Wykład 9: Protokół routingu OSPF - część II: routing wieloobszarowy

1/22

Protokół routingu OSPF - część II: routing wieloobszarowy

Przedstawienie architektury wieloobszarowej OSPF, podziału ról routerów oraz typów ogłoszeń LSA w dużej sieci kampusowej.

Wykład 9: Architektura Multi-Area i skalowalność dużych sieci

  • Zakres wykładu: podział domeny OSPF na obszary hierarchiczne, rola węzłów ABR i ASBR oraz szczegółowa typologia ogłoszeń LSA.
  • Optymalizacja szkieletu: sumaryzacja tras międzyobszarowych redukująca zużycie pamięci TCAM i rozmiar tablic routingu.
  • Izolacja awarii: ograniczanie zasięgu przeliczania algorytmu SPF i fluktuacji topologicznych do pojedynczych obszarów.
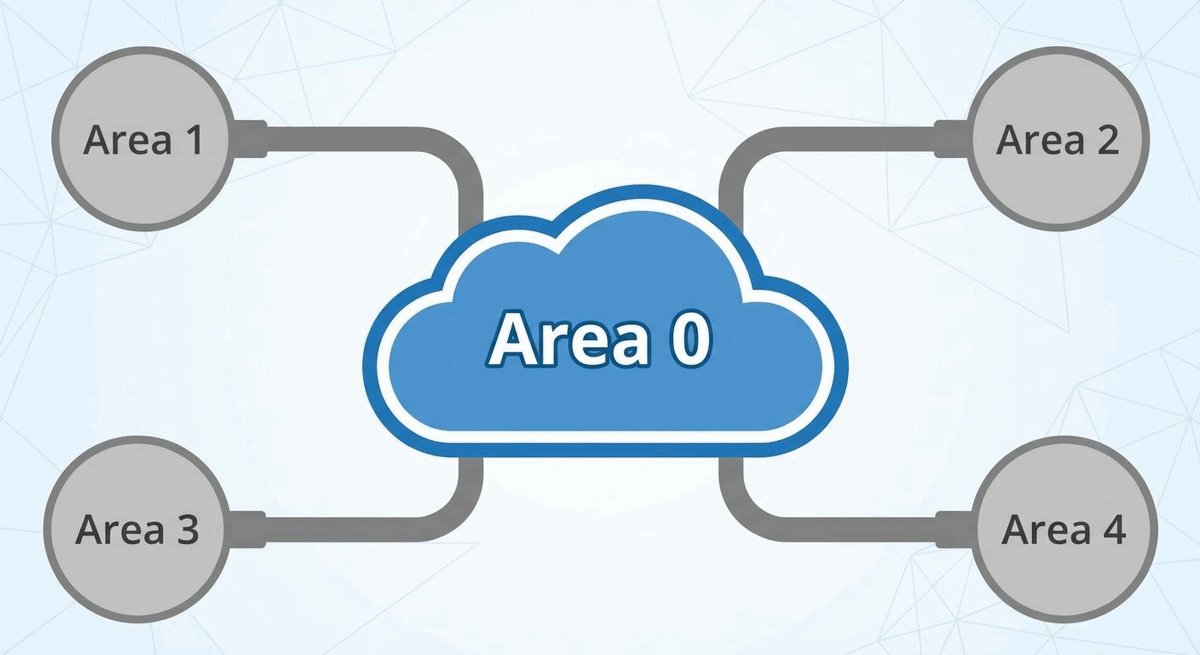
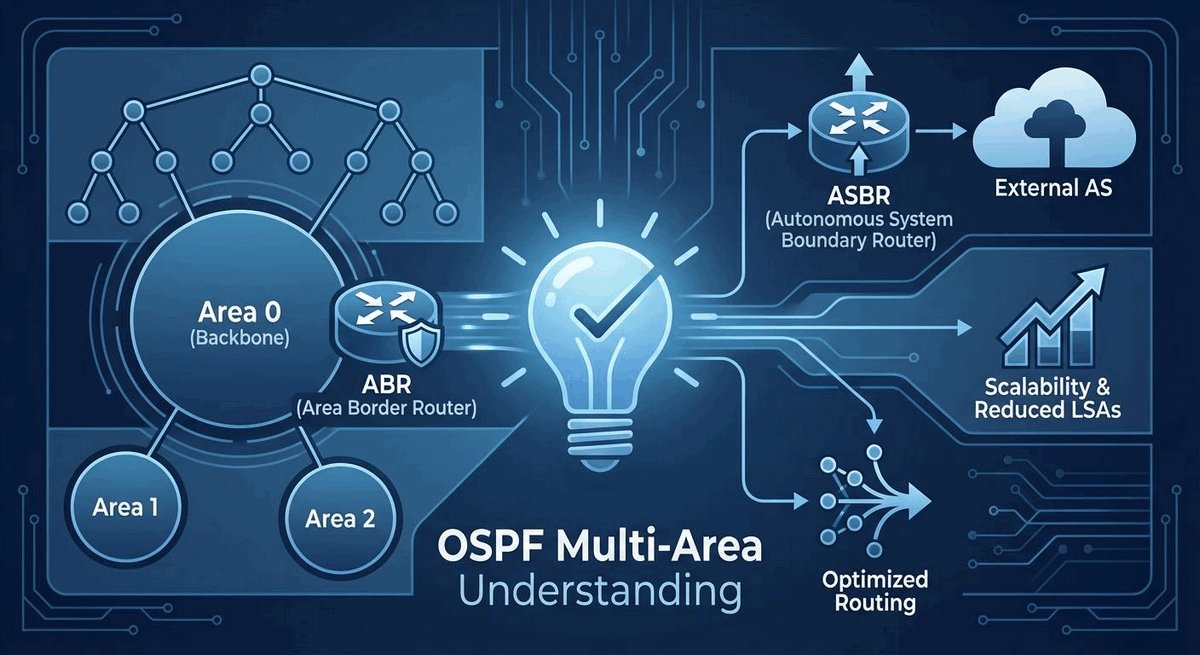
Routing wieloobszarowy (Multi-Area OSPF) to zaawansowana architektura protokołu stanu łącza dzieląca dużą domenę sieciową na hierarchiczne obszary (Areas) połączone z centralnym obszarem szkieletowym Backbone Area 0. Zapewnia skalowalność systemu poprzez lokalizację obliczeń algorytmu Dijkstry oraz agregację tras na węzłach granicznych.
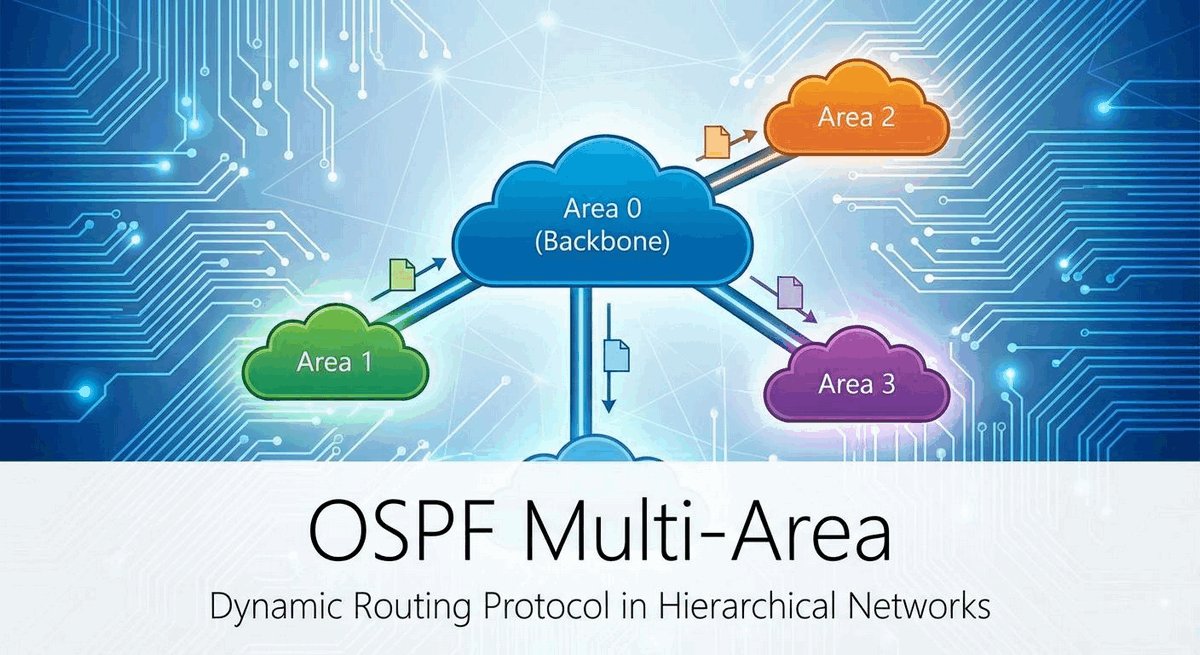
Wieloobszarowy protokół OSPF i hierarchiczna struktura kampusu

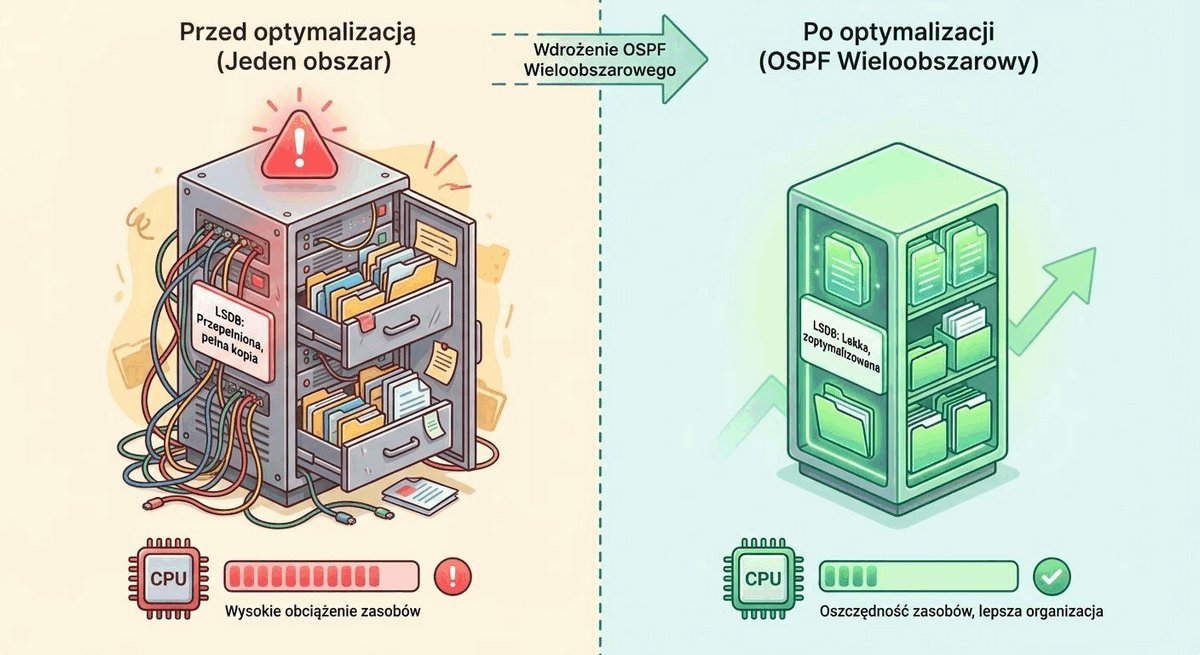
Wraz z rozwojem sieci kampusowej do rozmiarów obejmujących dziesiątki budynków i setki podsieci, utrzymywanie pojedynczego obszaru OSPF staje się nieefektywne pod względem wydajnościowym. Każde fizyczne przerwanie łącza na odległym piętrze zmuszało by wszystkie routery w kampusie do ponownego wykonania obciążających obliczeń algorytmu SPF.

Wprowadzenie hierarchii wieloobszarowej pozwala na podział sieci na mniejsze domeny autonomiczne (np. osobny obszar dla każdego budynku). Baza topologii LSDB jest synchronizowana lokalnie, a pomiędzy obszarami wymieniane są jedynie zagregowane informacje o osiągalnych podsieciach.

Skróty użyte w tym slajdzie:
OSPF - Open Shortest Path First, protokół routingu stanu łącza zdefiniowany w RFC 2328.
ABR - Area Border Router, router graniczny łączący obszar podrzędny z obszarem szkieletowym Area 0.
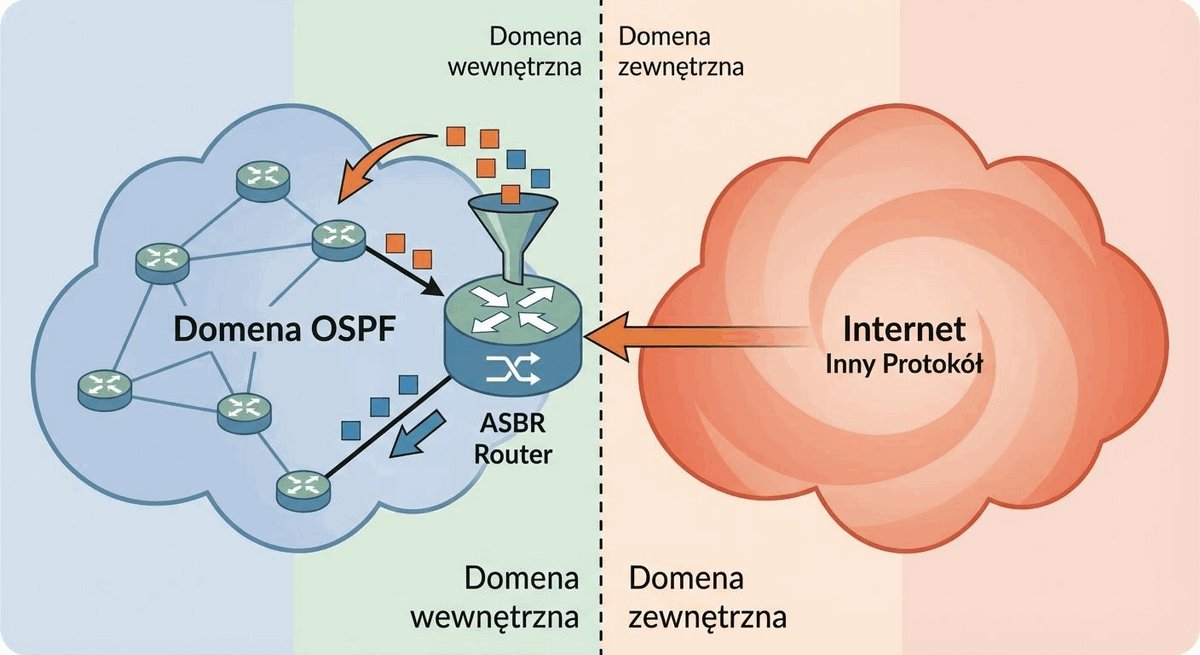
ASBR - Autonomous System Boundary Router, router wprowadzający do OSPF trasy z innych źródeł.
LSDB - Link-State Database, zsynchronizowana baza danych stanu łącza.

2/22

Agenda dzisiejszego wykładu

Przedstawienie harmonogramu wykładu obejmującego genezę Multi-Area, typy routerów, analizę ogłoszeń LSA oraz konfigurację routera ABR.

Plan spotkania

  • Ograniczenia pojedynczego obszaru: eksplozja rozmiaru bazy LSDB, częste przeliczanie SPF i brak możliwości agregacji tras.
  • Typologia routerów i hierarchia LSA: podział ról routerów (IR, BR, ABR, ASBR) oraz przepływ ogłoszeń LSA 1-5 i LSA 7.
  • Praktyczna konfiguracja i weryfikacja: deklaracja wielu obszarów, agregacja tras area range oraz interpretacja kodów O IA w tablicy routingu.
Plan wykładu systematyzuje proces poznawczy: od analizy barier skalowalności sieci płaskiej, poprzez matematyczny podział na strefy zaufania topologicznego, aż po praktyczną implementację agregacji prefiksów na przełącznikach dystrybucyjnych. Przygotowuje studentów do projektowania sieci o skali korporacyjnej.
Plan wykładu o protokole OSPF wieloobszarowym

Podczas tego spotkania prześledzimy dokładnie, jak informacja o podsieci podróżuje pomiędzy różnymi obszarami sieci kampusowej i jak zmienia się jej format w pakietach LSA. Zbadamy kluczową rolę routerów granicznych ABR, które pełnią funkcję zapór ograniczających propagację lokalnych awarii.

W części praktycznej skonfigurujemy proces Multi-Area OSPF w systemie Cisco IOS, zrealizujemy agregację tras za pomocą polecenia area range oraz nauczymy się interpretować kody tras międzyobszarowych O IA w tablicy routingu.

Skróty użyte w tym slajdzie:
LSA - Link-State Advertisement, elementarny rekord informacji o topologii sieci.
SPF - Shortest Path First, algorytm wyznaczania najkrótszych ścieżek Dijkstry.
IR - Internal Router, router posiadający wszystkie interfejsy w jednym obszarze.
BR - Backbone Router, router posiadający przynajmniej jeden interfejs w obszarze szkieletowym Area 0.

3/22

Problem: ograniczenia jednego obszaru OSPF

Przedstawienie technicznych barier skalowalności architektury jednoobszarowej OSPF w dużej sieci kampusowej.

Wyzwania skalowalności w miarę rozrostu sieci kampusowej

  • Eksplozja rozmiaru bazy LSDB: konieczność przechowywania setek rekordów LSA w pamięci RAM każdego przełącznika w płaskiej sieci.
  • Częste przeliczanie algorytmu SPF: niestabilność pojedynczego łącza użytkownika uruchamia obciążające kalkulacje na wszystkich routerach w kampusie.
  • Przepełnienie tablic routingu (RIB/FIB): brak możliwości agregacji tras wewnątrz pojedynczego obszaru prowadzący do niepotrzebnego rozrostu tablic FIB.
Ograniczenia architektury Single-Area to spadek wydajności routerów wynikający z liniowego i kwadratowego wzrostu zużycia zasobów procesora i pamięci przy rozbudowie sieci do setek węzłów. Wymuszają one zastosowanie logicznej dekompozycji domeny routingu na mniejsze, niezależne podobszary.
Ograniczenia skalowalności pojedynczego obszaru OSPF

W architekturze jednoobszarowej każdy router musi znać stan każdego łącza w całej sieci. Jeśli w kampusie liczącym 80 przełączników ulegnie uszkodzeniu jeden kabel miedziany do kamery monitoringu, router generuje pakiet LSA i rozsyła go do wszystkich pozostałych 79 przełączników. Standard protokołu OSPFv2 definiuje dokument IETF RFC 2328: OSPF Version 2.

Każde z tych urządzeń musi wstrzymać bieżące zadania zarządzania i uruchomić algorytm Dijkstry w celu przeliczenia drzewa SPF. Przy częstych zmianach stanów łączy (Link Flapping) procesor routera może osiągnąć 100% utylizacji, prowadząc do zrywania sesji sieciowych.

Skróty użyte w tym slajdzie:
LSDB - Link-State Database, baza danych stanu łącza przechowująca mapę sieci.
FIB - Forwarding Information Base, sprzętowa tablica przekazywania pakietów CEF.
RAM - Random Access Memory, pamięć operacyjna przełącznika.
CPU - Central Processing Unit, procesor główny routera.

4/22

Rozwiązanie: hierarchia i podział na obszary

Przedstawienie hierarchicznego modelu Multi-Area OSPF opartego na obszarze szkieletowym i obszarach regularnych.

Dekompozycja domeny routingu na niezależne strefy topologiczne

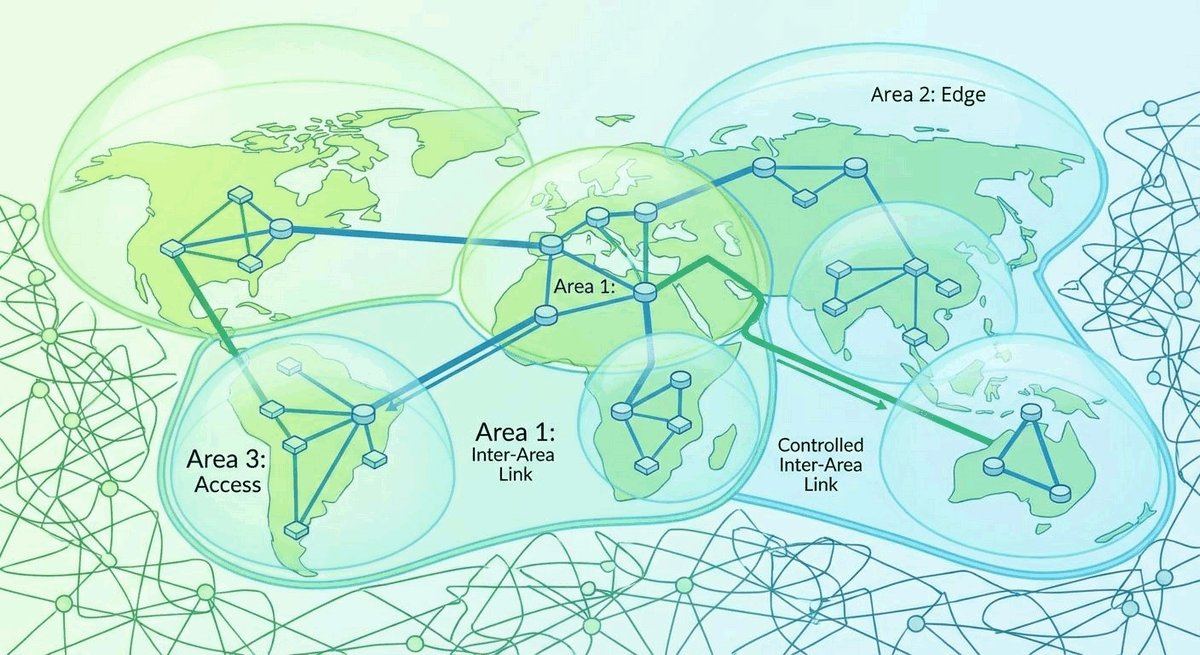
  • Koncepcja obszarów logicznych (Areas): logiczny podział domeny routingu na centralny szkielet (Backbone Area 0) oraz obszary podrzędne (np. per budynek).
  • Izolacja topologiczna: pełna baza LSDB jest utrzymywana tylko wewnątrz danego obszaru - fluktuacje łączy nie wychodzą poza obszar.
  • Elastyczność projektowa: liczba i granice obszarów wynikają bezpośrednio z hierarchicznej topologii fizycznej oraz planu adresacji IP.
Obszar OSPF (OSPF Area) to logiczna jednostka podziału sieci zdefiniowana jako zbiór sąsiadujących routerów i sieci posiadających identyczną bazę danych LSDB. Granice obszarów wyznaczają routery ABR, które filtrują i sumują ogłoszenia topologiczne.
Hierarchiczny podział sieci kampusowej na obszary OSPF

Podział na obszary w OSPF przypomina podział państwa na województwa: mieszkańcy danego powiatu znają dokładnie każdą lokalną drogę, natomiast mieszkańcy odległych regionów wiedzą jedynie, jak dotrzeć do stolicy danego województwa główną arterią.

W inżynierii sieci kampusowej nie istnieje sztywna reguła narzucająca 'od trzech do siedmiu obszarów'. Liczbę obszarów dobiera się na podstawie struktury budynków (często 1 budynek = 1 obszar podrzędny), wydajność procesorów przełączników oraz logiczny podział przestrzeni adresowej VLSM.

Skróty użyte w tym slajdzie:
ABR - Area Border Router, router graniczny łączący jeden lub więcej obszarów podrzędnych ze szkieletem Area 0.
SPF - Shortest Path First, algorytm grafowy Dijkstry przeliczający bazę topologii na drzewo najkrótszych ścieżek.
LSDB - Link-State Database, baza danych stanu łączy synchronizowana pomiędzy routerami w granicach pojedynczego obszaru.
VLSM - Variable Length Subnet Mask, maski o zmiennej długości umożliwiające efektywną sumaryzację prefiksów na granicy obszarów.

5/22

Obszar szkieletowy: Area 0 (Backbone Area)

Przedstawienie roli obszaru szkieletowego Area 0 jako nadrzędnego tranzytu łączącego wszystkie obszary podrzędne.

Centralny rdzeń tranzytowy całej domeny routingu

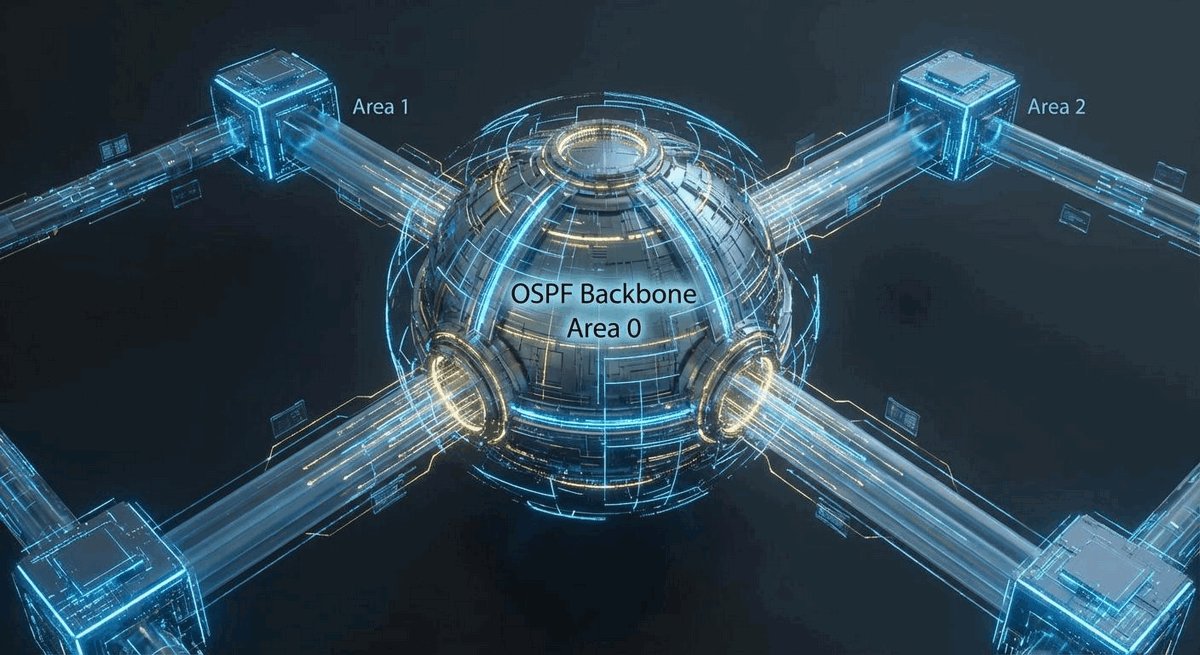
  • Centralna magistrala tranzytowa: wszystkie obszary podrzędne (Area X) muszą być połączone bezpośrednio z centralnym obszarem szkieletowym Area 0.
  • Ruch międzyobszarowy (Inter-Area Traffic): pakiety przemieszczające się pomiędzy dwoma różnymi obszarami muszą zawsze przejść przez Area 0.
  • Eliminacja pętli międzyobszarowych: dwupoziomowa architektura gwiazdy (Backbone i obszary podrzędne) gwarantuje bezpętlowość tras międzyobszarowych.
Backbone Area (Area 0 / 0.0.0.0) to nadrzędny, centralny obszar w hierarchii OSPF, którego podstawowym zadaniem jest szybkie i bezawaryjne przekazywanie ruchu tranzytowego pomiędzy obszarami podrzędnymi. Każdy inny obszar w domenie OSPF musi posiadać bezpośrednie połączenie z Area 0.
Rola obszaru szkieletowego Area 0 w architekturze Multi-Area OSPF

Wymóg bezpośredniego połączenia każdego obszaru podrzędnego z obszarem szkieletowym Area 0 jest żelazną zasadą architektoniczną OSPF. Zapewnia ona, że na poziomie międzyobszarowym topologia sieci tworzy bezpętlową strukturę gwiazdy (Hub-and-Spoke), w której Area 0 stanowi centralny punkt dystrybucyjny.

Zabronione jest bezpośrednie przekazywanie ruchu tranzytowego pomiędzy dwoma obszarami podrzędnymi (np. z Area 1 do Area 2) z pominięciem Area 0. Reguła ta w sposób matematyczny eliminuje ryzyko powstawania pętli routingu pomiędzy obszarami.

Skróty użyte w tym slajdzie:
AS - Autonomous System, system autonomiczny stanowiący spójną domenę administracyjną routingu IP.
LSDB - Link-State Database, baza danych stanu łączy odzwierciedlająca topologię szkieletu OSPF.
IGP - Interior Gateway Protocol, rodzina protokołów routingu wewnętrznego, której kluczowym reprezentantem jest OSPF.
RFC - Request for Comments, międzynarodowy standard techniczny publikowany przez IETF.

6/22

Topologia Multi-Area i połączenia wirtualne (Virtual Links)

Przedstawienie koncepcji połączenia wirtualnego (Virtual Link) jako tymczasowego tunelu logicznego do obszaru szkieletowego.

Rozwiązanie awaryjne dla obszarów odciętych od szkieletu

  • Problem obszaru odciętego: sytuacja, w której nowy obszar nie posiada fizycznego łącza do Area 0 z przyczyn geograficznych lub awarii.
  • Definicja Virtual Link: logiczne połączenie tunelowe OSPF zestawione przez pośredni obszar tranzytowy (Transit Area) do Area 0.
  • Rozwiązanie tymczasowe: traktowane jako awaryjny mechanizm naprawczy, wymagający docelowo zapewnienia fizycznej ciągłości szkieletu.
OSPF Virtual Link to logiczny tunel OSPF zestawiany pomiędzy dwoma routerami ABR przez pośredni obszar tranzytowy (niebędący obszarem Stub), umożliwiający podłączenie odciętego obszaru do szkieletu Area 0 lub połączenie rozdzielonych fragmentów Area 0. Jest traktowany jako rozwiązanie tymczasowe.
Zasada działania połączenia wirtualnego OSPF Virtual Link

Należy sprostować nieporozumienie terminologiczne: OSPF Virtual Link nie jest tunelem pakietowym w sensie enkapsulacji GRE (IETF RFC 2784) czy IPsec. Jest to logiczna sesja sąsiedztwa protokołu OSPF zestawiona pomiędzy dwoma odległymi routerami ABR za pomocą pakietów Unicast przesyłanych przez obszar pośredni.

Stosowanie połączeń wirtualnych (Virtual Link) obwarowane jest ścisłymi regułami: obszar tranzytowy (Transit Area), przez który tunelowane są pakiety OSPF, musi posiadać pełną wiedzę o topologii i NIE MOŻE być obszarem specjalnym typu Stub, Totally Stubby ani NSSA. W praktyce projektowej traktuje się Virtual Link wyłącznie jako protekcję awaryjną (np. podczas prac modernizacyjnych czy uszkodzenia głównej magistrali). Docelowy projekt sieci kampusowej powinien bezwzględnie zapewniać redundancję fizycznych połączeń kablowych do Area 0.

Skróty użyte w tym slajdzie:
ABR - Area Border Router, router graniczny zestawiający logiczny tunel wirtualny do szkieletu.
GRE - Generic Routing Encapsulation, standardowy protokół enkapsulacji pakietów w tunelach IP zdefiniowany w RFC 2784.
TTL - Time To Live, pole nagłówka IP chroniące pakiety przed nieskończonym krążeniem w pętlach sieciowych.
PDU - Protocol Data Unit, jednostka danych protokołu przekazywana w warstwach sieciowych.

7/22

Korzyść 1: mniejsze bazy danych LSDB na routerach

Przedstawienie korzyści wynikających z redukcji rozmiaru bazy LSDB w routerach wewnętrznych poszczególnych obszarów.

Oszczędność pamięci i izolacja szczegółów topologicznych

  • Lokalny zasięg LSA Typu 1 i 2: szczegółowe opisy łączy fizycznych i topologii nie przekraczają granic swojego obszaru.
  • Znaczna redukcja zużycia RAM: router wewnętrzny przechowuje jedynie topologię własnego budynku oraz zwarte wpisy sumaryczne z innych części kampusu.
  • Mniejsze wymagania sprzętowe: ograniczenie rozmiaru bazy LSDB umożliwia bezproblemową pracę przełączników o skromniejszych zasobach pamięci RAM i CPU.
Izolacja bazy LSDB to właściwość architektury Multi-Area polegająca na tym, że ogłoszenia stanu łączy (LSA Typu 1 i 2) są rozsyłane wyłącznie wewnątrz obszaru, w którym powstały. Dzięki temu baza danych każdego routera zawiera jedynie ułamek całkowitej liczby łączy w kampusie.
Redukcja rozmiaru bazy danych LSDB w architekturze wieloobszarowej

Gdyby sieć kampusowa posiadająca 1000 podsieci i 200 routerów pracowała w jednym obszarze, baza danych LSDB na każdym urządzeniu musiałaby przechowywać tysiące skomplikowanych rekordów, zużywając megabajty pamięci RAM i obciążając szynę pamięci.

Dzięki podziałowi na obszary router w Budynku A (Area 1) przechowuje w pamięci tylko kilkadziesiąt rekordów LSA opisujących jego własne piętra. O reszcie sieci kampusowej dowiaduje się ze zwięzłych ogłoszeń LSA Typu 3 dostarczanych przez router ABR, co redukuje rozmiar bazy nawet o 80-90%.

Skróty użyte w tym slajdzie:
LSDB - Link-State Database, baza danych topologii sieci.
LSA - Link-State Advertisement, rekord ogłoszenia stanu łącza.
RAM - Random Access Memory, pamięć operacyjna przełącznika.
ABR - Area Border Router, router graniczny filtrujący LSA.

8/22

Korzyść 2: rzadsze i lokalne obliczenia algorytmu SPF

Przedstawienie mechanizmu ograniczania zasięgu rekalkulacji algorytmu Dijkstry do obszaru, w którym wystąpiła awaria.

Lokalizacja awarii i ochrona stabilności szkieletu sieci

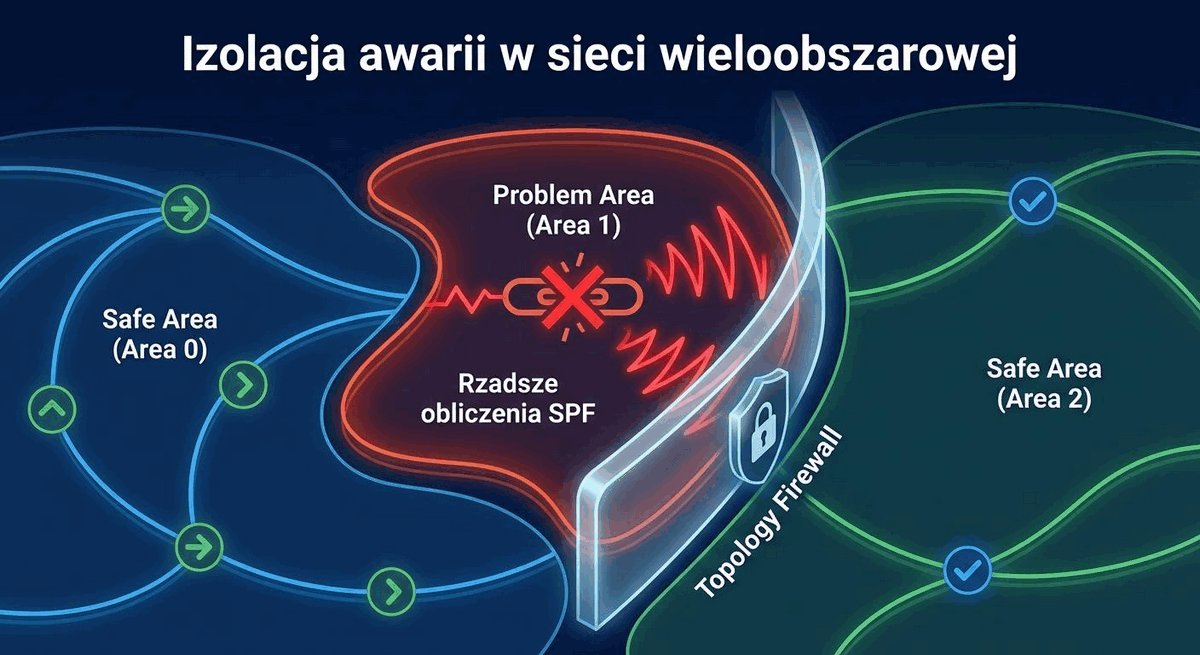
  • Ograniczenie fali SPF: zmiana stanu łącza w Area 1 wymusza ponowne przeliczenie drzewa SPF wyłącznie na węzłach należących do Area 1.
  • Ochrona obszaru szkieletowego: router ABR aktualizuje jedynie koszty tras sumarycznych LSA 3, nie wymuszając pełnego SPF w Area 0.
  • Stabilność całego systemu: zjawisko fluktuacji łączy (Link Flapping) w odległym skrzydle kampusu nie destabilizuje pracy szkieletu sieci.
Ograniczenie domeny SPF (SPF Throttling & Containment) to mechanizm polegający na powstrzymaniu propagacji zmian topologicznych przez router ABR. Zmiana stanu łącza wywołuje pełne przeliczenie grafu tylko w obszarze źródłowym, chroniąc pozostałe węzły przed przeciążeniem procesora.
Lokalizacja obliczeń algorytmu SPF w obrębie pojedynczego obszaru

Złożoność obliczeniowa algorytmu Dijkstry rośnie nieliniowo wraz z liczbą routerów i łączy (O(E * log V)). W dużym pojedynczym obszarze każda zmiana stanu interfejsu powoduje zauważalne skoki utylizacji procesorów we wszystkich węzłach.

W architekturze Multi-Area router ABR separuje domeny obliczeniowe. Jeśli w Area 1 zerwaniu ulegnie jedno z łączy redundantnych, routery w Area 1 wykonują lokalny SPF i wyznaczają ścieżkę zapasową. Router ABR wysyła do Area 0 jedynie aktualizację LSA Typu 3 ze zmienionym kosztem, co wymaga od routerów rdzeniowych jedynie prostego przeliczenia częściowego (Partial Route Calculation).

Skróty użyte w tym slajdzie:
SPF - Shortest Path First, algorytm wyznaczania najkrótszych tras w grafie sieci.
ABR - Area Border Router, router graniczny obszaru.
CPU - Central Processing Unit, procesor główny routera.
PRC - Partial Route Calculation, szybkie częściowe przeliczenie trasy bez pełnego SPF.

9/22

Korzyść 3: mniejsze tablice routingu dzięki sumaryzacji

Przedstawienie zasad sumaryzacji tras międzyobszarowych na węzłach ABR i redukcji rozmiaru tablic routingu w rdzeniu.

Agregacja prefiksów na routerach granicznych ABR

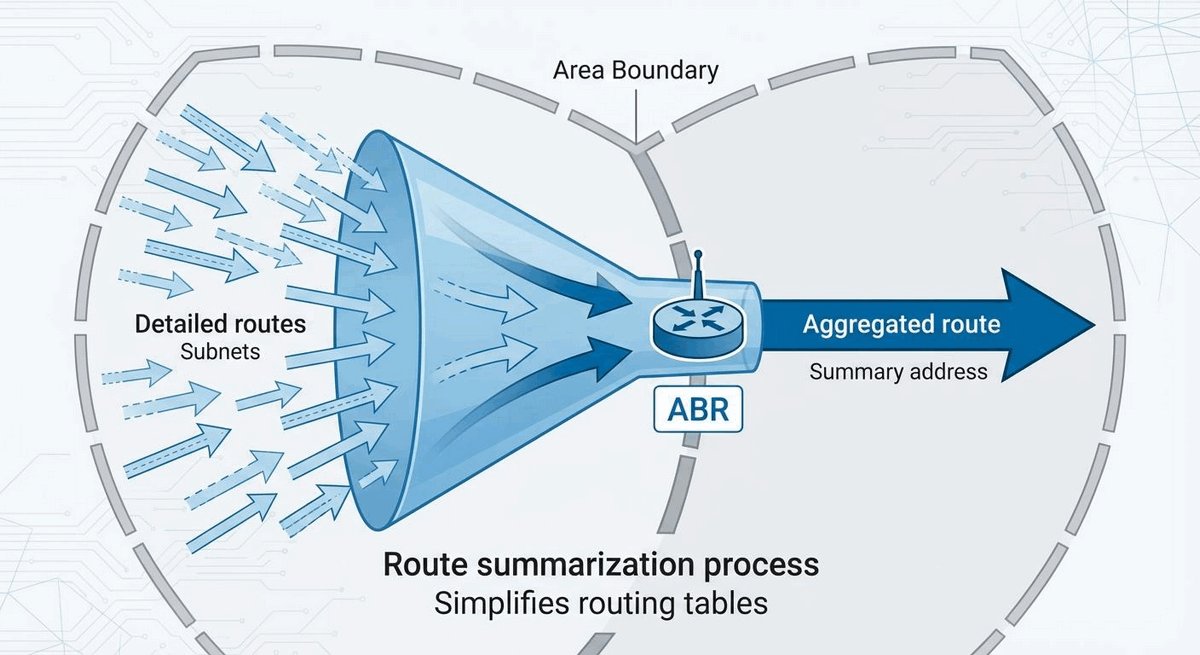
  • Możliwość agregacji na ABR: w protokole OSPF sumaryzacja tras wewnętrznych może być wykonywana wyłącznie na routerach brzegowych obszaru (dyrektywa area range).
  • Drastyczna redukcja wpisów w rdzeniu: zastąpienie kilkudziesięciu szczegółowych tras /24 jednym prefiksem zbiorczym /21 lub /20.
  • Izolacja niestabilności prefiksów: awaria pojedynczej podsieci wewnątrz budynku nie powoduje wycofania trasy zbiorczej z tablicy szkieletowej.
Sumaryzacja tras w OSPF (Route Summarization / Aggregation) to technika polegająca na połączeniu wielu ciągłych podsieci z danego obszaru w jeden zbiorczy prefiks ogłaszany przez router ABR do obszaru szkieletowego Area 0. Zmniejsza rozmiar sprzętowych tablic FIB oraz ukrywa lokalne awarie.
Sumaryzacja tras międzyobszarowych na routerze ABR

Warto podkreślić fundamentalną cechę protokołu OSPF: wewnątrz pojedynczego obszaru sumaryzacja tras jest matematycznie niemożliwa, ponieważ każdy router musi posiadać identyczną kopię bazy LSDB opisującej każde łącze z osobna. Jedynym miejscem, w którym OSPF pozwala na agregację podsieci, jest router graniczny ABR.

Dzięki sumaryzacji router ABR w Budynku A pobiera 16 podsieci /24 (np. od 192.168.0.0/24 do 192.168.15.0/24) i ogłasza do rdzenia Area 0 wyłącznie jedną trasę sumaryczną 192.168.0.0/20. Jeśli jedna z podsieci /24 ulegnie awarii, trasa sumaryczna pozostaje aktywna i stabilna, dopóki działa choć jedna podsieć składowa.

Skróty użyte w tym slajdzie:
ABR - Area Border Router, router graniczny wykonujący sumaryzację tras.
FIB - Forwarding Information Base, sprzętowa tablica przekazywania w przełącznikach.
CIDR - Classless Inter-Domain Routing, bezklasowa agregacja prefiksów.
VLSM - Variable Length Subnet Masking, zmienna długość maski podsieci.

10/22

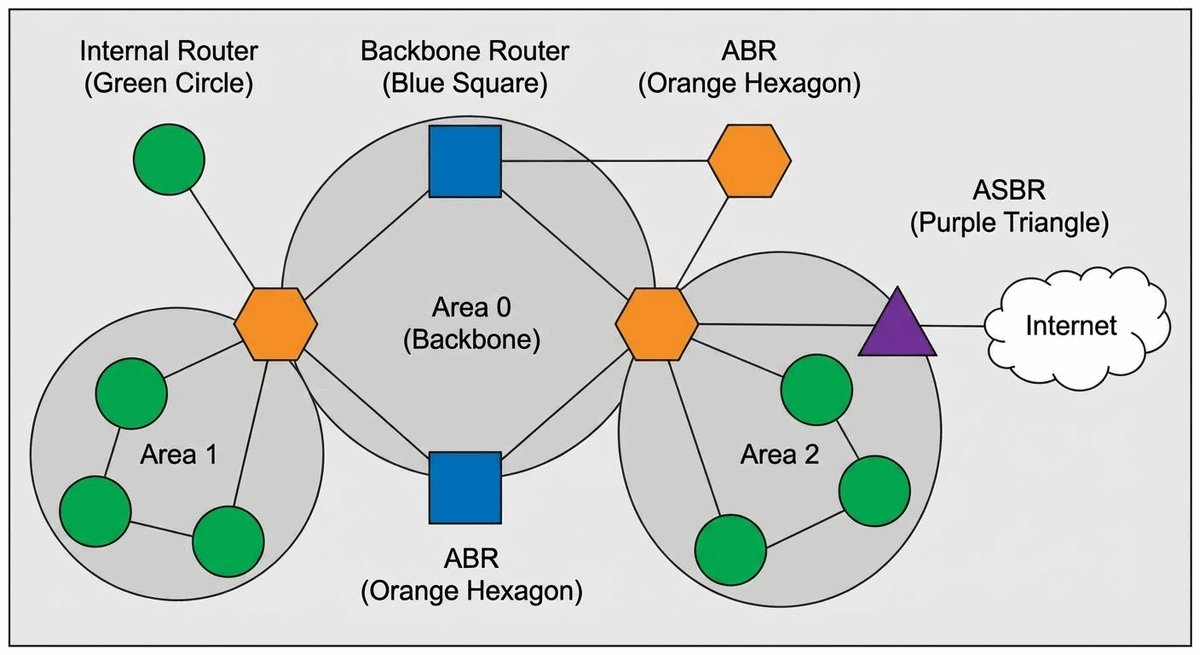
Typy routerów w architekturze OSPF

Przedstawienie klasyfikacji czterech ról routerów w Multi-Area OSPF: Internal Router, Backbone Router, ABR oraz ASBR.

Cztery znormalizowane role węzłów w wieloobszarowej sieci kampusowej

  • Router wewnętrzny (Internal Router - IR): wszystkie aktywne interfejsy routera należą do tego samego pojedynczego obszaru podrzędnego.
  • Router szkieletowy (Backbone Router - BR): przynajmniej jeden interfejs fizyczny lub logiczny podłączony do Area 0.
  • Router graniczny obszaru (Area Border Router - ABR): węzeł łączący jeden lub więcej obszarów z Area 0, generujący LSA Typu 3.
  • Router brzegowy systemu autonomicznego (ASBR): węzeł redystrybuujący do OSPF trasy pochodzące ze źródeł zewnętrznych (np. BGP, trasy statyczne).
Klasyfikacja ról w OSPF to podział urządzeń routujących ze względu na ich umiejscowienie w hierarchii obszarów oraz zadania związane z generowaniem poszczególnych typów ogłoszeń LSA. Pojedynczy router fizyczny może pełnić kilka ról jednocześnie (np. być równocześnie ABR, BR i ASBR).
Klasyfikacja czterech typów routerów w architekturze OSPF

Zrozumienie ról routerów w OSPF jest kluczowe dla prawidłowego projektowania polityk filtracji i sumaryzacji. Routery wewnętrzne (IR) odpowiadają za routing lokalny i nie generują żadnych komunikatów międzyobszarowych.

Najbardziej odpowiedzialną rolę pełnią routery ABR, które posiadają niezależne bazy danych LSDB dla każdego obsługiwanego obszaru, oraz routery ASBR, które dokonują redystrybucji tras ze świata zewnętrznego i wprowadzają je do domeny OSPF za pomocą ogłoszeń LSA Typu 5.

Skróty użyte w tym slajdzie:
IR - Internal Router, router wewnętrzny danego obszaru.
BR - Backbone Router, router należący do obszaru szkieletowego Area 0.
ABR - Area Border Router, router graniczny łączący obszary.
ASBR - Autonomous System Boundary Router, router wprowadzający trasy ze świata zewnętrznego.

11/22

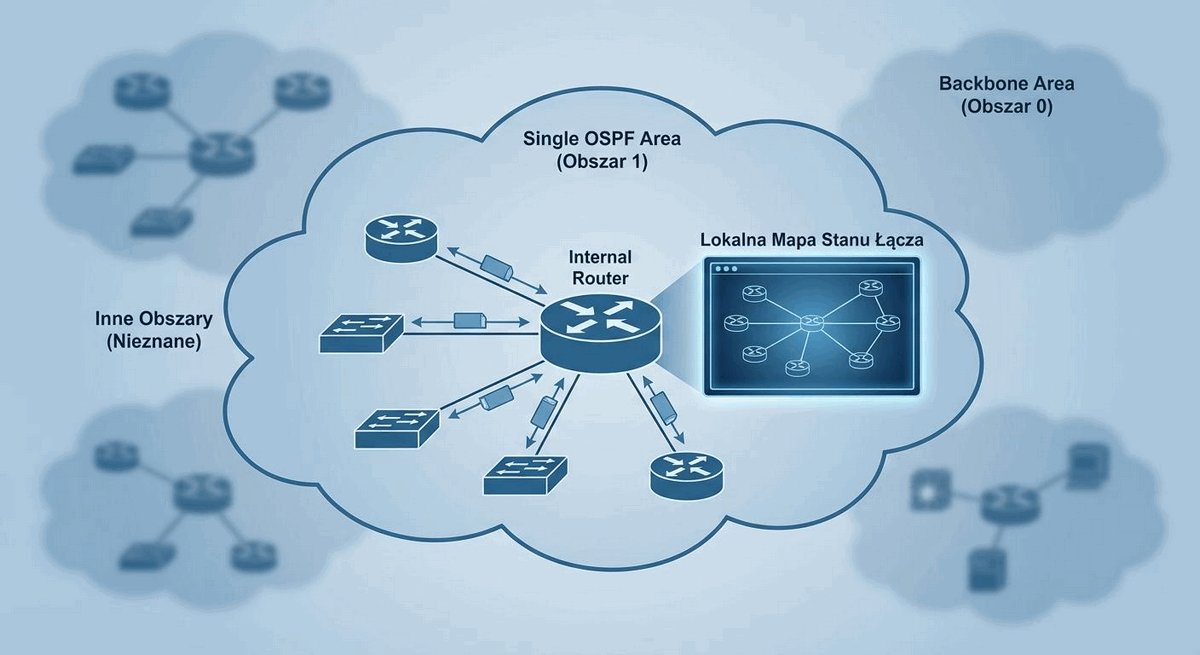
Router wewnętrzny (Internal Router)

Przedstawienie charakterystyki i zadań routera wewnętrznego w architekturze Multi-Area OSPF.

Przełącznik dystrybucyjny lub dostępowy wewnątrz pojedynczego obszaru

  • Jednoobszarowa baza LSDB: router przechowuje jedną spójną bazę danych stanu łączy właściwą dla swojego obszaru.
  • Generowanie LSA Typu 1: ogłaszanie stanu własnych portów do sąsiadów w obrębie danego budynku.
  • Optymalne wykorzystanie zasobów: urządzenie jest zwolnione z generowania ogłoszeń międzyobszarowych oraz procesów translacji LSA.
Router wewnętrzny (Internal Router, IR) to węzeł OSPF, którego wszystkie skonfigurowane interfejsy należą wyłącznie do jednego obszaru (np. tylko do Area 10). Posiada jedną bazę LSDB dla tego obszaru i wylicza trasy najkrótszej ścieżki za pomocą algorytmu SPF.
Rola routera wewnętrznego Internal Router w architekturze OSPF

W sieci kampusowej rolę routerów wewnętrznych pełnią zazwyczaj przełączniki wielowarstwowe L3 zainstalowane w punktach dystrybucyjnych budynków (IDFs) lub przełączniki dostępu realizujące Routed Access.

Ponieważ router wewnętrzny nie musi przetwarzać tras z innych obszarów ani utrzymywać wielu baz LSDB, może posiadać mniejszą ilość pamięci operacyjnej i mniej wydajny procesor, co pozwala na optymalizację kosztów sprzętowych (CAPEX) na obrzeżach kampusu.

Skróty użyte w tym slajdzie:
IR - Internal Router, router wewnętrzny posiadający wszystkie aktywne interfejsy w obrębie jednego obszaru OSPF.
IDF - Intermediate Distribution Frame, pośredni punkt dystrybucyjny w budynku kampusu.
LSA - Link-State Advertisement, elementarna jednostka informacji o stanie łączy routera wewnętrznego.
CAPEX - Capital Expenditure, nakłady inwestycyjne ponoszone na sprzęt warstwy dostępowej i dystrybucyjnej.

12/22

Router szkieletowy (Backbone Router)

Przedstawienie charakterystyki i roli routera szkieletowego w obsłudze tranzytowego ruchu kampusowego.

Węzeł komutacyjny centralnego obszaru Area 0

  • Przynależność do Area 0: co najmniej jeden interfejs routera musi należeć do centralnego obszaru szkieletowego Area 0.
  • Wysoka wydajność matrycy: specjalizowane układy ASIC zapewniające bezblokowe przesyłanie pakietów tranzytowych Wire-Speed.
  • Redundancja magistrali szkieletowych: redundantne połączenia w topologii siatkowej pomiędzy routerami w warstwie rdzenia kampusu.
Router szkieletowy (Backbone Router, BR) to dowolny router OSPF, który posiada przynajmniej jeden aktywny interfejs w obszarze szkieletowym Area 0. Obejmuje zarówno potężne przełączniki rdzeniowe (Core Switches) pracujące wyłącznie w Area 0, jak i routery graniczne ABR.
Rola routera szkieletowego Backbone Router w rdzeniu sieci

W strukturze kampusu routery szkieletowe to najpotężniejsze urządzenia sieciowe (np. Cisco Catalyst 9500/9600), zlokalizowane w Głównym Punkcie Dystrybucyjnym (MDF) lub centralnym Centrum Danych uczelni.

Ich jedynym zadaniem jest ultraszybkie komutowanie pakietów tranzytowych przemieszczających się pomiędzy różnymi budynkami lub kierowanych do brzegowej zapory sieciowej. Urządzenia te pracują w architekturze bezblokowej z pełną redundancją zasilania i procesorów zarządzających.

Skróty użyte w tym slajdzie:
BR - Backbone Router, router szkieletowy posiadający co najmniej jeden interfejs w centralnym obszarze Area 0.
MDF - Main Distribution Frame, główny punkt dystrybucyjny kampusu koncentrujący ruch z poszczególnych obiektów.
ASIC - Application-Specific Integrated Circuit, wyspecjalizowany układ sprzętowy realizujący ultraszybki switching w rdzeniu.
TCAM - Ternary Content-Addressable Memory, pamięć asocjacyjna wspomagająca sprzętowe tablice routingu i polityki bezpieczeństwa.

13/22

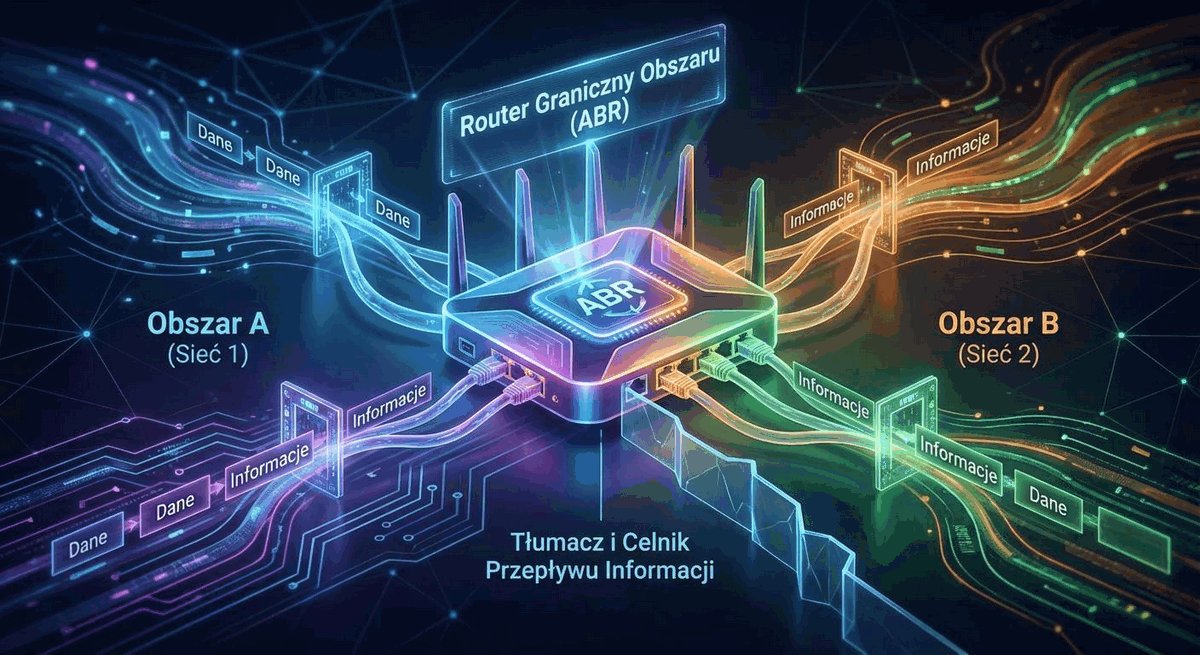
Router graniczny obszaru (Area Border Router - ABR)

Przedstawienie zadań routera ABR w zakresie konwersji LSA 1/2 na LSA 3, sumaryzacji tras i wyboru najlepszych ścieżek.

Kluczowy strażnik granic pomiędzy obszarami OSPF

  • Połączenie wieloobszarowe: router posiada interfejsy należące do Area 0 oraz do co najmniej jednego obszaru podrzędnego.
  • Generowanie LSA Typu 3 (Summary LSA): tłumaczenie szczegółowych ogłoszeń LSA 1 i 2 z jednego obszaru na zwarte wpisy sieciowe dla innych obszarów.
  • Wybór ścieżki do celu: routery wewnętrzne obliczają koszt trasy jako sumę kosztu dotarcia do routera ABR i metryki ogłoszonej w LSA Typu 3.
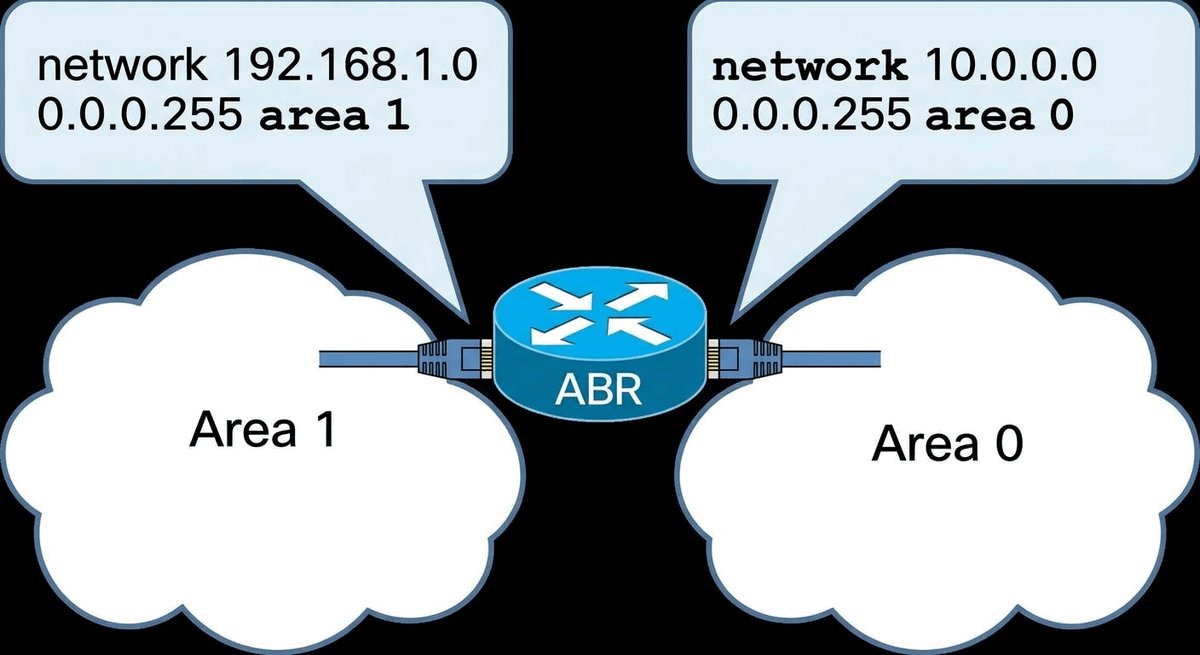
Area Border Router (ABR) to router OSPF posiadający aktywne interfejsy w obszarze szkieletowym Area 0 oraz w co najmniej jednym obszarze podrzędnym. Utrzymuje w pamięci niezależne bazy LSDB dla każdego z obsługiwanych obszarów, wykonuje oddzielne kalkulacje SPF oraz odpowiada za wymianę i sumaryzację ogłoszeń LSA Typu 3.
Rola routera ABR w wymianie i translacji ogłoszeń LSA Typu 3

Router ABR jest najważniejszym węzłem w architekturze Multi-Area OSPF. Należy sprostować częsty błąd koncepcyjny: routery wewnętrzne NIE wybierają po prostu tego routera ABR, który oferuje najniższy koszt do Area 0. Wybór trasy odbywa się na podstawie całkowitego sumarycznego kosztu do konkretnego prefiksu docelowego (czyli koszt dotarcia do danego ABR plus metryka ogłoszona przez ten ABR w nagłówku LSA Typu 3).

Dzięki temu, jeśli w budynku zainstalowano dwa redundantne przełączniki ABR (ABR-1 i ABR-2), ruch do zewnętrznych serwerów rozkłada się optymalnie w zależności od parametrów ścieżek w szkieletowej Area 0.

Skróty użyte w tym slajdzie:
ABR - Area Border Router, węzeł graniczny generujący ogłoszenia sumaryczne LSA Typu 3 i Typu 4.
LSA - Link-State Advertisement, pakiet ogłoszeniowy opisujący topologię i dostępne prefiksy sieciowe.
LSDB - Link-State Database, odrębna baza danych stanu łączy utrzymywana przez ABR dla każdego podłączonego obszaru.
SPF - Shortest Path First, algorytm grafowy uruchamiany niezależnie dla każdego podłączonego obszaru.

14/22

Router graniczny systemu autonomicznego (ASBR)

Przedstawienie roli routera ASBR oraz procesu redystrybucji tras za pomocą ogłoszeń LSA Typu 5 i Typu 7.

Punkt styku domeny OSPF ze światem zewnętrznym i redystrybucja tras

  • Interfejsy poza domeną OSPF: połączenie z zewnętrznymi domenami routingu (BGP, inne systemy autonomiczne lub trasy statyczne).
  • Generowanie LSA Typu 5 (External LSA): wstrzykiwanie zewnętrznych tras do całej domeny OSPF (lub LSA 7 w obszarach NSSA).
  • Metryki zewnętrzne E1 i E2: trasy E1 (koszt zewnętrzny powiększany o koszt łączy wewnętrznych) oraz E2 (stały deklarowany koszt zewnętrzny).
Autonomous System Boundary Router (ASBR) to router OSPF, na którym skonfigurowano redystrybucję tras pochodzących z innych protokołów routingu (np. BGP, RIP, tras statycznych lub innego procesu OSPF). Odpowiada za generowanie ogłoszeń LSA Typu 5 rozsyłanych w całej domenie OSPF.
Rola routera ASBR i wprowadzanie tras zewnętrznych do OSPF

W typowej architekturze kampusowej rolę ASBR pełni brzegowy router WAN lub zapora sieciowa łącząca kampus z siecią naukową MAN (np. PIONIER) lub dostawcą Internetu. Gdy administrator wyda polecenie redistribute static lub redistribute bgp, router staje się węzłem ASBR i generuje ogłoszenia LSA Typu 5 (AS External LSA).

Domyślnym typem metryki dla tras redystrybuowanych w OSPF jest Typ E2 (External Type 2). W metryce E2 koszt trasy w całej sieci pozostaje stały i równy metryce nadanej przez ASBR (np. 20). Z kolei w metryce Typu E1 (External Type 1) routery sumują koszt zewnętrzny z wewnętrznym kosztem dotarcia do routera ASBR, co pozwala na precyzyjny wybór najbliższego wyjścia przy wielu węzłach brzegowych.

Skróty użyte w tym slajdzie:
ASBR - Autonomous System Boundary Router, router wprowadzający do OSPF trasy zewnętrzne poprzez proces redystrybucji.
BGP - Border Gateway Protocol, protokół bramy zewnętrznej stosowany na styku kampusu z operatorami telekomunikacyjnymi.
EGP - Exterior Gateway Protocol, rodzina protokołów routingu pomiędzy niezależnymi systemami autonomicznymi.
MAN - Metropolitan Area Network, sieć miejska łącząca oddziały instytucji.

15/22

Typy i zasięg ogłoszeń LSA w Multi-Area OSPF

Przedstawienie ról, autorów oraz zasięgu propagacji poszczególnych typów ogłoszeń LSA w protokole OSPF.

Zestawienie rekordów LSA od Typu 1 do Typu 7

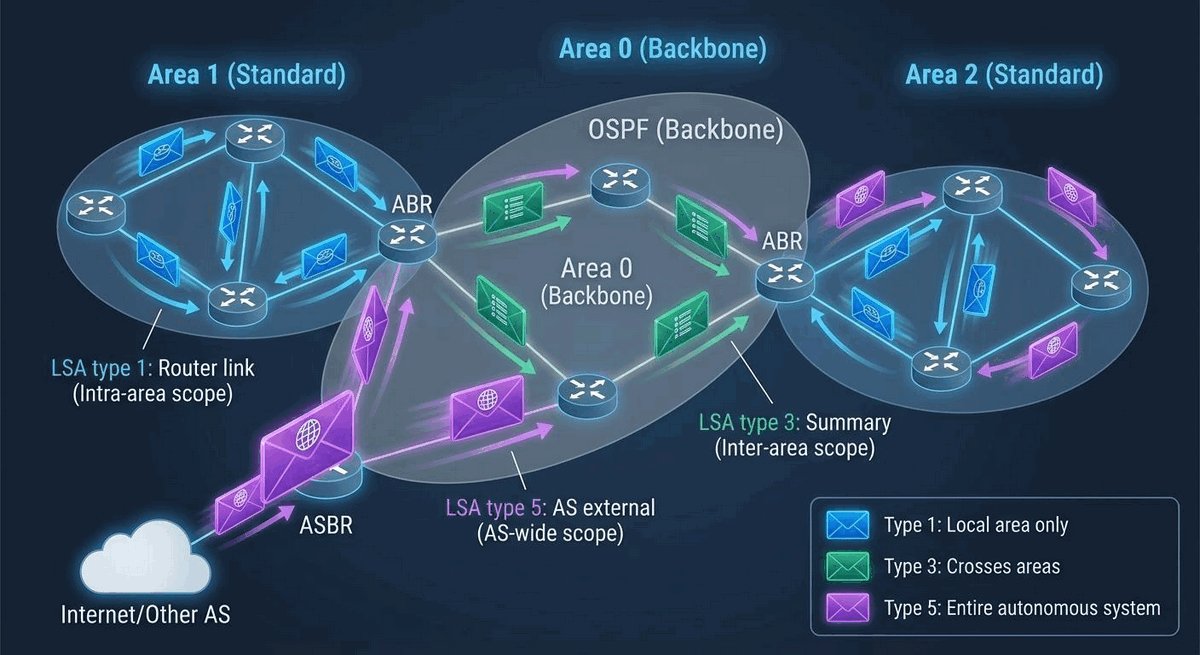
  • LSA Typ 1 (Router LSA) & Typ 2 (Network LSA): zasięg lokalny wewnątrz pojedynczego obszaru (nigdy nie są przekazywane przez router ABR).
  • LSA Typ 3 (Summary LSA) & Typ 4 (ASBR Summary): generowane przez ABR i rozsyłane między obszarami w celu opisu prefiksów oraz osiągalności ASBR.
  • LSA Typ 5 (External) & Typ 7 (NSSA): opisują trasy redystrybuowane ze świata zewnętrznego; LSA 5 ma zasięg globalny w domenie OSPF, a LSA 7 zasięg w obszarze specjalnym NSSA.
Typy ogłoszeń LSA (Link-State Advertisement Types) to znormalizowana klasyfikacja rekordów danych OSPF definiująca ich strukturę, przeznaczenie oraz granice rozsyłania w hierarchii obszarów. Obejmuje typy od 1 do 5 w klasycznym OSPF oraz typ 7 w obszarach specjalnych NSSA.
Zestawienie typów ogłoszeń LSA 1-7 i ich zasięgów propagacji

Hierarchia komunikatów LSA jest genialnym mechanizmem optymalizacyjnym. Zauważmy rolę LSA Typu 4: gdy router ASBR w odległym obszarze ogłasza trasy zewnętrzne w LSA Typu 5, podaje jako punkt wyjścia swój własny Router ID. Routery w innych obszarach nie wiedzą jednak, jak dotrzeć do tego Router ID (ponieważ LSA Typu 1 opisujące ASBR nie opuszczają swojego obszaru!). Specyfikację obszarów specjalnych NSSA definiuje dokument IETF RFC 3101: The OSPF Not-So-Stubby Area (NSSA) Option.

Dlatego router ABR generuje ogłoszenie LSA Typu 4 (ASBR Summary LSA), w którym informuje inne obszary o koszcie dotarcia do samego routera ASBR. Pozwala to na bezbłędne przeliczenie pełnej ścieżki do tras zewnętrznych w całym kampusie.

Skróty użyte w tym slajdzie:
LSA - Link-State Advertisement, rekord ogłoszenia stanu łącza.
ABR - Area Border Router, router graniczny generujący LSA Typu 3 i 4.
ASBR - Autonomous System Boundary Router, router generujący LSA Typu 5.
NSSA - Not-So-Stubby Area, specjalny obszar OSPF wykorzystujący LSA Typu 7.

16/22

Konfiguracja Multi-Area OSPF w Cisco IOS

Przedstawienie składni poleceń wdrożenia Multi-Area OSPF na interfejsach routera w systemie Cisco IOS.

Praktyczna deklaracja przynależności portów do wielu obszarów

Poniższy listing przedstawia nowoczesną, zalecaną metodę aktywacji protokołu OSPF bezpośrednio na interfejsach fizycznych i logicznych routera ABR:

  • Interfejs szkieletowy (ip ospf 1 area 0): bezpośrednie przypisanie łącza dosyłowego (uplink) do centralnego obszaru szkieletowego Area 0.
  • Interfejs lokalny (ip ospf 1 area 1): przypisanie portu prowadzącego do budynku do obszaru podrzędnego Area 1.
  • Automatyczne rozpoznanie roli: system operacyjny przełącznika/routera automatycznie aktywuje funkcje węzła ABR po skonfigurowaniu interfejsów w wielu obszarach.
Router(config)# interface GigabitEthernet0/0/0
Router(config-if)# ip ospf 1 area 0              ! Łącze do szkieletu
Router(config)# interface GigabitEthernet0/0/1
Router(config-if)# ip ospf 1 area 1              ! Łącze do obszaru bocznego
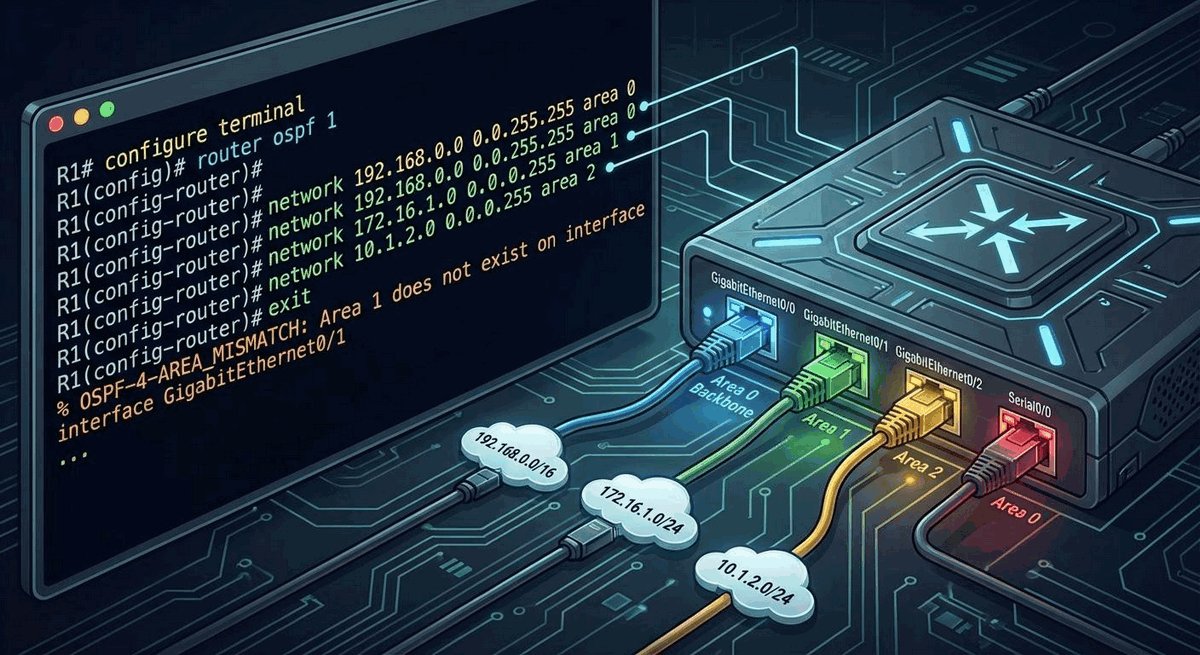
Konfiguracja interfejsowa OSPF (Interface-Level OSPF) to nowoczesna metoda włączania routingu OSPF bezpośrednio w kontekście interfejsu fizycznego, logicznego lub podinterfejsu. Zastępuje tradycyjne i podatne na pomyłki polecenia network z maskami wildcard.
Konfiguracja przynależności interfejsów do obszarów OSPF w Cisco IOS

Współczesna praktyka inżynierska w systemach Cisco IOS i IOS XE preferuje włączanie OSPF bezpośrednio na poziomie interfejsu poleceniem ip ospf area . Metoda ta eliminuje konieczność żmudnego przeliczania masek odwróconych (wildcard) w procesie router ospf i uniemożliwia przypadkowe włączenie routingu na niepożądanych portach.

W chwili, gdy administrator skonfiguruje przynajmniej jeden interfejs w Area 0 oraz przynajmniej jeden interfejs w innym obszarze (np. Area 1), router automatycznie staje się węzłem ABR i rozpoczyna generowanie ogłoszeń LSA Typu 3 pomiędzy tymi strefami.

Skróty użyte w tym slajdzie:
ABR - Area Border Router, router wieloobszarowy konfigurowany w węzłach dystrybucyjnych kampusu.
P2P - Point-to-Point, łącze bezpośrednie pomiędzy węzłem ABR a przełącznikiem rdzeniowym.
SVI - Switch Virtual Interface, wirtualny interfejs warstwy 3 przypisany do określonego obszaru OSPF.
CLI - Command Line Interface, interfejs wiersza poleceń do konfiguracji parametrów protokołu OSPF.

17/22

Przykład: konfiguracja routera ABR i sumaryzacji tras

Przedstawienie kompletnej konfiguracji routera ABR wraz z agregacją podsieci za pomocą komendy area range.

Wzorcowa deklaracja agregacji prefiksów za pomocą polecenia area range

Poniższa sekwencja poleceń demonstruje wzorcowe wdrożenie routera ABR łączącego szkielet Area 0 z Budynkiem A (Area 1) oraz agregację 8 podsieci /24 w jeden prefiks /21:

  • Ustalenie tożsamości i bezpieczeństwa: jawna deklaracja identyfikatora Router ID oraz globalne wyłączenie pakietów Hello poleceniem passive-interface default.
  • Przypisanie łączy do obszarów: włączenie Area 0 na łączu szkieletowym oraz Area 1 na łączach budynkowych.
  • Dyrektywa area range: agregacja wielu szczegółowych podsieci z Area 1 do jednego prefiksu zbiorczego (np. 192.168.0.0/21) rozsyłanego do Area 0.
ABR_R1(config)# router ospf 1
ABR_R1(config-router)# router-id 1.1.1.1
ABR_R1(config-router)# passive-interface default
ABR_R1(config-router)# no passive-interface GigabitEthernet0/0/0
ABR_R1(config-router)# no passive-interface GigabitEthernet0/0/1

! Przypisanie łączy do obszarów
ABR_R1(config-router)# network 10.0.0.0 0.0.0.3 area 0           ! Uplink do Backbone Area 0
ABR_R1(config-router)# network 192.168.0.0 0.0.7.255 area 1      ! Podsieci w Budynku A (Area 1)

! Agregacja tras z Area 1 ogłaszana do Area 0 (blok 192.168.0.0/21)
ABR_R1(config-router)# area 1 range 192.168.0.0 255.255.248.0
Polecenie area range to instrukcja konfiguracyjna wydawana w procesie OSPF na routerze ABR, nakazująca zsumowanie wszystkich podsieci należących do wskazanego obszaru i mieszczących się w zdefiniowanym bloku adresowym w jedno ogłoszenie LSA Typu 3. Drastycznie odchudza tablice routingu w obszarze szkieletowym.
Konfiguracja routera ABR i polecenia area range w Cisco IOS

Zwróćmy uwagę na składnię polecenia: area 1 range 192.168.0.0 255.255.248.0. Oznacza to, że router ABR analizuje wszystkie podsieci znajdujące się w Area 1 (np. 192.168.1.0/24, 192.168.2.0/24 itd.) i zamiast wysyłać do szkieletu 8 oddzielnych ogłoszeń LSA Typu 3, wysyła tylko jedno ogłoszenie o prefiksie /21 (maska 255.255.248.0 obejmująca zakres od 192.168.0.0 do 192.168.7.255).

Co niezwykle ważne: po wydaniu polecenia sumaryzacji router ABR automatycznie instaluje w swojej lokalnej tablicy routingu trasę odrzucającą: 192.168.0.0/21 is a summary, Null0 z Dystansem Administracyjnym 110 (tzw. Null0 Discard Route). Chroni to sieć kampusową przed powstawaniem pętli routingu w sytuacji, gdy do routera dotrze pakiet zaadresowany na nieprzydzielony adres wewnątrz zsumowanego bloku!

Skróty użyte w tym slajdzie:
Null0 - Wirtualny interfejs odrzucający pakiety bez generowania komunikatów błędu (czarna dziura).
ABR - Area Border Router, router graniczny obszaru.
CIDR - Classless Inter-Domain Routing, notacja zapisu masek i agregacji tras.
CLI - Command Line Interface, tekstowy interfejs wiersza poleceń.

18/22

Weryfikacja: kody tras i hierarchia preferencji OSPF

Przedstawienie kodów tras w tablicy routingu oraz reguł hierarchii preferencji pomiędzy trasami Intra-Area, Inter-Area i External.

Hierarchia zaufania tras OSPF i kody tablicy routingu

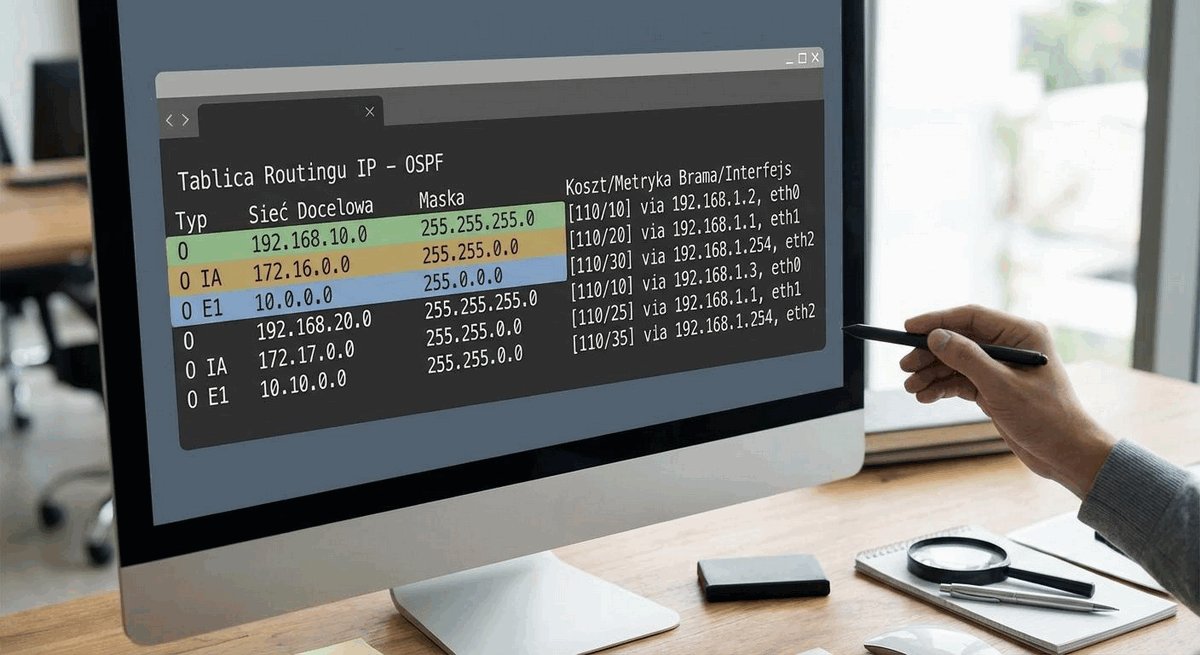
  • Oznaczenia w Cisco IOS: O (trasa wewnątrzobszarowa Intra-Area), O IA (trasa międzyobszarowa Inter-Area), O E1/E2 (trasy zewnętrzne).
  • Bezwzględna hierarchia preferencji: 1. Intra-Area ('O') > 2. Inter-Area ('O IA') > 3. External Type 1 ('O E1') > 4. External Type 2 ('O E2').
  • Zasada nadrzędności typu: trasa wewnątrzobszarowa (O) ma zawsze pierwszeństwo przed trasą międzyobszarową (O IA), niezależnie od wartości metryki kosztu.
Hierarchia preferencji tras OSPF to zbiór deterministycznych reguł decyzyjnych protokołu, zgodnie z którymi trasy o określonym statusie topologicznym mają zawsze pierwszeństwo przed innymi trasami do tego samego prefiksu docelowego, niezależnie od wartości metryki kosztu. Chroni to integralność poszczególnych obszarów i zapobiega nieoptymalnemu kierowaniu ruchu lokalnego przez sieć szkieletową.
Kody tras OSPF w tablicy routingu i hierarchia zaufania

W protokole OSPF ścieżka wybierana jest zgodnie z bezwzględną, 4-stopniową hierarchią typów tras: 1. Intra-Area (kod O) – trasy wewnątrzobszarowe mają ZAWSZE pierwszeństwo przed trasami z innych obszarów bez względu na metrykę; 2. Inter-Area (kod O IA) – trasy międzyobszarowe; 3. External Type 1 (kod O E1 lub O N1) – trasy redystrybuowane z uwzględnieniem kosztu wewnętrznego; 4. External Type 2 (kod O E2 lub O N2) – trasy ze stałym kosztem zewnętrznym (domyślnie 20).

Zasada ta ma fundamentalne znaczenie dla ochrony integralności obszaru: ruch wewnątrz danego budynku powinien zawsze przemieszczać się lokalnymi przełącznikami i nigdy nie powinien opuszczać budynku przez szkielet Area 0, jeśli istnieje ścieżka wewnętrzna.

Skróty użyte w tym slajdzie:
AD - Administrative Distance, miara wiarygodności źródła tras decydująca o wpisaniu trasy do bazy RIB.
RIB - Routing Information Base, główna tablica routingu routera zawierająca kody pochodzenia tras OSPF.
LPM - Longest Prefix Match, reguła wyboru najdłuższego dopasowania maski przy przekazywaniu pakietów.
FIB - Forwarding Information Base, sprzętowa tablica przekazywania pakietów wykorzystywana przez mechanizm CEF.

19/22

Podsumowanie wykładu

Podsumowanie zasad podziału na obszary OSPF, typologii węzłów, ról LSA oraz reguł sumaryzacji tras.

Kluczowe filary routingu wieloobszarowego w kampusie

  • Hierarchiczna skalowalność: centralny szkielet Area 0 łączący obszary budynkowe i izolujący fale algorytmu SPF.
  • Precyzyjny podział ról: routery ABR łączące obszary i izolujące ogłoszenia LSA 1/2 oraz routery ASBR wprowadzające trasy zewnętrzne.
  • Efektywność szkieletu: sumaryzacja tras poleceniem area range, redukująca zapotrzebowanie na pamięć tablic routingu w całym kampusie.
Zintegrowana architektura Multi-Area OSPF to wielopoziomowy model routingu zapewniający nieograniczoną skalowalność sieci kampusowej przy zachowaniu subsekundowych czasów zbieżności i optymalnym wykorzystaniu zasobów sprzętowych przełączników. Stanowi zwieńczenie projektowania warstwy sieciowej kampusu.
Podsumowanie zagadnień routingu wieloobszarowego OSPF

Wieloobszarowy OSPF stanowi kwintesencję zaawansowanej inżynierii sieciowej. Umiejętność prawidłowego wyznaczenia granic obszarów, właściwego rozmieszczenia routerów ABR oraz bezbłędnej konfiguracji sumaryzacji tras decyduje o stabilności i odporności na awarie całej uczelnianej infrastruktury teleinformatycznej.

Podczas zbliżających się ćwiczeń laboratoryjnych będą Państwo konfigurować sieć wieloobszarową łączącą kilka wirtualnych budynków, weryfikować zawartość bazy LSDB za pomocą poleceń diagnostycznych oraz badać zachowanie protokołu przy awariach routerów ABR.

Skróty użyte w tym slajdzie:
OSPF - Open Shortest Path First, protokół routingu stanu łącza.
ABR - Area Border Router, router graniczny obszaru.
ASBR - Autonomous System Boundary Router, router wprowadzający trasy zewnętrzne.
LSDB - Link-State Database, baza danych topologii sieci.

20/22

Zapowiedź kolejnego wykładu

Przedstawienie tematyki kolejnego wykładu poświęconego bezpieczeństwu warstwy 2/3, standardowi 802.1X oraz protokołom SNMP i Syslog.

Wykład 10: Bezpieczeństwo i zarządzanie siecią kampusową

  • Ochrona warstwy dostępu (L2 Security): Port Security, DHCP Snooping, Dynamic ARP Inspection (DAI) oraz IP Source Guard.
  • Uwierzytelnianie i kontrola dostępu: architektura serwerów AAA (RADIUS/TACACS+) oraz standard kontroli dostępu do portu IEEE 802.1X.
  • Zarządzanie i telemetria: bezpieczny protokół SNMPv3 (poziom authPriv), rejestracja zdarzeń Syslog oraz synchronizacja czasu NTP.
Bezpieczeństwo i zarządzanie siecią kampusową (Network Security & Management) to zbiór technologii, mechanizmów obronnych i protokołów telemetrycznych gwarantujących poufność, integralność oraz ciągły monitoring stanu infrastruktury teleinformatycznej. Obejmuje zabezpieczenia od portu fizycznego po styk z Internetem.
Zapowiedź wykładu o bezpieczeństwie i zarządzaniu siecią

Ostatni wykład z naszego cyklu poświęcimy zagadnieniom o krytycznym znaczeniu operacyjnym: bezpieczeństwu infrastruktury oraz systemom zarządzania i monitoringu.

Zbadamy, jak zabezpieczyć przełączniki dostępu przed atakami typu Rogue DHCP Server i podsłuchem ARP, jak wdrożyć silne uwierzytelnianie użytkowników w standardzie IEEE 802.1X z serwerem RADIUS oraz jak skonfigurować bezpieczny protokół SNMPv3 z szyfrowaniem AES w celu zbierania metryk wydajnościowych.

Skróty użyte w tym slajdzie:
RADIUS - Remote Authentication Dial-In User Service, protokół centralnego uwierzytelniania i autoryzacji.
TACACS+ - Terminal Access Controller Access-Control System Plus, protokół kontroli dostępu administratorów Cisco.
SNMPv3 - Simple Network Management Protocol Version 3, protokół zarządzania z szyfrowaniem.
NTP - Network Time Protocol, protokół precyzyjnej synchronizacji czasu.

21/22

Pytania i odpowiedzi (Q&A)

Podsumowanie i wyjaśnienie wątpliwości dotyczących hierarchii obszarów, sumaryzacji tras i ról routerów ABR/ASBR.

Sesja dyskusyjna i analiza przypadków Multi-Area OSPF

  • Weryfikacja wiedzy: analiza zachowania sieci przy logicznym rozdzieleniu obszaru Area 0 oraz reguł zestawiania łączy Virtual Link.
  • Przypadki laboratoryjne: diagnostyka błędów w maskach podsieci w poleceniu area range oraz analiza zawartości poszczególnych rekordów LSA w bazie LSDB.
  • Konsultacje dydaktyczne: terminy zaliczeń laboratoryjnych oraz dostępność stanowisk ćwiczeniowych.
Sesja dyskusyjna to etap zajęć dydaktycznych umożliwiający przeanalizowanie złożonych scenariuszy awaryjnych w sieciach wieloobszarowych oraz weryfikację poprawności projektów sumaryzacji prefiksów IP. Służy utrwaleniu dobrych praktyk inżynierskich.
Sesja dyskusyjna dotycząca OSPF wieloobszarowego

Podczas sesji pytań szczególną uwagę poświęcimy analizie zachowania routera ABR w sytuacji, gdy jedna z podsieci składowych w obszarze podrzędnym ulegnie awarii: dlaczego trasa sumaryczna pozostaje w tablicy Area 0 i kiedy router zaczyna korzystać z trasy odrzucającej Null0.

Materiały do ćwiczeń, pliki konfiguracyjne dla środowisk GNS3/EVE-NG oraz przykładowe arkusze kalkulacji masek sumarycznych zostaną udostępnione na platformie e-learningowej uczelni.

Skróty użyte w tym slajdzie:
Null0 - Interfejs wirtualny odrzucający pakiety chroniący przed pętlami.
QA - Quality Assurance, procedury weryfikacji poprawności konfiguracji.
CLI - Command Line Interface, interfejs wiersza poleceń.
OSPF - Open Shortest Path First, protokół stanu łącza.

22/22

Dziękuję za uwagę

Zakończenie wykładu i wskazanie literatury uzupełniającej z zakresu routingu wieloobszarowego i skalowalności OSPF.

Zakończenie wykładu

  • Podziękowanie: za aktywny udział w analizie zaawansowanej architektury protokołu OSPF w środowisku wieloobszarowym.
  • Literatura podstawowa: Paweł Zaręba, Praktyczne projekty sieciowe, rozdział 10, Helion 2019.
  • Dokumentacja IETF i zbiory norm: oryginalne dokumenty standaryzacyjne IETF (RFC 2328 dla OSPFv2 oraz RFC 5340 dla OSPFv3).
Literatura specjalistyczna i dokumentacja techniczna IETF to niezbędne źródło wiedzy o zaawansowanych mechanizmach optymalizacyjnych i algorytmach synchronizacji baz danych w złożonych strukturach sieciowych. Stanowi niezastąpioną pomoc przy projektowaniu odpornych na awarie sieci kampusowych.
Zakończenie wykładu dziewiątego i zalecana literatura

Biegła znajomość zasad działania protokołu OSPF w architekturze Multi-Area oraz umiejętność sprawnego diagnozowania problemów z synchronizacją baz danych i agregacją tras stanowi ukoronowanie wiedzy z zakresu inżynierii routingu warstwy 3.

Przed kolejnymi zajęciami zaleca się samodzielne przestudiowanie wskazanego rozdziału literatury oraz powtórzenie zagadnień bezpieczeństwa warstwy 2 w celu przygotowania się do podsumowującego wykładu z bezpieczeństwa i zarządzania siecią kampusową.

Skróty użyte w tym slajdzie:
ISBN - International Standard Book Number, unikalny międzynarodowy identyfikator książki.
RFC - Request for Comments, oficjalny standard techniczny protokołów Internetu.
PKN - Polski Komitet Normalizacyjny, krajowa jednostka normalizacji technicznej.
OSPF - Open Shortest Path First, protokół stanu łącza.

Podgląd okładki książki