Wykład 8: Protokół routingu OSPF - część I: architektura jednoobszarowa

1/23

Protokół routingu OSPF - część I: architektura jednoobszarowa

Przedstawienie architektury, maszyny stanów sąsiedztwa i konfiguracji protokołu OSPF w środowisku jednoobszarowym.

Wykład 8: Protokół stanu łącza w architekturze Single-Area

  • Zakres wykładu: zasada działania protokołu stanu łącza, pakiety OSPF, budowa relacji sąsiedztwa oraz algorytm SPF Dijkstry.
  • Standaryzacja przemysłowa: otwarty protokół IGP (IETF RFC 2328) gwarantujący pełną interoperacyjność w środowiskach wieloproducentowych.
  • Niezawodność i autoryzacja: mechanizmy uwierzytelniania kryptograficznego chroniące relacje sąsiedztwa i spójność baz LSDB.
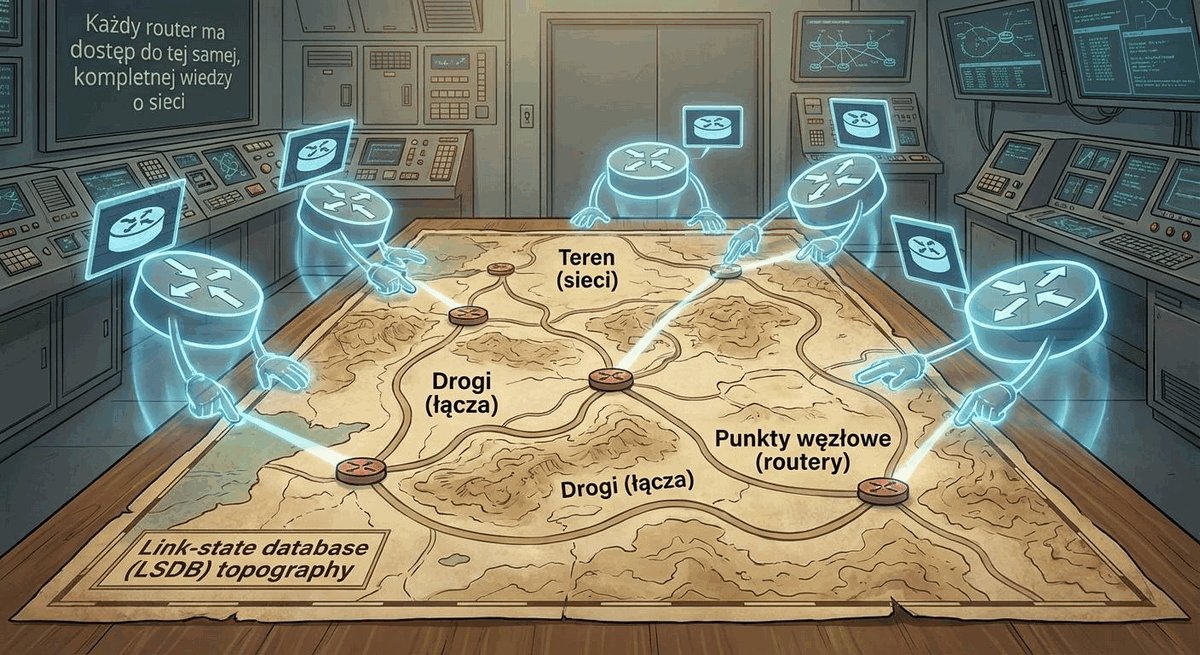
Open Shortest Path First (OSPF) to otwarty, bezklasowy protokół routingu wewnętrznego (IGP) oparty na technologii stanu łącza i algorytmie Dijkstry (SPF). W odróżnieniu od protokołów wektora odległości, każdy router OSPF posiada pełną mapę topologii sieci w bazie danych LSDB, co gwarantuje natychmiastową i bezpętlową zbieżność.
Wprowadzenie do protokołu routingu OSPF w architekturze jednoobszarowej

Protokół OSPF stanowi niekwestionowany standard branżowy w projektowaniu warstwy dystrybucji i rdzenia sieci kampusowych. Opracowany przez organizację IETF jako następca ograniczonego protokołu RIP, OSPF eliminuje zjawisko 'routingu z plotek' na rzecz deterministycznej synchronizacji baz topologicznych pomiędzy wszystkimi węzłami.

W pierwszej części wykładu poświęconego OSPF skupimy się na architekturze jednoobszarowej (Single-Area OSPF z obszarem szkieletowym Area 0). Zbadamy strukturę pięciu typów pakietów OSPF, mechanizm powstawania relacji sąsiedztwa oraz zasady wyznaczania ról DR i BDR w sieciach ethernetowych.

Skróty użyte w tym slajdzie:
OSPF - Open Shortest Path First, otwarty protokół routingu stanu łącza zdefiniowany w RFC 2328.
IGP - Interior Gateway Protocol, protokół routingu wewnętrznego w systemie autonomicznym.
LSDB - Link-State Database, baza danych przechowująca zsynchronizowaną mapę topologii sieci.
SPF - Shortest Path First, algorytm wyznaczania najkrótszych ścieżek w grafie sieci.

2/23

Agenda dzisiejszego wykładu

Przedstawienie harmonogramu wykładu obejmującego pakiety OSPF, etapy sąsiedztwa, kalkulację metryki i konfigurację w Cisco IOS.

Plan spotkania

  • Architektura i pakiety OSPF: pięć typów pakietów kontrolnych, hermetyzacja w protokole IP (numer 89) oraz dedykowane adresy multicast.
  • Relacja sąsiedztwa i LSDB: etapy maszyny stanów (od Down do Full) oraz synchronizacja bazy danych stanu łączy (LSDB).
  • Konfiguracja i optymalizacja: identyfikator Router ID, dobór kosztu referencyjnego oraz elekcja routerów DR/BDR w sieciach LAN.
Plan wykładu prowadzi od formatu nagłówków i adresacji multicastowej, poprzez analizę wewnętrznej maszyny stanów, aż po praktyczną deklarację procesu OSPF i poleceń weryfikacyjnych na przełącznikach warstwy 3. Umożliwia zrozumienie zachowania protokołu na poziomie pakietowym.
Plan wykładu o protokole OSPF jednoobszarowym

Porządek wykładu odpowiada naturalnemu cyklowi życia protokołu OSPF w urządzeniu sieciowym: rozpoczynamy od wysyłania pakietów Hello na adresy multicastowe, przechodzimy przez wybór identyfikatora Router ID oraz fazę uzgadniania baz danych DBD.

W dalszej części przeanalizujemy, dlaczego domyślna formuła kosztu metryki w starszych urządzeniach Cisco wymaga bezwzględnej korekty w sieciach gigabitowych, oraz jak przeprowadzić bezpieczną konfigurację z wykorzystaniem interfejsów pasywnych.

Skróty użyte w tym slajdzie:
RID - Router Identifier, unikalny 32-bitowy identyfikator urządzenia w domenie OSPF.
DR - Designated Router, router wyznaczony koordynujący wymianę informacji w sieci wielodostępnej.
BDR - Backup Designated Router, zapasowy router wyznaczony.
DBD - Database Description, pakiet skrótowego spisu zawartości bazy LSDB.

3/23

Czym jest protokół OSPF?

Przedstawienie protokołu OSPF jako otwartego standardu IETF gwarantującego pełną interoperacyjność i skalowalność kampusu.

Otwarte standardy routingu i niezależność od producenta

  • Standard otwarty IETF: powszechne wsparcie przez urządzenia Cisco, Juniper, HPE, Arista oraz systemy Linux/BSD (FRRouting, BIRD).
  • Bezklasowość i VLSM: pełna obsługa masek o zmiennej długości oraz bezklasowej agregacji tras CIDR.
  • Szybka zbieżność i brak pętli: matematyczna gwarancja bezpętlowości w obrębie pojedynczego obszaru dzięki algorytmowi SPF Dijkstry.
Protokół bezklasowy OSPF to protokół routingu, który w pakietach aktualizacyjnych przesyła pełną informację o masce podsieci każdego ogłaszanego prefiksu. Umożliwia stosowanie techniki VLSM, optymalne gospodarowanie adresacją IP oraz bezstratną agregację tras na granicach obszarów.
Cechy architektoniczne i otwartość standardu OSPF

Wybór protokołu OSPF jako protokołu routingu w sieci kampusowej jest fundamentalną decyzją uniezależniającą instytucję od jednego dostawcy sprzętu (Vendor Lock-in). Przełącznik rdzeniowy Cisco Catalyst może bez najmniejszego problemu tworzyć relacje sąsiedztwa z routerem brzegowym Juniper czy zaporą sieciową Fortinet.

Protokół OSPF nie posiada ograniczenia do 15 przeskoków (jak w protokole RIP), co pozwala na budowę rozległych sieci obejmujących dziesiątki budynków i setki węzłów komutacyjnych, zachowując subsekundowe czasy reakcji na awarie łączy światłowodowych.

Skróty użyte w tym slajdzie:
IETF - Internet Engineering Task Force, organizacja rozwijająca otwarte standardy techniczne Internetu.
VLSM - Variable Length Subnet Masking, zmienna długość maski podsieci.
CIDR - Classless Inter-Domain Routing, bezklasowy routing międzydomenowy.
RIP - Routing Information Protocol, historyczny protokół wektora odległości.

4/23

OSPF jako protokół stanu łącza (Link-State)

Wyjaśnienie koncepcji stanu łącza i procesu niezależnego wyliczania drzewa najkrótszych ścieżek przez każdy router.

Budowanie zsynchronizowanej mapy topologii w każdym węźle

  • Pojęcie stanu łącza: opis interfejsu obejmujący adres IP, maskę podsieci, typ sieci oraz przypisany koszt metryki.
  • Baza Link-State Database (LSDB): identyczna mapa wszystkich połączeń i węzłów w danym obszarze przechowywana przez każdy router.
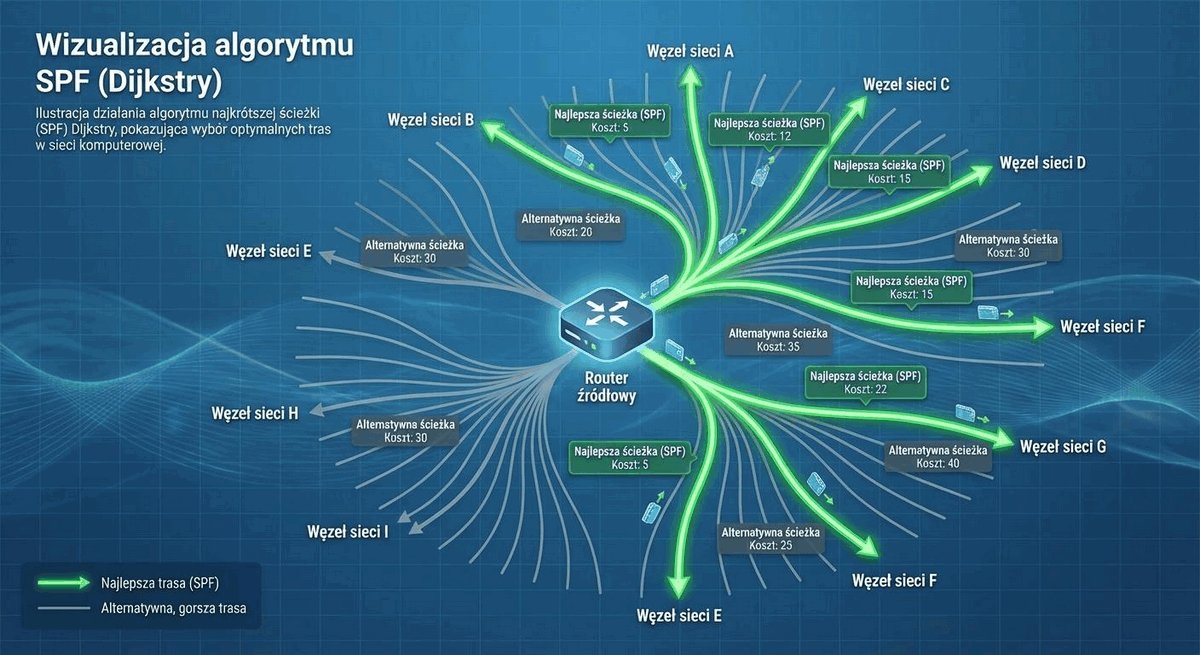
  • Autonomiczne obliczenia SPF: router umieszcza siebie w korzeniu drzewa i wylicza optymalne ścieżki do wszystkich podsieci docelowych.
Stan łącza (Link-State) to formalny opis interfejsu sieciowego routera zawierający jego parametry logiczne (IP, maska), stan fizyczny (Up/Down), typ połączenia (Point-to-Point, Broadcast) oraz koszt transmisyjny. Zbiór stanów wszystkich łączy tworzy bazę LSDB.
Zasada działania protokołu stanu łącza i synchronizacja LSDB

W protokole OSPF routery nie przesyłają sobie gotowych tablic routingu. Zamiast tego każde urządzenie ogłasza stan swoich bezpośrednio podłączonych interfejsów za pomocą komunikatów Link-State Advertisements (LSA). Komunikaty te są rozsyłane (flooded) bez jakichkolwiek modyfikacji do wszystkich pozostałych routerów w danym obszarze.

W efekcie każdy router w obszarze Area 0 dysponuje stuprocentowo identyczną bazą danych LSDB. Następnie każdy procesor routingu uruchamia algorytm Dijkstry, budując własne drzewo SPF, z którego najlepsze ścieżki są instalowane w sprzętowej tablicy routingu (FIB).

Skróty użyte w tym slajdzie:
LSA - Link-State Advertisement, elementarna jednostka informacji o topologii w protokole OSPF.
LSDB - Link-State Database, zsynchronizowana baza danych topologii sieci.
FIB - Forwarding Information Base, sprzętowa tablica komutacji pakietów w matrycy przełącznika.
SPF - Shortest Path First, algorytm najkrótszej ścieżki Dijkstry.

5/23

Trzy filary działania OSPF i typy pakietów

Przedstawienie pięciu typów pakietów OSPF, ich numeru protokołu IP oraz zarezerwowanych adresów multicastowych.

Pięć znormalizowanych komunikatów protokołu w warstwie IP

  • Enkapsulacja w protokole IP (numer 89): bezpośrednia transmisja w pakietach IP bez użycia protokołów warstwy czwartej TCP ani UDP.
  • Adresy Multicast: 224.0.0.5 (All OSPF Routers) oraz 224.0.0.6 (All DR Routers).
  • Typy pakietów OSPF: Type 1 (Hello), Type 2 (DBD), Type 3 (LSR), Type 4 (LSU - nośnik ogłoszeń LSA) oraz Type 5 (LSAck).
Pakiet OSPF to znormalizowana jednostka danych przesyłana bezpośrednio w polu danych pakietu IPv4 (protokół IP nr 89) lub IPv6 (protokół 89). Obejmuje wspólny 24-bajtowy nagłówek OSPF zawierający m.in. wersję protokołu, identyfikator Router ID, identyfikator Area ID oraz sumę kontrolną.
Zestawienie pięciu typów pakietów kontrolnych protokołu OSPF

Warto zwrócić uwagę na architekturę protokołu: OSPF nie korzysta z portów TCP ani UDP. Posiada własny, przypisany numer protokołu IP równy 89 i samodzielnie realizuje mechanizmy niezawodnościowe (pakiety LSU są jawnie potwierdzane komunikatami LSAck). Protokół standaryzuje dokument IETF RFC 2328.

Pakiety Link-State Update (LSU, Typ 4) pełnią funkcję koperty transportowej: w pojedynczym pakiecie LSU router może przesłać jedno lub wiele ogłoszeń LSA opisujących stany różnych łączy, co minimalizuje narzut nagłówków w sieci.

Skróty użyte w tym slajdzie:
LSU - Link-State Update, pakiet OSPF przenoszący ogłoszenia LSA do sąsiadów.
LSAck - Link-State Acknowledgment, pakiet potwierdzenia odebrania aktualizacji stanu łącza.
LSR - Link-State Request, pakiet żądania przesłania szczegółowych danych o wybranym LSA.
DBD - Database Description, pakiet skrótowego spisu rekordów bazy LSDB.

6/23

Krok 1: nawiązywanie sąsiedztwa i pakiety Hello

Przedstawienie roli pakietów Hello oraz warunków koniecznych do pomyślnego nawiązania relacji sąsiedztwa OSPF.

Odkrywanie sąsiadów i weryfikacja zgodności parametrów

  • Odkrywanie węzłów sąsiednich: cykliczne rozsyłanie pakietów Hello co 10 sekund (na łączach typu Broadcast oraz Point-to-Point).
  • Monitorowanie dostępności (Dead Interval): uznanie sąsiada za niedostępnego po 4-krotności czasu Hello (domyślnie 40 sekund).
  • Wymóg zgodności parametrów: identyczny numer Area ID, zgodna maska podsieci, równe timery Hello/Dead oraz wspólne parametry uwierzytelniania.
Relacja sąsiedztwa (OSPF Adjacency) to logiczny stan zaufania i dwukierunkowej komunikacji pomiędzy dwoma bezpośrednio połączonymi routerami, osiągany po pomyślnej weryfikacji parametrów zawartych w pakietach Hello. Jest warunkiem koniecznym do rozpoczęcia wymiany baz danych LSDB.
Rola pakietów Hello i parametry zgodności relacji sąsiedztwa

Pakiet Hello jest fundamentem stabilności OSPF. Aby dwa routery pomyślnie nawiązały relację sąsiedztwa, ich pakiety Hello muszą zawierać ściśle uzgodnione parametry: numer obszaru (Area ID), maskę podsieci interfejsu (na łączach rozgłoszeniowych), flagi typu obszaru (np. Stub) oraz identyczne wartości liczników Hello Interval i Dead Interval.

Niezgodność któregokolwiek z tych parametrów (np. zmiana Dead Interval z 40 na 30 sekund na jednym końcu kabla) spowoduje natychmiastowe odrzucenie pakietu Hello i uniemożliwi utworzenie sąsiedztwa, co jest częstym źródłem problemów konfiguracyjnych na laboratoriach.

Skróty użyte w tym slajdzie:
LSR - Link-State Request, pakiet żądania przesłania szczegółowych informacji o określonych stanach łączy.
LSU - Link-State Update, pakiet przenoszący zbiór ogłoszeń LSA stanowiący odpowiedź na żądanie LSR lub wyzwalany zmianą topologii.
LSAck - Link-State Acknowledgment, pakiet formalnego potwierdzenia odbioru ogłoszeń LSU gwarantujący niezawodność protokołu.
MTU - Maximum Transmission Unit, maksymalny rozmiar ramki decydujący o przejściu routera przez fazę wymiany baz danych.

7/23

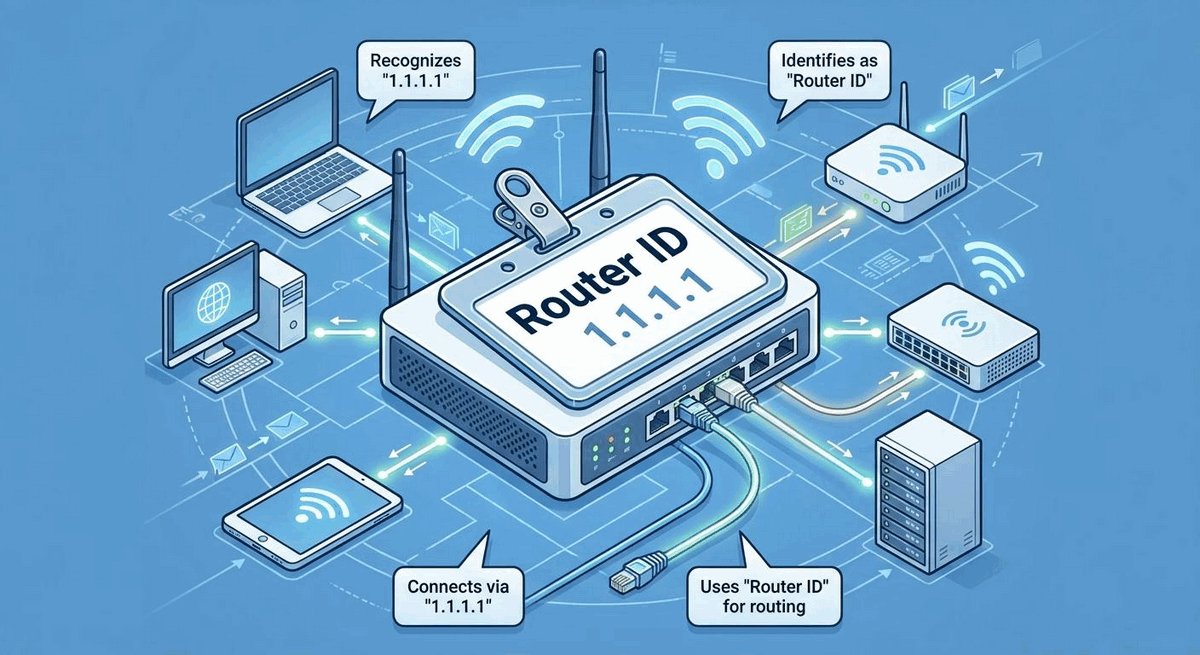
Identyfikator routera (Router ID - RID)

Przedstawienie roli identyfikatora Router ID oraz algorytmu jego automatycznego i manualnego wyznaczania.

Unikalne imię urządzenia w topologii OSPF

  • Struktura Router ID: 32-bitowa wartość sformatowana jak adres IPv4 (np. 1.1.1.1), unikalna w całej domenie OSPF.
  • Hierarchia wyboru (Kolejność pierwszeństwa): 1. Ręczna komenda router-id, 2. Najwyższy IP na aktywnym Loopback, 3. Najwyższy IP na aktywnym porcie fizycznym.
  • Dobra praktyka projektowa: jawne definiowanie Router ID komendą router-id lub poprzez konfigurację stabilnego interfejsu Loopback0.
Router ID (RID) to 32-bitowa liczba całkowita zapisywana w notacji kropkowo-dziesiętnej, służąca do jednoznacznej identyfikacji danego routera w komunikatach LSA i obliczeniach drzewa SPF. Wyznacza tożsamość urządzenia w procesie elekcji DR/BDR.
Algorytm wyboru identyfikatora Router ID w Cisco IOS

Złotą zasadą projektowania OSPF w sieci kampusowej jest ręczne definiowanie Router ID za pomocą polecenia router-id X.X.X.X w procesie OSPF lub skonfigurowanie wirtualnego interfejsu Loopback0 z adresem /32 (np. 10.255.0.1/32).

Interfejs Loopback jest interfejsem czysto programowym, który nigdy nie przechodzi w stan fizyczny Down (chyba że zostanie manualnie wyłączony poleceniem shutdown). Dzięki temu Router ID pozostaje całkowicie stabilny i nie zmienia się w przypadku awarii pojedynczych portów fizycznych przełącznika.

Skróty użyte w tym slajdzie:
RID - Router Identifier, unikalny 32-bitowy identyfikator urządzenia w OSPF.
Loopback - Logiczny interfejs wirtualny routera o gwarantowanej stabilności operacyjnej.
IPv4 - Internet Protocol Version 4, 32-bitowy protokół sieciowy.
CLI - Command Line Interface, interfejs wiersza poleceń.

8/23

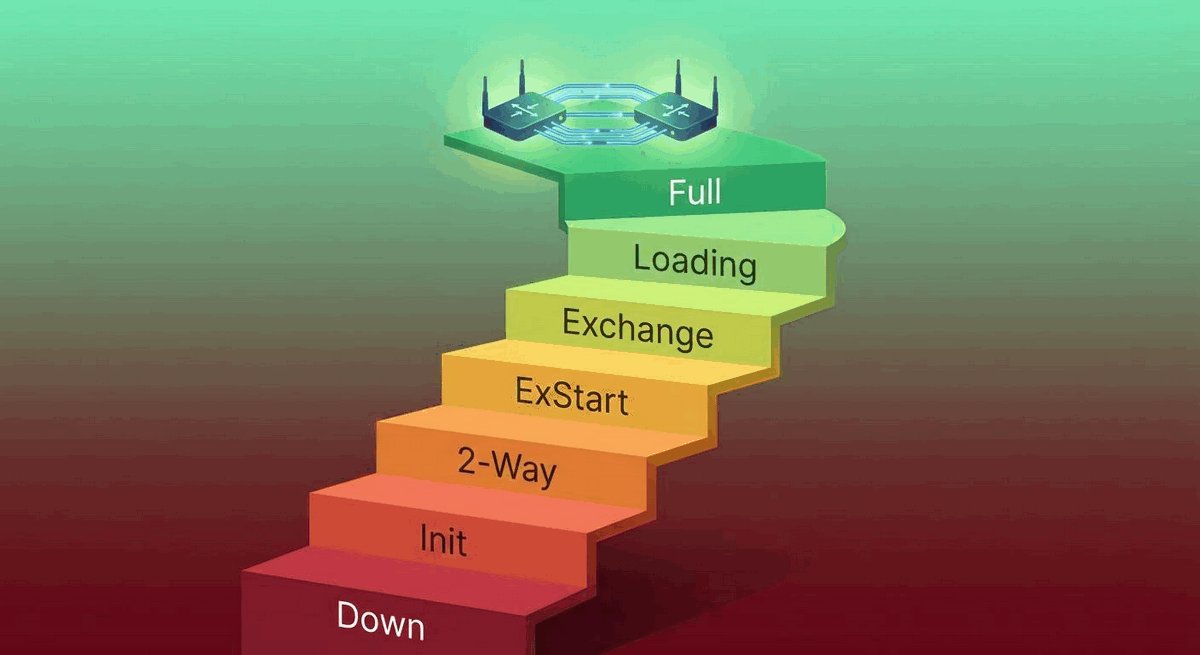
Maszyna stanów sąsiedztwa OSPF

Przedstawienie kolejnych stanów maszyny sąsiedztwa OSPF od stanu Down do pełnej synchronizacji Full.

Siedem faz nawiązywania pełnej synchronizacji sąsiedzkiej

  • Faza wstępna (Down & Init): brak odebranych pakietów Hello przechodzący w stan Init po odebraniu pierwszego pakietu Hello od sąsiada.
  • Stan 2-Way: potwierdzenie dwukierunkowej komunikacji (własny RID widoczny w pakiecie sąsiada) oraz elekcja ról DR/BDR.
  • Synchronizacja baz (ExStart, Exchange, Loading): uzgodnienie sekwencji DBD, żądania LSR i aktualizacje LSU.
  • Stan docelowy (Full): całkowita zgodność bazy danych LSDB pomiędzy sąsiadującymi routerami.
Maszyna stanów OSPF (Neighbor State Machine) to sformalizowany model przejść protokołu składający się z siedmiu stanów: Down, Init, 2-Way, ExStart, Exchange, Loading oraz Full. W sieciach ethernetowych routery niebędące DR ani BDR (DROTHER) zatrzymują relację między sobą w stabilnym stanie 2-Way.
Siedem stanów maszyny sąsiedztwa w protokole OSPF

Zrozumienie maszyny stanów OSPF jest kluczowe dla sprawnego diagnozowania problemów sieciowych. W stanie ExStart routery negocjują rolę Master/Slave oraz numer sekwencyjny za pomocą pustych pakietów DBD. W tym stanie weryfikowana jest zgodność parametru MTU - jeśli sąsiedzi mają skonfigurowane różne MTU na łączu, proces zatrzyma się w stanie ExStart i nigdy nie osiągnie stanu Full!

W stanie Exchange następuje wymiana nagłówków LSA w pakietach DBD. W stanie Loading router wysyła zapytania LSR o brakujące rekordy i odbiera pakiety LSU. Po zakończeniu synchronizacji relacja przechodzi w stan Full, co oznacza gotowość do routingu.

Skróty użyte w tym slajdzie:
DBD - Database Description, pakiet zawierający nagłówki ogłoszeń LSA wykorzystywany do porównania zawartości baz danych LSDB.
LSA - Link-State Advertisement, elementarna jednostka informacji o topologii sieci ogłaszana przez węzły OSPF.
LSDB - Link-State Database, zsynchronizowana baza danych stanu łączy odzwierciedlająca pełny graf topologii obszaru.
SPF - Shortest Path First, algorytm grafowy Dijkstry obliczający najkrótsze ścieżki do wszystkich podsieci.

9/23

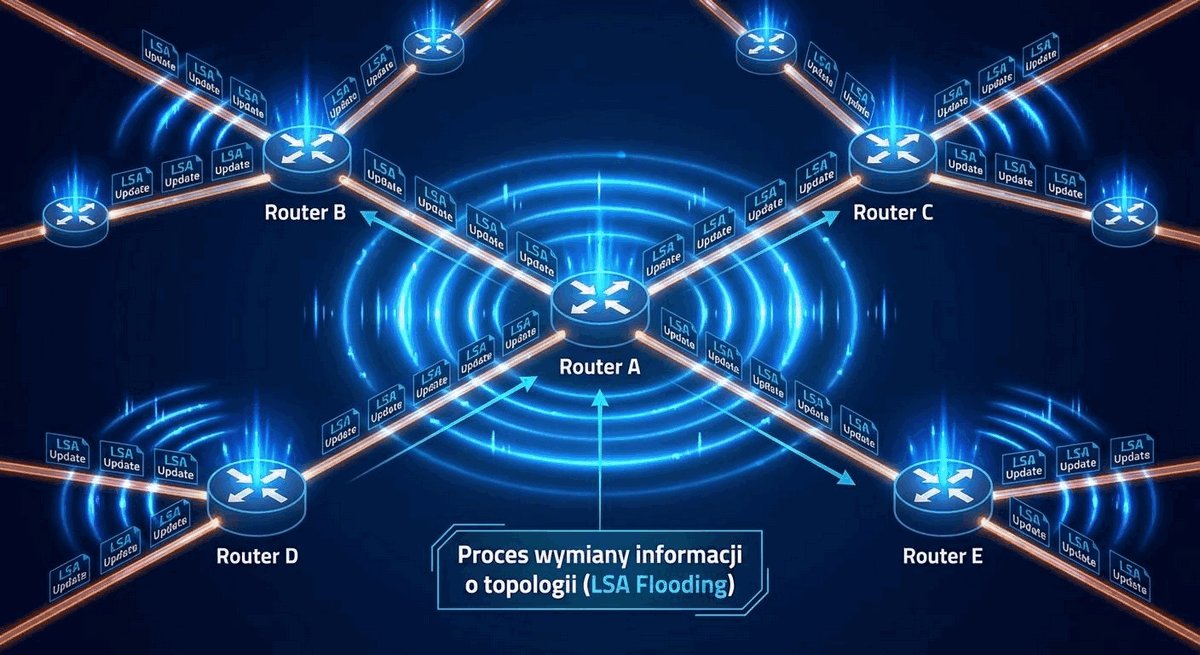
Krok 2: wymiana informacji o topologii (Flooding)

Przedstawienie mechanizmu zalewania (Flooding) ogłoszeniami LSA oraz procedury potwierdzania pakietami LSAck.

Niezawodna propagacja ogłoszeń LSA w obszarze

  • Mechanizm zalewania (LSA Flooding): natychmiastowe przekazanie nowego rekordu LSA na wszystkie pozostałe interfejsy OSPF w danym obszarze.
  • Niezawodność transmisji: każdy pakiet LSU wymaga formalnego potwierdzenia komunikatem LSAck (jawnego lub domyślnego).
  • Zapobieganie pętlom ogłoszeń: numery sekwencyjne LSA, sumy kontrolne oraz liczniki wieku rekordu (Link-State Age, maks. 3600 s).
Zalewanie stanem łącza (LSA Flooding) to algorytm rozsyłania komunikatów topologicznych, w którym każdy router odbierający nowe lub zaktualizowane ogłoszenie LSA natychmiast retransmituje je na wszystkie swoje pozostałe interfejsy OSPF w danym obszarze. Zapewnia to identyczną wiedzę o sieci we wszystkich węzłach w czasie rzędu milisekund.
Mechanizm rozsyłania LSA Flooding i potwierdzanie pakietami LSAck

Aby zapobiec niekończącemu się krążeniu pakietów LSA w zapętlonych topologiach fizycznych, każde ogłoszenie LSA posiada 32-bitowy numer sekwencyjny (rozpoczynający się od wartości szesnastkowej 0x80000001) oraz parametr wieku (LS Age) odliczany w sekundach od 0 do 3600 (1 godzina).

Gdy router odbiera LSA, sprawdza, czy posiada już ten rekord w swojej bazie LSDB. Jeśli odebrany numer sekwencyjny jest wyższy niż posiadany, rekord w bazie zostaje zaktualizowany i rozesłany dalej. Jeśli numer jest identyczny lub niższy, pakiet jest natychmiast ignorowany, co trwale eliminuje ryzyko pętli ogłoszeń.

Skróty użyte w tym slajdzie:
LSA - Link-State Advertisement, rekord ogłoszenia stanu łącza.
LSU - Link-State Update, pakiet przesyłający zbiór rekordów LSA.
LSAck - Link-State Acknowledgment, pakiet potwierdzający odebranie aktualizacji.
LSDB - Link-State Database, baza danych topologii sieci.

10/23

Baza danych stanu łącza (Link-State Database - LSDB)

Przedstawienie struktury bazy LSDB jako zsynchronizowanego grafu połączeń sieciowych w protokole OSPF.

Wspólna mapa drogowa wszystkich routerów w obszarze

  • Identyczność baz w obszarze: w obrębie pojedynczego obszaru każdy router przechowuje stuprocentowo zgodny zestaw rekordów LSA.
  • Podstawowe typy LSA: Type 1 (Router LSA - generowany przez każdy router) oraz Type 2 (Network LSA - generowany przez DR dla sieci wielodostępnej).
  • Weryfikacja zawartości bazy: szczegółowa analiza rekordów LSA za pomocą polecenia show ip ospf database.
Link-State Database (LSDB) to zorganizowana baza danych w pamięci routera przechowująca kompletny zbiór ogłoszeń LSA odebranych od wszystkich węzłów w danym obszarze. Stanowi matematyczny model grafu skierowanego reprezentującego topologię fizyczną sieci.
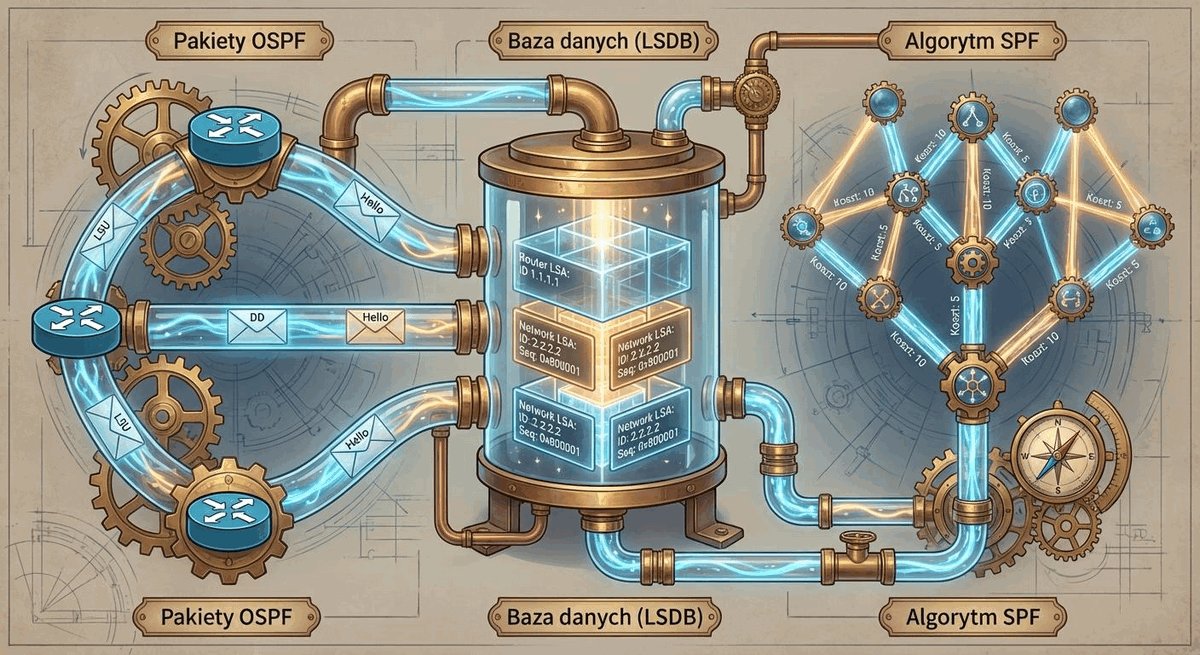
Struktura bazy danych stanu łącza LSDB i typy rekordów LSA

Baza LSDB jest fundamentem, na którym opiera się cała logika OSPF. W architekturze jednoobszarowej występują głównie dwa typy rekordów: LSA Typu 1 (Router LSA), w którym każdy router opisuje swoje własne interfejsy i koszty, oraz LSA Typu 2 (Network LSA), generowany wyłącznie przez router wyznaczony DR w celu opisania wszystkich urządzeń podłączonych do wspólnego segmentu ethernetowego.

Dzięki pełnej synchronizacji bazy LSDB, żaden router w OSPF nie jest zależny od błędnych decyzji swoich sąsiadów - każdy węzeł widzi całą sieć na własne oczy i samodzielnie podejmuje decyzje o trasowaniu pakietów.

Skróty użyte w tym slajdzie:
LSDB - Link-State Database, zsynchronizowana baza danych stanu łącza.
LSA - Link-State Advertisement, ogłoszenie stanu łącza w protokole OSPF.
DR - Designated Router, router wyznaczony generujący LSA Typu 2.
CLI - Command Line Interface, tekstowy interfejs wiersza poleceń.

11/23

Krok 3: obliczanie najlepszych ścieżek (Algorytm SPF)

Przedstawienie zasady działania algorytmu Dijkstry w wyznaczaniu bezpętlowego drzewa najkrótszych ścieżek.

Matematyczny algorytm Dijkstry i budowa drzewa najkrótszych ścieżek

  • Algorytm Dijkstry (Shortest Path First): matematyczna procedura wyznaczania najkrótszej drogi w grafie ważonym w oparciu o bazę LSDB.
  • Router jako korzeń drzewa: każde urządzenie tworzy własne drzewo SPF, w którym jest węzłem centralnym (Root).
  • Instalacja w tablicy routingu: trasy o najniższym sumarycznym koszcie są instalowane w tablicy routingu (RIB) oraz strukturach sprzętowych FIB/CEF.
Algorytm Dijkstry (SPF) to deterministyczny algorytm teorii grafów wykorzystywany w protokole OSPF do obliczenia optymalnych tras do wszystkich podsieci docelowych na podstawie bazy LSDB. Gwarantuje wygenerowanie bezpętlowego drzewa rozpinającego o najniższym łącznym koszcie metryki.
Działanie algorytmu Dijkstry SPF i wyznaczanie drzewa ścieżek

Algorytm SPF przetwarza zbiór wierzchołków (routerów) i krawędzi (łączy) zapisanych w bazie LSDB. Router analizuje sąsiadujące łącza, sumuje ich koszty metryki i stopniowo dołącza do drzewa kolejne węzły, wybierając zawsze ścieżkę o najniższej skumulowanej wartości metryki.

Jeżeli do danej podsieci docelowej prowadzą dwie lub więcej niezależnych ścieżek o identycznym sumarycznym koszcie, algorytm SPF instaluje w tablicy routingu wszystkie te ścieżki (mechanizm ECMP). Pozwala to na automatyczne równoważenie obciążenia na wielu łączach szkieletowych. Technologię bezprzerwowego restartu procesu routingu opisuje IETF RFC 3623: Graceful OSPF Restart.

Skróty użyte w tym slajdzie:
SPF - Shortest Path First, algorytm najkrótszej ścieżki opracowany przez Edsgera Dijkstrę.
ECMP - Equal-Cost Multi-Path, równoważenie ruchu na ścieżkach o identycznym koszcie.
RIB - Routing Information Base, tablica routingu w systemie operacyjnym routera.
CEF - Cisco Express Forwarding, technologia sprzętowej komutacji pakietów.

12/23

Metryka OSPF: koszt (Cost) i pasmo odniesienia

Przedstawienie formuły kosztu OSPF oraz procedury zmiany przepustowości referencyjnej dla łączy 10G i 100G.

Formuła wyliczania kosztu i konieczność modyfikacji pasma referencyjnego

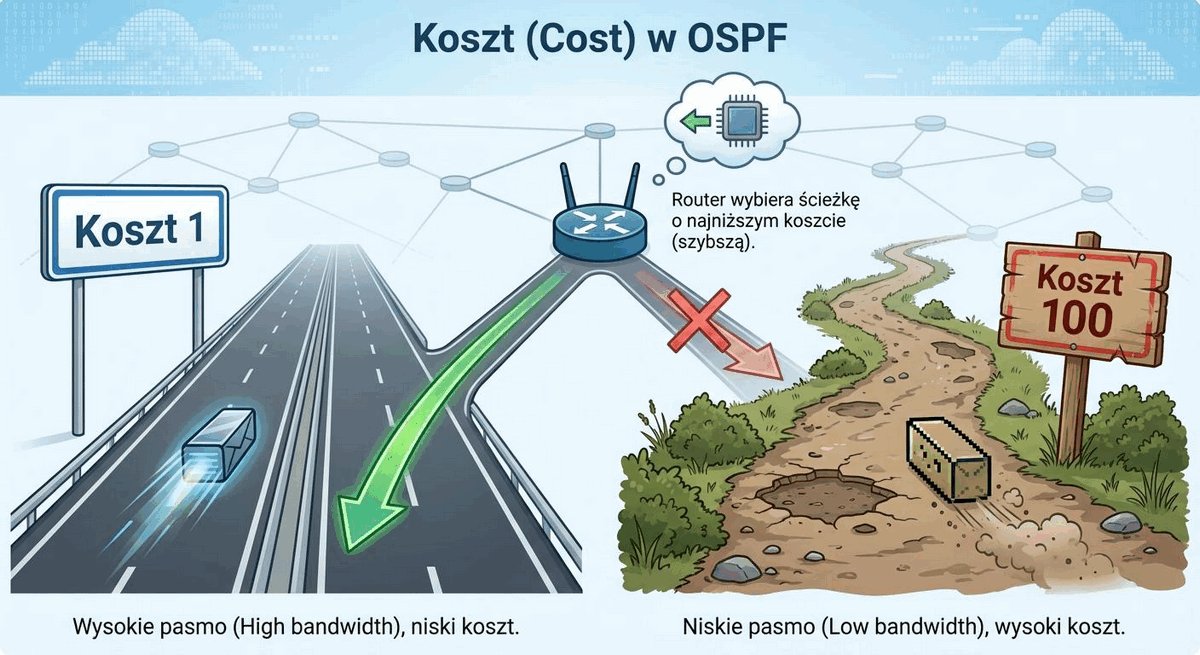
  • Wzór na koszt interfejsu: Cost = Reference Bandwidth / Interface Bandwidth (domyślne pasmo referencyjne 100 Mb/s).
  • Domyślna pułapka w Cisco IOS: referencyjna przepustowość wynosi domyślnie 100 Mb/s (10^8 bps), co daje koszt 1 dla portów 100M, 1G, 10G i 100G!
  • Konieczna korekta inżynierska: polecenie auto-cost reference-bandwidth 100000 dostosowujące kalkulację kosztów do łącz 1G, 10G i 100G.
Koszt OSPF (Cost) to 16-bitowa bezwymiarowa liczba całkowita przypisana do interfejsu routera, określająca wydatek transmisyjny związany z przesłaniem pakietu przez to łącze. Jest odwrotnie proporcjonalna do przepustowości łącza, dzięki czemu pakiety automatycznie wybierają najszybsze magistrale.
Formuła kosztu OSPF i korekta pasma referencyjnego

Domyślna formuła metryki OSPF w urządzeniach Cisco stanowi klasyczną zaszłość historyczną z lat 90., kiedy łącze 100 Mb/s (Fast Ethernet) było szczytem techniki. Przy domyślnym paśmie referencyjnym 100 Mb/s koszt dla 100 Mb/s wynosi 100/100 = 1, dla Gigabit Ethernet 100/1000 = 0.1 (zaokrąglane w górę do 1!), a dla 10G również 1!

W efekcie router traktuje wolne łącze 100 Mb/s oraz nowoczesny światłowód 10 Gb/s jako połączenia o identycznej jakości. Aby przywrócić prawidłowe różnicowanie magistrali, inżynier musi bezwzględnie wydać polecenie auto-cost reference-bandwidth 100000 (baza 100 Gb/s) konsekwentnie na wszystkich węzłach domeny OSPF.

Skróty użyte w tym slajdzie:
IOS - Internetwork Operating System, oprogramowanie układowe urządzeń Cisco.
GbE - Gigabit Ethernet, standard przesyłu danych z prędkością 1 Gb/s.
10GbE - 10 Gigabit Ethernet, standard sieciowy o przepustowości 10 Gb/s.
CLI - Command Line Interface, interfejs wiersza poleceń.

13/23

Konfiguracja OSPF (Single-Area OSPF w Cisco IOS)

Przedstawienie składni wdrożenia protokołu OSPF w systemie Cisco IOS z uwzględnieniem dobrych praktyk bezpieczeństwa.

Praktyczne reguły deklaracji procesu i interfejsów pasywnych

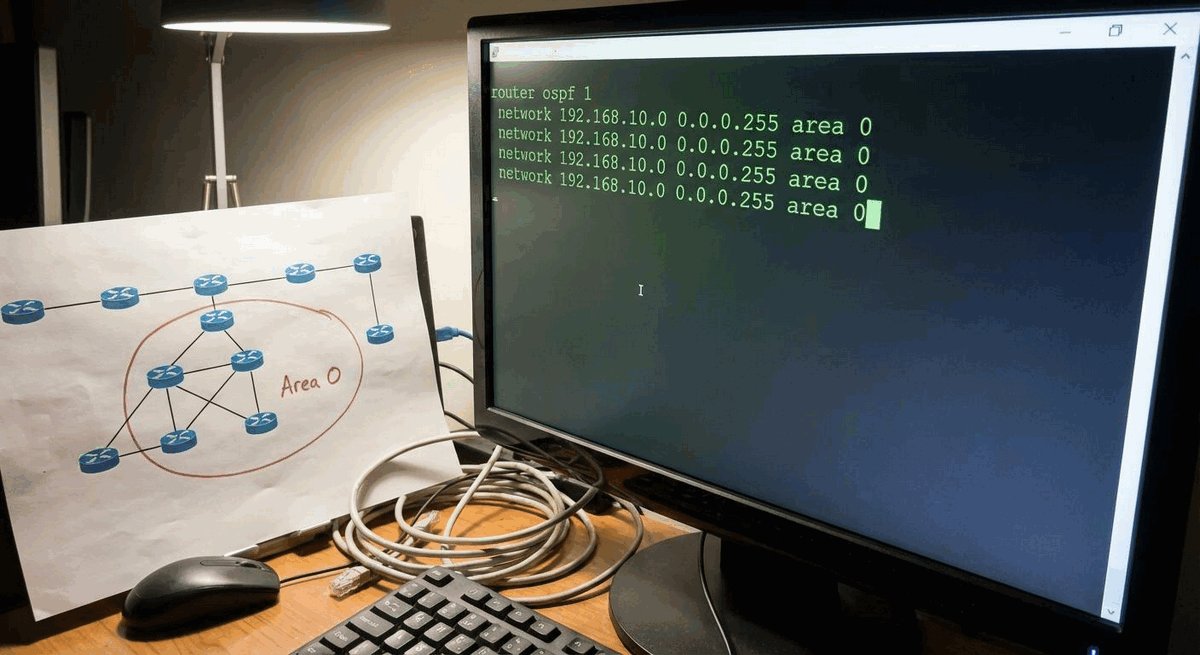
Poniższy listing przedstawia wzorcową sekwencję uruchomienia procesu OSPF, ustawienia Router ID, korekty pasma referencyjnego oraz zabezpieczenia portów dostępowych:

  • Numer procesu i Router ID: lokalny identyfikator procesu (np. router ospf 1) oraz jawne przypisanie unikalnego adresu RID.
  • Zabezpieczenie passive-interface default: blokada rozsyłania pakietów Hello na portach dostępowych użytkowników (ochrona przed fałszywymi relacjami sąsiedztwa).
  • Aktywacja interfejsów (dwie metody): klasyczne polecenie network z maską wildcard lub nowoczesna deklaracja ip ospf 1 area 0 bezpośrednio na interfejsie.
Router(config)# router ospf 1                    ! Numer procesu (1-65535, lokalny dla urządzenia)
Router(config-router)# router-id 1.1.1.1         ! Unikalny identyfikator RID
Router(config-router)# auto-cost reference-bandwidth 100000   ! Ujednolicenie metryki pod 100G
Router(config-router)# passive-interface default              ! Bezpieczeństwo: blokada na wszystkich portach
Router(config-router)# no passive-interface GigabitEthernet0/0/1   ! Odblokowanie Hello na uplinku

! Metoda 1: Polecenie network z maską wildcard
Router(config-router)# network 10.1.1.0 0.0.0.255 area 0

! Metoda 2 (Nowoczesna/Zalecana): Włączenie bezpośrednio na interfejsie
Router(config)# interface GigabitEthernet0/0/1
Router(config-if)# ip ospf 1 area 0
Interfejs pasywny (Passive Interface) w protokole OSPF to interfejs sieciowy, którego podsieć jest normalnie ogłaszana w komunikatach LSA do innych routerów, lecz na którym urządzenie nie wysyła ani nie odbiera żadnych pakietów Hello. Chroni sieć przed podsłuchem i próbami wstrzyknięcia fałszywych tras.
Konfiguracja procesu OSPF i interfejsów pasywnych w Cisco IOS

Kluczową zasadą bezpieczeństwa w sieci kampusowej jest konfiguracja interfejsów pasywnych (Passive Interface). Pakiety Hello powinny być przesyłane wyłącznie łączami szkieletowymi (Uplinks) łączącymi przełączniki i routery. Wysyłanie pakietów Hello do sieci VLAN użytkowników marnuje pasmo, a co gorsza - stwarza podatność na podłączenie przez złośliwego użytkownika własnego routera.

Zastosowanie podejścia passive-interface default powoduje domyślne wyłączenie transmisji Hello na wszystkich interfejsach przełącznika, zmuszając inżyniera do świadomego odblokowania tylko wybranych łączy tranzytowych (poleceniem no passive-interface).

Skróty użyte w tym slajdzie:
RID - Router ID, unikalny 32-bitowy identyfikator routera w domenie routingu OSPF.
P2P - Point-to-Point, typ sieci OSPF dla bezpośrednich łączy dwupunktowych niepodlegający elekcji DR/BDR.
SVI - Switch Virtual Interface, wirtualny interfejs warstwy 3 na przełączniku dystrybucyjnym włączany do procesu OSPF.
CLI - Command Line Interface, tekstowy interfejs konfiguracyjny routera.

14/23

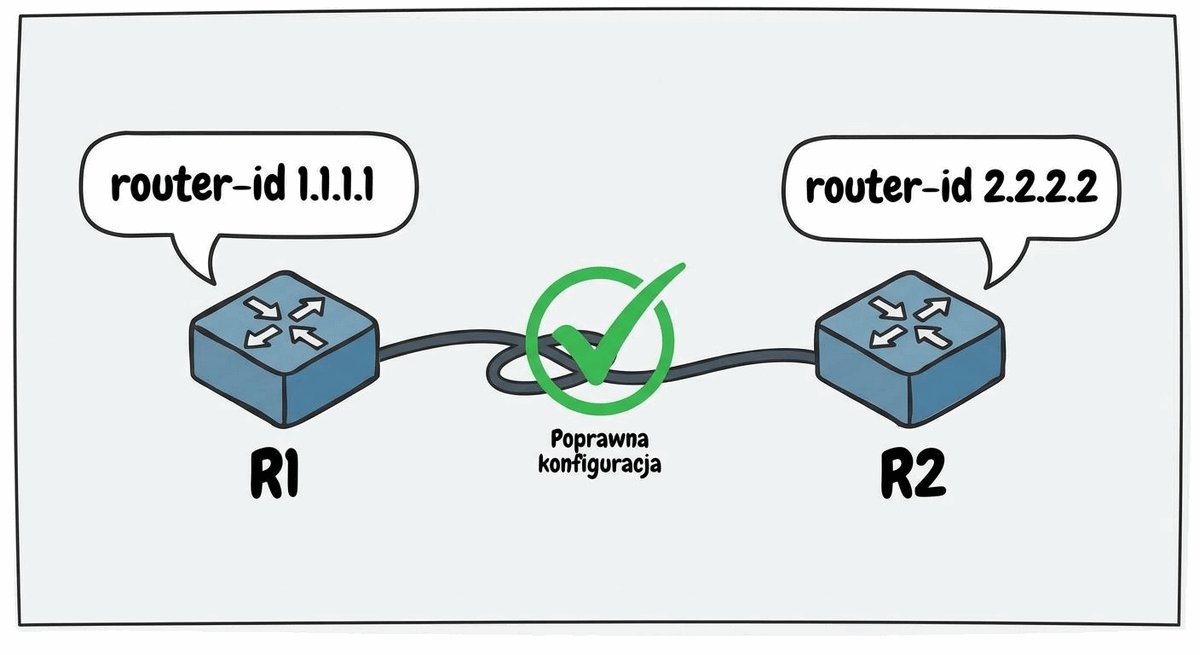
Przykład: konfiguracja OSPF na routerach R1 i R2

Przedstawienie kompletnej konfiguracji urządzeń R1 i R2 realizujących wymianę tras w obszarze szkieletowym Area 0.

Studium przypadku: zestawienie sąsiedztwa na łączu punkt-punkt

Poniższy listing przedstawia pełną, spójną konfigurację interfejsów Loopback, interfejsów transmisyjnych oraz procesu OSPF na dwóch sąsiadujących routerach:

  • Konfiguracja interfejsu Loopback0: wirtualny interfejs stanowiący stabilny punkt odniesienia dla identyfikatora Router ID.
  • Łącze tranzytowe /24: deklaracja podsieci 10.1.1.0/24 na fizycznym porcie GigabitEthernet0/0/1.
  • Włączenie obszaru Area 0: przypisanie podsieci do centralnego szkieletowego obszaru Area 0 (Backbone).
! ==================== ROUTER R1 ====================
R1(config)# interface Loopback0
R1(config-if)# ip address 1.1.1.1 255.255.255.255
R1(config)# interface GigabitEthernet0/0/1
R1(config-if)# description POLACZENIE_DO_R2
R1(config-if)# ip address 10.1.1.1 255.255.255.0
R1(config-if)# no shutdown
R1(config)# router ospf 1
R1(config-router)# router-id 1.1.1.1
R1(config-router)# network 10.1.1.0 0.0.0.255 area 0
R1(config-router)# network 1.1.1.1 0.0.0.0 area 0

! ==================== ROUTER R2 ====================
R2(config)# interface Loopback0
R2(config-if)# ip address 2.2.2.2 255.255.255.255
R2(config)# interface GigabitEthernet0/0/1
R2(config-if)# description POLACZENIE_DO_R1
R2(config-if)# ip address 10.1.1.2 255.255.255.0
R2(config-if)# no shutdown
R2(config)# router ospf 1
R2(config-router)# router-id 2.2.2.2
R2(config-router)# network 10.1.1.0 0.0.0.255 area 0
R2(config-router)# network 2.2.2.2 0.0.0.0 area 0
Relacja punkt-punkt (Point-to-Point Adjacency) w OSPF to bezpośrednie połączenie dwóch routerów, w którym nie występuje potrzeba wyboru routerów DR ani BDR. Pakiety Hello przesyłane są bezpośrednio na adres 224.0.0.5, a synchronizacja baz danych zachodzi natychmiastowo.
Kompletna konfiguracja sąsiedztwa OSPF pomiędzy routerami R1 i R2

Zwróćmy uwagę na precyzję masek wildcard w poleceniach network: maska 0.0.0.255 dopasowuje wszystkie adresy w podsieci 10.1.1.0/24, natomiast maska 0.0.0.0 dopasowuje wyłącznie jeden, konkretny adres interfejsu pętli zwrotnej (np. 1.1.1.1/32).

Po wprowadzeniu tej konfiguracji routery R1 i R2 natychmiast rozpoczną wysyłanie pakietów Hello na adres multicastowy 224.0.0.5, przejdą przez kolejne stany maszyny sąsiedztwa i po kilkuset milisekundach osiągną stan pełnej zbieżności Full.

Skróty użyte w tym slajdzie:
CIDR - Classless Inter-Domain Routing, bezklasowy format adresacji sieci z zapisem prefiksowym.
ECMP - Equal-Cost Multi-Path, funkcja automatycznego równoważenia ruchu pomiędzy trasami o identycznym koszcie OSPF.
RIB - Routing Information Base, główna tablica routingu w pamięci RAM przechowująca najlepsze ścieżki obliczone przez algorytm SPF.
FIB - Forwarding Information Base, zoptymalizowana tablica przełączania pakietów wgrywana do pamięci układów ASIC.

15/23

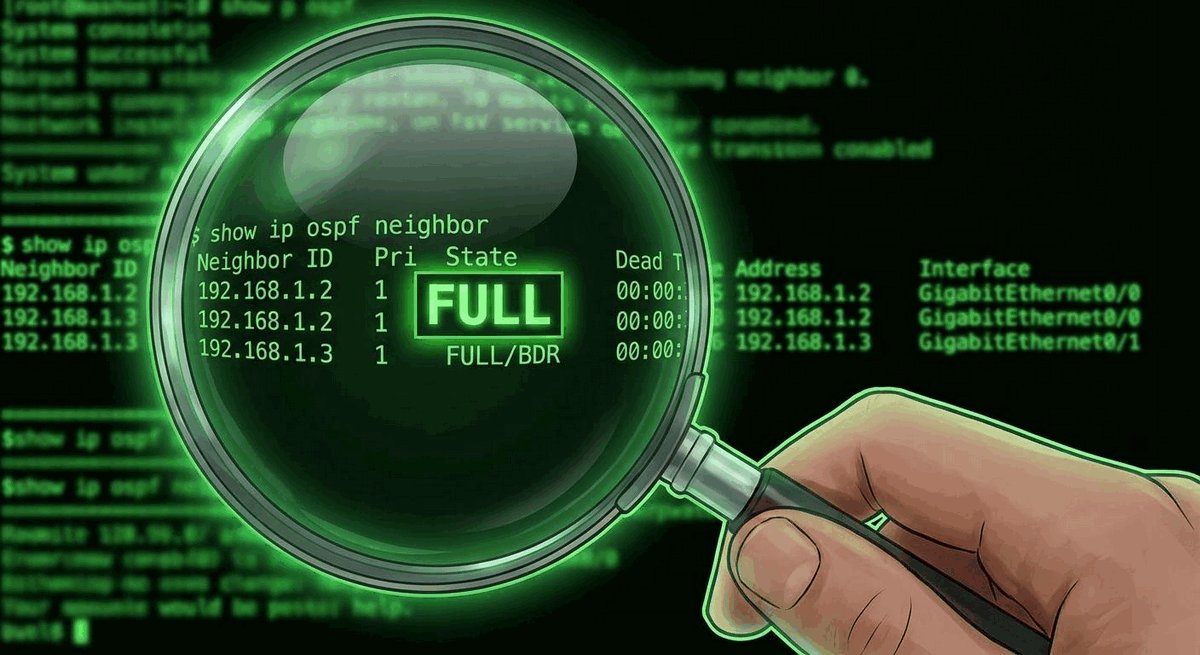
Weryfikacja: polecenie show ip ospf neighbor

Przedstawienie procedury weryfikacji tabeli sąsiadów OSPF za pomocą polecenia show ip ospf neighbor.

Diagnostyka stanu relacji sąsiedzkich i parametrów łącza

Poniższy listing przedstawia wzorcowy wynik weryfikacji tablicy sąsiadów na routerze R1 po zestawieniu relacji z routerem R2:

  • Kolumna Neighbor ID: identyfikator RID sąsiada (np. 2.2.2.2) potwierdzający tożsamość routera partnerskiego.
  • Kolumna State: stan relacji FULL/BDR świadczący o pełnej synchronizacji bazy LSDB oraz roli sąsiada.
  • Kolumna Dead Time: licznik czasu martwego resetowany do wartości 40 s po odebraniu każdego poprawnego pakietu Hello.
R1# show ip ospf neighbor

Neighbor ID     Pri   State           Dead Time   Address         Interface
2.2.2.2           1   FULL/BDR        00:00:36    10.1.1.2        GigabitEthernet0/0/1
Tabela sąsiadów OSPF (Neighbor Table) to dynamiczny zbiór danych w pamięci routera zawierający listę wszystkich aktywnych sąsiadów OSPF, ich identyfikatory RID, stany maszyny sąsiedztwa, role w sieci wielodostępnej (DR/BDR/DROTHER) oraz interfejsy fizyczne. Stanowi podstawowe źródło informacji przy diagnostyce problemów z wymianą pakietów Hello i synchronizacją baz topologicznych.
Wynik polecenia show ip ospf neighbor i analiza kolumn

Polecenie show ip ospf neighbor jest najważniejszym narzędziem diagnostycznym każdego inżyniera sieciowego pracującego z protokołem OSPF. Prawidłowy stan relacji pomiędzy dwoma routerami na łączu szkieletowym powinien zawsze zawierać słowo FULL (np. FULL/DR, FULL/BDR lub FULL/-).

Jeżeli w kolumnie State pojawi się stan INIT, EXSTART lub 2-WAY (na łączu punkt-punkt), oznacza to błąd konfiguracji: problem z filtrowaniem pakietów na zaporze ogniowej, niezgodność wielkości MTU lub błąd w maskach podsieci.

Skróty użyte w tym slajdzie:
DR - Designated Router, wyznaczony router centralny odpowiedzialny za minimalizację liczby relacji sąsiedztwa w sieci wielodostępnej.
BDR - Backup Designated Router, zapasowy wyznaczony router natychmiast przejmujący funkcję DR w razie awarii.
DROTHER - Router w sieci wielodostępnej niepełniący roli DR ani BDR, utrzymujący z innymi węzłami stan 2-WAY.
CLI - Command Line Interface, interfejs wiersza poleceń do diagnostyki i weryfikacji tabeli sąsiedztwa.

16/23

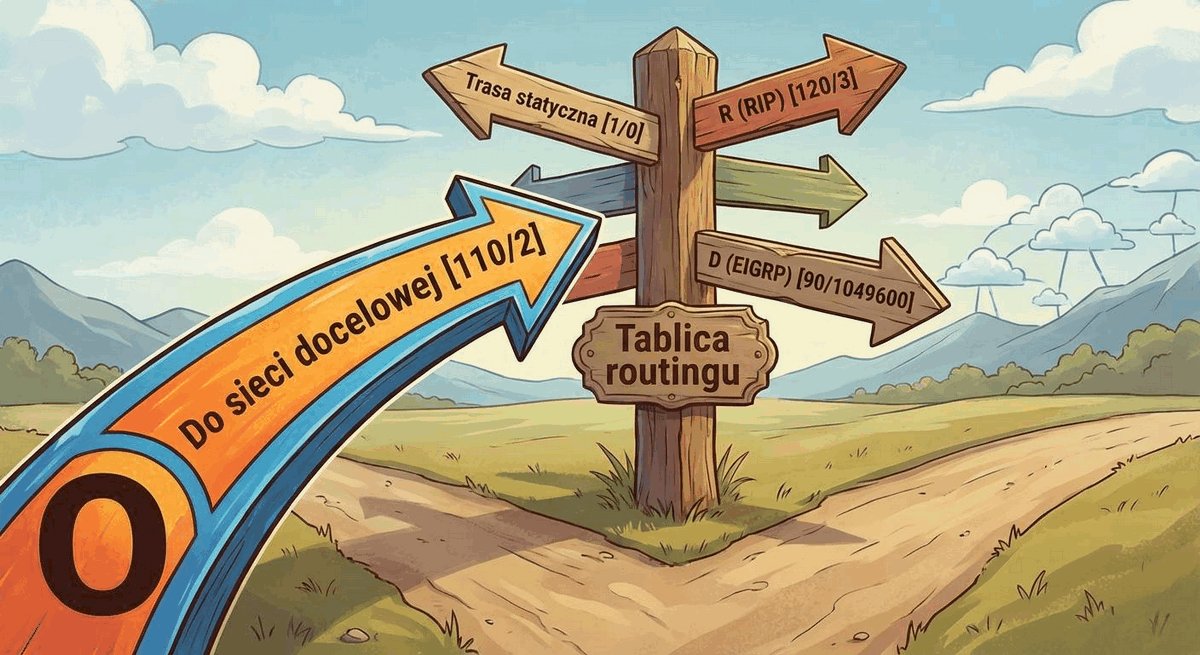
Weryfikacja: polecenie show ip route ospf

Przedstawienie procedury interpretacji tras OSPF w tablicy routingu za pomocą polecenia show ip route ospf.

Analiza tras OSPF zainstalowanych w tablicy routingu

Poniższy listing przedstawia wyjście polecenia wyświetlającego trasy wyuczone dynamicznie przez proces OSPF na routerze R1:

  • Oznaczenie 'O': prefiks O w tablicy routingu oznacza trasę wyuczoną wewnątrz danego obszaru (Intra-Area).
  • Wartości w nawiasie [110/2]: Dystans Administracyjny równy 110 oraz sumaryczny koszt metryki równy 2.
  • Adres Next-Hop i interfejs: precyzyjne wskazanie adresu IP sąsiada (Next-Hop) oraz lokalnego interfejsu wyjściowego.
R1# show ip route ospf

      2.0.0.0/32 is subnetted, 1 subnets
O        2.2.2.2 [110/2] via 10.1.1.2, 00:04:12, GigabitEthernet0/0/1
Wpis trasy OSPF w tablicy routingu to sformalizowana linia tekstu zawierająca prefiks sieci docelowej, Dystans Administracyjny (110), koszt metryki ścieżki, adres następnego skoku (Next-Hop) oraz czas, jaki upłynął od ostatniej aktualizacji wpisu. Oznaczony jest literą O dla tras wewnątrzobszarowych i służy do bezpośredniego przekazywania pakietów przez matrycę przełączającą.
Interpretacja wpisu trasy OSPF w tablicy routingu Cisco IOS

Analizując wyjście polecenia show ip route ospf, szczególną uwagę należy zwrócić na zapis w nawiasie kwadratowym: [110/2]. Pierwsza liczba (110) to Dystans Administracyjny OSPF, świadczący o wiarygodności protokołu. Druga liczba (2) to całkowity skumulowany koszt dotarcia do celu (suma kosztu łącza GigabitEthernet równego 1 oraz kosztu interfejsu Loopback równego 1).

Obecność tej trasy w tablicy routingu jest dowodem na to, że proces wymiany pakietów Hello, synchronizacji bazy LSDB oraz kalkulacji algorytmu SPF zakończył się pełnym sukcesem inżynierskim.

Skróty użyte w tym slajdzie:
AD - Administrative Distance, wskaźnik wiarygodności źródła tras (domyślna wartość 110 dla OSPF w Cisco IOS).
RIB - Routing Information Base, tablica routingu przechowująca wpisy wyuczone dynamicznie przez OSPF oznaczone literą O.
LPM - Longest Prefix Match, reguła wyboru najbardziej specyficznej trasy przy dopasowaniu adresu pakietu.
CEF - Cisco Express Forwarding, mechanizm sprzętowego routingu opartego na tablicach FIB i Adjacency.

17/23

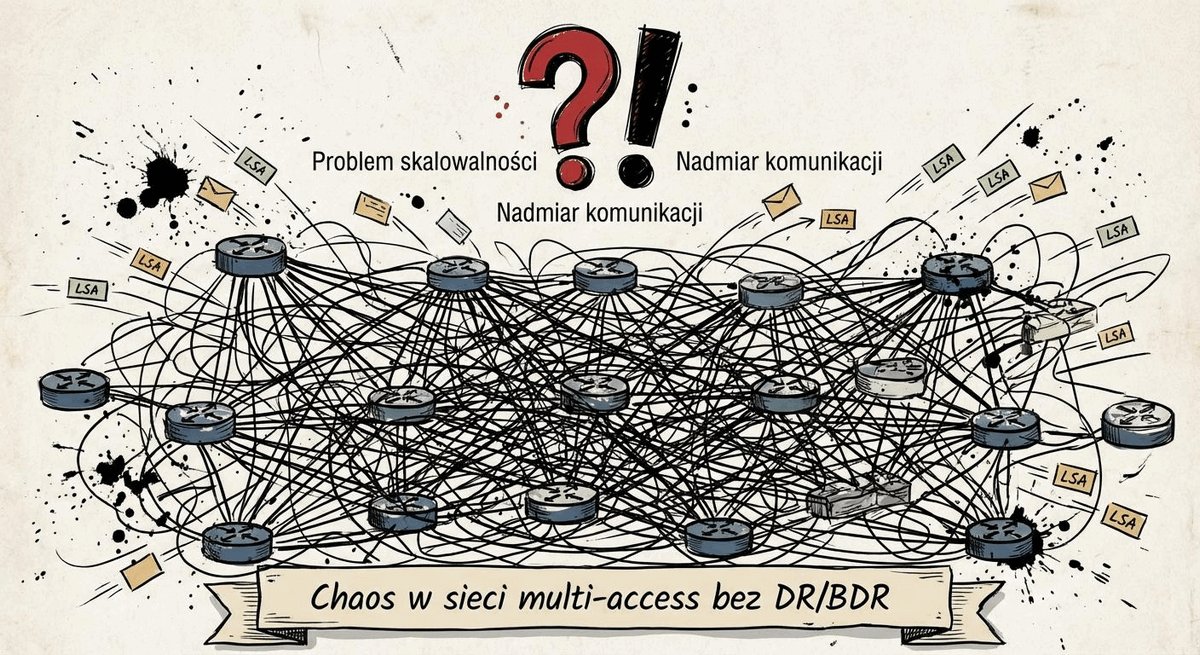
Problem w sieciach wielodostępnych (Multi-Access)

Przedstawienie problemu nasycenia pasma i narzutu na procesor przy tworzeniu pełnej siatki sąsiedztw w sieciach wielodostępnych.

Eksplozja relacji sąsiedztwa w środowiskach ethernetowych

  • Środowisko Multi-Access (Ethernet): możliwość jednoczesnego przyłączenia wielu routerów do wspólnego segmentu sieci lokalnej L2.
  • Eksplozja liczby sąsiedztw: wzór n*(n-1)/2 oznacza, że dla 10 routerów powstaje aż 45 niezależnych relacji Full!
  • Lawinowy narzut LSA: ryzyko niepotrzebnego powielania ogłoszeń LSA w relacji każdy-z-każdym (n*(n-1)/2 sesji sąsiedztwa).
Sieć wielodostępna (Multi-Access Network) to segment sieci lokalnej (np. wspólny VLAN na przełączniku ethernetowym), do którego podłączonych jest więcej niż dwa routery. Bez mechanizmów optymalizacji każdy router musiałby synchronizować bazę danych z każdym innym routerem, tworząc nieefektywną pełną siatkę połączeń logicznych (Full-Mesh).
Problem eksplozji liczby sąsiedztw w sieciach wielodostępnych

W sieciach wielodostępnych z obsługą rozgłoszeń (Broadcast Multi-Access, jak klasyczny przełącznik ethernetowy łączący kilka przełączników L3) nawiązywanie relacji każdy z każdym prowadzi do dramatycznego spadku wydajności. Każda zmiana stanu łącza na jednym routerze wywołałaby wysłanie pakietów aktualizacyjnych do wszystkich pozostałych węzłów, które z kolei powielałyby je dalej.

Zjawisko to, zwane burzą ogłoszeń LSA, nasyca procesory urządzeń i prowadzi do niestabilności protokołu routingu. Aby rozwiązać ten problem, twórcy standardu OSPF wprowadzili mechanizm wyznaczania routera centralnego - Designated Router (DR).

Skróty użyte w tym slajdzie:
DR - Designated Router, router wyznaczony w segmencie wielodostępnym.
Full-Mesh - Topologia pełnej siatki, w której każdy węzeł jest połączony z każdym innym.
LSA - Link-State Advertisement, ogłoszenie stanu łącza.
Ethernet - Standard sieci lokalnych IEEE 802.3.

18/23

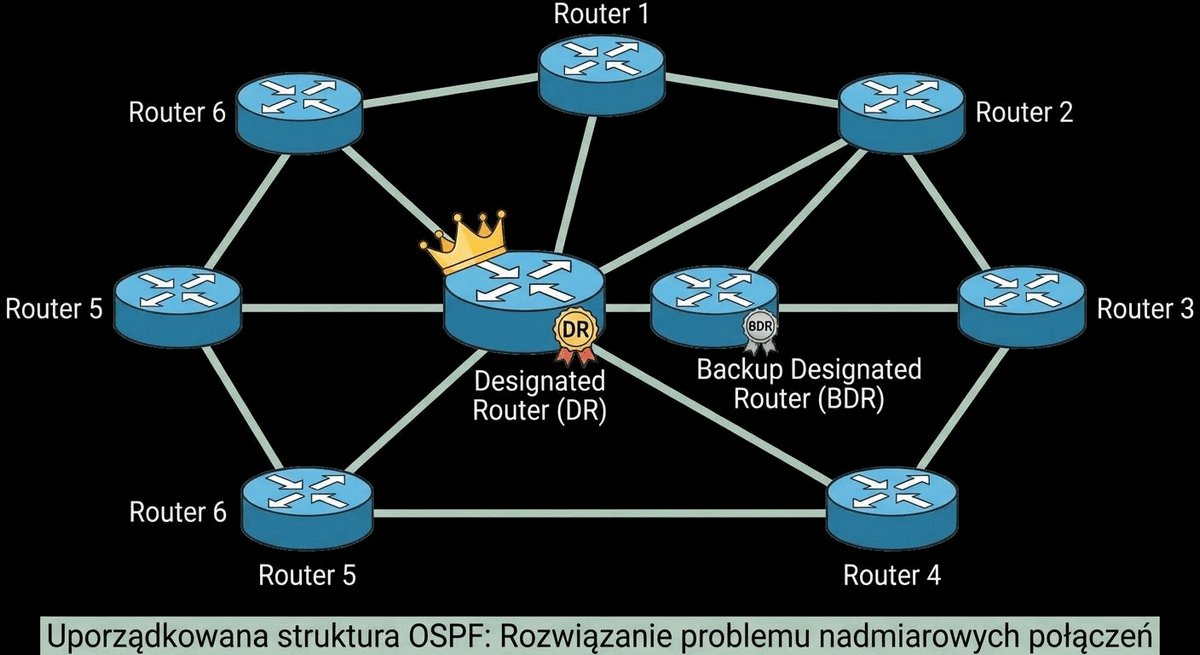
Rozwiązanie: Designated Router (DR) i BDR

Przedstawienie ról routera desygnowanego (DR) oraz zapasowego routera desygnowanego (BDR) w redukcji relacji sąsiedztwa.

Architektura gwiazdy logicznej w segmencie wielodostępnym

  • Rola Designated Router (DR): centralny punkt wymiany informacji o stanie łączy w segmencie wielodostępnym.
  • Rola Backup DR (BDR): zapasowy węzeł nasłuchujący wymiany danych i gotowy do natychmiastowego przejęcia roli w razie awarii DR.
  • Redukcja relacji do skali liniowej: pozostałe routery (DROTHER) utrzymują pełną relację sąsiedztwa (FULL) wyłącznie z DR i BDR.
Designated Router (DR) to router w segmencie wielodostępnym OSPF wybrany przez inne węzły do pełnienia roli centralnego dystrybutora ogłoszeń LSA oraz generatora ogłoszeń sieciowych LSA Typu 2 (Network LSA). Zmniejsza liczbę relacji sąsiedzkich z wartości kwadratowej n*(n-1)/2 do skali liniowej 2n-3.
Redukcja relacji sąsiedztwa za pomocą routerów DR i BDR

Dzięki wprowadzeniu ról DR i BDR architektura logiczna segmentu wielodostępnego zmienia się z pełnej siatki (Full-Mesh) w hierarchiczną gwiazdę (Hub-and-Spoke). Routery zwykłe (DROTHER) nie wymieniają baz danych między sobą - ich relacja zatrzymuje się na stabilnym etapie 2-Way.

Komunikacja w segmencie odbywa się przy użyciu dwóch adresów multicastowych: routery DROTHER wysyłają pakiety LSU/LSAck na adres 224.0.0.6 (AllDRouters - nasłuchiwany tylko przez DR i BDR). Następnie router DR retransmituje odebrane ogłoszenie na adres 224.0.0.5 (AllSPFRouters), informując wszystkie pozostałe stacje.

Skróty użyte w tym slajdzie:
DR - Designated Router, router wyznaczony.
BDR - Backup Designated Router, zapasowy router wyznaczony.
DROTHER - Router w segmencie wielodostępnym niepełniący roli DR ani BDR.
LSA - Link-State Advertisement, rekord ogłoszenia stanu łącza.

19/23

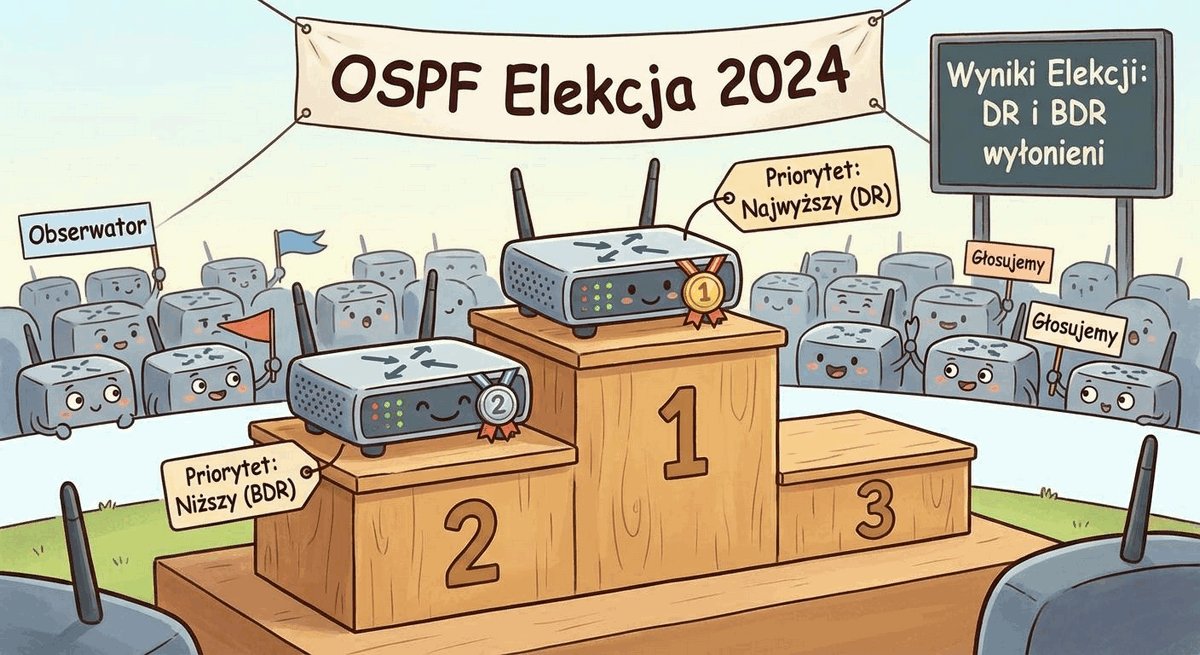
Proces elekcji DR i BDR

Przedstawienie kryteriów wyboru routerów DR/BDR, znaczenia parametru priority oraz zasady braku preempcji.

Algorytm wyboru lidera: priorytet interfejsu i reguła braku preempcji

  • Kryterium priorytetu (ip ospf priority): wartość z zakresu 0-255 (domyślnie 1); wartość 0 trwale wyklucza router z udziału w elekcji DR/BDR.
  • Wykluczenie z elekcji (Priorytet 0): ustawienie priority 0 trwale eliminuje słaby przełącznik dostępowy z udziału w wyborach.
  • Kryterium rozstrzygające (Remis): w przypadku równych priorytetów elekcję wygrywa router o wyższym identyfikatorze Router ID.
  • Brak preempcji (Non-Preemptive): włączenie nowego routera z wyższym priorytetem NIE odbiera roli aktywnemu DR, gwarantując stabilność.
Zasada braku preempcji (Non-Preemptive Election) w OSPF oznacza, że raz wybrany router DR zachowuje swoją funkcję aż do momentu fizycznej awarii lub restartu procesu OSPF. Dołączenie do sieci nowego urządzenia o wyższym priorytecie lub wyższym Router ID nie wywołuje ponownej elekcji, chroniąc sieć przed zbędnymi przestojami.
Algorytm elekcji DR/BDR i zasada braku preempcji

Brak preempcji w elekcji DR jest celowym zabiegiem inżynierskim. Gdyby pojawienie się routera o wyższym priorytecie natychmiast detronizowało obecnego DR, sieć doświadczałaby ciągłych przerw w routingu i konieczności rekonwergencji przy każdym podłączeniu nowego urządzenia przez administratora.

Aby wymusić wybór konkretnego, wydajnego przełącznika dystrybucyjnego na rolę DR, inżynier konfiguruje na jego interfejsie podwyższony priorytet (np. ip ospf priority 255), a na przełącznikach zapasowych priorytet 100. Na słabych urządzeniach dostępowych należy ustawić ip ospf priority 0, co całkowicie blokuje możliwość objęcia przez nie funkcji lidera.

Skróty użyte w tym slajdzie:
DR - Designated Router, router wyznaczony.
BDR - Backup Designated Router, zapasowy router wyznaczony.
RID - Router Identifier, identyfikator routera.
CLI - Command Line Interface, interfejs wiersza poleceń.

20/23

Podsumowanie wykładu

Podsumowanie zasad działania protokołu OSPF, stanów sąsiedztwa, kalkulacji metryki oraz optymalizacji DR/BDR.

Kluczowe filary działania OSPF w architekturze jednoobszarowej

  • Determinizm stanu łącza: identyczna baza danych LSDB w każdym węźle eliminująca ryzyko pętli wewnątrzobszarowych.
  • Niezawodna konwergencja: maszyna stanów OSPF gwarantująca bezpętlicową synchronizację tras i natychmiastowe wykrywanie awarii.
  • Dobre praktyki inżynierskie: stabilny Router ID na pętli zwrotnej Loopback0, korekta reference-bandwidth oraz interfejsy pasywne.
Zintegrowany model OSPF Single-Area to optymalna architektura routingu wewnętrznego dla małych i średnich sieci kampusowych, łącząca pełną odporność na awarie kablowe z automatycznym równoważeniem obciążenia ECMP. Stanowi solidny fundament pod dalszą rozbudowę wieloobszarową.
Podsumowanie protokołu OSPF jednoobszarowego

Opanowanie zasad działania protokołu OSPF jednoobszarowego jest absolutnym warunkiem koniecznym do zrozumienia zaawansowanych architektur sieciowych. Podczas zajęć laboratoryjnych przekonają się Państwo, jak szybko OSPF reaguje na symulowane awarie łączy i jak stabilnie utrzymuje komunikację w całym kampusie.

Warto pamiętać o trzech podstawowych krokach wdrożenia OSPF: poprawny przydział stabilnego Router ID, ujednolicenie przepustowości referencyjnej na wszystkich węzłach oraz bezwzględne zabezpieczenie portów dostępowych za pomocą dyrektywy passive-interface.

Skróty użyte w tym slajdzie:
OSPF - Open Shortest Path First, otwarty protokół stanu łącza.
LSDB - Link-State Database, baza danych topologii sieci.
ECMP - Equal-Cost Multi-Path, równoważenie ruchu na równorzędnych łączach.
RID - Router Identifier, identyfikator routera w OSPF.

21/23

Zapowiedź kolejnego wykładu

Przedstawienie tematyki kolejnego wykładu poświęconego skalowalności OSPF, podziałowi na obszary i typom LSA.

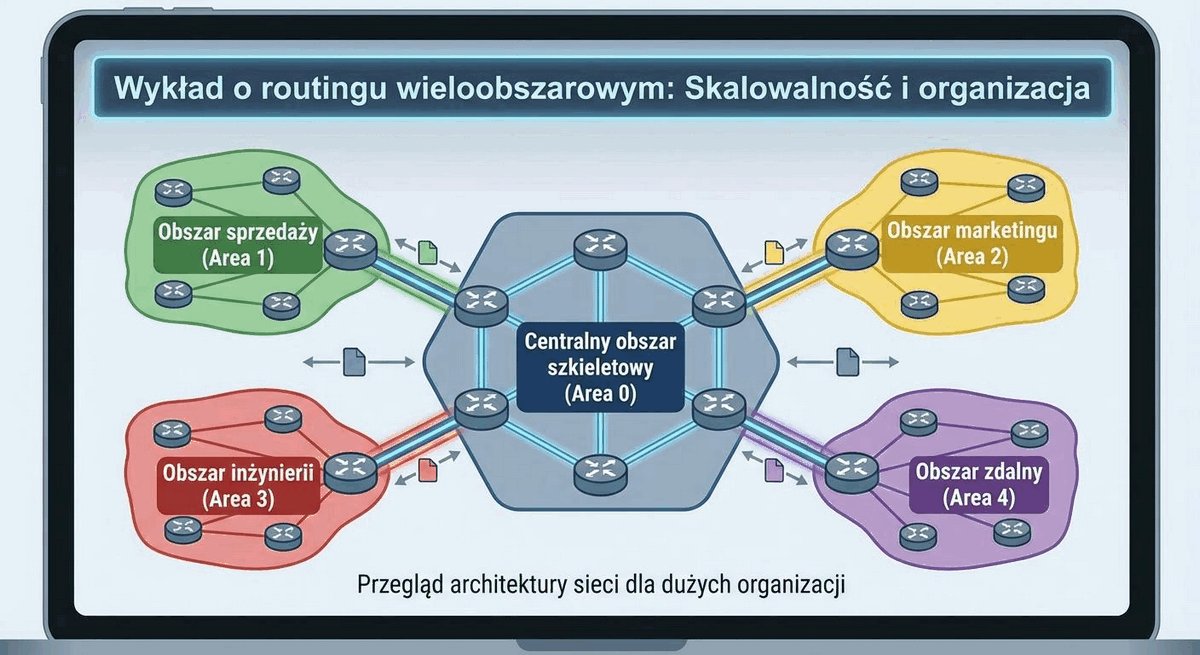
Wykład 9: Protokół routingu OSPF - część II: routing wieloobszarowy

  • Architektura Multi-Area OSPF: hierarchiczny podział sieci na Backbone Area 0 oraz obszary regularne i specjalne.
  • Typologia routerów: routery wewnętrzne, routery brzegowe obszarów (ABR) oraz routery graniczne systemów (ASBR).
  • Typy ogłoszeń LSA 1-7: szczegółowa analiza ról LSA Typu 1 i 2, LSA Typu 3 (Summary) oraz Typu 4 i 5 (External).
Routing wieloobszarowy OSPF (Multi-Area OSPF) to zaawansowana architektura dzieląca rozległą domenę routingu na niezależne obszary logiczne połączone z centralnym obszarem szkieletowym Area 0. Ogranicza wielkość bazy LSDB, izoluje awarie lokalne oraz umożliwia sumaryzację tras na routerach ABR.
Zapowiedź architektury OSPF wieloobszarowego

W drugiej części wykładu poświęconego protokołowi OSPF przejdziemy do zagadnień projektowania sieci o bardzo dużej skali. Gdy liczba routerów w kampusie przekracza 50-100 urządzeń, utrzymywanie pojedynczego obszaru Area 0 staje się nieefektywne z uwagi na rosnący rozmiar bazy LSDB i częstotliwość przeliczania algorytmu SPF.

Szczegółowo omówimy techniki podziału kampusu na obszary budynkowe, metody sumaryzacji tras międzyobszarowych na węzłach ABR oraz konfigurację obszarów specjalnych (Stub, Totally Stubby, NSSA) służących do drastycznego odchudzania tablic routingu w odległych lokalizacjach.

Skróty użyte w tym slajdzie:
ABR - Area Border Router, router łączący obszar podrzędny z obszarem szkieletowym Area 0.
ASBR - Autonomous System Boundary Router, router wprowadzający trasy zewnętrzne do OSPF.
NSSA - Not-So-Stubby Area, specjalny typ obszaru OSPF dopuszczający wprowadzanie tras zewnętrznych LSA Typu 7.
LSDB - Link-State Database, baza danych stanu łącza.

22/23

Pytania i odpowiedzi (Q&A)

Podsumowanie i wyjaśnienie wątpliwości dotyczących maszyny stanów OSPF, elekcji DR/BDR oraz metryki kosztu.

Sesja dyskusyjna i analiza przypadków konfiguracji OSPF

  • Weryfikacja wiedzy: analiza przyczyn zablokowania sąsiedztwa w stanie ExStart (rozbieżność MTU) oraz różnic pomiędzy stanem 2-Way a Full.
  • Przypadki laboratoryjne: diagnostyka niezgodności timerów Dead Time, masek podsieci oraz procedury bezpiecznego przeładowania procesu OSPF.
  • Konsultacje dydaktyczne: terminy dyżurów i harmonogram ćwiczeń praktycznych na przełącznikach Cisco Catalyst.
Sesja dyskusyjna to interaktywny etap zajęć dydaktycznych umożliwiający przeanalizowanie nietypowych stanów awaryjnych protokołu OSPF oraz konfrontację modeli teoretycznych z logami systemowymi przełączników. Służy utrwaleniu umiejętności diagnostycznych inżyniera.
Sesja dyskusyjna dotycząca protokołu OSPF

Podczas sesji pytań szczególną uwagę poświęcimy analizie zachowania sieci w przypadku uszkodzenia routera DR: jak szybko router BDR przejmuje funkcję koordynatora i jak przebiega elekcja nowego routera zapasowego BDR.

Materiały wykładowe, instrukcje laboratoryjne z konfiguracji procesu OSPF oraz pliki PCAP z przechwyconymi pakietami Hello i LSU zostaną udostępnione na uczelnianym portalu edukacyjnym.

Skróty użyte w tym slajdzie:
PCAP - Packet Capture, format zapisu przechwyconego ruchu sieciowego wykorzystywany przez Wireshark.
QA - Quality Assurance, procedury weryfikacji poprawności konfiguracji.
CLI - Command Line Interface, interfejs wiersza poleceń.
OSPF - Open Shortest Path First, protokół stanu łącza.

23/23

Dziękuję za uwagę

Zakończenie wykładu i wskazanie literatury uzupełniającej z zakresu protokołu OSPF i routingu stanu łącza.

Zakończenie wykładu

  • Podziękowanie: za aktywny udział w analizie architektury i konfiguracji protokołu OSPF w środowisku jednoobszarowym.
  • Literatura podstawowa: Paweł Zaręba, Praktyczne projekty sieciowe, rozdział 9, Helion 2019.
  • Specyfikacja techniczna i zbiory norm: oryginalna specyfikacja IETF RFC 2328 (OSPF Version 2) oraz oficjalne przewodniki konfiguracyjne producentów sprzętu.
Specyfikacja RFC 2328 to fundamentalny dokument techniczny organizacji IETF definiujący kompletną semantykę, strukturę pakietów oraz algorytmy protokołu OSPFv2 dla sieci IPv4. Stanowi niezastąpione źródło wiedzy inżynierskiej przy zaawansowanym troubleshootingu protokołów stanu łącza.
Zakończenie wykładu ósmego i polecana literatura

Zrozumienie działania protokołu OSPF na poziomie jednoobszarowym stanowi przepustkę do zaawansowanej inżynierii sieciowej. Umiejętność interpretacji tablicy sąsiadów, bazy LSDB oraz sprawnego posługiwania się poleceniami show ip ospf będzie bezpośrednio weryfikowana na najbliższych laboratoriach.

Przed kolejnymi zajęciami zaleca się samodzielne przećwiczenie konfiguracji OSPF w emulatorze sieciowym (Cisco Packet Tracer lub EVE-NG) oraz zapoznanie się ze wskazanym rozdziałem literatury podstawowej.

Skróty użyte w tym slajdzie:
ISBN - International Standard Book Number, unikalny międzynarodowy identyfikator książki.
RFC - Request for Comments, ustandaryzowany zbiór specyfikacji technicznych.
PKN - Polski Komitet Normalizacyjny, krajowa jednostka certyfikacji norm technicznych.
OSPF - Open Shortest Path First, protokół stanu łącza.

Podgląd okładki książki