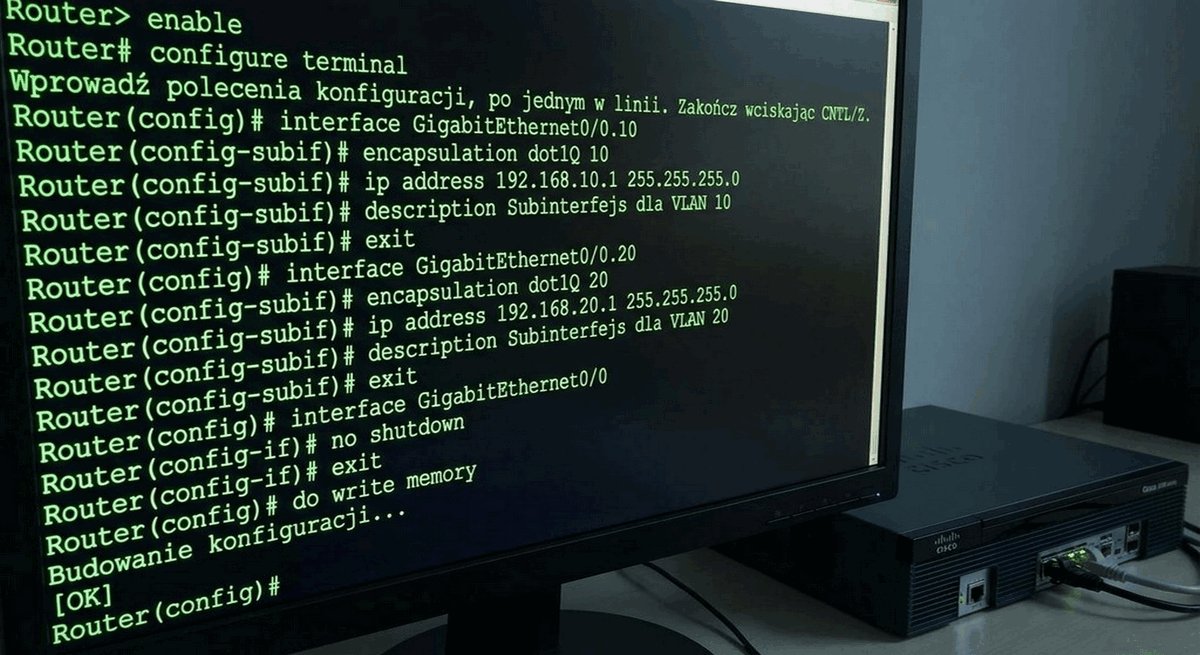
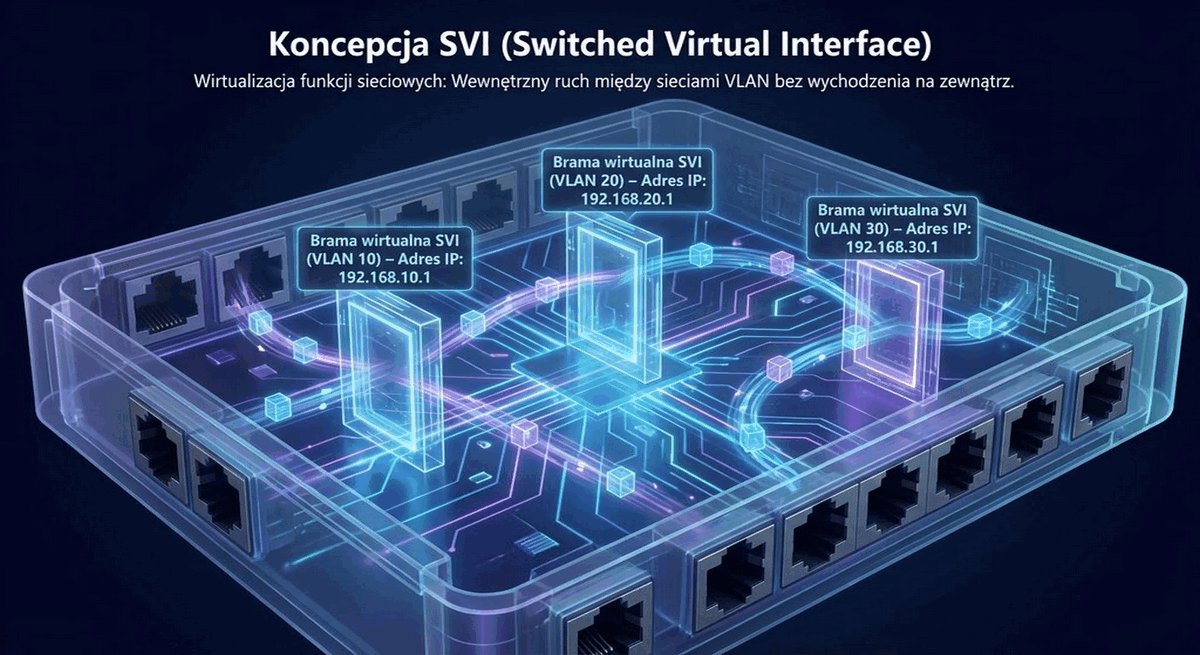
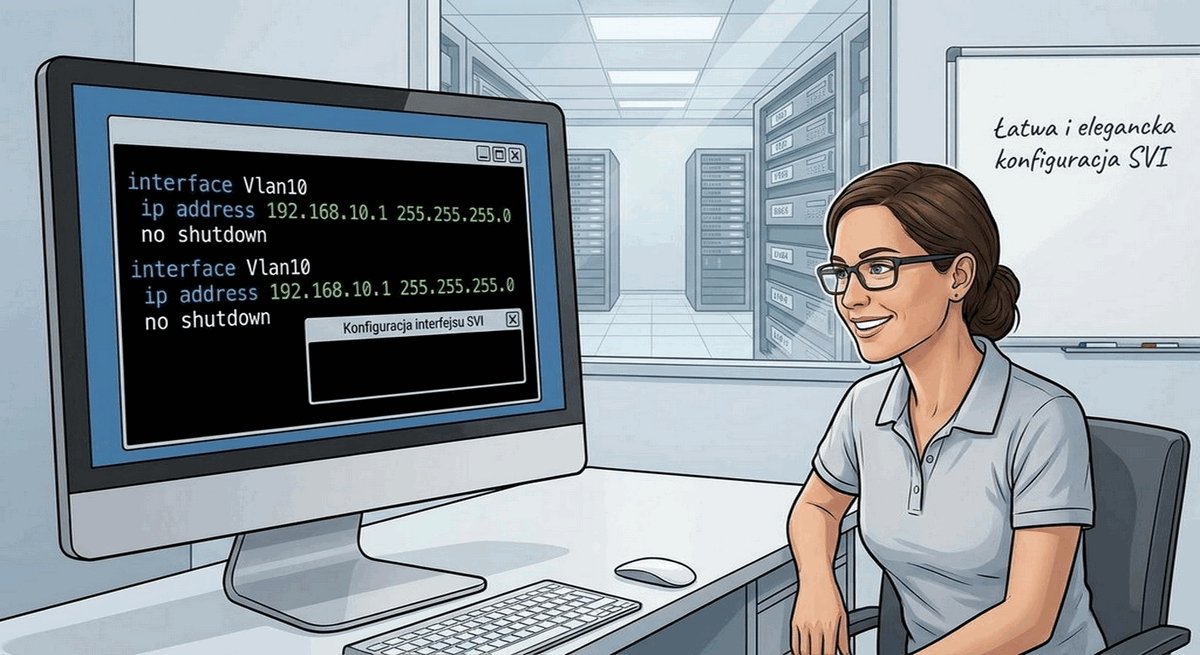
Przedstawienie inżynierskich zasad logicznej segmentacji sieci kampusowej za pomocą wirtualnych sieci LAN oraz routingu wielowarstwowego.
Wykład 5: Logiczna segmentacja i routing między sieciami VLAN
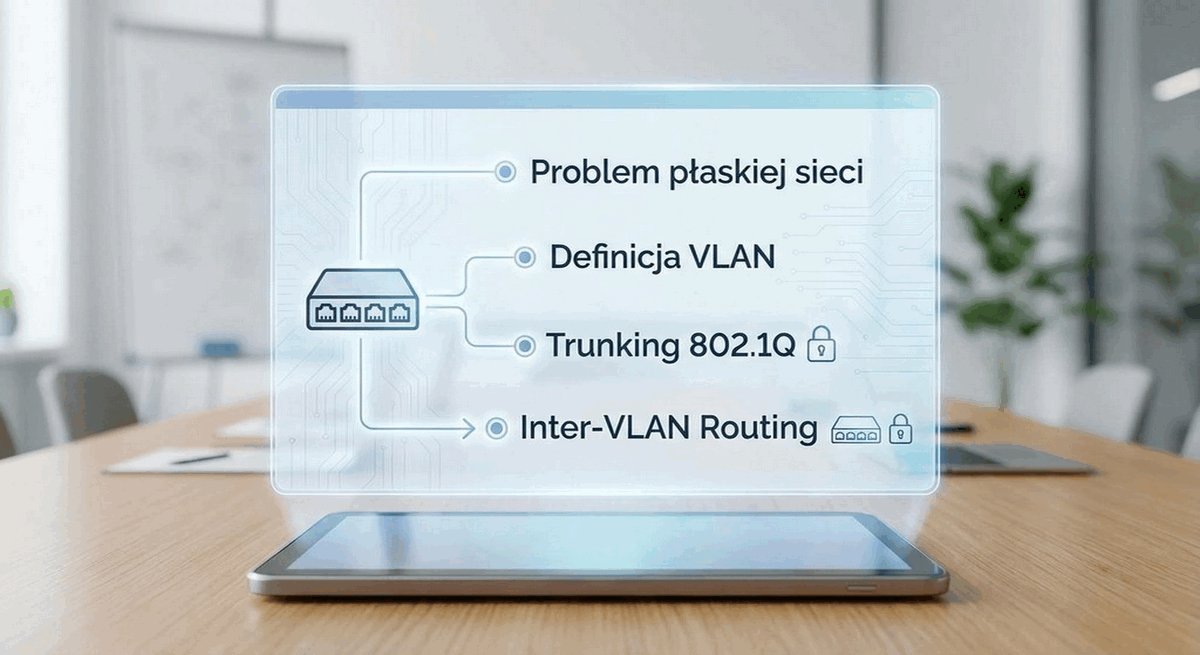
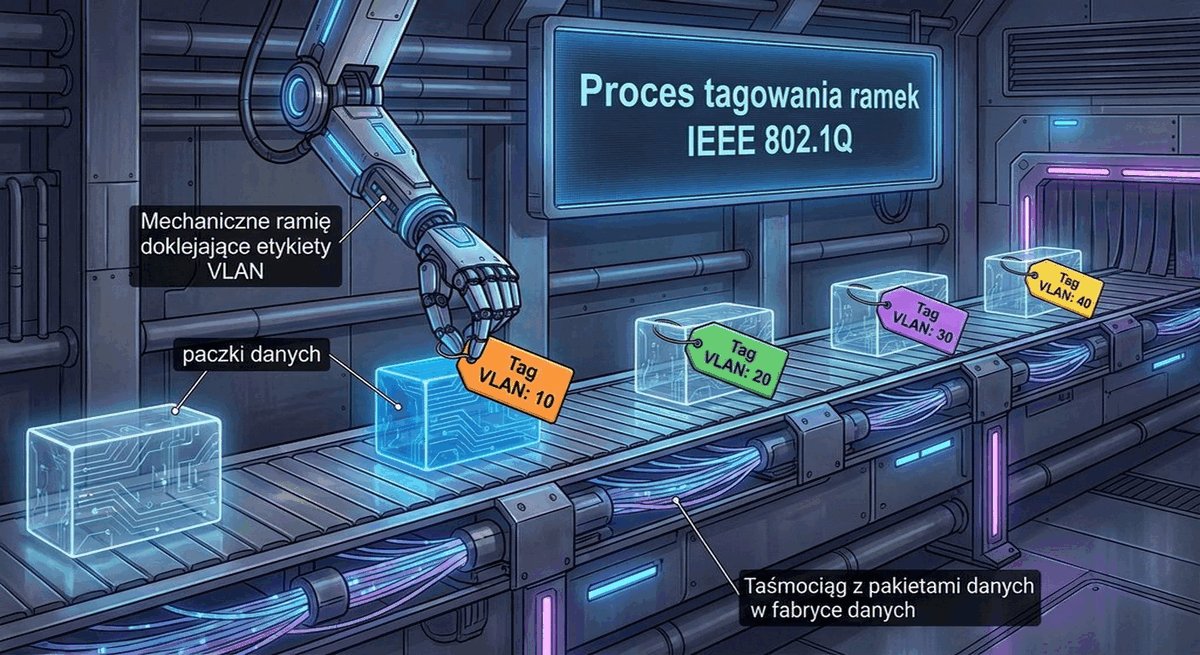
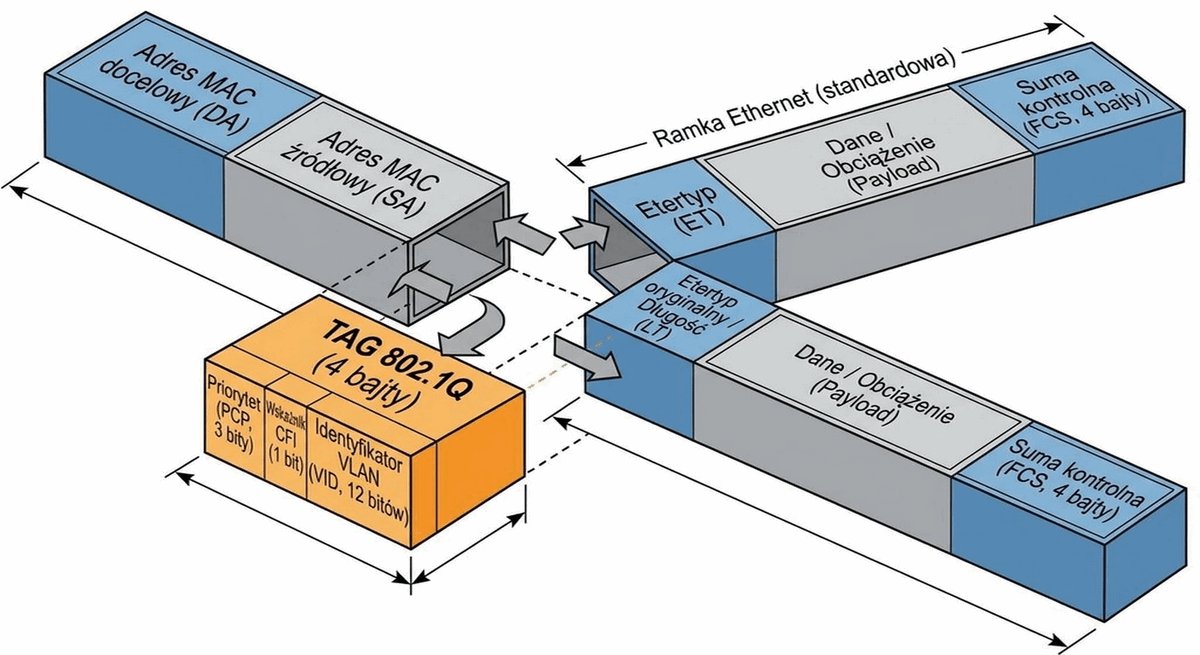
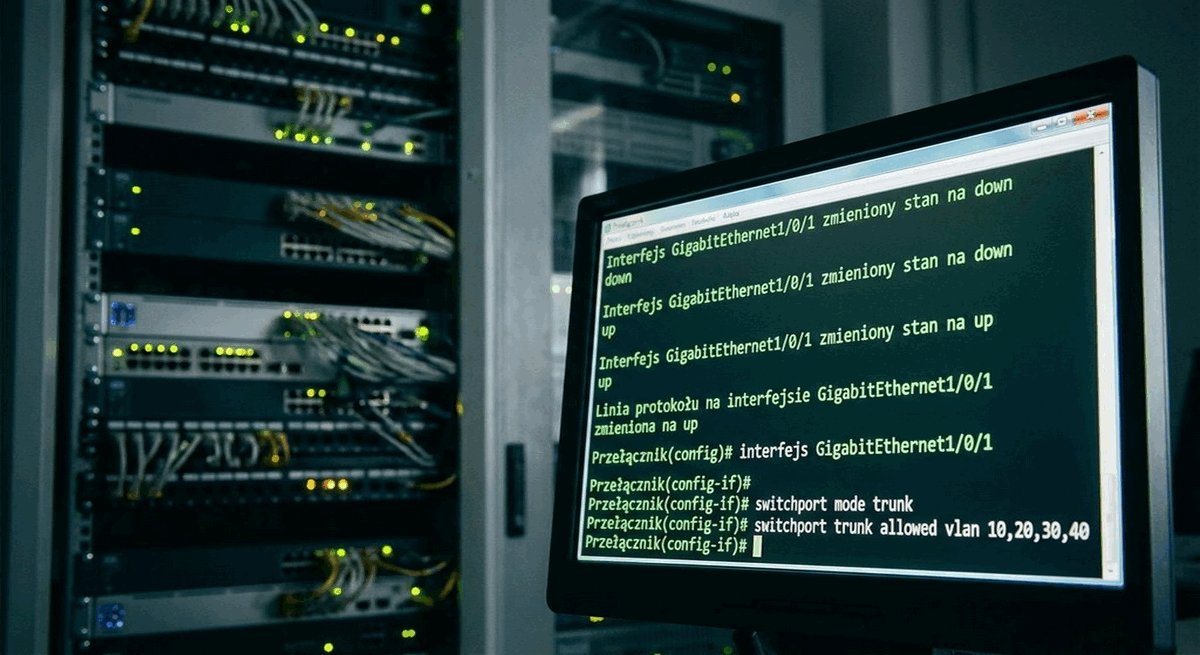
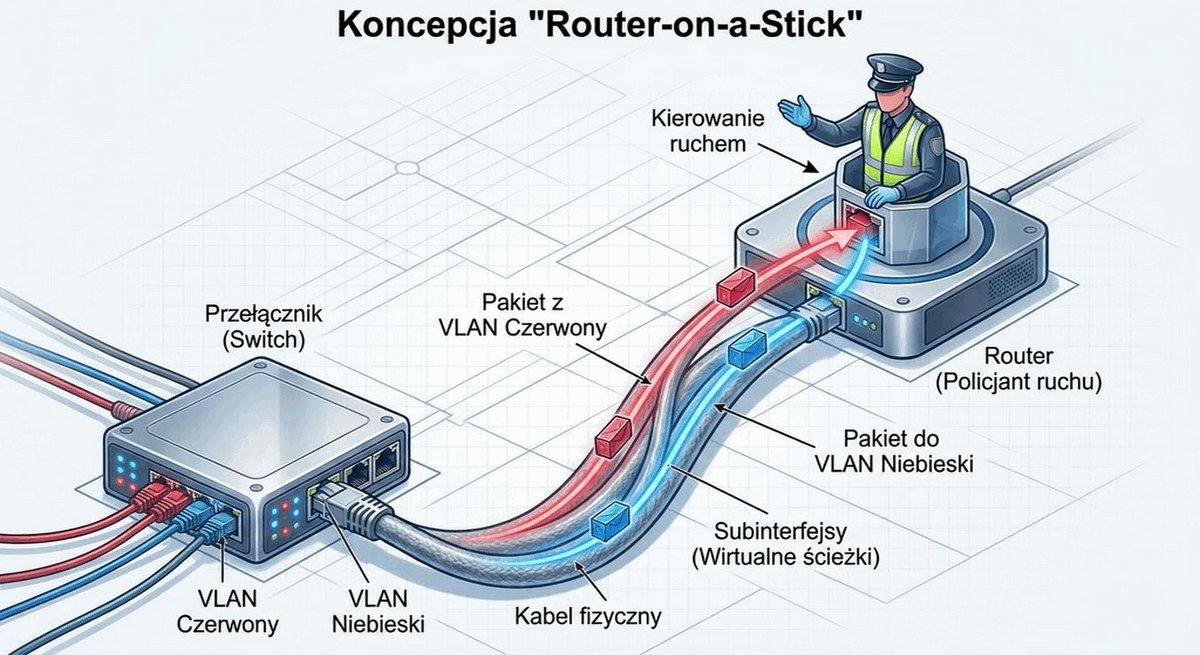
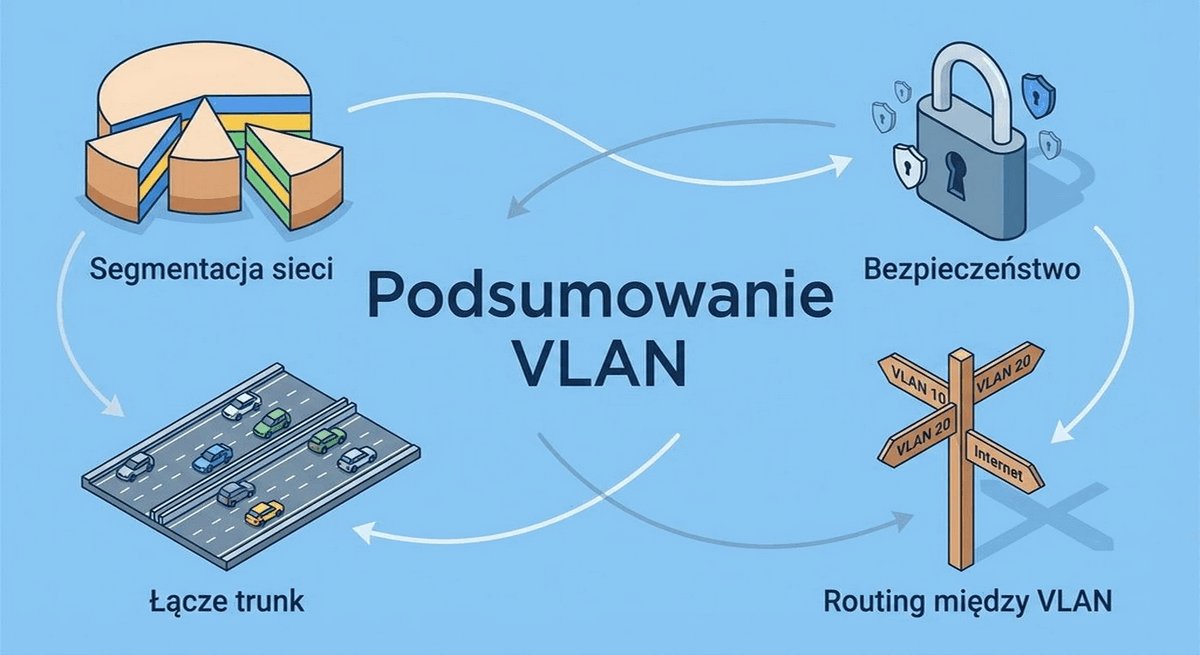
- Zakres wykładu: mechanizmy segmentacji domen rozgłoszeniowych, protokół tagowania ramek oraz routing między sieciami VLAN (Inter-VLAN Routing).
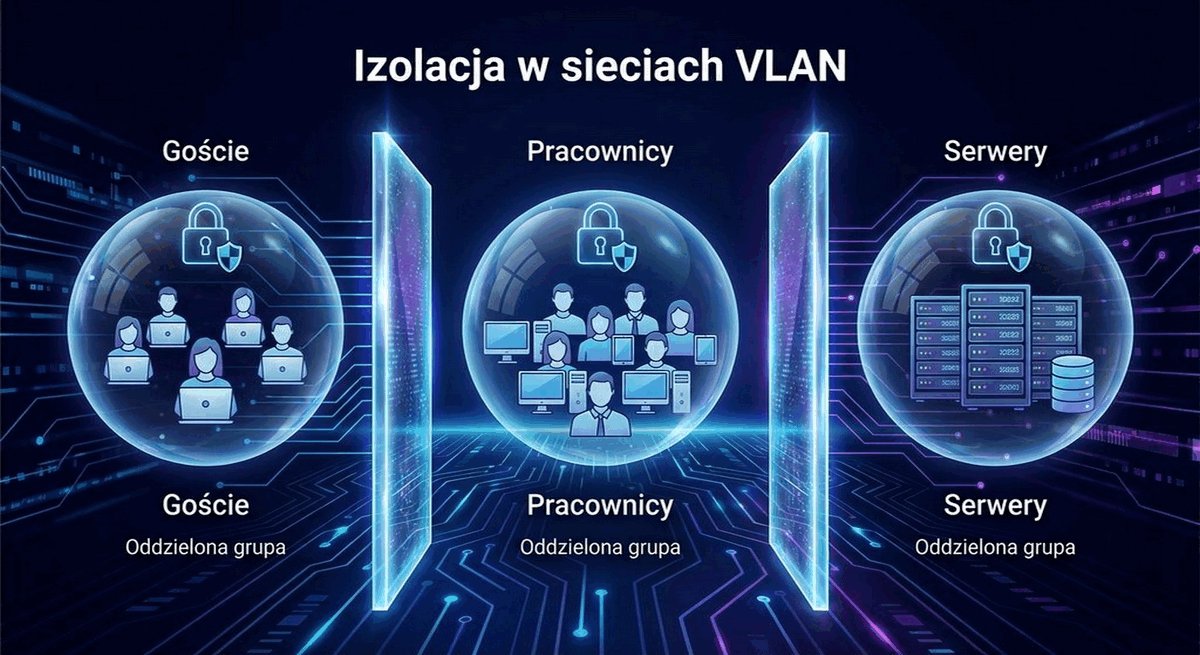
- Projektowanie podsieci: logiczna i bezpieczna izolacja ruchu użytkowników, strefy serwerowej oraz urządzeń IoT.
- Ochrona perymetru wewnętrznego: egzekwowanie granularnych polityk bezpieczeństwa i kontrola dostępu pomiędzy segmentami.
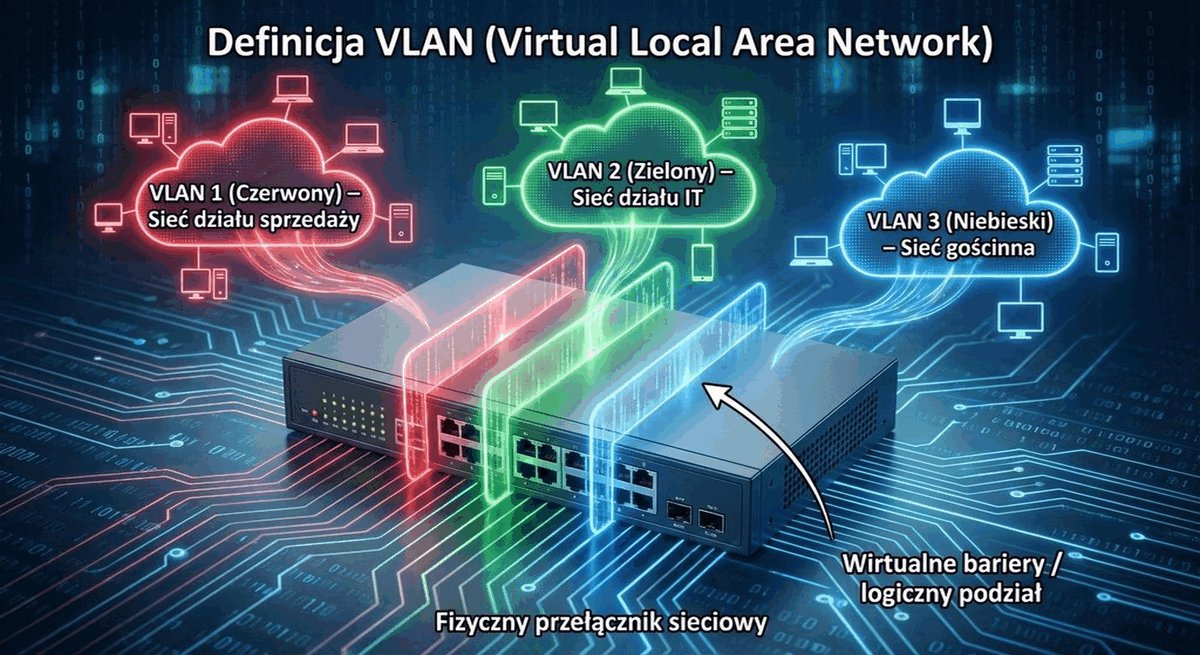
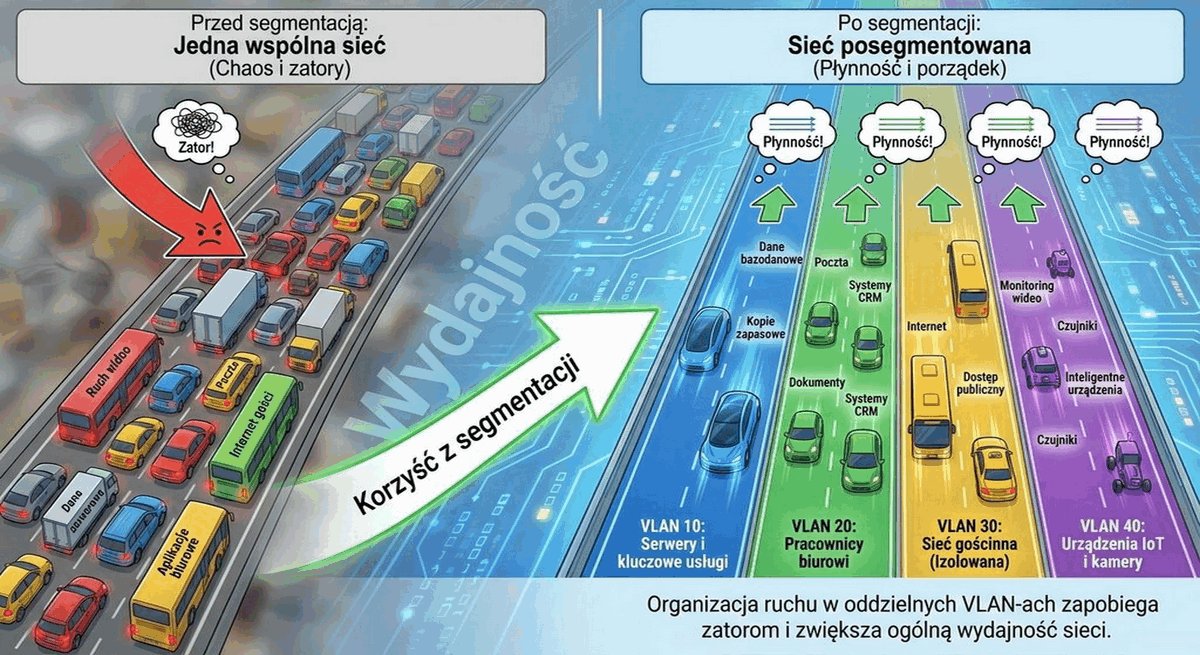
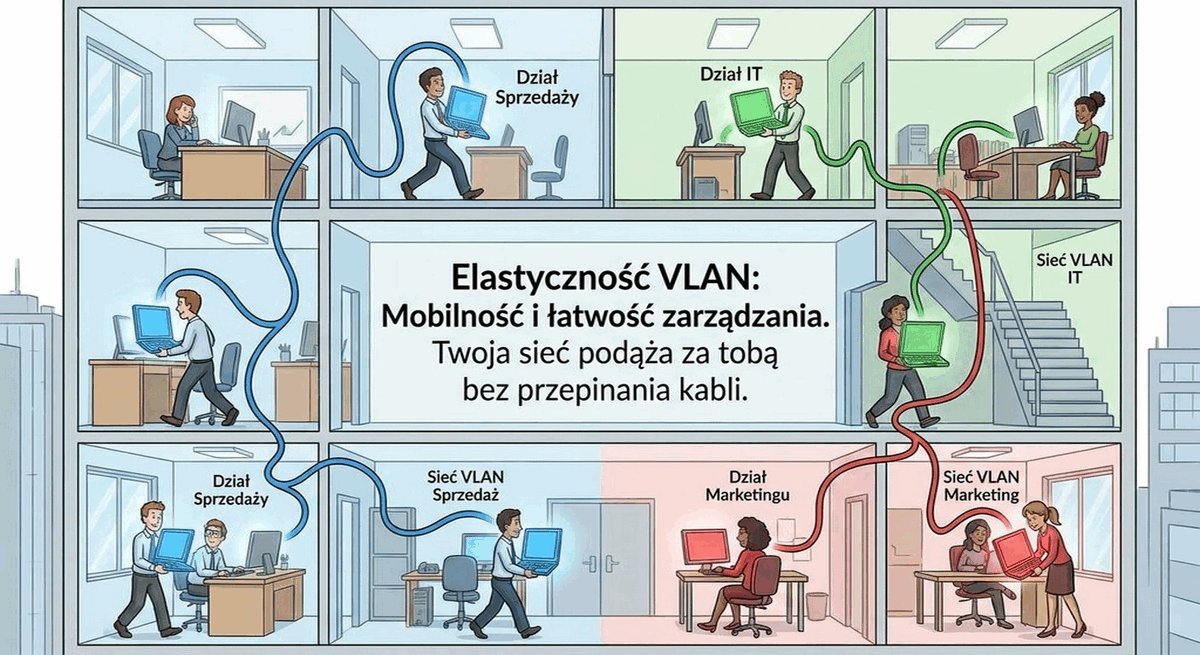
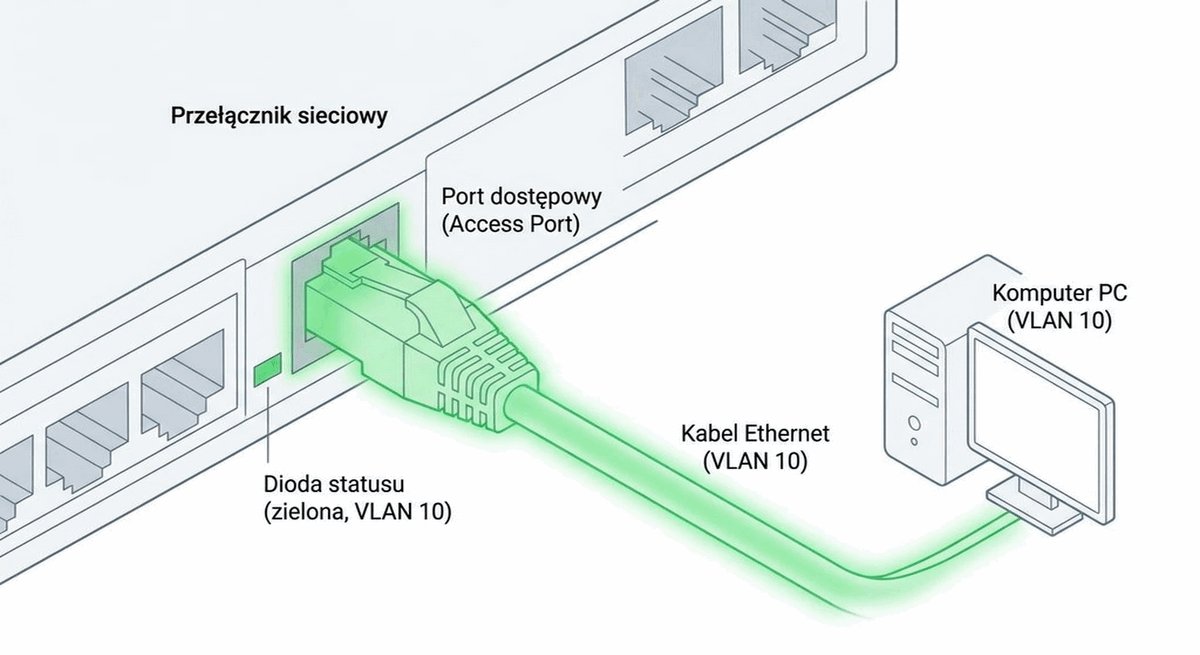
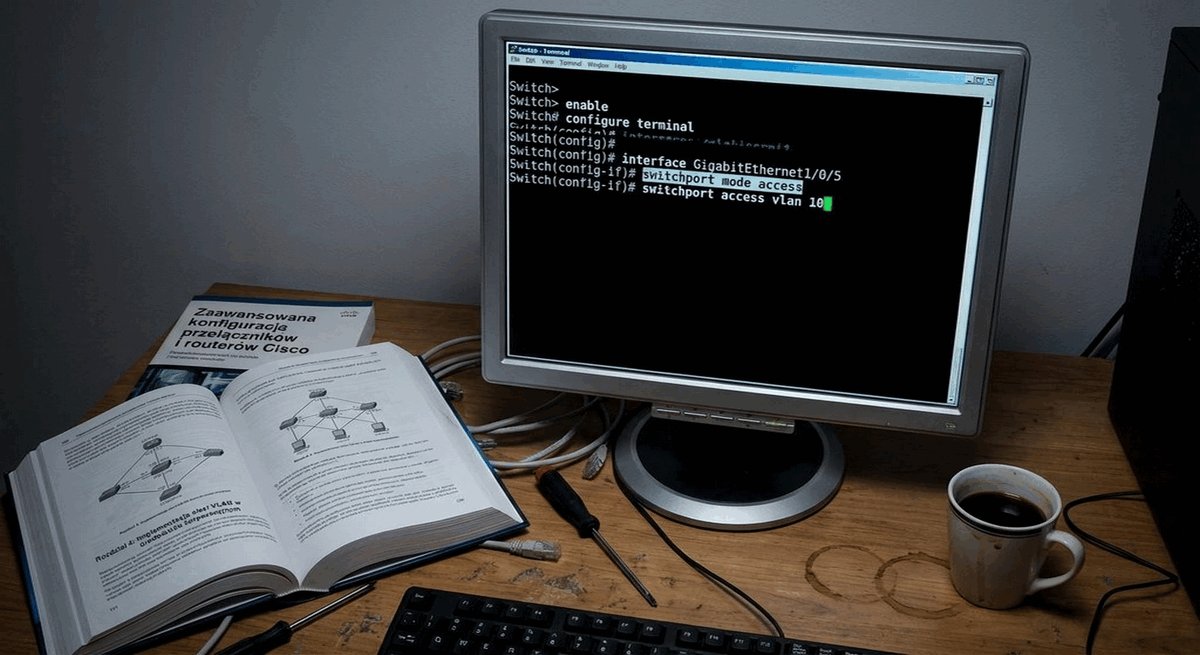
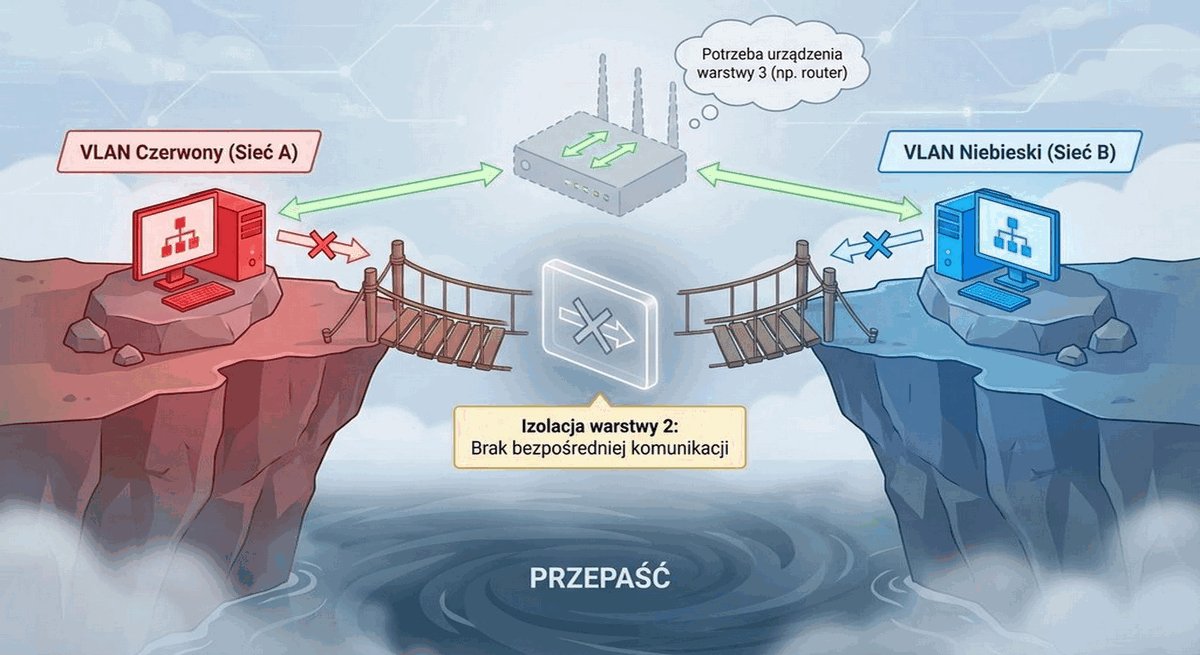
Wirtualna sieć lokalna (Virtual Local Area Network, VLAN) to logicznie wyodrębniona sieć w warstwie łącza danych (L2), utworzona w obrębie fizycznej infrastruktury przełączników ethernetowych. Dzieli pojedynczą sieć fizyczną na wiele niezależnych domen rozgłoszeniowych, zwiększając bezpieczeństwo i efektywność wykorzystania pasma transmisyjnego.