Wykład 7: Podstawy routingu: routing statyczny vs. dynamiczny

1/24

Podstawy routingu w sieci kampusowej

Przedstawienie inżynierskich zasad wyznaczania ścieżek pakietów, metryk oraz porównanie routingu statycznego z dynamicznym w kampusie.

Wykład 7: Routing statyczny versus routing dynamiczny

  • Zakres wykładu: mechanizmy podejmowania decyzji o trasie (LPM), metryki, dystans administracyjny oraz rodziny protokołów IGP i EGP.
  • Standaryzacja wyznaczania ścieżek: algorytmy wektora odległości (Distance Vector) oraz stanu łącza (Link-State).
  • Niezawodność i bezpieczeństwo: mechanizmy szybkiej zbieżności, redundancja tras oraz techniki zabezpieczania sesji routingu.
Routing pakietów IP to proces wyznaczania optymalnej ścieżki i przekazywania danych pomiędzy odrębnymi sieciami logicznymi realizowany w warstwie sieciowej (L3) modelu OSI. Routery podejmują decyzje o wyborze interfejsu wyjściowego na podstawie analizy adresu docelowego pakietu oraz lokalnej tablicy routingu.
Podstawy routingu i wyznaczanie ścieżek w sieci kampusowej

W architekturze sieci kampusowej routing odgrywa rolę spoiwa łączącego rozproszone budynki, centra danych oraz punkty styku z operatorem telekomunikacyjnym. O ile przełączanie warstwy 2 odpowiada za szybki transport wewnątrz pojedynczej domeny rozgłoszeniowej, o tyle routing warstwy 3 zapewnia izolację, skalowalność i inteligentne omijanie awarii.

W ramach tego wykładu zbadamy procesy zachodzące w tablicy routingu: od zasady najdłuższego dopasowania prefiksu (Longest Prefix Match), przez rolę dystansu administracyjnego (AD), aż po praktyczną konfigurację tras statycznych i klasyfikację protokołów routingu dynamicznego.

Skróty użyte w tym slajdzie:
LPM - Longest Prefix Match, reguła wyboru trasy z najbardziej precyzyjną maską podsieci.
IGP - Interior Gateway Protocol, rodzina protokołów routingu wewnątrz systemu autonomicznego.
AD - Administrative Distance, miara wiarygodności źródła informacji o trasie w tablicy routingu.
IP - Internet Protocol, podstawowy protokół adresowania logicznego i komutacji pakietów.

2/24

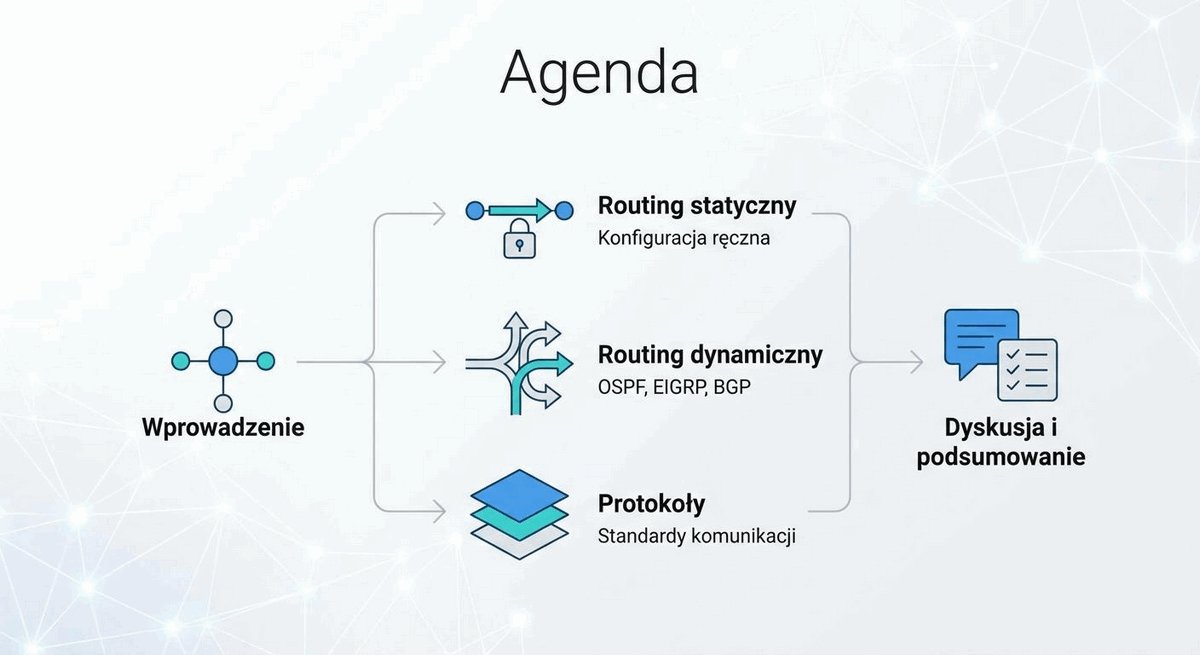
Agenda dzisiejszego wykładu

Przedstawienie harmonogramu wykładu obejmującego mechanizmy tablicy routingu, trasy statyczne, systemy autonomiczne oraz protokoły IGP.

Plan spotkania

  • Anatomia routingu: zasada działania tablicy routingu, reguła dopasowania najdłuższego prefiksu (LPM), dystans administracyjny i metryki.
  • Routing statyczny: trasy bezpośrednie, ścieżki pływające (Floating Static) oraz rola trasy domyślnej.
  • Routing dynamiczny i protokoły IGP: pojęcie AS, klasyfikacja protokołów wektora odległości oraz stanu łącza (OSPF/IS-IS).
Plan wykładu systematyzuje proces poznawczy: rozpoczyna się od analizy wewnętrznych mechanizmów decyzyjnych procesora sieciowego, przechodzi przez deterministyczne trasy statyczne, a kończy na algorytmach dynamicznej adaptacji do zmian topologicznych. Umożliwia świadomy dobór technologii do skali kampusu.
Plan wykładu o podstawach routingu statycznego i dynamicznego

Porządek wykładu został zaplanowany w sposób rygorystyczny pod względem inżynierskim. Zaczynamy od zrozumienia, w jaki sposób router przetwarza nagłówek pakietu i dlaczego trasa z dłuższą maską ma zawsze pierwszeństwo przed trasą o niższym dystansie administracyjnym.

Następnie przeanalizujemy kompromisy pomiędzy prostotą i bezpieczeństwem tras statycznych a skalowalnością i bezobsługowością protokołów dynamicznych, przygotowując grunt pod szczegółowe omówienie protokołu OSPF na kolejnych zajęciach.

Skróty użyte w tym slajdzie:
AS - Autonomous System, spójny zbiór sieci IP pod wspólnym zarządem administracyjnym.
OSPF - Open Shortest Path First, otwarty protokół routingu stanu łącza.
IS-IS - Intermediate System to Intermediate System, protokół stanu łącza stosowany w sieciach operatorskich.
P2P - Point-to-Point, łącze punkt-punkt łączące dwa węzły sieciowe.

3/24

Czym jest routing? Proces wyznaczania ścieżki

Przedstawienie procedury wyznaczania ścieżki przez router oraz zasady najdłuższego dopasowania prefiksu (Longest Prefix Match).

Decyzja o przekazaniu pakietu (Forwarding Decision)

  • Analiza adresu docelowego: odczytanie nagłówka pakietu IP i porównanie adresu z wpisami w tablicy routingu (RIB/FIB).
  • Zasada Longest Prefix Match (LPM): bezwzględne pierwszeństwo trasy o najdłuższej masce podsieci (najbardziej szczegółowej).
  • Modyfikacja nagłówka: dekrementacja pola TTL, przeliczenie sumy kontrolnej nagłówka IPv4 oraz nowa enkapsulacja do ramki warstwy 2.
Longest Prefix Match (LPM) to fundamentalny algorytm wyboru trasy w sieciach IP, zgodnie z którym w przypadku dopasowania adresu docelowego pakietu do kilku różnych wpisów w tablicy routingu, router bezwzględnie wybiera trasę o najdłuższym prefiksie (najbardziej precyzyjnej masce). Działa niezależnie od dystansu administracyjnego i metryki.
Proces wyznaczania ścieżki i algorytm Longest Prefix Match

Gdy pakiet IP wnika do routera, urządzenie wykonuje operację iloczynu logicznego (AND) adresu docelowego pakietu z maskami wszystkich podsieci znajdujących się w tablicy routingu. Jeśli pakiet o adresie 10.1.2.5 pasuje zarówno do trasy 10.0.0.0/8, 10.1.0.0/16, jak i 10.1.2.0/24, router bezwzględnie wybierze trasę /24 jako najbardziej precyzyjną.
Dopiero w sytuacji, gdy dwa wpisy posiadają identyczną długość prefiksu (np. dwie trasy do tej samej podsieci 10.1.2.0/24 pochodzące z różnych protokołów), router sięga po parametr Dystansu Administracyjnego (AD), aby ocenić, które źródło informacji jest bardziej wiarygodne. Zasady podejmowania decyzji o forwardingu precyzuje dokument IETF RFC 1812: Requirements for IP Version 4 Routers.

Skróty użyte w tym slajdzie:
LPM - Longest Prefix Match, reguła wyboru trasy o najdłuższej masce podsieci.
FIB - Forwarding Information Base, zoptymalizowana sprzętowo tablica przekazywania pakietów CEF.
RIB - Routing Information Base, główna baza tras w pamięci operacyjnej routera.
TTL - Time to Live, pole nagłówka pakietu IP chroniące przed pętlami.

4/24

Anatomia tablicy routingu i Dystans Administracyjny (AD)

Przedstawienie struktury wpisu tablicy routingu oraz skali Dystansu Administracyjnego dla protokołów sieciowych.

Kryterium wiarygodności źródeł wiedzy o trasach

  • Wartość Dystansu Administracyjnego (AD): liczba całkowita od 0 do 255 określająca wiarygodność źródła trasy (niższa wartość wygrywa).
  • Domyślne wartości w Cisco IOS: Connected (0), Static (1), EIGRP Summary (5), eBGP (20), EIGRP Internal (90), OSPF (110), IS-IS (115), RIP (120).
  • Metryka protokołu: parametr wewnętrzny danego protokołu decydujący o wyborze najlepszej ścieżki spośród wielu tras o identycznym AD.
Dystans Administracyjny (Administrative Distance, AD) to miara wiarygodności źródła informacji o trasie stosowana przez routery, gdy do tej samej sieci docelowej prowadzą wpisy z różnych protokołów routingu. Router instaluje w tablicy routingu (RIB) wyłącznie trasę pochodzącą ze źródła o najniższej wartości AD.
Zestawienie wartości Dystansu Administracyjnego dla protokołów routingu

Należy precyzyjnie rozróżniać pojęcia Dystansu Administracyjnego oraz Metryki. Dystans Administracyjny służy do porównywania tras pochodzących z RÓŻNYCH protokołów (np. czy zaufać trasie statycznej o AD=1, czy trasie z OSPF o AD=110). Trasa o niższym AD jest uznawana za bardziej wiarygodną.

Metryka (Metric) służy natomiast do porównywania tras w ramach TEGO SAMEGO protokołu (np. dwie trasy OSPF o tym samym AD=110, ale kosztach metryki 10 i 50). Trasa z niższą metryką wygrywa i trafia do tablicy routingu.
Standardowe wartości Dystansu Administracyjnego (AD) w urządzeniach Cisco IOS: Connected: 0, Static: 1, EIGRP Summary: 5, eBGP: 20, Internal EIGRP: 90, OSPF: 110, IS-IS: 115, RIP: 120, External EIGRP: 170, iBGP: 200, Unusable / Discard: 255. Reguły implementacji definiuje IETF RFC 1812.

Skróty użyte w tym slajdzie:
AD - Administrative Distance, miara wiarygodności źródła informacji o trasie.
RIB - Routing Information Base, tablica routingu w systemie operacyjnym routera.
EIGRP - Enhanced Interior Gateway Routing Protocol, zaawansowany protokół routingu wektora odległości.
OSPF - Open Shortest Path First, otwarty protokół routingu stanu łącza.

5/24

Jak powstaje tablica routingu? Źródła wiedzy routera

Przedstawienie trzech źródeł wpisów w tablicy routingu: tras bezpośrednio połączonych, statycznych oraz dynamicznych.

Trzy filary informacji topologicznej urządzenia sieciowego

  • Trasy bezpośrednio połączone (Connected & Local): automatycznie generowane wpisy dla aktywnych interfejsów IP (AD=0).
  • Trasy statyczne (Static): manualnie wprowadzone przez administratora deklaracje ścieżek (domyślny AD=1).
  • Trasy dynamiczne (Dynamic): ścieżki automatycznie wyuczone i aktualizowane przez protokoły routingu (OSPF, BGP, IS-IS).
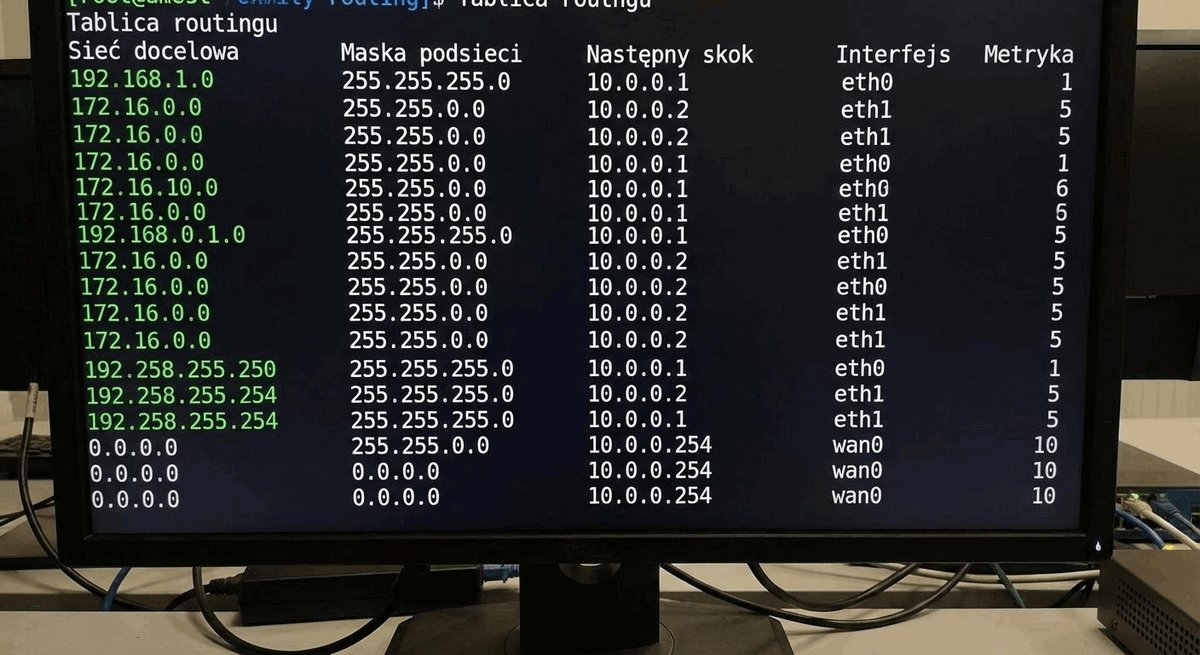
Tablica routingu (Routing Table) to dynamiczny zbiór danych w pamięci routera zawierający listę znanych sieci docelowych, powiązane z nimi interfejsy wyjściowe lub adresy następnego skoku (Next-Hop), metryki oraz czasy aktualizacji. Powstaje z połączenia tras interfejsów własnych, wpisów statycznych oraz ogłoszeń protokołów dynamicznych.
Źródła wpisów w tablicy routingu: Connected, Static i Dynamic

Każdy router w chwili startu posiada pustą tablicę routingu. Pierwszymi trasami, które się w niej pojawiają, są trasy bezpośrednio podłączone (oznaczone literą C w Cisco IOS) oraz trasy lokalne z maską /32 (oznaczone literą L), odpowiadające adresom IP skonfigurowanym na aktywnych interfejsach fizycznych i logicznych (SVI).

W celu nawiązania łączności z sieciami odległymi inżynier musi dostarczyć routerowi wiedzę o reszcie świata. Może to uczynić manualnie, wpisując trasy statyczne, lub automatycznie, uruchamiając protokół dynamiczny, który w sposób ciągły monitoruje stan sąsiadów i wymienia pakiety aktualizacyjne.

Skróty użyte w tym slajdzie:
SVI - Switched Virtual Interface, wirtualny interfejs warstwy 3 w przełączniku.
Next-Hop - Adres IP interfejsu sąsiedniego routera, do którego należy przekazać pakiet.
IOS - Internetwork Operating System, sieciowy system operacyjny urządzeń Cisco.
BGP - Border Gateway Protocol, protokół routingu wektorowo-ścieżkowego.

6/24

Routing statyczny: definicja i charakterystyka

Przedstawienie istoty routingu statycznego, scenariuszy jego zastosowania oraz zasady ręcznego definiowania tras.

Deterministyczne sterowanie przepływem pakietów

  • Determinizm konfiguracji: administrator ręcznie wskazuje interfejs wyjściowy lub adres IP następnego skoku (Next-Hop).
  • Brak narzutu transmisyjnego: brak cyklicznej wymiany pakietów kontrolnych — 100% pasma pozostaje dostępne dla transmisji danych.
  • Zastosowanie w kampusie: obsługa sieci ślepych (Stub Networks), łączy brzegowych do operatora oraz dedykowanych tras zarządzania.
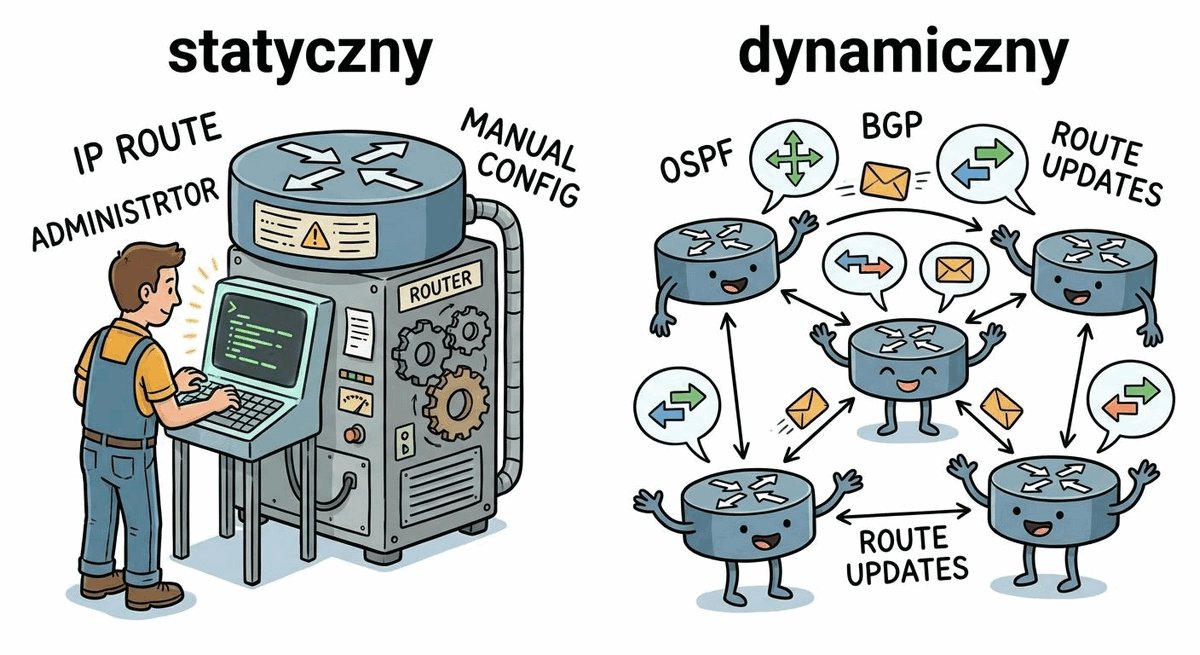
Routing statyczny to metoda sterowania ruchem sieciowym, w której ścieżki pakietów do poszczególnych sieci docelowych są wprowadzane ręcznie przez inżyniera sieciowego w pliku konfiguracyjnym urządzenia. Trasy te pozostają niezmienne w tablicy routingu, chyba że powiązany interfejs fizyczny ulegnie sprzętowemu wyłączeniu.
Zasada działania routingu statycznego w sieci komputerowej

Routing statyczny reprezentuje najbardziej elementarną i przewidywalną formę kierowania ruchem. Ponieważ router nie uruchamia żadnych skomplikowanych algorytmów obliczeniowych ani procesów nasłuchiwania w tle, zapotrzebowanie na pamięć RAM i czas procesora jest znikome.

W klasycznym kampusie trasy statyczne są powszechnie stosowane na stykach sieciowych o prostej topologii - w szczególności na łączu z routerem dostawcy Internetu (gdzie wystarczy pojedyncza trasa domyślna 0.0.0.0/0) oraz w odizolowanych sieciach automatyki budynkowej BMS, gdzie niepożądana jest jakakolwiek dynamika protokołów.

Skróty użyte w tym slajdzie:
CIDR - Classless Inter-Domain Routing, bezklasowa agregacja i routing prefiksów sieciowych zdefiniowana w RFC 4632.
RAM - Random-Access Memory, pamięć operacyjna routera przechowująca bieżące tablice routingu (RIB) i bazy stanów.
ECMP - Equal-Cost Multi-Path, równoległe kierowanie pakietów przez wiele równorzędnych tras statycznych.
IGP - Interior Gateway Protocol, rodzina protokołów routingu wewnętrznego stosowanych w ramach jednego systemu autonomicznego.

7/24

Zalety routingu statycznego

Przedstawienie zalet routingu statycznego w zakresie bezpieczeństwa perymetru, braku narzutu na procesor i pełnej kontroli administratora.

Bezpieczeństwo, przewidywalność i oszczędność zasobów sprzętowych

  • Maksymalne bezpieczeństwo: brak rozsyłania komunikatów routingu eliminuje ryzyko wstrzyknięcia nieautoryzowanych tras (Route Hijacking).
  • Zerowe obciążenie sprzętowe: minimalne zużycie zasobów procesora i pamięci RAM pozwalające na użycie tańszych urządzeń.
  • Pełna przewidywalność: w pełni deterministyczny wybór ścieżki transmisyjnej, niezależny od zbieżności i fluktuacji algorytmów.
Bezpieczeństwo routingu statycznego wynika z całkowitej izolacji procesu przekazywania pakietów od zewnętrznych pakietów aktualizacyjnych. Ponieważ router nie nasłuchuje komunikatów routingu od sąsiadów, nie istnieje wektor ataku polegający na zatruciu tablicy routingu fałszywymi ogłoszeniami.
Zalety routingu statycznego: bezpieczeństwo i determinizm

W środowiskach o podwyższonych rygorach bezpieczeństwa (np. laboratoria kryptograficzne, sieci wojskowe czy systemy sterowania przemysłowego SCADA) routing statyczny jest często preferowany z uwagi na eliminację podatności protokołów dynamicznych. Brak transmisji pakietów typu Hello i Update zapobiega profilowaniu topologii sieci przez potencjalnego intruza.

Dodatkowo, deterministyczna natura tras statycznych ułatwia analizę przepływów na zaporach sieciowych - inżynier ma stuprocentową pewność, że ruch do określonej podsieci serwerowej zawsze opuści przełącznik dokładnie tym samym interfejsem fizycznym.

Skróty użyte w tym slajdzie:
SCADA - Supervisory Control and Data Acquisition, nadrzędne systemy sterowania procesami technologicznymi.
RAM - Random Access Memory, pamięć operacyjna routera.
ACL - Access Control List, lista reguł filtrujących ruch sieciowy.
CPU - Central Processing Unit, procesor główny urządzenia sieciowego.

8/24

Wady routingu statycznego

Przedstawienie ograniczeń routingu statycznego w dużych sieciach kampusowych, kosztu utrzymania i braku odporności na awarie.

Ograniczenia skalowalności i brak adaptacji do awarii łączy

  • Brak automatycznej adaptacji: awaria odległego łącza tranzytowego nie usuwa trasy statycznej, prowadząc do powstawania czarnych dziur (Black Holes).
  • Wysoki koszt zarządzania (OPEX): konieczność manualnej aktualizacji konfiguracji na dziesiątkach przełączników przy każdej zmianie topologii.
  • Ryzyko błędu ludzkiego: pomyłka w adresie, masce lub adresie następnego skoku może wywołać pętle routingu lub powstanie czarnej dziury (Black Hole).
Czarna dziura sieciowa (Routing Black Hole) to stan awaryjny, w którym router przesyła pakiety do określonej sieci docelowej na podstawie statycznego wpisu w tablicy, podczas gdy fizyczna ścieżka za kolejnym skokiem uległa przerwaniu. Skutkuje bezpowrotnym gubieniem pakietów bez informowania nadawcy.
Wady routingu statycznego i powstawanie czarnych dziur sieciowych

Podstawową wadą czystego routingu statycznego jest jego ślepota na awarie pośrednie. Jeśli router R1 posiada trasę statyczną do odległej podsieci przez router R2, a uszkodzeniu ulegnie kabel pomiędzy R2 a R3, router R1 będzie w dalszym ciągu wysyłał pakiety do R2, doprowadzając do ich porzucenia.

W sieci kampusowej obejmującej kilkadziesiąt budynków i setki sieci VLAN utrzymanie tysięcy spójnych wpisów statycznych staje się koszmarem administracyjnym. Dodanie nowego VLAN-u na jednym wydziale wymagałoby zalogowania się i zmodyfikowania tablic na wszystkich pozostałych przełącznikach w kampusie.

Skróty użyte w tym slajdzie:
OPEX - Operational Expenditure, koszty operacyjne związane z nakładem pracy administratorów.
VLAN - Virtual Local Area Network, sieć wirtualna.
Next-Hop - Adres następnego skoku w tablicy routingu.
ICMP - Internet Control Message Protocol, protokół komunikatów kontrolnych w sieci IP.

9/24

Przykład: konfiguracja trasy statycznej (Cisco IOS)

Przedstawienie składni polecenia ip route w systemie Cisco IOS dla różnych wariantów tras statycznych.

Składnia deklaracji tras bezpośrednich, w pełni określonych i pływających

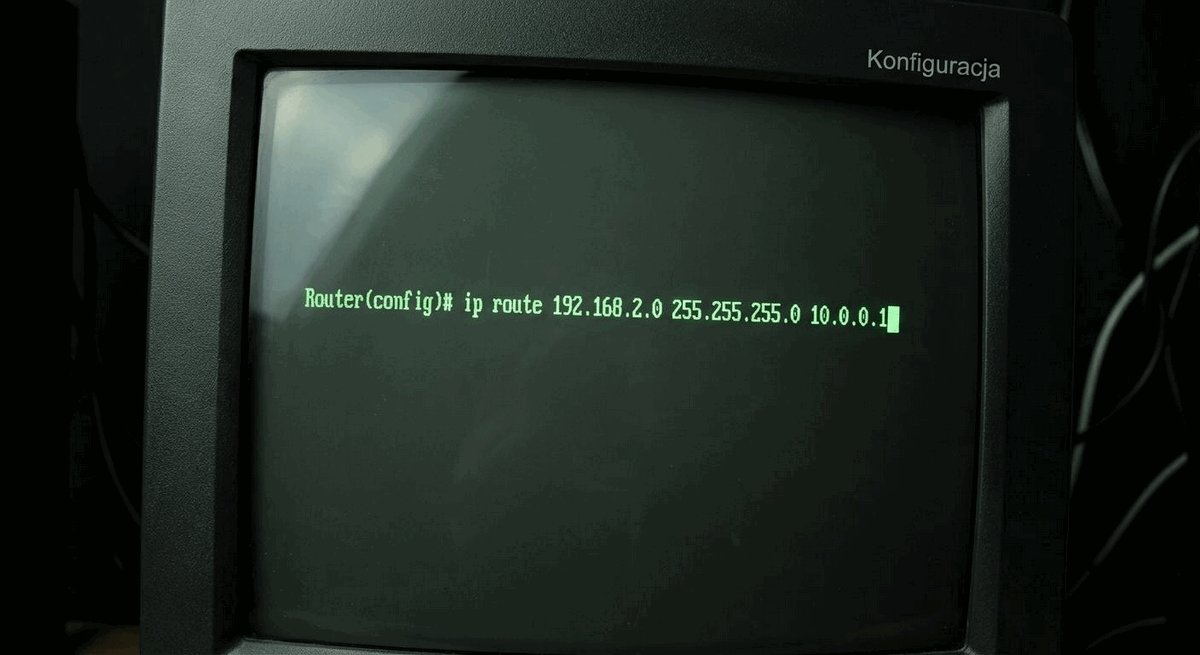
Poniższy listing przedstawia warianty deklaracji tras statycznych: standardową przez Next-Hop, w pełni określoną, trasę pływającą z podwyższonym AD oraz powiązaną ze śledzeniem IP SLA:

  • Wariant Next-Hop (zalecany): wskazanie adresu IP interfejsu sąsiedniego routera, co eliminuje nadmiarowe zapytania ARP na interfejsach wielodostępnych.
  • Trasa w pełni określona: podanie interfejsu wyjściowego oraz adresu next-hop gwarantujące natychmiastowe rozwiązanie rekurencji.
  • Trasa pływająca (Floating Static): podwyższenie wartości dystansu administracyjnego (np. do 200) w celu utworzenia ścieżki zapasowej po awarii OSPF.
! Wariant 1: Trasa przez adres następnego skoku (Next-Hop IP - zalecana w sieci Ethernet!)
Router(config)# ip route 10.2.2.0 255.255.255.0 10.1.1.2

! Wariant 2: Trasa w pełni określona (Fully Specified - interfejs wyjściowy + Next-Hop)
Router(config)# ip route 10.2.2.0 255.255.255.0 GigabitEthernet0/0/1 10.1.1.2

! Wariant 3: Trasa zapasowa (Floating Static) z podwyższonym Dystansem Administracyjnym
Router(config)# ip route 10.2.2.0 255.255.255.0 10.99.1.2 200

! Wariant 4: Trasa powiązana z obiektem śledzenia IP SLA (automatyczne przełączanie awaryjne)
Router(config)# ip route 10.2.2.0 255.255.255.0 10.1.1.2 track 1
Trasa pływająca (Floating Static Route) to trasa statyczna skonfigurowana z Dystansem Administracyjnym wyższym niż domyślny dystans używanego w sieci protokołu routingu dynamicznego. Pozostaje nieaktywna w pamięci, a zostaje zainstalowana w tablicy routingu dopiero w momencie awarii trasy podstawowej.
Konfiguracja tras statycznych i pływających w systemie Cisco IOS

Warto przestrzec przed częstym błędem inżynierskim: wpisaniem trasy statycznej wyłącznie ze wskazaniem interfejsu wyjściowego Ethernet (np. ip route 10.2.2.0 255.255.255.0 GigabitEthernet0/0/1 bez podania adresu Next-Hop). W sieciach wielodostępnych Ethernet router traktuje wtedy całą sieć docelową tak, jakby była bezpośrednio podłączona do tego łącza, i wysyła zapytanie ARP o adres MAC każdego docelowego hosta, co prowadzi do lawinowego nasycenia pamięci ARP urządzenia.

Na interfejsach wielodostępnych z obsługą rozgłoszeń (Multi-Access Broadcast, np. GigabitEthernet, interfejsy SVI) należy bezwzględnie definiować trasy statyczne z podaniem adresu IP następnego skoku (Next-Hop IP) lub jako trasy w pełni określone (Fully Specified trasa ze wskazaniem interfejsu i adresu IP kolejnego routera). Wpisanie wyłącznie interfejsu wyjściowego zmusza router do generowania ramek ARP dla każdego adresu hosta, co prowadzi do ataku Denial of Service na własne zasoby pamięciowe przełącznika.

Skróty użyte w tym slajdzie:
ARP - Address Resolution Protocol, protokół mapowania adresów IP na fizyczne adresy MAC.
SLA - Service Level Agreement, mechanizm IP SLA weryfikujący dostępność łącza za pomocą sond ICMP.
AD - Administrative Distance, dystans administracyjny trasy.
CLI - Command Line Interface, interfejs wiersza poleceń.

10/24

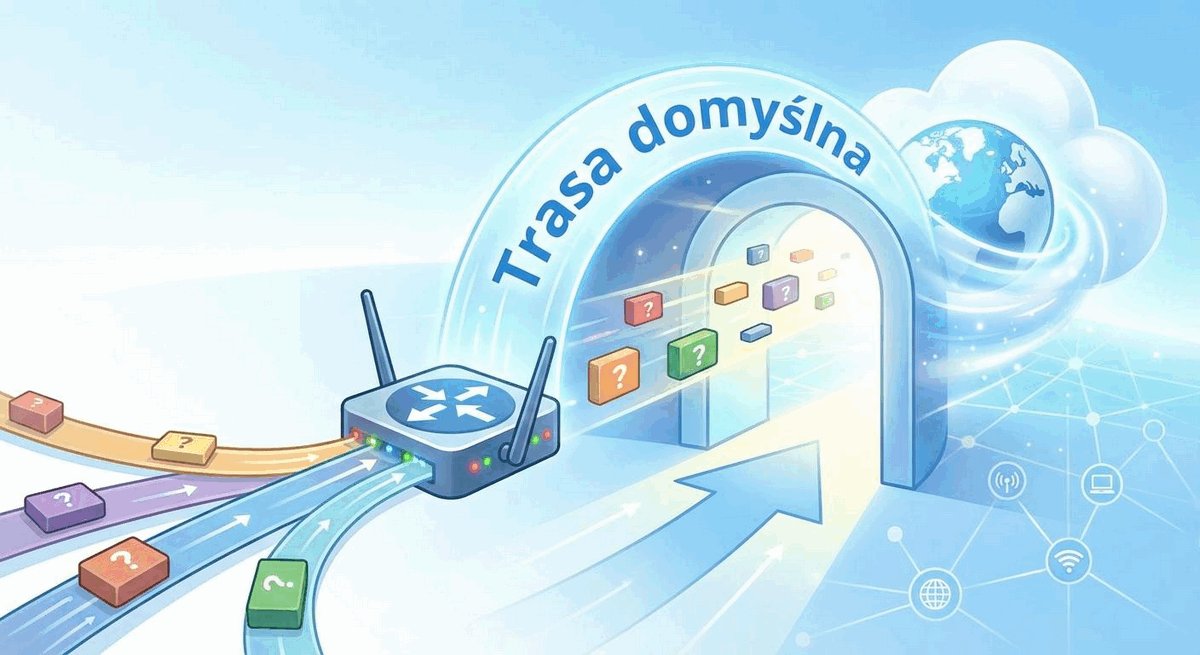
Przykład: trasa domyślna (Default Route)

Przedstawienie roli i składni trasy domyślnej 0.0.0.0/0 kierującej pakiety niesklasyfikowane do sieci zewnętrznej.

Brama ostatniej szansy (Gateway of Last Resort)

Poniższa instrukcja przedstawia deklarację trasy domyślnej kierującej cały ruch o nieznanych adresach docelowych do routera brzegowego dostawcy usług:

  • Maska zerowa (/0): prefiks 0.0.0.0/0 dopasowuje dowolny adres IPv4 z najniższym priorytetem w regule najdłuższego dopasowania (LPM).
  • Punkt wyjścia na świat: skierowanie niesklasyfikowanego ruchu do bramy operatora (np. adres testowy TEST-NET-3 203.0.113.1).
  • Kompaktowość tablicy routingu: eliminacja konieczności pobierania pełnej tablicy globalnego Internetu (Full BGP Table) przez przełączniki kampusowe.
Router(config)# ip route 0.0.0.0 0.0.0.0 203.0.113.1
Trasa domyślna (Default Route / Gateway of Last Resort) to specjalny wpis w tablicy routingu o prefiksie 0.0.0.0 i masce 0.0.0.0 (/0), który dopasowuje wszystkie pakiety, dla których router nie odnalazł bardziej szczegółowej ścieżki. Stanowi jedyny punkt wyjścia dla ruchu kierowanego do globalnej sieci Internet.
Konfiguracja trasy domyślnej jako bramy ostatniej szansy

Trasa domyślna jest najważniejszą trasą statyczną w całej sieci kampusowej. Ponieważ globalny Internet zawiera obecnie ponad 950 000 tras BGP, pobranie pełnej tablicy internetowej na każdy przełącznik w kampusie doprowadziłoby do natychmiastowego przepełnienia pamięci RAM i zapaści urządzeń.

Dzięki trasie domyślnej przełączniki dystrybucyjne i rdzeniowe muszą znać wyłącznie szczegółowe podsieci wewnętrzne kampusu (np. 10.0.0.0/8). Wszelki inny ruch - adresowany do serwerów Google, chmury Azure czy zewnętrznych uczelni - zostaje automatycznie przekazany trasą domyślną w kierunku brzegowej zapory ogniowej.

Skróty użyte w tym slajdzie:
BGP - Border Gateway Protocol, protokół routingu obsługujący globalną tablicę Internetu.
RAM - Random Access Memory, pamięć operacyjna urządzeń sieciowych.
LPM - Longest Prefix Match, zasada najdłuższego dopasowania prefiksu.
IP - Internet Protocol, protokół warstwy sieciowej.

11/24

Routing dynamiczny: definicja i koncepcja

Przedstawienie koncepcji routingu dynamicznego jako samonaprawiającego się systemu automatycznej wymiany tras pomiędzy routerami.

Automatyczna wymiana informacji topologicznych i samonaprawa sieci

  • Autonomiczne odkrywanie sieci: routery dynamicznie wymieniają informacje o dostępnych podsieciach i budują spójną mapę sieci.
  • Ciągłe monitorowanie stanu łączy: cykliczna wymiana komunikatów kontrolnych (Hello Packets) wykrywająca zerwanie połączenia.
  • Dynamiczna rekalkulacja: automatyczne przeliczenie tablicy routingu i przełączenie na ścieżkę zapasową w przypadku awarii łącza.
Routing dynamiczny to zbiór protokołów i algorytmów programowych, za pomocą których urządzenia sieciowe automatycznie wymieniają między sobą informacje o osiągalnych podsieciach oraz stanie łączy. W przypadku wystąpienia awarii sprzętowej protokoły dynamiczne samoczynnie wyznaczają ścieżki obejściowe bez interwencji człowieka.
Automatyczna wymiana informacji topologicznych w routingu dynamicznym

Fundamentalną zaletą routingu dynamicznego jest odporność na zmiany topologiczne i awarie sprzętowe. W momencie fizycznego przerwania kabla światłowodowego routery sąsiadujące wykrywają utratę sygnału w ułamku sekundy i natychmiast rozsyłają komunikaty aktualizacyjne do wszystkich pozostałych węzłów w sieci.

Każdy węzeł automatycznie usuwa uszkodzoną ścieżkę ze swojej tablicy routingu i uruchamia algorytm wyznaczający najlepszą dostępną trasę zapasową. Proces ten, zwany konwergencją routingu, w nowoczesnych protokołach trwa zazwyczaj od kilkudziesięciu milisekund do kilku sekund.

Skróty użyte w tym slajdzie:
Hello - Pakiet kontrolny wysyłany cyklicznie w celu potwierdzenia obecności i sprawności sąsiada.
RIB - Routing Information Base, tablica tras w systemie operacyjnym routera.
FIB - Forwarding Information Base, sprzętowa tablica przekazywania pakietów.
CPU - Central Processing Unit, procesor główny routera.

12/24

Zalety routingu dynamicznego

Przedstawienie zalet protokołów routingu dynamicznego w zakresie skalowalności, odporności na awarie i redukcji kosztów OPEX.

Automatyzacja, skalowalność i szybka konwergencja w kampusie

  • Doskonała skalowalność: automatyczne dołączanie nowych budynków i podsieci bez konieczności rekonfiguracji pozostałych routerów w kampusie.
  • Szybka samonaprawa (Konwergencja): automatyczne omijanie awarii łączy w czasie rzędu milisekund bez przestoju w usługach.
  • Równoważenie obciążenia (ECMP): możliwość symetrycznego rozkładania ruchu na wiele równoległych łączy szkieletowych o jednakowym koszcie.
Konwergencja sieciowa (Network Convergence) w warstwie 3 to stan, w którym wszystkie routery w systemie posiadają spójną, aktualną i bezbłędną wiedzę o kompletnej topologii sieci oraz najlepszych ścieżkach do każdej podsieci docelowej. Czas potrzebny na osiągnięcie tego stanu po wystąpieniu awarii jest podstawową miarą jakości protokołu.
Zalety routingu dynamicznego: skalowalność i konwergencja

W dynamicznie rozwijającej się sieci kampusowej routing dynamiczny jest jedynym rozwiązaniem umożliwiającym skalowanie infrastruktury. Podłączenie nowego skrzydła budynku lub dodanie nowego VLAN-u laboratoryjnego wymaga skonfigurowania podsieci wyłącznie na lokalnym przełączniku dystrybucyjnym - protokół routingu (np. OSPF) automatycznie rozpropaguje informację o nowej podsieci do wszystkich pozostałych węzłów.

Kolejną ogromną zaletą jest obsługa techniki Equal-Cost Multi-Path (ECMP). Jeśli pomiędzy dwoma węzłami rdzeniowymi istnieją dwie równoległe magistrale światłowodowe o identycznym koszcie, protokół dynamiczny automatycznie instaluje w tablicy obie ścieżki, podwajając dostępne pasmo i zapewniając bezstratną redundancję.

Skróty użyte w tym slajdzie:
ECMP - Equal-Cost Multi-Path, równoważenie ruchu na trasach o jednakowym koszcie.
OPEX - Operational Expenditure, bieżące nakłady pracy personelu inżynierskiego.
OSPF - Open Shortest Path First, protokół routingu stanu łącza.
VLAN - Virtual Local Area Network, sieć wirtualna.

13/24

Wady i wyzwania routingu dynamicznego

Przedstawienie wyzwań i kosztów związanych z wdrażaniem routingu dynamicznego w sieci kampusowej.

Złożoność obliczeniowa, narzut transmisyjny i aspekty bezpieczeństwa

  • Zużycie zasobów sprzętowych: ciągłe utrzymywanie baz sąsiedztwa i topologii obciążające pamięć RAM oraz procesor routera.
  • Narzut na pasmo transmisyjne: okresowa wymiana pakietów Hello oraz ogłoszeń stanu łączy (LSA) zużywająca niewielką część pasma.
  • Złożoność diagnostyczna: większa złożoność analizy stanów sąsiedztwa i konieczność uwierzytelniania sesji routingu (MD5/SHA).
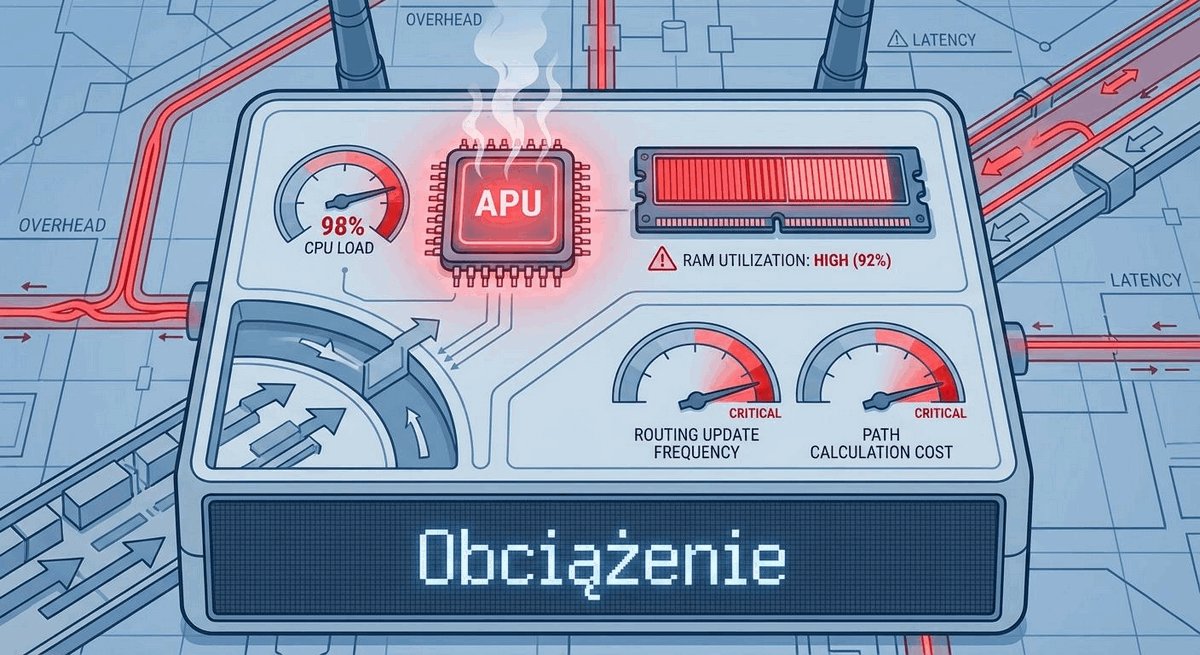
Narzut protokołu routingu (Protocol Overhead) to dodatkowe pasmo sieciowe oraz moc obliczeniowa procesora zużywane na przesyłanie pakietów kontrolnych, utrzymanie relacji sąsiedztwa oraz wykonywanie algorytmów wyznaczania tras (np. algorytmu Dijkstry). W prawidłowo zaprojektowanej sieci stanowi ułamek procenta całkowitych zasobów.
Wyzwania i narzuty protokołów routingu dynamicznego

Wdrożenie protokołów routingu dynamicznego nakłada wyższe wymagania na sprzęt sieciowy. Przełączniki i routery muszą posiadać wydajne procesory zdolne do szybkiego przeliczenia bazy LSDB po każdej zmianie stanu łącza oraz odpowiednią ilość pamięci operacyjnej do przechowywania tablicy sąsiadów.

Krytycznym aspektem jest również bezpieczeństwo: routery domyślnie ufają ogłoszeniom otrzymywanym na swoich interfejsach. Wpięcie przez intruza nieautoryzowanego routera rozgłaszającego trasę o niższym koszcie mogłoby doprowadzić do przejęcia ruchu (Route Hijacking). Dlatego w sieci kampusowej bezwzględnie stosuje się kryptograficzne uwierzytelnianie pakietów routingu (MD5 / SHA-256).

Skróty użyte w tym slajdzie:
LSDB - Link-State Database, baza danych stanu łączy w protokołach OSPF i IS-IS.
RAM - Random Access Memory, pamięć operacyjna przełącznika.
MD5 - Message Digest 5, historyczna funkcja skrótu stosowana do uwierzytelniania pakietów routingu.
SHA - Secure Hash Algorithm, bezpieczny standard kryptograficzny zalecany do autoryzacji sesji OSPF.

14/24

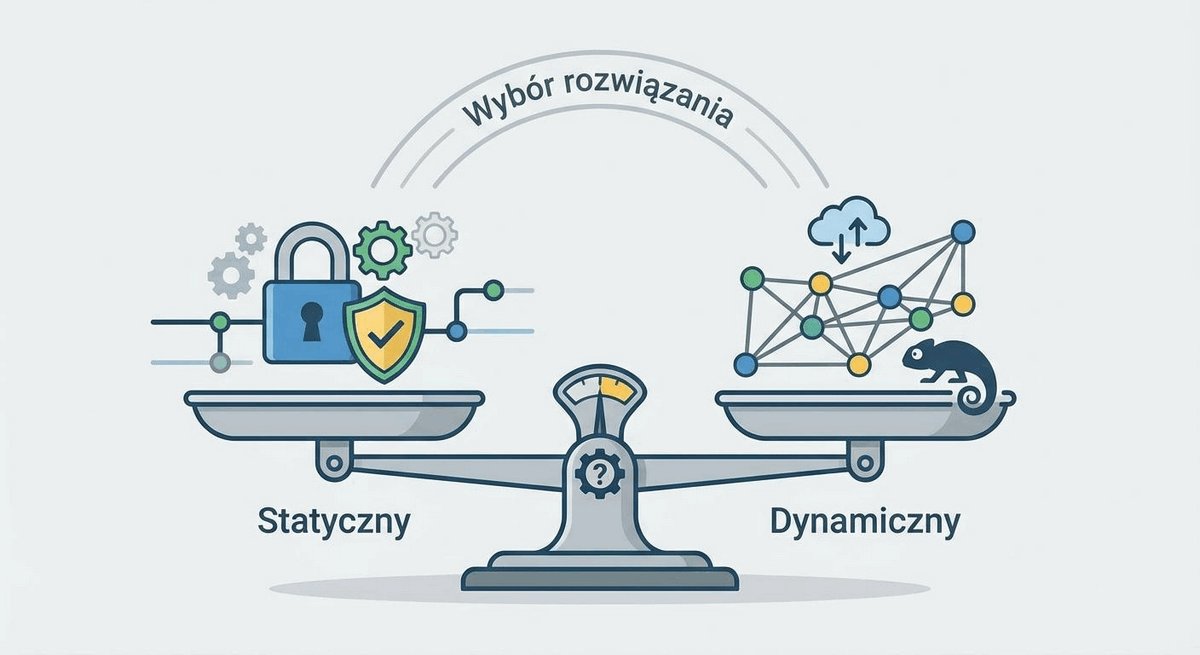
Routing statyczny vs. dynamiczny: zestawienie porównawcze

Przedstawienie syntetycznego zestawienia cech, zalet i typowych obszarów zastosowania obu modeli routingu.

Kryteria inżynierskiego doboru technologii do warstw kampusu

  • Routing statyczny: zerowy narzut na procesor, determinizm i prostota — optymalny na styku z operatorem (Internet Edge) oraz dla sieci ślepych.
  • Routing dynamiczny: automatyczna zbieżność, wysoka skalowalność, niezbędny w rdzeniu i dystrybucji kampusu.
  • Model hybrydowy: powszechne połączenie dynamicznego IGP wewnątrz rdzenia kampusu ze statyczną trasą domyślną na styku z operatorem.
Architektura hybrydowa routingu to wzorzec projektowy powszechnie stosowany w sieciach kampusowych, polegający na połączeniu protokołu routingu dynamicznego (np. OSPF) wewnątrz sieci szkieletowej ze statyczną trasą domyślną wprowadzaną do systemu na brzegowej zaporze sieciowej. Zapewnia optymalną wydajność i kontrolę bezpieczeństwa.
Porównanie routingu statycznego z dynamicznym

W praktyce inżynierii sieciowej dylemat 'routing statyczny czy dynamiczny' nie jest wyborem wzajemnie się wykluczającym. Prawidłowo zaprojektowany kampus łączy zalety obu podejść: wewnątrz sieci (pomiędzy przełącznikami dystrybucji i rdzenia) stosuje się dynamiczny protokół OSPF, który gwarantuje subsekundową konwergencję w razie awarii kabla światłowodowego.

Z kolei na styku z siecią zewnętrzną router brzegowy posiada statyczną trasę domyślną 0.0.0.0/0 wskazującą na adres bramy dostawcy Internetu, a następnie redystrybuuje tę trasę domyślną do wnętrza domeny OSPF, informując wszystkie przełączniki kampusowe o wyjściu na świat.

Skróty użyte w tym slajdzie:
IGP - Interior Gateway Protocol, protokół routingu wewnętrznego.
OSPF - Open Shortest Path First, protokół stanu łącza.
SLA - Service Level Agreement, umowa określająca gwarantowaną dostępność usług.
IP - Internet Protocol, protokół warstwy sieciowej.

15/24

Koncepcja Systemu Autonomicznego (AS)

Przedstawienie definicji Systemu Autonomicznego (AS), numeracji ASN oraz podziału na routing wewnętrzny i zewnętrzny.

Jednostka administracyjna globalnej architektury Internetu

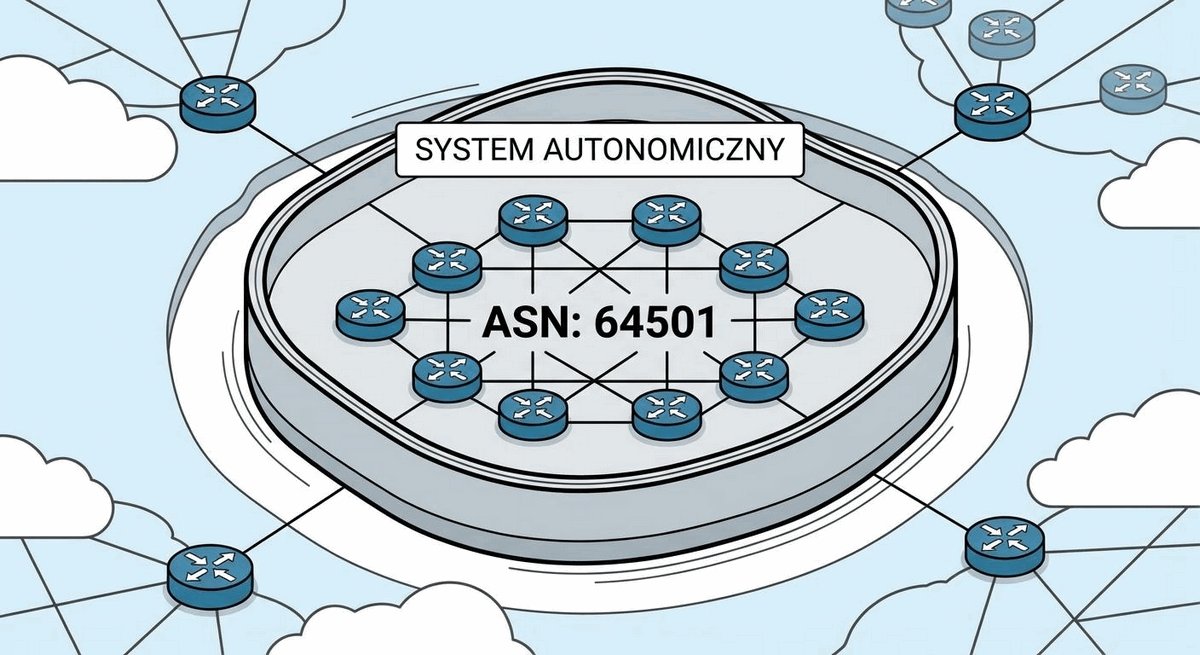
  • Definicja Systemu Autonomicznego: spójny zbiór sieci IP pod wspólnym zarządem administracyjnym i jednolitą polityką routingu (RFC 1930).
  • Numeracja ASN (Autonomous System Number): unikalne identyfikatory 16-bitowe i 32-bitowe przydzielane przez rejestry RIR (RIPE NCC).
  • Zakresy prywatne ASN: pule numerów 64512-65534 (16-bit) oraz 4200000000-4294967294 (32-bit) przeznaczone do użytku wewnętrznego.
System Autonomiczny (Autonomous System, AS, standard RFC 1930) to zbiór prefiksów sieciowych IP zarządzany przez jedną organizację (np. uczelnię, korporację, dostawcę ISP), posiadający spójną i zdefiniowaną zewnętrzną politykę routingu. Identyfikowany jest w skali globalnej za pomocą unikalnego numeru ASN.
Koncepcja Systemu Autonomicznego i podział na domeny AS

Pojęcie Systemu Autonomicznego stanowi fundament strukturalny globalnej sieci Internet. Każda duża uczelnia, operator telekomunikacyjny czy międzynarodowa korporacja rejestruje własny numer ASN w regionalnym rejestrze internetowym (w Europie: RIPE NCC). Format 4-oktetowych numerów ASN definiuje specyfikacja IETF RFC 6793.

Posiadanie własnego numeru ASN oraz przydzielonej publicznej puli adresów IP pozwala instytucji na realizację techniki BGP Multihoming - czyli podłączenia sieci kampusowej do dwóch różnych dostawców Internetu jednocześnie, co gwarantuje pełną ciągłość działania usług uczelnianych nawet w przypadku całkowitego odcięcia jednego z operatorów.

Skróty użyte w tym slajdzie:
AS - Autonomous System, system autonomiczny.
ASN - Autonomous System Number, unikalny numer identyfikujący system autonomiczny.
RIPE - Réseaux IP Européens Network Coordination Centre, europejski rejestr numeracji internetowej.
BGP - Border Gateway Protocol, protokół wymiany tras pomiędzy systemami autonomicznymi.

16/24

Klasyfikacja protokołów routingu: IGP vs. EGP

Przedstawienie podziału protokołów routingu na wewnętrzne (IGP) oraz zewnętrzne (EGP/BGP).

Protokoły wnętrza systemu kontra protokoły zewnątrzdomenowe

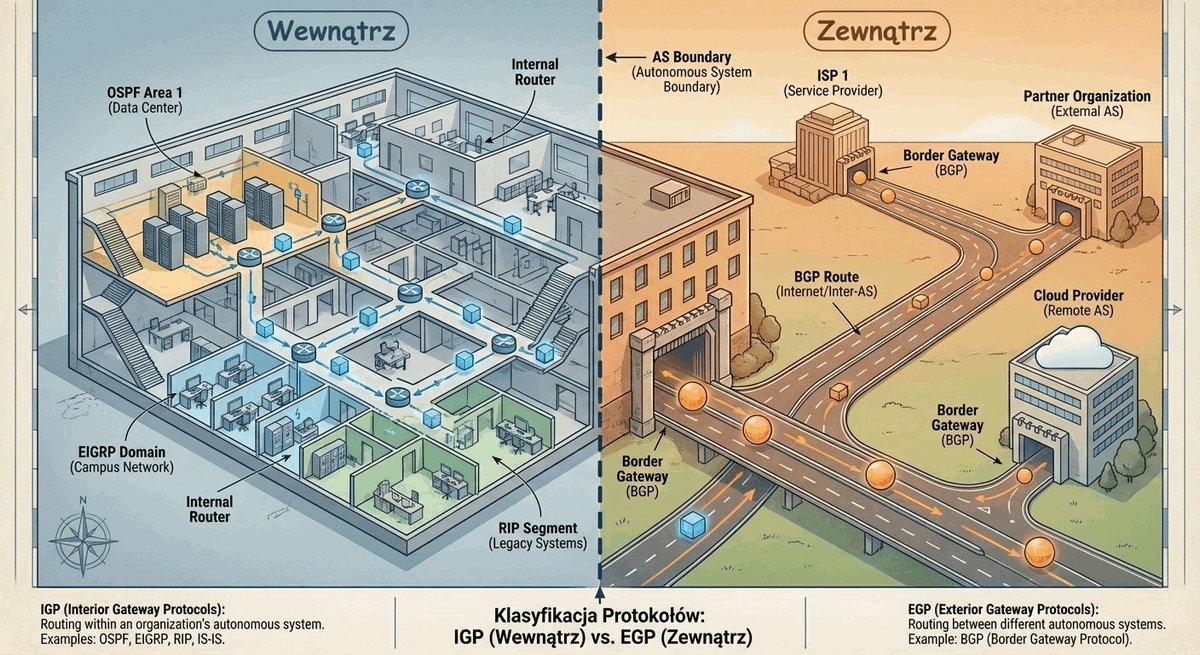
  • Protokoły wewnętrzne (IGP - Interior Gateway Protocols): wymiana tras wewnątrz pojedynczego AS (np. OSPF, IS-IS, EIGRP).
  • Protokoły zewnętrzne (EGP - Exterior Gateway Protocols): wymiana tras pomiędzy różnymi systemami autonomicznymi realizowana przez protokół BGPv4 (RFC 4271).
  • Odmienne cele inżynierskie: IGP dąży do maksymalnej szybkości konwergencji wewnątrz organizacji, natomiast EGP skupia się na stabilności i egzekwowaniu polityk tranzytowych.
Interior Gateway Protocol (IGP) to klasa protokołów routingu zoptymalizowana pod kątem błyskawicznej wymiany informacji i wyznaczania najkrótszych ścieżek w obrębie zaufanej sieci wewnętrznej organizacji. Exterior Gateway Protocol (EGP / BGP) odpowiada natomiast za bezpieczną wymianę prefiksów pomiędzy niezależnymi organizacjami na podstawie polityk tranzytowych.
Podział protokołów routingu na rodziny IGP oraz EGP

Podział na protokoły IGP i EGP wynika z diametralnie różnych wymagań środowiskowych. Wewnątrz kampusu (domena IGP) wszystkie przełączniki i routery należą do tej samej instytucji, a głównym celem projektanta jest minimalizacja opóźnień, wysoka przepustowość i natychmiastowe omijanie uszkodzonych światłowodów.

Z kolei na styku z zewnętrznym światem (domena EGP/BGP) kluczowe staje się bezpieczeństwo i polityka ruchu: administrator musi decydować, przez którego operatora przesyłać ruch do określonych krajów, jak kontrolować koszty tranzytu i jak chronić sieć przed nieautoryzowanym tranzytem obcego ruchu przez infrastrukturę uczelni.

Skróty użyte w tym slajdzie:
IGP - Interior Gateway Protocol, protokół routingu wewnętrznego.
EGP - Exterior Gateway Protocol, protokół routingu międzysystemowego.
BGP - Border Gateway Protocol, standard routingu zewnętrznego w sieci Internet.
ISP - Internet Service Provider, dostawca usług telekomunikacyjnych i internetowych.

17/24

Rodziny protokołów IGP: Wektor Odległości vs Stan Łącza

Przedstawienie podziału protokołów IGP na wektora odległości oraz stanu łącza pod kątem algorytmów i architektury.

Dwie fundamentalne filozofie wyznaczania ścieżek

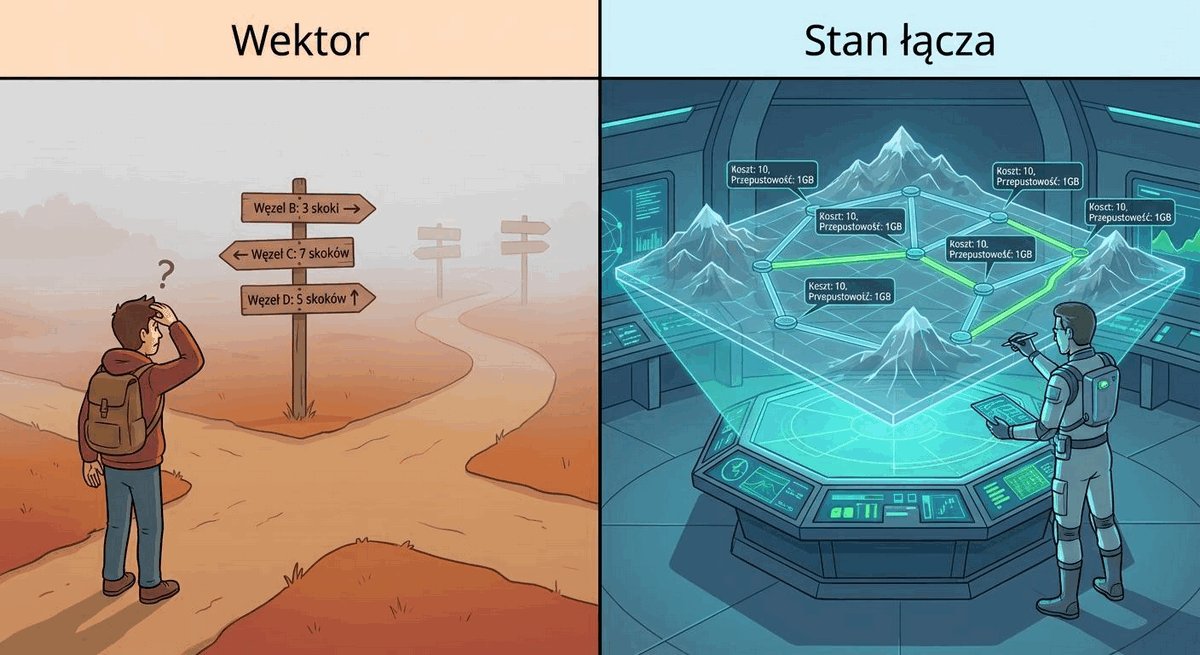
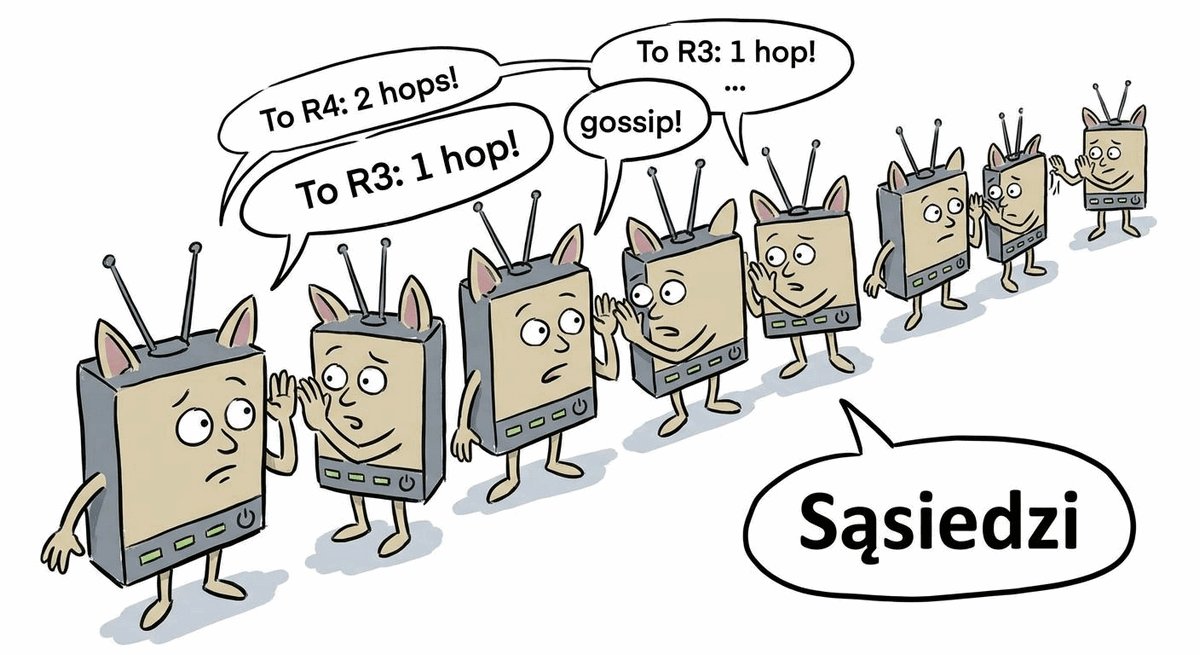
  • Protokoły Wektora Odległości (Distance Vector): router zna jedynie odległość (metrykę) i kierunek (wektor) od sąsiada (koncepcja routing by rumor).
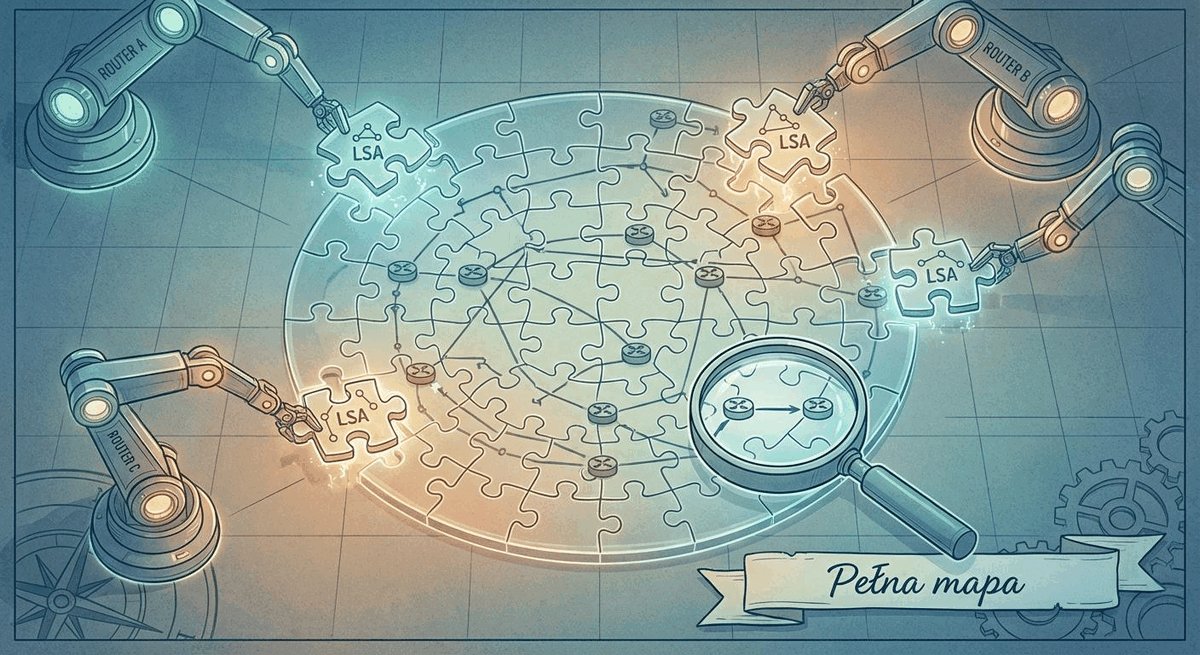
  • Protokoły Stanu Łącza (Link-State): każdy router buduje pełną mapę topologii sieci (LSDB) i samodzielnie oblicza najkrótsze ścieżki algorytmem SPF.
  • Ewolucja technologii: wyparcie klasycznych protokołów wektora odległości przez wydajniejsze protokoły stanu łącza w sieciach kampusowych.
Protokoły stanu łącza (Link-State Protocols) to zaawansowane protokoły routingu, w których każdy węzeł sieciowy dysponuje identyczną, zsynchronizowaną bazą danych o całej topologii sieci (LSDB). Na podstawie tej bazy router samodzielnie wylicza bezpętlowe drzewo najkrótszych ścieżek (SPF Tree), traktując siebie jako korzeń drzewa.
Porównanie filozofii protokołów wektora odległości i stanu łącza

Różnicę pomiędzy tymi dwoma rodzinami najlepiej obrazuje metafora: protokół wektora odległości działa jak drogowskazy na skrzyżowaniach - router wie jedynie, że aby dotrzeć do celu, należy skręcić w określone łącze i że droga zajmie np. 3 przeskoki, lecz nie ma pojęcia, jak wygląda reszta trasy za sąsiadem.

Z kolei protokół stanu łącza działa jak kompletna mapa samochodowa w nawigacji GPS: każdy router w danym obszarze posiada w pamięci identyczną mapę wszystkich węzłów i połączeń w sieci, co pozwala mu na niezależne i bezbłędne wyznaczenie optymalnej trasy za pomocą algorytmu Dijkstry.

Skróty użyte w tym slajdzie:
SPF - Shortest Path First, algorytm najkrótszej ścieżki opracowany przez Edsgera Dijkstrę.
LSDB - Link-State Database, baza danych zawierająca kompletną mapę topologii sieci.
RIP - Routing Information Protocol, klasyczny protokół wektora odległości.
OSPF - Open Shortest Path First, protokół stanu łącza.

18/24

Protokoły wektora odległości: RIP vs. EIGRP

Porównanie klasycznego protokołu RIP z zaawansowanym protokołem EIGRP oraz omówienie ograniczeń metryki przeskoków.

Od klasycznego Bellmana-Forda do zaawansowanego algorytmu DUAL

  • Protokół RIP (Routing Information Protocol): metryka oparta wyłącznie na liczbie przeskoków (Hop Count, limit 15), wolna konwergencja i brak znajomości przepustowości łączy.
  • Zagrożenie pętlami routingu: konieczność stosowania mechanizmów Split Horizon, Poison Reverse i liczników Holddown.
  • Zaawansowany EIGRP (Cisco): kompozytowa metryka uwzględniająca przepustowość i opóźnienie oraz natychmiastowa zbieżność dzięki trasom zapasowym (Feasible Successor).
Protokół RIP to historyczny protokół wektora odległości wykorzystujący liczbę przeskoków (Hop Count) jako jedyną metrykę wyboru trasy, co uniemożliwia uwzględnienie rzeczywistej przepustowości łączy. Protokół EIGRP to zaawansowany protokół wektora odległości wykorzystujący algorytm DUAL, który gwarantuje bezpętlową i natychmiastową zbieżność.
Porównanie protokołu RIP z zaawansowanym protokołem EIGRP

Wadą dyskwalifikującą protokół RIP (IETF RFC 2453: RIP Version 2) w nowoczesnych sieciach kampusowych jest archaiczna metryka liczby przeskoków (Hop Count). W topologii posiadającej łącze światłowodowe 10 Gb/s przez 2 routery oraz wolne łącze radiowe 10 Mb/s przez 1 router, protokół RIP (RFC 2453) wybierze łącze radiowe 10 Mb/s tylko dlatego, że liczy ono 1 przeskok zamiast 2!

Protokół EIGRP rozwiązuje ten problem poprzez zaawansowaną kompozytową metrykę uwzględniającą minimalną przepustowość łącza na trasie oraz sumaryczne opóźnienie (Bandwidth + Delay). Mimo zalet EIGRP, standardem branżowym w wieloproducentowych sieciach kampusowych pozostaje jednak otwarty protokół OSPF.

Skróty użyte w tym slajdzie:
RIP - Routing Information Protocol, historyczny protokół wektora odległości bazujący na liczbie skoków opisany w RFC 2453.
EIGRP - Enhanced Interior Gateway Routing Protocol, zaawansowany protokół wektora odległości opracowany przez firmę Cisco.
DUAL - Diffusing Update Algorithm, matematyczny algorytm gwarantujący bezpętelkową zbieżność w protokole EIGRP.
FD - Feasible Distance, najniższa obliczona metryka całkowita dotarcia do podsieci docelowej w protokole EIGRP.
RD - Reported Distance, metryka ogłaszana routerowi przez bezpośredniego sąsiada (określana także jako Advertised Distance).

19/24

Protokoły stanu łącza: OSPF i IS-IS

Przedstawienie protokołów stanu łącza OSPF i IS-IS jako fundamentu routingu w sieciach kampusowych i operatorskich.

Algorytm Dijkstry i hierarchiczna struktura obszarów

  • Otwarty standard OSPF (Open Shortest Path First): najpopularniejszy protokół IGP w sieciach korporacyjnych, wieloproducentowych i kampusowych.
  • Struktura hierarchiczna: podział na centralny obszar szkieletowy (Backbone Area 0) oraz obszary podrzędne ograniczające domenę SPF.
  • Metryka kosztu (Cost): odwrotnie proporcjonalna do przepustowości łącza, preferująca szybkie magistrale światłowodowe.
Open Shortest Path First (OSPF, norma RFC 2328) to otwarty protokół routingu stanu łącza, który wymienia ogłoszenia o stanie łączy (LSA) i tworzy bezpętlową mapę topologii sieci. Umożliwia podział sieci na hierarchiczne obszary (Areas), co redukuje zużycie pamięci i izoluje fluktuacje łączy.
Architektura obszarów w protokole stanu łącza OSPF

Protokoły stanu łącza OSPF (IETF RFC 2328: OSPF Version 2) oraz IS-IS stanowią absolutny standard de facto w nowoczesnym projektowaniu sieci. W OSPF metryka trasy (Koszt) jest wyliczana ze wzoru: Koszt = Przepustowość referencyjna / Przepustowość łącza. Oznacza to, że szybsze łącza mają niższy koszt numeryczny i są automatycznie preferowane przez procesor routingu.

Dzięki podziałowi sieci na obszary (Hierarchical Areas) z centralnym obszarem szkieletowym Area 0, awaria pojedynczego kabla w odległym budynku (np. Area 10) powoduje ponowne przeliczenie algorytmu SPF jedynie w obrębie tego jednego obszaru. Do pozostałych części kampusu router brzegowy ABR przesyła jedynie zwięzłą informację o zmianie prefiksu, chroniąc stabilność szkieletu.

Skróty użyte w tym slajdzie:
OSPF - Open Shortest Path First, otwarty protokół routingu stanu łącza.
ABR - Area Border Router, router łączący obszar podrzędny z obszarem szkieletowym Area 0.
LSA - Link-State Advertisement, komunikat ogłoszenia stanu łącza w protokole OSPF.
SPF - Shortest Path First, algorytm wyznaczania najkrótszej ścieżki.

20/24

Distance Vector vs. Link-State: szczegółowe porównanie

Przedstawienie szczegółowego porównania cech protokołów wektora odległości i stanu łącza w tabeli kryteriów inżynierskich.

Zestawienie cech architektonicznych i parametrów wydajnościowych

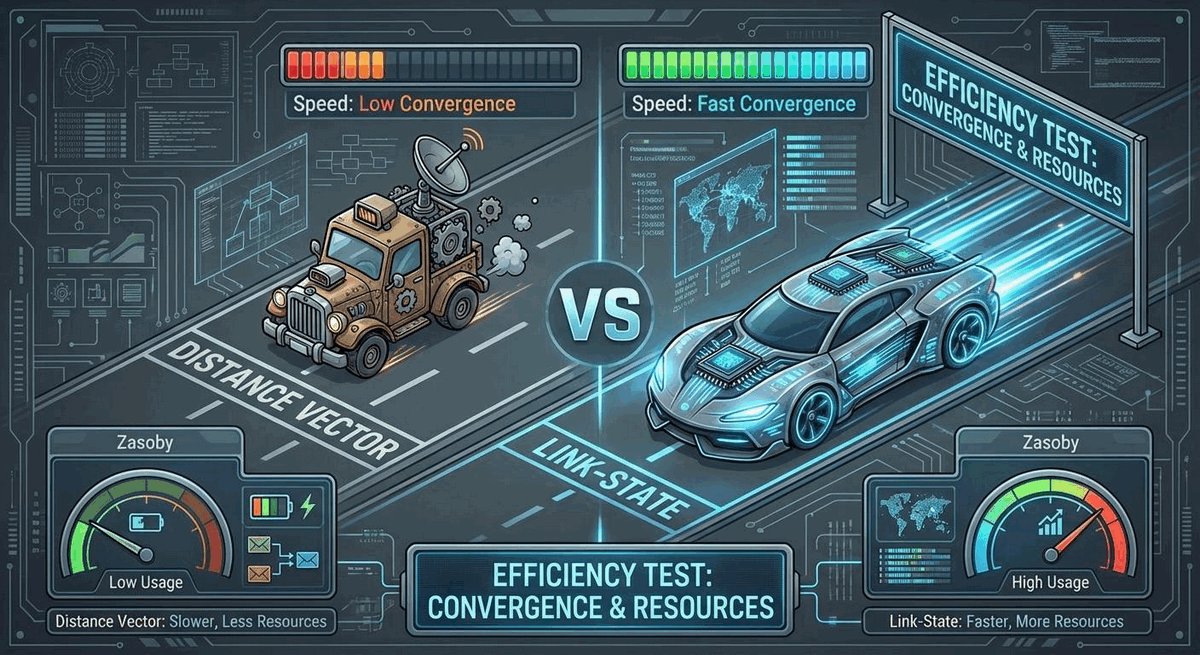
  • Wiedza o topologii: widok ograniczony do relacji sąsiada (Distance Vector) kontra pełna, zsynchronizowana mapa topologii (Link-State).
  • Czas zbieżności: wolna konwergencja w klasycznym RIP (do minut) versus subsekundowa zbieżność w protokole OSPF.
  • Skalowalność i architektura: płaska struktura routingowa kontra hierarchiczny podział na obszary (Areas) zoptymalizowany dla rozległych kampusów.
Kryteria wyboru protokołu routingu to zespół parametrów technicznych obejmujący czas konwergencji, zapotrzebowanie na pamięć i procesor, skalowalność podziału na obszary oraz wsparcie dla wielu dostawców sprzętu. W sieciach kampusowych kryteria te bezwzględnie wskazują na protokół OSPF.
Zestawienie porównawcze protokołów Distance Vector i Link-State

Podsumowując analizę porównawczą obu rodzin protokołów, należy jednoznacznie wskazać, że dla dowolnej sieci kampusowej o skali przekraczającej kilka przełączników jedynym właściwym wyborem jest protokół stanu łącza (OSPF).

Protokoły wektora odległości, choć prostsze w początkowej konfiguracji, nie oferują mechanizmów hierarchicznego podziału na obszary, a ich czasy zbieżności w przypadku wystąpienia awarii są nieakceptowalne dla aplikacji czasu rzeczywistego (telefonii VoIP, transmisji wideo, sesji bazodanowych).

Skróty użyte w tym slajdzie:
OSPF - Open Shortest Path First, protokół stanu łącza.
RIP - Routing Information Protocol, protokół wektora odległości.
SPF - Shortest Path First, algorytm obliczania drzewa najkrótszych ścieżek.
VoIP - Voice over Internet Protocol, telefonia przez sieć pakietową.

21/24

Podsumowanie wykładu

Podsumowanie najważniejszych zasad działania tablicy routingu, reguły LPM oraz roli protokołów statycznych i dynamicznych.

Kluczowe wnioski z podstaw inżynierii routingu

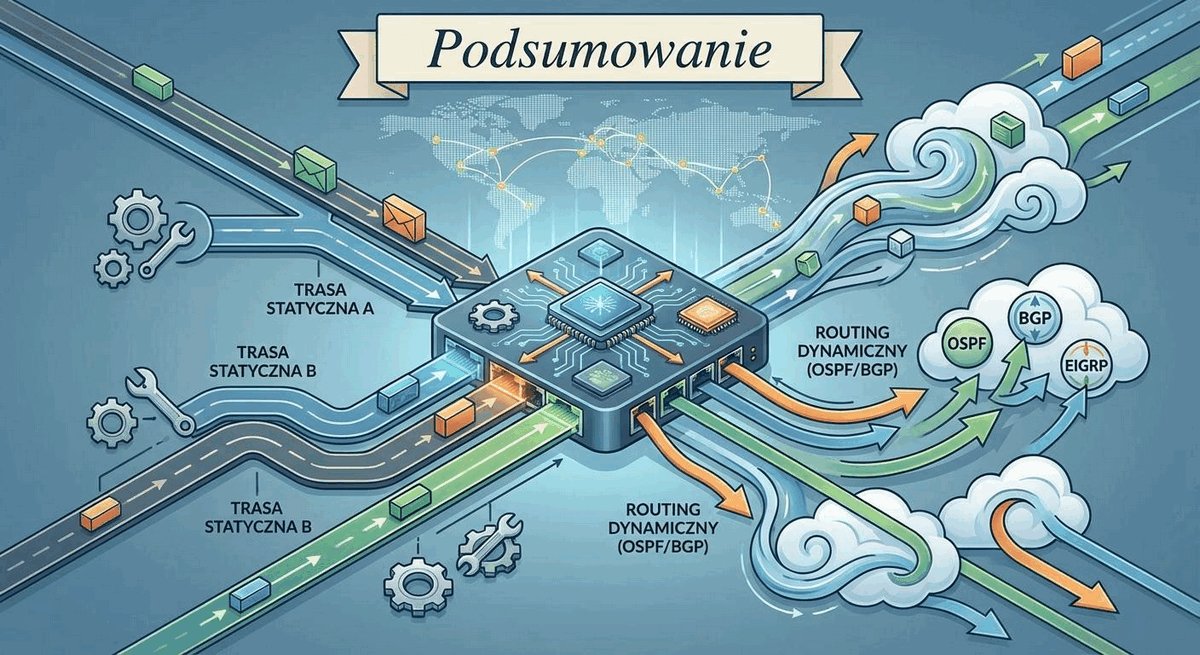
  • Zasada nadrzędna LPM: długość maski prefiksu ma zawsze bezwzględne pierwszeństwo przed dystansem administracyjnym i metryką.
  • Rola tras statycznych: bezpieczeństwo, determinizm i prostota na stykach brzegowych (trasa domyślna 0.0.0.0/0).
  • Rola protokołów dynamicznych: automatyczna zbieżność, wysoka skalowalność i odporność na awarie w szkielecie sieci kampusowej.
Zintegrowany model routingu w kampusie to optymalne połączenie routingu dynamicznego stanu łącza (OSPF) wewnątrz warstw dystrybucji i rdzenia ze statycznymi trasami brzegowymi kierującymi ruch niesklasyfikowany do Internetu. Zapewnia niezawodność, bezpieczeństwo i skalowalność infrastruktury.
Podsumowanie podstaw routingu w sieci kampusowej

Wiedza zdobyta podczas tego wykładu pozwala studentom na zrozumienie, jak pakiety przemieszczają się pomiędzy odległymi budynkami i jak urządzenia sieciowe podejmują decyzje o wyborze ścieżek transmisyjnych.

Prawidłowe zrozumienie zależności pomiędzy regułą Longest Prefix Match a Dystansem Administracyjnym jest kluczowe dla uniknięcia powszechnych błędów konfiguracyjnych i umożliwia sprawne rozwiązywanie problemów z asymetrią ruchu i pętlami routingu.

Skróty użyte w tym slajdzie:
LPM - Longest Prefix Match, zasada wyboru trasy z najdłuższą maską.
AD - Administrative Distance, dystans administracyjny źródła trasy.
OSPF - Open Shortest Path First, protokół stanu łącza.
IP - Internet Protocol, protokół warstwy sieciowej.

22/24

Zapowiedź kolejnego wykładu

Przedstawienie tematyki kolejnego wykładu poświęconego szczegółom działania, stanom sąsiedztwa i konfiguracji protokołu OSPF.

Wykład 8: Protokół routingu OSPF - część I: architektura jednoobszarowa

  • Algorytm Dijkstry (SPF): matematyczne wyliczanie drzewa najkrótszych ścieżek z bazy danych stanu łączy (LSDB).
  • Typy pakietów OSPF: pakiety Hello, DBD, LSR, LSU oraz LSAck obsługujące relacje sąsiedztwa i synchronizację baz danych.
  • Elekcja ról w sieciach wielodostępnych: router desygnowany (DR) oraz zapasowy router desygnowany (BDR) redukujące liczbę relacji sąsiedztwa.
Protokół OSPF jednoobszarowy (Single-Area OSPF) to implementacja protokołu stanu łącza, w której wszystkie uczestniczące routery należą do tego samego obszaru (typowo Area 0). Dzielą identyczną bazę danych LSDB i realizują subsekundową konwergencję w sieciach o małej i średniej skali.
Zapowiedź tematyki protokołu OSPF w architekturze jednoobszarowej

Wykład ósmy poświęcimy w całości najważniejszemu protokołowi routingu sieci kampusowych - Open Shortest Path First (OSPF). Szczegółowo przeanalizujemy siedem stanów relacji sąsiedztwa (od stanu Down, przez Init, 2-Way, aż do stanu pełnej synchronizacji Full).

Zbadamy również, dlaczego w sieciach ethernetowych konieczny jest wybór routerów DR (Designated Router) i BDR (Backup Designated Router) oraz jak skonfigurować proces OSPF i koszt interfejsów w środowisku Cisco IOS.

Skróty użyte w tym slajdzie:
OSPF - Open Shortest Path First, otwarty protokół routingu stanu łącza.
DR - Designated Router, router wyznaczony zarządzający wymianą LSA w segmencie wielodostępnym.
BDR - Backup Designated Router, zapasowy router wyznaczony.
DBD - Database Description, pakiet skrótowego opisu bazy LSDB.

23/24

Pytania i odpowiedzi (Q&A)

Podsumowanie i wyjaśnienie wątpliwości dotyczących tablicy routingu, reguły LPM oraz tras pływających.

Sesja dyskusyjna i analiza scenariuszy routingu

  • Weryfikacja wiedzy: analiza scenariusza wyboru trasy przy pozornej sprzeczności pomiędzy długością prefiksu (LPM) a dystansem administracyjnym (AD).
  • Diagnostyka laboratoryjna: interpretacja tablicy routingu (show ip route), weryfikacja tras pływających oraz eliminacja pętli routingowych.
  • Konsultacje dydaktyczne: terminy dyżurów i harmonogram ćwiczeń w laboratorium sieciowym uczelni.
Sesja dyskusyjna to etap zajęć poświęcony analizie skomplikowanych zagadnień przekazywania pakietów oraz konfrontacji wiedzy teoretycznej z rzeczywistymi problemami spotykanymi w sieciach produkcyjnych. Pozwala na utrwalenie reguł decyzyjnych procesora routingu.
Sesja pytań i odpowiedzi dotycząca podstaw routingu

Podczas sesji pytań szczególną uwagę poświęcimy analizie pytań problemowych: co się stanie, gdy w tablicy routingu istnieje trasa statyczna do 10.1.0.0/16 z AD=1 oraz trasa OSPF do 10.1.2.0/24 z AD=110, a pakiet zaadresowany jest do 10.1.2.50? (Odpowiedź: pakiet zostanie przekazany trasą OSPF z uwagi na bezwzględne pierwszeństwo zasady LPM!).

Materiały do samodzielnej analizy, schematy topologii laboratoryjnych oraz zestawy poleceń diagnostycznych show i debug zostaną udostępnione na platformie e-learningowej uczelni.

Skróty użyte w tym slajdzie:
LPM - Longest Prefix Match, zasada najdłuższego dopasowania prefiksu.
QA - Quality Assurance, procedury weryfikacji poprawności konfiguracji.
CLI - Command Line Interface, interfejs wiersza poleceń.
OSPF - Open Shortest Path First, protokół stanu łącza.

24/24

Dziękuję za uwagę

Zakończenie wykładu i wskazanie literatury uzupełniającej z zakresu routingu IP i protokołów transmisyjnych.

Zakończenie wykładu

  • Podziękowanie: za aktywny udział w analizie zasad routingu statycznego i dynamicznego w sieci kampusowej.
  • Literatura podstawowa: Paweł Zaręba, Praktyczne projekty sieciowe, rozdział 8, Helion 2019.
  • Dokumentacja techniczna i normy: oficjalne specyfikacje protokołów IETF (RFC 1812, RFC 2328, RFC 2453, RFC 4271) oraz podręczniki inżynierskie Cisco Press.
Literatura branżowa i standardy inżynierskie to fundamentalne źródło wiedzy o niuansach działania algorytmów routingu i struktur danych tablic komutacyjnych. Umożliwiają projektowanie sieci odpornych na awarie i zgodnych z najlepszymi praktykami rynkowymi.
Zakończenie wykładu siódmego i zalecana literatura

Praktyczna umiejętność konfigurowania tras statycznych, tras pływających oraz zrozumienie metryk i dystansów administracyjnych stanowi fundament pracy każdego inżyniera sieciowego. Wiedza ta będzie bezpośrednio weryfikowana na kolejnych laboratoriach.

Przed kolejnymi zajęciami zaleca się samodzielne przestudiowanie wskazanego rozdziału literatury oraz powtórzenie wiadomości o algorytmie Dijkstry w celu sprawnego przejścia do zaawansowanej konfiguracji protokołu OSPF.

Skróty użyte w tym slajdzie:
ISBN - International Standard Book Number, unikalny identyfikator wydawnictwa zwartego.
RFC - Request for Comments, ustandaryzowany zbiór specyfikacji technicznych.
PKN - Polski Komitet Normalizacyjny, krajowa jednostka normalizacji technicznej.
OSPF - Open Shortest Path First, protokół routingu stanu łącza.

Podgląd okładki książki