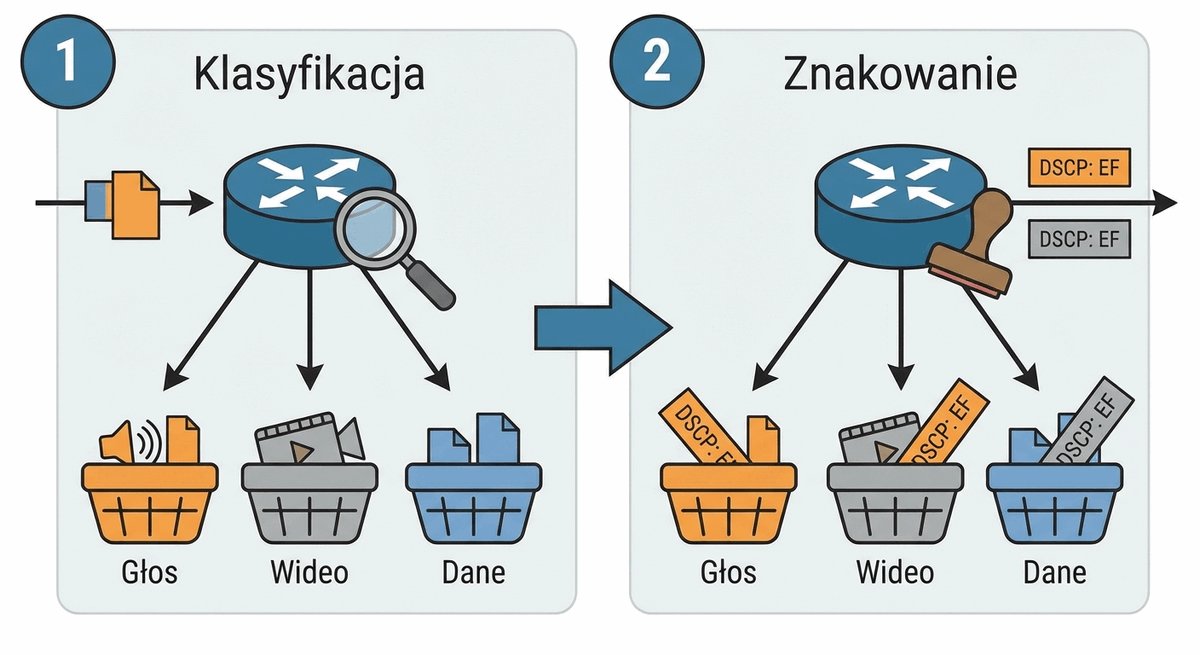
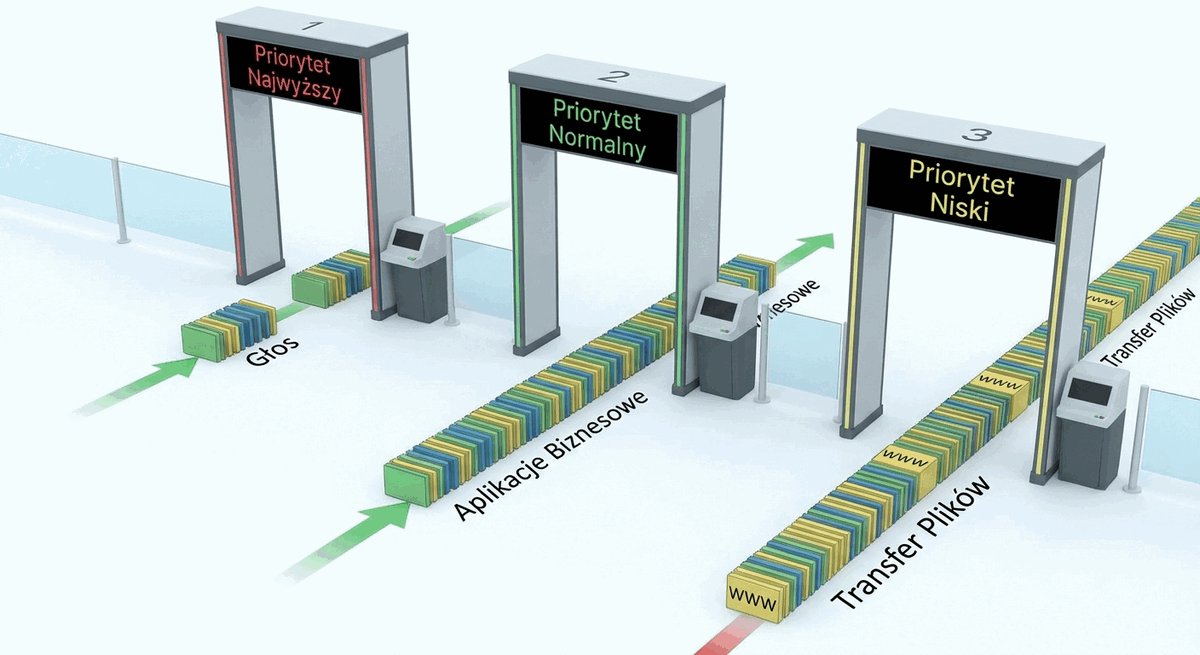
Wykład 1: Wprowadzenie do sieci kampusowych: pojęcia, rola i typologia

1/39

Wprowadzenie do sieci kampusowych: pojęcia, rola i typologia

Slajd wprowadza pojęcie sieci kampusowej i pokazuje, dlaczego jej projekt wymaga analizy wymagań, skali i bezpieczeństwa.

Wykład 1: Wprowadzenie do sieci kampusowych: pojęcia, rola i typologia

  • Zakres wykładu: podstawowe pojęcia i założenia inżynierskie dotyczące sieci klasy kampusowej (Campus Area Network, CAN).
  • Definicja: sieć kampusowa jako zespół połączonych sieci LAN w obrębie zwartego obszaru geograficznego.
  • Rola strategiczna: wsparcie procesów operacyjnych i biznesowych organizacji oraz integracja usług teleinformatycznych.
  • Typologia i skala: kryteria podziału na kampusy małe, średnie i duże.
  • Czynniki architektoniczne: stabilność, wysoka dostępność, skalowalność oraz ochrona danych osobowych (RODO).
Sieć kampusowa (Campus Area Network, CAN) to prywatna sieć łącząca wiele segmentów LAN w obrębie zwartego obszaru geograficznego, zarządzana przez jedną organizację. Obejmuje zwykle kilka budynków i integruje użytkowników, urządzenia oraz usługi w jeden system teleinformatyczny.
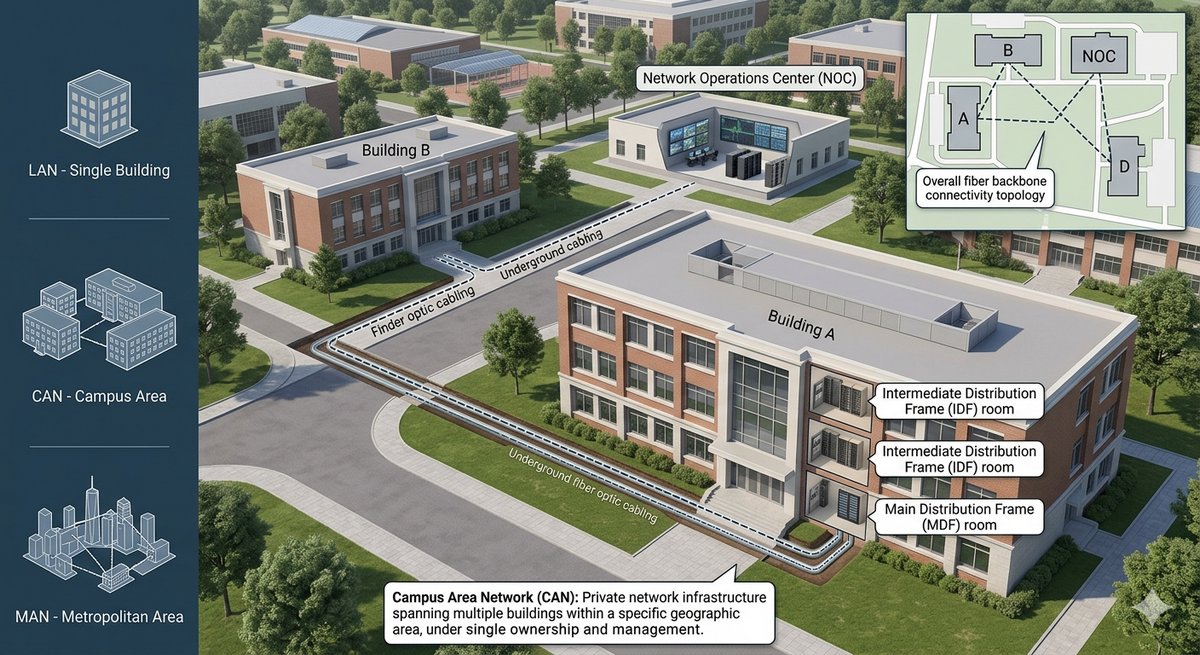
Ilustracja wprowadzająca do sieci kampusowych: schemat połączonych obiektów i infrastruktury teleinformatycznej

Projektowanie sieci kampusowej to złożony proces inżynierski, który wykracza poza proste zestawienie przełączników i routerów. Wymaga on rzetelnej analizy wymagań biznesowych organizacji, modelowania ruchu sieciowego oraz planowania rozwoju w perspektywie 3-5 lat. Inżynier sieciowy musi oszacować zapotrzebowanie na przepustowość łączy dosyłowych (uplink), stopień nadsubskrypcji (oversubscription), liczbę portów dostępowych, budżet mocy Power over Ethernet (PoE), a także zapotrzebowanie na zasilanie gwarantowane i chłodzenie w punktach dystrybucyjnych.

Sieć kampusowa stanowi integralną część środowiska prawnego i operacyjnego przedsiębiorstwa. Projekt musi uwzględniać zgodność z politykami bezpieczeństwa oraz wymogami regulacyjnymi, m.in. z rozporządzeniem (UE) 2016/679 (RODO) w obszarze ochrony i segmentacji ruchu danych osobowych. Istotnym czynnikiem staje się także efektywność energetyczna (Energy Efficient Ethernet - IEEE 802.3az) oraz optymalizacja całkowitego kosztu posiadania (TCO).

Skróty użyte w tym slajdzie:
CAN - Campus Area Network, rozbudowana sieć łącząca wiele sieci LAN w obrębie jednego kompleksu obiektów.
LAN - Local Area Network, sieć lokalna obejmująca ograniczony obszar, np. pomieszczenie, piętro lub budynek.
PoE - Power over Ethernet, zestaw standardów IEEE 802.3 służących do zasilania urządzeń przez skrętkę Ethernet.
TCO - Total Cost of Ownership, całkowity koszt posiadania obejmujący nakłady inwestycyjne i koszty operacyjne w cyklu życia rozwiązania.
CAPEX - Capital Expenditure, nakłady inwestycyjne ponoszone jednorazowo na budowę lub zakup infrastruktury.
OPEX - Operational Expenditure, koszty operacyjne ponoszone w trakcie eksploatacji, m.in. energia, serwis i licencje.
RODO - Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2016/679 o ochronie danych osobowych, obowiązujące w Unii Europejskiej od 25 maja 2018 r.
IEEE - Institute of Electrical and Electronics Engineers, organizacja opracowująca standardy techniczne, w tym rodzinę IEEE 802.

2/39

Literatura i źródła normatywne

Slajd wskazuje literaturę i dokumenty normalizacyjne stanowiące podstawę projektowania sieci kampusowych.

Literatura oraz dokumenty standaryzacyjne

Norma techniczna to udokumentowany zbiór wymagań i wytycznych opracowany przez uznaną organizację normalizacyjną. Stosowanie norm międzynarodowych i krajowych ułatwia zapewnienie zgodności, interoperacyjności i powtarzalności rozwiązań.

Podstawę inżynierii sieciowej stanowi łączenie wiedzy podręcznikowej z międzynarodowymi dokumentami normalizacyjnymi IEEE, ISO/IEC, ITU-T oraz standardami RFC publikowanymi przez IETF. Podręczniki uniwersyteckie i inżynierskie systematyzują metodykę i koncepcje projektowe, natomiast normy techniczne precyzują warunki fizyczne, protokoły oraz parametry jakościowe i bezpieczeństwa.

W procesie projektowym istotne znaczenie mają również sprawdzone wzorce architektoniczne producentów, takie jak Cisco Validated Designs (CVD) czy wytyczne Wi-Fi Alliance. Dokumenty te stanowią praktyczny punkt odniesienia przy doborze topologii, obliczaniu współczynników nadsubskrypcji pasma oraz projektowaniu wysokiej dostępności.

Skróty użyte w tym slajdzie:
IEEE - Institute of Electrical and Electronics Engineers, organizacja opracowująca międzynarodowe standardy Ethernet i sieci bezprzewodowych.
ISO - International Organization for Standardization, międzynarodowa organizacja standaryzacyjna, współtwórca serii norm ISO/IEC 11801.
IEC - International Electrotechnical Commission, międzynarodowa komisja elektrotechniczna opracowująca normy techniczne wspólnie z ISO.
ITU-T - Telecommunication Standardization Sector, sektor normalizacji telekomunikacyjnej Międzynarodowego Związku Telekomunikacyjnego.
IETF - Internet Engineering Task Force, otwarta organizacja międzynarodowa definiująca protokoły internetowe w dokumentach RFC.
RFC - Request for Comments, formalne memorandum i standard techniczny publikowany przez IETF.
ANSI - American National Standards Institute, amerykański instytut normalizacyjny koordynujący krajowe systemy norm.
TIA - Telecommunications Industry Association, stowarzyszenie inżynierskie opracowujące specyfikacje okablowania serii TIA-568.
PKN - Polski Komitet Normalizacyjny, krajowa instytucja odpowiedzialna za publikację Polskich Norm (PN oraz PN-EN).
WPA - Wi-Fi Protected Access, rodzina standardów kryptograficznych zabezpieczających ruch w sieciach bezprzewodowych IEEE 802.11.
RODO - Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2016/679 o ochronie danych osobowych.
NIS2 - Network and Information Security Directive 2, unijna dyrektywa 2022/2555 w sprawie wysokiego poziomu cyberbezpieczeństwa.

3/39

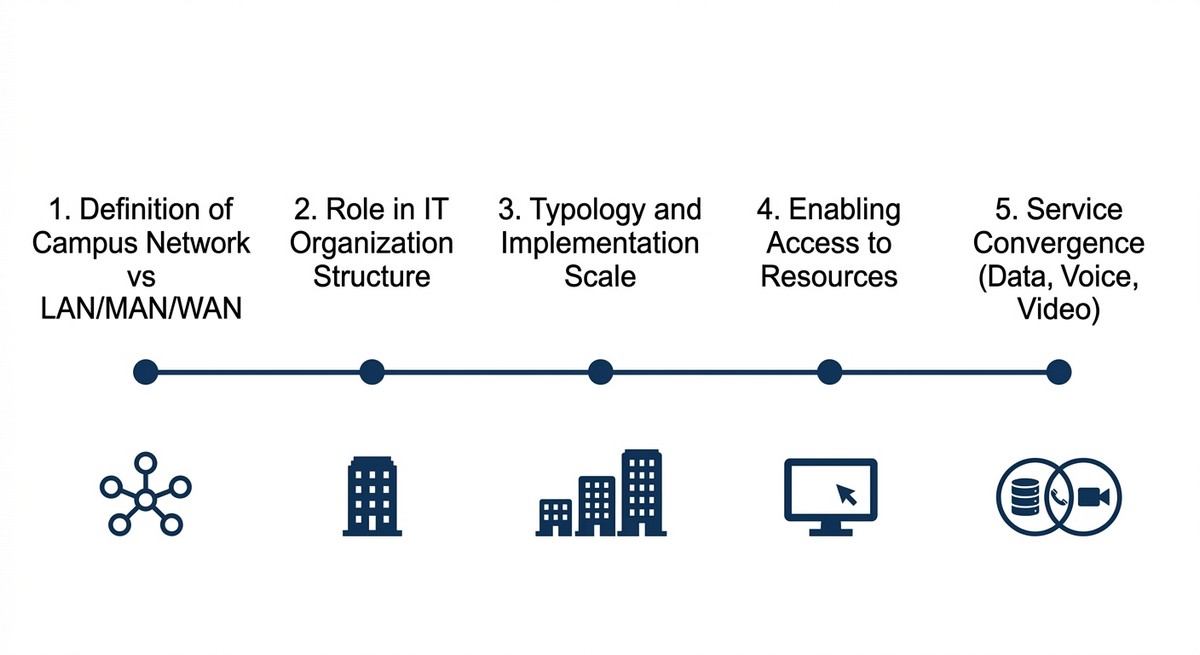
Agenda dzisiejszego wykładu

Slajd przedstawia plan wykładu i porządkuje przejście od podstaw definicyjnych do zagadnień inżynierskich.

Plan spotkania

  • Definicje i taksonomia: sieć kampusowa oraz jej relacje z sieciami LAN, MAN i WAN.
  • Rola w organizacji: wsparcie procesów biznesowych i zapewnienie ciągłości działania.
  • Typologia i skala: kampus mały, średni i duży (kryteria i czynniki projektowe).
  • Zapewnienie dostępu: warstwa przewodowa i bezprzewodowa (okablowanie, PoE, Wi-Fi).
  • Bezpieczeństwo i segmentacja: VLAN, standard IEEE 802.1X oraz ochrona portów (BPDU Guard).
  • Konwergencja usług: integracja danych, telefonii IP (VoIP) oraz monitoringu wizyjnego.
  • Inżynieria jakości usług (QoS): klasyfikacja, znakowanie (PCP, DSCP) i kolejkowanie.
  • Wymogi regulacyjne i ciągłość działania: wysoka dostępność (HA), redundancja oraz zgodność z przepisami.

Kolejne punkty agendy budują spójną wiedzę inżynierską - od fundamentów definicyjnych po techniczne aspekty projektowania sieci.

Agenda wykładu to uporządkowany wykaz zagadnień realizowanych w kolejnych częściach zajęć. Pozwala studentowi śledzić logikę wykładu i wiązać omawiane pojęcia z wcześniejszą wiedzą.
Wizualizacja agendy wykładu z kluczowymi obszarami tematycznymi

Plan wykładu ułożono w taki sposób, aby stopniowo przechodzić od fundamentalnych definicji i klasyfikacji do zaawansowanych mechanizmów inżynierskich w sieciach kampusowych. Rozpoczynamy od relacji sieci kampusowej do sieci LAN, MAN i WAN, co pozwala osadzić omawiane technologie we właściwym kontekście telekomunikacyjnym. Następnie omawiamy rolę sieci jako platformy operacyjnej przedsiębiorstwa, typologię i skale wdrożeń oraz wyzwania związane z zapewnieniem dostępu i bezpieczeństwa.

Końcowa część wykładu poświęcona jest konwergencji usług oraz inżynierii jakości usług (QoS), które decydują o stabilności nowoczesnego środowiska teleinformatycznego. Zrozumienie współzależności pomiędzy parametrami transmisyjnymi a jakością usług czasu rzeczywistego (VoIP, wideokonferencje) jest niezbędne dla każdego inżyniera projektującego i eksploatującego infrastrukturę kampusową.

Skróty użyte w tym slajdzie:
LAN - Local Area Network, sieć lokalna obejmująca ograniczony obszar, np. budynek lub kampus.
MAN - Metropolitan Area Network, sieć metropolitalna obejmująca miasto lub aglomerację.
WAN - Wide Area Network, sieć rozległa łącząca lokalizacje na dużych odległościach.
VLAN - Virtual Local Area Network, wirtualna sieć lokalna logicznie wydzielona w ramach wspólnej infrastruktury przełączającej.
PoE - Power over Ethernet, zasilanie urządzeń sieciowych przez skrętkę Ethernet.
VoIP - Voice over IP, telefonia realizowana w sieci pakietowej z wykorzystaniem protokołu IP.
QoS - Quality of Service, mechanizmy różnicowania i priorytetyzacji ruchu sieciowego.
PCP - Priority Code Point, 3-bitowe pole priorytetu w nagłówku IEEE 802.1Q.
DSCP - Differentiated Services Code Point, 6-bitowe pole klasy usługi w nagłówku IP.
BPDU - Bridge Protocol Data Unit, ramka kontrolna protokołu Spanning Tree.

4/39

Definicja sieci typu Campus (LAN) vs WAN/MAN

Slajd definiuje sieć kampusową i sytuuje ją wobec sieci LAN, MAN i WAN.

Czym jest sieć kampusowa?

  • Definicja: sieć kampusowa (Campus Area Network, CAN) łączy wiele segmentów LAN w obrębie zwartego obszaru geograficznego.
  • Skala: od kilkuset metrów do kilku kilometrów lub od kilku do kilkudziesięciu hektarów.
  • Przykłady: kampus uniwersytecki, kompleks biurowy, szpital, park przemysłowy.
  • Własność i zarządzanie: infrastruktura zazwyczaj należy do organizacji lub jest przez nią dzierżawiona i w pełni zarządzana przez własne służby IT zgodnie ze standardami inżynierskimi.
  • Uwaga terminologiczna: skrót CAN oznacza też Controller Area Network (magistrala pojazdowa ISO 11898), dlatego w wykładzie odnosi się wyłącznie do sieci kampusowej.
  • Integracja: sieć łączy użytkowników, urządzenia i usługi w jednolity ekosystem teleinformatyczny oparty na standardach Ethernet i IP.
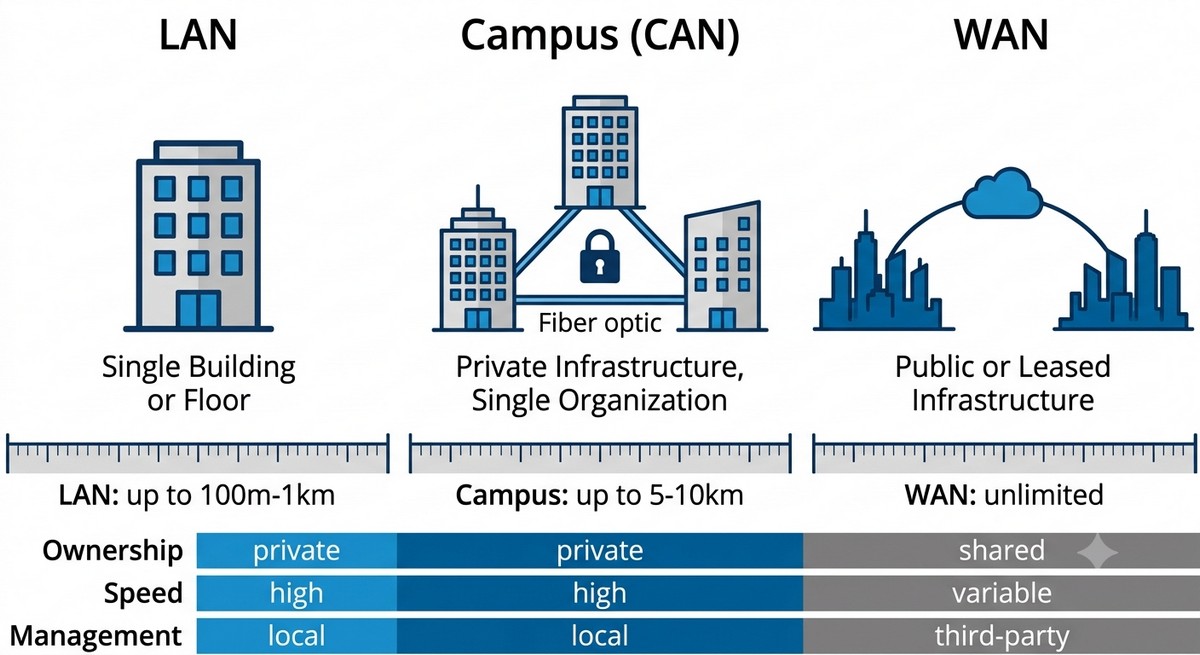
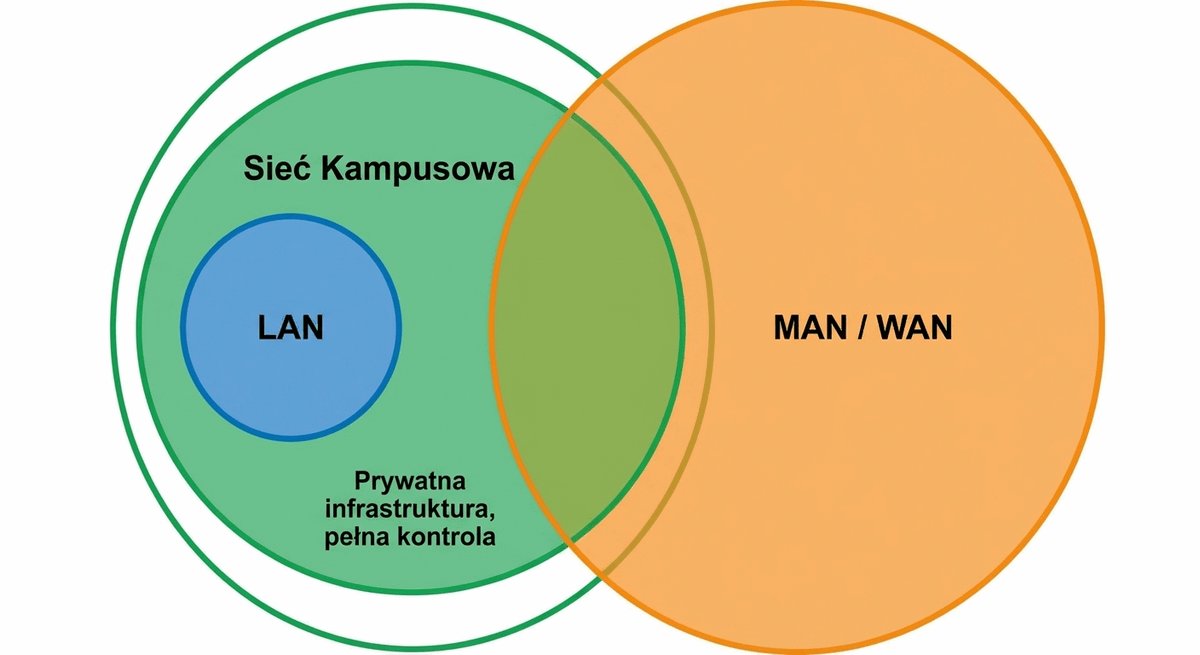
Sieć kampusowa (CAN) to zespół połączonych sieci LAN w obrębie jednego kompleksu obiektów, zwykle będący własnością organizacji. Różni się od MAN i WAN przede wszystkim zasięgiem, własnością infrastruktury i zakresem kontroli administracyjnej.
Schemat relacji sieci kampusowej do sieci lokalnej LAN oraz sieci metropolitalnej MAN i rozległej WAN

Sieć kampusowa zajmuje szczególne miejsce w architekturze sieci komputerowych. W literaturze fachowej bywa traktowana jako zaawansowana podkategoria sieci LAN lub jako odrębna klasa systemów ze względu na specyficzne wymagania dotyczące hierarchii, redundancji i zarządzania. Kluczowym wyróżnikiem sieci kampusowej jest integracja wielu obiektów budowlanych w ramach jednego spójnego systemu teleinformatycznego. W instalacjach kampusowych, których trasy kablowe przekraczają granice nieruchomości lub krzyżują się z drogami publicznymi, zastosowanie mają przepisy ustawy z dnia 12 lipca 2024 r. – Prawo komunikacji elektronicznej (Dz.U. 2024 poz. 1221) oraz konieczność uzyskania decyzji zarządcy drogi zgodnie z ustawą o drogach publicznych (Dz.U. 1985 nr 14 poz. 60). Pomiędzy budynkami należy bezwzględnie układać całkowicie dielektryczne kable światłowodowe, co eliminuje zagrożenie pożarowe i uszkodzenia sprzętu wywołane różnicami potencjałów uziemień oraz prądami wyrównawczymi.

Granica pomiędzy dużą siecią kampusową a siecią MAN jest umowna i zależy od przyjętego kryterium: zasięgu terytorialnego, struktury własności czy modelu zarządzania. W odróżnieniu od sieci WAN, w kampusie organizacja posiada bezpośrednią kontrolę nad parametrami transmisyjnymi, opóźnieniami i konfiguracją urządzeń aktywnych, co umożliwia stosowanie wysokich przepustowości (10 Gb/s, 40 Gb/s, 100 Gb/s) przy zachowaniu restrykcyjnych polityk bezpieczeństwa.

Skróty użyte w tym slajdzie:
CAN - Campus Area Network, sieć kampusowa; w motoryzacji ten sam skrót oznacza Controller Area Network opisaną normą ISO 11898.
LAN - Local Area Network, sieć lokalna obejmująca ograniczony obszar geograficzny.
MAN - Metropolitan Area Network, sieć metropolitalna obejmująca miasto lub aglomerację.
WAN - Wide Area Network, sieć rozległa łącząca odległe lokalizacje.
ISO - International Organization for Standardization, organizacja opracowująca normy międzynarodowe.

5/39

Sieć lokalna (LAN) jako fundament

Slajd wyjaśnia rolę sieci LAN jako podstawowego elementu składowego sieci kampusowej.

Podstawowa jednostka budulcowa

  • Zasięg: ograniczony obszar (pomieszczenie, piętro, pojedynczy budynek).
  • Własność i zarządzanie: pełna kontrola nad mediami transmisyjnymi i urządzeniami aktywnymi.
  • Medium i technologia: dominacja technologii Ethernet według rodziny norm IEEE 802.3 (skrętka miedziana, światłowód).
  • Wydajność: bardzo wysokie przepływności (1, 10, 25, 40, 100 Gb/s) oraz znikome opóźnienia poniżej 1 ms.
  • Segmentacja logiczna: podział na wirtualne sieci lokalne zgodnie ze standardem IEEE 802.1Q.
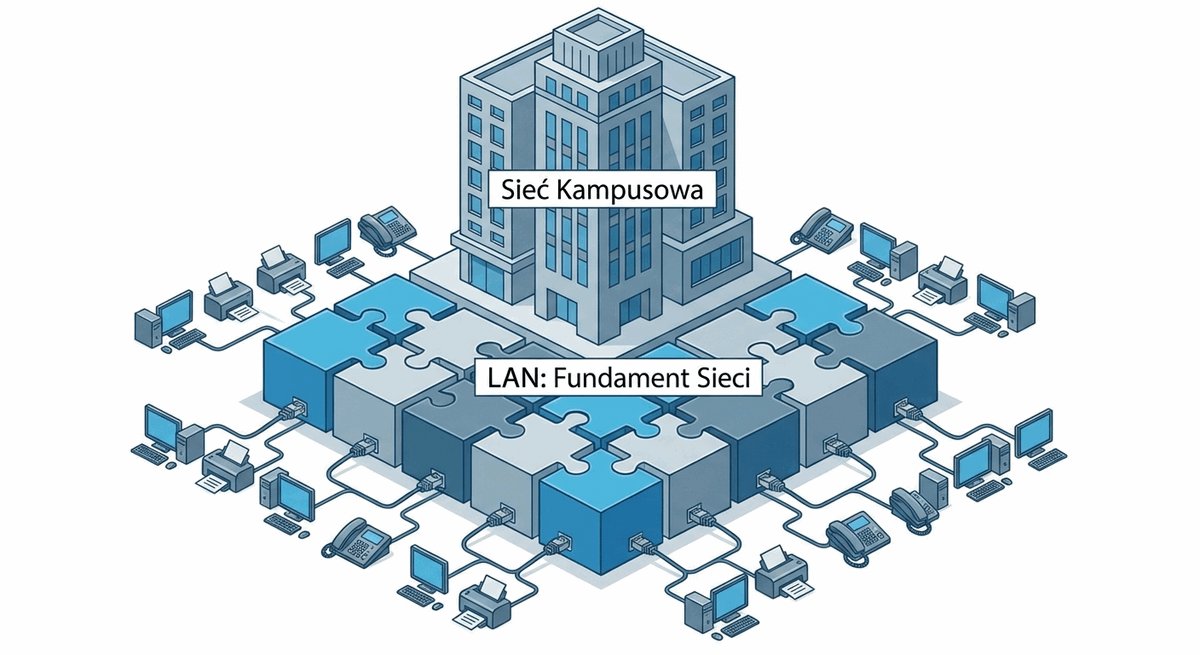
Sieć lokalna (LAN) to sieć obejmująca ograniczony obszar, taki jak pomieszczenie, piętro lub budynek, charakteryzująca się wysoką przepustowością i bezpośrednią kontrolą organizacji nad infrastrukturą. W sieciach LAN dominują technologia Ethernet oraz przełączanie ramek w warstwie łącza danych.
Schemat infrastruktury sieci lokalnej LAN z przełącznikami i stacjami roboczymi

Sieć lokalna LAN stanowi podstawowy element składowy każdej infrastruktury kampusowej. Technologia Ethernet, wykorzystująca skrętkę czteroparową UTP/STP oraz kable światłowodowe, umożliwia osiąganie przepustowości od 1 Gb/s do 10 Gb/s na poziomie dostępu oraz do 100 Gb/s, 400 Gb/s, a w standardzie IEEE 802.3df-2024 nawet 800 Gb/s w łączach szkieletowych. W warstwie łącza danych przełączniki przekazują ramki Ethernet w trybie Store-and-Forward lub cut-through w zależności od przeznaczenia urządzenia i wymaganych opóźnień.

W sieci kampusowej poszczególne segmenty LAN są integrowane za pomocą przełączników wielowarstwowych lub routerów. Zastosowanie wirtualnych sieci lokalnych (VLAN, IEEE 802.1Q) umożliwia logiczne odseparowanie grup użytkowników, wydziałów czy klas usług w ramach tej samej fizycznej infrastruktury przełączającej, co podnosi bezpieczeństwo i upraszcza zarządzanie ruchem.

Skróty użyte w tym slajdzie:
LAN - Local Area Network, sieć lokalna obejmująca ograniczony obszar geograficzny.
MAC - Media Access Control, podwarstwa łącza danych odpowiedzialna za adresowanie fizyczne urządzeń w sieci Ethernet.
NIC - Network Interface Card, karta sieciowa realizująca interfejs fizyczny do transmisji pakietów.
UTP - Unshielded Twisted Pair, skrętka czteroparowa nieekranowana powszechnie stosowana w instalacjach poziomych.
STP - Shielded Twisted Pair, skrętka ekranowana chroniąca sygnał przed zakłóceniami elektromagnetycznymi.
MTU - Maximum Transmission Unit, maksymalny rozmiar jednostki danych przesyłanej w pojedynczej ramce bez fragmentacji.
VLAN - Virtual Local Area Network, logicznie wyodrębniona sieć lokalna w ramach wspólnego przełącznika fizycznego.
IEEE - Institute of Electrical and Electronics Engineers, organizacja standaryzacyjna rozwijająca rodzinę norm IEEE 802.

6/39

Sieć metropolitalna (MAN)

Slajd charakteryzuje sieć metropolitalną MAN i wskazuje jej współczesne technologie.

Poziom miejski: Metropolitan Area Network (MAN)

  • Zasięg: obszar miasta lub aglomeracji miejskiej (od kilku do kilkudziesięciu kilometrów).
  • Łączność: łączenie rozproszonych kampusów, oddziałów i obiektów miejskich.
  • Technologie: ciemne włókna (Dark Fiber), CWDM/DWDM, Carrier Ethernet (MEF) oraz technologia MPLS (RFC 3031).
  • Zarządzanie: infrastruktura własna lub usługi dzierżawione od operatorów telekomunikacyjnych z gwarancją SLA.
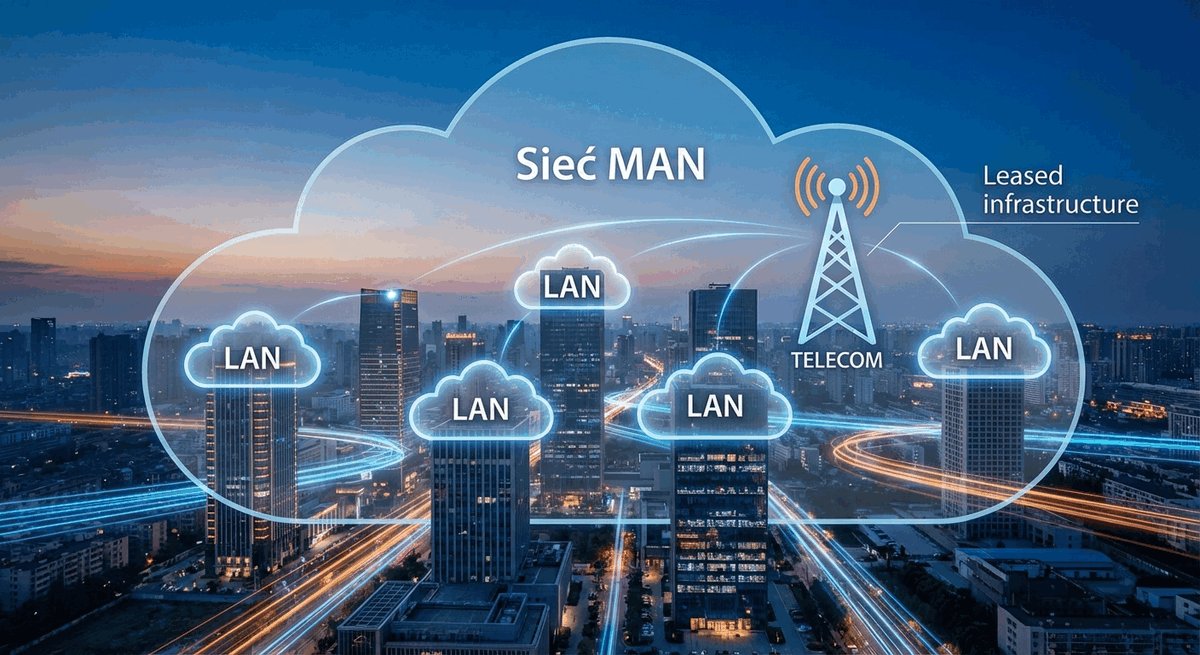
Sieć metropolitalna (MAN) obejmuje obszar miasta lub aglomeracji i łączy rozproszone lokalizacje jednej organizacji albo wielu niezależnych podmiotów. Infrastruktura MAN może być własna lub dzierżawiona od operatora wraz z gwarancjami SLA.
Schemat sieci metropolitalnej MAN łączącej obiekty w granicach aglomeracji

Sieć metropolitalna MAN stanowi pomost pomiędzy lokalną siecią LAN a siecią rozległą WAN. W kontekście instytucjonalnym sieć MAN pozwala na łączenie obiektów organizacji oddalonych od siebie o kilkanaście lub kilkadziesiąt kilometrów. Najpopularniejszym rozwiązaniem jest usługa Metro Ethernet, która dostarcza interfejs Ethernet o przepustowościach od 1 Gb/s do 100 Gb/s z gwarantowanymi parametrami SLA (dostępność, opóźnienie, jitter).

W odróżnieniu od wewnętrznej sieci kampusowej, w sieci MAN kluczowe segmenty transmisyjne znajdują się często pod zarządem operatora telekomunikacyjnego. Oznacza to konieczność precyzyjnego zdefiniowania umów SLA oraz uwzględnienia ewentualnych ograniczeń w zakresie redundancji tras fizycznych i czasu usuwania awarii.

Skróty użyte w tym slajdzie:
MAN - Metropolitan Area Network, sieć teleinformatyczna o zasięgu miejskim lub aglomeracyjnym.
SLA - Service Level Agreement, formalna umowa gwarantująca parametry dostępności, przepustowości i czasu naprawy łączy.
MPLS - Multiprotocol Label Switching, technologia komutacji etykiet zapewniająca szybki transport i separację ruchu w sieciach operatorskich.
ATM - Asynchronous Transfer Mode, historyczna technologia telekomunikacyjna bazująca na komutacji małych komórek 53-bajtowych.
CWDM - Coarse Wavelength Division Multiplexing, technika zwielokrotnienia falowego w światłowodzie o szerokim rastrze kanałów.
DWDM - Dense Wavelength Division Multiplexing, gęste zwielokrotnienie falowe pozwalające na transmisję dziesiątek kanałów terabitowych w jednym włóknie.
MEF - Metro Ethernet Forum, globalna organizacja branżowa definiująca standardy usług operatorskich Carrier Ethernet.

7/39

Sieć rozległa (WAN)

Slajd opisuje sieć rozległą WAN i jej rolę w łączeniu kampusu z internetem, chmurą i oddziałami.

Zasięg krajowy i globalny: Wide Area Network (WAN)

  • Zasięg: komunikacja regionalna, krajowa i międzykontynentalna pomiędzy oddalonymi sieciami LAN i kampusami.
  • Internet: globalna „sieć sieci”, natomiast sieć WAN organizacji to zwykle wydzielone połączenia do internetu, chmury i oddziałów.
  • Technologie: MPLS VPN, dzierżawione połączenia światłowodowe, łącza satelitarne, komórkowe 5G oraz technologia SD-WAN z routingiem dynamicznym BGP-4.
  • Charakterystyka: niższe przepływności, wyższe opóźnienia i konieczność korzystania z infrastruktury publicznej lub operatorskiej.
Sieć rozległa (WAN) to sieć transmitująca dane na dużych odległościach, pomiędzy miastami, krajami lub kontynentami. Jej parametry zależą od technologii operatora i umowy SLA, dlatego wymaga szczególnego planowania redundancji i bezpieczeństwa.
Schemat sieci rozległej WAN z łączami telekomunikacyjnymi łączącymi odległe oddziały

Dostęp do sieci WAN jest realizowany w kampusie poprzez dedykowany moduł brzegu sieci (Enterprise Edge / WAN Edge). Projektowanie połączeń rozległych wymaga uwzględnienia opóźnień propagacyjnych wynikających z odległości geograficznych oraz zmienności parametrów łączy publicznych. Standardem staje się technologia SD-WAN (Software-Defined WAN), która pozwala na dynamiczny wybór optymalnej ścieżki transmisyjnej (MPLS, internet szerokopasmowy, 5G) w zależności od wymagań aplikacji.

Bezpieczeństwo połączeń WAN realizowane jest za pomocą szyfrowanych tuneli IPsec, protokołu MACsec oraz zaawansowanych systemów zapory ogniowej nowej generacji (NGFW) umieszczonych na styku sieci kampusowej z siecią operatora.

Skróty użyte w tym slajdzie:
WAN - Wide Area Network, sieć rozległa łącząca odległe lokalizacje.
SD-WAN - Software-Defined WAN, technologia programowego sterowania połączeniami rozległymi i wyboru ścieżki transmisji.
MPLS - Multiprotocol Label Switching, technika etykietowania pakietów stosowana w sieciach operatorskich.
5G - Piąta generacja sieci komórkowej, wykorzystywana także jako łącze zapasowe lub podstawowe w sieciach WAN.
IPsec - Internet Protocol Security, zestaw protokołów szyfrujących i uwierzytelniających transmisję IP.
MACsec - Media Access Control Security, standard IEEE 802.1AE szyfrujący ruch w warstwie łącza danych.
NGFW - Next-Generation Firewall, zapora nowej generacji z funkcjami kontroli aplikacji i wykrywania zagrożeń.
SLA - Service Level Agreement, umowa o gwarantowanym poziomie usługi.

8/39

Kluczowe różnice i usytuowanie sieci kampusowej

Slajd porządkuje różnice między LAN, siecią kampusową, MAN i WAN oraz wskazuje kryteria ich rozgraniczenia.

Gdzie znajduje się sieć kampusowa?

  • Definicja: prywatna sieć teleinformatyczna łącząca wiele segmentów LAN w ramach zespołu budynków.
  • Rozciągłość: często od kilkuset metrów do kilku kilometrów w obrębie zwartego kompleksu obiektów.
  • Zarządzanie: w pełni przez jedną organizację (własny zespół inżynierów i administratorów sieci).
  • Własność: infrastruktura pasywna (światłowody, kanalizacja teletechniczna) zazwyczaj własna.
  • Wydajność: bardzo wysokie przepustowości (10, 40, 100 Gb/s) i niskie opóźnienia.
Klasyfikacja LAN, MAN i WAN ma charakter umowny i zależy od przyjętego kryterium, na przykład zasięgu, własności infrastruktury lub modelu zarządzania. Granica między rozległym kampusem a siecią MAN bywa płynna, dlatego w projekcie decydują wymagania organizacji, a nie sama nazwa.
Diagram pozycjonowania sieci kampusowej pomiędzy sieciami lokalnymi LAN a sieciami MAN i WAN

Prawidłowe usytuowanie sieci kampusowej w taksonomii sieci teleinformatycznych ma kluczowe znaczenie projektowe. Sieć kampusowa łączy cechy wysokiej wydajności sieci LAN (brak opłat za przesyłane pakiety, wysokie przepustowości 10-100 Gb/s) z koniecznością obsługi rozległego terenu właściwego dla sieci MAN. W odróżnieniu od sieci publicznych, administratorzy kampusu mają pełny wpływ na topologię fizyczną, dobór sprzętu aktywnego oraz reguły kolejkowania QoS.

Warto pamiętać, że klasyfikacja LAN/MAN/WAN jest umowna. W przypadku kampusu wieloobiektowego łączność pomiędzy budynkami może opierać się na własnych kablach światłowodowych lub dzierżawionych relacjach ciemnych włókien, przy czym budowa infrastruktury przekraczającej granice działek lub drogi publiczne wymaga stosowania przepisów ustawy – Prawo komunikacji elektronicznej oraz zgód zarządców dróg na zajęcie pasa drogowego. Pomiędzy obiektami zaleca się stosowanie kabli dielektrycznych. Projektant musi wyważyć koszty jednorazowe budowy własnej infrastruktury (CAPEX) względem długoterminowych kosztów abonamentowych usług dzierżawionych (OPEX).

Skróty użyte w tym slajdzie:
LAN - Local Area Network, sieć lokalna obejmująca ograniczony obszar.
MAN - Metropolitan Area Network, sieć metropolitalna obejmująca miasto lub aglomerację.
WAN - Wide Area Network, sieć rozległa łącząca odległe lokalizacje.
QoS - Quality of Service, mechanizmy priorytetyzacji i różnicowania ruchu sieciowego.
CAPEX - Capital Expenditure, nakłady inwestycyjne ponoszone jednorazowo.
OPEX - Operational Expenditure, koszty operacyjne ponoszone w trakcie eksploatacji.

9/39

Tabela porównawcza: LAN vs Campus vs WAN

Slajd zestawia parametry LAN, sieci kampusowej i WAN, ułatwiając wybór modelu projektowego.

Zestawienie charakterystyk

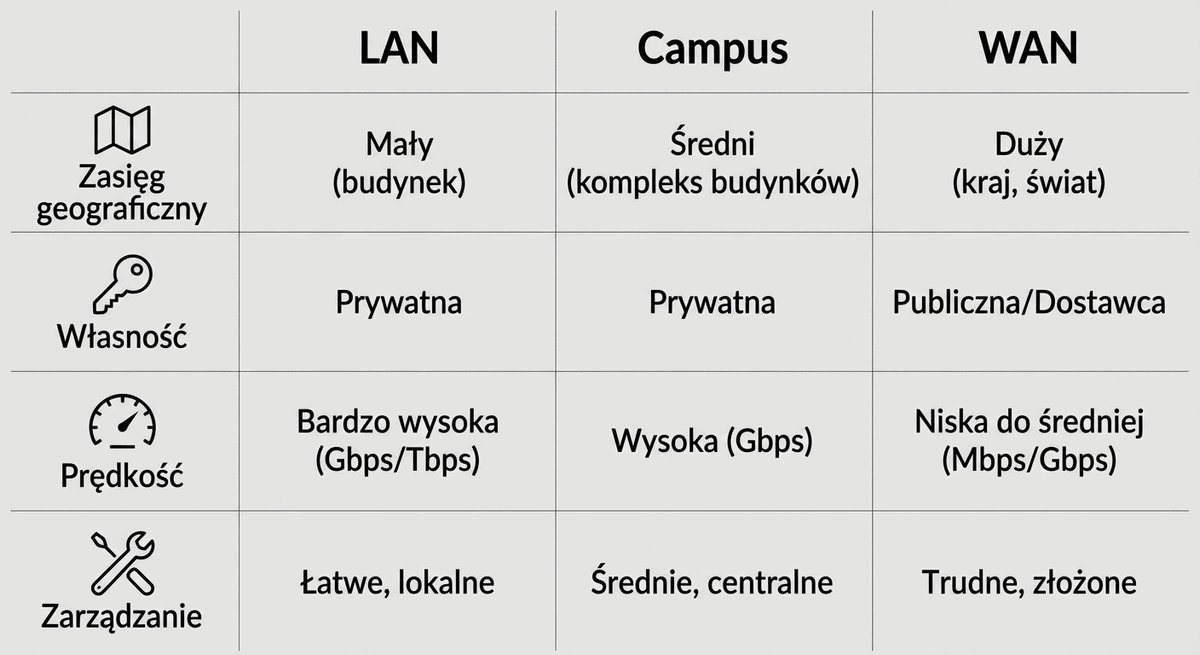
Cecha / kryterium LAN (Sieć lokalna) Campus (Sieć kampusowa) WAN (Sieć rozległa)
Zasięg terytorialny Pojedynczy budynek, piętro lub biuro Zespół budynków, teren wydzielony Miasta, kraje, kontynenty (zasięg globalny)
Własność infrastruktury Własność organizacji Własność organizacji (czasem dzierżawa) Operatorzy telekomunikacyjni (ISP / Telco)
Zarządzanie i kontrola Pełna kontrola wewnętrzna Pełna kontrola wewnętrzna (własny zespół IT) Zależność od operatora, umowa SLA
Typowa przepustowość 1 Gb/s - 10 Gb/s na stację 10 Gb/s - 100 Gb/s w szkieletach 100 Mb/s - 10 Gb/s (ograniczona kosztowo)
Opóźnienia (Latency) Znikome (< 1 ms) Bardzo niskie (< 2-5 ms) Znaczące (10 ms - 150+ ms zależnie od dystansu)
Struktura kosztów Głównie CAPEX (zakup sprzętu i kabli) CAPEX + umiarkowany OPEX (utrzymanie) Wysoki, stały OPEX (miesięczny abonament)

Parametry transmisji i wymagania jakościowe dobiera się na podstawie analizy ruchu oraz umów SLA.

Tabela porównawcza to zestawienie cech technicznych i ekonomicznych ułatwiające ocenę wariantów architektury. Zestawienie takie obejmuje zwykle zasięg, własność, przepustowość oraz koszty CAPEX i OPEX.
Tabela porównawcza charakterystyk sieci LAN, sieci kampusowej oraz sieci WAN

Analiza porównawcza parametrów sieci LAN, kampusowej i WAN pokazuje, że każda architektura wymaga odmiennego modelu finansowania i eksploatacji. Błędem jest przekonanie, że sieć LAN lub kampusowa nie generuje kosztów operacyjnych po wybudowaniu. Koszty OPEX w sieci kampusowej obejmują energię elektryczną, chłodzenie szaf teletechnicznych, wsparcie serwisowe producentów sprzętu (np. Cisco Smart Net), odnowienia subskrypcji oprogramowania i licencji systemów zarządzania oraz bieżące utrzymanie okablowania strukturalnego.

W sieci WAN koszty operacyjne mają charakter stałych opłat abonamentowych za dzierżawę pasma i gwarantowane parametry SLA. Inwestycja we własną infrastrukturę kampusową wiąże się ze znacznym kosztem początkowym (CAPEX), lecz w horyzoncie wieloletnim pozwala radykalnie obniżyć jednostkowy koszt przesyłu danych oraz uniezależnić organizację od ograniczeń pasmowych dostawców zewnętrznych.

Skróty użyte w tym slajdzie:
LAN - Local Area Network, sieć lokalna obejmująca ograniczony obszar.
WAN - Wide Area Network, sieć rozległa łącząca odległe lokalizacje.
SLA - Service Level Agreement, umowa o gwarantowanym poziomie usługi.
CAPEX - Capital Expenditure, nakłady inwestycyjne.
OPEX - Operational Expenditure, koszty operacyjne.
TCO - Total Cost of Ownership, całkowity koszt posiadania w cyklu życia rozwiązania.

10/39

Rola sieci w organizacji

Slajd wyjaśnia, że sieć kampusowa jest krytyczną platformą operacyjną organizacji.

Fundament operacyjny nowoczesnego przedsiębiorstwa

  • Rola: sieć kampusowa jest krytyczną platformą operacyjną warunkującą ciągłość funkcjonowania organizacji.
  • Zakres usług: bezpieczna komunikacja, wspólna praca, dostęp do baz danych i przetwarzanie transakcji w czasie rzeczywistym.
  • Wpływ awarii: przestój sieci oznacza paraliż procesów, straty finansowe i utratę reputacji.
  • Wymagania: wysoka dostępność (High Availability), redundancja zasilania i łączy oraz plany ciągłości działania (BCP/DR).
Ciągłość działania (Business Continuity) to zdolność organizacji do utrzymania kluczowych procesów podczas zakłóceń i po ich wystąpieniu. Plan ciągłości działania (BCP) określa procedury, zasoby i role niezbędne do przywrócenia usług w założonym czasie.
Wizualizacja roli sieci komputerowej jako fundamentu procesów w organizacji

Strategiczna rola sieci kampusowej wynika z bezpośredniego uzależnienia od niej operacji biznesowych. Awarie infrastruktury teleinformatycznej przekładają się bezpośrednio na straty finansowe, paraliż obsługi klientów oraz utratę reputacji. Z tego względu projektowanie sieci kampusowej musi być ściśle powiązane z planem ciągłości działania przedsiębiorstwa (Business Continuity Plan – BCP), wytycznymi CSIRT NASK / CERT Polska oraz wymogami ustawy z dnia 5 lipca 2018 r. o krajowym systemie cyberbezpieczeństwa (Dz.U. 2018 poz. 1660) wdrażającej unijną dyrektywę NIS 2. Awarie infrastruktury teleinformatycznej w sektorach kluczowych i ważnych pociągają za sobą odpowiedzialność regulacyjną i sankcje finansowe.

Projekt inżynierski musi przewidywać nie tylko redundancję sprzętową urządzeń przełączających, ale także niezależne drogi zasilania, systemy zasilania bezprzerwowego (UPS), agregaty prądotwórcze oraz redundantne trasy kablowe prowadzone w odrębnych szachtach i kanalizacjach teletechnicznych.

Skróty użyte w tym slajdzie:
BCP - Business Continuity Plan, plan ciągłości działania określający sposoby utrzymania procesów krytycznych podczas zakłóceń.
DR - Disaster Recovery, odtwarzanie infrastruktury i usług po awarii lub katastrofie.
UPS - Uninterruptible Power Supply, zasilacz bezprzerwowy podtrzymujący zasilanie urządzeń.
SLA - Service Level Agreement, umowa o gwarantowanym poziomie usługi.
SPOF - Single Point of Failure, pojedynczy punkt awarii, którego uszkodzenie przerywa działanie usługi.

11/39

Podstawowa rola: zapewnienie łączności

Slajd pokazuje, że podstawowym zadaniem sieci jest bezpieczna i niezawodna łączność między użytkownikami, systemami i urządzeniami.

Fundament komunikacji

  • Cel: zapewnienie bezpiecznej i niezawodnej łączności pomiędzy użytkownikami, systemami i urządzeniami.
  • Polityki dostępu: pracownicy uzyskują zasoby stosownie do uprawnień, a goście korzystają z odizolowanej podsieci z wyjściem do internetu.
  • Urządzenia: integracja stacji roboczych, drukarek, telefonów VoIP, systemów BMS i IoT.
  • Segmentacja: separacja logiczna VLAN i listy kontroli dostępu (ACL) według modelu Zero Trust (NIST SP 800-207).
Segmentacja sieci to logiczny podział infrastruktury na odrębne strefy o zróżnicowanych politykach dostępu. Ogranicza ona rozprzestrzenianie się incydentów i pozwala stosować zasadę minimalnych uprawnień.
Schemat łączności przewodowej i bezprzewodowej urządzeń w kampusie

Zapewnienie powszechnej łączności w kampusie wiąże się z koniecznością obsługi heterogenicznego środowiska urządzeń końcowych: komputerów stacjonarnych, laptopów, smartfonów, telefonów VoIP, kamer monitoringu, drukarek sieciowych oraz sensorów IoT i systemów BMS (Building Management System). Każda grupa urządzeń cechuje się odmiennym profilem ruchu oraz różnymi wymaganiami w zakresie pasma i opóźnień.

Z punktu widzenia bezpieczeństwa niedopuszczalna jest koncepcja pełnej, niekontrolowanej widoczności pomiędzy wszystkimi węzłami. Segmentacja logiczna przy użyciu sieci VLAN, list kontroli dostępu (ACL) oraz mechanizmów kontroli dostępu do sieci (NAC) pozwala zagwarantować łączność jedynie w granicach autoryzowanych potrzeb operacyjnych.

Skróty użyte w tym slajdzie:
VLAN - Virtual Local Area Network, wirtualna sieć lokalna wydzielona logicznie w ramach wspólnej infrastruktury.
ACL - Access Control List, lista kontroli dostępu określająca reguły przepuszczania lub blokowania ruchu.
NAC - Network Access Control, mechanizm kontroli dostępu urządzeń do sieci.
IoT - Internet of Things, internet rzeczy, sieć połączonych urządzeń pomiarowych i sterujących.
BMS - Building Management System, system zarządzania budynkiem.
RADIUS - Remote Authentication Dial-In User Service, protokół uwierzytelniania i autoryzacji dostępu do sieci.
TACACS+ - Terminal Access Controller Access-Control System Plus, protokół AAA stosowany głównie do zarządzania urządzeniami sieciowymi.

12/39

Wsparcie dla procesów biznesowych

Slajd wiąże sieć kampusową z realizacją procesów biznesowych i pokazuje, jak mierzyć jej niezawodność.

Narzędzie realizacji celów organizacji

  • Systemy transakcyjne (ERP, CRM, bazy danych): wymagają niskich opóźnień, wysokiej dostępności i integralności danych.
  • Systemy analityczne: charakteryzują się dużym wolumenem transferu danych.
  • Aplikacje czasu rzeczywistego (VoIP, telekonferencje): krytycznie wrażliwe na jitter i utratę pakietów.
  • Systemy dziedzinowe: medyczne (szpitale), produkcyjne (przemysł), dydaktyczne (uczelnie).
  • Projektowanie pod kątem aplikacji: sieć musi spełniać zdefiniowane wymagania SLA dla każdej klasy ruchu biznesowego.
Umowa SLA (Service Level Agreement) określa gwarantowany poziom usługi, w tym dostępność, opóźnienie, jitter i czas reakcji na awarie. W sieciach kampusowych parametry SLA wyznaczają wymagania dla redundancji i utrzymania infrastruktury.
Schemat integracji sieci z kluczowymi procesami biznesowymi przedsiębiorstwa

Różne klasy aplikacji biznesowych stawiają sieci odmienne wymagania. Aplikacje transakcyjne bazujące na protokołach TCP (np. systemy SAP, Oracle) są szczególnie wrażliwe na utratę pakietów i retransmisje, które powodują gwałtowny spadek przepustowości okna TCP. Aplikacje czasu rzeczywistego (głos, wideo) oparte na protokole UDP nie tolerują z kolei opóźnień i jitteru, lecz radzą sobie ze sporadycznymi stratami pojedynczych pakietów.

Projektant sieci kampusowej musi precyzyjnie zidentyfikować profil ruchu w organizacji oraz określić parametry SLA. Wymaga to monitorowania wskaźników jakościowych: czasu naprawy (MTTR), średniego czasu między awariami (MTBF) oraz dopuszczalnego rocznego czasu przestoju wynikającego z deklarowanego poziomu dostępności (99,0% to dopuszczalny przestój 3 dni 15 godz. 36 min; 99,9% to 8 godz. 45 min 57 s; 99,99% to 52 min 35 s; natomiast standard High Availability 99,999% dopuszcza jedynie 5 min 15 s przestoju w roku). Koszt przestoju w dużych organizacjach może sięgać setek tysięcy złotych za godzinę niedostępności systemów.

Skróty użyte w tym slajdzie:
ERP - Enterprise Resource Planning, zintegrowany system informatyczny do zarządzania całością zasobów przedsiębiorstwa.
CRM - Customer Relationship Management, system zarządzania relacjami z klientami wspierający operacje handlowe.
SLA - Service Level Agreement, umowa określająca gwarantowany poziom świadczenia usług teleinformatycznych.
MTTR - Mean Time To Repair, średni czas usuwania awarii i przywracania pełnej funkcjonalności systemu.
MTBF - Mean Time Between Failures, średni czas bezawaryjnej pracy urządzeń sieciowych pomiędzy usterkami.
RTO - Recovery Time Objective, maksymalny dopuszczalny czas niedostępności systemu po wystąpieniu awarii.
RPO - Recovery Point Objective, maksymalny dopuszczalny okres utraty danych z perspektywy procedur kopii zapasowych.
TCP - Transmission Control Protocol, połączeniowy protokół transportowy gwarantujący niezawodne dostarczanie danych.
UDP - User Datagram Protocol, bezpołączeniowy protokół transportowy optymalizowany pod kątem minimalnych opóźnień.

13/39

Umożliwienie dostępu do zasobów

Slajd omawia mechanizmy uwierzytelnionego dostępu do zasobów sieci kampusowej.

Brama do informacji

  • Dostęp do zasobów: serwery plików, portale wewnętrzne, bazy danych i urządzenia peryferyjne.
  • Dostęp lokalny: standard IEEE 802.1X z protokołami EAP i serwerem RADIUS; TACACS+ stosuje się do zarządzania urządzeniami.
  • Dostęp zdalny: szyfrowane tunele VPN (IPsec/TLS).
  • Nowoczesne projekty: paradygmat Zero Trust Architecture (ZTA) oparty na ciągłej weryfikacji tożsamości użytkowników i stanu urządzeń.
Kontrola dostępu do sieci (NAC) to zbiór mechanizmów sprawdzających tożsamość i stan urządzenia przed dopuszczeniem go do sieci. W architekturze Zero Trust każde żądanie dostępu jest weryfikowane niezależnie od miejsca, z którego pochodzi.
Schemat kontroli dostępu użytkowników i urządzeń do centralnych zasobów IT

Kontrola dostępu do zasobów kampusowych opiera się na wielowarstwowej architekturze bezpieczeństwa. Standard IEEE 802.1X umożliwia uwierzytelnienie urządzenia i użytkownika przed przydzieleniem dostępu do sieci w warstwie 2, dynamicznie przypisując port do odpowiedniego VLAN-u lub nadając listy ACL na podstawie atrybutów z serwera RADIUS (Cisco ISE, FreeRADIUS).

Architektura Zero Trust (NIST SP 800-207) odrzuca domyślne zaufanie do węzłów znajdujących się wewnątrz sieci lokalnej. W modelu tym każda sesja transmisyjna wymaga autoryzacji, weryfikacji tożsamości i szyfrowania. Zero Trust stanowi całościową filozofię projektową i nie jest prostym zamiennikiem tradycyjnych połączeń VPN, lecz ich logicznym rozszerzeniem.

Skróty użyte w tym slajdzie:
IEEE 802.1X - Standard kontroli dostępu do sieci oparty na portach, wykorzystujący protokół EAP.
EAP - Extensible Authentication Protocol, rozszerzalny protokół uwierzytelniania używany m.in. przez IEEE 802.1X.
RADIUS - Remote Authentication Dial-In User Service, protokół serwera uwierzytelniania i autoryzacji.
TACACS+ - Terminal Access Controller Access-Control System Plus, protokół AAA stosowany do zarządzania urządzeniami, a nie do standardowego uwierzytelniania 802.1X.
VPN - Virtual Private Network, wirtualna sieć prywatna zapewniająca szyfrowany dostęp zdalny.
IPsec - Internet Protocol Security, zestaw protokołów szyfrujących transmisję IP.
TLS - Transport Layer Security, protokół szyfrowania sesji, stosowany m.in. w HTTPS i VPN TLS.
ZTA - Zero Trust Architecture, architektura zerowego zaufania oparta na ciągłej weryfikacji każdego żądania dostępu.
NIST - National Institute of Standards and Technology, amerykański instytut publikujący m.in. ramy Zero Trust w NIST SP 800-207.
ACL - Access Control List, lista reguł kontroli dostępu.

14/39

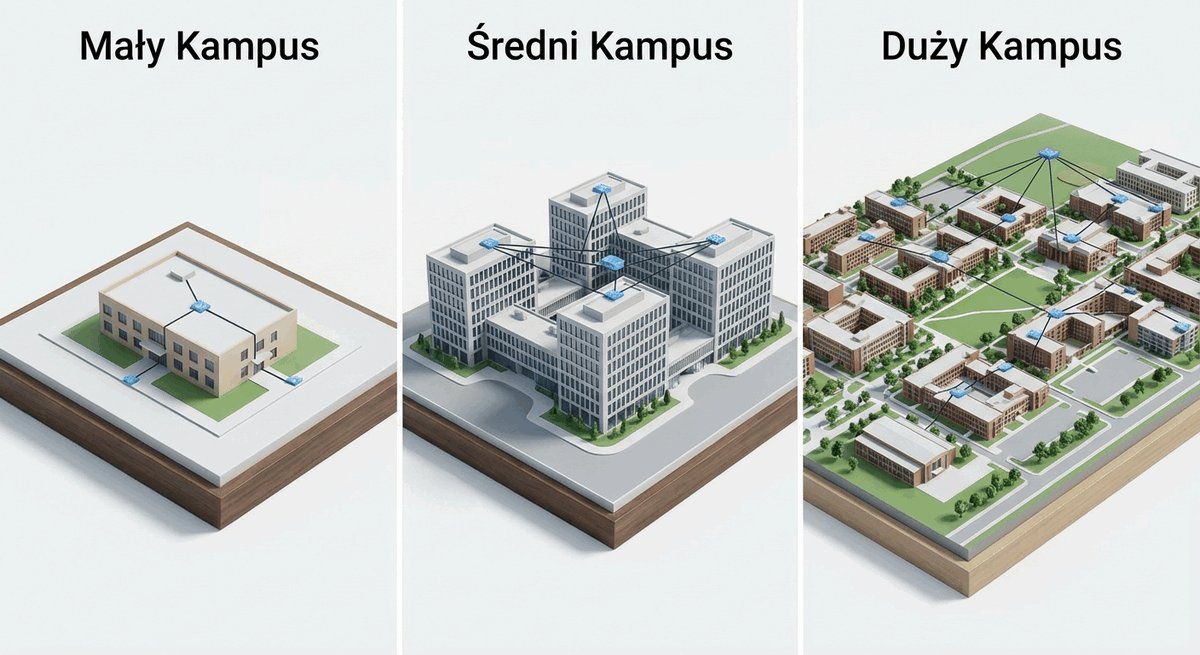
Typologia i skala: wprowadzenie

Slajd wprowadza podział sieci kampusowych na małe, średnie i duże oraz kryteria ich klasyfikacji.

Dopasowanie architektury do wymagań

  • Zakres: sieci kampusowe różnią się zakresem, złożonością topologii i wymaganym poziomem dostępności.
  • Podział: umowny, inżynierski podział na kampusy małe, średnie i duże oparty na sprawdzonych wytycznych projektowych (np. Cisco CVD).
  • Kryteria: liczba aktywnych użytkowników i portów, liczba budynków i rozległość terenu, wymagania SLA i budżet.
  • Architektura: od prostego rdzenia zapadniętego (Collapsed Core) do wielopoziomowej hierarchii trójwarstwowej.
Skala sieci kampusowej to umowna kategoria opisująca liczbę użytkowników, portów i budynków oraz wymagany poziom dostępności. Dobór skali wpływa na wybór topologii, redundancji i budżetu projektu.
Wizualizacja różnych skal sieci kampusowej: mała, średnia i duża

Podział na małe, średnie i duże kampusy ma charakter metodyczny i ułatwia dobór optymalnych wzorców architektonicznych. Błędna ocena skali skutkuje albo przewymiarowaniem sieci (niepotrzebne koszty sprzętu modułowego i zaawansowanych licencji), albo jej niedowymiarowaniem, co prowadzi do powstawania wąskich gardeł i konieczności przedwczesnej modernizacji.

Doświadczony projektant ocenia skalę nie tylko w ujęciu statycznym, ale uwzględnia dynamikę wzrostu organizacji w perspektywie kilku lat. Dobór przełączników z możliwością łączenia w stosy (stacking) oraz modułowych łączy dosyłowych pozwala na stopniowe zwiększanie skali bez wymiany podstawowych elementów infrastruktury.

Skróty użyte w tym slajdzie:
SLA - Service Level Agreement, umowa o gwarantowanym poziomie usługi.
CAPEX - Capital Expenditure, nakłady inwestycyjne.
OPEX - Operational Expenditure, koszty operacyjne.

15/39

Mały kampus (Small Campus)

Slajd opisuje specyfikę małego kampusu oraz model zapadniętego rdzenia (Collapsed Core).

Charakterystyka i uwarunkowania

  • Skala: pojedynczy budynek lub 2-3 blisko położone obiekty, do około 200 użytkowników.
  • Architektura: model zapadniętego rdzenia (Collapsed Core) łączący dystrybucję i rdzeń w jednej parze przełączników L2/L3.
  • Segmentacja: wirtualne sieci lokalne w standardzie IEEE 802.1Q.
  • Redundancja: brama domyślna o wysokiej dostępności zgodnie z protokołem VRRP (lub stos urządzeń).
  • Zarządzanie: uproszczone, scentralizowane, często bez dedykowanego personelu sieciowego na miejscu.
Architektura Collapsed Core (zapadnięty rdzeń) to wariant modelu hierarchicznego, w którym warstwy rdzenia i dystrybucji są połączone w tych samych przełącznikach fizycznych. Rozwiązanie to obniża koszty zakupu i eksploatacji w sieciach o mniejszej skali.
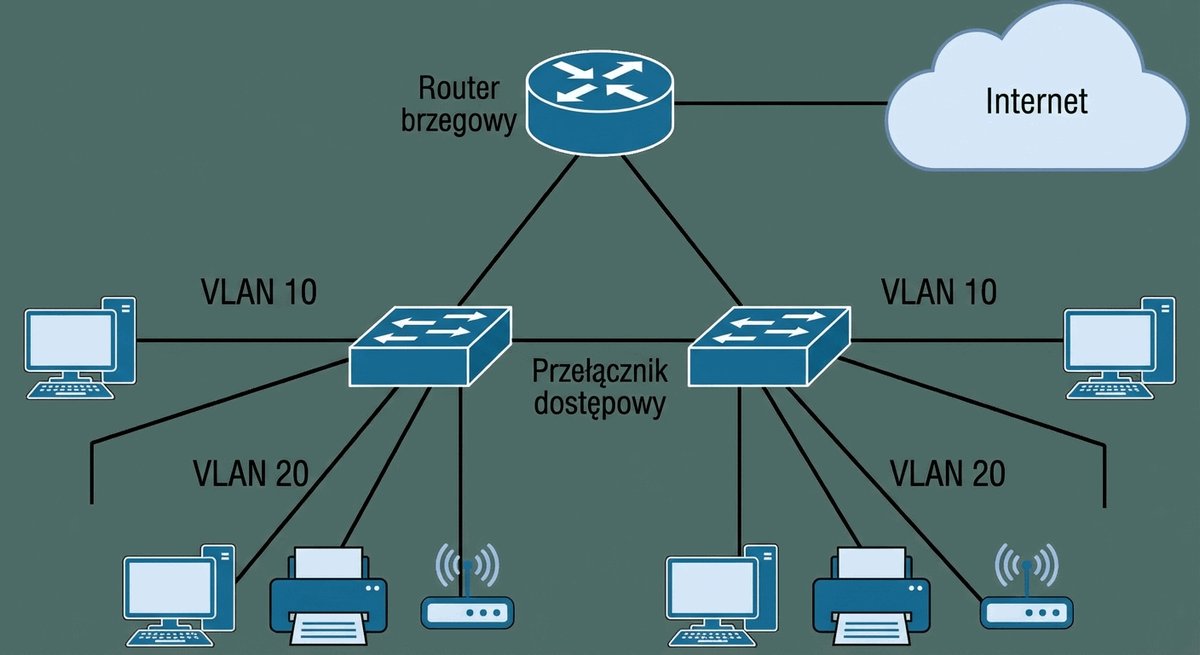
Schemat architektury sieci małego kampusu

W małym kampusie (np. szkoła, przychodnia, małe przedsiębiorstwo) sieć bazuje najczęściej na architekturze Collapsed Core, w której warstwa rdzeniowa i dystrybucyjna zostają połączone w jednej parze przełączników wielowarstwowych. Eliminuje to konieczność zakupu dedykowanych przełączników rdzeniowych, co radykalnie obniża nakłady początkowe (CAPEX).

Mimo niewielkiej skali konieczne jest zachowanie dobrych praktyk projektowych: segmentacji VLAN, wydzielenia osobnej sieci dla gości i telefonii VoIP, konfiguracji bezpiecznego zarządzania (SSH, SNMPv3) oraz zapewnienia zasilaczy awaryjnych UPS w szafie krosowej.

Skróty użyte w tym slajdzie:
SVI - Switch Virtual Interface, wirtualny interfejs warstwy 3 na przełączniku wielowarstwowym pełniący rolę bramy domyślnej.
LAG - Link Aggregation Group, logiczna grupa zagregowanych łączy fizycznych zwiększająca przepustowość i niezawodność.
ECMP - Equal-Cost Multi-Path, mechanizm routingu równoważący obciążenie pomiędzy równorzędnymi ścieżkami warstwy 3.
CAPEX - Capital Expenditure, nakłady inwestycyjne ponoszone na zakup infrastruktury i wdrożenie systemu.
UPS - Uninterruptible Power Supply, zasilacz bezprzerwowy gwarantujący ciągłość pracy urządzeń aktywnych.
VLAN - Virtual Local Area Network, logicznie odizolowana domena rozgłoszeniowa w przełączniku.
SSH - Secure Shell, kryptograficzny protokół bezpiecznego zarządzania przełącznikami i routerami.
SNMP - Simple Network Management Protocol, protokół monitorowania i zarządzania urządzeniami sieciowymi.

16/39

Przykład topologii małego kampusu

Slajd przedstawia przykładową topologię małego kampusu z zapadniętym rdzeniem i redundancją łączy.

Model zapadniętego rdzenia (Collapsed Core)

  • Warstwa dostępowa (Access): przełączniki dostępowe L2 w punktach dystrybucyjnych (piętra/skrzydła).
  • Zapadnięty rdzeń (Collapsed Core): para przełączników L3 realizująca routing między VLAN, polityki bezpieczeństwa i dostęp do internetu.
  • Połączenia nadmiarowe: podwójne łącza światłowodowe (uplink) agregowane protokołem LACP według standardu IEEE 802.1AX.
  • Ochrona pętli: zabezpieczenie topologii protokołem Rapid Spanning Tree Protocol (RSTP / IEEE 802.1w) lub wielopodwoziową agregacją łączy.
  • Zalety: niski koszt, prosta konfiguracja, wystarczająca wydajność dla małej skali.
Agregacja łączy (Link Aggregation, LACP) to technologia łączenia wielu fizycznych portów w jeden logiczny kanał o sumarycznej przepustowości. Zapewnia ona równoważenie obciążenia oraz natychmiastowe przełączenie ruchu w razie awarii pojedynczego łącza.
Schemat blokowy topologii małego kampusu w układzie collapsed core z routerem brzegowym i przełącznikami

W małym kampusie router brzegowy może pełnić zintegrowane role (routing między sieciami VLAN, zaporę sieciową – firewall, translację NAT, serwer DHCP), jednak w miarę wzrostu obciążenia zaleca się przeniesienie routingu między sieciami VLAN na przełączniki warstwy Collapsed Core. Odciąża to router brzegowy i pozwala na przełączanie pakietów z pełną prędkością matrycy sprzętowej (wire-speed).

Przełączniki dostępowe są połączone z węzłem centralnym za pomocą redundantnych łączy Ethernet (miedzianych lub światłowodowych). W celu ochrony przed pętlami stosuje się protokół RSTP (IEEE 802.1w), a w celu zwiększenia przepustowości - agregację łączy LACP (IEEE 802.1AX).

Skróty użyte w tym slajdzie:
LACP - Link Aggregation Control Protocol, protokół negocjacji agregacji łączy zgodny z IEEE 802.1AX.
RSTP - Rapid Spanning Tree Protocol, szybka odmiana protokołu drzewa rozpinającego, znormalizowana w IEEE 802.1w.
STP - Spanning Tree Protocol, protokół zapobiegający pętlom w warstwie 2.
VLAN - Virtual Local Area Network, wirtualna sieć lokalna.
NAT - Network Address Translation, translacja adresów sieciowych.
DHCP - Dynamic Host Configuration Protocol, protokół automatycznego przydzielania adresów IP.
UTM - Unified Threat Management, zintegrowane urządzenie bezpieczeństwa łączące zaporę ogniową, moduł antywirusowy i filtrowanie treści.

17/39

Średni kampus (Medium Campus)

Slajd charakteryzuje średni kampus i jego wymagania dotyczące hierarchii oraz redundancji.

Charakterystyka i uwarunkowania

  • Skala: kompleks kilku budynków i od kilkuset do kilku tysięcy urządzeń końcowych.
  • Architektura: pełny model hierarchiczny z warstwą dostępu, dystrybucji i rdzenia.
  • Redundancja tras: agregacja łączy wielościeżkowych zgodnie ze standardem IEEE 802.1AX (LACP).
  • Redundancja bramy: mechanizmy First Hop Redundancy Protocol (VRRP / HSRP) realizowane na poziomie warstwy dystrybucji.
  • Wymiarowanie: łącza rdzeniowe 10/25/40 Gb/s, access 1 Gb/s z PoE+ dla telefonów VoIP i punktów Wi-Fi.
Protokoły FHRP (First Hop Redundancy Protocols), takie jak HSRP i VRRP, udostępniają stacjom w sieci wspólny adres bramy domyślnej obsługiwany przez kilka routerów. W razie awarii routera aktywnego adres przejmuje urządzenie zapasowe.
Schemat struktury sieci średniego kampusu z podziałem na obiekty

Średni kampus stanowi częste wyzwanie inżynierskie, ponieważ wymaga znalezienia równowagi pomiędzy zaawansowaną redundancją a dostępnym budżetem. Wprowadzenie dedykowanej warstwy dystrybucji w każdym budynku pozwala na agregację ruchu z poszczególnych pięter i odizolowanie awarii warstwy 2 (np. burzy rozgłoszeniowej – broadcast storm) od pozostałej części kampusu.

Do zapewnienia redundancji bramy domyślnej dla stacji roboczych stosuje się protokoły FHRP (First Hop Redundancy Protocol). Należy pamiętać, że pojedyncza grupa HSRP lub VRRP pracuje w trybie active-standby. Zrównoważenie obciążenia (active-active) można osiągnąć poprzez konfigurację wielu grup FHRP (np. odmienna brama aktywna dla parzystych i nieparzystych sieci VLAN) lub za pomocą technik wirtualizacji przełączników (vPC, StackWise Virtual).

Skróty użyte w tym slajdzie:
FHRP - First Hop Redundancy Protocol, rodzina protokołów zapewniających redundancję bramy domyślnej.
HSRP - Hot Standby Router Protocol, protokół FHRP opracowany przez firmę Cisco.
VRRP - Virtual Router Redundancy Protocol, otwarty protokół FHRP opisany w RFC 5798.
LACP - Link Aggregation Control Protocol, protokół agregacji łączy zgodny z IEEE 802.1AX.
vPC - virtual PortChannel, technologia wirtualizacji przełączników w rodzinie Cisco Nexus.
MLAG - Multi-Chassis Link Aggregation, agregacja łączy obejmująca dwa współpracujące przełączniki.
SLA - Service Level Agreement, umowa o gwarantowanym poziomie usługi.

18/39

Przykład topologii średniego kampusu

Slajd przedstawia topologię średniego kampusu z wydzieloną dystrybucją, rdzeniem i redundantną bramą.

Wprowadzenie hierarchii i redundancji

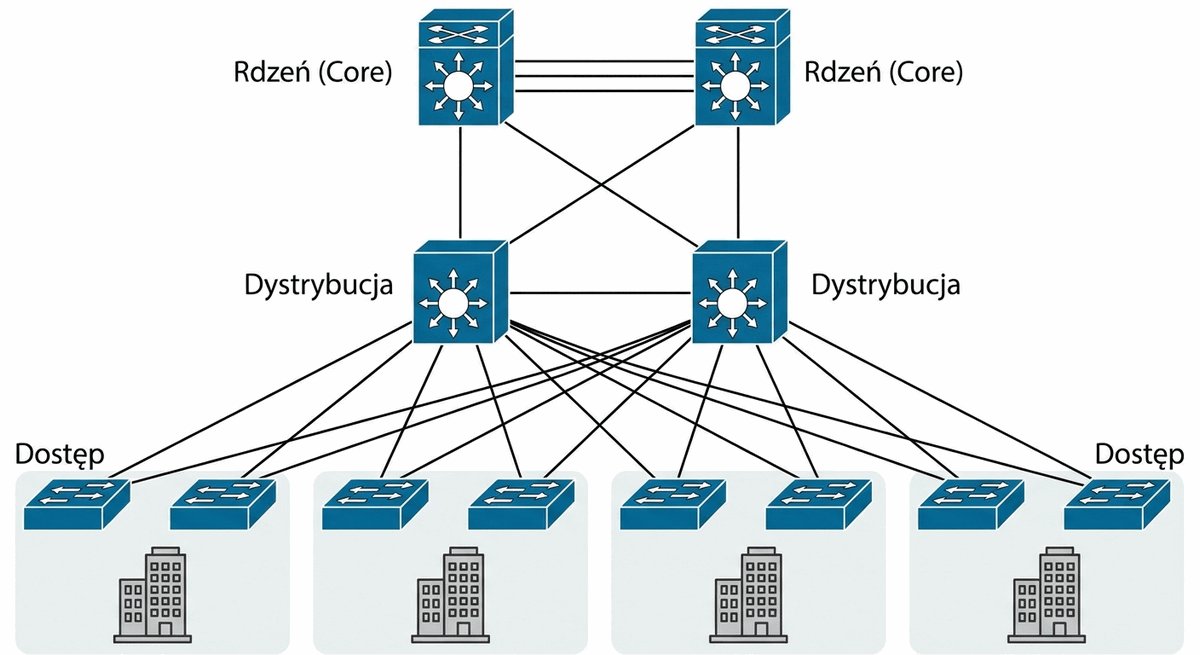
  • Warstwa dystrybucji: agreguje łącza z przełączników dostępowych w poszczególnych budynkach.
  • Funkcje dystrybucji: routing między VLAN, filtrowanie ACL i egzekwowanie polityk QoS (zgodnie z wytycznymi DiffServ).
  • Redundancja bramy: odporność na awarię bramy domyślnej na bazie protokołu VRRP lub wirtualizacji stosu urządzeń.
  • Warstwa rdzenia: szybkie przekazywanie pakietów o wysokiej przepustowości pomiędzy blokami dystrybucyjnymi.
Warstwa dystrybucji agreguje ruch z warstwy dostępu i realizuje routing między sieciami VLAN, filtrowanie oraz polityki QoS. Warstwa rdzenia odpowiada za szybkie przekazywanie pakietów między blokami dystrybucyjnymi.
Schemat topologii średniego kampusu z warstwami rdzenia, dystrybucji i dostępu

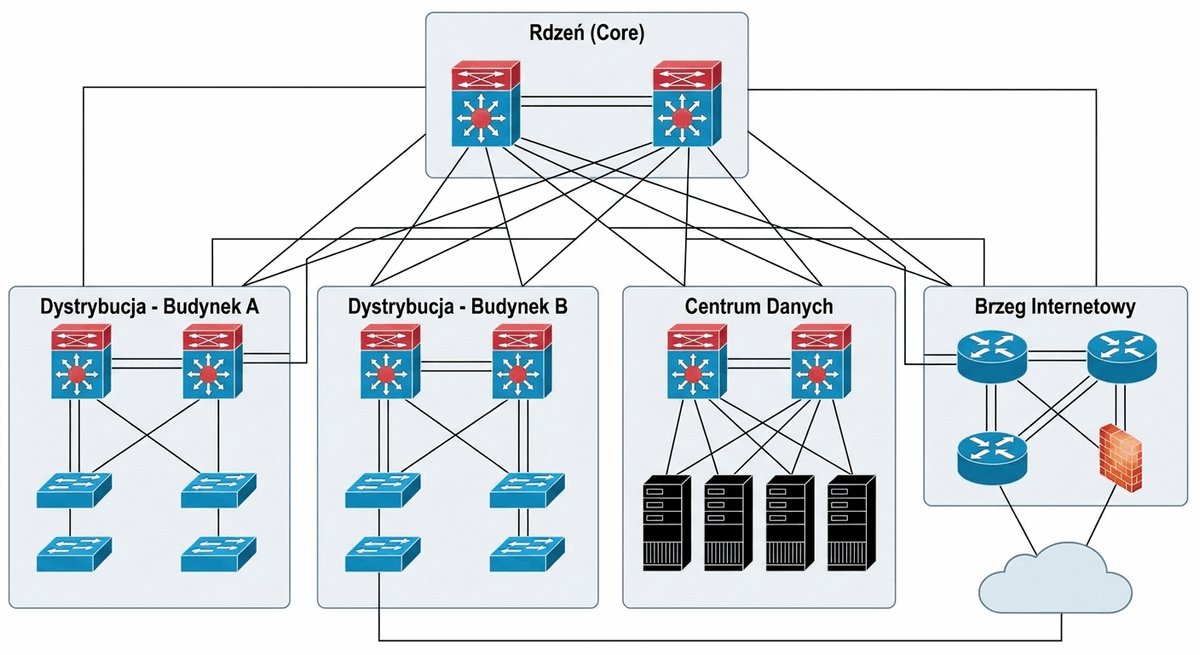
W topologii średniego kampusu każda warstwa ma precyzyjnie określone zadania. W warstwie rdzenia dąży się do maksymalnej prostoty i szybkości przekazywania ramek. Unika się tu skomplikowanych list ACL dla użytkowników, natomiast stosuje się mechanizmy ochrony procesora przełącznika (Control Plane Policing - CoPP), routing dynamiczny (OSPF) oraz zaawansowaną obsługę transmisji grupowej (multicast) i QoS.

Przełączniki dystrybucyjne łączą się z rdzeniem za pomocą redundantnych łączy światłowodowych o przepustowości 10 Gb/s lub 25/40 Gb/s, zależnie od wyliczonego współczynnika nadsubskrypcji pasma. Architektura ta gwarantuje, że awaria pojedynczego przełącznika dystrybucyjnego lub rdzeniowego nie spowoduje przerwy w łączności dla użytkowników.

Skróty użyte w tym slajdzie:
VLAN - Virtual Local Area Network, wirtualna sieć lokalna.
ACL - Access Control List, lista kontroli dostępu.
QoS - Quality of Service, mechanizmy priorytetyzacji ruchu.
HSRP - Hot Standby Router Protocol, protokół redundancji bramy firmy Cisco.
VRRP - Virtual Router Redundancy Protocol, otwarty protokół redundancji bramy.
vPC - virtual PortChannel, technologia wirtualizacji przełączników Cisco Nexus.
MLAG - Multi-Chassis Link Aggregation, agregacja łączy obejmująca dwa przełączniki.
CoPP - Control Plane Policing, mechanizm ochrony procesora przełącznika przed nadmiarem ruchu sterującego.
OSPF - Open Shortest Path First, protokół routingu dynamicznego oparty na stanie łączy.

19/39

Duży kampus (Large Campus)

Slajd opisuje duży kampus i narzędzia potrzebne do zarządzania rozbudowaną infrastrukturą.

Charakterystyka i uwarunkowania

  • Skala: wieloobiektowa infrastruktura obsługująca od kilku tysięcy do dziesiątek tysięcy użytkowników.
  • Architektura: pełna modułowość oraz wysoka redundancja zasilania, urządzeń i tras transmisyjnych, dobrana na podstawie analizy ryzyka i SLA.
  • Technologia rdzenia: ultraszybkie łącza światłowodowe 40/100 Gb/s oraz standardy 400/800 Gb/s (IEEE 802.3df).
  • Zarządzanie: dedykowany zespół inżynierów, zaawansowane systemy NMS, telemetria przepływów i zautomatyzowane monitorowanie infrastruktury.
System zarządzania siecią (NMS) to platforma monitorująca stan urządzeń, wydajność łączy i zdarzenia w sieci. W dużych kampusach uzupełnia ją telemetria strumieniowa oraz automatyzacja konfiguracji.
Wizualizacja wieloobiektowej infrastruktury dużego kampusu

W dużym kampusie (uniwersytety, lotniska, korporacje wieloobiektowe) stosuje się zarówno przełączniki modułowe (typu chassis z redundantnymi procesorami routingu i zasilaczami), jak i przełączniki o stałej konfiguracji i dużej gęstości portów, połączone w architekturę szkieletową (fabric).

Zarządzanie setkami przełączników wymaga wdrożenia centralnych platform automatyzacji (Cisco Catalyst Center, Ansible, Terraform). Automatyzacja umożliwia spójne wdrażanie polityk, kontrolę wersji oprogramowania IOS-XE/NX-OS oraz szybką detekcję anomalii na podstawie telemetrii strumieniowej (Streaming Telemetry).

Skróty użyte w tym slajdzie:
NMS - Network Management System, centralny system monitorowania, inwentaryzacji i zarządzania siecią.
SDN - Software-Defined Networking, paradygmat rozdzielenia płaszczyzny sterowania od płaszczyzny danych.
API - Application Programming Interface, programistyczny interfejs komunikacyjny umożliwiający automatyzację urządzeń.
REST - Representational State Transfer, architektura protokołów sieciowych oparta na metodach HTTP powszechna w sterownikach SDN.
NETCONF - Network Configuration Protocol, protokół IETF do bezpiecznej instalacji i modyfikacji konfiguracji urządzeń sieciowych.
YANG - Yet Another Next Generation, język modelowania danych konfiguracyjnych stosowany wspólnie z NETCONF i RESTCONF.
SLA - Service Level Agreement, umowa określająca gwarantowany poziom dostępności i parametrów usług.

20/39

Przykład topologii dużego kampusu

Slajd pokazuje modułową topologię dużego kampusu z centralnym rdzeniem i blokami usługowymi.

Pełna hierarchia i modułowość blokowa

  • Bloki modułowe: bloki budynkowe (Campus Access/Distribution), centrum danych (Data Center), brzeg WAN/Internet oraz strefa DMZ.
  • Rdzeń wielowarstwowy: wysokowydajne przełączniki wielowarstwowe realizujące transport wire-speed.
  • Topologia: w klasycznym kampusie hierarchicznym rdzeń nie jest topologią spine-leaf; ta stosowana jest głównie w centrach danych i strukturach sieciowych EVPN-VXLAN (fabric).
  • Przepustowość: łącza rdzeniowe dobiera się na podstawie analizy współczynników nadsubskrypcji i profili generowanego ruchu.
Topologia spine-leaf to architektura centrów danych, w której każdy przełącznik liścia łączy się z każdym przełącznikiem szkieletu. Zapewnia ona przewidywalne opóźnienia i wysoką przepustowość dla ruchu wschód-zachód.
Schemat modułowej topologii dużego kampusu z centralnym rdzeniem i blokami usługowymi

Modułowość blokowa pozwala na niezależne rozwijanie i modernizowanie poszczególnych stref kampusu bez ryzyka zakłócenia pracy całego systemu. W klasycznym modelu hierarchicznym rdzeń realizuje ultraszybki transport pakietów pomiędzy blokami w warstwie 3, co eliminuje konieczność rozciągania domen Spanning Tree pomiędzy budynkami.

Topologia spine-leaf (architektura Clos) jest charakterystyczna dla nowoczesnych centrów danych i struktur nakładkowych (overlay fabric, np. VXLAN-EVPN / Cisco SD-Access), gdzie dominuje ruch horyzontalny (east-west). W klasycznym kampusie o przewadze ruchu wertykalnego (north-south) dominującym wzorcem pozostaje hierarchiczny model trójwarstwowy.

Skróty użyte w tym slajdzie:
DMZ - Demilitarized Zone, strefa zdemilitaryzowana izolująca serwery publiczne od wewnętrznej sieci kampusu.
WAN - Wide Area Network, sieć rozległa łącząca kampus z odległymi oddziałami i chmurą publiczną.
ASIC - Application-Specific Integrated Circuit, dedykowany układ scalony realizujący sprzętowe przełączanie ramek z prędkością łącza.
TCAM - Ternary Content-Addressable Memory, ultraszybka pamięć asocjacyjna stosowana do natychmiastowej ewaluacji reguł ACL i QoS.
ECMP - Equal-Cost Multi-Path, równoważenie ruchu w warstwie 3 pomiędzy wieloma równorzędnymi trasami szkieletowymi.
EVPN - Ethernet VPN, protokół płaszczyzny sterowania oparty na BGP służący do dystrybucji informacji o adresach MAC i IP w strukturach sieciowych typu fabric.
VXLAN - Virtual Extensible LAN, technologia enkapsulacji warstwy 2 w nagłówkach UDP warstwy 3 na potrzeby wirtualizacji sieci.
SDA - Software-Defined Access, kampusowa architektura Cisco integrująca sieć nakładkową z automatyzacją polityk bezpieczeństwa.

21/39

Czynniki wpływające na skalę i projekt

Slajd omawia czynniki, które należy uwzględnić przy ustalaniu skali i projektu sieci kampusowej.

Kluczowe kryteria inżynierskie

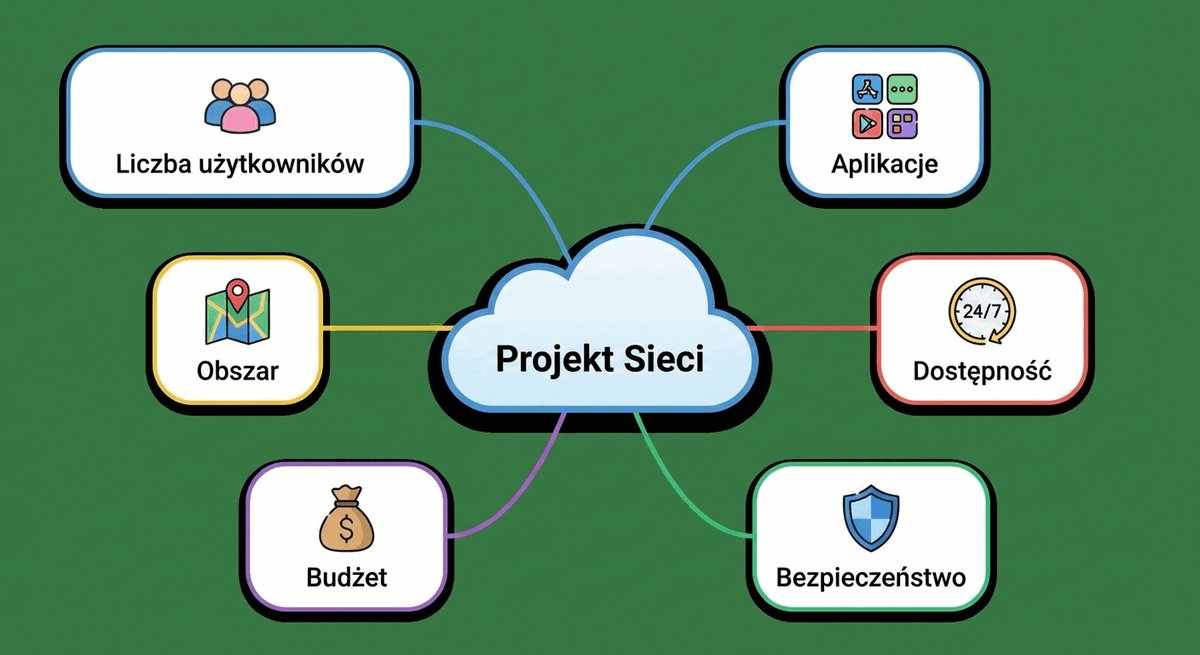
  • Liczba użytkowników i urządzeń końcowych: stan bieżący oraz prognoza na 3-5 lat oparta na analizie trendów, scenariuszach wzrostu i rezerwach portów.
  • Obszar geograficzny i architektura obiektów: rozległość kampusu, liczba budynków, profile szachtów kablowych i tras światłowodowych.
  • Charakterystyka aplikacji: wrażliwość na opóźnienia i straty (VoIP, telekonferencje, systemy transakcyjne ERP).
  • Wymagania dostępności i ciągłości: akceptowalny czas przestoju (MTTR), cele SLA, konieczność pracy w trybie ciągłym (24/7).
  • Polityki bezpieczeństwa i regulacje: segmentacja logiczna, kontrola dostępu 802.1X, zgodność z RODO oraz wymogami dyrektywy NIS 2 i ustawy o KSC.
  • Analiza TCO (Total Cost of Ownership): bilans kosztów inwestycyjnych (CAPEX) oraz operacyjnych (OPEX: zasilanie, chłodzenie, licencje, wsparcie).
Całkowity koszt posiadania (TCO) obejmuje nakłady inwestycyjne oraz wszystkie koszty eksploatacji w cyklu życia rozwiązania. W sieciach kampusowych istotną część TCO stanowią energia, chłodzenie, serwis i licencje.
Zestawienie czynników projektowych: użytkownicy, pasmo, dostępność i budżet TCO

Kompleksowe projektowanie sieci kampusowej wymaga skorelowania ze sobą wszystkich wymienionych czynników. Szacowanie przepustowości nie może opierać się wyłącznie na sumowaniu prędkości portów – konieczne jest zastosowanie realistycznych współczynników nadsubskrypcji pasma (standardowo od 10:1 do 20:1 w warstwie dostępu pomiędzy sumą portów stacyjnych a łączem w górę oraz 4:1 pomiędzy dystrybucją a rdzeniem). Bilans mocy PoE przełącznika nie powinien sumować maksymalnych mocy znamionowych odbiorników, lecz uwzględniać współczynnik jednoczesności (0,7–0,8) oraz dynamiczne zarządzanie klasami zasilania przez protokoły LLDP-MED i CDP.

Analiza TCO musi wykraczać poza sam koszt zakupu urządzeń. Znaczący udział w kosztach wieloletnich mają opłaty serwisowe, zużycie energii elektrycznej przez przełączniki i zasilacze PoE oraz koszty klimatyzacji pomieszczeń teletechnicznych. Energooszczędne rozwiązania sieciowe (IEEE 802.3az) przynoszą wymierne oszczędności finansowe.

Skróty użyte w tym slajdzie:
TCO - Total Cost of Ownership, całkowity koszt posiadania obejmujący nakłady inwestycyjne i wieloletnie koszty operacyjne.
CAPEX - Capital Expenditure, nakłady inwestycyjne ponoszone na zakup sprzętu i wdrożenie systemu.
OPEX - Operational Expenditure, koszty operacyjne ponoszone na bieżące utrzymanie, serwis i zasilanie sieci.
MTTR - Mean Time To Repair, średni czas usuwania awarii w infrastrukturze teleinformatycznej.
SLA - Service Level Agreement, umowa gwarantująca parametry dostępności i jakości usług sieciowych.
NIS2 - Dyrektywa Parlamentu Europejskiego i Rady (UE) 2022/2555 w sprawie środków na rzecz wysokiego poziomu cyberbezpieczeństwa.
RODO - Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2016/679 o ochronie danych osobowych.
PUE - Power Usage Effectiveness, wskaźnik efektywności energetycznej określający stosunek całkowitej energii do energii zużytej przez sprzęt IT.
VoIP - Voice over IP, telefonia cyfrowa realizowana w sieci pakietowej.
ERP - Enterprise Resource Planning, system planowania i zarządzania zasobami przedsiębiorstwa.

22/39

Przeznaczenie: zapewnienie dostępu

Slajd wyjaśnia rolę warstwy dostępu w zapewnieniu przewodowego i bezprzewodowego przyłączenia urządzeń.

Dostęp przewodowy i bezprzewodowy

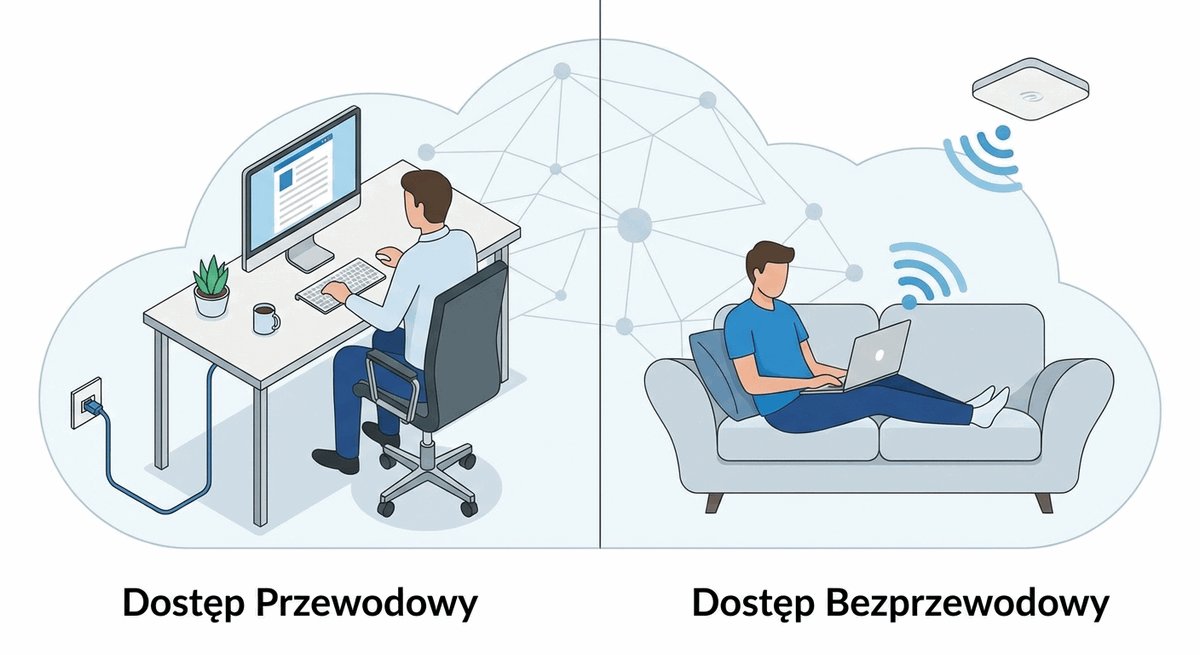
  • Cel warstwy dostępowej: bezpieczne podłączenie stacji końcowych i urządzeń do zasobów kampusu.
  • Dostęp przewodowy: gniazda RJ-45 dla stacji roboczych, drukarek i urządzeń stacjonarnych chronione standardem IEEE 802.1X.
  • Dostęp bezprzewodowy: punkty dostępowe Wi-Fi dla urządzeń mobilnych zapewniające bezpieczną transmisję i roaming.
  • Spójność: obie metody wymagają jednolitych polityk uwierzytelniania, segmentacji VLAN i mechanizmów QoS.
Warstwa dostępu to najniższa warstwa hierarchii sieci kampusowej, do której podłączane są urządzenia końcowe. Odpowiada za uwierzytelnianie, segmentację VLAN, zasilanie PoE i kontrolę dostępu do portów.
Schemat punktów styku użytkownika: dostęp przewodowy RJ-45 oraz bezprzewodowy Wi-Fi

Projektowanie warstwy dostępowej w sieci kampusowej obejmuje dwa równorzędne warianty przyłączeniowe dla stanowisk pracy: wariant zintegrowany (jedno gniazdo RJ-45 do telefonu IP z wbudowanym przełącznikiem przelotowym, do którego podłącza się komputer PC) oraz wariant rozdzielny (dwa niezależne gniazda telekomunikacyjne RJ-45 na stanowisku pracy). Wybór zależy od przyjętej polityki okablowania, budżetu i wymogów bezpieczeństwa.

W obszarze dostępu bezprzewodowego kluczowym etapem jest wykonanie pomiarów i planowania radiowego (site survey). Pozwala on wyznaczyć optymalne rozmieszczenie punktów dostępowych (AP), zaplanować nakładanie się komórek radiowych dla roamingu oraz wyeliminować strefy martwe i tłumienie powodowane przez elementy konstrukcyjne budynku.

Skróty użyte w tym slajdzie:
AP - Access Point, bezprzewodowy punkt dostępowy pośredniczący w łączności urządzeń radiowych z siecią przewodową.
WLAN - Wireless Local Area Network, bezprzewodowa sieć lokalna oparta na standardach rodziny IEEE 802.11.
SSID - Service Set Identifier, rozgłaszana nazwa identyfikująca sieć bezprzewodową dla użytkowników końcowych.
BSSID - Basic Service Set Identifier, unikalny adres fizyczny MAC modułu radiowego danego punktu dostępowego.
RSSI - Received Signal Strength Indicator, wskaźnik mocy sygnału radiowego odbieranego przez stację kliencką wyrażany w dBm.
SNR - Signal-to-Noise Ratio, stosunek mocy sygnału użytecznego do poziomu szumów tła decydujący o jakości modulacji radiowej.
VLAN - Virtual Local Area Network, logicznie odizolowana podsieć w warstwie 2.
QoS - Quality of Service, mechanizmy priorytetyzacji ruchu w sieci pakietowej.
PoE - Power over Ethernet, technologia zasilania urządzeń peryferyjnych przez skrętkę miedzianą.

23/39

Dostęp przewodowy (Wired Access)

Slajd omawia okablowanie strukturalne i zasilanie PoE w warstwie dostępu.

Okablowanie strukturalne i zasilanie PoE

  • Zaleta dostępu przewodowego: przewidywalne parametry transmisyjne i wysokie bezpieczeństwo fizyczne.
  • Normy okablowania: ISO/IEC 11801-1 oraz PN-EN 50173-1:2018-07. Zgodnie z normą PN-EN 50173-2 w każdym punkcie abonenckim (TO – Telecommunications Outlet) wymagana jest instalacja minimum dwóch niezależnych portów RJ-45 kategorii co najmniej 6 lub 6A, z limitem długości toru stałego (Permanent Link) do 90 m.
  • Kategorie kabli miedzianych: kat. 6 (Klasa E, pasmo do 250 MHz) i kat. 6A (Klasa EA, ANSI/TIA-568.2-E, pasmo do 500 MHz, 10 Gb/s do 100 m).
  • Długość łącza: stałe łącze poziome (permanent link) do 90 m, cały kanał z kablami krosowymi do 100 m.
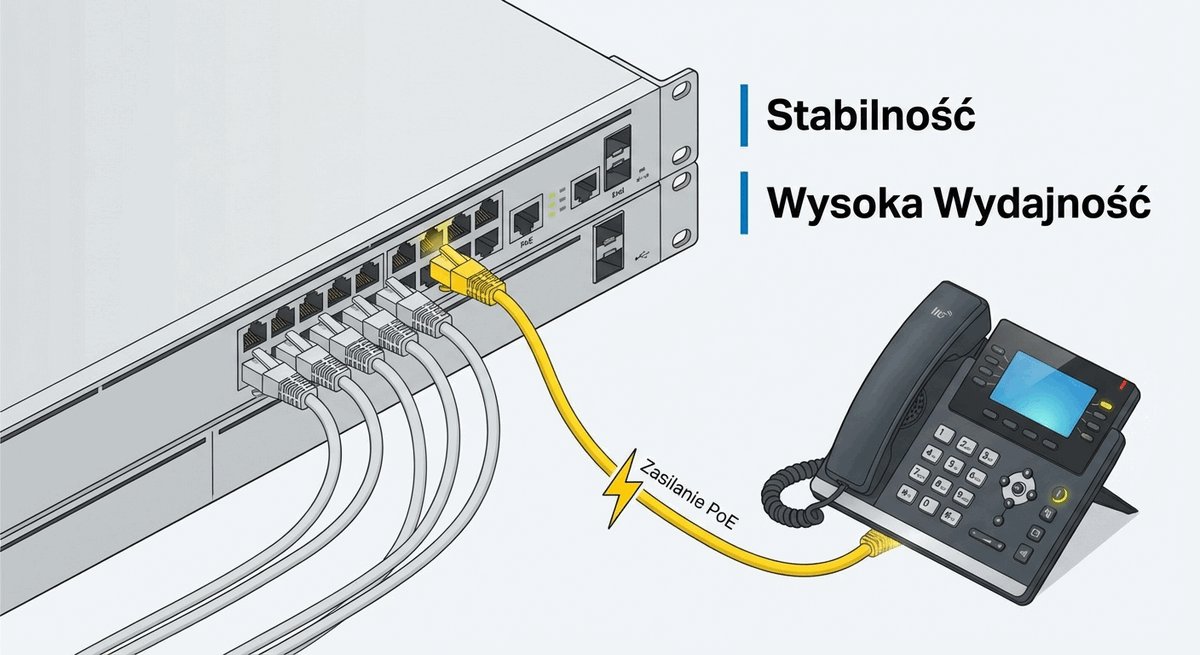
  • Budżet zasilania PoE: IEEE 802.3af (PoE, 15,4 W), IEEE 802.3at (PoE+, 30 W), IEEE 802.3bt (Type 3 do 60 W, Type 4 do 90 W).
Power over Ethernet (PoE) to zestaw standardów IEEE 802.3 umożliwiających zasilanie urządzeń sieciowych przez skrętkę Ethernet. Standard 802.3bt dostarcza do 90 W mocy na port, co pozwala zasilać kamery PTZ oraz punkty dostępowe Wi-Fi 6E/7.
Schemat okablowania strukturalnego, przełączników dostępowych i zasilania Power over Ethernet (PoE)

Norma ISO/IEC 11801-1:2017+AMD1:2025 precyzuje wymagania dla okablowania strukturalnego. Klasa E (pasmo do 250 MHz, kat. 6) stanowi normatywne minimum dla sieci 1 Gb/s, natomiast Klasa EA (do 500 MHz, kat. 6A) jest zalecana przy wdrażaniu 10GBASE-T, punktów dostępowych Wi-Fi 6E/7 oraz zaawansowanych urządzeń zasilanych przez PoE ze względu na lepsze odprowadzanie ciepła w wiązkach kablowych.

Łącza światłowodowe wielomodowe (MMF: OM3, OM4, OM5) stosuje się zazwyczaj w pionach budynkowych na dystansach do kilkuset metrów. W relacjach szkieletowych pomiędzy budynkami oraz na odległościach przekraczających kilkaset metrów standardem jest światłowód jednomodowy (SMF: OS2) z optyką 10GBASE-LR lub 40G/100GBASE-LR4.

Skróty użyte w tym slajdzie:
PoE - Power over Ethernet, zasilanie urządzeń przez skrętkę Ethernet.
PSE - Power Sourcing Equipment, urządzenie dostarczające zasilanie w standardzie PoE.
PD - Powered Device, urządzenie zasilane przez PoE.
UTP - Unshielded Twisted Pair, skrętka nieekranowana.
STP - Shielded Twisted Pair, skrętka ekranowana.
MMF - Multi-Mode Fiber, światłowód wielomodowy.
SMF - Single-Mode Fiber, światłowód jednomodowy.
10GBASE-T - Standard Ethernet 10 Gb/s realizowany na skrętce miedzianej.
PTZ - Pan-Tilt-Zoom, kamera z możliwością obrotu, pochylenia i zmiany ogniskowej.

24/39

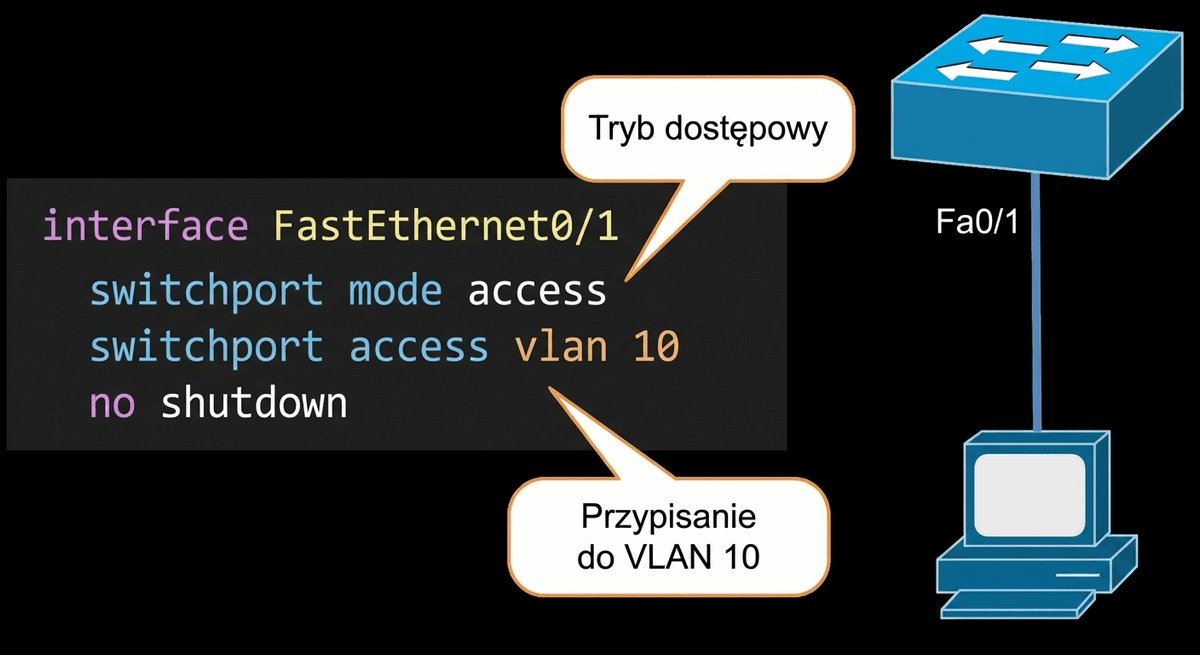
Przykład konfiguracji portu dostępowego (Cisco IOS)

Slajd pokazuje bezpieczną konfigurację portu dostępowego dla komputera w przełączniku Cisco IOS.

Konfiguracja dla komputera użytkownika

  • switchport mode access - definiuje port jako dostępowy (nietagowany IEEE 802.1Q), uniemożliwiając nieautoryzowaną negocjację łącza trunk (DTP).
  • switchport access vlan 10 - przypisuje port do VLAN 10 (segment danych użytkownika).
  • Ochrona przed pętlami: zabezpieczenie BPDU Guard blokujące nieautoryzowane przełączniki.
Switch# configure terminal
Switch(config)# interface GigabitEthernet1/0/1
Switch(config-if)# description ## Port dla komputera PC w dziale IT ##
Switch(config-if)# switchport mode access
Switch(config-if)# switchport access vlan 10
Switch(config-if)# spanning-tree portfast edge
Switch(config-if)# spanning-tree bpduguard enable
Switch(config-if)# switchport port-security
Switch(config-if)# switchport port-security maximum 2
Switch(config-if)# switchport port-security violation restrict
Switch(config-if)# switchport port-security mac-address sticky
Switch(config-if)# no shutdown
PortFast to funkcja Spanning Tree, która natychmiast przełącza port dostępowy w stan przekazywania, pomijając fazy nasłuchiwania i uczenia. BPDU Guard wyłącza port, gdy wykryje na nim ramki BPDU, co chroni topologię przed nieautoryzowanym przełącznikiem.
Przykładowa konfiguracja portu dostępowego w przełączniku Cisco IOS

Funkcja Spanning Tree PortFast pozwala pominąć tradycyjne stany nasłuchiwania i uczenia protokołu STP (trwające łącznie do 30 sekund), natychmiast przełączając port w stan przekazywania ramek. Jest to niezbędne, aby komputery mogły bez opóźnień pobrać adres IP z serwera DHCP po włączeniu.

BPDU Guard jest mechanizmem ochronnym powiązanym z PortFast. W systemie Cisco IOS jest domyślnie wyłączony; należy aktywować go na interfejsie lub globalnie. W przypadku odebrania ramki BPDU port zostaje natychmiast wyłączony (stan err-disable). Domyślnie wymaga to interwencji administratora (shutdown / no shutdown), jednak można skonfigurować automatyczne przywracanie portu za pomocą polecenia errdisable recovery cause bpduguard.

Skróty użyte w tym slajdzie:
IOS - Internetwork Operating System, system operacyjny urządzeń sieciowych firmy Cisco.
STP - Spanning Tree Protocol, protokół blokujący pętle transmisyjne w przełączanej sieci warstwy 2.
RSTP - Rapid Spanning Tree Protocol, uaktualniona odmiana protokołu STP o skróconym czasie zbieżności wg IEEE 802.1w.
BPDU - Bridge Protocol Data Unit, ramka sterująca protokołów drzewa rozpinającego przesyłana między przełącznikami.
MAC - Media Access Control, unikalny 48-bitowy adres fizyczny urządzenia w sieci Ethernet.
CAM - Content-Addressable Memory, tablica asocjacyjna przełącznika przechowująca mapowanie adresów MAC do portów fizycznych.
VLAN - Virtual Local Area Network, wirtualna sieć lokalna izolująca ruch stacji roboczych.
DHCP - Dynamic Host Configuration Protocol, protokół automatycznego przydzielania parametrów adresowych stacjom końcowym.

25/39

Dostęp bezprzewodowy (Wireless Access)

Slajd charakteryzuje sieć bezprzewodową w kampusie i mechanizmy zapewniające mobilność oraz bezpieczeństwo.

Mobilność w kampusie

  • Generacje Wi-Fi: Wi-Fi 5 (802.11ac), Wi-Fi 6 (802.11ax), Wi-Fi 6E (pasmo 6 GHz) oraz Wi-Fi 7 (IEEE 802.11be).
  • Architektura: kontroler sieci bezprzewodowej (WLC) zarządzający punktami dostępowymi (AP) w trybie scentralizowanym lub rozproszonym (FlexConnect).
  • Zabezpieczenia Wi-Fi: WPA2-Enterprise / WPA3-Enterprise z uwierzytelnianiem 802.1X/EAP zintegrowanym z serwerem RADIUS.
  • Planowanie radiowe (RF): analiza pokrycia zasięgiem (site survey), dobór kanałów i gęstości AP oraz ograniczenie zakłóceń.
WLAN (Wireless Local Area Network) to sieć lokalna wykorzystująca transmisję radiową do łączenia urządzeń końcowych. W kampusach jest zwykle zarządzana przez kontroler WLC, który koordynuje kanały, moc nadajników i roaming klientów.
Schemat infrastruktury sieci bezprzewodowej WLAN z punktami dostępowymi i kontrolerem WLC

Nowoczesna sieć kampusowa Wi-Fi bazuje na architekturze scentralizowanej (Split-MAC), w której lekkie punkty dostępowe (Lightweight AP) łączą się z kontrolerem WLC za pomocą tuneli CAPWAP. Kontroler automatycznie reguluje moc nadajników i przydział kanałów, minimalizując zakłócenia interferencyjne.

Należy pamiętać, że WPA3 nie jest standardem IEEE, lecz programem certyfikacji stowarzyszenia Wi-Fi Alliance. WPA3 Enterprise wprowadza 192-bitowy tryb kryptograficzny, zabezpieczenie ramek zarządzających (Protected Management Frames - IEEE 802.11w) oraz odporność na ataki słownikowe offline (protokół SAE).

Skróty użyte w tym slajdzie:
WLAN - Wireless Local Area Network, bezprzewodowa sieć lokalna.
WLC - Wireless LAN Controller, kontroler zarządzający pracą i konfiguracją punktów dostępowych w kampusie.
RRM - Radio Resource Management, mechanizm automatycznego doboru kanałów radiowych i mocy nadawczej punktów AP.
OFDMA - Orthogonal Frequency-Division Multiple Access, wielodostęp ze zwielokrotnieniem ortogonalnym w dziedzinie częstotliwości w standardzie Wi-Fi 6.
MU-MIMO - Multi-User Multiple Input Multiple Output, technologia równoczesnej transmisji wielu strumieni przestrzennych do wielu stacji.
WPA3 - Wi-Fi Protected Access 3, standard zabezpieczeń wprowadzający szyfrowanie CNSA oraz uwierzytelnianie SAE.
PMF - Protected Management Frames, standard IEEE 802.11w chroniący ramki zarządzające sieci bezprzewodowej przed podszywaniem.
CAPWAP - Control and Provisioning of Wireless Access Points, protokół tunelowania ruchu sterującego i danych między AP a WLC.

26/39

Przeznaczenie: konwergencja usług

Slajd wprowadza pojęcie konwergencji usług i jej konsekwencje dla projektu sieci.

Wszystko przez IP

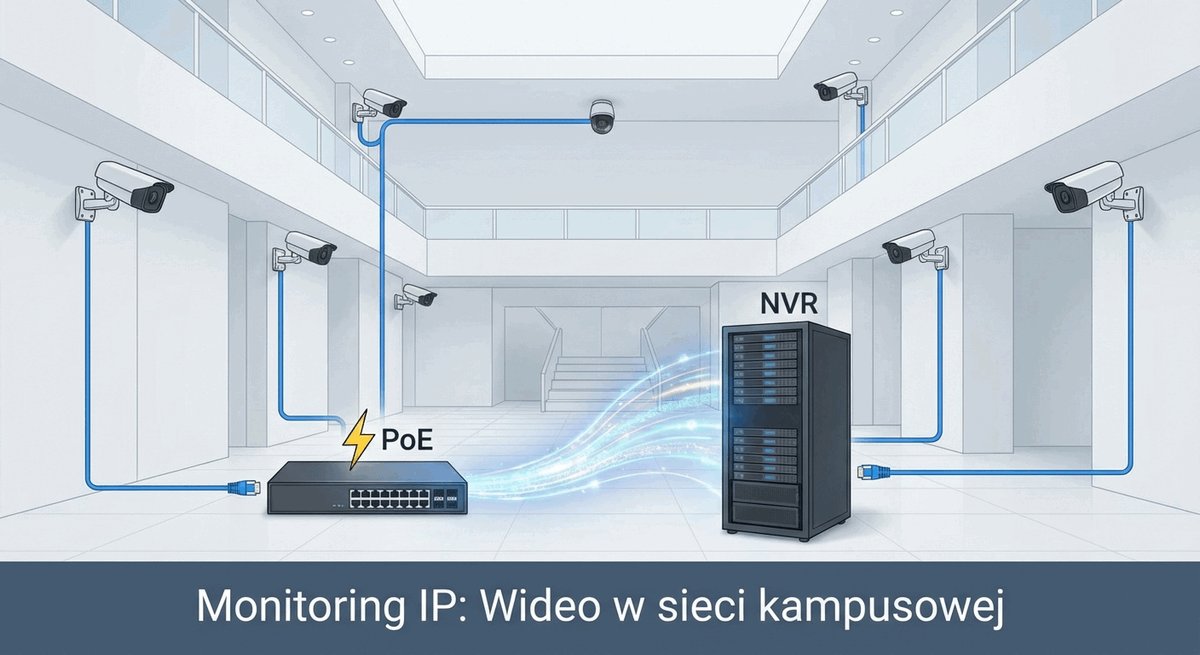
  • Geneza: historycznie oddzielne sieci dla danych, telefonii (PBX) i monitoringu (CCTV analogowe).
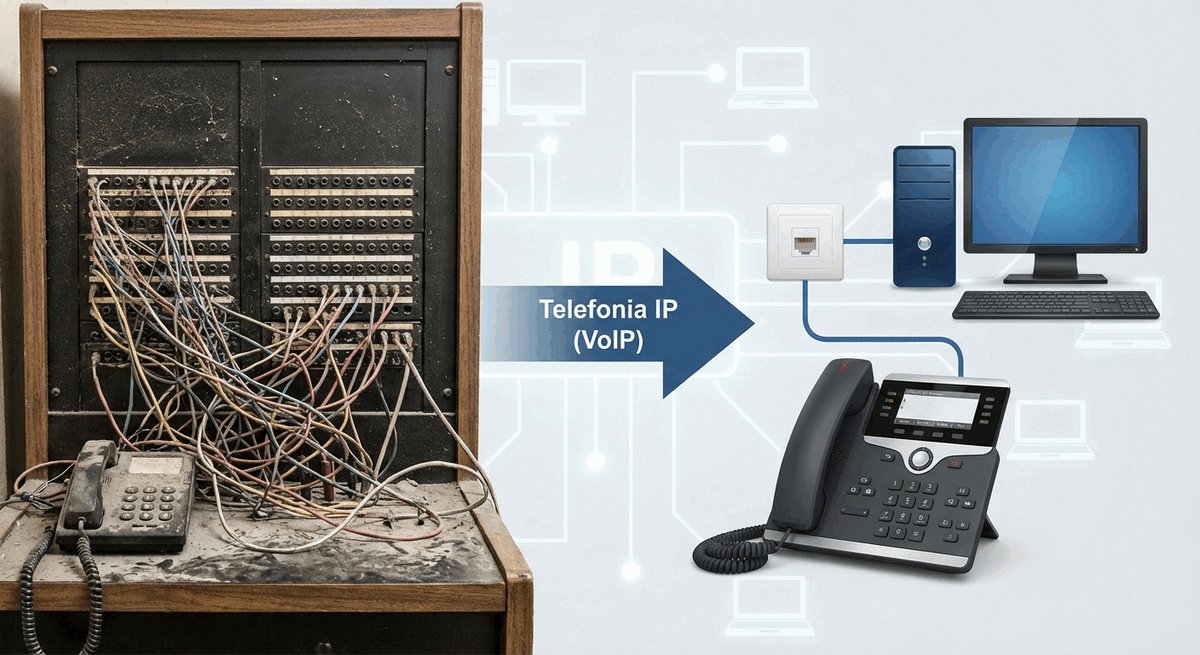
  • Geneza konwergencji: odejście od osobnych sieci dla danych, telefonii (PABX) i monitoringu (CCTV koncentryczne) na rzecz jednolitej sieci IP.
  • Wymagania zbieżności: współdzielenie zasobów transmisyjnych wymaga zaawansowanych mechanizmów QoS i inżynierii pasma.
  • Klucz do sukcesu: wdrożenie mechanizmów Quality of Service (QoS) i segmentacji VLAN.
Konwergencja usług to integracja transmisji danych, głosu i wideo w jednej infrastrukturze opartej na protokole IP. Obniża koszty budowy i utrzymania, ale zwiększa wymagania wobec jakości usług i wysokiej dostępności.
Schemat integracji usług danych, telefonii IP i monitoringu w jednej sieci IP

Konwergencja sieciowa przyniosła fundamentalną zmianę w telekomunikacji przedsiębiorstw. Zamiast budować i serwisować trzy niezależne sieci fizyczne, organizacja inwestuje w jedną, zaawansowaną sieć szkieletową. Wymaga to jednak wielodyscyplinarnych kompetencji od zespołu inżynierskiego, który musi zarządzać jednocześnie zagadnieniami routingu, bezpieczeństwa, kodeków audio/wideo oraz protokołów sygnalizacyjnych (SIP).

W sieci konwergentnej awaria wspólnego przełącznika lub łącza magistralnego dotyka wszystkich usług jednocześnie. Z tego powodu konwergencja musi być bezwzględnie powiązana z eliminacją pojedynczych punktów awarii (SPOF) oraz konfiguracją mechanizmów wysokiej dostępności.

Skróty użyte w tym slajdzie:
VoIP - Voice over IP, telefonia w sieci pakietowej.
PBX - Private Branch Exchange, prywatna centrala telefoniczna.
PABX - Private Automatic Branch Exchange, automatyczna prywatna centrala telefoniczna.
CCTV - Closed-Circuit Television, system telewizji przemysłowej.
QoS - Quality of Service, mechanizmy priorytetyzacji ruchu.
HA - High Availability, wysoka dostępność usług i infrastruktury.
SPOF - Single Point of Failure, pojedynczy punkt awarii.
SIP - Session Initiation Protocol, protokół sygnalizacji sesji multimedialnych.

27/39

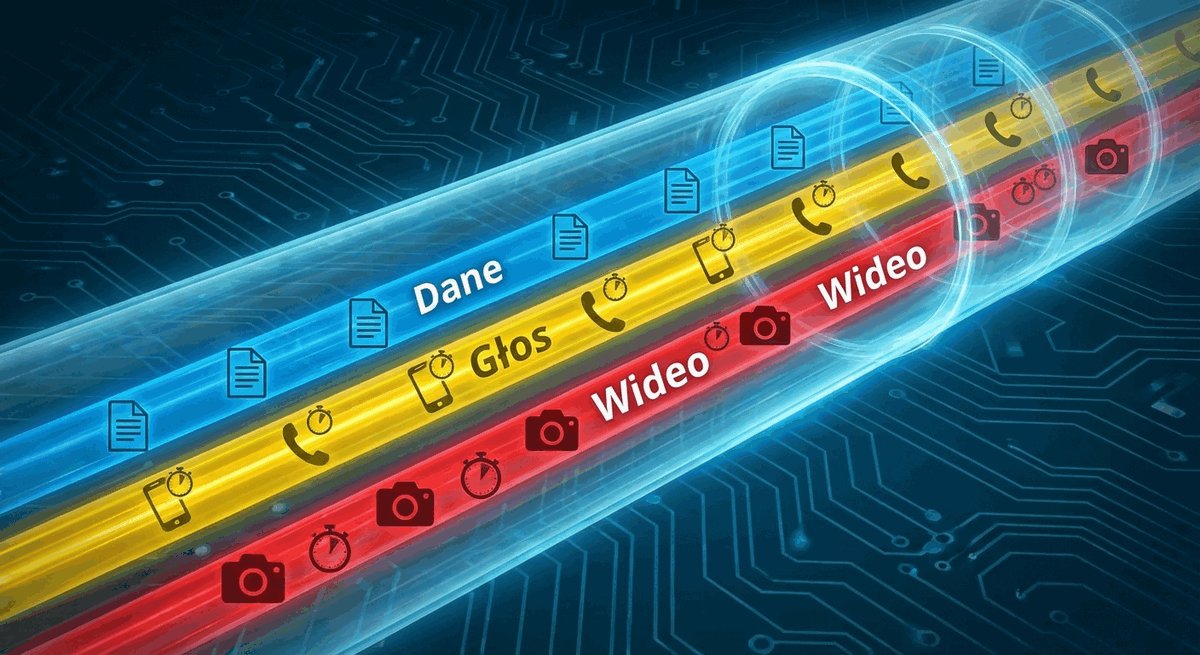
Trzy strumienie w jednej sieci

Slajd porównuje wymagania trzech strumieni ruchu: danych, głosu i wideo.

Wymagania transmisji

  • Dane (Data): ruch asynchroniczny (WWW, e-mail, transfer plików, ERP). Standardowe aplikacje tolerują opóźnienia, lecz ruch transakcyjny wymaga gwarancji integralności.
  • Ruch głosowy (VoIP): stały strumień (CBR), wymagane opóźnienie w jedną stronę (One-Way Delay) ≤ 150 ms (ITU-T G.114), jitter ≤ 30 ms, strata pakietów ≤ 1% (RFC 3550 / RTP).
  • Wideo (Video): ruch o wysokiej przepływności. Streaming buforowany jest odporny na jitter, natomiast dwukierunkowe wideokonferencje wymagają niskich opóźnień (poniżej 200 ms).
Jitter to zmienność opóźnienia pakietów w czasie, która szczególnie niekorzystnie wpływa na transmisję głosu i wideo w czasie rzeczywistym. Do jego ograniczania stosuje się buforowanie, priorytetyzację QoS oraz odpowiednie wymiarowanie łączy.
Wizualizacja trzech strumieni ruchu: dane transakcyjne, głos VoIP oraz wideo

Prawidłowa interpretacja rekomendacji ITU-T G.114 ma kluczowe znaczenie przy projektowaniu sieci kampusowych i łączy WAN. Limit 150 ms opóźnienia w jedną stronę (one-way delay) jest standardem dla międzynarodowych połączeń głosowych. Wartości w przedziale 150-400 ms są powszechnie spotykane w łączach satelitarnych i trasach transoceanicznych - rozmowa pozostaje zrozumiała, choć rozmówcy mogą doświadczać nakładania się wypowiedzi.

Zrozumiałość mowy w telefonii VoIP zależy przede wszystkim od współczynnika utraty pakietów (powinien wynosić poniżej 1%), jitteru (optymalnie poniżej 30 ms), eliminacji echa oraz zastosowanego kodeka (G.711, G.729, OPUS). Dla ruchu wideo wytyczna 200 ms opóźnienia jest zaleceniem inżynierskim poprawiającym interaktywność, a nie sztywną normą ITU-T.

Skróty użyte w tym slajdzie:
VoIP - Voice over IP, telefonia cyfrowa realizowana w sieci pakietowej z wykorzystaniem protokołu IP.
QoS - Quality of Service, zbiór mechanizmów gwarantujących priorytetowe traktowanie wybranych klas ruchu.
MOS - Mean Opinion Score, ustandaryzowana wskaźnikowa ocena jakości transmisji głosu w skali od 1 do 5 (standardem jest wartość powyżej 4,0).
RTT - Round-Trip Time, całkowity czas podróży pakietu od nadawcy do odbiorcy i z powrotem.
PDU - Protocol Data Unit, jednostka danych protokołu przekazywana pomiędzy warstwami modelu sieciowego.
BER - Bit Error Rate, bitowa stopa błędów określająca stosunek bitów przekłamanych do łącznej liczby przesłanych bitów.
ERP - Enterprise Resource Planning, system informatyczny wspomagający zarządzanie procesami przedsiębiorstwa.
ITU-T - Telecommunication Standardization Sector, sektor normalizacji telekomunikacyjnej definiujący m.in. zalecenie G.114.

28/39

Przykład konwergencji: telefonia IP (VoIP)

Slajd pokazuje zastosowanie telefonii IP jako przykładu konwergencji usług w sieci kampusowej.

Telefonia w sieci pakietowej

  • Protokoły sygnalizacyjne: SIP (RFC 3261), H.323, SCCP (Cisco Skinny).
  • Zasilanie: standard PoE (IEEE 802.3af/at) eliminuje konieczność zasilaczy gniazdkowych 230 V dla każdego aparatu telefonicznego.
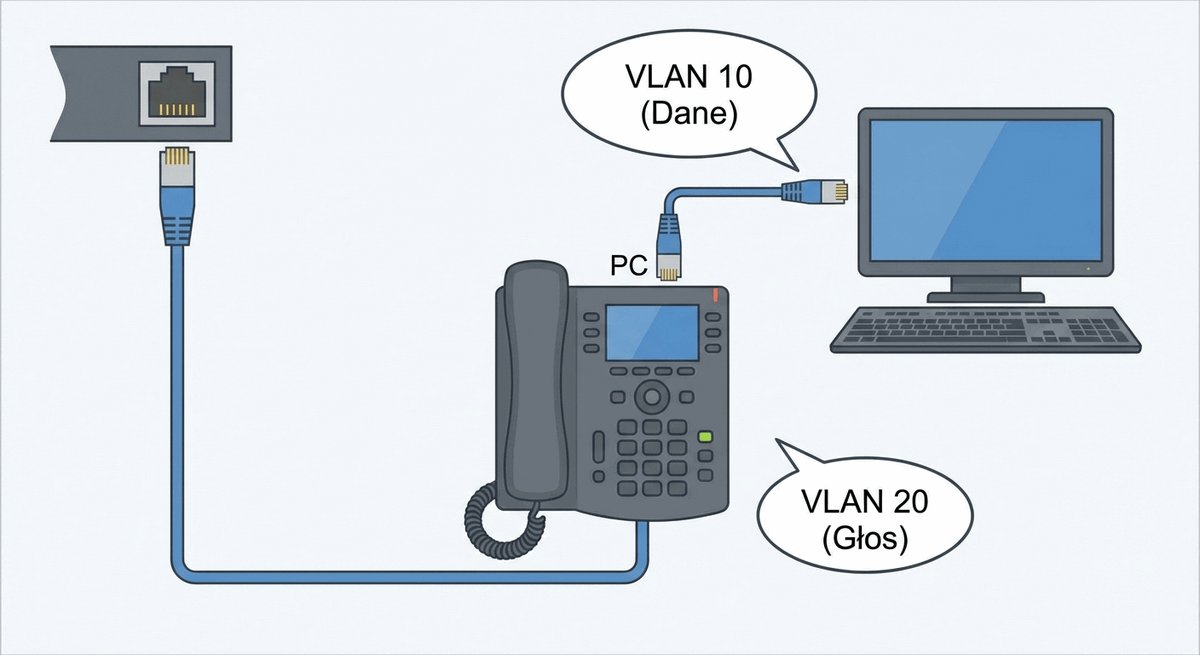
  • Izolacja ruchu: wydzielona sieć Voice VLAN zapewniająca bezpieczeństwo i priorytetyzację QoS.
  • Wymagania sieciowe: jitter poniżej 30 ms, opóźnienie w jedną stronę poniżej 150 ms oraz brak strat pakietów.
Telefonia IP (VoIP) to transmisja rozmów głosowych w sieciach pakietowych zamiast w tradycyjnych sieciach komutowanych. Wymaga niskich opóźnień, małego jitteru i minimalnej utraty pakietów, dlatego stosuje się dla niej wydzielony VLAN oraz priorytetowe kolejki QoS.
Schemat wdrożenia telefonii VoIP z centralą IP PBX i telefonami zasilanymi przez PoE

Architektura VoIP w sieci kampusowej opiera się na rozdziale strumienia sygnalizacyjnego (IETF RFC 3261 (SIP), H.323) od strumienia mediów (IETF RFC 3550 (RTP/RTCP), SRTP). Pakiety RTP przenoszące próbki głosu generowane są w regularnych odstępach czasu (zwykle co 20 ms) i wymagają natychmiastowego przekazywania przez przełączniki w kolejce priorytetowej (PQ / LLQ). Należy pamiętać o narzucie nagłówków: dla kodeka G.711 pasmo próbkowania netto wynosi 64 kb/s, lecz po dodaniu nagłówków RTP, UDP, IP i Ethernet całkowita przepływność wynosi 87,2 kb/s (dla G.729 z 8 kb/s wzrasta do 31,2 kb/s).

W celu ochrony jakości rozmów stosuje się mechanizmy Call Admission Control (CAC) oraz reguły nadzoru ruchu (traffic policing), które odrzucają nadmiarowe wywołania w sytuacji wyczerpania zarezerwowanego pasma. Zwykłe ograniczanie przepustowości bez kolejkowania priorytetowego prowadziłoby do degradacji jakości dźwięku.

Skróty użyte w tym slajdzie:
VoIP - Voice over IP, telefonia w sieci pakietowej.
IP PBX - Internet Protocol Private Branch Exchange, centrala telefoniczna działająca w sieci IP.
PoE - Power over Ethernet, zasilanie urządzeń przez skrętkę Ethernet.
QoS - Quality of Service, mechanizmy priorytetyzacji ruchu.
CAC - Call Admission Control, kontrola przyjęcia wywołań ograniczająca liczbę równoczesnych rozmów.
UPS - Uninterruptible Power Supply, zasilacz bezprzerwowy.
SIP - Session Initiation Protocol, protokół sygnalizacji sesji multimedialnych.
RTP - Real-time Transport Protocol, protokół transportu mediów w czasie rzeczywistym.
SRTP - Secure Real-time Transport Protocol, szyfrowana wersja protokołu RTP.

29/39

Przykład konfiguracji portu dla telefonu i PC (Cisco)

Slajd pokazuje konfigurację portu Cisco obsługującego jednocześnie telefon IP i komputer.

Dwa urządzenia na jednym fizycznym porcie

  • Współdzielenie portu: obsługa komputera PC i telefonu VoIP na jednym gnieździe fizycznym przełącznika.
  • switchport access vlan 10 - nietagowane ramki ze stacji roboczej (PC) trafiają do VLAN 10 (segment danych).
  • switchport voice vlan 20 - ramki z telefonu IP są tagowane nagłówkiem 802.1Q z identyfikatorem VLAN 20 i priorytetem CoS 5 (negocjowane przez CDP/LLDP-MED).
Switch(config)# interface GigabitEthernet1/0/2
Switch(config-if)# description ## Port dla telefonu IP + PC ##
Switch(config-if)# switchport mode access
Switch(config-if)# switchport access vlan 10   ! VLAN dla danych (PC, nietagowany)
Switch(config-if)# switchport voice vlan 20    ! VLAN dla głosu (telefon IP, tagowany)
Switch(config-if)# spanning-tree portfast edge
Switch(config-if)# spanning-tree bpduguard enable
Switch(config-if)# trust device cisco-phone
Switch(config-if)# auto qos voip cisco-phone
Switch(config-if)# no shutdown
Port Multi-VLAN Access Port to port dostępowy obsługujący dwa VLAN-y: nietagowany VLAN danych oraz tagowany VLAN głosu. Telefon IP poznaje identyfikator VLAN głosu dzięki protokołom CDP lub LLDP-MED.
Konfiguracja portu Multi-VLAN Access Port dla telefonu IP z wbudowanym przełącznikiem i komputera PC

Port przełącznika skonfigurowany za pomocą switchport voice vlan działa w trybie Multi-VLAN Access Port (MVAP). Przełącznik przesyła pakiety CDP (Cisco Discovery Protocol) lub LLDP-MED (Link Layer Discovery Protocol - Media Endpoint Discovery), instruując telefon IP, aby tagował ramki głosu identyfikatorem VLAN 20 i ustawiał priorytet CoS 5 (warstwa 2) oraz DSCP EF (warstwa 3).

Ruch komputera PC podłączonego do portu PC w telefonie pozostaje nietagowany i na przełączniku trafia bezpośrednio do access VLAN 10. Pojęcie native VLAN odnosi się wyłącznie do portów typu trunk (802.1Q) i nie ma zastosowania do portu dostępowego. Wariant ten optymalizuje koszty okablowania; w projektach o podwyższonym bezpieczeństwie stosuje się wariant z dwoma niezależnymi gniazdami ściennymi.

Skróty użyte w tym slajdzie:
VLAN - Virtual Local Area Network, wirtualna sieć lokalna.
CDP - Cisco Discovery Protocol, protokół wykrywania sąsiednich urządzeń firmy Cisco.
LLDP-MED - Link Layer Discovery Protocol - Media Endpoint Discovery, rozszerzenie LLDP dla urządzeń końcowych, m.in. telefonów IP.
CoS - Class of Service, priorytet ramki w warstwie 2.
DSCP - Differentiated Services Code Point, pole klasy usługi w nagłówku IP.
PoE - Power over Ethernet, zasilanie urządzeń przez skrętkę Ethernet.
MVAP - Multi-VLAN Access Port, port dostępowy obsługujący VLAN danych i VLAN głosu.

30/39

Przykład konwergencji: monitoring IP

Slajd omawia transmisję monitoringu IP oraz wymagania prawne związane z analityką obrazu.

Strumienie wideo w sieci kampusowej

  • Kamery: CCTV IP podłączane są do sieci Ethernet i zasilane przez PoE/PoE+.
  • Rejestracja: obraz przesyłany jest do sieciowych rejestratorów NVR.
  • Kompresja: kodeki H.264 i H.265 (HEVC) są kompresją stratną, która ogranicza strumień danych kosztem nieznacznej redukcji szczegółowości.
  • Charakter ruchu: zazwyczaj zmienny (VBR), dlatego łącza magistralne należy wymiarować na scenariusz szczytowy.
  • Wymogi prawne: ochrona prywatności, ocena skutków dla ochrony danych (DPIA) zgodnie z RODO oraz wymogi dla systemów analityki wizyjnej wynikające z AI Act.
Kamera IP to urządzenie sieciowe rejestrujące obraz i przesyłające go cyfrowo do rejestratora NVR lub systemu VMS. Kompresja H.264 i H.265 zmniejsza strumień danych, ale jest stratna i wymaga świadomego doboru parametrów jakości.
Schemat systemu monitoringu IP z kamerami PoE i serwerami rejestracji NVR

Strumienie wideo z kamer IP generują ciągłe, wysokie obciążenie pasma. Standard kompresji H.265 (HEVC) pozwala na zaoszczędzenie około 40-50% pasma w stosunku do H.264 przy zbliżonej jakości percepcyjnej, jednak oba standardy są algorytmami stratnymi. W trybie zmiennej przepływności (VBR) pasmo generowane przez kamerę gwałtownie rośnie przy wykryciu ruchu lub zmianie oświetlenia w kadrze.

Wykorzystanie monitoringu z zaawansowaną analityką (rozpoznawanie twarzy, analiza zachowań) nakłada na projektanta i administratora obowiązki prawne wynikające z rozporządzenia (UE) 2016/679 (RODO), w tym przeprowadzenie formalnej oceny skutków dla ochrony danych (DPIA). Zgodnie z rozporządzeniem (UE) 2024/1689 (AI Act) systemy zdalnej identyfikacji biometrycznej w przestrzeni publicznej kwalifikowane są jako systemy wysokiego ryzyka.

Skróty użyte w tym slajdzie:
CCTV - Closed-Circuit Television, telewizja dozorowa i systemy monitoringu wizyjnego.
NVR - Network Video Recorder, dedykowany rejestrator sieciowy archiwizujący strumienie wideo z kamer IP.
VMS - Video Management Software, oprogramowanie do zarządzania, podglądu i analityki materiałów wizyjnych.
AVC - Advanced Video Coding, standard kompresji wideo zdefiniowany w specyfikacji ITU-T H.264 / MPEG-4 Part 10.
HEVC - High Efficiency Video Coding, wysokowydajny standard kompresji zdefiniowany w specyfikacji ITU-T H.265.
VBR - Variable Bitrate, tryb zmiennej przepływności strumienia dopasowujący wielkość pasma do dynamiki sceny w kadrze.
CBR - Constant Bitrate, tryb stałej przepływności ułatwiający precyzyjne planowanie zapotrzebowania na pasmo i pamięć dyskową.
ONVIF - Open Network Video Interface Forum, międzynarodowy standard interoperacyjności urządzeń wizyjnych IP różnych producentów.
RODO - Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2016/679 o ochronie danych osobowych.
DPIA - Data Protection Impact Assessment, formalna ocena skutków dla ochrony danych wymagana przy monitoringu na dużą skalę.

31/39

Korzyści z konwergencji

Slajd zestawia korzyści wynikające z konwergencji usług w jednej infrastrukturze.

Jedna infrastruktura, wiele korzyści

  • Wspólna infrastruktura: jedno okablowanie strukturalne, wspólne punkty dystrybucyjne (MDF/IDF) i ujednolicone szafy teletechniczne.
  • Oszczędność kosztów: niższy CAPEX (jeden zestaw urządzeń aktywnych) i niższy OPEX (mniej umów serwisowych).
  • Uproszczone zarządzanie: jednolity system monitoringu (NMS) i spójna polityka konfiguracji dla całej sieci.
  • Elastyczność: łatwe dodawanie nowych usług bez układania dedykowanego okablowania.
Całkowity koszt posiadania (TCO) to suma nakładów inwestycyjnych i kosztów operacyjnych ponoszonych w całym cyklu życia systemu. Konwergencja obniża TCO między innymi przez wspólne okablowanie, zasilanie i zarządzanie.
Zestawienie korzyści biznesowych i technologicznych wynikających z konwergencji usług

Korzyści z konwergencji sieciowej są znaczące, jednak ich osiągnięcie zależy od dojrzałości organizacyjnej i rzetelności projektu inżynierskiego. Chociaż liczba fizycznych kabli i przełączników ulega zmniejszeniu, zespół IT musi posiadać szerszy zakres wiedzy specjalistycznej obejmujący transmisję głosu, wideo, inżynierię QoS oraz cyberbezpieczeństwo.

W analizie całkowitego kosztu posiadania (TCO) oszczędności wynikają m.in. z redukcji poboru mocy, niższych kosztów instalacji budowlanych oraz możliwości dynamicznego dostosowywania konfiguracji portów przełączników dostępowych do bieżących potrzeb przedsiębiorstwa.

Skróty użyte w tym slajdzie:
UPS - Uninterruptible Power Supply, zasilacz bezprzerwowy.
CRM - Customer Relationship Management, system zarządzania relacjami z klientami.
TCO - Total Cost of Ownership, całkowity koszt posiadania.
VoIP - Voice over IP, telefonia w sieci pakietowej.
QoS - Quality of Service, mechanizmy priorytetyzacji ruchu.

32/39

Wyzwania związane z konwergencją

Slajd wskazuje zagrożenia i wyzwania związane z eksploatacją sieci konwergentnej.

Druga strona medalu

  • Pojedynczy punkt awarii: awaria przełącznika lub kabla dotyka danych, telefonii i monitoringu jednocześnie.
  • Rywalizacja o zasoby: ruch masowy może degradować usługi czasu rzeczywistego bez wdrożonego QoS.
  • Bezpieczeństwo: incydent w segmencie kamer lub urządzeń IoT może zagrozić systemom krytycznym bez właściwej segmentacji logicznej.
  • Wymogi odporności: konieczność stosowania redundancji tras, gwarantowanego zasilania UPS oraz mechanizmów izolacji awarii.
Promień rażenia awarii (blast radius) określa zakres usług i użytkowników dotkniętych pojedynczym uszkodzeniem. W sieci konwergentnej jego ograniczanie wymaga redundancji, segmentacji oraz projektu pozbawionego pojedynczych punktów awarii.
Wizualizacja wyzwań konwergencji: zarządzanie awariami blast radius, bezpieczeństwo i priorytetyzacja

Kluczowym wyzwaniem w sieci konwergentnej jest powiększenie promienia rażenia awarii (blast radius). Awaria pojedynczego zasilacza w przełączniku dostępowym może odciąć zasilanie PoE dla kamer monitoringu i telefonów, uniemożliwiając łączność ratunkową. Dlatego w krytycznych węzłach stosuje się redundantne zasilacze sieciowe podłączone do odrębnych faz zasilania.

Równie istotnym aspektem jest ochrona kryptograficzna. Ruch głosowy w sieci zintegrowanej może być podsłuchany, jeśli nie zastosowano szyfrowania SRTP (Secure Real-time Transport Protocol) oraz TLS dla sygnalizacji SIP. Segmentacja VLAN stanowi pierwszy krok, lecz musi być uzupełniona o listy ACL i uwierzytelnianie 802.1X.

Skróty użyte w tym slajdzie:
SPOF - Single Point of Failure, pojedynczy punkt awarii.
RSTP - Rapid Spanning Tree Protocol, szybka odmiana protokołu drzewa rozpinającego.
MSTP - Multiple Spanning Tree Protocol, protokół drzewa rozpinającego obsługujący wiele instancji VLAN.
SRTP - Secure Real-time Transport Protocol, szyfrowana wersja RTP.
TLS - Transport Layer Security, protokół szyfrowania sesji.
VLAN - Virtual Local Area Network, wirtualna sieć lokalna.
QoS - Quality of Service, mechanizmy priorytetyzacji ruchu.
PoE - Power over Ethernet, zasilanie urządzeń przez skrętkę Ethernet.

33/39

Rola Quality of Service (QoS)

Slajd wyjaśnia rolę Quality of Service w różnicowaniu ruchu i ochronie usług czasu rzeczywistego.

Priorytetyzacja ruchu

  • Istota QoS: mechanizmy zapewniające zróżnicowane traktowanie poszczególnych klas ruchu w warunkach zatorów.
  • Architektura DiffServ: klasyfikacja i znakowanie pakietów na brzegu sieci (RFC 2474, RFC 2475).
  • Parametry sterowane: minimalizacja opóźnienia (delay), eliminacja zmienności opóźnień (jitter) oraz zapobieganie stratom pakietów (loss).
  • Podstawowa reguła: QoS nie tworzy nowej przepustowości, lecz ustala kolejność obsługi w kolejce interfejsu wyjściowego.
Quality of Service (QoS) to zbiór mechanizmów klasyfikacji, znakowania i kolejkowania pakietów, które pozwalają różnicować sposób obsługi ruchu w warunkach zatorów. QoS nie zwiększa przepustowości łączy, lecz zapewnia, że ruch krytyczny jest obsługiwany w pierwszej kolejności.
Schemat działania mechanizmów Quality of Service w zarządzaniu pasmem i opóźnieniami

Architektura QoS w sieciach pakietowych opiera się na modelu DiffServ (Differentiated Services, IETF RFC 2474 / IETF RFC 2475). Pakiety są oznaczane na brzegu sieci, a kolejne przełączniki i routery realizują odpowiednie zachowanie na węźle (Per-Hop Behavior - PHB).

Należy podkreślić zasadę inżynierską: mechanizmy QoS nie tworzą nowego pasma. W warunkach permanentnego przeciążenia łącza QoS pozwala jedynie wybrać, które pakiety zostaną zrzucone w pierwszej kolejności. Fundamentem stabilnej sieci pozostaje prawidłowe zwymiarowanie przepustowości łączy dosyłowych oraz stosowanie kontroli przyjęcia wywołań (CAC).

Skróty użyte w tym slajdzie:
QoS - Quality of Service, mechanizmy różnicowania i priorytetyzacji ruchu.
DiffServ - Differentiated Services, model różnicowania usług w sieciach IP.
PHB - Per-Hop Behavior, zachowanie pakietu na pojedynczym węźle sieci w modelu DiffServ.
CAC - Call Admission Control, kontrola przyjęcia wywołań.
RFC - Request for Comments, dokument standaryzacyjny IETF.
LLQ - Low Latency Queuing, kolejka o niskim opóźnieniu dla ruchu priorytetowego.
DSCP - Differentiated Services Code Point, pole klasy usługi w nagłówku IP.

34/39

Mechanizmy QoS: klasyfikacja i znakowanie

Slajd omawia klasyfikację i znakowanie pakietów w warstwie 2 i 3 modelu QoS.

Identyfikacja i oznaczanie pakietów

  • Klasyfikacja: identyfikacja pakietów na podstawie adresów, portów L4 lub protokołów aplikacji.
  • Znakowanie w warstwie 2: 3-bitowe pole PCP (Priority Code Point) w nagłówku IEEE 802.1Q (dawniej 802.1p) - wartości CoS od 0 do 7.
  • Znakowanie w warstwie 3: 6-bitowe pole DSCP w nagłówku IPv4/IPv6 według klasyfikacji RFC 4594.
  • Kodepunkty DSCP: 64 wartości (0-63) mapowane na klasy usług, m.in. EF dla głosu, AF dla wideo i danych transakcyjnych, CS dla sterowania siecią oraz DF dla ruchu standardowego.
DSCP (Differentiated Services Code Point) to 6-bitowe pole nagłówka IP służące do oznaczania klasy obsługi pakietu. PCP (Priority Code Point) to 3-bitowe pole nagłówka IEEE 802.1Q określające priorytet ramki w warstwie 2.
Schemat znakowania pakietów polami DSCP w nagłówku IP oraz PCP w ramce 802.1Q

Pole DSCP (Differentiated Services Code Point) w nagłówku IPv4 (pole ToS) oraz IPv6 (Traffic Class) ma długość 6 bitów, co daje 64 możliwe wartości (kodepunkty). Standard RFC 4594 definiuje zestaw rekomendowanych klas usług.

Klasa EF (Expedited Forwarding, kodepunkt 46) jest przeznaczona do obsługi ruchu głosowego i zapewnia minimalne opóźnienia w kolejce o ścisłym priorytecie (Priority Queue - PQ). Klasy AF (Assured Forwarding) dzielą się na cztery grupy z trzema poziomami prawdopodobieństwa odrzutu w każdej (np. AF41, AF42, AF43 dla wideo). Ruch zarządzający i protokoły routingu (OSPF, BGP) oznaczane są kodepunktami CS6 i CS7 (Class Selector), które mają w urządzeniach nadrzędny priorytet nad ruchem użytkownika.

Skróty użyte w tym slajdzie:
PCP - Priority Code Point, 3-bitowe pole priorytetu w nagłówku IEEE 802.1Q.
DSCP - Differentiated Services Code Point, 6-bitowe pole klasy usługi w nagłówku IP.
IP - Internet Protocol, podstawowy protokół transmisji pakietowej.
IEEE 802.1Q - Standard definiujący tagowanie VLAN i priorytety w ramkach Ethernet.
RFC - Request for Comments, dokument standaryzacyjny IETF.
EF - Expedited Forwarding, klasa usług o najniższym opóźnieniu, stosowana dla głosu.
AF - Assured Forwarding, rodzina klas usług z gwarantowanym minimalnym pasmem.
CS - Class Selector, grupa kodepunktów zgodnych z historycznym polem IP Precedence.
PHB - Per-Hop Behavior, zachowanie pakietu na pojedynczym węźle sieci.

35/39

Przykład polityki QoS (koncepcja)

Slajd porządkuje klasy usług QoS według priorytetu i przeznaczenia ruchu.

Hierarchia klas usług (RFC 4594)

  • Network Control (CS6, DSCP 48): ruch sygnalizacyjny i protokoły routingu (OSPF, BGP, STP) - nadrzędny priorytet infrastrukturalny.
  • Priorytet najwyższy dla ruchu użytkownika (kolejka ekspresowa PQ / LLQ): ruch głosowy VoIP (klasa EF, DSCP 46 według RFC 3246). Wymaga minimalnego opóźnienia i zerowego jitteru.
  • Priorytet wysoki: interaktywne wideokonferencje (klasa AF41, DSCP 34 według RFC 2597) oraz streaming multimedialny i monitoring IP (klasa AF31, DSCP 26).
  • Priorytet średni: ruch transakcyjnych aplikacji biznesowych, bazy danych, systemy ERP/CRM (klasa AF21, DSCP 18).
  • Standard / Domyślny (Best-Effort, DF / CS0, DSCP 0): typowy ruch danych (przeglądanie stron WWW, poczta elektroniczna) bez gwarancji SLA.
  • Niski priorytet (Scavenger / Low-Priority Data, CS1, DSCP 8): ruch o minimalnym znaczeniu dla organizacji (duże pobierania w tle, ruch rekreacyjny) degradowany przy przeciążeniach.
Kolejka LLQ (Low Latency Queuing) zapewnia ruchowi głosowemu ścisły priorytet i minimalne opóźnienie, a jednocześnie ogranicza jego udział mechanizmem nadzoru ruchu (policing). Dzięki temu lawinowy napływ pakietów głosu nie doprowadza do zagłodzenia pozostałych klas ruchu.
Hierarchia klas usług QoS od kolejki ekspresowej dla głosu do klasy scavenger

Prezentowana hierarchia odzwierciedla wytyczne standardu IETF RFC 4594 oraz rekomendacje Cisco Medianet. Klasy usług bazują także na IETF RFC 2597 (AF) i IETF RFC 3246 (EF). Klasa Best-Effort (CS0 / DF) jest traktowana jako poziom odniesienia (ruchu standardowego), a nie jako klasa o obniżonym priorytecie. Do klasy o celowo obniżonym priorytecie (Scavenger, CS1) kieruje się ruch nienależący do operacji krytycznych, który w przypadku zatoru jest odrzucany w pierwszej kolejności.

Kolejka ekspresowa dla ruchu głosowego VoIP (LLQ - Low Latency Queuing) jest bezwzględnie ograniczana mechanizmem nadzoru ruchu (policing) do ściśle określonej wartości pasma (np. 10-15% przepustowości łącza). Zapobiega to sytuacji, w której lawinowy wzrost pakietów UDP doprowadziłby do zagłodzenia kolejek pozostałych klas usługowych.

Skróty użyte w tym slajdzie:
DSCP - Differentiated Services Code Point, 6-bitowe pole w nagłówku IP określające klasę jakości obsługi pakietu.
CS - Class Selector, zestaw kodepunktów DSCP wstecznie kompatybilnych z polem IP Precedence.
EF - Expedited Forwarding, kodepunkt DSCP 46 przeznaczony dla ruchu głosowego o najwyższych rygorach opóźnień.
AF - Assured Forwarding, rodzina klas usług DiffServ gwarantująca minimalne pasmo i określone profile odrzutu pakietów.
PQ - Priority Queue, kolejka o bezwzględnym priorytecie obsługiwana przed wszystkimi innymi kolejkami interfejsu.
LLQ - Low Latency Queuing, algorytm łączący kolejkę priorytetową dla ruchu głosu z nadzorem pasma (policing).
CBWFQ - Class-Based Weighted Fair Queuing, mechanizm sprawiedliwego kolejkowania wagowego z podziałem pasma na klasy.
WRED - Weighted Random Early Detection, algorytm unikania zatorów poprzez losowe, wczesne odrzucanie pakietów TCP zależnie od ich wagi.
DF - Default Forwarding, podstawowy kodepunkt DSCP 0 stosowany dla standardowego ruchu w modelu Best-Effort.
RFC - Request for Comments, specyfikacja IETF standaryzująca model DiffServ i wytyczne RFC 4594.

36/39

Podsumowanie części pierwszej

Slajd podsumowuje najważniejsze wnioski z pierwszego wykładu.

Kluczowe wnioski inżynierskie

  • Infrastruktura kampusowa: sieć kampusowa to rozległa, prywatna infrastruktura łącząca segmenty LAN w jednolity, bezpieczny system teleinformatyczny.
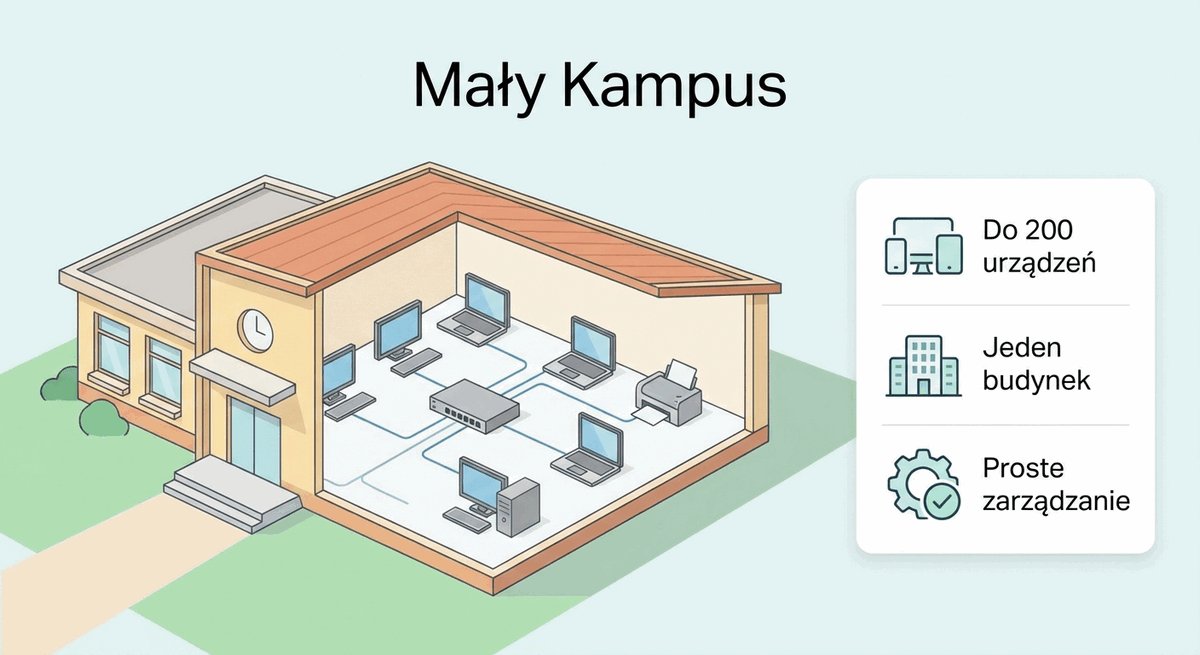
  • Taksonomia: różni się od sieci LAN, MAN i WAN zasięgiem terytorialnym, strukturą własności, zakresem kontroli administratora oraz modelami kosztowymi (CAPEX vs OPEX).
  • Architektura zależna od skali: małe kampusy stosują model Collapsed Core, natomiast średnie i duże wymagają pełnej hierarchii z wydzieloną warstwą dystrybucji i rdzenia.
  • Konwergencja usług: nowoczesne sieci kampusowe są systemami konwergentnymi, integrującymi dane, telefonię VoIP oraz monitoring IP w jednej infrastrukturze.
  • Niezawodność: zintegrowana infrastruktura wymaga rzetelnego projektowania wysokiej dostępności (HA) oraz wdrożenia mechanizmów jakości usług (QoS).
Model hierarchiczny to sposób projektowania sieci polegający na podziale funkcji między warstwy dostępu, dystrybucji i rdzenia. Ułatwia on skalowanie, lokalizowanie awarii i utrzymanie spójnych polityk bezpieczeństwa.
Podsumowanie kluczowych zagadnień pierwszej części wykładu

Podsumowanie zamyka wstępną część cyklu wykładów poświęconych inżynierii sieci kampusowych. Omówione pojęcia - taksonomia sieci, wymagania wielousługowości, modele redundancji oraz fundamenty jakości usług QoS - stanowią niezbędną bazę teoretyczną do dalszej nauki projektowania szczegółowego.

Podział na małe, średnie i duże kampusy jest narzędziem metodycznym, ułatwiającym studentom usystematyzowanie wiedzy i dobór odpowiednich technologii w zależności od realnych wymagań i budżetu przedsiębiorstwa.

Skróty użyte w tym slajdzie:
LAN - Local Area Network, sieć lokalna.
MAN - Metropolitan Area Network, sieć metropolitalna.
WAN - Wide Area Network, sieć rozległa.
HA - High Availability, wysoka dostępność.
QoS - Quality of Service, mechanizmy priorytetyzacji ruchu.
RFC - Request for Comments, dokument standaryzacyjny IETF.
CAPEX - Capital Expenditure, nakłady inwestycyjne.
OPEX - Operational Expenditure, koszty operacyjne.
VoIP - Voice over IP, telefonia w sieci pakietowej.
IP - Internet Protocol, podstawowy protokół transmisji pakietowej.

37/39

Zapowiedź kolejnego wykładu

Slajd zapowiada temat kolejnego wykładu i rolę trójwarstwowego modelu hierarchicznego.

Wykład 2: Trójwarstwowy model hierarchiczny

Na kolejnym wykładzie szczegółowo omówimy trójwarstwowy model hierarchiczny - sprawdzony wzorzec projektowania sieci kampusowych rekomendowany w inżynierii teleinformatycznej:

  • Warstwa dostępu (Access Layer): bezpieczne przyłączanie urządzeń końcowych, zasilanie PoE, zabezpieczenia portów (port security) i standardy dostępowe 802.1X.
  • Warstwa dystrybucji (Distribution Layer): agregacja łączy dostępowych, routing między sieciami VLAN, egzekwowanie list ACL i polityk QoS.
  • Warstwa rdzenia (Core Layer): ultraszybkie przekazywanie pakietów o wysokiej przepustowości pomiędzy blokami dystrybucyjnymi bez inspekcji pakietów.

Zrozumienie podziału ról w modelu hierarchicznym stanowi fundament tworzenia skalowalnych i niezawodnych sieci teleinformatycznych.

Model trójwarstwowy to sprawdzony wzorzec projektowy sieci kampusowej dzielący ją na warstwy dostępu, dystrybucji i rdzenia. Każda warstwa ma odrębne zadania, co upraszcza projektowanie, rozbudowę i diagnostykę.
Zapowiedź tematyki trójwarstwowego modelu hierarchicznego

Model trójwarstwowy stanowi sprawdzony w inżynierii wzorzec architektoniczny opracowany przez firmę Cisco, a nie normę zatwierdzoną przez organizacje ISO czy IEEE. W inżynierii sieciowej stosuje się także modele alternatywne: Collapsed Core (dla mniejszych wdrożeń) oraz nowoczesne architektury typu fabric (VXLAN/EVPN, Cisco SD-Access).

Szczegółowa analiza warstwy dostępu, dystrybucji i rdzenia pozwoli zrozumieć, w jaki sposób modułowość ułatwia lokalizowanie awarii, rozbudowę sieci bez przerw w jej działaniu oraz optymalizację kosztów sprzętu aktywnego.

Skróty użyte w tym slajdzie:
ASIC - Application-Specific Integrated Circuit, specjalizowany układ scalony realizujący sprzętowe przełączanie ramek w warstwie rdzenia z prędkością łącza.
TCAM - Ternary Content-Addressable Memory, pamięć asocjacyjna umożliwiająca natychmiastowe sprawdzanie reguł ACL w przełącznikach dystrybucyjnych.
SVI - Switch Virtual Interface, wirtualny interfejs routingu między sieciami VLAN konfigurowany w warstwie dystrybucji.
FHRP - First Hop Redundancy Protocol, rodzina protokołów redundancji bramy domyślnej dla stacji roboczych.
VRRP - Virtual Router Redundancy Protocol, otwarty protokół redundancji routerów opisany w dokumencie RFC 5798.
LAG - Link Aggregation Group, grupa logicznie zagregowanych portów fizycznych pomiędzy warstwami hierarchii.
PoE - Power over Ethernet, standard zasilania odbiorników sieciowych w warstwie dostępu.
ACL - Access Control List, lista sterowania dostępem egzekwująca polityki bezpieczeństwa w dystrybucji.
QoS - Quality of Service, architektura kolejkowania i klasyfikacji ruchu w kampusie.
VLAN - Virtual Local Area Network, domena rozgłoszeniowa warstwy 2 definiowana w standardzie IEEE 802.1Q.

38/39

Pytania i odpowiedzi

Slajd zamyka wykład i zaprasza do zadawania pytań oraz korzystania z materiałów dodatkowych.

Sesja pytań i odpowiedzi (Q&A)

  • Pytania: dotyczą omówionych pojęć, uwarunkowań architektonicznych lub konwergencji usług.
  • Materiały dydaktyczne: slajdy wykładowe, instrukcje laboratoryjne oraz odnośniki do dokumentacji i norm dostępne są na platformie e-learningowej uczelni.
Sesja Q&A to część wykładu przeznaczona na wyjaśnianie wątpliwości i omawianie przykładów zgłoszonych przez słuchaczy. Sprzyja ona utrwaleniu pojęć oraz korygowaniu nieporozumień powstałych w trakcie zajęć.
Ilustracja sesji pytań i odpowiedzi (Q&A)

Sesja pytań i odpowiedzi stanowi integralny element zajęć wykładowych. Dyskusja nad realnymi scenariuszami wdrożeniowymi ułatwia przyswojenie teoretycznych reguł inżynierskich oraz weryfikację założeń projektowych.

Pytania można kierować również drogą elektroniczną oraz podczas dyżurów konsultacyjnych. Rekomendowane materiały dodatkowe, w tym prezentacja w formacie PDF oraz wytyczne laboratoryjne, opublikowano na platformie kursowej.

Skróty użyte w tym slajdzie:
Q&A - Questions and Answers, sesja pytań i odpowiedzi ułatwiająca wyjaśnienie zagadnień inżynierskich.
FAQ - Frequently Asked Questions, zestawienie najczęściej zadawanych pytań i sprawdzonych odpowiedzi technicznych.
PDF - Portable Document Format, format plików wykorzystywany do dystrybucji dokumentacji projektowej i materiałów dydaktycznych.
LMS - Learning Management System, platforma uczelniana wspomagająca organizację kursu i publikację materiałów laboratoryjnych.
OPI - Ośrodek Przetwarzania Informacji, instytut badawczy rozwijający systemy teleinformatyczne dla nauki i szkolnictwa wyższego.
PIB - Państwowy Instytut Badawczy, status jednostki naukowej realizującej zadania publiczne o szczególnym znaczeniu dla państwa.

39/39

Dziękuję za uwagę

Slajd kończy wykład i wskazuje lekturę przygotowującą do kolejnych zajęć.

Zakończenie wykładu

  • Podziękowania: za uwagę i aktywny udział w zajęciach.
  • Zaproszenie: na kolejny wykład poświęcony trójwarstwowemu modelowi hierarchicznemu sieci kampusowej.
  • Lektura: James F. Kurose, Keith W. Ross, Sieci komputerowe. Ujęcie całościowe, rozdział 1 oraz Paweł Zaręba, Praktyczne projekty sieciowe, rozdziały 1 i 2.
Literatura przedmiotu to zestaw podręczników i dokumentów źródłowych zalecanych do samodzielnego pogłębiania wiedzy. Systematyczna lektura uzupełnia wykład i przygotowuje do ćwiczeń projektowych oraz laboratoryjnych.
Ilustracja końcowa wykładu

Opanowanie materiału z niniejszego wykładu stanowi warunek konieczny do efektywnego uczestnictwa w kolejnych modułach przedmiotu Projektowanie i wymiarowanie sieci klasy Campus. Znajomość podstawowych pojęć, uwarunkowań konwergencji oraz założeń jakości usług QoS będzie bezpośrednio wykorzystywana podczas ćwiczeń projektowych i laboratoryjnych.

Przed kolejnym spotkaniem należy zapoznać się ze wskazanymi rozdziałami podręczników Kurose-Ross oraz Zaręby, ze szczególnym uwzględnieniem mechanizmów przełączania w warstwie 2 i routingu w warstwie 3.

Skróty użyte w tym slajdzie:
LAN - Local Area Network, sieć lokalna.
WAN - Wide Area Network, sieć rozległa.
QoS - Quality of Service, mechanizmy priorytetyzacji ruchu.
VoIP - Voice over IP, telefonia w sieci pakietowej.
VLAN - Virtual Local Area Network, wirtualna sieć lokalna.
RODO - Rozporządzenie (UE) 2016/679 o ochronie danych osobowych.

Podgląd okładki książki