Wykład 6: Adresowanie IP, VLSM, DHCP i DNS w środowisku kampusowym

1/23

Planowanie przestrzeni adresowej w sieci kampusowej

Przedstawienie inżynierskich zasad projektowania hierarchicznej przestrzeni adresowej IPv4 i IPv6 oraz podstawowych usług infrastrukturalnych w kampusie.

Wykład 6: Adresowanie IP, VLSM, DHCP i DNS

  • Zakres wykładu: metodyka projektowania podsieci z wykorzystaniem masek VLSM, integracja protokołu IPv6 oraz kluczowe usługi infrastrukturalne DHCP i DNS.
  • Standaryzacja adresacji: zasady racjonalnego i hierarchicznego gospodarowania blokami adresów prywatnych (RFC 1918) i publicznych.
  • Ochrona usług bazowych: zabezpieczenie serwerów nazw oraz procedur przydziału konfiguracji IP przed manipulacjami i atakami podszywania.
Planowanie przestrzeni adresowej to proces inżynierski polegający na logicznym przydziale bloków adresów IP do poszczególnych lokalizacji geograficznych, budynków i funkcji sieciowych w organizacji. Prawidłowy plan umożliwia agresywną sumaryzację tras (Route Summarization), ułatwia filtrowanie ruchu na zaporach sieciowych oraz zapewnia skalowalność na wiele lat.
Planowanie przestrzeni adresowej i usługi sieciowe w kampusie

Adresacja IP stanowi fundament logiczny każdej sieci teleinformatycznej. Błędy popełnione na etapie planowania podsieci - takie jak chaotyczny przydział adresów bez zachowania ciągłości bloków, niedoszacowanie liczby stacji roboczych czy brak rezerwy na rozwój - są niezwykle trudne i kosztowne do naprawienia w działającym środowisku produkcyjnym.

W ramach tego wykładu szczegółowo przeanalizujemy zasady podziału przestrzeni adresowej za pomocą masek o zmiennej długości (VLSM), architekturę automatycznego przydziału konfiguracji IP przez protokół DHCP w środowisku wielu sieci wirtualnych oraz hierarchiczny system rozwiązywania nazw DNS.

Skróty użyte w tym slajdzie:
VLSM - Variable Length Subnet Masking, podział sieci na podsieci o maskach dopasowanych do potrzeb.
DHCP - Dynamic Host Configuration Protocol, protokół automatycznej konfiguracji parametrów sieciowych hostów.
DNS - Domain Name System, rozproszona baza danych odwzorowująca nazwy domenowe na adresy IP.
IP - Internet Protocol, podstawowy protokół warstwy sieciowej modelu OSI.

2/23

Agenda dzisiejszego wykładu

Przedstawienie harmonogramu wykładu obejmującego zagadnienia adresacji prywatnej, kalkulacji VLSM, protokołu IPv6 oraz usług DHCP i DNS.

Plan spotkania

  • Adresacja IPv4: pule prywatne RFC 1918, ograniczenia stałych masek FLSM oraz technika masek o zmiennej długości (VLSM).
  • Wprowadzenie do IPv6: format zapisu 128-bitowego adresu, typy prefiksów i zasady współistnienia w modelu Dual-Stack.
  • Usługi sieciowe: cykl dzierżawy DHCP (sekwencja DORA), agenci przekaźnika IP Helper oraz architektura serwerów DNS w kampusie.
Plan wykładu prowadzi od matematycznych reguł podziału przestrzeni adresowej, poprzez zasady eliminacji marnotrawstwa adresów, aż po zautomatyzowane protokoły dostarczania parametrów konfiguracyjnych do stacji roboczych. Zapewnia to holistyczne spojrzenie na funkcjonowanie warstwy sieciowej w kampusie.
Plan wykładu o adresacji IP, VLSM i usługach DHCP oraz DNS

Program wykładu został ułożony w logiczny ciąg inżynierski. Rozpoczynamy od analizy pul adresowych i matematycznych podstaw podziału sieci z wykorzystaniem masek o zmiennej długości (VLSM), co stanowi niezbędną umiejętność każdego projektanta systemów teleinformatycznych.

Następnie przechodzimy do praktycznej automatyzacji: jak za pomocą serwerów DHCP i agentów IP Helper zapewnić stacjom roboczym w dziesiątkach różnych VLAN-ów bezobsługowy dostęp do sieci, oraz jak zaprojektować lokalną i rekurencyjną architekturę DNS.

Skróty użyte w tym slajdzie:
FLSM - Fixed Length Subnet Masking, tradycyjny podział sieci ze stałą długością maski dla wszystkich podsieci.
RFC - Request for Comments, ustandaryzowane dokumenty techniczne definiujące protokoły Internetu.
DORA - Discover, Offer, Request, Acknowledge - czteroetapowa sekwencja wymiany komunikatów DHCP.
Dual-Stack - Równoległe działanie stosów protokołów IPv4 i IPv6 na urządzeniach sieciowych.

3/23

Strategia adresowania IP - dlaczego jest ważna?

Przedstawienie inżynierskich korzyści wynikających z uporządkowanego, hierarchicznego planu adresacji IP w dużej sieci kampusowej.

Hierarchia i skalowalność jako filary projektu sieciowego

  • Agresywna sumaryzacja tras (Route Summarization): redukcja rozmiaru tablic routingu w rdzeniu sieci do pojedynczych prefiksów zbiorczych.
  • Uproszczenie reguł bezpieczeństwa: możliwość tworzenia zwięzłych reguł ACL i polityk zapór ogniowych na podstawie całych bloków adresowych.
  • Szybka diagnostyka: natychmiastowa identyfikacja lokalizacji, budynku i roli urządzenia na podstawie logicznej struktury adresu IP.
Hierarchiczna przestrzeń adresowa to zorganizowana struktura adresów IP, w której kolejne bity lub oktety adresu odzwierciedlają topologię fizyczną i organizacyjną sieci (np. kampus, budynek, piętro, typ urządzenia). Umożliwia efektywną agregację informacji o trasach oraz ułatwia zarządzanie uprawnieniami dostępu.
Zasady projektowania hierarchicznej przestrzeni adresowej

Brak przemyślanego planu adresacji prowadzi do tzw. pofragmentowanej przestrzeni adresowej. W takiej sytuacji przełączniki rdzeniowe muszą przechowywać w pamięci TCAM setki szczegółowych tras /24 dla każdego odległego piętra, co obciąża procesor routingu i wydłuża czas konwergencji po awarii.

Dzięki hierarchizacji można całemu budynkowi przypisać jeden ciągły blok adresowy (np. 10.10.0.0/16). Przełącznik dystrybucyjny tego budynku rozgłasza do rdzenia sieci wyłącznie tę jedną trasę sumaryczną, ukrywając przed resztą kampusu lokalne fluktuacje stanów łączy poszczególnych VLAN-ów.

Skróty użyte w tym slajdzie:
TCAM - Ternary Content Addressable Memory, wyspecjalizowana pamięć sprzętowa tablic routingu.
ACL - Access Control List, lista reguł filtrujących ruch sieciowy.
CIDR - Classless Inter-Domain Routing, bezklasowy system routingu i agregacji prefiksów IP.
OSPF - Open Shortest Path First, protokół routingu wewnętrznego stanu łącza.

4/23

Adresacja IPv4: pule prywatne vs publiczne

Przedstawienie różnic pomiędzy publicznymi adresami IP a prywatnymi zakresami zdefiniowanymi w standardzie RFC 1918.

Rozgraniczenie przestrzeni globalnej od adresacji wewnętrznej

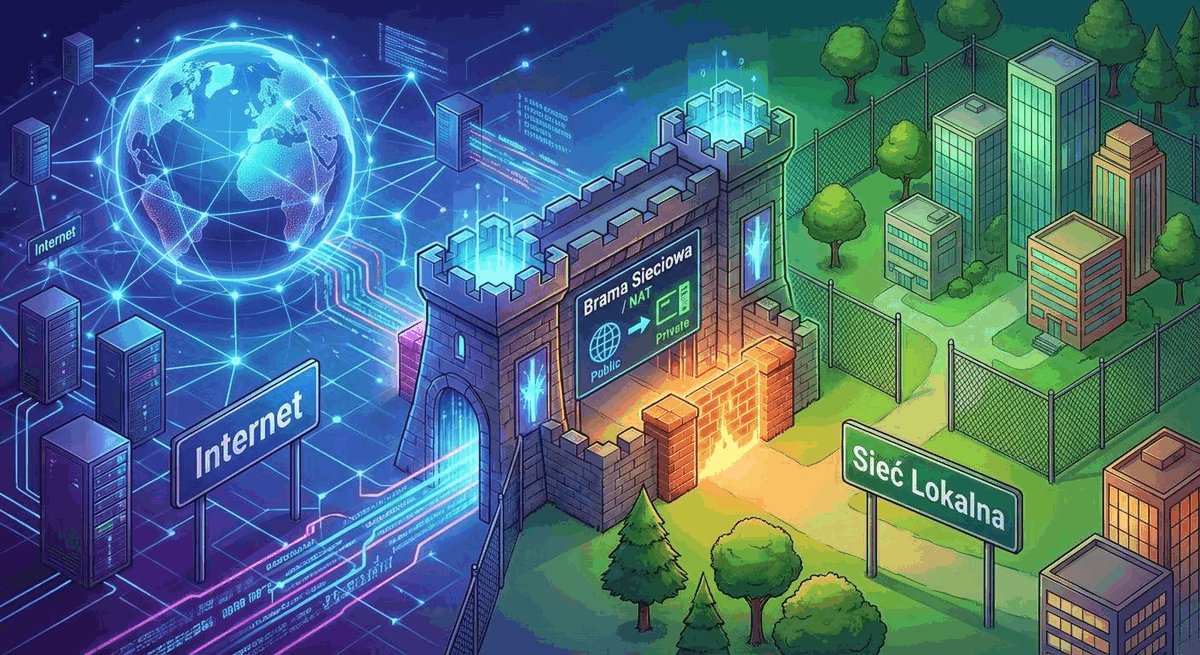
  • Publiczne adresy IP: globalnie unikalne adresy przydzielane przez regionalne rejestry internetowe (RIR, np. RIPE NCC), routowalne w globalnej sieci Internet.
  • Prywatne adresy IP (RFC 1918): przeznaczone do swobodnego użytku w sieciach lokalnych, nieroutowalne w globalnej sieci Internet.
  • Wymóg translacji NAT/PAT: konieczność translacji prywatnych adresów IP na publiczne adresy na urządzeniach brzegowych sieci kampusowej.
Przestrzeń adresowa RFC 1918 to zbiór trzech wydzielonych zakresów adresów IPv4 zarezerwowanych do wyłącznego użytku w prywatnych sieciach teleinformatycznych. Pakiety posiadające te adresy jako źródłowe lub docelowe są bezwzględnie odrzucane przez routery operatorów w globalnej tablicy BGP.
Porównanie adresacji publicznej i prywatnej RFC 1918

Wyczerpanie puli publicznych adresów IPv4 w rejestrze IANA w 2011 roku wymusiło powszechne stosowanie adresacji prywatnej wewnątrz sieci kampusowych i korporacyjnych. Wszystkie stacje robocze, telefony VoIP, drukarki oraz interfejsy zarządzające urządzeń sieciowych otrzymują adresy z zakresu prywatnego.

Dostęp do zasobów zewnętrznych (serwisów internetowych, chmur publicznych) realizowany jest za pomocą mechanizmu translacji adresów NAT/PAT (Network/Port Address Translation) na brzegowej zaporze sieciowej, która mapuje tysiące wewnętrznych połączeń na pojedynczy publiczny adres IP operatora.

Skróty użyte w tym slajdzie:
RIR - Regional Internet Registry, regionalny rejestr internetowy przydzielający pule adresów IP.
RIPE - Réseaux IP Européens Network Coordination Centre, rejestr internetowy dla Europy i Bliskiego Wschodu.
NAT - Network Address Translation, technika modyfikacji adresów IP w nagłówkach pakietów.
IANA - Internet Assigned Numbers Authority, naczelna organizacja zarządzająca globalną przestrzenią adresową IP.

5/23

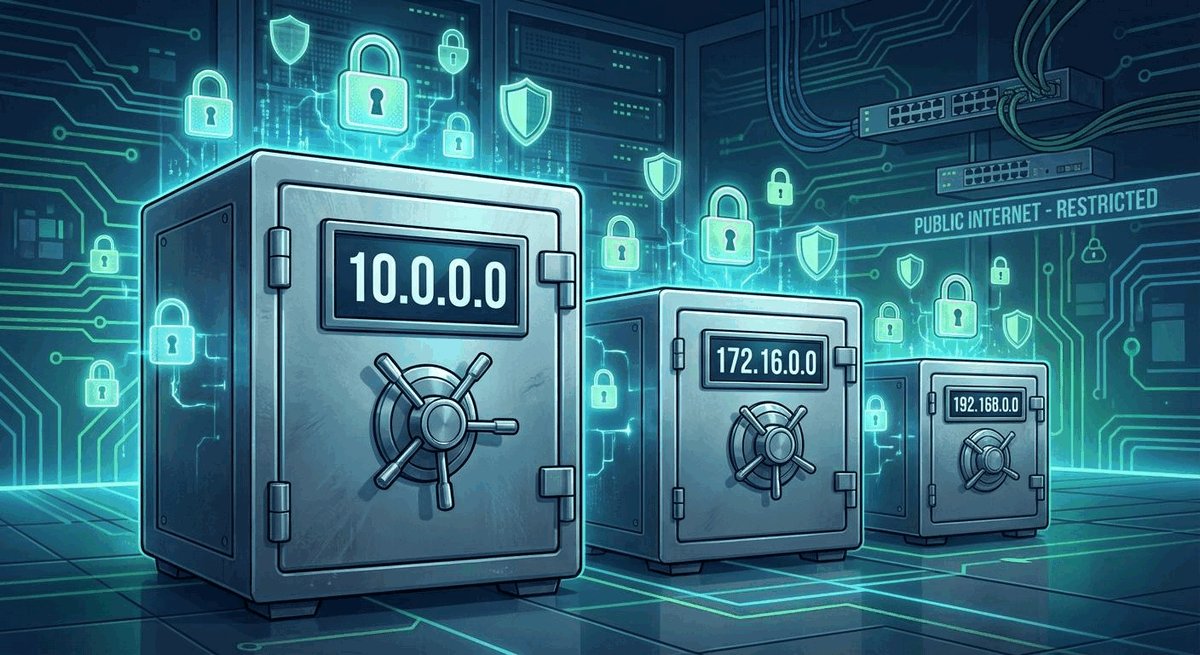
Prywatne zakresy adresów IPv4 (RFC 1918)

Przedstawienie specyfikacji trzech bloków adresów prywatnych RFC 1918 oraz kryteriów ich doboru w kampusie.

Trzy znormalizowane bloki adresowe dla sieci lokalnych

  • Klasa A: 10.0.0.0/8: pojedynczy blok oferujący 16 777 216 adresów, stanowiący fundament planów adresacyjnych dużych sieci kampusowych i korporacyjnych.
  • Klasa B: 172.16.0.0/12: 16 ciągłych sieci /16 (od 172.16.0.0 do 172.31.255.255) oferujących ponad 1 048 576 adresów.
  • Klasa C: 192.168.0.0/16: przestrzeń 256 podsieci /24 (od 192.168.0.0 do 192.168.255.255), powszechnie stosowana w mniejszych laboratoriach i sieciach domowych/biurowych.
Pula adresów prywatnych to ustandaryzowany zbiór prefiksów IPv4 zdefiniowany w dokumencie RFC 1918: 10.0.0.0/8, 172.16.0.0/12 oraz 192.168.0.0/16. Zapewnia organizacjom nieograniczone możliwości tworzenia wielopoziomowych podsieci bez ponoszenia opłat za dzierżawę publicznych adresów IP.
Zestawienie trzech bloków adresów prywatnych RFC 1918

W architekturze dużej sieci kampusowej najczęściej wybieranym zakresem jest blok 10.0.0.0/8. Daje on inżynierowi ogromną swobodę w projektowaniu struktury oktetów: drugi oktet może identyfikować konkretny kampus lub budynek (np. 10.1.x.x dla Budynku A, 10.2.x.x dla Budynku B), trzeci oktet numer wirtualnej sieci VLAN (np. 10.1.20.x dla VLAN 20 na piętrze), a czwarty numer stacji roboczej.

Taka czytelna konwencja eliminuje konieczność ciągłego sprawdzania dokumentacji i pozwala inżynierom serwisu na natychmiastowe zlokalizowanie urządzenia generującego ruch w systemach monitoringu sieciowego.

Skróty użyte w tym slajdzie:
RFC - Request for Comments, ustandaryzowany zbiór specyfikacji technicznych Internetu.
BGP - Border Gateway Protocol, protokół routingu wektorowo-ścieżkowego w sieciach rozległych.
VLAN - Virtual Local Area Network, logicznie wyodrębniona sieć wirtualna.
IP - Internet Protocol, protokół warstwy sieciowej.

6/23

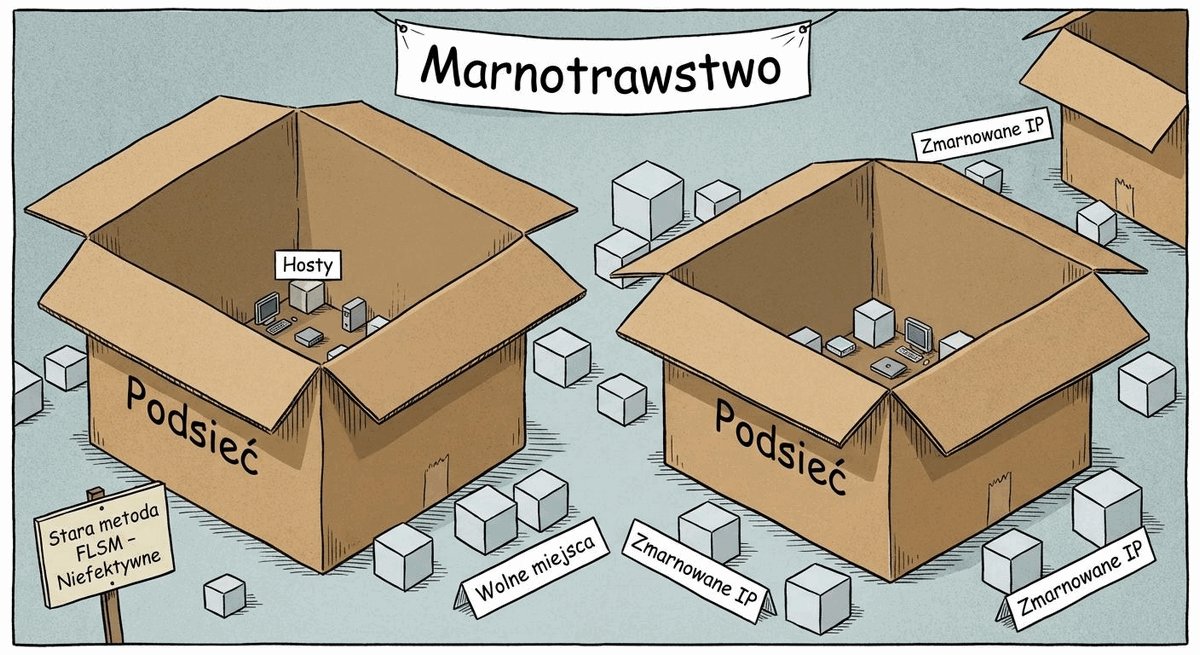
Problem: marnotrawstwo adresów w FLSM

Wyjaśnienie wad metody FLSM polegającej na stosowaniu jednakowej maski dla wszystkich podsieci niezależnie od ich potrzeb.

Ograniczenia tradycyjnego podziału o stałej długości maski

  • Sztywna długość maski: każda podsieć w systemie otrzymuje identyczną liczbę adresów (np. maska /24 dająca 254 adresy hostów).
  • Marnotrawstwo na łączach tranzytowych: łącze punkt-punkt (Point-to-Point) wymagające zaledwie 2 adresów IP przy stałej masce /24 marnuje 252 cenne adresy.
  • Przepełnienie dużych segmentów: brak możliwości obsłużenia auli wykładowej lub sieci Wi-Fi z 400 użytkownikami w pojedynczej podsieci /24 bez tworzenia sztucznych podziałów.
Fixed Length Subnet Masking (FLSM) to klasyczna metoda podziału sieci, w której wszystkie utworzone podsieci posiadają dokładnie taką samą maskę podsieci i identyczną pojemność adresową. Charakteryzuje się ogromną nieefektywnością i marnotrawstwem przestrzeni adresowej w zróżnicowanych środowiskach sieciowych.
Problem marnotrawstwa adresów IP w technice FLSM

Przed wprowadzeniem routingu bezklasowego administratorzy dzielili sieć główną za pomocą jednej, sztywnej maski (FLSM). Jeśli w kampusie znajdowało się 20 podsieci użytkowników po 100 komputerów oraz 15 łączy światłowodowych pomiędzy przełącznikami (łącza punkt-punkt wymagające po 2 adresy), zastosowanie maski /24 (254 hosty) do wszystkich segmentów skutkowało utratą tysięcy wolnych adresów.

Na samych łączach tranzytowych tracono 15 x 252 = 3780 adresów IP! Podejście takie uniemożliwiało efektywne zarządzanie przestrzenią adresową i szybko prowadziło do wyczerpania dostępnych pul.

Skróty użyte w tym slajdzie:
FLSM - Fixed Length Subnet Masking, podział sieci ze stałą długością maski.
P2P - Point-to-Point, łącze bezpośrednie pomiędzy dwoma węzłami sieciowymi.
CIDR - Classless Inter-Domain Routing, bezklasowy routing międzydomenowy.
IP - Internet Protocol, protokół warstwy sieciowej.

7/23

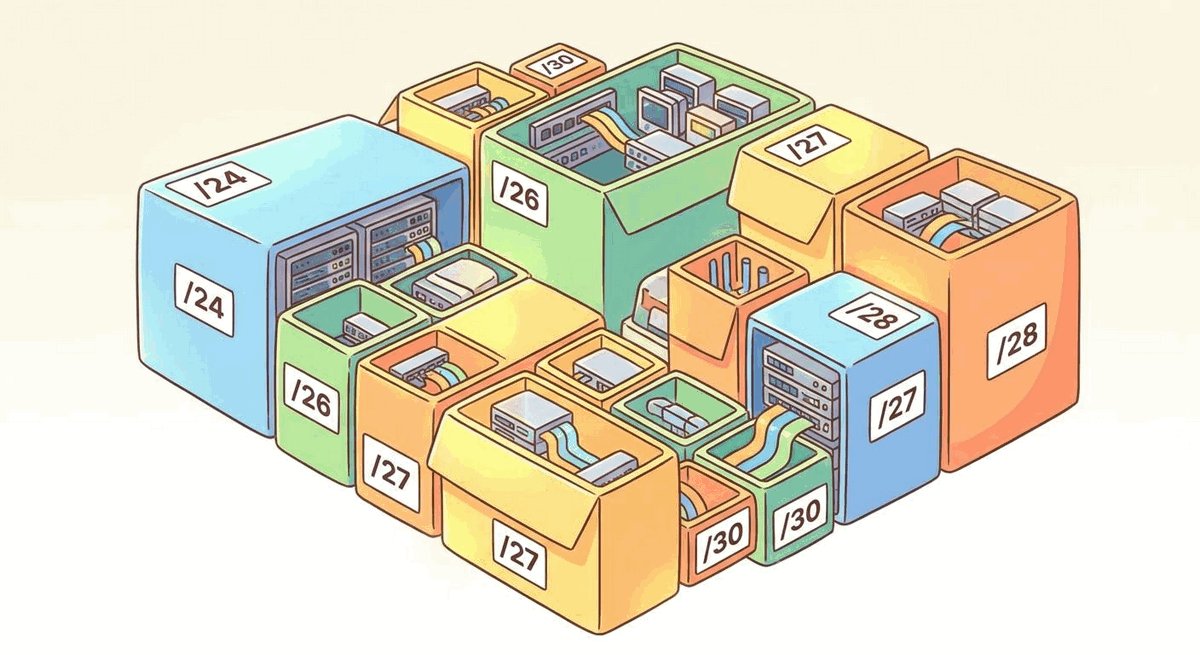
Rozwiązanie: maski o zmiennej długości (VLSM)

Przedstawienie techniki VLSM jako mechanizmu optymalizacji przestrzeni adresowej poprzez zróżnicowanie masek podsieci.

Precyzyjne dopasowanie rozmiaru podsieci do rzeczywistych wymagań

  • Elastyczny podział podsieci: możliwość dzielenia wolnych bloków adresowych na mniejsze segmenty o zróżnicowanych długościach masek dopasowanych do potrzeb.
  • Maksymalna efektywność: dopasowanie rozmiaru prefiksu do liczby hostów (np. /23 dla 400 hostów, /27 dla 25 hostów, /30 dla łączy P2P).
  • Wymóg routingu bezklasowego: konieczność stosowania protokołów przesyłających długość prefiksu w aktualizacjach routingu (np. OSPF, IS-IS, BGP).
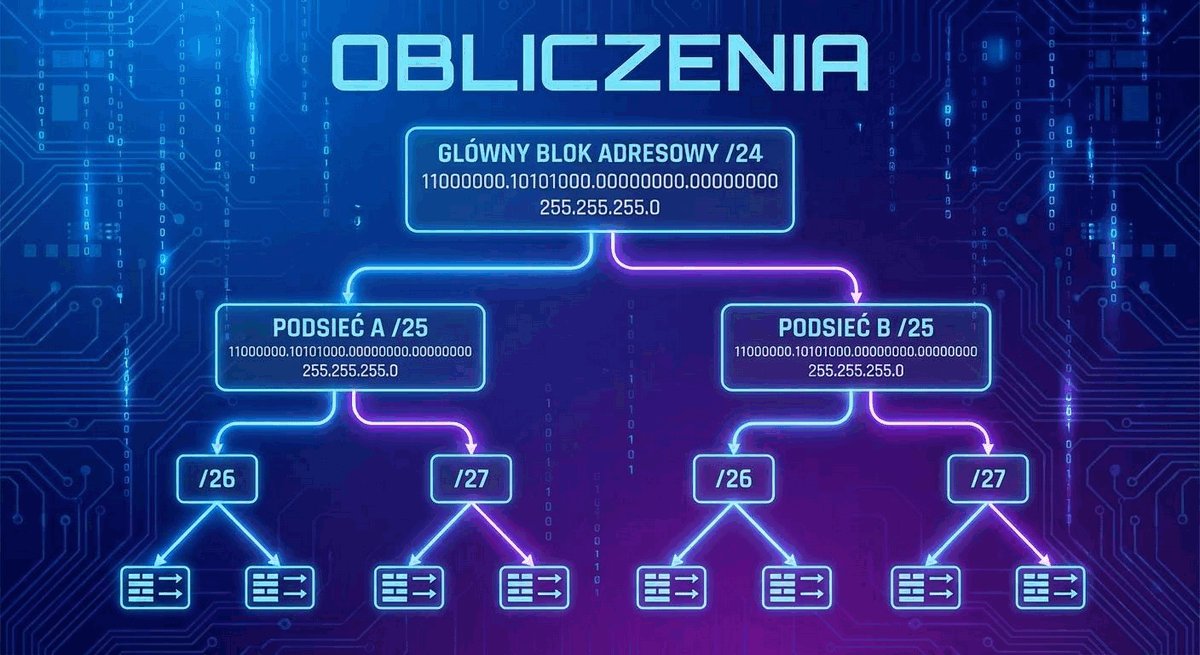
Variable Length Subnet Masking (VLSM) to zaawansowana technika podziału przestrzeni adresowej IP polegająca na stosowaniu masek o różnej długości w ramach tej samej sieci nadrzędnej. Umożliwia inżynierowi idealne dopasowanie wielkości przydzielanego bloku do rzeczywistego zapotrzebowania danego segmentu, minimalizując straty adresów.
Zasada działania techniki masek o zmiennej długości VLSM

Wdrożenie VLSM stało się możliwe dzięki odejściu od archaicznego podziału klasowego (Classful Routing) na rzecz routingu bezklasowego (Classless Routing). Protokoły stanu łącza, takie jak OSPF czy IS-IS, przesyłają w swoich komunikatach aktualizacyjnych nie tylko adres sieci docelowej, ale także pełną informację o masce podsieci (długości prefiksu).

Dzięki VLSM inżynier może przypisać do łącza światłowodowego przełącznik-przełącznik maskę /30 (4 adresy: adres sieci, 2 adresy hostów, adres rozgłoszeniowy) lub nowoczesną maskę /31 wg RFC 3021 (dokładnie 2 adresy hostów bez adresu sieci i adresu rozgłoszeniowego), zachowując pozostałe adresy dla użytkowników.

Skróty użyte w tym slajdzie:
VLSM - Variable Length Subnet Masking, maski podsieci o zmiennej długości.
OSPF - Open Shortest Path First, protokół bezklasowego routingu stanu łącza.
P2P - Point-to-Point, bezpośrednie łącze punkt-punkt łączące dwa routery.
RFC - Request for Comments, ustandaryzowany zbiór specyfikacji technicznych.

8/23

Proces projektowania z użyciem VLSM

Przedstawienie algorytmu projektowania przestrzeni adresowej VLSM zgodnie z zasadą sortowania malejącego według liczby hostów.

Algorytm optymalnego podziału przestrzeni adresowej

  • Krok 1 (Zestawienie wymagań): inwentaryzacja wszystkich segmentów sieci wraz z wymaganą liczbą adresów z uwzględnieniem rezerwy.
  • Krok 2 (Sortowanie malejące): uszeregowanie podsieci od największej do najmniejszej w celu uniknięcia nakładania się bloków.
  • Krok 3 (Dobór potęg dwójki): wyznaczenie minimalnej potęgi liczby 2 spełniającej zależność 2^h - 2 ≥ liczba wymaganych adresów hostów.
  • Krok 4 (Alokacja ciągła): sukcesywny przydział podsieci z puli głównej bez pozostawiania nieciągłych luk, umożliwiający późniejszą sumaryzację.
Algorytm projektowania VLSM to zbiór deterministycznych reguł inżynierskich gwarantujący bezkolizyjny i bezstratny podział puli adresowej. Opiera się na zasadzie przydzielania adresów w kolejności od podsieci o największych wymaganiach do najmniejszych, co zapobiega fragmentacji przestrzeni adresowej.
Algorytm postępowania przy projektowaniu sieci metodą VLSM

Złotą zasadą projektowania VLSM jest bezwzględne sortowanie podsieci w kolejności malejącej według liczby wymaganych adresów hostów. Przydzielenie w pierwszej kolejności małej podsieci (np. /28) na początku puli /24 mogłoby uniemożliwić późniejsze wydzielenie z tego samego bloku dużej podsieci (np. /25), która wymaga wyrównania adresu początkowego do granicy bloku będącej wielokrotnością 128.

Pamiętajmy również o uwzględnieniu rezerwy inżynierskiej: planując wielkość podsieci dla danego wydziału lub piętra, należy zawsze założyć co najmniej 20-30% zapasu na przyszły rozwój (nowe stacje robocze, telefony, drukarki), aby uniknąć konieczności czasochłonnej rekonfiguracji całej podsieci w przyszłości.

Skróty użyte w tym slajdzie:
VLSM - Variable Length Subnet Masking, zmienna długość maski podsieci.
CIDR - Classless Inter-Domain Routing, notacja prefiksowa zapisu masek sieciowych.
CAPEX - Capital Expenditure, nakłady inwestycyjne ponoszone na infrastrukturę.
IP - Internet Protocol, protokół warstwy sieciowej.

9/23

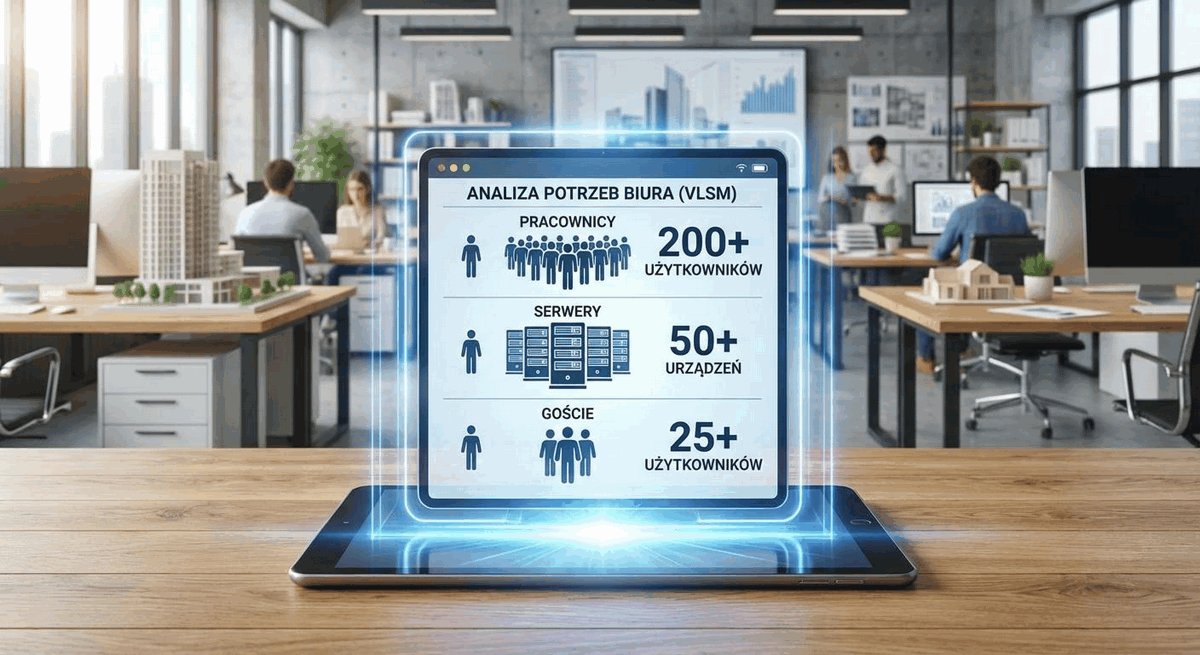
Przykład praktyczny VLSM - krok 1: wymagania

Przedstawienie założeń projektowych dla wydzielenia podsieci użytkowników, serwerów i łączy tranzytowych z puli 192.168.1.0/24.

Studium przypadku: podział bloku 192.168.1.0/24

  • Pula wyjściowa: blok prywatny 192.168.1.0/24 oferujący łącznie 256 adresów IP (254 użyteczne dla hostów).
  • Segment A (Studenci): 110 stacji roboczych - wymagana maska /25 (128 adresów ogółem, 126 użytecznych adresów hostów).
  • Segment B (Pracownicy): 50 stacji roboczych - wymagana maska /26 (64 adresy ogółem, 62 użyteczne).
  • Segment C (Serwery) oraz D-E (Łącza P2P): 20 serwerów (maska /27) oraz dwa łącza szkieletowe wymagające po 2 adresy hostów (maski /30).
Inwentaryzacja wymagań adresowych to etap analizy przedwdrożeniowej, w którym inżynier określa liczbę aktywnych urządzeń w każdym planowanym segmencie sieci oraz oblicza minimalną liczbę bitów części hosta (h) niezbędną do zaadresowania tych węzłów. Uwzględnia rezerwę rozwojową organizacji oraz zapobiega nakładaniu się pul adresowych w procesie alokacji VLSM.
Zestawienie wymagań adresowych w studium przypadku VLSM

Przeanalizujmy konkretne studium przypadku. Dysponujemy pojedynczym blokiem 192.168.1.0/24 i musimy zaadresować: Segment A (110 komputerów), Segment B (50 komputerów), Segment C (20 serwerów) oraz dwa łącza tranzytowe P2P (po 2 adresy).

Dla Segmentu A (110 hostów): wzór 2^h - 2 daje dla h=7 wartość 128 - 2 = 126 hostów. Oznacza to, że potrzebujemy 7 bitów na hosta, a zatem maska wynosi 32 - 7 = 25 bitów (/25). W tradycyjnej metodzie FLSM cały blok /24 zostałby zużyty na tę jedną podsieć, a dzięki VLSM możemy w tym samym bloku zaadresować wszystkie pozostałe segmenty!

Skróty użyte w tym slajdzie:
FLSM - Fixed Length Subnet Masking, sztywna maska podsieci.
VLSM - Variable Length Subnet Masking, elastyczna maska podsieci.
P2P - Point-to-Point, łącze bezpośrednie pomiędzy routerami.
IP - Internet Protocol, protokół adresowania logicznego.

10/23

Przykład praktyczny VLSM - krok 2: plan adresacji

Przedstawienie finalnej tabeli alokacji podsieci VLSM z wyznaczonymi adresami sieci, bram domyślnych i rozgłoszeń.

Harmonogram przydziału podsieci i zakresy adresowe

  • Podsieć A (Studenci): 192.168.1.0/25 (zakres hostów: .1 - .126, brama: .1, broadcast: .127).
  • Podsieć B (Pracownicy): 192.168.1.128/26 (zakres hostów: .129 - .190, brama: .129, broadcast: .191).
  • Podsieć C (Serwery): 192.168.1.192/27 (zakres hostów: .193 - .222, brama: .193, broadcast: .223).
  • Łącza P2P (Link 1 i 2): 192.168.1.224/30 (.225 - .226) oraz 192.168.1.228/30 (.229 - .230).
Tabela adresacji VLSM to techniczny dokument projektowy zawierający precyzyjne zestawienie wszystkich wydzielonych podsieci: adresy sieci, maski podsieci w notacji dziesiętnej i prefiksowej, zakresy użytecznych adresów hostów, adresy bram domyślnych oraz adresy rozgłoszeniowe. Stanowi podstawę konfiguracji urządzeń aktywnych oraz ułatwia bieżącą diagnostykę i rozbudowę sieci kampusowej.
Tabela alokacji adresów IP wyliczona metodą VLSM

Zwróćmy uwagę na niezwykłą elegancję i oszczędność uzyskanego planu: w obrębie pojedynczej puli 192.168.1.0/24 zaadresowaliśmy łącznie 184 aktywne hosty w trzech zróżnicowanych podsieciach oraz dwa łącza szkieletowe, a wciąż pozostał nam do dyspozycji wolny blok 192.168.1.232/29 i 192.168.1.240/28 na przyszłe rozszerzenia!

Warto podkreślić regułę inżynierską: pierwszy użyteczny adres w podsieci (np. .1, .129, .193) jest tradycyjnie rezerwowany dla interfejsu bramy domyślnej (routera lub SVI na przełączniku L3), a ostatnie adresy przydziela się dla infrastruktury serwerowej i drukarek.

W nowoczesnych sieciach kampusowych na połączeniach router-router oraz w łączach dosyłowych do zapór sieciowych standardem jest stosowanie prefiksów 31-bitowych (maska 255.255.255.254) zgodnie z dokumentem RFC 3021. W podsieci /31 występują dokładnie dwa adresy hostów (np. 10.0.0.0 oraz 10.0.0.1). Zasada ta znosi historyczne ograniczenie rezerwacji pierwszego adresu jako identyfikatora sieci i ostatniego jako adresu rozgłoszeniowego, oszczędzając 50% puli adresowej w stosunku do tradycyjnych podsieci /30.

Skróty użyte w tym slajdzie:
SVI - Switched Virtual Interface, wirtualny interfejs bramy warstwy 3.
P2P - Point-to-Point, łącze szkieletowe z maską /30.
CIDR - Classless Inter-Domain Routing, notacja skrótowa zapisu masek sieciowych.
RFC - Request for Comments, oficjalny standard techniczny Internetu.

11/23

Wprowadzenie do protokołu IPv6 w kampusie

Przedstawienie założeń protokołu IPv6, eliminacji ograniczeń IPv4 oraz modelu współistnienia Dual-Stack w kampusie.

Nowa generacja protokołu internetowego

  • Przestrzeń 128-bitowa: 3.4 x 10^38 unikalnych adresów IP całkowicie eliminujących problem deficytu adresów IPv4.
  • Likwidacja mechanizmu NAT: przywrócenie pierwotnej zasady komunikacji koniec-z-końcem (End-to-End Connectivity).
  • Eliminacja transmisji rozgłoszeniowych: zastąpienie ruchu rozgłoszeniowego (Broadcast) komunikacją wieloodbiorczą (Multicast) oraz Anycast.
Internet Protocol Version 6 (IPv6, standard RFC 8200) to nowoczesny protokół warstwy sieciowej oferujący 128-bitową przestrzeń adresową, uproszczony nagłówek o stałej długości 40 bajtów oraz wbudowane mechanizmy autokonfiguracji SLAAC. Eliminuje konieczność stosowania translacji NAT, przywracając przejrzystość komunikacji w sieciach globalnych.
Wprowadzenie do architektury protokołu IPv6

Wdrożenie protokołu IPv6 w nowoczesnej sieci kampusowej nie jest pieśnią odległej przyszłości, lecz współczesną koniecznością inżynierską. Wiele instytucji badawczych, serwisów chmurowych oraz urządzeń mobilnych preferuje komunikację w standardzie IPv6 z uwagi na niższe opóźnienia wynikające z braku translacji NAT.

Standardem wdrożeniowym w kampusie jest model Dual-Stack, w którym na każdym interfejsie przełącznika i routera równolegle uruchomione są oba stosy: IPv4 oraz IPv6. Dzięki temu urządzenia mogą komunikować się zarówno ze starymi systemami, jak i nowoczesnymi usługami natywnymi dla IPv6. W architekturze IPv6 całkowicie wyeliminowano ruch rozgłoszeniowy (Broadcast). Funkcję rozwiązywania adresów L2 pełni protokół NDP (IETF RFC 4861: Neighbor Discovery for IPv6) oparty na wiadomościach ICMPv6 i adresach Solicited-Node Multicast.

Skróty użyte w tym slajdzie:
IPv6 - Internet Protocol Version 6, 128-bitowy protokół nowej generacji.
SLAAC - Stateless Address Autoconfiguration, bezstanowa autokonfiguracja adresów IPv6.
NAT - Network Address Translation, translacja adresów wyeliminowana w protokole IPv6.
NDP - Neighbor Discovery Protocol, protokół wykrywania sąsiadów w IPv6 zastępujący ARP.

12/23

Struktura i zapis adresu IPv6

Przedstawienie notacji szesnastkowej adresu IPv6 oraz zasad kompresji zer i typów adresów.

Reguły skracania i typologia prefiksów w standardzie RFC 4291

  • Format zapisu: 8 grup po 4 cyfry szesnastkowe (hektety) rozdzielone dwukropkami (np. 2001:0db8:85a3:0000:0000:8a2e:0370:7334).
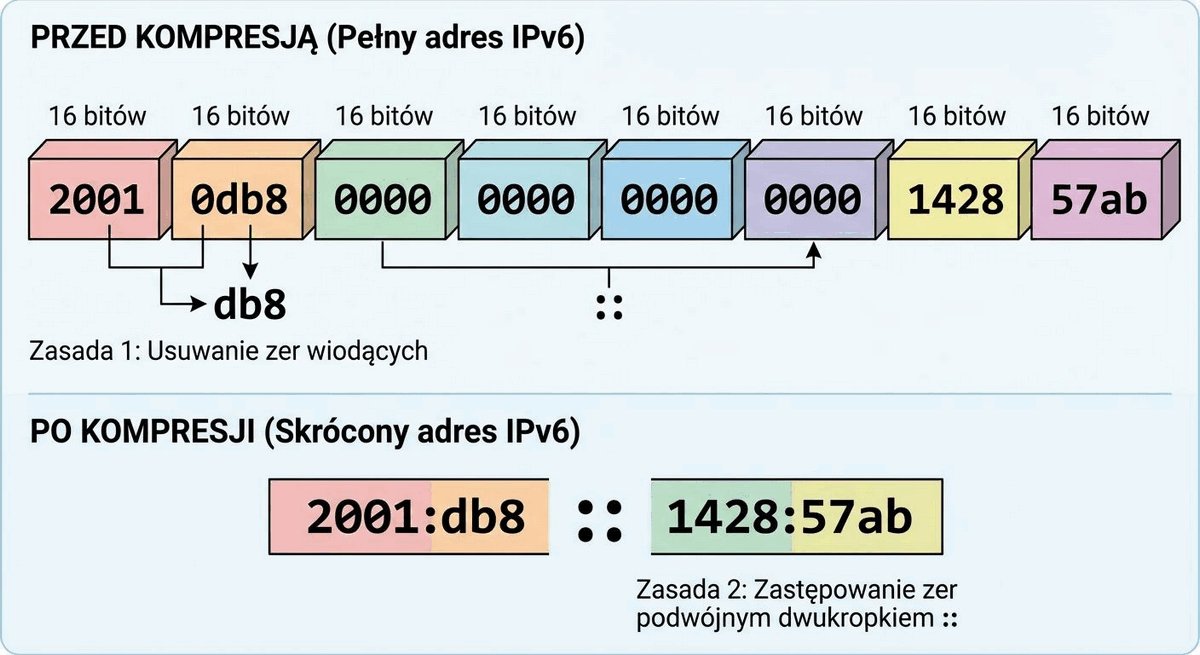
  • Reguła pomijania zer wiodących: usunięcie początkowych zer w każdym bloku 16-bitowym (np. :0001: staje się :1:).
  • Reguła podwójnego dwukropka (::): jednorazowe zastąpienie najdłuższego ciągu sąsiadujących bloków samych zer symbolem ::.
Kompresja zapisu IPv6 to zbiór znormalizowanych w RFC 5952 reguł formatowania adresu szesnastkowego, umożliwiający skrócenie długiego ciągu znaków poprzez eliminację zer wiodących oraz zastąpienie jednej sekwencji zer podwójnym dwukropkiem (::). Zapewnia jednoznaczność i czytelność zapisu.
Format adresu IPv6 i zasady kompresji zer

Zapis 128-bitowego adresu IPv6 może wydawać się początkującym studentom skomplikowany, lecz po zastosowaniu dwóch oficjalnych reguł kompresji staje się bardzo zwięzły. Przykładowo, adres pętli zwrotnej 0000:0000:0000:0000:0000:0000:0000:0001 po skróceniu zer wiodących i kompresji przyjmuje czytelną postać ::1.

W strukturze adresu IPv6 pierwsze 64 bity stanowią prefiks sieciowy (Global Routing Prefix + Subnet ID), natomiast pozostałe 64 bity to unikalny identyfikator interfejsu (Interface ID). Standardem inżynierskim w sieciach kampusowych jest przydzielanie dla każdego VLAN-u prefiksu o stałej długości /64.

Skróty użyte w tym slajdzie:
EUI-64 - Extended Unique Identifier 64-bit, algorytm tworzenia identyfikatora interfejsu z adresu MAC.
ULA - Unique Local Address, odpowiednik adresów prywatnych w IPv6 z prefiksem fc00::/7.
GUA - Global Unicast Address, publiczny adres globalny IPv6 rozpoczynający się od 2000::/3.
RFC - Request for Comments, ustandaryzowany zbiór specyfikacji technicznych.

13/23

Automatyzacja: protokół DHCP

Przedstawienie protokołu DHCP jako zautomatyzowanego systemu dostarczania parametrów sieciowych do stacji roboczych.

Dynamiczne zarządzanie konfiguracją hostów w sieci kampusowej

  • Automatyzacja konfiguracji: eliminacja ręcznego wpisywania adresów IP, masek, bram domyślnych i serwerów DNS na komputerach.
  • Elastyczność dzierżawy (Lease Time): automatyczny recykling nieużywanych adresów po odłączeniu urządzeń użytkowników.
  • Ochrona przed konfliktami: weryfikacja braku konfliktów adresowych (np. zapytania ICMP Echo) przed przypisaniem adresu do dzierżawy.
Dynamic Host Configuration Protocol (DHCP) to protokół warstwy aplikacji działający w modelu klient-serwer na portach UDP 67 i 68, który automatycznie przydziela stacjom roboczym adresy IP, maski podsieci, adres bramy domyślnej oraz opcje konfiguracyjne (DNS, NTP, TFTP). Eliminuje błędy konfiguracyjne i drastycznie redukuje koszty administracyjne.
Rola protokołu DHCP w automatyzacji konfiguracji sieciowej

W kampusie uniwersyteckim z tysiącami rotujących użytkowników (studenci przemieszczający się ze smartfonami i laptopami pomiędzy salami) ręczne zarządzanie adresacją IP byłoby całkowicie niemożliwe. Protokół DHCP rozwiązuje ten problem poprzez mechanizm czasowej dzierżawy (Lease Time).

W sieciach Wi-Fi dla gości i studentów czas dzierżawy ustawia się zazwyczaj na krótkie wartości (np. 2 do 4 godzin), co pozwala na natychmiastowe odzyskiwanie adresów zwolnionych przez osoby opuszczające kampus i zapobiega wyczerpaniu dostępnej puli adresowej.

Skróty użyte w tym slajdzie:
DHCP - Dynamic Host Configuration Protocol, protokół automatycznego przydziału konfiguracji IP.
UDP - User Datagram Protocol, bezpołączeniowy protokół warstwy transportowej.
NTP - Network Time Protocol, protokół synchronizacji czasu w urządzeniach sieciowych.
TFTP - Trivial File Transfer Protocol, prosty protokół transferu plików konfiguracyjnych i oprogramowania.

14/23

Proces działania DHCP - sekwencja DORA i cykl dzierżawy

Przedstawienie czterech etapów sekwencji DORA oraz zasad odnawiania dzierżawy w chwilach T1 i T2.

Czteroetapowa wymiana komunikatów i mechanizm odnawiania dzierżawy

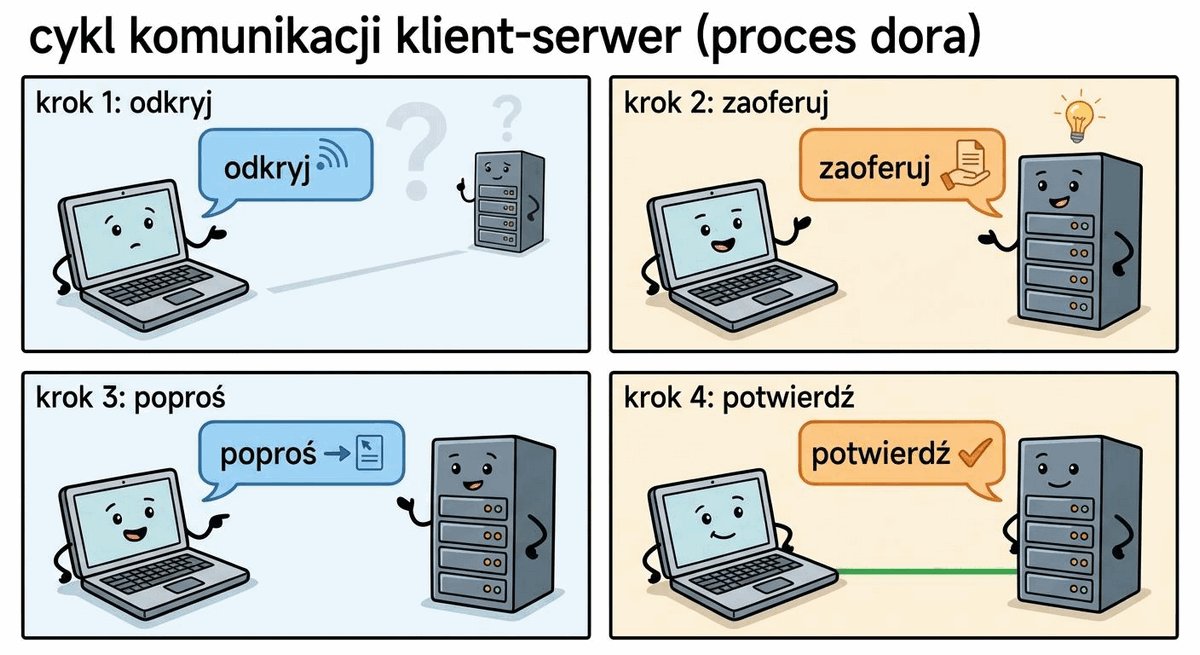
  • DHCP Discover (Broadcast): stacja wysyła zapytanie poszukujące serwera DHCP w lokalnej domenie rozgłoszeniowej.
  • DHCP Offer & Request: serwer proponuje adres w komunikacie Offer, a klient formalnie potwierdza wybór pakietem Request.
  • DHCP Acknowledge (ACK): serwer potwierdza przydział adresu i przekazuje pełny zestaw opcji sieciowych.
  • Liczniki odnawiania: automatyczne procedury odnowienia dzierżawy w chwilach T1 (50% czasu trwania) oraz T2 (87,5% czasu trwania dzierżawy).
Sekwencja DORA to znormalizowany proces wymiany czterech komunikatów (Discover, Offer, Request, Acknowledge) pomiędzy klientem a serwerem DHCP, w wyniku którego stacja uzyskuje autoryzowaną dzierżawę adresu IP. W trakcie trwania dzierżawy stacja podejmuje próby jej bezprzerwowego przedłużenia po upływie 50% zdefiniowanego czasu.
Czteroetapowa sekwencja DORA i cykl dzierżawy DHCP

Początkowy komunikat DHCP Discover jest wysyłany jako pakiet rozgłoszeniowy (IP źródłowy 0.0.0.0, docelowy 255.255.255.255, porty UDP 68 -> 67), ponieważ stacja nie posiada jeszcze własnego adresu IP ani nie zna adresu serwera DHCP. W pakiecie Request stacja potwierdza wybór oferty, informując jednocześnie inne serwery DHCP w sieci, że ich oferty zostały odrzucone.

Gdy upłynie 50% czasu dzierżawy (timer T1), klient wysyła bezpośredni pakiet unicast DHCP Request do serwera, który wydał dzierżawę, prosząc o jej przedłużenie. Jeśli serwer nie odpowiada, po upływie 87.5% czasu (timer T2) klient przechodzi w stan Rebind i rozsyła zapytanie rozgłoszeniowe do dowolnego dostępnego serwera DHCP.

Skróty użyte w tym slajdzie:
DORA - Discover, Offer, Request, Acknowledge - cztery fazy negocjacji adresu DHCP.
ACK - Acknowledgment, pakiet potwierdzenia przydziału dzierżawy.
NAK - Negative Acknowledgment, pakiet odmowy przydziału adresu wysyłany przez serwer.
UDP - User Datagram Protocol, protokół transportowy obsługujący komunikację DHCP.

15/23

DHCP w środowisku multi-VLAN

Przedstawienie problemu dotarcia zapytań DHCP do serwera centralnego w środowisku podzielonym na sieci VLAN.

Wyzwanie izolacji rozgłoszeń w sieciach z wieloma domenami

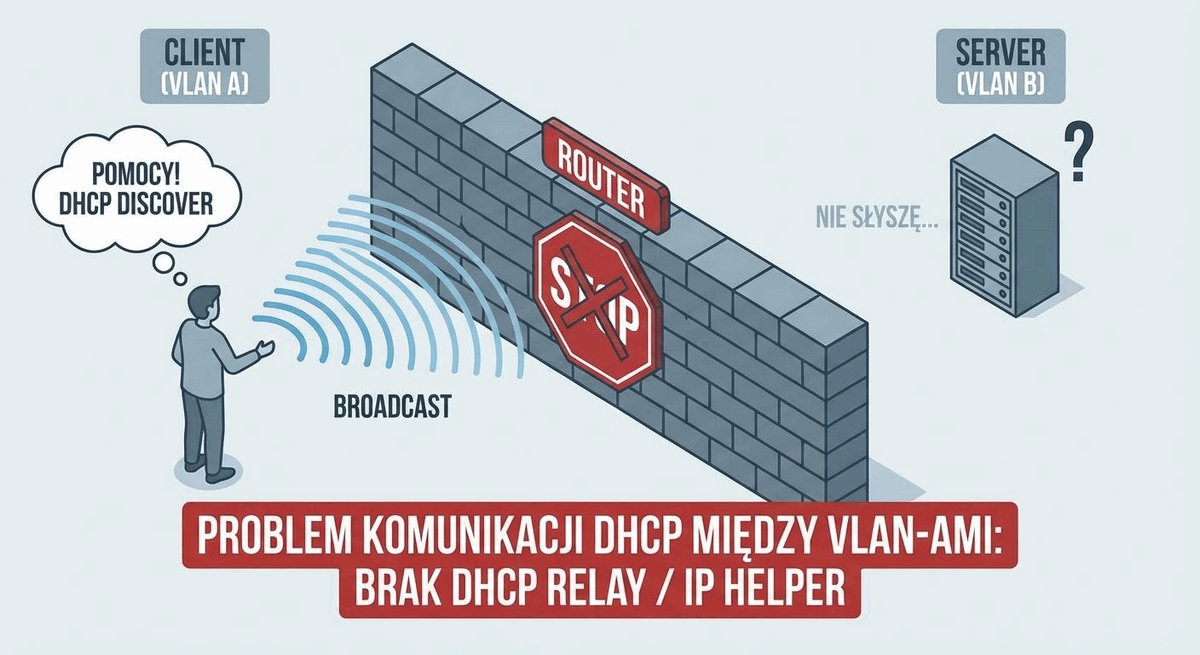
  • Bariera domeny rozgłoszeniowej: pakiet DHCP Discover rozsyłany rozgłoszeniowo jest domyślnie blokowany na routerze i nie opuszcza lokalnego VLAN-u.
  • Nieefektywność serwerów lokalnych: instalowanie fizycznego serwera DHCP w każdym oddzielnym VLAN-ie jest nieekonomiczne i trudne w utrzymaniu.
  • Konieczność centralizacji: potrzeba obsługi dziesiątek sieci wirtualnych przez centralny, redundantny klaster serwerów DHCP.
Środowisko Multi-VLAN DHCP to architektura sieciowa, w której klienci zlokalizowani w odizolowanych domenach rozgłoszeniowych (VLAN-ach) uzyskują konfigurację adresową z centralnego klastra serwerów DHCP umieszczonego w wyodrębnionej strefie serwerowej. Wymaga zastosowania agentów pośredniczących w warstwie dystrybucji.
Problem blokowania rozgłoszeń DHCP przez routery i granice VLAN

Gdy sieć kampusowa zostaje podzielona na 50 wirtualnych sieci VLAN w celu izolacji użytkowników, powstaje pozorny dylemat: w jaki sposób komputery w tych VLAN-ach mają otrzymać adres IP, skoro routery z definicji blokują pakiety rozgłoszeniowe (Broadcast)?

Utrzymywanie 50 oddzielnych serwerów DHCP byłoby absurdem administracyjnym. Rozwiązaniem tego wyzwania jest mechanizm DHCP Relay Agent (w Cisco IOS znany jako IP Helper Address), który pozwala routerowi lub przełącznikowi L3 na przechwycenie lokalnego rozgłoszenia i przekazanie go w postaci pakietu Unicast do centralnego serwera.

Skróty użyte w tym slajdzie:
VLAN - Virtual Local Area Network, sieć wirtualna.
DHCP - Dynamic Host Configuration Protocol, protokół przydziału adresów IP.
L3 - Layer 3, warstwa sieciowa modelu OSI.
Broadcast - Transmisja rozgłoszeniowa kierowana do wszystkich węzłów w segmencie.

16/23

DHCP Relay Agent (mechanizm IP Helper)

Przedstawienie zasady działania agenta DHCP Relay oraz roli pola giaddr w doborze właściwej puli adresowej.

Przekształcenie rozgłoszenia w pakiet jednoadresowy (Unicast Forwarding)

  • Przechwycenie rozgłoszenia: przełącznik dystrybucyjny L3 odbiera pakiet rozgłoszeniowy DHCP Discover na swoim interfejsie SVI.
  • Wstrzyknięcie pola giaddr (Gateway IP): agent przekaźnika wstawia adres IP własnego interfejsu do nagłówka pakietu DHCP.
  • Transmisja Unicast do serwera: pakiet zostaje przesłany przez rdzeń sieci bezpośrednio na adres IP centralnego serwera DHCP.
  • Precyzyjny dobór puli: serwer DHCP identyfikuje podsieć na podstawie pola giaddr i przydziela adres z właściwego zakresu.
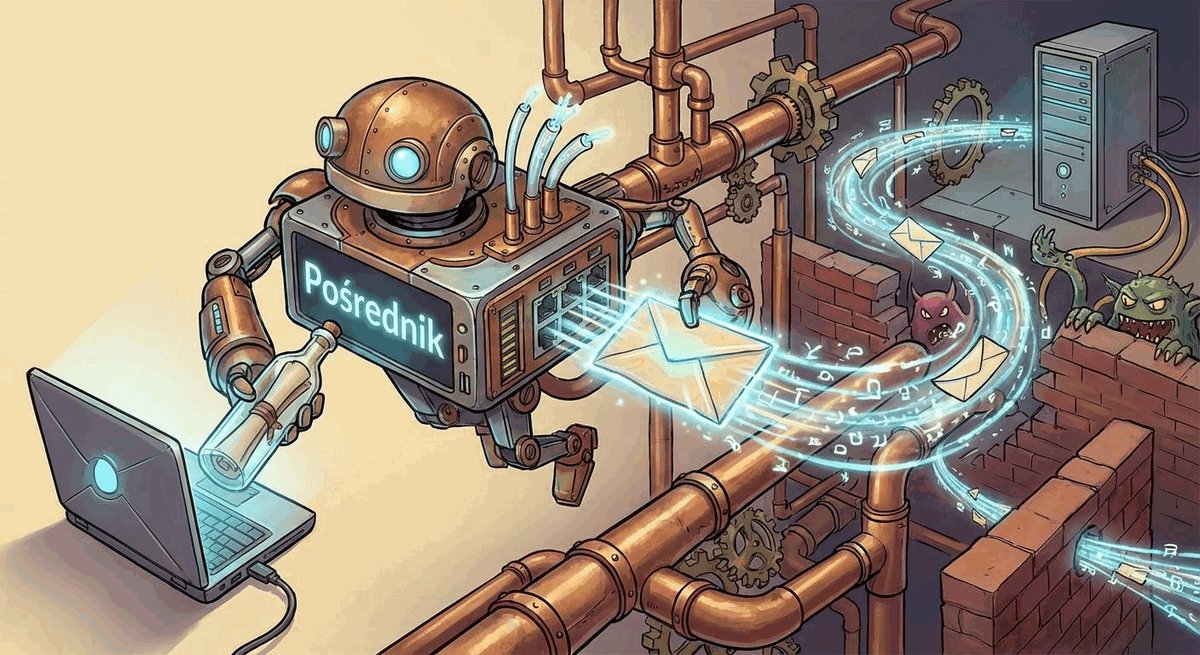
DHCP Relay Agent to funkcja oprogramowania routera lub przełącznika warstwy 3, która przechwytuje pakiety rozgłoszeniowe DHCP wysyłane przez klientów i przekazuje je jako pakiety jednoadresowe (Unicast) do wskazanego serwera DHCP. W polu giaddr podaje adres interfejsu, na którym odebrano zapytanie, co pozwala serwerowi wybrać właściwą podsieć.
Zasada działania DHCP Relay Agent i funkcja pola giaddr

Mechanizm działania DHCP Relay Agent jest arcydziełem inżynierii sieciowej. Kluczową rolę odgrywa 4-bajtowe pole giaddr (Relay Agent IP Address) znajdujące się w nagłówku pakietu DHCP. Gdy przełącznik L3 odbiera rozgłoszenie na interfejsie Vlan10 (mającym adres 192.168.10.1), wstawia tę wartość w pole giaddr.

Centralny serwer DHCP po odebraniu pakietu analizuje pole giaddr i natychmiast wie, że klient znajduje się w podsieci 192.168.10.0/24. Dzięki temu bezbłędnie przydziela stacji adres z puli skonfigurowanej dla Kadry_VLAN10, a nie z puli Studentów czy Serwerów.

Mechanizm DHCP Relay Agent Information Option (IETF RFC 3046 – Option 82) pozwala przełącznikowi pośredniczącemu na dołączenie metadanych: Agent Circuit ID (identyfikator portu fizycznego i VLAN) oraz Agent Remote ID (zwykle adres MAC przełącznika). Informacje te umożliwiają serwerowi DHCP przydzielanie adresów na podstawie lokalizacji fizycznej gniazdka abonenckiego oraz budowę bazy DHCP Snooping Binding Database.

Skróty użyte w tym slajdzie:
DHCP - Dynamic Host Configuration Protocol, protokół automatycznej konfiguracji parametrów sieciowych hostów.
BOOTP - Bootstrap Protocol, historyczny protokół rozruchowy stanowiący fundament standardu DHCP opisany w RFC 951.
SVI - Switch Virtual Interface, wirtualny interfejs warstwy 3 na przełączniku pełniący rolę agenta pośredniczącego Relay.
FQDN - Fully Qualified Domain Name, w pełni kwalifikowana nazwa domenowa jednoznacznie wskazująca obiekt w drzewie DNS.
RFC - Request for Comments, formalny dokument standaryzacyjny publikowany przez organizację IETF.

17/23

Przykład: konfiguracja serwera DHCP i agenta Relay (Cisco IOS)

Przedstawienie składni konfiguracji puli DHCP, wykluczeń adresowych oraz deklaracji agenta Relay w Cisco IOS.

Praktyczna deklaracja puli adresowej i komendy ip helper-address

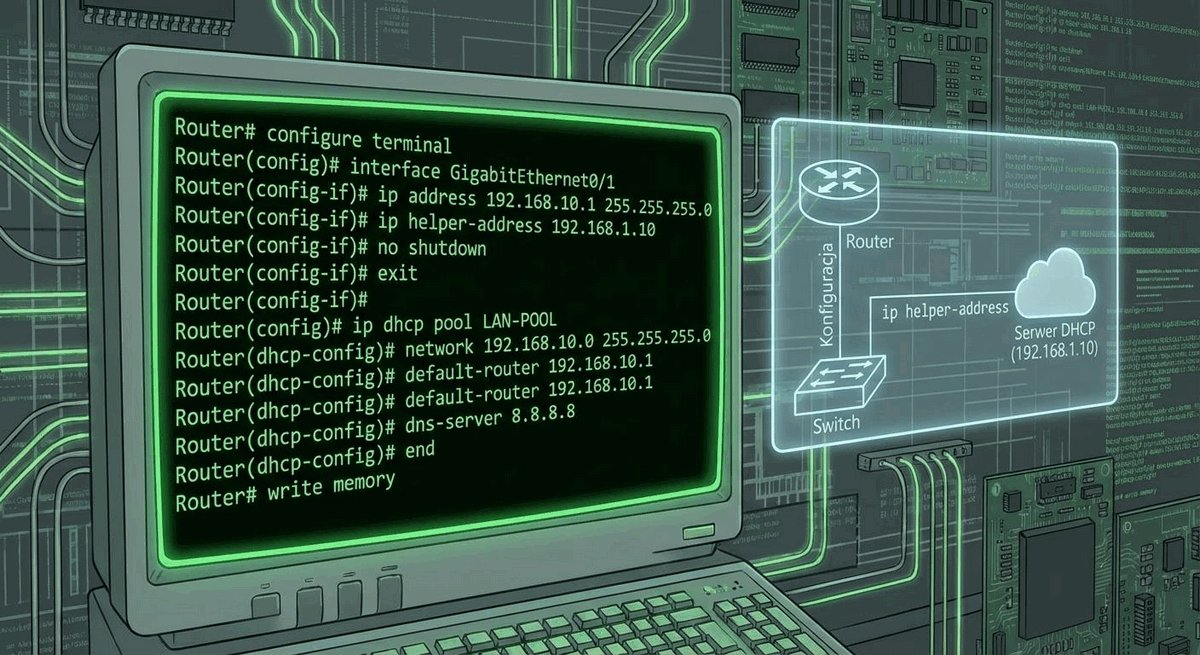
Poniższy listing przedstawia wzorcową sekwencję konfiguracji serwera DHCP dla VLAN 10 oraz uruchomienie agenta Relay na przełączniku dystrybucyjnym:

  • Wykluczenie adresów statycznych: polecenie ip dhcp excluded-address rezerwujące pule dla bram, drukarek i serwerów.
  • Definicja puli (ip dhcp pool): konfiguracja zakresu podsieci, adresu bramy domyślnej, adresów DNS oraz czasu dzierżawy.
  • Aktywacja agenta Relay: polecenie ip helper-address na interfejsie SVI przekształcające rozgłoszenia w pakiety jednoemisyjne (unicast) do serwera DHCP.
! Krok 1: Włączenie routingu i wykluczenie adresów infrastruktury (BRAMY, DRUKARKI, SERWERY)
Switch_L3(config)# ip routing
Switch_L3(config)# ip dhcp excluded-address 192.168.10.1 192.168.10.10

! Krok 2: Definicja puli adresowej dla VLAN 10
Switch_L3(config)# ip dhcp pool KADRY_VLAN10
Switch_L3(dhcp-config)# network 192.168.10.0 255.255.255.0
Switch_L3(dhcp-config)# default-router 192.168.10.1
Switch_L3(dhcp-config)# dns-server 10.0.0.53 10.0.0.54      ! Wewnętrzne resolvery DNS!
Switch_L3(dhcp-config)# domain-name corp.internal
Switch_L3(dhcp-config)# lease 7 0 0                        ! Czas dzierżawy: 7 dni

! Krok 3: Konfiguracja agenta Relay na odległym przełączniku dystrybucyjnym
Switch_Dystrybucja(config)# interface Vlan20
Switch_Dystrybucja(config-if)# ip address 192.168.20.1 255.255.255.0
Switch_Dystrybucja(config-if)# ip helper-address 10.0.0.100   ! Adres centralnego serwera DHCP

! Utwardzenie bezpieczeństwa: zablokowanie niepotrzebnych przekierowań rozgłoszeniowych UDP
Switch_Dystrybucja(config)# no ip forward-protocol udp 37    ! Time
Switch_Dystrybucja(config)# no ip forward-protocol udp 49    ! TACACS
Switch_Dystrybucja(config)# no ip forward-protocol udp 137   ! NetBIOS Name Service
Switch_Dystrybucja(config)# no ip forward-protocol udp 138   ! NetBIOS Datagram
Polecenie ip helper-address to instrukcja konfiguracyjna systemu Cisco IOS wydawana na interfejsie routowalnym, która nakazuje urządzeniu przekształcanie przychodzących pakietów rozgłoszeniowych UDP (w tym DHCP, DNS, TFTP, Time) w pakiety Unicast kierowane na podany adres serwera. Wstawia adres interfejsu w pole giaddr pakietu DHCP, umożliwiając serwerowi bezbłędny dobór właściwej podsieci.
Konfiguracja serwera DHCP i agenta IP Helper w Cisco IOS

Warto zauważyć, że polecenie ip dhcp excluded-address musi zostać wydane w trybie konfiguracji globalnej PRZED aktywacją puli. Wyklucza ono wskazane adresy (np. 192.168.10.1 do 192.168.10.10) z dynamicznego przydziału, chroniąc sieć przed konfliktem adresowym z adresem bramy domyślnej lub statycznie zaadresowanymi serwerami.

Komenda ip helper-address na interfejsie SVI Vlan20 nasłuchuje na porcie UDP 67. W chwili odebrania zapytania od klienta opakowuje je w nowy nagłówek IP z adresem docelowym 10.0.0.100 i wysyła przez szkielet sieciowy do centralnego serwera DHCP. Należy pamiętać, że polecenie ip helper-address domyślnie przekazuje także 7 innych protokołów rozgłoszeniowych UDP (np. Time, TACACS, NetBIOS). Aby zabezpieczyć sieć przed zbędnym ruchem rozgłoszeniowym, należy wyłączyć nieużywane protokoły poleceniem no ip forward-protocol udp <port>.

Skróty użyte w tym slajdzie:
DNS - Domain Name System, serwer nazw domenowych.
CLI - Command Line Interface, interfejs wiersza poleceń.
SVI - Switched Virtual Interface, wirtualny interfejs bramy warstwy 3.
UDP - User Datagram Protocol, bezpołączeniowy protokół transportowy.

18/23

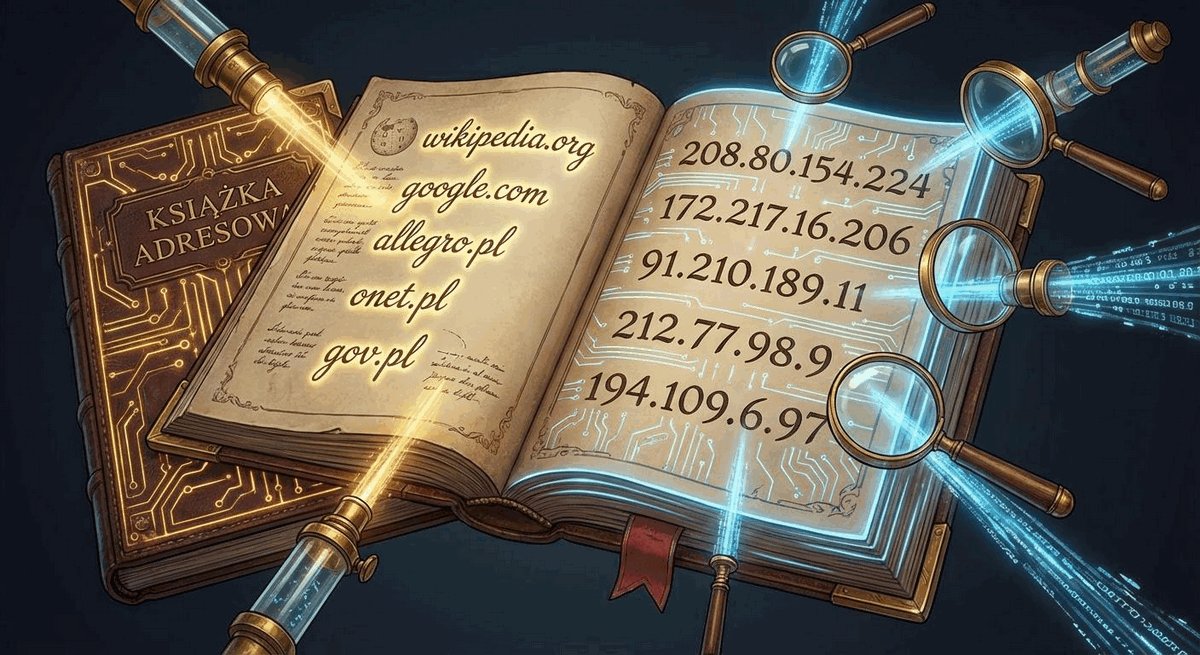
System nazw domenowych (DNS)

Przedstawienie architektury i zasady działania systemu DNS w środowisku kampusowym.

Rozproszona baza mapowania nazw na adresy IP

  • Hierarchiczna struktura drzewiasta: strefa główna (Root Zone), domeny najwyższego poziomu (TLD) oraz autorytatywne serwery nazw.
  • Protokoły transportowe: port UDP 53 dla szybkich zapytań i odpowiedzi oraz TCP 53 dla odpowiedzi powyżej 512B i transferu stref (AXFR).
  • Typy rekordów DNS: rekordy A (IPv4), AAAA (IPv6), CNAME (alias), MX (poczta) oraz PTR (odwrotne mapowanie).
Domain Name System (DNS, standardy RFC 1034 i 1035) to globalnie rozproszona, hierarchiczna baza danych realizująca translację łatwych do zapamiętania nazw mnemonicznych (np. www.uczelnia.edu.pl) na numeryczne adresy IP wykorzystywane przez urządzenia sieciowe do trasowania pakietów. Działa w modelu klient-serwer, wykorzystując protokół transportowy UDP oraz TCP na porcie 53.
Hierarchiczna struktura systemu nazw domenowych DNS

System DNS stanowi krytyczną usługę infrastrukturalną kampusu - awaria serwerów DNS dla użytkowników końcowych jest tożsama z całkowitym brakiem dostępu do sieci Internet, ponieważ przeglądarki i aplikacje nie są w stanie przetłumaczyć wpisywanych adresów stron na adresy IP.

Większość zapytań DNS korzysta z protokołu UDP na porcie 53 z uwagi na minimalne opóźnienia transakcji (brak narzutu na nawiązywanie sesji trójstronnej TCP). Protokół TCP 53 jest używany w sytuacjach specjalnych: przy transferze całych stref pomiędzy serwerami (AXFR/IXFR) oraz gdy odpowiedź z rozszerzeniami bezpieczeństwa DNSSEC przekracza dopuszczalny rozmiar bufora UDP.

Skróty użyte w tym slajdzie:
DNS - Domain Name System, system nazw domenowych.
TLD - Top-Level Domain, domena najwyższego poziomu (np. .pl, .edu, .org).
AXFR - Authoritative Zone Transfer, protokół pełnego transferu strefy DNS przez port TCP 53.
DNSSEC - Domain Name System Security Extensions, kryptograficzne rozszerzenia uwierzytelniające odpowiedzi DNS.

19/23

Architektura DNS w sieci kampusowej

Przedstawienie architektury serwerów DNS w kampusie z wykorzystaniem mechanizmu Split-Horizon DNS.

Separacja stref wewnętrznych i zewnętrznych (Split-Horizon DNS)

  • Wewnętrzne resolvery rekurencyjne: obsługa zapytań stacji roboczych z buforowaniem wyników (Caching DNS) dla skrócenia opóźnień.
  • Architektura Split-Horizon: serwowanie innych adresów IP dla klientów wewnętrznych (adresy prywatne RFC 1918) oraz sieci zewnętrznej (adresy publiczne).
  • Ochrona przed zatruciem pamięci (Cache Poisoning): walidacja podpisów kryptograficznych DNSSEC oraz randomizacja portów zapytań UDP.
Split-Horizon DNS (Split-View DNS) to technika projektowa polegająca na skonfigurowaniu serwerów nazw w taki sposób, aby zwracały różne rekordy adresowe dla tej samej nazwy domenowej w zależności od adresu IP stacji pytającej. Zapewnia to bezpośredni dostęp do serwerów intranetowych po adresach prywatnych dla użytkowników lokalnych.
Architektura Split-Horizon DNS w sieci kampusowej

W architekturze kampusowej powszechnie wdraża się model Split-Horizon DNS. Przykładowo, serwer pocztowy poczta.uczelnia.edu.pl dla studenta łączącego się z sieci domowej przez Internet jest tłumaczony na publiczny adres IP zapory brzegowej (gdzie następuje translacja NAT i inspekcja ruchu).

Ten sam student będący na terenie kampusu i podłączony do sieci Wi-Fi wysyła zapytanie do wewnętrznego resolwera DNS i otrzymuje bezpośredni, prywatny adres serwera pocztowego (np. 10.0.10.25). Ruch nie obciąża łącza internetowego ani zewnętrznego perymetru zapory, co maksymalizuje prędkość transferu i odciąża infrastrukturę brzegową.

Skróty użyte w tym slajdzie:
DNS - Domain Name System, system nazw domenowych.
DMZ - Demilitarized Zone, strefa zdemilitaryzowana dla serwerów publicznych.
NAT - Network Address Translation, translacja adresów sieciowych.
RFC - Request for Comments, ustandaryzowany zbiór specyfikacji technicznych.

20/23

Podsumowanie wykładu

Podsumowanie zasad planowania przestrzeni adresowej VLSM, wdrożenia IPv6 oraz usług automatyzacji DHCP i DNS.

Kluczowe filary adresacji i usług bazowych w kampusie

  • Hierarchiczna adresacja VLSM: optymalne dopasowanie masek podsieci eliminujące marnotrawstwo adresów i wspierające sumaryzację.
  • Gotowość na protokół IPv6: wdrażanie architektury Dual-Stack gwarantującej bezkolizyjne współistnienie IPv4 i IPv6.
  • Niezawodne usługi infrastrukturalne: redundantny klaster DHCP wspierany przez agentów DHCP Relay oraz bezpieczna architektura Split-Horizon DNS.
Zintegrowana architektura warstwy sieciowej to spójny układ hierarchicznej adresacji IP, zautomatyzowanego przydziału parametrów konfiguracyjnych hostów oraz bezpiecznego systemu rozwiązywania nazw. Stanowi fundament stabilnego działania wszystkich aplikacji i usług sieciowych w kampusie.
Podsumowanie zasad adresowania IP, VLSM i usług DHCP oraz DNS

Podsumowując materiał szóstego wykładu, należy podkreślić, że projektowanie przestrzeni adresowej jest decyzją o charakterze strategicznym. Prawidłowo skalkulowany plan VLSM pozwala na wieloletni rozwój kampusu bez konieczności renumberingu sieci, a zintegrowane mechanizmy IP Helper Address i DNS zapewniają pełną automatyzację obsługi użytkowników.

Podczas zbliżających się ćwiczeń laboratoryjnych będą mieli Państwo okazję samodzielnie skalkulować plan adresacji dla wielobudynkowego kampusu, skonfigurować pule DHCP na przełącznikach Cisco oraz zweryfikować działanie agentów Relay za pomocą analizatora protokołów Wireshark.

Skróty użyte w tym slajdzie:
VLSM - Variable Length Subnet Masking, maski podsieci o zmiennej długości.
DHCP - Dynamic Host Configuration Protocol, protokół dynamicznego przydziału adresów.
DNS - Domain Name System, system nazw domenowych.
IPv6 - Internet Protocol Version 6, protokół sieciowy 128-bitowy.

21/23

Zapowiedź kolejnego wykładu

Przedstawienie tematyki kolejnego wykładu poświęconego mechanizmom wyznaczania ścieżek, metrykom i protokołom routingu.

Wykład 7: Podstawy routingu: routing statyczny vs. dynamiczny

  • Mechanizmy przekazywania pakietów: algorytm dopasowania najdłuższego prefiksu (LPM) i sprzętowa architektura Cisco Express Forwarding (CEF).
  • Routing statyczny vs dynamiczny: zalety, wady oraz kryteria doboru tras statycznych, pływających i protokołów IGP.
  • Klasyfikacja protokołów routingu: protokoły wektora odległości (Distance Vector) oraz protokoły stanu łącza (Link-State).
Routing pakietów IP to proces wyznaczania optymalnej ścieżki i przekazywania pakietu sieciowego z sieci źródłowej do docelowej przez urządzenia pośredniczące (routery i przełączniki L3). Dzieli się na routing statyczny (ręcznie wprowadzane trasy) oraz routing dynamiczny (automatyczna wymiana informacji topologicznych).
Zapowiedź zagadnień routingu statycznego i dynamicznego

Kolejny wykład wprowadzi Państwa w zaawansowane zagadnienia inżynierii routingu. Szczegółowo przeanalizujemy, jak procesor routingu podejmuje decyzje o wyborze najlepszej trasy na podstawie dystansu administracyjnego (Administrative Distance) oraz metryki poszczególnych protokołów.

Zbadamy również zjawisko zbieżności routingu dynamicznego i dowiemy się, dlaczego nowoczesne sieci kampusowe w swoim rdzeniu wykorzystują protokoły stanu łącza, takie jak OSPF, rezygnując z przestarzałych protokołów wektora odległości.

Skróty użyte w tym slajdzie:
LPM - Longest Prefix Match, algorytm wyboru trasy z najdłuższym dopasowaniem prefiksu.
IGP - Interior Gateway Protocol, klasa protokołów routingu wewnątrz autonomicznego systemu.
OSPF - Open Shortest Path First, protokół routingu stanu łącza.
AD - Administrative Distance, miara wiarygodności źródła trasy w tablicy routingu.

22/23

Pytania i odpowiedzi (Q&A)

Podsumowanie i wyjaśnienie wątpliwości dotyczących kalkulacji masek VLSM oraz konfiguracji agenta IP Helper.

Sesja dyskusyjna i analiza przypadków adresowania

  • Weryfikacja wiedzy: analiza różnic pomiędzy maskami /30 i /31 (RFC 3021) na łączach P2P oraz zasad kompresji zapisu adresów IPv6.
  • Diagnostyka laboratoryjna: scenariusze rozwiązywania problemów z wyczerpaniem puli adresowej DHCP oraz niepoprawnymi wpisami w rekordach DNS.
  • Konsultacje dydaktyczne: terminy dyżurów dydaktycznych oraz dostępność stanowisk laboratoryjnych.
Sesja pytań i odpowiedzi to interaktywny etap wykładu poświęcony weryfikacji poprawności obliczeń matematycznych masek sieciowych oraz dyskusji nad kompromisami projektowymi pomiędzy czasem dzierżawy DHCP a stabilnością sieci. Pozwala na utrwalenie wiedzy przed kolokwium zaliczeniowym.
Sesja dyskusyjna i pytania do wykładu o adresacji IP

Podczas sesji pytań zachęcam do przeanalizowania typowych błędów popełnianych na kolokwiach projektowych - m.in. nakładania się zakresów podsieci (overlapping subnets), błędnego wyliczania adresu rozgłoszeniowego oraz zapominania o zarezerwowaniu pierwszego adresu dla bramy domyślnej.

Materiały pomocnicze, arkusze kalkulacyjne do szybkiego podziału VLSM oraz przykłady konfiguracji serwerów ISC-DHCP i BIND9 zostaną udostępnione na platformie e-learningowej uczelni.

Skróty użyte w tym slajdzie:
VLSM - Variable Length Subnet Masking, zmienna długość maski podsieci.
QA - Quality Assurance, procedury weryfikacji poprawności projektu sieciowego.
P2P - Point-to-Point, bezpośrednie połączenie router-router.
CLI - Command Line Interface, interfejs wiersza poleceń.

23/23

Dziękuję za uwagę

Zakończenie wykładu i wskazanie literatury uzupełniającej z zakresu adresacji IP, VLSM i usług infrastrukturalnych.

Zakończenie wykładu

  • Podziękowanie: za aktywny udział w analizie zasad planowania przestrzeni adresowej i konfiguracji usług DHCP oraz DNS.
  • Literatura podstawowa: Paweł Zaręba, Praktyczne projekty sieciowe, rozdział 7, Helion 2019.
  • Dokumentacja RFC i standardy: oficjalne specyfikacje standardów IETF (RFC 1812, RFC 1918, RFC 2131, RFC 1035, RFC 8200).
Dokumentacja techniczna RFC to fundamentalny zbiór międzynarodowych specyfikacji inżynierskich definiujących architekturę, formaty nagłówków i algorytmy protokołów internetowych. Stanowi podstawowe źródło wiedzy przy rozwiązywaniu złożonych problemów interoperacyjności systemów sieciowych.
Zakończenie wykładu szóstego i rekomendowana literatura

Biegłość w szybkim i bezbłędnym przeliczaniu masek podsieci, wyznaczaniu adresów sieci i adresów rozgłoszeniowych jest podstawowym rzemiosłem każdego inżyniera teleinformatyka. Bez tych umiejętności niemożliwe jest sprawne diagnozowanie problemów z routingiem czy konfiguracja zaawansowanych list ACL.

Przed kolejnymi zajęciami zaleca się samodzielne wykonanie zadań z podziału przestrzeni adresowej metodą VLSM ze wskazanego rozdziału literatury oraz powtórzenie zasad działania tablicy routingu w celu przygotowania się do tematyki routingu statycznego i dynamicznego.

Skróty użyte w tym slajdzie:
ISBN - International Standard Book Number, unikalny międzynarodowy identyfikator książki.
RFC - Request for Comments, oficjalny standard techniczny protokołów sieciowych.
PKN - Polski Komitet Normalizacyjny, krajowa jednostka normalizacji technicznej.
VLSM - Variable Length Subnet Masking, maski podsieci o zmiennej długości.

Podgląd okładki książki