1/25
Projektowanie i wymiarowanie sieci klasy kampus

Wykład 3: Elementy aktywne i pasywne sieci kampusowej

Witam na trzecim wykładzie. Po omówieniu koncepcji sieci kampusowej i jej hierarchicznej struktury, dzisiaj zejdziemy na niższy poziom abstrakcji. Przyjrzymy się fizycznym komponentom, z których budowana jest każda sieć. Zrozumienie ich roli, możliwości i ograniczeń jest kluczowe dla prawidłowego projektowania i wymiarowania niezawodnej infrastruktury sieciowej.
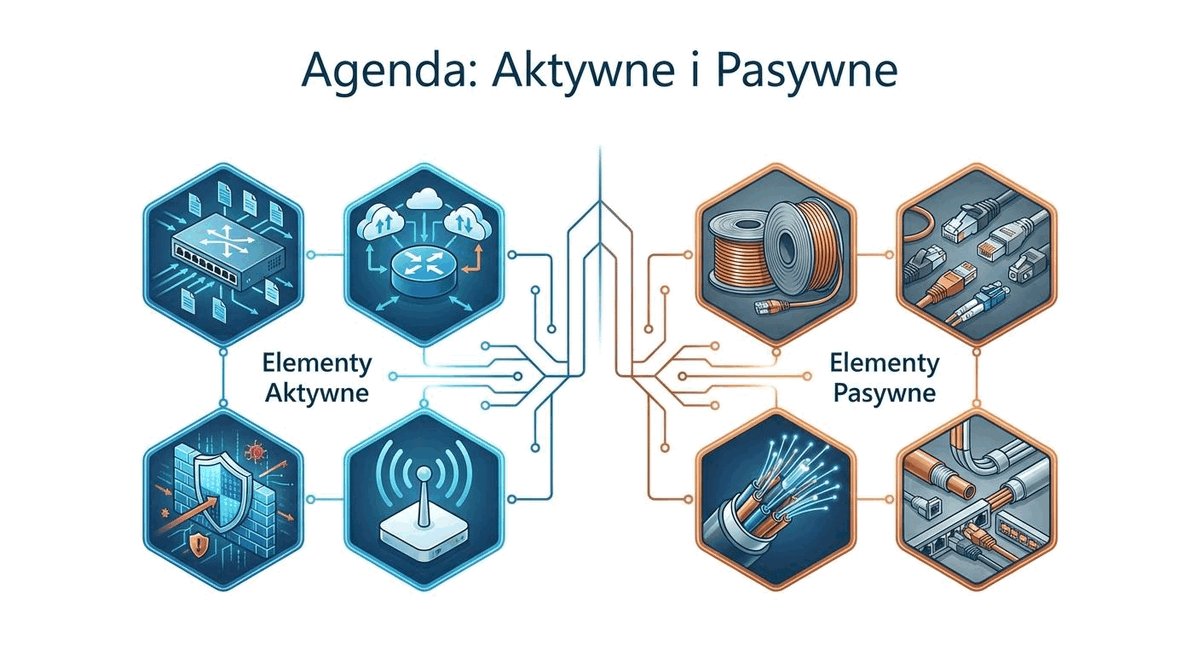
W ramach dzisiejszego wykładu przeanalizujemy szczegółowo zarówno elementy aktywne, jak i pasywne, które wspólnie tworzą infrastrukturę sieci kampusowej. Każdy z tych komponentów odgrywa określoną rolę, a ich właściwy dobór i konfiguracja mają bezpośredni wpływ na wydajność i niezawodność całej sieci. Zrozumienie różnic pomiędzy poszczególnymi kategoriami urządzeń jest niezbędne dla każdego projektanta sieci. Wiedza ta pozwala podejmować świadome decyzje podczas planowania nowej infrastruktury lub modernizacji istniejącej.

Szczególną uwagę poświęcimy praktycznym aspektom doboru okablowania oraz modułów transceiverów, które często bywają pomijane w teoretycznych rozważaniach. Omówimy także kryteria wyboru przełączników i routerów w kontekście wymagań stawianych przez nowoczesne aplikacje sieciowe. Zachęcam do aktywnego uczestnictwa i zadawania pytań w trakcie prezentacji, ponieważ materiał ten stanowi fundament pod kolejne, bardziej zaawansowane zagadnienia.

2/25
Agenda dzisiejszego wykładu

Plan spotkania

  • Elementy aktywne:
    • Przełączniki – serce sieci LAN.
    • Routery – nawigatorzy w sieci.
    • Zapory sieciowe – strażnicy bezpieczeństwa.
    • Punkty dostępowe – brama do świata bezprzewodowego.
  • Elementy pasywne:
    • Okablowanie miedziane.
    • Okablowanie światłowodowe.
    • Moduły transceiverów.

Plan dzisiejszego wykładu został ułożony w sposób umożliwiający stopniowe budowanie wiedzy – zaczniemy od urządzeń aktywnych, które stanowią inteligentną warstwę przetwarzającą dane w sieci. Po omówieniu przełączników, routerów, zapór sieciowych i punktów dostępowych przejdziemy do elementów pasywnych, czyli okablowania i transceiverów. Taka kolejność pozwala zrozumieć, jakie wymagania stawiane są przed medium transmisyjnym przez poszczególne typy urządzeń.

Każda z omawianych kategorii zostanie zaprezentowana wraz z przykładami praktycznymi i uwagami dotyczącymi typowych zastosowań w środowisku kampusowym. Materiał został zaplanowany tak, aby objąć zarówno podstawy teoretyczne, jak i praktyczne wskazówki, które będą przydatne podczas pracy w terenie. Wszystkie przedstawione informacje mają charakter przekrojowy i będą rozwijane w kolejnych wykładach poświęconych konkretnym technologiom.

3/25
Elementy aktywne versus pasywne

Podstawowy podział komponentów sieci

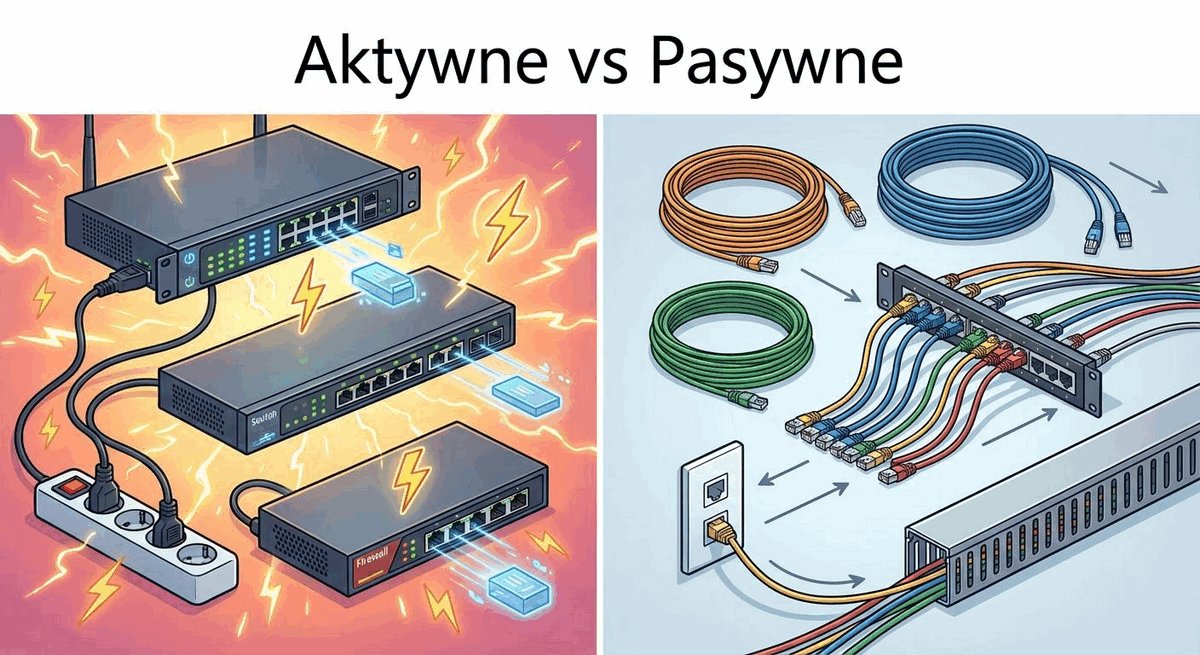
Wszystkie fizyczne składniki sieci komputerowej możemy podzielić na dwie fundamentalne kategorie. Elementy aktywne to te, które do swojego działania wymagają zasilania elektrycznego. Potrafią one generować, wzmacniać lub przetwarzać sygnały sieciowe. Z kolei elementy pasywne nie wymagają zasilania; ich rolą jest jedynie transport sygnału z jednego punktu do drugiego. Obie grupy są równie ważne dla prawidłowego funkcjonowania sieci.

Podział na elementy aktywne i pasywne nie jest wyłącznie teoretyczny – ma on bezpośrednie przełożenie na sposób projektowania i budżet inwestycji. Elementy aktywne wymagają nie tylko zasilania, ale także regularnej konserwacji, aktualizacji oprogramowania oraz odpowiednich warunków środowiskowych, takich jak temperatura i wilgotność w serwerowni. Elementy pasywne, choć prostsze w budowie, muszą być starannie dobierane i instalowane zgodnie z normami, ponieważ błędy w okablowaniu są trudne i kosztowne do poprawienia po zakończeniu budowy.

Warto podkreślić, że jakość elementów pasywnych często determinuje maksymalną przepustowość, jaką można uzyskać przy użyciu podłączonych do nich urządzeń aktywnych. Nawet najlepszy przełącznik nie zapewni wydajnej transmisji, jeśli okablowanie nie spełnia odpowiednich parametrów. Dlatego w profesjonalnym projektowaniu sieci obie kategorie traktuje się z równą uwagą, a decyzje dotyczące ich doboru podejmuje się już na etapie planowania architektury.

4/25
Elementy aktywne: przełącznik

Centralny punkt sieci lokalnej

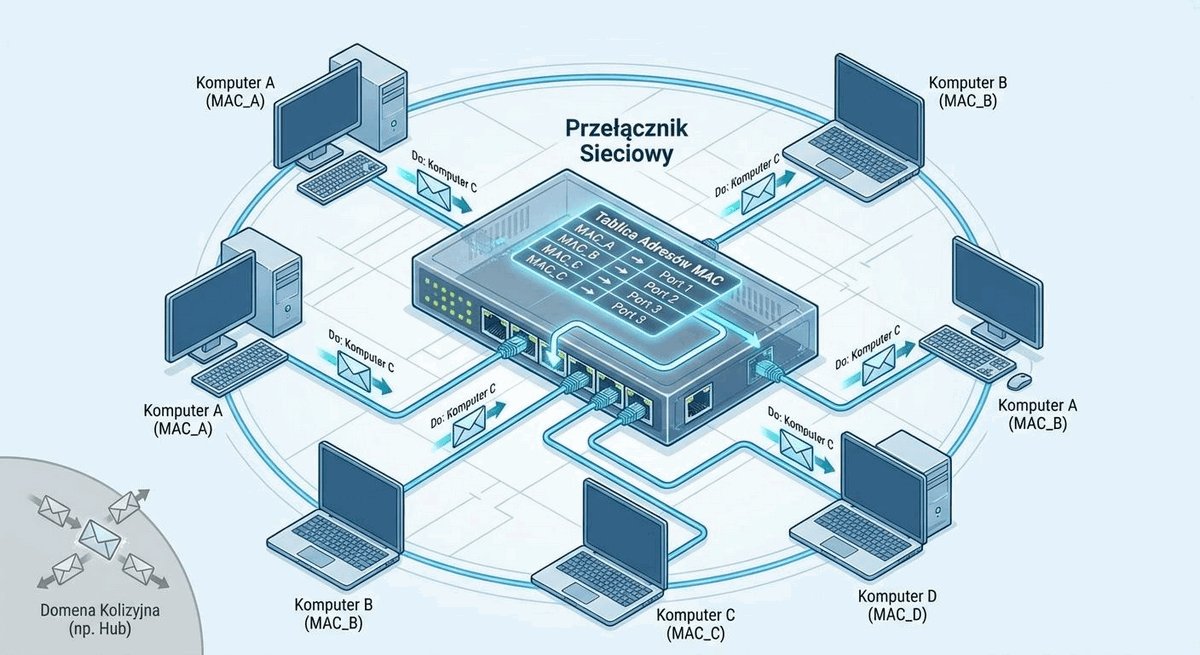
Przełącznik jest podstawowym urządzeniem aktywnym, które łączy urządzenia końcowe w ramach jednej sieci lokalnej. Działa głównie w warstwie 2 modelu OSI. Jego podstawowym zadaniem jest inteligentne przekazywanie ramek Ethernet tylko do tego portu, do którego podłączone jest urządzenie docelowe. Robi to na podstawie tablicy adresów MAC, której uczy się, analizując ruch w sieci. Dzięki temu, w przeciwieństwie do starszych koncentratorów, znacząco redukuje liczbę kolizji i zwiększa wydajność sieci.

Przełącznik pełni funkcję centralnego punktu dystrybucji danych w segmencie sieci lokalnej, a jego działanie opiera się na analizie adresów MAC zawartych w ramkach ethernetowych. Gdy urządzenie wysyła ramkę, przełącznik odczytuje adres źródłowy MAC i zapisuje go w tablicy adresów MAC wraz z numerem portu, na którym ramka została odebrana. Adres docelowy jest następnie wyszukiwany w tej samej tablicy, a ramka przekazywana jest wyłącznie do odpowiedniego portu, co minimalizuje zbędny ruch w sieci.

Bardzo ważną cechą przełącznika jest zdolność do jednoczesnej obsługi wielu transmisji na różnych portach, co radykalnie zwiększa przepustowość w porównaniu z koncentratorem. W nowoczesnych sieciach przełączniki oferują także zaawansowane funkcje, takie jak agregacja łączy, priorytetyzacja ruchu QoS czy mechanizmy zabezpieczające Port Security i DHCP Snooping. W środowisku kampusowym przełączniki instalowane są na wszystkich trzech warstwach modelu hierarchicznego, a ich parametry różnią się w zależności od miejsca w topologii.

5/25
Typy przełączników: warstwa 2 versus warstwa 3

Różnice w funkcjonalności

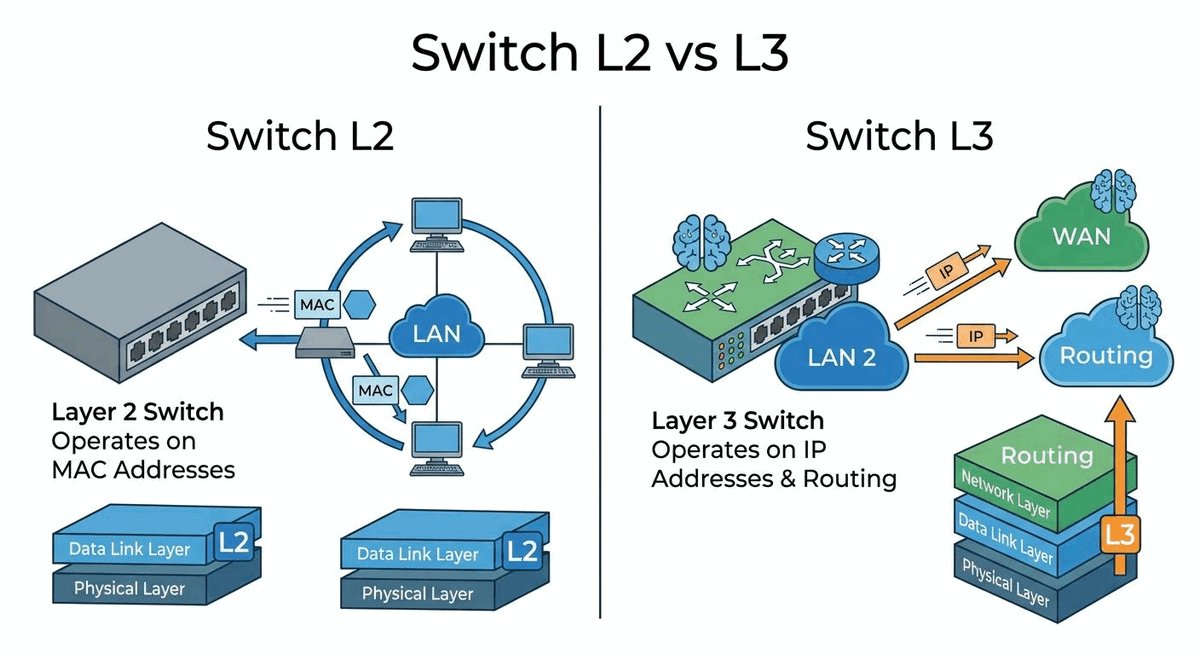
  • Przełącznik warstwy 2: to standardowy przełącznik. Podejmuje decyzje o przesyłaniu ramek wyłącznie na podstawie adresów MAC. Jest idealny do zastosowania w warstwie dostępu, gdzie jego głównym zadaniem jest podłączanie urządzeń końcowych do sieci.
  • Przełącznik warstwy 3: to bardziej zaawansowane urządzenie, które łączy w sobie funkcje przełącznika i routera. Potrafi podejmować decyzje nie tylko na podstawie adresów MAC, ale również na podstawie adresów IP. Jest w stanie realizować routing między sieciami VLAN, co czyni go idealnym kandydatem do warstwy dystrybucji.

Przełączniki warstwy 2, nazywane również przełącznikami L2, są najpopularniejszym typem urządzeń w warstwie dostępu sieci kampusowej. Ich działanie ogranicza się do ramek ethernetowych, a podejmowanie decyzji o przekazaniu ramki opiera się wyłącznie na adresie MAC. Dzięki prostocie konstrukcji są one stosunkowo tanie i wydajne, jednak nie potrafią samodzielnie routować ruchu między różnymi podsieciami, co wymaga obecności routera lub przełącznika wyższego poziomu.

Przełączniki warstwy 3 łączą w sobie funkcje przełącznika i routera, co czyni je niezwykle wszechstronnymi w zastosowaniach w warstwie dystrybucji i rdzenia sieci. Potrafią one nie tylko przełączać ramki, ale także podejmować decyzje routingu na podstawie adresów IP, co pozwala na efektywną komunikację między sieciami VLAN bez potrzeby stosowania osobnego routera. W praktyce przełączniki L3 wykorzystuje się tam, gdzie wymagana jest wysoka wydajność routingu międzywlanowego przy minimalnym opóźnieniu.

6/25
Kluczowe parametry przełączników

Na co zwrócić uwagę przy wyborze?

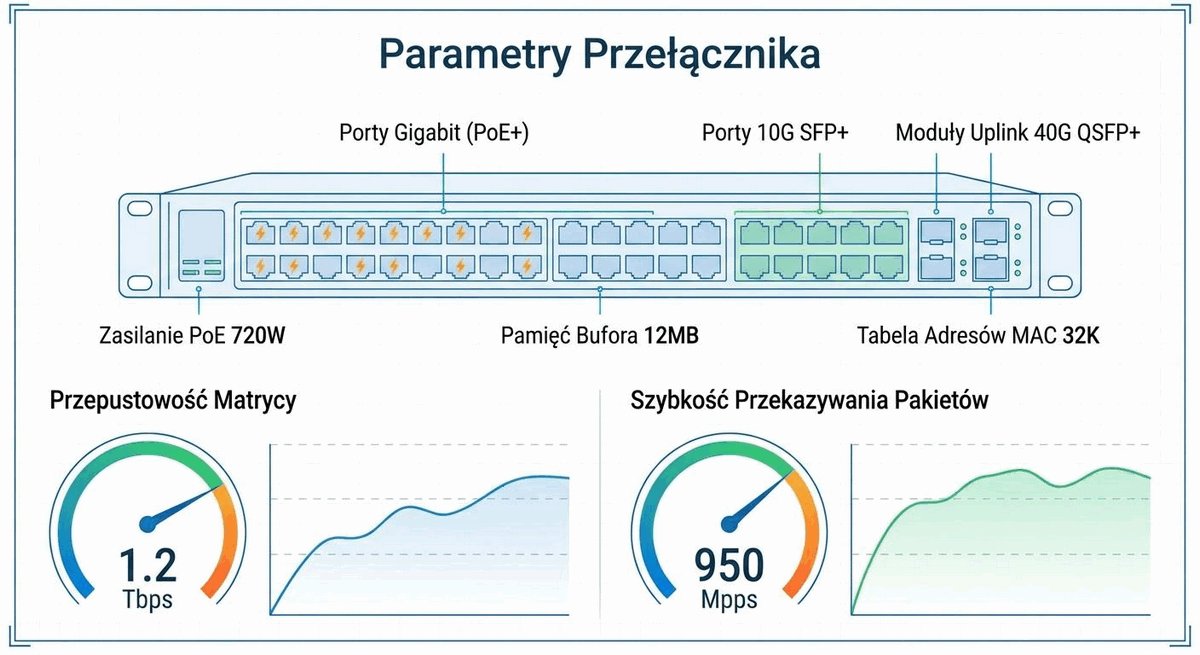
  • Przepustowość matrycy przełączającej: określa, ile danych urządzenie może przetworzyć w jednostce czasu. Musi być co najmniej dwukrotnością sumy przepustowości wszystkich portów.
  • Szybkość przekazywania pakietów: mierzona w milionach pakietów na sekundę. Ważna dla wydajności, zwłaszcza w warstwie dystrybucji i rdzenia.
  • Gęstość i typ portów: liczba dostępnych portów oraz ich prędkość. Obecność portów uplink.
  • Wsparcie dla PoE: zdolność do zasilania urządzeń końcowych przez kabel Ethernet. Ważne dla telefonów IP, punktów dostępowych, kamer.
  • Funkcje zarządzania i bezpieczeństwa: możliwości konfiguracji, wsparcie dla protokołów SNMP, VLAN, QoS, list ACL i mechanizmu Port Security.

Przepustowość matrycy przełączającej (ang. switching fabric capacity) jest jednym z najważniejszych parametrów określających możliwości przełącznika. Wartość ta musi być co najmniej dwukrotnie większa niż suma przepustowości wszystkich portów, aby urządzenie mogło pracować z pełną wydajnością w trybie full-duplex. Przykładowo przełącznik z 24 portami 1 Gb/s powinien mieć matrycę o przepustowości co najmniej 48 Gb/s, aby uniknąć zjawiska nadsubskrypcji i spadków wydajności przy dużym obciążeniu.

Szybkość przekazywania pakietów (ang. packet forwarding rate) wyrażana w milionach pakietów na sekundę określa, ile pakietów przełącznik jest w stanie przetworzyć w jednostce czasu. Parametr ten ma szczególne znaczenie w środowiskach o intensywnym ruchu, takich jak sieci szkieletowe czy centra danych. Wsparcie dla PoE umożliwia zasilanie urządzeń końcowych bezpośrednio przez kabel Ethernet, co eliminuje potrzebę stosowania oddzielnych zasilaczy. Funkcje zarządzania, takie jak SNMP, umożliwiają monitorowanie stanu urządzeń oraz zdalną konfigurację i diagnostykę.

7/25
Elementy aktywne: router

Nawigator ruchu sieciowego

Router to urządzenie działające w warstwie 3 modelu OSI. Jego głównym zadaniem jest łączenie ze sobą różnych sieci komputerowych i podejmowanie decyzji o najlepszej ścieżce przesyłania pakietów między nimi. Routery są niezbędne do komunikacji z sieciami zewnętrznymi, takimi jak Internet, oraz do łączenia odległych oddziałów firmy w sieciach WAN. W sieci kampusowej router brzegowy stanowi bramę do świata zewnętrznego.

Routery to urządzenia, które umożliwiają łączenie różnych sieci komputerowych i kierowanie ruchem pomiędzy nimi na podstawie adresów IP. W przeciwieństwie do przełączników działających w warstwie 2, router pracuje w warstwie 3 modelu OSI, co oznacza, że podejmuje decyzje na podstawie logicznych adresów sieciowych, a nie fizycznych adresów MAC. Każdy interfejs routera znajduje się w innej podsieci IP, co naturalnie separuje domeny rozgłoszeniowe i pozwala na kontrolowanie przepływu ruchu między segmentami sieci.

W sieci kampusowej routery najczęściej spotykane są na granicy sieci, czyli jako routery brzegowe łączące sieć wewnętrzną z Internetem lub sieciami oddziałów. Mogą również pełnić funkcję routerów dystrybucyjnych, które kierują ruchem między różnymi budynkami lub strefami kampusu. Nowoczesne routery oferują wiele zaawansowanych funkcji, takich jak translacja adresów sieciowych, filtrowanie ruchu, tworzenie tuneli VPN oraz priorytetyzacja ruchu VoIP i wideo.

8/25
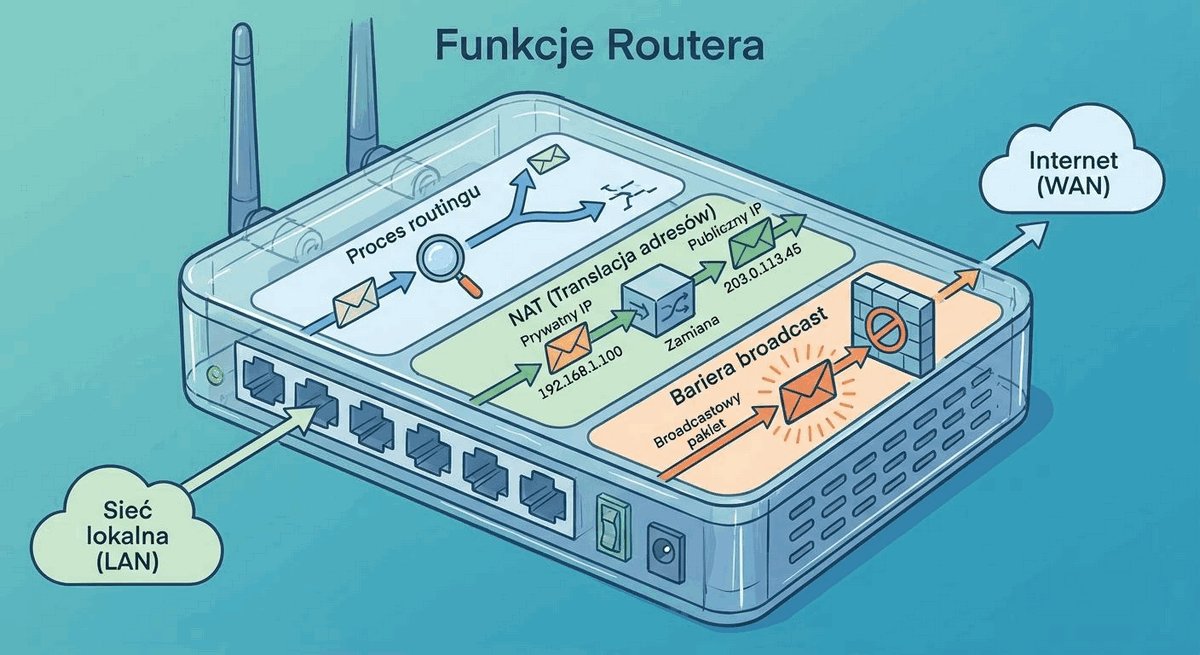
Podstawowe funkcje routera

Co robi router?

  • Routing pakietów IP: analiza adresu docelowego IP w pakiecie i wybór najlepszego interfejsu wyjściowego na podstawie tablicy routingu.
  • Budowanie tablicy routingu: uczenie się o dostępnych sieciach za pomocą tras statycznych skonfigurowanych ręcznie lub dynamicznych protokołów routingu, takich jak OSPF czy BGP.
  • Separacja domen rozgłoszeniowych: routery domyślnie nie przesyłają komunikatów broadcast, co pozwala na segmentację sieci i ograniczenie niepotrzebnego ruchu.
  • Translacja adresów sieciowych: umożliwienie urządzeniom z prywatnymi adresami IP komunikacji z publicznym Internetem.

Routing to proces polegający na wyborze najlepszej ścieżki dla pakietu danych w sieci, a tablica routingu stanowi podstawowe narzędzie pracy każdego routera. Wpisy w tablicy routingu mogą być dodawane ręcznie przez administratora jako trasy statyczne lub automatycznie za pomocą protokołów routingu dynamicznego, takich jak OSPF, EIGRP czy BGP. Trasy statyczne są proste w konfiguracji i nie generują dodatkowego ruchu sieciowego, jednak nie adaptują się automatycznie do zmian w topologii.

Separacja domen rozgłoszeniowych jest jedną z kluczowych funkcji routera, która zapobiega rozprzestrzenianiu się ruchu broadcast pomiędzy różnymi sieciami. Dzięki temu awaria w jednym segmencie sieci nie wpływa na pracę pozostałych segmentów, co znacząco podnosi stabilność całej infrastruktury. Translacja adresów NAT umożliwia wielu urządzeniom w sieci wewnętrznej współdzielenie jednego publicznego adresu IP, co jest niezbędne w obliczu wyczerpywania się puli adresów IPv4 i stanowi podstawowe zabezpieczenie przed nieautoryzowanym dostępem z zewnątrz.

9/25
Przykład: prosta trasa statyczna

Ręczne definiowanie ścieżki

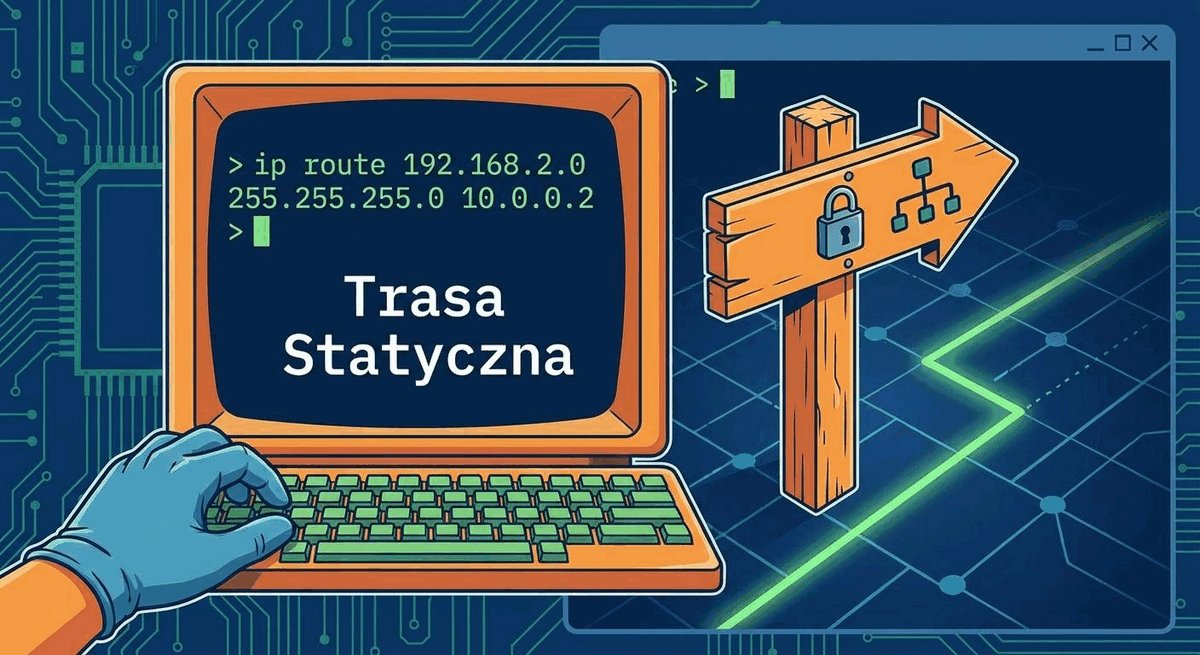
Trasa statyczna to ręcznie wprowadzony wpis w tablicy routingu, który wskazuje routerowi, jak dotrzeć do określonej sieci. Poniższy przykład pokazuje konfigurację trasy domyślnej, która kieruje cały ruch do nieznanych sieci na adres next-hop należący do dostawcy usług internetowych.

Router(config)# ip route 0.0.0.0 0.0.0.0 203.0.113.1
! Składnia: ip route [sieć docelowa] [maska] [adres next-hop lub interfejs wyjściowy]
! 0.0.0.0 0.0.0.0 oznacza „każda sieć" – jest to trasa domyślna.

Trasa statyczna jest najprostszą formą wpisu w tablicy routingu, która ręcznie definiuje ścieżkę do określonej sieci docelowej. W przedstawionym przykładzie komenda ip route 0.0.0.0 0.0.0.0 203.0.113.1 tworzy tak zwaną trasę domyślną, która kieruje wszystkie pakiety z nieznanym adresem docelowym do bramy domyślnej o adresie 203.0.113.1. Jest to podstawowa konfiguracja stosowana na routerze brzegowym, który ma zapewnić łączność z Internetem.

W praktyce trasy statyczne stosuje się w prostych topologiach lub jako trasy zapasowe w konfiguracjach z redundancją. Ich główną zaletą jest brak narzutu związanego z wymianą informacji routingowych oraz pełna kontrola administratora nad wyborem ścieżek. Wadą jest konieczność ręcznej modyfikacji przy każdej zmianie topologii, co w rozbudowanych sieciach kampusowych może być uciążliwe. Dlatego w większych sieciach stosuje się protokoły routingu dynamicznego, które automatycznie dostosowują tablice routingu do zmian w infrastrukturze.

10/25
Elementy aktywne: zapora sieciowa

Strażnik na granicy sieci

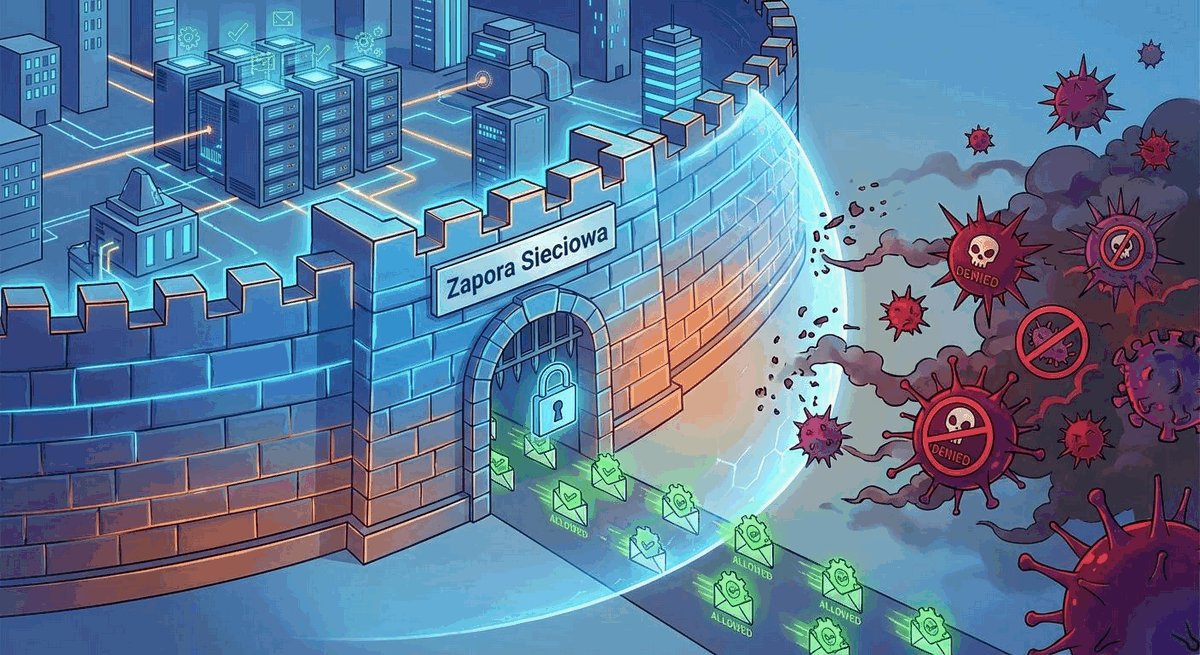
Zapora sieciowa to urządzenie lub oprogramowanie dedykowane do zapewnienia bezpieczeństwa. Jej rolą jest monitorowanie i kontrolowanie ruchu przychodzącego i wychodzącego z sieci na podstawie zdefiniowanych reguł bezpieczeństwa. Zapora sieciowa stanowi barierę między zaufaną siecią wewnętrzną a niezaufaną siecią zewnętrzną, taką jak Internet. Jest to kluczowy element każdej nowoczesnej sieci, choć należy pamiętać, że zagrożenia mogą pochodzić również z wewnątrz sieci.

Zapora sieciowa jest kluczowym elementem architektury bezpieczeństwa każdej organizacji, ponieważ stanowi pierwszą linię obrony przed atakami z zewnątrz. Działa na podstawie zestawu reguł, które określają, jaki ruch jest dozwolony, a jaki blokowany. Reguły te mogą być oparte na adresach IP, numerach portów, protokołach, a w bardziej zaawansowanych zaporach także na analizie zawartości pakietów. W sieci kampusowej zapory instalowane są najczęściej na granicy sieci, ale także pomiędzy strefami o różnym poziomie zaufania.

Współczesne zapory sieciowe oferują znacznie więcej niż tylko filtrowanie pakietów. Funkcjonalność IPS wykrywa i blokuje próby włamań, a filtrowanie URL umożliwia kontrolę dostępu do niepożądanych witryn internetowych. Wiele modeli posiada także wbudowane mechanizmy antywirusowe i antyspamowe, które skanują ruch w czasie rzeczywistym. Ważnym aspektem jest również możliwość tworzenia stref DMZ, gdzie umieszcza się serwery dostępne z Internetu, jednocześnie izolując je od wewnętrznej sieci firmowej.

11/25
Ewolucja zapór sieciowych

Od prostego filtrowania do głębokiej inspekcji

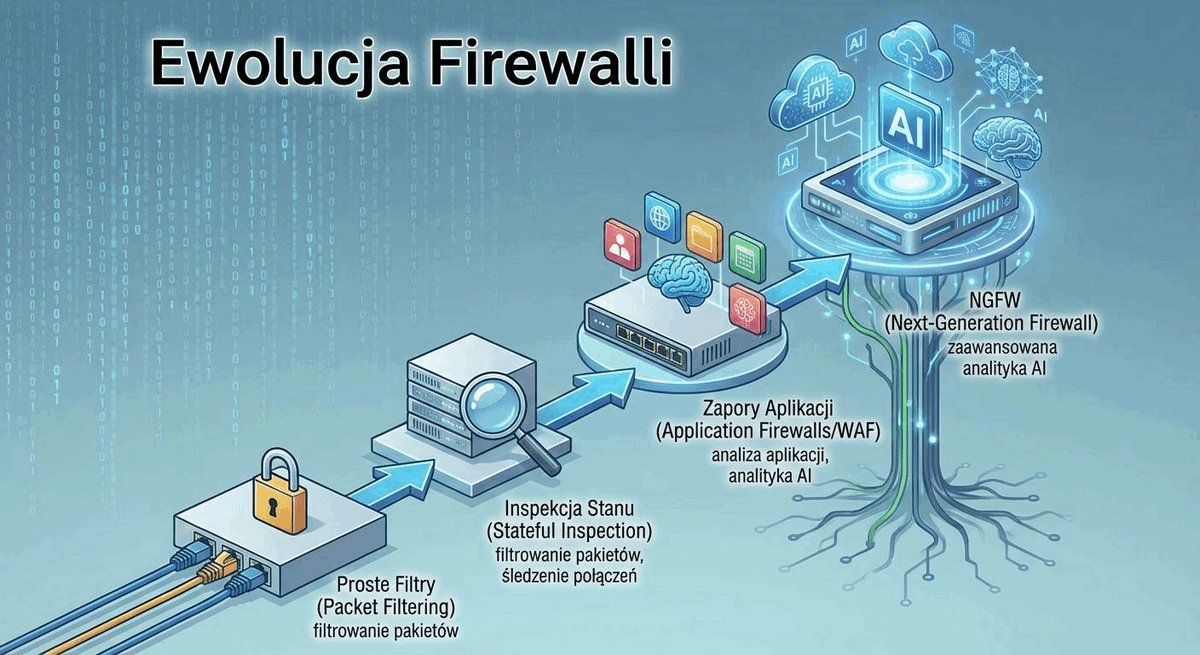
  • Filtrowanie pakietów: najstarszy typ, działający w warstwach 3 i 4. Decyzje podejmowane są na podstawie adresów IP i numerów portów.
  • Inspekcja stanowa: zapora sieciowa śledzi stan aktywnych połączeń. Pozwala na ruch powrotny, który jest częścią nawiązanej wcześniej sesji, co znacznie zwiększa poziom bezpieczeństwa.
  • Zapory nowej generacji: najnowocześniejsze rozwiązanie. Oferują inspekcję stanu, a dodatkowo potrafią analizować ruch na poziomie aplikacji. Posiadają zintegrowane systemy zapobiegania włamaniom, antywirus, filtrowanie URL i wiele innych zaawansowanych funkcji.

Pierwsza generacja zapór sieciowych, czyli filtry pakietów, analizowała wyłącznie nagłówki pakietów na podstawie adresów źródłowych i docelowych IP oraz numerów portów TCP i UDP. Rozwiązanie to było stosunkowo proste i szybkie, ale nie potrafiło odróżnić legalnego pakietu odpowiedzi od pakietu wysłanego przez atakującego. Każdy pakiet był analizowany niezależnie, bez kontekstu wcześniejszych transmisji, co stanowiło poważne ograniczenie bezpieczeństwa.

Przełomem w technologii firewalli było wprowadzenie inspekcji stanowej, która śledzi stan każdego połączenia sieciowego. Zapora stanowa zapamiętuje, które połączenia zostały nawiązane z sieci wewnętrznej, i automatycznie przepuszcza pakiety powrotne należące do tych samych sesji. Zapory nowej generacji poszły o krok dalej, dodając możliwość analizy ruchu na poziomie warstwy aplikacji. Potrafią one identyfikować konkretne aplikacje niezależnie od używanego portu, co uniemożliwia ominięcie zabezpieczeń przez aplikacje korzystające z niestandardowych portów.

12/25
Elementy aktywne: punkt dostępowy

Most do sieci bezprzewodowej

Punkt dostępowy to urządzenie, które tworzy bezprzewodową sieć lokalną, wykorzystując technologię Wi-Fi. Działa jak most, łącząc urządzenia bezprzewodowe z przewodową siecią Ethernet. Punkt dostępowy jest podłączany kablem do przełącznika w warstwie dostępu, często jest też przez niego zasilany za pomocą technologii PoE. W środowiskach kampusowych stosuje się wiele punktów dostępowych zarządzanych centralnie przez kontroler WLAN, aby zapewnić spójne pokrycie sygnałem i płynny roaming.

Punkty dostępowe są niezbędnym elementem każdej nowoczesnej sieci kampusowej, ponieważ zapewniają łączność bezprzewodową dla urządzeń mobilnych, laptopów i innych klientów Wi-Fi. Każdy punkt dostępowy działa jako pomost pomiędzy siecią przewodową a bezprzewodową, przetwarzając ramki ethernetowe na ramki IEEE 802.11 i odwrotnie. W zależności od standardu Wi-Fi, punkty dostępowe mogą oferować przepustowości od kilkudziesięciu Mb/s w starszych standardach do ponad 5 Gb/s w najnowszym standardzie Wi-Fi 6E.

W sieciach kampusowych kluczowym wyzwaniem jest zapewnienie ciągłości połączenia podczas przemieszczania się użytkownika między poszczególnymi punktami dostępowymi. Proces ten, nazywany roamingiem, wymaga współpracy między punktami dostępowymi oraz kontrolera WLAN, który zarządza przekazywaniem sesji. Nowoczesne kontrolery WLAN umożliwiają także automatyczne dostosowywanie mocy nadawania i kanałów w celu optymalizacji pokrycia sygnałem oraz minimalizacji zakłóceń w gęsto zaludnionych obszarach kampusu.

13/25
Architektura WLAN: autonomiczna versus scentralizowana

Jak zarządzać punktami dostępowymi?

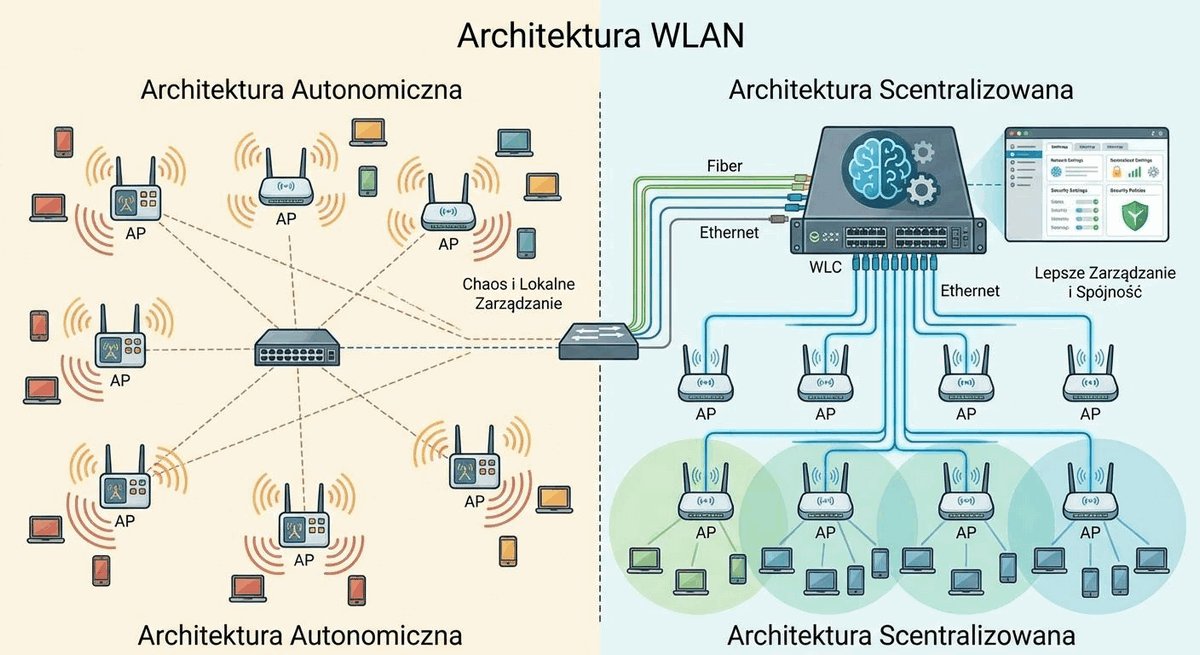
  • Autonomiczne punkty dostępowe: każdy punkt dostępowy jest konfigurowany i zarządzany indywidualnie. Jest to rozwiązanie dobre dla małych instalacji z kilkoma jednostkami punktów dostępowych.
  • Architektura scentralizowana: w tym modelu lekkie punkty dostępowe są zarządzane przez centralne urządzenie zwane kontrolerem sieci bezprzewodowej. Kontroler odpowiada za całą konfigurację, polityki bezpieczeństwa i zarządzanie częstotliwościami. Jest to standard w sieciach średnich i dużych.

W architekturze autonomicznej każdy punkt dostępowy działa jako samodzielne urządzenie z własną konfiguracją i bazą uwierzytelniania. Rozwiązanie to sprawdza się w małych sieciach domowych lub w małych biurach, gdzie liczba punktów dostępowych nie przekracza kilku sztuk. Każdy autonomiczny AP wymaga indywidualnej konfiguracji przez interfejs WWW lub SSH, a zmiana polityki bezpieczeństwa wiąże się z koniecznością ręcznego przeprogramowania każdego urządzenia z osobna.

Architektura scentralizowana, w której lekkie punkty dostępowe są zarządzane przez kontroler WLAN, jest standardem w sieciach średnich i dużych. Lekkie punkty dostępowe nie posiadają własnej konfiguracji i pobierają ją z kontrolera podczas uruchamiania. Kontroler centralnie zarządza autoryzacją klientów, politykami QoS, równoważeniem obciążenia oraz optymalizacją widma radiowego. Zapewnia to spójność konfiguracji w całej sieci oraz ułatwia zarządzanie i monitorowanie, co jest szczególnie istotne w rozległych instalacjach kampusowych z setkami punktów dostępowych.

14/25
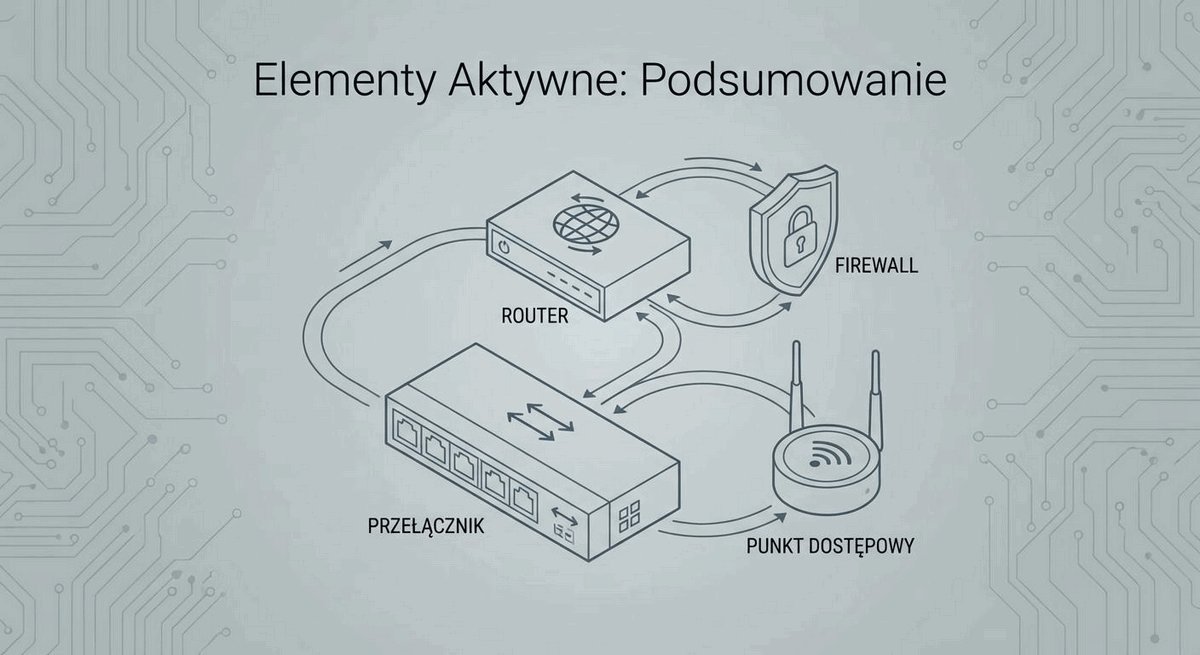
Podsumowanie elementów aktywnych

Kto jest kim w sieci?

  • Przełącznik: łączy urządzenia w lokalnej sieci, inteligentnie przesyła ramki.
  • Router: łączy różne sieci, inteligentnie przesyła pakiety, wyznacza najlepszą drogę.
  • Zapora sieciowa: chroni sieć, filtrując ruch na podstawie reguł bezpieczeństwa.
  • Punkt dostępowy: tworzy sieć bezprzewodową, łącząc ją ze światem przewodowym.

Te cztery typy urządzeń stanowią fundament każdej nowoczesnej sieci kampusowej. Teraz przejdziemy do elementów, które je wszystkie łączą.

Podsumowując omówione dzisiaj urządzenia aktywne, należy podkreślić, że każde z nich pełni wyspecjalizowaną funkcję w hierarchicznej strukturze sieci kampusowej. Przełączniki odpowiadają za efektywną komunikację w obrębie sieci lokalnej, routery łączą ze sobą różne sieci, zapory sieciowe chronią przed nieautoryzowanym dostępem, a punkty dostępowe rozszerzają sieć o segment bezprzewodowy. Ich współpraca jest możliwa dzięki odpowiedniemu okablowaniu i modułom transceiverów, które zapewniają fizyczne połączenie.

Dobór odpowiednich urządzeń aktywnych wymaga analizy wielu czynników, takich jak przewidywane obciążenie, wymagania dotyczące przepustowości, poziom bezpieczeństwa oraz budżet. W praktyce projektowej często spotyka się urządzenia łączące funkcje kilku kategorii, na przykład przełączniki warstwy 3 z wbudowanymi funkcjami zapory czy kontrolery WLAN zintegrowane z przełącznikami. Wybór konkretnych modeli i producentów powinien być podyktowany przede wszystkim wymaganiami technicznymi oraz zapewnieniem zgodności z istniejącą infrastrukturą.

15/25
Elementy pasywne: okablowanie miedziane

Skrętka – koń pociągowy sieci LAN

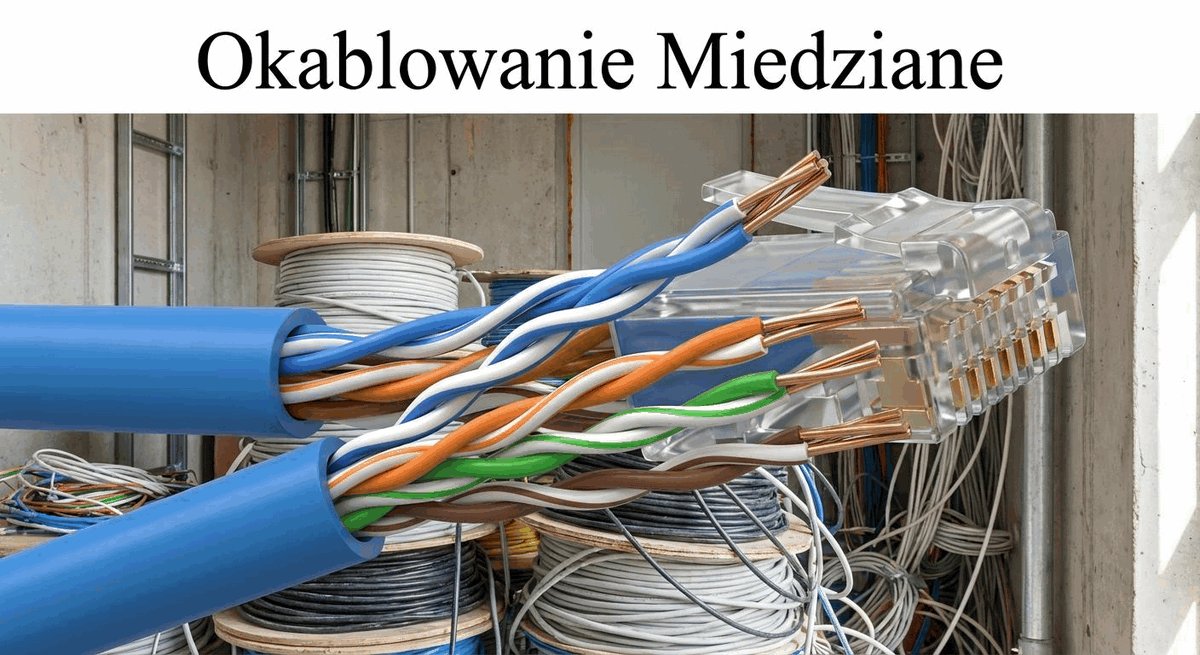
Okablowanie miedziane, a w szczególności skrętka nieekranowana, jest najpopularniejszym medium transmisyjnym w warstwie dostępowej sieci. Służy do podłączania komputerów, telefonów, drukarek i innych urządzeń do gniazdek sieciowych, a także do łączenia paneli krosowniczych z przełącznikami. Standardy określają różne kategorie skrętki, które różnią się maksymalną przepustowością i odpornością na zakłócenia.

Okablowanie miedziane, a w szczególności skrętka nieekranowana UTP, pozostaje najczęściej stosowanym medium transmisyjnym w warstwie dostępu sieci kampusowej. Standard skrętki składa się z ośmiu przewodów miedzianych skręconych parami w celu redukcji zakłóceń elektromagnetycznych i przesłuchów między sąsiednimi parami. Zakończenia kabli wykonywane są za pomocą wtyków RJ-45, a instalacja wymaga zachowania odpowiednich promieni gięcia oraz minimalnej odległości od źródeł zakłóceń.

Maksymalny zasięg skrętki wynosi 100 metrów, co wynika z tłumienia sygnału elektrycznego i jest ściśle określone w normach ISO 11801 i TIA 568. W praktyce oznacza to, że odległość od przełącznika w szafie krosowniczej do gniazdka w biurze nie może przekraczać tej wartości, co należy uwzględnić już na etapie projektowania okablowania strukturalnego. W przypadku konieczności pokonania większych odległości stosuje się światłowody lub dodatkowe przełączniki pośredniczące, które regenerują sygnał.

16/25
Kategorie skrętki miedzianej

Od 100 Mb/s do 10 Gb/s

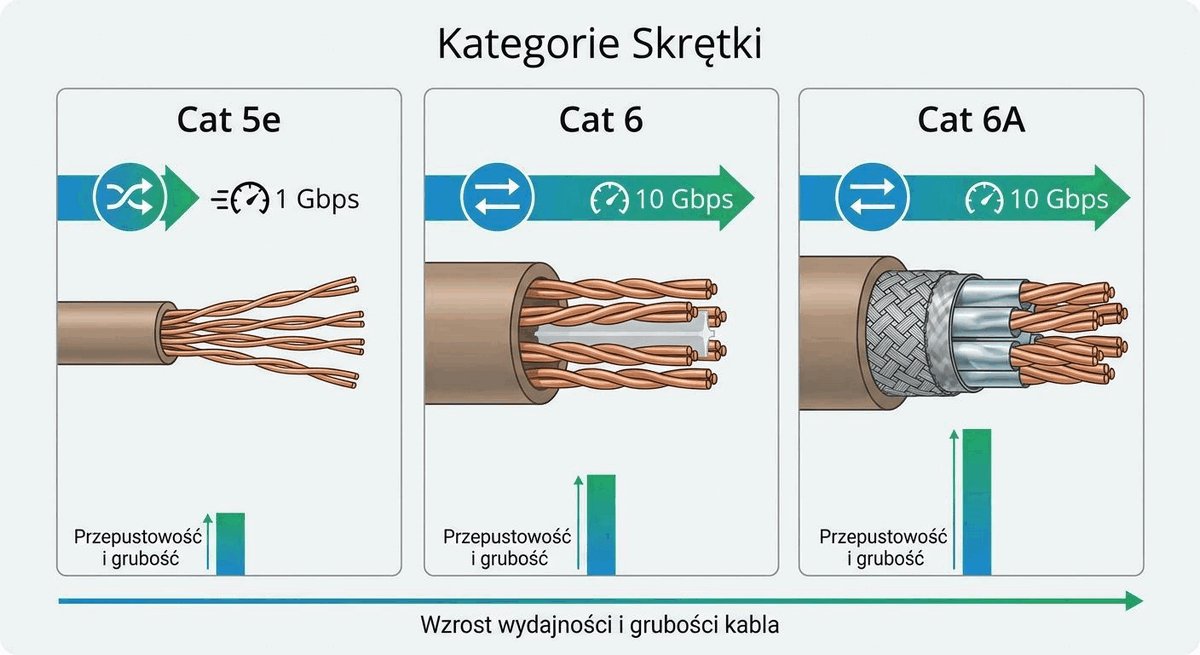
  • Kategoria 5e: wciąż popularna, obsługuje prędkości do 1 Gb/s na dystansie do 100 metrów. Jest minimum dla nowoczesnych sieci.
  • Kategoria 6: oferuje lepsze parametry i mniejsze przesłuchy niż kategoria 5e. Obsługuje 1 Gb/s do 100 m, ale może osiągnąć 10 Gb/s na krótszych dystansach do 55 metrów.
  • Kategoria 6A: jest standardem dla transmisji 10 Gb/s na pełnym dystansie 100 metrów. Jest grubsza i lepiej ekranowana.
  • Kategoria 7 i 8: oferują jeszcze wyższe częstotliwości i przepustowości, ale są rzadziej stosowane w typowych instalacjach biurowych.

Wybór odpowiedniej kategorii skrętki ma kluczowe znaczenie dla przyszłej przepustowości sieci i powinien być dostosowany do przewidywanych potrzeb przez cały okres eksploatacji instalacji. Kategoria 5e, choć wciąż spotykana w starszych instalacjach, jest obecnie uznawana za minimalny standard dla nowych sieci przewodowych. Kategoria 6 oferuje lepsze parametry transmisyjne dzięki wyższej częstotliwości pracy wynoszącej 250 MHz, co przekłada się na mniejsze tłumienie i lepszą odporność na przesłuchy.

Kategoria 6A stanowi obecnie złoty standard w nowych instalacjach biurowych i kampusowych, zapewniając przepustowość 10 Gb/s na pełnym dystansie 100 metrów. Jest to szczególnie istotne w kontekście rosnących wymagań aplikacji multimedialnych i szybkiego transferu danych. Kategorie 7 i 8, choć oferują jeszcze lepsze parametry, wymagają specjalnych złączy i są stosowane głównie w centrach danych oraz w miejscach o wyjątkowo wysokich wymaganiach dotyczących przepustowości i ekranowania.

17/25
Elementy pasywne: okablowanie światłowodowe

Transmisja z prędkością światła

Światłowód to medium, w którym do transmisji danych wykorzystuje się impulsy świetlne zamiast sygnałów elektrycznych. Składa się z bardzo cienkiego włókna szklanego. Jest to technologia preferowana dla połączeń szkieletowych w sieciach kampusowych, czyli między przełącznikami w różnych szafach oraz między budynkami w warstwach dystrybucji i rdzenia. Dzieje się tak z powodu jego ogromnych zalet w stosunku do okablowania miedzianego.

Okablowanie światłowodowe wykorzystuje zjawisko całkowitego wewnętrznego odbicia światła wewnątrz włókna szklanego, co umożliwia transmisję na znaczne odległości bez degradacji sygnału. Włókno światłowodowe składa się z rdzenia, przez który podróżuje światło, oraz płaszcza o niższym współczynniku załamania, który odbija światło z powrotem do rdzenia. Całość chroniona jest zewnętrzną powłoką ochronną, która zabezpiecza włókno przed uszkodzeniami mechanicznymi i wilgocią.

W sieciach kampusowych światłowody wykorzystywane są przede wszystkim do budowy szkieletu sieci, czyli połączeń między szafami dystrybucyjnymi w różnych budynkach lub między piętrami w ramach jednego budynku. Instalacja światłowodowa wymaga znacznie większej precyzji niż okablowanie miedziane, a łączenie włókien odbywa się za pomocą spawania lub złączy mechanicznych. Koszt okablowania światłowodowego jest wyższy niż miedzianego, jednak w dłuższej perspektywie inwestycja ta zwraca się dzięki większej trwałości i możliwości łatwej migracji do wyższych przepustowości.

18/25
Zalety światłowodu

Dlaczego światłowód jest lepszy na długich dystansach?

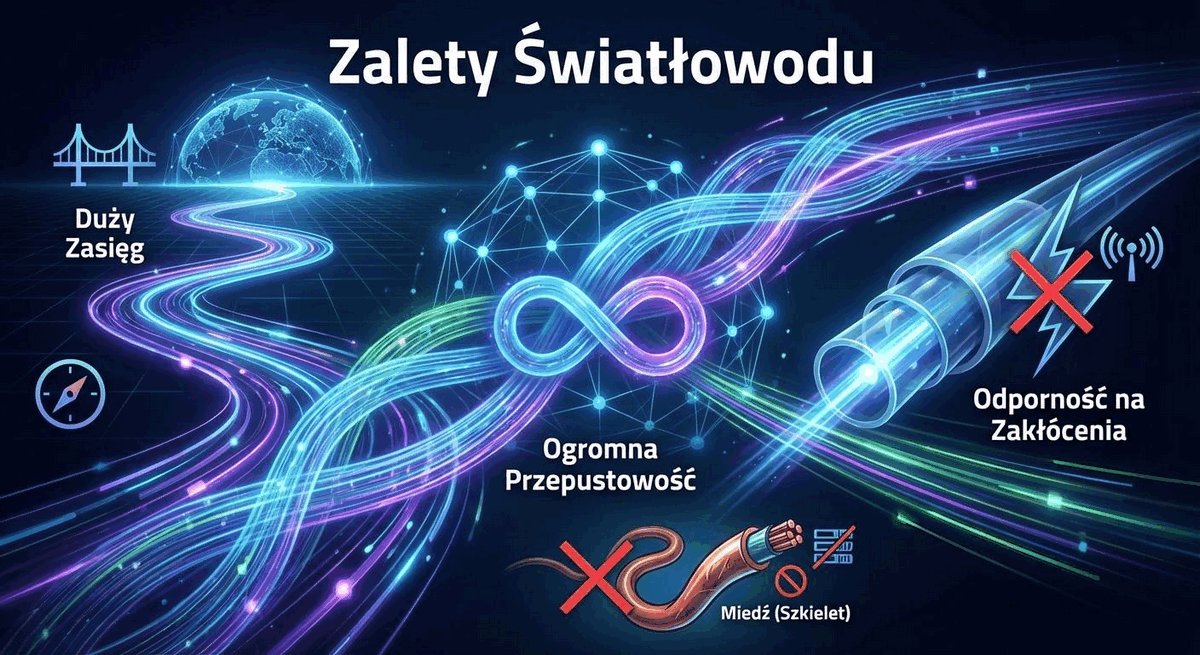
  • Większa przepustowość: potencjał światłowodu jest praktycznie nieograniczony i sięga setek terabitów na sekundę w jednym włóknie.
  • Większy zasięg: sygnał świetlny może być przesyłany na odległość wielu kilometrów bez potrzeby regeneracji, podczas gdy skrętka jest ograniczona do 100 metrów.
  • Odporność na zakłócenia elektromagnetyczne: ponieważ światłowód nie przewodzi prądu, jest całkowicie odporny na zakłócenia generowane przez kable energetyczne, silniki czy inne źródła.
  • Bezpieczeństwo: podsłuchanie transmisji światłowodowej jest niezwykle trudne w porównaniu do podsłuchu sygnału elektrycznego w kablu miedzianym.

Przepustowość światłowodu jest praktycznie nieograniczona na poziomie pojedynczego włókna, a obecnie stosowane technologie multipleksacji falowej DWDM pozwalają na transmisję setek terabitów na sekundę w jednym włóknie. W przeciwieństwie do skrętki miedzianej, która jest ograniczona do 100 metrów, światłowód jednomodowy może transmitować dane na dystansie ponad 100 kilometrów bez konieczności stosowania regeneratorów sygnału. Odporność na zakłócenia elektromagnetyczne sprawia, że światłowód może być układany w pobliżu kabli energetycznych bez ryzyka degradacji sygnału.

Bezpieczeństwo transmisji światłowodowej jest istotnie wyższe niż w przypadku miedzi, ponieważ światłowód nie emituje pola elektromagnetycznego, które mogłoby zostać przechwycone. Dodatkowo włókno światłowodowe jest cieńsze i lżejsze od kabla miedzianego o podobnej przepustowości, co ułatwia prowadzenie instalacji w wąskich kanałach kablowych. W praktyce kampusowej światłowód stosuje się nie tylko w szkieletach budynkowych, ale także w połączeniach między budynkami oraz w łączach do sieci rozległych, gdzie jego zalety w pełni się ujawniają.

19/25
Światłowód jednomodowy versus wielomodowy

Dwa typy włókien do różnych zastosowań

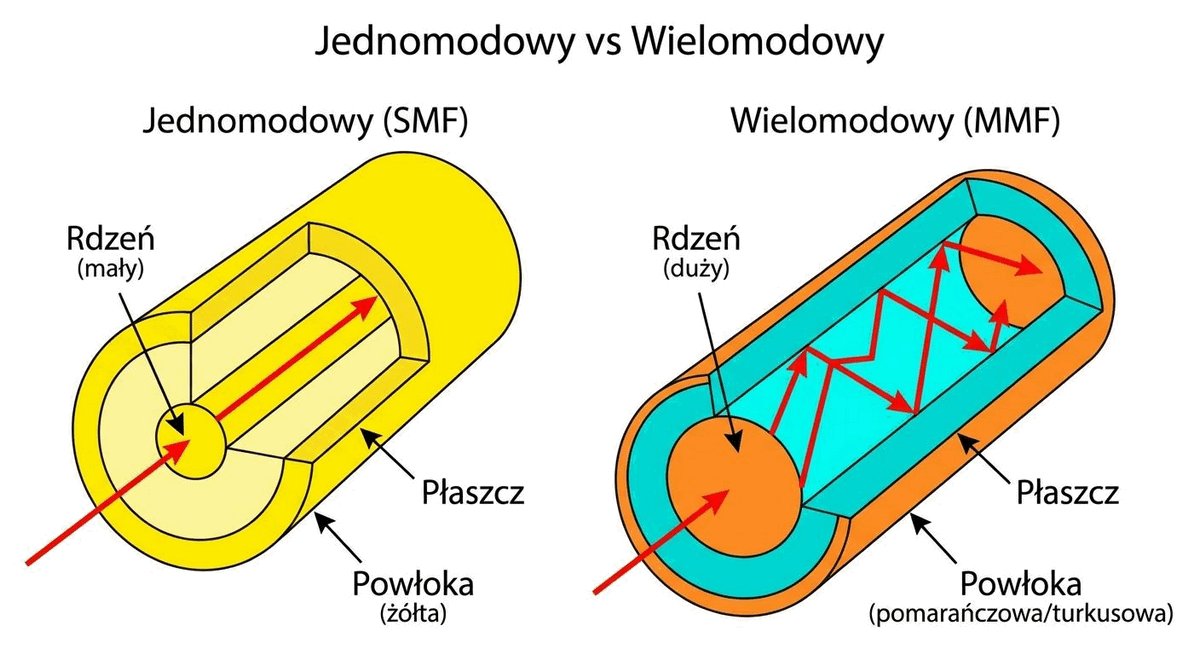
  • Wielomodowy: ma grubszą średnicę rdzenia. Wykorzystuje tańsze źródła światła diody LED. Jest idealny do transmisji na krótszych dystansach, typowych dla sieci kampusowej do około 2 km. Oznaczany kolorami: pomarańczowym, turkusowym lub limonkowym.
  • Jednomodowy: ma bardzo cienki rdzeń. Wymaga precyzyjnych źródeł laserowych. Pozwala na przesyłanie danych na ogromne odległości – dziesiątki, a nawet setki kilometrów. Używany do łączenia odległych lokalizacji. Oznaczany kolorem żółtym.

Światłowód wielomodowy charakteryzuje się większą średnicą rdzenia, zazwyczaj 50 lub 62,5 mikrometra, co pozwala na propagację wielu modów światła jednocześnie. Większa średnica ułatwia sprzężenie światła z tanich źródeł LED i upraszcza proces łączenia włókien, co obniża koszty instalacji. Niestety dyspersja modalna, czyli różnica w prędkości propagacji poszczególnych modów, ogranicza maksymalną odległość transmisji do około 2 kilometrów dla standardu OM4. W praktyce kampusowej wielomod stosuje się do połączeń w obrębie jednego budynku lub między pobliskimi budynkami.

Światłowód jednomodowy ma rdzeń o średnicy zaledwie 9 mikrometrów, co wymusza propagację tylko jednego modu światła i eliminuje problem dyspersji modalnej. Dzięki temu transmisja możliwa jest na dystansie dziesiątek i setek kilometrów, a pasmo przenoszenia jest praktycznie nieograniczone. Jednomod wymaga jednak droższych źródeł laserowych i precyzyjniejszych złączy, co zwiększa koszt urządzeń aktywnych. Decyzja o wyborze między światłowodem wielomodowym a jednomodowym powinna uwzględniać planowane odległości, budżet mocy optycznej oraz przewidywane przyszłe wymagania dotyczące przepustowości.

20/25
Elementy pasywne: moduły transceiverów

Tłumacze między światłem a elektrycznością

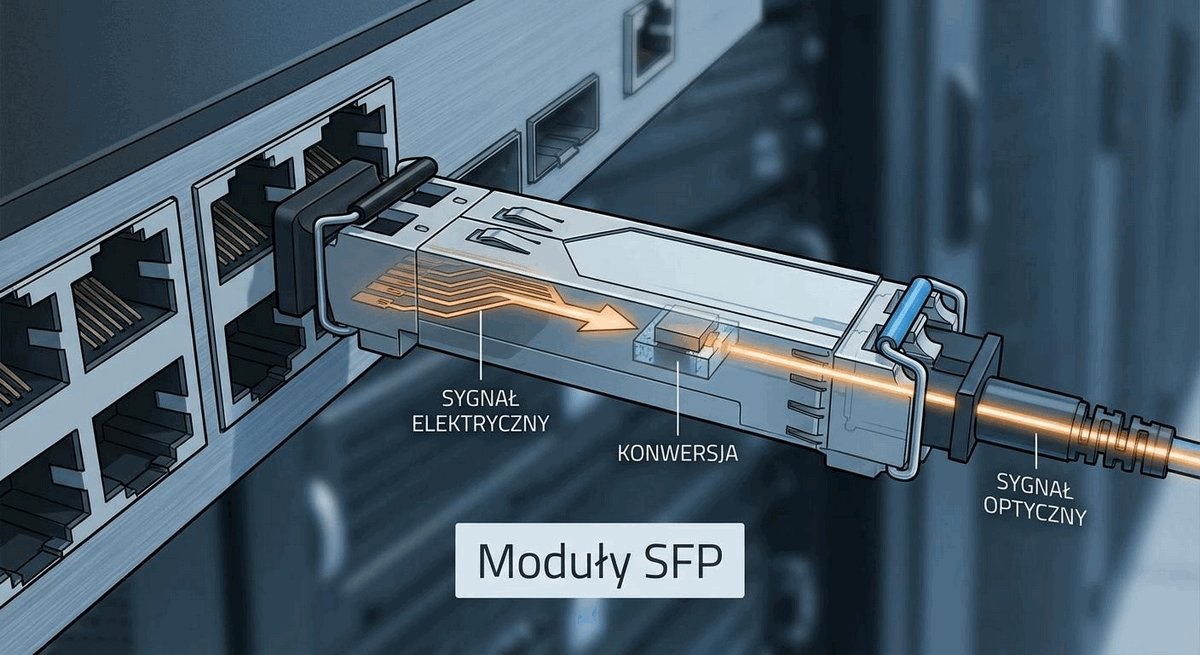
Urządzenia aktywne, takie jak przełączniki i routery, wewnętrznie operują na sygnałach elektrycznych. Aby mogły wysyłać i odbierać dane przez światłowód, potrzebują specjalnych tłumaczy. Tę rolę pełnią moduły nadawczo-odbiorcze, takie jak SFP i SFP+. Są to małe, wymienne wkładki wsuwane do dedykowanych portów w urządzeniach sieciowych. Konwertują one sygnał elektryczny na sygnał świetlny i odwrotnie.

Moduły SFP są standardowym interfejsem w nowoczesnych urządzeniach sieciowych, umożliwiającym elastyczne dostosowanie typu podłączonego medium do konkretnych potrzeb. Niezależnie od tego, czy potrzebne jest połączenie miedziane na krótkim dystansie, światłowodowe wielomodowe w obrębie budynku, czy światłowodowe jednomodowe na duże odległości, odpowiednia wkładka SFP pozwala zrealizować każde zadanie. Dzięki standaryzacji moduły różnych producentów są ze sobą wymienne, choć zaleca się stosowanie oryginalnych modułów zgodnych z danym urządzeniem.

Parametry techniczne transceiverów dobiera się na podstawie dwóch kluczowych kryteriów: typu włókna światłowodowego oraz odległości, jaką ma pokonać sygnał. Moduły oznaczone jako SX przeznaczone są dla światłowodów wielomodowych i działają na dystansie do 550 metrów, podczas gdy moduły LX mogą pracować zarówno z włóknami wielomodowymi, jak i jednomodowymi na dystansie do 10 kilometrów. Dla bardzo długich dystansów stosuje się moduły ZX osiągające nawet 80 kilometrów, które wymagają jednak większego budżetu mocy optycznej i są odpowiednio droższe.

21/25
Rodzaje popularnych transceiverów

Wkładki do różnych zadań

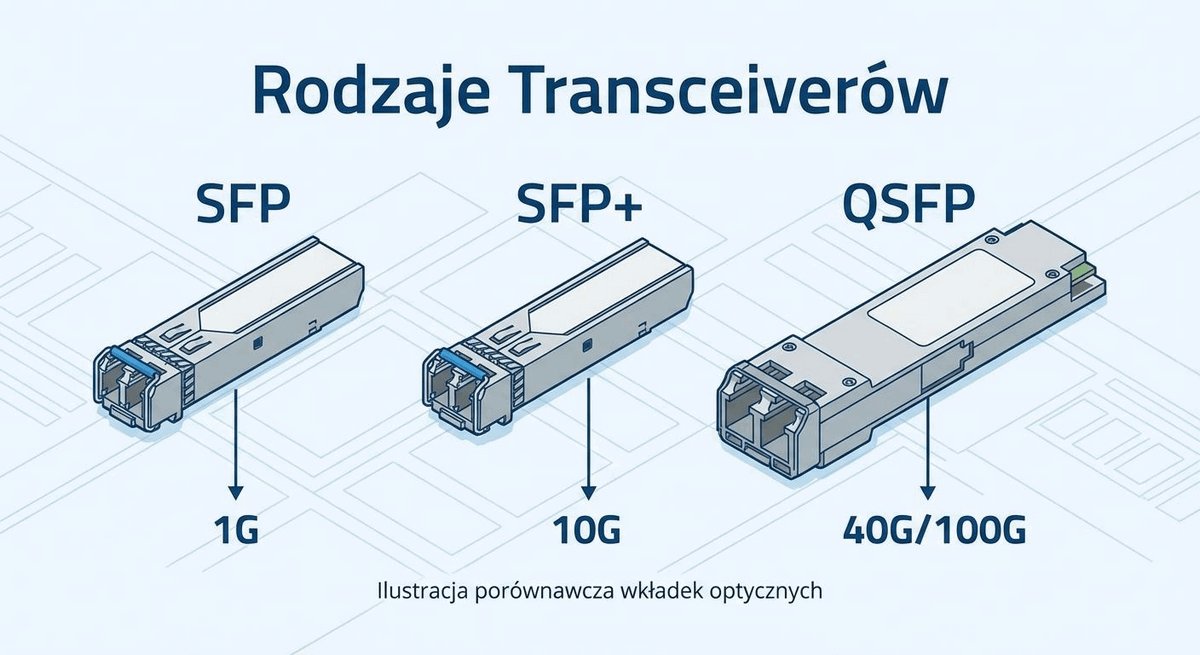
  • SFP: standard dla prędkości 1 Gb/s. Istnieją wersje dla światłowodów wielomodowych i jednomodowych, a nawet dla kabli miedzianych.
  • SFP+: standard dla prędkości 10 Gb/s. Ma takie same wymiary fizyczne jak SFP, co pozwala na dużą gęstość portów.
  • QSFP: standard dla wyższych prędkości, na przykład 40 Gb/s i 100 Gb/s. Oznacza, że w jednym module zintegrowane są cztery kanały transmisyjne.

Moduły SFP o prędkości 1 Gb/s są najszerzej rozpowszechnione i stosowane zarówno w przełącznikach warstwy dostępu, jak i w routerach oraz zaporach sieciowych. Ich niewielkie rozmiary pozwalają na montaż od 24 do 48 sztuk w jednym urządzeniu o standardowej szerokości 19 cali. Moduły SFP+ oferują dziesięciokrotnie wyższą przepustowość przy zachowaniu tych samych wymiarów fizycznych, co umożliwia stopniową modernizację sieci bez wymiany całego sprzętu. W przypadku kabli miedzianych dostępne są moduły SFP z interfejsem RJ-45 obsługujące standard 1000BASE-T.

Moduły QSFP różnią się od SFP większym rozmiarem i możliwością agregacji wielu kanałów transmisyjnych w jednym module. Cztery kanały o prędkości 10 Gb/s każdy dają łącznie 40 Gb/s, a w przypadku czterech kanałów 25 Gb/s uzyskuje się 100 Gb/s. W sieciach kampusowych moduły QSFP stosuje się przede wszystkim w warstwie rdzenia oraz w połączeniach między przełącznikami dystrybucyjnymi, gdzie wymagana jest bardzo wysoka przepustowość. Coraz częściej spotyka się także moduły QSFP28 obsługujące 100 Gb/s oraz QSFP-DD osiągające 400 Gb/s w nowoczesnych centrach danych.

22/25
Podsumowanie wykładu

Kluczowe wnioski

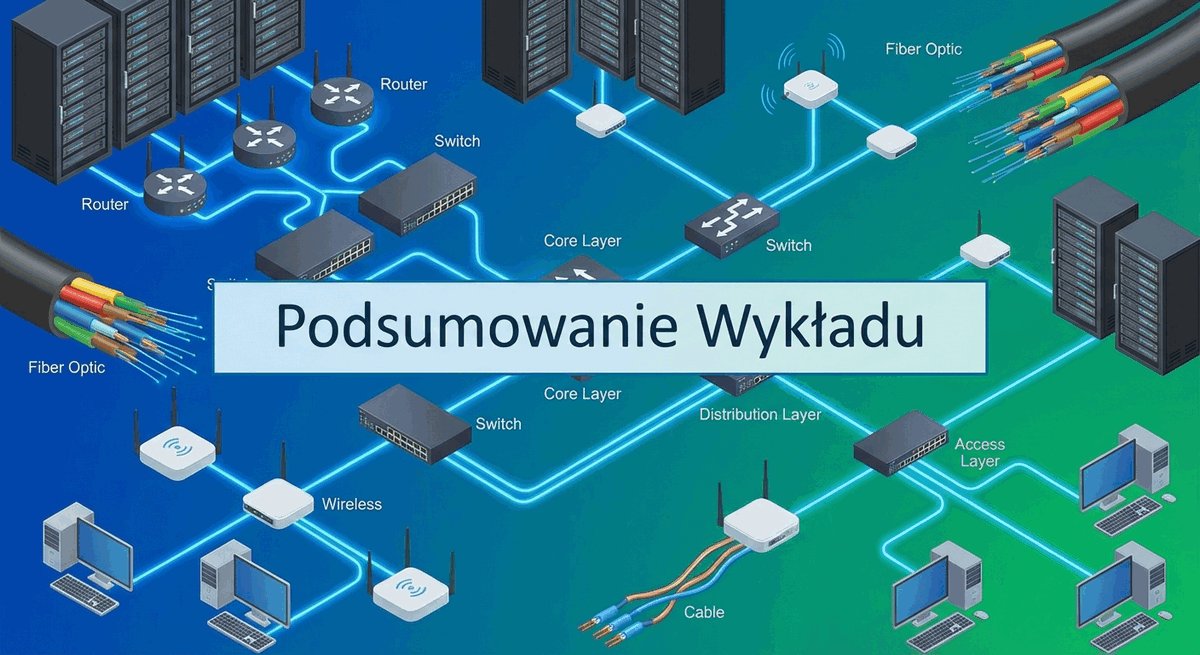
  • Sieć składa się z elementów aktywnych przetwarzających sygnał i pasywnych transportujących sygnał.
  • Kluczowe urządzenia aktywne to przełączniki, routery, zapory sieciowe i punkty dostępowe – każde z nich pełni wyspecjalizowaną rolę.
  • Okablowanie miedziane dominuje w warstwie dostępowej, łącząc urządzenia końcowe na dystansie do 100 m.
  • Okablowanie światłowodowe jest standardem dla połączeń szkieletowych ze względu na zasięg, przepustowość i odporność na zakłócenia.
  • Moduły transceiverów są niezbędne do podłączenia światłowodów do urządzeń aktywnych.

Podsumowując dzisiejszy wykład, warto jeszcze raz podkreślić fundamentalną zasadę projektowania sieci kampusowej: elementy aktywne i pasywne muszą być dobierane kompleksowo i zgodnie z obowiązującymi normami. Przełączniki, routery, zapory sieciowe i punkty dostępowe tworzą warstwę logiczną sieci, która odpowiada za przetwarzanie i zarządzanie ruchem. Okablowanie miedziane i światłowodowe wraz z transceiverami stanowią fizyczną infrastrukturę transportową, której jakość bezpośrednio wpływa na stabilność i wydajność całego systemu.

Z perspektywy projektanta kluczowe jest przewidywanie przyszłych potrzeb i wybór rozwiązań, które pozwolą na skalowanie sieci bez konieczności kosztownej wymiany infrastruktury. Inwestycja w wyższe kategorie okablowania oraz w urządzenia z odpowiednim zapasem wydajności zwykle okazuje się bardziej opłacalna niż późniejsza modernizacja. Zachęcam do zapoznania się z normami ISO 11801 i TIA 568, które szczegółowo regulują wymagania dotyczące okablowania strukturalnego, oraz do śledzenia rozwoju technologii sieciowych, które dynamicznie ewoluują.

23/25
Zapowiedź kolejnego wykładu

Wykład 4: Projektowanie wysokiej dostępności i łącza nadmiarowe

Na następnym spotkaniu zajmiemy się jednym z najważniejszych aspektów projektowania profesjonalnych sieci – zapewnieniem ciągłości działania. Omówimy techniki i protokoły, które pozwalają budować sieci odporne na awarie pojedynczych urządzeń i połączeń. Dowiemy się, jak eliminować pojedyncze punkty awarii i co oznaczają tajemnicze dziewiątki w kontekście dostępności usług.

Kolejny wykład poświęcony będzie projektowaniu sieci o wysokiej dostępności, co jest jednym z najważniejszych wymagań stawianych przed nowoczesnymi sieciami kampusowymi. Wysoka dostępność oznacza zdolność sieci do ciągłego świadczenia usług nawet w przypadku awarii pojedynczych urządzeń lub łączy. Omówimy koncepcję pojedynczego punktu awarii, który należy eliminować poprzez wprowadzanie redundancji na każdym poziomie architektury sieci. Dowiemy się, czym jest współczynnik dostępności wyrażany w postaci dziesiątek dziewiątek oraz jakie są typowe wartości dla różnych klas sieci.

W ramach wykładu zaprezentowane zostaną praktyczne techniki zwiększania niezawodności, w tym agregacja łączy zgodnie z protokołem LACP, protokoły nadmiarowości bramy domyślnej, takie jak HSRP i VRRP, oraz mechanizmy szybkiego przełączania w przypadku awarii łącza. Szczególną uwagę poświęcimy projektowaniu topologii sieci w taki sposób, aby awaria jednego urządzenia nie powodowała przerwy w działaniu całej sieci. Materiał ten będzie stanowił bezpośrednie rozwinięcie wiedzy zdobytej na dzisiejszym wykładzie o elementach aktywnych i pasywnych.

24/25
Pytania i odpowiedzi

Sesja Q&A

Czy mają Państwo pytania dotyczące omówionych dzisiaj komponentów sieciowych? Zachęcam do dyskusji na temat konkretnych typów urządzeń lub technologii okablowania.

Zapraszam do zadawania pytań dotyczących dowolnego zagadnienia poruszonego podczas dzisiejszego wykładu. Jeżeli któreś z omawianych pojęć nie jest w pełni jasne, chętnie wyjaśnię je jeszcze raz, być może na innym przykładzie. W szczególności zachęcam do pytań o praktyczne aspekty doboru urządzeń aktywnych i pasywnych do konkretnych scenariuszy projektowych, ponieważ wiedza ta będzie niezbędna podczas zajęć laboratoryjnych.

Jeżeli nie mają Państwo pytań w tym momencie, pamiętajcie, że zawsze można skontaktować się ze mną przez platformę e-learningową lub w trakcie konsultacji. Materiały z dzisiejszego wykładu, w tym slajdy i dodatkowe przykłady konfiguracji, zostaną udostępnione na platformie w ciągu najbliższych 24 godzin. Zachęcam również do lektury zalecanych materiałów uzupełniających wymienionych na końcu prezentacji, które pogłębią omawiane dzisiaj zagadnienia.

25/25
Dziękuję za uwagę

Koniec wykładu

Dziękuję Państwu za obecność i zaangażowanie. Zapraszam za tydzień!

Materiały zostaną udostępnione na platformie e-learningowej.

Serdecznie dziękuję Państwu za uwagę i aktywne uczestnictwo w dzisiejszym wykładzie poświęconym elementom aktywnym i pasywnym sieci kampusowej. Mam nadzieję, że przedstawione informacje okażą się przydatne zarówno w dalszej części kursu, jak i w przyszłej pracy zawodowej przy projektowaniu i utrzymaniu infrastruktury sieciowej. Zrozumienie roli poszczególnych komponentów oraz zasad ich współdziałania jest fundamentem, na którym będą budowane kolejne, bardziej zaawansowane tematy.
Przypominam, że w przyszłym tygodniu omawiać będziemy projektowanie wysokiej dostępności, dlatego warto już teraz zapoznać się z podstawowymi pojęciami dotyczącymi redundancji i niezawodności sieci. W razie jakichkolwiek pytań lub wątpliwości dotyczących dzisiejszego materiału zapraszam do kontaktu drogą elektroniczną lub podczas najbliższych konsultacji. Życzę Państwu udanego tygodnia i do zobaczenia na kolejnym wykładzie!