Wykład 2: Trójwarstwowy model hierarchiczny sieci kampusowej

1/27

Trójwarstwowy model hierarchiczny sieci kampusowej

Slajd wprowadza trójwarstwowy model hierarchiczny jako fundamentalny wzorzec inżynierski organizacji sieci kampusowej.

Wykład 2: Trójwarstwowy model hierarchiczny

  • Fundament architektury: trójwarstwowy podział sieci na warstwę dostępu, dystrybucji i rdzenia.
  • Geneza i rola: wzorzec spopularyzowany przez wytyczne Cisco Validated Designs (CVD), standaryzujący budowę skalowalnych i niezawodnych sieci kampusowych.
  • Dekompozycja funkcji: podział złożonego systemu na wyspecjalizowane warstwy, ułatwiający zarządzanie, rozbudowę i diagnozowanie awarii.
  • Zapewnienie ciągłości: minimalizacja ryzyka awarii i eliminacja pojedynczych punktów awarii (SPOF).
Trójwarstwowy model hierarchiczny to wzorzec projektowy dzielący sieć kampusową na warstwy dostępu, dystrybucji i rdzenia. Każda warstwa realizuje ściśle określone funkcje transmisyjne i logiczne, co zapewnia skalowalność, wysoką dostępność oraz łatwą diagnostykę infrastruktury.
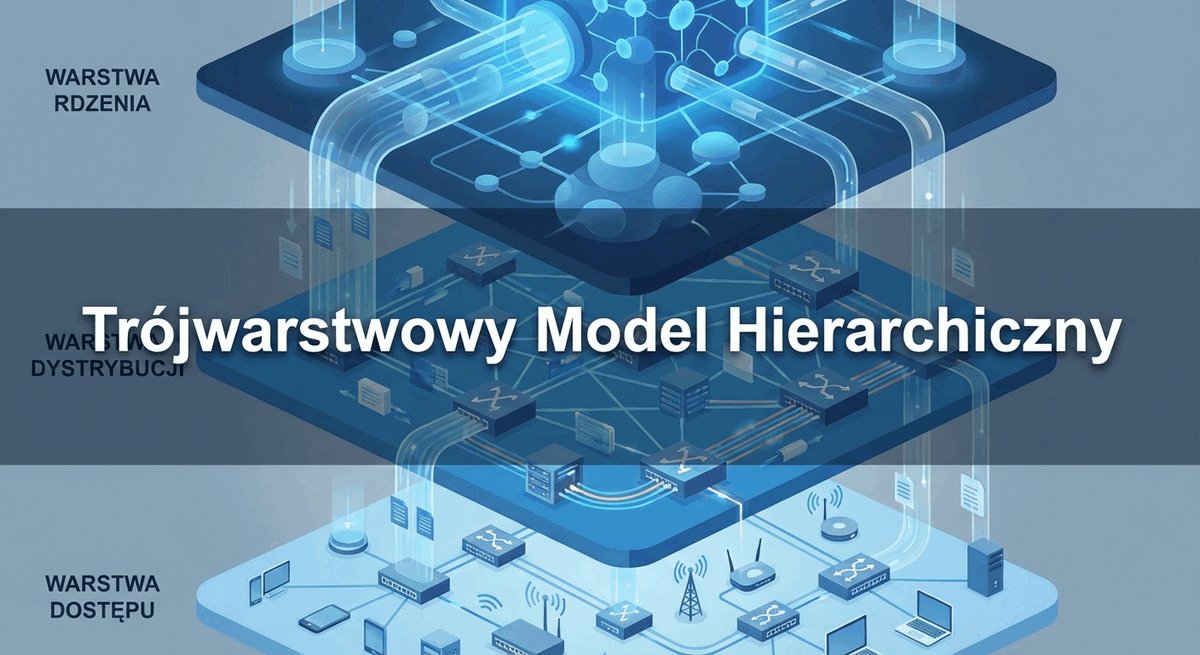
Wprowadzenie do trójwarstwowego modelu hierarchicznego sieci kampusowej: rdzeń, dystrybucja, dostęp

Trójwarstwowy model hierarchiczny (Core, Distribution, Access) nie jest formalną normą organizacji standaryzacyjnych (takich jak ISO, IEEE czy ITU-T), lecz powszechnie akceptowanym wzorcem inżynierskim. Zapewnia on dekompozycję złożonej struktury sieci na mniejsze, modułowe bloki funkcjonalne o jasno sprecyzowanych zadaniach. W zależności od skali przedsiębiorstwa model ten może występować w postaci klasycznej trójwarstwowej, wariancie zwiniętym (Collapsed Core) lub nowoczesnym układzie fabric.

Zrozumienie podziału ról pomiędzy warstwami pozwala uniknąć typowych błędów projektowych, takich jak niekontrolowane rozszerzanie domen rozgłoszeniowych, przeciążenie tablic CAM/TCAM przełączników czy powstawanie pojedynczych punktów awarii (SPOF). Prawidłowo zaprojektowany model hierarchiczny umożliwia rozbudowę sieci bez konieczności rekonfiguracji istniejącego szkieletu.

Skróty użyte w tym slajdzie:
CAN - Campus Area Network, rozbudowana sieć teleinformatyczna łącząca wiele obiektów budowlanych jednej organizacji.
CVD - Cisco Validated Designs, zbiór sprawdzonych wzorców projektowych i rekomendacji inżynierskich.
SPOF - Single Point of Failure, pojedynczy punkt awarii, którego uszkodzenie paraliżuje działanie całego systemu.
HA - High Availability, wysoka dostępność infrastruktury gwarantująca ciągłość świadczenia usług teleinformatycznych.
IEEE - Institute of Electrical and Electronics Engineers, międzynarodowe stowarzyszenie inżynierów tworzące standardy komunikacyjne.

2/27

Plan dzisiejszego wykładu

Slajd przedstawia harmonogram wykładu obejmujący omówienie każdej warstwy modelu hierarchicznego, redundancji oraz korzyści inżynierskich.

Agenda spotkania

  • Geneza hierarchii: ograniczenia sieci płaskich (Flat Networks) i mechanizmy kontroli broadcastu.
  • Architektura modelu: podział zadań pomiędzy warstwę dostępu, dystrybucji i rdzenia.
  • Warstwa dostępu: przyłączanie stacji, zasilanie PoE, port security, DHCP Snooping i ochrona Spanning Tree.
  • Warstwa dystrybucji: agregacja połączeń, routing między sieciami VLAN (SVI), filtrowanie ACL, QoS i redundancja bramy domyślnej (VRRP/HSRP).
  • Warstwa rdzenia: szybki transport wire-speed, ochrona płaszczyzny sterowania (CoPP) i dobór urządzeń.
  • Ewolucja i alternatywy: model dwuwarstwowy (Collapsed Core) oraz nowoczesne architektury Fabric.
  • Praktyka inżynierska: skalowalność, redundancja, wydajność i procedury diagnostyczne.
Agenda wykładu to uporządkowany zestaw zagadnień dydaktycznych wyznaczający ścieżkę poznawczą od podstaw architektury do szczegółowych konfiguracji sprzętowych. Umożliwia słuchaczom zrozumienie wzajemnych zależności pomiędzy warstwami sieci kampusowej.
Wizualizacja planu wykładu poświęconego modelowi hierarchicznemu

Plan wykładu prowadzi od analizy problemów wydajnościowych sieci pozbawionych podziału hierarchicznego do szczegółowej prezentacji mechanizmów transmisyjnych w każdej z trzech warstw. Szczególny nacisk położono na precyzyjne rozgraniczenie domen przełączania warstwy 2 od routingu warstwy 3 oraz na mechanizmy redundancji łączy i urządzeń.

W trakcie zajęć zestawimy klasyczny model trójwarstwowy z jego modyfikacjami dla małych sieci (Collapsed Core) oraz wskażemy, w jakich obszarach stosuje się topologie alternatywne, takie jak spine-leaf w centrach danych. Wiedza ta pozwala inżynierowi dobrać architekturę adekwatną do skali i budżetu projektu.

Skróty użyte w tym slajdzie:
SVI - Switched Virtual Interface, wirtualny interfejs warstwy 3 przypisany do konkretnego identyfikatora sieci VLAN.
PoE - Power over Ethernet, technologia zasilania urządzeń peryferyjnych przez standardowy kabel skrętkowy.
ACL - Access Control List, lista kontroli dostępu filtrująca ruch na podstawie adresów, protokołów i portów.
QoS - Quality of Service, zespół mechanizmów zapewniających preferencyjne traktowanie wyznaczonych klas ruchu.
VRRP - Virtual Router Redundancy Protocol, otwarty protokół redundancji domyślnej bramy sieciowej.
STP - Spanning Tree Protocol, protokół zapobiegający powstawaniu niebezpiecznych pętli w topologiach warstwy 2.

3/27

Problem z sieciami płaskimi (Flat Networks)

Slajd wyjaśnia techniczne i operacyjne ograniczenia sieci płaskich warstwy 2 oraz przyczyny konieczności ich hierarchizacji.

Dlaczego pojedyncza warstwa nie wystarcza?

  • Jedna domena rozgłoszeniowa: pakiety broadcast (ARP, DHCP) trafiają do wszystkich portów, powodując niepotrzebne obciążenie procesorów stacji roboczych.
  • Ryzyko burzy rozgłoszeniowej: przypadkowa pętla fizyczna bez sprawnego protokołu STP/RSTP może w kilka sekund sparaliżować działanie całej sieci.
  • Ograniczenia skali: przepełnienie tablic adresów MAC (CAM) w przełącznikach prowadzi do zjawiska niepożądanego zalewania pakietami (unicast flooding).
  • Trudna diagnostyka: brak logicznych granic utrudnia lokalizację awarii oraz egzekwowanie spójnych polityk bezpieczeństwa.
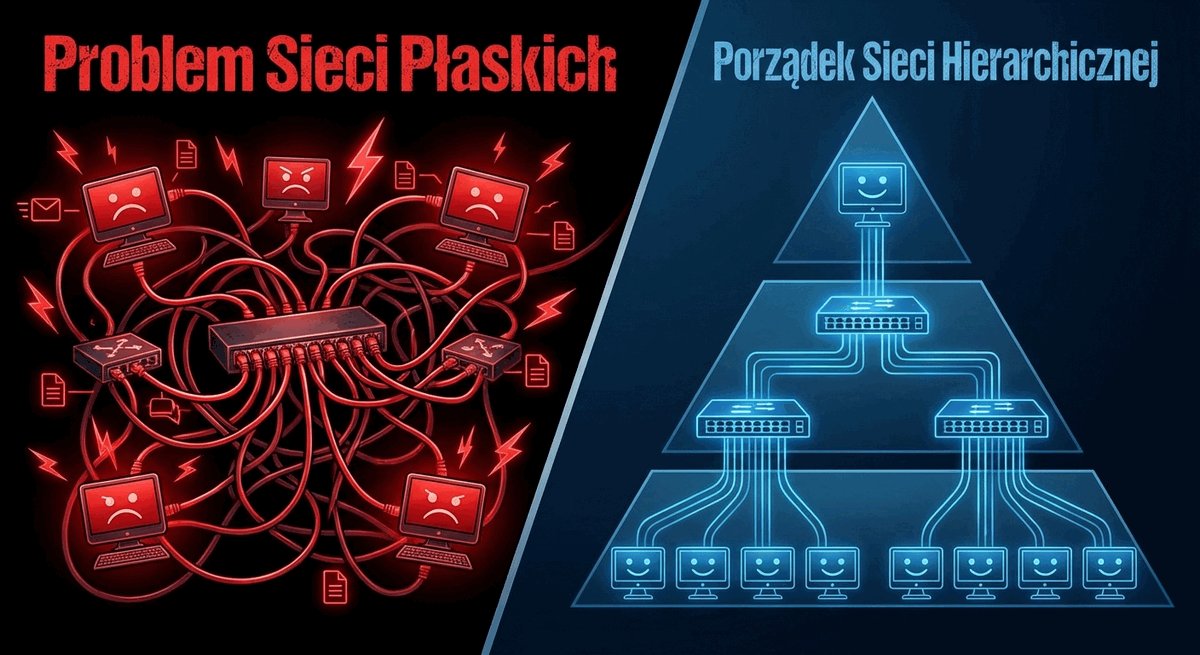
Sieć płaska (Flat Network) to architektura jednowarstwowa, w której wszystkie urządzenia znajdują się w jednej wspólnej domenie rozgłoszeniowej warstwy 2. Charakteryzuje się niską odpornością na awarie, brakiem skalowalności oraz podatnością na burze rozgłoszeniowe.
Schemat sieci płaskiej ilustrujący niekontrolowane rozchodzenie się ruchu rozgłoszeniowego

Ruch rozgłoszeniowy (broadcast) jest niezbędny do prawidłowego funkcjonowania protokołów sieciowych (m.in. ARP, DHCP, mDNS), jednak w środowisku pozbawionym segmentacji logicznej każdy pakiet broadcast jest powielany na wszystkie aktywne porty przełączników. W dużej sieci płaskiej generuje to znaczny szum transmisyjny, wymuszając na kartach sieciowych i procesorach stacji końcowych ciągłą analizę nieistotnych ramek.

Kolejnym krytycznym zagrożeniem w sieci płaskiej jest brak separacji błędów. Uszkodzona karta sieciowa generująca błędne ramki (tzw. jabbering) lub złośliwe oprogramowanie skanujące podsieć natychmiast degraduje wydajność wszystkich użytkowników. Brak podziału na strefy uniemożliwia również skuteczne wdrażanie zasad Zero Trust.

Skróty użyte w tym slajdzie:
ARP - Address Resolution Protocol, protokół mapujący logiczne adresy IP na fizyczne adresy kart sieciowych MAC.
DHCP - Dynamic Host Configuration Protocol, protokół automatycznego przydzielania konfiguracji sieciowej klientom.
CAM - Content Addressable Memory, wyspecjalizowana pamięć sprzętowa przełącznika przechowująca tablicę adresów MAC.
STP - Spanning Tree Protocol, standard IEEE 802.1D blokujący redundantne ścieżki w celu eliminacji pętli L2.
MAC - Media Access Control, unikalny 48-bitowy adres sprzętowy warstwy łącza danych.

4/27

Idea modelu hierarchicznego

Slajd charakteryzuje podział ról w trójwarstwowym modelu modułowym i wyjaśnia funkcje poszczególnych poziomów.

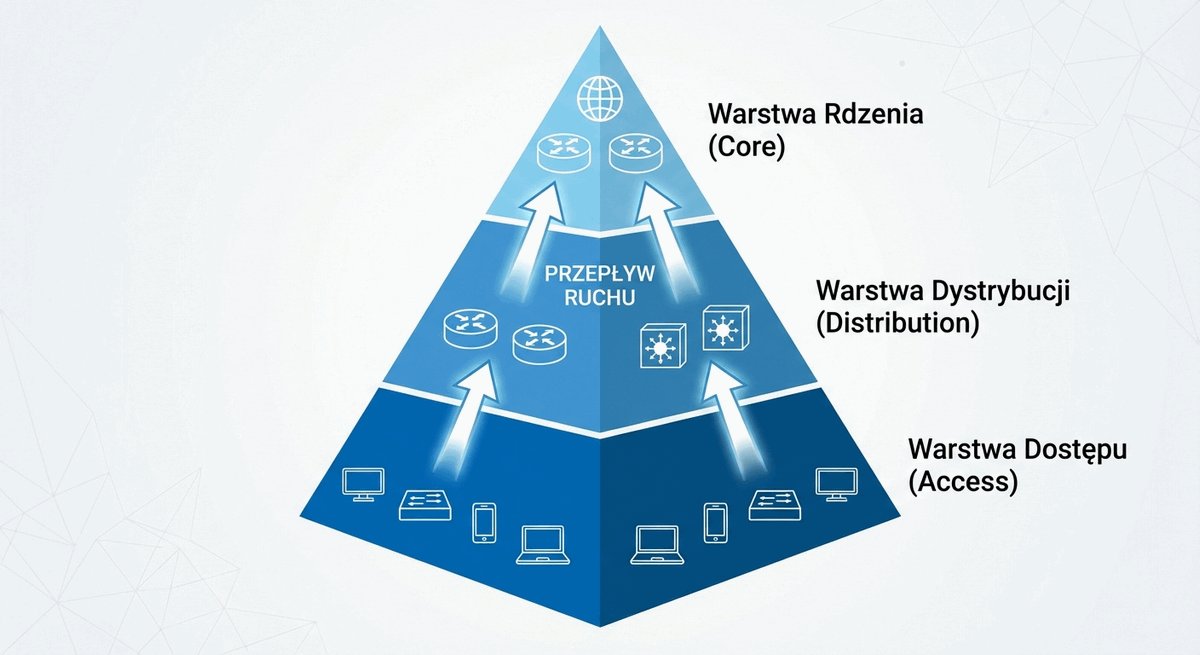
Dziel i rządź: podział na trzy warstwy

  • Warstwa dostępu (Access): punkt bezpiecznego przyłączenia stacji końcowych, kontrola portów i segmentacja logiczna VLAN.
  • Warstwa dystrybucji (Distribution): agregacja łączy dostępowych, routing między sieciami VLAN, egzekwowanie list ACL oraz polityk jakości usług (QoS).
  • Warstwa rdzenia (Core): szybki szkielet transmisyjny wire-speed, transport pakietów pomiędzy węzłami dystrybucyjnymi bez inspekcji treści.
  • Modułowość: niezależna rozbudowa i modernizacja poszczególnych bloków bez zakłócania ciągłości pracy całego kampusu.
Zasada hierarchizacji w projektowaniu sieci polega na dekompozycji złożonego systemu teleinformatycznego na wyspecjalizowane warstwy o zróżnicowanych zadaniach. Pozwala to na optymalizację kosztów sprzętu, izolację domen awaryjnych oraz standaryzację konfiguracji.
Struktura trójwarstwowego modelu hierarchicznego: warstwa rdzenia, dystrybucji i dostępu

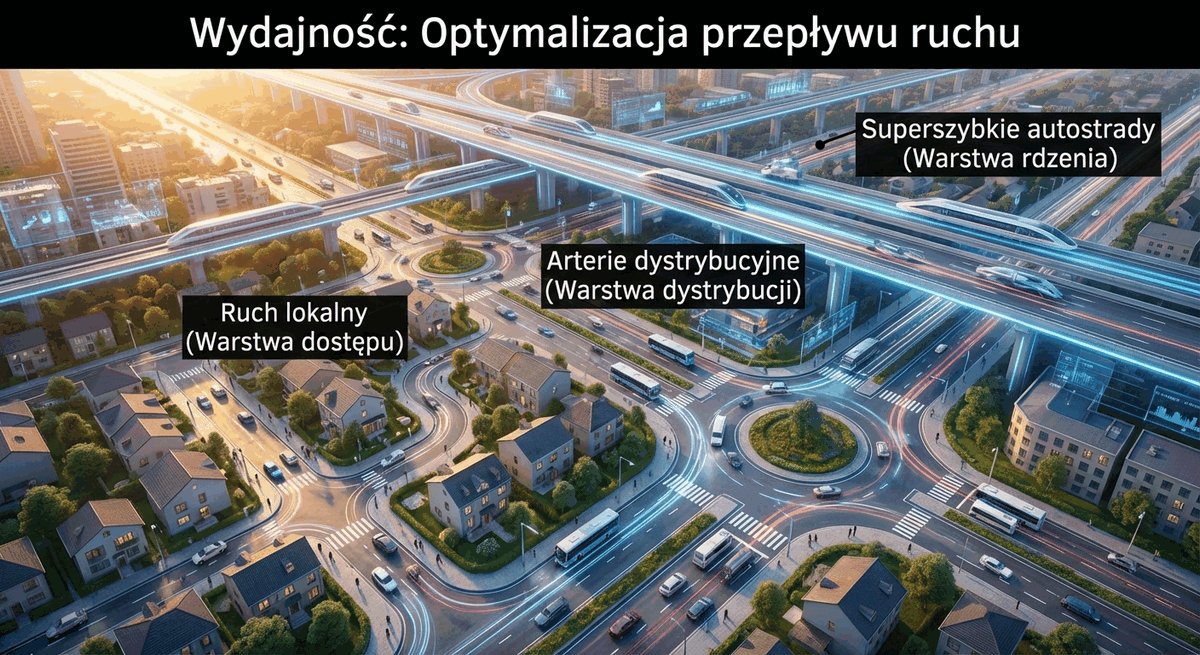
Hierarchiczna struktura przypomina organizację nowoczesnej sieci drogowej: warstwa dostępu to ulice lokalne i osiedlowe doprowadzające ruch do posesji, warstwa dystrybucji odpowiada arteriom miejskim i węzłom przesiadkowym, a warstwa rdzenia pełni funkcję bezkolizyjnej autostrady tranzytowej.

Kluczową zaletą tego podejścia jest przewidywalność zachowania sieci. Inżynier projektujący infrastrukturę dokładnie wie, gdzie następuje agregacja ruchu, gdzie egzekwowane są polityki bezpieczeństwa, a które łącza odpowiadają wyłącznie za szybki transport. Ułatwia to także planowanie budżetu i dobór odpowiednich urządzeń dla każdej warstwy.

Skróty użyte w tym slajdzie:
VLAN - Virtual Local Area Network, logicznie odseparowana podsieć w obrębie fizycznej infrastruktury przełączników.
ACL - Access Control List, zestaw reguł weryfikujących i filtrujących nagłówki pakietów sieciowych.
QoS - Quality of Service, mechanizmy klasyfikacji, znakowania i kolejkowania ruchu teleinformatycznego.
ASIC - Application-Specific Integrated Circuit, wyspecjalizowany procesor realizujący zadania komutacyjne ze stałą prędkością.

5/27

Warstwa dostępu (Access Layer) - wprowadzenie

Slajd omawia przeznaczenie i architekturę warstwy dostępu jako bezpośredniego punktu styku urządzeń końcowych z siecią kampusową.

Pierwsza linia kontaktu z urządzeniami

  • Punkt wejścia: przyłączanie komputerów, drukarek, telefonów VoIP, punktów dostępowych Wi-Fi oraz urządzeń IoT.
  • Wysoka gęstość portów: dominacja przełączników 24- i 48-portowych z portami 1 Gb/s oraz multi-gigabit (mGig 2,5/5 Gb/s).
  • Lokalizacja fizyczna: montaż w szafach teleinformatycznych punktów dystrybucyjnych (IDF) na poszczególnych piętrach budynku.
  • Egzekwowanie tożsamości: wstępna autoryzacja i uwierzytelnianie urządzeń za pomocą standardu kontroli dostępu IEEE 802.1X.
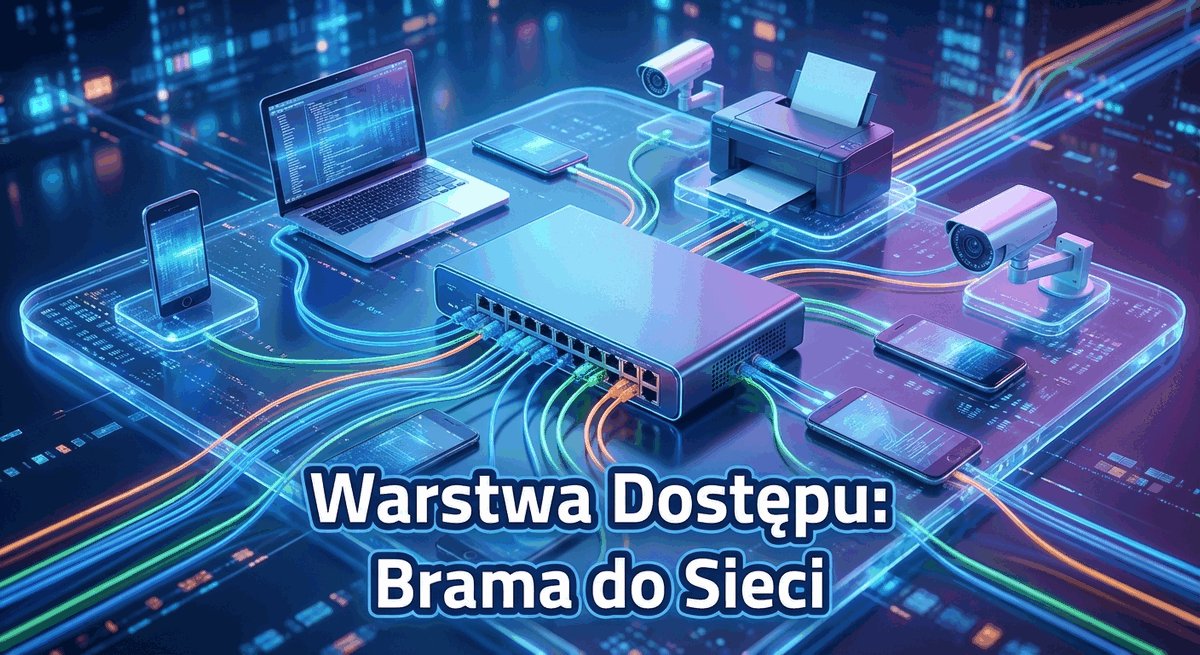
Warstwa dostępu (Access Layer) to brzegowy poziom architektury sieci kampusowej, odpowiadający za bezpośrednie podłączanie stacji roboczych i urządzeń sieciowych. Stanowi pierwszą linię obrony infrastruktury, realizując uwierzytelnianie użytkowników, zasilanie PoE oraz przypisanie do odpowiednich sieci VLAN.
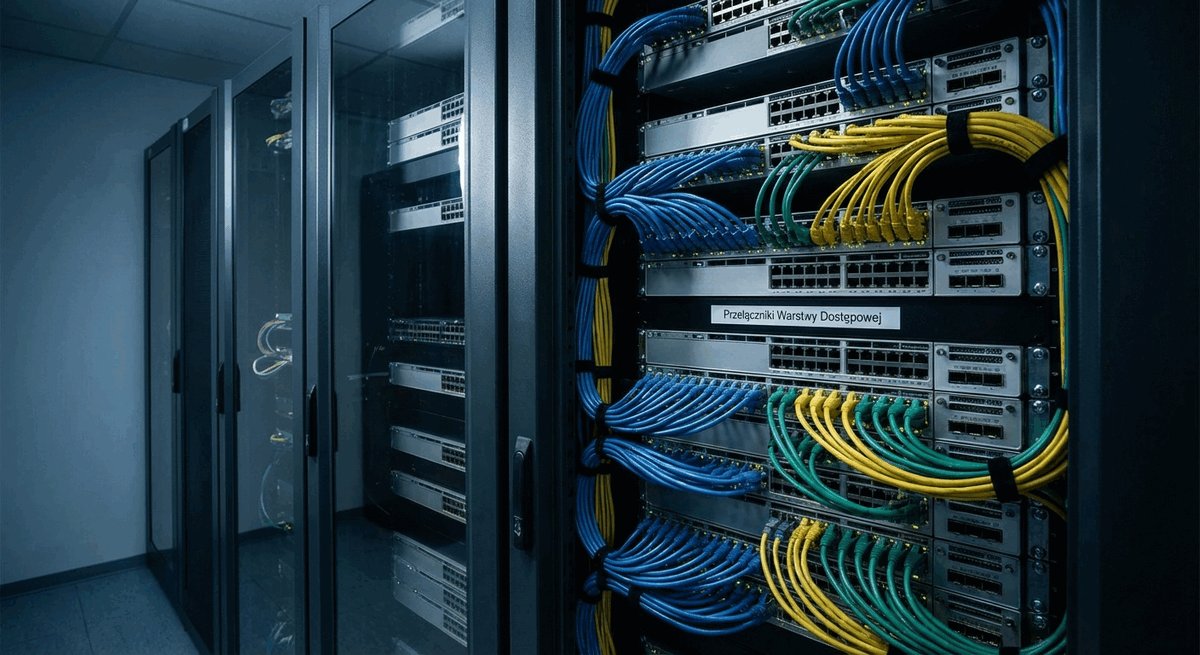
Warstwa dostępu: podłączenie urządzeń końcowych do przełączników brzegowych w szafie RACK

Przełączniki warstwy dostępu (Access Switches) instalowane są zazwyczaj w punktach dystrybucyjnych budynków (IDF) na poszczególnych piętrach, skąd okablowanie skrętkowe (permanent link) rozchodzi się do gniazd abonenckich RJ-45. W nowoczesnych projektach przełączniki te muszą sprostać wymaganiom rosnącej liczby urządzeń zasilanych przez Ethernet, w tym punktów Wi-Fi 6/7, kamer obrotowych PTZ oraz paneli kontroli dostępu.

Warstwa dostępu to także miejsce, w którym definiuje się zaufanie do urządzeń (Trust Boundary). Pakiety przychodzące od użytkowników są domyślnie traktowane jako niezaufane, co oznacza, że wszelkie znaczniki priorytetu QoS (np. CoS czy DSCP) są weryfikowane, nadpisywane lub zerowane, aby zapobiec nieuprawnionej priorytetyzacji ruchu stacji roboczych.

Skróty użyte w tym slajdzie:
IDF - Intermediate Distribution Frame, pośredni punkt dystrybucyjny obsługujący wyznaczone piętro lub skrzydło budynku.
mGig - Multi-Gigabit Ethernet, standard przesyłania danych z prędkościami 2,5 Gb/s i 5 Gb/s po istniejącym okablowaniu miedzianym.
IoT - Internet of Things, koncepcja łączenia urządzeń pomiarowych i wykonawczych w jednolity system sieciowy.
VoIP - Voice over IP, technologia przesyłania cyfrowego sygnału mowy przez sieć komputerową.
RADIUS - Remote Authentication Dial-In User Service, protokół scentralizowanego uwierzytelniania w sieciach kampusowych.

6/27

Główne funkcje warstwy dostępu

Slajd przedstawia kluczowe mechanizmy bezpieczeństwa, zasilania i przełączania realizowane na przełącznikach dostępowych.

Zadania na brzegu sieci

  • Przełączanie L2 i segmentacja VLAN: izolacja ruchu użytkowników w oddzielnych domenach rozgłoszeniowych (VLAN) zgodnie ze standardem IEEE 802.1Q.
  • Zasilanie PoE: dostarczanie energii do telefonów VoIP, kamer i punktów Wi-Fi wg standardów IEEE 802.3at (PoE+) oraz IEEE 802.3bt (PoE++).
  • Bezpieczeństwo brzegowe: ochrona przed atakami warstwy 2 za pomocą funkcji Port Security, DHCP Snooping i Dynamic ARP Inspection.
  • Ochrona topologii: blokada nieautoryzowanych przełączników za pomocą BPDU Guard oraz szybka zbieżność Spanning Tree.
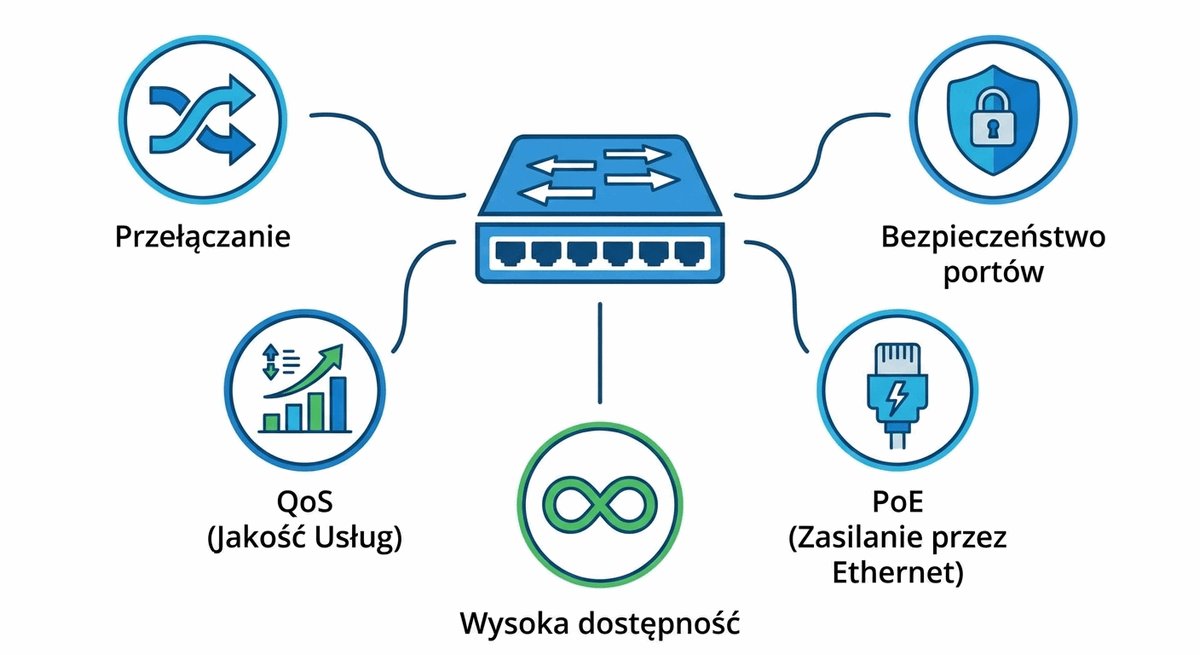
Bezpieczeństwo warstwy dostępu (Layer 2 Security) to zbiór mechanizmów zaimplementowanych w przełącznikach brzegowych, zapobiegających podsłuchowi, fałszowaniu tożsamości oraz wyczerpaniu zasobów sieciowych. Obejmuje kontrolę adresów MAC, filtrowanie odpowiedzi DHCP oraz walidację pakietów ARP.
Funkcje warstwy dostępu: PoE, Port Security, VLAN, QoS, DHCP Snooping

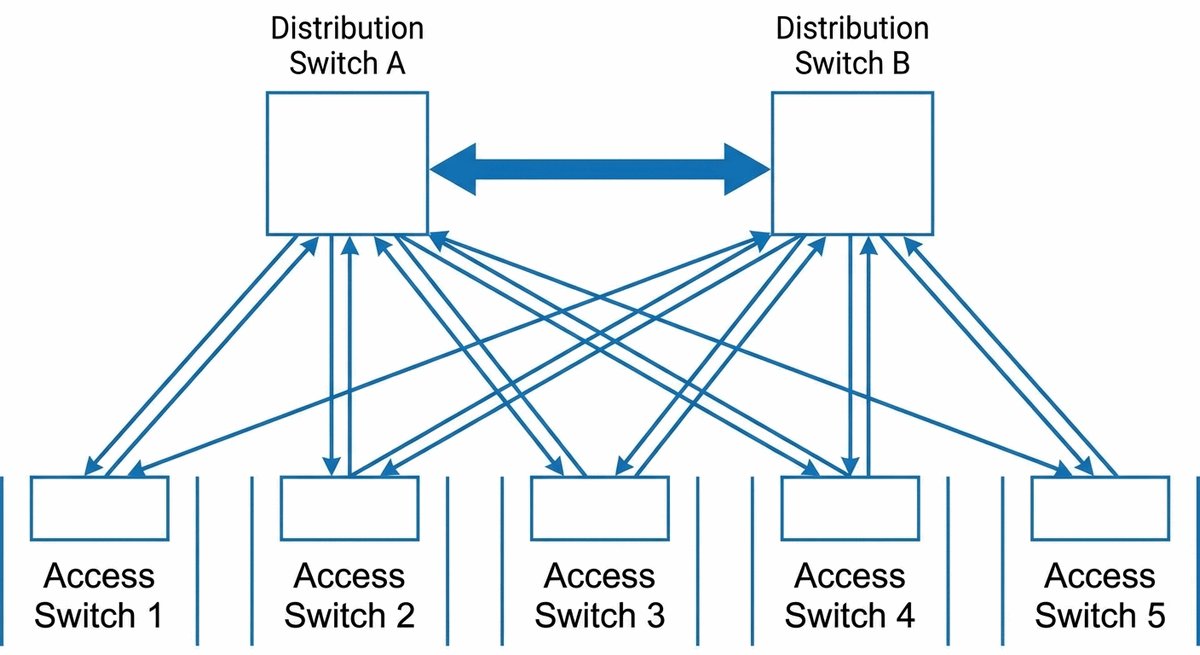
Projektując wysoką dostępność przełącznika dostępowego, powszechnie stosuje się dwa łącza dosyłowe (uplinks) do dwóch fizycznych przełączników warstwy dystrybucji. Należy jednak pamiętać o zasadach działania protokołu LACP: agregacja łączy wymaga, aby przełączniki dystrybucyjne tworzyły jeden logiczny węzeł (np. poprzez stackowanie Cisco StackWise, technologię vPC lub MLAG). W przypadku dwóch całkowicie niezależnych przełączników dystrybucji redundancja realizowana jest z użyciem protokołu Spanning Tree (jedno łącze zablokowane) lub routingu L3 na przełączniku dostępowym.

Wdrożenie mechanizmu DHCP Snooping umożliwia wyznaczenie portów zaufanych (trusted) - prowadzących do serwera DHCP - oraz niezaufanych (untrusted) dla stacji końcowych. Zapobiega to atakom typu Rogue DHCP Server oraz tworzy tablicę powiązań IP-MAC, która jest niezbędna do prawidłowego działania inspekcji Dynamic ARP Inspection (DAI) oraz IP Source Guard.

Skróty użyte w tym slajdzie:
DAI - Dynamic ARP Inspection, mechanizm sprzętowej weryfikacji pakietów ARP chroniący przed atakami Man-in-the-Middle.
IPSG - IP Source Guard, filtr zabezpieczający port przed podszywaniem się pod cudze adresy IP na podstawie bazy powiązań DHCP.
BPDU - Bridge Protocol Data Unit, ramka sterująca protokołów drzewa rozpinającego.
PoE+ - Power over Ethernet Plus, standard zasilania IEEE 802.3at dostarczający do 30 W mocy z portu.
L2 - Layer 2, warstwa łącza danych w modelu sieciowym OSI.

7/27

Urządzenia w warstwie dostępu

Slajd omawia kryteria doboru i cechy przełączników instalowanych w warstwie dostępu sieci kampusowej.

Dobór przełączników dostępowych

  • Konstrukcja sprzętowa: przełączniki stałokonfiguracyjne (fixed-configuration) o wysokości 1U, z opcją łączenia w logiczny stos (StackWise, Virtual Chassis).
  • Łącza dosyłowe (Uplinks): interfejsy optyczne 10G/25G SFP+/SFP28 prowadzące redundantnie do pary przełączników dystrybucyjnych.
  • Możliwości warstwy 3: nowoczesne serie brzegowe (np. Cisco Catalyst 9200/9300) wspierają routed access i routing IP (np. OSPF stub).
  • Niezawodność zasilania: podwójne zasilacze hot-swap oraz wsparcie dla redundantnego zasilania PoE.
Przełącznik warstwy dostępu (Access Switch) to kompaktowe urządzenie sieciowe o dużej gęstości portów, zoptymalizowane pod kątem podłączania urządzeń końcowych. Zapewnia sprzętową segmentację VLAN, zasilanie PoE oraz zaawansowaną telemetrię ruchu brzegowego.
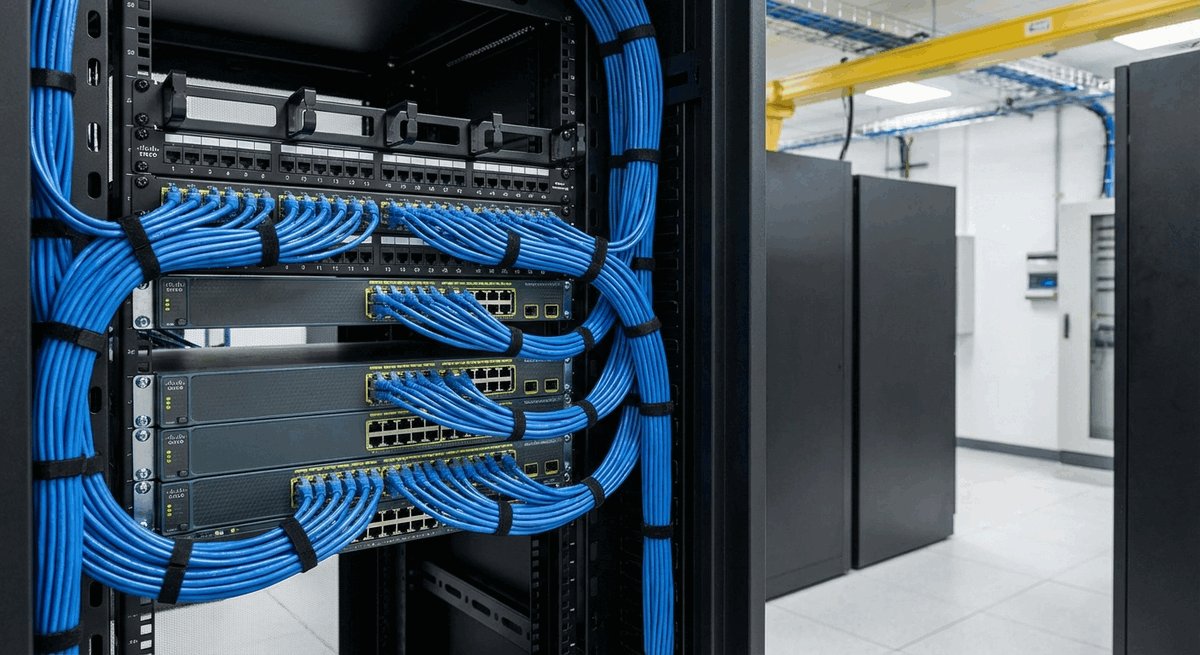
Przełączniki dostępowe Cisco Catalyst serii 9200 i 9300 w szafie teleinformatycznej

Przykładem współczesnego przełącznika dostępowego jest rodzina Cisco Catalyst 9200/9300. Warto zauważyć, że wbrew potocznemu przekonaniu modele te nie ograniczają się wyłącznie do funkcji warstwy 2. W zależności od wykupionego poziomu licencji (np. Cisco DNA / Network Advantage) przełącznik dostępu może realizować pełny routing warstwy 3 (w tym OSPF, EIGRP oraz routing statyczny), co pozwala na wdrożenie architektury Routed Access i przeniesienie bramy domyślnej bezpośrednio na przełącznik piętrowy.

Starsze rodziny przełączników (takie jak wysłużona seria Catalyst 2960) są obecnie wycofywane ze względu na brak wsparcia dla nowoczesnych standardów bezpieczeństwa, niewystarczającą wydajność procesorów ASIC oraz brak portów multi-gigabitowych wymaganych przez współczesne punkty dostępowe Wi-Fi 6 i Wi-Fi 7.

Skróty użyte w tym slajdzie:
SFP+ - Small Form-factor Pluggable Plus, kompaktowy moduł optyczny zapewniający transfer z prędkością 10 Gb/s.
OSPF - Open Shortest Path First, protokół trasowania stanu łącza charakteryzujący się szybką zbieżnością.
SFP28 - standard transceivera optycznego umożliwiający transmisję Ethernetu o przepływności 25 Gb/s.
StackWise - technologia sprzętowego łączenia przełączników w jeden logiczny system zarządzany wspólnym adresem IP.
1U - One Unit, znormalizowana jednostka wysokości urządzeń montowanych w szafach RACK (44,45 mm).

8/27

Przykład: konfiguracja portu dostępowego

Slajd prezentuje wzorcową konfigurację portu brzegowego w przełączniku Cisco IOS, łączącą segmentację z zabezpieczeniami L2.

Konfiguracja portu hosta w Cisco IOS

  • Tryb dostępowy: wymuszenie stałego trybu access i przypisanie stacji do VLAN 10 (bez tagowania 802.1Q).
  • Ochrona protokołów: blokada negocjacji trunkingu DTP oraz natychmiastowe przejście w stan przekazywania (PortFast).
  • Ochrona topologii: włączenie BPDU Guard zabezpieczające sieć przed podłączeniem nieautoryzowanego przełącznika.
Switch# configure terminal
Switch(config)# interface GigabitEthernet1/0/10
Switch(config-if)# description ## Stacja robocza PC-Dyrektor-01 ##
Switch(config-if)# switchport mode access
Switch(config-if)# switchport access vlan 10
Switch(config-if)# switchport nonegotiate
Switch(config-if)# spanning-tree portfast edge
Switch(config-if)# spanning-tree bpduguard enable
Switch(config-if)# switchport port-security
Switch(config-if)# switchport port-security maximum 2
Switch(config-if)# switchport port-security violation restrict
Switch(config-if)# switchport port-security mac-address sticky
Switch(config-if)# no shutdown
Switch(config-if)# end
Switch# copy running-config startup-config
PortFast to funkcja protokołu Spanning Tree natychmiastowo przełączająca port brzegowy w stan przekazywania ramek (Forwarding) z pominięciem faz nasłuchiwania i uczenia. Stosuje się ją wyłącznie na portach podłączonych do urządzeń końcowych, zapobiegając opóźnieniom w uzyskiwaniu adresu DHCP.
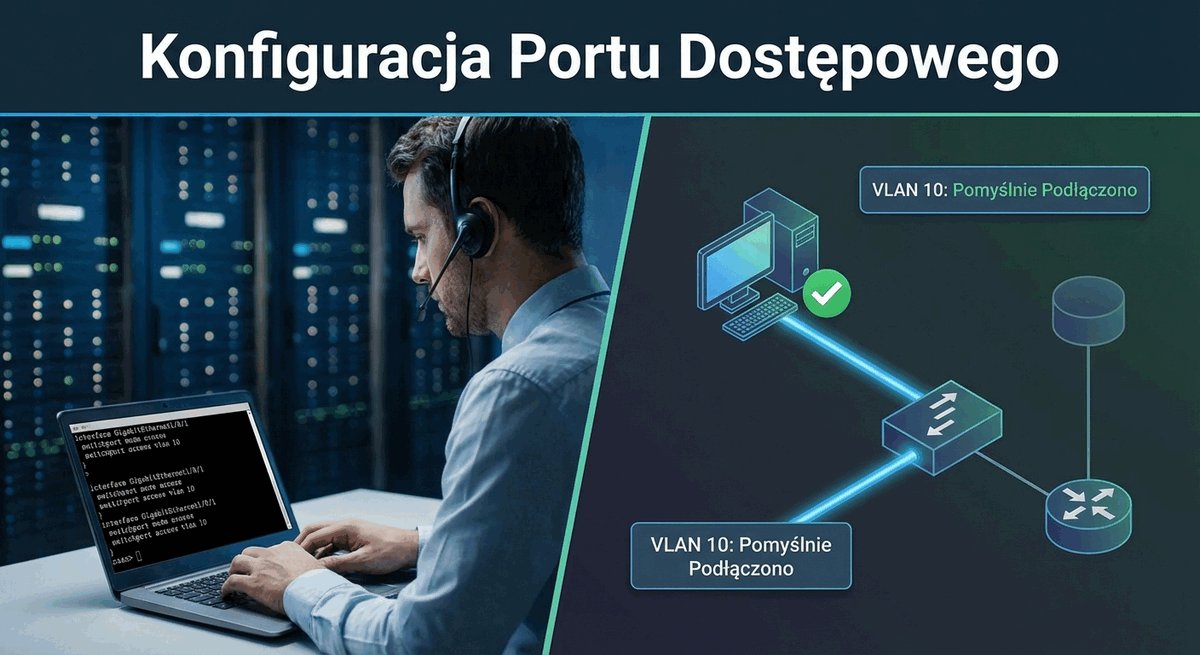
Przykładowa konfiguracja interfejsu dostępowego w systemie Cisco IOS CLI

Polecenie switchport nonegotiate blokuje protokół DTP (Dynamic Trunking Protocol), uniemożliwiając intruzowi wymuszenie trybu trunkingowego na porcie brzegowym (atak typu VLAN Hopping). Przypisanie konkretnego identyfikatora VLAN (switchport access vlan 10) zapewnia separację ruchu użytkownika od sieci zarządzającej.

Włączenie spanning-tree portfast edge eliminuje opóźnienie w stanach nasłuchiwania i uczenia STP, umożliwiając natychmiastową komunikację stacji z serwerem DHCP. Towarzyszące mu polecenie spanning-tree bpduguard enable oraz blokada switchport port-security (z limitem adresów MAC i trybem violation restrict) zabezpieczają port przed wpięciem nieautoryzowanego przełącznika, atakami MAC Flooding oraz zafałszowaniem tablicy CAM.

Skróty użyte w tym slajdzie:
IOS - Internetwork Operating System, system operacyjny urządzeń sieciowych Cisco.
DTP - Dynamic Trunking Protocol, protokół automatycznej negocjacji trybu magistrali na przełącznikach Cisco.
RSTP - Rapid Spanning Tree Protocol, standard szybkiej zbieżności drzewa rozpinającego IEEE 802.1w.
CAM - Content-Addressable Memory, sprzętowa tablica przełącznika przechowująca mapowanie adresów fizycznych MAC na porty.
VLAN - Virtual Local Area Network, logicznie wyodrębniona sieć lokalna.

9/27

Bezpieczeństwo: Port Security

Slajd omawia zasady działania i tryby reakcji mechanizmu Port Security chroniącego porty dostępowe przed nieautoryzowanym podłączeniem urządzeń.

Kontrola adresów MAC na porcie

  • Zasada działania: ograniczenie liczby dozwolonych adresów fizycznych MAC na porcie fizycznym, chroniące przed atakami typu CAM table overflow.
  • Tryb Protect: ciche odrzucanie pakietów z nieuprawnionych adresów MAC bez wysyłania powiadomień.
  • Tryb Restrict: odrzucanie pakietów, zwiększanie licznika naruszeń i wysyłanie powiadomienia Syslog/SNMP.
  • Tryb Shutdown (domyślny): natychmiastowe zablokowanie interfejsu i przejście portu w stan err-disable.
Port Security to technologia bezpieczeństwa warstwy 2 umożliwiająca administratorowi określenie, jakie adresy MAC mają prawo komunikować się przez dany port przełącznika. W przypadku wykrycia nieznanego adresu urządzenie podejmuje zaprogramowaną akcję obronną: odrzucenie ramki lub całkowite wyłączenie portu.
Diagram działania mechanizmu Port Security i trybów Protect, Restrict oraz Shutdown

Adresy MAC mogą być definiowane statycznie lub zapamiętywane dynamicznie za pomocą opcji sticky (switchport port-security mac-address sticky). W trybie sticky pierwszy wykryty adres jest dopisywany do bieżącej konfiguracji urządzenia. Należy pamiętać, że aby konfiguracja przetrwała restart przełącznika, konieczne jest zapisanie jej poleceniem copy running-config startup-config.

W przypadku zastosowania trybu shutdown, po wystąpieniu naruszenia port przechodzi w stan err-disable. Przywrócenie go do pracy wymaga ręcznej interwencji administratora (sekwencja shutdown / no shutdown) lub wcześniejszego skonfigurowania automatycznego odzyskiwania za pomocą komendy errdisable recovery cause psecure-violation z określonym czasem zwłoki.

Skróty użyte w tym slajdzie:
MAC - Media Access Control, 48-bitowy unikalny adres fizyczny karty sieciowej urządzenia.
SNMP - Simple Network Management Protocol, protokół służący do monitorowania stanu urządzeń sieciowych i wysyłania powiadomień Trap.
AAA - Authentication, Authorization, and Accounting, architektura zarządzania tożsamością i uprawnieniami administratorów.
NAC - Network Access Control, kompleksowy system kontroli dostępu do sieci weryfikujący zgodność urządzeń końcowych.
PDU - Protocol Data Unit, jednostka danych protokołu przekazywana w danej warstwie modelu sieciowego.

10/27

Warstwa dystrybucji (Distribution Layer) - wprowadzenie

Slajd definiuje rolę warstwy dystrybucji jako centrum sterowania politykami, routingu między sieciami VLAN i agregacji łączy w kampusie.

Punkt agregacji i inteligencji sieciowej

  • Centrum agregacji: łączenie przełączników dostępowych z całego budynku lub wydzielonego skrzydła obiektu.
  • Granica domen L2/L3: punkt terminacji sieci VLAN i przejścia z przełączania ramek L2 na routing pakietów IPv4/IPv6.
  • Egzekwowanie polityk: kontrola dostępu za pomocą list ACL, ochrona zasobów i filtrowanie ruchu między segmentami sieci.
  • Zarządzanie jakością (QoS): znakowanie i kolejkowanie ruchu zgodnie z klasami usług (DiffServ QoS).
Warstwa dystrybucji (Distribution Layer) to pośredni poziom hierarchii sieci kampusowej integrujący przełączniki dostępowe i realizujący zaawansowane przetwarzanie pakietów. Odpowiada za routing między sieciami VLAN, filtrowanie ruchu, sumaryzację tras oraz zapewnienie wysokiej dostępności bramy domyślnej.
Rola warstwy dystrybucji: agregacja łączy z przełączników dostępowych i połączenie z rdzeniem

Warstwa dystrybucji jest sercem polityk sieciowych kampusu. To tutaj kończą się domeny rozgłoszeniowe poszczególnych pięter, a ruch pomiędzy użytkownikami z różnych działów podlega rygorystycznej inspekcji za pomocą list kontroli dostępu (ACL). Rozwiązanie to zapobiega przedostawaniu się niepożądanego ruchu do szkieletu sieci.

W węzłach dystrybucyjnych realizuje się również sumaryzację tras (Route Summarization). Dzięki temu przełączniki rdzeniowe nie muszą przetwarzać szczegółowych podsieci /24 z każdego piętra, lecz operują na zagregowanych prefiksach (np. /16 dla całego budynku), co odciąża tablice routingu i radykalnie przyspiesza zbieżność sieci w przypadku lokalnej awarii. Formalne wytyczne implementacji funkcji routingu definiuje IETF RFC 1812: Requirements for IP Version 4 Routers.

Skróty użyte w tym slajdzie:
L3 - Layer 3, warstwa sieciowa modelu ISO/OSI odpowiedzialna za adresację logiczną i wyznaczanie tras pakietów.
SVI - Switched Virtual Interface, wirtualny interfejs warstwy 3 pełniący rolę domyślnej bramy dla podsieci VLAN.
ACL - Access Control List, mechanizm filtrujący pakiety na podstawie adresów źródłowych, docelowych oraz portów L4.
QoS - Quality of Service, zespół narzędzi inżynierskich gwarantujących odpowiednią jakość transmisji danych.
MDF - Main Distribution Frame, główny punkt dystrybucyjny budynku skupiający magistrale pionowe i poziome.

11/27

Główne funkcje warstwy dystrybucji

Slajd przedstawia szczegółowe funkcje warstwy dystrybucji, w tym routing między sieciami VLAN, sumaryzację tras i redundancję bramy domyślnej.

Węzeł sterowania ruchem

  • Routing między sieciami VLAN: szybkie przełączanie wielowarstwowe (Multilayer Switching) pakietów pomiędzy podsieciami użytkowników.
  • Redundancja bramy (FHRP): mechanizmy odporności na awarię bramy domyślnej (HSRP, VRRP v3).
  • Agregacja i sumaryzacja tras: redukcja wielkości tablic routingu propagowanych do rdzenia sieci.
  • Izolacja awarii: zapobieganie rozprzestrzenianiu się problemów ze Spanning Tree i sztormów rozgłoszeniowych poza dany blok sieci.
First Hop Redundancy Protocol (FHRP) to rodzina protokołów zapewniających ciągłość pracy bramy domyślnej dla stacji roboczych poprzez współdzielenie wirtualnego adresu IP przez co najmniej dwa routery. W razie awarii węzła podstawowego zapasowy router przejmuje obsługę ruchu w ułamku sekundy bez ingerencji użytkownika.
Funkcje warstwy dystrybucji: routing między sieciami VLAN, agregacja łączy, listy ACL i sumaryzacja tras

Podstawowym mechanizmem wysokiej dostępności na poziomie dystrybucji jest instalacja urządzeń w parach. Para przełączników dystrybucyjnych może pracować w trybie Active-Standby (z wykorzystaniem klasycznego protokołu HSRP lub VRRP w ramach jednej grupy) albo w trybie Active-Active przy wdrożeniu wielu grup wirtualnych, protokołu GLBP lub wirtualizacji urządzeń (Cisco StackWise Virtual, vPC, MLAG).

Warstwa dystrybucji odpowiada także za translację polityk jakości usług (QoS). Pakiety oznaczone w warstwie 2 bitem PCP (Priority Code Point) są w tym miejscu mapowane na wartości pola DSCP w nagłówku IP, co pozwala na zachowanie priorytetu pakietów podczas ich dalszej transmisji przez routowany szkielet kampusu.

Skróty użyte w tym slajdzie:
FHRP - First Hop Redundancy Protocol, klasa protokołów gwarantujących redundancję pierwszego przeskoku w sieci IP.
HSRP - Hot Standby Router Protocol, protokół odporności na awarię bramy domyślnej opracowany przez firmę Cisco.
VRRP - Virtual Router Redundancy Protocol, ustandaryzowany przez IETF otwarty protokół redundancji routerów.
GLBP - Gateway Load Balancing Protocol, zaawansowany protokół redundancji z jednoczesnym bilansowaniem obciążenia.
ECMP - Equal-Cost Multi-Path, strategia routingu rozkładająca ruch na trasy o identycznym koszcie metryki.

12/27

Urządzenia w warstwie dystrybucji

Slajd omawia kryteria doboru przełączników dystrybucyjnych oraz technologie zapewniające ich wysoką wydajność i redundancję.

Platformy sprzętowe dystrybucji

  • Przełączniki wielowarstwowe (L3): urządzenia łączące funkcje szybkiego przełączania L2 z routingiem sprzętowym wire-speed w układach ASIC.
  • Interfejsy wysokiej przepływności: porty 10G/25G/40G do przełączników dostępowych oraz 40G/100G do rdzenia sieci.
  • Wirtualizacja systemowa: parowanie przełączników za pomocą technologii Cisco StackWise Virtual lub VSS, eliminujące blokowanie łączy przez STP.
  • Przykłady platform: serie stałokonfiguracyjne (np. Catalyst 9500) lub modułowe chassis (np. Catalyst 9600).
Przełącznik wielowarstwowy (Multilayer Switch) to urządzenie sieciowe integrujące funkcje komutacji ramek w warstwie 2 oraz routingu pakietów w warstwie 3 przy użyciu wyspecjalizowanych układów sprzętowych ASIC. Umożliwia routing z pełną prędkością portu (wire-speed) bez spadku wydajności charakterystycznego dla tradycyjnych routerów programowych.
Przełączniki warstwy dystrybucji: urządzenia modularne i stałokonfiguracyjne Cisco Catalyst

W warstwie dystrybucji stosuje się przełączniki o znacznie wyższej wydajności magistrali wewnętrznej (backplane) niż w warstwie dostępu. W zależności od wielkości kampusu mogą to być urządzenia stałokonfiguracyjne 1U/2U (np. Cisco Catalyst 9500) z portami SFP28/QSFP28 lub przełączniki modułowe typu chassis (np. Catalyst 9400/9600), oferujące redundantne karty procesorowe Supervisor, redundantne zasilacze i modułowe karty liniowe.

Wdrożenie technologii wirtualizacji, takich jak StackWise Virtual (SVL), łączy dwa fizyczne przełączniki dystrybucyjne w jeden logiczny system. Pozwala to na spięcie łączy dosyłowych z przełącznika dostępu w wielościeżkowy kanał LACP (Multi-Chassis EtherChannel) bez ryzyka powstania pętli warstwy 2, co całkowicie eliminuje blokowanie portów przez protokół STP i podwaja dostępne pasmo transmisyjne.

Skróty użyte w tym slajdzie:
VSS - Virtual Switching System, technologia łączenia dwóch przełączników w jeden wirtualny węzeł zarządzania.
SVL - StackWise Virtual Link, magistrala transmisyjna synchronizująca tablice przełączania pomiędzy urządzeniami w stosie wirtualnym.
TCAM - Ternary Content Addressable Memory, pamięć o dostępie asocjacyjnym wykonująca wyszukiwanie reguł ACL w jednym cyklu zegara.
ASIC - Application-Specific Integrated Circuit, specjalizowany scalony procesor realizujący routing pakietów na poziomie krzemu.
Chassis - obudowa modułowa pozwalająca na elastyczną rozbudowę urządzenia o dodatkowe interfejsy i zasilacze.

13/27

Routing między sieciami VLAN

Slajd wyjaśnia koncepcję interfejsów SVI i mechanizm komunikacji pomiędzy różnymi sieciami VLAN w przełącznikach dystrybucyjnych.

Łączenie odizolowanych domen logicznych

  • Rola interfejsów SVI: każdy routowany VLAN posiada swój logiczny interfejs warstwy 3 pełniący rolę bramy domyślnej dla podsieci IP.
  • VLAN czysto warstwy 2: sieci izolowane, tranzytowe lub dedykowane (np. dla niektórych urządzeń medycznych lub IoT) nie wymagają konfiguracji SVI.
  • Reguła Autostate: interfejs SVI przechodzi w stan UP tylko wtedy, gdy przynajmniej jeden fizyczny port przypisany do danego VLAN-u jest aktywny.
  • Wydajność sprzętowa: routing między podsieciami realizowany jest w sprzętowych układach ASIC (wire-speed) ze znikomymi opóźnieniami.
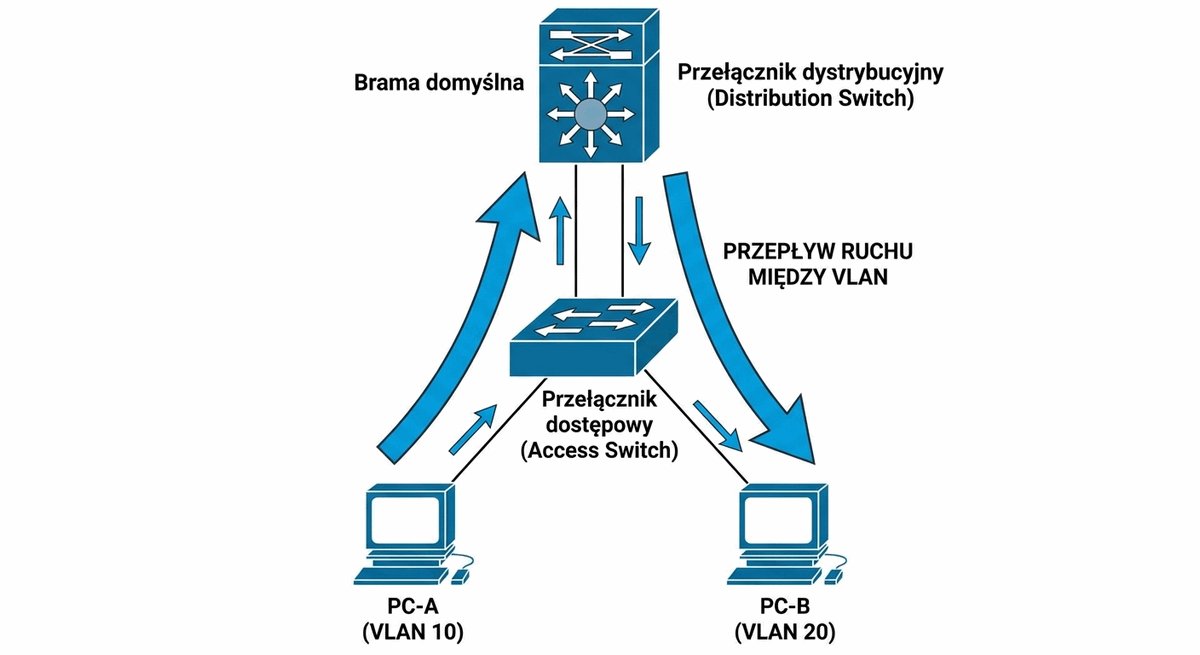
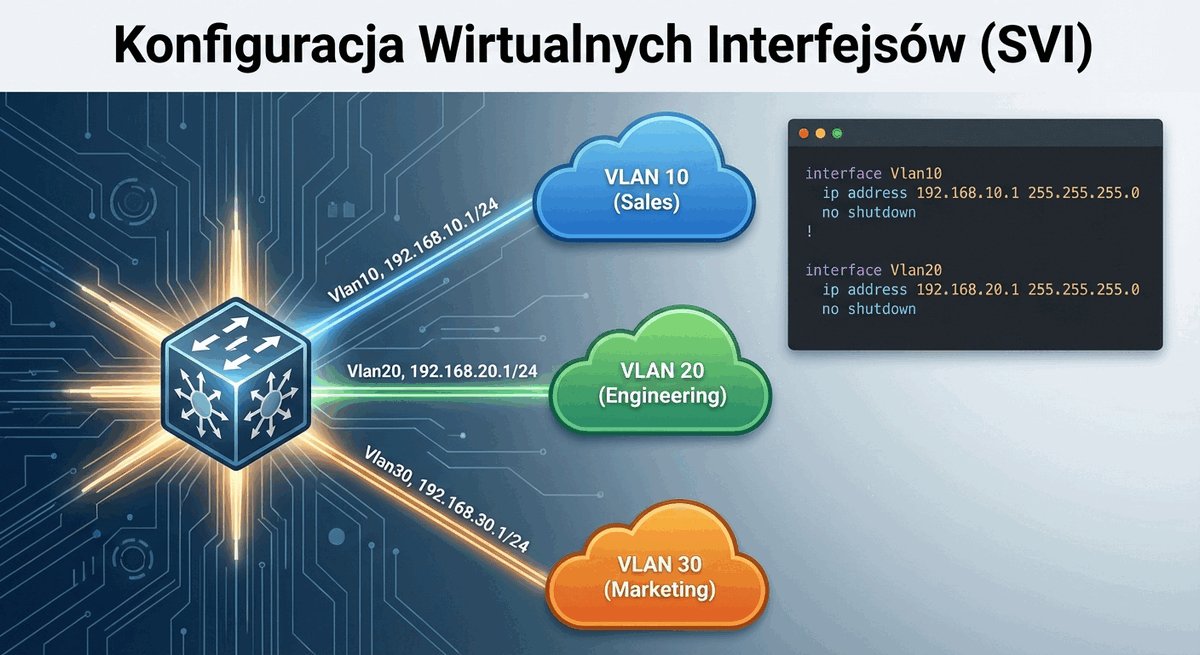
Switched Virtual Interface (SVI) to logiczny interfejs warstwy 3 powiązany z konkretnym identyfikatorem VLAN na przełączniku wielowarstwowym. Umożliwia komunikację routowaną pomiędzy urządzeniami w różnych sieciach VLAN oraz zapewnia adres IP do zdalnego zarządzania węzłem.
Schemat routingu między sieciami VLAN za pośrednictwem interfejsów SVI w przełączniku L3

W klasycznej architekturze sieciowej routing między sieciami VLAN wymagał zewnętrznego routera połączonego łączem typu trunk (architektura Router-on-a-Stick). W nowoczesnych sieciach kampusowych cały proces routingu realizowany jest wewnętrznie w przełączniku warstwy dystrybucyjnej za pośrednictwem wirtualnych interfejsów SVI (np. interface Vlan 10).

Należy podkreślić istotną regułę projektową: nie każda sieć VLAN musi posiadać przypisany interfejs SVI. VLAN-y czysto przełączane (Layer 2 only), wykorzystywane np. do transportu ruchu kamer monitoringu bezpośrednio do rejestratora NVR lub do izolacji sieci gościnnych wyprowadzanych tunelem na brzeg sieci, nie posiadają adresu IP w węźle dystrybucyjnym, co zabezpiecza je przed nieuprawnionym dostępem z innych podsieci.

Skróty użyte w tym slajdzie:
SVI - Switch Virtual Interface, wirtualny interfejs warstwy 3 na przełączniku realizujący routing między sieciami VLAN.
VID - VLAN Identifier, 12-bitowe pole w nagłówku IEEE 802.1Q jednoznacznie identyfikujące sieć wirtualną.
MTU - Maximum Transmission Unit, maksymalny rozmiar jednostki danych przesyłanej bez fragmentacji.
IP - Internet Protocol, podstawowy protokół adresowania i transmisji pakietowej w warstwie 3.

14/27

Przykład: konfiguracja Inter-VLAN Routing

Slajd prezentuje praktyczną konfigurację interfejsów SVI oraz aktywację routingu IP na przełączniku wielowarstwowym Cisco IOS.

Konfiguracja SVI w Cisco IOS

  • Aktywacja routingu: włączenie globalnego przekazywania pakietów IPv4 za pomocą komendy ip routing.
  • Konfiguracja SVI dla użytkowników: definicja interfejsu vlan 10 stanowiącego bramę dla stacji roboczych.
  • Wydzielony Voice VLAN: utworzenie niezależnego interfejsu vlan 20 dla telefonii VoIP z priorytetem QoS (DSCP/CoS).
DistSwitch# configure terminal
DistSwitch(config)# ip routing
DistSwitch(config)# interface Vlan10
DistSwitch(config-if)# description ## Podsieć Danych - Użytkownicy IT ##
DistSwitch(config-if)# ip address 192.168.10.1 255.255.255.0
DistSwitch(config-if)# no shutdown
DistSwitch(config)# interface Vlan20
DistSwitch(config-if)# description ## Podsieć Telefonii VoIP ##
DistSwitch(config-if)# ip address 192.168.20.1 255.255.255.0
DistSwitch(config-if)# no shutdown
DistSwitch(config-if)# end
DistSwitch# copy running-config startup-config
Inter-VLAN Routing to proces przekazywania pakietów sieciowych pomiędzy różnymi sieciami VLAN za pośrednictwem routera lub przełącznika wielowarstwowego. Umożliwia bezpieczną wymianę danych przy jednoczesnym zachowaniu logicznej separacji domen rozgłoszeniowych.
Przykładowa konfiguracja interfejsów SVI dla danych i głosu w przełączniku L3 Cisco IOS

Kluczowym pierwszym krokiem konfiguracji routingu na przełączniku wielowarstwowym Cisco jest polecenie ip routing. Bez tej komendy urządzenie działa wyłącznie w warstwie 2, a interfejsy SVI mogą służyć wyłącznie do zarządzania samym przełącznikiem, uniemożliwiając ruch pakietów pomiędzy różnymi podsieciami.

Dla każdej podsieci użytkowników tworzy się odrębny interfejs SVI z adresem IP będącym pierwszym lub ostatnim adresem użytecznym w puli (np. 192.168.10.1). Adres ten jest wprowadzany jako brama domyślna (Default Gateway) w konfiguracji stacji roboczych oraz serwera DHCP. W środowisku produkcyjnym interfejsy SVI zabezpiecza się dedykowanymi listami dostępu ACL. Należy pamiętać o mechanizmie Autostate: interfejs SVI przechodzi w stan UP/UP tylko wtedy, gdy przynajmniej jeden powiązany port fizyczny w danym VLAN jest aktywny i nie został wykluczony poleceniem switchport autostate exclude (stosowanym m.in. dla portów monitorujących SPAN).

Skróty użyte w tym slajdzie:
CLI - Command Line Interface, interfejs wiersza poleceń służący do bezpośredniego konfigurowania urządzeń sieciowych.
SVI - Switched Virtual Interface, wirtualny interfejs IP powiązany z numerem VLAN w przełączniku L3.
MTU - Maximum Transmission Unit, największy dopuszczalny rozmiar pakietu przesyłany w pojedynczej ramce sieciowej.
CIDR - Classless Inter-Domain Routing, notacja zapisu masek podsieci za pomocą liczby bitów prefiksu.
IP - Internet Protocol, protokół komunikacyjny odpowiedzialny za adresację i routing pakietów.

15/27

Redundancja w warstwie dystrybucji: FHRP

Slajd omawia koncepcję redundancji bramy domyślnej oraz porównuje protokoły HSRP, VRRP i GLBP.

Ochrona bramy domyślnej

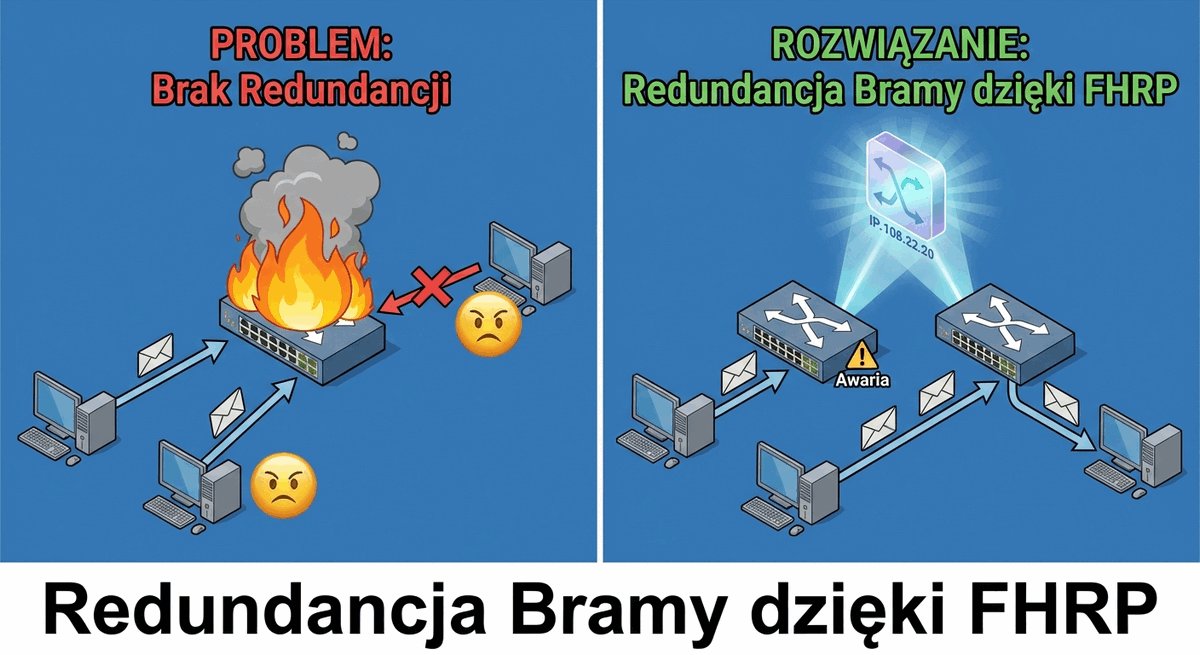
  • Problem stacji końcowej: komputer PC konfiguruje tylko jeden adres bramy domyślnej; jego awaria odcina stację od pozostałych sieci.
  • Wirtualny adres IP (VIP): protokoły FHRP udostępniają wspólny wirtualny adres IP oraz wirtualny adres MAC obsługiwany przez parę routerów.
  • VRRP v3: otwarty standard protokołu FHRP (RFC 5798) wspierający środowiska IPv4 i IPv6.
  • Zbieżność i przełączenie: mechanizm Hello/Dead wykrywa awarię węzła nadrzędnego i w ułamku sekundy przełącza ruch na węzeł zapasowy.
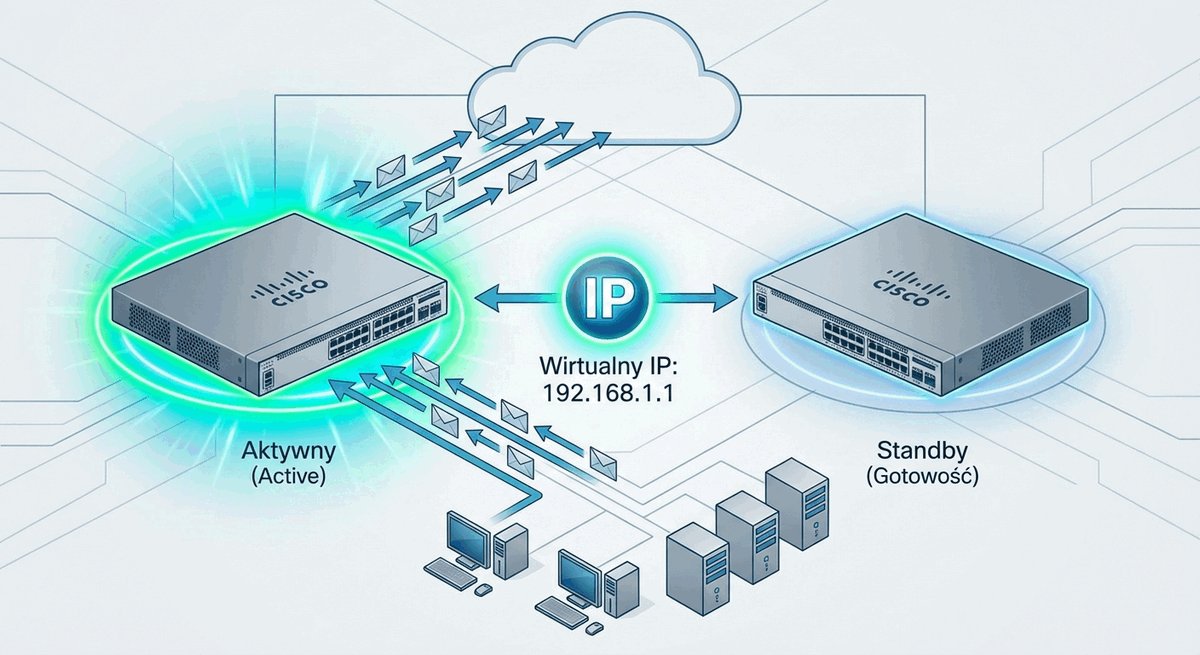
Wirtualny adres IP (Virtual IP, VIP) to logiczny adres przypisany do grupy routerów pracujących w protokole redundancji FHRP. Urządzenia końcowe używają adresu VIP jako swojej bramy domyślnej, a ruch jest fizycznie przetwarzany przez aktualnie aktywny węzeł grupy.
Diagram działania protokołów redundancji bramy domyślnej FHRP (Active i Standby router)

Większość systemów operacyjnych stacji końcowych potrafi skonfigurować tylko jeden adres bramy domyślnej. W przypadku awarii fizycznego interfejsu przełącznika dystrybucyjnego użytkownicy utraciliby dostęp do pozostałych segmentów sieci i internetu, nawet jeśli w budynku znajduje się drugi, sprawny przełącznik zapasowy.

Protokoły FHRP (First Hop Redundancy Protocols) rozwiązują ten problem poprzez wirtualizację adresu bramy. Routery w grupie redundancji negocjują role: jeden staje się routerem aktywnym (Master / Active) i odpowiada na zapytania ARP dla wirtualnego adresu IP, podczas gdy drugi pozostaje w stanie czuwania (Backup / Standby), monitorując obecność węzła głównego. Standardem otwartym redundancji bramy pierwszego skoku jest IETF RFC 5798: VRRP Version 3.

Skróty użyte w tym slajdzie:
VIP - Virtual IP, wirtualny adres IP współdzielony przez urządzenia w grupie redundancji bramy.
VMAC - Virtual MAC, wirtualny adres sprzętowy odpowiadający wirtualnemu adresowi bramy domyślnej.
HSRP - Hot Standby Router Protocol, protokół wysokiej dostępności bramy domyślnej firmy Cisco.
VRRP - Virtual Router Redundancy Protocol, uniwersalny standard redundancji routerów zdefiniowany przez IETF.
IPv6 - Internet Protocol version 6, protokół warstwy sieciowej ze 128-bitową przestrzenią adresową.

16/27

Przykład: konfiguracja HSRP

Slajd prezentuje konfigurację protokołu redundancji HSRP na parze przełączników dystrybucyjnych z uwzględnieniem priorytetów i wywłaszczania (preempt).

Konfiguracja pary Active-Standby w Cisco IOS

  • Rola węzła podstawowego (Active): wyższy priorytet (np. 110) oraz włączona funkcja preempt gwarantująca powrót do roli aktywnej po restarcie.
  • Rola węzła zapasowego (Standby): domyślny priorytet (100) i natychmiastowe przejęcie adresu VIP w przypadku zaniku pakietów Hello.
  • Wspólny adres bramy: przypisanie adresu wirtualnego 192.168.10.1, który stacje robocze traktują jako niezawodną bramę domyślną.
! Konfiguracja na przełączniku Dist-1 (Węzeł Aktywny)
Dist-1(config)# interface Vlan10
Dist-1(config-if)# ip address 192.168.10.2 255.255.255.0
Dist-1(config-if)# standby version 2
Dist-1(config-if)# standby 10 ip 192.168.10.1
Dist-1(config-if)# standby 10 priority 110
Dist-1(config-if)# standby 10 preempt
Dist-1(config-if)# no shutdown

! Konfiguracja na przełączniku Dist-2 (Węzeł Zapasowy)
Dist-2(config)# interface Vlan10
Dist-2(config-if)# ip address 192.168.10.3 255.255.255.0
Dist-2(config-if)# standby version 2
Dist-2(config-if)# standby 10 ip 192.168.10.1
Dist-2(config-if)# standby 10 priority 100
Dist-2(config-if)# no shutdown
Funkcja Preemption (wywłaszczanie) w protokołach FHRP pozwala routerowi o wyższym priorytecie na natychmiastowe odzyskanie roli węzła aktywnego po powrocie do sprawności operacyjnej. Zapobiega to trwałemu przejmowaniu ruchu przez węzeł zapasowy o niższej wydajności sprzętowej.
Konfiguracja HSRP na przełączniku Dist-1 (Active) oraz Dist-2 (Standby)

W przedstawionej konfiguracji przełącznik Dist-1 posiada wyższy priorytet (110) niż Dist-2 (100). Zastosowanie polecenia standby version 2 rozszerza zakres numerów grup (do 4095) oraz wprowadza adres MAC 0000.0c9f.f00a. W rezultacie Dist-1 staje się węzłem aktywnym (Active) i odpowiada na zapytania ARP dla adresu 192.168.10.1. Jeśli Dist-1 ulegnie awarii, Dist-2 po upływie czasu Hold Time (domyślnie 10 sekund, z możliwością skrócenia do sub-sekundowych wartości msec) przejmuje wirtualny adres IP. Międzynarodowym otwartym standardem redundancji routerów jest IETF RFC 5798: VRRP Version 3.

Obecność komendy standby 10 preempt na Dist-1 jest kluczowa: bez niej, po naprawieniu awarii i ponownym uruchomieniu, Dist-1 pozostałby w stanie Standby, a ruch nadal obsługiwałby Dist-2. Wywłaszczanie gwarantuje powrót do zaprojektowanego stanu równowagi.

Skróty użyte w tym slajdzie:
VIP - Virtual IP, wirtualny adres IP współdzielony przez grupę przełączników pełniący rolę bramy domyślnej dla hostów.
VMAC - Virtual MAC, wirtualny adres warstwy 2 powiązany z adresem VIP odpowiadający na zapytania ARP klientów.
FHRP - First Hop Redundancy Protocol, rodzina protokołów zapewniających wysoką dostępność bramy pierwszego skoku.
HSRP - Hot Standby Router Protocol, protokół redundancji bramy opracowany przez firmę Cisco.
VRRP - Virtual Router Redundancy Protocol, międzynarodowy otwarty standard redundancji routerów opisany w dokumencie RFC 5798.
GLBP - Gateway Load Balancing Protocol, protokół Cisco zapewniający jednoczesną redundancję i aktywne równoważenie obciążenia bramy.

17/27

Warstwa rdzenia (Core Layer) - wprowadzenie

Slajd omawia przeznaczenie i architekturę warstwy rdzenia jako szybkiego szkieletu transmisyjnego łączącego bloki dystrybucyjne kampusu.

Szkielet transmisyjny sieci kampusowej

  • Główne zadanie: ultraszybki transport pakietów pomiędzy węzłami dystrybucyjnymi, centrum danych oraz brzegiem sieci (WAN/Internet).
  • Zasada prostoty: unikanie złożonych polityk inspekcji pakietów dla klientów, translacji NAT czy zapór ogniowych w celu zachowania maksymalnej przepustowości wire-speed.
  • Czysty routing warstwy 3: eliminacja rozciągniętych domen Spanning Tree na rzecz routingu dynamicznego OSPF z równoważeniem obciążenia ECMP.
  • Wymagania niezawodnościowe: najwyższy stopień redundancji zasilania, chłodzenia oraz modułów zarządzających.
Warstwa rdzenia (Core Layer) to centralny poziom architektury sieci kampusowej zoptymalizowany pod kątem bezstratnego i szybkiego przesyłania ruchu pomiędzy blokami dystrybucyjnymi. Charakteryzuje się minimalnymi opóźnieniami, brakiem filtrów spowalniających transmisję oraz pełną nadmiarowością ścieżek transmisyjnych.
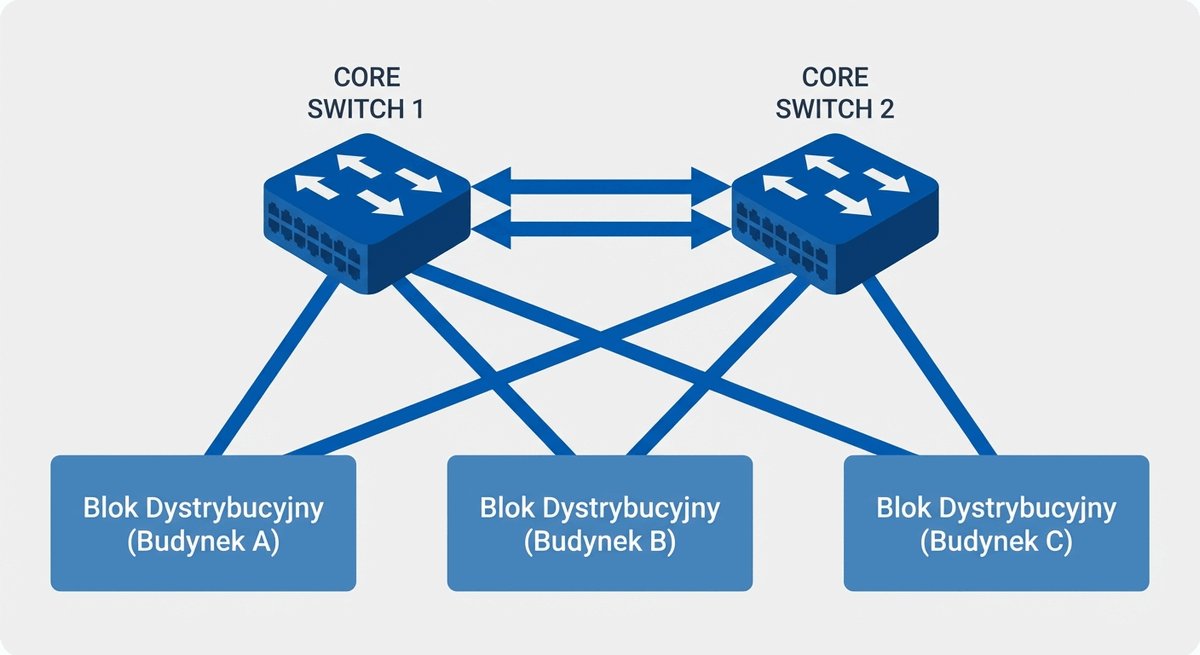
Warstwa rdzenia: centralny szkielet łączący moduły dystrybucyjne i blok centrum danych

Rdzeń sieci kampusowej (Campus Backbone) pełni rolę bezkolizyjnej autostrady. Głównym założeniem projektowym jest to, aby żaden pakiet nie był w tym miejscu niepotrzebnie analizowany ani opóźniany. Złożone filtrowanie użytkowników, translacje NAT czy inspekcja firewall realizowane są na brzegu sieci lub w warstwie dystrybucji.

W nowoczesnych projektach warstwa rdzenia opiera się wyłącznie na przełączaniu pakietów w warstwie 3 (Routed Core). Pomiędzy przełącznikami rdzenia a dystrybucją nie stosuje się rozciągniętych magistrali VLAN ani protokołu Spanning Tree. Zamiast tego wdraża się łącza punkt-punkt (Point-to-Point) ze standardowym protokołem routingu stanu łącza IETF RFC 2328: OSPF Version 2 lub IS-IS, co zapewnia zbieżność poniżej 200 ms.

Skróty użyte w tym slajdzie:
ASIC - Application-Specific Integrated Circuit, wyspecjalizowany układ scalony realizujący przełączanie pakietów z pełną prędkością łącza.
TCAM - Ternary Content-Addressable Memory, ultraszybka pamięć asocjacyjna stosowana do natychmiastowego przeszukiwania tablic ACL i QoS.
ECMP - Equal-Cost Multi-Path, równoległe kierowanie ruchu przez wiele równorzędnych ścieżek warstwy 3.
CoPP - Control Plane Policing, mechanizm ochrony procesora przełącznika przed przeciążeniem i atakami Denial of Service.
NAT - Network Address Translation, translacja adresów sieciowych realizowana na styku kampusu z siecią WAN.

18/27

Główne funkcje i cechy warstwy rdzenia

Slajd przedstawia parametry techniczne, technologie transmisyjne oraz mechanizmy bezpieczeństwa infrastrukturalnego stosowane w rdzeniu kampusu.

Wymagania i cechy szkieletu sieci

  • Prędkości transmisyjne: magistralne łącza światłowodowe 40G, 100G, a w największych kampusach 400G.
  • Sprzętowe przetwarzanie: przełączanie oparte na dedykowanych procesorach ASIC gwarantujące minimalne opóźnienia poniżej mikrosekundy.
  • Ochrona płaszczyzny sterowania: wdrożenie reguł CoPP (Control Plane Policing) oraz list ACL chroniących procesor przełącznika przed przeciążeniem i atakami DoS.
  • Znakowanie i obsługa QoS: honorowanie priorytetów DSCP dla ruchu czasu rzeczywistego bez buforowania i opóźnień.
Control Plane Policing (CoPP) to mechanizm ochronny systemu operacyjnego przełącznika lub routera, ograniczający intensywność ruchu kierowanego bezpośrednio do procesora zarządzającego urządzeniem. Chroni płaszczyznę sterowania przed atakami Denial of Service (DoS) oraz przeciążeniem podczas awarii w sieci.
Cechy warstwy rdzenia: wysoka przepustowość, niskie opóźnienia, ASIC i redundancja

W warstwie rdzenia dąży się do równomiernego bilansowania obciążenia na wielu równorzędnych łączach światłowodowych. Dzięki technologii ECMP ruch pomiędzy dystrybucją a rdzeniem jest automatycznie rozkładany na 2, 4 lub więcej łączy 40G/100G na podstawie algorytmu haszującego (Source/Destination IP and Port).

Należy sprostować mit, jakoby w rdzeniu nie stosowano żadnych zabezpieczeń. Chociaż nie wdraża się tam polityk filtrujących konkretnych użytkowników, absolutnym wymogiem inżynierskim jest ochrona płaszczyzny sterowania (Control Plane Policing - CoPP) oraz infrastrukturalne listy ACL (iACL). Blokują one próby bezpośredniego ataku na procesor przełącznika rdzeniowego i chronią sesje protokołów routingu OSPF czy BGP. Polityki jakości usług w rdzeniu bazują na zaleceniach DiffServ (IETF RFC 4594: DiffServ Service Classes).

Skróty użyte w tym slajdzie:
DoS - Denial of Service, cyberatak mający na celu przeciążenie zasobów systemu i uniemożliwienie jego pracy.
iACL - Infrastructure Access Control List, lista ACL ograniczająca dostęp do urządzeń sieciowych z poziomu sieci.
DSCP - Differentiated Services Code Point, 6-bitowe pole nagłówka IP określające klasę jakości obsługi pakietu.
GbE - Gigabit Ethernet, standard przesyłu danych z prędkością jednego gigabita na sekundę.
Tb/s - Terabit na sekundę, jednostka miary całkowitej przepustowości matrycy przełączającej urządzenia.

19/27

Urządzenia w warstwie rdzenia

Slajd charakteryzuje platformy sprzętowe rdzenia kampusu i wyjaśnia różnice pomiędzy przełącznikami kampusowymi a urządzeniami centrum danych.

Dobór platformy sprzętowej rdzenia

  • Modułowe przełączniki kampusowe: platformy modułowe (np. Cisco Catalyst 9600) z redundantnymi procesorami Supervisor i zasilaniem N+1.
  • Przełączniki stałokonfiguracyjne: wysokogęstościowe węzły optyczne (np. Catalyst 9500) z portami 40G/100G.
  • Rozgraniczenie klas sprzętu: seria Catalyst projektowana jest dla ruchu kampusowego, rodzina Nexus dla centrów danych, a routery Catalyst 8000 / ASR dla brzegu sieci WAN.
  • Architektury fabric a spine-leaf: topologia spine-leaf jest standardem centrów danych; w kampusie jej odpowiednikiem są rozwiązania fabric (np. Cisco SD-Access).
Karta procesora zarządzającego (Supervisor Engine) to moduł centralny przełącznika modułowego odpowiedzialny za realizację funkcji płaszczyzny sterowania i zarządzania, obliczanie tablic routingu oraz koordynację pracy kart liniowych. W urządzeniach rdzeniowych instaluje się dwa moduły Supervisor pracujące w trybie Stateful Switchover (SSO).
Modularne przełączniki rdzeniowe Cisco Catalyst 9600 z redundantnymi kartami Supervisor

Należy precyzyjnie rozróżniać klasy urządzeń sieciowych: rodzina Cisco Catalyst 9500/9600 jest zoptymalizowana dla ruchu kampusowego (duża liczba tabel ACL, telemetria użytkowników, segmentacja brzegowa). Z kolei przełączniki Cisco Nexus projektowane są dla centrów danych (bardzo duże bufory pakietów, optymalizacja ruchu wschód-zachód, wsparcie dla protokołów pamięci masowych NVMe/FC oraz VXLAN EVPN).

Urządzenia brzegowe WAN (np. Cisco ASR 1000 lub Catalyst 8000) to routery agregacyjne realizujące szyfrowanie IPsec z prędkościami wielu gigabitów oraz obsługę protokołów SD-WAN. Użycie routera WAN w roli rdzenia kampusu byłoby błędem projektowym ze względu na nieadekwatnie wysoki koszt w przeliczeniu na port oraz niższą przepustowość matrycy komutacyjnej.

Skróty użyte w tym slajdzie:
SUP - Supervisor Engine, główny moduł zarządzający i sterujący w przełącznikach modułowych klasy chassis.
SSO - Stateful Switchover, mechanizm natychmiastowego przejęcia funkcji przez zapasowy procesor z zachowaniem stanu sesji.
NSF - Non-Stop Forwarding, technologia nieprzerwanego przekazywania pakietów przez układy sprzętowe podczas restartu procesora routingu.
ISSU - In-Service Software Upgrade, procedura aktualizacji oprogramowania przełącznika bez przerywania ruchu sieciowego.
MTBF - Mean Time Between Failures, średni czas bezawaryjnej pracy urządzeń szkieletowych.

20/27

Korzyści modelu hierarchicznego: skalowalność

Slajd omawia korzyści ze stosowania modelu modułowego w procesie długofalowej rozbudowy infrastruktury kampusowej.

Modułowy rozwój infrastruktury

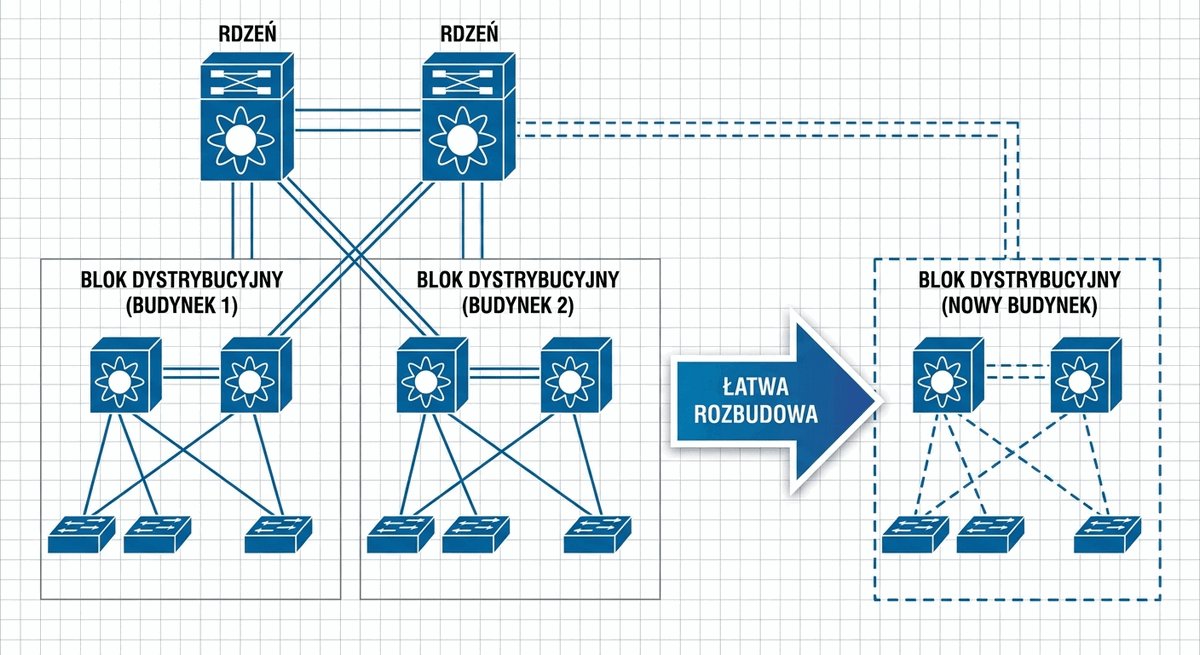
  • Rozwój blokowy: dodawanie nowych budynków, laboratoriów lub skrzydeł poprzez dołączenie nowego bloku dystrybucji bez modyfikacji istniejącego szkieletu.
  • Przewidywalność pojemności: planowanie współczynników nadsubskrypcji i pasma dosyłowego w oparciu o analizę ruchu.
  • Ograniczenie domen rozgłoszeniowych: każda nowa jednostka organizacyjna otrzymuje własne pule VLAN i adresację IP.
  • Planowanie nakładów CAPEX: etapowe finansowanie rozwoju sieci dopasowane do budżetu i strategii organizacji.
Skalowalność sieci (Scalability) to zdolność infrastruktury teleinformatycznej do płynnej obsługi rosnącej liczby użytkowników, urządzeń i usług bez konieczności kosztownej przebudowy rdzenia systemu. W modelu hierarchicznym skalowalność osiąga się poprzez powielanie sprawdzonych modułów dostępowo-dystrybucyjnych.
Modułowa rozbudowa kampusu: dołączanie nowych budynków do istniejącej warstwy rdzenia

Skalowalność modelu hierarchicznego wynika ze ścisłego podziału ról. Przy dodawaniu nowego budynku do kampusu inżynier projektuje standardowy blok dystrybucyjny (parę przełączników L3) oraz wymaganą liczbę przełączników dostępowych. Nowy blok łączy się bezpośrednio z parą przełączników rdzenia za pomocą dwóch dedykowanych łączy światłowodowych L3.

Taka operacja nie wpływa w żaden sposób na pracę istniejących budynków. Nie wymaga modyfikacji konfiguracji Spanning Tree, nie powoduje rekonfiguracji adresów IP w innych węzłach ani nie zwiększa obciążenia procesorów przełączników brzegowych. Rdzeń sieci uczy się nowych podsieci poprzez dynamiczne rozgłoszenia protokołu OSPF.

Skróty użyte w tym slajdzie:
LAG - Link Aggregation Group, grupa zagregowanych łączy fizycznych zapewniająca sumaryczny wzrost przepustowości i redundancję.
LACP - Link Aggregation Control Protocol, standard IEEE 802.1AX automatycznie negocjujący spójność wiązki zagregowanej.
CAPEX - Capital Expenditure, nakłady inwestycyjne ponoszone na zakup infrastruktury szkieletowej.
OPEX - Operational Expenditure, bieżące koszty eksploatacji, serwisu i energii elektrycznej.
VLAN - Virtual Local Area Network, domena rozgłoszeniowa izolująca ruch stacji roboczych.

21/27

Korzyści modelu hierarchicznego: redundancja

Slajd przedstawia mechanizmy zapewniania wysokiej dostępności i eliminacji pojedynczych punktów awarii w modelu trójwarstwowym.

Wysoka dostępność i odporność na awarie

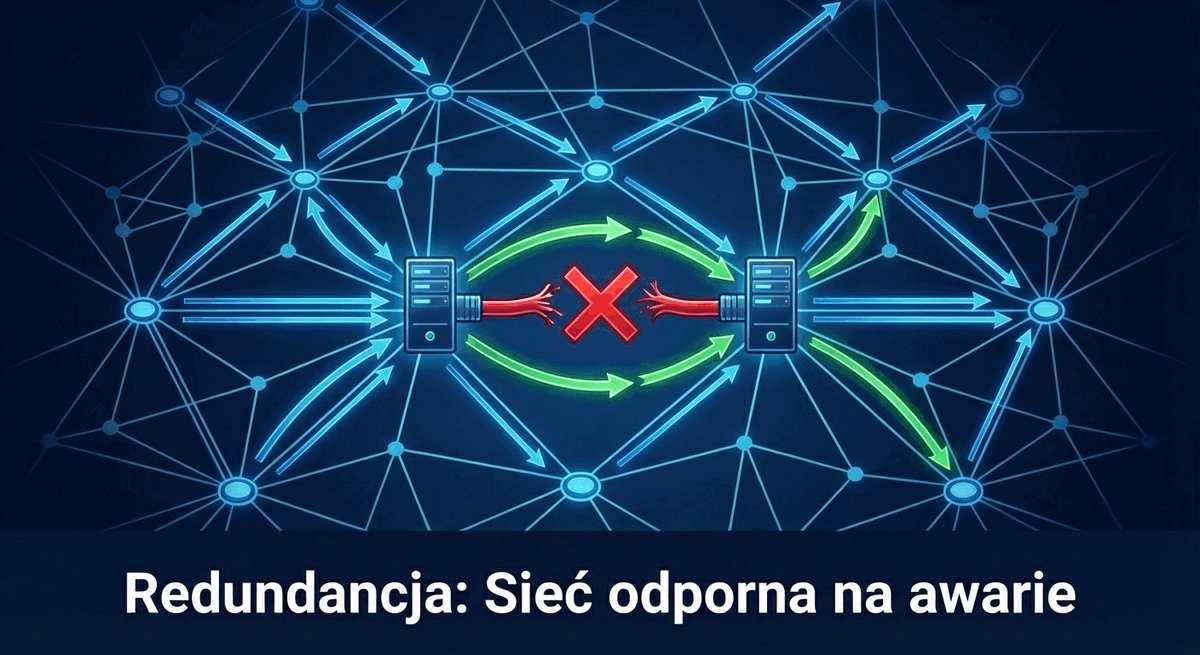
  • Brak pojedynczych punktów awarii (SPOF): podwójne zasilacze, redundantne procesory i nadmiarowe trasy światłowodowe.
  • Kontrola promienia rażenia: awaria przełącznika dostępowego lub pętla L2 jest izolowana w obrębie danego piętra i nie paraliżuje pozostałych segmentów sieci.
  • Automatyczne przełączanie ścieżek: protokoły routingu dynamicznego (OSPF) oraz agregacja portów LACP skracają czas rekonfiguracji do ułamków sekund.
  • Ciągłość operacyjna: spełnienie rygorystycznych wymagań umów SLA dla usług krytycznych.
Promień rażenia awarii (Blast Radius) to miara określająca zakres infrastruktury, usług oraz liczbę użytkowników dotkniętych skutkami pojedynczego uszkodzenia komponentu sieciowego. Prawidłowy projekt hierarchiczny minimalizuje promień rażenia poprzez ścisłą segmentację domen warstwy 2 i separację awaryjną na poziomie dystrybucji.
Izolacja awarii w modelu hierarchicznym: uszkodzenie łącza lub węzła nie paraliżuje innych bloków

Projektując redundancję, należy analizować tzw. promień rażenia awarii (blast radius) oraz wspólne punkty zależności (Common Cause Failures). W modelu hierarchicznym fizyczne uszkodzenie światłowodu na danym piętrze skutkuje jedynie przełączeniem ruchu na redundantne drugie łącze dosyłowe w ramach grupy LACP lub protokołu STP.

Nawet całkowita awaria zasilania w jednym punkcie dystrybucyjnym (IDF) dotyka wyłącznie użytkowników przypisanych do tego węzła. Warstwa dystrybucji natychmiast wycofuje z tabel routingu trasy prowadzące do uszkodzonych portów, dzięki czemu pozostałe budynki i usługi w kampusie funkcjonują bez zakłóceń.

Skróty użyte w tym slajdzie:
SPOF - Single Point of Failure, pojedynczy element systemu, którego usterka powoduje zatrzymanie pracy całej sieci.
SLA - Service Level Agreement, umowa określająca gwarantowany czas dostępności i parametry jakościowe sieci.
LACP - Link Aggregation Control Protocol, ustandaryzowany protokół automatycznego łączenia portów w logiczny EtherChannel.
OSPF - Open Shortest Path First, protokół trasowania wewnętrznego zapewniający natychmiastowe omijanie awarii.
HA - High Availability, wysoka dostępność architektury sieciowej oparta na nadmiarowości komponentów.

22/27

Korzyści modelu hierarchicznego: wydajność

Slajd wyjaśnia, w jaki sposób model hierarchiczny optymalizuje przepływ ruchu i zapobiega wąskim gardłom transmisyjnym.

Optymalizacja przepływu ruchu

  • Lokalizacja ruchu: komunikacja wewnątrz tego samego VLAN-u zamyka się na poziomie przełącznika dostępowego, nie obciążając szkieletu sieci.
  • Kontrola nadsubskrypcji: inżynierskie planowanie proporcji pasma dosyłowego (typowe wskaźniki: 20:1 w dostępie, 4:1 w dystrybucji).
  • Routing wire-speed: przetwarzanie pakietów przez sprzętowe układy ASIC eliminuje wąskie gardła programowego przekazywania pakietów.
  • Priorytetyzacja usług: brak zatorów dla transmisji głosu i wideo dzięki wdrożonym regułom QoS.
Nadsubskrypcja (Oversubscription) to stosunek sumarycznej przepustowości wszystkich portów wejściowych przełącznika do przepustowości jego łączy dosyłowych (uplink). Prawidłowe zwymiarowanie tego współczynnika pozwala na optymalizację kosztów budowy sieci przy zachowaniu pełnego komfortu pracy użytkowników.
Przepływ ruchu w sieci: ruch lokalny zamyka się w warstwie dostępu, tranzytowy trafia do rdzenia

Kluczowym pojęciem w wymiarowaniu wydajności jest współczynnik nadsubskrypcji (oversubscription ratio). W warstwie dostępu typowo dopuszcza się współczynnik rzędu 20:1 (np. 48 portów 1 Gb/s do stacji końcowych zagregowanych do dwóch łączy dosyłowych 10 Gb/s daje 48:20 = 2,4:1, co jest bardzo bezpieczną wartością).

W warstwie dystrybucji współczynnik nadsubskrypcji powinien być znacznie niższy, typowo 4:1 lub 2:1, natomiast w rdzeniu sieci kampusowej dąży się do pełnej bezblokowości (1:1), co gwarantuje, że szkielet nigdy nie stanie się wąskim gardłem transmisyjnym nawet w momentach szczytowego zapotrzebowania na pasmo.

Skróty użyte w tym slajdzie:
LAG - Link Aggregation Group, grupa zagregowanych łączy fizycznych zapewniająca sumaryczny wzrost przepustowości i redundancję.
LACP - Link Aggregation Control Protocol, standard IEEE 802.1AX automatycznie negocjujący spójność wiązki zagregowanej.
CAPEX - Capital Expenditure, nakłady inwestycyjne ponoszone na zakup infrastruktury szkieletowej.
OPEX - Operational Expenditure, bieżące koszty eksploatacji, serwisu i energii elektrycznej.
VLAN - Virtual Local Area Network, domena rozgłoszeniowa izolująca ruch stacji roboczych.

23/27

Korzyści: łatwość zarządzania i rozwiązywania problemów

Slajd przedstawia metodykę lokalizowania awarii i zarządzania infrastrukturą wynikającą z hierarchicznego podziału sieci.

Uporządkowana metodyka diagnostyki

  • Problem pojedynczego hosta: diagnostyka portu, autoryzacji IEEE 802.1X i okablowania w warstwie dostępu.
  • Problem piętra lub strefy: analiza stanu przełącznika dostępowego, zasilania PoE oraz łączy uplink do dystrybucji.
  • Problem całego obiektu: weryfikacja interfejsów SVI, stanu protokołu VRRP/HSRP oraz tabel routingu w dystrybucji.
  • Problem globalny kampusu: diagnostyka łączności szkieletowej w rdzeniu, strefy serwerowej oraz wyjścia do sieci WAN.
Metodyka rozwiązywania problemów (Troubleshooting) w modelu hierarchicznym to usystematyzowany proces eliminacji usterek polegający na izolowaniu problemu od najniższej warstwy fizycznej w górę modelu odniesienia. Dzięki wyraźnym granicom warstw czas lokalizacji awarii (MTTR) ulega wielokrotnemu skróceniu.
Metodyka diagnostyki awarii w modelu hierarchicznym od poziomu hosta do szkieletu sieci

Struktura modułowa pozwala inżynierom na stosowanie systematycznych procedur rozwiązywania problemów (Troubleshooting). Zamiast chaotycznego sprawdzania setek urządzeń, inżynier natychmiast lokalizuje warstwę, w której wystąpiła anomalia, na podstawie zasięgu zgłoszenia awarii.

Ułatwia to również zarządzanie konfiguracją i wdrażanie automatyzacji (np. za pomocą Ansible czy Cisco Catalyst Center). Przełączniki warstwy dostępu posiadają zunifikowane szablony konfiguracyjne (Golden Template), a wszelkie unikalne reguły routingu i bezpieczeństwa koncentrują się w znacznie mniejszej liczbie węzłów dystrybucyjnych.

Skróty użyte w tym slajdzie:
MTTR - Mean Time To Repair, kluczowy wskaźnik inżynierski określający średni czas usunięcia usterki.
MTBF - Mean Time Between Failures, średni czas bezawaryjnej pracy sprzętu pomiędzy kolejnymi awariami.
PoE - Power over Ethernet, standard zasilania telefonów, kamer i sensorów przez skrętkę sieciową.
SVI - Switched Virtual Interface, wirtualny interfejs warstwy 3 w przełączniku wielowarstwowym.
WAN - Wide Area Network, sieć rozległa łącząca lokalny kampus z zewnętrznymi lokalizacjami.

24/27

Podsumowanie wykładu

Slajd syntetyzuje kluczowe zasady projektowe oraz korzyści płynące z wdrożenia trójwarstwowego modelu hierarchicznego.

Kluczowe wnioski inżynierskie

  • Sprawdzony wzorzec: model hierarchiczny (Dostęp, Dystrybucja, Rdzeń) eliminuje wady sieci płaskich i standaryzuje architekturę sieci kampusowej.
  • Warstwa dostępu: odpowiada za bezpieczne przyłączenie stacji, zasilanie PoE, port security i segmentację VLAN.
  • Warstwa dystrybucji: realizuje routing między sieciami VLAN (SVI), filtrowanie ACL, sumaryzację tras oraz redundancję bramy (VRRP/HSRP).
  • Warstwa rdzenia: szybki, wysoce redundantny szkielet transmisyjny chroniony regułami CoPP i pozbawiony zbędnych filtrów spowalniających ruch wire-speed.
  • Warianty skali: od prostego zapadniętego rdzenia (Collapsed Core) w małych kampusach po nowoczesne architektury fabric.
Dobra praktyka inżynierska (Best Practice) w teleinformatyce to zbiór sprawdzonych, powtarzalnych reguł projektowych gwarantujących wysoką niezawodność i optymalne wykorzystanie zasobów sprzętowych. W projektowaniu kampusów fundamentem tym jest trójwarstwowy model hierarchiczny.
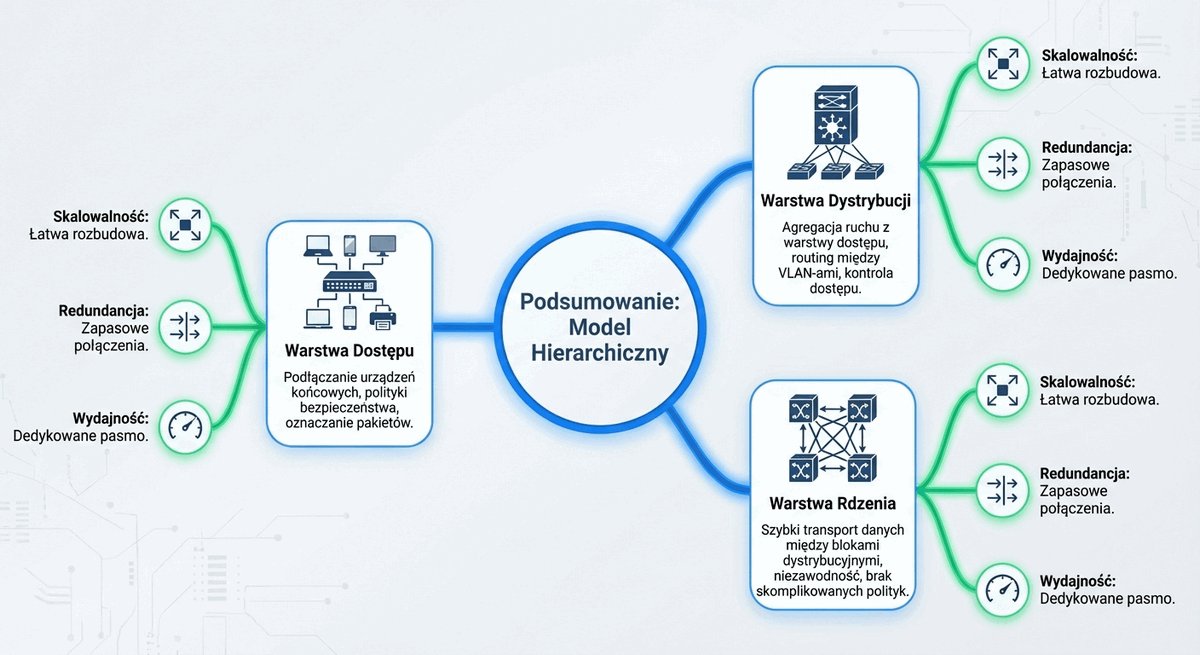
Podsumowanie trójwarstwowego modelu hierarchicznego sieci kampusowej

Wdrożenie modelu hierarchicznego eliminuje ograniczenia sieci płaskich, pozwalając na budowę infrastruktury zdolnej do bezawaryjnej pracy przez wiele lat. Podział na warstwy zapewnia izolację domen awarii, ogranicza rozprzestrzenianie się pakietów broadcast oraz standaryzuje procedury eksploatacyjne.

Współczesny inżynier sieciowy powinien traktować model trójwarstwowy elastycznie: w mniejszych lokalizacjach naturalnym wyborem jest model zapadniętego rdzenia (Collapsed Core), natomiast w wielkich kampusach korporacyjnych czy uniwersyteckich klasyczna hierarchia stanowi stabilny underlay dla sieci definiowanych programowo (SD-Access).

Skróty użyte w tym slajdzie:
VLAN - Virtual Local Area Network, technologia wirtualizacji sieci lokalnej w warstwie łącza danych.
SVI - Switched Virtual Interface, wirtualny interfejs warstwy 3 pełniący rolę bramy domyślnej.
ACL - Access Control List, zestaw reguł filtrujących ruch na podstawie adresacji i portów protokołów.
CoPP - Control Plane Policing, zaawansowany mechanizm ograniczający obciążenie procesora przełącznika.
VRRP - Virtual Router Redundancy Protocol, standardowy protokół wysokiej dostępności bramy domyślnej.

25/27

Zapowiedź kolejnego wykładu

Slajd zapowiada tematykę kolejnego wykładu poświęconego medium transmisyjnemu, okablowaniu strukturalnemu i elementom pasywnym.

Wykład 3: Medium transmisyjne i infrastruktura pasywna

  • Normy okablowania: wytyczne norm krajowych PN-EN 50173-1, międzynarodowych ISO/IEC 11801 oraz standardów ANSI/TIA-568.2-E:2024.
  • Klasy i kategorie miedzi: parametry transmisyjne torów skrętkowych kat. 6 (Klasa E) oraz kat. 6A (Klasa EA) dla transmisji 10GBASE-T.
  • Technika światłowodowa: światłowody wielomodowe (MMF: OM3, OM4, OM5) i jednomodowe (SMF: OS2) w magistralach budynkowych i kampusowych.
  • Elementy toru pasywnego: panele krosownicze, szafy RACK, kanalizacja kablowa i organizacja punktów dystrybucyjnych.
Okablowanie strukturalne to ustandaryzowany system przewodów, złączy i osprzętu teletechnicznego tworzący uniwersalne medium transmisyjne w budynkach i na terenach kampusowych. Umożliwia dołączanie różnorodnych systemów teleinformatycznych bez konieczności kładzenia dedykowanych kabli dla każdej usługi.
Zapowiedź wykładu 3: kable miedziane, światłowody, szafy RACK i infrastruktura pasywna

Infrastruktura pasywna stanowi najbardziej długowieczny element sieci kampusowej - jej projektowany cykl życia wynosi co najmniej 10-15 lat, podczas gdy urządzenia aktywne są wymieniane co 5-7 lat. Błędy popełnione na etapie projektowania tras kablowych i doboru kategorii okablowania są niezwykle kosztowne w naprawie.

Na kolejnym wykładzie omówimy szczegółowo fizyczne ograniczenia medium miedzianego (tłumienność, przesłuchy NEXT/FEXT, budżet PoE) oraz techniki spawania i pomiarów reflektometrycznych (OTDR) w światłowodowych magistralach szkieletowych kampusu.

Skróty użyte w tym slajdzie:
MMF - Multi-Mode Fiber, światłowód wielomodowy wykorzystywany do transmisji na dystansach do kilkuset metrów.
SMF - Single-Mode Fiber, światłowód jednomodowy dedykowany do szybkich połączeń na duże odległości.
RACK - znormalizowany standard szaf teleinformatycznych o szerokości montażowej 19 cali.
ISO/IEC - International Organization for Standardization / International Electrotechnical Commission.
TIA - Telecommunications Industry Association, amerykańska organizacja tworząca normy okablowania telekomunikacyjnego.

26/27

Pytania i odpowiedzi

Slajd podsumowuje część wykładową i zaprasza do dyskusji nad praktycznymi scenariuszami projektowymi.

Sesja pytań i odpowiedzi (Q&A)

  • Dyskusja merytoryczna: analiza pytań słuchaczy dotyczących doboru przełączników, konfiguracji SVI oraz optymalizacji protokołów FHRP.
  • Pytanie problemowe: w jakich sytuacjach w sieci kampusowej tworzy się sieć VLAN bez interfejsu SVI w warstwie dystrybucji?
  • Materiały dydaktyczne: dodatkowe instrukcje laboratoryjne, pliki projektowe GNS3/Packet Tracer oraz konspekty ćwiczeń dostępne w systemie uczelnianym.
Pytanie kontrolne w metodyce dydaktycznej to narzędzie weryfikacji zrozumienia mechanizmów inżynierskich, zmuszające słuchacza do krytycznej analizy założeń projektowych. Pozwala na skorygowanie błędnych przekonań i utrwalenie wiedzy przed ćwiczeniami laboratoryjnymi.
Sesja pytań i odpowiedzi podsumowująca zagadnienia modelu hierarchicznego

Odpowiedź na pytanie kontrolne: Sieć VLAN bez interfejsu SVI tworzy się m.in. dla sieci izolowanych (np. odizolowany segment kamer przemysłowych CCTV, gdzie rejestrator i kamery znajdują się w tej samej warstwie 2 i nie powinny mieć wyjścia na świat), dla VLAN-ów tranzytowych tunelowanych protokołami nakładkowymi (overlay), czy dla sieci typu DMZ przekazywanych transparentnie bezpośrednio do dedykowanego firewallu sprzętowego.

Sesja dyskusyjna pozwala na skonfrontowanie założeń teoretycznych z realiami wdrożeniowymi. Zachęcamy do zadawania pytań dotyczących doboru modeli przełączników, konfiguracji redundancji HSRP/VRRP oraz kalkulacji współczynników nadsubskrypcji w projektach zaliczeniowych.

Skróty użyte w tym slajdzie:
Q&A - Questions and Answers, sesja pytań i odpowiedzi utrwalająca materiał wykładowy.
SVI - Switched Virtual Interface, logiczny interfejs warstwy sieciowej w przełączniku wielowarstwowym.
VLAN - Virtual Local Area Network, wirtualna sieć lokalna izolująca domeny rozgłoszeniowe.
FHRP - First Hop Redundancy Protocol, protokół gwarantujący wysoką dostępność bramy domyślnej.
IoT - Internet of Things, połączone w sieć sensory i urządzenia pomiarowo-wykonawcze.

27/27

Dziękuję za uwagę

Slajd kończy wykład i podaje literaturę uzupełniającą z zakresu projektowania architektury wysokiej dostępności.

Zakończenie wykładu

  • Podziękowanie: za uwagę i aktywny udział w analizie modeli hierarchicznych.
  • Literatura podstawowa: Paweł Zaręba, Praktyczne projekty sieciowe, rozdział 3, Helion 2019.
  • Dokumentacja branżowa: przewodniki projektowe Cisco Validated Designs (CVD) dla architektury sieci kampusowych i wysokiej dostępności (Campus LAN Design Guide).
Literatura inżynierska to zbiór podręczników i zweryfikowanych wytycznych projektowych stanowiących merytoryczną podstawę pracy inżyniera sieciowego. Łączy teorię protokołów teleinformatycznych z praktycznymi studiami wdrożeniowymi w środowiskach produkcyjnych.
Ilustracja końcowa wykładu drugiego

Opanowanie zasad projektowania modelu hierarchicznego stanowi fundament dalszej nauki w ramach kursu Projektowanie i wymiarowanie sieci klasy Campus. Umiejętność prawidłowego przypisania funkcji do warstw oraz konfiguracji redundancji będzie bezpośrednio weryfikowana podczas kolejnych ćwiczeń laboratoryjnych.

Przed kolejnymi zajęciami zaleca się samodzielne przetestowanie konfiguracji HSRP i routingu między sieciami VLAN w środowisku emulacyjnym (Cisco Packet Tracer / GNS3) oraz zapoznanie się ze wskazanymi rozdziałami literatury podstawowej.

Skróty użyte w tym slajdzie:
CVD - Cisco Validated Designs, oficjalne przewodniki inżynierskie i sprawdzone wzorce projektowe.
HA - High Availability, zespół technologii zapewniających bezawaryjną pracę systemów sieciowych.
ISBN - International Standard Book Number, unikalny międzynarodowy identyfikator publikacji książkowej.
LAN - Local Area Network, sieć lokalna stanowiąca podstawowy element składowy kampusu.
CAN - Campus Area Network, zintegrowana sieć łącząca wiele obiektów budowlanych w jeden system.

Podgląd okładki książki