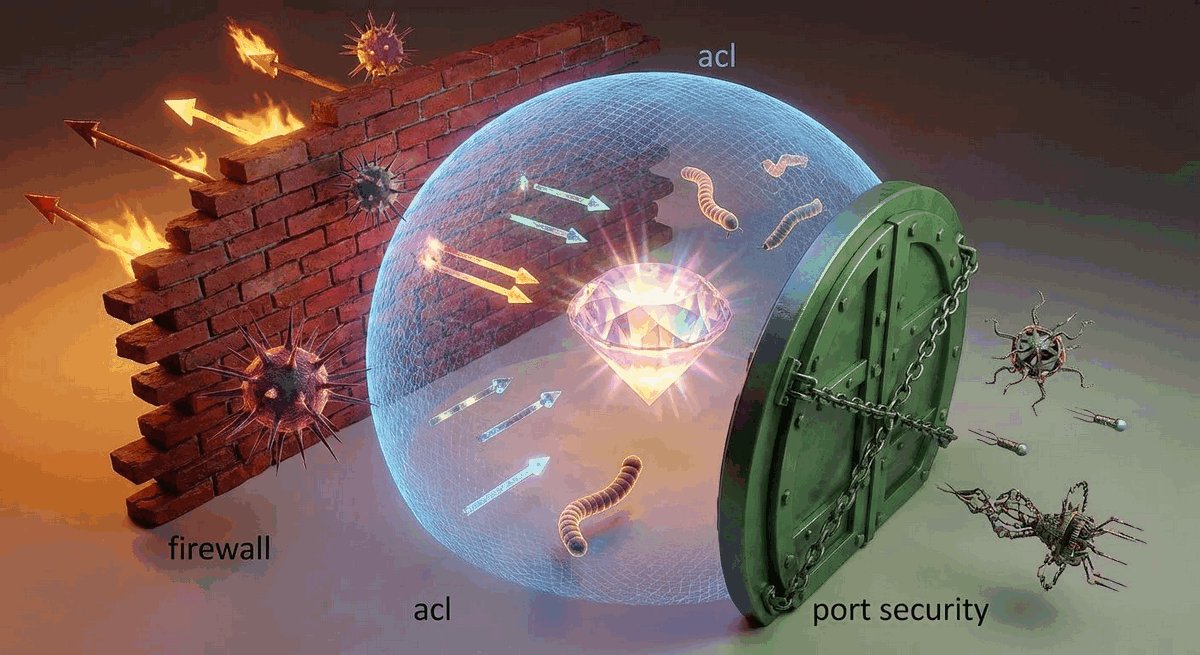
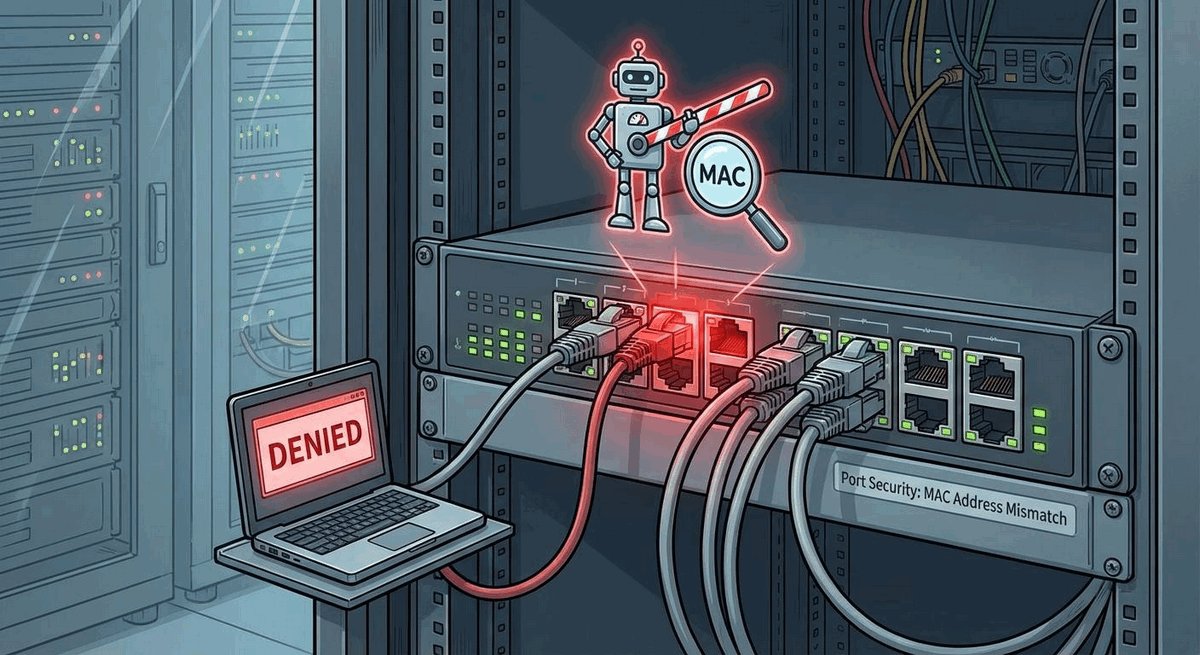
Wprowadzenie do zasad całościowego zabezpieczania i monitorowania infrastruktury kampusowej zamykającego pełny cykl życia sieci komputerowej.
Wykład 10: Ochrona dostępu, filtracja ACL, telemetria SNMPv3 i audyt Syslog
- Domknięcie cyklu życia sieci: po etapach analizy wymagań, projektowania warstwy fizycznej, redundancji L2 i routingu L3, następuje faza wdrożenia polityk bezpieczeństwa i operacyjnego utrzymania infrastruktury.
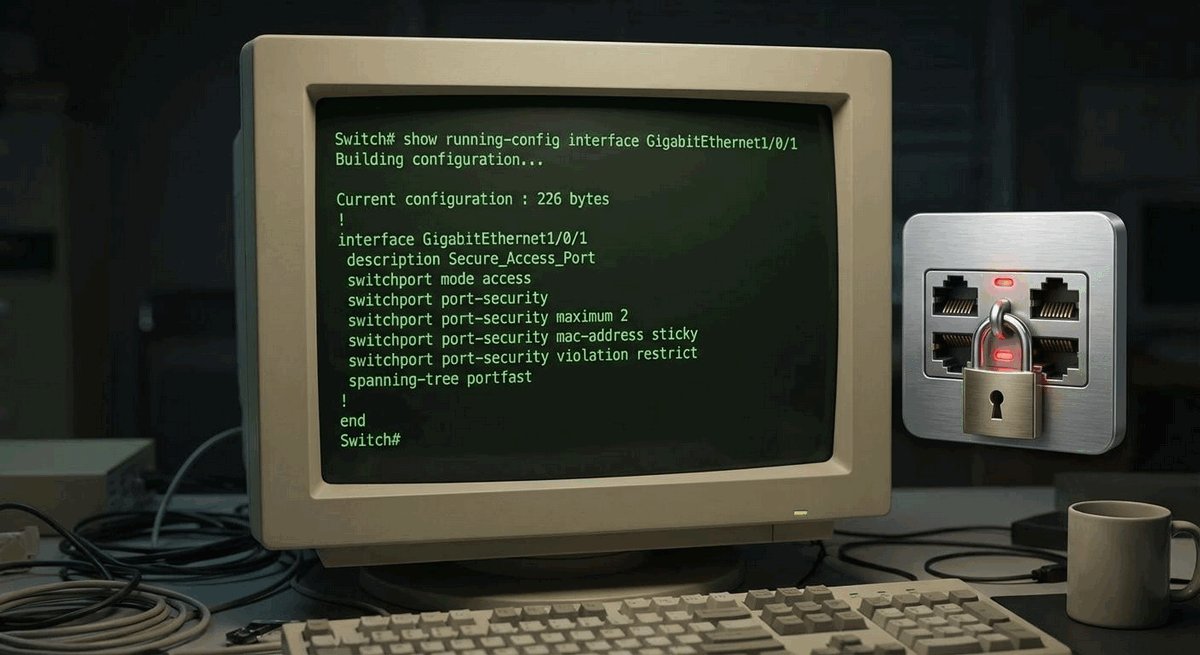
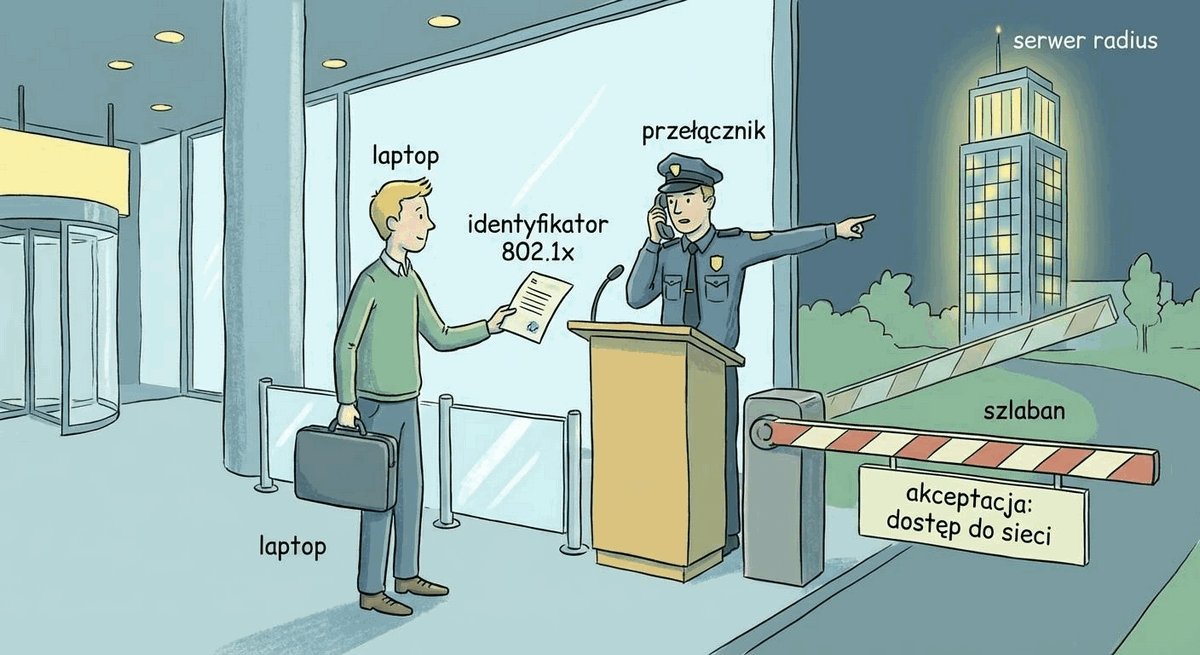
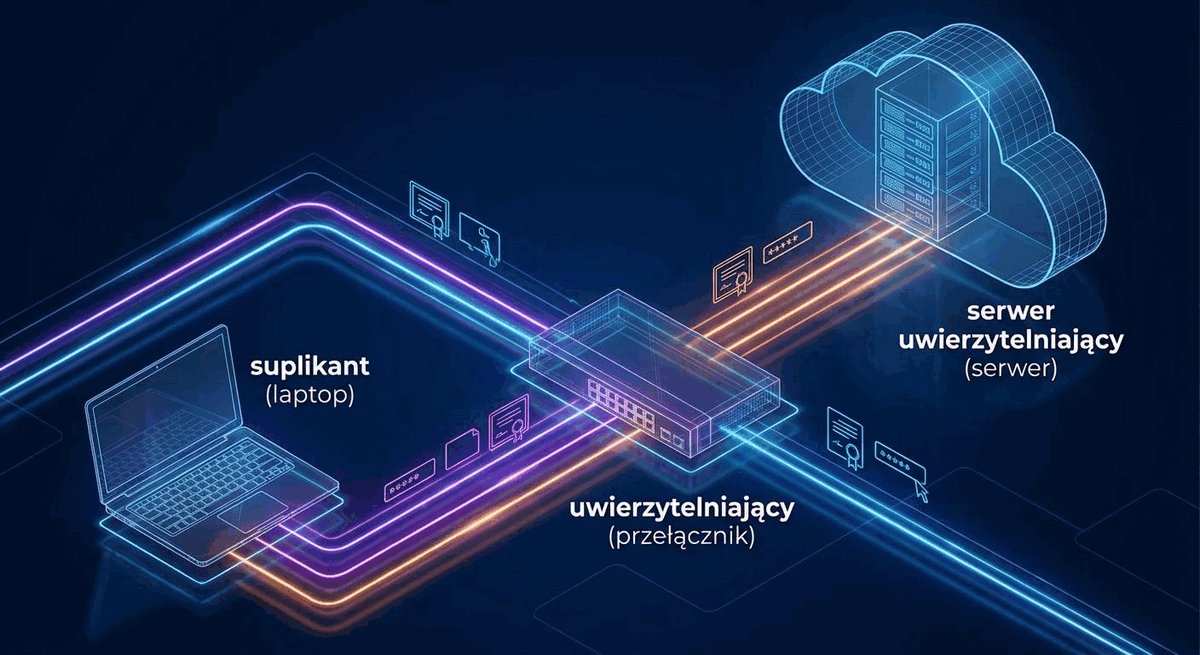
- Wielowarstwowa ochrona: integracja kontroli dostępu do medium wg IEEE Std 802.1X-2020 oraz centralnego uwierzytelniania tożsamości z wykorzystaniem protokołu RFC 2865.
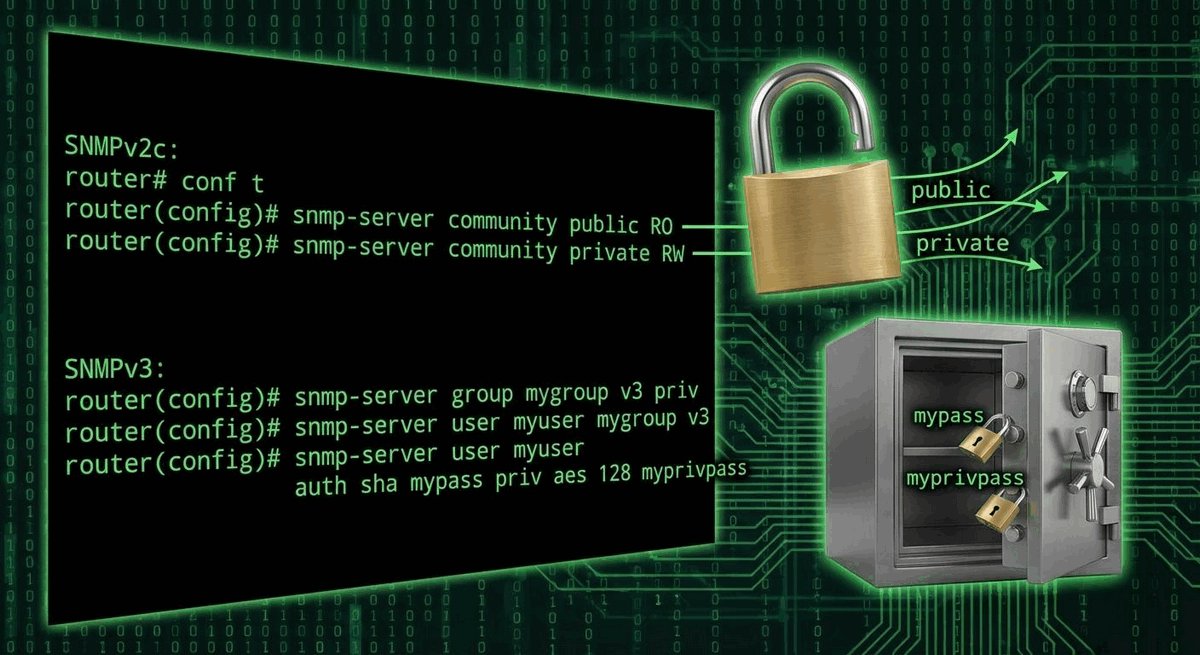
- Zarządzanie i audyt: ciągły nadzór telemetryczny SNMPv3 oraz scentralizowana archiwizacja zdarzeń wg wytycznych CERT Polska.
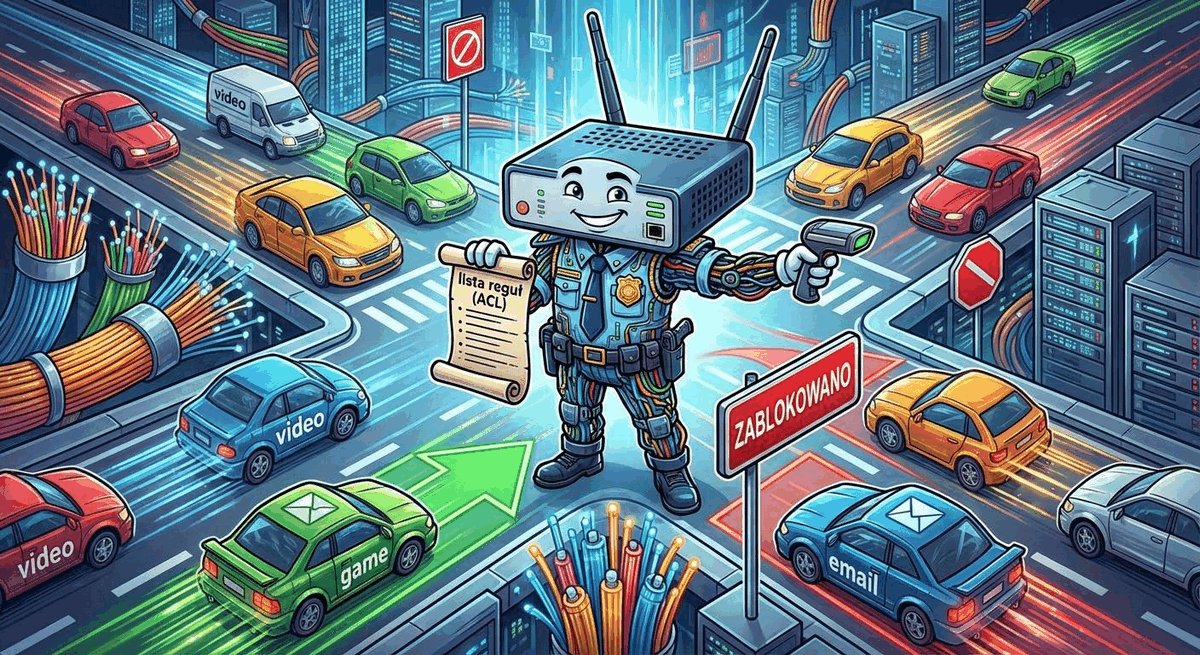
Zarządzanie i bezpieczeństwo sieci kampusowej to zbiór procedur, protokołów i konfiguracji sprzętowych zapewniających poufność, integralność oraz ciągłą dostępność zasobów teleinformatycznych. Obejmuje kontrolę dostępu użytkowników, selektywne filtrowanie ruchu oraz stały monitoring stanu urządzeń. Zapewnia administratorom pełną widoczność operacyjną i możliwość natychmiastowej reakcji na incydenty bezpieczeństwa.