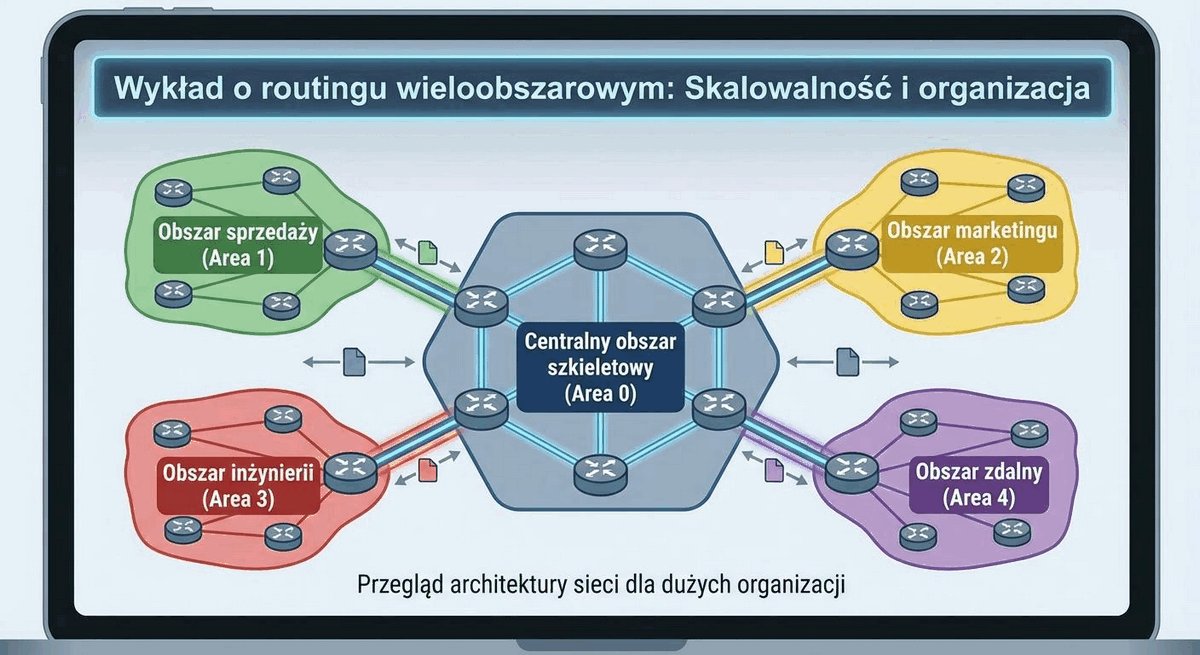
Wykład 8: Dynamiczny protokół routingu OSPF w sieci kampusowej

1/54

Dynamiczny protokół routingu OSPF w sieci kampusowej

Slajd tytułowy definiujący zakres wykładu poświęconego protokołowi OSPF.

Wykład 8: Dynamiczny protokół routingu OSPF w sieci kampusowej

  • Tytuł wykładu i kontekst inżynierski: kompletna architektura, mechanika działania i konfiguracja protokołu OSPF w sieci kampusowej.
  • Zakres zagadnień: od stanów sąsiedztwa i elekcji DR/BDR, przez metrykę kosztu i konfigurację jednoobszarową, po architekturę Multi-Area, typy anonsów LSA, agregację, obszary specjalne i OSPFv3.
  • Połączenie dotychczasowych modułów w jeden spójny, wyczerpujący wykład inżynierski.
  • Miejsce w programie: wiodący protokół routingu wewnętrznego w infrastrukturze kampusowej.
Open Shortest Path First (OSPF, RFC 2328) to otwarty standard hierarchicznego protokołu routingu stanu łącza, optymalizujący wyznaczanie ścieżek bez pętli za pomocą algorytmu Dijkstry SPF.
Ilustracja techniczna do slajdu 1: Dynamiczny protokół routingu OSPF w sieci kampusowej

Protokół OSPF (Open Shortest Path First) stanowi standard de facto bezklasowego routingu stanu łącza w nowoczesnych sieciach kampusowych i korporacyjnych. Opracowany przez IETF i zdefiniowany w dokumencie RFC 2328, został zaprojektowany z myślą o wyeliminowaniu ograniczeń starszych protokołów wektora odległości.

Dzięki hierarchicznej strukturze obszarów, szybkiej zbieżności i brakowi podatności na pętle routingu, OSPF zapewnia pełną skalowalność i stabilność komunikacji w wielobudynkowych kampusach akademickich, łącząc tysiące węzłów sieciowych w spójną domenę trasowania.

Wdrożenie OSPF w architekturze kampusowej obejmującej wiele budynków wiąże się ze ścisłą integracją z przełącznikami warstwy rdzenia i dystrybucji. Zamiast płaskiej domeny rozgłoszeń, połączenia między budynkami realizowane są w warstwie 3 na dedykowanych łączach światłowodowych. Dzięki temu awaria pojedynczego modułu SFP lub zerwanie kabla krosowego nie wywołuje niestabilności w całej uczelni, lecz jest natychmiast izolowane w ramach mechanizmów ponownej zbieżności OSPF, co pozwala na utrzymanie nieprzerwanej pracy systemów dziekanatów, bibliotecznych i serwerów HPC.

Skróty użyte w tym slajdzie:
OSPF (Open Shortest Path First) - Otwarty protokół routingu stanu łącza (RFC 2328) zoptymalizowany dla sieci korporacyjnych.
LSDB (Link-State Database) - Zsynchronizowana baza danych topologii sieci współdzielona przez wszystkie węzły w obszarze.
LSA (Link-State Advertisement) - Jednostka danych opisująca łącza i prefiksy rozsyłana w protokole OSPF.
SPF (Shortest Path First) - Algorytm Dijkstry obliczający optymalne drzewo połączeń bez pętli.
RID (Router Identifier) - 32-bitowy unikalny identyfikator routera w domenie OSPF zapisywany w formacie adresu IPv4.

2/54

Cel i agenda wykładu

Przedstawienie harmonogramu wykładu obejmującego pełne spektrum technologii OSPF.

Wykład 8: Cel i agenda wykładu

  • Część 1: fundamenty, pakiety i filary działania OSPF.
  • Część 2: relacje sąsiedztwa, Router ID oraz mechanizm DR/BDR w sieciach wielodostępowych.
  • Część 3: metryka kosztu (Cost) i dostrajanie przepustowości referencyjnej dla sieci 10G/40G/100G.
  • Część 4: wdrożenie, diagnostyka i weryfikacja OSPF w pojedynczym obszarze (Single-Area).
  • Część 5: ograniczenia jednego obszaru i architektura wieloobszarowa (Multi-Area OSPF) z obszarem szkieletowym Area 0.
  • Część 6: klasyfikacja routerów (ABR, ASBR) oraz szczegółowa analiza typów anonsów LSA (Typ 1 do 5).
  • Część 7: agregacja tras na routerach granicznych i obszary specjalne (Stub, Totally Stubby, NSSA).
  • Część 8: zabezpieczenia, interfejsy pasywne oraz implementacja OSPFv3 dla IPv6.
  • Część 9: podsumowanie wykładu i wnioski projektowe.
Plan wykładu systematyzuje proces poznawczy: rozpoczyna się od analizy typów pakietów i nawiązywania relacji sąsiedztwa, przez elekcję DR/BDR i strojenie metryki, po wieloobszarową architekturę Multi-Area, obszary specjalne i zabezpieczenia OSPFv3.
Ilustracja techniczna do slajdu 2: Cel i agenda wykładu

Agenda wykładu przeprowadza słuchacza przez pełny cykl życia i architekturę protokołu OSPF: od wewnętrznych mechanizmów wymiany pakietów i nawiązywania relacji sąsiedztwa w pojedynczym obszarze, po zaawansowane wdrożenia wieloobszarowe (Multi-Area OSPF).

W dalszej części modułu szczegółowo omówiono klasyfikację i zasięg propagacji anonsów LSA, zasady optymalizacji bazy LSDB za pomocą obszarów specjalnych (Stub, Totally Stubby, NSSA), wstrzykiwanie tras domyślnych, a także inżynierskie reguły utwardzania bezpieczeństwa i specyfikę protokołu OSPFv3 dla IPv6.

Student informatyki poznaje protokół OSPF nie tylko jako zestaw reguł teoretycznych, lecz przede wszystkim jako system rozproszonych obliczeń grafowych. Analiza poszczególnych faz działania protokołu pozwala zrozumieć, w jaki sposób urządzenia sieciowe budują spójny model topologii w warunkach asynchronicznej wymiany komunikatów. Zwieńczeniem wykładu są praktyczne scenariusze rozwiązywania problemów (Troubleshooting) oparte na analizie logów systemowych, tablic sąsiedztwa i zrzutów pamięci bazy stanów łączy.

Skróty użyte w tym slajdzie:
DR (Designated Router) - Router wyznaczony w sieci wielodostępnej koordynujący wymianę informacji o stanie łączy.
BDR (Backup Designated Router) - Zapasowy router wyznaczony przejmujący rolę DR w przypadku awarii węzła głównego.
ABR (Area Border Router) - Router graniczny łączący jeden lub więcej obszarów podrzędnych z obszarem szkieletowym Area 0.
ASBR (Autonomous System Boundary Router) - Router brzegowy wymieniający trasy pomiędzy domeną OSPF a zewnętrznymi protokołami.
NSSA (Not-So-Stubby Area) - Specjalny obszar OSPF (RFC 3101) zezwalający na wprowadzanie tras zewnętrznych jako LSA Typ 7.

3/54

Wykaz norm i dokumentów IETF RFC

Zestawienie międzynarodowych dokumentów standaryzacyjnych OSPF.

Wykład 8: Wykaz norm i dokumentów IETF RFC

  • Standard OSPF dla IPv4: IETF RFC 2328, OSPF Version 2.
  • Standard OSPF dla IPv6: IETF RFC 5340, OSPF for IPv6 (OSPFv3).
  • Bezpieczeństwo OSPFv3: IETF RFC 4552, Authentication/Confidentiality for OSPFv3.
  • Uwierzytelnianie kryptograficzne OSPF: IETF RFC 5709, OSPFv2 HMAC-SHA Cryptographic Authentication.
  • Zarządzanie bazą MIB dla OSPF: IETF RFC 4750, OSPF Version 2 Management Information Base.
  • Standard obszarów NSSA: IETF RFC 3101, The OSPF Not-So-Stubby Area (NSSA) Option.
Normy IETF (RFC 2328, RFC 5709, RFC 3101, RFC 5340, RFC 4552) oraz zalecenia CSIRT NASK / CERT Polska i UODO stanowią formalny fundament standaryzacji routingu OSPF i bezpieczeństwa sieci kampusowej.
Ilustracja techniczna do slajdu 3: Wykaz norm i dokumentów IETF RFC

Projektowanie i eksploatacja domeny OSPF wymaga ścisłej zgodności ze standardami publikowanymi w dokumentach IETF RFC. Kluczowe znaczenie ma specyfikacja bazowa OSPFv2 (RFC 2328), standard kryptograficznego uwierzytelniania HMAC-SHA (RFC 5709) oraz rozszerzenia obszarów NSSA (RFC 3101) i protokołu OSPFv3 (RFC 5340, RFC 4552).

Wdrożenia w sektorze publicznym i akademickim muszą także respektować wymagania Ustawy - Prawo komunikacji elektronicznej w zakresie ciągłości świadczenia usług oraz wytyczne CSIRT NASK / CERT Polska i UODO dotyczące ochrony infrastruktury teleinformatycznej przed podsłuchem i nieautoryzowaną modyfikacją tablic routingu.

Ramy normalizacyjne protokołu OSPF stale ewoluują w odpowiedzi na rosnące wymagania dotyczące bezpieczeństwa i przepustowości. Standard RFC 5709 wyeliminował podatności skrótu MD5 na kolizje kryptograficzne, wprowadzając algorytmy rodziny SHA-2 (SHA-256, SHA-384, SHA-512) do uwierzytelniania nagłówków pakietów. Z kolei dokument RFC 8362 definiuje rozszerzenia formatu LSA dla OSPFv3, wprowadzając struktury typu TLV (Type-Length-Value), co zbliża architekturę protokołu do standardu IS-IS i umożliwia elastyczną obsługę nowych funkcji sieciowych bez konieczności modyfikacji bazowego formatu pakietów.

Skróty użyte w tym slajdzie:
IETF (Internet Engineering Task Force) - Międzynarodowy organ odpowiedzialny za standaryzację protokołów TCP/IP.
RFC (Request for Comments) - Oficjalny dokument techniczny publikowany przez IETF zawierający standardy protokołów.
MD5 (Message Digest Algorithm 5) - Funkcja skrótu stosowana do kryptograficznego uwierzytelniania pakietów OSPF (RFC 2328).
SHA (Secure Hash Algorithm) - Rodzina bezpiecznych funkcji skrótu zalecana do uwierzytelniania OSPF (RFC 5709).

4/54

Standard OSPF: geneza, otwartość i rola w kampusie

Wprowadzenie do wiodącego protokołu routingu klasy Enterprise.

Wykład 8: Standard OSPF: geneza, otwartość i rola w kampusie

  • Pojęcie OSPF (Open Shortest Path First): bezklasowy protokół routingu wewnętrznego stanu łącza (Link-State IGP).
  • Geneza: opracowany przez grupę roboczą IETF pod koniec lat 80. XX wieku w celu zastąpienia ograniczonego protokołu RIP.
  • Znaczenie słowa Open: w pełni otwarty standard publiczny (RFC 2328); brak uzależnienia od jednego dostawcy sprzętu (pełna interoperacyjność między urządzeniami Cisco, Juniper, Aruba, Huawei, Linux/FRR).
  • Standard inżynierski: de facto domyślny protokół routingu stosowany w sieciach akademickich, szpitalnych i korporacyjnych na całym świecie.
Protokół OSPF powstał jako niezależny od dostawców otwarty standard IGP, zapewniający pełną interoperacyjność urządzeń heterogenicznych w warstwach dystrybucji i rdzenia kampusu zgodnie z Cisco CVD.
Ilustracja techniczna do slajdu 4: Standard OSPF: geneza, otwartość i rola w kampusie

OSPF powstał jako otwarty standard niezależny od dostawców sprzętu, co stanowi jego fundamentalną przewagę nad rozwiązaniami własnościowymi (proprietary), takimi jak pierwotne wersje protokołu EIGRP firmy Cisco. Otwartość standardu umożliwia budowę heterogenicznych sieci kampusowych łączących przełączniki różnych producentów.

Zgodnie z wytycznymi Cisco Validated Design (CVD) OSPF jest rekomendowanym protokołem IGP dla warstwy rdzeniowej (Core) i dystrybucyjnej (Distribution) kampusu, gwarantując przewidywalną zbieżność i bezproblemową współpracę z mechanizmami agregacji łączy i redundancji zasilania.

Otwarty charakter protokołu OSPF eliminuje zjawisko uzależnienia od jednego dostawcy (Vendor Lock-in), co ma kluczowe znaczenie przy przetargach publicznych na rozbudowę infrastruktury uczelnianej. Uniwersytet może łączyć w jednym szkielecie przełączniki rdzeniowe różnych producentów, mając gwarancję pełnej interoperacyjności w warstwie trasowania. Ponadto OSPF idealnie integruje się z systemami operacyjnymi open-source (np. FRRouting, BIRD), co umożliwia bezpośrednie włączanie uniwersyteckich klastrów serwerowych i wirtualnych routerów programowych do wspólnej domeny OSPF.

Skróty użyte w tym slajdzie:
IGP (Interior Gateway Protocol) - Klasa protokołów routingu wewnętrznego działających w ramach jednego systemu autonomicznego.
Cisco CVD (Cisco Validated Design) - Sprawdzone, standardowe schematy architektoniczne dla nowoczesnych kampusów.
Interoperability (Multi-Vendor Interoperability) - Zdolność urządzeń różnych producentów do bezproblemowej współpracy na podstawie standardów IETF.

5/54

Podstawowe cechy protokołu OSPF

Katalog kluczowych funkcjonalności protokołu.

Wykład 8: Podstawowe cechy protokołu OSPF

  • Bezklasowość (Classless): pełne wsparcie dla masek o zmiennej długości (VLSM) oraz agregacji tras bezklasowych (CIDR).
  • Natywna obsługa warstwy 3: OSPF operuje bezpośrednio na warstwie IP (numer protokołu IP = 89); nie wymaga warstwy transportowej TCP ani UDP.
  • Szybka zbieżność: adaptacja do awarii sprzętu i traktów światłowodowych; z mechanizmem BFD możliwa jest zbieżność subsekundowa.
  • Brak sztucznych limitów przeskoków (w przeciwieństwie do limitu 15 routerów w RIP).
  • Efektywne wykorzystanie pasma: brak okresowego zalewania tablicami; przesyłanie aktualizacji wyłącznie po wykryciu zmiany w sieci (Event-Driven Updates).
  • Równoważenie obciążenia na wielu ścieżkach o jednakowym koszcie (ECMP).
Podstawowe cechy OSPF obejmują bezklasowość (wsparcie dla VLSM i CIDR), brak ograniczeń liczby przeskoków, natychmiastowe rozsyłanie aktualizacji wyzwalanych zdarzeniami (Triggered Updates) oraz rzadkie cykliczne odświeżanie LSA.
Ilustracja techniczna do slajdu 5: Podstawowe cechy protokołu OSPF

Do kluczowych cech protokołu OSPF należy pełna bezklasowość (Classless Routing), umożliwiająca stosowanie masek o zmiennej długości (VLSM) oraz agregacji prefiksów (CIDR). OSPF nie wprowadza sztucznego limitu przeskoków (Hop Count), co pozwala na budowę rozległych sieci o złożonej topologii.

W odróżnieniu od protokołów wektora odległości, OSPF nie rozsyła cyklicznie całej tablicy routingu. Aktualizacje topologii (Triggered Updates) są generowane natychmiast po wystąpieniu zdarzenia sieciowego, a okresowe odświeżanie wpisów LSA następuje rzadko (domyślnie co 30 minut), co znacznie redukuje narzut transmisyjny.

Z inżynierskiego punktu widzenia brak ograniczenia liczby przeskoków w OSPF wynika z matematycznych właściwości algorytmu SPF, w którym wagi łączy są sumowane wzdłuż ścieżki, a jedynym limitem jest 24-bitowa wartość metryki całkowitej. Aby zapobiec starzeniu się rekordów w stabilnej sieci, OSPF stosuje mechanizm odświeżania LSA Refresh (LSRefreshTime = 30 minut) oraz kasowania rekordów przeterminowanych (MaxAge = 60 minut). Dzięki temu baza danych LSDB zachowuje integralność nawet przy wielomiesięcznej bezawaryjnej pracy urządzeń bez generowania sztucznego obciążenia transmisyjnego.

Skróty użyte w tym slajdzie:
Classless (Classless Routing) - Trasowanie bezklasowe wspierające maski o zmiennej długości (VLSM) oraz agregację CIDR.
Triggered Update (Triggered Update) - Natychmiastowe rozsyłanie anonsów LSA w reakcji na zmianę stanu łącza bez oczekiwania na timer.

6/54

Trzy filary architektury OSPF

Bazy danych i struktury pamięciowe utrzymywane przez każdy router OSPF.

Wykład 8: Trzy filary architektury OSPF

  • Filar 1: Tablica sąsiadów (Adjacency Database / Neighbor Table): rejestr wszystkich bezpośrednio podłączonych routerów OSPF, z którymi nawiązano poprawną relację sąsiedztwa; wgląd poleceniem show ip ospf neighbor.
  • Filar 2: Baza danych stanu łączy (Link-State Database - LSDB): kompletna cyfrowa mapa topologii danego obszaru zawierająca wszystkie odebrane anonse LSA; wgląd poleceniem show ip ospf database.
  • Filar 3: Tablica routingu (Routing Table): wynik działania algorytmu SPF na bazie LSDB; lista najlepszych tras zainstalowanych w tablicy IP; wgląd poleceniem show ip route ospf.
Architektura OSPF opiera się na trzech filarach: tablicy sąsiadów (Adjacency Database), bazie danych stanu łączy (LSDB) oraz tablicy routingu tworzonej na podstawie algorytmu SPF.
Ilustracja techniczna do slajdu 6: Trzy filary architektury OSPF

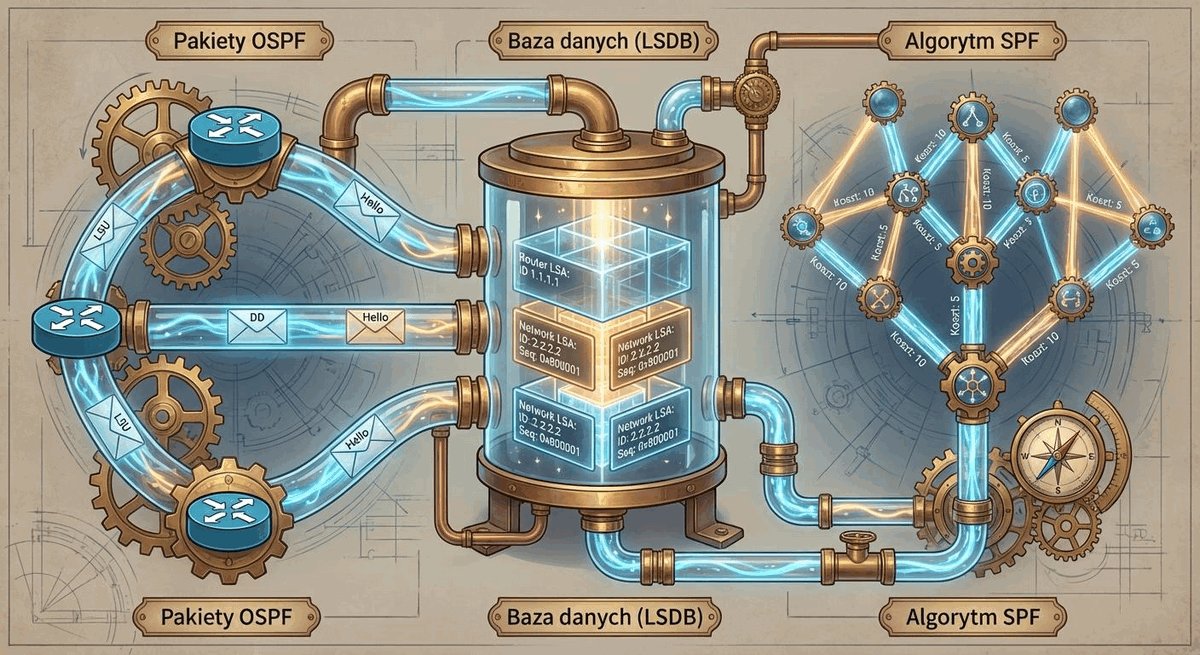
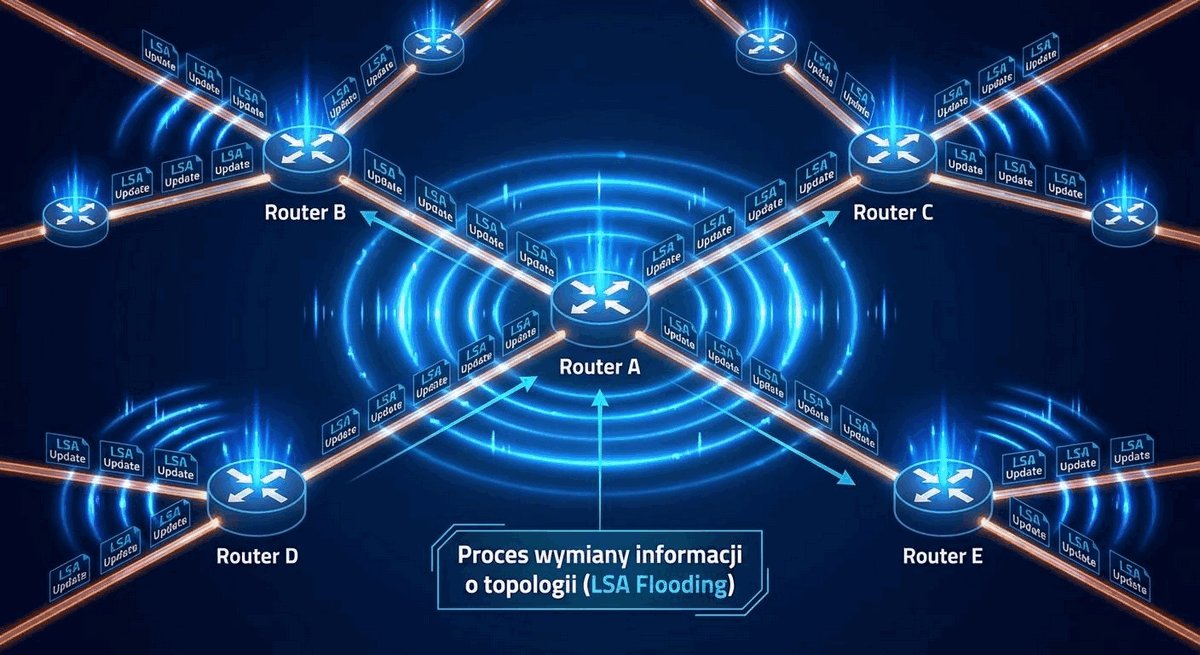
Działanie OSPF można opisać w trzech krokach: nawiązanie relacji sąsiedztwa (Adjacency) za pomocą protokołu Hello, zalewanie sieci anonsami stanu łączy (LSA Flooding) w celu zsynchronizowania bazy LSDB oraz autonomiczne przeliczenie najkrótszych ścieżek przez algorytm Dijkstry (SPF).

Taki trójpodział gwarantuje, że routery podejmują decyzje o trasowaniu na podstawie obiektywnej i identycznej wiedzy o topologii całego obszaru, eliminując zjawisko przekazywania tras z "drugiej ręki" (Routing by Rumor), charakterystyczne dla wektora odległości.

Separacja etapów odkrywania sąsiedztwa, zalewania bazą LSDB i wyznaczania tras zabezpiecza sieć przed przedwczesnym kierowaniem pakietów na niesprawdzone łącza. Dopóki faza synchronizacji bazy LSDB nie zakończy się sukcesem (stan Full), węzeł nie instaluje nowych tras w tablicy przekazywania FIB. W ten sposób OSPF eliminuje zjawisko czarnych dziur, które w starszych protokołach pojawiało się w trakcie powolnej propagacji tablic routingu, zapewniając pełną integralność ścieżek pakietowych w kampusie.

Skróty użyte w tym slajdzie:
Adjacency (Adjacency Relationship) - Formalna relacja sąsiedztwa pomiędzy dwoma routerami umożliwiająca synchronizację bazy LSDB.
Hello Protocol (OSPF Hello Protocol) - Mechanizm cyklicznej wymiany pakietów służący do odkrywania i podtrzymywania relacji sąsiedzkich.

7/54

Pięć typów pakietów OSPF

Komunikaty protokołu sterujące nawiązywaniem sąsiedztwa i synchronizacją bazy.

Wykład 8: Pięć typów pakietów OSPF

  • Typ 1: Hello Packet - odkrywanie sąsiadów, uzgadnianie parametrów i mechanizm Keepalive.
  • Typ 2: Database Description (DBD / DDP) - zwięzły spis zawartości bazy LSDB wysyłany podczas synchronizacji.
  • Typ 3: Link-State Request (LSR) - żądanie przesłania szczegółowych informacji o konkretnym brakującym anonsie LSA.
  • Typ 4: Link-State Update (LSU) - pakiet przenoszący jeden lub więcej szczegółowych anonsów LSA (odpowiedź na LSR lub samoczynny rozgłos po awarii).
  • Typ 5: Link-State Acknowledgment (LSAck) - jawne potwierdzenie odbioru pakietów LSU gwarantujące niezawodność.
Standard OSPF definiuje 5 wyspecjalizowanych typów pakietów: Hello (Typ 1), Database Description (DBD, Typ 2), Link-State Request (LSR, Typ 3), Link-State Update (LSU, Typ 4) oraz Link-State Acknowledgment (LSAck, Typ 5).
Ilustracja techniczna do slajdu 7: Pięć typów pakietów OSPF

W architekturze OSPF zdefiniowano dokładnie pięć wyspecjalizowanych typów pakietów: Hello (Typ 1) do odkrywania sąsiadów, Database Description (DBD, Typ 2) do podsumowania zawartości bazy LSDB, Link-State Request (LSR, Typ 3) do żądania szczegółowych danych o brakujących anonsach, Link-State Update (LSU, Typ 4) do przesyłania pełnych rekordów LSA oraz Link-State Acknowledgment (LSAck, Typ 5) do potwierdzania odbioru.

Komunikacja pakietowa w OSPF realizowana jest bezpośrednio w nagłówku IP z numerem protokołu 89, bez wykorzystania warstwy transportowej TCP ani UDP. Niezawodność transmisji LSU gwarantowana jest przez jawne potwierdzenia pakietami LSAck lub retransmisję po upływie timera RxmtInterval.

Mechanizm retransmisji pakietów LSU opiera się na dedykowanej liście retransmisyjnej (Link-State Retransmission List) utrzymywanej oddzielnie dla każdego sąsiada. Jeżeli potwierdzenie LSAck nie nadejdzie przed upływem czasu RxmtInterval (domyślnie 5 sekund), router retransmituje pakiet LSU w trybie Unicast bezpośrednio do danego sąsiada. Zapobiega to utracie spójności bazy LSDB na łączach charakteryzujących się chwilowym wzrostem stopy błędów bitowych (BER) lub okresowym przeciążeniem buforów interfejsu transmisyjnego.

Skróty użyte w tym slajdzie:
DBD (Database Description) - Pakiet OSPF (Typ 2) zawierający nagłówki LSA używany do wstępnej synchronizacji baz danych.
LSR (Link-State Request) - Pakiet OSPF (Typ 3) żądający przesłania szczegółowych informacji o brakujących wpisach LSA.
LSU (Link-State Update) - Pakiet OSPF (Typ 4) przenoszący pełne struktury anonsów LSA w odpowiedzi na pakiet LSR.
LSAck (Link-State Acknowledgment) - Pakiet OSPF (Typ 5) potwierdzający niezawodny odbiór pakietów aktualizacji LSU.

8/54

Format nagłówka pakietu OSPF i adresy multicast

Enkapsulacja i adresacja grupowa protokołu OSPF.

Wykład 8: Format nagłówka pakietu OSPF i adresy multicast

  • Stały nagłówek OSPF o długości 24 bajtów dodawany do każdego typu pakietu: pola Version, Type, Packet Length, Router ID, Area ID, Checksum, AuType, Authentication.
  • Adresacja grupowa multicast w IPv4:
  • 224.0.0.5 (All OSPF Routers): adres, na którym nasłuchują wszystkie routery z włączonym protokołem OSPF.
  • 224.0.0.6 (All DR Routers): adres, na którym nasłuchują wyłącznie routery pełniące funkcję Designated Router (DR) oraz Backup Designated Router (BDR).
  • Adresacja multicast w IPv6 (OSPFv3): ff02::5 oraz ff02::6.
Pakiety OSPF operują bezpośrednio w warstwie IP (protokół 89) z 24-bajtowym nagłówkiem, wykorzystując adresy multicastowe 224.0.0.5 (wszystkie routery OSPF) oraz 224.0.0.6 (wyłącznie routery DR i BDR).
Ilustracja techniczna do slajdu 8: Format nagłówka pakietu OSPF i adresy multicast

Każdy pakiet OSPF rozpoczyna się 24-bajtowym zunifikowanym nagłówkiem zawierającym numer wersji (2 dla IPv4), typ pakietu, identyfikator Router ID nadawcy, identyfikator obszaru Area ID, sumę kontrolną oraz pole typu i danych uwierzytelniania.

Komunikacja między węzłami prowadzona jest z wykorzystaniem dwóch zastrzeżonych adresów multicastowych IPv4: 224.0.0.5 (AllSPFRouters - nasłuchiwany przez wszystkie węzły OSPF) oraz 224.0.0.6 (AllDRouters - nasłuchiwany wyłącznie przez routery DR i BDR). W sieciach IPv6 odpowiadają im adresy ff02::5 oraz ff02::6.

W nagłówku pakietu OSPF pole Type of Service (TOS) zostało historycznie zachowane z RFC 1583, natomiast we współczesnym standardzie RFC 2328 jego wartość musi wynosić zero. Pole sumy kontrolnej weryfikuje integralność całego pakietu z wyłączeniem 64-bitowego pola uwierzytelniania, co zapobiega modyfikacji danych przez zakłócenia elektromagnetyczne w torze transmisyjnym. Zastosowanie adresów grupowych link-local (multicast) z zakresu 224.0.0.0/24 (TTL=1) gwarantuje, że komunikaty sterujące OSPF nigdy nie zostaną przekazane poza lokalny segment warstwy 2 przez żaden standardowy router IP.

Skróty użyte w tym slajdzie:
AllSPFRouters (All SPF Routers Multicast) - Adres grupowy 224.0.0.5 (oraz ff02::5 w IPv6) nasłuchiwany przez wszystkie węzły OSPF.
AllDRouters (All DR Routers Multicast) - Adres grupowy 224.0.0.6 (oraz ff02::6 w IPv6) nasłuchiwany wyłącznie przez routery DR i BDR.

9/54

Rola pakietu Hello: odkrywanie sąsiadów i mechanizm Keepalive

Fundament budowy i utrzymania relacji między routerami.

Wykład 8: Rola pakietu Hello: odkrywanie sąsiadów i mechanizm Keepalive

  • Okresowe wysyłanie: router wysyła pakiety Hello przez wszystkie interfejsy z włączonym OSPF w odstępie Hello Interval (domyślnie co 10 sekund w sieciach Ethernet/Point-to-Point).
  • Wykrywanie awarii: parametr Dead Interval określa czas oczekiwania na pakiet Hello przed uznaniem sąsiada za martwego (domyślnie 4 x Hello Interval = 40 sekund).
  • Zawartość pakietu Hello: identyfikator Router ID, interwały czasowe, identyfikator obszaru (Area ID), priorytet interfejsu, adresy znanych sąsiadów, adresy DR/BDR oraz flagi opcji i uwierzytelniania.
Pakiet Hello służy do dynamicznego odkrywania routerów w segmencie L2 oraz monitorowania ciągłości relacji (Keepalive) na podstawie czasów Hello Interval (10 s) i Dead Interval (40 s).
Ilustracja techniczna do slajdu 9: Rola pakietu Hello: odkrywanie sąsiadów i mechanizm Keepalive

Pakiet Hello pełni rolę cyklicznego sygnału sprawdzającego (Keepalive) oraz mechanizmu dynamicznego odkrywania routerów w tym samym segmencie L2. Domyślny interwał Hello wynosi 10 sekund na łączach wielodostępnych i P2P (oraz 30 sekund na wolnych łączach NBMA).

Brak odebrania pakietu Hello od sąsiada przez czas określony parametrem Dead Interval (domyślnie 40 sekund, czyli 4-krotność Hello) skutkuje uznaniem łącza za zerwane, natychmiastowym usunięciem sąsiada z tabeli sąsiedztwa i zainicjowaniem procedury przeliczenia SPF.

W pakiecie Hello przesyłana jest również lista identyfikatorów RID wszystkich routerów, od których nadawca odebrał pakiet w ciągu zadanego okresu Dead Interval. Mechanizm ten jest podstawą weryfikacji dwukierunkowości łącza (Bi-directional Connectivity). Jeżeli uszkodzenie kabla światłowodowego dotyczy wyłącznie jednego włókna (awaria typu Unidirectional Link), router nadający pakiety nie odnajdzie swojego RID w komunikatach zwrotnych i relacja sąsiedztwa nie przekroczy stanu Init, co zapobiega powstaniu asymetrycznej czarnej dziury transmisyjnej.

Skróty użyte w tym slajdzie:
Hello Interval (Hello Interval Timer) - Czas w sekundach (domyślnie 10 s na łączach Ethernet) pomiędzy wysyłaniem kolejnych pakietów Hello.
Dead Interval (Router Dead Interval Timer) - Czas (domyślnie 4-krotność Hello Interval, 40 s), po którym brak odpowiedzi oznacza awarię sąsiada.

10/54

Identyfikator routera (Router ID - RID): definicja i reguły wyboru

Unikalna tożsamość urządzenia w domenie routingu OSPF.

Wykład 8: Identyfikator routera (Router ID - RID): definicja i reguły wyboru

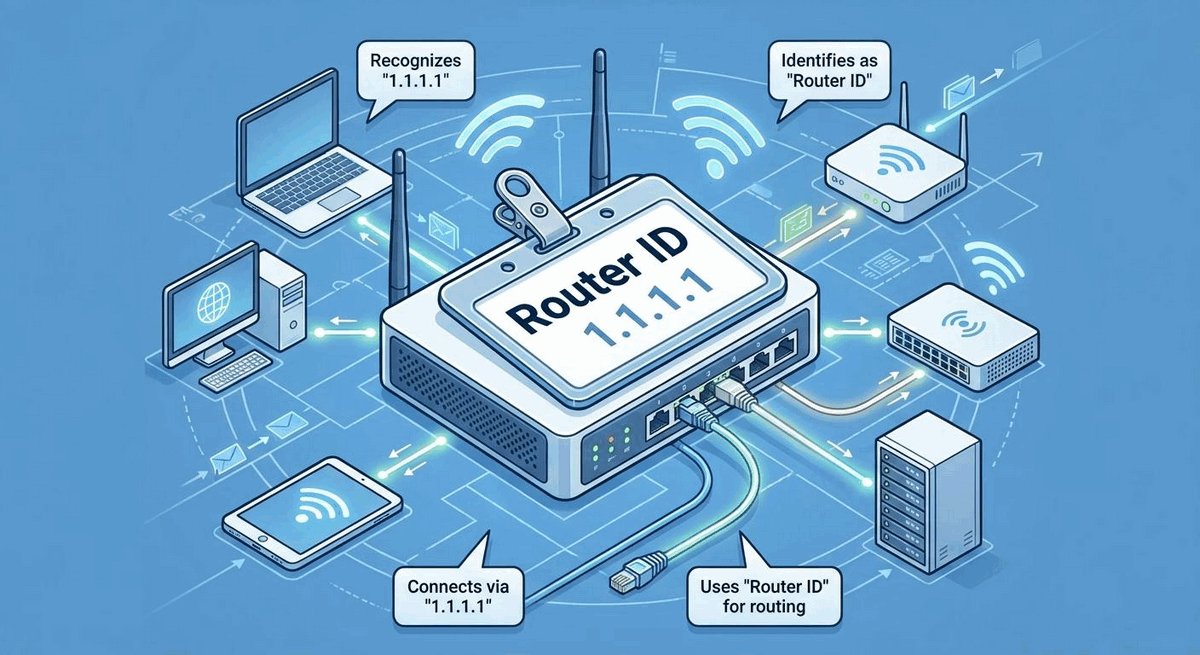
  • Definicja Router ID: 32-bitowa liczba zapisywana w formacie adresu IPv4 (np. 1.1.1.1 lub 10.255.255.1), jednoznacznie identyfikująca dany router w całej domenie OSPF.
  • Algorytm wyboru RID w kolejności priorytetów:
  • 1. Jawnie skonfigurowany identyfikator: wartość podana poleceniem router-id w procesie OSPF ma najwyższy priorytet.
  • 2. Jeśli brak konfiguracji jawnej: najwyższy adres IPv4 spośród aktywnych interfejsów wirtualnych Loopback.
  • 3. Jeśli brak interfejsów Loopback: najwyższy adres IPv4 spośród aktywnych fizycznych interfejsów przełącznika/routera.
  • Ryzyko wyboru automatycznego: restart fizycznego interfejsu o najwyższym adresie może wymusić zmianę RID i zresetowanie wszystkich sesji OSPF tego routera.
Identyfikator Router ID (RID) to 32-bitowa liczba w formacie IPv4 jednoznacznie identyfikująca urządzenie w domenie OSPF, wybierana automatycznie na podstawie najwyższego adresu loopback lub interfejsu fizycznego.
Ilustracja techniczna do slajdu 10: Identyfikator routera (Router ID - RID): definicja i reguły wyboru

Identyfikator routera (Router ID - RID) to 32-bitowa wartość zapisywana w formacie adresu IPv4, jednoznacznie identyfikująca urządzenie w całej domenie OSPF. RID jest kluczem głównym w anonsach LSA i nie może powtarzać się na żadnych dwóch routerach w sieci.

Algorytm automatycznego wyboru RID w systemie Cisco IOS analizuje kolejno: jawną komendę router-id w procesie OSPF, najwyższy adres IPv4 na aktywnych logicznych interfejsach Loopback, a w ostateczności najwyższy adres IPv4 spośród aktywnych interfejsów fizycznych.

Format 32-bitowy Router ID jest tożsamy z zapisem IPv4, lecz z punktu widzenia protokołu OSPF stanowi wyłącznie abstrakcyjną liczbę identyfikacyjną. Oznacza to, że router może posiadać RID o wartości 10.255.255.1 nawet wówczas, gdy adres ten nie jest w ogóle rozgłaszany w podsieciach użytkowników. W przypadku duplikacji identyfikatorów RID na dwóch routerach w tym samym obszarze dochodzi do konfliktu bazy LSDB, w którym urządzenia naprzemiennie unieważniają swoje anonse LSA Typ 1, co całkowicie paraliżuje proces routingu w dotkniętym fragmencie kampusu.

Skróty użyte w tym slajdzie:
Loopback (Loopback Logical Interface) - Wirtualny, stabilny interfejs programowy routera, który nigdy nie przechodzi fizycznie w stan down.
Physical IP (Physical Interface IP) - Adres IP skonfigurowany na fizycznym porcie przełącznika lub routera.

11/54

Dobre praktyki konfiguracji Router ID

Inżynierskie reguły zapewniające stabilność tożsamości routerów.

Wykład 8: Dobre praktyki konfiguracji Router ID

  • Złota zasada inżynierska: Router ID ZAWSZE konfigurujemy jawnie i statycznie.
  • Metoda 1 (rekomendowana): bezpośrednia komenda w procesie OSPF:
  • router ospf 1
  • router-id 10.255.0.1
  • Metoda 2: utworzenie interfejsu wirtualnego interface Loopback0 z adresem 10.255.0.1/32 (interfejs Loopback nigdy nie ulega fizycznej awarii).
  • Hierarchiczny schemat numeracji RID w kampusie: np. 10.255.B.X (gdzie B = numer budynku, X = numer przełącznika w budynku); ułatwia natychmiastową identyfikację źródła w logach Syslog.
Dobrą praktyką inżynierską w projektowaniu sieci kampusowej jest jawne, ręczne definiowanie parametru router-id w procesie OSPF, co zapobiega niestabilności tożsamości węzła przy rekonfiguracji interfejsów fizycznych.
Ilustracja techniczna do slajdu 11: Dobre praktyki konfiguracji Router ID

Najlepszą praktyką inżynierską w projektowaniu sieci kampusowej jest bezwzględne, ręczne definiowanie identyfikatora za pomocą polecenia router-id <IP> w sekcji konfiguracyjnej protokołu OSPF. Eliminuje to zależność tożsamości routera od losowych zmian adresacji interfejsów fizycznych.

Warto pamiętać, że zmiana RID na pracującym urządzeniu wymaga przeładowania procesu komendą clear ip ospf process, co powoduje chwilowe zerwanie wszystkich relacji sąsiedztwa i ponowne przeliczenie drzewa SPF.

Zgodnie z inżynierskimi standardami projektowania sieci kampusowych zaleca się powiązanie wartości RID ze stałym adresem interfejsu Loopback0 urządzenia (np. z wydzielonej podsieci zarządzającej /32). Interfejs pętli zwrotnej ma charakter czysto logiczny i nigdy nie przechodzi w stan fizycznego wyłączenia (jest stale up/up), co gwarantuje pełną stabilność tożsamości routera podczas przełączania fizycznych traktów transmisyjnych i ułatwia jednoznaczną interpretację wpisów w systemach telemetrii oraz logach Syslog.

Skróty użyte w tym slajdzie:
Manual RID (Manual Router ID Configuration) - Jawne przypisanie 32-bitowego identyfikatora RID poleceniem CLI router-id mające najwyższy priorytet.

12/54

Siedem stanów relacji sąsiedztwa OSPF: od stanu Down do 2-Way

Początkowa faza nawiązywania dialogu między urządzeniami.

Wykład 8: Siedem stanów relacji sąsiedztwa OSPF: od stanu Down do 2-Way

  • Stan Down: początkowy stan; brak odebranych pakietów Hello od sąsiada.
  • Stan Init: router odebrał pakiet Hello od sąsiada, ale na liście sąsiadów w pakiecie Hello nie ma jeszcze jego własnego Router ID (komunikacja jednokierunkowa).
  • Stan 2-Way: router odbiera pakiet Hello, w którym sąsiad podaje Router ID tego routera (potwierdzona komunikacja dwukierunkowa).
  • Kluczowy moment w stanie 2-Way: w sieciach wielodostępowych typu Ethernet właśnie w stanie 2-Way następuje elekcja routerów DR i BDR; w sieciach punkt-punkt nie przeprowadza się elekcji DR/BDR i routery przechodzą do stanu ExStart.
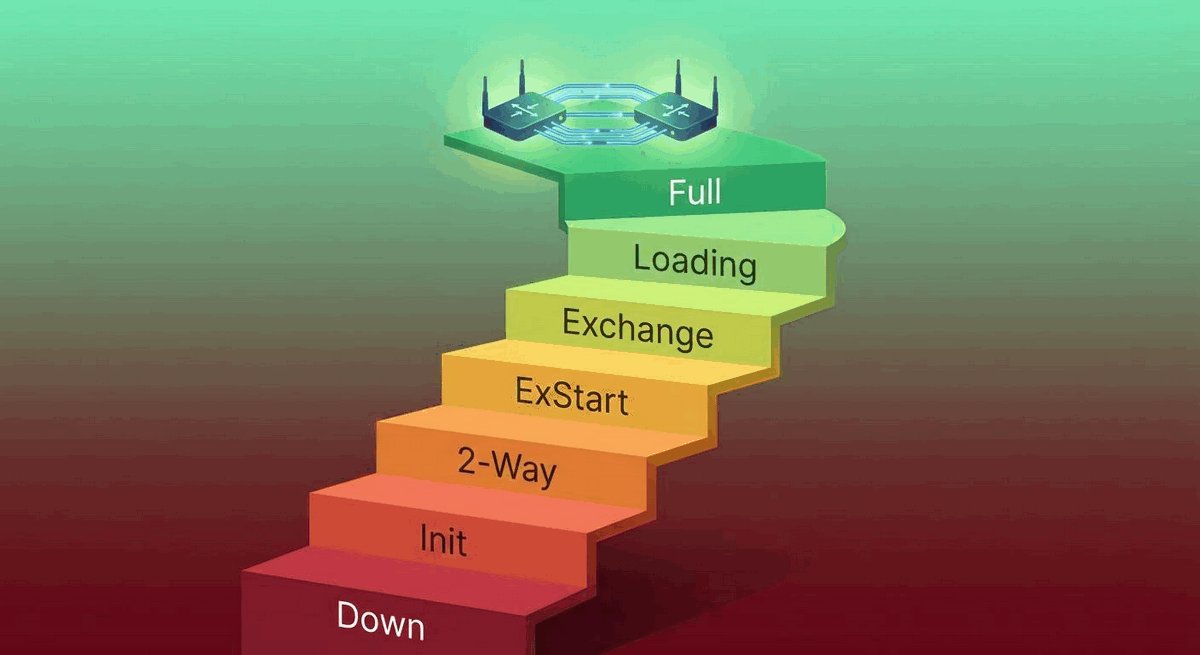
Faza inicjalizacji relacji sąsiedztwa OSPF obejmuje stany Down, Init (odebranie pierwszego Hello) oraz 2-Way, w którym następuje obustronna widoczność urządzeń i inicjacja elekcji DR/BDR.
Ilustracja techniczna do slajdu 12: Siedem stanów relacji sąsiedztwa OSPF: od stanu Down do 2-Way

Nawiązywanie relacji sąsiedztwa OSPF to sekwencyjny proces opisany przez 7-stanową maszynę stanów. W stanie Down router nie wykrył jeszcze żadnych pakietów. Po wysłaniu Hello i odebraniu pierwszego pakietu od sąsiada węzeł przechodzi w stan Init.

Stan 2-Way oznacza, że router odnalazł swój własny identyfikator RID na liście sąsiadów w pakiecie Hello odebranym od drugiego urządzenia. W tym stanie następuje obustronna widoczność (Bi-directional Communication) oraz rozpoczyna się procedura elekcji DR/BDR w sieciach wielodostępnych.

Z inżynierskiego punktu widzenia stan 2-Way jest stanem docelowym i całkowicie poprawnym dla routerów typu DROther na łączach wielodostępnych Ethernet. Urządzenia te nawiązują pełną synchronizację (stan Full) wyłącznie z routerem DR oraz jego zastępcą BDR, natomiast pomiędzy sobą pozostają stale w relacji 2-Way (oznaczanej w tabeli jako 2-WAY/DROTHER). Pozwala to na uniknięcie budowy pełnej siatki połączeń sąsiedzkich, ograniczając zużycie pamięci operacyjnej i redukując liczbę wymienianych pakietów kontrolnych w segmencie.

Skróty użyte w tym slajdzie:
Down State (OSPF Down State) - Początkowy stan maszyny stanów OSPF oznaczający brak odebranych pakietów Hello od sąsiada.
Init State (OSPF Init State) - Stan, w którym router odebrał pakiet Hello, lecz jego własny RID nie znajduje się jeszcze na liście sąsiadów.
2-Way State (OSPF 2-Way State) - Stan potwierdzający obustronną komunikację; moment przeprowadzenia elekcji routerów DR i BDR.

13/54

Zaawansowane stany sąsiedztwa: ExStart, Exchange, Loading oraz Full

Faza synchronizacji bazy danych stanu łączy LSDB.

Wykład 8: Zaawansowane stany sąsiedztwa: ExStart, Exchange, Loading oraz Full

  • Stan ExStart: uzgodnienie ról Master/Slave oraz początkowego numeru sekwencyjnego do wymiany pakietów DBD (router o wyższym RID staje się Masterem).
  • Stan Exchange: routery wymieniają pakiety Database Description (DBD) zawierające nagłówki LSA znajdujących się w ich bazach; urządzenia porównują, których wpisów im brakuje.
  • Stan Loading: router wysyła pakiety Link-State Request (LSR) z prośbą o brakujące LSA, a partner odpowiada pakietami Link-State Update (LSU).
  • Stan Full: bazy danych LSDB obu routerów są w pełni zsynchronizowane i identyczne; docelowy, stabilny stan relacji sąsiedztwa.
Zaawansowane stany sąsiedztwa (ExStart, Exchange, Loading i Full) realizują negocjację ról Master/Slave, wymianę nagłówków LSA w pakietach DBD oraz synchronizację pełnych rekordów topologii bazy LSDB.
Ilustracja techniczna do slajdu 13: Zaawansowane stany sąsiedztwa: ExStart, Exchange, Loading oraz Full

Po zakończeniu etapu 2-Way routery przeznaczone do pełnej synchronizacji przechodzą do stanu ExStart, gdzie ustalają relację Master/Slave oraz numer sekwencyjny pakietów DBD. W stanie Exchange routery wymieniają nagłówki LSA za pomocą pakietów Database Description.

W stanie Loading wysyłane są pakiety LSR z żądaniem brakujących anonsów oraz pakiety LSU z pełnymi danymi topologii. Osiągnięcie stanu Full oznacza całkowitą spójność bazy LSDB pomiędzy dwoma routerami i pełną zbieżność routingu.

W stanie ExStart następuje porównanie identyfikatorów RID: urządzenie o wyższym RID przyjmuje rolę Mastera i jednostronnie narzuca początkowy numer sekwencyjny (DD Sequence Number), podczas gdy urządzenie Slave jedynie potwierdza odebrane pakiety, używając tego samego numeru. Taka asymetryczna kontrola sekwencji eliminuje ryzyko wyścigów transmisyjnych (Race Conditions) podczas wymiany streszczeń bazy danych. Dopiero po przesłaniu wszystkich wymaganych rekordów LSA w stanie Loading następuje przejście do stanu Full, co oznacza pełną synchronizację grafu obszaru.

Skróty użyte w tym slajdzie:
ExStart (OSPF ExStart State) - Stan negocjacji relacji Master/Slave oraz ustalania początkowego numeru sekwencyjnego wymiany DBD.
Exchange (OSPF Exchange State) - Stan bezpośredniej wymiany pakietów Database Description zawierających nagłówki bazy LSDB.
Loading (OSPF Loading State) - Stan dosyłania brakujących pełnych anonsów LSA za pomocą żądań LSR i odpowiedzi LSU.
Full State (OSPF Full State) - Stan pełnej dojrzałości i pełnej synchronizacji baz LSDB pomiędzy sąsiadami.

14/54

Warunki konieczne do nawiązania sąsiedztwa OSPF

Katalog parametrów, których niezgodność uniemożliwia zestawienie sesji.

Wykład 8: Warunki konieczne do nawiązania sąsiedztwa OSPF

  • Aby dwa routery przeszły w stan Full, na wspólnym łączu muszą być bezwzględnie zgodne:
  • 1. Zgodność identyfikatora obszaru: oba interfejsy muszą należeć do tego samego Area ID.
  • 2. Zgodność podsieci i maski: adresy IP na łączu muszą należeć do tej samej podsieci.
  • 3. Zgodność timerów: wartości Hello Interval oraz Dead Interval muszą być identyczne.
  • 4. Zgodność typu obszaru: flagi obszaru specjalnego (Stub / NSSA) muszą być takie same.
  • 5. Zgodność uwierzytelniania: zgodny typ uwierzytelniania i identyczne hasło/klucz.
  • 6. Zgodność parametru MTU: jeśli rozmiary MTU na końcach kabla są różne, sąsiedztwo utknie w stanie ExStart/Exchange.
Nawiązanie relacji Full wymaga pełnej zgodności parametrów Area ID, maski podsieci, timerów Hello/Dead, flag obszaru oraz zgodności jednostki MTU, której niedopasowanie powoduje trwałe zawieszenie w stanie ExStart/Exchange.
Ilustracja techniczna do slajdu 14: Warunki konieczne do nawiązania sąsiedztwa OSPF

Aby relacja sąsiedztwa OSPF mogła przejść do stanu Full, parametry przesyłane w pakietach Hello muszą być w pełni zgodne po obu stronach łącza. Obejmuje to: identyfikator obszaru (Area ID), maskę podsieci (na łączach Broadcast), czasy timerów Hello i Dead, flagi obszaru (Stub/NSSA) oraz parametry uwierzytelniania.

Krytyczną pułapką wdrożeniową jest niedopasowanie jednostki MTU (Maximum Transmission Unit). Niezgodność MTU pozwala na przejście do stanu 2-Way, lecz trwale zawiesza proces w stanie ExStart lub Exchange podczas wymiany pakietów DBD przekraczających MTU drugiego węzła.

Weryfikacja zgodności parametrów Hello w systemie Cisco IOS realizowana jest poleceniem diagnostycznym debug ip ospf hello lub debug ip ospf adj. Najczęstszą przyczyną problemów w sieciach kampusowych bywa pomyłka w konfiguracji masek podsieci na portach magistralnych łączących budynki lub zróżnicowanie wartości timera ip ospf hello-interval. Standard RFC 2328 bezwzględnie wymaga identyczności tych wartości, ponieważ asynchroniczne wysyłanie pakietów Keepalive prowadziłoby do permanentnego zrywania relacji sąsiedztwa i niepotrzebnego obciążania procesora przełącznika.

Skróty użyte w tym slajdzie:
MTU Mismatch (Maximum Transmission Unit Mismatch) - Niezgodność rozmiaru MTU na interfejsach powodująca zawieszenie OSPF w stanie ExStart/Exchange.
Area ID (OSPF Area Identifier) - 32-bitowy identyfikator obszaru (np. 0 lub 0.0.0.0) wymagany do nawiązania relacji sąsiedztwa.

15/54

Relacje sąsiedztwa w sieciach wielodostępowych: problem N*(N-1)/2

Wyzwanie skalowalności w segmentach przełączanych Ethernet.

Wykład 8: Relacje sąsiedztwa w sieciach wielodostępowych: problem N*(N-1)/2

  • Specyfika segmentu wielodostępowego (Broadcast Multiaccess): do jednego przełącznika L2 wpiętych jest np. 6 przełączników dystrybucyjnych L3.
  • Złożoność relacji pełnej siatki: gdyby każdy router zestawiał relację sąsiedztwa Full z każdym innym, liczba sesji wynosiłaby n*(n-1)/2 (dla 6 routerów = 15 sesji, dla 10 routerów = 45 sesji).
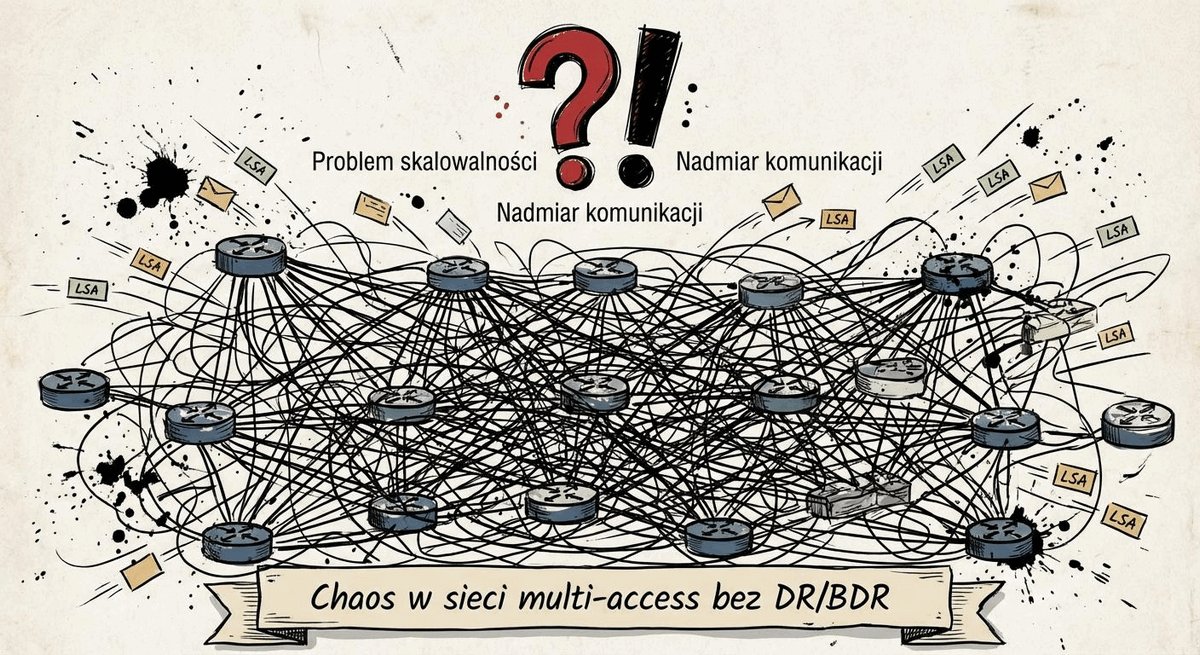
  • Eksplozja pakietów: każdy anons LSA byłby powielany wielokrotnie przez każdego sąsiada, powodując burzę pakietów sterujących na łączach szkieletowych.
  • Konieczność wyznaczenia centralnego koordynatora segmentu sieciowego.
W sieciach wielodostępnych Ethernet (Broadcast) pełna siatka połączeń pomiędzy wszystkimi węzłami generowałaby N*(N-1)/2 sesji sąsiedzkich, wywołując lawinowy rozrost ruchu kontrolnego i przeciążenie procesorów.
Ilustracja techniczna do slajdu 15: Relacje sąsiedztwa w sieciach wielodostępowych: problem N*(N-1)/2

W sieciach wielodostępnych Ethernet (Broadcast Multi-Access), w których do jednego segmentu L2 podłączonych jest N routerów, bezpośrednie nawiązanie relacji Full pomiędzy każdą parą urządzeń prowadziłoby do powstania N*(N-1)/2 relacji sąsiedztwa (dla 10 routerów jest to aż 45 sesji).

Taka siatka połączeń generowałaby lawinowy rozrost ruchu kontrolnego podczas rozsyłania anonsów LSA (LSA Storm) i znaczne obciążenie procesorów przełączników. Wymusiło to wprowadzenie mechanizmu centralizacji wymiany informacji.

Sieci wielodostępne Broadcast wymagają obecności mechanizmu DR/BDR, ponieważ każdy pakiet LSA wysyłany przez pojedynczy router musiałby zostać odebrany i potwierdzony przez wszystkie pozostałe węzły w domenie L2. Przy braku koordynacji liczba pakietów kontrolnych rośnie z kwadratem liczby routerów, prowadząc do natychmiastowego wysycenia buforów przełączników dostępowych. Z tego względu w nowoczesnych projektach szkieletowych preferuje się konfigurowanie łączy między przełącznikami rdzeniowymi jako połączeń dwupunktowych (ip ospf network point-to-point), co całkowicie wyłącza procedurę wyboru DR/BDR i przyspiesza zbieżność.

Skróty użyte w tym slajdzie:
Multi-Access (Broadcast Multi-Access Network) - Topologia sieciowa (np. przełączany Ethernet), w której wiele urządzeń współdzieli to samo medium.
DROTHER (DROTHER Router) - Router OSPF w sieci wielodostępnej, który nie pełni roli DR ani BDR i pozostaje w stanie 2-Way z innymi DROTHER.

16/54

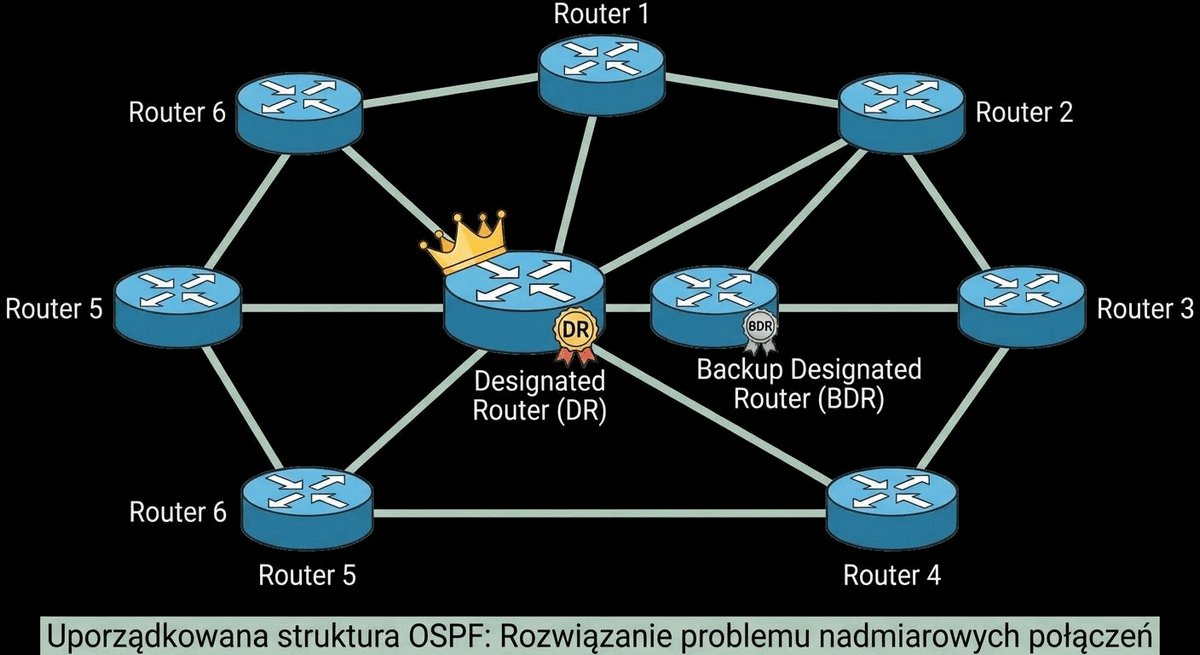
Rozwiązanie: koncepcja Designated Router (DR) i BDR

Optymalizacja wymiany informacji w segmencie współdzielonym.

Wykład 8: Rozwiązanie: koncepcja Designated Router (DR) i BDR

  • Designated Router (DR - Router Wyznaczony): centralny punkt wymiany informacji topologicznej w danym segmencie sieciowym.
  • Backup Designated Router (BDR): router zapasowy stale monitorujący pracę DR i gotowy do natychmiastowego przejęcia jego funkcji.
  • Pozostałe routery (DROther): routery zwykłe; nawiązują pełną relację sąsiedztwa (stan Full) WYŁĄCZNIE z routerem DR oraz BDR.
  • Relacja między zwykłymi routerami (DROther <-> DROther): zatrzymuje się na stałe w stanie 2-Way (stan poprawny i pożądany).
  • Redukcja sesji: routery DROther wysyłają pakiety aktualizacji wyłącznie na adres multicast 224.0.0.6 (słuchają DR/BDR); router DR przesyła zbiorcze uaktualnienie na adres 224.0.0.5 do wszystkich węzłów.
Router wyznaczony (Designated Router - DR) oraz router zapasowy (BDR) centralizują wymianę anonsów LSA w segmencie wielodostępnym, ograniczając relacje pozostałych węzłów (DROTHER) do stanu 2-Way między sobą.
Ilustracja techniczna do slajdu 16: Rozwiązanie: koncepcja Designated Router (DR) i BDR

Rozwiązaniem problemu skalowalności w sieciach wielodostępnych jest wyłonienie routera wyznaczonego DR (Designated Router) oraz routera zapasowego BDR (Backup Designated Router). Wszystkie pozostałe węzły w segmencie (DROTHER) nawiązują stan Full wyłącznie z routerami DR i BDR.

Pomiędzy sobą routery DROTHER pozostają na stałe w stanie 2-Way. Węzły DROTHER wysyłają pakiety aktualizacji LSU na dedykowany adres multicastowy 224.0.0.6 (AllDRouters), a router DR przekazuje je do wszystkich pozostałych urządzeń w segmencie na adres 224.0.0.5.

Rola routera BDR (Backup Designated Router) polega na pasywnym nasłuchiwaniu całej wymiany pakietów kontrolnych przesyłanych do DR na adres 224.0.0.6. Dzięki temu baza LSDB routera zapasowego jest stale w pełni zsynchronizowana z bazą DR. W przypadku awarii węzła głównego, BDR natychmiast przejmuje jego funkcje bez konieczności ponownej wymiany anonsów LSA, a urządzenia w segmencie uruchamiają jedynie procedurę wyboru nowego routera BDR, co ogranicza czas przestoju sieci do ułamka sekundy.

Skróty użyte w tym slajdzie:
Adjacency Reduction (Adjacency Reduction) - Ograniczenie liczby relacji sąsiedzkich w sieci z N*(N-1)/2 do 2N-3 dzięki roli routera DR.

17/54

Algorytm elekcji DR i BDR

Deterministyczny wybór liderów segmentu.

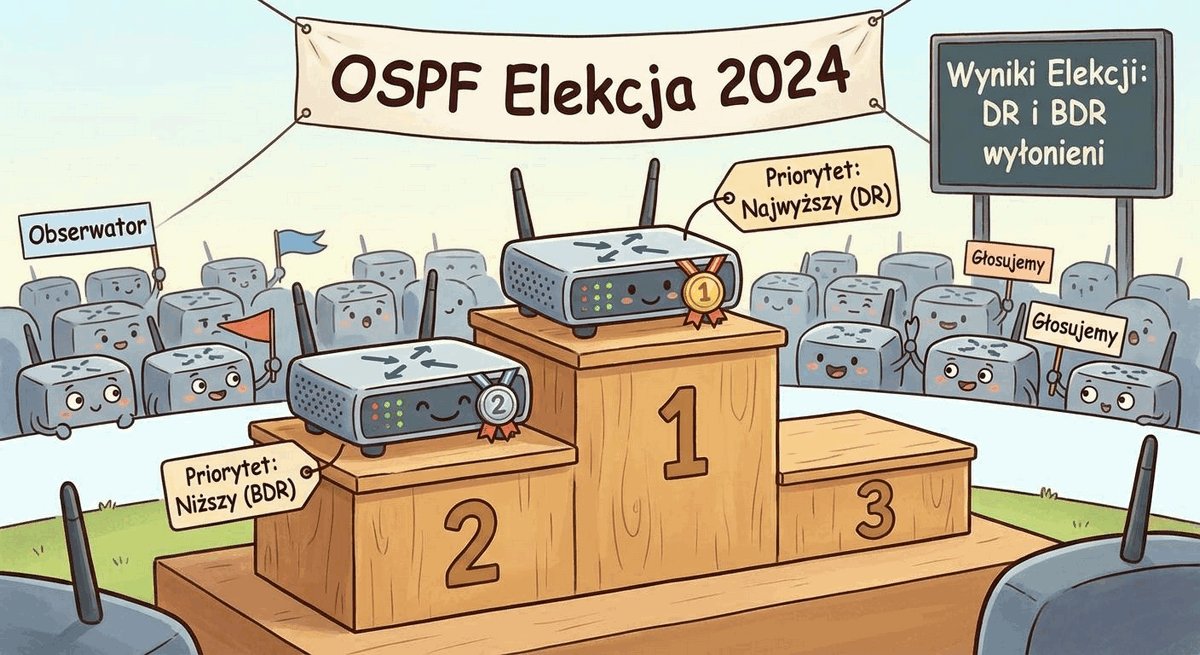
Wykład 8: Algorytm elekcji DR i BDR

  • Elekcja odbywa się niezależnie w każdym segmencie wielodostępowym L2.
  • Kryterium 1: Priorytet interfejsu (OSPF Interface Priority, wartość od 0 do 255, domyślnie 1):
  • Router z najwyższym priorytetem wygrywa elekcję na DR; drugi w kolejności staje się BDR.
  • Wartość specjalna: priorytet 0 (ip ospf priority 0) trwale wyklucza router z elekcji (nigdy nie stanie się DR ani BDR).
  • Kryterium 2 (w razie remisu priorytetów): wygrywa router o wyższej wartości Router ID.
  • Brak wywłaszczania (Non-Preemptive): po wybraniu DR pojawienie się w sieci nowego routera o wyższym priorytecie NIE POWODUJE zmiany DR aż do ponownego uruchomienia procesu OSPF lub awarii obecnego DR (gwarancja stabilności sieci).
Elekcja DR/BDR bazuje na priorytecie interfejsu (0-255) i identyfikatorze RID; proces ma charakter niewywłaszczający (Non-Preemptive), a priorytet 0 (ip ospf priority 0) trwale wyklucza router z elekcji.
Ilustracja techniczna do slajdu 17: Algorytm elekcji DR i BDR

Elekcja routerów DR i BDR opiera się na priorytecie interfejsu (zakres 0-255, domyślnie 1), a przy remisie na najwyższym identyfikatorze RID. Kluczową zasadą inżynierską jest brak wywłaszczania (Non-Preemptive): dołączenie nowego urządzenia o wyższym priorytecie nie przerywa pracy aktualnego DR.

Na interfejsach przełączników dostępowych oraz w łączach tranzytowych, które nie powinny pełnić funkcji centralnego punktu wymiany LSA, należy bezwzględnie skonfigurować polecenie ip ospf priority 0, co trwale wyklucza urządzenie z procesu elekcji.

Zasada braku wywłaszczania (Non-Preemptive) ma fundamentalne znaczenie dla stabilności szkieletu kampusowego. Zapobiega ona cyklicznym przerwom w transmisji w sytuacji, gdy do sieci dołączany jest zrestartowany przełącznik o wyższym priorytecie lub wyższym RID. Gdyby proces OSPF dopuszczał wywłaszczanie, każde ponowne uruchomienie urządzenia rdzeniowego wymuszałoby ponowne zerwanie sesji sąsiedzkich i reelekcję DR w całym segmencie, co destabilizowałoby ruch tranzytowy i prowadziło do niepotrzebnych przeliczeń drzewa SPF.

Skróty użyte w tym slajdzie:
Priority (OSPF Interface Priority) - Wartość liczbowa (0-255) decydująca o pierwszeństwie w elekcji DR (wartość 0 wyklucza router z elekcji).
Non-Preemptive (Non-Preemptive Election) - Reguła braku wywłaszczania chroniąca stabilność ról DR i BDR po dołączeniu nowego urządzenia.

18/54

Metryka protokołu OSPF: pojęcie kosztu (Cost)

Miara jakości ścieżki transmisyjnej w protokole OSPF.

Wykład 8: Metryka protokołu OSPF: pojęcie kosztu (Cost)

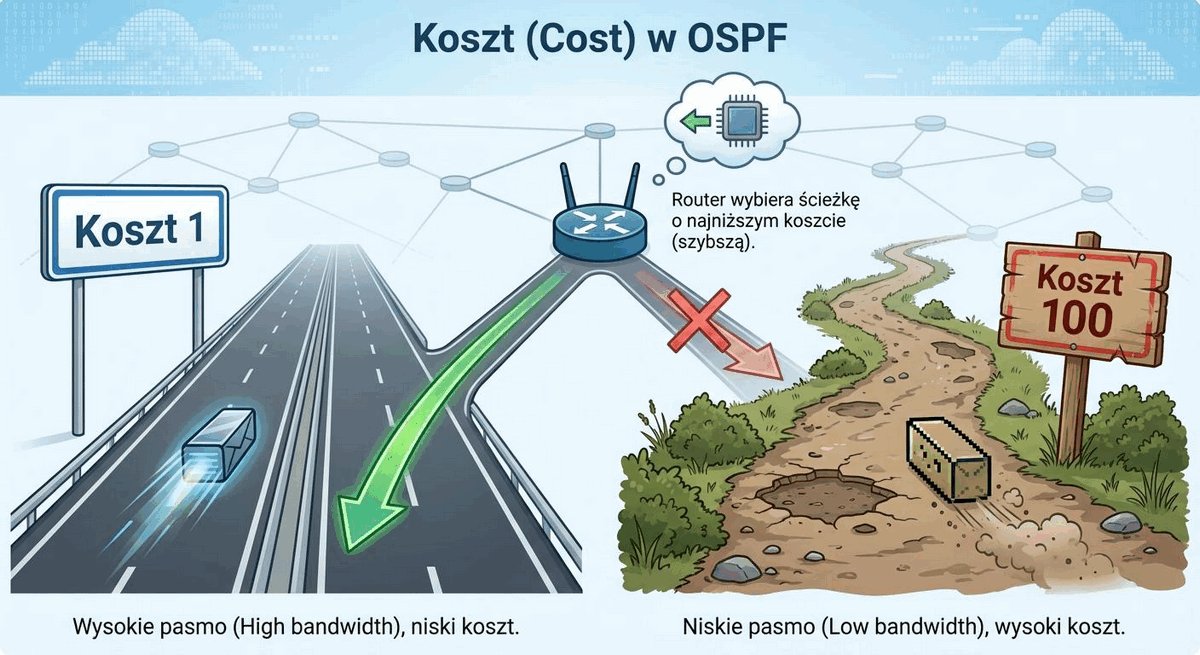
  • Metryka w OSPF nosi nazwę kosztu (Cost) i jest wartością bezwymiarową przypisywaną interfejsowi wychodzącemu.
  • Koszt całkowity trasy: suma kosztów wszystkich interfejsów wyjściowych wzdłuż ścieżki od routera lokalnego do podsieci docelowej.
  • Zasada wyboru: algorytm SPF wybiera ścieżkę o najniższym sumarycznym koszcie.
  • Równoważenie obciążenia (ECMP): jeśli do celu prowadzą dwie lub więcej ścieżek o DOKŁADNIE IDENTYCZNYM koszcie sumarycznym, OSPF instaluje je równolegle w tablicy routingu (domyślnie do 4 lub 8 ścieżek).
Metryka OSPF określana jest jako koszt (Cost) interfejsu wyjściowego; całkowity koszt trasy stanowi arytmetyczną sumę metryk wszystkich portów transmisyjnych wzdłuż wyznaczonej ścieżki.
Ilustracja techniczna do slajdu 18: Metryka protokołu OSPF: pojęcie kosztu (Cost)

Metryka w protokole OSPF nosi nazwę kosztu (Cost) i jest wartością bezwymiarową przypisywaną do każdego interfejsu wyjściowego. Całkowity koszt trasy do podsieci docelowej jest sumą kosztów wszystkich interfejsów wyjściowych wzdłuż wyznaczonej ścieżki.

Standard OSPF faworyzuje łącza o wyższej przepustowości: im większe pasmo transmisji danego portu, tym niższy przypisany koszt, co pozwala algorytmowi SPF na automatyczne kierowanie ruchu szybkimi traktami światłowodowymi.

Warto zaznaczyć, że koszt OSPF jest parametrem jednokierunkowym przypisanym do portu nadawczego (Egress Interface). Oznacza to, że koszt pakietu opuszczającego router wyliczany jest na interfejsie wyjściowym danego węzła, natomiast port odbiorczy pakietu nie bierze udziału w kalkulacji metryki dla danego kierunku. W asymetrycznych projektach sieciowych, gdzie łącza nadawcze i powrotne mają różną przepustowość, metryka sumaryczna dla obu kierunków transmisji może być odmienna, co inżynier musi uwzględnić przy analizie opóźnień i przepływów danych w kampusie.

Skróty użyte w tym slajdzie:
Cost (OSPF Metric Cost) - Bezwymiarowa wartość metryki łącza w protokole OSPF będąca miarą kosztu przesłania pakietu.

19/54

Wzór na koszt interfejsu i problem referencyjnej przepustowości

Krytyczna pułapka domyślnej konfiguracji OSPF w nowoczesnych sieciach.

Wykład 8: Wzór na koszt interfejsu i problem referencyjnej przepustowości

  • Klasyczny wzór na koszt interfejsu: Koszt = Przepustowość referencyjna (Reference Bandwidth) / Przepustowość interfejsu.
  • Domyślna wartość w implementacji Cisco IOS: Reference Bandwidth = 100 Mb/s (10^8 b/s).
  • Konsekwencja domyślnej wartości:
  • Łącze FastEthernet (100 Mb/s): Koszt = 100M / 100M = 1.
  • Łącze GigabitEthernet (1 Gb/s): Koszt = 100M / 1000M = 0.1 -> wartość mniejsza od 1 jest ustawiana na 1.
  • Łącze 10 GigabitEthernet (10 Gb/s): Koszt = 100M / 10000M = 0.01 -> wartość mniejsza od 1 jest ustawiana na 1.
  • Łącze 100 GigabitEthernet (100 Gb/s): Koszt = 1.
  • Poważny wniosek: domyślnie OSPF traktuje światłowód 100 Gb/s dokładnie tak samo jak stary kabel 100 Mb/s.
W klasycznych implementacjach OSPF koszt łącza obliczany jest ze wzoru: Koszt = Pasmo Odniesienia / Pasmo Interfejsu; domyślna baza 100 Mb/s (10^8 bps) przypisuje identyczny koszt 1 dla łącz FastEthernet, 1GbE, 10GbE i 100GbE.
Ilustracja techniczna do slajdu 19: Wzór na koszt interfejsu i problem referencyjnej przepustowości

W klasycznych implementacjach OSPF koszt interfejsu obliczany jest ze wzoru: Koszt = Pasmo Odniesienia / Pasmo Interfejsu. Domyślne pasmo referencyjne w systemie Cisco IOS wynosi 100 Mb/s (10^8 bps).

W nowoczesnych sieciach kampusowych domyślna baza prowadzi do krytycznego problemu: interfejsy FastEthernet (100 Mb/s), GigabitEthernet (1 Gb/s), 10GbE i 100GbE otrzymują identyczny koszt równy 1. W efekcie router nie rozróżnia łącza 100 Gb/s od 100 Mb/s.

Standard RFC 2328 określa, że minimalny całkowity koszt interfejsu wynosi 1 i nie może przyjmować wartości ułamkowych. W rezultacie przy domyślnym paśmie referencyjnym 100 Mb/s (wartość 100 000 000) każde łącze szybsze od FastEthernet (np. 1 Gb/s, 10 Gb/s, 40 Gb/s) jest traktowane identycznie jako koszt 1. Z punktu widzenia algorytmu Dijkstry trakt światłowodowy 100G o wysokiej przepustowości w rdzeniu i skromne łącze miedziane 100M w budynku wydziałowym mają tę samą wagę, co uniemożliwia automatyczny wybór szybszej ścieżki i prowadzi do zatorów transmisyjnych.

Skróty użyte w tym slajdzie:
Reference Bandwidth (Reference Bandwidth) - Domyślna przepustowość odniesienia (100 Mb/s) stosowana w klasycznym wzorze na koszt OSPF.

20/54

Dostrajanie parametru auto-cost reference-bandwidth

Obowiązkowa dyrektywa konfiguracyjna dla sieci kampusowej.

Wykład 8: Dostrajanie parametru auto-cost reference-bandwidth

  • Rozwiązanie inżynierskie: zmiana przepustowości referencyjnej w procesie OSPF poleceniem auto-cost reference-bandwidth <wartość_w_Mbps>.
  • Zalecana wartość dla nowoczesnego kampusu: auto-cost reference-bandwidth 100000 (100 Gb/s):
  • Port 100 Mb/s: Koszt = 1 000.
  • Port 1 Gb/s: Koszt = 100.
  • Port 10 Gb/s: Koszt = 10.
  • Port 40 Gb/s: Koszt = 2.
  • Port 100 Gb/s: Koszt = 1.
  • Kluczowa zasada projektowa: wartość auto-cost reference-bandwidth musi być bezwzględnie skonfigurowana IDENTYCZNIE na KAŻDYM routerze i przełączniku L3 w całym kampusie (w przeciwnym razie powstaną asymetryczne ścieżki i nieoptymalne decyzje routingu).
Wdrożenie polecenia auto-cost reference-bandwidth 100000 na wszystkich routerach podnosi bazę referencyjną do 100 Gb/s, umożliwiając prawidłowe różnicowanie kosztów łączy wielogigabitowych w kampusie.
Ilustracja techniczna do slajdu 20: Dostrajanie parametru auto-cost reference-bandwidth

Aby przywrócić prawidłowe różnicowanie kosztów w wielogigabitowej sieci kampusowej, inżynier sieciowy musi bezwzględnie podnieść pasmo odniesienia za pomocą polecenia auto-cost reference-bandwidth 100000 (wartość w Mb/s, co odpowiada 100 Gb/s).

Przy bazie 100 Gb/s łącze 100 Gb/s otrzymuje koszt 1, 40 Gb/s koszt 2, 10 Gb/s koszt 10, 1 Gb/s koszt 100, a 100 Mb/s koszt 1000. Konfigurację tę należy bezwzględnie wdrożyć na wszystkich węzłach w całej domenie OSPF, aby uniknąć asymetrii routingu.

Wdrożenie polecenia auto-cost reference-bandwidth 100000 w trybie konfiguracji procesu OSPF wymaga bezwzględnej dyscypliny wdrożeniowej. Ponieważ zmiana ta wpływa wyłącznie na lokalny sposób interpretacji szerokości pasma przez dane urządzenie, zastosowanie odmiennych wartości referencyjnych na poszczególnych routerach w kampusie skutkuje niespójnością wag metrycznych w bazie LSDB. W konsekwencji algorytm SPF wyliczy asymetryczne ścieżki przesyłania pakietów, co uniemożliwi poprawne równoważenie obciążenia w ramach ECMP i utrudni diagnostykę ruchu.

Skróty użyte w tym slajdzie:
Auto-Cost (Auto-Cost Reference-Bandwidth) - Dyrektywa CLI podnosząca bazę obliczania kosztu (np. do 100 Gb/s) dla sieci wielogigabitowych.

21/54

Konfiguracja protokołu OSPF w pojedynczym obszarze

Praktyczne polecenia uruchomienia procesu na przełączniku wielowarstwowym.

Wykład 8: Konfiguracja protokołu OSPF w pojedynczym obszarze

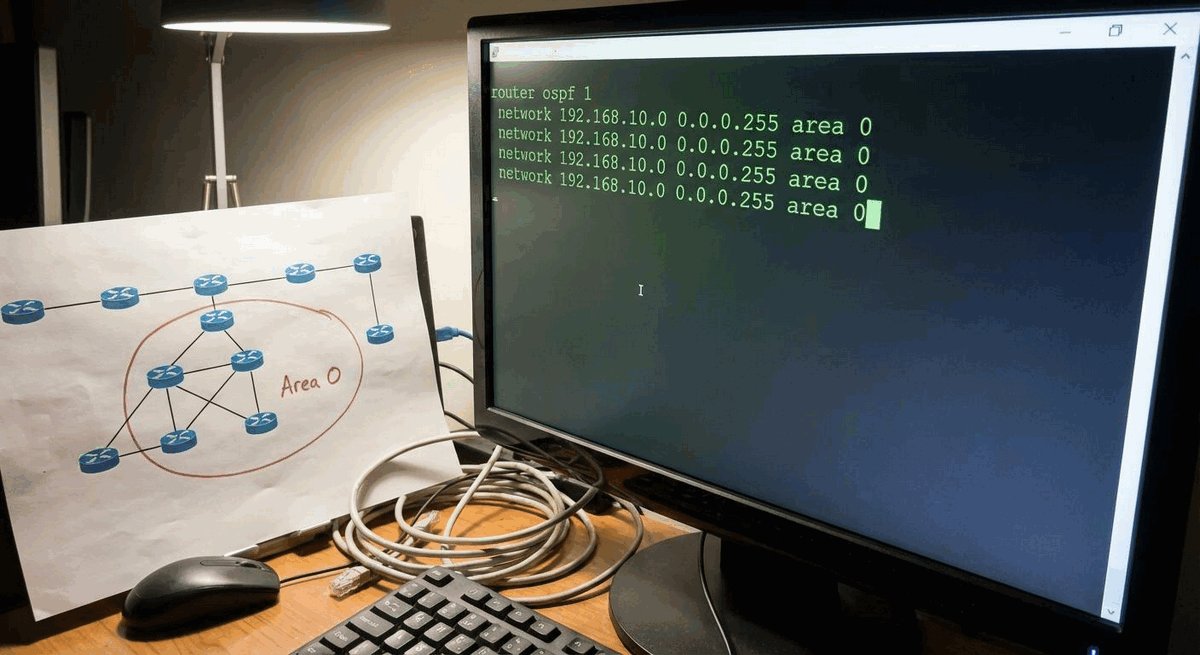
  • Procedura konfiguracyjna (Cisco IOS):
  • 1. Globalne włączenie routingu IP: ip routing.
  • 2. Uruchomienie procesu OSPF z numerem instancji: router ospf 1.
  • 3. Ręczne nadanie identyfikatora: router-id 10.255.1.1.
  • 4. Ujednolicenie kosztu: auto-cost reference-bandwidth 100000.
  • 5. Rozgłoszenie podsieci za pomocą maski wieloznacznej Wildcard:
  • network 10.1.10.0 0.0.0.255 area 0
  • network 10.1.20.0 0.0.0.255 area 0
  • network 192.168.1.0 0.0.0.3 area 0.
  • Alternatywna, nowoczesna metoda: włączanie OSPF bezpośrednio pod interfejsem komendą ip ospf 1 area 0 (eliminuje błędy w maskach wildcard).
Konfiguracja pojedynczego obszaru (Single-Area OSPF) polega na uruchomieniu lokalnego procesu router ospf <id> oraz powiązaniu portów z obszarem Area 0 za pomocą poleceń network lub bezpośrednio na interfejsach.
Ilustracja techniczna do slajdu 21: Konfiguracja protokołu OSPF w pojedynczym obszarze

Uruchomienie protokołu OSPF w pojedynczym obszarze (Single-Area OSPF) wymaga zdefiniowania procesu za pomocą polecenia router ospf <process-id> oraz przypisania interfejsów do obszaru (najczęściej obszaru szkieletowego Area 0).

Warto pamiętać, że identyfikator procesu (Process ID) ma znaczenie wyłącznie lokalne na danym routerze i nie musi być identyczny na urządzeniach sąsiadujących, w przeciwieństwie do numeru AS w protokołach EIGRP czy BGP.

Przy deklarowaniu procesu OSPF inżynier może uruchomić wiele niezależnych procesów na jednym fizycznym przełączniku (np. router ospf 1 oraz router ospf 2). Każdy proces utrzymuje całkowicie odrębną bazę LSDB, niezależne tablice sąsiedztwa i odrębne drzewo SPF, co jest przydatne przy separacji środowisk akademickich i administracyjnych w technologii VRF (Virtual Routing and Forwarding). Wymiana tras pomiędzy procesami na tym samym urządzeniu nie zachodzi automatycznie i wymaga jawnej konfiguracji redystrybucji.

Skróty użyte w tym slajdzie:
Single-Area (Single-Area OSPF Architecture) - Topologia OSPF ograniczona do pojedynczego obszaru (zazwyczaj Area 0).

22/54

Maska wieloznaczna (Wildcard Mask) w OSPF

Zasada działania odwróconej maski podsieci.

Wykład 8: Maska wieloznaczna (Wildcard Mask) w OSPF

  • Definicja Wildcard Mask: ciąg 32 bitów, w którym:
  • Bit 0 oznacza: wartość bitu na tej pozycji musi być DOKŁADNIE IDENTYCZNA z adresem w poleceniu.
  • Bit 1 oznacza: wartość bitu na tej pozycji jest obojętna (don't care bit).
  • Prosta metoda wyznaczania maski wildcard: odjęcie standardowej maski podsieci od wartości 255.255.255.255.
  • Przykłady przeliczeń:
  • Maska /24 (255.255.255.0) -> Wildcard: 0.0.0.255.
  • Maska /26 (255.255.255.192) -> Wildcard: 0.0.0.63.
  • Maska /30 (255.255.255.252) -> Wildcard: 0.0.0.3.
  • Pojedynczy host /32 (255.255.255.255) -> Wildcard: 0.0.0.0.
Maska wieloznaczna (Wildcard Mask) wskazuje bity adresu IP podlegające dopasowaniu (bity 0); nowoczesną alternatywą jest bezpośrednia aktywacja poleceniem ip ospf 1 area 0 w trybie portu.
Ilustracja techniczna do slajdu 22: Maska wieloznaczna (Wildcard Mask) w OSPF

Przypisanie interfejsów do procesu OSPF za pomocą polecenia network <ip> <wildcard-mask> area <id> wykorzystuje maskę wieloznaczną (Wildcard Mask). Bity 0 w masce oznaczają ścisłe dopasowanie adresu, a bity 1 oznaczają dowolną wartość.

Nowoczesną i wysoce zalecaną alternatywą jest bezpośrednia aktywacja protokołu w trybie konfiguracji konkretnego interfejsu za pomocą polecenia ip ospf 1 area 0, co eliminuje błędy matematyczne przy obliczaniu masek wieloznacznych.

Konfiguracja OSPF bezpośrednio na interfejsie (ip ospf <proces> area <obszar>) została wprowadzona w nowszych wersjach systemu Cisco IOS i stanowi obecnie zalecaną praktykę architektoniczną. Metoda ta ma pierwszeństwo przed globalnymi poleceniami network, zapobiega przypadkowemu włączeniu OSPF na nowo dodawanych podsieciach logicznych oraz znacząco ułatwia czytanie konfiguracji przełącznika podczas audytów bezpieczeństwa. Upraszcza również migrację do protokołu OSPFv3 dla IPv6, gdzie konfiguracja interfejsowa jest jedynym dopuszczalnym sposobem aktywacji procesu.

Skróty użyte w tym slajdzie:
Wildcard Mask (Wildcard Bitmask) - Maska wieloznaczna będąca bitową negacją maski podsieci stosowana w składni polecenia network.

23/54

Weryfikacja działania OSPF: polecenie show ip ospf neighbor

Kluczowe narzędzie diagnostyczne administratora sieci.

Wykład 8: Weryfikacja działania OSPF: polecenie show ip ospf neighbor

  • Analiza wyjścia polecenia show ip ospf neighbor:
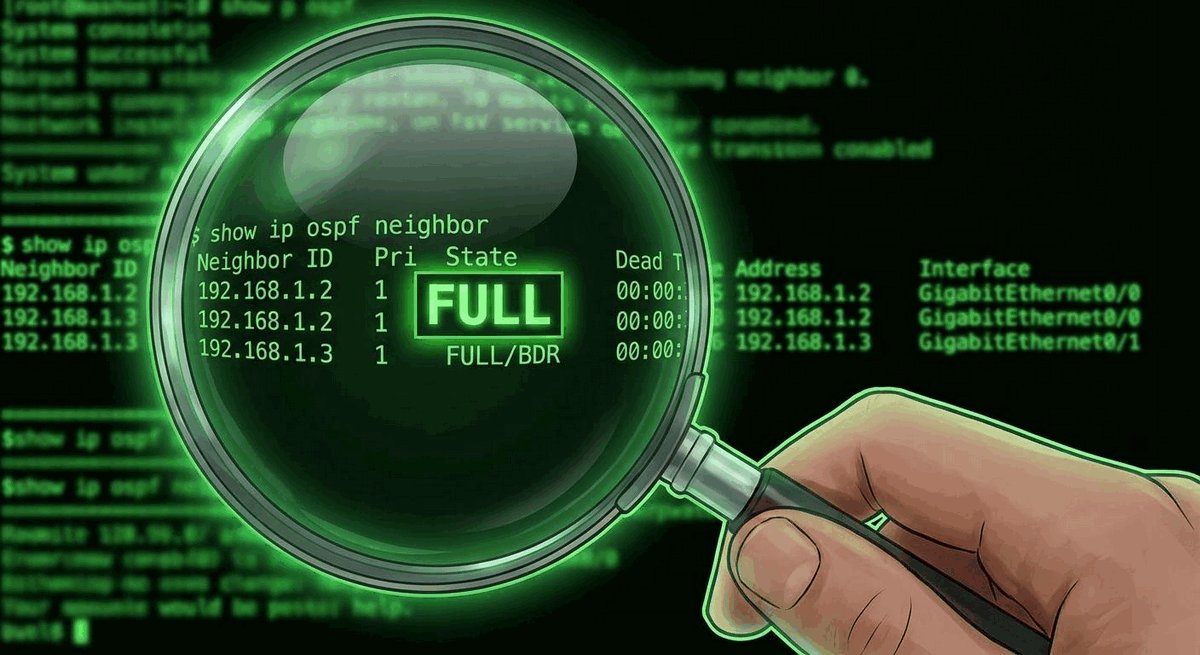
  • Kolumna Neighbor ID: identyfikator RID sąsiada (np. 10.255.2.1).
  • Kolumna Priority: priorytet interfejsu sąsiada na łączu.
  • Kolumna State: stan relacji (oczekiwany stan: FULL/DR, FULL/BDR lub 2WAY/DROTHER).
  • Kolumna Dead Time: odliczanie czasu do wygaśnięcia sesji (powinno resetować się po odebraniu Hello).
  • Kolumna Address: adres IP fizycznego interfejsu sąsiada.
  • Kolumna Interface: lokalny port wyjściowy (np. GigabitEthernet0/1).
  • Diagnoza: utrzymujący się stan INIT wskazuje zwykle na jednokierunkową komunikację (np. blokadę multicastu przez ACL), a EXSTART/EXCHANGE na niedopasowanie MTU lub problemy z wymianą DBD.
Polecenie show ip ospf neighbor umożliwia natychmiastową weryfikację relacji sąsiedzkich, prezentując identyfikatory RID, role w segmencie (DR/BDR/DROTHER) oraz osiągnięcie docelowego stanu Full.
Ilustracja techniczna do slajdu 23: Weryfikacja działania OSPF: polecenie show ip ospf neighbor

Diagnostyka relacji sąsiedzkich rozpoczyna się od polecenia show ip ospf neighbor. Dane wyjściowe prezentują kluczowe parametry: RID sąsiada, priorytet interfejsu, aktualny stan relacji (optymalnie FULL/DR, FULL/BDR lub 2WAY/DROTHER), czas martwy oraz adres IP i interfejs lokalny.

Wykrycie stanu innego niż FULL na łączach dwupunktowych lub stanu zawieszenia w EXSTART na łączach wielodostępnych natychmiast wskazuje na problem konfiguracyjny (np. niezgodność MTU, timery lub błędy uwierzytelniania).

W trakcie diagnostyki poleceniem show ip ospf neighbor szczególną uwagę należy zwrócić na licznik Dead Time. W prawidłowo funkcjonującym łączu wartość ta oscyluje pomiędzy czasem Dead Interval (np. 40 s) a różnicą Dead Interval i Hello Interval (np. 30 s), ulegając resetowaniu po każdym odebranym pakiecie Hello. Jeżeli licznik zbliża się do zera, wskazuje to na gubienie pakietów kontrolnych na skutek przeciążenia łącza, błędów transmisji optycznej lub agresywnego filtrowania ruchu na listach kontroli dostępu (ACL).

Skróty użyte w tym slajdzie:
Show Neighbors (Show IP OSPF Neighbor) - Podstawowe polecenie diagnostyczne CLI weryfikujące stany relacji sąsiedzkich.

24/54

Weryfikacja działania OSPF: tablica routingu i parametry interfejsu

Weryfikacja poprawności zainstalowanych tras i stanów portów.

Wykład 8: Weryfikacja działania OSPF: tablica routingu i parametry interfejsu

  • Polecenie show ip route ospf:
  • Oznaczenie O: trasa wewnątrzobszarowa (Intra-Area) wyliczona przez OSPF.
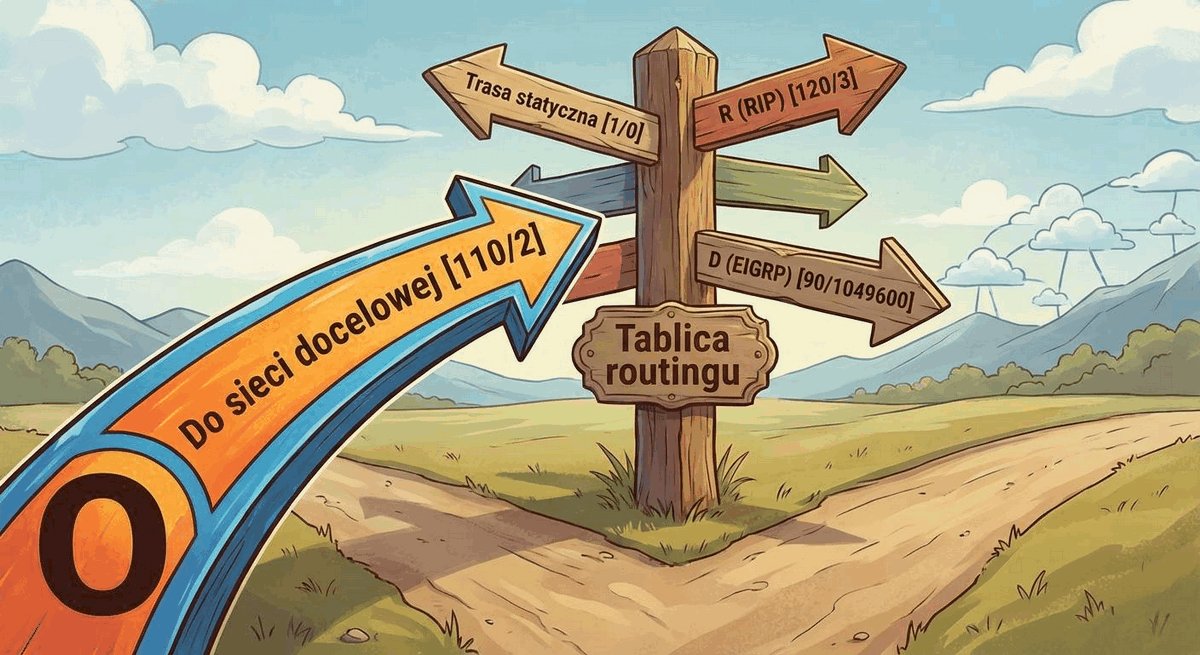
  • Analiza zapisu metryki: [110/100] (dystans administracyjny 110, sumaryczny koszt ścieżki 100).
  • Weryfikacja obecności tras wielościeżkowych ECMP.
  • Polecenie show ip ospf interface <interfejs>:
  • Wyświetla wyliczony koszt portu, rolę w segmencie (DR/BDR/DROther/Point-to-Point), czasy Hello/Dead oraz listę przyległych sąsiadów.
Polecenia show ip route ospf oraz show ip ospf interface służą do weryfikacji zainstalowanych tras w tablicy routingu (kod O, AD=110) oraz szczegółowych parametrów kosztu i timerów interfejsu.
Ilustracja techniczna do slajdu 24: Weryfikacja działania OSPF: tablica routingu i parametry interfejsu

Weryfikację zainstalowanych tras w tablicy routingu przeprowadza się za pomocą polecenia show ip route ospf. Trasy wyuczone przez OSPF oznaczone są literą O i mają domyślny dystans administracyjny równy 110.

Z kolei polecenie show ip ospf interface <nazwa> pozwala na wgląd w wewnętrzne parametry portu: przypisany koszt, rolę w segmencie (DR/BDR/DROTHER), czasy timerów Hello/Dead oraz liczbę aktywnych sąsiadów.

Polecenie show ip ospf interface brief dostarcza inżynierowi zwięzłego podsumowania stanu wszystkich interfejsów przypisanych do domeny OSPF, w tym identyfikatora obszaru, przypisanego kosztu, stanu operacyjnego oraz roli węzła (P2P, DR, BDR, DROTH). Pozwala to na błyskawiczne zweryfikowanie, czy żaden z kluczowych portów magistralnych nie został omyłkowo przypisany do złego obszaru lub czy jego koszt nie został ręcznie nadpisany poleceniem ip ospf cost <wartość>, co zaburzyłoby symetrię trasowania w kampusie.

Skróty użyte w tym slajdzie:
Routing Table Check (Show IP Route OSPF) - Polecenie weryfikujące trasy OSPF zainstalowane w tablicy routingu RIB (oznaczone symbolem O).

25/54

Rozwiązywanie problemów ze zbieżnością w jednym obszarze

Metodyka eliminacji najczęstszych usterek w OSPF Single-Area.

Wykład 8: Rozwiązywanie problemów ze zbieżnością w jednym obszarze

  • Problem 1: Sąsiedztwo w stanie EXSTART/EXCHANGE -> natychmiast sprawdź zgodność MTU na obu końcach kabla poleceniem show interface; w razie różnic wymuś spójne MTU lub zastosuj tymczasowo ip ospf mtu-ignore.
  • Problem 2: Brak jakiegokolwiek sąsiedztwa (stan Down) -> zweryfikuj czy interfejsy są w tej samej podsieci IP, czy timery Hello/Dead są identyczne oraz czy zapora lub lista ACL nie blokuje protokołu IP 89.
  • Problem 3: Zduplikowany Router ID -> jeśli dwa routery mają ten sam RID, występują konflikty w wymianie LSA; jawnie zmień RID i zresetuj proces komendą clear ip ospf process.
Diagnostyka problemów ze zbieżnością OSPF (Troubleshooting) wymaga analizy spójności parametrów Hello, wyrównania jednostek MTU oraz ostrożnego stosowania poleceń debug ip ospf adj.
Ilustracja techniczna do slajdu 25: Rozwiązywanie problemów ze zbieżnością w jednym obszarze

Rozwiązywanie problemów ze zbieżnością (Troubleshooting) w architekturze Single-Area polega na systematycznej weryfikacji warstw modelu OSI: od ciągłości fizycznej (L1/L2), przez poprawność adresacji IP, po analizę zgodności parametrów w pakietach Hello.

Do zaawansowanej analizy w czasie rzeczywistym wykorzystuje się polecenia diagnostyczne debug ip ospf adj oraz debug ip ospf hello, pamiętając o ich ostrożnym stosowaniu na obciążonych routerach produkcyjnych.

Do częstych anomalii w warstwie 3 należy niezgodność ustawień jednostki MTU na portach łączących sąsiednie routery. Router z mniejszym MTU odrzuca pakiety Database Description (DBD) nadawane przez sąsiada z większym MTU, przez co relacja sąsiedztwa utyka na stałe w stanie EXSTART/EXCHANGE. W sytuacjach awaryjnych administrator może tymczasowo obejść ten problem poleceniem ip ospf mtu-ignore, jednak docelowym rozwiązaniem inżynierskim jest zawsze ujednolicenie konfiguracji rozmiaru ramek Jumbo (np. 9000 bajtów) w całym szkieletowym torze transmisyjnym.

Skróty użyte w tym slajdzie:
Troubleshooting (OSPF Troubleshooting) - Metodyka diagnozowania i usuwania awarii zbieżności i sąsiedztwa w protokole OSPF.

26/54

Ograniczenia pojedynczego obszaru w dużym kampusie

Bariery skalowalności architektury Single-Area OSPF.

Wykład 8: Ograniczenia pojedynczego obszaru w dużym kampusie

  • Co się dzieje, gdy w jednym obszarze OSPF umieścimy 100 przełączników i 1000 podsieci?
  • Problem 1: Ogromny rozmiar bazy LSDB: każdy router musi przechowywać tysiące anonsów LSA, zużywając znaczne ilości pamięci RAM.
  • Problem 2: Przeciążenie procesora algorytmem SPF: złożoność obliczeniowa Dijkstry rośnie nieliniowo wraz z liczbą węzłów i łączy.
  • Problem 3: Ciągła niestabilność: w sieci z tysiącem portów dostępowych co chwilę ktoś włącza lub wyłącza komputer; KAŻDA zmiana stanu łącza wywołuje wysłanie LSA i ponowne przeliczenie PEŁNEGO algorytmu SPF na KAŻDYM routerze w całym kampusie.
  • Konieczność podziału sieci na mniejsze domeny autonomiczne.
Pojedynczy obszar OSPF w rozległym kampusie generuje znaczny rozrost bazy LSDB w pamięci RAM oraz częste, obciążające procesor przeliczenia pełnego algorytmu SPF po awarii każdego łącza dostępowego.
Ilustracja techniczna do slajdu 26: Ograniczenia pojedynczego obszaru w dużym kampusie

Utrzymywanie rozległej sieci kampusowej w pojedynczym obszarze OSPF prowadzi do poważnych ograniczeń skalowalności. W miarę wzrostu liczby łączy baza danych stanu łącza (LSDB) rozrasta się do znacznych rozmiarów, pochłaniając pamięć RAM każdego przełącznika.

Co gorsza, każda zmiana stanu pojedynczego łącza brzegowego wymusza rozesłanie anonsów LSA i ponowne wykonanie pełnego algorytmu Dijkstry (SPF Calculation) przez wszystkie routery w sieci, co prowadzi do przeciążeń procesorów (CPU Spikes).

W miarę rozrostu pojedynczego obszaru do ponad 50-100 routerów częstotliwość generowania anonsów LSA wywoływanych fluktuacjami łączy brzegowych (tzw. LSA Flooding) zaczyna degradować wydajność procesorów sterujących przełączników. Ciągłe wykonywanie pełnych przeliczeń algorytmu Dijkstry prowadzi do opóźnień w obsłudze innych procesów systemowych (np. protokołów LACP, BFD czy zapytań SNMP). Podział sieci na mniejsze jednostki logiczne staje się koniecznością w celu ograniczenia promienia oddziaływania awarii (Blast Radius).

Skróty użyte w tym slajdzie:
SPF Scalability (SPF CPU Overhead) - Wyczerpanie zasobów procesora routera spowodowane częstym przeliczaniem pełnego drzewa SPF w dużym obszarze.

27/54

Rozwiązanie: hierarchia wieloobszarowa (Multi-Area OSPF)

Podział dużej sieci kampusowej na mniejsze, odizolowane obszary logiczne.

Wykład 8: Rozwiązanie: hierarchia wieloobszarowa (Multi-Area OSPF)

  • Koncepcja Multi-Area OSPF: podział sieci na ściśle zdefiniowane obszary (Areas) połączone ze wspólnym szkieletem.
  • Zasada izolacji bazy LSDB: każdy obszar utrzymuje WŁASNĄ, odrębną bazę danych stanu łączy LSDB.
  • Routery wewnątrz obszaru A znają szczegółową topologię swojego obszaru, ale NIE ZNAJĄ szczegółowej topologii obszaru B (widzą jedynie zagregowane trasy).
  • Ograniczenie zasięgu SPF: oscylacja łącza w budynku Wydziału Fizyki wywołuje przeliczenie SPF tylko na routerach Wydziału Fizyki; reszta kampusu nawet tego nie zauważa.
Hierarchia wieloobszarowa (Multi-Area OSPF) izoluje domeny awaryjne w mniejszych obszarach logicznych skupionych wokół szkieletu Area 0, redukując rozmiar bazy LSDB i częstotliwość uruchamiania algorytmu SPF.
Ilustracja techniczna do slajdu 27: Rozwiązanie: hierarchia wieloobszarowa (Multi-Area OSPF)

Rozwiązaniem problemów skalowalności jest podział domeny na hierarchię wieloobszarową (Multi-Area OSPF). W architekturze tej sieć dzielona jest na mniejsze, logiczne podobszary skupione wokół centralnego obszaru szkieletowego.

Wdrożenie Multi-Area OSPF izoluje niestabilności topologii wewnątrz danego obszaru, znacznie redukuje rozmiar bazy LSDB na poszczególnych węzłach oraz umożliwia agregację tras na granicach obszarów.

W architekturze Multi-Area OSPF sieć kampusowa zostaje zdekomponowana zgodnie z naturalnymi granicami fizycznymi budynków uczelnianych. Każdy budynek wydziałowy otrzymuje własny, odrębny identyfikator obszaru (np. Area 10 dla Wydziału Informatyki, Area 20 dla Wydziału Fizyki), a przełączniki dystrybucyjne pełnią rolę routerów granicznych ABR. W rezultacie awaria łącza wewnątrz jednego wydziału wywołuje przeliczenie algorytmu SPF wyłącznie w danym budynku, pozostawiając resztę infrastruktury uczelnianej w stanie nienaruszonej stabilności.

Skróty użyte w tym slajdzie:
Multi-Area (Multi-Area OSPF Hierarchy) - Dzielenie dużej domeny OSPF na mniejsze, autonomiczne obszary skupione wokół szkieletu Area 0.

28/54

Rola obszaru szkieletowego Area 0 (Backbone Area)

Centralna oś komunikacyjna w architekturze Multi-Area.

Wykład 8: Rola obszaru szkieletowego Area 0 (Backbone Area)

  • Pojęcie Area 0 (Backbone Area / Obszar Szkieletowy): centralny, najważniejszy obszar w hierarchii OSPF (identyfikator 0 lub 0.0.0.0).
  • Złota zasada topologii dwupoziomowej OSPF: wszystkie pozostałe obszary (obszary niebędące szkieletowymi - Non-Backbone Areas) muszą mieć bezpośrednie połączenie z obszarem Area 0 (fizyczne lub logiczne).
  • Zasada tranzytu szkieletowego: ruch przemieszczający się między dwoma różnymi obszarami niebędącymi szkieletowymi (np. z Area 10 do Area 20) musi ZAWSZE pokonać szkielet Area 0.
  • Projektowanie rdzenia kampusu: przełączniki szkieletowe w serwerowni MDF oraz główne łącza międzybudynkowe tworzą Area 0.
Obszar szkieletowy (Backbone Area - Area 0) stanowi centralny rdzeń tranzytowy sieci, do którego wszystkie pozostałe obszary podrzędne muszą być podłączone bezpośrednio, fizycznie lub logicznie, w celu zapobiegania pętlom trasowania.
Ilustracja techniczna do slajdu 28: Rola obszaru szkieletowego Area 0 (Backbone Area)

Obszar szkieletowy (Backbone Area - Area 0) stanowi nadrzędne logiczne centrum routingu w wieloobszarowej architekturze OSPF. Zgodnie z kluczową zasadą projektową RFC 2328 wszystkie obszary podrzędne (Area 1, Area 2 itd.) muszą fizycznie lub logicznie łączyć się bezpośrednio z Area 0.

Cały ruch międzyobszarowy musi przechodzić przez obszar szkieletowy. Zapobiega to powstawaniu pętli routingu na poziomie wymiany tras pomiędzy obszarami (funkcjonuje tu logika Split-Horizon na poziomie obszarów).

Wymóg bezpośredniego połączenia każdego obszaru z obszarem Backbone (Area 0) tworzy topologię gwiazdy (Hub-and-Spoke) na poziomie logiki obszarów. Chroni to domenę przed powstawaniem pętli routingu na poziomie wymiany podsumowań tras, uniemożliwiając bezpośredni tranzyt ruchu pomiędzy dwoma obszarami zwykłymi z pominięciem szkieletu. Jeżeli z przyczyn fizycznych budynek nie może zostać połączony bezpośrednio z rdzeniem, standard OSPF przewiduje mechanizm tunelu logicznego Virtual Link (RFC 2328), który należy jednak traktować wyłącznie jako rozwiązanie tymczasowe.

Skróty użyte w tym slajdzie:
Area 0 (Backbone Area (Area 0)) - Centralny obszar szkieletowy OSPF, do którego muszą przylegać wszystkie pozostałe obszary standardowe.

29/54

Architektura topologii wieloobszarowej w kampusie

Praktyczny podział obszarów na planie uczelni.

Wykład 8: Architektura topologii wieloobszarowej w kampusie

  • Obszar szkieletowy Area 0: serwerownia centralna MDF, przełączniki rdzeniowe, kampusowe centrum danych, styk brzegowy z Internetem.
  • Obszar Area 10: Budynek Wydziału Informatyki (wszystkie szafy IDF i przełączniki dystrybucyjne tego budynku).
  • Obszar Area 20: Budynek Wydziału Elektroniki.
  • Obszar Area 30: Kompleks domów studenckich (akademiki).
  • Obszar Area 40: Budynek Rektoratu i Administracji Centralnej.
  • Każdy budynek stanowi odrębny, stabilny obszar OSPF.
W architekturze kampusu akademickiego obszar Area 0 obejmuje warstwę rdzeniową, podczas gdy poszczególne budynki lub wydziały uniwersytetu tworzą wydzielone, niezależne obszary podrzędne.
Ilustracja techniczna do slajdu 29: Architektura topologii wieloobszarowej w kampusie

W nowoczesnej architekturze kampusu akademickiego obszar szkieletowy Area 0 jest umieszczany w warstwie rdzeniowej (Core) oraz częściowo dystrybucyjnej (Distribution). Każdy oddzielny budynek lub wydział uniwersytecki otrzymuje dedykowany obszar OSPF (np. Area 10 dla Wydziału Informatyki).

Taki podział zapewnia czytelną separację domen awaryjnych: prace konserwacyjne lub awarie kabli w jednym budynku nie wywołują przeliczeń algorytmu SPF w pozostałych obiektach kampusu.

Przy projektowaniu topologii obejmującej wiele obszarów dobrą praktyką inżynierską jest stosowanie schematu adresacji IP, w którym identyfikator obszaru bezpośrednio odzwierciedla przypisaną pulę adresową (np. podsieci 10.10.0.0/16 dla Area 10, a 10.20.0.0/16 dla Area 20). Taka symetria umożliwia późniejsze bezproblemowe wykonanie agregacji tras na przełącznikach ABR, redukując setki prefiksów generowanych przez poszczególne piętra budynku do jednego zwięzłego anonsu rozgłaszanego w szkielecie uczelni.

Skróty użyte w tym slajdzie:
Hub-and-Spoke (Logical Hub-and-Spoke) - Hierarchiczna organizacja ruchu międzyobszarowego w OSPF przechodzącego zawsze przez szkielet Area 0.

30/54

Typologia routerów w OSPF Multi-Area: routery wewnętrzne

Klasyfikacja urządzeń ze względu na usytuowanie w hierarchii obszarów.

Wykład 8: Typologia routerów w OSPF Multi-Area: routery wewnętrzne

  • Internal Router (Router Wewnętrzny): router, którego wszystkie aktywne interfejsy należą do tego samego obszaru OSPF (np. wyłącznie w Area 10).
  • Cechy routera wewnętrznego:
  • Ma bazę LSDB ograniczoną wyłącznie do swojego obszaru.
  • Wykonuje algorytm SPF tylko dla własnej domeny.
  • Zna trasy do innych budynków wyłącznie z anonsów podsumowujących przesyłanych z zewnątrz.
Router wewnętrzny (Internal Router) w architekturze Multi-Area to urządzenie, którego wszystkie aktywne interfejsy należą do dokładnie jednego obszaru OSPF, przechowujące wyłącznie lokalną bazę LSDB.
Ilustracja techniczna do slajdu 30: Typologia routerów w OSPF Multi-Area: routery wewnętrzne

W architekturze Multi-Area wyróżnia się cztery podstawowe role routerów. Routery wewnętrzne (Internal Routers) to urządzenia, których wszystkie aktywne interfejsy należą do dokładnie jednego obszaru OSPF (np. wewnątrz budynku).

Routery wewnętrzne mają kompletną bazę LSDB dla swojego obszaru, nie muszą jednak znać szczegółowych połączeń wewnątrz innych obiektów, co znacznie odciąża ich zasoby sprzętowe.

Ponieważ routery wewnętrzne przetwarzają wyłącznie anonse LSA Typ 1 i 2 ze swojego lokalnego obszaru oraz gotowe podsumowania Typ 3 i 5 z zewnątrz, ich procesory nie są obciążane kalkulacją pełnego drzewa SPF dla całego uniwersytetu. Pozwala to na zastosowanie w warstwie dostępowej i pośredniej w budynkach tańszych platform sprzętowych o mniejszych pamięciach RAM i słabszych jednostkach CPU, przy jednoczesnym zachowaniu pełnej stabilności i bezpieczeństwa transmisji danych.

Skróty użyte w tym slajdzie:
Internal Router (Internal Router (IR)) - Router OSPF, którego wszystkie aktywne interfejsy należą do tego samego pojedynczego obszaru.

31/54

Typologia routerów: routery szkieletowe (Backbone Routers)

Urządzenia operujące w centrum systemu teleinformatycznego.

Wykład 8: Typologia routerów: routery szkieletowe (Backbone Routers)

  • Backbone Router (Router Szkieletowy): router, którego co najmniej jeden interfejs należy do obszaru szkieletowego Area 0.
  • Przełączniki rdzeniowe kampusu w serwerowni MDF są z definicji routerami szkieletowymi.
  • Rola: bardzo szybki tranzyt pakietów między różnymi obszarami budynkowymi.
  • Router może być jednocześnie routerem szkieletowym i routerem granicznym obszaru.
Router szkieletowy (Backbone Router) to węzeł mający co najmniej jeden interfejs w obszarze Area 0, odpowiedzialny za szybkie przekazywanie zagregowanego ruchu między obszarami.
Ilustracja techniczna do slajdu 31: Typologia routerów: routery szkieletowe (Backbone Routers)

Routery szkieletowe (Backbone Routers) to urządzenia, które mają co najmniej jeden interfejs przypisany do obszaru szkieletowego Area 0. Obejmują one zarówno przełączniki rdzeniowe kampusu, jak i routery graniczne łączące obszary podrzędne.

Routery te odpowiadają za szybkie przesyłanie zagregowanego ruchu pomiędzy poszczególnymi sektorami kampusu i muszą charakteryzować się najwyższą wydajnością matrycy przełączającej.

Przełączniki warstwy rdzenia pełniące rolę Backbone Routers muszą charakteryzować się nie tylko potężną mocą obliczeniową, lecz przede wszystkim odpornością na fragmentację obszaru szkieletowego (Backbone Partitioning). W celu wyeliminowania pojedynczego punktu awarii węzły te łączy się w fizyczną topologię pełnej siatki (Full Mesh) lub pierścienia z redundantnymi łączami światłowodowymi 40/100 GbE, co gwarantuje nieprzerwaną ciągłość komunikacji w Area 0 nawet w przypadku awarii jednego z głównych przełączników szkieletowych.

Skróty użyte w tym slajdzie:
Backbone Router (Backbone Router (BR)) - Router mający co najmniej jeden interfejs przydzielony do obszaru szkieletowego Area 0.

32/54

Typologia routerów: routery graniczne obszaru (ABR)

Kluczowe węzły łączące świat lokalny ze szkieletem kampusu.

Wykład 8: Typologia routerów: routery graniczne obszaru (ABR)

  • Area Border Router (ABR - Router Graniczny Obszaru): router mający interfejsy należące do co najmniej DWÓCH różnych obszarów, z których jeden to bezwzględnie Area 0.
  • Lokalizacja w kampusie: przełączniki dystrybucyjne w głównym punkcie dystrybucyjnym danego budynku (Building MDF).
  • Unikalna cecha ABR: router ten utrzymuje w pamięci WIELE NIEZALEŻNYCH baz danych LSDB (osobną bazę LSDB dla Area 0 i osobną bazę LSDB dla swojego obszaru budynkowego).
  • Rola ABR: synteza i filtrowanie informacji topologicznej, generowanie anonsów LSA Typ 3 oraz agregacja tras.
Router graniczny obszaru (Area Border Router - ABR) łączy obszar szkieletowy Area 0 z obszarami podrzędnymi, utrzymując oddzielne bazy LSDB i realizując filtrowanie oraz agregację tras.
Ilustracja techniczna do slajdu 32: Typologia routerów: routery graniczne obszaru (ABR)

Router graniczny obszaru (Area Border Router - ABR) to kluczowy element hierarchii wieloobszarowej. ABR ma interfejsy należące jednocześnie do obszaru szkieletowego Area 0 oraz do co najmniej jednego obszaru podrzędnego.

Router ABR utrzymuje oddzielną, w pełni odizolowaną bazę LSDB dla każdego obszaru, do którego jest podłączony. Odpowiada za generowanie anonsów LSA Typ 3 oraz realizuje agregację i filtrowanie prefiksów przesyłanych do szkieletu.

Warto podkreślić, że router ABR nie przekazuje bezpośrednio pakietów LSA Typ 1 pomiędzy obszarami. Zamiast tego ABR dokonuje abstrakcji informacji: wylicza najkrótsze ścieżki wewnątrz danego obszaru, a następnie tworzy całkowicie nowe rekordy LSA Typ 3, w których sam występuje jako węzeł anonsujący (Advertising Router). W ten sposób ABR działa jak translator, przekształcając szczegółowy graf połączeń w prosty wektor odległości wprowadzany do obszaru szkieletowego, co drastycznie ogranicza propagację fluktuacji topologicznych.

Skróty użyte w tym slajdzie:
ABR Boundary (Area Border Functionality) - Węzeł pośredniczący utrzymujący odrębne bazy LSDB dla każdego ze skojarzonych obszarów.

33/54

Typologia routerów: routery brzegowe systemu (ASBR)

Brama wprowadzająca trasy zewnętrzne do domeny OSPF.

Wykład 8: Typologia routerów: routery brzegowe systemu (ASBR)

  • Autonomous System Boundary Router (ASBR - Router Brzegowy Systemu): router wprowadzający do domeny OSPF trasy pochodzące z innych źródeł za pośrednictwem redystrybucji (Redistribution).
  • Źródła tras zewnętrznych wprowadzanych przez ASBR:
  • Trasa domyślna lub trasy statyczne do operatorów Internetu.
  • Trasy z protokołu BGP.
  • Trasy z innych protokołów routingu (np. EIGRP, RIP).
  • Lokalizacja w kampusie: router brzegowy Enterprise Edge lub zapora sieciowa na styku z Internetem.
  • Rola ASBR: generowanie anonsów LSA Typ 5 (trasy zewnętrzne).
Router brzegowy systemu autonomicznego (Autonomous System Boundary Router - ASBR) łączy domenę OSPF z zewnętrznymi źródłami routingu (BGP, trasy statyczne), wstrzykując trasy w anonsach LSA Typ 5 lub Typ 7.
Ilustracja techniczna do slajdu 33: Typologia routerów: routery brzegowe systemu (ASBR)

Router brzegowy systemu autonomicznego (Autonomous System Boundary Router - ASBR) to urządzenie pośredniczące pomiędzy domeną OSPF a zewnętrznymi źródłami routingu (np. Internetem, trasami statycznymi lub innymi protokołami, takimi jak BGP).

Router ASBR wprowadza zewnętrzne informacje o trasach do domeny OSPF w postaci anonsów LSA Typ 5 (lub Typ 7 w obszarach NSSA) w procesie redystrybucji tras (Route Redistribution).

Wdrożenie redystrybucji na routerze ASBR wiąże się ze szczególną ostrożnością, ponieważ błędy konfiguracyjne mogą doprowadzić do powstania pętli trasowania lub zalania domeny OSPF milionami obcych prefiksów. Z tego względu na węźle ASBR bezwzględnie stosuje się filtry map tras (Route Maps) oraz listy prefiksów (Prefix Lists), ograniczając import wyłącznie do niezbędnych sieci uczelnianych oraz tagując importowane trasy za pomocą 32-bitowego znacznika (Route Tag), co ułatwia ich późniejsze śledzenie i filtrowanie.

Skróty użyte w tym slajdzie:
ASBR Redistribution (ASBR Route Redistribution) - Proces wstrzykiwania tras z obcych źródeł (BGP, trasy statyczne, podłączone) do OSPF.

34/54

Koncepcja anonsów stanu łączy (LSA): typologia i hierarchia

Formaty i przeznaczenie komunikatów budujących bazę LSDB.

Wykład 8: Koncepcja anonsów stanu łączy (LSA): typologia i hierarchia

  • Protokół OSPF nie rozgłasza tras wprost, lecz anonsuje stan łączy za pomocą LSA (Link-State Advertisements).
  • Każdy typ LSA niesie inny rodzaj informacji i ma ściśle zdefiniowany zasięg propagacji (Flooding Scope).
  • W sieciach kampusowych IPv4 kluczowe znaczenie ma pięć podstawowych typów LSA (zdefiniowanych w RFC 2328) oraz Typ 7 (dla obszarów NSSA wg RFC 3101).
  • Zrozumienie typów LSA jest niezbędne do zaawansowanej diagnostyki i optymalizacji bazy LSDB.
Anonse stanu łączy (Link-State Advertisements - LSA) to znormalizowane struktury danych przenoszone w pakietach LSU, opisujące topologię sieci, typy łączy, koszty oraz metadane prefiksów adresowych.
Ilustracja techniczna do slajdu 34: Koncepcja anonsów stanu łączy (LSA): typologia i hierarchia

Wymiana informacji o topologii w OSPF realizowana jest za pomocą anonsów stanu łączy (Link-State Advertisements - LSA). Anonse LSA nie są samodzielnymi pakietami warstwy sieciowej, lecz strukturami danych przenoszonymi wewnątrz pakietów aktualizacji LSU.

W zależności od roli nadawcy, typu łącza i zasięgu propagacji, standard OSPF definiuje różne typy anonsów, tworzących spójną hierarchię informacyjną w bazie LSDB.

Każdy anons LSA posiada zunifikowany 20-bajtowy nagłówek zawierający pola: Link-State Age (czas życia anonsu w sekundach, maksymalnie 3600 s), pole opcji, typ anonsu (LSA Type), Link-State ID (identyfikator obiektu), Advertising Router (RID węzła generującego), LS Sequence Number oraz sumę kontrolną Fletcher-Checksum. Dzięki temu routery mogą błyskawicznie porównywać wersje rekordów w pamięci podręcznej i natychmiast odrzucać duplikaty bez konieczności parsowania całego ładunku pakietu.

Skróty użyte w tym slajdzie:
LSA Type (Link-State Advertisement Type) - Numeryczny typ anonsu OSPF określający jego strukturę, pochodzenie i zasięg propagacji.

35/54

LSA Typ 1: anons routera (Router LSA)

Podstawowa jednostka topologiczna generowana przez każdy węzeł.

Wykład 8: LSA Typ 1: anons routera (Router LSA)

  • Nazwa: Router LSA.
  • Generowany przez: KAŻDY router w domenie OSPF.
  • Zawartość: lista wszystkich aktywnych łączy routera w danym obszarze wraz z identyfikatorami, powiązaną adresacją, typem łącza (Point-to-Point, Transit, Stub) oraz kosztem metryki.
  • Zasięg rozprzestrzeniania (Flooding Scope): wyłącznie WEWNĄTRZ DANEGO OBSZARU (Intra-Area).
  • Anons LSA Typ 1 NIGDY nie przekracza granicy routera ABR i nie przedostaje się do innych obszarów.
LSA Typ 1 (Router LSA) jest generowany przez każdy router w domenie OSPF, opisuje jego bezpośrednie łącza i powiązaną adresację, a jego propagacja jest ściśle ograniczona do obszaru lokalnego (Intra-Area).
Ilustracja techniczna do slajdu 35: LSA Typ 1: anons routera (Router LSA)

Anons LSA Typ 1 (Router LSA) jest generowany przez każdy router w domenie OSPF. Opisuje stan, adresację IP oraz koszt wszystkich bezpośrednich łączy routera w danym obszarze.

Zasięg zalewania anonsami LSA Typ 1 jest ściśle ograniczony do granic obszaru lokalnego (Intra-Area). Anons Typ 1 nigdy nie jest przekazywany przez router ABR poza obszar, w którym powstał.

W strukturze LSA Typ 1 łącza routera są klasyfikowane na cztery kategorie: połączenia dwupunktowe do innego routera (Point-to-Point), połączenia do sieci tranzytowej wielodostępnej (Transit Network z obecnym DR), połączenia do podsieci końcowej bez innych routerów (Stub Network) oraz łącza wirtualne (Virtual Link). Dla każdego połączenia router anonsuje swój identyfikator, adres podsieci lub identyfikator sąsiada oraz przypisany koszt metryczny, co tworzy precyzyjną listę wektorów wyjściowych danego węzła.

Skróty użyte w tym slajdzie:
LSA Type 1 (Router LSA) - Anons generowany przez każdy router opisujący stan i koszt jego własnych łączy wewnątrz obszaru.

36/54

LSA Typ 2: anons sieci (Network LSA)

Opis segmentu wielodostępowego w sieci przełączanej.

Wykład 8: LSA Typ 2: anons sieci (Network LSA)

  • Nazwa: Network LSA.
  • Generowany przez: wyłącznie router pełniący rolę Designated Router (DR) w segmencie wielodostępowym.
  • Zawartość: maska podsieci danego segmentu oraz lista identyfikatorów Router ID wszystkich routerów OSPF podłączonych do tego segmentu.
  • Zasięg rozprzestrzeniania: wyłącznie WEWNĄTRZ DANEGO OBSZARU (Intra-Area).
  • Podobnie jak Typ 1, LSA Typ 2 nigdy nie przekracza granicy routera ABR.
LSA Typ 2 (Network LSA) tworzony jest wyłącznie przez router wyznaczony DR w sieciach wielodostępnych, anonsuje listę podłączonych węzłów i charakteryzuje się zasięgiem ograniczonym do danego obszaru.
Ilustracja techniczna do slajdu 36: LSA Typ 2: anons sieci (Network LSA)

Anons LSA Typ 2 (Network LSA) generowany jest wyłącznie przez router wyznaczony DR w sieciach wielodostępnych Ethernet. Zawiera wykaz identyfikatorów RID wszystkich routerów podłączonych do wspólnego segmentu wielodostępnego oraz maskę podsieci.

Podobnie jak w przypadku LSA Typ 1, zasięg propagacji anonsu Typ 2 kończy się na granicach danego obszaru. Pozwala to na precyzyjne odtworzenie pełnej spójności segmentu wielodostępnego wewnątrz bazy LSDB.

Istnienie anonsu LSA Typ 2 jest kluczem do zachowania matematycznej elegancji algorytmu SPF w środowiskach wielodostępnych. Zamiast reprezentować segment Ethernet jako pełną siatkę krawędzi pomiędzy wszystkimi routerami, algorytm traktuje sieć wielodostępną jako węzeł pozorny (Pseudonode), którego reprezentantem jest właśnie anons Typ 2 wygenerowany przez DR. Upraszcza to graf obszaru z relacji kwadratowej do liniowej, drastycznie przyspieszając obliczenia najkrótszych ścieżek przez procesor.

Skróty użyte w tym slajdzie:
LSA Type 2 (Network LSA) - Anons generowany przez router DR opisujący listę wszystkich węzłów przyłączonych do wspólnej sieci wielodostępnej.

37/54

LSA Typ 3: anons podsumowujący ABR (Summary LSA)

Przekazywanie informacji między różnymi obszarami.

Wykład 8: LSA Typ 3: anons podsumowujący ABR (Summary LSA)

  • Nazwa: Summary LSA (Network Summary LSA).
  • Generowany przez: wyłącznie routery graniczne obszaru (Area Border Routers - ABR).
  • Zawartość: prefiks sieciowy i maska podsieci z jednego obszaru wraz z kosztem dotarcia z routera ABR do tej podsieci; NIE ZAWIERA szczegółów topologii wewnętrznej.
  • Zasięg rozprzestrzeniania: przesyłany z obszaru źródłowego do Area 0, a z Area 0 zalewany do wszystkich pozostałych obszarów podrzędnych.
  • Oznaczenie w tablicy routingu: trasy pochodzące z LSA Typ 3 otrzymują kod O IA (OSPF Inter-Area).
LSA Typ 3 (Summary LSA) generowany przez routery ABR rozgłasza prefiksy międzyobszarowe (Inter-Area) do sąsiednich obszarów poprzez szkielet Area 0, ukrywając wewnętrzną topologię.
Ilustracja techniczna do slajdu 37: LSA Typ 3: anons podsumowujący ABR (Summary LSA)

Anons LSA Typ 3 (Summary LSA) tworzony jest wyłącznie przez routery ABR w celu anonsowania podsieci z jednego obszaru do drugiego poprzez obszar szkieletowy Area 0. Reprezentuje trasy międzyobszarowe (Inter-Area, oznaczane w tablicy jako O IA).

LSA Typ 3 nie zawiera pełnego grafu połączeń, lecz podsumowuje informację o dostępności prefiksu i koszcie dotarcia do niego z routera ABR. Umożliwia to efektywną agregację setek tras do jednego wpisu zbiorczego.

Z punktu widzenia hierarchii decyzyjnej w tablicy routingu trasy między obszarami (kod O IA) mają niższy priorytet zaufania niż trasy wewnątrz danego obszaru (O Intra-Area). Jeżeli router posiada wiedzę o tej samej podsieci z anonsu Typ 1/2 we własnym obszarze oraz z anonsu Typ 3 z zewnątrz, bezwzględnie wybierze trasę lokalną dla danego obszaru, nawet jeśli jej sumaryczny koszt metryczny jest wyższy. Zapobiega to wyprowadzaniu ruchu lokalnego poza budynek w sytuacji, gdy wewnątrz obiektu istnieją alternatywne ścieżki fizyczne.

Skróty użyte w tym slajdzie:
LSA Type 3 (Summary LSA / Inter-Area LSA) - Anons generowany przez router ABR anonsujący podsieci z jednego obszaru do innych obszarów.

38/54

LSA Typ 4: anons lokalizacji ASBR (ASBR Summary LSA)

Wskazywanie drogi do routera brzegowego wprowadzającego trasy zewnętrzne.

Wykład 8: LSA Typ 4: anons lokalizacji ASBR (ASBR Summary LSA)

  • Nazwa: ASBR Summary LSA.
  • Generowany przez: router graniczny ABR.
  • Cel: anons LSA Typ 5 rozgłaszający trasy zewnętrzne zawiera Router ID routera ASBR, ale routery w odległych budynkach nie wiedzą, jak dotrzeć do tego RID.
  • Zawartość: adres Router ID routera ASBR oraz koszt dotarcia do niego z routera ABR.
  • Zasięg rozprzestrzeniania: zalewany w całej domenie OSPF (z wyjątkiem obszarów specjalnych).
LSA Typ 4 (ASBR Summary LSA) tworzony przez węzły ABR anonsuje lokalizację i koszt dotarcia do routera ASBR dla węzłów znajdujących się w innych obszarach hierarchii OSPF.
Ilustracja techniczna do slajdu 38: LSA Typ 4: anons lokalizacji ASBR (ASBR Summary LSA)

Anons LSA Typ 4 (ASBR Summary LSA) jest generowany przez router ABR w celu poinformowania pozostałych obszarów o lokalizacji i koszcie dotarcia do routera brzegowego ASBR.

Anons ten jest niezbędny, aby routery wewnętrzne w odległych obszarach potrafiły poprawnie obliczyć całkowity koszt ścieżki do tras zewnętrznych anonsowanych przez ASBR w anonsach LSA Typ 5.

Router ASBR generuje wpisy LSA Typ 5 zalewające całą sieć, lecz w samym anonsie Typ 5 jako węzeł rozgłaszający podany jest wyłącznie RID tego ASBR. Jeżeli router w odległym budynku (np. w Area 20) nie posiada interfejsu w Area 0, nie zna fizycznego położenia tego RID w grafie sieci. Zadaniem routera ABR jest wygenerowanie anonsu LSA Typ 4 do Area 20, w którym ABR podaje swój własny koszt dotarcia do tego ASBR przez rdzeń, co umożliwia routerowi wewnętrznemu poprawne zsumowanie pełnego kosztu ścieżki zewnętrznej.

Skróty użyte w tym slajdzie:
LSA Type 4 (ASBR Summary LSA) - Anons generowany przez router ABR rozgłaszający ścieżkę i koszt dotarcia do routera ASBR.

39/54

LSA Typ 5: anons tras zewnętrznych (AS External LSA)

Dystrybucja tras spoza domeny OSPF.

Wykład 8: LSA Typ 5: anons tras zewnętrznych (AS External LSA)

  • Nazwa: AS External LSA.
  • Generowany przez: wyłącznie router brzegowy systemu autonomicznego (ASBR).
  • Zawartość: trasy zewnętrzne pochodzące z redystrybucji (np. trasy statyczne, trasa domyślna do ISP, trasy z BGP).
  • Zasięg rozprzestrzeniania: zalewany w CAŁEJ domenie OSPF bez modyfikacji przez routery ABR (z wyjątkiem obszarów Stub/NSSA).
  • Typy metryki zewnętrznej:
  • External Type 1 (E1): koszt sumuje się (koszt trasy zewnętrznej + koszt dotarcia wewnętrznego do ASBR).
  • External Type 2 (E2 - domyślny): koszt zewnętrzny jest stały i nie uwzględnia kosztu wewnętrznego.
LSA Typ 5 (AS External LSA) rozsyłany przez routery ASBR wprowadza zewnętrzne prefiksy z innych domen do całego OSPF, obsługując metryki External Type 1 (E1) oraz External Type 2 (E2).
Ilustracja techniczna do slajdu 39: LSA Typ 5: anons tras zewnętrznych (AS External LSA)

Anons LSA Typ 5 (AS External LSA) generowany jest przez router ASBR i rozgłasza trasy wyuczone z zewnętrznych źródeł (redystrybucja z BGP, trasy statyczne). Domyślnie anons Typ 5 zalewa całą domenę OSPF z wyjątkiem obszarów specjalnych.

Trasy zewnętrzne dzielą się na dwa typy metryki: External Type 1 (E1 - koszt zewnętrzny sumowany z kosztem wewnętrznym OSPF) oraz External Type 2 (E2 - stały koszt zewnętrzny ignorujący metrykę wewnętrzną).

Różnica pomiędzy metrykami zewnętrznymi E1 i E2 ma zasadnicze znaczenie przy projektowaniu redundancji styków z Internetem. Metryka E2 (domyślna w redystrybucji) zachowuje stałą wartość przypisaną przez ASBR w całym kampusie, sprawiając, że wszystkie przełączniki widzą ten sam koszt zewnętrzny bez względu na własną odległość od routera brzegowego. Z kolei metryka E1 dynamicznie dodaje wewnętrzny koszt dotarcia do ASBR, co pozwala na deterministyczny wybór bliższego węzła wyjściowego w kampusach posiadających dwa niezależne łącza operatorskie w różnych lokalizacjach fizycznych.

Skróty użyte w tym slajdzie:
LSA Type 5 (AS External LSA) - Anons generowany przez router ASBR rozsyłający trasy zewnętrzne do całej domeny OSPF.

40/54

Zestawienie tabelaryczne typów anonsów LSA

Syntetyczna mapa drogowa anonsów LSA w OSPF.

Wykład 8: Zestawienie tabelaryczne typów anonsów LSA

  • LSA Typ 1 (Router LSA): od każdego routera -> zasięg: obszar lokalny -> trasy typu O.
  • LSA Typ 2 (Network LSA): od routera DR -> zasięg: obszar lokalny -> trasy typu O.
  • LSA Typ 3 (Summary LSA): od routera ABR -> zasięg: międzyobszarowy -> trasy typu O IA.
  • LSA Typ 4 (ASBR Summary): od routera ABR -> zasięg: cała domena -> informacja o lokalizacji ASBR.
  • LSA Typ 5 (External LSA): od routera ASBR -> zasięg: cała domena -> trasy typu O E1 / O E2.
  • LSA Typ 7 (NSSA External): od ASBR w NSSA -> zasięg: tylko obszar NSSA -> trasy typu O N1 / O N2.
Typologia LSA w OSPF tworzy hierarchiczny model informacji: LSA 1 i 2 budują graf wewnątrzobszarowy, LSA 3 i 4 opisują trasy międzyobszarowe, a LSA 5 i 7 odpowiadają za wymianę tras zewnętrznych.
Ilustracja techniczna do slajdu 40: Zestawienie tabelaryczne typów anonsów LSA

Zestawienie typów LSA systematyzuje architekturę informacyjną protokołu: Typ 1 i Typ 2 budują szczegółową topologię wewnątrz obszaru (Intra-Area), Typ 3 i Typ 4 obsługują komunikację międzyobszarową (Inter-Area), a Typ 5 i Typ 7 wprowadzają prefiksy zewnętrzne.

Zrozumienie zasięgu poszczególnych LSA jest fundamentalne dla inżyniera sieciowego podczas audytu tablicy LSDB komendą show ip ospf database i debugowania problemów z widocznością tras.

Analiza tabelaryczna ułatwia studentom zrozumienie, jak protokół OSPF radzi sobie ze złożonością wielkich sieci: LSA Typ 1 i 2 odpowiadają za pełną topologię L3 wewnątrz budynku, Typ 3 i 4 przekazują informacje syntetyczne pomiędzy budynkami przez rdzeń szkieletowy, natomiast Typ 5 (wspierany przez Typ 7 w specjalnych enklawach) łączy uniwersytet z zewnętrznym światem. Zrozumienie tego podziału pozwala inżynierowi na bezbłędne interpretowanie zrzutów polecenia show ip ospf database podczas diagnostyki anomalii sieciowych.

Skróty użyte w tym slajdzie:
LSDB Matrix (LSA Propagation Scope Matrix) - Tabela określająca zasięg rozsyłania poszczególnych typów LSA (wewnątrz obszaru vs cała domena).

41/54

Konfiguracja routera ABR w architekturze kampusowej

Implementacja połączenia węzła budynkowego ze szkieletem.

Wykład 8: Konfiguracja routera ABR w architekturze kampusowej

  • Konfiguracja przełącznika dystrybucyjnego budynku (Building MDF jako ABR):
  • router ospf 1
  • router-id 10.255.10.1
  • auto-cost reference-bandwidth 100000
  • Przypisanie łącza szkieletowego do Area 0:
  • interface TenGigabitEthernet0/1
  • ip ospf 1 area 0
  • Przypisanie interfejsów SVI podsieci budynkowych do Area 10:
  • interface Vlan10
  • ip ospf 1 area 10
  • interface Vlan20
  • ip ospf 1 area 10
  • Przełącznik automatycznie rozpoznaje swoją rolę jako ABR i rozpoczyna generowanie LSA Typ 3.
Projektowanie i konfiguracja routera ABR wymaga fizycznej redundancji oraz zdefiniowania reguł kontrolowanej wymiany prefiksów pomiędzy szkieletem kampusowym a strefami wydziałowymi.
Ilustracja techniczna do slajdu 41: Konfiguracja routera ABR w architekturze kampusowej

Konfiguracja routera ABR wymaga przypisania przynajmniej jednego portu do Area 0 oraz pozostałych interfejsów do obszarów podrzędnych. Na węzłach ABR spoczywa odpowiedzialność za filtrowanie i kontrolowaną dystrybucję tras.

Projektując węzły ABR w kampusie, należy zadbać o ich fizyczną i zasileniową redundancję - standardem jest wdrażanie pary przełączników ABR dla każdego budynku lub klastra wydziałowego.

Przy wdrażaniu redundantnej pary przełączników ABR w budynku wydziałowym oba urządzenia podłącza się równolegle do rdzenia (Area 0) oraz do sieci dystrybucyjnej budynku (np. Area 10). W konfiguracji należy uważać na zjawisko asymetrii kosztów na łączach magistralnych do rdzenia. Zastosowanie równych metryk pozwala przełącznikom budynkowym na automatyczne rozkładanie ruchu wychodzącego w trybie ECMP na oba węzły ABR, co podwaja dostępną przepustowość magistrali i gwarantuje zerowy czas przestoju przy awarii jednego z nich.

Skróty użyte w tym slajdzie:
ABR Config (ABR Configuration) - Konfiguracja interfejsów w wielu obszarach oraz aktywacja agregacji tras na węźle ABR.

42/54

Agregacja tras międzyobszarowych na routerze ABR

Ręczna agregacja adresacji na granicy obszarów.

Wykład 8: Agregacja tras międzyobszarowych na routerze ABR

  • Problem: jeśli w Area 10 mamy 20 sieci VLAN, ABR domyślnie wygeneruje 20 anonsów LSA Typ 3 do Area 0.
  • Mechanizm Route Summarization: ABR łączy 20 podsieci w jeden zagregowany prefiks i rozgłasza do rdzenia tylko JEDEN anons LSA Typ 3.
  • Komenda konfiguracyjna: area <numer_obszaru> range <adres_sieci> <maska>.
  • Przykład: agregacja podsieci od 10.10.0.0/24 do 10.10.15.0/24 w budynku Wydziału Informatyki:
  • router ospf 1
  • area 10 range 10.10.0.0 255.255.240.0 (jeden wpis /20 reprezentujący cały budynek).
  • Warunek konieczny: uporządkowane planowanie przestrzeni adresowej VLSM.
Agregacja tras na routerze ABR poleceniem area <id> range agreguje szczegółowe podsieci danego budynku w jeden syntetyczny prefiks LSA Typ 3 wstrzykiwany do obszaru szkieletowego Area 0.
Ilustracja techniczna do slajdu 42: Agregacja tras międzyobszarowych na routerze ABR

Agregacja tras międzyobszarowych na routerze ABR realizowana jest za pomocą polecenia area <id> range <ip> <maska>. Mechanizm ten agreguje wszystkie szczegółowe podsieci z danego obszaru w jeden anons LSA Typ 3 wstrzykiwany do szkieletu.

Warunkiem koniecznym poprawnej agregacji jest hierarchiczne zaplanowanie przestrzeni adresowej tak, aby wszystkie VLAN-y danego budynku mieściły się w jednym ciągłym bloku bitowym CIDR.

W momencie wygenerowania anonsu podsumowującego LSA Typ 3, router ABR przypisuje mu metrykę równą najniższemu kosztowi spośród wszystkich aktywnych podsieci wchodzących w skład agregowanego bloku (lub metryce najwyższej w zależności od konfiguracji i platformy). Ponadto router ABR automatycznie instaluje w swojej lokalnej tablicy routingu trasę odrzucającą (Discard Route) do interfejsu Null0 dla całego zagregowanego prefiksu. Zapobiega to powstawaniu pętli routingu w sytuacji, gdy nadchodzący pakiet adresowany jest do nieużywanego adresu IP wewnątrz podsumowanego bloku.

Skróty użyte w tym slajdzie:
Area Range (Area Range Command) - Dyrektywa konfiguracyjna routera ABR agregująca podsieci wewnętrzne obszaru w pojedynczy anons LSA Typ 3.

43/54

Korzyści inżynierskie z agregacji tras na ABR

Znaczna poprawa stabilności i wydajności rdzenia.

Wykład 8: Korzyści inżynierskie z agregacji tras na ABR

  • Zmniejszenie rozmiaru tablicy routingu: rdzeń kampusu przechowuje kilkanaście wpisów zagregowanych zamiast tysięcy pojedynczych podsieci.
  • Izolacja oscylacji łączy (Route Flapping): jeśli kabel laboratoryjny w budynku ulega ciągłym zmianom stanu (włącza się i wyłącza co sekundę), zmiana nie opuszcza Area 10; dopóki choć jedna podsieć w budynku działa, zagregowany anons /20 w Area 0 pozostaje stabilny.
  • Ograniczenie zbędnych obliczeń SPF w innych budynkach kampusu.
Agregacja tras znacznie zmniejsza rozmiar bazy LSDB w rdzeniu kampusu oraz skutecznie ogranicza oscylacje tras (Route Flapping) wywołane awariami pojedynczych łączy dostępowych.
Ilustracja techniczna do slajdu 43: Korzyści inżynierskie z agregacji tras na ABR

Korzyści inżynierskie z agregacji na ABR są fundamentalne: redukcja wielkości bazy LSDB i tablicy routingu w Area 0 oraz skuteczne ograniczanie oscylacji tras (Route Flapping).

Gdy pojedynczy port dostępowy w budynku ulega awarii, routery w szkielecie i innych obiektach w ogóle nie są o tym informowane, ponieważ anons zbiorczy LSA Typ 3 pozostaje aktywny, dopóki działa choć jedna podsieć w ramach zagregowanego zakresu.

Z perspektywy inżynierskiej agregacja tras na poziomie ABR stanowi potężny bufor stabilizacyjny. Zamiast obciążać rdzeń kampusu setkami komunikatów aktualizacyjnych LSA Update przy każdym podłączeniu lub odłączeniu stacji roboczej w laboratorium studenckim, zdarzenia te są całkowicie tłumione w granicach budynku. Rdzeń sieci przetwarza wyłącznie stabilny prefiks zbiorczy, co pozwala na utrzymanie minimalnego obciążenia pamięci TCAM i gwarantuje stabilne transfery danych pomiędzy wydziałami.

Skróty użyte w tym slajdzie:
SPF Isolation (SPF Recalculation Isolation) - Ograniczenie wpływu awarii pojedynczego łącza w obszarze podrzędnym na szkielet Area 0 dzięki agregacji.

44/54

Agregacja tras zewnętrznych na routerze ASBR

Agregacja tras redystrybuowanych do OSPF.

Wykład 8: Agregacja tras zewnętrznych na routerze ASBR

  • Zastosowanie: na routerze brzegowym ASBR wprowadzającym trasy z innych systemów.
  • Komenda konfiguracyjna: summary-address <adres_sieci> <maska>.
  • Przykład: redystrybucja tras z sieci badawczej partnera: zamiast wprowadzać 30 tras /24 jako 30 anonsów LSA Typ 5, ASBR anonsuje jeden anons LSA Typ 5 z prefiksem /19.
  • Ochrona bazy LSDB przed zalaniem trasami z zewnętrznych sieci niezarządzanych przez uczelnię.
Agregacja tras zewnętrznych na węźle ASBR za pomocą polecenia summary-address zabezpiecza rdzeń OSPF przed nadmiernym rozrostem tablic routingu przy redystrybucji prefiksów operatorskich.
Ilustracja techniczna do slajdu 44: Agregacja tras zewnętrznych na routerze ASBR

Agregacja tras zewnętrznych (redystrybuowanych) na routerze ASBR realizowana jest za pomocą polecenia summary-address <ip> <maska>. Agreguje ona dziesiątki tras zewnętrznych w pojedynczy anons LSA Typ 5.

Pozwala to na zabezpieczenie rdzenia sieci kampusowej przed przepełnieniem tablic routingu w przypadku importowania rozbudowanych tras partnerskich lub prefiksów z węzłów operatorskich.

Podobnie jak na routerach ABR, polecenie summary-address na węźle ASBR automatycznie tworzy trasę odrzucającą Null0 dla całego agregowanego prefiksu zewnętrznego. Mechanizm ten jest niezbędny przy importowaniu tras z zewnętrznych instytucji partnerskich lub miejskiej sieci światłowodowej MAN. Jeżeli węzeł zewnętrzny wycofa jedną z pomniejszych podsieci, router ASBR nadal anonsuje spójny prefiks nadrzędny, chroniąc wewnętrzną domenę OSPF przed niepotrzebnymi rekonfiguracjami tablic przekazywania.

Skróty użyte w tym slajdzie:
Summary-Address (Summary-Address Command) - Dyrektywa konfiguracyjna routera ASBR agregująca redystrybuowane trasy zewnętrzne LSA Typ 5.

45/54

Redukcja obciążenia słabszych węzłów: obszary specjalne OSPF

Odciążenie przełączników o mniejszej pamięci i mocy obliczeniowej.

Wykład 8: Redukcja obciążenia słabszych węzłów: obszary specjalne OSPF

  • Problem: przełączniki w małych budynkach lub domach studenckich nie potrzebują pełnej wiedzy o trasach zewnętrznych LSA Typ 5 (np. trasach do sieci badawczych czy partnerów).
  • Koncepcja obszarów specjalnych: filtrowanie i blokowanie wybranych typów LSA na routerze ABR przed wpuszczeniem ich do danego obszaru.
  • Zastąpienie zablokowanych setek tras jedną, automatyczną trasą domyślną 0.0.0.0/0.
  • Trzy główne typy obszarów specjalnych OSPF: Stub Area, Totally Stubby Area (rozszerzenie Cisco) oraz NSSA.
Obszary specjalne OSPF redukują obciążenie pamięci i procesorów przełączników brzegowych poprzez blokowanie zalewania anonsami zewnętrznymi i zastępowanie ich generowaną przez ABR trasą domyślną.
Ilustracja techniczna do slajdu 45: Redukcja obciążenia słabszych węzłów: obszary specjalne OSPF

W rozległych kampusach wiele budynków to obiekty peryferyjne wyposażone w przełączniki o ograniczonej pamięci RAM i słabszych procesorach. Urządzenia te nie potrzebują pełnej wiedzy o tysiącach zewnętrznych tras z Internetu.

Standard OSPF umożliwia zdefiniowanie obszarów specjalnych, w których ruch zewnętrzny i międzyobszarowy jest redukowany i zastępowany automatyczną trasą domyślną generowaną przez ABR.

Wdrożenie obszarów specjalnych opiera się na modyfikacji flagi Options przesyłanej w nagłówkach pakietów Hello. Routery w obszarze szczątkowym negocjują tzw. E-bit (External Routing Capability). Wartość E-bit=0 oznacza brak obsługi zewnętrznych anonsów LSA Typ 5. Zgodność tej flagi jest bezwzględnym warunkiem zestawienia relacji sąsiedztwa; próba zestawienia sąsiedztwa pomiędzy routerem skonfigurowanym jako Stub a routerem w trybie standardowym zakończy się odrzuceniem pakietów Hello i brakiem łączności.

Skróty użyte w tym slajdzie:
Special Area (Special Area Types) - Specjalne typy obszarów OSPF redukujące ruch i rozmiar bazy LSDB poprzez blokowanie wybranych LSA.

46/54

Obszar szczątkowy (Stub Area)

Blokowanie anonsów tras zewnętrznych LSA Typ 5.

Wykład 8: Obszar szczątkowy (Stub Area)

  • Zasada działania Stub Area:
  • Router ABR blokuje wprowadzanie do obszaru anonsów LSA Typ 4 oraz LSA Typ 5.
  • Wewnątrz obszaru Stub istnieją wyłącznie trasy wewnątrzobszarowe (LSA 1 i 2) oraz międzyobszarowe (LSA Typ 3).
  • ABR automatycznie generuje i wstrzykuje do obszaru Stub trasę domyślną 0.0.0.0/0 w postaci LSA Typ 3.
  • Konfiguracja: komenda area <numer> stub musi zostać wydana na routerze ABR oraz na KAŻDYM routerze wewnętrznym w tym obszarze (flaga Stub w pakiecie Hello).
  • Ograniczenie: wewnątrz obszaru Stub nie może znajdować się żaden router ASBR.
Obszar szczątkowy (Stub Area) blokuje wprowadzanie anonsów LSA Typ 5 i 4, zastępując je anonsowaną przez ABR trasą domyślną 0.0.0.0/0 w anonsie LSA Typ 3; zabrania obecności routerów ASBR.
Ilustracja techniczna do slajdu 46: Obszar szczątkowy (Stub Area)

Obszar szczątkowy (Stub Area) blokuje wprowadzanie zewnętrznych anonsów LSA Typ 5 oraz anonsów LSA Typ 4. W zamian router ABR automatycznie wstrzykuje do obszaru anons LSA Typ 3 z trasą domyślną 0.0.0.0/0.

Konfiguracja wymaga wydania polecenia area <id> stub na routerze ABR oraz na wszystkich routerach wewnętrznych w danym obszarze. W obszarze Stub nie wolno umieszczać routerów ASBR.

Ponieważ obszar Stub odrzuca anonse LSA Typ 5 oraz LSA Typ 4, routery wewnątrz budynku nie wiedzą o istnieniu zewnętrznych tras ani o położeniu węzłów ASBR. Cały ruch wychodzący poza domenę OSPF kierowany jest na automatycznie wstrzykniętą przez ABR trasę domyślną z kodem O*IA. Pozwala to na znaczne odchudzenie tablicy routingu przełączników budynkowych, które przechowują jedynie trasy do wewnętrznych VLAN-ów danego obiektu, trasy między obszarami do innych wydziałów oraz pojedynczy wpis domyślny 0.0.0.0/0.

Skróty użyte w tym slajdzie:
Stub Area (Stub Area) - Obszar OSPF blokujący zewnętrzne anonsy LSA Typ 4 i 5, zastępując je domyślną trasą LSA Typ 3.

47/54

Obszar całkowicie szczątkowy (Totally Stubby Area)

Maksymalne zmniejszenie tablicy routingu (rozszerzenie Cisco).

Wykład 8: Obszar całkowicie szczątkowy (Totally Stubby Area)

  • Zasada działania Totally Stubby Area (Totally Stub Area):
  • Rozszerzenie idei Stub Area: ABR blokuje NIE TYLKO LSA Typ 4 i 5, ale RÓWNIEŻ LSA Typ 3 (trasy z innych budynków).
  • Wewnątrz obszaru istnieją wyłącznie trasy lokalne z danego budynku (LSA 1 i 2) oraz dokładnie JEDEN wpis LSA Typ 3 reprezentujący trasę domyślną 0.0.0.0/0.
  • Konfiguracja: na routerze ABR wydajemy komendę area <numer> stub no-summary; na routerach wewnętrznych zwykłą komendę area <numer> stub.
  • Rezultat: tablica routingu przełącznika w akademiku zawiera zaledwie kilka tras lokalnych i jedną trasę domyślną; maksymalna stabilność i minimalne zużycie pamięci.
Obszar całkowicie szczątkowy (Totally Stubby Area) to rozszerzenie Cisco blokujące anonse LSA Typ 5, 4 oraz wszystkie LSA Typ 3 poza pojedynczą trasą domyślną, znacznie zmniejszając tablicę RIB.
Ilustracja techniczna do slajdu 47: Obszar całkowicie szczątkowy (Totally Stubby Area)

Obszar całkowicie szczątkowy (Totally Stubby Area) to optymalizacja opracowana przez Cisco. Blokuje nie tylko anonse LSA Typ 5 i 4, ale również wszystkie anonse międzyobszarowe LSA Typ 3 z wyjątkiem pojedynczej trasy domyślnej generowanej przez ABR.

Konfiguruje się go poleceniem area <id> stub no-summary na routerze ABR. Znacznie zmniejsza to tablicę routingu przełączników dostępowych w budynku do tras ściśle lokalnych i trasy domyślnej.

Obszar całkowicie szczątkowy (Totally Stubby Area) stanowi najbardziej radykalną formę optymalizacji, idealną dla typowych budynków dydaktycznych lub akademików, które mają charakter czysto kliencki. Poprzez wycięcie również anonsów między obszarami LSA Typ 3, baza LSDB urządzeń w budynku zostaje zredukowana do minimum: routery znają wyłącznie własne łącza fizyczne (LSA Typ 1 i 2) oraz odbierają pojedynczy anons Typ 3 dla prefiksu 0.0.0.0/0. Taka konfiguracja gwarantuje najkrótszy możliwy czas przeliczania algorytmu Dijkstry i minimalne zużycie zasobów sprzętowych.

Skróty użyte w tym slajdzie:
Totally Stubby (Totally Stubby Area) - Rozszerzenie Cisco blokujące anonsy LSA Typ 3, 4 i 5 z wyjątkiem pojedynczej trasy domyślnej LSA Typ 3.

48/54

Obszar Not-So-Stubby Area (NSSA) i translacja LSA Typ 7 na Typ 5

Połączenie zalet obszaru szczątkowego z obecnością lokalnego ASBR.

Wykład 8: Obszar Not-So-Stubby Area (NSSA) i translacja LSA Typ 7 na Typ 5

  • Problem: budynek akademika jest obszarem Stub, ale administrator musi podłączyć w nim małe łącze zapasowe od lokalnego dostawcy (wymaga routera ASBR). Standardowy Stub zabrania obecności ASBR.
  • Rozwiązanie: obszar NSSA według standardu RFC 3101.
  • Zasada działania: lokalny ASBR rozgłasza trasy zewnętrzne za pomocą specjalnego anonsu LSA Typ 7 (NSSA External LSA).
  • Zasięg LSA Typ 7: wyłącznie wewnątrz danego obszaru NSSA.
  • Rola routera ABR (Translacja 7-to-5): router ABR odbiera LSA Typ 7, przekształca go w standardowy anons LSA Typ 5 i rozgłasza do Area 0 i reszty kampusu.
  • Wariant Totally NSSA: blokowanie również anonsów LSA Typ 3 i 4 (poza trasą domyślną) komendą area <numer> nssa no-summary.
Obszar Not-So-Stubby Area (NSSA, RFC 3101) umożliwia wpięcie routera ASBR do obszaru szczątkowego; prefiksy zewnętrzne anonsowane są jako LSA Typ 7, a następnie tłumaczone przez ABR na standardowy Typ 5.
Ilustracja techniczna do slajdu 48: Obszar Not-So-Stubby Area (NSSA) i translacja LSA Typ 7 na Typ 5

Obszar Not-So-Stubby Area (NSSA, RFC 3101) łączy zalety obszaru Stub z możliwością wpięcia lokalnego routera ASBR (np. zapory ogniowej lub łącza BGP). Ponieważ anonse LSA Typ 5 są zablokowane, ASBR generuje specjalne anonse LSA Typ 7 (NSSA External LSA).

Gdy anons LSA Typ 7 dociera do routera ABR na granicy z Area 0, ABR dokonuje automatycznej translacji Typ 7 do standardowego Typu 5 (P-bit = 1), umożliwiając propagację trasy w reszcie kampusu.

Podczas translacji LSA Typ 7 na Typ 5 na routerze ABR kluczową rolę odgrywa tzw. P-bit (Propagate Bit) w nagłówku anonsu. Jeżeli w obszarze NSSA znajduje się kilka routerów ABR łączących go z Area 0, standard RFC 3101 określa regułę wyboru translatora: zadanie to realizuje wyłącznie ABR o najwyższym identyfikatorze RID. Zapobiega to powstawaniu zduplikowanych anonsów LSA Typ 5 w obszarze szkieletowym i zapewnia deterministyczną propagację tras zewnętrznych w całym kampusie.

Skróty użyte w tym slajdzie:
LSA Type 7 (NSSA External LSA) - Specjalny typ anonsu generowany wewnątrz obszaru NSSA tłumaczony na LSA Typ 5 przez router ABR.

49/54

Wstrzykiwanie trasy domyślnej do domeny OSPF

Propagacja wyjścia do Internetu w całym kampusie.

Wykład 8: Wstrzykiwanie trasy domyślnej do domeny OSPF

  • Zadanie: jak poinformować wszystkie przełączniki i routery w kampusie, że wyjście do Internetu znajduje się na routerze brzegowym Enterprise Edge?
  • Komenda konfiguracyjna na routerze brzegowym: default-information originate w procesie OSPF.
  • Działanie: router brzegowy generuje anons LSA Typ 5 rozgłaszający trasę domyślną 0.0.0.0/0 do całej domeny.
  • Warunek działania: router musi mieć aktywną trasę domyślną w swojej tablicy routingu (np. statyczną trasę do ISP).
  • Opcja wymuszenia: dodanie parametru default-information originate always powoduje rozgłaszanie trasy domyślnej nawet wtedy, gdy łącze do operatora tymczasowo ulegnie awarii.
Wstrzykiwanie trasy domyślnej poleceniem default-information originate [always] na routerze brzegowym tworzy anons LSA Typ 5 kierujący cały nieznany ruch w domenie OSPF do zapory brzegowej NGFW.
Ilustracja techniczna do slajdu 49: Wstrzykiwanie trasy domyślnej do domeny OSPF

Wstrzykiwanie trasy domyślnej do domeny OSPF odbywa się na routerze brzegowym za pomocą polecenia default-information originate [always]. Router generuje wówczas anons LSA Typ 5 z prefiksem 0.0.0.0/0.

Słowo kluczowe always zmusza router do anonsowania trasy domyślnej nawet wtedy, gdy trasa domyślna nie istnieje jeszcze w jego lokalnej tablicy routingu (np. łącze ISP jest w trakcie inicjalizacji).

W architekturze z wieloma stykami operatorskimi (Dual-Homing) użycie opcji always wymaga szczególnej ostrożności projektowej. Jeżeli router brzegowy utraci fizyczne połączenie ze światem, lecz nadal będzie bezwarunkowo rozgłaszał trasę domyślną z parametrem always, przełączniki kampusowe będą nadal przesyłać do niego cały ruch internetowy, tworząc czarną dziurę. Prawidłową praktyką inżynierską jest powiązanie wstrzykiwania trasy z mechanizmem sprawdzania osiągalności (Route Map i IP SLA), co gwarantuje natychmiastowe wycofanie anonsu po awarii łącza ISP.

Skróty użyte w tym slajdzie:
Default-Information (Default-Information Originate) - Dyrektywa wymuszająca generowanie trasy domyślnej 0.0.0.0/0 do domeny OSPF.

50/54

Zabezpieczenie portów: interfejsy pasywne (Passive Interface)

Ochrona sieci użytkowników i eliminacja niepotrzebnego ruchu.

Wykład 8: Zabezpieczenie portów: interfejsy pasywne (Passive Interface)

  • Problem: komenda network w OSPF aktywuje wysyłanie pakietów Hello co 10 sekund na wszystkich interfejsach objętych jej zakresem, w tym na portach przypisanych do sieci studentów czy laboratoriów.
  • Zagrożenie: student może uruchomić emulator routera (GNS3, FRRouting), odebrać Hello, nawiązać sąsiedztwo z przełącznikiem i wstrzyknąć fałszywe trasy, zakłócając ruch uczelni.
  • Rozwiązanie: funkcja Passive Interface.
  • Działanie: interfejs pasywny NIE WYSYŁA ani NIE ODBIERA pakietów Hello (brak możliwości nawiązania sąsiedztwa), ale podsieć powiązana z tym interfejsem jest nadal w pełni anonsowana do OSPF w anonsach LSA Typ 1.
  • Dobra praktyka inżynierska: globalne wyłączenie wysyłania Hello na wszystkich portach komendą passive-interface default i jawne aktywowanie Hello tylko na łączach między przełącznikami (no passive-interface Gi0/1).
Wdrożenie zasady passive-interface default uzupełnionej o jawne no passive-interface <uplink> zabezpiecza porty dostępowe przed wstrzykiwaniem nieautoryzowanych pakietów OSPF.
Ilustracja techniczna do slajdu 50: Zabezpieczenie portów: interfejsy pasywne (Passive Interface)

Zabezpieczenie portów dostępowych za pomocą mechanizmu passive-interface to kluczowa reguła bezpieczeństwa OSPF. Port oznaczony jako pasywny rozgłasza swoją podsieć w anonsach LSA, lecz nie nadaje ani nie odbiera pakietów Hello.

Zgodnie z zasadą Least Privilege najlepszą praktyką inżynierską jest wdrożenie globalnego polecenia passive-interface default, a następnie jawne odblokowanie wysyłania pakietów (no passive-interface <uplink>) wyłącznie na fizycznych portach magistralnych.

Z punktu widzenia bezpieczeństwa sieci kampusowej każdy port podłączony do gniazda ściennego w sali laboratoryjnej lub biurze pracowniczym musi być zdefiniowany jako pasywny. Pozostawienie aktywnego procesu OSPF na porcie użytkownika umożliwia podłączenie nieautoryzowanego routera lub uruchomienie oprogramowania szpiegowskiego, które mogłoby nawiązać relację sąsiedztwa, odebrać całą zawartość bazy LSDB lub wstrzyknąć fałszywe trasy tranzytowe. Zastosowanie reguły domyślnej pasywności (passive-interface default) chroni szkielet przed błędami ludzkimi podczas konfiguracji nowych portów.

Skróty użyte w tym slajdzie:
Passive Interface (Passive-Interface Feature) - Funkcja blokująca wysyłanie i odbiór pakietów Hello na portach dostępowych przy zachowaniu anonsowania ich podsieci.

51/54

Kryptograficzne uwierzytelnianie pakietów OSPF

Zabezpieczenie płaszczyzny sterowania przed podsłuchem i fałszerstwem.

Wykład 8: Kryptograficzne uwierzytelnianie pakietów OSPF

  • Trzy tryby uwierzytelniania w OSPFv2:
  • Typ 0: brak uwierzytelniania (Null).
  • Typ 1: hasło w tekście jawnym (Simple Password - podatne na podsłuch Wiresharkiem).
  • Typ 2: uwierzytelnianie kryptograficzne z funkcją skrótu (MD5 lub nowoczesny HMAC-SHA według RFC 5709).
  • Mechanizm HMAC-SHA (SHA-256 / SHA-512): każdy pakiet OSPF zawiera kryptograficzny podpis obliczany z zawartości pakietu, tajnego klucza współdzielonego oraz numeru sekwencyjnego chroniącego przed atakami powtórzeniowymi (Replay Attacks).
  • Wdrożenie: obowiązkowy standard na wszystkich łączach tranzytowych między budynkami.
Kryptograficzne uwierzytelnianie pakietów OSPF za pomocą algorytmu HMAC-SHA (RFC 5709) oraz łańcuchów kluczy (Key Chains) chroni domenę przed atakami fałszowania tablic routingu.
Ilustracja techniczna do slajdu 51: Kryptograficzne uwierzytelnianie pakietów OSPF

W celu ochrony przed atakami fałszowania tablic routingu (Route Spoofing) pakiety OSPF poddaje się uwierzytelnianiu kryptograficznemu. Standardowe wdrożenia opierają się na algorytmie HMAC-SHA zdefiniowanym w dokumencie RFC 5709, zastępującym przestarzały skrót MD5.

Wykorzystanie łańcuchów kluczy (Key Chains) pozwala na płynną rotację haseł kryptograficznych w infrastrukturze kampusowej bez przerywania pracy protokołu i bez wywoływania przerw w transmisji danych.

Tradycyjne uwierzytelnianie oparte na algorytmie MD5 (Type 2 Cryptographic Authentication) uznawane jest obecnie za niewystarczające ze względu na podatność na ataki siłowe i kolizje skrótów. Wdrożenie algorytmów HMAC-SHA-256 zgodnie z normą RFC 5709 zapewnia wysoki poziom odporności kryptograficznej. W połączeniu z łańcuchami kluczy (Key Chains) administrator może zdefiniować czasy ważności poszczególnych kluczy (Send Lifetime i Accept Lifetime), co umożliwia bezprzerwowe przełączanie haseł na setkach urządzeń w kampusie bez konieczności jednoczesnego restartu procesów routingu.

Skróty użyte w tym slajdzie:
HMAC-SHA (Keyed-HMAC Cryptographic Authentication) - Standard kryptograficznego podpisywania komunikatów OSPF kluczami SHA-256 (RFC 5709).

52/54

Protokół OSPFv3 dla IPv6 w kampusie

Adaptacja protokołu stanu łącza do nowej generacji protokołu internetowego.

Wykład 8: Protokół OSPFv3 dla IPv6 w kampusie

  • Standard IETF RFC 5340: OSPF for IPv6 (OSPFv3).
  • Kluczowe różnice architektoniczne względem OSPFv2:
  • Praca na poziomie łącza (Per-Link), a nie podsieci: sąsiedztwo jest nawiązywane na adresach Link-Local (fe80::/10).
  • Oddzielenie uwierzytelniania: OSPFv3 natywnie wykorzystuje nagłówki bezpieczeństwa IPsec (AH/ESP) do ochrony pakietów.
  • Nowe typy LSA: Link LSA (Typ 8) rozgłaszający adresy lokalne łącza oraz Intra-Area Prefix LSA (Typ 9) niosący prefiksy IPv6.
  • Wsparcie dla wielu rodzin adresów (Address Families): nowoczesny OSPFv3 (RFC 5838) potrafi w ramach jednego procesu trasować jednocześnie pakiety IPv4 oraz IPv6.
Protokół OSPFv3 (RFC 5340) obsługuje routing IPv6 w relacjach Per-Link z wykorzystaniem adresów Link-Local (fe80::), oddzielając topologię od prefiksów za pomocą anonsów LSA Typ 8 i 9 oraz nagłówków IPsec (RFC 4552).
Ilustracja techniczna do slajdu 52: Protokół OSPFv3 dla IPv6 w kampusie

Protokół OSPFv3 (RFC 5340) stanowi ewolucję OSPF dedykowaną dla środowisk IPv6. Fundamentalną zmianą architektoniczną jest uruchamianie procesu na poziomie pojedynczych łączy (Per-Link), a nie podsieci, oraz pełne wykorzystanie adresów Link-Local (fe80::) do komunikacji sąsiedzkiej.

OSPFv3 rozdziela topologię sieci od prefiksów adresowych, wprowadzając nowe anonse LSA Typ 8 (Link LSA) i Typ 9 (Intra-Area-Prefix LSA). Bezpieczeństwo transmisji realizowane jest na poziomie nagłówków IPsec AH/ESP (RFC 4552) lub mechanizmu OSPFv3 Authentication Trailer (RFC 7166).

W protokole OSPFv3 logiczna separacja prefiksów adresowych od struktury topologii oznacza, że zmiany adresacji IPv6 na interfejsach nie wywołują ponownego przeliczenia drzewa SPF dla całej domeny. Aktualizacje adresowe rozsyłane są w kompaktowych anonsach LSA Typ 9, co ogranicza pracę procesora do prostej modyfikacji tablicy routingu. Co więcej, nowoczesne rozszerzenie Address Family (RFC 5838) pozwala protokołowi OSPFv3 na równoległe trasowanie zarówno ruchu IPv6, jak i tradycyjnego IPv4 w ramach pojedynczego procesu, upraszczając zarządzanie stosem Dual-Stack w kampusie.

Skróty użyte w tym slajdzie:
OSPFv3 (OSPF for IPv6) - Wersja protokołu OSPF dedykowana dla protokołu IPv6 pracująca na łączach Link-Local (RFC 5340).

53/54

Podsumowanie najważniejszych zagadnień wykładu

Syntetyczny bilans całościowej wiedzy o OSPF w sieci kampusowej.

Wykład 8: Podsumowanie najważniejszych zagadnień wykładu

  • OSPF to otwarty, wysoce skalowalny protokół stanu łącza oparty na algorytmie Dijkstry SPF.
  • Trzy filary protokołu (tablica sąsiadów, baza LSDB, tablica routingu) wspierają eliminację pętli i szybką zbieżność.
  • W segmentach wielodostępowych elekcja routerów DR i BDR optymalizuje wymianę pakietów i liczbę sesji.
  • Dobór metryki kosztu wymaga bezwzględnego dostrojenia komendą auto-cost reference-bandwidth pod kątem łączy 10G/40G/100G.
  • Skalowalność w rozległym kampusie zapewnia hierarchia Multi-Area z centralnym szkieletem Area 0.
  • Routery graniczne ABR filtrują i agregują trasy za pomocą LSA Typ 3, a routery ASBR wprowadzają trasy zewnętrzne LSA Typ 5.
  • Obszary specjalne (Stub, Totally Stubby, NSSA) minimalizują tablice routingu na słabszych przełącznikach budynkowych.
  • Bezpieczeństwo OSPF wzmacniają interfejsy pasywne (passive-interface default) oraz kryptografia HMAC-SHA.
  • Nowoczesne sieci kampusowe wdrażają protokół OSPFv3 zapewniający natywne trasowanie protokołu IPv6.
Podsumowanie wykładu systematyzuje inżynierskie reguły OSPF: strojenie referencyjnego pasma do 100 Gb/s, wieloobszarową hierarchię z redukcją SPF oraz utwardzanie portów brzegowych i uwierzytelnianie pakietów.
Ilustracja techniczna do slajdu 53: Podsumowanie najważniejszych zagadnień wykładu

Podsumowanie wykładu systematyzuje kluczowe filary sukcesu projektowego: rygorystyczny dobór pasma odniesienia (auto-cost reference-bandwidth 100000), separację domen awaryjnych za pomocą obszarów specjalnych Totally Stubby i NSSA oraz blokadę nieautoryzowanych sąsiedztw na portach brzegowych.

Prawidłowo zaprojektowana domena OSPF zapewnia szybką zbieżność (z BFD nawet subsekundową), sprawne kierowanie ruchem wielogigabitowym i stanowi niezawodny szkielet dla wszystkich usług kampusowych.

Wiedza zdobyta podczas analizy OSPF przygotowuje studentów do projektowania sieci o wysokiej niezawodności, w których mechanizmy stanu łącza współpracują z protokołami redundancji pierwszej linii (FHRP, np. VRRPv3) oraz agregacją portów LACP. Połączenie hierarchii obejmującej wiele obszarów, agregacji tras i precyzyjnie dobranych kosztów metrycznych pozwala na budowę infrastruktury kampusowej zdolnej do bezprzerwowego transportu ruchu o natężeniu setek gigabitów na sekundę, stanowiącej niezawodne środowisko dla nowoczesnej uczelni.

Skróty użyte w tym slajdzie:
OSPF Campus Summary (OSPF Campus Architecture Summary) - Całościowe podsumowanie wdrażania hierarchicznego OSPF z agregacją tras i zabezpieczeniami.

54/54

Zapowiedź kolejnego wykładu: zdalny dostęp i bezpieczne zarządzanie

Wskazanie kolejnego modułu programu studiów.

Wykład 8: Zapowiedź kolejnego wykładu: zdalny dostęp i bezpieczne zarządzanie

  • Temat kolejnego spotkania: zdalny dostęp i bezpieczne zarządzanie infrastrukturą sieciową w kampusie.
  • Kluczowe zagadnienia: zarządzanie w paśmie (In-Band) vs poza pasmem (Out-of-Band OOB), bezpieczny dostęp do konsoli urządzeń, protokół SSHv2 i tunele SSH, serwery skokowe (Bastion / Jump Host).
  • Wirtualne sieci prywatne: technologie VPN dla telepracowników i studentów (IPsec IKEv2, SSL/TLS VPN, WireGuard), model AAA (RADIUS, TACACS+) oraz uwierzytelnianie wieloskładnikowe MFA.
  • Zadanie do przemyślenia: dlaczego administrator nigdy nie powinien zarządzać przełącznikiem rdzeniowym przez nieszyfrowany protokół Telnet.
Kolejny moduł dydaktyczny (Wykład 9) poświęcony będzie bezpiecznemu zarządzaniu infrastrukturą sieciową: dostępowi konsolowemu i sieci OOB, protokołowi SSHv2, tunelom VPN, serwerom skokowym Bastion oraz mechanizmom AAA i MFA.
Ilustracja techniczna do slajdu 54: Zapowiedź kolejnego wykładu: zdalny dostęp i bezpieczne zarządzanie

Wykład poświęcony protokołowi OSPF zamyka blok dydaktyczny skoncentrowany na wewnętrznym trasowaniu pakietów w infrastrukturze szkieletowej kampusu. Kolejny moduł dydaktyczny przenosi uwagę na bezpieczne zarządzanie infrastrukturą i zdalny dostęp administracyjny.

Wykład 9 poświęcony będzie bezpiecznemu zarządzaniu infrastrukturą sieciową w kampusie: dostępowi konsolowemu i sieci OOB, protokołowi SSHv2, tunelom VPN, serwerom skokowym Bastion oraz mechanizmom AAA, MFA i procedurom odtwarzania po awarii.

Płynne przejście do kolejnego modułu dydaktycznego ukazuje studentom, że nawet optymalnie zaprojektowana domena routingu staje się bezużyteczna, jeżeli urządzenia sieciowe nie zostaną zabezpieczone przed nieautoryzowanym dostępem administracyjnym. Kolejny wykład przedstawi całościowe podejście do obrony płaszczyzny zarządzania (Management Plane), skupiając się na bezpiecznych protokołach szyfrowanych, centralnej autoryzacji opartej na serwerach RADIUS/TACACS+ oraz standardach audytu operacji inżynierskich w kampusie.

Skróty użyte w tym slajdzie:
Remote Management (Secure Remote Management) - Bezpieczny dostęp i administracja urządzeniami sieciowymi za pośrednictwem protokołów SSHv2 i SNMPv3.

Podgląd okładki książki