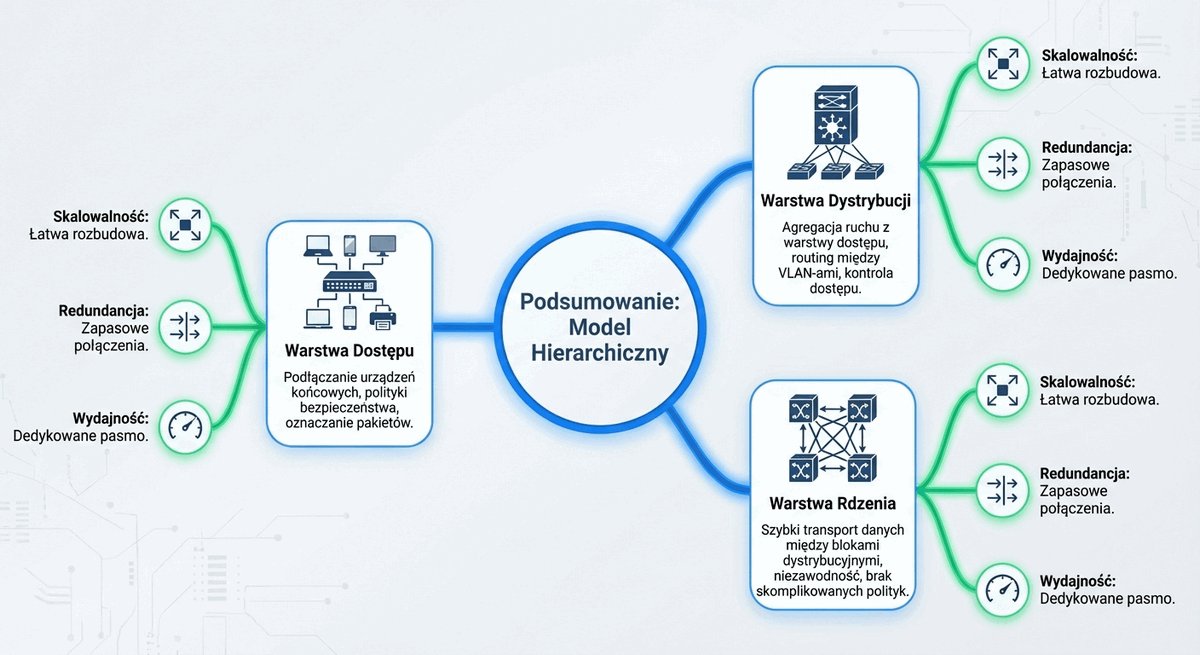
Wykład 2: Trójwarstwowy model hierarchiczny sieci kampusowej: rdzeń, dystrybucja i dostęp

1/52

Trójwarstwowy model hierarchiczny sieci kampusowej: rdzeń, dystrybucja i dostęp

Wprowadzenie do zasad dekompozycji złożonej sieci kampusowej na wyspecjalizowane warstwy funkcjonalne oraz celów inżynierskich modelu hierarchicznego.

Wykład 2: Trójwarstwowy model hierarchiczny

  • Tytuł wykładu i kontekst inżynierski: dekompozycja złożonej sieci kampusowej na wyspecjalizowane warstwy funkcjonalne.
  • Główny cel dydaktyczny: zrozumienie roli, zadań i kryteriów doboru urządzeń w warstwach dostępu, dystrybucji i rdzenia.
  • Znaczenie modelu hierarchicznego: zapewnienie skalowalności, wysokiej niezawodności, determinizmu przepływów oraz łatwości diagnostyki.
  • Miejsce w programie kształcenia: bezpośrednia kontynuacja wprowadzenia do sieci kampusowych i podstawa dla dalszych modułów dotyczących przełączania i routingu.
Trójwarstwowy model hierarchiczny (Core, Distribution, Access) to uniwersalny wzorzec architektoniczny dzielący sieć teleinformatyczną na modułowe bloki o ściśle określonych zadaniach transmisyjnych i kontrolnych. Pozwala na optymalizację kosztów urządzeń, izolację awarii oraz liniową rozbudowę kampusu na podstawie standardów stowarzyszenia IEEE.
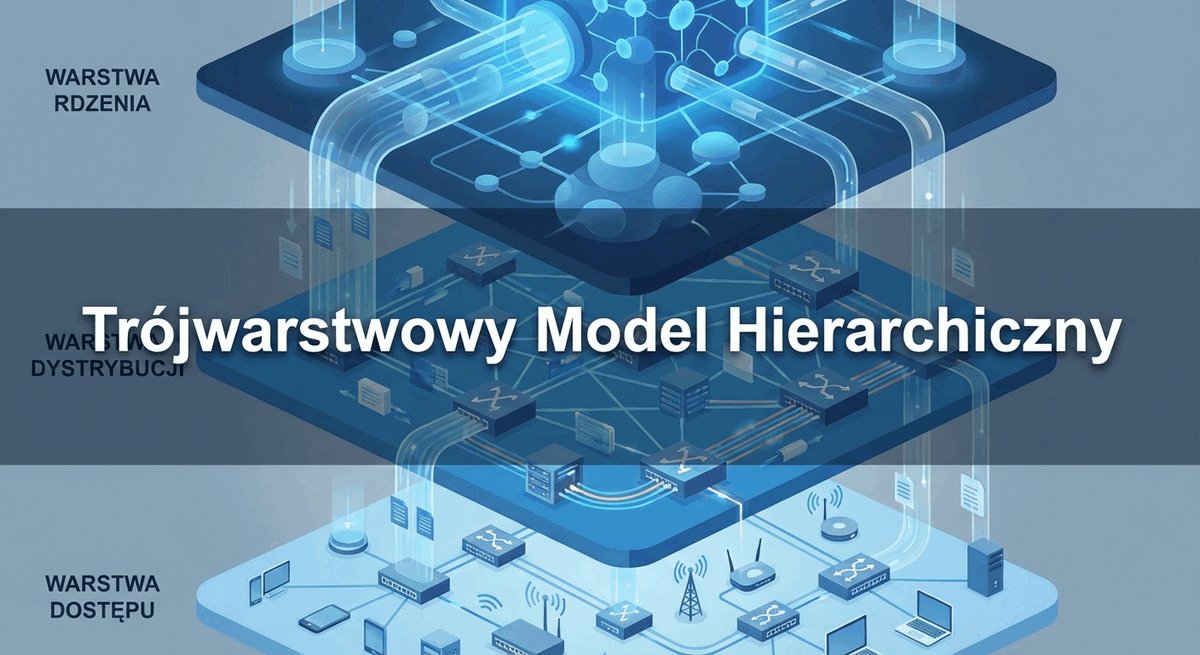
Wprowadzenie do trójwarstwowego modelu hierarchicznego sieci kampusowej: rdzeń, dystrybucja, dostęp

Trójwarstwowy model hierarchiczny stanowi kanon inżynierii sieciowej, umożliwiający okiełznanie złożoności współczesnych kampusów akademickich i korporacyjnych. W środowiskach skupiających tysiące użytkowników, setki serwerów oraz zróżnicowane urządzenia brzegowe bezpośrednie łączenie przełączników prowadzi do chaosu transmisyjnego i niekontrolowanego rozrostu domen awarii. Dekompozycja infrastruktury na wyspecjalizowane warstwy pozwala przekształcić niejednorodną plątaninę kabli w uporządkowany, przewidywalny i łatwy w utrzymaniu system teleinformatyczny.

W architekturze tej każda z warstw - dostęp (Access), dystrybucja (Distribution) oraz rdzeń (Core) - realizuje ściśle zdefiniowane funkcje, dzięki czemu urządzenia sieciowe dobiera się celowo pod kątem wymaganej wydajności procesora, pojemności buforów pakietowych oraz obsługiwanych protokołów. Wyodrębnienie granic między warstwami ułatwia także wdrażanie polityk cyberbezpieczeństwa, mechanizmów zapewniania jakości usług (QoS) oraz logicznej segmentacji z wykorzystaniem wirtualnych sieci lokalnych (VLAN).

Z punktu widzenia studenta informatyki zrozumienie modelu hierarchicznego jest kluczem do projektowania instalacji odpornych na błędy ludzkie i awarie sprzętowe. Zamiast budować sieć metodą prób i błędów, przyszły inżynier uczy się stosowania uniwersalnych wzorców architektonicznych rekomendowanych przez międzynarodowe organizacje inżynierskie, takie jak IEEE oraz IETF. Taka wiedza stanowi fundament dla dalszych studiów nad zaawansowanymi protokołami przełączania, trasowania i telemetrii sieciowej.

Skróty użyte w tym slajdzie:
CAN - Campus Area Network - infrastruktura teleinformatyczna łącząca budynki i obiekty należące do jednej organizacji na wspólnym obszarze geograficznym.
LAN - Local Area Network - lokalna sieć komputerowa obejmująca ograniczone terytorialnie środowisko, najczęściej pojedynczą kondygnację lub budynek.
IEEE - Institute of Electrical and Electronics Engineers - międzynarodowa organizacja standaryzacyjna opracowująca normy komunikacji przewodowej i bezprzewodowej.
IETF - Internet Engineering Task Force - międzynarodowe stowarzyszenie inżynierów rozwijające otwarte standardy protokołów internetowych publikowane jako RFC.
QoS - Quality of Service - mechanizmy zarządzania pasmem i kolejkowania gwarantujące wymagane parametry transmisji dla ruchu wrażliwego na opóźnienia.
VLAN - Virtual Local Area Network - technologia logicznego podziału fizycznej sieci przełączanej na niezależne domeny rozgłoszeniowe w warstwie łącza danych.

2/52

Cel i agenda wykładu

Przedstawienie harmonogramu wykładu oraz kluczowych efektów uczenia się dotyczących poszczególnych warstw modelu hierarchicznego.

Agenda spotkania

  • Część 1: problemy, wąskie gardła i ograniczenia sieci płaskich (Flat Networks).
  • Część 2: idea, geneza oraz podstawowe filary inżynierskie modelu hierarchicznego.
  • Część 3: warstwa dostępu (Access Layer) - przyłączanie urządzeń, zasilanie PoE i ochrona brzegowa.
  • Część 4: warstwa dystrybucji (Distribution Layer) - granica L2/L3, routing między sieciami VLAN, ACL, QoS i agregacja.
  • Część 5: warstwa rdzenia (Core Layer) - szybki transport wire-speed, brak skomplikowanej inspekcji i ochrona CoPP.
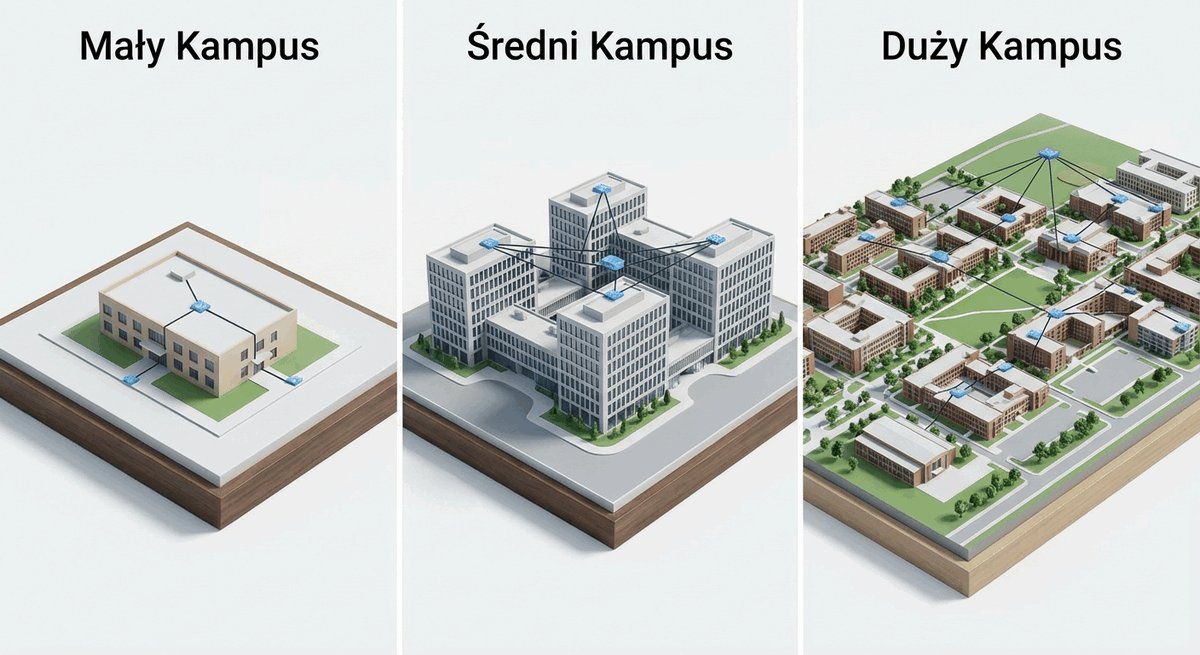
  • Część 6: warianty implementacji - klasyczny model trójwarstwowy oraz architektura zwiniętego rdzenia (Collapsed Core).
  • Część 7: koncepcja modułowości sieci (Campus Building Blocks, blok serwerowy, styk brzegowy z Internetem).
  • Część 8: synteza dobrych praktyk inżynierskich, podsumowanie i wnioski projektowe.
Agenda wykładu wyznacza uporządkowaną ścieżkę inżynierską: od krytycznej analizy ograniczeń sieci niesegmentowanych, poprzez dekompozycję funkcji w poszczególnych warstwach piramidy, aż po wybór optymalnego wariantu wdrożeniowego w zależności od skali kampusu.
Wizualizacja planu wykładu poświęconego modelowi hierarchicznemu

Niniejszy wykład został zaplanowany w logicznym porządku inżynierskim, prowadząc od uświadomienia problemów technicznych do wypracowania dojrzałych rozwiązań architektonicznych. W pierwszej kolejności analizie poddano patologie sieci płaskich (Flat Networks), które stanowią doskonałe studium przypadku obrazujące, dlaczego brak hierarchii paraliżuje rozwój infrastruktury. Zrozumienie zjawisk burz rozgłoszeniowych, pętli przełączania oraz przeciążenia buforów stanowi punkt wyjścia do poszukiwania optymalnej dekompozycji sieci.

W kolejnych częściach wykładu szczegółowo omówiono każdą z trzech warstw modelu: brzegową warstwę dostępu zasilającą i przyłączającą stacje robocze, warstwę dystrybucji pełniącą rolę granicy domen L2/L3 oraz ultrawydajną warstwę rdzenia odpowiadającą za bezopóźnieniowy transfer danych między blokami kampusu. Zestawiono ze sobą dwa główne warianty wdrożeniowe: klasyczną strukturę trójwarstwową dla dużych kampusów oraz model ze zwiniętym rdzeniem (Collapsed Core) optymalny dla mniejszych instalacji.

Zwieńczeniem spotkania jest omówienie modułowości architektury kampusowej, w tym koncepcji powtarzalnych bloków budynkowych (Building Blocks), wydzielonego bloku serwerowego oraz styku z siecią operatorską i Internetem. Pozwala to studentom spojrzeć na sieć nie jak na zbiór przypadkowych pudełek sprzętowych, lecz jak na spójny, skalowalny ekosystem inżynierski zaprojektowany z myślą o wieloletnim cyklu eksploatacji.

Skróty użyte w tym slajdzie:
L2 - Layer 2 - druga warstwa modelu odniesienia OSI (warstwa łącza danych) odpowiedzialna za transmisję ramek na podstawie adresów fizycznych MAC.
L3 - Layer 3 - trzecia warstwa modelu odniesienia OSI (warstwa sieciowa) odpowiedzialna za logiczną adresację i trasowanie pakietów IP.
CoPP - Control Plane Policing - mechanizm ochrony procesora przełącznika przed przeciążeniem ruchem sterującym lub atakami DoS poprzez limitowanie pakietów.
ACL - Access Control List - lista kontroli dostępu definiująca reguły zezwalające lub blokujące ruch sieciowy na podstawie adresów i portów.
PoE - Power over Ethernet - technologia przesyłania zasilania elektrycznego prądu stałego wraz z danymi przez standardową skrętkę miedzianą.

3/52

Literatura i standardy inżynierskie

Wskazanie literatury źródłowej, sprawdzonych wzorców projektowych oraz międzynarodowych norm technicznych stanowiących podstawę modelu hierarchicznego.

Dokumenty odniesienia i literatura techniczna

Podstawę projektowania sieci kampusowej stanowi połączenie usystematyzowanej wiedzy akademickiej z normami międzynarodowymi (IEEE, IETF, ISO/IEC) oraz sprawdzonymi metodykami producentów (np. Cisco Validated Designs). Zapewnia to przewidywalność zachowania infrastruktury i pełną zgodność urządzeń różnych producentów.
Literatura techniczna i standardy inżynierskie: Cisco CVD, IEEE, IETF i PN-EN

Projektowanie sieci kampusowych wymaga oparcia decyzji inżynierskich na sprawdzonych wytycznych branżowych i międzynarodowych standardach normalizacyjnych. Kluczowym źródłem rekomendacji architektonicznych są dokumenty Cisco Validated Design (CVD), a w szczególności przewodniki projektowe Campus Network for High Availability. Dostarczają one zoptymalizowanych schematów topologicznych, przetestowanych pod kątem deterministycznych czasów konwergencji, eliminacji pojedynczych punktów awarii oraz efektywnego wykorzystania łączy nadmiarowych.

W sferze standardów protokołowych fundamentem budowy sieci przełączanych jest norma IEEE 802.1Q definiująca mechanizmy tagowania ramek i separacji wirtualnych sieci LAN. W obszarze zasilania urządzeń brzegowych dominują specyfikacje IEEE 802.3af, 802.3at oraz nowoczesny standard IEEE 802.3bt, który dzięki wykorzystaniu czterech par skrętki miedzianej umożliwia dostarczanie do 90 watów mocy do zaawansowanych punktów dostępowych Wi-Fi 6E/7 oraz kamer PTZ.

W warstwie trasowania i zapewnienia redundancji bramy domyślnej standardem branżowym jest specyfikacja IETF RFC 5798 opisująca protokół VRRPv3 pracujący w środowiskach IPv4 oraz IPv6. Z kolei fizyczną niezawodność gwarantują zharmonizowane normy okablowania strukturalnego PN-EN 50173-1 oraz ISO/IEC 11801, które określają wymagania transmisyjne dla traktów miedzianych kategorii 6A oraz światłowodowych OM3-OM5 i OS2 łączących poszczególne punkty dystrybucyjne w budynkach.

Skróty użyte w tym slajdzie:
CVD - Cisco Validated Design - zbiór przetestowanych i zweryfikowanych przez inżynierów Cisco referencyjnych architektur i wytycznych projektowych.
VRRP - Virtual Router Redundancy Protocol - otwarty protokół redundancji bramy domyślnej pozwalający na współdzielenie wirtualnego adresu IP przez grupę routerów.
PTZ - Pan-Tilt-Zoom - zmotoryzowane kamery monitoringu wizyjnego wymagające podwyższonego budżetu zasilania dostarczanego przez sieć PoE.
RFC - Request for Comments - dokument techniczny publikowany przez IETF opisujący standardy, protokoły i metody badawcze Internetu.
4/52

Architektura sieci płaskich (Flat Networks)

Zdefiniowanie struktury i scharakteryzowanie zasad funkcjonowania niesegmentowanej sieci lokalnej.

Istota architektury sieci płaskiej

  • Pojęcie sieci płaskiej (Flat Network): topologia, w której wszystkie urządzenia końcowe i przełączniki funkcjonują w jednej wspólnej domenie rozgłoszeniowej w warstwie 2 (L2).
  • Brak segmentacji logicznej: brak podziału na wirtualne sieci LAN (VLAN) oraz brak wewnętrznego trasowania pakietów (routingu).
  • Powszechność w małych środowiskach: typowy stan początkowy małych sieci biurowych rozrastających się w sposób niekontrolowany.
  • Pozorna prostota wdrożenia: brak konieczności konfigurowania routerów, bram domyślnych czy zaawansowanych przełączników zarządzalnych.
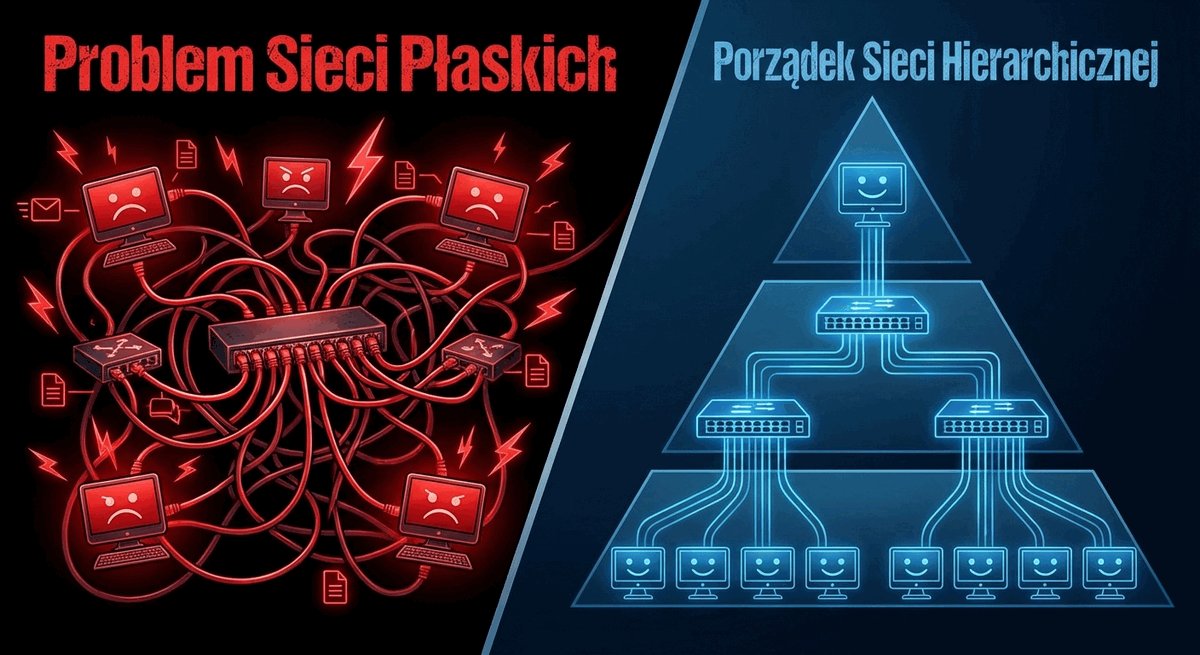
Sieć płaska (Flat Network) to niesegmentowane środowisko przełączania warstwy 2, w którym wszystkie porty i urządzenia końcowe dzielą wspólną przestrzeń adresową i rozgłoszeniową. Choć łatwa w początkowym uruchomieniu, traci stabilność i wydajność w miarę wzrostu liczby podłączonych hostów.
Schemat sieci płaskiej ilustrujący niekontrolowane rozchodzenie się ruchu rozgłoszeniowego

Architektura sieci płaskiej (Flat Network) to struktura, w której wszystkie urządzenia końcowe, serwery oraz przełączniki funkcjonują w ramach jednej wspólnej domeny rozgłoszeniowej w warstwie 2 modelu OSI. W takim modelu brakuje wyraźnego podziału na strefy funkcjonalne, a cały ruch lokalny przekazywany jest wyłącznie na podstawie adresów fizycznych MAC. Brak routerów lub przełączników wielowarstwowych sprawia, że każda stacja robocza może potencjalnie komunikować się bezpośrednio z dowolnym innym urządzeniem w sieci.

Tego typu rozwiązanie jest powszechnie spotykane w bardzo małych środowiskach biurowych (SOHO) lub sieciach domowych liczących od kilku do kilkunastu węzłów. W tak skromnej skali sieć płaska wyróżnia się prostotą instalacji, brakiem konieczności zaawansowanej konfiguracji protokołów routingu oraz najniższym możliwym kosztem inwestycyjnym (CAPEX), ponieważ wymaga zakupu najprostszych, niezarządzalnych przełączników warstwy 2.

Gdy jednak skala środowiska zaczyna rosnąć - do kilkudziesięciu lub setek urządzeń - zalety sieci płaskiej zamieniają się w krytyczne ograniczenia architektoniczne. Każdy pakiet rozgłoszeniowy (np. zapytanie protokołu ARP) musi zostać powielony i odebrany przez absolutnie wszystkie komputery w organizacji. W rezultacie rośnie nieproduktywny narzut transmisyjny, a sieć staje się niestabilna, trudna w diagnostyce i podatna na złośliwe manipulacje ruchem.

Skróty użyte w tym slajdzie:
MAC - Media Access Control - 48-bitowy unikalny adres fizyczny karty sieciowej pracujący w podwarstwie łącza danych modelu OSI.
SOHO - Small Office, Home Office - segment małych instalacji biurowych i domowych o nieskomplikowanych wymaganiach sieciowych.
CAPEX - Capital Expenditure - nakłady inwestycyjne ponoszone przez organizację na zakup sprzętu, okablowania i licencji.
ARP - Address Resolution Protocol - protokół odwzorowujący 32-bitowe logiczne adresy IPv4 na 48-bitowe adresy fizyczne MAC w sieci lokalnej.

5/52

Ograniczenia sieci płaskiej: rozległa domena rozgłoszeniowa

Szczegółowa analiza negatywnych skutków rozprzestrzeniania się ruchu rozgłoszeniowego w sieci niesegmentowanej.

Mechanizm zalewania ruchem rozgłoszeniowym

  • Zalewanie rozgłoszeniami (Broadcast Flooding): każda ramka o adresie docelowym FF:FF:FF:FF:FF:FF (np. zapytania ARP, DHCP Discover, mDNS) jest powielana na każdy aktywny port przełącznika.
  • Przetwarzanie sprzętowe w hostach: każda karta sieciowa musi odebrać ramkę rozgłoszeniową i przekazać ją do procesora (CPU) komputera lub czujnika w celu analizy nagłówka.
  • Eksplozja wolumenu pakietów: natężenie ruchu rozgłoszeniowego rośnie proporcjonalnie do kwadratu liczby hostów, marnując cenne pasmo transmisyjne.
  • Krytyczny próg stabilności: przekroczenie liczby 200-300 urządzeń w jednej domenie L2 prowadzi do zauważalnego spadku responsywności aplikacji i przepustowości łączy.
Rozległa domena rozgłoszeniowa (Broadcast Domain) w sieci płaskiej powoduje, że ruch generowany przez pojedyncze urządzenie obciąża pamięć i procesory wszystkich pozostałych węzłów w sieci. Brak barier logicznych uniemożliwia skalowanie infrastruktury powyżej kilkuset portów.
Zalewanie sieci ruchem rozgłoszeniowym w płaskiej domenie L2

Fundamentalną słabością sieci płaskich jest niekontrolowana rozległość pojedynczej domeny rozgłoszeniowej. W środowisku Ethernet każdy adres docelowy FF:FF:FF:FF:FF:FF nakazuje przełącznikowi wysłanie ramki na wszystkie porty z wyjątkiem portu źródłowego. Jeśli sieć skupia setki lub tysiące komputerów, drukarek i urządzeń IoT, ciągłe zapytania ARP, rozgłoszenia protokołów mDNS, NetBIOS czy anonsy usług sieciowych generują nieprzerwany strumień danych zalewający całe medium transmisyjne.

Zjawisko to bezpośrednio degraduje wydajność stacji roboczych i serwerów. Karta sieciowa każdego hosta po odebraniu ramki rozgłoszeniowej wywołuje przerwanie sprzętowe procesora (CPU Interrupt), zmuszając system operacyjny do przeanalizowania nagłówka pakietu w poszukiwaniu własnego adresu IP. Przy intensywnym ruchu rozgłoszeniowym moc obliczeniowa urządzeń końcowych jest w znacznym stopniu trwoniona na odrzucanie niechcianych pakietów.

W skrajnych przypadkach dochodzi do powstania burzy rozgłoszeniowej (Broadcast Storm), wywoływanej przez uszkodzoną kartę sieciową, złośliwe oprogramowanie lub błąd konfiguracji stacji roboczej. Lawinowo powielane pakiety zapychają pasmo łączy dosyłowych i wyczerpują pamięć podręczną buforów przełączników, powodując utratę łączności, zamrożenie sesji aplikacyjnych oraz paraliż całej infrastruktury biurowej.

Skróty użyte w tym slajdzie:
IoT - Internet of Things - kategoria urządzeń fizycznych wyposażonych w moduły komunikacyjne przesyłające dane telemetryczne bez udziału człowieka.
mDNS - Multicast Domain Name System - protokół bezserwerowej resolucji nazw w lokalnej podsieci wykorzystujący adresy grupowe IP.
CPU - Central Processing Unit - centralna jednostka obliczeniowa komputera lub procesor zarządzający w przełączniku sieciowym.

6/52

Ograniczenia sieci płaskiej: podatność na awarie i pętle L2

Omówienie zagrożeń dla ciągłości działania wynikających z powstawania fizycznych pętli przełączania w strukturze płaskiej.

Zjawisko pętli w warstwie 2 i burze rozgłoszeniowe

  • Podatność na błąd ludzki: przypadkowe wpięcie obu końców kabla krosowego do gniazdek ściennych natychmiast tworzy pętlę przełączania.
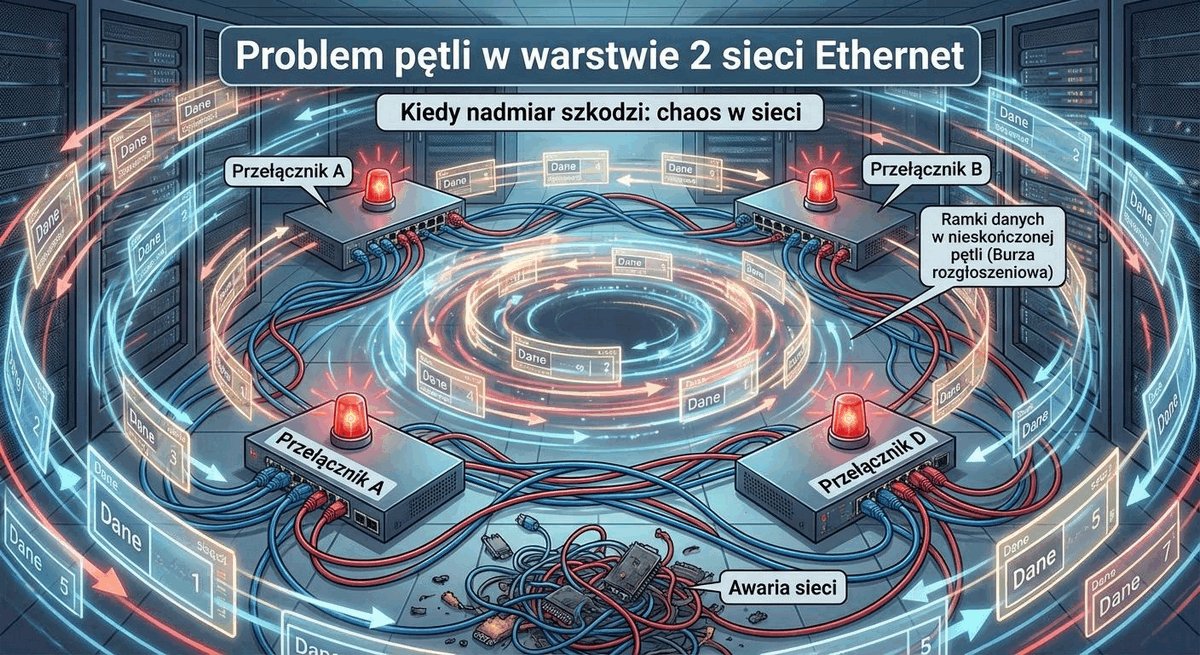
  • Burza rozgłoszeniowa (Broadcast Storm): nieskończona multiplikacja i cyrkulacja ramek w pętli L2 (ramki Ethernet nie posiadają licznika TTL), doprowadzająca do 100% nasycenia łączy w ułamku sekundy.
  • Niestabilność tablic MAC (MAC Address Flapping): ciągłe przepisywanie portów skojarzonych z adresami fizycznymi paraliżuje proces przełączania w układach ASIC.
  • Efekt domina: lokalny błąd na jednym piętrze powoduje natychmiastowy paraliż teleinformatyczny wszystkich obiektów podłączonych do płaskiej struktury.
Brak fizycznej i logicznej segmentacji w sieci płaskiej sprawia, że pojedyncza pętla kablowa wywołuje burzę rozgłoszeniową paraliżującą całe przedsiębiorstwo. Brak mechanizmów izolacji awarii w warstwie 2 wyklucza stosowanie architektury płaskiej w sieciach o znaczeniu krytycznym.
Skutki pętli przełączania w sieci płaskiej: burza rozgłoszeniowa i niestabilność tablic MAC

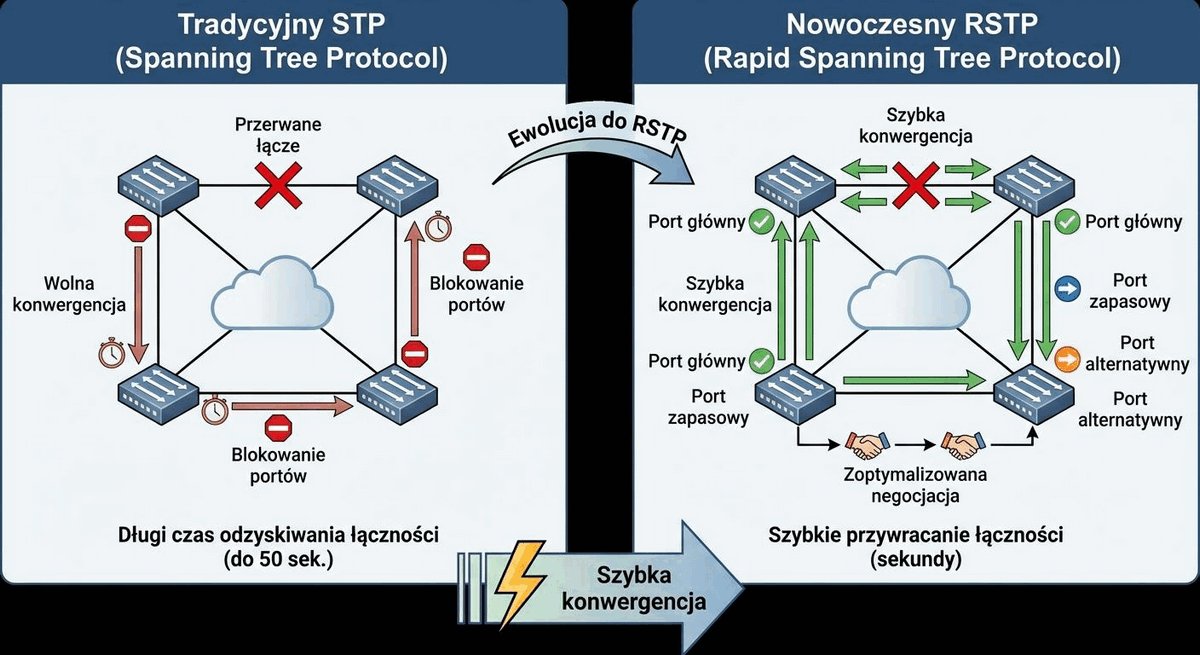
W sieci o płaskiej topologii wszystkie przełączniki tworzą wspólną przestrzeń komutacji ramek w warstwie 2. Aby zabezpieczyć taką strukturę przed destrukcyjnymi pętlami transmisyjnymi - powstającymi natychmiast, gdy między przełącznikami istnieje więcej niż jedna fizyczna ścieżka kablowa - konieczne jest uruchomienie protokołu drzewa rozpinającego Spanning Tree Protocol (STP). W rozległej sieci płaskiej STP musi zarządzać dziesiątkami urządzeń i setkami portów jednocześnie.

Wszelkie incydenty sprzętowe, takie jak poluzowanie wtyku RJ-45, uszkodzenie wkładki optycznej czy chwilowy zanik zasilania na dowolnym przełączniku dostępowym, wyzwalają powiadomienie o zmianie topologii TCN (Topology Change Notification). W odpowiedzi całe drzewo STP przechodzi w stan rekalkulacji, czyszcząc tablice adresów MAC (CAM Table) i zamrażając ruch użytkowników na czas wyznaczenia nowego stanu portów, co w przypadku klasycznego STP może trwać nawet do 50 sekund.

Co gorsza, błąd ludzki polegający na przypadkowym spięciu dwóch gniazd ściennych kablem krosowym na biurku użytkownika lub awaria mechanizmu STP na pojedynczym tanim przełączniku może doprowadzić do powstania nieskończonej pętli L2. Ponieważ ramki Ethernet nie posiadają licznika czasu życia TTL (jak pakiety IP), powielone ramki krążą w pętli z prędkością łącza, doprowadzając do natychmiastowego przeciążenia szyn komutacyjnych i zawieszenia pracy wszystkich urządzeń.

Skróty użyte w tym slajdzie:
STP - Spanning Tree Protocol - protokół warstwy 2 (standard IEEE 802.1D) blokujący nadmiarowe łącza w celu zapobiegania pętlom komutacyjnym.
TCN - Topology Change Notification - specjalny komunikat BPDU protokołu STP informujący sąsiednie węzły o zmianie stanu łącza w drzewie rozpinającym.
CAM - Content Addressable Memory - szybka pamięć asocjacyjna przełącznika przechowująca tablicę powiązań adresów MAC z portami fizycznymi.
TTL - Time to Live - pole nagłówka pakietu IP określające maksymalny czas życia pakietu mierzony liczbą przeskoków przez routery.

7/52

Ograniczenia sieci płaskiej: trudności w zarządzaniu i brak skalowalności

Wskazanie barier operacyjnych, diagnostycznych i związanych z bezpieczeństwem uniemożliwiających rozwój sieci płaskiej.

Bariery operacyjne i bezpieczeństwa

  • Brak izolacji ruchu i bezpieczeństwa: brak możliwości wdrożenia zróżnicowanych polityk dostępu - każdy komputer widzi ruch rozgłoszeniowy wszystkich pozostałych stacji.
  • Paraliż diagnostyczny: brak wyraźnych granic segmentów sprawia, że lokalizacja źródła przeciążenia lub infekcji złośliwym oprogramowaniem wymaga ręcznego sprawdzania setek portów.
  • Brak modułowości: konieczność ciągłej wymiany przełączników na urządzenia o większej liczbie portów zamiast planowej, blokowej rozbudowy szkieletu.
  • Wniosek inżynierski: sieć płaska stanowi ślepą uliczkę rozwojową, całkowicie nieodpowiednią dla standardów nowoczesnego kampusu akademickiego i biznesowego.
Ograniczenia operacyjne sieci płaskiej wynikają z braku mechanizmów kontroli dostępu, braku punktów inspekcji pakietów oraz niemożności izolowania awarii. Wymusza to przejście na model hierarchiczny dekomponujący sieć na modułowe domeny routingu i przełączania.
Bariery zarządzania i diagnostyki w niesegmentowanej sieci lokalnej

Eksploatacja dużej sieci płaskiej stawia administratorów przed barierami organizacyjnymi i technologicznymi, które uniemożliwiają efektywne zarządzanie infrastrukturą. W płaskim środowisku L2 brak jest naturalnych punktów kontroli ruchu, co wyklucza precyzyjne wdrażanie polityk bezpieczeństwa. Wszelkie próby separacji uprawnień - np. izolacja księgowości, laboratoriów studenckich i systemów automatyki budynkowej BMS - stają się niemożliwe bez stosowania skomplikowanych i zawodnych filtrów brzegowych.

Poważnym problemem staje się także wyczerpanie zasobów sprzętowych przełączników. W sieci płaskiej tablica adresów fizycznych każdego przełącznika musi pomieścić adresy MAC wszystkich urządzeń podłączonych w całym kampusie. W tańszych przełącznikach dostępowych pamięć CAM ma ograniczoną pojemność (często 4000-8000 wpisów); po jej przepełnieniu przełącznik przechodzi w stan zjawiska zalewania (Unicast Flooding), wysyłając każdy pakiet na wszystkie porty jak zwykły koncentrator hub.

Wreszcie, diagnostyka awarii w niesegmentowanej sieci przypomina poszukiwanie igły w stogu siana. Utrata łączności, wahania opóźnień (Jitter) czy konflikty adresów IP mogą być wywołane przez dowolne urządzenie podłączone na drugim końcu kampusu. Bez wyraźnych granic domen awarii usunięcie incydentu wymaga żmudnego analizowania logów ze wszystkich urządzeń naraz, co drastycznie wydłuża wskaźnik MTTR (Mean Time to Repair) i generuje wysokie straty operacyjne.

Skróty użyte w tym slajdzie:
BMS - Building Management System - system zarządzania instalacjami technicznymi budynku, wymagający bezwzględnej izolacji sieciowej od użytkowników.
MTTR - Mean Time to Repair - kluczowy wskaźnik niezawodności oznaczający średni czas potrzebny na zdiagnozowanie i usunięcie awarii systemu.
OPEX - Operating Expenses - bieżące koszty operacyjne związane z administracją, utrzymaniem i usuwaniem awarii w infrastrukturze IT.

8/52

Idea i geneza modelu hierarchicznego w sieciach komputerowych

Przedstawienie historycznych i konceptualnych podstaw dekompozycji sieci teleinformatycznych.

Zasada dekompozycji złożonych systemów

  • Metodyka dziel i zwyciężaj (Divide and Conquer): podstawowa zasada inżynierii systemowej polegająca na rozbiciu monolitycznego, trudnego w zarządzaniu problemu na mniejsze, wyspecjalizowane moduły.
  • Geneza modelu: opracowanie i formalizacja wzorca trójwarstwowego przez inżynierów sieciowych pod koniec lat 90. XX wieku w odpowiedzi na ograniczenia mostkowania L2.
  • Podział funkcjonalny, nie socjalny: warstwy modelu hierarchicznego odzwierciedlają role techniczne urządzeń w przepływie pakietów, a nie hierarchię stanowisk w instytucji.
  • Standard inżynierski: model hierarchiczny stał się standardem projektowania sieci korporacyjnych, akademickich i przemysłowych na całym świecie.
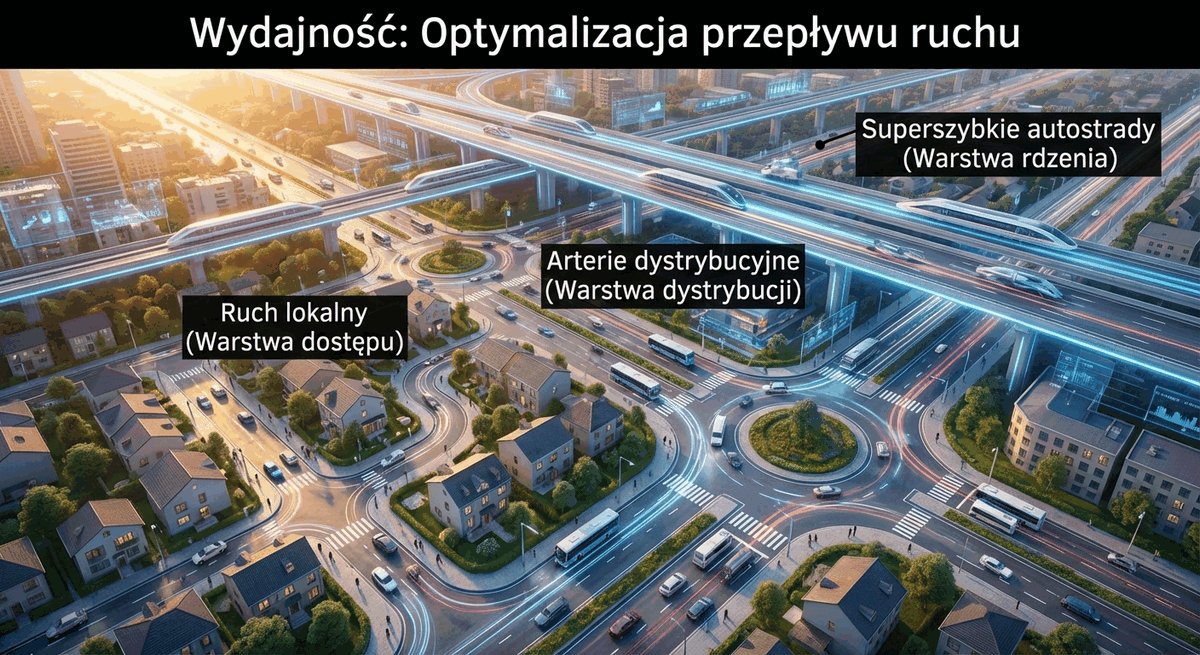
Idea modelu hierarchicznego polega na zastąpieniu jednolitej siatki przełączników ustrukturyzowaną piramidą funkcjonalną. Każdy poziom piramidy realizuje ściśle wyspecjalizowane zadania, co eliminuje chaos topologiczny i zapewnia pełną kontrolę nad ścieżką pakietu.
Geneza i koncepcja dekompozycji sieci w modelu hierarchicznym

Koncepcja architektury hierarchicznej w informatyce i telekomunikacji wywodzi się bezpośrednio z klasycznej zasady inżynierskiej 'dziel i rządź' (Divide and Conquer). Zamiast traktować złożony system jako monolit, dekomponuje się go na mniejsze, autonomiczne podsystemy o ściśle określonych interfejsach. Geneza tego podejścia sięga publicznych sieci telefonicznych (PSTN), w których hierarchia central miejscowych, tranzytowych i międzynarodowych pozwoliła na bezproblemowe skalowanie połączeń na poziomie globalnym.

W świecie sieci komputerowych przełom nastąpił na początku lat 90. XX wieku, gdy gwałtowny rozrost sieci Ethernet i protokołu IP doprowadził do załamania dotychczasowych modeli budowy kampusów opartych na mostkach wieloportowych. Inżynierowie szybko zorientowali się, że nieograniczony zasięg warstwy 2 musi zostać poskromiony przez wprowadzenie routingu warstwy 3 na odpowiednich poziomach struktury, co zapoczątkowało ewolucję przełączania wielowarstwowego (Multilayer Switching).

Współczesny model hierarchiczny został sformalizowany i spopularyzowany przez czołowych producentów sprzętu oraz instytucje normalizacyjne jako wzorzec referencyjny dla każdego typu infrastruktury enterprise. Pozwala on na zbalansowanie kosztów inwestycyjnych z wymaganiami wydajnościowymi: drogie, wysoce wyspecjalizowane urządzenia umieszcza się wyłącznie tam, gdzie jest to niezbędne (w rdzeniu i dystrybucji), natomiast na brzegu stosuje się ekonomiczne moduły dostępowe.

Skróty użyte w tym slajdzie:
PSTN - Public Switched Telephone Network - tradycyjna publiczna komutowana sieć telefoniczna bazująca na hierarchii central telekomunikacyjnych.
MLS - Multilayer Switching - technologia przełączania wielowarstwowego integrująca szybką komutację ramek L2 z trasowaniem pakietów L3 w sprzętowych układach ASIC.
ASIC - Application-Specific Integrated Circuit - dedykowany układ scalony zaprojektowany do realizacji określonych operacji sieciowych z pełną prędkością łącza wire-speed.

9/52

Filary modelu hierarchicznego: podział ról i dekompozycja funkcji

Omówienie zasady ścisłej specjalizacji warstw i zakazu mieszania funkcji w urządzeniach sieciowych.

Specjalizacja funkcjonalna warstw

  • Jednoznaczna odpowiedzialność: każda warstwa ma wąski, precyzyjnie zdefiniowany katalog zadań do zrealizowania.
  • Warstwa dostępu (Access): przeznaczona wyłącznie do bezpiecznego podłączania urządzeń końcowych i egzekwowania reguł brzegowych.
  • Warstwa dystrybucji (Distribution): odpowiada za agregację łączy, granice domen rozgłoszeniowych, routing między sieciami VLAN, filtrowanie ACL i polityki QoS.
  • Warstwa rdzenia (Core): zoptymalizowana wyłącznie pod kątem bardzo szybkiego, bezstratnego tranzytu pakietów wire-speed.
  • Zakaz mieszania ról: podłączanie stacji roboczych bezpośrednio do przełączników rdzeniowych jest zasadniczym błędem projektowym łamiącym zasadę dekompozycji.
Podział ról w modelu hierarchicznym gwarantuje, że urządzenia na poszczególnych poziomach są optymalizowane pod kątem konkretnych operacji sprzętowych (ASIC). Zapobiega to marnowaniu zasobów procesora rdzenia na operacje inspekcji pakietów czy kontroli portów abonenckich.
Dekompozycja funkcji i podział ról w architekturze hierarchicznej

Głównym filarem modelu hierarchicznego jest precyzyjny podział ról pomiędzy poszczególne poziomy sieci oraz ścisła dekompozycja funkcji technologicznych. Każda warstwa realizuje unikalny zestaw zadań i nie powinna przejmować obowiązków przypisanych do innych segmentów. Warstwa dostępu skupia się wyłącznie na bezpiecznym podłączaniu stacji klienckich, warstwa dystrybucji realizuje polityki routingu, filtracji i agregacji, a warstwa rdzenia odpowiada wyłącznie za bezwzględną przepustowość i ultraszybki transport pakietów.

Taka separacja funkcji przynosi natychmiastowe korzyści wydajnościowe. Dzięki niej przełączniki rdzeniowe nie muszą być obciążane żmudnym parsowaniem nagłówków warstw wyższych (L4-L7) ani przetwarzaniem skomplikowanych list kontroli dostępu ACL, co pozwala na zastosowanie w nich zoptymalizowanych matryc komutacyjnych pracujących z pełną prędkością interfejsów fizycznych (Wire-Speed Switching). Z kolei zaawansowane reguły bezpieczeństwa i inspekcji ruchu są przetwarzane lokalnie w warstwie dystrybucji.

Dekompozycja ról zapobiega również zjawisku rozmywania odpowiedzialności urządzeń sieciowych. Inżynier projektujący kampus może precyzyjnie dobrać specyfikację techniczną każdego zamówionego urządzenia, optymalizując budżet projektu. Przełącznik dostępowy nie musi posiadać pełnej tablicy routingu BGP ani wielkich buforów transmisyjnych, lecz powinien charakteryzować się wysoką gęstością portów RJ-45, obsługą PoE oraz bogatym zestawem mechanizmów ochrony portów brzegowych.

Skróty użyte w tym slajdzie:
BGP - Border Gateway Protocol - zaawansowany protokół routingu wektora ścieżki wykorzystywany do wymiany informacji o trasach między systemami autonomicznymi w Internecie.
L4 - Layer 4 - czwarta warstwa modelu odniesienia OSI (warstwa transportowa), w której funkcjonują protokoły TCP i UDP sterujące komunikacją między procesami.
L7 - Layer 7 - siódma warstwa modelu OSI (warstwa aplikacji), w której działają protokoły użytkowe takie jak HTTP, DNS, DHCP czy SSH.

10/52

Filary modelu hierarchicznego: modułowość i łatwość rozbudowy

Przedstawienie koncepcji blokowej budowy infrastruktury kampusowej ułatwiającej skalowanie.

Moduły architektoniczne (Building Blocks)

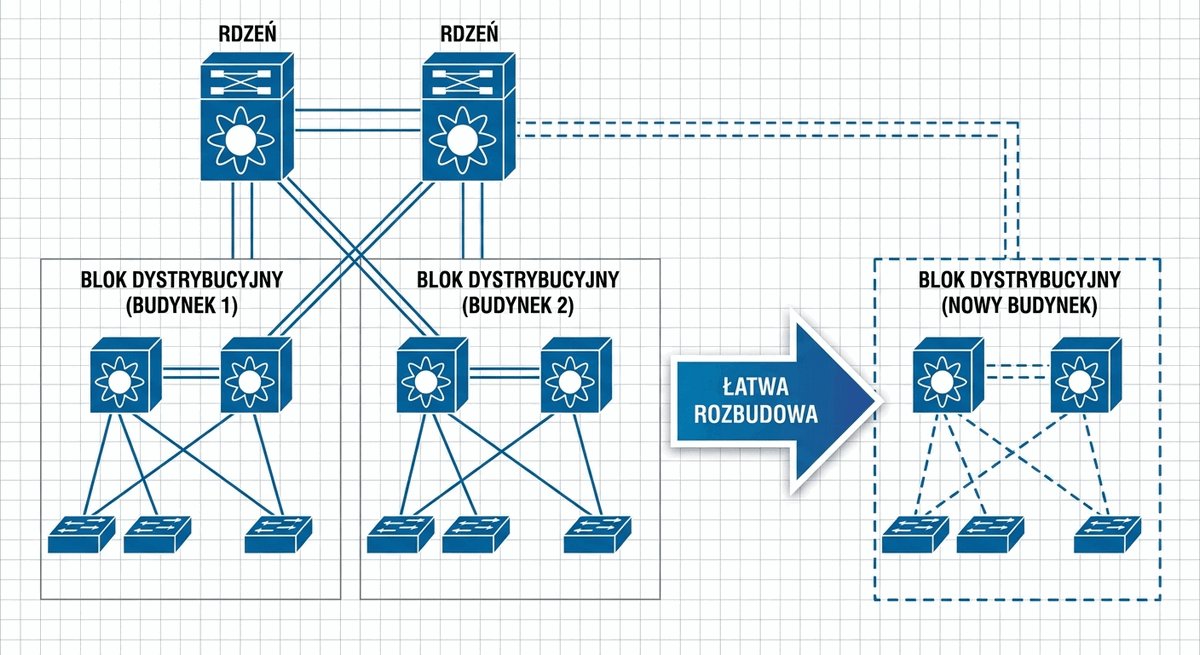
  • Architektura blokowa: traktowanie budynków lub pięter jako powtarzalnych modułów (Building Blocks) włączanych do istniejącego szkieletu.
  • Bezpieczna rozbudowa: dołączenie nowego skrzydła budynku lub laboratorium nie wymaga rekonfiguracji ani przestojów w pozostałej części sieci.
  • Liniowe skalowanie kosztów (CAPEX): możliwość etapowego finansowania inwestycji i zakupu przełączników w miarę oddawania do użytku kolejnych pomieszczeń.
  • Standaryzacja operacyjna: stosowanie identycznych szablonów konfiguracyjnych, modeli sprzętu i procedur serwisowych w całym kampusie.
Modułowość architektury hierarchicznej pozwala na niezależny rozwój poszczególnych segmentów sieci kampusowej. Nowe obiekty są przyłączane do warstwy dystrybucji lub rdzenia jako ustandaryzowane bloki, co znacznie skraca czas wdrożenia i minimalizuje ryzyko błędów konfiguracyjnych.
Modułowość sieci: dołączanie nowych bloków budynkowych bez rekonfiguracji szkieletu

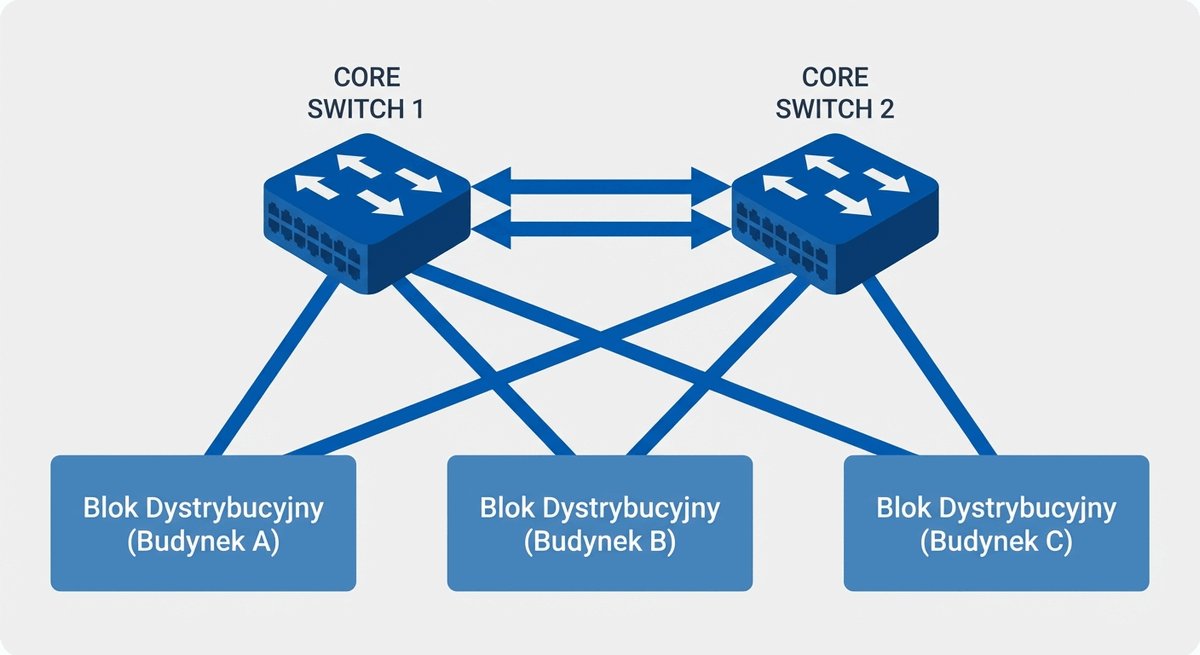
Modułowość to cecha konstrukcyjna modelu hierarchicznego, która umożliwia bezproblemową rozbudowę kampusu w miarę wzrostu potrzeb organizacji bez konieczności kosztownej rekonfiguracji istniejącego szkieletu sieciowego. Sieć kampusowa budowana jest z powtarzalnych, wystandaryzowanych bloków budynkowych (Building Blocks). Każdy nowy budynek akademicki, skrzydło szpitala czy hala laboratoryjna stanowi autonomiczny moduł włączany bezpośrednio do węzła rdzeniowego za pośrednictwem dedykowanej pary przełączników dystrybucyjnych.

Taki wzorzec architektoniczny gwarantuje liniową skalowalność pojemnościową. W przypadku oddania do użytku nowego gmachu dydaktycznego projektant nie musi modyfikować konfiguracji przełączników dostępowych w sąsiednich obiektach ani obawiać się przekroczenia dopuszczalnych rozmiarów drzewa STP. Nowo powstały blok wnosi własną warstwę dostępu i dystrybucji, a integracja ze szkieletem sprowadza się do uruchomienia sesji routingu L3 na łączach dosyłowych do rdzenia.

Modułowość przynosi także ogromne korzyści w sferze standaryzacji sprzętowej i operacyjnej. Wszystkie szafy dystrybucyjne (IDF) w obrębie kampusu mogą wykorzystywać identyczne modele przełączników, zunifikowane profile konfiguracyjne (Golden Configs) oraz te same wersje oprogramowania układowego (Firmware). Ułatwia to zarządzanie magazynem części zamiennych, skraca czas wdrożenia nowych instalacji i minimalizuje ryzyko popełnienia błędu przez personel techniczny.

Skróty użyte w tym slajdzie:
IDF - Intermediate Distribution Frame - pośredni punkt dystrybucyjny, szafa teletechniczna obsługująca kondygnację lub wydzieloną część budynku.
MDF - Main Distribution Frame - główny punkt dystrybucyjny w budynku lub całym kampusie, w którym zbiegają się magistrale szkieletowe.
CLI - Command-Line Interface - tekstowy interfejs wiersza poleceń służący do precyzyjnej konfiguracji i diagnostyki urządzeń sieciowych.

11/52

Filary modelu hierarchicznego: przewidywalność przepływów i determinizm

Wyjaśnienie roli determinizmu tras i kontroli przepływu pakietów w stabilnym funkcjonowaniu sieci.

Deterministyczna ścieżka pakietu

  • Z góry zdefiniowane ścieżki: inżynier sieciowy dokładnie zna trasę każdego pakietu od gniazdka abonenckiego, przez dystrybucję i rdzeń, do węzła docelowego.
  • Eliminacja połączeń skośnych: zakaz tworzenia przypadkowych połączeń bezpośrednich między przełącznikami brzegowymi eliminuje niekontrolowane pętle.
  • Precyzyjne wymiarowanie pasma: łatwe kalkulowanie zapotrzebowania na przepustowość łączy dosyłowych (uplink) na każdym poziomie agregacji.
  • Przewidywalna reakcja na awarie: automatyczne przełączanie na ścieżki redundantne o znanych parametrach opóźnień na podstawie protokołów dynamicznych.
Determinizm w sieci hierarchicznej oznacza wyeliminowanie przypadkowości w propagacji danych. Dzięki sztywnym zasadom komunikacji pionowej (dostęp → dystrybucja → rdzeń) zachowanie sieci w warunkach przeciążenia lub awarii łączy jest w pełni przewidywalne i mierzalne.
Determinizm i przewidywalność przepływów pakietów w strukturze hierarchicznej

Przewidywalność przepływów (Flow Predictability) oraz determinizm to jedne z najważniejszych atrybutów poprawnie zaprojektowanej sieci kampusowej. W sieci płaskiej lub o przypadkowej topologii ścieżka, jaką pakiet pokonuje od nadawcy do odbiorcy, bywa zmienna w czasie i zależy od chwilowych stanów portów w algorytmie STP. Utrudnia to analizę opóźnień, uniemożliwia rzetelne wymiarowanie przepustowości łączy oraz powoduje powstawanie niesymetrycznych tras przesyłu danych.

W trójwarstwowym modelu hierarchicznym każdy pakiet porusza się w sposób ściśle zdefiniowany i przewidywalny. Ruch wygenerowany przez stację roboczą trafia na port dostępu, wędruje łączem dosyłowym (Uplink) do lokalnego przełącznika dystrybucyjnego, a stamtąd - jeśli cel leży w innym segmencie - jest kierowany do rdzenia i dalej do docelowej dystrybucji. Taka regularna geometria przepływów sprawia, że opóźnienie pakietu (Latency) oraz zmienność tego opóźnienia (Jitter) są stałe i w pełni obliczalne.

Determinizm topologii ma fundamentalne znaczenie dla poprawnego działania aplikacji czasu rzeczywistego, takich jak telefonia VoIP, wideokonferencje oraz transmisje strumieniowe z laboratoriów badawczych. Inżynier jest w stanie dokładnie określić liczbę przeskoków (Hops) na trasie każdego połączenia, co umożliwia precyzyjne skalkulowanie buforów w urządzeniach oraz bezbłędne wdrożenie mechanizmów kolejkowania QoS (np. kolejek priorytetowych Low Latency Queuing dla pakietów głosowych).

Skróty użyte w tym slajdzie:
VoIP - Voice over Internet Protocol - technologia cyfrowego przesyłania głosu w postaci pakietów danych przez sieci wykorzystujące protokół IP.
LLQ - Low Latency Queuing - zaawansowany algorytm kolejkowania zapewniający bezwzględny priorytet obsługi dla ruchu wrażliwego na opóźnienia.
DSCP - Differentiated Services Code Point - 6-bitowe pole w nagłówku IP służące do klasyfikacji i priorytetyzacji pakietów w architekturze DiffServ.

12/52

Filary modelu hierarchicznego: ułatwiona diagnostyka i izolacja awarii

Omówienie mechanizmów ograniczania propagacji usterek oraz metodyki rozwiązywania problemów w sieci hierarchicznej.

Ograniczanie strefy rażenia awarii

  • Koncepcja domeny awarii (Fault Domain): skutki uszkodzenia sprzętu, kabla lub pętli są zamykane w granicach pojedynczego modułu dystrybucyjnego.
  • Brak efektu domina: zwarcie lub awaria przełącznika w jednym laboratorium nie wpływa na działanie sieci w pozostałych budynkach kampusu.
  • Metodyczna diagnostyka: administrator może precyzyjnie zlokalizować problem, badając kolejno warstwę fizyczną dostępu, stan interfejsów SVI w dystrybucji lub tranzyt w rdzeniu.
  • Bezobsługowe prace serwisowe: możliwość wyłączenia lub modernizacji przełącznika w jednym segmencie bez przerywania ciągłości pracy instytucji.
Izolacja awarii (Fault Isolation) to cecha sieci hierarchicznej polegająca na lokalizacji zasięgu zakłóceń wewnątrz ściśle zdefiniowanej domeny. Zapobiega to paraliżowi całej infrastruktury kampusowej w przypadku wystąpienia lokalnych usterek sprzętowych lub anomalii w warstwie 2.
Izolacja awarii i ograniczanie strefy rażenia w modelu wielowarstwowym

Jedną z najbardziej pożądanych cech inżynierskich modelu hierarchicznego jest zdolność do skutecznej izolacji awarii oraz radykalne ułatwienie diagnostyki stanów niepożądanych. Dzięki podziałowi sieci na warstwy i segmenty logiczne granice domen rozgłoszeniowych i domen awarii (Fault Domains) pokrywają się ze strukturą fizyczną. Awaria przełącznika brzegowego, uszkodzenie kabla czy lokalny atak typu ARP Spoofing zostają natychmiast uwięzione w obrębie danego modułu i nie mają możliwości rozprzestrzenienia się na resztę kampusu.

Zastosowanie routingu w warstwie dystrybucji tworzy naturalną zaporę dla patologii warstwy 2. Burza rozgłoszeniowa wygenerowana w jednym z laboratoriów dydaktycznych zostanie zatrzymana na interfejsie L3 (SVI) przełącznika dystrybucyjnego, chroniąc łącza rdzeniowe oraz pozostałe wydziały przed przeciążeniem. Co więcej, w przypadku wystąpienia pętli komutacyjnej proces rekalkulacji STP zostaje ograniczony do pojedynczego bloku dostępowego, nie powodując przerw w działaniu szkieletu.

W sytuacji awaryjnej inżynier sieciowy może prowadzić diagnostykę metodycznie, posługując się modelem top-down lub bottom-up. Dzięki jednoznacznemu przypisaniu funkcji do warstw natychmiast wiadomo, gdzie weryfikować parametry fizyczne i zasilanie PoE (warstwa dostępu), gdzie sprawdzać reguły filtrowania ACL i tablice routingu (warstwa dystrybucji), a gdzie monitorować przepustowości magistral szkieletowych (warstwa rdzenia). Skraca to czas wykrycia źródła problemu z wielu godzin do kilku minut.

Skróty użyte w tym slajdzie:
SVI - Switch Virtual Interface - wirtualny interfejs warstwy 3 skojarzony z określonym numerem VLAN, pełniący rolę domyślnej bramy dla stacji.
NMS - Network Management System - zintegrowana platforma oprogramowania służąca do centralnego monitorowania stanu, wydajności i awarii węzłów sieciowych.
SNMP - Simple Network Management Protocol - standardowy protokół warstwy aplikacji wykorzystywany do odpytywania urządzeń sieciowych o parametry telemetryczne.

13/52

Przegląd trzech warstw modelu: dostęp, dystrybucja, rdzeń

Zestawienie relacji przestrzennych, sprzętowych i logicznych pomiędzy trzema poziomami architektury hierarchicznej.

Trójstopniowa piramida architektury

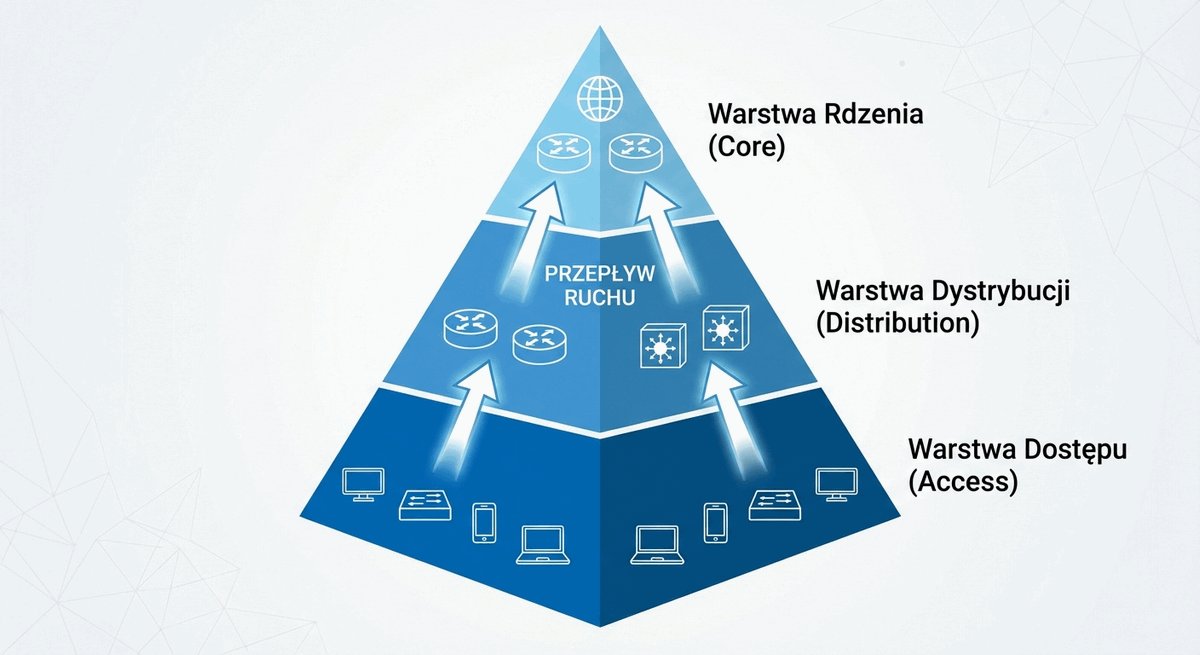
  • Warstwa dostępu (Access Layer): najliczniejsza grupa przełączników, zlokalizowana w szafach IDF, zapewniająca bezpośredni styk z użytkownikami i urządzeniami końcowymi.
  • Warstwa dystrybucji (Distribution Layer): węzły pośrednie w punktach MDF budynków, integrujące przełączniki dostępowe i wyznaczające granice routingu L3.
  • Warstwa rdzenia (Core Layer): centralny szkielet spinający wszystkie dystrybucje w jeden spójny system transmisyjny.
  • Kierunek agregacji: geometryczna redukcja liczby portów - od tysięcy portów abonenckich 1 Gb/s, przez setki portów uplink 10/25 Gb/s, do redundantnych magistral rdzenia 40/100 Gb/s.
Trójwarstwowa piramida sieciowa organizuje hierarchię sprzętową od gęstej warstwy brzegowej (dostęp), poprzez warstwę kontrolno-agregacyjną (dystrybucja), aż po szybki rdzeń szkieletowy. Każdy poziom współpracuje z warstwami sąsiednimi, tworząc spójny i redundantny system teleinformatyczny.
Trzy warstwy funkcjonalne modelu hierarchicznego: rdzeń, dystrybucja, dostęp

Podsumowując architekturę trójwarstwową, należy podkreślić komplementarny charakter współdziałania warstw dostępu, dystrybucji i rdzenia. Warstwa dostępu (Access Layer) stanowi pierwszą linię kontaktu użytkownika z infrastrukturą sieciową; jej domeną jest autoryzacja tożsamości, przydział do odpowiednich podsieci VLAN, zasilanie urządzeń przez PoE oraz zabezpieczenie portów przed atakami brzegowymi. Działa ona lokalnie, najczęściej na poziomie pojedynczych kondygnacji w szafach IDF.

Warstwa dystrybucji (Distribution Layer) pełni funkcję inteligentnego integratora i zarządcy ruchu. Agreguje ona łącza dosyłowe ze wszystkich przełączników dostępowych w budynku, pośredniczy w komunikacji między różnymi sieciami VLAN, wymusza polityki bezpieczeństwa za pomocą list ACL, zarządza znakowaniem QoS oraz chroni rdzeń przed lokalnymi niestabilnościami poprzez sumaryzację tras routingu. To w dystrybucji zbiegają się technologie warstwy 2 i 3.

Warstwa rdzenia (Core Layer) stanowi kręgosłup transmisyjny całego kampusu, łącząc ze sobą poszczególne budynki, centrum danych oraz styk brzegowy z Internetem. Jej priorytetem jest maksymalna przepustowość, zerowy narzut inspekcyjny oraz natychmiastowe przełączanie ruchu w przypadku awarii jednego z traktów światłowodowych. Pozbawiona skomplikowanych reguł filtracji, warstwa rdzenia gwarantuje, że kampus funkcjonuje jako spójna i bezopóźnieniowa całość.

Skróty użyte w tym slajdzie:
MDF - Main Distribution Frame - główny węzeł rozdzielczy sieci kampusowej integrujący magistrale światłowodowe z całego terenu ośrodka.
ECMP - Equal-Cost Multi-Path - technologia routingu L3 umożliwiająca równomierne rozkładanie obciążenia ruchem pomiędzy wieloma równorzędnymi ścieżkami sieciowymi.
AS - Autonomous System - spójny zbiór sieci IP pod wspólną administracją techniczną, stosujący jednolity plan trasowania wewnętrznego.

14/52

Warstwa dostępu (Access Layer): rola i usytuowanie na brzegu sieci

Szczegółowa charakterystyka warstwy brzegowej podłączającej stacje robocze i urządzenia IoT.

Pierwsza linia infrastruktury sieciowej

  • Rola na brzegu sieci: fizyczne i logiczne przyjmowanie ruchu ze stacji roboczych, laptopów, drukarek, telefonów VoIP, kamer IP oraz punktów dostępowych Wi-Fi.
  • Fizyczna lokalizacja: szafy krosownicze IDF (Intermediate Distribution Frame) na piętrach lub w dedykowanych pomieszczeniach technicznych.
  • Dominacja warstwy 2: w klasycznym modelu przełączniki dostępowe realizują funkcje przełączania ramek Ethernet w warstwie 2 (L2), bez trasowania pakietów IP.
  • Punkt egzekwowania polityki: bezpośrednia kontrola tożsamości użytkowników i stanu portów w momencie wpinania kabla do gniazda abonenckiego.
Warstwa dostępu (Access Layer) stanowi brzeg sieci kampusowej, w której następuje bezpośredni kontakt urządzeń użytkowników z infrastrukturą teleinformatyczną. Jej głównym zadaniem jest bezpieczna, ekonomiczna i niezawodna agregacja ruchu abonenckiego w punktach piętrowych IDF.
Warstwa dostępu: podłączenie urządzeń końcowych do przełączników brzegowych w szafie rack

Warstwa dostępu (Access Layer) stanowi bezpośredni fizyczny i logiczny punkt wejścia do infrastruktury sieciowej kampusu dla wszystkich urządzeń abonenckich. To tutaj podłączane są stacje robocze pracowników, laptopy studentów, drukarki sieciowe, telefony VoIP, kamery monitoringu IP, punkty dostępowe sieci bezprzewodowej (AP) oraz różnorodne sensory automatyki budynkowej. Ze względu na swoje usytuowanie na samym brzegu architektury warstwa ta bywa nazywana warstwą krawędziową (Edge Layer).

Fizycznie urządzenia warstwy dostępu są rozproszone po całym terenie kampusu i instalowane w pośrednich punktach dystrybucyjnych (IDF) - zazwyczaj w naściennych lub stojących 19-calowych szafach rackowych zlokalizowanych na poszczególnych kondygnacjach budynków. Z punktu widzenia okablowania strukturalnego to do przełączników dostępowych doprowadzone są miedziane kable magistrali poziomej (Horizontal Cabling) zakończone gniazdami RJ-45 w pokojach biurowych i salach wykładowych.

Współczesna warstwa dostępu przestała być jedynie pasywnym koncentratorem kabli, stając się zaawansowanym strażnikiem bezpieczeństwa i jakości transmisji. W dobie powszechnego modelu BYOD oraz pracy hybrydowej port dostępowy musi w sposób dynamiczny rozpoznawać tożsamość podłączanego urządzenia, negocjować parametry zasilania elektrycznego, przypisywać właściwy profil bezpieczeństwa oraz znakować pakiety pod kątem priorytetyzacji w sieci szkieletowej.

Skróty użyte w tym slajdzie:
AP - Access Point - bezprzewodowy punkt dostępowy pośredniczący w komunikacji między urządzeniami Wi-Fi a przewodową siecią szkieletową.
RJ-45 - Registered Jack 45 - standard 8-stykowego złącza stosowanego powszechnie do terminacji miedzianych skrętek komputerowych.
BYOD - Bring Your Own Device - model organizacyjny zezwalający użytkownikom na włączanie prywatnych urządzeń mobilnych do zasobów instytucji.

15/52

Główne zadania i mechanizmy warstwy dostępu

Katalog kluczowych mechanizmów sprzętowych i protokołów realizowanych na poziomie przełączników dostępowych.

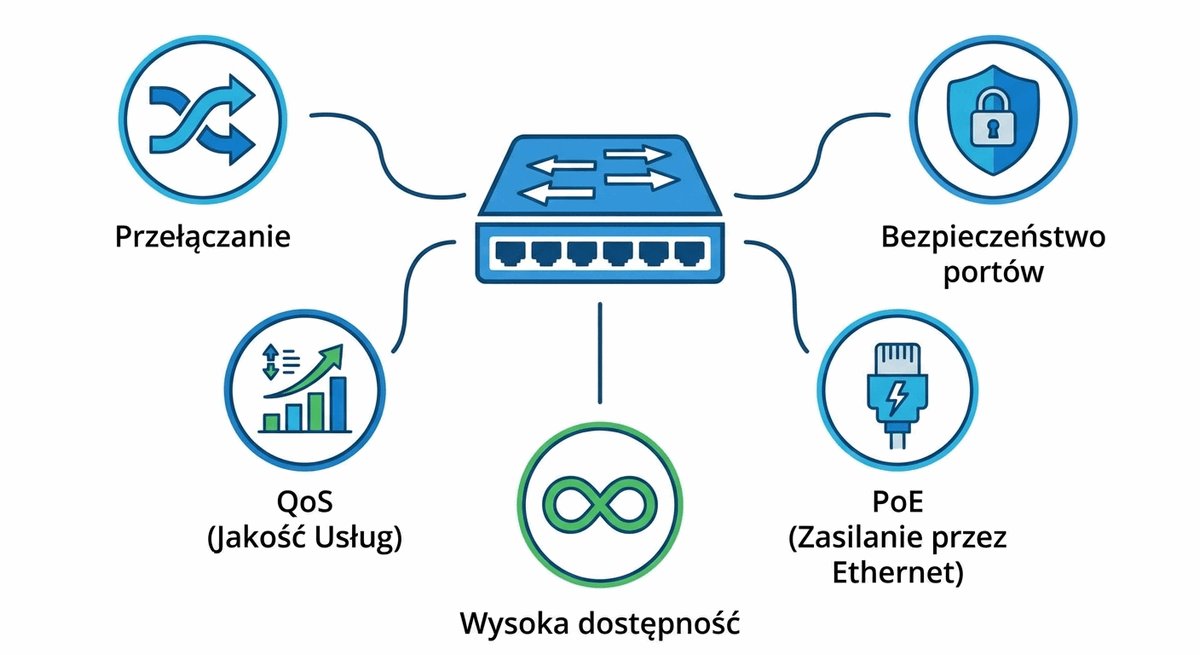
Funkcje realizowane na przełącznikach dostępowych

  • Segmentacja VLAN: przypisywanie portów do odpowiednich wirtualnych sieci LAN na podstawie standardu IEEE 802.1Q.
  • Zasilanie Power over Ethernet (PoE): dostarczanie energii do telefonów IP, kamer i punktów dostępowych przez skrętkę miedzianą.
  • Uwierzytelnianie tożsamościowe: kontrola dostępu do portu na podstawie standardu IEEE 802.1X oraz blokady fizyczne Port Security.
  • Ochrona przed pętlami i zakłóceniami: mechanizmy STP PortFast, BPDU Guard oraz Root Guard chroniące integralność drzewa rozpinającego.
  • Ochrona integralności adresacji L2/L3: filtrowanie fałszywych serwerów (DHCP Snooping) oraz ochrona przed zatruwaniem tablic ARP (Dynamic ARP Inspection - DAI).
  • Klasyfikacja jakości usług (QoS): znakowanie ramek (CoS 802.1p) i pakietów (DSCP) w punkcie wejścia do sieci.
Funkcje warstwy dostępu koncentrują się na zabezpieczeniu brzegu sieci przed błędami użytkowników, nieautoryzowanym dostępem i anomaliami transmisyjnymi. Realizują podstawową segmentację ruchu oraz zasilanie urządzeń końcowych bezpośrednio z portów przełącznika.
Funkcje i mechanizmy warstwy dostępu: PoE, Port Security, VLAN, QoS, ochrona L2

Podstawowym zadaniem realizowanym przez przełączniki warstwy dostępu jest logiczna segmentacja ruchu za pomocą wirtualnych sieci LAN (VLAN). Każdy port dostępowy może zostać statycznie lub dynamicznie przypisany do dedykowanego identyfikatora VLAN ID, co uniemożliwia bezpośrednią komunikację na poziomie warstwy 2 między urządzeniami podłączonymi do różnych segmentów (np. pełna izolacja sieci gościnnej od sieci laboratoryjnej).

Kolejnym krytycznym mechanizmem warstwy dostępu jest kontrola tożsamości w oparciu o standard IEEE 802.1X oraz protokół EAP. Port przełącznika pozostaje w stanie zablokowanym do momentu, w którym użytkownik lub urządzenie pomyślnie uwierzytelni się w centralnym serwerze RADIUS. Dopiero po weryfikacji poświadczeń serwer zwrotnie instruuje przełącznik, jaki numer VLAN oraz jakie filtry ACL mają zostać zaaplikowane na danym interfejsie fizycznym.

Oprócz autoryzacji warstwa dostępu realizuje zaufaną granicę jakości usług (QoS Trust Boundary). Ponieważ urządzenia abonenckie mogą próbować manipulować znacznikami priorytetu pakietów, przełącznik dostępowy weryfikuje i ewentualnie przepisuje wartości pól CoS (802.1p) lub DSCP. Ponadto interfejsy te dostarczają energię w standardzie PoE oraz zabezpieczają sieć przed atakami L2 za pomocą mechanizmów DHCP Snooping, Dynamic ARP Inspection (DAI) i IP Source Guard.

Skróty użyte w tym slajdzie:
EAP - Extensible Authentication Protocol - uniwersalny protokół warstwy łącza danych służący do transportu poświadczeń uwierzytelniających.
RADIUS - Remote Authentication Dial-In User Service - scentralizowany protokół i serwer autoryzacji, uwierzytelniania i rozliczania (AAA).
CoS - Class of Service - 3-bitowe pole w nagłówku ramki IEEE 802.1Q definiujące 8 poziomów priorytetu obsługi w warstwie 2.
DAI - Dynamic ARP Inspection - mechanizm ochronny uniemożliwiający ataki fałszowania pakietów ARP poprzez weryfikację z bazą DHCP Snooping.

16/52

Dobór urządzeń przełączających dla warstwy dostępu

Wskazanie kryteriów inżynierskich decydujących o wyborze platform sprzętowych do szaf piętrowych IDF.

Kryteria selekcji przełączników brzegowych

  • Format obudowy i montaż: przełączniki stałokonfiguracyjne (Fixed Configuration) o wysokości 1U, przystosowane do montażu w szafach rack o szerokości 19 cali.
  • Technologia stackowania sprzętowego: łączenie wielu przełączników dedykowaną magistralą w jeden logiczny węzeł zarządzany jednym adresem IP (np. Cisco StackWise).
  • Warunki środowiskowe i akustyka: wentylatory o regulowanej prędkości obrotowej lub chłodzenie pasywne w szafach zlokalizowanych w pobliżu sal wykładowych.
  • Efektywność energetyczna: wsparcie dla standardu Energy Efficient Ethernet (IEEE 802.3az) redukującego pobór mocy na nieaktywnych portach.
Dobór przełączników dostępowych wymaga optymalizacji kosztu portu przy zachowaniu odpowiedniej gęstości portów i niezawodności. Zastosowanie technologii stackowania pozwala na elastyczne zwiększanie liczby portów w szafie IDF bez mnożenia adresów zarządzających.
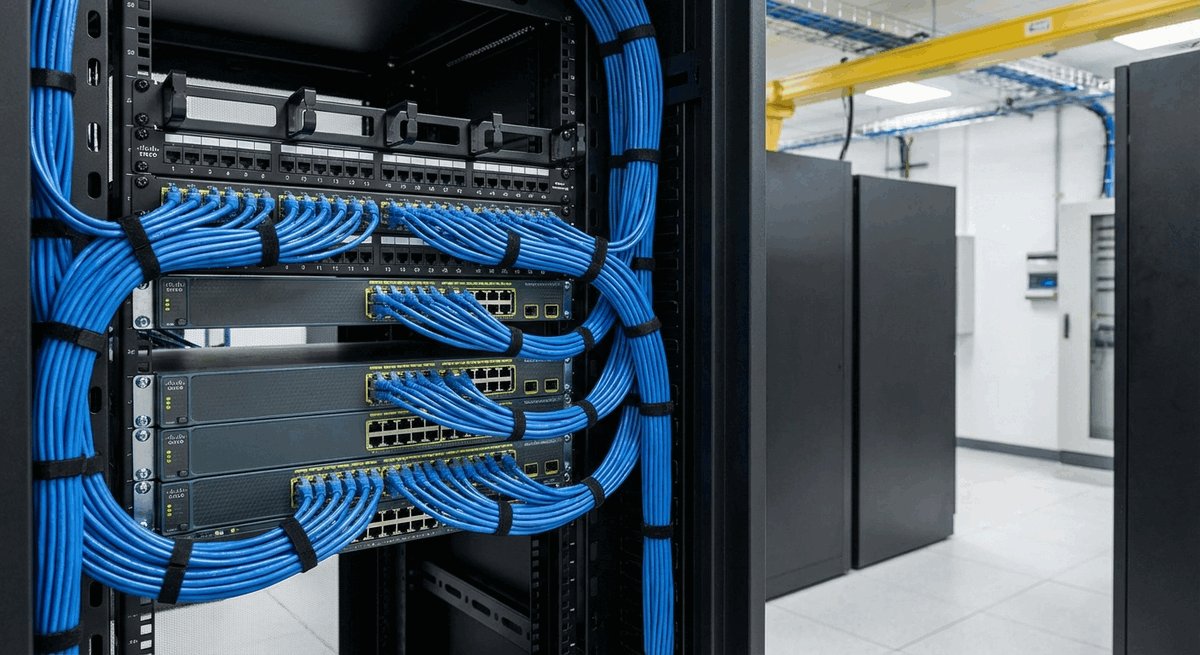
Przełączniki dostępowe Cisco Catalyst montowane w szafie teleinformatycznej

Dobór urządzeń dla warstwy dostępu to kluczowa decyzja inżynierska, decydująca o ponad połowie całkowitego budżetu sprzętowego sieci kampusowej. W typowych instalacjach dominują przełączniki o stałej konfiguracji portów (Fixed-Configuration Switches), najczęściej w obudowach 1U montowanych w szafach rackowych. Wyróżniają się one wysoką niezawodnością, kompaktowymi wymiarami oraz niskim poborem prądu w stosunku do dużych przełączników modułowych.

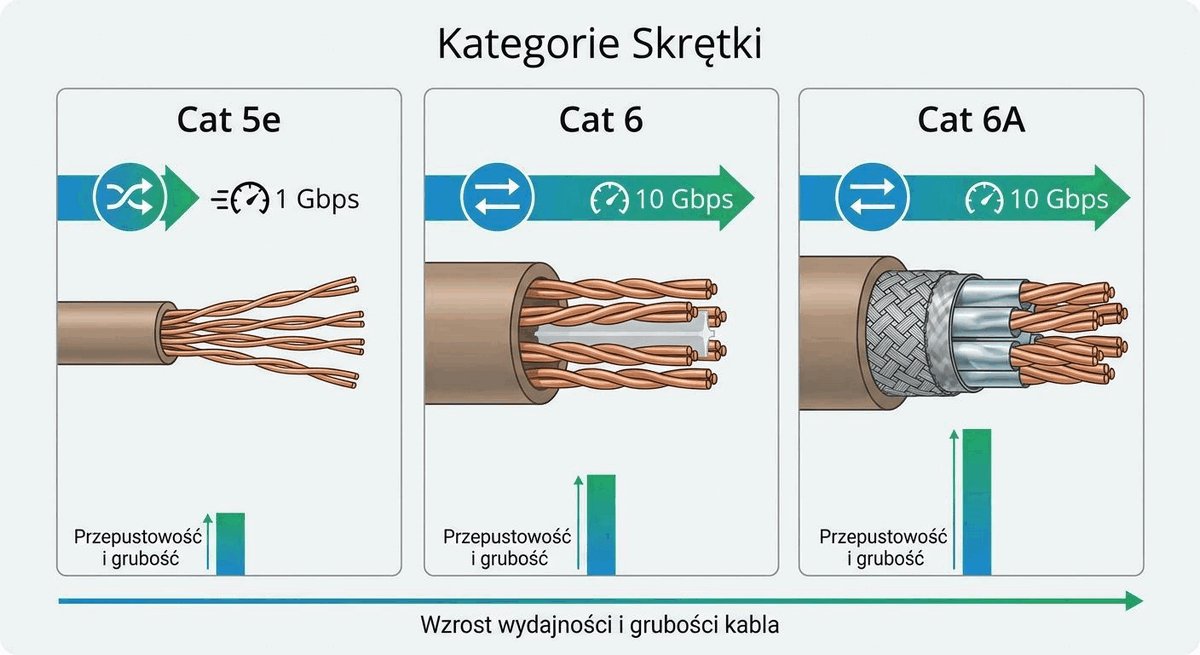
Standardem rynkowym są jednostki oferujące 24 lub 48 portów klienckich RJ-45 o prędkościach 1 Gb/s (1000BASE-T), a w nowoczesnych kampusach akademickich - porty wielobiegowe mGig (Multigigabit NBASE-T) pracujące z prędkościami 2.5 Gb/s oraz 5 Gb/s na istniejącym okablowaniu miedzianym kat. 5e i kat. 6. Zastosowanie portów mGig jest wymogiem koniecznym do pełnego wykorzystania przepustowości punktów dostępowych standardu Wi-Fi 6 i Wi-Fi 7.

Równie istotnym parametrem jest obecność i przepustowość portów dosyłowych (Uplinks). Nowoczesny przełącznik dostępowy powinien być wyposażony w co najmniej 4 sloty SFP+ obsługujące moduły optyczne 10 Gb/s lub sloty SFP28 o prędkości 25 Gb/s. Umożliwia to zestawienie nadmiarowych połączeń do dwóch niezależnych przełączników warstwy dystrybucji z zachowaniem optymalnego współczynnika nadsubskrypcji pasma.

Skróty użyte w tym slajdzie:
SFP+ - Enhanced Small Form-factor Pluggable - kompaktowy, wymienny moduł optyczny zapewniający transfer danych z prędkością 10 Gb/s.
mGig - Multigigabit Ethernet - technologia zgodna ze standardem IEEE 802.3bz umożliwiająca transmisję 2.5G/5G na tradycyjnych kablach miedzianych.
U - Rack Unit - jednostka długości (1U = 1.75 cala = 44.45 mm) określająca wysokość modułów montowanych w szafach teleinformatycznych.

17/52

Parametry techniczne przełączników dostępowych

Analiza kluczowych parametrów matrycy przełączającej, buforów i interfejsów w urządzeniach warstwy dostępu.

Wskaźniki wydajnościowe przełączników brzegowych

  • Konfiguracja portów abonenckich: najczęściej 24 lub 48 portów 10/100/1000BASE-T (RJ-45) lub porty wielogigabitowe mGig (1/2,5/5 Gb/s) dla nowoczesnych punktów Wi-Fi 6/7.
  • Porty dosyłowe (Uplink): od 2 do 4 portów optycznych SFP+ (10 Gb/s) lub SFP28 (25 Gb/s) łączących szafę IDF z węzłem dystrybucji.
  • Wydajność matrycy (Switching Fabric): musi zapewniać pracę nieblokującą (Non-Blocking Wire-Speed) dla pełnego obciążenia wszystkich portów równocześnie.
  • Tempo przekazywania pakietów (Forwarding Rate w Mpps): zdolność do przetwarzania milionów pakietów na sekundę dla najkrótszych ramek 64-bajtowych.
Parametry techniczne przełączników warstwy dostępu determinują ich zdolność do obsługi szczytowych obciążeń generowanych przez użytkowników. Architektura nieblokująca (Non-Blocking) gwarantuje, że wewnętrzna magistrala urządzenia nie stanie się wąskim gardłem przy intensywnej transmisji.
Parametry techniczne, przepustowość matrycy i gęstość portów przełączników dostępowych

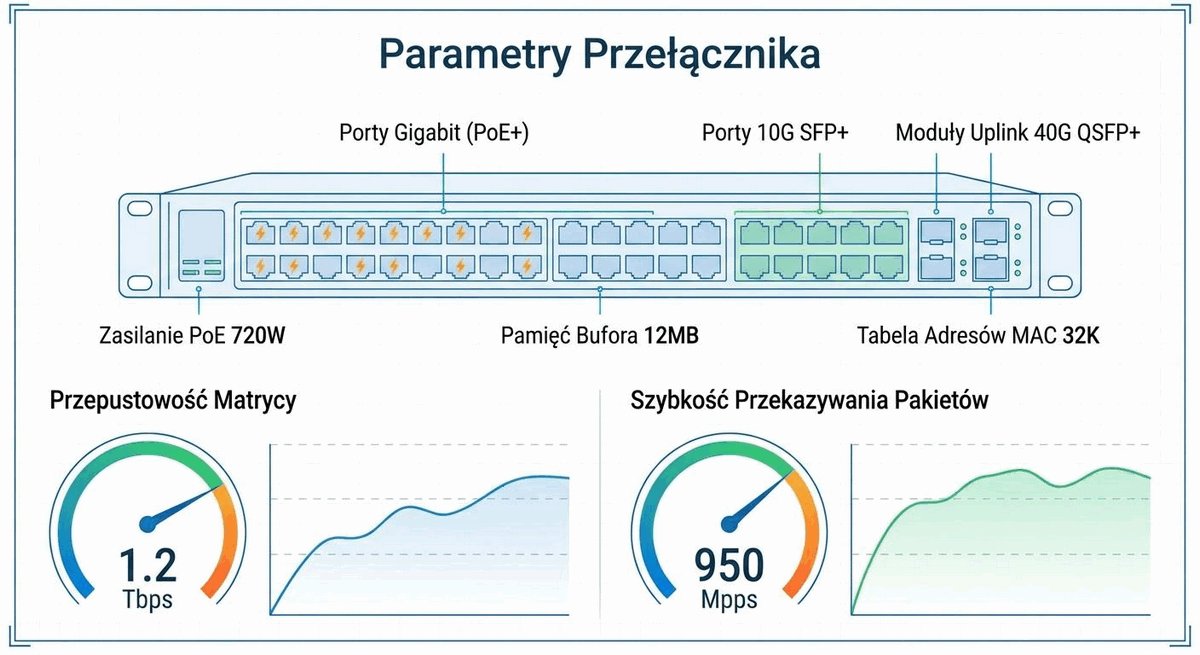
Ocena wydajności przełącznika dostępowego nie może opierać się wyłącznie na liczbie portów, lecz wymaga skrupulatnej analizy jego architektury wewnętrznej. Pierwszym parametrem krytycznym jest przepustowość matrycy komutacyjnej (Switching Capacity / Backplane Bandwidth) wyrażana w gigabitach na sekundę (Gb/s). Aby przełącznik pracował w trybie nieblokującym (Non-Blocking), przepustowość matrycy musi być równa co najmniej podwojonej sumie prędkości wszystkich interfejsów (praca w pełnym dupleksie).

Drugim kluczowym wskaźnikiem jest wydajność przekazywania pakietów (Forwarding Rate) podawana w milionach pakietów na sekundę (Mpps). Wartość ta określa, ile minimalnych ramek Ethernet (o rozmiarze 64 bajtów) układ scalony ASIC jest w stanie przetworzyć i przekazać w ciągu jednej sekundy. Niedoszacowanie tego parametru powoduje opóźnienia i gubienie pakietów w sytuacjach nagłych skoków ruchu wygenerowanego przez aplikacje sieciowe.

Inżynier musi także zwrócić uwagę na rozmiar sprzętowych buforów pakietowych (Packet Buffers) oraz pojemność pamięci CAM. Buforowanie jest niezbędne do absorbowania chwilowych mikrozatorów (Microbursts) powstających na przykład podczas konwersji szybkiego łącza dosyłowego 10 Gb/s na wolniejsze łącza dostępowe 1 Gb/s. Z kolei pojemność tablicy MAC (zazwyczaj 16k-32k wpisów) oraz rozmiar tablicy sprzętowych list dostępu TCAM decydują o możliwościach bezopóźnieniowego egzekwowania reguł bezpieczeństwa.

Skróty użyte w tym slajdzie:
Mpps - Million Packets Per Second - jednostka miary wydajności przetwarzania pakietów przez urządzenia sieciowe.
TCAM - Ternary Content Addressable Memory - wyspecjalizowana ultraszybka pamięć asocjacyjna służąca do sprzętowego przeszukiwania list ACL i reguł QoS w jednym cyklu zegara.
ASIC - Application-Specific Integrated Circuit - wyspecjalizowany procesor komutacyjny montowany na płycie przełącznika.

18/52

Zasilanie urządzeń końcowych przez skrętkę: Power over Ethernet (PoE)

Przedstawienie zasad działania technologii przesyłania energii elektrycznej równolegle z pakietami danych w okablowaniu miedzianym.

Zasilanie sieciowe Power over Ethernet

  • Idea technologii: eliminacja konieczności instalowania gniazd zasilających 230 V i zewnętrznych zasilaczy przy telefonach VoIP, kamerach i punktach AP.
  • Elementy łańcucha PoE: urządzenie zasilające PSE (Power Sourcing Equipment - przełącznik dostępowy) oraz urządzenie zasilane PD (Powered Device - odbiornik).
  • Procedura bezpiecznej detekcji: przełącznik podaje bezpieczne napięcie pomiarowe (2,8-10 V) w celu wykrycia rezystora identyfikacyjnego (25 kOhm) przed włączeniem pełnego zasilania 48 V/54 V.
  • Zarządzanie operacyjne: możliwość zdalnego monitorowania poboru mocy, cyklicznego wyłączania zasilania poza godzinami pracy oraz restartowania zawieszonych urządzeń PD.
Technologia Power over Ethernet (PoE) zdefiniowana w standardach IEEE 802.3 umożliwia jednoczesną transmisję danych i prądu stałego przez standardowy czteroparowy kabel skrętki miedzianej. Zapewnia to centralizację zasilania awaryjnego (UPS w szafie IDF) dla wszystkich urządzeń brzegowych kampusu.
Zasilanie Power over Ethernet (PoE) przez okablowanie strukturalne skrętki miedzianej

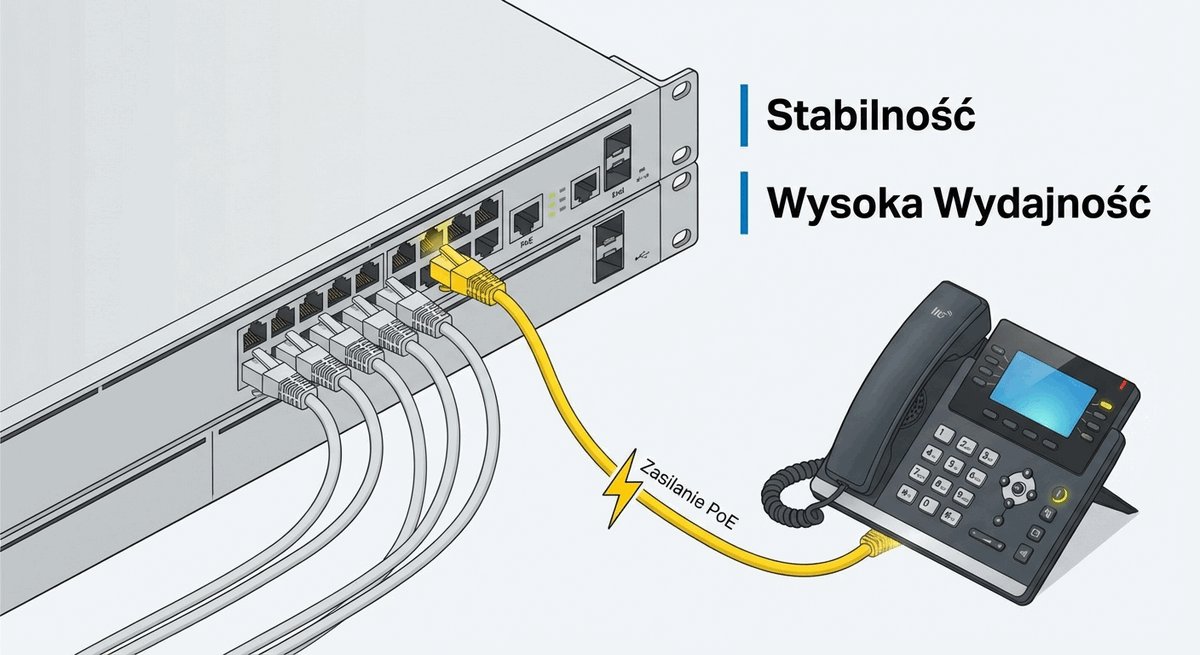
Power over Ethernet (PoE) to rewolucyjna technologia inżynierska zdefiniowana w standardach IEEE 802.3, która umożliwia jednoczesne przesyłanie danych cyfrowych oraz zasilania prądem stałym (DC) za pomocą pojedynczego, standardowego kabla miedzianego typu skrętka (UTP/FTP). Zastosowanie PoE eliminuje konieczność doprowadzania dedykowanych linii elektroenergetycznych 230V do każdego urządzenia brzegowego, co drastycznie obniża koszty wdrożenia i przyspiesza instalację urządzeń.

W architekturze PoE przełącznik sieciowy pełni rolę źródła zasilania PSE (Power Sourcing Equipment), natomiast zasilane urządzenie brzegowe określane jest mianem PD (Powered Device). Transmisja prądu odbywa się z wykorzystaniem zjawiska tzw. zasilania fantomowego (Phantom Powering) na parach sygnałowych lub na wolnych parach kabla, wykorzystując transformatory symetryzujące w torze transmisyjnym interfejsu Ethernet.

Kluczowym elementem technologii PoE jest całkowite bezpieczeństwo instalacji. Przed podaniem pełnego napięcia (nominalnie ok. 48-54 V) przełącznik PSE przeprowadza procedurę detekcji i klasyfikacji, wysyłając sygnały sondujące o niskim napięciu. Jeśli do portu zostanie podłączone zwykłe urządzenie bez obsługi PoE (np. standardowa karta sieciowa PC), napięcie zasilające nie zostanie uruchomione, co chroni sprzęt przed przypadkowym uszkodzeniem.

Skróty użyte w tym slajdzie:
PSE - Power Sourcing Equipment - urządzenie sieciowe (np. przełącznik) dostarczające zasilanie elektryczne do łączy Ethernet.
PD - Powered Device - urządzenie końcowe (np. telefon IP, kamera, punkt AP) pobierające energię elektryczną z portu sieciowego PoE.
UTP - Unshielded Twisted Pair - nieekranowana skrętka miedziana składająca się z czterech symetrycznych par przewodów.
DC - Direct Current - prąd stały wykorzystywany do zasilania urządzeń elektronicznych przez magistralę PoE.

19/52

Standardy PoE: IEEE 802.3af, IEEE 802.3at oraz IEEE 802.3bt

Ewolucja standardów normalizacyjnych PoE i zestawienie poziomów dostarczanej mocy.

Generacje standardów zasilania PoE

  • IEEE 802.3af (PoE Typ 1): moc do 15,4 W na porcie PSE, gwarantowane 12,95 W na urządzeniu PD (wystarcza dla prostych telefonów VoIP i czujników).
  • IEEE 802.3at (PoE+ Typ 2): moc do 30,0 W na porcie PSE, gwarantowane 25,5 W na urządzeniu PD (obsługa kamer dozorowych z podczerwienią i punktów AP Wi-Fi 5).
  • IEEE 802.3bt Typ 3 (4PPoE): moc do 60 W na porcie PSE z wykorzystaniem wszystkich czterech par skrętki (kamery obrotowe PTZ, punkty dostępowe Wi-Fi 6/6E).
  • IEEE 802.3bt Typ 4: moc do 90-100 W na porcie PSE zgodnie z normą IEEE 802.3bt (zasilanie terminali Thin Client, monitorów i inteligentnego oświetlenia LED).
Ewolucja standardów Power over Ethernet umożliwiła stopniowe zwiększenie dostarczanej mocy od 15,4 W (802.3af) do prawie 100 W (802.3bt Typ 4). Pozwala to na zasilanie bezpośrednio z sieci komputerowej urządzeń o wysokim poborze energii, eliminując odrębne instalacje elektryczne.
Zestawienie standardów PoE: IEEE 802.3af, 802.3at oraz 802.3bt typy 3 i 4

Ewolucja technologii Power over Ethernet na przestrzeni ostatnich dwóch dekad doprowadziła do powstania trzech głównych generacji standardów IEEE, odpowiadających na rosnący apetyt energetyczny nowoczesnych urządzeń brzegowych. Pierwszy standard, IEEE 802.3af (PoE Typ 1) ratyfikowany w 2003 roku, dostarcza do 15.4 W mocy na porcie PSE, co po uwzględnieniu strat na 100-metrowym kablu gwarantuje 12.95 W dla urządzenia PD, wystarczając dla prostych telefonów VoIP.

Wraz z nadejściem dwupasmowych punktów dostępowych Wi-Fi 4/5 oraz kamer z doświetlaczami IR w 2009 roku wprowadzono standard IEEE 802.3at (PoE+ Typ 2). Podwoił on dostępną moc, oferując do 30 W z portu przełącznika i 25.5 W po stronie odbiornika. Standard ten wykorzystuje dwie pary skrętki miedzianej i wprowadził zaawansowany protokół negocjacji mocy w warstwie łącza danych (LLDP-MED), pozwalający na dynamiczną alokację watów z dokładnością do setnych części wata.

Najnowszą i najbardziej zaawansowaną specyfikacją jest IEEE 802.3bt (4PPoE) wprowadzona w 2018 roku, która wykorzystuje do transmisji energii wszystkie cztery pary skrętki miedzianej. Definiuje ona Typ 3 (do 60 W na porcie) oraz Typ 4 (do 90 W, a w rozwiązaniach proprietary nawet do 100 W). Taka wydajność umożliwia bezpośrednie zasilanie komputerów All-in-One, terminali POS, zmotoryzowanych kamer PTZ oraz najnowocześniejszych punktów dostępowych Wi-Fi 7.

Skróty użyte w tym slajdzie:
PoE+ - Power over Ethernet Plus - rozszerzony standard zasilania IEEE 802.3at dostarczający do 30 W mocy z portu przełącznika.
4PPoE - 4-Pair Power over Ethernet - standard IEEE 802.3bt wykorzystujący wszystkie 4 pary przewodów w skrętce do transmisji do 90 W mocy.
LLDP-MED - Link Layer Discovery Protocol for Media Endpoint Devices - protokół rozgłaszania właściwości urządzeń multimedialnych i negocjacji budżetu PoE.

20/52

Bilansowanie budżetu mocy PoE na przełącznikach warstwy dostępu

Przedstawienie zasad wymiarowania zasilaczy i zarządzania budżetem energetycznym szaf IDF.

Zarządzanie budżetem mocy PoE (Power Budget)

  • Pojęcie budżetu PoE: całkowita moc elektryczna zasilacza przełącznika przeznaczona wyłącznie do dystrybucji na portach RJ-45 (zazwyczaj od 370 W do 1440 W).
  • Problem nadsubskrypcji mocy: przełącznik 48-portowy PoE+ (30 W na port) wymagałby zasilacza 1440 W przy założeniu jednoczesnego maksymalnego poboru na wszystkich portach.
  • Dynamiczna alokacja mocy (LLDP-MED): negocjacja rzeczywistego poboru prądu przez urządzenie PD zamiast rezerwowania pełnej mocy nominalnej danej klasy.
  • Priorytetyzacja zasilania (PoE Priority): oznaczanie portów jako krytyczne, wysokie lub niskie (Critical, High, Low) w celu kontrolowanego odłączania mniej ważnych urządzeń w razie awarii jednego z zasilaczy redundantnych.
Bilansowanie budżetu mocy PoE polega na dopasowaniu wydajności zasilaczy przełącznika dostępowego do realnego zapotrzebowania podłączonych odbiorników. Zastosowanie protokołu LLDP-MED oraz reguł priorytetyzacji portów chroni szafę IDF przed przeciążeniem energetycznym.
Bilansowanie budżetu mocy PoE i zarządzanie priorytetami zasilania portów

Projektowanie zasilania PoE w warstwie dostępu wymaga od inżyniera sporządzenia rygorystycznego bilansu budżetu mocy (PoE Power Budget). Łączna moc elektryczna, jakiej zażądać mogą podłączone urządzenia brzegowe, nie może przewyższać maksymalnej wydajności wewnętrznego zasilacza przełącznika. Błędy na tym etapie skutkują odmową zasilania dla krytycznych urządzeń (PoE Denied) lub nieoczekiwanym restartem sprzętu podczas szczytowego obciążenia.

W 48-portowym przełączniku dostępowym zainstalowanie zasilacza o mocy 370 W pozwala na jednoczesne dostarczenie pełnego zasilania PoE (15.4 W) tylko na 24 portach. Jeśli na wszystkich 48 portach podłączone zostaną punkty dostępowe Wi-Fi 6 wymagające standardu PoE+ (30 W), sumaryczne zapotrzebowanie wyniesie aż 1440 W. W takich scenariuszach konieczny jest wybór przełączników z modularnymi zasilaczami montowanymi w trybie redundancyjnym lub łączonym (Combined/Redundant Power Supplies).

Aby zapobiec przeciążeniu przełącznika, inżynierowie konfigurują mechanizmy priorytetyzacji portów PoE (Low, High, Critical). W przypadku przekroczenia dostępnego budżetu mocy przełącznik w pierwszej kolejności odcina zasilanie z portów o niskim priorytecie (np. oświetlenie dekoracyjne czy ładowarki biurkowe), zachowując nieprzerwaną ciągłość zasilania dla strategicznych urządzeń kampusu: telefonów alarmowych VoIP, kamer ochrony oraz szkieletowych punktów AP.

Skróty użyte w tym slajdzie:
RPS - Redundant Power Supply - dodatkowy moduł zasilacza rezerwowego zabezpieczający urządzenie przed awarią podstawowej linii 230V.
PDU - Power Distribution Unit - listwa dystrybucji zasilania montowana w szafie rackowej rozdzielająca energię do poszczególnych modułów.
W - Watt - jednostka mocy w układzie SI określająca tempo zużycia lub dostarczania energii elektrycznej.

21/52

Bezpieczeństwo brzegowe w warstwie dostępu: Port Security

Omówienie mechanizmów zabezpieczania portów fizycznych przełącznika przed nieautoryzowanym podłączeniem urządzeń.

Kontrola adresów fizycznych MAC na porcie

  • Zasada działania: ograniczenie liczby i dopuszczalnych adresów MAC transmitujących ramki przez określony interfejs dostępowy.
  • Statyczne przypisanie i Sticky MAC: możliwość ręcznego wpisania zaufanego adresu MAC lub dynamicznego uczenia się i trwałego zapisu adresu pierwszej podłączonej stacji w konfiguracji.
  • Tryb reakcji Protect: ciche odrzucanie ramek z nieuprawnionym adresem MAC źródła bez naliczania liczników i bez powiadamiania administratora.
  • Tryb reakcji Restrict: odrzucanie nieuprawnionych ramek z jednoczesnym naliczaniem licznika naruszeń i wysyłaniem powiadomień SNMP Trap oraz komunikatów Syslog.
  • Tryb reakcji Shutdown: natychmiastowe fizyczne wyłączenie portu przełącznika i wprowadzenie interfejsu w stan errdisable, wymagające interwencji administratora.
Mechanizm Port Security stanowi podstawowe narzędzie ochrony warstwy 2, uniemożliwiające wpięcie do gniazda abonenckiego nieuprawnionego komputera lub nieautoryzowanego przełącznika. Zastosowanie trybów restrict lub shutdown pozwala na natychmiastowe wykrycie prób naruszenia polityki bezpieczeństwa.
Mechanizm Port Security i obsługa trybów naruszenia Protect, Restrict oraz Shutdown

Port Security to jeden z najbardziej fundamentalnych mechanizmów bezpieczeństwa brzegowego implementowanych na fizycznych interfejsach przełączników warstwy dostępu. Jego zadaniem jest ograniczenie liczby urządzeń końcowych, które mogą uzyskać łączność przez pojedyncze gniazdo sieciowe, na podstawie ich unikalnych adresów fizycznych MAC. Chroni to sieć przed podłączaniem nieautoryzowanych przełączników, routerów domowych czy nieznanych laptopów gości w salach biurowych.

Administrator sieci może skonfigurować sztywny limit dozwolonych adresów (zazwyczaj od 1 do 2) oraz określić sposób ich zapamiętywania. W trybie dynamicznym przełącznik rejestruje adresy MAC pierwszych podłączonych stacji, natomiast w trybie Sticky MAC adresy te są automatycznie zapisywane do bieżącej konfiguracji urządzenia (Running Config), co zachowuje reguły bezpieczeństwa nawet po restarcie przełącznika.

W sytuacji wykrycia naruszenia reguł (gdy do portu zostanie wysłana ramka z nieznanym adresem MAC) mechanizm Port Security może zareagować w jednym z trzech trybów: Protect (ciche odrzucanie nieuprawnionych ramek), Restrict (odrzucanie ramek z jednoczesnym wysłaniem pułapki SNMP Trap i wpisu do logów Syslog) oraz Shutdown. W trybie Shutdown interfejs zostaje natychmiast wyłączony sprzętowo i przechodzi w stan Err-Disabled, co uniemożliwia dalszą transmisję do momentu interwencji administratora.

Skróty użyte w tym slajdzie:
Syslog - System Logging Protocol - standardowy protokół przesyłania i centralnego rejestrowania komunikatów diagnostycznych i alertów bezpieczeństwa.
SNMP Trap - SNMP Trap - asynchroniczny komunikat alarmowy wysyłany przez urządzenie sieciowe do serwera NMS w momencie wystąpienia incydentu.
Err-Disabled - Error-Disabled - stan logiczny interfejsu sieciowego zablokowanego sprzętowo przez mechanizmy bezpieczeństwa w wyniku wykrycia anomalii.

22/52

Podstawowe mechanizmy ochrony przed pętlami na portach dostępowych

Przedstawienie technologii chroniących drzewo rozpinające Spanning Tree przed błędami i sabotażem na portach brzegowych.

Zabezpieczenia protokołu Spanning Tree na brzegu

  • Funkcja PortFast (Edge Port): natychmiastowe przejście interfejsu w stan przekazywania (Forwarding) z pominięciem faz Listening i Learning w celu szybkiego podłączenia stacji PC.
  • Ryzyko PortFast: przypadkowe podłączenie pętli kablowej do portu PortFast wywołuje natychmiastową burzę rozgłoszeniową przed reakcją algorytmu STP.
  • Mechanizm BPDU Guard: bezwzględna ochrona wyłączająca port (errdisable) w momencie odebrania jakiejkolwiek ramki BPDU od urządzenia zewnętrznego.
  • Podstawowa zasada inżynierska: bezwzględny nakaz równoczesnego stosowania mechanizmów PortFast oraz BPDU Guard na wszystkich portach podłączonych do użytkowników.
Ochrona przed pętlami w warstwie dostępu polega na zabezpieczeniu brzegu sieci przed wstrzyknięciem nieautoryzowanych pakietów sterujących BPDU. Mechanizm BPDU Guard gwarantuje, że podłączenie przez użytkownika własnego przełącznika spowoduje natychmiastowe zablokowanie portu, chroniąc stabilność całego kampusu.
Mechanizmy ochrony przed pętlami na portach dostępowych: PortFast i BPDU Guard

Porty brzegowe warstwy dostępu, do których bezpośrednio podłączani są użytkownicy, stanowią najbardziej wrażliwy punkt sieci na przypadkowe lub celowe stworzenie pętli komutacyjnych. Standardowy proces konwergencji drzewa rozpinającego STP trwa zbyt długo, dlatego na portach dostępowych stosuje się mechanizm PortFast. Umożliwia on natychmiastowe przejście interfejsu ze stanu blokowania do stanu przekazywania (Forwarding), co zapobiega zrywaniu negocjacji DHCP przez stacje robocze.

Włączenie trybu PortFast niesie jednak ogromne ryzyko: jeśli użytkownik podłączy do takiego portu własny przełącznik i zepnie go w pętlę, brak nasłuchiwania w STP doprowadzi do błyskawicznego paraliżu całej domeny L2. Aby temu zapobiec, standardem inżynierskim jest obligatoryjne włączanie funkcji BPDU Guard na wszystkich portach z aktywnym PortFast. W momencie gdy na porcie pojawi się choćby jedna ramka sterująca BPDU, mechanizm natychmiast wyłącza port w stan Err-Disabled.

Uzupełnieniem ochrony brzegowej są technologie BPDU Filter oraz Root Guard. Podczas gdy BPDU Filter blokuje wysyłanie i odbiór pakietów BPDU na wyznaczonych łączach, Root Guard zapobiega przejęciu roli mostka głównego (Root Bridge) przez nieautoryzowany przełącznik podłączony na brzegu sieci. Jeśli na interfejsie chronionym przez Root Guard pojawi się nadrzędna ramka Superior BPDU, port przechodzi w stan Root-Inconsistent i blokuje transfer danych, chroniąc stabilność szkieletu STP.

Skróty użyte w tym slajdzie:
BPDU - Bridge Protocol Data Unit - ramka kontrolna protokołu STP wymieniana pomiędzy przełącznikami w celu budowy topologii drzewa rozpinającego.
DHCP - Dynamic Host Configuration Protocol - protokół automatycznej konfiguracji parametrów sieciowych stacji roboczych (adres IP, maska, brama, DNS).
DNS - Domain Name System - hierarchiczny system resolucji nazw domenowych na numeryczne adresy IP.

23/52

Warstwa dystrybucji (Distribution Layer): rola pośrednika i integratora

Wprowadzenie do roli warstwy dystrybucji jako centrum agregacji i kontroli ruchu w sieci kampusowej.

Centrum operacyjne sieci kampusowej

  • Rola integratora: punkt koncentracji i kontroli całego ruchu spływającego z przełączników warstwy dostępu z poszczególnych pięter.
  • Fizyczna lokalizacja: budynkowy punkt dystrybucyjny (Building MDF) wyposażony w wydajne przełączniki wielowarstwowe (L3 Switches).
  • Połączenie przełączania i routingu: warstwa dystrybucji łączy bardzo szybkie przełączanie sprzętowe warstwy 2 z inteligentnym trasowaniem pakietów IP w warstwie 3.
  • Bariera ochronna dla rdzenia: zatrzymywanie lokalnego ruchu rozgłoszeniowego i błędów w granicach budynku, aby nie przenikały do szkieletu kampusu.
Warstwa dystrybucji (Distribution Layer) stanowi kluczowy węzeł pośredni pomiędzy brzegiem dostępowym a szkieletem sieci. Pełni funkcję bramy domyślnej dla podsieci budynkowych, odpowiadając za egzekwowanie polityk bezpieczeństwa, trasowanie pakietów oraz optymalizację ruchu.
Rola warstwy dystrybucji jako integratora i agregatora łączy dosyłowych z pięter

Warstwa dystrybucji (Distribution Layer) pełni rolę strategicznego centrum integracyjnego w architekturze sieci kampusowej, stanowiąc bufor oddzielający brzegowe przełączniki dostępu od ultraszybkiego rdzenia sieci. W typowym budynku kampusu para przełączników dystrybucyjnych zlokalizowana w szafie MDF koncentruje łącza dosyłowe ze wszystkich szaf pośrednich IDF na poszczególnych piętrach, realizując funkcję punktu skupienia ruchu (Concentration Point).

To właśnie w warstwie dystrybucji następuje przejście od lokalnego przełączania warstwy 2 do trasowania pakietów w warstwie 3 modelu OSI. Dystrybucja pełni rolę granicy domen rozgłoszeniowych (L2/L3 Boundary), terminując wirtualne sieci VLAN i izolując problemy warstwy łącza danych od szkieletu kampusu. Dzięki temu niestabilności na kondygnacjach biurowych nie zakłócają pracy magistrali międzybudynkowych.

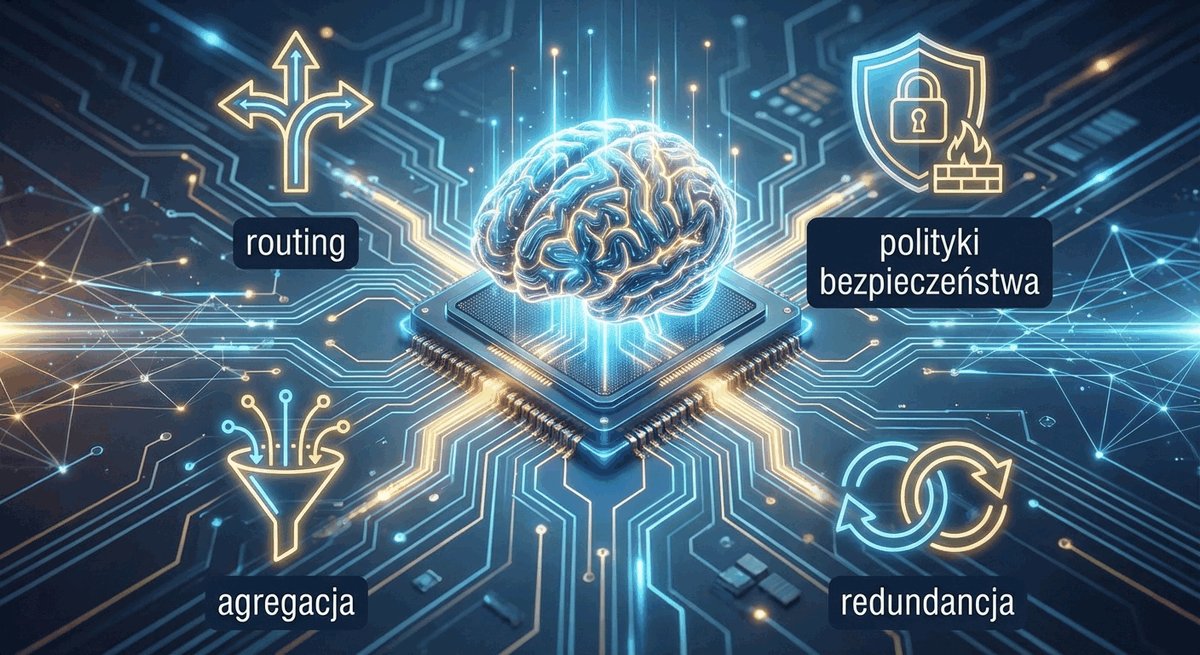
Jako serce polityk sieciowych, warstwa dystrybucji odpowiada za egzekwowanie reguł bezpieczeństwa (listy ACL), sterowanie ruchem, agregację tras routingu oraz mechanizmy wysokiej dostępności. Urządzenia te charakteryzują się zaawansowaną architekturą wielowarstwową MLS, oferując pełną prędkość routingu sprzętowego pomiędzy podsieciami z zachowaniem zaawansowanej telemetrii i kontroli pasma.

Skróty użyte w tym slajdzie:
OSI - Open Systems Interconnection - 7-warstwowy model odniesienia komunikacji sieciowej opracowany przez organizację ISO.
MLS - Multilayer Switch - przełącznik wielowarstwowy realizujący przełączanie ramek L2 oraz sprzętowy routing pakietów L3 z prędkością łącza.
MDF - Main Distribution Frame - centralny punkt dystrybucyjny w budynku gromadzący magistrale pionowe i łącza do rdzenia.

24/52

Główne zadania realizowane w warstwie dystrybucji

Usystematyzowanie procesów transmisyjnych, kontrolnych i filtracyjnych przypisanych do węzłów dystrybucyjnych.

Katalog funkcji warstwy dystrybucji

  • Agregacja łączy dosyłowych: skupianie wielowłóknowych traktów światłowodowych schodzących się ze wszystkich szaf IDF w budynku.
  • Wyznaczanie granic domen rozgłoszeniowych: terminacja wirtualnych sieci VLAN i zatrzymywanie ruchu rozgłoszeniowego wewnątrz obiektu.
  • Routing między sieciami VLAN (Inter-VLAN Routing): sprzętowe przekazywanie pakietów IP pomiędzy różnymi podsieciami użytkowników.
  • Filtrowanie i bezpieczeństwo: egzekwowanie reguł list kontroli dostępu (ACL) oraz separacja stref bezpieczeństwa.
  • Zarządzanie jakością usług (QoS): klasyfikacja, limitowanie pasma (policing) oraz mapowanie priorytetów pakietów.
  • Sumaryzacja tras: agregacja prefiksów adresowych budynku przed ich rozgłoszeniem do warstwy rdzenia.
Warstwa dystrybucji skupia najbardziej złożone procesy przetwarzania pakietów w całej architekturze kampusowej. Przejmuje zadania routingu i filtracji od urządzeń brzegowych oraz zwalnia rdzeń sieci z konieczności analizowania polityk bezpieczeństwa.
Kluczowe procesy realizowane w węźle dystrybucyjnym: routing, agregacja, ACL, QoS

Zakres zadań realizowanych przez urządzenia w warstwie dystrybucji jest najbardziej różnorodny w całym modelu hierarchicznym. Po pierwsze, dystrybucja odpowiada za routing między-VLAN (Inter-VLAN Routing). Ponieważ stacje w różnych sieciach wirtualnych nie mogą porozumiewać się bezpośrednio w warstwie 2, to przełącznik dystrybucyjny odbiera pakiety z jednego VLAN-u, sprawdza tablicę routingu IP i przekazuje je do docelowej podsieci.

Po drugie, w warstwie tej wdrażana jest filtracja ruchu za pomocą list kontroli dostępu ACL. W przeciwieństwie do rdzenia, który musi być wolny od inspekcji, w dystrybucji sprawdza się reguły bezpieczeństwa dotyczące komunikacji pomiędzy różnymi strefami kampusu (np. zakaz dostępu studentów do zasobów serwerów dziekanatu). Tutaj także dokonuje się mapowania i egzekwowania polityk QoS, takich jak kolejkowanie i ograniczanie pasma (Policing/Shaping).

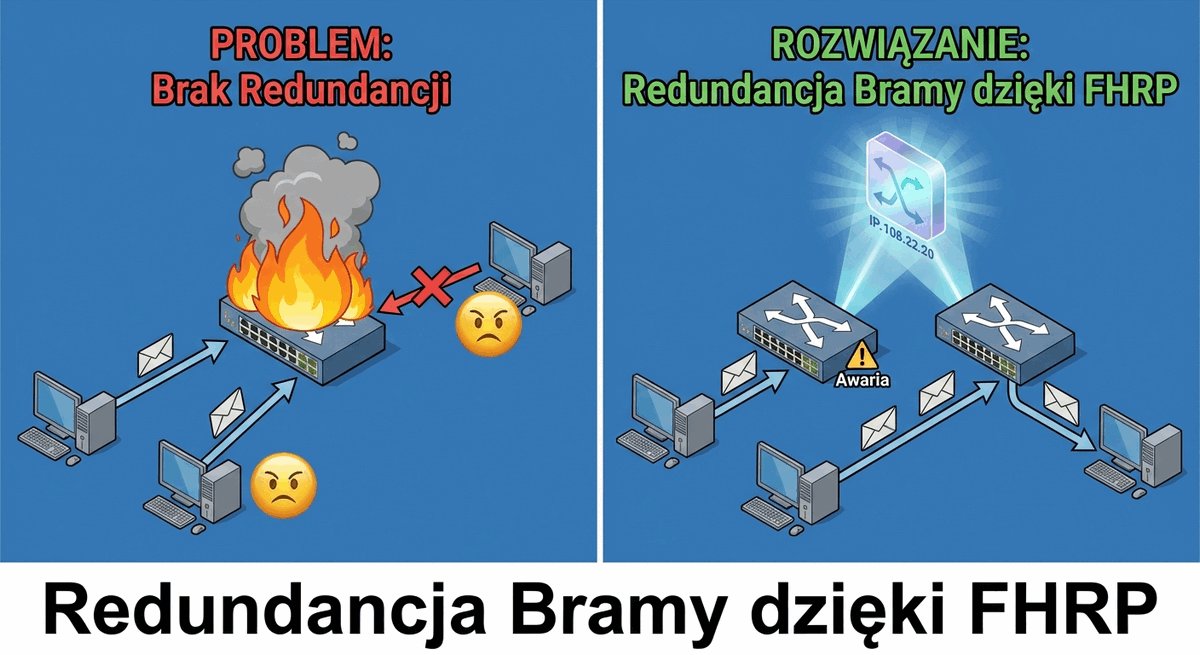
Po trzecie, warstwa dystrybucji odpowiada za wysoką dostępność bram domyślnych dla stacji roboczych poprzez protokoły redundancji FHRP (np. VRRP). Dodatkowo realizuje ona agregację i sumaryzację tras routingu (Route Summarization) w protokołach dynamicznych takich jak OSPF czy EIGRP, dzięki czemu do węzłów rdzenia przesyłana jest jedynie zwarta informacja o całych blokach adresowych danego budynku.

Skróty użyte w tym slajdzie:
FHRP - First Hop Redundancy Protocol - rodzina protokołów zapewniających wysoką dostępność bramy domyślnej poprzez współdzielenie adresu IP.
OSPF - Open Shortest Path First - otwarty hierarchiczny protokół routingu stanu łącza powszechnie stosowany w sieciach kampusowych.
EIGRP - Enhanced Interior Gateway Routing Protocol - zaawansowany protokół routingu wektora odległości opracowany przez firmę Cisco.

25/52

Agregacja połączeń dosyłowych z przełączników warstwy dostępu

Omówienie zasad koncentracji łączy pionowych w węźle dystrybucyjnym budynku.

Koncentracja traktów światłowodowych

  • Wysoka gęstość portów optycznych: przełączniki dystrybucyjne wyposażone w dziesiątki gniazd SFP+ (10 Gb/s) i SFP28 (25 Gb/s).
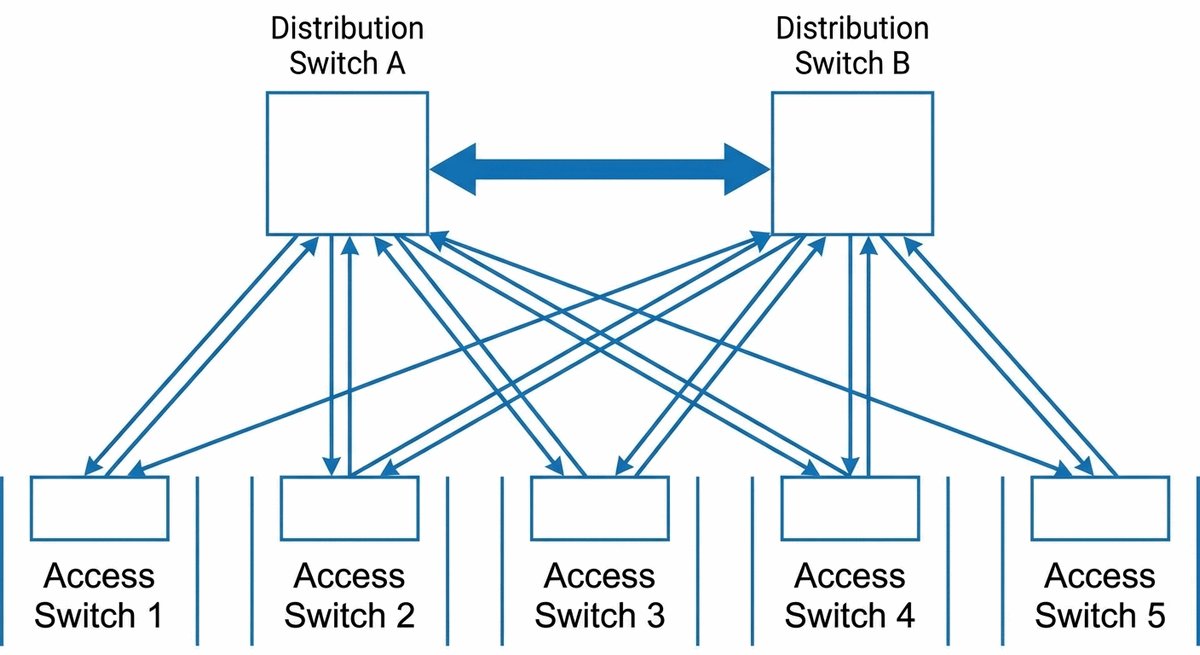
  • Topologia podwójnej gwiazdy: każdy przełącznik dostępowy w IDF łączy się dwoma niezależnymi kablami światłowodowymi z dwoma przełącznikami dystrybucyjnymi.
  • Eliminacja pojedynczego punktu awarii: uszkodzenie jednego kabla światłowodowego lub awaria przełącznika dystrybucyjnego nie przerywa pracy szafy IDF.
  • Agregacja łączy (LACP): wiązanie fizycznych interfejsów w logiczne kanały Port-Channel zapewniające łączną przepustowość 20-50 Gb/s do szafy piętrowej.
Agregacja połączeń dosyłowych w warstwie dystrybucji tworzy bezpieczną magistralę komunikacyjną spinającą wszystkie punkty piętrowe w spójny węzeł budynkowy. Zastosowanie protokołu LACP eliminuje blokowanie portów przez Spanning Tree i podwaja dostępne pasmo.
Agregacja połączeń dosyłowych z przełączników dostępowych w logiczne wiązki Port-Channel

Łączenie przełączników dostępowych z węzłami dystrybucji wymaga zapewnienia dużej przepustowości oraz pełnej odporności na awarie fizycznych traktów kablowych. Pojedynczy kabel optyczny lub miedziany stanowi pojedynczy punkt awarii (SPOF). Z tego względu w inżynierii kampusowej standardem jest stosowanie technologii agregacji łączy (Link Aggregation / EtherChannel), która pozwala na logiczne spięcie od 2 do 8 fizycznych interfejsów w jeden wirtualny kanał transmisyjny (Port Channel).

Zastosowanie agregacji łączy niesie ze sobą dwie kluczowe korzyści. Po pierwsze, sumaryczna przepustowość łącza dosyłowego rośnie proporcjonalnie do liczby zgrupowanych portów (np. dwa łącza 10 Gb/s tworzą logiczny trakt o przepływności 20 Gb/s). Po drugie, z punktu widzenia protokołu STP zagregowana wiązka traktowana jest jako pojedynczy interfejs logiczny, co zapobiega blokowaniu nadmiarowych fizycznych kabli przez drzewo rozpinające.

W celu bezpiecznego zestawiania wiązek portów stosuje się znormalizowany standard IEEE 802.3ad (obecnie zintegrowany z normą IEEE 802.1AX) definiujący protokół LACP (Link Aggregation Control Protocol). LACP nieustannie wymienia pakiety kontrolne między urządzeniami, badając spójność konfiguracji obu końców łącza oraz zapewniając automatyczne i natychmiastowe (subsekundowe) wykluczenie uszkodzonego włókna światłowodowego z wiązki bez przerywania transferu danych.

Skróty użyte w tym slajdzie:
LACP - Link Aggregation Control Protocol - znormalizowany protokół automatycznego zestawiania i nadzorowania zagregowanych wiązek łączy Ethernet.
SPOF - Single Point of Failure - pojedynczy punkt awarii w infrastrukturze, którego uszkodzenie paraliżuje działanie całego systemu.
Gb/s - Gigabits per second - jednostka miary szybkości transmisji danych w sieciach teleinformatycznych.

26/52

Granica domen rozgłoszeniowych (L2/L3 boundary) w warstwie dystrybucji

Analiza podstawowej decyzji projektowej dotyczącej usytuowania granicy pomiędzy warstwą 2 a warstwą 3.

Architektura granicy warstw L2 i L3

  • Klasyczny model z granicą w dystrybucji: warstwa 2 rozciąga się od stacji roboczych do przełączników dystrybucyjnych, gdzie następuje jej terminacja.
  • Korzyści modelu: możliwość rozciągnięcia jednej sieci VLAN na kilka pięter w obrębie danego budynku bez konieczności rekonfiguracji routingu.
  • Zatrzymanie rozgłoszeń: pakiety rozgłoszeniowe z danej sieci VLAN dochodzą wyłącznie do interfejsu SVI w przełączniku dystrybucyjnym i nie przenikają dalej.
  • Zakaz rozciągania L2 między budynkami: bezwzględne zalecenie inżynierskie zakazujące łączenia budynków w warstwie 2 (Layer 2 Inter-Building Link) ze względu na ryzyko awarii pętlowych.
Granica L2/L3 (Layer 2 / Layer 3 Boundary) wyznacza miejsce, w którym kończy się przełączanie ramek na podstawie adresów MAC, a zaczyna trasowanie pakietów na podstawie adresów IP. Umieszczenie tej granicy w warstwie dystrybucji zapewnia optymalną równowagę między elastycznością sieci a izolacją domen rozgłoszeniowych.
Granica L2/L3 w warstwie dystrybucji i terminacja domen rozgłoszeniowych

Umiejscowienie granicy pomiędzy przełączaniem warstwy 2 a routingiem warstwy 3 (tzw. L2/L3 Boundary) to jedna z najważniejszych decyzji architektonicznych przy projektowaniu kampusu. W klasycznym i najbardziej zalecanym modelu hierarchicznym granica ta znajduje się dokładnie w warstwie dystrybucji. Oznacza to, że sieci VLAN funkcjonują wyłącznie lokalnie pomiędzy przełącznikami dostępu a parą przełączników dystrybucyjnych w obrębie danego budynku.

Taka lokalizacja granicy przynosi fundamentalną zaletę inżynierską: całkowitą izolację domen STP w granicach pojedynczego obiektu. Zjawiska flappowania łączy, burze rozgłoszeniowe czy przeliczenia drzewa STP nigdy nie przekraczają przełączników dystrybucyjnych, ponieważ pakiety do innych budynków przekazywane są wyłącznie za pośrednictwem routowanych interfejsów warstwy 3, które nie biorą udziału w procesach Spanning Tree.

Alternatywny wariant, polegający na rozciąganiu sieci VLAN przez cały kampus i spychaniu granicy L2/L3 aż do rdzenia (Routed Core), jest obecnie uznawany za antywzorzec projektowy w środowiskach kampusowych. Tworzy on gigantyczne domeny rozgłoszeniowe i naraża całą instytucję na awarie kaskadowe. Z kolei przeniesienie routingu L3 bezpośrednio na przełączniki dostępowe (Routed Access) eliminuje STP całkowicie, lecz wymaga droższych urządzeń brzegowych i ogranicza elastyczność migracji podsieci.

Skróty użyte w tym slajdzie:
STP - Spanning Tree Protocol - protokół eliminacji pętli w sieciach przełączanych warstwy 2.
VLAN ID - Virtual Local Area Network Identifier - 12-bitowe pole w nagłówku IEEE 802.1Q identyfikujące przynależność ramki do określonej sieci wirtualnej.
IP - Internet Protocol - protokół warstwy sieciowej odpowiedzialny za bezpołączeniową transmisję pakietów w sieciach komputerowych.

27/52

Routing między sieciami VLAN (Inter-VLAN Routing) na poziomie dystrybucji

Wyjaśnienie mechanizmu sprzętowego przekazywania pakietów między podsieciami za pomocą interfejsów SVI.

Sprzętowy routing wielowarstwowy

  • Interfejsy Switched Virtual Interface (SVI): logiczne interfejsy IP warstwy 3 skojarzone z określonymi numerami VLAN (np. `interface Vlan10`).
  • Funkcja bramy domyślnej: adres IP przypisany do interfejsu SVI stanowi bramę domyślną (Default Gateway) dla wszystkich stacji roboczych w danej sieci VLAN.
  • Przełączanie z pełną prędkością łącza: przekazywanie pakietów między sieciami VLAN realizowane przez dedykowane procesory ASIC bez angażowania głównego procesora CPU.
  • Przewaga nad konfiguracją Router-on-a-Stick: przełącznik wielowarstwowy L3 oferuje przepustowość routingu rzędu setek Gb/s, eliminując wąskie gardła tradycyjnych routerów.
Routing między sieciami VLAN (Inter-VLAN Routing) w warstwie dystrybucji umożliwia bezpieczną i szybką komunikację pomiędzy odizolowanymi podsieciami logicznymi. Wykorzystanie interfejsów wirtualnych SVI i matryc ASIC gwarantuje przekazywanie pakietów IP z prędkością wire-speed.
Sprzętowy routing między sieciami VLAN (Inter-VLAN) za pomocą interfejsów SVI

Routing między sieciami VLAN (Inter-VLAN Routing) to jedna z kluczowych funkcji warstwy dystrybucji, umożliwiająca kontrolowaną komunikację pomiędzy logicznie odseparowanymi segmentami sieci. W dawnych architekturach stosowano technikę Router-on-a-Stick, w której pojedynczy router zewnętrzny łączył się z przełącznikiem magistralą trunk i trasował pakiety programowo. We współczesnych kampusach rozwiązanie to zostało całkowicie wyparte przez sprzętowy routing w przełącznikach wielowarstwowych MLS.

W przełączniku dystrybucyjnym dla każdej obsługiwanej sieci VLAN tworzony jest wirtualny interfejs przełącznika SVI (Switch Virtual Interface), posiadający własny adres IP i maskę podsieci. Interfejs SVI funkcjonuje z perspektywy stacji roboczych jako domyślna brama (Default Gateway). Gdy stacja z podsieci laboratoryjnej wysyła pakiet do serwera w podsieci administracyjnej, pakiet trafia do interfejsu SVI, skąd sprzętowy układ scalony ASIC natychmiast modyfikuje nagłówek L2 (adresy MAC) i przekazuje go do docelowego VLAN-u z prędkością łącza.

Zastosowanie technologii CEF (Cisco Express Forwarding) lub równoważnych tablic FIB (Forwarding Information Base) w innych systemach sprawia, że decyzje o routingu podejmowane są bez angażowania głównego procesora (CPU) przełącznika. Umożliwia to osiąganie przepustowości rzędu setek gigabitów na sekundę przy minimalnych, submikrosekundowych opóźnieniach, co jest krytyczne dla sprawnej wymiany danych w obrębie kampusu.

Skróty użyte w tym slajdzie:
SVI - Switch Virtual Interface - logiczny interfejs warstwy 3 na przełączniku wielowarstwowym zapewniający routing dla określonej sieci VLAN.
MLS - Multilayer Switch - przełącznik integrujący przełączanie L2 i routing L3 z pełną prędkością matrycy sprzętowej.
CEF - Cisco Express Forwarding - zaawansowana technologia sprzętowego przełączania pakietów IP wykorzystująca zoptymalizowane tablice FIB i Adjacency.
FIB - Forwarding Information Base - sprzętowa baza danych zawierająca wstępnie skompilowane trasy routingu wykorzystywana przez układy ASIC.

28/52

Wdrażanie polityk bezpieczeństwa: filtrowanie ruchu za pomocą list ACL

Przedstawienie roli warstwy dystrybucji jako lokalnego punktu inspekcji i egzekwowania reguł bezpieczeństwa.

Filtrowanie pakietów na interfejsach SVI

  • Listy kontroli dostępu (Access Control Lists - ACL): zbiory sekwencyjnych reguł zezwalających (permit) lub odrzucających (deny) pakiety IP na interfejsach trasowanych.
  • Lokalna izolacja stref: blokowanie nieuprawnionego ruchu z sieci studenckiej do podsieci dziekanatu lub laboratoriów badawczych bezpośrednio w punkcie wejścia.
  • Odciążenie szkieletu i zapory brzegowej: niepożądany ruch jest odrzucany lokalnie w budynku i nie marnuje pasma łączy szkieletowych do rdzenia.
  • Sprzętowa realizacja w pamięci TCAM: tablice Ternary CAM umożliwiają przetwarzanie skomplikowanych list ACL bez wpływu na opóźnienia pakietów.
Listy kontroli dostępu (ACL) implementowane w warstwie dystrybucji stanowią pierwszą barierę zapory sieciowej wewnątrz kampusu. Umożliwiają egzekwowanie zasady ograniczonego zaufania (Least Privilege) poprzez selektywne blokowanie ruchu pomiędzy różnymi sieciami VLAN.
Filtrowanie ruchu i wdrażanie polityk bezpieczeństwa za pomocą list ACL w dystrybucji

Wdrażanie polityk bezpieczeństwa na poziomie warstwy dystrybucji realizowane jest głównie za pomocą list kontroli dostępu ACL (Access Control Lists). Ponieważ warstwa dystrybucji stanowi naturalną granicę pomiędzy różnymi segmentami logicznymi, jest ona optymalnym miejscem do filtrowania niepożądanego ruchu wewnątrz sieci instytucji (ruch wschód-zachód, East-West Traffic). Filtrowanie na tym poziomie zapobiega niepotrzebnemu obciążaniu szkieletu sieciowego pakietami, które i tak zostałyby odrzucone.

W inżynierii sieciowej stosuje się listy standardowe (filtrujące wyłącznie na podstawie źródłowego adresu IP) oraz znacznie częściej listy rozszerzone (Extended ACL). Listy rozszerzone pozwalają na precyzyjną inspekcję protokołu warstwy transportowej (TCP, UDP, ICMP), adresów źródłowych i docelowych oraz numerów portów aplikacji (np. zezwolenie na ruch HTTPS do portu TCP 443 przy jednoczesnym zablokowaniu ruchu SSH do portu TCP 22 ze stacji studenckich).

Niezwykle istotnym aspektem jest sprzętowa realizacja list dostępu. Nowoczesne przełączniki dystrybucyjne kompilują reguły ACL do pamięci TCAM (Ternary Content Addressable Memory). Dzięki temu sprawdzanie nawet tysięcy złożonych reguł bezpieczeństwa odbywa się równolegle w jednym cyklu zegarowym procesora komutacyjnego, nie powodując najmniejszego spadku przepustowości ani degradacji opóźnień w przekazywaniu pakietów.

Skróty użyte w tym slajdzie:
ACL - Access Control List - lista reguł sterujących przepływem pakietów na podstawie adresów IP, protokołów i numerów portów.
TCP - Transmission Control Protocol - połączeniowy protokół warstwy transportowej zapewniający niezawodne i uporządkowane dostarczanie danych.
UDP - User Datagram Protocol - bezpołączeniowy, lekki protokół warstwy transportowej zoptymalizowany pod kątem minimalnych opóźnień transmisji.
ICMP - Internet Control Message Protocol - protokół diagnostyczny i kontrolny warstwy sieciowej wykorzystywany m.in. przez narzędzia ping i traceroute.

29/52

Zarządzanie jakością usług (QoS) w warstwie dystrybucji

Omówienie egzekwowania reguł priorytetyzacji, ograniczania pasma oraz mapowania znaczników w węźle dystrybucyjnym.

Egzekwowanie polityki QoS w punkcie agregacji

  • Granica zaufania QoS (Trust Boundary): weryfikacja czy stacje robocze nie nadają sobie nieuprawnionych, wysokich priorytetów DSCP/CoS.
  • Normalizacja i przepisywanie znaczników: wymuszone resetowanie nieuprawnionych znaczników do wartości Best-Effort lub nadawanie właściwych wartości klasom VoIP i wideo.
  • Ograniczanie pasma (Traffic Policing): twarde limity maksymalnej przepustowości dla ruchu gościnnego, P2P lub aktualizacji w tle.
  • Rezerwacja pasma (Bandwidth Guarantee): gwarantowanie minimalnego pasma tranzytowego dla połączeń telefonii internetowej i monitoringu dozorowego.
Zarządzanie jakością usług w warstwie dystrybucji polega na weryfikacji i egzekwowaniu uczelnianych polityk QoS przed wpuszczeniem pakietów do szkieletu sieci. Zapewnia to ochronę ruchu krytycznego przed niekontrolowanymi przeciążeniami generowanymi przez stacje brzegowe.
Egzekwowanie reguł jakości usług QoS, policing i znakowanie DSCP w warstwie dystrybucji

Warstwa dystrybucji odgrywa fundamentalną rolę w systemie zarządzania jakością usług (QoS - Quality of Service) w sieci kampusowej. W środowiskach konwergentnych, w których tym samym kablem przesyłane są wrażliwe na opóźnienia pakiety mowy VoIP, wideokonferencje oraz olbrzymie pliki kopii zapasowych, brak mechanizmów QoS prowadzi do zrywania połączeń głosowych i drastycznego pogorszenia jakości obrazu podczas szczytów obciążenia sieci.

W dystrybucji realizowane są zaawansowane funkcje klasyfikacji i przepisywania znaczników (Remarking). Pakiety przychodzące z warstwy dostępu są weryfikowane pod kątem zgodności z polityką instytucji. Wartości pól DSCP w nagłówku IPv4/IPv6 lub bitów EXP w nagłówkach MPLS mogą zostać skorygowane, jeśli użytkownik próbował bezprawnie nadać swojemu ruchowi najwyższy priorytet. Dystrybucja stanowi granicę zaufania (Trust Boundary) dla polityk QoS.

W przypadku wystąpienia zatorów transmisyjnych na łączach do rdzenia lub do warstwy dostępu, przełącznik dystrybucyjny uruchamia algorytmy zaawansowanego kolejkowania (Queuing). Standardem jest stosowanie kolejkowania opartego na klasach CBWFQ (Class-Based Weighted Fair Queuing) w połączeniu ze sztywną kolejką priorytetową LLQ (Low Latency Queuing). Pakiety sygnalizacyjne i głosowe są obsługiwane bezwzględnie w pierwszej kolejności, a ruch masowy (Best Effort) jest buforowany i poddawany technikom unikania zatorów (np. WRED).

Skróty użyte w tym slajdzie:
DSCP - Differentiated Services Code Point - 6-bitowe pole w nagłówku IP definiujące klasę obsługi pakietu w architekturze DiffServ.
CBWFQ - Class-Based Weighted Fair Queuing - zaawansowany algorytm sprawiedliwego kolejkowania pakietów z podziałem na klasy ruchu i wagi pasma.
WRED - Weighted Random Early Detection - algorytm aktywnego unikania zatorów buforowych poprzez losowe wczesne odrzucanie pakietów TCP.
MPLS - Multiprotocol Label Switching - technologia szybkiego przełączania pakietów w sieci szkieletowej w oparciu o etykiety.

30/52

Agregacja i sumaryzacja tras routingu w kierunku rdzenia sieci

Wyjaśnienie zasad sumaryzacji tras i optymalizacji tablic routingu w szkielecie kampusu.

Sumaryzacja tras (Route Summarization)

  • Zasada agregacji prefiksów: zastąpienie rozgłaszania kilkunastu pojedynczych podsieci /24 z danego budynku jednym zbiorczym adresem sieciowym (np. /20).
  • Zmniejszenie tablic FIB w rdzeniu: mniejsze tablice routingu w przełącznikach szkieletowych przyspieszają wyszukiwanie tras i redukują zapotrzebowanie na pamięć TCAM.
  • Tłumienie oscylacji łączy (Route Flap Damping): awaria pojedynczego interfejsu VLAN w budynku nie wywołuje przeliczania algorytmu SPF w rdzeniu kampusu.
  • Wymóg hierarchicznej adresacji: sumaryzacja jest możliwa wyłącznie przy uprzednim, logicznym zaplanowaniu ciągłych bloków adresowych IP dla każdego budynku.
Sumaryzacja tras (Route Summarization) w warstwie dystrybucji to proces łączenia wielu szczegółowych prefiksów sieciowych w jeden nadrzędny rekord routingu. Zwiększa stabilność szkieletu sieciowego poprzez ukrywanie lokalnych zmian topologicznych przed rdzeniem kampusu.
Agregacja i sumaryzacja tras routingu z bloków budynkowych w kierunku rdzenia

W miarę jak sieć kampusowa rozrasta się do kilkunastu budynków i setek podsieci VLAN, zarządzanie globalną tablicą routingu staje się wyzwaniem obliczeniowym. Wprowadzenie protokołów dynamicznego routingu (takich jak OSPF) wymaga optymalizacji wymiany informacji o osiągalności sieci. Jeśli każdy przełącznik rdzeniowy musiałby przechowywać trasy do każdej pojedynczej podsieci /24 w każdym skrzydle każdego gmachu, tablice trasowania rozrosłyby się do nieefektywnych rozmiarów.

Warstwa dystrybucji rozwiązuje ten problem poprzez agregację i sumaryzację tras (Route Summarization / Route Aggregation). Dzięki przemyślanemu, hierarchicznemu planowi adresacji IP (gdzie np. cały budynek A otrzymuje zwarty blok adresowy 10.10.0.0/16, podzielony wewnętrznie na podsieci /24 dla poszczególnych pięter), przełączniki dystrybucyjne rozgłaszają w stronę rdzenia wyłącznie jedną trasę podsumowującą /16.

Sumaryzacja tras przynosi potężną korzyść inżynierską w postaci stabilizacji szkieletu sieci. Gdy w jednym z laboratoriów dydaktycznych dochodzi do awarii kabla lub restartu przełącznika i podsieć lokalna zaczyna niestabilnie gasnąć i wstawać (tzw. zjawisko flappowania łącza), informacja o awarii zostaje uwięziona wewnątrz danego budynku. Przełączniki rdzenia widzą niezmiennie aktywną trasę sumaryczną, dzięki czemu nie muszą przeliczać algorytmu Dijkstry SPF, co chroni procesory szkieletu przed przeciążeniem.

Skróty użyte w tym slajdzie:
CIDR - Classless Inter-Domain Routing - bezklasowa metoda przydzielania adresów IP i agregacji tras routingu za pomocą masek o zmiennej długości.
SPF - Shortest Path First - algorytm wyszukiwania najkrótszej ścieżki w grafie połączeń opracowany przez Dijkstrę, stanowiący serce protokołu OSPF.
VLSM - Variable Length Subnet Mask - technika podziału przestrzeni adresowej IP na podsieci o różnych rozmiarach w zależności od potrzeb segmentu.

31/52

Wymagania sprzętowe i wydajnościowe dla przełączników dystrybucyjnych

Wskazanie parametrów konstrukcyjnych i wydajnościowych charakteryzujących platformy dystrybucyjne.

Parametry inżynierskie przełączników dystrybucji

  • Wysoka wydajność matrycy przełączającej: wydajność routingu na poziomie setek milionów pakietów na sekundę (Forwarding Rate w Mpps).
  • Głęboka pamięć buforowa (Deep Packet Buffers): pojemne bufory pakietowe chroniące przed chwilowymi przeciążeniami przy agregacji dziesiątek łączy dosyłowych.
  • Pojemność tablic sprzętowych: duże tablice TCAM mieszczące tysiące reguł ACL oraz obszerne tablice FIB dla routingu IPv4 i IPv6.
  • Redundancja podzespołów: podwójne zasilacze prądu przemiennego (AC) wymieniane bez wyłączania zasilania oraz redundantne moduły wentylatorów.
Przełączniki warstwy dystrybucji to wielowarstwowe urządzenia o podwyższonej odporności na awarie. Wymagają pojemnych buforów pakietowych oraz wydajnych układów ASIC, zdolnych do równoległego trasowania, filtrowania i znakowania pakietów wire-speed.
Przełączniki warstwy dystrybucji: platformy o wysokiej gęstości portów optycznych i pamięci TCAM

Przełączniki warstwy dystrybucji muszą sprostać diametralnie wyższym wymaganiom sprzętowym i wydajnościowym niż urządzenia dostępowe. Podczas gdy na brzegu sieci wystarczają jednostki o przepustowości kilkudziesięciu gigabitów na sekundę, w dystrybucji koncentruje się ruch z tysięcy stacji roboczych. Z tego względu urządzenia te muszą charakteryzować się nieblokującą matrycą komutacyjną o wydajności rzędu setek gigabitów lub nawet terabitów na sekundę (Tb/s) oraz szybkością przekazywania przekraczającą 500 Mpps.

Architektura sprzętowa dystrybucji dzieli się na dwa główne warianty: przełączniki modułowe (Chassis-Based Switches) oraz zaawansowane jednostki o stałej konfiguracji z możliwością wirtualnego łączenia w stosy (Stackable Switches). Urządzenia modułowe oferują wymienną obudowę, redundantne zasilacze, moduły wentylatorów z możliwością wymiany podczas pracy (Hot-Swap) oraz podwójne procesory zarządzające (Dual Supervisors), co gwarantuje dostępność na poziomie 99.999% (tzw. Five Nines).

Krytycznym elementem specyfikacji jest także pojemność pamięci operacyjnej oraz rozmiar buforów pakietowych (Ultra-Deep Buffers). Węzły dystrybucji integrują łącza o bardzo zróżnicowanych prędkościach (agregacja portów 1G/2.5G/10G z dostępu i dosyłanie 10G/25G/40G/100G do rdzenia). Duże bufory zapobiegają gubieniu pakietów podczas zjawiska incast (jednoczesnego nadejścia wielu strumieni danych do jednego portu wyjściowego).

Skróty użyte w tym slajdzie:
Tb/s - Terabits per second - jednostka przepustowości oznaczająca bilion bitów (tysiąc gigabitów) przesyłanych w ciągu sekundy.
Hot-Swap - Technologia wymiany podzespołów sprzętowych (zasilaczy, wentylatorów, kart liniowych) bez wyłączania zasilania urządzenia.
ASIC - Application-Specific Integrated Circuit - wyspecjalizowany procesor sieciowy realizujący przetwarzanie pakietów na poziomie sprzętowym.

32/52

Redundancja i mechanizmy wysokiej dostępności w warstwie dystrybucji

Omówienie protokołów wysokiej dostępności i redundancji bramy domyślnej w węźle budynkowym.

Zapewnienie ciągłości pracy węzła dystrybucyjnego

  • Węzeł dwuprzełącznikowy: instalacja pary przełączników wielowarstwowych w każdym punkcie dystrybucyjnym budynku w celu eliminacji SPOF.
  • Protokoły redundancji bramy domyślnej (FHRP): zastosowanie standardowego protokołu IETF RFC 5798 (VRRPv3) lub HSRP zapewniających wspólny wirtualny adres IP bramy.
  • Wirtualizacja przełączników (StackWise Virtual / VSS): spięcie dwóch fizycznych urządzeń w jeden logiczny przełącznik warstwy 3.
  • Eliminacja blokowania STP: dzięki technologiom wirtualizacji oba łącza dosyłowe z przełącznika dostępowego pracują równolegle w kanale Port-Channel (MEC).
Redundancja w warstwie dystrybucji opiera się na dublowaniu urządzeń oraz stosowaniu protokołów FHRP i wirtualizacji matryc. Gwarantuje natychmiastowe, przezroczyste dla użytkowników przejęcie ruchu w przypadku awarii jednego z przełączników agregujących.
Redundancja bramy domyślnej FHRP (VRRPv3 / HSRP) i wirtualizacja przełączników dystrybucyjnych

Zapewnienie wysokiej dostępności (High Availability - HA) w warstwie dystrybucji jest warunkiem bezwzględnym stabilności całego kampusu. Wzorzec projektowy zakłada bezwzględne instalowanie przełączników dystrybucyjnych w parach redundantnych. Aby urządzenia końcowe nie utraciły możliwości komunikacji w przypadku awarii jednego z przełączników, stosuje się protokoły redundancji bramy pierwszego przeskoku (FHRP - First Hop Redundancy Protocols).

Najpopularniejszym otwartym standardem branżowym jest protokół VRRP (Virtual Router Redundancy Protocol, standard IETF RFC 5798), a w środowiskach jednorodnych Cisco - protokół HSRP (Hot Standby Router Protocol). Mechanizmy te tworzą wirtualny adres IP oraz wirtualny adres MAC bramy, współdzielony przez parę przełączników. W trybie Active/Standby jeden przełącznik aktywnie obsługuje ruch, podczas gdy drugi monitoruje stan partnera za pomocą pakietów Keepalive i w razie awarii przejmuje obsługę w czasie poniżej sekundy.

W nowoczesnych wdrożeniach coraz powszechniej stosuje się technologie wirtualizacji płaszczyzny sterowania, takie jak MC-LAG (Multi-Chassis Link Aggregation), Cisco StackWise Virtual czy vPC (Virtual Port Channel). Pozwalają one na logiczne spięcie dwóch fizycznych przełączników dystrybucyjnych w jedno wirtualne urządzenie. Umożliwia to zestawianie łączy EtherChannel z przełączników dostępowych do obu jednostek dystrybucyjnych jednocześnie, eliminując konieczność blokowania portów przez STP i zapewniając aktywno-aktywny (Active/Active) transfer danych na wszystkich łączach.

Skróty użyte w tym slajdzie:
HA - High Availability - architektura wysokiej dostępności projektowana w celu minimalizacji przestojów i zapewnienia ciągłości działania usług.
VRRP - Virtual Router Redundancy Protocol - standardowy protokół redundancji bramy domyślnej zdefiniowany w dokumencie IETF RFC 5798.
HSRP - Hot Standby Router Protocol - protokół redundancji bramy domyślnej opracowany przez firmę Cisco.
MC-LAG - Multi-Chassis Link Aggregation Group - technologia agregacji łączy do dwóch niezależnych fizycznie urządzeń przełączających.

33/52

Warstwa rdzenia (Core Layer): rola szkieletu sieci kampusowej

Wprowadzenie do roli warstwy rdzenia jako centralnej autostrady komunikacyjnej całego kampusu.

Centralna magistrala szkieletowa

  • Rola szkieletu (Campus Backbone): centralny punkt wymiany pakietów łączący wszystkie węzły dystrybucyjne, centrum danych oraz moduł brzegowy.
  • Fizyczna lokalizacja: serwerownia główna kampusu w punkcie MDF, wyposażona w redundantne zasilanie, agregaty i klimatyzację precyzyjną.
  • Najwyższa krytyczność: awaria warstwy rdzenia skutkuje natychmiastowym paraliżem komunikacyjnym pomiędzy wszystkimi obiektami instytucji.
  • Filozofia konstrukcyjna: maksymalna prostota konfiguracji przy wysokiej wydajności sprzętowej matrycy.
Warstwa rdzenia (Core Layer) stanowi szkielet teleinformatyczny kampusu, zapewniający bardzo szybki tranzyt pakietów pomiędzy rozproszonymi budynkami. Jest zoptymalizowana pod kątem najwyższej dostępności oraz minimalnych opóźnień transmisji.
Warstwa rdzenia jako centralny szkielet transmisyjny integrujący dystrybucję i centrum danych

Warstwa rdzenia (Core Layer), nazywana również szkieletem sieci (Network Backbone), stanowi centralny węzeł komunikacyjny całego kampusu. Jej podstawowym zadaniem jest zapewnienie błyskawicznego, niezawodnego i skalowalnego transportu olbrzymich wolumenów danych pomiędzy poszczególnymi blokami dystrybucyjnymi budynków, centrum danych kampusu (Data Center) oraz modułem styku z siecią zewnętrzną i Internetem.

W odróżnieniu od warstwy dostępu i dystrybucji, rdzeń sieci nie zajmuje się obsługą stacji końcowych ani egzekwowaniem skomplikowanych polityk filtrowania. Metaforycznie rdzeń można porównać do autostrady międzymiastowej: jej zadaniem jest przeprowadzenie maksymalnej liczby pojazdów z najwyższą dozwoloną prędkością, bez spowalniania ruchu skrzyżowaniami z sygnalizacją świetlną czy punktami kontroli celnej.

Fizycznie urządzenia warstwy rdzenia instalowane są w głównym punkcie dystrybucyjnym kampusu (MDF), zazwyczaj zlokalizowanym w centralnej serwerowni uniwersyteckiej lub wydzielonym pomieszczeniu węzłowym. Od węzłów rdzeniowych rozchodzą się wieloparowe magistrale światłowodowe (włókna jednomodowe OS2) docierające do szaf dystrybucyjnych we wszystkich gmachach kampusu.

Skróty użyte w tym slajdzie:
MDF - Main Distribution Frame - główny kampusowy punkt dystrybucyjny integrujący infrastrukturę rdzeniową i magistrale zewnętrzne.
OS2 - Optical Single-Mode 2 - kategoria włókna światłowodowego jednomodowego zoptymalizowana do transmisji na duże odległości z zerowym tłumieniem dyspersyjnym.
DC - Data Center - kampusowe centrum przetwarzania danych grupujące serwery, macierze dyskowe i systemy bazodanowe instytucji.

34/52

Główne zasady projektowania warstwy rdzenia

Przedstawienie podstawowych zasad inżynierskich obowiązujących przy projektowaniu szkieletu sieci.

Zasady inżynierskie budowy rdzenia

  • Zasada czystego transportu (Pure Transport): zakaz stosowania w rdzeniu skomplikowanych list ACL, inspekcji pakietów, tłumaczenia adresów NAT czy ograniczeń pasma.
  • Bezwzględna praca wire-speed: każdy pakiet musi zostać przekazany z pełną prędkością interfejsu fizycznego bez opóźnień w buforach.
  • Eliminacja pojedynczych punktów awarii: podwójne zasilacze, redundantne moduły zarządzające Supervisor oraz zwielokrotnione magistrale światłowodowe.
  • Czysty szkielet w warstwie 3 (Layer 3 Core): bezwzględny nakaz stosowania połączeń trasowanych IP w rdzeniu w celu całkowitej eliminacji protokołu Spanning Tree.
Zasady projektowania warstwy rdzenia nakazują maksymalne odciążenie przełączników szkieletowych od złożonych funkcji kontrolnych. Zapewnia to niezakłócony, deterministyczny transport pakietów przy zerowym ryzyku przeciążenia procesora sterującego.
Zasady projektowania rdzenia: czysty transport wire-speed i eliminacja zbędnych inspekcji

Projektowanie warstwy rdzenia podlega rygorystycznemu zestawowi zasad inżynierskich, z których najważniejszą jest bezwzględna prostota i minimalizm funkcjonalny. Rdzeń musi być projektowany w sposób całkowicie deterministyczny, co oznacza, że zachowanie każdego urządzenia i czas konwergencji w przypadku awarii muszą być z góry znane i niezależne od bieżącego profilu ruchu generowanego przez użytkowników.

Pierwszą żelazną zasadą jest unikanie bezpośredniego podłączania jakichkolwiek urządzeń końcowych (komputerów, drukarek, telefonów) czy nawet pojedynczych serwerów do przełączników rdzeniowych. Wszelkie punkty końcowe muszą być dołączane wyłącznie przez warstwę dostępu lub dedykowaną dystrybucję serwerową. Naruszenie tej zasady wprowadza do rdzenia niekontrolowany ruch rozgłoszeniowy i grozi wywołaniem pętli L2.

Drugą zasadą jest pełna redundancja sprzętowa i topologiczna bez tworzenia pojedynczych punktów awarii (SPOF). Rdzeń musi składać się z co najmniej dwóch w pełni autonomicznych węzłów połączonych redundantnymi traktami światłowodowymi prowadzonymi różnymi trasami fizycznymi (tzw. redundancja traktów w kanalizacji teletechnicznej). Wreszcie, w rdzeniu sieci kampusowej stosuje się wyłącznie czysty routing warstwy 3, całkowicie eliminując protokół STP ze szkieletu.

Skróty użyte w tym slajdzie:
SPOF - Single Point of Failure - element architektury, którego uszkodzenie uniemożliwia dalszą poprawną pracę całego systemu.
L3 - Layer 3 - warstwa sieciowa modelu OSI zapewniająca logiczne trasowanie pakietów na podstawie adresów IP.
STP - Spanning Tree Protocol - protokół drzewa rozpinającego, którego stosowanie w rdzeniu jest błędem inżynierskim.

35/52

Kluczowe parametry rdzenia: wysoka przepustowość i przełączanie z pełną prędkością

Zestawienie wskaźników wydajnościowych matrycy i najnowszych standardów interfejsów transmisyjnych w rdzeniu.

Wydajność terabitowa i interfejsy magistralne

  • Wydajność matrycy w terabitach (Tbps): przepustowość wewnętrzna przełączników szkieletowych sięgająca od kilkunastu do kilkudziesięciu Tbps.
  • Przepływności interfejsów magistralnych: porty 40 Gb/s (QSFP+), 100 Gb/s (QSFP28) oraz standardy 400 Gb/s zgodne z normą IEEE 802.3df-2024.
  • Architektura Cut-Through: technika rozpoczęcia wysyłania ramki przed odebraniem jej całości, redukująca opóźnienia do poziomu pojedynczych mikrosekund.
  • Równoległa obsługa IPv4 i IPv6: sprzętowe przekazywanie pakietów obu wersji protokołu IP bez spadku wydajności matrycy.
Wydajność warstwy rdzenia opiera się na terabitowych matrycach przełączających i portach światłowodowych o wysokich przepływnościach (40/100/400 Gb/s). Zapewnia to sprawną obsługę jednoczesnych strumieni danych naukowych, multimediów i kopii zapasowych.
Wskaźniki wydajnościowe matrycy rdzeniowej: terabity na sekundę i interfejsy 40/100/400 Gb/s

Wydajność warstwy rdzenia definiowana jest przez dwa nierozłączne parametry: przepustowość zagregowaną (Throughput) oraz opóźnienie propagacji i przetwarzania pakietu (Latency). W nowoczesnym kampusie uniwersyteckim lub korporacyjnym, gdzie setki badaczy i tysiące studentów przesyłają równolegle dane pomiarowe, strumienie wideo i zapytania do chmury, łącza rdzeniowe muszą oferować standardy 40 GbE (40GBASE-LR4), 100 GbE (100GBASE-LR4), a w największych węzłach 400 GbE.

Aby zagwarantować pełną wydajność w każdych warunkach, matryca komutacyjna przełącznika rdzeniowego musi pracować w architekturze bezblokującej (Non-Blocking Architecture). Oznacza to, że każdy port urządzenia może transmitować i odbierać dane z maksymalną fizyczną prędkością interfejsu (Wire-Speed) bez względu na stan obciążenia pozostałych interfejsów i bez konieczności kolejkowania pakietów na magistrali wewnętrznej.

Równie istotna jest minimalizacja zjawiska jitteru (wahań opóźnienia). Sprzętowe układy ASIC przełączników szkieletowych realizują przełączanie typu Cut-Through lub wysoce zoptymalizowane Store-and-Forward z opóźnieniami rzędu kilkuset nanosekund. Taka deterministyczna charakterystyka czasowa gwarantuje, że kampusowa sieć szkieletowa jest całkowicie przezroczysta dla najbardziej wymagających protokołów klastrowych i aplikacji czasu rzeczywistego.

Skróty użyte w tym slajdzie:
GbE - Gigabit Ethernet - rodzina standardów sieciowych Ethernet o prędkościach gigabitowych i wielogigabitowych.
ASIC - Application-Specific Integrated Circuit - procesory sprzętowe matrycy komutacyjnej gwarantujące transfer wire-speed.
Cut-Through - Technika przełączania pakietów polegająca na wysyłaniu ramki natychmiast po odczytaniu adresu docelowego, przed odebraniem całości danych.

36/52

Minimalizacja opóźnień: unikanie złożonego filtrowania i inspekcji w rdzeniu

Uzasadnienie konieczności odciążenia urządzeń rdzeniowych z zadań bezpieczeństwa i głębokiej analizy ruchu.

Optymalizacja opóźnień tranzytowych

  • Koszt obliczeniowy inspekcji stanowej: analiza sesji, deszyfrowanie SSL/TLS i inspekcja NGFW pochłaniają znaczne zasoby pamięci i procesora.
  • Właściwa lokalizacja zapór: systemy bezpieczeństwa powinny być umieszczane w dedykowanych modułach brzegowych lub przed klastrami serwerów, a nie w rdzeniu.
  • Jednolity czas tranzytu (Ultra-Low Latency): stałe opóźnienie rzędu 1-2 mikrosekund na przełącznik szkieletowy gwarantuje stabilność aplikacji czasu rzeczywistego.
  • Unikanie wąskich gardeł: obciążenie procesora rdzenia inspekcją pakietów mogłoby doprowadzić do załamania tranzytu między obiektami.
Minimalizacja opóźnień w rdzeniu sieci jest warunkiem determinizmu całej infrastruktury kampusowej. Przeniesienie skomplikowanych mechanizmów filtrowania do warstwy dystrybucji i modułów brzegowych chroni szkielet przed nieprzewidywalnymi spadkami wydajności.
Minimalizacja opóźnień w rdzeniu sieci i deterministyczny tranzyt pakietów

Jednym z najczęstszych błędów popełnianych przez niedoświadczonych projektantów jest próba przeniesienia mechanizmów inspekcji bezpieczeństwa i skomplikowanego filtrowania ruchu bezpośrednio do warstwy rdzenia. Wprowadzenie rozległych list kontroli dostępu ACL, włączanie głębokiej inspekcji pakietów (DPI - Deep Packet Inspection) czy instalowanie zapór sieciowych (Firewall) wprost na magistralach rdzeniowych drastycznie degraduje wydajność szkieletu.

Wszelkie złożone operacje analityczne wymagają buforowania pakietów, deasemblacji strumieni TCP i badania ładunku użytecznego (Payload). Nawet najpotężniejsze zapory sieciowe NGFW przetwarzają ruch ze znacznie większym opóźnieniem niż czyste przełączniki trasujące warstwy 3. Umieszczenie takich mechanizmów w rdzeniu tworzy wąskie gardło transmisyjne, zwiększa narzut procesora i uniemożliwia osiągnięcie czasów transferu na poziomie nanosekund.

Właściwy wzorzec architektoniczny zakłada podział obowiązków: filtrowanie i inspekcja realizowane są na brzegu sieci (w warstwie dostępu za pomocą mechanizmów L2 Security oraz w warstwie dystrybucji za pomocą reguł ACL), natomiast rdzeń pozostaje czystym środowiskiem transportowym. Jedyną formą polityki realizowaną w rdzeniu może być elementarna obsługa znaczników jakości usług DSCP w celu zapewnienia priorytetu dla pakietów krytycznych.

Skróty użyte w tym slajdzie:
DPI - Deep Packet Inspection - zaawansowana technika analizy zawartości pakietów sieciowych do warstwy aplikacji włącznie.
NGFW - Next-Generation Firewall - zaawansowana zapora sieciowa integrująca stanową filtrację, systemy IPS oraz kontrolę aplikacji.
IPS - Intrusion Prevention System - system aktywnego wykrywania i blokowania intruzów oraz ataków sieciowych w czasie rzeczywistym.

37/52

Topologia połączeń w warstwie rdzenia: pełna i częściowa siatka

Przedstawienie geometrii połączeń transmisyjnych w centrum sieci i mechanizmów równoważenia ruchu.

Topologie spięcia węzłów szkieletowych

  • Rdzeń dwuprzełącznikowy: klasyczny układ dwóch przełączników rdzeniowych połączonych redundantną wiązką światłowodową.
  • Rdzeń wielowęzłowy (3-6 przełączników): stosowany w dużych kampusach uniwersyteckich, zorganizowany w topologii pełnej lub częściowej siatki.
  • Równoważenie obciążenia ECMP (Equal-Cost Multi-Path): protokoły routingu (OSPF) równomiernie rozkładają przepływy danych pomiędzy wszystkie równoległe łącza.
  • Szybka zbieżność z protokołem BFD: technologia Bidirectional Forwarding Detection wykrywa uszkodzenie łącza w czasie poniżej 50 milisekund.
Topologia połączeń w rdzeniu opiera się na wielościeżkowości w warstwie 3 z wykorzystaniem mechanizmu ECMP. W połączeniu z protokołem BFD gwarantuje natychmiastowe ominięcie uszkodzonego łącza bez utraty trwających sesji użytkowników.
Topologie połączeń w rdzeniu sieci: pełna i częściowa siatka połączeń transmisyjnych

Topologia połączeń fizycznych w warstwie rdzenia decyduje o stopniu odporności kampusu na awarie pojedynczych łączy i całych węzłów sieciowych. W teorii najbardziej niezawodnym układem jest topologia pełnej siatki (Full Mesh), w której każdy przełącznik rdzenia i dystrybucji posiada bezpośrednie połączenie kablowe z każdym innym urządzeniem. Jednakże w kampusach liczących kilkanaście budynków pełna siatka staje się nieefektywna ze względu na lawinowy wzrost liczby wymaganych portów i włókien światłowodowych (zgodnie ze wzorem n*(n-1)/2).

Z tego względu standardem w projektowaniu kampusów jest topologia częściowej siatki (Partial Mesh) zrealizowana w układzie podwójnego dołączania (Dual-Homing). W modelu tym para centralnych przełączników rdzeniowych spięta jest ze sobą redundantnymi łączami szkieletowymi, a każdy blok dystrybucyjny w budynku posiada dokładnie dwa niezależne łącza dosyłowe: jedno do rdzenia podstawowego (Core 1), drugie do rdzenia zapasowego (Core 2).

Zastosowanie dynamicznego routingu L3 (np. OSPF) w topologii Dual-Homing umożliwia włączenie mechanizmu ECMP (Equal-Cost Multi-Path). Obydwa łącza dosyłowe z każdego budynku pracują jednocześnie, a ruch jest równomiernie bilansowany pomiędzy dwoma przełącznikami rdzeniowymi na podstawie skrótów (Hash) z adresów IP i portów TCP/UDP. W przypadku zerwania jednego z traktów światłowodowych cały ruch jest natychmiast, bezprzerwowo kierowany przez drugie łącze.

Skróty użyte w tym slajdzie:
Full Mesh - Topologia pełnej siatki, w której każdy węzeł sieci posiada bezpośrednie połączenie fizyczne z każdym innym węzłem.
Dual-Homing - Wzorzec projektowy polegający na podłączaniu urządzenia sieciowego dwoma niezależnymi łączami do dwóch odrębnych węzłów nadrzędnych.
ECMP - Equal-Cost Multi-Path - technologia routingu umożliwiająca jednoczesne przesyłanie ruchu wieloma ścieżkami o identycznym koszcie metryki.

38/52

Urządzenia warstwy rdzenia: przełączniki modułowe i szkieletowe

Omówienie budowy mechanicznej, redundancji zasilania i kart zarządzających w przełącznikach szkieletowych.

Konstrukcja przełączników modułowych (Chassis)

  • Architektura modułowa (Chassis): obudowy o wysokości od kilku do kilkunastu U z wymiennymi kartami liniowymi i modułami matrycy.
  • Redundantne karty zarządzające (Supervisor Engines): podwójne procesory sterujące pracujące w trybie stanowej redundancji Stateful Switchover (SSO).
  • Niezależne karty matrycy (Switch Fabric Modules): rozproszona matryca przełączająca zapewniająca pełną przepustowość nawet przy awarii jednego modułu.
  • Zasilanie redundantne: zwielokrotnione zasilacze prądu przemiennego (AC) lub stałego (DC) w konfiguracji N+1 lub N+N z osobnymi liniami zasilającymi.
Urządzenia warstwy rdzenia to zaawansowane przełączniki modułowe zaprojektowane z myślą o pracy ciągłej przez wiele lat. Ich budowa gwarantuje brak pojedynczego punktu awarii wewnątrz samej obudowy przełącznika.
Modularne przełączniki rdzeniowe Cisco Catalyst z redundantnymi kartami Supervisor

Urządzenia dedykowane do pracy w warstwie rdzenia to najbardziej zaawansowane jednostki komutacyjne w portfolio producentów teleinformatycznych. W dużych kampusach akademickich standardem są przełączniki modułowe (Modular Chassis). Posiadają one wieloslotowe obudowy pozwalające na elastyczną instalację kart liniowych (Line Cards) o zróżnicowanej gęstości portów optycznych (np. moduły 32x 100GbE lub 48x 25GbE).

Sercem przełącznika modułowego są procesory zarządzające i silniki routingu (Supervisor Engines). W architekturze szkieletowej obligatoryjnie instaluje się dwa moduły Supervisor pracujące w trybie wysokiej dostępności Stateful Switchover (SSO) oraz Nonstop Forwarding (NSF). W przypadku awarii lub zacięcia procesora aktywnego jednostka zapasowa przejmuje kontrolę w ułamku sekundy bez restartu urządzenia i bez utraty choćby jednego pakietu danych.

W nowoczesnych średnich kampusach alternatywą dla wielkich szaf modułowych stają się stałokonfiguracyjne przełączniki szkieletowe typu 'Spine' (znane z architektur centrów danych). Urządzenia te w obudowach 1U lub 2U oferują gęstość 32-64 portów 100G/400G zasilanych układami ASIC nowej generacji. Wyróżniają się one mniejszym poborem energii, niższym kosztem zakupu oraz pełną obsługą nowoczesnej telemetrii strumieniowej.

Skróty użyte w tym slajdzie:
SSO - Stateful Switchover - mechanizm synchronizacji stanu sesji pomiędzy dwoma procesorami zarządzającymi zapewniający bezprzerwową pracę przełącznika.
NSF - Nonstop Forwarding - technologia umożliwiająca przekazywanie pakietów przez karty liniowe podczas restartu lub przełączania procesora routingu.
Spine - Warstwa nadrzędnych przełączników szkieletowych w dwuwarstwowej architekturze Spine-Leaf zapewniająca maksymalną przepustowość połączeń.

39/52

Ochrona płaszczyzny sterowania (Control Plane Policing - CoPP) w rdzeniu

Przedstawienie mechanizmu ochrony procesora sterującego przełącznika szkieletowego przed atakami przeciążeniowymi DoS.

Ochrona procesora zarządzającego

  • Podział na płaszczyznę danych i sterowania: Data Plane odpowiada za szybkie przesyłanie pakietów przez ASIC, a Control Plane (CPU) za obsługę protokołów OSPF, BGP i zarządzanie SSH.
  • Zagrożenie atakiem przeciążeniowym: złośliwy ruch skierowany wprost na adres IP przełącznika może przeciążyć procesor CPU i zerwać relacje sąsiedztwa routingu.
  • Mechanizm CoPP (Control Plane Policing): sprzętowy filtr na wejściu do procesora CPU limitujący i priorytetyzujący pakiety protokołów sterujących.
  • Stabilność szkieletu w warunkach ataku: CoPP gwarantuje, że przełącznik zachowa kontrolę nad trasowaniem nawet podczas silnego ataku wolumetrycznego.
Mechanizm Control Plane Policing (CoPP) to krytyczna technologia bezpieczeństwa chroniąca procesor zarządzający przełącznika rdzeniowego przed atakami typu DoS i anomaliami ruchowymi. Zapobiega zerwaniu tablic routingu i utracie łączności w szkielecie sieci.
Ochrona płaszczyzny sterowania Control Plane Policing (CoPP) w urządzeniach szkieletowych

Płaszczyzna sterowania (Control Plane) przełącznika sieciowego odpowiada za obsługę protokołów routingu (OSPF, BGP), protokołów zarządzania (SSH, SNMP), sygnalizacji wysokiej dostępności (BFD, VRRP) oraz obsługę pakietów adresowanych bezpośrednio do procesora urządzenia (CPU). Ponieważ moc obliczeniowa procesora zarządzającego jest skończona, płaszczyzna sterowania stanowi najbardziej narażony na ataki element architektury szkieletowej.

Control Plane Policing (CoPP) to zaawansowany mechanizm ochronny implementowany w układach ASIC przełączników rdzeniowych i dystrybucyjnych. Jego zadaniem jest bezwzględna ochrona procesora przed zalaniem niepożądanym ruchem (atakami DoS/DDoS), błędami konfiguracji sieciowej (pętlami pakietów sterujących) oraz przeciążeniem w stanach awaryjnych. CoPP traktuje procesor przełącznika jako wydzielony interfejs logiczny, na którym wymuszane są rygorystyczne polityki limitowania pasma.

W ramach CoPP pakiety zmierzające do procesora są klasyfikowane do odrębnych klas ruchu (Traffic Classes). Pakiety o krytycznym znaczeniu dla spójności sieci (np. pakiety OSPF Hello, BFD, sesje SSH od administratora) otrzymują gwarantowane pasmo i najwyższy priorytet. Natomiast ruch potencjalnie niebezpieczny lub generujący duże obciążenie (np. zapytania ICMP Echo, pakiety IP z błędnymi opcjami czy nadmiarowe komunikaty ARP) jest ściśle limitowany (Rate-Limited), a wszelkie nadwyżki są natychmiast odrzucane sprzętowo.

Skróty użyte w tym slajdzie:
CoPP - Control Plane Policing - mechanizm sprzętowej filtracji i limitowania ruchu kierowanego do procesora sterującego przełącznika sieciowego.
BFD - Bidirectional Forwarding Detection - protokół detekcji uszkodzeń łączy komunikacyjnych działający w czasie poniżej kilkunastu milisekund.
DDoS - Distributed Denial of Service - rozproszony atak sieciowy mający na celu przeciążenie zasobów systemu i uniemożliwienie jego normalnego działania.
SSH - Secure Shell - kryptograficzny protokół komunikacyjny służący do bezpiecznego zdalnego zarządzania urządzeniami sieciowymi przez sieć IP.

40/52

Niezawodność i odporność na awarie w warstwie rdzenia

Przegląd technologii gwarantujących ciągłość działania szkieletu sieci na poziomie pięciu dziewiątek (99,999%).

Technologie ciągłości działania szkieletu

  • Przełączanie bezprzerwowe (Non-Stop Forwarding - NSF): kontynuowanie przesyłania pakietów przez układ ASIC podczas restartu lub przełączenia karty Supervisor.
  • Wymiana podzespołów w czasie pracy (Hot-Swappable): wymiana zasilaczy, wentylatorów oraz kart liniowych bez przestoju pod pełnym obciążeniem sieci.
  • Aktualizacja oprogramowania w locie (ISSU): technologia In-Service Software Upgrade umożliwiająca instalację poprawek systemu bez restartu całego węzła.
  • Standard pięciu dziewiątek: dążenie do ograniczenia całkowitego czasu niedostępności szkieletu do mniej niż 5 minut w skali całego roku.
Niezawodność warstwy rdzenia opiera się na sprzętowej i programowej redundancji wszystkich komponentów. Technologie NSF, SSO oraz ISSU gwarantują nieprzerwaną transmisję danych nawet w trakcie poważnych awarii sprzętowych lub procedur serwisowych.
Wysoka dostępność w rdzeniu: technologie Non-Stop Forwarding (NSF) i wymiana modułów Hot-Swap

Wysoka niezawodność (High Availability) w warstwie rdzenia sieci kampusowej jest nadrzędnym wymogiem projektowym, ponieważ jakakolwiek przerwa w pracy szkieletu odcina od komunikacji całe wydziały, serwerownie i styk z Internetem. Osiągnięcie bezprzerwowej ciągłości działania wymaga zintegrowania nadmiarowości sprzętowej z zaawansowanymi protokołami detekcji i szybkiej zbieżności routingu (Fast Convergence).

Jednym z najważniejszych mechanizmów jest protokół BFD (Bidirectional Forwarding Detection, standard RFC 5880). BFD umożliwia wykrywanie awarii toru transmisyjnego w czasie poniżej 30-50 milisekund, współpracując z protokołami routingu OSPF i BGP. W przypadku fizycznego przerwania kabla lub zawieszenia optyki, BFD natychmiast powiadamia proces routingu, co pozwala na natychmiastowe przekierowanie ruchu na ścieżkę alternatywną bez oczekiwania na wygaszenie timerów Keepalive.

W połączeniu z mechanizmami NSR (Non-Stop Routing) oraz ISSU (In-Service Software Upgrade), przełączniki rdzeniowe mogą przechodzić aktualizacje oprogramowania układowego i łat bezpieczeństwa w trakcie normalnego dnia roboczego bez powodowania choćby sekundowej przerwy w przesyłaniu danych. Jest to fundament spełnienia rygorystycznych wymogów dyrektywy NIS 2 w zakresie odporności infrastruktury krytycznej instytucji.

Skróty użyte w tym slajdzie:
BFD - Bidirectional Forwarding Detection - protokół szybkiej, niskonarzutowej detekcji przerw w łączności pomiędzy sąsiadującymi węzłami sieciowymi.
NSR - Non-Stop Routing - mechanizm utrzymujący aktywne sesje i tablice routingu w pamięci procesora zapasowego podczas restartu modułu sterującego.
ISSU - In-Service Software Upgrade - procedura aktualizacji systemu operacyjnego przełącznika bez przerywania transferu ruchu użytkowników.
NIS 2 - Network and Information Security Directive 2 - unijna dyrektywa określająca wymogi odporności i bezpieczeństwa systemów teleinformatycznych.

41/52

Warianty implementacji modelu: klasyczny model trójwarstwowy

Syntetyczne zestawienie cech, architektury i zalet klasycznego modelu trójwarstwowego.

Klasyczna trójpoziomowa hierarchia

  • Dedykowane warstwy: wyraźny fizyczny i logiczny podział na warstwę dostępu (Access), dystrybucji (Distribution) oraz rdzenia (Core).
  • Pełna niezależność funkcjonalna: każda warstwa realizuje wyłącznie przypisane zadania, co eliminuje kompromisy wydajnościowe.
  • Przeznaczenie: wieloobiektowe kampusy uniwersyteckie, szpitale kliniczne oraz korporacyjne parki biurowe.
  • Maksymalna skalowalność: możliwość rozbudowy sieci o dziesiątki nowych budynków bez konieczności ingerencji w konfigurację rdzenia.
Klasyczny model trójwarstwowy (Three-Tier Campus Architecture) stanowi najbardziej skalowalny wzorzec budowy sieci kampusowej. Zapewnia pełną redundancję ścieżek, izolację domen rozgłoszeniowych oraz najwyższą dostępność operacyjną w obiektach o dużej skali.
Klasyczny model trójwarstwowy (Core - Distribution - Access) w architekturze kampusowej

Klasyczny model trójwarstwowy (Three-Tier Campus Architecture) to tradycyjna i najbardziej uniwersalna implementacja architektury hierarchicznej w inżynierii sieciowej. Charakteryzuje się ona fizycznym i logicznym wyodrębnieniem wszystkich trzech warstw: dedykowane przełączniki brzegowe tworzą warstwę dostępu, dedykowane węzły w poszczególnych budynkach tworzą warstwę dystrybucji, a centralna para przełączników o najwyższej mocy obliczeniowej stanowi niezależną warstwę rdzenia.

Największą siłą klasycznego modelu trójwarstwowego jest jego bezkonkurencyjna skalowalność. Architektura ta pozwala na liniowe dołączanie kolejnych budynków, laboratoriów badawczych czy kampusów satelickich bez ryzyka degradacji parametrów transmisyjnych istniejącej infrastruktury. Każdy nowy obiekt stanowi autonomiczny blok z własną dystrybucją, włączany dwoma traktami do wspólnego rdzenia.

Ponadto model trójwarstwowy gwarantuje idealną izolację problemów. Ewentualne przeciążenia, błędne konfiguracje reguł bezpieczeństwa czy zmiany topologiczne na poziomie dystrybucji danego wydziału nie wpływają na pozostałe jednostki organizacyjne uczelni. Model ten stanowi referencyjny punkt odniesienia przy sporządzaniu planów rozwoju sieci dla dużych jednostek publicznych i korporacji.

Skróty użyte w tym slajdzie:
Three-Tier - Klasyczna architektura trójwarstwowa składająca się z niezależnych fizycznie warstw dostępu, dystrybucji i rdzenia.
Scalability - Skalowalność - zdolność infrastruktury do obsługi rosnącego wolumenu ruchu i liczby użytkowników poprzez dodawanie zasobów bez modyfikacji szkieletu.
Convergence - Zbieżność sieci - stan, w którym wszystkie urządzenia sieciowe posiadają spójne, zaktualizowane tablice trasowania i topologii po wystąpieniu zmian.

42/52

Zastosowanie klasycznego modelu trójwarstwowego w dużych kampusach

Praktyczna analiza wdrożenia pełnego modelu hierarchicznego na przykładzie miasteczka akademickiego.

Studium przypadku: duży kampus akademicki

  • Skala obiektu: zespół 15 budynków wydziałowych, 30 szaf piętrowych IDF oraz ponad 5000 jednocześnie aktywnych użytkowników.
  • Struktura węzłów: każda jednostka wydziałowa ma własną parę przełączników dystrybucyjnych L3 agregujących szafy piętrowe.
  • Centralny rdzeń kampusu: dwa redundantne przełączniki modułowe umieszczone w dwóch niezależnych budynkach spięte magistralami 100 Gb/s.
  • Brak połączeń międzybudynkowych: cały ruch między wydziałami przechodzi przez centralny rdzeń, co zapewnia przejrzystość topologii i łatwą kontrolę.
Implementacja klasycznego modelu trójwarstwowego w dużym kampusie gwarantuje uporządkowany podział odpowiedzialności pomiędzy węzły budynkowe a szkielet uczelniany. Ułatwia to zarządzanie, wdrażanie wspólnych polityk bezpieczeństwa oraz rozliczanie ruchu.
Implementacja pełnego modelu trójwarstwowego w wieloobiektowym kampusie uniwersyteckim

Zastosowanie klasycznego modelu trójwarstwowego jest standardem inżynierskim w dużych kampusach akademickich, centrach medycznych, bazach wojskowych oraz rozległych kompleksach biurowych skupiających od kilku do kilkudziesięciu odrębnych budynków. W takich środowiskach odległości geograficzne pomiędzy obiektami wynoszą od kilkuset metrów do wielu kilometrów, co wymaga budowy dedykowanej infrastruktury światłowodowej w kanalizacji teletechnicznej.

W tak rozległym obiekcie każdy gmach wyposażony jest we własną szafę MDF z parą przełączników dystrybucyjnych, które koncentrują połączenia z kilkunastu szaf piętrowych IDF. Zamiast prowadzić kosztowne kable światłowodowe z każdego piętra każdego budynku do jednej centralnej serwerowni, pociągnięcie magistrali dystrybucyjnej pozwala na drastyczne zaoszczędzenie włókien światłowodowych i uproszczenie gospodarki kablowej.

Dedykowany rdzeń zlokalizowany w centralnym węźle kampusu łączy ze sobą wszystkie dystrybucje budynkowe, zapewniając tranzyt danych z pełną prędkością 100 Gb/s. Taka struktura ułatwia także elastyczne zarządzanie ruchem badawczym (np. przesyłanie wielkich zbiorów danych z laboratoriów fizyki jądrowej do superkomputerów obliczeniowych) bez zakłócania codziennej pracy sieci administracyjnej.

Skróty użyte w tym slajdzie:
MDF - Main Distribution Frame - główny punkt dystrybucyjny w budynku skupiający okablowanie pionowe i łącza do węzła centralnego.
IDF - Intermediate Distribution Frame - piętrowy punkt dystrybucyjny obsługujący gniazda dostępowe na danej kondygnacji.
HPC - High-Performance Computing - systemy obliczeń wielkiej wydajności (superkomputery) generujące olbrzymie przepływy danych w sieci kampusowej.

43/52

Model zwinięty (Collapsed Core / Two-Tier Campus)

Przedstawienie koncepcji konsolidacji warstw w architekturze dwuwarstwowej dla mniejszych obiektów.

Idea architektury ze zwiniętym rdzeniem

  • Konsolidacja ról: połączenie warstwy rdzenia i warstwy dystrybucji w jednej parze przełączników wielowarstwowych.
  • Struktura dwuwarstwowa (Two-Tier): sieć składa się wyłącznie z przełączników dostępowych oraz centralnego bloku zwiniętego rdzenia.
  • Połączenia bezpośrednie: przełączniki dostępowe z całego obiektu łączą się bezpośrednio ze zwiniętym rdzeniem za pomocą łączy światłowodowych.
  • Integracja usług: zwinięty rdzeń pełni równocześnie funkcje bramy domyślnej, routingu między sieciami VLAN, filtrowania ACL i tranzytu do Internetu.
Model zwiniętego rdzenia (Collapsed Core / Two-Tier) to ekonomiczny wariant architektury hierarchicznej, w którym funkcje rdzenia i dystrybucji realizowane są przez te same przełączniki wielowarstwowe. Zapewnia wysoką wydajność przy niższym koszcie zakupu sprzętu.
Model ze zwiniętym rdzeniem (Collapsed Core / Two-Tier) w małych i średnich sieciach

W instalacjach o mniejszej lub średniej skali - takich jak pojedynczy wieżowiec biurowy, mały kampus akademicki liczący 2-3 budynki lub zwarta szkoła wyższa - wdrażanie pełnego modelu trójwarstwowego bywa nieuzasadnione ekonomicznie. W takich przypadkach optymalnym rozwiązaniem inżynierskim jest model ze zwiniętym rdzeniem (Collapsed Core Architecture), określany również mianem architektury dwuwarstwowej (Two-Tier Campus).

W architekturze zwiniętej funkcjonalności warstwy rdzenia oraz warstwy dystrybucji zostają połączone i zaimplementowane w ramach pojedynczej pary przełączników wielowarstwowych. Urządzenia te pełnią równolegle rolę szkieletu tranzytowego, bram domyślnych dla sieci VLAN (routing między-VLAN), agregatorów połączeń z warstwy dostępu oraz punktów egzekwowania reguł bezpieczeństwa i jakości usług.

Przełączniki dostępowe zlokalizowane na poszczególnych piętrach łączą się bezpośrednio łączami dosyłowymi do centralnej pary przełączników zwiniętego rdzenia. Eliminuje to konieczność zakupu odrębnych przełączników rdzeniowych, co przekłada się na mniejsze zapotrzebowanie na przestrzeń w szafach rackowych, niższy pobór energii elektrycznej oraz radykalne uproszczenie schematu logicznego sieci.

Skróty użyte w tym slajdzie:
Two-Tier - Architektura dwuwarstwowa, w której warstwa rdzenia i dystrybucji są zintegrowane w jednej parze urządzeń sieciowych.
Collapsed Core - Zwinięty rdzeń - wzorzec projektowy integrujący funkcje tranzytowe rdzenia i integracyjne dystrybucji w jednym węźle komutacyjnym.
VLAN - Virtual Local Area Network - wirtualna sieć lokalna terminowana bezpośrednio na przełącznikach zwiniętego rdzenia.

44/52

Zalety i ograniczenia modelu ze zwiniętym rdzeniem

Krytyczna ocena korzyści ekonomicznych oraz barier skalowalności architektury dwuwarstwowej.

Bilans cech zwiniętego rdzenia

  • Zalety ekonomiczne (CAPEX/OPEX): mniejsza liczba urządzeń aktywnych, niższy pobór prądu, mniejsze zapotrzebowanie na chłodzenie i mniej licencji.
  • Uproszczona administracja: mniejsza liczba węzłów do skonfigurowania i monitorowania przez zespół IT.
  • Ograniczenia skalowalności: wyczerpanie liczby portów światłowodowych w parze rdzeniowej uniemożliwia dalszą rozbudowę bez przebudowy do modelu trójwarstwowego.
  • Ryzyko kumulacji obciążeń: konieczność jednoczesnej obsługi routingu, tablic ACL, QoS i szybkiego przełączania może przeciążyć procesor i pamięć przełącznika.
Architektura zwiniętego rdzenia oferuje korzystny stosunek możliwości do ceny w małych i średnich instalacjach. Jej głównym ograniczeniem jest bariera liczby dostępnych portów dosyłowych oraz kumulacja obciążeń w jednym węźle sprzętowym.
Zalety ekonomiczne i ograniczenia skalowalności architektury ze zwiniętym rdzeniem

Wybór modelu ze zwiniętym rdzeniem niesie ze sobą istotne zalety ekonomiczne i operacyjne. Przede wszystkim drastycznie obniża nakłady inwestycyjne (CAPEX), ponieważ eliminuje konieczność zakupu dedykowanych, kosztownych przełączników rdzeniowych oraz drogich wkładek optycznych o najwyższych prędkościach. Dodatkowo mniejsza liczba urządzeń aktywnych oznacza mniejsze zużycie energii i mniejsze koszty chłodzenia (OPEX).

Z punktu widzenia administratora model dwuwarstwowy jest znacznie prostszy w bieżącej eksploatacji. Konfiguracja routingu dynamicznego, polityk list dostępu ACL oraz mechanizmów DHCP Snooping skupiona jest na jednej parze urządzeń, co ułatwia zarządzanie konfiguracją, przyspiesza wdrożenia i ułatwia diagnostykę problemów sieciowych.

Jednakże architektura zwinięta posiada także wyraźne ograniczenia inżynierskie. W miarę rozrostu organizacji centralna para przełączników musi sprostać zarówno gigantycznemu ruchowi tranzytowemu, jak i złożonej inspekcji pakietów oraz terminacji setek sieci VLAN. Gdy liczba przełączników dostępowych przekroczy możliwości portowe i wydajnościowe zwiniętego rdzenia, jedynym wyjściem staje się kosztowna migracja do pełnego modelu trójwarstwowego.

Skróty użyte w tym slajdzie:
CAPEX - Capital Expenditure - wydatki inwestycyjne ponoszone na zakup sprzętu sieciowego i infrastruktury pasywnej.
OPEX - Operating Expenses - koszty bieżącej eksploatacji, serwisu i energii elektrycznej urządzeń sieciowych.
ACL - Access Control List - reguły filtrowania pakietów przetwarzane przez procesory zwiniętego rdzenia.

45/52

Kryteria wyboru pomiędzy modelem trójwarstwowym a zwiniętym

Wskazanie praktycznych wytycznych inżynierskich ułatwiających wybór właściwego wariantu architektury.

Macierz decyzyjna doboru modelu

  • Kryterium liczby budynków: 1-3 zwarte obiekty przemawiają za modelem zwiniętym; powyżej 3 obiektów rozproszonych w terenie zalecany jest model trójwarstwowy.
  • Kryterium gęstości portów: do 1000-1500 portów dostępowych wystarcza model zwinięty; powyżej 2000 portów niezbędna jest dedykowana warstwa dystrybucji.
  • Wymagania ciągłości działania: instalacje wymagające pracy ciągłej (szpitale, banki, węzły HPC) wymagają pełnej separacji rdzenia od dystrybucji.
  • Zasada ewolucji: prawidłowo zaprojektowaną sieć ze zwiniętym rdzeniem można w przyszłości przekształcić w model trójwarstwowy poprzez dodanie zewnętrznej warstwy rdzenia.
Decyzja o wyborze modelu dwuwarstwowego lub trójwarstwowego opiera się na analizie liczby obiektów budowlanych, gęstości portów oraz dostępnego budżetu. Prawidłowy projekt zachowuje możliwość migracji do pełnej struktury trójwarstwowej w miarę rozwoju kampusu.
Kryteria wyboru inżynierskiego pomiędzy modelem trójwarstwowym a zwiniętym rdzeniem

Podjęcie decyzji o wyborze pomiędzy klasycznym modelem trójwarstwowym a architekturą ze zwiniętym rdzeniem wymaga od projektanta wnikliwej analizy wielu kryteriów technicznych, organizacyjnych i finansowych. Podstawowym kryterium jest fizyczna skala obiektu: liczba budynków, rozproszenie geograficzne oraz łączna liczba portów dostępowych wymaganych w perspektywie kolejnych 5-10 lat eksploatacji.

W obiektach jednotraktowych lub małych kampusach skupiających do 1000-2000 portów użytkowników i mniej niż 3-4 budynki optymalnym wyborem pod względem relacji kosztu do korzyści jest model zwinięty (Collapsed Core). Pozwala on uniknąć nadmiernego skomplikowania infrastruktury przy jednoczesnym zapewnieniu wysokiej dostępności i odpowiedniej wydajności.

Z kolei w przypadku kampusów wielobudynkowych, liczących powyżej 2000-3000 portów lub charakteryzujących się intensywną komunikacją międzybudynkową, wybór dedykowanego rdzenia jest koniecznością. Równie istotnym kryterium jest planowana dynamika rozwoju: jeśli uczelnia planuje budowę nowych wydziałów lub włączenie kampusów filialnych, elastyczność klasycznego modelu trójwarstwowego gwarantuje bezproblemową rozbudowę szkieletu.

Skróty użyte w tym slajdzie:
TCO - Total Cost of Ownership - całkowity koszt posiadania infrastruktury obejmujący zakup, wdrożenie, licencje i wieloletnie utrzymanie.
ROI - Return on Investment - wskaźnik rentowności inwestycji teleinformatycznej określający opłacalność przyjętych rozwiązań technicznych.
Port Density - Gęstość portów - liczba interfejsów fizycznych przypadająca na jednostkę wysokości szafy teleinformatycznej lub całe urządzenie.

46/52

Koncepcja modułowości sieci kampusowej: blok budynkowy (Building Block)

Omówienie wzorca modułu budynkowego w ujęciu zaleceń architektonicznych Cisco Validated Designs.

Moduł budynkowy (Campus Building Block)

  • Definicja modułu: samodzielny blok sieciowy obejmujący przełączniki dostępowe IDF oraz parę przełączników dystrybucyjnych MDF w danym obiekcie.
  • Izolacja błędów: wszelkie rekonfiguracje, awarie Spanning Tree czy wymiany sprzętu zamykają się wewnątrz danego modułu budynkowego.
  • Niezależne łącza dosyłowe: moduł budynkowy łączy się z rdzeniem kampusu za pośrednictwem dedykowanych łączy trasowanych IP (Layer 3 Uplinks).
  • Łatwość planowania: standaryzacja zapotrzebowania na moc, chłodzenie i okablowanie szkieletowe dla każdego nowego budynku uczelni.
Wzorzec modułu budynkowego (Building Block) to podstawowa koncepcja architektoniczna umożliwiająca powtarzalną i bezpieczną rozbudowę kampusu. Traktuje każdy budynek jako niezależny moduł teleinformatyczny dołączany do centralnego rdzenia.
Modularność architektury: koncepcja powtarzalnego bloku budynkowego (Building Block)

Koncepcja modułowości sieci kampusowej (Campus Modular Design) stanowi rozwinięcie zasad architektury hierarchicznej i opiera się na wyodrębnieniu autonomicznych, wystandaryzowanych bloków budynkowych (Building Blocks). Każdy gmach w kampusie projektowany jest jako powtarzalna jednostka architektoniczna, posiadająca własną strukturę okablowania pionowego, szafy piętrowe IDF oraz węzeł dystrybucji budynku.

Dzięki takiemu podejściu sieć kampusowa staje się zbiorem identycznych modułów komunikujących się ze wspólnym szkieletem. Wymiana przełączników, testowanie nowych wersji oprogramowania czy wprowadzanie zmian w adresacji IP może odbywać się blok po bloku, bez ryzyka destabilizacji całego uniwersytetu. Nowo wybudowany obiekt jest po prostu dołączany jako kolejny blok budynkowy za pomocą dwóch traktów światłowodowych do węzłów rdzenia.

Modułowość ułatwia także tworzenie jednoznacznych specyfikacji przetargowych w zamówieniach publicznych. Zamiast za każdym razem projektować infrastrukturę od podstaw, inżynier posługuje się sprawdzonym szablonem bloku budynkowego (Building Module Blueprint), precyzując jedynie liczbę szaf piętrowych i wymaganą gęstość portów w zależności od kubatury gmachu.

Skróty użyte w tym slajdzie:
Blueprint - Wystandaryzowany projekt referencyjny bloku sieciowego stosowany do powtarzalnego wdrażania w kolejnych obiektach.
IDF - Intermediate Distribution Frame - szafa dystrybucyjna kondygnacji wchodząca w skład bloku budynkowego.
Uplink - Łącze dosyłowe o podwyższonej przepustowości łączące blok budynkowy ze szkieletem sieci.

47/52

Moduł serwerowy i centrum danych kampusu (Campus Data Center)

Przedstawienie specyfiki wydzielonego bloku serwerowego obsługującego centralne usługi instytucji.

Integracja centrum danych z kampusem

  • Wydzielenie strefy serwerowej: serwery uczelniane i macierze dyskowe nie powinny być wpinane do zwykłych przełączników dostępowych dla użytkowników.
  • Przełączniki dostępowe Top-of-Rack (ToR): wyspecjalizowane przełączniki o niskich opóźnieniach, głębokich buforach i portach 10/25/100 Gb/s.
  • Połączenie z rdzeniem kampusu: moduł serwerowy łączy się bezpośrednio z warstwą rdzenia sieci redundantnymi magistralami światłowodowymi.
  • Dedykowane polityki bezpieczeństwa: ochrona serwerów bazodanowych, platform e-learningowych i systemów ERP za pośrednictwem dedykowanych zapór ogniowych i systemów WAF.
Moduł serwerowy (Campus Data Center Block) to wyspecjalizowana część sieci kampusowej zoptymalizowana pod kątem intensywnego ruchu serwer-serwer (East-West). Zapewnia wysoką przepustowość, niskie opóźnienia oraz rygorystyczną ochronę zasobów centralnych instytucji.
Dedykowany moduł serwerowy i centrum danych kampusu podłączone do rdzenia sieci

Moduł serwerowy i kampusowe centrum danych (Campus Data Center Block) to wyspecjalizowany blok architektoniczny, który z punktu widzenia hierarchii traktowany jest w sposób uprzywilejowany. W tym segmencie skoncentrowane są strategiczne zasoby instytucji: serwery systemów dziekanatowych (np. USOS), platformy e-learningowe (Moodle), uczelniana poczta elektroniczna, repozytoria danych badawczych oraz macierze dyskowe SAN/NAS.

W module serwerowym charakterystyka ruchu sieciowego diametralnie różni się od bloków biurowych. Obok tradycyjnego ruchu użytkowników (ruch północ-południe, North-South Traffic) dominuje intensywna komunikacja pomiędzy samymi serwerami i klastrami wirtualizatorów (ruch wschód-zachód, East-West Traffic) generowana przez migracje maszyn wirtualnych czy replikację baz danych. Wymaga to zastosowania przełączników o ultra-niskich opóźnieniach i architekturze Spine-Leaf.

W hierarchii kampusowej moduł serwerowy podłączany jest bezpośrednio do warstwy rdzenia za pośrednictwem dedykowanej pary przełączników dystrybucji serwerowej (Data Center Aggregation). Nigdy nie należy mieszać serwerów produkcyjnych z przełącznikami dostępu dla studentów i pracowników, ponieważ wymaga to odrębnych polityk chłodzenia, podwójnego zasilania z torów A+B oraz zaawansowanej ochrony zaporami ogniowymi segmentacji wewnętrznej (ISFW).

Skróty użyte w tym slajdzie:
SAN - Storage Area Network - dedykowana, szybka sieć pamięci masowych łącząca serwery z macierzami dyskowymi (np. protokoły Fibre Channel lub iSCSI).
NAS - Network Attached Storage - sieciowa pamięć masowa udostępniająca zasoby plikowe przez protokoły NFS lub SMB/CIFS.
ISFW - Internal Segmentation Firewall - wewnętrzna zapora sieciowa filtrująca ruch pomiędzy różnymi strefami serwerowymi i aplikacyjnymi.
USOS - Uniwersytecki System Obsługi Studiów - zintegrowany system informatyczny powszechnie stosowany w polskich uczelniach wyższych.

48/52

Moduł styku z siecią zewnętrzną i Internetem (Enterprise Edge)

Omówienie architektury i komponentów bloku odpowiedzialnego za bezpieczną łączność ze światem zewnętrznym.

Brzeg sieci kampusowej (Enterprise Edge)

  • Komponenty modułu brzegowego: routery graniczne BGP, zapory ogniowe nowej generacji (NGFW), systemy zapobiegania włamaniom (IPS) oraz moduły VPN.
  • Połączenie wielodomowe (Multihoming): jednoczesne połączenie z co najmniej dwoma niezależnymi dostawcami usług internetowych (ISP) w celu zapewnienia ciągłości łączności.
  • Strefa zdemilitaryzowana (DMZ): wyodrębniony segment sieciowy dla publicznie dostępnych serwerów (serwery www, poczta elektroniczna, repozytoria naukowe).
  • Współpraca z rdzeniem kampusu: moduł brzegowy łączy się z rdzeniem za pośrednictwem dedykowanych łączy tranzytowych warstwy 3.
Moduł brzegowy (Enterprise Edge) stanowi bramę sieci kampusowej do Internetu, sieci naukowych (PIONIER) oraz zdalnych oddziałów. Odpowiada za tłumaczenie adresów (NAT), inspekcję bezpieczeństwa, ochronę przed atakami z zewnątrz oraz routing BGP.
Moduł styku z siecią zewnętrzną i Internetem (Enterprise Edge) z wieloma dostawcami ISP

Moduł styku z siecią zewnętrzną i Internetem (Enterprise Edge / WAN Block) to brama łącząca wewnętrzną infrastrukturę kampusu ze światem zewnętrznym. Obejmuje on połączenia do operatorów telekomunikacyjnych (ISP), punkty wymiany ruchu internetowego (IXP), łącza do akademickich sieci szkieletowych (takich jak ogólnopolska sieć PIONIER) oraz szyfrowane tunele VPN łączące odległe kampusy satelickie.

Architektura modułu brzegowego podlega najwyższym rygorom bezpieczeństwa. To tutaj instalowane są brzegowe zapory sieciowe NGFW pracujące w klastrach wysokiej dostępności, systemy ochrony przed atakami wolumetrycznymi DDoS, serwery strefy zdemilitaryzowanej DMZ (udostępniające publiczne portale www i serwery pocztowe) oraz bramy bezpiecznego dostępu zdalnego (IPsec/SSL VPN).

W warstwie routingu węzły styku brzegowego uruchamiają protokół BGP (Border Gateway Protocol) z wykorzystaniem własnego numeru systemu autonomicznego (ASN) i publicznych prefiksów IP przydzielonych przez regionalny rejestr internetowy (RIPE NCC). Dwa niezależne łącza do różnych operatorów (Multi-Homing) gwarantują nieprzerwaną łączność ze światem nawet w przypadku całkowitej awarii jednego z dostawców Internetu.

Skróty użyte w tym slajdzie:
ISP - Internet Service Provider - dostawca usług internetowych zapewniający łączność ze światową siecią IP.
VPN - Virtual Private Network - szyfrowana sieć wirtualna umożliwiająca bezpieczną komunikację przez publiczną infrastrukturę transmisyjną.
DMZ - Demilitarized Zone - wydzielona strefa zdemilitaryzowana izolująca publicznie dostępne serwery od wewnętrznej sieci kampusu.
ASN - Autonomous System Number - unikalny w skali globalnej numer identyfikujący system autonomiczny w protokole routingu BGP.
PIONIER - Polski Internet Optyczny - akademicka sieć światłowodowa łącząca polskie ośrodki naukowe i uniwersyteckie.

49/52

Punkty dystrybucyjne w architekturze hierarchicznej: relacja MDF i IDF

Odwzorowanie logicznych warstw modelu hierarchicznego na fizyczną strukturę pomieszczeń i szaf teletechnicznych.

Odwzorowanie logiczno-fizyczne

  • Szafy piętrowe IDF (warstwa dostępu): rozproszone po kondygnacjach szafy rack skupiające okablowanie poziome ze stanowisk pracy.
  • Budynkowy punkt dystrybucyjny MDF (warstwa dystrybucji): pomieszczenie techniczne na parterze lub w piwnicy budynku skupiające kable pionowe z szaf IDF.
  • Centralny punkt dystrybucyjny kampusu MDF (warstwa rdzenia): główna serwerownia instytucji, w której zbiegają się magistrale zewnętrzne ze wszystkich budynków.
  • Zgodność z normami okablowania: struktura punktów dystrybucyjnych musi ściśle odpowiadać wytycznym normy PN-EN 50173-1:2018-07.
Prawidłowe powiązanie logicznych warstw modelu z fizycznymi punktami MDF i IDF zapewnia porządek w infrastrukturze teletechnicznej kampusu. Umożliwia standaryzację traktów światłowodowych i miedzianych oraz ułatwia bieżące utrzymanie i usuwanie awarii.
Relacja logicznych warstw modelu do fizycznych punktów dystrybucyjnych MDF i IDF

W architekturze fizycznej sieci kampusowej kluczowe znaczenie ma precyzyjne rozplanowanie punktów dystrybucyjnych: relacji pomiędzy głównym punktem dystrybucyjnym MDF (Main Distribution Frame) a pośrednimi punktami dystrybucyjnymi IDF (Intermediate Distribution Frame). Relacja ta stanowi fizyczne odzwierciedlenie logicznego modelu hierarchicznego w strukturze budowlanej kampusu.

Główny punkt dystrybucyjny MDF mieści się w strategicznym węźle obiektu. W kampusie wielobudynkowym funkcję tę pełni kampusowy punkt rozdzielczy CD (Campus Distributor) lub budynkowy punkt BD (Building Distributor) zgodnie z normą PN-EN 50173-1. W szafach MDF instalowane są przełączniki rdzeniowe i dystrybucyjne, panele krosowe magistrali szkieletowej, centralne zasilacze UPS oraz systemy klimatyzacji precyzyjnej.

Pośrednie punkty dystrybucyjne IDF, nazywane kondygnacyjnymi punktami rozdzielczymi FD (Floor Distributor), rozmieszczone są na poszczególnych piętrach budynków w taki sposób, aby długość miedzianego okablowania poziomego do najdalszego gniazda RJ-45 nigdy nie przekroczyła dopuszczalnej normą odległości 90 metrów dla łącza stałego (Permanent Link). Pomiędzy szafami IDF a szafą MDF prowadzona jest wieloparowa magistrala pionowa ze światłowodów wielomodowych lub jednomodowych.

Skróty użyte w tym slajdzie:
MDF - Main Distribution Frame - główny punkt dystrybucyjny w obiekcie integrujący infrastrukturę aktywną i magistralną.
IDF - Intermediate Distribution Frame - piętrowa szafa teletechniczna obsługująca gniazda dostępowe na danej kondygnacji.
UPS - Uninterruptible Power Supply - zasilacz bezprzerwowy gwarantujący podtrzymanie zasilania urządzeń sieciowych w przypadku zaniku prądu w sieci energetycznej.
PDU - Power Distribution Unit - modułowa listwa dystrybucji zasilania montowana w szafach rackowych.

50/52

Weryfikacja założeń projektowych i dobre praktyki budowy hierarchii

Usystematyzowanie dobrych praktyk inżynierskich oraz analiza najczęstszych błędów popełnianych przy projektowaniu sieci hierarchicznej.

Dobre praktyki i błędy projektowe

  • Błąd kaskadowania przełączników (Daisy-Chaining): szeregowe łączenie przełączników dostępowych zwiększa opóźnienia i liczbę pojedynczych punktów awarii.
  • Błąd pomijania warstwy dystrybucji: bezpośrednie wpinanie setek przełączników brzegowych do rdzenia prowadzi do przepełnienia tablic routingu i braku kontroli nad ruchem rozgłoszeniowym.
  • Dobra praktyka - łącza trasowane (Routed Ports): stosowanie połączeń warstwy 3 wszędzie tam, gdzie nie ma bezwzględnej konieczności rozciągania warstwy 2.
  • Dobra praktyka - zhierarchizowana adresacja IP: przydzielanie bloków adresowych skorelowanych z numeracją budynków i kondygnacji w celu ułatwienia sumaryzacji tras.
Przestrzeganie dobrych praktyk inżynierskich w modelu hierarchicznym gwarantuje determinizm i trwałość infrastruktury kampusowej. Unikanie kaskadowania przełączników i eliminacja pętli w łączach szkieletowych stanowią podstawę bezawaryjnej pracy sieci.
Dobre praktyki inżynierskie i weryfikacja poprawności implementacji modelu hierarchicznego

Zakończenie fazy projektowania lub modernizacji architektury hierarchicznej wymaga przeprowadzenia rygorystycznej procedury weryfikacji i audytu technicznego. Projektant nie może polegać wyłącznie na deklaracjach teoretycznych, lecz musi poddać sieć testom odbiorczym weryfikującym zachowanie infrastruktury w warunkach granicznego obciążenia oraz symulowanych awarii sprzętowych.

Kluczowym elementem weryfikacji są testy zbieżności i wysokiej dostępności (Convergence & Failover Testing). Inżynierowie przeprowadzają kontrolowane wyłączenia zasilania na jednym z przełączników rdzeniowych, restartują silniki routingu supervisor oraz symulują zerwanie głównych traktów światłowodowych, mierząc za pomocą analizatorów sieciowych czas przełączenia ruchu i liczbę utraconych pakietów. Czasy przełączenia w prawidłowo zaprojektowanym kampusie nie powinny przekraczać kilkudziesięciu milisekund.

Kolejnym etapem jest audyt poprawności konfiguracji i bezpieczeństwa. Weryfikuje się spójność tablic routingu, brak niepożądanych pętli STP, działanie mechanizmów BPDU Guard na wszystkich portach brzegowych, poprawność reguł CoPP chroniących procesory oraz bilans budżetu mocy PoE. Dopiero po pomyślnym zaliczeniu kompletnej checklisty testowej obiekt może zostać dopuszczony do eksploatacji produkcyjnej.

Skróty użyte w tym slajdzie:
Failover - Procedura automatycznego przełączania obciążenia na węzeł lub łącze zapasowe w momencie wystąpienia awarii komponentu podstawowego.
Audit - Formalny proces badania zgodności konfiguracji, wydajności i bezpieczeństwa infrastruktury teleinformatycznej ze standardami projektowymi.
NMS - Network Management System - oprogramowanie do centralnego monitorowania i audytu parametrów telemetrycznych węzłów sieciowych.

51/52

Podsumowanie najważniejszych zagadnień wykładu

Syntetyczne zestawienie podstaw wiedzy o trójwarstwowym modelu hierarchicznym sieci kampusowej.

Podsumowanie zasad budowy modelu hierarchicznego

  • Dekompozycja funkcji: model hierarchiczny dzieli sieć na trzy wyspecjalizowane warstwy: dostęp (brzeg), dystrybucję (kontrola/routing) oraz rdzeń (szybki transport).
  • Warstwa dostępu: odpowiada za bezpieczne przyłączanie stacji końcowych, segmentację VLAN, zasilanie PoE oraz ochronę portów (Port Security, BPDU Guard).
  • Warstwa dystrybucji: skupia łącza z pięter, trasuje ruch między sieciami VLAN (SVI), egzekwuje polityki bezpieczeństwa ACL i reguły QoS.
  • Warstwa rdzenia: zapewnia bardzo szybki transport pakietów wire-speed, brak skomplikowanej inspekcji oraz najwyższą dostępność operacyjną.
  • Elastyczność wdrożenia: wybór pomiędzy modelem trójwarstwowym a zwiniętym rdzeniem (Collapsed Core) zależy od skali, liczby obiektów i budżetu instytucji.
  • Modułowość blokowa: budowa z bloków budynkowych (Building Blocks) umożliwia rozbudowę kampusu w perspektywie wielu lat.
Trójwarstwowy model hierarchiczny stanowi podstawę nowoczesnej teleinformatyki kampusowej. Zapewnia dekompozycję złożonych procesów sieciowych, deterministyczny przepływ pakietów oraz eliminację pojedynczych punktów awarii.
Podsumowanie najważniejszych założeń trójwarstwowego modelu hierarchicznego

Podsumowując zagadnienia poruszone w niniejszym wykładzie, należy podkreślić, że trójwarstwowy model hierarchiczny pozostaje najbardziej fundamentalnym i niezmiennym wzorcem inżynierskim w projektowaniu sieci kampusowych. Choć technologie transmisyjne ewoluowały od megabitowych koncentratorów do setek gigabitów na nowoczesnych układach ASIC, zasada dekompozycji funkcji na warstwy dostępu, dystrybucji i rdzenia zachowuje pełną aktualność.

Prawidłowe wdrożenie modelu eliminuje patologie sieci płaskich: ogranicza zasięg domen rozgłoszeniowych, zapobiega powstawaniu pętli komutacyjnych, umożliwia bezpieczną segmentację VLAN i zapewnia deterministyczne, obliczalne opóźnienia dla ruchu krytycznego. Ułatwia to także liniową rozbudowę kampusu poprzez dodawanie powtarzalnych bloków budynkowych.

Wybór pomiędzy klasyczną strukturą trójwarstwową a modelem ze zwiniętym rdzeniem (Collapsed Core) musi być podyktowany chłodną kalkulacją inżynierską: skalą obiektu, liczbą portów, topologią budynków oraz dostępnym budżetem inwestycyjnym i operacyjnym. Opanowanie tych zasad stanowi dla przyszłego inżyniera sieciowego warunek konieczny do samodzielnego projektowania niezawodnej infrastruktury teleinformatycznej.

Skróty użyte w tym slajdzie:
CAN - Campus Area Network - wielobudynkowa sieć teleinformatyczna łącząca obiekty instytucji na wspólnym obszarze.
Core - Warstwa rdzenia - szkielet transmisyjny sieci kampusowej zapewniający bezopóźnieniowy transfer wire-speed.
Distribution - Warstwa dystrybucji - punkt integracji, granica L2/L3, routing między-VLAN, filtrowanie ACL i agregacja łączy.
Access - Warstwa dostępu - brzegowa warstwa sieci przyłączająca użytkowników, dostarczająca zasilanie PoE i wymuszająca bezpieczeństwo portów.

52/52

Zapowiedź kolejnego wykładu: sieci bezprzewodowe WLAN w kampusie

Wskazanie logicznej kontynuacji programu kursu i zapowiedź tematyki sieci radiowych Wi-Fi w kampusie.

Wprowadzenie do tematyki wykładu 3

  • Temat kolejnego spotkania: projektowanie i integracja sieci bezprzewodowych WLAN w środowisku kampusowym.
  • Kluczowe zagadnienia: architektura scentralizowana z kontrolerami WLC, punkty dostępowe AP, planowanie pokrycia radiowego i roaming.
  • Bezpieczeństwo radiowe: separacja sieci gościnnych, uwierzytelnianie 802.1X/EAP oraz standardy szyfrowania WPA3-Enterprise.
  • Pytanie do samodzielnej analizy: z jakimi ograniczeniami i wyzwaniami pasma radiowego spotykają się studenci w zatłoczonych audytoriach wykładowych?
Kolejny wykład poświęcony będzie architekturze i projektowaniu sieci bezprzewodowych WLAN w kampusie. Omówimy zasady doboru kontrolerów WLC i punktów dostępowych, planowanie propagacji fal radiowych oraz bezpieczną integrację łączności Wi-Fi z hierarchicznym szkieletem przewodowym.
Zapowiedź kolejnego wykładu: architektura sieci bezprzewodowych WLAN w kampusie

Zrozumienie przewodowej architektury hierarchicznej stanowi niezbędny fundament do przejścia do kolejnego kluczowego modułu dydaktycznego, którym będzie projektowanie i wymiarowanie kampusowych sieci bezprzewodowych WLAN (Wireless Local Area Network). Współczesne Wi-Fi nie jest bowiem odrębnym bytem, lecz bezpośrednim przedłużeniem przewodowej warstwy dostępu do środowiska radiowego.

W kolejnym wykładzie szczegółowo przeanalizujemy fizykę medium radiowego, mechanizmy modulacji standardów IEEE 802.11ax (Wi-Fi 6/6E) oraz wchodzącego standardu IEEE 802.11be (Wi-Fi 7). Pokażemy, dlaczego punkty dostępowe nowej generacji wymagają wielobiegowych portów mGig oraz zaawansowanego zasilania w standardzie IEEE 802.3bt, łącząc bezpośrednio zagadnienia warstwy radiowej z poznanymi dziś parametrami przełączników dostępowych.

Zbadamy również architekturę centralnych kontrolerów sieci bezprzewodowej WLC, protokół tunelowania CAPWAP, mechanizmy bezpiecznego roamingu oraz zasady projektowania pokrycia radiowego w środowiskach wysokiej gęstości (High Density), takich jak aule uniwersyteckie czy sale seminaryjne. Wiedza o modelu hierarchicznym pozwoli słuchaczom zrozumieć, gdzie i dlaczego terminować ruch bezprzewodowy w szkielecie kampusu.

Skróty użyte w tym slajdzie:
WLAN - Wireless Local Area Network - lokalna sieć bezprzewodowa zapewniająca mobilną łączność radiową w standardzie IEEE 802.11.
WLC - Wireless LAN Controller - centralny kontroler zarządzający konfiguracją, parametrami radiowymi i bezpieczeństwem punktów AP w kampusie.
CAPWAP - Control and Provisioning of Wireless Access Points - protokół standaryzowany przez IETF służący do bezpiecznego tunelowania ruchu pomiędzy AP a kontrolerem WLC.
Wi-Fi - Znak towarowy organizacji Wi-Fi Alliance certyfikujący urządzenia bezprzewodowe zgodne ze standardami rodziny IEEE 802.11.

Podgląd okładki książki