Wykład 1: Wprowadzenie do sieci kampusowych: pojęcia, architektura, typologia i modelowanie ruchu

1/52

Wprowadzenie do sieci kampusowych: pojęcia, architektura, typologia i modelowanie ruchu

Wprowadzenie do zakresu tematycznego wykładu, roli sieci kampusowych w nowoczesnej infrastrukturze oraz celów inżynierskich związanych z ich projektowaniem.

Wykład 1: Wprowadzenie do sieci kampusowych

  • Tytuł wykładu i kontekst inżynierski: projektowanie i wymiarowanie sieci teleinformatycznych klasy kampus (Campus Area Network).
  • Zakres zagadnień: od fundamentalnych definicji i typologii, przez architekturę fizyczną i modelowanie ruchu, po wymagania jakościowe oraz uwarunkowania prawne.
  • Grupa docelowa: studenci kierunków informatycznych przygotowujący się do pełnienia roli inżynierów projektantów oraz administratorów sieci.
  • Miejsce w cyklu kształcenia: moduł stanowiący podstawę dla kolejnych wykładów poświęconych modelowi hierarchicznemu, przełączaniu, routingowi i bezpieczeństwu.
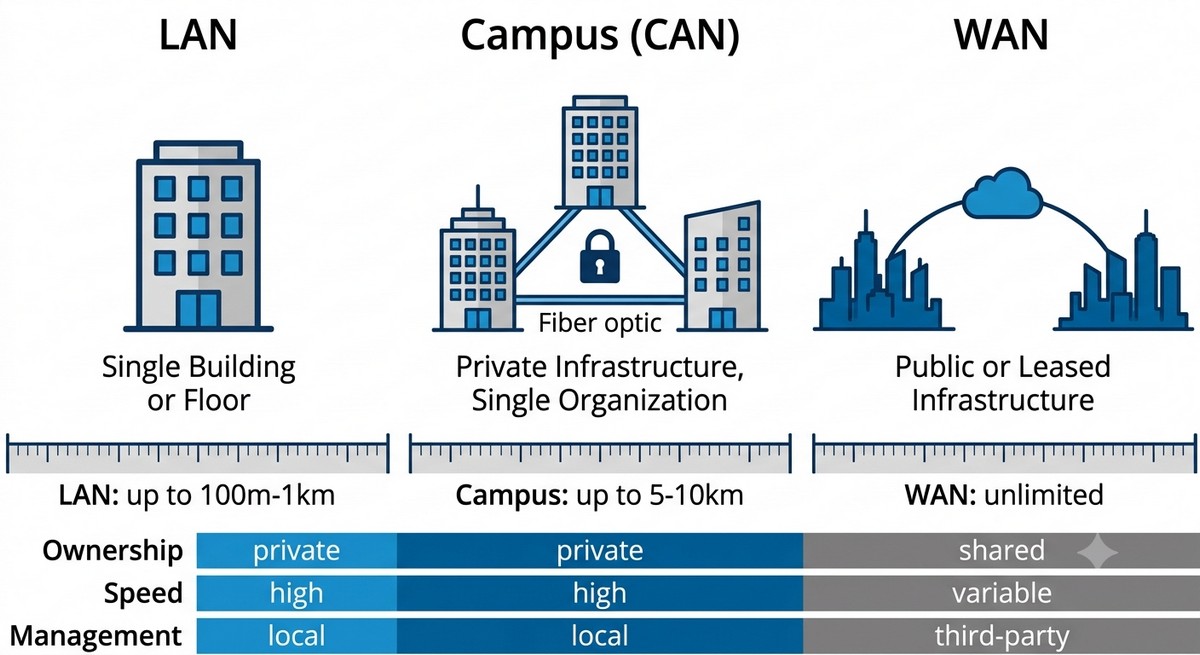
Sieć kampusowa (Campus Area Network - CAN) to autonomiczna, prywatna infrastruktura teleinformatyczna łącząca wiele sieci lokalnych (LAN) w obrębie wyznaczonego terenu geograficznego należącego do jednej organizacji. Wymaga całościowego podejścia projektowego łączącego niezawodność, skalowalność oraz zgodność z międzynarodowymi standardami stowarzyszenia IEEE.
Ilustracja wprowadzająca do sieci kampusowych: schemat połączonych obiektów i infrastruktury teleinformatycznej

Projektowanie sieci kampusowej to złożony proces inżynierski, który wykracza daleko poza proste łączenie przełączników i komputerów przewodami sieciowymi. Wymaga on usystematyzowanej wiedzy z zakresu mediów transmisyjnych, protokołów komunikacyjnych, teorii kolejek, a także przepisów prawa telekomunikacyjnego oraz norm okablowania strukturalnego. Każda decyzja projektowa, począwszy od wyboru typu włókna światłowodowego, przez kalkulację przepustowości łączy dosyłowych, aż po konfigurację mechanizmów zapewniania jakości usług, wywiera bezpośredni wpływ na stabilność, wydajność oraz koszty eksploatacji infrastruktury przez wiele lat.

Współczesne sieci kampusowe stają przed wyzwaniami, które jeszcze dekadę temu nie występowały w takiej skali. Należą do nich masowa mobilność użytkowników w modelu BYOD, gwałtowny wzrost wolumenu transmisji wideo w wysokiej rozdzielczości, konwergencja usług głosowych i wizyjnych w jednolitym środowisku pakietowym IP, a także rygorystyczne wymogi ochrony danych osobowych i ciągłości działania wynikające z unijnej dyrektywy NIS 2. Inżynier sieciowy musi zatem projektować architekturę w sposób deterministyczny, uwzględniając nadmiarowość krytycznych łączy, bezpieczną segmentację oraz automatyzację procesów nadzoru telemetrycznego.

Celem niniejszego modułu wykładowego jest zbudowanie rzetelnych fundamentów teoretycznych i praktycznych niezbędnych do całościowego zrozumienia architektury sieci kampusowej. Obejmuje to warstwę fizyczną okablowania i węzłów dystrybucyjnych, modele logicznej adresacji i routingu, aż po polityki jakości usług oraz uwarunkowania prawno-organizacyjne. Taka perspektywa pozwala uniknąć typowych błędów popełnianych na etapach wdrożenia, takich jak nadmierne skomplikowanie małych instalacji lub niedoszacowanie zapotrzebowania na pasmo w węzłach szkieletowych dużych ośrodków akademickich.

Skróty użyte w tym slajdzie:
CAN - Campus Area Network - autonomiczna, prywatna infrastruktura teleinformatyczna łącząca sieci lokalne w obrębie wyznaczonego terenu należącego do jednej organizacji.
LAN - Local Area Network - lokalna sieć komputerowa obejmująca pojedyncze pomieszczenie, kondygnację lub budynek.
IEEE - Institute of Electrical and Electronics Engineers - międzynarodowa organizacja inżynierska opracowująca powszechnie stosowane standardy komunikacji przewodowej i bezprzewodowej.
BYOD - Bring Your Own Device - model organizacyjny zezwalający użytkownikom na podłączanie prywatnych urządzeń mobilnych do zasobów sieci instytucjonalnej.
IP - Internet Protocol - podstawowy protokół warstwy sieciowej odpowiedzialny za adresację i bezpołączeniowy transfer pakietów między węzłami.
NIS 2 - Network and Information Security Directive 2 - unijna dyrektywa w sprawie środków na rzecz wysokiego wspólnego poziomu cyberbezpieczeństwa w państwach członkowskich.

2/52

Cel i agenda wykładu

Przedstawienie struktury spotkania oraz kluczowych efektów uczenia się z zakresu architektury, wymiarowania i modelowania ruchu w sieci kampusowej.

Agenda spotkania

  • Definicje i specyfika sieci CAN: granice administracyjne, usytuowanie w hierarchii oraz relacja do sieci LAN, MAN i WAN.
  • Rola w organizacji: wsparcie procesów akademickich i biznesowych, obsługa systemów transakcyjnych oraz wyzwania mobilności i IoT.
  • Typologia i skala kampusów: architektura małego, średniego i dużego kampusu oraz struktura punktów MDF i IDF.
  • Topologie fizyczne: układy gwiazdy, podwójnej gwiazdy, pierścienia oraz siatki w połączeniach budynkowych.
  • Charakterystyka przepływu ruchu: dynamiczne relacje północ-południe i wschód-zachód oraz telemetria przepływów.
  • Wymiarowanie przepustowości: kalkulacja pasma, współczynnik nadsubskrypcji oraz eliminacja zjawiska mikrozatorów.
  • Konwergencja usług: integracja danych, telefonii VoIP, monitoringu IP oraz automatyki budynkowej BMS.
  • Jakość usług i prawo: mechanizmy QoS (opóźnienia, jitter, straty), wytyczne RFC 4594 oraz wymogi regulacji RODO i dyrektywy NIS 2.
Agenda wykładu wyznacza logiczny proces inżynierski: od formalnych definicji i klasyfikacji skali obiektu, przez fizyczne topologie i analizę charakterystyki ruchu, aż po wymiarowanie łączy, konwergencję usług i zapewnienie zgodności prawnej. Umożliwia słuchaczom zrozumienie współzależności między strukturą pasywną a mechanizmami jakościowymi.
Wizualizacja agendy wykładu z kluczowymi obszarami tematycznymi

Agenda niniejszego wykładu została ułożona według logiki inżynierskiego procesu projektowego: od precyzyjnych definicji i klasyfikacji skali obiektu, przez wybór fizycznej topologii, aż po zaawansowane modelowanie przepływu ruchu oraz wymiarowanie łączy. W inżynierii teleinformatycznej jednoznaczność pojęciowa stanowi warunek konieczny do sporządzenia poprawnej specyfikacji technicznej zamówienia publicznego oraz uniknięcia nieporozumień na etapie odbioru wykonanych prac.

Zrozumienie fundamentalnych różnic między strukturami LAN, CAN, MAN i WAN decyduje bezpośrednio o przyjętym modelu finansowania inwestycji (nakłady inwestycyjne CAPEX versus koszty operacyjne OPEX). Własność infrastruktury pasywnej w kampusie daje projektantowi pełną swobodę w doborze przepływności oraz technologii transmisyjnych, lecz nakłada jednocześnie pełną odpowiedzialność za utrzymanie ciągłości działania i serwisowanie węzłów.

W dalszej części spotkania szczegółowo przeanalizowano zagadnienia wymiarowania pasma, współczynnika nadsubskrypcji oraz eliminacji zjawiska mikrozatorów w buforach przełączników. Zagadnienia te, w połączeniu z zasadami konwergencji usług oraz prawnymi wymogami ochrony danych osobowych i cyberbezpieczeństwa, tworzą spójny zbiór wytycznych niezbędnych do zaprojektowania nowoczesnej sieci uczelnianej lub korporacyjnej.

Skróty użyte w tym slajdzie:
MAN - Metropolitan Area Network - sieć miejska o zasięgu aglomeracyjnym, łącząca rozproszone obiekty najczęściej za pośrednictwem łączy operatorów zewnętrznych.
WAN - Wide Area Network - sieć rozległa o zasięgu regionalnym, krajowym lub globalnym, wykorzystująca łącza dzierżawione i protokoły routingu zewnętrznego.
MDF - Main Distribution Frame - główny punkt dystrybucyjny w sieci kampusowej, stanowiący centralny węzeł komutacyjny i serwerowy całego ośrodka.
IDF - Intermediate Distribution Frame - pośredni punkt dystrybucyjny, zazwyczaj szafa teletechniczna obsługująca określone piętro lub skrzydło budynku.
QoS - Quality of Service - zestaw mechanizmów sieciowych gwarantujących zróżnicowaną obsługę pakietów w celu spełnienia wymagań jakościowych aplikacji czasu rzeczywistego.
VoIP - Voice over Internet Protocol - technologia cyfrowego przesyłania głosu w postaci pakietów danych przez sieci wykorzystujące protokół IP.
BMS - Building Management System - zintegrowany system automatyki odpowiedzialny za monitorowanie i sterowanie instalacjami technicznymi budynku.
RODO - Rozporządzenie o Ochronie Danych Osobowych - akt prawny Unii Europejskiej regulujący zasady bezpiecznego przetwarzania i ochrony danych osób fizycznych.

3/52

Wykaz literatury i dokumentów odniesienia

Wskazanie literatury źródłowej, norm technicznych oraz zaleceń międzynarodowych stanowiących bazę wiedzy inżynierskiej dla sieci kampusowych.

Literatura źródłowa i normy techniczne

Dokumenty odniesienia w inżynierii teleinformatycznej dzielą się na literaturę akademicką opisującą uniwersalne zasady działania systemów, formalne normy okablowania (PN-EN, ISO/IEC), standardy protokołów komunikacyjnych (IETF RFC, IEEE) oraz akty prawne regulujące bezpieczeństwo informacji i ciągłość działania infrastruktury krytycznej.
Zalecana literatura techniczna, normy IETF i IEEE oraz dokumenty normalizacyjne

Podręcznik autorstwa Kurosego i Rossa stanowi kanoniczne źródło wiedzy akademickiej w obszarze sieci komputerowych. Jego szczególną wartością jest dogłębne i metodyczne omówienie modelu warstwowego, mechanizmów kontroli przepływu w protokole TCP oraz algorytmów routingu wewnętrznego i zewnętrznego. Uzupełnieniem tej literatury są opracowania praktyczne, takie jak publikacja Pawła Zaręby, które konfrontują zasady teoretyczne z realiami wdrożeniowymi w architekturach przełączników wielowarstwowych.

W obszarze infrastruktury pasywnej nadrzędną rolę odgrywają zharmonizowane normy okablowania strukturalnego: europejska PN-EN 50173-1 oraz międzynarodowa ISO/IEC 11801-1. Dokumenty te ściśle kodyfikują parametry fizyczne torów transmisyjnych (od skrętki miedzianej kategorii 6 i 6A po włókna światłowodowe wielomodowe OM3-OM5 i jednomodowe OS2), dopuszczalne długości łączy stałych oraz rygorystyczne procedury pomiarowe przy odbiorze instalacji teletechnicznych.

Wymiarowanie jakości usług oraz aspekty formalne opierają się na standardach inżynierskich IETF i zaleceniach Międzynarodowego Związku Telekomunikacyjnego ITU-T. Zalecenie ITU-T G.114 określa krytyczne progi opóźnienia jednokierunkowego dla transmisji mowy, natomiast dokument RFC 4594 dostarcza kompletnych wytycznych dotyczących klasyfikacji i znakowania ruchu w architekturze DiffServ. Ramy te dopełniają wymogi prawne: unijne rozporządzenie RODO oraz dyrektywa NIS 2, narzucające bezwzględną konieczność logicznej segmentacji i redundancji infrastruktury krytycznej.

Skróty użyte w tym slajdzie:
PKN - Polski Komitet Normalizacyjny - krajowa jednostka normalizacyjna odpowiedzialna za opracowywanie i zatwierdzanie Polskich Norm (PN).
ISO - International Organization for Standardization - międzynarodowa organizacja standaryzacyjna zrzeszająca krajowe instytuty normalizacyjne.
IEC - International Electrotechnical Commission - międzynarodowa organizacja opracowująca normy z zakresu elektrotechniki, elektroniki i telekomunikacji.
ITU-T - International Telecommunication Union - Telecommunication Standardization Sector - wyspecjalizowany sektor ONZ ustanawiający globalne standardy telekomunikacyjne.
IETF - Internet Engineering Task Force - międzynarodowe otwarte stowarzyszenie inżynierów rozwijające standardy internetowe w postaci dokumentów RFC.
RFC - Request for Comments - oficjalny dokument techniczny publikowany przez IETF, opisujący protokoły, procedury i konwencje internetowe.

4/52

Definicja sieci kampusowej (Campus Area Network)

Zdefiniowanie pojęcia sieci kampusowej oraz określenie jej granic administracyjnych, własnościowych i technologicznych.

Istota sieci kampusowej (CAN)

  • Pojęcie Campus Area Network (CAN): sieć łącząca wiele segmentów sieci lokalnych (LAN) w obrębie zwartego obszaru geograficznego.
  • Granice własności: pełna kontrola jednej organizacji (uczelni, szpitala, przedsiębiorstwa) nad infrastrukturą pasywną (kable, kanalizacja) i aktywną.
  • Niezależność operatorska: brak konieczności korzystania z dzierżawionych traktów operatorów telekomunikacyjnych wewnątrz terenu kampusu.
  • Jednorodność technologiczna: jednolita polityka bezpieczeństwa, spójna architektura adresacji i wspólne standardy sprzętowe zgodne z zaleceniami IEEE.
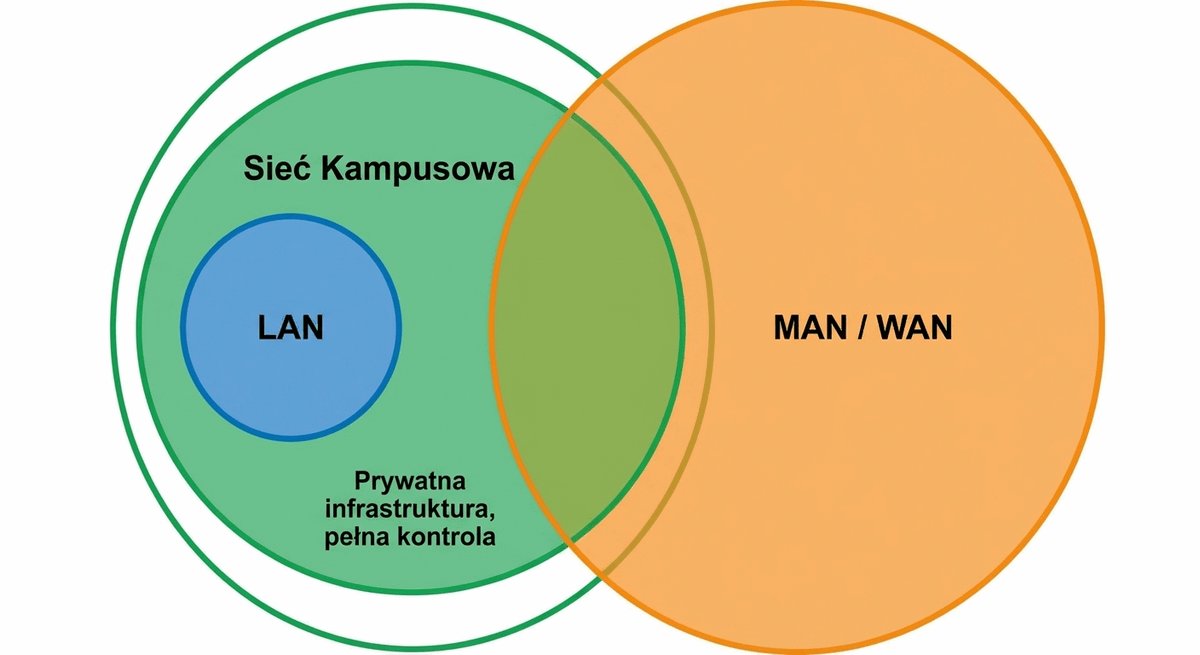
Sieć kampusowa (Campus Area Network - CAN) to prywatny kompleks teleinformatyczny integrujący wiele budynków na ograniczonym obszarze geograficznym pod jednym zarządem administracyjnym. Stanowi pomost między klasyczną siecią lokalną pojedynczego budynku a publiczną siecią rozległą, gwarantując pełną suwerenność nad trasami kablowymi i urządzeniami aktywnymi.
Schemat relacji sieci kampusowej do sieci lokalnej LAN oraz sieci metropolitalnej MAN i rozległej WAN

Definicja sieci kampusowej (Campus Area Network - CAN) opiera się na trzech filarach: zasięgu przestrzennym, jednolitym modelu własnościowym oraz suwerenności administracyjnej. Terytorium kampusu charakteryzuje się zwartym obszarem geograficznym, w którym dana instytucja - taka jak uczelnia wyższa, szpital kliniczny, ośrodek badawczy czy park przemysłowy - posiada pełne prawo do instalowania i eksploatacji własnej kanalizacji teletechnicznej oraz kabli światłowodowych między obiektami.

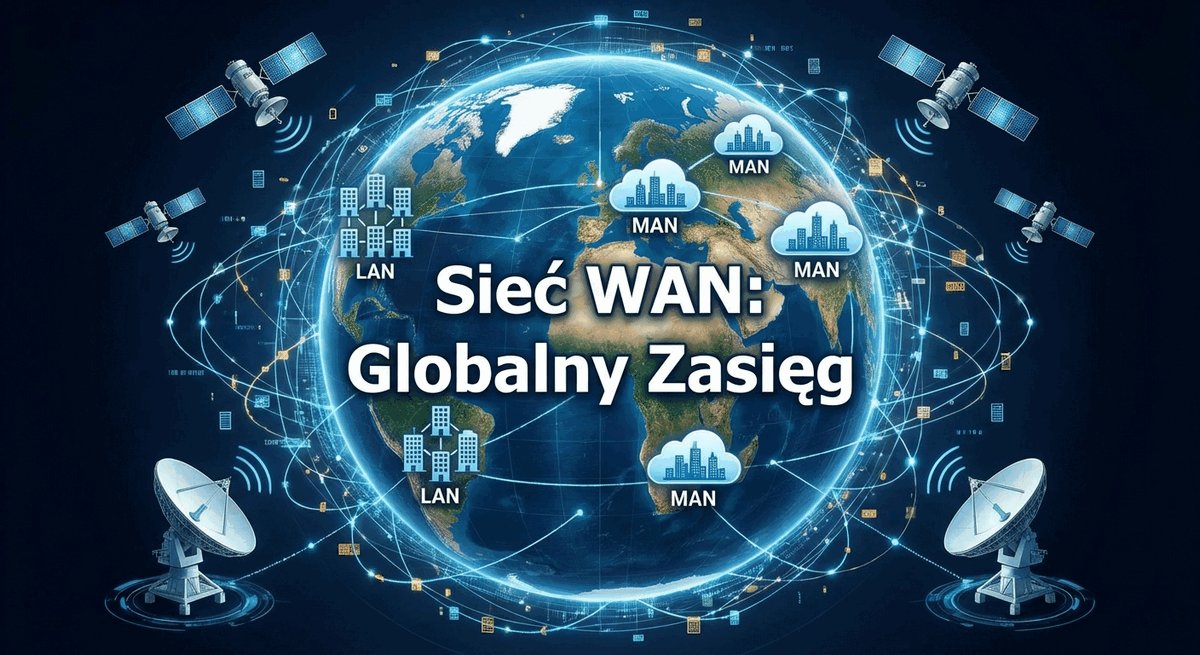
W przeciwieństwie do sieci miejskich MAN czy sieci rozległych WAN, sieć kampusowa eliminuje konieczność dzierżawienia magistralnych traktów transmisyjnych od operatorów telekomunikacyjnych. Pozwala to na realizację połączeń międzybudynkowych o bardzo wysokich przepustowościach (np. 10 Gb/s, 40 Gb/s lub 100 Gb/s) przy znikomym marginalnym koszcie przesyłu pojedynczego gigabajta danych, ponieważ koszt budowy traktów stanowi jednorazowy wydatek inwestycyjny.

Autonomia infrastruktury nakłada jednak na zespół projektowy pełną odpowiedzialność za stabilność i bezpieczeństwo całego ekosystemu. W sieci kampusowej nie funkcjonuje zewnętrzny operator, który odpowiadałby za parametry SLA w łączach wewnętrznych. Projektant musi zatem samodzielnie przewidzieć procedury awaryjnego przełączania torów transmisyjnych, zaimplementować systemy zasilania bezprzerwowego oraz wdrożyć całodobowy nadzór telemetryczny eliminujący ryzyko przestojów operacyjnych.

Skróty użyte w tym slajdzie:
CAN - Campus Area Network - prywatna infrastruktura teleinformatyczna łącząca segmenty LAN w obrębie wydzielonego terenu instytucjonalnego.
SLA - Service Level Agreement - umowa gwarantująca określony poziom jakości świadczonych usług teleinformatycznych, w tym wskaźnik dostępności i czas usunięcia awarii.
MTBF - Mean Time Between Failures - średni czas bezawaryjnej pracy urządzenia lub systemu między kolejnymi usterkami technicznymi.
MTTR - Mean Time To Repair - średni czas niezbędny do naprawy i przywrócenia pełnej funkcjonalności uszkodzonego elementu infrastruktury.

5/52

Sieć kampusowa w relacji do LAN, MAN i WAN

Wskazanie miejsca sieci kampusowej w hierarchii sieci teleinformatycznych i porównanie jej z sieciami LAN, MAN i WAN.

Usytuowanie w hierarchii sieciowej

  • Relacja z siecią LAN: sieć LAN obejmuje pojedynczy pokój, piętro lub budynek; sieć kampusowa CAN integruje dziesiątki takich sieci LAN w spójną całość.
  • Relacja z siecią MAN: sieć miejska MAN łączy obiekty oddalone o wiele kilometrów w granicach aglomeracji, najczęściej przy użyciu łączy operatorów miejskich.
  • Relacja z siecią WAN: sieć rozległa WAN łączy oddziały w skali kraju lub globu za pośrednictwem dzierżawionych traktów operatorskich lub szyfrowanych tuneli VPN.
  • Rola pośrednika: sieć kampusowa stanowi platformę koncentracji ruchu użytkowników przed przesłaniem go do sieci zewnętrznych i chmury.
Pozycjonowanie sieci kampusowej w hierarchii teleinformatycznej wynika z jej zasięgu geograficznego oraz modelu własnościowego. W odróżnieniu od sieci MAN i WAN, sieć CAN nie korzysta z obcej infrastruktury tranzytowej do łączenia swoich węzłów, co eliminuje opłaty abonamentowe za łącza wewnętrzne i pozwala na stosowanie bardzo wysokich przepustowości.
Diagram pozycjonowania sieci kampusowej pomiędzy sieciami lokalnymi LAN a sieciami MAN i WAN

Relacja sieci kampusowej do pozostałych kategorii teleinformatycznych - LAN, MAN i WAN - wynika w pierwszej kolejności ze struktury własności mediów oraz zakresu kontroli inżynierskiej. Sieć LAN to instalacja ściśle wewnątrzbudynkowa, ograniczona do pojedynczych pomieszczeń lub kondygnacji, bazująca w przeważającej mierze na symetrycznym okablowaniu miedzianym o zasięgu do 100 metrów. Sieć kampusowa integruje dziesiątki lub setki takich jednostek LAN w spójny organizm logiczny, wykorzystując własne szkielety światłowodowe.

W przypadku sieci metropolitalnych MAN i rozległych WAN architektura ulega zasadniczej zmianie: instytucja nie dysponuje własną fizyczną trasą kablową łączącą odległe punkty, lecz korzysta z usług komercyjnych operatorów telekomunikacyjnych. Wymusza to comiesięczne opłaty abonamentowe (OPEX) uzależnione od wykupionej przepustowości oraz podporządkowanie się zewnętrznym parametrom SLA. W sieci CAN inwestor ponosi koszty budowy infrastruktury kablowej raz (CAPEX), zyskując całkowitą swobodę w zwiększaniu przepływności poprzez wymianę wkładek optycznych.

W architekturze globalnej sieć kampusowa pełni funkcję platformy agregacji i koncentracji ruchu przed skierowaniem go na łącza zewnętrzne. Na styku sieci CAN z siecią MAN lub WAN lokuje się routery brzegowe, zapory sieciowe NGFW oraz translatory adresów NAT. Węzeł ten odpowiada za rygorystyczne egzekwowanie polityk bezpieczeństwa, filtrowanie niepożądanego ruchu oraz kształtowanie priorytetów QoS dla połączeń wychodzących do Internetu i chmury publicznej.

Skróty użyte w tym slajdzie:
CAPEX - Capital Expenditures - nakłady inwestycyjne ponoszone na zakup, budowę lub modernizację trwałych środków infrastruktury sieciowej.
OPEX - Operational Expenditures - bieżące koszty operacyjne ponoszone na codzienne utrzymanie, licencje i dzierżawę łączy telekomunikacyjnych.
Dark Fiber - Ciemne włókno - nieoświetlone włókno światłowodowe dzierżawione lub posiadane na własność, którego urządzenia transmisyjne instaluje i konfiguruje użytkownik.
VPN - Virtual Private Network - wirtualna sieć prywatna tworząca bezpieczny, zaszyfrowany tunel komunikacyjny ponad publicznym medium transmisyjnym.

6/52

Zestawienie porównawcze właściwości sieci LAN, CAN i WAN

Sformalizowanie kluczowych różnic architektonicznych, własnościowych, wydajnościowych oraz kosztowych pomiędzy sieciami LAN, CAN i WAN.

Porównanie kluczowych parametrów

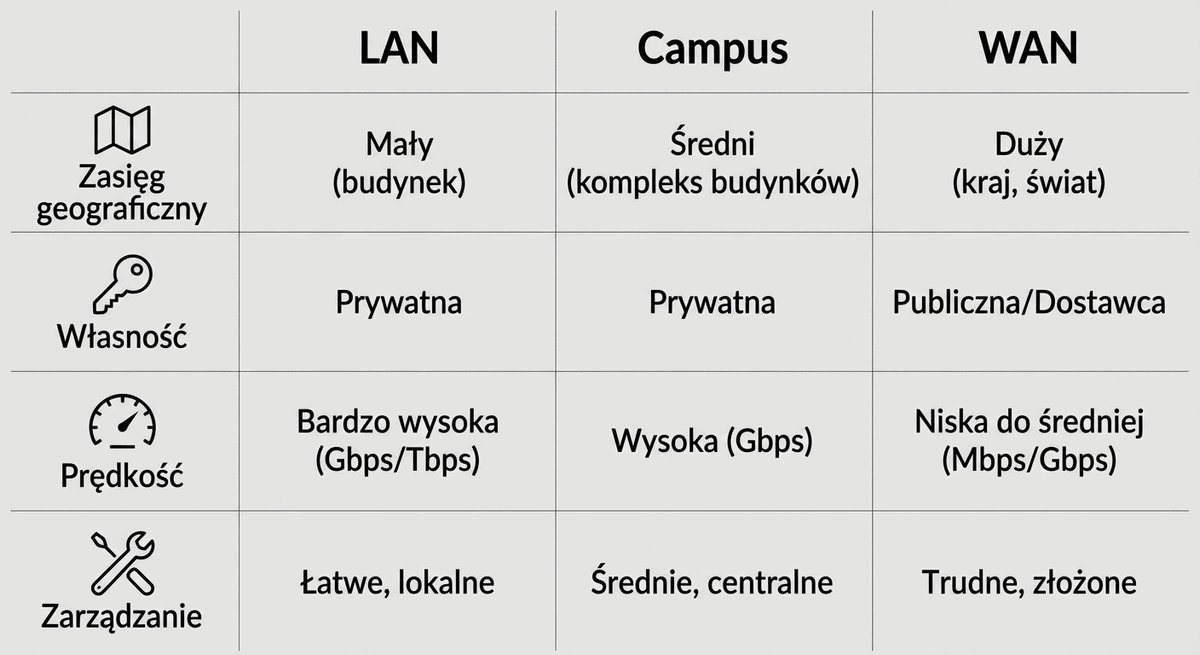
  • Zasięg geograficzny: LAN (do 100 m na pojedynczy trakt miedziany), CAN (od setek metrów do kilku kilometrów), WAN (brak ograniczeń terytorialnych).
  • Własność infrastruktury: LAN i CAN - w całości własność organizacji; WAN - infrastruktura telekomunikacyjna współdzielona i zarządzana przez operatora.
  • Typowe przepływności: LAN i CAN (od 1 Gb/s w dostępie do 40-100 Gb/s w szkieletach światłowodowych); WAN (zależnie od kontraktu SLA, zazwyczaj od kilkudziesięciu Mb/s do 10 Gb/s).
  • Opóźnienia pakietów (latency): LAN (poniżej 1 ms), CAN (zwykle 1-3 ms), WAN (od kilkunastu do setek milisekund w relacjach międzykontynentalnych).
  • Struktura kosztów (CAPEX/OPEX): w sieci CAN dominują nakłady inwestycyjne (CAPEX) na własne kable i przełączniki, w WAN - stałe koszty abonamentowe (OPEX).
Porównanie właściwości sieci dowodzi, że sieć kampusowa CAN łączy elastyczność i gigabitowe przepływności sieci lokalnych LAN z obszarem wieloobiektowym typowym dla małych sieci MAN. Brak opłat za przesyłanie danych wewnątrz kampusu pozwala na nieodpłatną wymianę dużych wolumenów danych między budynkami przy minimalnych opóźnieniach.
Tabela porównawcza charakterystyk sieci LAN, sieci kampusowej oraz sieci WAN

Szczegółowe zestawienie właściwości sieci LAN, CAN i WAN ujawnia zasadnicze kontrasty w kluczowych wskaźnikach wydajnościowych. W sieciach lokalnych LAN i kampusowych CAN opóźnienia pakietów (latency) są minimalne i zamykają się zazwyczaj w przedziale od ułamków milisekundy do 2-3 milisekund, a dostępna przepustowość w rdzeniu sięga 40-100 Gb/s. W sieciach WAN opóźnienia wynoszą od kilkunastu do ponad stu milisekund, a pasmo jest ściśle limitowane warunkami kontraktu operatorskiego.

Pod względem ekonomicznym sieć kampusowa opiera się na dominacji nakładów inwestycyjnych (CAPEX). Zakup wysokiej klasy przełączników modułowych, okablowania światłowodowego jednomodowego OS2 oraz szaf teletechnicznych wiąże się ze znacznym kosztem początkowym, lecz gwarantuje bardzo niski koszt jednostkowy przesyłu danych przez kolejnych kilkanaście lat. W sieciach rozległych WAN przeważają stałe opłaty abonamentowe (OPEX), które rosną proporcjonalnie do zapotrzebowania na pasmo.

Inżynierskie konsekwencje tych różnic determinują architekturę aplikacji. W sieci CAN projektant może bez przeszkód planować operacje o wysokiej intensywności przesyłu, takie jak centralne tworzenie kopii zapasowych SAN/NAS, replikację maszyn wirtualnych czy rozgłaszanie obrazów dysków przez sieć. W przypadku łączy WAN każda transmisja musi być optymalizowana pod kątem redukcji wolumenu danych i kompensacji opóźnień transmisji pakietów.

Skróty użyte w tym slajdzie:
RTT - Round Trip Time - całkowity czas potrzebny na przesłanie pakietu danych ze źródła do odbiorcy i odebranie potwierdzenia powrotnego.
SMF - Single-Mode Fiber - światłowód jednomodowy charakteryzujący się bardzo małą średnicą rdzenia (ok. 9 mikrometrów) i znikomą dyspersją modalną, stosowany na duże odległości.
MMF - Multi-Mode Fiber - światłowód wielomodowy o większej średnicy rdzenia (50 mikrometrów), stosowany w połączeniach wewnątrzbudynkowych na dystansach do kilkuset metrów.

7/52

Specyfika środowiska kampusowego

Przedstawienie uwarunkowań architektonicznych, specyfiki użytkowników oraz różnorodności urządzeń końcowych w środowisku kampusowym.

Wyzwania środowiska wieloobiektowego

  • Wielobudynkowa architektura: obiekty dydaktyczne, laboratoria badawcze, budynki rektoratu, biblioteki, domy studenckie oraz obiekty sportowe.
  • Heterogeniczność użytkowników: zróżnicowane grupy o znacznie odmiennych uprawnieniach (studenci, naukowcy, pracownicy dziekanatów, goście).
  • Zróżnicowanie urządzeń końcowych: stacje robocze, laptopy, smartfony, drukarki sieciowe, aparatura pomiarowa, kamery dozorowe oraz czujniki automatyki budynkowej.
  • Wysoka dynamika przyłączeń: cykliczne fale logowania tysięcy urządzeń mobilnych w przerwach między zajęciami, wymagające wydajnych mechanizmów DHCP i Wi-Fi.
Środowisko kampusowe charakteryzuje się wysoką gęstością użytkowników, nieprzewidywalną rotacją urządzeń w ciągu doby oraz koniecznością równoległej obsługi procesów o zróżnicowanym stopniu krytyczności. Wymusza to elastyczne projektowanie warstwy dostępu oraz rygorystyczną separację logiki sieciowej.
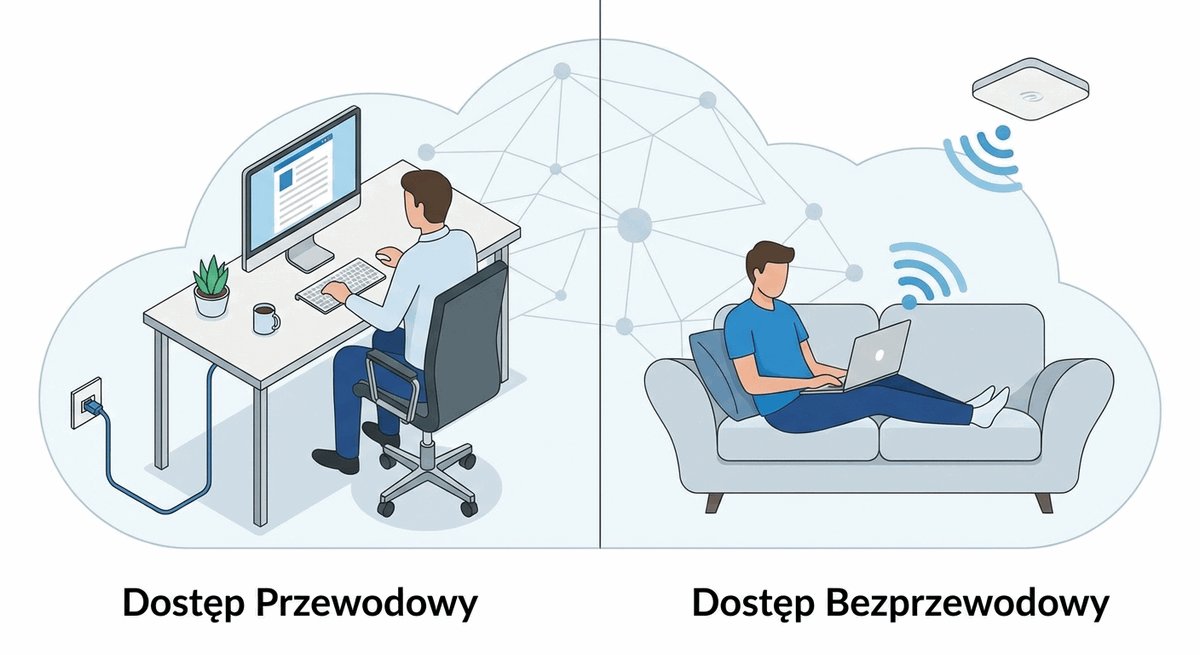
Schemat łączności przewodowej i bezprzewodowej urządzeń w kampusie

Środowisko sieci kampusowej odznacza się unikalną specyfiką, która odróżnia je od klasycznych sieci przedsiębiorstw komercyjnych. Podstawowym wyróżnikiem jest rozproszenie obiektów o diametralnie różnym przeznaczeniu funkcjonalnym: wielkie aule wykładowe, specjalistyczne laboratoria badawcze, obiekty administracji uczelnianej, biblioteki cyfrowe, a także domy studenckie i obiekty rekreacyjne zlokalizowane na jednym obszarze.

Drugim czynnikiem jest skrajna heterogeniczność grup użytkowników oraz przetwarzanych informacji. Sieć kampusowa musi równolegle zapewniać otwarty, elastyczny dostęp do zasobów internetowych dla tysięcy studentów i gości, gwarantować wysokie pasmo dla obliczeń naukowych, a zarazem bezwzględnie izolować poufne dane osobowe, finansowe i kadrowe przetwarzane przez jednostki administracyjne.

Trzecim wyzwaniem jest zróżnicowanie podłączanych urządzeń oraz ich dynamiczne zachowanie w czasie. Obok standardowych stacji roboczych w laboratoriach, sieć obsługuje tysiące smartfonów i laptopów przemieszczających się między budynkami, setki kamer monitoringu wizyjnego IP, czytniki kontroli dostępu oraz czujniki instalacji budynkowych. Wymaga to zaawansowanych mechanizmów kontroli dostępu do medium oraz elastycznego przydzielania parametrów transmisyjnych.

Skróty użyte w tym slajdzie:
PoE - Power over Ethernet - standard przesyłania energii elektrycznej do urządzeń końcowych (np. telefonów VoIP, kamer IP, punktów AP) za pomocą skrętki miedzianej.
VLAN - Virtual Local Area Network - technologia logicznej segmentacji sieci w warstwie 2, izolująca ruch rozgłoszeniowy i podnosząca poziom bezpieczeństwa.
NAC - Network Access Control - system centralnego uwierzytelniania i autoryzacji urządzeń końcowych przed przyznaniem im dostępu do określonych zasobów sieciowych.

8/52

Kluczowe wymagania stawiane sieciom kampusowym

Zestawienie fundamentalnych wymagań inżynierskich i operacyjnych determinujących proces projektowania sieci kampusowej.

Filary projektowe architektury kampusowej

  • Wysoka dostępność (High Availability): odporność na pojedyncze punkty awarii (SPOF) dzięki nadmiarowości zasilaczy, traktów kablowych i przełączników.
  • Skalowalność (Scalability): modułowa struktura pozwalająca na włączanie nowych budynków i sal bez modernizacji rdzenia sieci.
  • Determinizm i przewidywalność: gwarancja stałych parametrów opóźnień i przepustowości dla usług czasu rzeczywistego (VoIP, wideo).
  • Bezpieczeństwo i segmentacja: izolacja stref studenckich od krytycznych zasobów administracyjnych i finansowych.
  • Zarządzalność i telemetria: zautomatyzowane wdrażanie konfiguracji, centralny nadzór nad stanem łączy oraz natychmiastowa detekcja anomalii.
Wymagania inżynierskie stawiane sieci kampusowej stanowią zbiór kryteriów technicznych, które decydują o odporności systemu na zakłócenia, zdolności do bezawaryjnej pracy oraz łatwości eksploatacji. Spełnienie tych założeń wymaga zastosowania hierarchicznego podziału ról oraz automatycznych mechanizmów redundancji.
Zestawienie czynników projektowych: użytkownicy, pasmo, dostępność i budżet TCO

Współczesne sieci kampusowe muszą spełniać pięć fundamentalnych wymagań inżynierskich: wysoką dostępność, skalowalność, determinizm, bezpieczeństwo oraz zarządzalność. Wysoka dostępność (High Availability) oznacza odporność na awarie pojedynczych komponentów (SPOF). Osiąga się ją poprzez dublowanie przełączników rdzeniowych, wielościeżkowość łączy światłowodowych oraz redundantne układy zasilania prądem przemiennym i stałym.

Skalowalność zapewnia zdolność infrastruktury do płynnego dołączania nowych obiektów, sal laboratoryjnych czy punktów dostępowych Wi-Fi bez zakłócania ciągłości pracy istniejących segmentów. Realizuje się to za pomocą architektury modułowej, w której warstwa rdzenia szkieletowego pozostaje niezmienna, a rozbudowie ulegają wyłącznie moduły dystrybucji i dostępu.

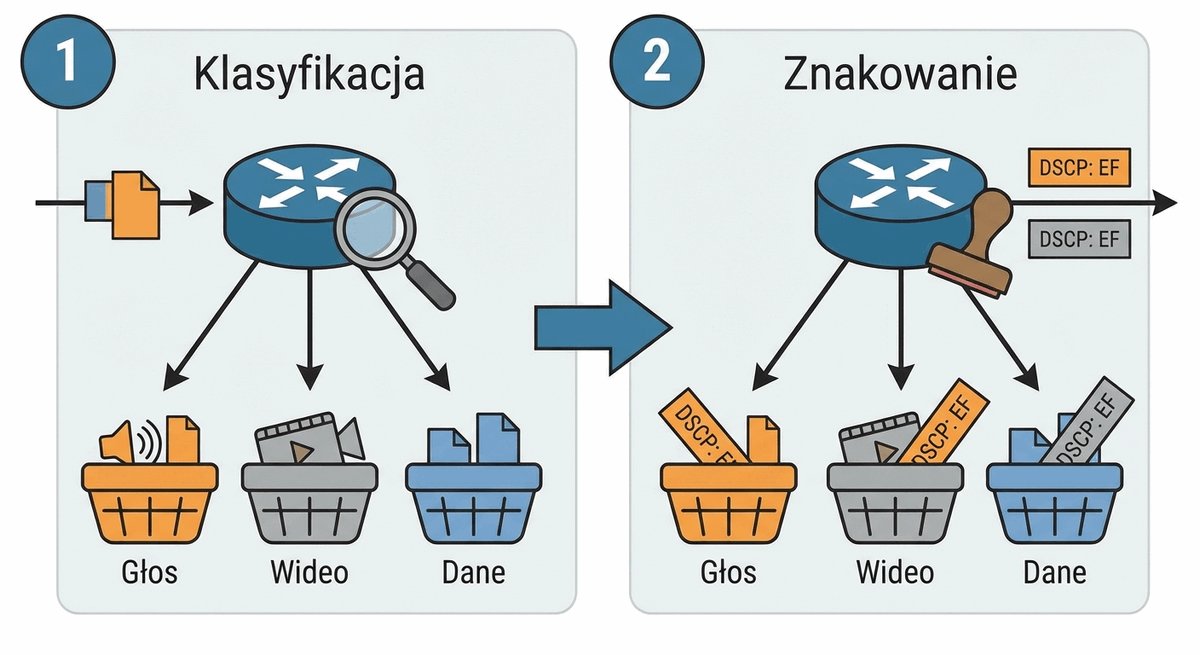
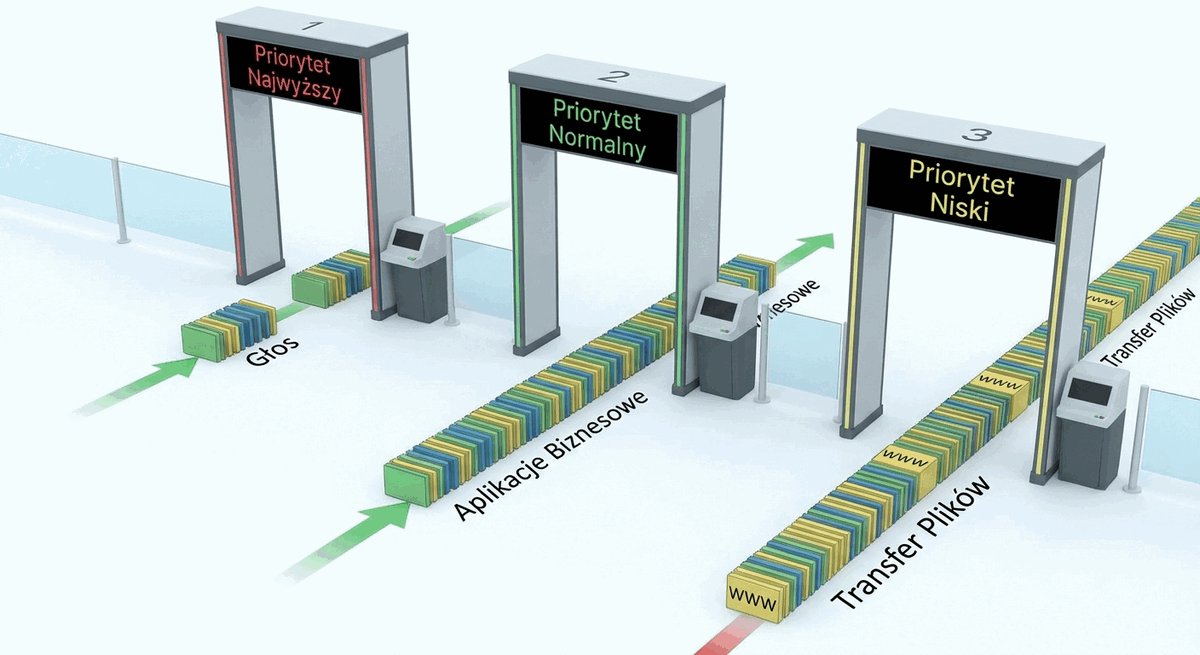
Determinizm i przewidywalność oznaczają zdolność sieci do zagwarantowania stałych parametrów transmisyjnych (opóźnienia, jittera i przepustowości) dla usług krytycznych. W sieci konwergentnej, gdzie ruch danych konkuruje z wrażliwą transmisją głosu VoIP i obrazu monitoringu, stabilność parametrów zależy od bezbłędnej konfiguracji mechanizmów jakości usług QoS na każdym etapie przełączania.

Bezpieczeństwo i zarządzalność stanowią filary operacyjne. Bezpieczeństwo wymusza rygorystyczną mikrosegmentację ruchu i weryfikację tożsamości użytkowników w oparciu o zasady Zero Trust. Zarządzalność opiera się na centralnych systemach telemetrii i automatyzacji, które w trybie ciągłym monitorują stan magistral, wykrywają anomalie w ruchu i archiwizują kopie konfiguracji urządzeń aktywnych.

Skróty użyte w tym slajdzie:
HA - High Availability - wysoka dostępność systemu teleinformatycznego zapewniana przez redundancję komponentów i natychmiastowe procedury awaryjnego przełączania.
SPOF - Single Point of Failure - pojedynczy punkt awarii w infrastrukturze, którego uszkodzenie skutkuje paraliżem działania całego systemu.
KPI - Key Performance Indicator - kluczowy wskaźnik efektywności wykorzystywany do monitorowania i oceny jakości funkcjonowania usług sieciowych.

9/52

Rola sieci kampusowej w funkcjonowaniu organizacji

Ukazanie sieci kampusowej jako kluczowej infrastruktury krytycznej decydującej o ciągłości działania nowoczesnej instytucji.

Sieć jako fundament operacyjny

  • Infrastruktura krytyczna instytucji: jakakolwiek przerwa w łączności uniemożliwia realizację zajęć dydaktycznych, egzaminów i procesów administracyjnych.
  • Krwiobieg usług cyfrowych: środowisko pracy systemów dziekanatowych (np. USOS), platform e-learningowych, repozytoriów naukowych i bibliotek cyfrowych.
  • Wsparcie komunikacji multimedialnej: realizacja tysięcy równoczesnych połączeń telefonii IP, wideokonferencji i transmisji strumieniowych.
  • Brama do naukowych sieci szkieletowych: bezpośrednia integracja z ogólnopolską siecią optyczną PIONIER oraz paneuropejską siecią badawczą GÉANT.
Rola sieci kampusowej ewoluowała od pomocniczego medium biurowego do strategicznej infrastruktury operacyjnej organizacji. Jej stabilność, przepustowość i bezpieczeństwo decydują o reputacji instytucji, ciągłości realizacji kontraktów badawczych oraz sprawności obsługi administracyjnej.
Wizualizacja roli sieci komputerowej jako fundamentu procesów w organizacji

W ciągu ostatnich dekad rola sieci kampusowej przeszła radykalną ewolucję: z pomocniczego narzędzia biurowego stała się ona infrastrukturą krytyczną warunkującą ciągłość funkcjonowania całej instytucji. Awaria sieci szkieletowej na uczelni lub w szpitalu klinicznym oznacza natychmiastowy paraliż dydaktyki, zablokowanie sesji egzaminacyjnych, brak dostępu do elektronicznej dokumentacji medycznej oraz zamrożenie operacji księgowych.

Jako krwiobieg usług cyfrowych, sieć kampusowa musi w sposób niezawodny obsługiwać zintegrowane systemy zarządzania uczelnią (np. USOS), platformy zdalnego nauczania, repozytoria dorobku naukowego oraz zautomatyzowane biblioteki cyfrowe. Wiele z tych platform wymaga transakcyjnej integralności danych i natychmiastowego czasu reakcji baz relacyjnych, co stawia wysokie wymagania przed warstwą transportową.

Szczególną rolą sieci w ośrodkach akademickich jest pełnienie funkcji bezpiecznej bramy do ogólnopolskiej sieci optycznej PIONIER oraz paneuropejskiej sieci GÉANT. Dedykowane łącza optyczne o wysokiej przepustowości umożliwiają naukowcom bezpośrednie podłączanie się do międzynarodowych laboratoriów, wymianę wieloterabajtowych zbiorów danych i korzystanie z rozproszonych klastrów obliczeniowych na całym świecie.

Skróty użyte w tym slajdzie:
ERP - Enterprise Resource Planning - zintegrowany system informatyczny wspomagający zarządzanie wszystkimi procesami i zasobami instytucji.
CRM - Customer Relationship Management - system do zarządzania relacjami z klientami, studentami lub partnerami instytucjonalnymi.
LMS - Learning Management System - platforma internetowa wspomagająca prowadzenie kursów e-learningowych, publikację materiałów i ocenianie studentów.
HPC - High-Performance Computing - zaawansowane środowiska obliczeniowe dużej mocy oparte na klastrach wieloprocesorowych.
BCM - Business Continuity Management - zarządzanie ciągłością działania organizacji, obejmujące plany postępowania na wypadek kryzysu lub awarii infrastruktury.

10/52

Wsparcie procesów dydaktycznych i badawczych

Szczegółowa analiza specyficznych wymagań teleinformatycznych generowanych przez dydaktykę i badania naukowe.

Profil ruchu dydaktyczno-naukowego

  • Masowy dostęp w audytoriach: setki studentów w jednej sali równocześnie pobierających materiały dydaktyczne i strumieniujących wykłady w rozdzielczości 4K.
  • Laboratoria komputerowe: konieczność równoczesnego rozgłaszania obrazów systemów operacyjnych (PXE/TFTP) do setek maszyn przed rozpoczęciem zajęć.
  • Wymagania badań naukowych (Big Data): transmisja wielogigabajtowych zbiorów danych z mikroskopów elektronowych, rezonansów i symulatorów.
  • Klastry obliczeniowe (HPC): wymóg ultraniskich opóźnień, buforów bezstratnych oraz dedykowanych kanałów o przepustowościach 40/100 Gb/s.
Wsparcie procesów akademickich wymaga od sieci jednoczesnego radzenia sobie z dwoma odmiennymi typami obciążeń: masowym, rozproszonym ruchem internetowym tysięcy studentów oraz skoncentrowanymi, wielogigabitowymi transferami danych naukowych, które nie mogą powodować przeciążenia szkieletu.
Schemat integracji sieci z kluczowymi procesami biznesowymi przedsiębiorstwa

Procesy dydaktyczne generują w sieci kampusowej specyficzne zjawiska dynamiczne. W dużych audytoriach wykładowych, mieszczących po kilkuset studentów, dochodzi do gwałtownego zagęszczenia stacji bezprzewodowych. Wymaga to starannego planowania komórek radiowych Wi-Fi w paśmie 5 GHz i 6 GHz, tak aby uniknąć kolizji kanałowych i zapewnić każdemu słuchaczowi stabilne pasmo na potrzeby interaktywnych ćwiczeń i materiałów multimedialnych.

W laboratoriach komputerowych kluczowym wyzwaniem inżynierskim jest jednoczesne wdrażanie obrazów systemów operacyjnych przed rozpoczęciem zajęć. Wykorzystanie protokołów PXE i TFTP do rozgłaszania wielogigabajtowych plików instalacyjnych na dziesiątki komputerów potrafi całkowicie zablokować porty przełączników, jeśli sieć nie została wyposażona w odpowiednie polityki kształtowania ruchu lub mechanizmy transmisji grupowej (multicast).

Z kolei środowisko badań naukowych i zaawansowanych symulacji (Big Data, HPC) charakteryzuje się generowaniem tzw. przepływów słoniowych (elephant flows) - pojedynczych, długotrwałych transmisji wysycających pełne pasmo łącza. Klastry obliczeniowe wymagają łączy o bardzo niskiej latencji, bezstratnego buforowania pakietów oraz dedykowanych VLAN-ów badawczych podłączonych wprost do ogólnopolskiej sieci PIONIER.

Skróty użyte w tym slajdzie:
VDI - Virtual Desktop Infrastructure - technologia wirtualizacji środowiska pulpitu roboczego uruchamianego na centralnych serwerach w centrum danych.
PXE - Preboot Execution Environment - standard środowiska uruchamiania stacji roboczej bezpośrednio przez interfejs sieciowy przed załadowaniem lokalnego systemu operacyjnego.
TFTP - Trivial File Transfer Protocol - uproszczony protokół przesyłania plików bazujący na protokole UDP, powszechnie stosowany w procedurach bootowania sieciowego.
PIONIER - Polska Sieć Optyczna - krajowa szerokopasmowa sieć optyczna łącząca ośrodki akademickie i badawcze w jednolitą infrastrukturę informatyczną.

11/52

Obsługa systemów administracyjnych i bazodanowych

Omówienie charakterystyki ruchu transakcyjnego oraz wymogów bezpieczeństwa dla systemów administracyjnych i ERP.

Ruch transakcyjny i bazy danych

  • Systemy klasy ERP i dziekanaty: transakcyjny profil ruchu (zapytania SQL, RPC), wysoka wrażliwość na zerwanie sesji TCP i retransmisje.
  • Elektroniczny obieg dokumentów: transfer poufnych plików, umów i decyzji administracyjnych wymagający integralności i szyfrowania.
  • Systemy kontroli dostępu (SKD) i RCP: stały, niewielki ruch telemetryczny z czytników kart zbliżeniowych i kołowrotów o najwyższym priorytecie dostarczenia.
  • Konieczność izolacji: bezwzględny wymóg fizycznej lub logicznej separacji strefy administracyjnej od ogólnodostępnej sieci studenckiej.
Ruch administracyjny w sieci kampusowej cechuje się relatywnie niewielką objętością w porównaniu ze strumieniami multimedialnymi, lecz ma krytyczne znaczenie prawne i operacyjne. Każde zakłócenie integralności danych finansowych czy osobowych naraża instytucję na odpowiedzialność prawną i straty finansowe.
Schemat kontroli dostępu użytkowników i urządzeń do centralnych zasobów IT

Transmisja danych pochodzących z systemów administracyjnych i bazodanowych rządzi się odmiennymi prawami niż ruch przeglądania stron WWW czy pobierania plików multimedialnych. Aplikacje dziekanatowe (np. USOS), księgowe oraz kadrowe generują ruch o profilu ściśle transakcyjnym, oparty na protokołach SQL i wywołaniach zdalnych procedur (RPC). Ruch ten cechuje się niewielkimi rozmiarami pakietów, lecz skrajną wrażliwością na gubienie ramek i zrywanie sesji TCP.

Utrata pakietu w sesji bazodanowej wywołuje natychmiastowe retransmisje, wstrzymanie okna przesyłu i zablokowanie kolejnych zapytań w aplikacji użytkownika końcowego. W skrajnych przypadkach zatory w sieci prowadzą do przekroczenia limitu czasu sesji (timeout) i niespójności przetwarzanych transakcji, co zagraża integralności kluczowych rejestrów uczelnianych.

Równie ważnym segmentem administracyjnym są systemy kontroli dostępu fizycznego (SKD) oraz rejestracji czasu pracy (RCP). Urządzenia te - czytniki kart zbliżeniowych, kołowroty i rygle elektromagnetyczne - generują ciągły, drobny ruch telemetryczny. Ze względu na bezpieczeństwo ludzi i mienia, ruch ten musi być traktowany z wysokim priorytetem oraz bezwzględnie izolowany w odrębnych, zabezpieczonych wirtualnych sieciach logicznych (VLAN).

Skróty użyte w tym slajdzie:
RDBMS - Relational Database Management System - system zarządzania relacyjnymi bazami danych oparty na strukturach tabelarycznych i języku SQL.
ACID - Atomicity, Consistency, Isolation, Durability - zestaw czterech właściwości gwarantujących poprawne i niezawodne wykonywanie transakcji w bazach danych.
RPO - Recovery Point Objective - maksymalny dopuszczalny okres, z którego dane mogą zostać utracone w wyniku wystąpienia awarii systemu informatycznego.
RTO - Recovery Time Objective - maksymalny dopuszczalny czas potrzebny na przywrócenie sprawności operacyjnej systemu teleinformatycznego po awarii.
SKD - System Kontroli Dostępu - zespół urządzeń elektronicznych i oprogramowania regulujący fizyczny dostęp osób do wydzielonych stref i pomieszczeń.
RCP - Rejestracja Czasu Pracy - elektroniczny system ewidencjonowania obecności i czasu pracy pracowników za pośrednictwem kart identyfikacyjnych.

12/52

Współczesne wyzwania: mobilność, IoT i praca hybrydowa

Identyfikacja najnowszych trendów technologicznych redefiniujących tradycyjne podejście do projektowania sieci kampusowych.

Nowe wektory obciążenia sieci

  • Model BYOD (Bring Your Own Device): każdy student i pracownik wnosi średnio 2-3 urządzenia przenośne, co zwielokrotnia zapotrzebowanie na adresy IP i punkty dostępowe.
  • Ekspansja internetu rzeczy (IoT): tysiące bezprzewodowych czujników temperatury, inteligentnych zamków, sterowników oświetlenia i liczników energii.
  • Platformy pracy hybrydowej: masowe korzystanie z wideokonferencji (MS Teams, Zoom) generujące symetryczny ruch UDP o stałej przepływności i wysokich wymaganiach QoS.
  • Weryfikacja tożsamości na brzegu: konieczność dynamicznego przypisywania uprawnień i sieci VLAN na podstawie tożsamości użytkownika i stanu urządzenia.
Nowoczesna sieć kampusowa przestała być środowiskiem statycznym zdominowanym przez komputery stacjonarne podłączone do stałych gniazdek. Dominacja łączności bezprzewodowej, mobilności oraz zróżnicowanych urządzeń IoT wymusza dynamiczną segmentację i inteligentne zarządzanie pasmem w punkcie dostępu.
Schemat infrastruktury sieci bezprzewodowej WLAN z punktami dostępowymi i kontrolerem WLC

Współczesna sieć kampusowa funkcjonuje w warunkach bezprecedensowej mobilności oraz pracy hybrydowej. Powszechne wdrożenie modelu BYOD oznacza, że każdy pracownik i student wnosi do kampusu przeciętnie od dwóch do trzech urządzeń komunikacyjnych (laptop, smartfon, tablet). Zjawisko to powoduje gwałtowny wzrost zapotrzebowania na wolne adresy IP w pulach DHCP oraz zmusza projektantów do budowy gęstych sieci punktów dostępowych Wi-Fi pracujących w standardach 802.11ax oraz 802.11be.

Równocześnie w infrastrukturze kampusowej lawinowo przybywa urządzeń internetu rzeczy (IoT). Należą do nich czujniki środowiskowe, inteligentne głowice termostatyczne, sterowniki oświetlenia, liczniki energii oraz autonomiczne zamki w drzwiach. Większość urządzeń IoT dysponuje bardzo ograniczoną mocą obliczeniową i prostym stosem sieciowym, przez co stanowią one potencjalny wektor ataków hakerskich i wymagają bezwzględnej izolacji na poziomie warstwy dostępu.

Trzecim elementem współczesnych wyzwań jest model pracy i nauki hybrydowej, w którym wideokonferencje (Microsoft Teams, Zoom) stały się codziennością. Ruch ten generuje symetryczne, ciągłe strumienie UDP o stałej przepływności i zerowej tolerancji na opóźnienia oraz straty pakietów. Wymusza to porzucenie tradycyjnego zaufania obwodowego na rzecz architektury Zero Trust, w której każde urządzenie i użytkownik są dynamicznie weryfikowani przed uzyskaniem dostępu do sieci.

Skróty użyte w tym slajdzie:
IoT - Internet of Things - koncepcja łączenia w sieć urządzeń wyposażonych w czujniki i oprogramowanie w celu automatycznego zbierania i wymiany danych.
ZTNA - Zero Trust Network Access - model bezpieczeństwa zakładający brak domyślnego zaufania do jakiegokolwiek użytkownika lub urządzenia, wymagający ciągłego uwierzytelniania.
DHCP - Dynamic Host Configuration Protocol - protokół automatycznego przydzielania konfiguracji sieciowej (adresu IP, maski podsieci, bramy domyślnej i serwerów DNS) urządzeniom klienckim.

13/52

Czynniki decydujące o skali i architekturze sieci kampusowej

Omówienie podstawowych kryteriów inżynierskich determinujących dobór modelu architektonicznego i parametrów sprzętowych.

Kryteria wymiarowania i doboru modelu

  • Liczba użytkowników równoczesnych: od kilkuset użytkowników w małych filiach do kilkudziesięciu tysięcy na dużych uniwersytetach.
  • Rozległość przestrzenna: liczba obiektów oraz odległości między budynkami, wymuszające wybór medium transmisyjnego (światłowód wielomodowy OM4 lub jednomodowy OS2).
  • Ograniczenia budżetowe (CAPEX i OPEX): optymalizacja kosztów zakupu przełączników, licencji oprogramowania oraz późniejszego zużycia energii elektrycznej.
  • Stan infrastruktury pasywnej: dostępność i pojemność kanalizacji teletechnicznej, stan tras kablowych oraz parametry szaf krosowniczych.
Skala i architektura sieci kampusowej są wynikiem kompromisu inżynierskiego pomiędzy wymaganiami dotyczącymi wydajności i niezawodności a realiami budżetowymi i przestrzennymi inwestora. Prawidłowy dobór architektury zapobiega zarówno kosztownemu przeszacowaniu sprzętu, jak i powstawaniu wąskich gardeł.
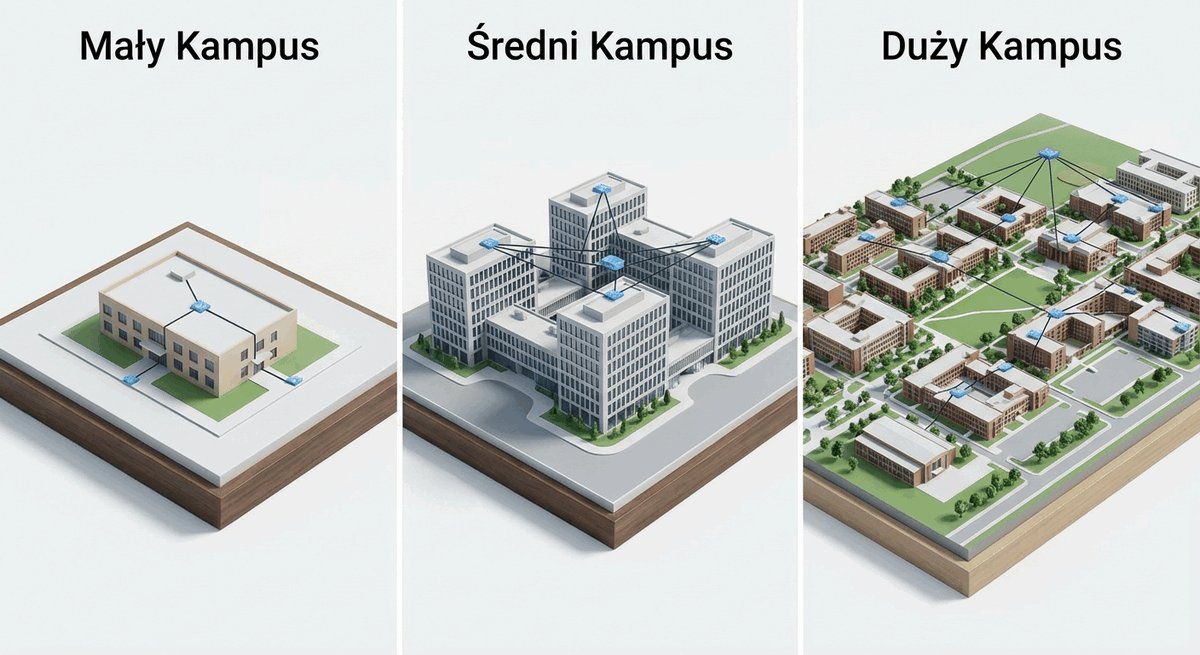
Wizualizacja różnych skal sieci kampusowej: mała, średnia i duża

Wybór optymalnej architektury sieci kampusowej zależy od dogłębnej analizy szeregu czynników technicznych, przestrzennych i ekonomicznych. Podstawowym parametrem wymiarującym jest szacowana liczba użytkowników i stacji roboczych pracujących w warunkach szczytowego obciążenia. Od tej wielkości zależy gęstość portów w warstwie dostępu, zapotrzebowanie na przepustowość łączy dosyłowych oraz moc obliczeniowa matryc przełączających w rdzeniu.

Drugim kryterium jest rozległość przestrzenna kampusu oraz topografia terenu. W kampusie skupionym w jednym lub dwóch sąsiadujących obiektach możliwe jest zastosowanie ekonomicznego modelu ze zwiniętym rdzeniem (Collapsed Core) i łączy miedzianych lub wielomodowych. W przypadku rozległych ośrodków wieloobiektowych, oddalonych od siebie o setki metrów lub kilometry, konieczne staje się ułożenie kabli światłowodowych jednomodowych OS2 oraz budowa dedykowanej warstwy dystrybucji budynkowej.

Kluczową rolę odgrywają również uwarunkowania budżetowe (analiza TCO łącząca wydatki inwestycyjne CAPEX i koszty eksploatacji OPEX) oraz stan zastanej infrastruktury pasywnej. Przed przystąpieniem do zakupu urządzeń aktywnych inżynier musi przeprowadzić drobiazgową inwentaryzację kanalizacji teletechnicznej, rezerwy włókien optycznych, parametrów klimatyzacji w szafach krosowniczych oraz dostępnej mocy zasilania gwarantowanego UPS.

Skróty użyte w tym slajdzie:
TCO - Total Cost of Ownership - całkowity koszt posiadania infrastruktury, obejmujący koszty zakupu, instalacji, utrzymania, energii elektrycznej i serwisu w pełnym cyklu życia.

14/52

Klasyfikacja skali: mały kampus (Small Campus)

Scharakteryzowanie założeń projektowych, parametrów i specyfiki technicznej małych obiektów kampusowych.

Profil techniczny małego kampusu

  • Zakres wielkości: od 200 do 500 użytkowników równoczesnych, zazwyczaj 1 lub 2 zwarte budynki o ograniczonej powierzchni.
  • Minimalistyczna struktura punktów: pojedynczy główny punkt dystrybucyjny (MDF) połączony bezpośrednio z kilkoma szafami piętrowymi (IDF).
  • Uproszczona warstwa routingu: routing między sieciami VLAN zlokalizowany w węźle centralnym; brak potrzeby wdrażania złożonych protokołów dynamicznych.
  • Priorytety inżynierskie: niski koszt wdrożenia (CAPEX), prostota konfiguracji oraz bezobsługowość urządzeń aktywnych.
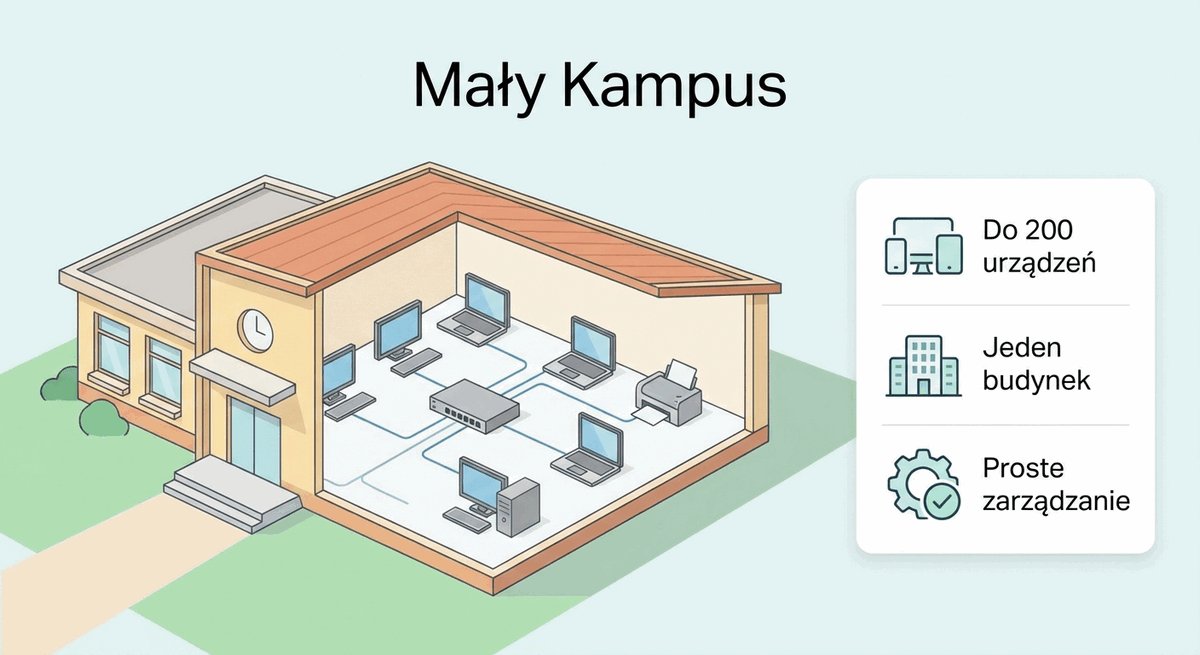
Mały kampus (Small Campus) to instalacja sieciowa obejmująca jeden lub dwa budynki o łącznej liczbie kilkuset węzłów dostępowych. Nie wymaga budowy wielopoziomowego szkieletu transmisyjnego, a jej funkcjonalność opiera się na integracji podstawowych usług w kompaktowym węźle dystrybucyjnym.
Schemat architektury sieci małego kampusu

Mały kampus (Small Campus) to kategoria sieci obejmująca zazwyczaj od 200 do 500 aktywnych użytkowników, zlokalizowanych w jednym lub maksymalnie dwóch zwartych budynkach. Typowymi przykładami takich instalacji są zamiejscowe wydziały uczelni, małe instytuty badawcze, szkoły pomaturalne lub filie przedsiębiorstw. Ze względu na ograniczoną skalę terytorialną odległości między węzłami rzadko przekraczają kilkaset metrów, co pozwala na uproszczenie fizycznej struktury okablowania.

W strukturze teletechnicznej małego kampusu dominuje minimalistyczny układ punktów dystrybucyjnych: pojedyncza główna serwerownia (MDF) połączona jest bezpośrednio z kilkoma szafami piętrowymi (IDF). Z punktu widzenia logicznego routing między podsieciami VLAN odbywa się centralnie w węźle głównym. Eliminuje to konieczność uruchamiania skomplikowanych protokołów routingu dynamicznego w warstwie dystrybucji, co znacząco obniża złożoność administracyjną całego systemu.

Priorytetem inżynierskim przy projektowaniu małego kampusu jest maksymalizacja relacji wydajności do ceny przy jednoczesnym zapewnieniu wysokiej niezawodności. Zespoły informatyczne w takich obiektach liczą zazwyczaj od jednej do dwóch osób, dlatego urządzenia aktywne muszą charakteryzować się stabilnością, prostotą konfiguracji, energooszczędnością oraz możliwością zdalnego zarządzania bez konieczności ciągłej interwencji personelu na miejscu.

Skróty użyte w tym slajdzie:
L2 - Warstwa 2 (Data Link Layer) - warstwa łącza danych w modelu OSI odpowiedzialna za komutację ramek na podstawie adresów fizycznych MAC.
L3 - Warstwa 3 (Network Layer) - warstwa sieciowa w modelu OSI realizująca routing pakietów w oparciu o logiczną adresację protokołu IP.
SVI - Switched Virtual Interface - logiczny interfejs warstwy 3 przypisany do konkretnej sieci VLAN na przełączniku wielowarstwowym, pełniący rolę bramy domyślnej.

15/52

Architektura i charakterystyka małego kampusu

Przedstawienie schematu połączeń i zasad projektowych architektury ze zwiniętym rdzeniem (Collapsed Core).

Model zwiniętego rdzenia (Collapsed Core)

  • Konsolidacja warstw: połączenie zadań warstwy rdzenia i warstwy dystrybucji w jednej parze przełączników wielowarstwowych (L3).
  • Łącza dosyłowe: bezpośrednie łącza światłowodowe lub miedziane 1 Gb/s lub 10 Gb/s biegnące z przełączników dostępowych do zwiniętego rdzenia.
  • Centralizacja serwerów i styku: lokalna macierz dyskowa, kontrolery oraz zapory brzegowe podłączone wprost do przełączników rdzeniowo-dystrybucyjnych.
  • Korzyści architektoniczne: redukcja liczby urządzeń pośrednich, mniejszy pobór energii oraz brak opóźnień między warstwami szkieletu.
Architektura zwiniętego rdzenia (Collapsed Core) to wzorzec projektowy przeznaczony dla małych i średnich sieci, w którym warstwy rdzenia i dystrybucji zostają fizycznie scalone w jeden blok urządzeń. Zapewnia to optymalny bilans kosztów przy zachowaniu pełnej redundancji bramy i segmentacji VLAN.
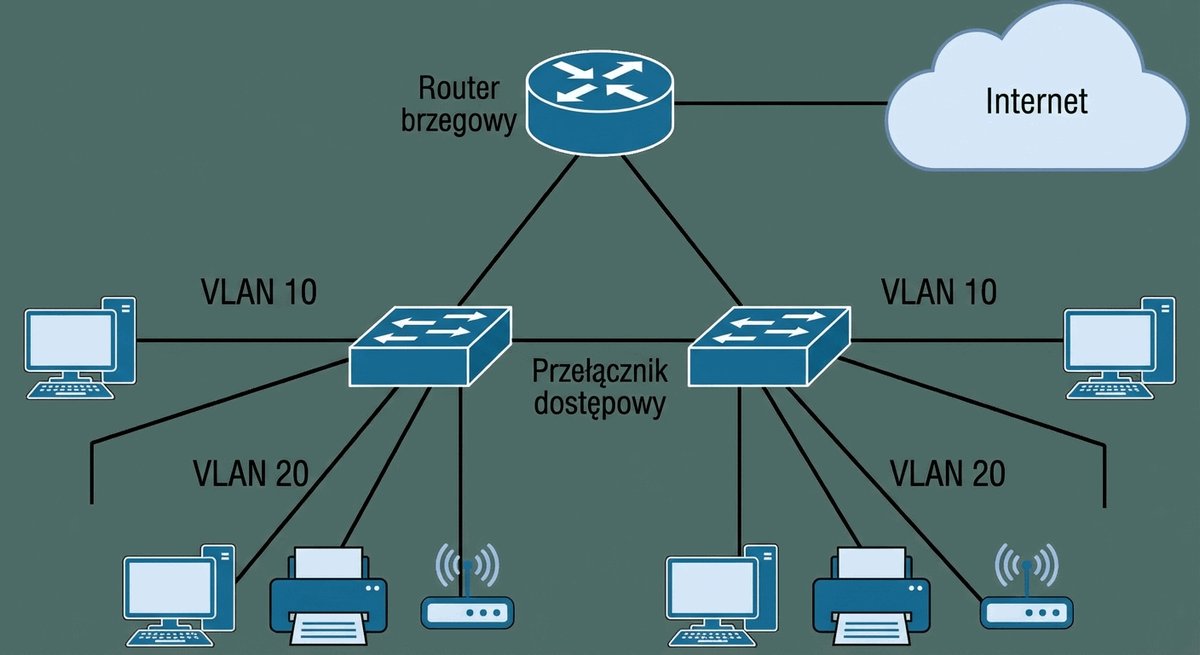
Schemat blokowy topologii małego kampusu w układzie collapsed core z routerem brzegowym i przełącznikami

Architektura małego kampusu realizowana jest powszechnie w modelu ze zwiniętym rdzeniem (Collapsed Core). W modelu tym funkcje warstwy dystrybucji oraz warstwy rdzenia zostają skonsolidowane w jednej parze fizycznych przełączników wielowarstwowych L3. Przełączniki te pełnią jednocześnie rolę centralnego punktu wymiany ruchu, bram domyślnych dla wszystkich sieci VLAN oraz węzła agregacji łączy dosyłowych (uplink) biegnących ze szaf IDF.

Połączenia dosyłowe z warstwy dostępu realizowane są za pomocą pojedynczych lub zagregowanych łączy światłowodowych o przepustowości 1 Gb/s lub 10 Gb/s (SFP+). Zastosowanie protokołu LACP pozwala na zestawienie podwójnych połączeń fizycznych w logiczne wiązki Port-Channel, co podwaja dostępne pasmo i eliminuje ryzyko odcięcia szafy dostępowej w przypadku uszkodzenia jednego z włókien lub wkładek optycznych.

Główną zaletą modelu Collapsed Core jest redukcja liczby urządzeń aktywnych, co bezpośrednio przekłada się na mniejsze zapotrzebowanie na przestrzeń w szafach rack, niższe rachunki za energię elektryczną i chłodzenie oraz ograniczenie kosztów licencji. Dodatkowo wyeliminowanie dedykowanej warstwy dystrybucyjnej skraca ścieżkę pakietów wewnątrz kampusu, co pozwala utrzymać opóźnienia transmisyjne poniżej jednej milisekundy.

Skróty użyte w tym slajdzie:
Collapsed Core - Zwinięty rdzeń - architektura sieci kampusowej łącząca warstwę rdzenia i warstwę dystrybucji w jednym zespole przełączników wielowarstwowych.
STP - Spanning Tree Protocol - protokół drzewa rozpinającego zapobiegający powstawaniu pętli przełączania w warstwie 2 poprzez blokowanie nadmiarowych ścieżek.
RSTP - Rapid Spanning Tree Protocol - udoskonalona, szybka wersja protokołu drzewa rozpinającego (standard IEEE 802.1w) skracająca czas konwergencji sieci do kilkuset milisekund.
LACP - Link Aggregation Control Protocol - znormalizowany standard IEEE 802.3ad/802.1AX służący do dynamicznego łączenia wielu portów fizycznych w jedną logiczną magistralę transmisyjną.

16/52

Klasyfikacja skali: średni kampus (Medium Campus)

Określenie kryteriów klasyfikacyjnych oraz wymagań technicznych dla średniej wielkości kompleksów kampusowych.

Profil techniczny średniego kampusu

  • Zakres wielkości: od 500 do 2500 użytkowników równoczesnych, zespół od 3 do 8 oddzielnych obiektów budowlanych.
  • Podział węzłowy: wyodrębnienie dedykowanych punktów dystrybucyjnych dla każdego budynku (Building Distribution).
  • Routing w warstwie dystrybucji: przeniesienie interfejsów SVI i routingu między sieciami VLAN na poziom węzłów budynkowych.
  • Wydzielone centrum danych: powstanie dedykowanego modułu serwerowego (Server Farm) obsługującego wspólne aplikacje uczelniane.
Średni kampus (Medium Campus) to wielobiektowy zespół budynków wymagający wyraźnego odseparowania łączności wewnątrzbudynkowej od szkieletu łączącego poszczególne obiekty. Wprowadzenie dedykowanych węzłów dystrybucji pozwala na lokalną izolację awarii i ograniczenie zasięgu domen rozgłoszeniowych.
Schemat struktury sieci średniego kampusu z podziałem na obiekty

Średni kampus (Medium Campus) to infrastruktura obsługująca od 500 do 2500 użytkowników równoczesnych, rozlokowanych w zespole od 3 do 8 budynków. Typowymi przykładami są kampusy wydziałowe dużych uniwersytetów, szpitale powiatowe lub rozbudowane zakłady produkcyjno-biurowe. Przy tej skali odległości między budynkami wynoszą od kilkuset metrów do ponad kilometra, co uniemożliwia stosowanie bezpośrednich połączeń miedzianych i wymusza budowę dedykowanego szkieletu światłowodowego.

W średnim kampusie następuje wyraźny podział węzłowy: w każdym budynku tworzy się dedykowany punkt dystrybucyjny (Building Distribution), który gromadzi ruch z poszczególnych pięter i szaf IDF tego obiektu. Interfejsy bram domyślnych (SVI) oraz routing między podsieciami VLAN zostają przeniesione na poziom dystrybucji budynkowej, dzięki czemu ruch lokalny między pracowniami wewnątrz jednego budynku nie obciąża centralnych łączy szkieletowych.

Charakterystycznym elementem średniego kampusu jest wyodrębnienie centralnego modułu serwerowego (Server Farm / Private Cloud), zlokalizowanego w punkcie MDF. Węzeł ten wymaga wdrożenia redundancji urządzeń aktywnych na poziomie protokołów pierwszej bramy (FHRP) oraz uruchomienia dynamicznego routingu wielościeżkowego (np. OSPF) w komunikacji z rdzeniem kampusu.

Skróty użyte w tym slajdzie:
OSPF - Open Shortest Path First - zaawansowany protokół routingu dynamicznego stanu łącza (Link-State) szeroko stosowany w sieciach kampusowych.
VRRP - Virtual Router Redundancy Protocol - otwarty standard zapewniający redundancję bramy domyślnej w podsieciach poprzez wirtualny adres IP współdzielony przez parę routerów.
HSRP - Hot Standby Router Protocol - własnościowy protokół redundancji pierwszej bramy opracowany przez firmę Cisco, realizujący automatyczne przełączanie po awarii węzła głównego.

17/52

Architektura i charakterystyka średniego kampusu

Omówienie powiązań fizycznych i logicznych w architekturze średniego kampusu.

Struktura połączeń międzybudynkowych

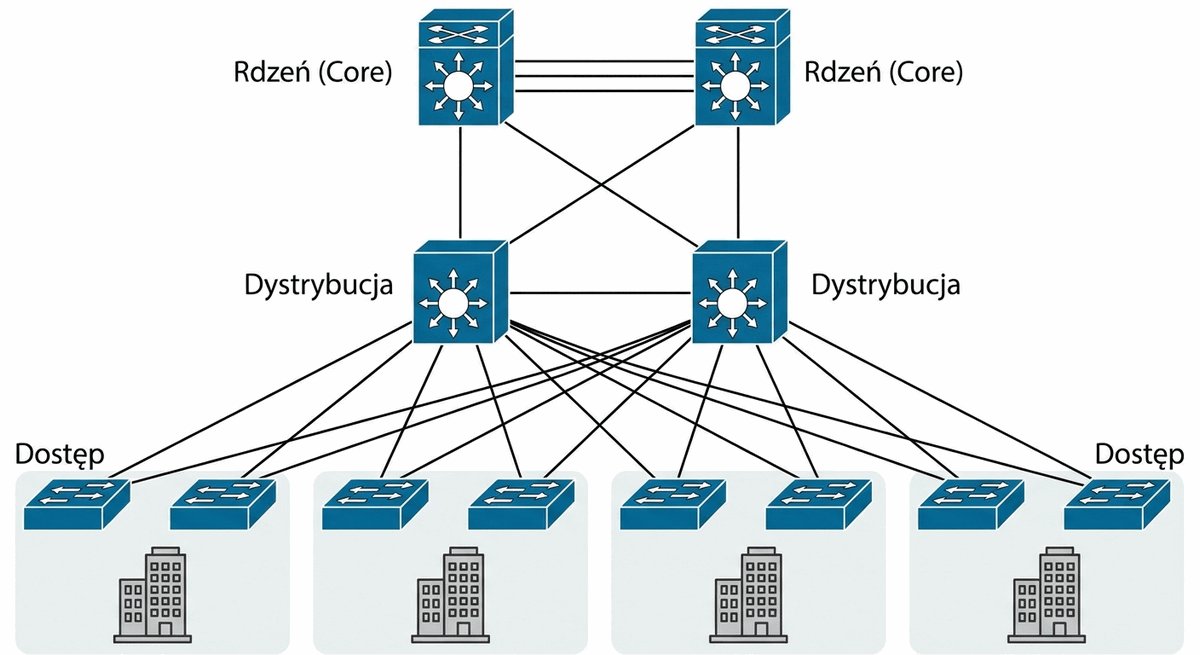
  • Hierarchia dwu- lub trójpoziomowa: przełączniki dostępowe IDF agregowane w dystrybucji budynkowej, która z kolei łączy się z rdzeniem kampusu w MDF.
  • Łącza szkieletowe (Campus Backbone): magistrale światłowodowe 10 Gb/s lub 25 Gb/s łączące budynki w topologii gwiazdy lub pierścienia.
  • Redundancja węzła głównego: zdublowane przełączniki rdzeniowe pracujące w klastrze (VSS/StackWise Virtual) zapewniające nieprzerwaną łączność.
  • Separacja ruchu budynkowego: ruch lokalny w danym budynku nie obciąża łączy szkieletowych biegnących do punktu centralnego MDF.
Architektura średniego kampusu opiera się na rozproszeniu zadań dystrybucyjnych do poszczególnych budynków przy zachowaniu scentralizowanego rdzenia zarządzającego transferem międzyobiektowym. Zapewnia to odporność na zatory i ułatwia planową modernizację poszczególnych obiektów.
Schemat topologii średniego kampusu z warstwami rdzenia, dystrybucji i dostępu

W architekturze średniego kampusu standardem staje się hierarchia trójpoziomowa lub dwupoziomowa hybrydowa, składająca się z przełączników dostępowych w szafach IDF, przełączników dystrybucji budynkowej oraz wydzielonego rdzenia kampusowego w węźle MDF. Przełączniki dostępowe łączą się z dystrybucją budynkową za pomocą łączy 10 Gb/s, a węzły budynkowe komunikują się ze szkieletem centralnym magistralami światłowodowymi 10 Gb/s lub 25 Gb/s (SFP28).

W celu zagwarantowania nieprzerwanej ciągłości pracy, węzeł rdzeniowy w MDF oraz punkty dystrybucyjne w kluczowych budynkach buduje się w oparciu o klastry dwóch przełączników pracujących w technologii wirtualizacji matrycy komutacyjnej (np. StackWise Virtual lub VSS). Pozwala to na prezentowanie pary fizycznych urządzeń jako pojedynczego logicznego węzła, co umożliwia zestawianie wielotorowych wiązek LACP (MEC - Multi-Chassis EtherChannel) bez konieczności blokowania łączy przez protokół STP.

Separacja ruchu na poziomie budynków znacząco redukuje tzw. domenę awarii (failure domain). W przypadku wystąpienia pętli logicznej, awarii zasilania lub ataku typu DoS w jednym ze skrzydeł dydaktycznych, problem pozostaje ograniczony do danego budynku i nie wpływa negatywnie na funkcjonowanie pozostałych obiektów kampusu.

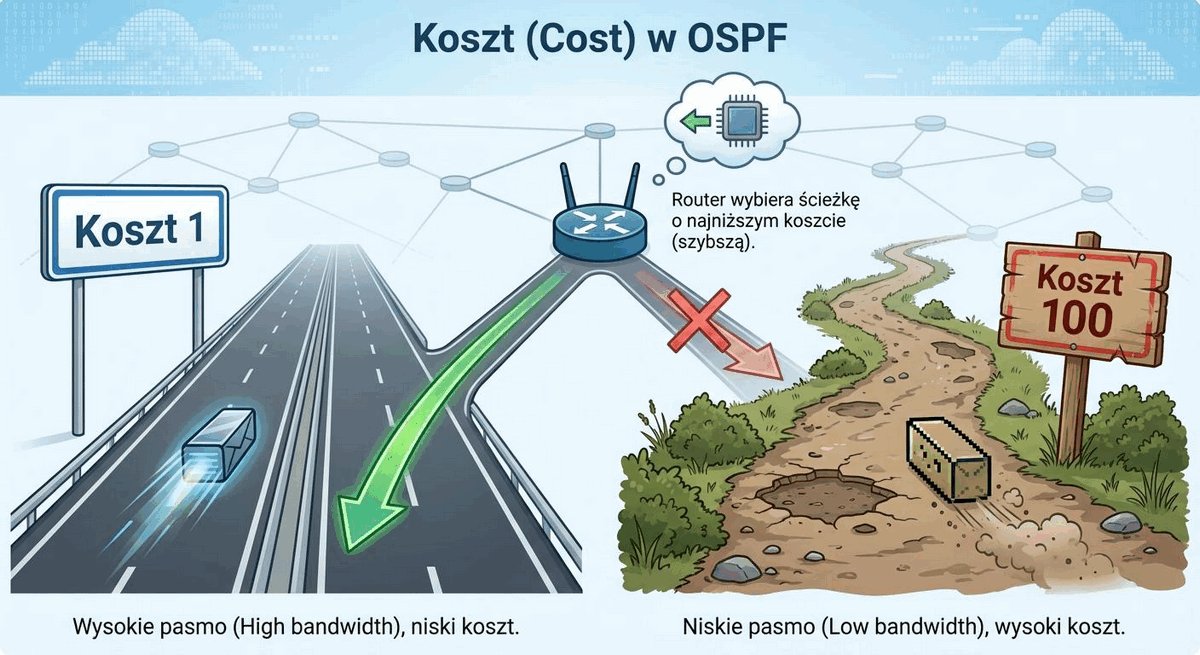
W warstwie szkieletowej stosuje się routing dynamiczny OSPF z równomiernym rozkładaniem obciążenia pomiędzy alternatywne ścieżki transmisyjne (ECMP). Pozwala to na pełne wykorzystanie przepustowości wszystkich zainstalowanych traktów światłowodowych i zapewnia czas konwergencji poniżej jednej sekundy w przypadku fizycznego przerwania kabla w wykopie teletechnicznym.

Skróty użyte w tym slajdzie:
ECMP - Equal-Cost Multi-Path - technologia routingu warstwy 3 pozwalająca na jednoczesne przesyłanie pakietów przez wiele równorzędnych tras o identycznym koszcie metryki.
PoE+ - Power over Ethernet Plus - rozszerzony standard zasilania przez skrętkę (IEEE 802.3at) dostarczający do 30 W mocy prądu stałego na każdy port przełącznika.
FHRP - First Hop Redundancy Protocol - ogólna nazwa rodziny protokołów (HSRP, VRRP, GLBP) gwarantujących wysoką dostępność bramy domyślnej dla hostów w podsieci.

18/52

Klasyfikacja skali: duży kampus (Large Campus)

Analiza wyzwań inżynierskich i charakterystyki dużych kompleksów korporacyjnych i uniwersyteckich.

Profil techniczny dużego kampusu

  • Zakres wielkości: od 2500 do kilkudziesięciu tysięcy użytkowników, od kilkunastu do kilkudziesięciu budynków na rozległym terenie.
  • Własna infrastruktura kanalizacyjna: wielokilometrowe trasy kablowe w kanalizacji pierwotnej i wtórnej oraz niezależne stacje transformatorowe.
  • Pełny model trójwarstwowy: bezwzględna konieczność rozdzielenia funkcji warstw rdzenia (Core), dystrybucji (Distribution) i dostępu (Access).
  • Routing dynamiczny: wdrożenie wieloobszarowego protokołu OSPF lub IS-IS z sumaryzacją tras na granicach bloków budynkowych.
Duży kampus (Large Campus) to rozległy kompleks o skali miejskiej, funkcjonujący jako autonomiczny system teleinformatyczny. Wymaga rygorystycznego podziału na moduły funkcjonalne, zaawansowanych mechanizmów inżynierii ruchu oraz wysokiej klasy urządzeń modułowych o przepustowościach rzędu terabitów na sekundę.
Wizualizacja wieloobiektowej infrastruktury dużego kampusu

Duży kampus (Large Campus) to najbardziej wymagająca klasa sieci teleinformatycznych, obsługująca od 2500 do nawet kilkudziesięciu tysięcy użytkowników równoczesnych, rozlokowanych w kilkunastu lub kilkudziesięciu budynkach na obszarze obejmującym setki hektarów. Klasycznymi przykładami takich obiektów są wielowydziałowe uniwersytety, miasteczka akademickie, centralne szpitale kliniczne oraz korporacyjne ośrodki badawczo-rozwojowe.

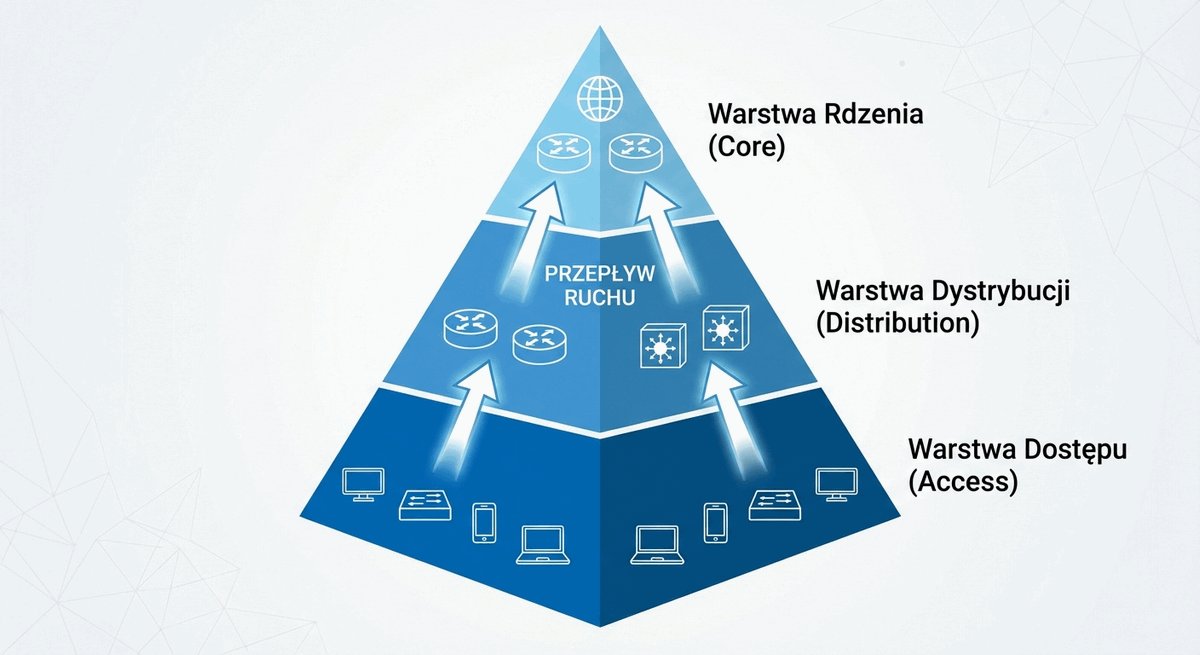
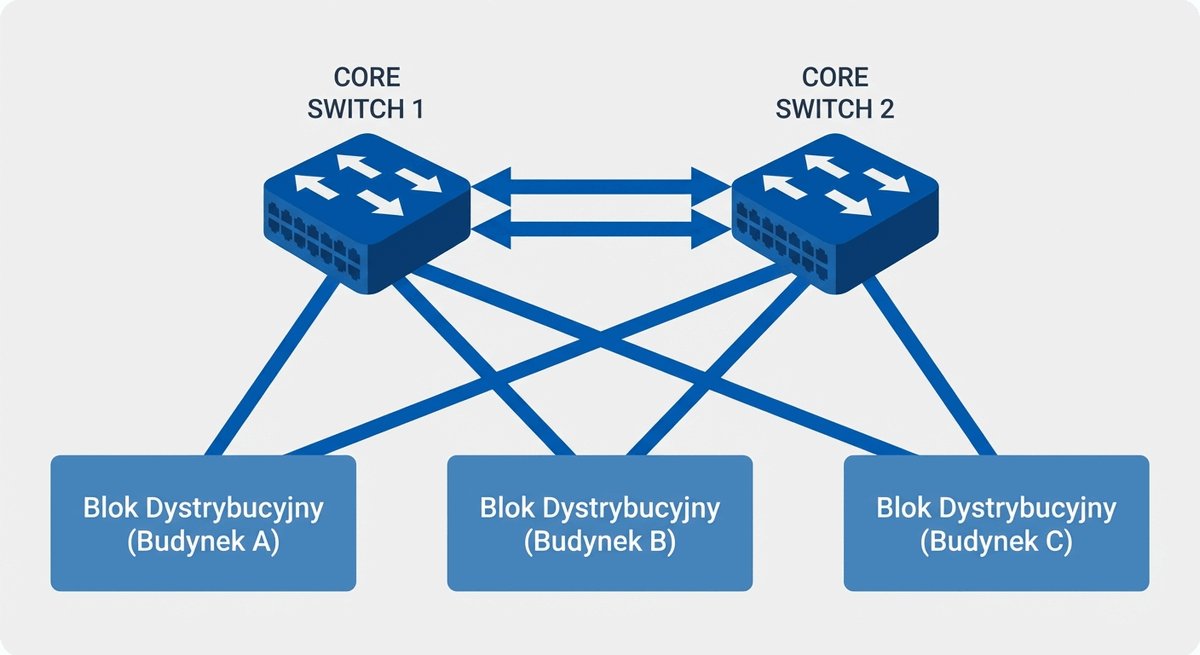
Przy tej skali instytucja dysponuje rozbudowaną, własną siecią kanalizacji teletechnicznej pierwotnej i wtórnej, dziesiątkami kilometrów kabli światłowodowych prowadzonych w ziemi oraz własnymi stacjami transformatorowymi. W tak rozległym środowisku kluczowego znaczenia nabiera pełny, trójwarstwowy model hierarchiczny (Core - Distribution - Access), w którym zadania każdej warstwy są ściśle odseparowane od pozostałych.

Warstwa rdzenia dużego kampusu (Campus Core) nie pełni żadnych funkcji związanych z filtrowaniem pakietów, inspekcją bezpieczeństwa czy routingiem między podsieciami użytkowników. Jej wyłącznym zadaniem jest błyskawiczny transport ramek z prędkością łącza (wire-speed) pomiędzy węzłami dystrybucyjnymi i serwerowniami. Wymianę informacji o trasach powierza się protokołom routingu dynamicznego o wysokiej skalowalności, takim jak wieloobszarowy OSPF lub IS-IS z agregacją tras na granicach obszarów.

Skróty użyte w tym slajdzie:
BGP - Border Gateway Protocol - zaawansowany protokół routingu wektora ścieżki stanowiący fundament routingu w skali globalnego Internetu i dużych sieci wieloobiektowych.
MPLS - Multi-Protocol Label Switching - technologia przełączania pakietów oparta na etykietach, umożliwiająca tworzenie wydajnych wirtualnych sieci prywatnych (L2/L3 VPN) w rozległych szkieletach.
DWDM - Dense Wavelength Division Multiplexing - technologia gęstego zwielokrotnienia falowego pozwalająca na równoległą transmisję wielu kanałów optycznych o odmiennych długościach fali w pojedynczym włóknie światłowodowym.
CWDM - Coarse Wavelength Division Multiplexing - technologia rzadkiego zwielokrotnienia falowego o większym odstępie kanałowym, stanowiąca ekonomiczne rozwiązanie zwielokrotnienia pasma w sieciach miejskich i kampusowych.

19/52

Architektura i charakterystyka dużego kampusu wieloobiektowego

Przedstawienie struktury modułowej i standardów transmisji szkieletowej w dużym kampusie.

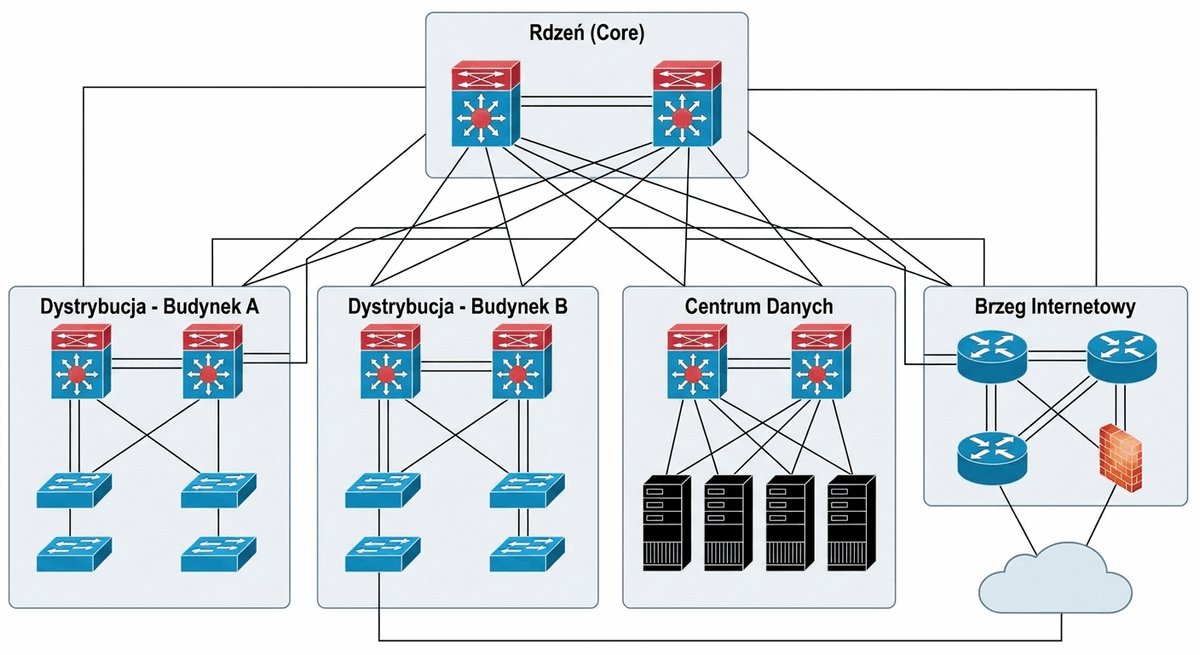
Modułowa topologia szkieletowa

  • Niezależny rdzeń szkieletowy: wysokowydajna matryca przełączająca przeznaczona wyłącznie do szybkiego transportu pakietów z prędkością łącza (wire-speed).
  • Agregacja klastrowa: węzły dystrybucyjne obsługujące poszczególne sektory lub grupy sąsiadujących obiektów.
  • Wydzielone bloki funkcjonalne: Enterprise Data Center, moduł brzegowy z wieloma dostawcami ISP, strefa DMZ oraz strefa zarządzania OOB.
  • Technologie magistralne: wielotorowe łącza światłowodowe 40 Gb/s, 100 Gb/s oraz najnowsze standardy 400 Gb/s według wytycznych normy IEEE 802.3df-2024.
Architektura dużego kampusu wykorzystuje koncepcję modułowości (Modular Network Architecture), gdzie każdy blok funkcjonalny jest projektowany niezależnie i dołączany do szybkiego rdzenia. Zapobiega to degradacji wydajności szkieletu w miarę dołączania kolejnych obiektów.
Schemat modułowej topologii dużego kampusu z centralnym rdzeniem i blokami usługowymi

Architektura dużego kampusu wieloobiektowego opiera się na modułowej dekompozycji funkcji sieciowych. Rdzeń szkieletowy tworzy wysokowydajna matryca przełączników modułowych, wyposażonych w redundantne moduły zarządzające (Supervisor Engines) oraz redundantne układy zasilania i chłodzenia. Każdy rejon geograficzny lub zespół sąsiadujących obiektów obsługiwany jest przez dedykowany węzeł agregacji, co ogranicza wielkość domen rozgłoszeniowych.

W infrastrukturze dużego kampusu wyodrębnia się wyspecjalizowane bloki funkcjonalne: moduł uczelnianego centrum danych (Enterprise Data Center), moduł brzegowy (Campus Edge) z wieloma niezależnymi łączami do operatorów ISP i sieci PIONIER, strefę zdemilitaryzowaną (DMZ) dla usług publicznych oraz dedykowaną sieć out-of-band (OOB) służącą wyłącznie do zdalnego zarządzania konsolowego urządzeniami aktywnymi.

W warstwie magistrali międzybudynkowych standardem stają się wielotorowe trakty światłowodowe oparte na modułach optycznych 40 Gb/s (QSFP+), 100 Gb/s (QSFP28) oraz najnowszych interfejsach 400 Gb/s (QSFP-DD), standaryzowanych w wytycznych normy IEEE 802.3df-2024. W zaawansowanych kampusach wdraża się technologie nakładkowe EVPN-VXLAN, które pozwalają na elastyczne przenoszenie podsieci L2 ponad szkieletem routowanym L3 bez negatywnych konsekwencji protokołu STP.

Skróty użyte w tym slajdzie:
EVPN-VXLAN - Ethernet VPN with Virtual Extensible LAN - nowoczesna technologia wirtualizacji sieci nakładkowej (Overlay) umożliwiająca bezpieczne rozciąganie segmentów warstwy 2 ponad szkieletem warstwy 3 przy użyciu protokołu MP-BGP.
QSFP-DD - Quad Small Form-factor Pluggable Double Density - standard miniaturowych modułów optycznych o podwójnej gęstości styków, obsługujący przepustowości 200 Gb/s i 400 Gb/s.
OOB - Out-Of-Band Management - dedykowana, fizycznie lub logicznie odseparowana sieć transmisyjna wykorzystywana wyłącznie przez inżynierów do monitorowania i konfiguracji sprzętu telekomunikacyjnego.

20/52

Podsumowanie typologii i kryteria doboru wariantu

Usystematyzowanie kryteriów decyzyjnych ułatwiających wybór optymalnego modelu architektury kampusowej.

Macierz decyzyjna wyboru architektury

  • Kryterium skali i portów: do 500 portów (model Collapsed Core), 500-2500 portów (model dwu- lub trójwarstwowy hybrydowy), powyżej 2500 portów (pełny model hierarchiczny).
  • Błąd przekomplikowania: unikanie tworzenia zbędnych warstw i dedykowanych rdzeni w małych sieciach, generujących niepotrzebne koszty sprzętu i licencji.
  • Błąd spłaszczania: próba budowy sieci na tysiące portów w architekturze zwiniętej prowadzi do przepełnienia tablic MAC/CAM i paraliżu rozgłoszeniowego.
  • Zasada planowania rezerwy: wymiarowanie portów i przepustowości szkieletu z marginesem 30-50% rezerwy na okres 3-5 lat rozwoju instytucji.
Wybór modelu architektury sieci kampusowej jest decyzją strategiczną, która warunkuje koszty wdrożenia (CAPEX) oraz koszty utrzymania (OPEX) przez wiele lat. Prawidłowo dobrana topologia umożliwia liniową rozbudowę bez konieczności kosztownej wymiany urządzeń szkieletowych.
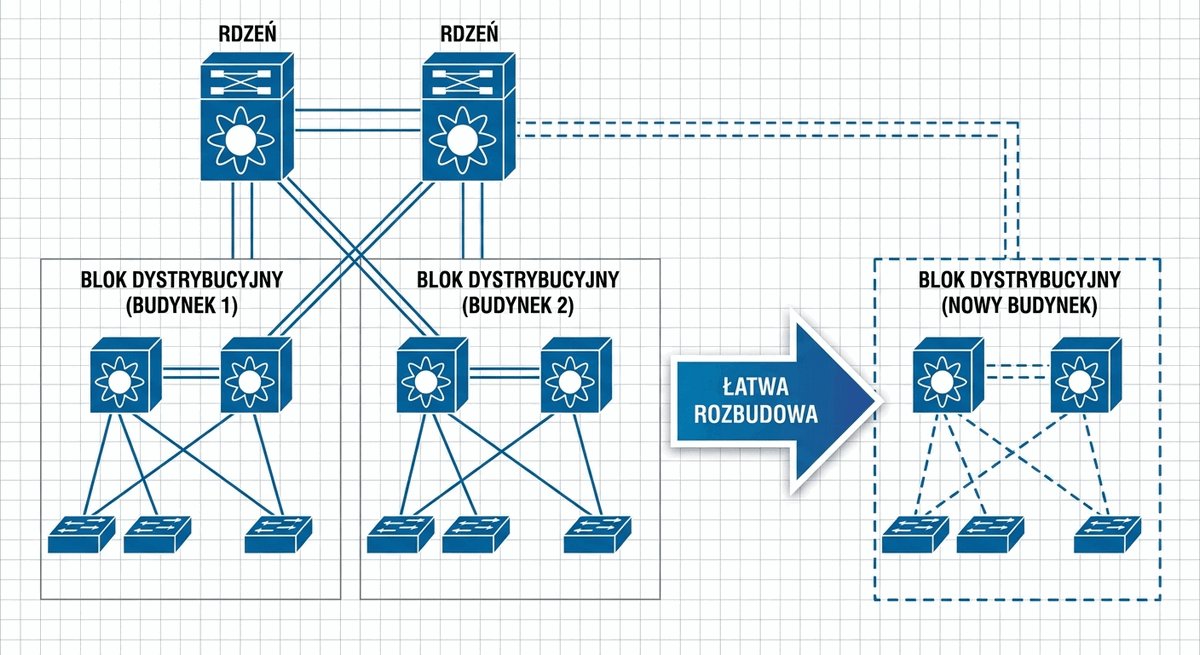
Modułowa rozbudowa kampusu: dołączanie nowych budynków do istniejącej warstwy rdzenia

Wybór optymalnego wariantu architektonicznego sieci kampusowej to kluczowa decyzja inżynierska, która musi wynikać z twardych kryteriów ilościowych, a nie z subiektywnych preferencji projektanta. Zastosowanie modelu zwiniętego (Collapsed Core) jest w pełni uzasadnione w obiektach do 500 portów użytkowników, gdzie dodatkowa warstwa rdzenia generowałaby zbędne koszty zakupu sprzętu, zużycia prądu i licencji.

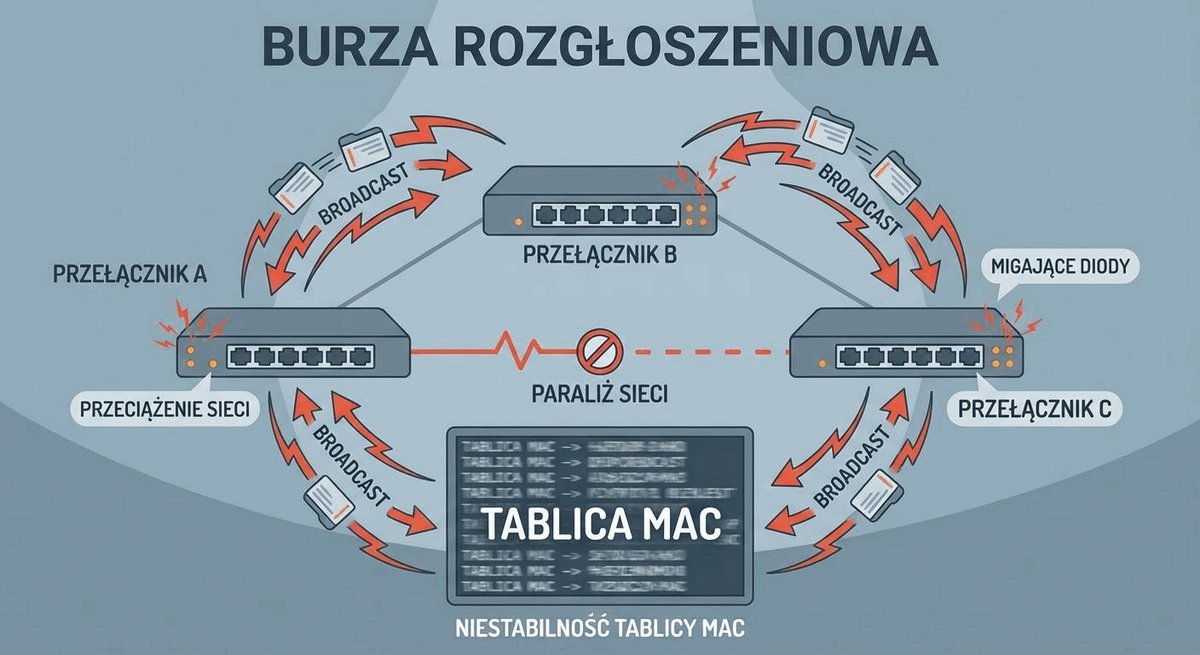
Równie niebezpieczny jest jednak błąd przeciwstawny, polegający na tzw. spłaszczaniu architektury w dużych obiektach. Próba obsłużenia tysięcy użytkowników rozproszonych w wielu budynkach za pomocą sieci opartej na wspólnych domenach L2 prowadzi do przepełnienia tablic adresów MAC w przełącznikach, paraliżu wywołanego sztormami rozgłoszeniowymi (Broadcast Storms) oraz skrajnie powolnej konwergencji w przypadku awarii fizycznej łącza.

Podstawową zasadą dobrej praktyki projektowej jest planowanie rezerwy przepustowości i gęstości portów na poziomie 30-50% w horyzoncie czasowym 3-5 lat. Wymiarując liczbę włókien światłowodowych w traktach doziemnych, należy uwzględnić jeszcze większy margines (min. 100% wolnych włókien), gdyż koszt zakupu kabla o większej krotności (np. 48 lub 96 włókien zamiast 24) stanowi ułamek procenta całkowitych kosztów robót ziemnych i układania kanalizacji.

Skróty użyte w tym slajdzie:
MAC - Media Access Control - unikalny 48-bitowy adres fizyczny karty sieciowej przypisywany fabrycznie przez producenta urządzenia.
CAM - Content Addressable Memory - szybka pamięć asocjacyjna w układach ASIC przełączników służąca do błyskawicznego wyszukiwania adresów MAC i powiązanych portów komutacji.

21/52

Podstawowe topologie fizyczne w sieciach kampusowych

Przegląd podstawowych geometrycznych układów połączeń kablowych w terenie kampusu oraz ich relacji do topologii logicznej.

Układy tras kablowych w terenie

  • Topologia fizyczna a logiczna: topologia fizyczna określa rzeczywisty przebieg kabli w ziemi i budynkach, podczas gdy logiczna definiuje ścieżki przepływu danych.
  • Uwarunkowania terenowe: przebieg dróg, układ alejek, istniejące przeszkody budowlane oraz dostępność duktów teletechnicznych.
  • Modele geometryczne: historyczna magistrala (nieużywana w nowoczesnych sieciach), gwiazda, podwójna gwiazda, pierścień oraz siatka.
  • Separacja traktów: konieczność prowadzenia łączy podstawowych i rezerwowych odrębnymi wykopami w celu ochrony przed mechanicznym przecięciem kabla.
Topologia fizyczna sieci kampusowej reprezentuje geometryczny układ traktów światłowodowych i miedzianych łączących punkty dystrybucyjne. Jej projekt musi zapewniać fizyczną redundancję tras oraz zgodność z uwarunkowaniami urbanistycznymi i instalacyjnymi obiektu.
Schemat sieci ilustrujący fizyczny i logiczny przepływ ruchu

Projektowanie sieci kampusowej wymaga bezwzględnego rozróżnienia pomiędzy topologią fizyczną a topologią logiczną. Topologia fizyczna odzwierciedla rzeczywiste trasy prowadzenia kabli w wykopach ziemnych, kanalizacji teletechnicznej, pionach instalacyjnych oraz szafach krosowniczych. Z kolei topologia logiczna określa faktyczne ścieżki przepływu pakietów i ramek w warstwie 2 i 3, konfigurowane za pomocą protokołów przełączania i routingu.

Na wybór fizycznego przebiegu traktów kablowych w kampusie bezpośredni wpływ mają uwarunkowania terenowe: siatka ulic, ciągi piesze, obecność podziemnych instalacji ciepłowniczych, gazowych i energetycznych oraz historyczna struktura budowlana obiektów. Inżynier rzadko ma możliwość wykopania idealnie prostej trasy kablowej; zazwyczaj musi dostosować się do istniejącej kanalizacji teletechnicznej lub uzgodnić nowe przejścia pod jezdniami.

Kluczową zasadą niezawodnościową przy budowie fizycznych magistral kampusowych jest separacja traktów kablowych (Diverse Path Routing). Łącza podstawowe i rezerwowe biegnące do tego samego budynku nigdy nie powinny być układane w tym samym wykopie lub we wspólnej rurze kanalizacyjnej. Rozdzielenie tras geodezyjnych zabezpiecza sieć przed jednoczesnym przecięciem obu torów podczas prac budowlanych lub drogowych.

Skróty użyte w tym slajdzie:
OTDR - Optical Time-Domain Reflectometer - reflektometr optyczny służący do precyzyjnego pomiaru tłumienności włókien światłowodowych oraz lokalizacji miejsc uszkodzeń i załamań toru optycznego.
FO - Fiber Optic - światłowodowe medium transmisyjne wykorzystujące zjawisko całkowitego wewnętrznego odbicia światła w szklanym rdzeniu.

22/52

Topologia gwiazdy i podwójnej gwiazdy (Star i Extended Star)

Analiza właściwości, zalet i ograniczeń topologii gwiazdy oraz podwójnej gwiazdy w relacjach budynkowych i piętrowych.

Wzorzec pojedynczej i podwójnej gwiazdy

  • Topologia gwiazdy (Star): wszystkie punkty podrzędne IDF łączą się bezpośrednimi traktami z jednym punktem centralnym MDF.
  • Zalety operacyjne: prosta diagnostyka, łatwa rozbudowa o nowe gałęzie oraz brak wpływu awarii jednego promienia na pozostałe.
  • Ryzyko punktu centralnego: węzeł centralny stanowi pojedynczy punkt awarii (SPOF) w przypadku zastosowania pojedynczej gwiazdy.
  • Podwójna gwiazda (Dual-Star / Extended Star): każdy węzeł dostępowy lub budynkowy łączy się dwoma niezależnymi traktami z dwoma przełącznikami nadrzędnymi.
  • Standard inżynierski: podwójna gwiazda stanowi podstawowy standard budowy niezawodnych połączeń w warstwie dystrybucji i dostępu.
Topologia podwójnej gwiazdy (Dual-Star) to wiodący standard projektowy w sieciach kampusowych, eliminujący ryzyko awarii węzła centralnego poprzez dublowanie urządzeń agregujących i łączy dosyłowych. Pozwala na optymalne wykorzystanie agregacji łączy (LACP) oraz protokołów redundancji bramy.
Struktura hierarchiczna i układ podwójnej gwiazdy

Topologia gwiazdy (Star Topology) stanowi podstawowy i najbardziej rozpowszechniony model geometryczny w sieciach teleinformatycznych. W układzie pojedynczej gwiazdy wszystkie pośrednie punkty dystrybucyjne IDF łączą się bezpośrednimi, radialnymi traktami kablowymi z jednym centralnym punktem MDF. Układ ten zapewnia przejrzystość instalacji, ułatwia lokalizację uszkodzeń oraz gwarantuje, że awaria pojedynczego kabla dosyłowego odcina od łączności wyłącznie jeden obsługiwany segment.

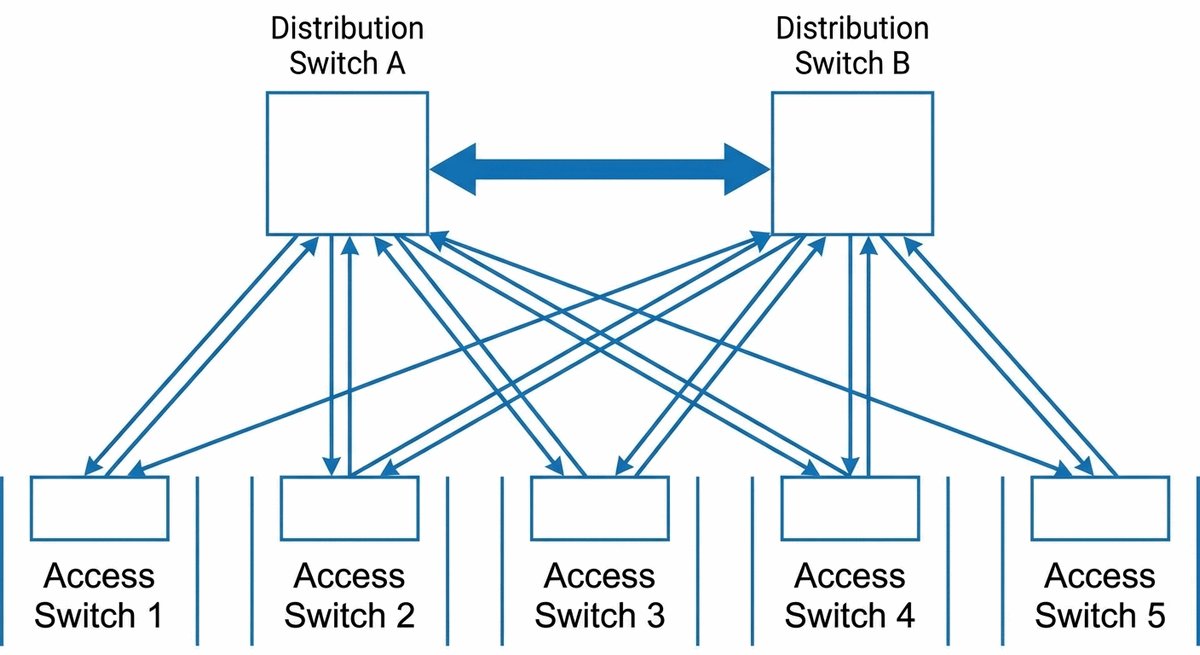
Podstawową wadą pojedynczej gwiazdy jest jednak fakt, że węzeł centralny stanowi pojedynczy punkt awarii (SPOF) całego systemu. W nowoczesnych sieciach kampusowych standardem inżynierskim staje się zatem topologia podwójnej gwiazdy (Dual-Star / Extended Star). W tym układzie każdy przełącznik dostępowy lub węzeł budynkowy posiada dwa niezależne łącza fizyczne podłączone do dwóch oddzielnych przełączników w warstwie nadrzędnej.

W połączeniu z mechanizmami agregacji łączy LACP oraz wirtualizacją urządzeń nadrzędnych, podwójna gwiazda umożliwia jednoczesne przesyłanie danych obydwoma traktami fizycznymi bez tworzenia pętli w warstwie 2. Zapewnia to natychmiastowe, bezprzerwowe przejęcie ruchu w przypadku awarii jednego z łączy światłowodowych lub wyłączenia zasilania w jednym z przełączników rdzeniowych.

Skróty użyte w tym slajdzie:
LAG - Link Aggregation Group - grupa portów fizycznych połączonych logicznie w celu utworzenia pojedynczego łącza o zwielokrotnionej przepustowości i wysokiej odporności na awarie.
MEC - Multi-Chassis EtherChannel - technologia agregacji łączy umożliwiająca podłączenie wiązki portów do dwóch fizycznie odrębnych przełączników działających w klastrze.

23/52

Topologia pierścienia w połączeniach międzybudynkowych

Omówienie zastosowania, zalet ekonomicznych oraz wyzwań związanych z budową pierścieni światłowodowych na terenie kampusu.

Pierścienie światłowodowe na terenie kampusu

  • Zasada konstrukcji: kable światłowodowe łączą kolejne budynki sekwencyjnie w zamknięty obwód fizyczny.
  • Ekonomia robót ziemnych: znaczna redukcja długości wykopów i kosztów układania kanalizacji w porównaniu z pełną gwiazdą do każdego obiektu.
  • Zabezpieczenie przed przerwaniem: uszkodzenie kabla w jednym miejscu przekształca pierścień w magistralę bez utraty łączności z obiektami.
  • Wymogi logiczne: konieczność stosowania mechanizmów zapobiegających pętlom przełączania (STP/RSTP/MSTP) lub protokołów pierścieniowych ITU-T G.8032 ERPS.
Topologia pierścienia (Ring Topology) jest często stosowana w warstwie fizycznej sieci międzybudynkowych ze względu na optymalizację kosztów budowy kanalizacji kablowej. Zapewnia ochronę przed pojedynczym uszkodzeniem kabla, lecz wymaga rygorystycznego nadzoru logicznego nad pętlami w warstwie 2.
Topologia z pętlami i pierścień światłowodowy między obiektami

Topologia pierścienia (Ring Topology) znajduje powszechne zastosowanie w połączeniach międzybudynkowych na rozległych terenach kampusowych, gdzie układ budynków sprzyja prowadzeniu kabli po obwodzie terenu. Głównym uzasadnieniem stosowania pierścienia są czynniki ekonomiczne: pozwala on na drastyczne skrócenie całkowitej długości wykopów teletechnicznych i redukcję metrów bieżących układanych rur w porównaniu z ciągnięciem dedykowanych kabli z każdego budynku do punktu centralnego.

W ujęciu fizycznym kabel światłowodowy łączy sekwencyjnie kolejne budynki (węzeł A do B, B do C, C do D, a ostatni D z powrotem do A), zamykając fizyczny obwód pierścieniowy. W przypadku mechanicznego uszkodzenia kabla na dowolnym odcinku struktura nie ulega paraliżowi, lecz przekształca się automatycznie w dwie niezależne magistrale otwarte, zachowując pełną łączność ze wszystkimi obiektami w kampusie.

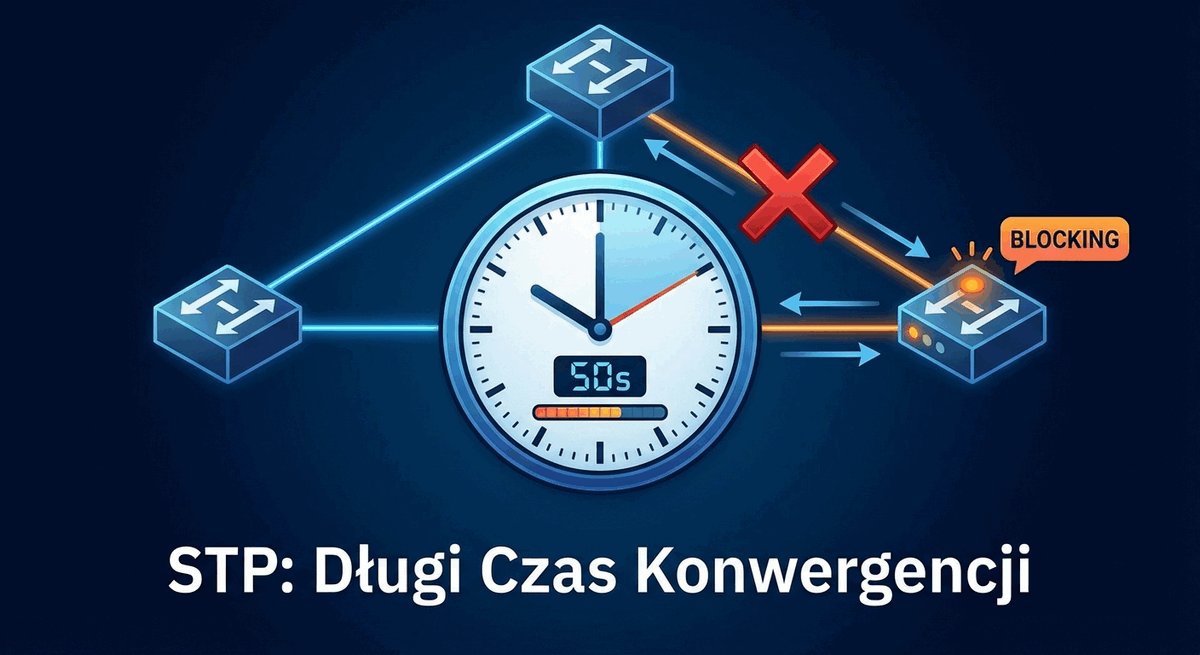
Topologia pierścienia stawia jednak szczególne wymagania przed protokołami logicznymi, gdyż fizyczny obwód zamknięty tworzy pętlę przełączania w warstwie 2. Tradycyjne protokoły STP/RSTP w dużych pierścieniach cechują się wydłużonym czasem konwergencji, dlatego w nowoczesnych wdrożeniach kampusowych stosuje się dedykowany standard ITU-T G.8032 (Ethernet Ring Protection Switching - ERPS), który gwarantuje rekonfigurację ścieżek transmisyjnych w czasie poniżej 50 milisekund.

Skróty użyte w tym slajdzie:
ERPS - Ethernet Ring Protection Switching - znormalizowany w zaleceniu ITU-T G.8032 protokół ochrony pierścieni ethernetowych, zapewniający czas przywrócenia łączności poniżej 50 ms.
RPR - Resilient Packet Ring - historyczny standard IEEE 802.17 optymalizujący transmisję pakietową w architekturach pierścieni światłowodowych.

24/52

Topologia siatki częściowej i pełnej (Partial Mesh i Full Mesh)

Przedstawienie struktur siatkowych zapewniających najwyższy poziom niezawodności i alternatywne ścieżki transmisji.

Układy siatkowe o wysokiej odporności

  • Pełna siatka (Full Mesh): bezpośrednie połączenie fizyczne każdego urządzenia z każdym innym w danym segmencie (liczba łączy = n*(n-1)/2).
  • Bariera kosztowa pełnej siatki: znaczny wzrost liczby portów i kabli ogranicza jej stosowanie wyłącznie do małych grup przełączników rdzeniowych (3-4 urządzenia).
  • Częściowa siatka (Partial Mesh): kompromis polegający na dodaniu wybranych łączy rezerwowych pomiędzy kluczowymi węzłami sieci.
  • Zastosowanie w szkieletach: powszechne stosowanie siatki częściowej między przełącznikami dystrybucyjnymi i rdzeniowymi zapewnia wielościeżkowość i równoważenie ruchu.
Topologia siatkowa (Mesh) oferuje najwyższy poziom ciągłości działania dzięki zwielokrotnieniu ścieżek transmisyjnych pomiędzy węzłami. W wariancie częściowym stanowi podstawę projektowania szkieletów rdzeniowych w kampusach o podwyższonych rygorach niezawodnościowych.
Wysoka dostępność i nadmiarowe połączenia siatkowe w architekturze sieci

Topologia siatki (Mesh Topology) reprezentuje najbardziej niezawodny model połączeń wzajemnych między węzłami sieci teleinformatycznej. W topologii pełnej siatki (Full Mesh) każde urządzenie sieciowe połączone jest bezpośrednim traktem fizycznym ze wszystkimi pozostałymi urządzeniami w danym segmencie. Całkowita liczba łączy rośnie według wzoru n*(n-1)/2, co oznacza, że dla 4 węzłów potrzeba 6 łączy, dla 8 węzłów aż 28, a dla 16 węzłów już 120 niezależnych traktów kablowych.

Ze względu na geometryczny wzrost kosztów okablowania oraz gwałtowne wyczerpywanie się drogich portów optycznych w przełącznikach, pełna siatka znajduje zastosowanie wyłącznie w małych klastrach rdzeniowych składających się z 3 do 4 urządzeń w węźle MDF. W warstwie szkieletu międzybudynkowego powszechnie stosuje się natomiast topologię siatki częściowej (Partial Mesh), w której bezpośrednie trakty rezerwowe dodaje się wyłącznie między węzłami o najwyższym natężeniu ruchu.

Siatka częściowa w połączeniu z routingiem wielościeżkowym (ECMP) oraz protokołem szybkiej detekcji zerwania łączności BFD (Bidirectional Forwarding Detection) tworzy niezwykle odporną architekturę transmisyjną. Ruch rozkłada się dynamicznie pomiędzy równorzędne ścieżki, a w razie awarii dowolnego segmentu pakiety są natychmiast przekierowywane na trasy alternatywne bez zauważalnych przerw w transmisjach użytkowników.

Skróty użyte w tym slajdzie:
Full Mesh - Pełna siatka - topologia sieciowa, w której każdy węzeł posiada bezpośrednie łącze fizyczne z każdym innym węzłem w architekturze.
Partial Mesh - Częściowa siatka - topologia redundantna, w której bezpośrednie połączenia rezerwowe występują wyłącznie pomiędzy wybranymi, kluczowymi węzłami sieci.
BFD - Bidirectional Forwarding Detection - protokół detekcji uszkodzenia łącza zdefiniowany w RFC 5880, zapewniający wykrywanie awarii na poziomie mikrosekund.

25/52

Organizacja punktów dystrybucyjnych: główny punkt dystrybucyjny MDF

Przedstawienie roli, architektury sprzętowej oraz infrastruktury technicznej głównego punktu dystrybucyjnego kampusu.

Główny punkt dystrybucyjny MDF (Main Distribution Frame)

  • Rola węzła centralnego: fizyczne i logiczne centrum sieci kampusowej, w którym zbiegają się magistrale światłowodowe ze wszystkich obiektów.
  • Lokalizacja strategiczna: centralny budynek kampusu, w sąsiedztwie głównych węzłów energetycznych i teletechnicznych.
  • Wyposażenie teletechniczne: przełączniki rdzeniowe, routery brzegowe, zapory ogniowe NGFW, serwery DNS/DHCP oraz przełącznice światłowodowe ODF.
  • Środowisko fizyczne: klimatyzacja precyzyjna, redundancja zasilania (UPS i agregat prądotwórczy), automatyczne gaszenie gazem oraz rygorystyczna kontrola dostępu zgodnie z PN-EN 50173-1:2018-07.
Główny punkt dystrybucyjny (Main Distribution Frame - MDF) to centralna serwerownia kampusu stanowiąca zwornik całej infrastruktury teleinformatycznej. Wymaga najwyższego poziomu zabezpieczeń środowiskowych i zasilających, ponieważ jakakolwiek awaria w tym punkcie skutkuje paraliżem całej organizacji.
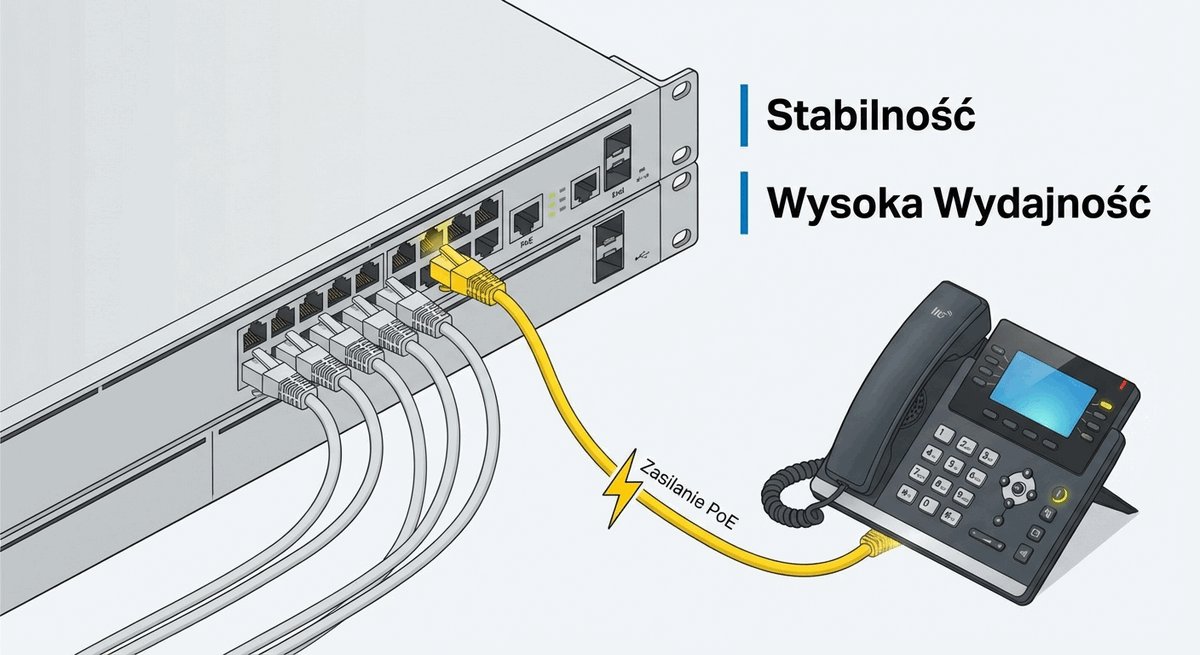
Schemat okablowania strukturalnego, przełączników dostępowych i zasilania PoE

Główny punkt dystrybucyjny MDF (Main Distribution Frame) stanowi fizyczne, technologiczne i operacyjne serce całej sieci kampusowej. W węźle tym zbiegają się magistralne kable światłowodowe prowadzone ze wszystkich obiektów kampusu, łącza dostawców usług internetowych (ISP) oraz trakty łączące kampus z krajową siecią naukową PIONIER. Ze względu na strategiczne znaczenie węzeł MDF lokalizuje się w centralnym punkcie kampusu, w wydzielonym pomieszczeniu serwerowni spełniającym najwyższe standardy bezpieczeństwa budowlanego.

Wyposażenie aktywne punktu MDF obejmuje redundantne przełączniki rdzenia szkieletowego, centralne zapory ogniowe NGFW z inspekcją ruchu, kontrolery sieci bezprzewodowej WLAN, routery brzegowe oraz serwery usług infrastrukturalnych (DNS, DHCP, NTP, AAA/RADIUS). Infrastrukturę pasywną tworzą teleinformatyczne szafy serwerowe i krosownicze standardu 19 cali, wyposażone w optyczne panele przełącznicowe ODF (Optical Distribution Frame) oraz precyzyjne organizatory kabli.

Środowisko fizyczne węzła MDF musi spełniać rygorystyczne normy określone w normie PN-EN 50173-1 oraz wytycznych dla centrów danych EN 50600. Obejmuje to klimatyzację precyzyjną w układzie korytarzy zimnych i ciepłych z redundancją agregatów (N+1), zasilanie gwarantowane z centralnych systemów UPS wspieranych zewnętrznym agregatem prądotwórczym, automatyczną instalację gaszenia gazem obojętnym, instalację wczesnej detekcji dymu (VESDA) oraz wielopoziomową kontrolę dostępu biometrycznego.

Wszelkie prace instalacyjne i modernizacyjne w punkcie MDF podlegają ścisłym procedurom inżynierskim. Każdy kabel światłowodowy wprowadzany do szaf ODF musi posiadać fabryczną metrykę pomiarową, a porty logiczne i fizyczne muszą być jednoznacznie opisane w systemie DCIM (Data Center Infrastructure Management) w celu wyeliminowania pomyłek krosowniczych.

Skróty użyte w tym slajdzie:
ODF - Optical Distribution Frame - optyczna przełącznica światłowodowa montowana w szafie rack, służąca do zakańczania, organizowania i krosowania włókien światłowodowych.
PDU - Power Distribution Unit - zaawansowana listwa zasilająca montowana w szafach rack, często wyposażona w moduły telemetryczne do zdalnego pomiaru zużycia prądu na poszczególnych gniazdach.
UPS - Uninterruptible Power Supply - zasilacz bezprzerwowy wyposażony w zestaw akumulatorów, zapewniający ciągłość zasilania urządzeń sieciowych w przypadku zaniku napięcia w sieci energetycznej.
HVAC - Heating, Ventilation, and Air Conditioning - systemy ogrzewania, wentylacji i klimatyzacji zapewniające utrzymanie stabilnej temperatury i wilgotności w serwerowniach.
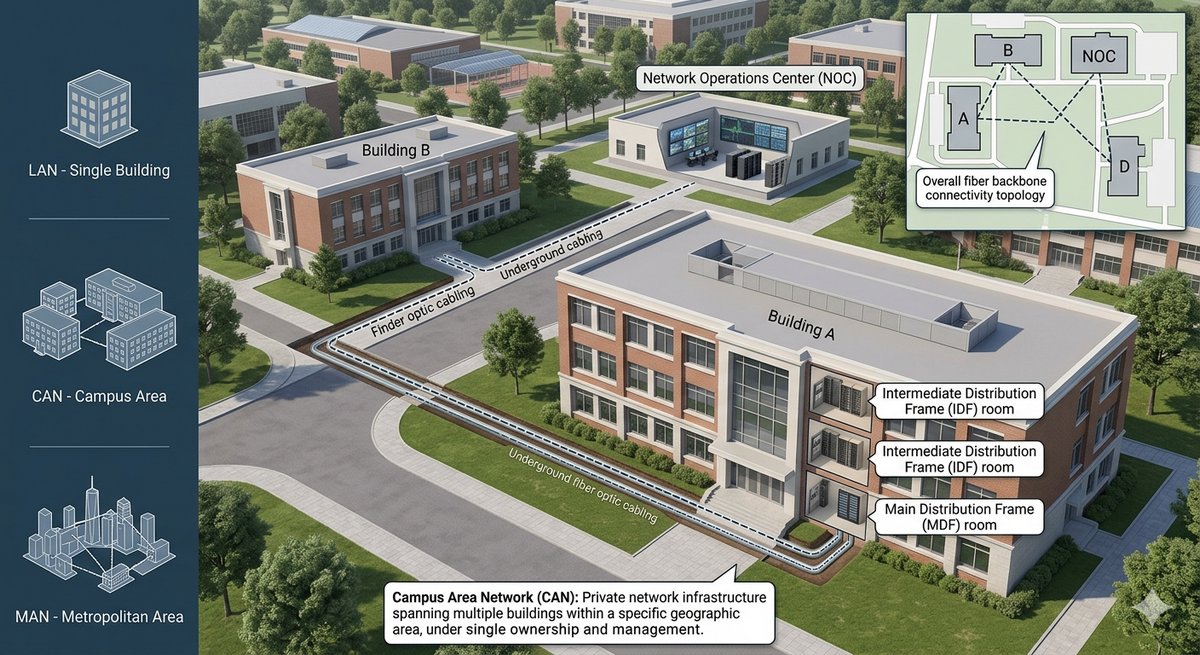
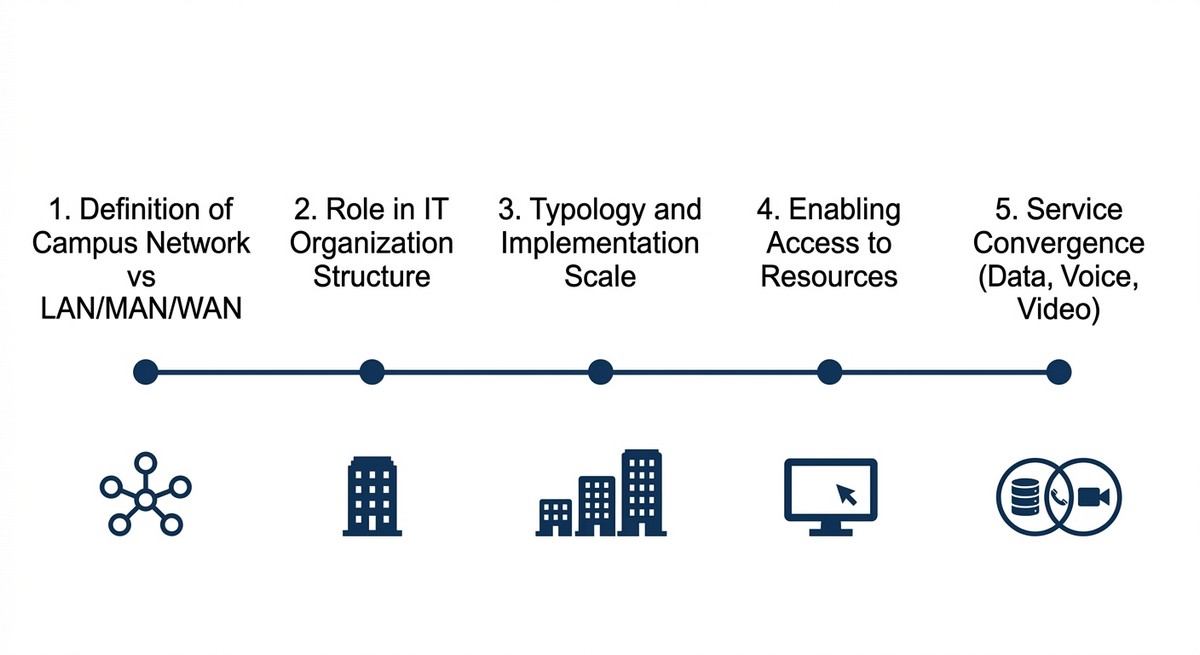
26/52

Pośrednie punkty dystrybucyjne IDF i okablowanie szkieletowe

Omówienie organizacji lokalnych szaf dystrybucyjnych na piętrach oraz standardów okablowania poziomego i pionowego.

Pośrednie punkty dystrybucyjne IDF (Intermediate Distribution Frame)

  • Rola szafy IDF: lokalny punkt teletechniczny obsługujący określone piętro, skrzydło budynku lub salę laboratoryjną.
  • Okablowanie poziome (Horizontal Cabling): czteroparowa skrętka miedziana kat. 6 lub 6A łącząca gniazda abonenckie z przełącznikiem dostępowym (maksymalnie 90 m łącza stałego + 10 m kabli krosowych wg PN-EN 50173 oraz ANSI/TIA-568.2-E:2024).
  • Okablowanie pionowe (Backbone Cabling): wielowłóknowe kable światłowodowe (wielomodowe OM4/OM5 lub jednomodowe OS2) łączące szafy IDF z punktem MDF budynku.
  • Standaryzacja montażu: organizatory kabli, panele krosownicze, jednoznaczne oznaczenia portów oraz zasilanie gwarantowane dedykowanym UPS-em rackowym.
Pośredni punkt dystrybucyjny (Intermediate Distribution Frame - IDF) to szafa teletechniczna koncentrująca okablowanie poziome ze stanowisk roboczych w danym obszarze budynku. Zapewnia fizyczny montaż przełączników warstwy dostępu oraz ich połączenie ze szkieletem pionowym budynku.
Łącze stałe (permanent link) i kanał (channel) w okablowaniu miedzianym oraz szafach rack

Pośredni punkt dystrybucyjny IDF (Intermediate Distribution Frame) to szafa teletechniczna lub wydzielona komórka techniczna zlokalizowana wewnątrz danego budynku, obsługująca stacje robocze i urządzenia dostępowe na określonej kondygnacji lub w wybranym skrzydle. Podstawową funkcją węzła IDF jest koncentracja okablowania poziomego (Horizontal Cabling) biegnącego ze ściennych i podłogowych gniazd abonenckich oraz połączenie go z przełącznikami warstwy dostępu.

Zgodnie z normami PN-EN 50173 oraz ANSI/TIA-568.2-E:2024, maksymalna dopuszczalna długość łącza stałego (Permanent Link) w torze miedzianym wynosi 90 metrów, do czego dochodzi margines 10 metrów na kable krosowe (patchcordy). W przypadku rozległych obiektów o długich korytarzach przekroczenie limitu 100 metrów od gniazda do przełącznika wymusza zaprojektowanie dodatkowego punktu IDF na tej samej kondygnacji w celu dotrzymania wymogów specyfikacji fizycznej Ethernetu.

Okablowanie pionowe (Backbone Cabling) łączy każdą szafę IDF z głównym punktem dystrybucyjnym danego budynku lub bezpośrednio z punktem MDF kampusu. Realizuje się je za pomocą wielowłóknowych kabli światłowodowych (zazwyczaj 12, 24 lub 48 włókien jednomodowych OS2 lub wielomodowych OM4/OM5). W szafie IDF instaluje się lokalny zasilacz awaryjny UPS montowany w standardzie rack, który chroni przełączniki brzegowe przed zakłóceniami energetycznymi.

Węzły IDF wyposaża się w patchpanele krosownicze kategorii 6 lub 6A, organizatory kablowe w osi pionowej i poziomej oraz systemy wentylacji wymuszonej. Przejrzyste zarządzanie wiązkami kablowymi zapobiega przegrzewaniu się przełączników i umożliwia sprawną diagnostykę łączy za pomocą mierników certyfikacyjnych podczas okresowych przeglądów technicznych.

Skróty użyte w tym slajdzie:
UTP - Unshielded Twisted Pair - nieekranowana skrętka czteroparowa, powszechnie stosowana w poziomym okablowaniu sieci komputerowych.
FTP - Foiled Twisted Pair - skrętka komputerowa wyposażona w foliowy ekran chroniący tor transmisyjny przed zakłóceniami elektromagnetycznymi (EMI).
OM4 - Optical Multimode 4 - standard laserowo zoptymalizowanego włókna wielomodowego o rdzeniu 50 mikrometrów, umożliwiający transmisję 10 Gb/s na dystansie do 400 m oraz 40/100 Gb/s do 150 m.
OS2 - Optical Singlemode 2 - standard światłowodu jednomodowego o niskiej tłumienności, zoptymalizowanego do pracy w szerokim paśmie falowym na dystansach do kilkudziesięciu kilometrów.

27/52

Charakterystyka przepływu ruchu w sieci kampusowej

Przedstawienie współczesnych modeli przepływu danych w sieci kampusowej oraz odrzucenie historycznych reguł inżynierskich.

Ewolucja wektorów przesyłania danych

  • Zmierzch zasady 80/20: historyczna reguła zakładająca, że 80% ruchu zamyka się wewnątrz podsieci lokalnej, a tylko 20% wychodzi na zewnątrz, jest całkowicie nieaktualna.
  • Współczesna specyfika: 80-90% ruchu opuszcza lokalną podsieć VLAN, kierując się do serwerów kampusowych lub zewnętrznych usług chmurowych.
  • Obciążenie szkieletu: konieczność projektowania szkieletu sieci zoptymalizowanego pod kątem ciągłego, masowego routingu między podsieciami bez opóźnień.
  • Podział wektorowy: podział analityczny strumieni danych na dwie dominujące relacje: ruch północ-południe (North-South) oraz ruch wschód-zachód (East-West).
Charakterystyka przepływu ruchu w nowoczesnej sieci kampusowej odzwierciedla przejście od pracy w izolowanych grupach roboczych do powszechnego korzystania ze scentralizowanych platform i chmury. Wymusza to wysoką wydajność przełączania w warstwie 3 już na poziomie dystrybucji budynkowej.
Przepływ ruchu w sieci: ruch lokalny zamyka się w dostępie, tranzytowy trafia do rdzenia

Przez wiele dziesięcioleci w inżynierii sieci lokalnych dominowała tradycyjna reguła projektowa 80/20. Zakładała ona, że aż 80 procent generowanego wolumenu ruchu zamyka się ściśle wewnątrz lokalnego segmentu sieci (np. wymiana plików między komputerami w jednym dziale, drukowanie na drukarce sieciowej w pokoju obok), a zaledwie 20 procent strumienia pakietów wymaga routingu i opuszcza lokalną podsieć. W nowoczesnych sieciach kampusowych reguła ta uległa całkowitej inwersji.

Współcześnie od 80 do nawet 95 procent całego ruchu generowanego przez stacje robocze, smartfony i laptopy przekracza granice lokalnej podsieci VLAN. Pakiety kierują się do centralnych serwerów kampusowych, klastrów bazodanowych lub opuszczają kampus w stronę zewnętrznych usług chmurowych (Microsoft 365, Google Workspace, AWS, Azure). W konsekwencji warstwa szkieletowa i węzły dystrybucyjne muszą być projektowane pod kątem ciągłego, masowego routingu pakietów bez jakichkolwiek strat wydajnościowych.

W celu precyzyjnego modelowania i optymalizacji obciążenia szkieletu, strumienie transmisyjne dzieli się analitycznie na dwa podstawowe wektory: ruch północ-południe (North-South) oraz ruch wschód-zachód (East-West). Każdy z tych wektorów charakteryzuje się odmienną dynamiką, innymi punktami koncentracji oraz odrębnymi wymaganiami w zakresie bezpieczeństwa, buforowania i translacji adresów.

Skróty użyte w tym slajdzie:
North-South - Ruch północ-południe - strumień danych przemieszczający się pionowo między węzłami sieci kampusowej a sieciami zewnętrznymi (Internet, WAN, chmura publiczna).
East-West - Ruch wschód-zachód - lateralny strumień danych przemieszczający się poziomo pomiędzy urządzeniami wewnątrz kampusu lub centrum danych (serwer-serwer, budynek-budynek).
BUM - Broadcast, Unknown unicast, Multicast - kategoria ruchu w warstwie 2 obejmująca pakiety rozgłoszeniowe, nieznane pakiety jednostkowe i pakiety grupowe, podlegająca zalewaniu portów w sieci.

28/52

Ruch północ-południe (North-South traffic)

Analiza specyfiki, dynamiki oraz punktów kontrolnych dla ruchu wymienianego między kampusem a środowiskiem zewnętrznym.

Przepływ w relacji klient - świat zewnętrzny

  • Definicja relacji: strumień pakietów wchodzący do sieci kampusowej z zewnątrz lub opuszczający kampus w stronę Internetu i usług chmurowych.
  • Główne składowe: przeglądanie stron WWW, korzystanie z pakietów SaaS (Microsoft 365, Google Workspace) oraz dostęp do zdalnych baz wiedzy.
  • Węzły inspekcji na trasie: zapory ogniowe NGFW, systemy wykrywania i zapobiegania włamaniom (IDS/IPS), bramy proxy oraz moduły translacji adresów NAT/PAT.
  • Wpływ na wymiarowanie: konieczność zapewnienia redundantnych, symetrycznych łączy do niezależnych operatorów telekomunikacyjnych (multi-homing z protokołem BGP).
Ruch północ-południe (North-South traffic) obejmuje komunikację przekraczającą perymetr bezpieczeństwa sieci kampusowej. Ze względu na przepływ przez publiczne sieci operatorskie wymaga rygorystycznej kontroli stanowej, filtrowania złośliwego oprogramowania oraz translacji adresacji IP.
Rola routera i brzegu sieci w łączeniu sieci lokalnych z siecią zewnętrzną WAN

Ruch północ-południe (North-South Traffic) obejmuje wszystkie strumienie pakietów wchodzące do kampusu z zewnątrz lub opuszczające jego granice w stronę globalnego Internetu, chmury obliczeniowej czy zdalnych oddziałów. W warunkach uczelnianych odpowiada on za codzienne przeglądanie zewnętrznych serwisów WWW, pobieranie aktualizacji oprogramowania, obsługę platform wideo na żywo oraz komunikację z publicznymi repozytoriami wiedzy i czasopism naukowych.

Specyfiką ruchu północ-południe jest konieczność przejścia przez tzw. blok brzegowy (Campus Edge). W tym punkcie pakiety podlegają drobiazgowej inspekcji stanowej na zaporach sieciowych nowej generacji (NGFW), analizie w systemach wykrywania i zapobiegania włamaniom (IDS/IPS), filtrowaniu adresów URL oraz translacji adresacji prywatnej RFC 1918 na adresację publiczną za pomocą mechanizmów NAT/PAT.

Wymiarowanie magistrali dla ruchu północ-południe wymaga uwzględnienia przepustowości łączy do operatorów telekomunikacyjnych. W celu zagwarantowania niezawodności i ochrony przed przerwaniem łączności zewnętrznej, duży i średni kampus wdraża architekturę multi-homing. Polega ona na doprowadzeniu co najmniej dwóch niezależnych łączy światłowodowych od odmiennych dostawców ISP oraz uruchomieniu protokołu BGP z własnym numerem systemu autonomicznego (ASN) i własną klasą adresów Provider-Independent (PI).

Wzrost popularności aplikacji chmurowych powoduje, że ruch północ-południe staje się coraz bardziej symetryczny. Wymaga to rezygnacji z tradycyjnych asymetrycznych łączy abonenckich na rzecz w pełni symetrycznych światłowodowych traktów operatorskich o gwarantowanej przepustowości.

Skróty użyte w tym slajdzie:
NAT - Network Address Translation - zdefiniowana w RFC 3022 technika translacji prywatnych adresów IP na publiczne adresy routowalne w globalnym Internecie.
PAT - Port Address Translation - odmiana technologii NAT (często nazywana NAPT) pozwalająca wielu urządzeniom prywatnym na współdzielenie pojedynczego publicznego adresu IP przy użyciu unikalnych portów źródłowych.
NGFW - Next-Generation Firewall - zaawansowana zapora sieciowa łącząca klasyczną filtrację stanową z głęboką inspekcją pakietów (DPI), kontrolą aplikacji i modułami IPS.
ISP - Internet Service Provider - dostawca usług internetowych świadczący usługi dostępu do globalnej sieci telekomunikacyjnej.

29/52

Ruch wschód-zachód (East-West traffic)

Omówienie przepływów lateralnych pomiędzy serwerami, budynkami i urządzeniami wewnątrz infrastruktury kampusowej.

Przepływy wewnętrzne w obrębie kampusu

  • Definicja relacji: ruch przemieszczający się lateralnie pomiędzy węzłami zlokalizowanymi wewnątrz kampusu (budynek-budynek, serwer-serwer).
  • Składowe infrastrukturalne: dostęp do uczelnianego centrum danych, zapytania do lokalnych baz SQL, replikacja maszyn wirtualnych i tworzenie kopii zapasowych SAN/NAS.
  • Strumienie użytkowników: współdzielenie plików SMB/NFS, dostęp do lokalnych laboratoriów wirtualnych oraz przesyłanie strumieni z kamer IP do rejestratorów NVR.
  • Optymalizacja ścieżek: dążenie do zamykania ruchu lateralnego w warstwie dystrybucji i unikanie sztucznego przepychania go przez zapory obwodowe.
Ruch wschód-zachód (East-West traffic) reprezentuje wewnętrzną wymianę danych między urządzeniami w sieci kampusowej. Wymaga bardzo wysokich przepustowości i minimalnych czasów propagacji, co osiąga się poprzez bezpośredni routing na przełącznikach warstwy 3 w szkielecie sieci.
Wizualizacja strumieni ruchu w sieci wewnętrznej

Ruch wschód-zachód (East-West Traffic) to strumień danych, który przemieszcza się lateralnie (poziomo) pomiędzy systemami zlokalizowanymi wewnątrz infrastruktury kampusowej. Obejmuje on komunikację pomiędzy stacjami roboczymi w laboratoriach a uczelnianym centrum danych, transfery między klastrami serwerów bazodanowych i aplikacyjnych, a także lateralną wymianę danych między budynkami wydziałowymi bez wychodzenia na brzeg sieci.

W ujęciu technicznym ruch wschód-zachód zdominowany jest przez protokoły transferu blokowego i plikowego: SMB, NFS, iSCSI, zapytania SQL, synchroniczną i asynchroniczną replikację maszyn wirtualnych w klastrach VMware/Hyper-V/Proxmox oraz nocne tworzenie kopii zapasowych w sieciach pamięci masowej SAN/NAS. Ponadto wektor ten obejmuje masowy przesył strumieni wideo z setek kamer dozorowych do lokalnych rejestratorów NVR.

Podstawowym celem inżynierskim przy optymalizacji ruchu wschód-zachód jest zapewnienie najkrótszej możliwej ścieżki komutacji i routingu oraz unikanie tzw. zjawiska tromboningu (hairpinningu). Polega ono na niepotrzebnym przesyłaniu ruchu lateralnego z warstwy dostępu aż do zapory brzegowej na skraju kampusu i z powrotem. W tym celu routing między wydziałami i serwerowniami zamyka się w wydajnych przełącznikach warstwy dystrybucji lub rdzenia.

Skróty użyte w tym slajdzie:
ISFW - Internal Segmentation Firewall - wewnętrzna zapora sieciowa służąca do filtrowania i inspekcji ruchu lateralnego (wschód-zachód) pomiędzy podsieciami wewnątrz kampusu.
SAN - Storage Area Network - dedykowana, szybka sieć teleinformatyczna łącząca serwery z macierzami dyskowymi za pośrednictwem protokołów blokowych Fibre Channel lub iSCSI.
NAS - Network Attached Storage - sieciowa pamięć masowa udostępniająca zasoby plikowe stacjom roboczym za pośrednictwem standardowych protokołów sieciowych SMB/CIFS i NFS.

30/52

Ewolucja profilu ruchu pod wpływem usług chmurowych i wirtualizacji

Analiza zmian w architekturze sieci wywołanych migracją zasobów do chmury obliczeniowej oraz upowszechnieniem wirtualizacji.

Wpływ chmury na architekturę kampusu

  • Redystrybucja obciążenia: stopniowe zmniejszanie roli lokalnych serwerów pocztowych i plikowych na rzecz chmury publicznej i hybrydowej.
  • Krytyczna rola brzegu (Edge): przesunięcie punktu krytycznego sieci z lokalnego centrum danych na węzeł styku z operatorami WAN/Internet.
  • Wzrost wolumenu wysyłania (Upload): przejście z modelu asymetrycznego na symetryczny wskutek ciągłej synchronizacji dysków chmurowych i transmisji wideo.
  • Szyfrowanie end-to-end: powszechne wdrożenie protokołu TLS 1.3 utrudniające tradycyjną inspekcję pakietów i wymuszające analizę telemetryczną.
Ewolucja profilu ruchu związana z adopcją chmury obliczeniowej zmienia priorytety projektowe: kluczowym wyzwaniem staje się zapewnienie niezawodnych, szerokopasmowych połączeń brzegowych z gwarancją jakości usług dla aplikacji pracujących w modelu SaaS.
Schemat sieci rozległej WAN z łączami telekomunikacyjnymi łączącymi z chmurą

Masowa migracja usług do modelu chmurowego (SaaS, IaaS, PaaS) doprowadziła do głębokiej transformacji struktury obciążenia sieci kampusowej. Dawniej serwery pocztowe (Microsoft Exchange), plikowe oraz środowiska laboratoryjne utrzymywane były lokalnie w serwerowniach wydziałowych, co generowało dominację ruchu lokalnego. Przeniesienie skrzynek pocztowych, dysków sieciowych (OneDrive, Google Drive) i platform edukacyjnych do chmury drastycznie zwiększyło obciążenie łączy stykowych z Internetem.

Zjawisko to przesunęło punkt krytyczny sieci: wąskim gardłem przestała być wewnętrzna magistrala budynkowa, a stała się nim przepustowość łączy zewnętrznych, wydajność zapór NGFW oraz jakość routingu BGP. Dodatkowo model chmurowy wymusił gwałtowny wzrost wolumenu ruchu wysyłanego (Upload). Ciągła synchronizacja plików, transmisje wideokonferencyjne w jakości HD oraz tworzenie kopii danych w chmurze wymagają w pełni symetrycznych kanałów transmisyjnych.

Kolejną fundamentalną zmianą jest powszechne szyfrowanie całości przesyłanych informacji przy użyciu nowoczesnych protokołów kryptograficznych TLS 1.3 oraz QUIC (opartego na protokole UDP). Tradycyjne zapory sieciowe utraciły możliwość bezproblemowego wglądu w zawartość pakietów bez stosowania inwazyjnej i kosztownej deszyfracji SSL Inspection. Zmusza to inżynierów do wdrażania zaawansowanej telemetrii opartej na analizie metadanych przepływów (Encrypted Traffic Analytics).

W odpowiedzi na te wyzwania w sieciach kampusowych coraz częściej adaptuje się koncepcję bezpośredniego dostępu do Internetu (Direct Internet Access - DIA) oraz architekturę SASE, umożliwiającą bezpieczne kierowanie ruchu z oddziałów wprost do chmury z pominięciem centralnej serwerowni.

Skróty użyte w tym slajdzie:
SaaS - Software as a Service - model chmury obliczeniowej, w którym aplikacje użytkowe są udostępniane i uruchamiane bezpośrednio przez dostawcę w infrastrukturze chmurowej.
IaaS - Infrastructure as a Service - model chmurowy zapewniający dostęp do zwirtualizowanych zasobów obliczeniowych, maszyn wirtualnych, pamięci masowej i sieci.
SD-WAN - Software-Defined Wide Area Network - technologia programowo definiowanej sieci rozległej, automatycznie wybierająca optymalną ścieżkę dla ruchu aplikacyjnego.
SASE - Secure Access Service Edge - architektura łącząca możliwości sieciowe SD-WAN z kompleksowymi funkcjami bezpieczeństwa dostarczanymi w modelu chmurowym.

31/52

Pomiary i profilowanie ruchu w kampusie

Przedstawienie narzędzi i metod telemetrycznych umożliwiających inżynierską analizę przepływów i obciążenia sieci.

Metodyka telemetrii i analizy przepływów

  • Protokoły analizy przepływów: technologie NetFlow, sFlow oraz standardowy protokół IPFIX zdefiniowany w RFC 7011.
  • Identyfikacja szczytów (Peak Hours): znaczne różnice między godzinami zajęć dydaktycznych (8:00-16:00) a wieczorną aktywnością w domach studenckich (19:00-1:00).
  • Zasada 95. percentyla (95th Percentile): międzynarodowa metoda określania trwałego obciążenia łącza poprzez odrzucenie 5% skrajnych, krótkotrwałych impulsów.
  • Projektowanie oparte na danych: wykorzystanie historycznych trendów telemetrycznych do precyzyjnego planowania zakupów sprzętu i rozbudowy pasm dosyłowych.
Profilowanie ruchu sieciowego to empiryczna metoda rejestrowania parametrów przepływu pakietów za pomocą próbkowania lub eksportu metadanych. Dostarcza inżynierom rzetelnych danych niezbędnych do poprawnego wymiarowania łączy i wykrywania niepożądanych transmisji.
Architektura centralnego monitoringu sieciowego NMS i telemetrii

Projektowanie i bieżąca optymalizacja sieci kampusowej nie mogą opierać się na intuicji czy deklaracjach producentów oprogramowania; wymagają one rzetelnych, ciągłych pomiarów telemetrycznych. Podstawowymi technologiami profilowania ruchu w warstwie komutacji i routingu są protokoły analizy przepływów: własnościowy NetFlow firmy Cisco, znormalizowany standard sFlow oraz oficjalny protokół IETF IPFIX (Internet Protocol Flow Information Export), zdefiniowany w dokumencie RFC 7011.

W odróżnieniu od prostego monitoringu obciążenia portów opartego na zapytaniach protokołu SNMP, technologie przepływów analizują strukturę każdego strumienia danych: źródłowy i docelowy adres IP, numery portów TCP/UDP, typ usługi, znaczniki DSCP oraz wolumen przesłanych bajtów. Pozwala to administratorom na precyzyjną identyfikację najbardziej obciążających aplikacji, wykrywanie nieautoryzowanych transmisji P2P oraz natychmiastowe lokalizowanie stacji zainfekowanych złośliwym oprogramowaniem.

Pomiary wykazują charakterystyczną cykliczność obciążenia sieci kampusowej: wyraźny szczyt przypada na godziny zajęć dydaktycznych (8:00-16:00) w budynkach wydziałowych, po czym punkt ciężkości przesuwa się wieczorem (19:00-1:00) w stronę domów studenckich i bibliotek. Przy wymiarowaniu przepustowości łączy stosuje się międzynarodowy standard 95. percentyla (95th Percentile Rule), który polega na odrzuceniu 5% skrajnych, krótkotrwałych impulsów w miesiącu, dając miarodajny obraz rzeczywistego zapotrzebowania na pasmo.

Skróty użyte w tym slajdzie:
SNMP - Simple Network Management Protocol - powszechnie stosowany protokół warstwy aplikacji służący do monitorowania stanu i odpytywania urządzeń sieciowych o liczniki ruchu.
IPFIX - IP Flow Information Export - znormalizowany w RFC 7011 protokół IETF służący do eksportu informacji o przepływach pakietów z routerów i przełączników do centralnych kolektorów.
NMS - Network Management System - centralny system oprogramowania odpowiedzialny za wizualizację, zarządzanie konfiguracją i monitorowanie stanu urządzeń w sieci.

32/52

Podstawy wymiarowania przepustowości sieci

Wprowadzenie zasad matematycznych i wzorów inżynierskich służących do kalkulacji wymaganego pasma transmisyjnego.

Metodyka bilansowania pasma

  • Wzór ogólny bilansu: wymagana przepustowość łącza = suma średnich przepływności urządzeń końcowych pomnożona przez współczynnik jednoczesności.
  • Współczynnik jednoczesności (Concurrency Ratio): parametr z przedziału 0,1-0,3 uwzględniający fakt, że użytkownicy nie pobierają danych w tym samym ułamku sekundy.
  • Różnicowanie profili: pracownik biurowy (10-20 Mb/s), student na wykładzie (5-15 Mb/s), stacja robocza CAD/graficzna (50-100 Mb/s).
  • Narzut protokołów transmisyjnych: konieczność dodania 5-10% marginesu na nagłówki Ethernet, IP oraz narzut protokołów TCP/UDP.
Wymiarowanie przepustowości sieci to proces analityczny mający na celu wyznaczenie optymalnych parametrów łączy transmisyjnych. Prawidłowy bilans uwzględnia statystyczny charakter transmisji pakietowej oraz zmienne profile aktywności różnych grup użytkowników.
Parametry wydajnościowe, przepustowość matrycy i budżet sieci

Wymiarowanie przepustowości sieci kampusowej to precyzyjna dyscyplina inżynierska oparta na bilansowaniu pasma i teorii masowej obsługi (teorii kolejek). Podstawowy wzór kalkulacyjny określa wymaganą przepustowość łącza magistralnego jako sumę średnich przepływności urządzeń końcowych, skorygowaną o współczynnik jednoczesności (Concurrency Ratio). W praktyce przyjmuje się, że użytkownicy podłączeni do jednego przełącznika nie wysycają swoich interfejsów w dokładnie tym samym ułamku sekundy.

Współczynnik jednoczesności dla ruchu ogólnodostępnego mieści się zazwyczaj w przedziale od 0,1 do 0,3 (10-30% stacji korzysta z intensywnej transmisji w danym momencie). Wartość ta musi być jednak elastycznie modyfikowana w zależności od profilu funkcjonalnego danego segmentu: pracownik biurowy zadowala się pasmem 10-20 Mb/s, student na wykładzie generuje średnio 5-15 Mb/s, lecz inżynierska stacja robocza CAD/GIS lub laboratorium grafiki 3D wymaga stabilnego pasma na poziomie 50-100 Mb/s.

W obliczeniach inżynierskich nie wolno pomijać narzutu nagłówków protokołów transmisyjnych (Protocol Overhead). Każda ramka Ethernet, nagłówek IP, segment TCP lub datagram UDP, a także znaczniki VLAN 802.1Q zużywają od 5 do 10 procent fizycznej pojemności łącza. Ostateczny wynik kalkulacji pasma powiększa się o normatywny margines rezerwy (zwykle 30-50%), co zapobiega zjawisku nasycenia buforów w chwilach gwałtownych skoków obciążenia.

Skróty użyte w tym slajdzie:
Erlang - Erlang - bezwymiarowa jednostka natężenia ruchu telekomunikacyjnego, odpowiadająca ciągłemu zajęciu jednego kanału transmisyjnego przez czas jednej godziny.
Overprovisioning - Nadmiarowość pasma - świadome zaprojektowanie większej przepustowości łączy fizycznych niż wynika to z bezpośredniego bilansu średniego ruchu, w celu absorpcji chwilowych skoków obciążenia.

33/52

Pojęcie i wyznaczanie współczynnika nadsubskrypcji (oversubscription)

Zdefiniowanie zjawiska nadsubskrypcji i przedstawienie zasad jego bezpiecznego stosowania w architekturze wielowarstwowej.

Zjawisko i bilansowanie nadsubskrypcji

  • Definicja nadsubskrypcji: stosunek sumarycznej przepustowości portów dostępowych podłączonych do użytkowników do przepustowości portów dosyłowych (uplink).
  • Przykład inżynierski: przełącznik 48 portów 1 Gb/s (48 Gb/s) z dwoma portami uplink 10 Gb/s (20 Gb/s) generuje współczynnik nadsubskrypcji 48:20, czyli 2,4:1.
  • Uzasadnienie ekonomiczne: budowa sieci o relacji 1:1 w warstwie dostępu jest ekonomicznie nieuzasadniona, gdyż stacje robocze rzadko wysycają port brzegowy.
  • Dopuszczalne granice inżynierskie: stosowanie zróżnicowanych wskaźników w zależności od miejsca w hierarchii sieciowej.
Współczynnik nadsubskrypcji (Oversubscription Ratio) określa stopień agregacji pasma na kolejnych poziomach hierarchii sieci. Pozwala na ekonomiczną optymalizację kosztów urządzeń i okablowania przy założeniu statystycznego rozkładu transferów w czasie.
Formuły matematyczne, koszty i bilans pasma

Pojęcie nadsubskrypcji (Oversubscription) to jeden z najważniejszych terminów w inżynierii sieci teleinformatycznych. Określa ono stosunek sumarycznej przepustowości wszystkich portów wejściowych (portów dostępowych, do których podłączeni są użytkownicy) do sumarycznej przepustowości portów wyjściowych (portów uplink, łączących przełącznik z wyższą warstwą sieci). Zjawisko to wynika bezpośrednio ze statystycznej natury ruchu pakietowego.

Rozważmy praktyczny przykład inżynierski: przełącznik dostępowy wyposażony w 48 portów 1 Gb/s (sumaryczne pasmo wejściowe 48 Gb/s) oraz dwa porty dosyłowe uplink 10 Gb/s połączone w wiązkę LACP (przepustowość 20 Gb/s). Współczynnik nadsubskrypcji wynosi w tym przypadku 48:20, czyli 2,4:1. Oznacza to, że łącze dosyłowe ulegnie przeciążeniu tylko wtedy, gdy ponad 40% podłączonych użytkowników zacznie równocześnie transmitować dane z maksymalną prędkością interfejsu.

Projektowanie sieci o współczynniku 1:1 (architektura nieblokująca - Line-Rate) w całej infrastrukturze kampusowej byłoby skrajnym błędem ekonomicznym. Koszt zakupu przełączników i światłowodów wzrósłby wielokrotnie, podczas gdy przez 99% czasu łącza te pracowałyby przy minimalnym obciążeniu. Sztuka projektowania polega na doborze takich wskaźników nadsubskrypcji, które gwarantują brak odczuwalnych opóźnień przy zachowaniu optymalnych nakładów inwestycyjnych.

Skróty użyte w tym slajdzie:
Line-Rate - Prędkość łącza (Wire-Speed) - zdolność urządzenia sieciowego do przetwarzania i komutacji pakietów z maksymalną fizyczną prędkością medium bez wprowadzania opóźnień wewnętrznych.
Uplink - Łącze dosyłowe - port lub zespół portów w przełączniku służący do przesyłania ruchu agregowanego w stronę warstwy nadrzędnej (rdzenia lub dystrybucji).
Downlink - Łącze dostępowe - port w przełączniku podłączony bezpośrednio do urządzeń końcowych użytkowników, stacji roboczych, drukarek lub kamer.

34/52

Wymiarowanie łączy dosyłowych w warstwie dostępu

Wskazanie zalecanych wskaźników nadsubskrypcji oraz standardów interfejsów dla przełączników warstwy dostępu.

Zasady doboru łączy uplink w warstwie dostępu

  • Ruch biurowy i audytoryjny: zalecany współczynnik nadsubskrypcji w granicach od 10:1 do maksymalnie 20:1.
  • Pracownie specjalistyczne i laboratoria: rekomendowane obniżenie współczynnika do zakresu od 4:1 do 8:1 ze względu na intensywną wymianę plików.
  • Współczesne standardy interfejsów: wycofanie przestarzałych uplinków 1 Gb/s na rzecz standardów 10 Gb/s (SFP+) oraz 25 Gb/s (SFP28).
  • Agregacja łączy (LACP): łączenie portów fizycznych w logiczne wiązki Port-Channel w celu zwiększenia pasma i zapewnienia redundancji łącza dosyłowego.
Wymiarowanie łączy dosyłowych w warstwie dostępu polega na dopasowaniu liczby i przepływności portów uplink do specyfiki podłączonych urządzeń. Zastosowanie interfejsów 10/25 Gb/s eliminuje ryzyko powstawania wąskich gardeł przy masowym korzystaniu z sieci przez użytkowników końcowych.
Rola warstwy dystrybucji: agregacja łączy z przełączników dostępowych

Wymiarowanie łączy dosyłowych w warstwie dostępu (Access Uplinks) wymaga precyzyjnego dostosowania współczynnika nadsubskrypcji do charakteru pomieszczeń obsługiwanych przez daną szafę IDF. W typowych środowiskach biurowych, salach seminaryjnych oraz audytoriach wykładowych dopuszczalny współczynnik nadsubskrypcji mieści się w granicach od 10:1 do maksymalnie 20:1. W takich zastosowaniach ruch użytkowników ma charakter impulsowy i sporadyczny.

Zupełnie inne kryteria stosuje się przy wymiarowaniu szaf IDF zasilających laboratoria grafiki komputerowej, pracownie sztucznej inteligencji, centra obliczeniowe lub węzły gęstej sieci Wi-Fi 6E/7. W tych środowiskach współczynnik nadsubskrypcji musi zostać zredukowany do poziomu od 4:1 do 8:1. W przeciwnym razie jednoczesne uruchomienie masowych transferów danych przez studentów doprowadzi do natychmiastowego zablokowania łącza dosyłowego.

Pod względem standardów fizycznych przestarzałe łącza 1 Gb/s (SFP) zostały całkowicie wyparte przez standardy 10 Gb/s (moduły SFP+) oraz 25 Gb/s (SFP28). W nowoczesnych przełącznikach brzegowych standardem stają się również porty mGig (Multi-Gigabit Ethernet IEEE 802.3bz), które oferują prędkości 2,5 Gb/s oraz 5 Gb/s na istniejącym okablowaniu miedzianym kategorii 5e/6, co jest warunkiem koniecznym do pełnego wykorzystania potencjału punktów dostępowych Wi-Fi najnowszych generacji.

Wszystkie łącza dosyłowe z szaf IDF konfiguruje się jako redundantne pary połączone z dwoma różnymi przełącznikami dystrybucyjnymi przy użyciu protokołu LACP. Zapewnia to nie tylko zrównoważony podział obciążenia, ale także bezprzerwowe przejęcie całości ruchu w przypadku awarii jednego z torów optycznych.

Skróty użyte w tym slajdzie:
SFP+ - Enhanced Small Form-factor Pluggable - zminiaturyzowany moduł optyczny obsługujący przepustowości transmisyjne 10 Gb/s w sieciach światłowodowych i miedzianych DAC.
SFP28 - Small Form-factor Pluggable 28 - moduł optyczny o geometrii gniazda SFP obsługujący pojedynczy kanał transmisyjny o przepustowości 25 Gb/s.
mGig - Multi-Gigabit Ethernet - technologia IEEE 802.3bz pozwalająca na transmisję z prędkościami 2,5 Gb/s i 5 Gb/s na tradycyjnej skrętce miedzianej kat. 5e i 6.

35/52

Wymiarowanie łączy szkieletowych między dystrybucją a rdzeniem

Przedstawienie kryteriów projektowych dla magistral transmisyjnych w centrum sieci kampusowej.

Zasady wymiarowania rdzenia sieci

  • Restrykcyjny współczynnik nadsubskrypcji: zalecana relacja między dystrybucją a rdzeniem od 2:1 do maksymalnie 4:1.
  • Środowiska o misji krytycznej: w węzłach koncentracji klastrów HPC i centrum danych dążenie do relacji nieblokującej zbliżonej do 1:1.
  • Standardy przepływności łączy szkieletowych: magistrale światłowodowe oparte na modułach 40 Gb/s (QSFP+) lub 100 Gb/s (QSFP28).
  • Kryterium awarii N-1: przepustowość pojedynczego łącza musi w całości przejąć ruch segmentu w przypadku awarii drugiego toru równoległego.
Magistrale szkieletowe między dystrybucją a rdzeniem stanowią krytyczny trakt tranzytowy całego kampusu. Wymagają minimalnej nadsubskrypcji oraz pełnej redundancji sprzętowej i trasowej, gwarantując bezkolizyjny transfer danych nawet w warunkach awarii pojedynczego łącza.
Warstwa rdzenia: centralny szkielet łączący moduły dystrybucyjne

Wymiarowanie magistralnych łączy szkieletowych łączących przełączniki dystrybucji budynkowej z centralnym rdzeniem kampusu (Distribution-to-Core Links) podlega znacznie bardziej rygorystycznym regułom inżynierskim niż warstwa dostępu. Na tym poziomie infrastruktury dochodzi do nałożenia się na siebie ruchu pochodzącego z dziesiątek szaf IDF i setek urządzeń końcowych, co diametralnie zmniejsza losowość impulsów transmisyjnych.

Dopuszczalny współczynnik nadsubskrypcji w relacji dystrybucja-rdzeń wynosi od 2:1 do maksymalnie 4:1. W węzłach koncentracji klastrów obliczeniowych HPC, macierzy dyskowych i centralnych serwerowni dąży się do relacji ściśle nieblokującej, zbliżonej do 1:1. Zapewnia to swobodny przepływ potężnych strumieni danych bez ryzyka sztucznego dławienia przepustowości na stykach międzywarstwowych.

Standardem technologicznym w łączach szkieletowych dużych kampusów są magistrale światłowodowe bazujące na modułach 40 Gb/s (QSFP+) oraz 100 Gb/s (QSFP28). Wykorzystują one zaawansowane lasery jednomodowe pracujące w standardach 100GBASE-LR4 lub CWDM4, zdolne do bezstratnej transmisji na odległościach do 10 kilometrów w pojedynczej parze włókien jednomodowych OS2.

Podstawowym kryterium wymiarowania szkieletu jest spełnienie kryterium awarii N-1. Oznacza to, że pojedynczy tor światłowodowy w wiązce redundantnej musi posiadać wystarczającą przepustowość, aby w całości przejąć szczytowy ruch z danego budynku w razie fizycznego uszkodzenia lub planowego wyłączenia drugiego toru równoległego.

Skróty użyte w tym slajdzie:
QSFP+ - Quad Small Form-factor Pluggable Plus - moduł optyczny integrujący cztery tory transmisyjne po 10 Gb/s, zapewniający łączną przepustowość magistrali 40 Gb/s.
QSFP28 - Quad Small Form-factor Pluggable 28 - moduł optyczny zawierający cztery niezależne kanały transmisyjne po 25 Gb/s, oferujący przepustowość szkieletową 100 Gb/s.

36/52

Zjawisko mikrozatorów (microbursts) i bufory przełączników

Zbadanie zjawiska krótkotrwałych przeciążeń buforów pakietowych oraz ich wpływu na jakość transmisji.

Krótkotrwałe impulsy przeciążeniowe

  • Definicja mikrozatora: skokowe zapotrzebowanie na pasmo trwające ułamek sekundy, które przepełnia bufory interfejsów, pozostając niewidocznym na standardowych wykresach NMS w cyklu 5 minut.
  • Mechanizm powstawania: asymetria przepływności portów, np. jednoczesny transfer z wielu serwerów 25 Gb/s kierowany do pojedynczego interfejsu odbiorczego 1 Gb/s.
  • Rola buforów pakietowych (Packet Buffers): dynamicznie współdzielona pamięć w układach ASIC absorbująca nagłe fale pakietów.
  • Dobór przełączników: konieczność wyboru urządzeń z głębokimi buforami (Deep Buffers) w węzłach agregacji i dystrybucji ruchu multimedialnego.
Mikrozator (Microburst) to zjawisko nagłego, krótkotrwałego przepełnienia bufora wyjściowego przełącznika prowadzące do nieodwracalnego odrzucania pakietów (Tail Drop). Zapobieganie mikrozatorom wymaga doboru przełączników z odpowiednio głęboką pamięcią buforową oraz wdrożenia mechanizmów QoS.
Cechy buforowania i układów ASIC: wysoka przepustowość i niskie opóźnienia

Zjawisko mikrozatorów (Microbursts) to jedno z najbardziej podstępnych i trudnych do zdiagnozowania problemów wydajnościowych we współczesnych sieciach pakietowych. Mikrozator definiuje się jako gwałtowny, skokowy wzrost natężenia ruchu trwający ułamek sekundy (od kilkudziesięciu mikrosekund do kilkunastu milisekund), w którym zapotrzebowanie na pasmo wielokrotnie przewyższa fizyczną przepustowość portu wyjściowego przełącznika.

Podstępność mikrozatorów polega na tym, że pozostają one całkowicie niewidoczne w tradycyjnych systemach monitoringu NMS. Standardowe narzędzia odpytują liczniki SNMP w cyklu 5-minutowym, prezentując uśrednione obciążenie łącza na poziomie np. 20-30%, podczas gdy w rzeczywistości w ciągu kilku milisekund port był nasycony w 100%, co doprowadziło do natychmiastowego przepełnienia bufora i utraty pakietów (Tail Drop).

Główną przyczyną powstawania mikrozatorów jest asymetria przepływności portów (np. ruch z wielu serwerów podłączonych łączami 25 Gb/s kierowany jest równocześnie do pojedynczego interfejsu odbiorczego 1 Gb/s lub 10 Gb/s - zjawisko TCP Incast). Aby absorbować te nagłe fale pakietów, inżynier projektujący sieć kampusową musi dobierać przełączniki agregacyjne i rdzeniowe wyposażone w odpowiednio głębokie bufory pakietowe (Deep Packet Buffers) zarządzane dynamicznie przez układy ASIC.

Zapobieganie mikrozatorom wymaga również wdrożenia mechanizmów prewencyjnego powiadamiania o zatorach, takich jak algorytmy WRED oraz jawne powiadamianie o przeciążeniu ECN (Explicit Congestion Notification), które sygnalizują stacjom nadawczym konieczność ograniczenia okna TCP przed wystąpieniem fizycznej straty pakietu.

Skróty użyte w tym slajdzie:
Microburst - Mikrozator - gwałtowny skok natężenia ruchu sieciowego trwający milisekundy, powodujący chwilowe przepełnienie bufora przełącznika i gubienie pakietów.
ECN - Explicit Congestion Notification - rozszerzenie protokołów IP i TCP zdefiniowane w RFC 3168, pozwalające routerom na informowanie stacji końcowych o zatorze bez konieczności odrzucania pakietów.
ASIC - Application-Specific Integrated Circuit - wyspecjalizowany układ scalony projektowany do realizacji komutacji i routingu pakietów z prędkością fizycznego łącza w przełącznikach sieciowych.

37/52

Idea konwergencji usług w jednolitej infrastrukturze sieciowej

Omówienie koncepcji integracji danych, głosu, wideo i automatyki budynkowej w jednym środowisku sieciowym IP.

Zastąpienie odrębnych sieci architekturą IP

  • Pojęcie konwergencji sieciowej: konsolidacja transmisji komputerowej, telefonii, telewizji przemysłowej i automatyki w jednym wspólnym medium IP/Ethernet.
  • Likwidacja sieci dedykowanych: eliminacja przestarzałych instalacji analogowych central telefonicznych (PBX) i kabli parowych.
  • Wycofanie kabli koncentrycznych: przejście z telewizji przemysłowej w technologii analogowej na cyfrowy monitoring wizyjny IP.
  • Korzyści organizacyjne: jednolity projekt tras kablowych, wspólne szafy rack, wspólne zasilanie UPS oraz zarządzanie przez jeden zespół inżynierów.
Konwergencja usług to proces technologiczny polegający na przeniesieniu wszystkich form komunikacji (dane, głos, wideo, sterowanie przemysłowe) na jednolity protokół IP i standard Ethernet. Zapewnia to znaczną redukcję kosztów infrastrukturalnych oraz pełną elastyczność w zarządzaniu zasobami.
Schemat integracji usług danych, telefonii IP i monitoringu w jednej sieci IP

Idea konwergencji usług sieciowych stanowi fundamentalny paradygmat nowoczesnej teleinformatyki. Polega ona na konsolidacji transmisji tradycyjnych danych komputerowych, telefonii stacjonarnej, monitoringu wizyjnego, systemów kontroli dostępu oraz automatyki budynkowej w jednolitej, zintegrowanej infrastrukturze pakietowej opartej na protokołach Ethernet i IP.

W przeszłości każdy z tych systemów wymagał budowy całkowicie odrębnej, dedykowanej sieci kablowej. Telefonia funkcjonowała w oparciu o wieloparowe kable miedziane i centrale PBX, telewizja przemysłowa wymagała grubych kabli koncentrycznych 75 omów, a instalacje alarmowe i klimatyzacyjne wykorzystywały magistrale szeregowe RS-485. Prowadziło to do potężnego skomplikowania szachtów kablowych, dublowania szaf technicznych oraz zwielokrotnienia kosztów instalacji i serwisu.

Likwidacja sieci silosowych i zastąpienie ich wspólnym okablowaniem strukturalnym przynosi olbrzymie oszczędności finansowe i korzyści operacyjne. Uczelnia lub przedsiębiorstwo utrzymuje jeden zunifikowany system szaf rackowych, wspólne zasilanie awaryjne UPS, a całością zarządza zintegrowany zespół inżynierów sieciowych. Warunkiem koniecznym powodzenia konwergencji jest jednak wdrożenie rygorystycznych mechanizmów jakości usług (QoS), które zapobiegają zakłócaniu krytycznych usług przez zwykły ruch pobierania plików.

Skróty użyte w tym slajdzie:
PBX - Private Branch Exchange - zakładowa centrala telefoniczna obsługująca wewnętrzne połączenia telefoniczne w organizacji oraz łączność z publiczną siecią PSTN.
CoS - Class of Service - 3-bitowe pole w nagłówku ramki ethernetowej IEEE 802.1Q (standard 802.1p) definiujące jeden z 8 poziomów priorytetu komutacji w warstwie 2.

38/52

Integracja transmisji danych użytkowników

Charakterystyka klasycznego ruchu danych stacji roboczych i zasady jego bezpiecznego współistnienia w sieci konwergentnej.

Specyfika przesyłania danych użytkowników

  • Profil ruchu danych: ruch asynchroniczny, impulsowy (bursty), o wysokiej tolerancji na zmienne opóźnienia, lecz zerowej tolerancji na utratę pakietów (ochrona retransmisją TCP).
  • Segmentacja logiczna: izolacja stacji użytkowników w dedykowanych sieciach VLAN w celu ograniczenia zasięgu ruchu rozgłoszeniowego.
  • Mechanizmy sprawiedliwego kolejkowania: zabezpieczenie łączy przed monopolizacją pasma przez pojedyncze stacje robocze realizujące masowe transfery (Fair Queuing).
Ruch danych komputerowych stanowi podstawową usługę w sieci kampusowej, cechującą się zmiennym natężeniem i dominacją protokołu TCP. W sieci konwergentnej wymaga on separacji od ruchu czasu rzeczywistego, aby zapobiec degradacji transmisji głosu i obrazu.
Schemat infrastruktury sieci lokalnej LAN z przełącznikami i stacjami roboczymi

Ruch generowany przez typowe stacje robocze, laptopy i urządzenia mobilne użytkowników (dane komputerowe) charakteryzuje się asynchronicznością oraz wysoką impulsowością (bursty traffic). Użytkownik przeglądający zasoby Internetu lub pobierający dokumenty generuje gwałtowne skoki obciążenia, po których następują dłuższe okresy bezczynności. Ruch ten w przeważającej mierze korzysta z protokołu transportowego TCP.

Z punktu widzenia parametrów transmisyjnych dane użytkowników cechują się wysoką tolerancją na zmienne opóźnienia i jitter, lecz posiadają zerową tolerancję na trwałą utratę danych. Protokół TCP gwarantuje bezbłędność przesyłu za pomocą mechanizmów potwierdzeń (ACK) i retransmisji utraconych segmentów. W przypadku braku mechanizmów QoS masowy transfer plików przez jednego użytkownika potrafi jednak zmonopolizować całe dostępne pasmo na łączu dosyłowym.

W celu uporządkowania transmisji danych stosuje się segmentację logiczną w warstwie 2 (VLAN) oraz algorytmy sprawiedliwego kolejkowania buforów (Fair Queuing). Wydzielenie odrębnych podsieci dla poszczególnych jednostek organizacyjnych zapobiega rozprzestrzenianiu się sztormów rozgłoszeniowych, a mechanizmy harmonogramowania pakietów uniemożliwiają pojedynczym stacjom zablokowanie zasobów pozostałym pracownikom.

Skróty użyte w tym slajdzie:
Best-Effort - Model Best-Effort - domyślny tryb pracy sieci IP, w którym sieć stara się dostarczyć pakiety jak najszybciej, lecz nie daje żadnych formalnych gwarancji dotyczących pasma, opóźnień ani strat ramek.
MTU - Maximum Transmission Unit - maksymalny dopuszczalny rozmiar pakietu protokołu warstwy 3 (w bajtach), który może zostać przesłany przez dane medium bez konieczności fragmentacji; dla standardowego Ethernetu wynosi 1500 bajtów.
Jumbo Frames - Ramki Jumbo - powiększone ramki ethernetowe o jednostce MTU wynoszącej zazwyczaj do 9000 bajtów, stosowane w sieciach szkieletowych i centrach danych w celu redukcji obciążenia procesorów.

39/52

Transmisja głosu w sieci pakietowej (VoIP) i specyfika ruchu głosowego

Przedstawienie technicznych uwarunkowań transmisji telefonii internetowej VoIP w środowisku kampusowym.

Specyfika inżynierii ruchu głosowego

  • Charakterystyka strumienia: symetryczna transmisja pakietów UDP o stałej przepływności przy użyciu protokołu czasu rzeczywistego RTP (Real-time Transport Protocol).
  • Typowe kodeki mowy: kodek nieskompresowany G.711 (64 kb/s netto, ok. 87 kb/s z nagłówkami L2/IP/UDP/RTP) oraz kodeki kompresowane, np. G.729 (8 kb/s netto, ok. 31 kb/s z narzutem).
  • Wrażliwość transmisyjna: wysoka wrażliwość na opóźnienia i zmienność opóźnienia (jitter); brak mechanizmów retransmisji utraconych pakietów w protokole UDP.
  • Implementacja Voice VLAN: wydzielenie dedykowanej podsieci i priorytetyzacja ramek głosowych bezpośrednio na porcie przełącznika dostępowego.
Telefonia internetowa (VoIP) zastępuje tradycyjne centrale telefoniczne poprzez cyfryzację i pakietowanie mowy w czasie rzeczywistym. Ze względu na interaktywny charakter rozmowy wymaga ona bezwzględnego priorytetu w kolejkach przełączników oraz dedykowanego zasilania aparatów przez Power over Ethernet (PoE).
Schemat wdrożenia telefonii VoIP z centralą IP PBX i telefonami zasilanymi przez PoE

Transmisja głosu w sieciach pakietowych (Voice over IP - VoIP) to usługa o diametralnie odmiennej specyfice niż przesyłanie plików komputerowych. Sygnał mowy jest próbkowany, kwantowany i kompresowany przez procesor DSP telefonu IP, a następnie pakowany w niewielkie datagramy przesyłane w stałych odstępach czasu (zazwyczaj co 20 milisekund) za pomocą protokołu czasu rzeczywistego RTP (Real-time Transport Protocol), bazującego na bezpołączeniowym protokole UDP.

W telefonii VoIP powszechnie stosuje się dwa rodzaje kodeków mowy: nieskompresowany kodek G.711 (generujący strumień 64 kb/s netto, co po dodaniu nagłówków RTP/UDP/IP/L2 daje ok. 87 kb/s na kanał) oraz wysoce efektywne kodeki kompresowane, takie jak G.729 (8 kb/s netto, ok. 31 kb/s z nagłówkami). Mimo że pojedyncze połączenie zużywa znikome pasmo, ruch głosowy jest skrajnie wrażliwy na jakiekolwiek zakłócenia transmisyjne.

Protokół UDP nie posiada mechanizmów retransmisji pakietów; pakiet, który dotrze ze zbyt dużym opóźnieniem lub zostanie odrzucony w buforze przełącznika, jest bezpowrotnie tracony, co użytkownicy odbierają jako trzaski, metaliczne echo lub rwany dźwięk. Z tego względu bezwzględnym standardem inżynierskim jest wydzielenie telefonów IP do dedykowanej podsieci Voice VLAN (standardowo identyfikowanej na porcie za pomocą protokołów CDP/LLDP-MED) oraz nadanie pakietom głosowym najwyższego priorytetu w kolejkowaniu sprzętowym.

Skróty użyte w tym slajdzie:
SIP - Session Initiation Protocol - znormalizowany w RFC 3261 protokół sygnalizacyjny warstwy aplikacji służący do inicjowania, modyfikowania i kończenia sesji multimedialnych w sieciach IP.
RTP - Real-time Transport Protocol - protokół internetowy zdefiniowany w RFC 3550, przeznaczony do przesyłania strumieni danych czasu rzeczywistego (głosu i wideo) ponad protokołem UDP.
RTCP - RTP Control Protocol - protokół kontrolny działający w ścisłym powiązaniu z RTP, służący do monitorowania statystyk jakości transmisji i synchronizacji strumieni multimedialnych.
DSP - Digital Signal Processor - wyspecjalizowany mikroprocesor cyfrowego przetwarzania sygnałów, realizujący kodowanie i dekodowanie próbek mowy w czasie rzeczywistym.

40/52

Transmisja obrazu i systemy monitoringu wizyjnego IP

Analiza obciążenia generowanego przez monitoring dozorowy (CCTV IP) oraz wymogi sprzętowe dla przełączników.

Wymagania sieciowe monitoringu wizyjnego

  • Skala strumieni wideo: setki kamer wysokiej rozdzielczości (Full HD, 4K) generujących ciągły, nieprzerwany strumień danych przez 24 godziny na dobę.
  • Formaty kompresji: algorytmy H.264 oraz H.265 oparte na klatkach bazowych I-frame oraz klatkach różnicowych P-frame i B-frame.
  • Zjawisko impulsowości klatek kluczowych: transmisja klatki pełnej I-frame generuje krótkotrwałe skoki pasma nawet 5-10 razy wyższe niż średnia przepływność strumienia.
  • Zasilanie Power over Ethernet (PoE): konieczność zasilania kamer zewnętrznych i obrotowych PTZ z przełączników w standardzie IEEE 802.3at (PoE+) lub 802.3bt (Hi-PoE).
Systemy dozoru wizyjnego IP generują stałe, wysokie obciążenie w relacji do serwerów rejestracji NVR (ruch wschód-zachód). Wymagają stabilnego bilansu mocy PoE na przełącznikach brzegowych oraz odpowiedniej pojemności buforów dla absorpcji klatek kluczowych wideo.
Schemat systemu monitoringu IP z kamerami PoE i serwerami rejestracji NVR

Transmisja obrazu z kamer telewizji dozorowej IP (CCTV) to najbardziej pasmochłonna usługa w konwergentnej sieci kampusowej. W rozległym kampusie uniwersyteckim lub szpitalnym instaluje się od kilkuset do ponad tysiąca kamer pracujących w rozdzielczościach Full HD (1080p) lub 4K. W odróżnieniu od ruchu komputerowego, który ma charakter impulsowy, kamery generują ciągły, nieprzerwany strumień danych przez 24 godziny na dobę, 7 dni w tygodniu.

Współczesne systemy monitoringu wykorzystują zaawansowane algorytmy kompresji wideo H.264 oraz H.265 (HEVC). Algorytmy te opierają się na transmisji pełnych klatek bazowych (I-frame) oraz przesyłaniu wyłącznie klatek różnicowych (P-frame i B-frame). Z inżynierskiego punktu widzenia rodzi to zjawisko znacznej impulsowości: w momencie generowania klatki I-frame chwilowe zapotrzebowanie na pasmo z pojedynczej kamery wzrasta od 5 do 10 razy w stosunku do wartości średniej.

Gdy dziesiątki kamer podłączonych do jednego przełącznika wygenerują klatki kluczowe w tym samym ułamku sekundy, w buforach interfejsów dosyłowych dochodzi do gwałtownych zatorów. Wymaga to odpowiedniego wymiarowania pamięci podręcznej przełączników oraz stosowania zasilania w standardzie Power over Ethernet (PoE+ IEEE 802.3at lub Hi-PoE 802.3bt dla zewnętrznych kamer obrotowych PTZ wyposażonych w grzałki i wycieraczki).

W celu optymalizacji dystrybucji obrazu na żywo do wielu stanowisk ochrony stosuje się transmisję grupową (multicast) z protokołem IGMP Snooping, co zapobiega zalewaniu niepotrzebnym ruchem wideo portów zwykłych stacji roboczych.

Skróty użyte w tym slajdzie:
CCTV - Closed-Circuit Television - telewizyjny system dozorowy pracujący w obwodzie zamkniętym, powszechnie stosowany do ochrony fizycznej i monitoringu obiektów.
NVR - Network Video Recorder - sieciowy rejestrator wideo odpowiedzialny za cyfrowy zapis, archiwizację i odtwarzanie strumieni wideo z kamer IP.
PTZ - Pan-Tilt-Zoom - kamery monitoringu wyposażone w silniki umożliwiające zdalne obracanie w poziomie, pochylanie w pionie oraz optyczne przybliżanie obrazu.
IGMP - Internet Group Management Protocol - protokół komunikacyjny warstwy sieciowej służący do zarządzania członkostwem hostów w grupach transmisji wieloadresowej (multicast).

41/52

Integracja systemów automatyki budynkowej (BMS) i czujników IoT

Omówienie specyfiki przyłączania instalacji technicznych, czujników i automatyki do wspólnej sieci kampusowej.

Sieć kampusowa w służbie inteligentnego budynku

  • Systemy BMS (Building Management System): cyfrowy nadzór nad węzłami cieplnymi, wentylacją, klimatyzacją, windami i oświetleniem.
  • Protokoły automatyki budynkowej: hermetyzacja standardów przemysłowych w ramkach IP (BACnet/IP, Modbus TCP, protokoły telemetryczne MQTT).
  • Charakterystyka transmisji: małe pakiety telemetryczne przesyłane w stałych odstępach czasu, krytyczne dla bezpieczeństwa fizycznego i oszczędności energii.
  • Wymóg bezwzględnej izolacji: konieczność całkowitego odseparowania sieci systemów technicznych budynku od sieci akademickiej za pomocą zapór ogniowych.
Integracja systemów automatyki budynkowej (BMS) w sieci kampusowej umożliwia centralne zarządzanie instalacjami obiektu i redukcję kosztów energii. Ze względu na ryzyko sabotażu instalacji technicznych wymaga ona rygorystycznej segmentacji sieciowej i blokowania bezpośredniej łączności ze stacjami użytkowników.
Schemat punktów styku urządzeń i instalacji technicznych

Integracja systemów automatyki budynkowej (Building Management System - BMS) oraz czujników internetu rzeczy (IoT) stanowi kolejny etap ewolucji sieci konwergentnej. Nowoczesny kampus integruje pod wspólnym protokołem IP nadzór nad węzłami cieplnymi, centralami wentylacyjnymi i klimatyzacją (HVAC), sterowanie oświetleniem korytarzy, automatykę wind, zasilanie awaryjne, a także systemy sygnalizacji pożarowej i detekcji zalania.

W ujęciu protokołowym automatyka budynkowa wykorzystuje znormalizowane standardy przemysłowe zahermetyzowane w ramkach ethernetowych i pakietach IP: BACnet/IP, Modbus TCP, LonWorks oraz nowoczesne protokoły telemetryczne dla czujników środowiskowych IoT, takie jak MQTT czy CoAP. Transmisja ta charakteryzuje się generowaniem bardzo małych pakietów przesyłanych w regularnych odstępach czasu, lecz o krytycznym znaczeniu dla bezpieczeństwa ludzi i efektywności energetycznej obiektów.

Podstawowym wyzwaniem inżynierskim przy integracji BMS z siecią kampusową jest bezpieczeństwo cybernetyczne. Sterowniki przemysłowe (DDC/PLC) oraz czujniki IoT projektowane są z myślą o wieloletniej pracy bez restartów, posiadają bardzo prosty stos TCP/IP i rzadko otrzymują aktualizacje bezpieczeństwa. Podłączenie ich do ogólnej sieci akademickiej bez odpowiedniej separacji stwarza ryzyko przejęcia kontroli nad instalacjami technicznymi budynku przez intruzów.

Z tego względu bezwzględną zasadą projektową jest całkowita izolacja logiczna systemów technicznych (OT) od środowiska IT za pomocą dedykowanych sieci VLAN, wewnętrznych zapór ogniowych (ISFW) oraz restrykcyjnych list kontroli dostępu (ACL), które zezwalają wyłącznie na niezbędną komunikację z centralnym serwerem nadzorczym SCADA.

Skróty użyte w tym slajdzie:
SCADA - Supervisory Control and Data Acquisition - nadrzędny system informatyczny służący do zbierania danych pomiarowych w czasie rzeczywistym i wizualizacji sterowania procesami technicznymi.
MQTT - Message Queuing Telemetry Transport - lekki, zoptymalizowany pod kątem minimalnego zużycia pasma protokół komunikacyjny typu publikuj/subskrybuj, powszechnie stosowany w internecie rzeczy (IoT).
OT - Operational Technology - technologie operacyjne obejmujące sprzęt i oprogramowanie dedykowane do monitorowania i bezpośredniego sterowania fizycznymi urządzeniami technicznymi i przemysłowymi.
DDC - Direct Digital Control - mikroprocesorowe sterowniki programowalne realizujące algorytmy bezpośredniej regulacji urządzeń wykonawczych w automatyce budynkowej.

42/52

Zalety i wyzwania inżynierskie sieci scentralizowanej

Krytyczna ocena korzyści biznesowych oraz wyzwań technicznych wynikających z konsolidacji wielu usług w jednej infrastrukturze.

Bilans zysków i zagrożeń konwergencji

  • Zalety ekonomiczne: redukcja nakładów inwestycyjnych (CAPEX) o 30-50% oraz niższe bieżące koszty serwisu, zasilania i chłodzenia (OPEX).
  • Ryzyko rywalizacji o pasmo (Contention): równoległa transmisja pobierania plików może doprowadzić do przeciążenia buforów i degradacji połączeń telefonicznych VoIP.
  • Zjawisko strefy rażenia (Blast Radius): awaria pojedynczego przełącznika rdzeniowego w sieci konwergentnej unieruchamia jednocześnie telefony, kamery, stacje PC i kontrolę dostępu.
  • Konieczność wdrożenia QoS: bezwzględny wymóg skonfigurowania zaawansowanych mechanizmów jakości usług w całej sieci.
Konsolidacja usług w jednolitej infrastrukturze sieciowej przynosi znaczące oszczędności finansowe i organizacyjne, lecz istotnie zwiększa strefę rażenia ewentualnych awarii. Wymaga to od inżyniera projektanta wdrożenia rygorystycznej redundancji sprzętowej oraz mechanizmów zarządzania ruchem.
Zestawienie korzyści biznesowych i technologicznych wynikających z konwergencji usług

Scentralizowana sieć konwergentna oferuje potężne zalety ekonomiczne i operacyjne. Zastąpienie wielu odrębnych instalacji (telefonicznej, dozorowej, alarmowej, komputerowej) jednym zintegrowanym systemem kablowym obniża łączne nakłady inwestycyjne (CAPEX) nawet o 30-50%. Równie wyraźne oszczędności pojawiają się w kosztach operacyjnych (OPEX): wspólna infrastruktura szaf rackowych, zunifikowane chłodzenie i zasilanie awaryjne oraz jeden zespół wykwalifikowanych inżynierów administrujących całością znacząco redukują koszty eksploatacji.

Wraz z konsolidacją infrastruktury pojawiają się jednak poważne wyzwania inżynierskie. Pierwszym z nich jest zjawisko rywalizacji o wspólne pasmo transmisyjne (Contention). Gdy szybki transfer dużego pliku lub nocny backup zbiegnie się w czasie z intensywnym ruchem wideokonferencyjnym i transmisją wideo z kamer dozorowych, dochodzi do rywalizacji o bufory portów wyjściowych, co bez wdrożenia mechanizmów QoS prowadzi do załamania usług wrażliwych na opóźnienia.

Drugim krytycznym zagrożeniem jest radykalne powiększenie tzw. strefy rażenia (Blast Radius). W modelu tradycyjnym awaria przełącznika komputerowego nie wpływała na działanie telefonów stacjonarnych ani kamer analogowych. W sieci konwergentnej awaria zasilania lub błąd konfiguracji na centralnym przełączniku rdzeniowym unieruchamia jednocześnie komputery, telefony VoIP, kamery monitoringu, czytniki kart zbliżeniowych i systemy sterowania budynkiem.

Świadomość tych współzależności nakłada na inżyniera projektanta obowiązek bezwzględnego stosowania nadmiarowości sprzętowej (redundantne zasilacze, zdublowane moduły zarządzające, alternatywne trasy kablowe) oraz rygorystycznego podziału na niezależne domeny awarii za pomocą wirtualizacji logicznej (VRF, VXLAN).

Skróty użyte w tym slajdzie:
Blast Radius - Strefa rażenia - zakres i zasięg negatywnego oddziaływania awarii pojedynczego komponentu sieciowego na funkcjonowanie pozostałych usług i systemów w organizacji.
VRF - Virtual Routing and Forwarding - technologia wirtualizacji routera pozwalająca na równoległe utrzymywanie wielu niezależnych tablic routingu w obrębie jednego fizycznego urządzenia sieciowego.

43/52

Wymagania jakościowe usług (Quality of Service - QoS)

Wprowadzenie zasad inżynierii ruchu i mechanizmów priorytetyzacji pakietów w warunkach zatorów sieciowych.

Podstawy architektury QoS

  • Pojęcie Quality of Service (QoS): zbiór mechanizmów umożliwiających preferencyjne traktowanie wybranych klas ruchu kosztem innych w sytuacji wystąpienia zatoru sieciowego.
  • Ograniczenia modelu Best-Effort: domyślna zasada działania sieci IP oferująca równorzędne traktowanie wszystkich pakietów bez jakichkolwiek gwarancji czasu dostarczenia.
  • Fazy obsługi QoS: klasyfikacja i znakowanie pakietów na brzegu (CoS/DSCP), zarządzanie kolejkami buforów (kolejkowanie priorytetowe PQ, CBWFQ) oraz prewencyjne unikanie zatorów (WRED).
  • Warunkowa aktywacja: mechanizmy kolejkowania QoS uaktywniają się wyłącznie w momencie zapełniania się bufora wyjściowego interfejsu przełącznika.
Mechanizmy jakości usług (Quality of Service - QoS) to zbiór technologii sieciowych zarządzających alokacją pasma, opóźnieniami oraz stratami pakietów na interfejsach urządzeń aktywnych. Umożliwiają niezakłócone funkcjonowanie aplikacji czasu rzeczywistego nawet przy pełnym wysyceniu łączy szkieletowych.
Schemat działania mechanizmów Quality of Service w zarządzaniu pasmem i opóźnieniami

Mechanizmy jakości usług (Quality of Service - QoS) stanowią techniczny fundament i warunek sine qua non poprawnego funkcjonowania każdej konwergentnej sieci teleinformatycznej. QoS nie jest magicznym sposobem na sztuczne zwiększenie fizycznej przepustowości łącza; jest to zbiór inżynierskich reguł i narzędzi służących do zarządzania deficytem pasma i zatorami w momentach, gdy chwilowe obciążenie przekracza pojemność portu transmisyjnego.

Domyślnym trybem pracy sieci pakietowych IP jest model Best-Effort, w którym wszystkie pakiety traktowane są w sposób ściśle jednakowy, a bufor interfejsu obsługiwany jest według prostej kolejki FIFO (First-In, First-Out). W przypadku wystąpienia zatoru pakiety telefonii VoIP oczekują w kolejce za potężnymi ramkami pobieranego pliku wideo, co wywołuje niedopuszczalne opóźnienia, zmienność opóźnienia (jitter) lub gubienie ramek mowy.

Kompletna architektura QoS w sieci kampusowej realizuje trzy sekwencyjne etapy: klasyfikację i znakowanie (Classification and Marking) pakietów na samym brzegu sieci (port dostępowy), zarządzanie kolejkami buforów (Queuing and Scheduling) w węzłach pośrednich oraz prewencyjne unikanie zatorów (Congestion Avoidance). Co istotne, mechanizmy kolejkowania QoS uaktywniają się wyłącznie w stanach zapełniania się bufora wyjściowego; przy braku zatoru pakiety opuszczają przełącznik natychmiast z prędkością fizycznego łącza.

Skróty użyte w tym slajdzie:
FIFO - First-In, First-Out - najprostszy algorytm buforowania, w którym pakiety są transmitowane w dokładnie takiej samej kolejności, w jakiej dotarły do kolejki wyjściowej.
CBWFQ - Class-Based Weighted Fair Queuing - zaawansowany algorytm kolejkowania gwarantujący wydzielonym klasom ruchu określony procent pasma transmisyjnego w stanach zatoru.
LLQ - Low Latency Queuing - algorytm kolejkowania łączący zalety CBWFQ z bezwzględną kolejką priorytetową (PQ) dedykowaną dla ruchu głosowego czasu rzeczywistego.

44/52

Parametry krytyczne: opóźnienie pakietów (latency) i zalecenia ITU-T G.114

Szczegółowa analiza składników opóźnienia sieciowego oraz zalecenia telekomunikacyjnego ITU-T G.114.

Składniki opóźnienia i normy ITU-T

  • Struktura opóźnienia całkowitego: opóźnienie propagacji (ok. 5 µs/km światłowodu), opóźnienie serializacji (czas wprowadzania bitów na łącze) oraz opóźnienie kolejkowania w buforach.
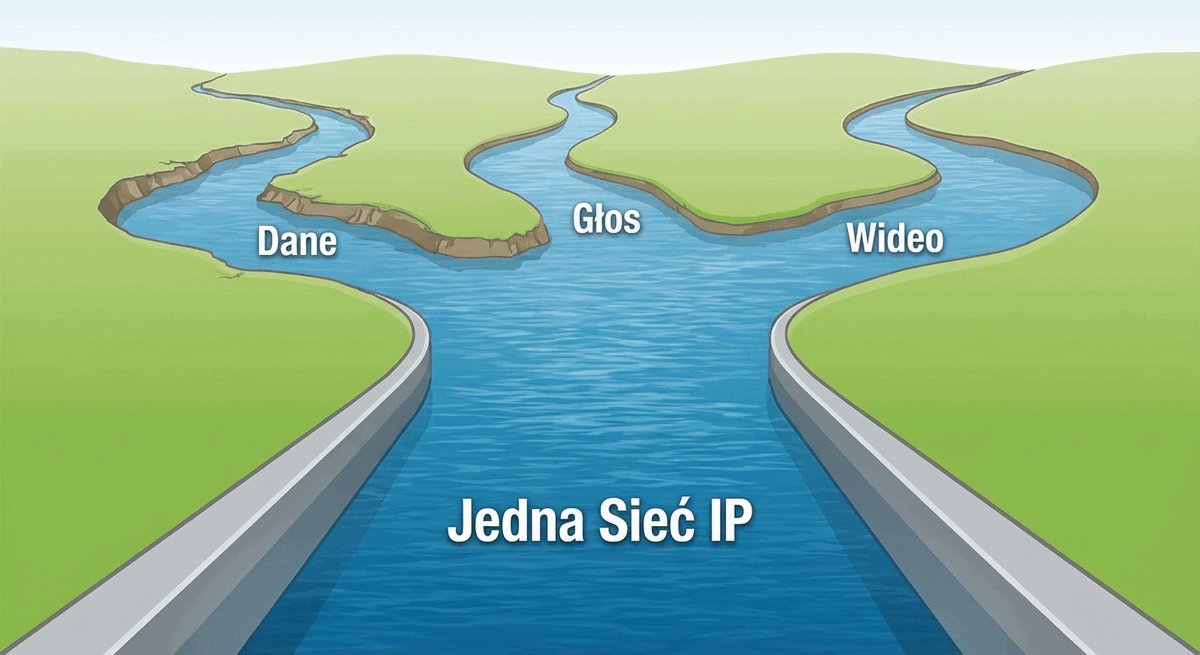
  • Wytyczne zalecenia ITU-T G.114 dla komunikacji mowy i wideo w jedną stronę (One-Way Delay):
  • do 150 ms: jakość optymalna, opóźnienie niewyczuwalne dla rozmówców podczas dynamicznej konwersacji.
  • od 150 ms do 400 ms: jakość akceptowalna, lecz wyczuwalne nakładanie się głosów i konieczność zachowania dyscypliny w rozmowie.
  • powyżej 400 ms: poziom nieakceptowalny dla interaktywnej komunikacji dwukierunkowej.
  • Wewnętrzna norma kampusowa: opóźnienie wewnątrz sieci kampusowej (end-to-end) nie powinno przekraczać 2-5 ms.
Opóźnienie pakietów (Latency) to czas potrzebny na przebycie drogi przez pakiet od nadawcy do odbiorcy. Zgodnie z międzynarodowym zaleceniem ITU-T G.114, opóźnienie w jedną stronę nie powinno przekraczać 150 ms dla zachowania pełnego komfortu rozmowy telefonicznej i wideokonferencji.
Czasy opóźnień, progi milisekundowe i zbieżność

Opóźnienie pakietów (Latency / Delay) to całkowity czas potrzebny na przebycie drogi przez pakiet od momentu wygenerowania go przez aplikację nadawcy do chwili odebrania i przetworzenia przez aplikację odbiorcy. W inżynierii sieciowej opóźnienie całkowite stanowi sumę czterech składowych fizycznych: opóźnienia propagacji sygnału w medium (dla światłowodu wynosi ono ok. 5 mikrosekund na każdy kilometr trasy), opóźnienia serializacji (czasu niezbędnego do wprowadzenia wszystkich bitów ramki na interfejs fizyczny), opóźnienia przetwarzania w przełączniku oraz opóźnienia kolejkowania w buforach wyjściowych.
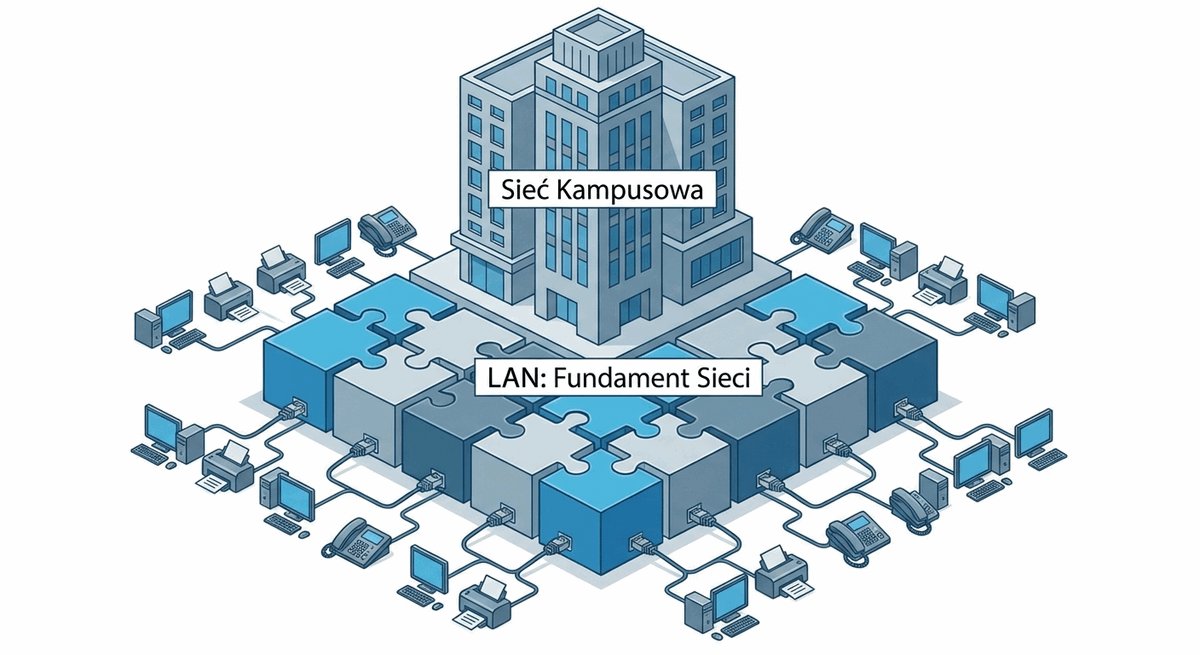
W interaktywnej komunikacji głosowej i wideo opóźnienie podlega niezwykle surowym rygorom standaryzacyjnym określonym w zaleceniu ITU-T G.114. Międzynarodowy Związek Telekomunikacyjny definiuje trzy precyzyjne progi jakościowe dla opóźnienia jednokierunkowego (One-Way Delay): do 150 milisekund jakość rozmowy jest optymalna, a opóźnienie pozostaje całkowicie niewyczuwalne dla rozmówców; w przedziale 150-400 milisekund jakość jest akceptowalna, lecz wymaga dyscypliny w rozmowie z powodu nakładania się głosów; przekroczenie progu 400 milisekund powoduje całkowity paraliż płynnej konwersacji.

Wewnętrzna norma inżynierska dla sieci kampusowej wymaga, aby opóźnienie pakietu w granicach własnej infrastruktury (end-to-end między budynkami) nie przekraczało 2-5 milisekund. Tak rygorystyczny budżet wewnętrzny jest niezbędny, ponieważ pozostała część dopuszczalnego opóźnienia (nawet 100-140 ms) zostaje skonsumowana przez odległe łącza operatorskie WAN, routing w globalnym Internecie oraz przetwarzanie sygnału w chmurze obliczeniowej.

Skróty użyte w tym slajdzie:
OWD - One-Way Delay - czas przesyłu pakietu w jedną stronę ze stacji nadawczej do odbiorczej, kluczowy parametr w zaleceniu ITU-T G.114.
MOS - Mean Opinion Score - znormalizowana skala liczbowa (od 1 do 5) służąca do subiektywnej i obiektywnej oceny postrzeganej jakości dźwięku i obrazu w telekomunikacji.

45/52

Parametry krytyczne: zmienność opóźnienia (jitter) i jej kompensacja

Omówienie zjawiska fluktuacji opóźnień pakietów oraz mechanizmów buforowania w urządzeniach końcowych.
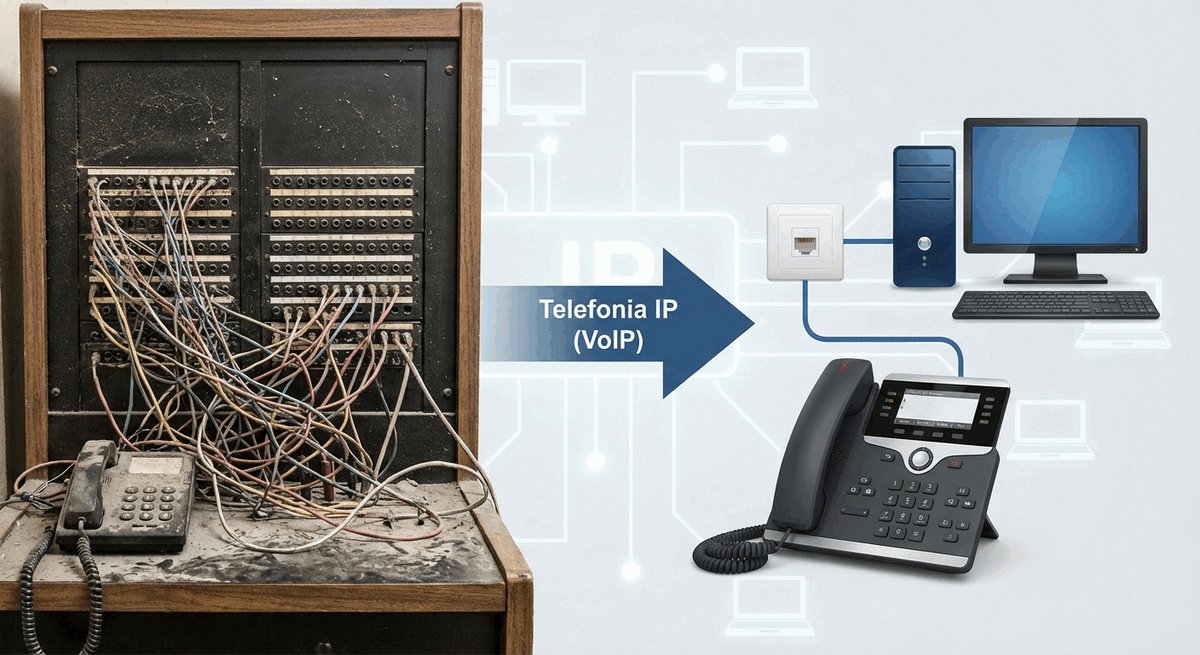
Niestabilność czasowa napływu pakietów

  • Definicja jittera: statystyczna różnica w czasie docierania kolejnych pakietów należących do tego samego strumienia transmisyjnego.
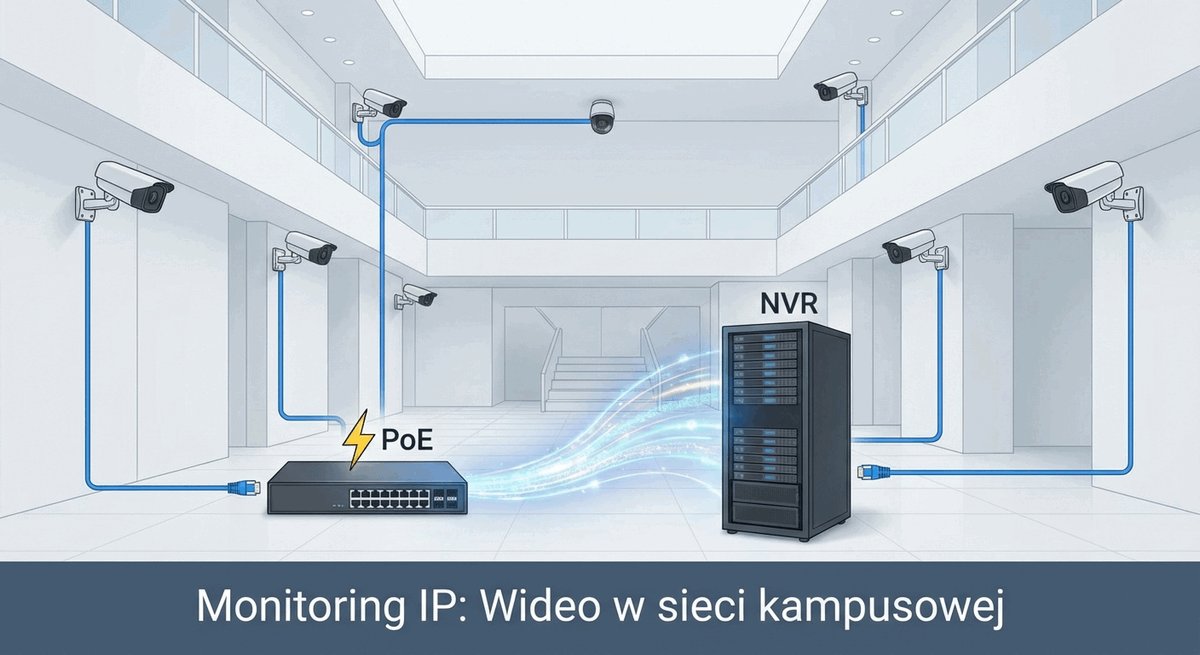
  • Przyczyny powstawania: pakiety oczekują w kolejkach buforów przełączników na zwolnienie łącza przez pakiety o zróżnicowanej długości (od 64 do 1518 bajtów).
  • Kompensacja w terminalu (De-Jitter Buffer): bufor w telefonie IP lub kodeku wideo gromadzący pakiety i odtwarzający je ze stałym interwałem czasowym.
  • Rygory inżynierskie: maksymalny dopuszczalny jitter dla transmisji VoIP nie powinien przekraczać 30 ms (przekroczenie tej wartości powoduje przepełnienie lub opróżnienie bufora, skutkując trzaskami i utratą głosu).
Zmienność opóźnienia (Jitter) to fluktuacja interwałów czasowych pomiędzy kolejno odbieranymi pakietami strumienia multimedialnego. Jej kompensacja wymaga stosowania buforów odbiorczych (De-Jitter Buffers) oraz priorytetyzacji pakietów w kolejce ekspresowej (Priority Queue) przełączników sieciowych.
Wizualizacja wyzwań konwergencji: opóźnienia, zmienność i priorytetyzacja

Zmienność opóźnienia pakietów, powszechnie określana terminem jitter (Packet Delay Variation - PDV), to zjawisko statystycznej niestabilności czasu docierania kolejnych pakietów należących do tego samego strumienia transmisyjnego. Nawet jeśli aplikacja nadawcza generuje pakiety w idealnie równych odstępach czasu (np. kodek VoIP wysyła próbkę mowy dokładnie co 20 milisekund), to na skutek zmiennego czasu oczekiwania w kolejkach buforów przełączników pakiety docierają do odbiorcy w nieregularnych interwałach (np. po 18, 26, 12 czy 35 milisekundach).

W celu kompensacji jittera w terminalach odbiorczych (telefonach IP, kodekach wideokonferencyjnych, przeglądarkach WebRTC) stosuje się tzw. bufory przeciwdrganiowe (De-Jitter Buffers). Działają one na zasadzie kolejki FIFO: odbiornik opóźnia odtworzenie pierwszych próbek mowy o stałą wartość bufora, gromadzi napływające pakiety i przekazuje je do przetwornika cyfrowo-analogowego w idealnie równym tempie.

Bufor przeciwdrganiowy ma jednak ściśle ograniczoną pojemność. Jeżeli zmienność opóźnienia w sieci przekroczy rozmiar bufora, dochodzi do dwóch negatywnych zjawisk: przepełnienia bufora (Buffer Overflow - pakiety napływają za szybko i są odrzucane) lub jego opróżnienia (Buffer Underflow - pakiety docierają za późno, co powoduje powstawanie przerw w dźwięku). Norma inżynierska nakazuje utrzymać jitter na łączach kampusowych poniżej 30 milisekund (zalecana wartość poniżej 10 ms), co gwarantuje krystalicznie czysty dźwięk bez zniekształceń.

Skróty użyte w tym slajdzie:
PDV - Packet Delay Variation - formalny wskaźnik zmienności opóźnienia pakietów w sieciach telekomunikacyjnych, definiowany w dokumentach IETF i ITU-T.
Jitter Buffer - Bufor przeciwdrganiowy - pamięć podręczna w terminalu odbiorczym VoIP/wideo wyrównująca nieregularne odstępy czasowe między napływającymi pakietami przed ich odtworzeniem.

46/52

Parametry krytyczne: utrata pakietów (packet loss) i mechanizmy buforowania

Zbadanie przyczyn i skutków utraty danych oraz metod przeciwdziałania odrzucaniu pakietów w buforach.

Zjawisko gubienia pakietów w sieci

  • Główne przyczyny strat: przepełnienie bufora pamięci portu wyjściowego w przełączniku (zjawisko Tail Drop) lub błędy sumy kontrolnej ramki FCS wywołane zakłóceniami.
  • Destrukcyjny wpływ na TCP: utrata pojedynczego pakietu powoduje natychmiastowe zmniejszenie okna przeciążenia (Congestion Window) i załamanie przepustowości aplikacji bazodanowych.
  • Wpływ na ruch UDP (VoIP/wideo): natychmiastowe zniekształcenia dźwięku, metaliczny pogłos, artefakty pikselowe oraz zamrażanie klatek wideo.
  • Normy inżynierskie: dopuszczalna utrata pakietów dla telefonii VoIP nie powinna przekraczać 1% (zalecane poniżej 0,25%).
Utrata pakietów (Packet Loss) to stosunek liczby niedostarczonych pakietów do całkowitej liczby wysłanych danych. W sieciach kampusowych stanowi główny wskaźnik przeciążenia łączy, wymagający eliminacji za pomocą mechanizmów aktywnego zarządzania kolejkami (np. WRED) oraz rezerwy pasma szkieletowego.
Schemat buforowania, znakowania pakietów i mechanizmów kolejkowania

Utrata pakietów (Packet Loss) to jedno z najbardziej destrukcyjnych zjawisk w sieciach teleinformatycznych. W nowoczesnych sieciach kampusowych, opartych na wysokiej klasy okablowaniu światłowodowym i ekranowanej skrętce miedzianej, błędy sum kontrolnych (FCS) wywołane zakłóceniami elektromagnetycznymi stanowią znikomy ułamek procenta awarii. Główną przyczyną strat jest przepełnienie buforów pamięci w portach wyjściowych przełączników sieciowych w stanach nagłego przeciążenia (zjawisko Tail Drop).

Wpływ utraty pakietów na aplikacje jest zróżnicowany w zależności od protokołu warstwy transportowej. W przypadku transmisji opartej na protokole TCP utrata pojedynczego pakietu powoduje drastyczne zmniejszenie okna przeciążenia (Congestion Window), wymusza natychmiastowe retransmisje i prowadzi do skokowego załamania przepustowości transferu danych. Z kolei w transmisjach UDP czasu rzeczywistego (VoIP, monitoring wideo) utracone pakiety nie są retransmitowane, co skutkuje przerwami w dźwięku, metalicznym echem, zamrażaniem klatek obrazu oraz pojawianiem się artefaktów pikselowych.

W celu ochrony ruchu krytycznego przed zjawiskiem Tail Drop w przełącznikach wdraża się zaawansowane mechanizmy aktywnego zarządzania kolejką (Active Queue Management - AQM), ze szczególnym uwzględnieniem algorytmu WRED (Weighted Random Early Detection). WRED monitoruje średnią długość kolejki i zaczyna losowo odrzucać pakiety o niskim priorytecie (np. ruch Best-Effort), zanim bufor ulegnie całkowitemu zapełnieniu, co zmusza nadawców TCP do prewencyjnego zwolnienia tempa transmisji.

Inżynierskie normy jakościowe określają rygorystyczne limity strat: dla telefonii VoIP utrata pakietów w sieci kampusowej nie może przekraczać 1% (zalecany poziom poniżej 0,25%), natomiast w węzłach klastrów bazodanowych i pamięci masowej SAN wymaga się bezwzględnie transmisji bezstratnej (0% strat).

Skróty użyte w tym slajdzie:
Tail Drop - Odrzucanie końcowe - prymitywny mechanizm bufora sieciowego polegający na bezwzględnym odrzucaniu wszystkich nowo napływających pakietów w momencie osiągnięcia 100% pojemności pamięci kolejki.
WRED - Weighted Random Early Detection - zaawansowany algorytm prewencyjnego unikania zatorów bufora, który losowo odrzuca pakiety o niższym priorytecie IP Precedence/DSCP przed całkowitym zapełnieniem kolejki.
FCS - Frame Check Sequence - 32-bitowe pole sumy kontrolnej CRC umieszczane w zwiastunie ramki ethernetowej, służące do weryfikacji bezbłędności transmisji w warstwie fizycznej.

47/52

Wytyczne podziału klas ruchu według RFC 4594

Przedstawienie międzynarodowego standardu klasyfikacji i znakowania ruchu sieciowego zdefiniowanego w dokumencie IETF RFC 4594.

Uniwersalna architektura klas usług DiffServ

  • Dokument RFC 4594: wytyczne IETF określające zalecany podział strumieni danych na ujednolicone klasy usług w sieciach IP.
  • Klasa Telephony (Voice): wartość DSCP EF (Expedited Forwarding - 46), najwyższy priorytet bezwzględny, obsługa w kolejce Priority Queue (PQ).
  • Klasa Broadcast Video: transmisje wykładów na żywo i transmisje strumieniowe, oznaczane wartością DSCP CS5 (40).
  • Klasa Real-Time Interactive: dwukierunkowe wideokonferencje (MS Teams, Zoom), znakowane polami DSCP CS4 / AF41.
  • Klasa Multimedia Streaming: wideo na żądanie i materiały archiwalne, wartości DSCP AF31, AF32.
  • Klasa Network Control: pakiety routingu OSPF, protokołów STP oraz telemetria zarządzająca, oznaczone DSCP CS6 i CS7.
  • Klasa Standard / Best-Effort: zwykły ruch internetowy i biurowy, wartość domyślna DSCP DF / CS0 (wartość 0).
  • Klasa Low-Priority Data (Scavenger): ruch P2P, pobieranie aktualizacji systemowych w tle, wartość DSCP CS1 (8).
Standard IETF RFC 4594 definiuje kompletną matrycę podziału ruchu na klasy usług w architekturze DiffServ. Przypisanie jednoznacznych wartości DSCP w nagłówku IP umożliwia spójne traktowanie pakietów na wszystkich przełącznikach i routerach wzdłuż całej ścieżki transmisyjnej.
Hierarchia klas usług QoS od kolejki ekspresowej dla głosu do klasy scavenger

Zalecenie RFC 4594 (Configuration Guidelines for DiffServ Service Classes), opublikowane przez IETF, stanowi powszechnie przyjęty międzynarodowy standard podziału i znakowania klas ruchu w sieciach IP. Dokument ten eliminuje dowolność konfiguracji poszczególnych inżynierów i dostawców sprzętu, wprowadzając spójny schemat mapowania aplikacji na konkretne wartości pola DSCP (Differentiated Services Code Point) w nagłówku IPv4 i IPv6.

Zgodnie z wytycznymi RFC 4594 ruch głosowy (Telephony) znakuje się kodem DSCP EF (Expedited Forwarding - wartość dziesiętna 46). Klasa ta wymaga bezwzględnego priorytetu obsługi w kolejce Priority Queue (PQ) z precyzyjnym ogranicznikiem pasma (Policer), zapobiegającym zagłodzeniu pozostałych kolejek. Dla wideokonferencji interaktywnych dedykowana jest klasa Real-Time Interactive (DSCP CS4 lub AF41), natomiast dla transmisji wykładów na żywo i monitoringu IP - klasa Broadcast Video (DSCP CS5).

Klasy Assured Forwarding (AF) dzielą się na cztery grupy z trzema poziomami prawdopodobieństwa odrzucenia pakietu w buforze (Drop Precedence). Ruch sterujący siecią (pakiety routingu OSPF, protokołów BGP, STP) oznaczany jest najwyższymi znacznikami sieciowymi CS6 i CS7. Zwykły ruch internetowy i biurowy trafia do klasy standardowej Best-Effort (DSCP CS0 / DF - wartość 0), a ruch o niskim priorytecie (pobieranie aktualizacji w tle, transfery P2P) znakowany jest klasą Scavenger (DSCP CS1).

Spójne wdrożenie wytycznych RFC 4594 w całym kampusie gwarantuje, że priorytety nadane pakietom na portach przełączników dostępowych będą bezbłędnie interpretowane i respektowane przez przełączniki dystrybucyjne, rdzeń sieci oraz routery brzegowe.

Skróty użyte w tym slajdzie:
DSCP - Differentiated Services Code Point - 6-bitowe pole w nagłówku pakietu IP (będące częścią bajtu DS / dawnego ToS) definiujące do 64 unikalnych klas priorytetu obsługi PHB w sieci.
EF - Expedited Forwarding - klasa obsługi DSCP o kodzie 46 zapewniająca minimalne opóźnienia, minimalny jitter i gwarantowaną przepustowość, dedykowana dla ruchu telefonicznego VoIP.
AF - Assured Forwarding - rodzina klas DSCP zdefiniowana w RFC 2597, oferująca 4 niezależne klasy pasma i 3 poziomy prawdopodobieństwa odrzucenia pakietów przy zatorach.
PHB - Per-Hop Behavior - znormalizowany sposób traktowania i harmonogramowania pakietu o określonym znaczniku DSCP przez pojedynczy węzeł sieciowy na trasie przesyłu.

48/52

Aspekty prawne i regulacyjne w projektowaniu sieci kampusowej

Wskazanie uwarunkowań formalno-prawnych i odpowiedzialności ciążącej na projektantach infrastruktury teleinformatycznej.

Zgodność regulacyjna architektury sieci

  • Prymat prawa nad technologią: projekt sieci musi spełniać nie tylko techniczne kryteria przepustowości, lecz także rygorystyczne wymogi prawa powszechnie obowiązującego i przepisów telekomunikacyjnych.
  • Tajemnica telekomunikacyjna: zapewnienie poufności korespondencji elektronicznej, ochrony danych transmisyjnych oraz ochrony przed nieuprawnionym podsłuchem.
  • Audytowalność i retencja: konieczność rejestrowania zdarzeń sieciowych (przydziały adresów DHCP, autoryzacje dostępowe) na potrzeby ewentualnych postępowań organów ścigania.
  • Ochrona podmiotów kluczowych: obowiązek dostosowania architektury sieci uczelni i instytucji publicznych do wymogów ochrony infrastruktury krytycznej państwa.
Aspekty prawne i regulacyjne nakładają na inżyniera projektanta obowiązek uwzględnienia wymogów bezpieczeństwa, rozliczalności i poufności już w fazie koncepcyjnej sieci. Nieprzestrzeganie przepisów prawa telekomunikacyjnego naraża kierownictwo instytucji na sankcje karne i administracyjne kary finansowe.
Wielowarstwowa strategia obrony, audytu i zgodności regulacyjnej w sieci kampusowej

Projektowanie i eksploatacja sieci kampusowej to zadanie podlegające nie tylko prawom fizyki i normom inżynierskim, lecz przede wszystkim powszechnie obowiązującym przepisom prawa krajowego i unijnego. Prymat regulacji prawnych nad rozwiązaniami technologicznymi oznacza, że nawet najbardziej zaawansowana technologicznie sieć nie może zostać dopuszczona do eksploatacji, jeśli narusza przepisy dotyczące ochrony tajemnicy komunikacji, retencji logów czy bezpieczeństwa informacji.

W polskim porządku prawnym kluczowe znaczenie ma nowe Prawo komunikacji elektronicznej (PKE, wdrażające Europejski kodeks łączności elektronicznej) oraz przepisy chroniące tajemnicę telekomunikacyjną. Zgodnie z tymi regulacjami administratorom i inżynierom sieciowym bezwzględnie zabrania się nieuprawnionego zapoznawania się z treścią przesyłanych komunikatów, rejestrowania zawartości pakietów użytkowników czy bezprawnego podsłuchiwania transmisji bez prawomocnego nakazu sądu lub prokuratury.

Równocześnie przepisy nakładają na operatorów sieci instytucjonalnych obowiązek zapewnienia tzw. audytowalności i retencji metadanych transmisyjnych. Oznacza to konieczność bezpiecznego rejestrowania i przechowywania przez określony czas logów serwerów DHCP (powiązanie przydzielonego adresu IP z fizycznym adresem MAC i portem przełącznika) oraz zdarzeń uwierzytelniania w sieciach bezprzewodowych w celu umożliwienia identyfikacji sprawców incydentów bezpieczeństwa na żądanie uprawnionych organów ścigania.

W przypadku szkół wyższych, instytutów naukowych i szpitali klinicznych infrastruktura kampusowa podlega rygorom Ustawy o Krajowym Systemie Cyberbezpieczeństwa (KSC), która nakłada obowiązek wdrożenia udokumentowanego systemu zarządzania bezpieczeństwem, regularnego szacowania ryzyka oraz wyznaczenia osób odpowiedzialnych za utrzymywanie kontaktów z właściwym zespołem CSIRT.

Skróty użyte w tym slajdzie:
PKE - Prawo komunikacji elektronicznej - polska ustawa regulująca działalność telekomunikacyjną, prawa użytkowników oraz obowiązki w zakresie ochrony tajemnicy komunikacji.
KSC - Krajowy System Cyberbezpieczeństwa - polski system prawno-organizacyjny określający obowiązki podmiotów kluczowych i ważnych w zakresie ochrony infrastruktury teleinformatycznej przed cyberatakami.
UKE - Urząd Komunikacji Elektronicznej - krajowy organ regulacyjny odpowiedzialny za nadzór nad rynkiem usług telekomunikacyjnych, pocztowych i gospodarkę widmem radiowym w Polsce.

49/52

Ochrona danych osobowych w sieci zgodnie z rozporządzeniem RODO

Omówienie technicznych środków ochrony danych osobowych na poziomie infrastruktury sieciowej w świetle rozporządzenia RODO (GDPR).

Zasady RODO w projektowaniu sieci kampusowej

  • Ramy prawne: Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2016/679 (RODO) obowiązujące we wszystkich państwach członkowskich UE.
  • Prywatność z założenia (Privacy by Design): uwzględnienie ochrony danych studentów i pracowników już na etapie planowania topologii sieci (art. 25 RODO).
  • Separacja stref przetwarzania: bezwzględna izolacja sieciowa systemów dziekanatowych, kadrowych i płacowych od sieci studenckich i gościnnych.
  • Kontrola dostępu fizycznego i logicznego: uwierzytelnianie użytkowników na portach przełączników (IEEE 802.1X) oraz szyfrowanie wrażliwych transmisji danych.
  • Zasada rozliczalności: bezpieczna archiwizacja logów autoryzacji i połączeń sieciowych umożliwiająca analizę incydentów naruszenia ochrony danych.
Rozporządzenie RODO nakłada na administratorów sieci kampusowej obowiązek wdrożenia odpowiednich środków technicznych i organizacyjnych zapewniających stopień bezpieczeństwa odpowiadający ryzyku. Izolacja logiczna stref przetwarzania danych osobowych oraz szyfrowanie transmisji stanowią podstawowe wymogi audytowe.
Filtrowanie ruchu i segmentacja logiczna stref przetwarzania danych

Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2016/679 (RODO / GDPR) nakłada bezpośrednie, techniczne wymogi na architekturę teleinformatyczną sieci kampusowej. W sieci uniwersyteckiej lub korporacyjnej przetwarzane są olbrzymie wolumeny danych osobowych podlegających szczególnej ochronie: dane studentów w systemach dziekanatowych (USOS), dane kadrowo-płacowe pracowników, historia medyczna pacjentów w szpitalach klinicznych czy rejestry numerów PESEL.

Fundamentalną zasadą inżynierską wynikającą z art. 25 RODO jest zasada ochrony danych w fazie projektowania (Privacy by Design) oraz domyślnej ochrony danych (Privacy by Default). W praktyce sieciowej oznacza to zakaz budowy otwartych, płaskich podsieci, w których komputery studentów mogłyby swobodnie komunikować się z serwerami przechowującymi dane wrażliwe. Projektant ma prawny obowiązek wdrożyć rygorystyczną segmentację sieciową (za pomocą VLAN-ów, stref firewall ISFW i wirtualnych tablic VRF).

Kolejnym wymogiem RODO jest zabezpieczenie transmisji danych osobowych przed przechwyceniem wewnątrz kampusu. Wymusza to stosowanie silnego szyfrowania w warstwie dostępowej (uwierzytelnianie portowe IEEE 802.1X, protokoły WPA3-Enterprise w sieci Wi-Fi) oraz szyfrowanie protokołów komunikacji z bazami danych przy użyciu protokołu TLS. Zgodnie z zasadą rozliczalności (Accountability), administratorzy muszą prowadzić zabezpieczone, niezmienne dzienniki zdarzeń logowania, umożliwiające wykazanie, kto i kiedy miał dostęp do zasobów zawierających dane osobowe.

Skróty użyte w tym slajdzie:
UODO - Urząd Ochrony Danych Osobowych - polski organ nadzorczy właściwy w sprawach ochrony danych osobowych, powołany do egzekwowania przepisów rozporządzenia RODO.
DPIA - Data Protection Impact Assessment - formalna ocena skutków planowanych procesów i technologii dla ochrony danych osobowych, wymagana przez art. 35 RODO.
802.1X - IEEE 802.1X - znormalizowany standard kontroli dostępu do sieci oparty na portach, realizujący bezpieczne uwierzytelnianie użytkowników i stacji roboczych za pośrednictwem serwerów RADIUS/EAP.

50/52

Ciągłość działania infrastruktury i wymagania dyrektywy NIS 2

Przedstawienie nowych standardów cyberbezpieczeństwa dla sektora edukacji wyższej i badawczego wynikających z unijnej dyrektywy NIS 2.

Wymogi odporności operacyjnej i cyberbezpieczeństwa

  • Ramy prawne: Dyrektywa Parlamentu Europejskiego i Rady (UE) 2022/2555 (dyrektywa NIS 2) oraz krajowe przepisy ustawy o krajowym systemie cyberbezpieczeństwa (KSC).
  • Objęcie sektora akademickiego: zaliczenie szkół wyższych i instytutów badawczych do podmiotów kluczowych lub ważnych podlegających nadzorowi państwowemu.
  • Wymogi ciągłości działania: dublowanie traktów światłowodowych, redundancja zasilania gwarantowanego oraz plany awaryjnego odzyskiwania łączności (Disaster Recovery).
  • Zarządzanie podatnościami i ryzykiem: stały monitoring incydentów w czasie rzeczywistym, bieżące aktualizacje oprogramowania układowego przełączników i routerów.
  • Obowiązek zgłaszania incydentów: procedury formalnego raportowania poważnych incydentów sieciowych do właściwego zespołu CSIRT (np. CSIRT NASK).
Dyrektywa NIS 2 obliguje instytucje edukacyjne i badawcze do wdrożenia odpowiednich środków zarządzania ryzykiem w cyberprzestrzeni oraz zagwarantowania odporności infrastruktury teleinformatycznej na ataki. Wymusza redundancję szkieletu sieciowego oraz ścisłą współpracę z krajowymi organami cyberbezpieczeństwa.
Koncepcja redundancji sprzętowej i agregacji traktów transmisyjnych dla ciągłości działania

Dyrektywa Parlamentu Europejskiego i Rady (UE) 2022/2555 (dyrektywa NIS 2) wprowadza fundamentalne zmiany w statusie prawnym infrastruktury teleinformatycznej w sektorze publicznym i akademickim. Szkoły wyższe, wiodące instytuty badawcze oraz podmioty ochrony zdrowia zostały formalnie zaliczone do kategorii podmiotów kluczowych lub ważnych, podlegających bezpośredniemu nadzorowi państwowemu w obszarze cyberbezpieczeństwa.

Wymogi dyrektywy NIS 2 koncentrują się wokół koncepcji odporności i ciągłości działania infrastruktury sieciowej (Resilience and Business Continuity). Od inżynierów wymaga się projektowania sieci zdolnych do nieprzerwanego funkcjonowania nawet w obliczu zmasowanego ataku teleinformatycznego, awarii zasilania czy fizycznego uszkodzenia węzłów. Wymusza to wdrażanie redundantnych traktów światłowodowych o zróżnicowanych trasach geograficznych, dublowanie urządzeń rdzeniowych oraz regularne testowanie planów awaryjnego odzyskiwania łączności (Disaster Recovery).

Jednym z najbardziej rygorystycznych obowiązków nakładanych przez NIS 2 jest procedura zgłaszania incydentów cyberbezpieczeństwa. W przypadku wystąpienia poważnego incydentu sieciowego (np. ataku typu ransomware paraliżującego serwery, udanego przełamania zapory sieciowej czy zakłócenia ciągłości działania szkieletu) administratorzy mają prawny obowiązek przekazania wczesnego ostrzeżenia do właściwego zespołu CSIRT poziomu krajowego (w Polsce CSIRT NASK, CSIRT GOV lub CSIRT MON) w nieprzekraczalnym czasie 24 godzin od wykrycia zdarzenia.

Niedopełnienie wymogów dyrektywy NIS 2 wiąże się z surowymi sankcjami administracyjnymi, w tym wielomilionowymi karami finansowymi nakładanymi na instytucję oraz bezpośrednią odpowiedzialnością osobistą osób pełniących funkcje kierownicze za zaniedbania w obszarze cyberbezpieczeństwa.

Skróty użyte w tym slajdzie:
CSIRT - Computer Security Incident Response Team - zespół reagowania na incydenty bezpieczeństwa komputerowego, odpowiedzialny za koordynację obsługi zagrożeń cybernetycznych.
CERT - Computer Emergency Response Team - wyspecjalizowana jednostka operacyjna monitorująca zagrożenia sieciowe i reagująca na incydenty naruszenia bezpieczeństwa w sieciach teleinformatycznych.
DR - Disaster Recovery - zbiór procedur, polityk i narzędzi technicznych umożliwiających odtworzenie krytycznej infrastruktury teleinformatycznej po wystąpieniu katastrofy naturalnej lub poważnej awarii.

51/52

Podsumowanie najważniejszych zagadnień wykładu

Syntetyczne zestawienie fundamentów inżynierskich, zasad modelowania ruchu i reguł projektowania sieci kampusowych.

Synteza wiedzy o sieciach kampusowych

  • Autonomiczna infrastruktura CAN: wielobudynkowy kompleks łączący sieci LAN, oparty na własnym okablowaniu i zarządzany przez jedną instytucję.
  • Dopasowanie do skali: dobór wariantu architektonicznego (mały, średni, duży kampus) ściśle skorelowany z liczbą portów, liczbą budynków i budżetem.
  • Dominacja ruchu wschód-zachód i chmurowego: odrzucenie historycznych reguł na rzecz wydajnego routingu szkieletowego w warstwie 3.
  • Kontrolowana nadsubskrypcja: precyzyjne bilansowanie pasma na łączach uplink i szkieletowych oraz eliminacja mikrozatorów przez stosowanie głębokich buforów.
  • Bezkompromisowy QoS w sieci konwergentnej: integracja danych, głosu VoIP, wideo i systemów BMS wymuszająca wdrożenie priorytetyzacji według RFC 4594.
  • Zgodność formalno-prawna: uwzględnienie norm okablowania PN-EN 50173, wymogów ochrony danych RODO oraz procedur ciągłości działania dyrektywy NIS 2.
Projektowanie nowoczesnej sieci kampusowej to interdyscyplinarny proces inżynierski łączący znajomość mediów transmisyjnych, protokołów przełączania i routingu, modelowania matematycznego ruchu oraz otoczenia regulacyjnego. Zapewnia to stworzenie infrastruktury wydajnej, bezpiecznej i przygotowanej na dekady rozwoju.
Podsumowanie kluczowych zagadnień wykładu

Niniejszy wykład stworzył spójny i kompletny fundament wiedzy inżynierskiej pod cały cykl kształcenia z zakresu Projektowania i Wymiarowania Sieci Kampusowych. W trakcie spotkania przeanalizowano pełne spektrum zagadnień: od fundamentalnych definicji i pozycjonowania sieci CAN w relacji do struktur LAN, MAN i WAN, przez analizę specyfiki środowiska wielobudynkowego, aż po zaawansowane modelowanie ruchu i kalkulację współczynników nadsubskrypcji.

Kluczowym wnioskiem dla przyszłego inżyniera jest zrozumienie, że nowoczesna sieć kampusowa to autonomiczny ekosystem teleinformatyczny o charakterze infrastruktury krytycznej, a nie jedynie zespół przełączników i kabli. O sukcesie projektu decyduje precyzyjne dopasowanie architektury (od modelu zwiniętego rdzenia w małym kampusie po pełny model hierarchiczny w kampusie dużym), świadomość dominacji ruchu lateralnego i chmurowego oraz bezkompromisowe wdrożenie mechanizmów jakości usług (QoS) według zaleceń RFC 4594.

Współczesny proces inżynierski wymaga harmonijnego łączenia parametrów czysto technicznych z wymogami formalno-prawnymi. Znajomość norm okablowania strukturalnego PN-EN 50173, ograniczeń propagacyjnych ITU-T G.114, a także regulacji rozporządzenia RODO i unijnej dyrektywy NIS 2 stanowi warunek konieczny do stworzenia infrastruktury bezpiecznej, skalowalnej i odpornej na wyzwania technologiczne nadchodzących lat.

Skróty użyte w tym slajdzie:
CAN - Campus Area Network - autonomiczna sieć teleinformatyczna łącząca obiekty na ograniczonym obszarze geograficznym należącym do jednej organizacji.
MDF - Main Distribution Frame - centralny punkt dystrybucyjny sieci kampusowej gromadzący magistrale światłowodowe i urządzenia rdzeniowe.
IDF - Intermediate Distribution Frame - pośredni punkt dystrybucyjny obsługujący kondygnację lub wydzieloną część budynku.
QoS - Quality of Service - zespół protokołów i mechanizmów gwarantujących deterministyczną obsługę pakietów w sieci pakietowej.
Convergence - Konwergencja - integracja transmisji danych, głosu, wideo i systemów automatyki w jednolitym środowisku transmisyjnym IP/Ethernet.

52/52

Zapowiedź kolejnego wykładu: model hierarchiczny sieci kampusowej

Wskazanie logicznej kontynuacji tematyki kursu i zapowiedź szczegółowej dekompozycji trójwarstwowego modelu sieci.

Wprowadzenie do tematyki wykładu 2

  • Temat kolejnego spotkania: trójwarstwowy model hierarchiczny (Core, Distribution, Access) jako fundament skalowalnych sieci kampusowych.
  • Dekompozycja ról warstw: szczegółowe zadania przełączników dostępowych, przełączników dystrybucyjnych oraz szybkiego rdzenia szkieletowego.
  • Analiza wariantów implementacji: model klasyczny z dedykowanym rdzeniem oraz model zwinięty (Collapsed Core) - wady, zalety i koszty.
  • Zadanie do samodzielnej analizy: zapoznanie się z układem budynkowym wybranego kampusu akademickiego pod kątem planowania punktów MDF i IDF.
Kolejny wykład poświęcony będzie szczegółowej dekompozycji funkcji sieciowych w trójwarstwowym modelu hierarchicznym. Pozwoli studentom zrozumieć, jak poprawnie podzielić zadania filtrowania, routingu i transportu pomiędzy poszczególne warstwy urządzeń, eliminując pętle i punkty awarii.
Zapowiedź tematyki trójwarstwowego modelu hierarchicznego

Kolejny moduł wykładowy poświęcony będzie szczegółowemu omówieniu klasycznego trójwarstwowego modelu hierarchicznego (Three-Tier Hierarchical Model), stanowiącego fundament inżynierii skalowalnych sieci kampusowych. Na wykładzie dokonana zostanie precyzyjna dekompozycja ról, zadań i mechanizmów przypisanych do warstwy dostępu (Access), warstwy dystrybucji (Distribution) oraz szybkiego rdzenia szkieletowego (Core).

W ramach analizy porównawczej zestawione zostaną dwa dominujące warianty implementacyjne: tradycyjny model z dedykowaną warstwą rdzenia oraz model ze zwiniętym rdzeniem (Collapsed Core). Studenci poznają precyzyjne kryteria doboru sprzętu przełączającego dla każdego poziomu hierarchii, zasady bilansowania matryc komutacyjnych, kryteria podziału domen rozgłoszeniowych oraz metody zabezpieczania łączy dosyłowych przed pętlami logicznymi bez konieczności marnowania przepustowości przez protokoły STP.

Jako przygotowanie do kolejnego spotkania zaleca się samodzielne przeanalizowanie planu urbanistycznego wybranego kampusu akademickiego lub kompleksu szpitalnego. Warto podjąć próbę zidentyfikowania potencjalnej lokalizacji głównej serwerowni MDF, wyznaczenia pośrednich punktów IDF w poszczególnych budynkach oraz oszacowania maksymalnych odległości tras kablowych pod kątem doboru właściwych mediów transmisyjnych (miedź kontra światłowód jednomodowy OS2).

Skróty użyte w tym slajdzie:
Three-Tier Model - Model trójwarstwowy - klasyczna hierarchiczna architektura sieci kampusowej składająca się z warstwy rdzenia (Core), warstwy dystrybucji (Distribution) oraz warstwy dostępu (Access).
Spine-Leaf - Architektura Spine-Leaf - dwuwarstwowa topologia komutacyjna o stałym opóźnieniu, powszechnie stosowana w nowoczesnych centrach danych do optymalizacji ruchu wschód-zachód.

Podgląd okładki książki