Wykład 3: Sieci bezprzewodowe WLAN w kampusie: architektura, planowanie radiowe i roaming

1/54

Sieci bezprzewodowe WLAN w kampusie: architektura, planowanie radiowe i roaming

Slajd tytułowy definiujący zakres tematyczny wykładu poświęconego łączności bezprzewodowej w kampusie.

Wykład 3: Sieci bezprzewodowe WLAN w kampusie: architektura, planowanie radiowe i roaming

  • Tytuł wykładu i kontekst inżynierski: projektowanie wydajnych i niezawodnych sieci WLAN dla środowisk o dużej gęstości użytkowników.
  • Zakres zagadnień: od fizyki propagacji fal, przez architekturę AP/WLC i planowanie pokrycia, po roaming, bezpieczeństwo i zasilanie.
  • Zastąpienie podstaw transmisyjnych nowoczesną inżynierią radiową IEEE 802.11ax/be.
  • Miejsce w programie: warstwa dostępu bezprzewodowego w architekturze kampusowej.
Sieć bezprzewodowa WLAN (Wireless Local Area Network) w kampusie to zintegrowany system łączności radiowej zgodny ze standardami stowarzyszenia IEEE, zapewniający mobilny i bezpieczny dostęp do usług teleinformatycznych.
Ilustracja techniczna do slajdu 1: Sieci bezprzewodowe WLAN w kampusie: architektura, planowanie radiowe i roaming

Projektowanie sieci bezprzewodowej WLAN w kampusie akademickim i korporacyjnym stanowi jedno z najtrudniejszych zadań inżynierskich. W odróżnieniu od okablowania strukturalnego, medium radiowe jest środowiskiem otwartym, dynamicznie zmiennym i współdzielonym. Wymaga to precyzyjnego modelowania gęstości użytkowników, bilansu mocy oraz eliminacji interferencji.

Współczesna architektura WLAN w kampusie opiera się na standardach IEEE 802.11ax (Wi-Fi 6/6E) oraz nowym standardzie IEEE 802.11be (Wi-Fi 7). Kluczowym celem projektowym jest zapewnienie nieprzerwanej łączności, deterministycznej przepustowości dla aplikacji multimedialnych oraz bezproblemowej integracji z siecią przewodową warstwy dystrybucji i rdzenia.

W ujęciu inżynierskim sieć bezprzewodowa przestała być traktowana jako rozwiązanie uzupełniające, stając się dominującym punktem styku użytkownika z infrastrukturą teleinformatyczną uczelni. Oznacza to, że wszelkie błędy popełnione na etapie doboru sprzętu czy szacowania tłumienności przegród budowlanych bezpośrednio przekładają się na straty pakietów, retransmisje na poziomie warstwy łącza danych oraz degradację jakości transmisji głosu i obrazu w czasie rzeczywistym. Zrozumienie współzależności między parametrami warstwy fizycznej (PHY) a wydajnością protokołów wyższych warstw modelu OSI stanowi fundament budowy skalowalnego środowiska kampusowego.

Skróty użyte w tym slajdzie:
WLAN - Wireless Local Area Network, Lokalna sieć bezprzewodowa zapewniająca łączność radiową stacji klienckich z siecią kampusową.
AP - Access Point, Punkt dostępowy stanowiący radiowy interfejs brzegowy warstwy dostępu.
WLC - Wireless LAN Controller, Centralny kontroler zarządzający konfiguracją, roamingiem i bezpieczeństwem punktów AP.
IEEE - Institute of Electrical and Electronics Engineers, Instytut standaryzujący rodziny standardów radiowych IEEE 802.11.
RF - Radio Frequency, Częstotliwości fal elektromagnetycznych wykorzystywane w transmisji bezprzewodowej.

2/54

Cel i agenda wykładu

Przedstawienie harmonogramu spotkania i kluczowych zagadnień.

Wykład 3: Cel i agenda wykładu

  • Część 1: rola, wyzwania i specyfika medium radiowego w sieciach kampusowych.
  • Część 2: architektury WLAN (autonomiczna, scentralizowana WLC, chmurowa, protokół CAPWAP).
  • Część 3: dobór sprzętu radiowego (AP wewnętrzne, zewnętrzne, charakterystyka anten).
  • Część 4: planowanie pokrycia radiowego (Site Survey, bilans łącza, tłumienie przeszkód).
  • Część 5: pasma radiowe (2,4 GHz, 5 GHz, 6 GHz), planowanie kanałów i standardy Wi-Fi 6/6E/7.
  • Część 6: mechanizmy szybkiego roamingu (802.11r/k/v w warstwach L2 i L3).
  • Część 7: separacja ruchu, sieci gościnne i uwierzytelnianie eduroam (IEEE 802.1X).
  • Część 8: wysoka dostępność kontrolerów, redundancja i zasilanie PoE.
  • Część 9: podsumowanie i wnioski projektowe.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 2: Cel i agenda wykładu

Agenda wykładu odzwierciedla całościowy cykl inżynierski projektowania sieci bezprzewodowej: od analizy praw fizycznych i ograniczeń warstwy radiowej, przez architekturę urządzeń, aż po planowanie pokrycia i zaawansowane mechanizmy roamingowe.

Szczególną uwagę poświęcono zagadnieniom środowisk wysokiej gęstości (High Density), w których tradycyjne podejście zorientowane wyłącznie na zasięg sygnału prowadzi do zatorów i degradacji usług. Inżynier musi uwzględniać pojemność kanałów, równomierne rozłożenie obciążenia oraz rygorystyczne wymagania bezpieczeństwa federacji eduroam.

Podczas kolejnych modułów studenci przeanalizują pełną ścieżkę sygnału radiowego: od modulacji i kodowania na poziomie interfejsu radiowego, przez enkapsulację ramek w tunelach CAPWAP, aż po mechanizmy bezpiecznego uwierzytelniania w architekturze IEEE 802.1X. Taki układ materiału pozwala powiązać teoretyczne modele propagacji fal z praktycznymi decyzjami konfiguracyjnymi podejmowanymi na przełącznikach dostępowych i kontrolerach sieci bezprzewodowej, przygotowując przyszłych inżynierów do rozwiązywania złożonych problemów transmisyjnych w warunkach rzeczywistych.

Skróty użyte w tym slajdzie:
BSS - Basic Service Set, Podstawowa komórka sieci bezprzewodowej obsługiwana przez pojedynczy punkt dostępowy.
ESS - Extended Service Set, Rozszerzony zestaw usług integrujący wiele komórek BSS pod wspólną nazwą sieci.
CAPWAP - Control and Provisioning of Wireless Access Points, Protokół tunelowania ruchu sterującego i danych pomiędzy AP a kontrolerem WLC.
DFS - Dynamic Frequency Selection, Mechanizm automatycznego wykrywania radarów i unikania zakłóceń w paśmie 5 GHz.
TPC - Transmit Power Control, Mechanizm dynamicznej kontroli mocy nadawczej punktów AP.

3/54

Wykaz norm technicznych i standardów

Zestawienie standardów IEEE, dokumentów IETF oraz wytycznych branżowych.

Wykład 3: Wykaz norm technicznych i standardów

  • Standard sieci bezprzewodowych: IEEE 802.11ax-2021 (Wi-Fi 6 i Wi-Fi 6E) - High Efficiency WLAN.
  • Standard nowej generacji: IEEE 802.11be (Wi-Fi 7) - Extremely High Throughput.
  • Standardy wspomagania roamingu: IEEE 802.11r (Fast BSS Transition), IEEE 802.11k (Radio Measurement), IEEE 802.11v (WNM).
  • Protokół kontroli punktów dostępowych: IETF RFC 5415 oraz RFC 5416 (CAPWAP Protocol Specification).
  • Standard kontroli dostępu do portu: IEEE 802.1X-2020.
  • Standardy zasilania urządzeń radiowych: IEEE 802.3at (PoE+) oraz IEEE 802.3bt (PoE++).
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 3: Wykaz norm technicznych i standardów

Normy techniczne IEEE oraz wytyczne IETF tworzą fundament interoperacyjności sieci bezprzewodowej. Standard IEEE 802.11ax wprowadził nowe mechanizmy wielodostępu OFDMA i MU-MIMO, pozwalając na jednoczesną obsługę wielu stacji w pojedynczym kanale radiowym.

Z kolei standardy IEEE 802.11r, 802.11k oraz 802.11v standaryzują współpracę infrastruktury z urządzeniami końcowymi, umożliwiając realizację roamingu bezprzewodowego o czasach przełączania poniżej 50 ms. W obszarze zarządzania i zasilania kluczowe znaczenie mają specyfikacje protokołu CAPWAP (RFC 5415/5416) oraz standardy Power over Ethernet (IEEE 802.3at i 802.3bt).

Wdrożenie infrastruktury bezprzewodowej w obiektach użyteczności publicznej nakłada również obowiązek respektowania krajowych i unijnych regulacji prawnych dotyczących gospodarki widmem radiowym. Zgodnie z wytycznymi Urzędu Komunikacji Elektronicznej (UKE) oraz decyzjami Europejskiej Konferencji Administracji Poczty i Telekomunikacji (CEPT), emisja radiowa w pasmach nielicencjonowanych podlega ścisłym ograniczeniom maksymalnej mocy promieniowanej (EIRP) oraz obowiązkowi stosowania mechanizmów dynamicznego wyboru częstotliwości (DFS) w celu ochrony radarów meteorologicznych i wojskowych.

Skróty użyte w tym slajdzie:
UKE - Urząd Komunikacji Elektronicznej, Krajowy organ regulacyjny określający zasady gospodarowania widmem radiowym w Polsce.
ETSI - European Telecommunications Standards Institute, Europejski instytut opracowujący zharmonizowane normy dla urządzeń radiowych (seria EN 300/301/303).
EIRP - Equivalent Isotropically Radiated Power, Równoważna moc promieniowana izotropowo stanowiąca formalny limit mocy nadawania.
IETF - Internet Engineering Task Force, Organizacja normalizacyjna definiująca protokoły internetowe i tunele CAPWAP.

4/54

Rola i ewolucja sieci bezprzewodowych w środowisku kampusowym

Przedstawienie WLAN jako podstawowego medium dostępowego dla użytkowników.

Wykład 3: Rola i ewolucja sieci bezprzewodowych w środowisku kampusowym

  • Zmiana paradygmatu: przejście od sieci bezprzewodowej jako udogodnienia dodatkowego do roli podstawowego medium pierwszego wyboru.
  • Dominacja urządzeń mobilnych: laptopy bez fizycznych portów RJ-45, tablety, smartfony studentów i wykładowców.
  • Konieczność zapewnienia ciągłości transmisji podczas przemieszczania się między salami wykładowymi i budynkami.
  • Rola sieci bezprzewodowej w obsłudze gości konferencyjnych oraz systemów IoT (automatyka sal, zamki elektroniczne).
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 4: Rola i ewolucja sieci bezprzewodowych w środowisku kampusowym

W ciągu ostatniej dekady rola sieci WLAN uległa diametralnej zmianie. Z sieci pomocniczej stała się ona głównym medium dostępowym w obiektach dydaktycznych i biurowych. Większość współczesnych urządzeń abonenckich (ultrabooki, tablety, smartfony) jest fabrycznie pozbawiona portów przewodowych Ethernet RJ-45.

Zjawisko to, w połączeniu z modelem BYOD (Bring Your Own Device) oraz eksplozją urządzeń IoT, wymusza projektowanie sieci o wysokiej niezawodności. Awaria punktu dostępowego lub kontrolera WLC oznacza natychmiastowe odcięcie setek użytkowników od zasobów uczelnianych i Internetu.

Wzrost liczby urządzeń osobistych studentów wymusił zmianę paradygmatu planowania sieci z podejścia zorientowanego na zasięg (Coverage-Oriented) na projektowanie zorientowane na pojemność (Capacity-Oriented). W nowoczesnym audytorium wąskim gardłem nie jest już siła odbieranego sygnału, lecz czas dostępu do medium radiowego (Airtime), który jest współdzielony przez dziesiątki stacji klienckich transmitujących dane z różnymi prędkościami modulacji. W efekcie inżynier sieciowy musi optymalizować wielkość komórek radiowych tak, aby maksymalizować sumaryczną przepustowość całej sali.

Skróty użyte w tym slajdzie:
BYOD - Bring Your Own Device, Model masowego podłączania prywatnych laptopów i smartfonów do sieci uczelnianej.
IoT - Internet of Things, Internet rzeczy obejmujący sensory budynkowe i zamki bezprzewodowe w kampusie.
CAN - Campus Area Network, Sieć kampusowa, w której WLAN stała się podstawowym medium dostępu użytkowników.

5/54

Wyzwania sieci bezprzewodowych: wysoka gęstość urządzeń i mobilność

Identyfikacja problemów inżynierskich specyficznych dla audytoriów i kampusów.

Wykład 3: Wyzwania sieci bezprzewodowych: wysoka gęstość urządzeń i mobilność

  • Problem High Density (HD): sale audytoryjne gromadzące 200-400 studentów na powierzchni kilkuset metrów kwadratowych.
  • Współczynnik urządzeń na osobę: średnio 2,5 urządzenia radiowego na jednego uczestnika wykładu (nawet 1000 aktywnych kart radiowych w auli).
  • Zjawisko rywalizacji o dostęp do medium radiowego w zamkniętej przestrzeni.
  • Konieczność projektowania sieci pod kątem pojemności (Capacity), a nie jedynie pokrycia zasięgiem (Coverage).
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 5: Wyzwania sieci bezprzewodowych: wysoka gęstość urządzeń i mobilność

Głównym wyzwaniem w kampusie są aule wykładowe i sale konferencyjne charakteryzujące się ekstremalną gęstością użytkowników (High Density). W pomieszczeniu o powierzchni kilkuset metrów kwadratowych może przebywać 300-500 osób, generujących nawet 1000 aktywnych połączeń radiowych.

W takich warunkach krytycznym problemem stają się zakłócenia współkanałowe (Co-Channel Interference - CCI). Projektant nie może po prostu zwiększać mocy nadawania punktów AP, lecz musi zmniejszać komórki radiowe, redukować moc do minimum i precyzyjnie planować przydział pasm 5 GHz i 6 GHz.

Skuteczne zarządzanie środowiskiem High Density wymaga redukcji mocy nadawczej punktów dostępowych, wyłączenia najniższych prędkości podstawowych (Basic Rates) w celu ograniczenia zasięgu ramek rozgłoszeniowych oraz wymuszenia przechodzenia klientów do pasma 5 GHz lub 6 GHz za pomocą mechanizmu sterowania pasmem (Band Steering). Pozwala to skrócić czas zajętości kanału przez pojedynczą ramkę, a tym samym drastycznie zwiększyć zagregowaną pojemność całego klastra punktów dostępowych obsługujących audytorium.

Skróty użyte w tym slajdzie:
HD - High Density, Środowisko dużej gęstości użytkowników charakteryzujące aule wykładowe i sale konferencyjne.
CCI - Co-Channel Interference, Zakłócenia współkanałowe wywoływane przez zbyt gęsto rozlokowane punkty AP na tym samym kanale.
ACI - Adjacent Channel Interference, Zakłócenia międzykanałowe powodowane przez nakładające się widma sąsiednich częstotliwości.

6/54

Ograniczenia medium radiowego: medium współdzielone w trybie półdupleksu

Fundamentalne różnice fizyczne między kablem a falami radiowymi.

Wykład 3: Ograniczenia medium radiowego: medium współdzielone w trybie półdupleksu

  • Charakterystyka medium: fale radiowe stanowią medium współdzielone (Shared Medium) dostępne dla wszystkich urządzeń w zasięgu.
  • Tryb transmisji półdupleks (Half-Duplex): w danym kanale radiowym w określonym ułamku sekundy może nadawać tylko jedno urządzenie (AP lub stacja robocza).
  • Brak możliwości równoczesnego nadawania i odbierania na tej samej częstotliwości.
  • Spadek efektywnej przepustowości przypadającej na klienta wraz ze wzrostem liczby stacji powiązanych z punktem dostępowym.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 6: Ograniczenia medium radiowego: medium współdzielone w trybie półdupleksu

Fizyczną podstawą łączności Wi-Fi jest współdzielenie wspólnego medium elektromagnetycznego pracującego w trybie półdupleksu (Half-Duplex). W danej chwili na określonym kanale radiowym może nadawać wyłącznie jedno urządzenie - punkt dostępowy lub pojedyncza stacja kliencka.

Jednoczesna transmisja dwóch węzłów prowadzi do nieodwracalnej kolizji sygnałów i konieczności retransmisji. Z tego względu sumaryczna przepustowość komórki radiowej jest współdzielona pomiędzy wszystkich podłączonych klientów i maleje wraz ze wzrostem liczby transmitujących urządzeń.

Z inżynierskiego punktu widzenia tryb półdupleksu wymusza ciągłą rywalizację o dostęp do łącza, co oznacza, że wraz ze wzrostem liczby aktywnych stacji gwałtownie rośnie prawdopodobieństwo kolizji i retransmisji. W konsekwencji użyteczna przepustowość na poziomie warstwy aplikacji (Throughput) wynosi zazwyczaj od 50 do 60 procent nominalnej prędkości warstwy fizycznej (Data Rate), co należy bezwzględnie uwzględniać podczas bilansowania pasma dosyłowego dla przełączników dostępowych w szafach teletechnicznych.

Warto zwrócić uwagę studentów na zjawisko kolizji na poziomie warstwy fizycznej. W sieciach kablowych Ethernet technologia CSMA/CD wykrywa kolizje poprzez pomiar napięcia na przewodzie transmisyjnym, co jest niemożliwe w łączności radiowej ze względu na ogromną różnicę między mocą nadawaną przez własny nadajnik a znikomą mocą sygnału odbieranego od odległej stacji. Właśnie dlatego w standardzie 802.11 konieczne było wdrożenie protokołu unikania kolizji CSMA/CA, który opiera się na losowym czasie odczekania (Random Backoff Timer) i obowiązkowych potwierdzeniach ACK dla każdej pomyślnie odebranej ramki unicast.

Skróty użyte w tym slajdzie:
Half-Duplex - Tryb półdupleksu, Tryb pracy medium radiowego, w którym stacja nie może jednocześnie nadawać i odbierać sygnału.
PHY - Physical Layer, Warstwa fizyczna standardu IEEE 802.11 odpowiedzialna za modulację fal radiowych.
MAC - Media Access Control, Podwarstwa kontroli dostępu do medium zarządzająca czasem nadawania stacji.

7/54

Mechanizm unikania kolizji CSMA/CA i narzut protokołowy

Zasada arbitrażu dostępu do kanału radiowego.

Wykład 3: Mechanizm unikania kolizji CSMA/CA i narzut protokołowy

  • Mechanizm CSMA/CA (Carrier Sense Multiple Access with Collision Avoidance): badanie nośnej przed rozpoczęciem nadawania.
  • Procedura losowego odliczania (Random Backoff) i szczeliny czasowe (Slot Time).
  • Ramki potwierdzenia ACK: każda poprawnie odebrana ramka unicast musi zostać natychmiast potwierdzona ramką ACK przez odbiorcę.
  • Wysoki narzut sterujący: nagłówki, ramki zarządzające (Beacon, Probe Request/Response) oraz oczekiwanie pochłaniają do 40-50% teoretycznej przepływności.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 7: Mechanizm unikania kolizji CSMA/CA i narzut protokołowy

W celu uniknięcia kolizji standard IEEE 802.11 wykorzystuje protokół CSMA/CA (Carrier Sense Multiple Access with Collision Avoidance). Każda stacja przed wysłaniem ramki musi nasłuchiwać stanu kanału przez określony czas IFS (Interframe Space) oraz wylosować czas oczekiwania (Backoff Timer).

Konieczność ciągłego potwierdzania odebranych ramek pakietami ACK, stosowanie mechanizmu rezerwacji RTS/CTS oraz narzut nagłówków warstwy MAC sprawiają, że efektywna przepustowość użyteczna dla danych (Goodput) wynosi zazwyczaj od 40% do 60% nominalnej prędkości warstwy fizycznej PHY.

Szczególnym wyzwaniem w sieciach kampusowych jest problem ukrytego węzła (Hidden Node Problem), w którym dwie odległe stacje klienckie słyszą punkt dostępowy, lecz nie słyszą się nawzajem. W takich sytuacjach zastosowanie procedury RTS/CTS (Request to Send / Clear to Send) pozwala zarezerwować medium przed transmisją długich ramek danych, aczkolwiek wprowadza dodatkowy narzut czasowy, który przy małych pakietach może obniżyć ogólną sprawność kanału, dlatego próg RTS Threshold dobiera się doświadczalnie.

Skróty użyte w tym slajdzie:
CSMA/CA - Carrier Sense Multiple Access with Collision Avoidance, Protokół wielodostępu z badaniem stanu nośnej i unikaniem kolizji.
DCF - Distributed Coordination Function, Podstawowy algorytm koordynacji dostępu do medium w sieciach Wi-Fi.
IFS - Interframe Space, Odstęp międzyramkowy regulujący priorytet transmisji pakietów w warstwie radiowej.
RTS/CTS - Request to Send / Clear to Send, Mechanizm rezerwacji kanału eliminujący problem ukrytego węzła.

8/54

Podstawowe pojęcia topologiczne WLAN: BSS, ESS, BSSID, SSID

Formalny aparat pojęciowy standardu IEEE 802.11.

Wykład 3: Podstawowe pojęcia topologiczne WLAN: BSS, ESS, BSSID, SSID

  • BSS (Basic Service Set): punkt dostępowy wraz z powiązanymi z nim bezprzewodowo stacjami klienckimi.
  • BSSID (Basic Service Set Identifier): adres fizyczny MAC modułu radiowego danego punktu dostępowego dla konkretnego SSID.
  • SSID (Service Set Identifier): logiczna nazwa sieci bezprzewodowej rozgłaszana użytkownikom (do 32 znaków alfanumerycznych).
  • ESS (Extended Service Set): zbiór wielu punktów dostępowych rozgłaszających ten sam SSID, połączonych wspólną siecią dystrybucyjną (DS).
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 8: Podstawowe pojęcia topologiczne WLAN: BSS, ESS, BSSID, SSID

Topologia logiczna sieci WLAN opiera się na pojęciach BSS (Basic Service Set) oraz ESS (Extended Service Set). BSS stanowi podstawową komórkę radiową tworzoną przez pojedynczy punkt AP i powiązane z nim stacje, identyfikowaną unikalnym adresem fizycznym BSSID.

Połączenie wielu komórek BSS wspólną siecią dystrybucyjną tworzy strukturę ESS rozgłaszającą jednolity identyfikator SSID. Pozwala to użytkownikom na swobodne przemieszczanie się po całym kampusie pod stałą nazwą sieci bez konieczności ręcznego wybierania kolejnych punktów dostępowych.

Podział na BSSID oraz SSID pozwala na logiczną separację ruchu w ramach jednej fizycznej infrastruktury punktów dostępowych. W środowisku uczelnianym pojedynczy punkt dostępowy rozgłasza jednocześnie kilka unikalnych adresów BSSID powiązanych z różnymi sieciami logicznymi, co wymaga precyzyjnego mapowania ramek radiowych na odpowiednie znaczniki VLAN w warstwie łącza danych. Nadmierna liczba rozgłaszanych identyfikatorów SSID prowadzi jednak do degradacji pasma z powodu ciągłego wysyłania ramek Beacon, dlatego zaleca się ograniczenie ich liczby do maksymalnie 3-4 na jedno radio.

Skróty użyte w tym slajdzie:
SSID - Service Set Identifier, Rozgłaszana nazwa sieci bezprzewodowej identyfikująca usługę dla użytkowników.
BSSID - Basic Service Set Identifier, Unikalny 48-bitowy adres MAC modułu radiowego punktu AP w danej komórce.
BSS - Basic Service Set, Pojedyncza komórka radiowa obsługiwana przez jeden punkt AP.
ESS - Extended Service Set, Połączony zbiór komórek BSS tworzący jednolitą sieć w skali całego kampusu.

9/54

Architektury sieci WLAN: autonomiczne punkty dostępowe (Standalone AP)

Tradycyjny model rozproszonego zarządzania radiowego.

Wykład 3: Architektury sieci WLAN: autonomiczne punkty dostępowe (Standalone AP)

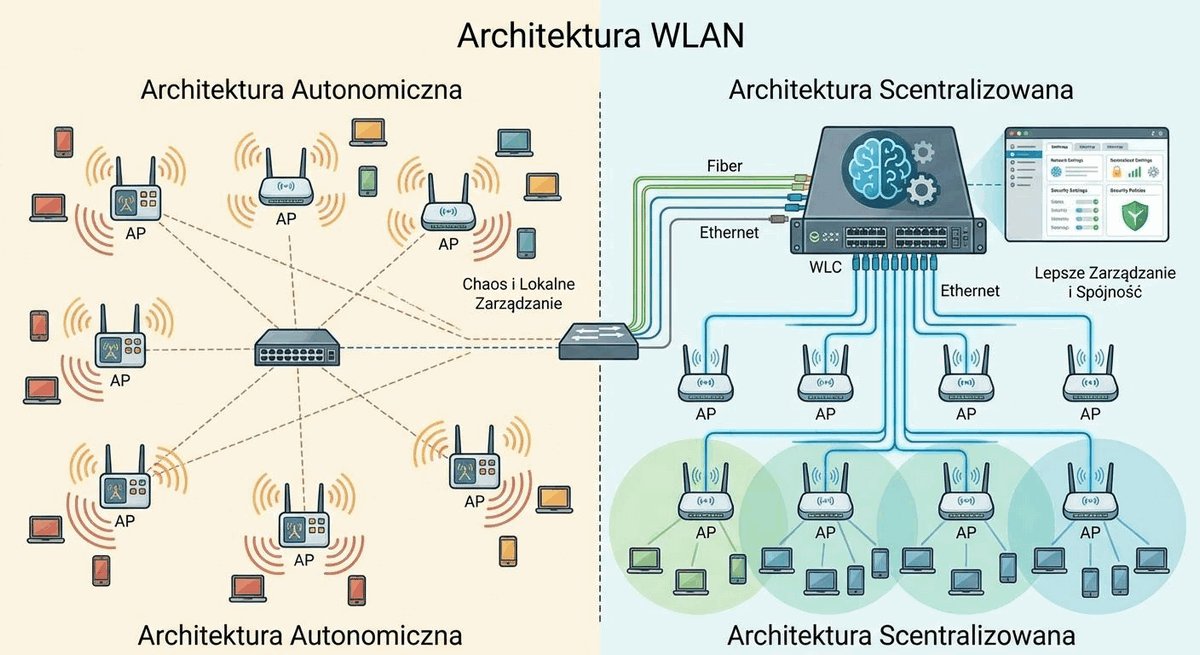
  • Model Standalone (Fat AP): każdy punkt dostępowy stanowi niezależne urządzenie logiczne zawierające pełen stos protokołów.
  • Konfiguracja każdego urządzenia: konieczność indywidualnego ustawiania parametrów radiowych, VLAN i haseł na każdym AP.
  • Brak centralnej koordynacji: brak automatycznego zarządzania mocą i kanałami, brak płynnego roamingu.
  • Zastosowanie: małe biura i biura domowe (SOHO) lub pojedyncze odizolowane sale; model całkowicie nieskalowalny w kampusie.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 9: Architektury sieci WLAN: autonomiczne punkty dostępowe (Standalone AP)

W architekturze autonomicznej (Standalone AP / FAT AP) każdy punkt dostępowy funkcjonuje jako niezależne urządzenie sieciowe, realizujące lokalnie funkcje radiowe, szyfrowanie, zarządzanie konfiguracją oraz egzekwowanie polityk bezpieczeństwa.

Rozwiązanie to sprawdza się w małych instalacjach (SOHO), jednak w środowisku kampusowym z setkami punktów AP generuje wysokie koszty utrzymania. Każda zmiana klucza WPA, profilu VLAN czy aktualizacja oprogramowania układowego wymagała dawniej ręcznej rekonfiguracji każdego punktu z osobna.

W architekturze autonomicznej brak centralnego repozytorium stanów asocjacji uniemożliwia realizację szybkiego roamingu, ponieważ każde przejście klienta do sąsiedniego urządzenia wiąże się z pełną procedurą reasocjacji oraz ponownym uwierzytelnieniem w serwerze RADIUS. Generuje to przerwy w transmisji rzędu kilkuset milisekund, co dyskwalifikuje to rozwiązanie w kampusach akademickich obsługujących telefonię VoIP oraz strumieniowanie wideo w czasie rzeczywistym.

Skróty użyte w tym slajdzie:
FAT AP - Autonomiczny punkt dostępowy, Punkt dostępowy realizujący lokalnie wszystkie funkcje radiowe, zarządzania i bezpieczeństwa.
CLI - Command-Line Interface, Wiersz poleceń wykorzystywany do indywidualnej konfiguracji autonomicznych AP.
SNMP - Simple Network Management Protocol, Protokół monitorowania autonomicznych punktów AP w małych instalacjach.

10/54

Ograniczenia architektury autonomicznej w skali kampusu

Uzasadnienie konieczności odejścia od autonomicznych AP na uczelni.

Wykład 3: Ograniczenia architektury autonomicznej w skali kampusu

  • Złożoność operacyjna: zmiana hasła WPA lub dodanie nowego SSID na 500 autonomicznych AP wymaga skryptowania lub żmudnej pracy ręcznej.
  • Zakłócenia wzajemne: punkty dostępowe nie wymieniają informacji o poziomie zakłóceń, co prowadzi do interferencji współkanałowych.
  • Brak widoczności zagrożeń: niemożność centralnego wykrywania fałszywych punktów dostępowych (Rogue AP).
  • Problemy z roamingiem: zerwanie sesji podczas przechodzenia między punktami dostępowymi.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 10: Ograniczenia architektury autonomicznej w skali kampusu

Ograniczenia architektury autonomicznej wynikają bezpośrednio z braku centralnej koordynacji radiowej. Autonomiczne punkty dostępowe nie posiadają wiedzy o sąsiednich komórkach radiowych, co uniemożliwia dynamiczne zarządzanie mocą (TPC) oraz unikanie nakładających się kanałów.

Co więcej, przełączanie stacji między autonomicznymi punktami AP wymaga każdorazowo pełnego procesu ponownego uwierzytelniania, co powoduje zrywanie połączeń telefonicznych VoIP i aplikacji wideo. Z tych względów architektura ta została całkowicie wyparta z sieci kampusowych.

Utrzymanie spójności reguł filtrowania ruchu i list kontroli dostępu (ACL) na dziesiątkach niezależnych urządzeń stanowi poważne obciążenie dla administratorów sieci. Dodatkowo brak centralnego algorytmu automatycznego sterowania parametrami radiowymi (Radio Resource Management - RRM) uniemożliwia dynamiczną reakcję na zakłócenia zewnętrzne, wymuszając kosztowne i czasochłonne ręczne dostrajanie kanałów i poziomów mocy nadawczej po każdej zmianie w otoczeniu radiowym budynku.

Skróty użyte w tym slajdzie:
OPEX - Operational Expenditure, Wysokie koszty operacyjne ręcznego utrzymywania i aktualizacji dziesiątek niezależnych AP.
RRM - Radio Resource Management, Mechanizm centralnego zarządzania mocą nadawania i przydziałem kanałów radiowych.
SLA - Service Level Agreement, Trudność w zapewnieniu gwarantowanych parametrów usług bez centralnego nadzoru.

11/54

Architektura scentralizowana: kontroler sieci bezprzewodowej (WLC)

Wzorzec centralnego zarządzania infrastrukturą bezprzewodową.

Wykład 3: Architektura scentralizowana: kontroler sieci bezprzewodowej (WLC)

  • Idea WLC (Wireless LAN Controller): przeniesienie inteligencji sieciowej do centralnego kontrolera sprzętowego lub wirtualnego.
  • Punkty dostępowe typu Thin AP (lekkie punkty dostępowe): urządzenia realizujące wyłącznie funkcje fizycznej warstwy radiowej i podstawowego szyfrowania.
  • Wszystkie decyzje dotyczące zarządzania mocą, kanałami, autoryzacją i roamingiem podejmuje kontroler.
  • Pojedynczy punkt zarządzania: zmiana parametrów na kontrolerze jest natychmiast propagowana na setki punktów dostępowych w kampusie.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 11: Architektura scentralizowana: kontroler sieci bezprzewodowej (WLC)

Architektura scentralizowana wprowadza dedykowany kontroler sieci bezprzewodowej (Wireless LAN Controller - WLC), który przejmuje rolę centrum zarządzania całą infrastrukturą radiową. Punkty dostępowe stają się lekkimi urządzeniami wykonawczymi (Lightweight AP).

Kontroler realizuje centralną autoryzację, zarządza profilami QoS, koordynuje roaming stacji oraz stale analizuje poziom zakłóceń w eterze za pomocą algorytmów RRM (Radio Resource Management). Umożliwia to administratorowi globalne wdrażanie zmian konfiguracyjnych w ułamku sekundy.

Zastosowanie kontrolera WLC radykalnie upraszcza wdrażanie polityk jakości usług (Quality of Service - QoS), ponieważ cały ruch przychodzący z punktów dostępowych może być centralnie klasyfikowany i oznaczany znacznikami DSCP w jednym punkcie dystrybucyjnym sieci. Ponadto centralna baza telemetryczna kontrolera umożliwia bieżące monitorowanie widma radiowego, natychmiastowe wykrywanie nieautoryzowanych punktów dostępowych (Rogue AP) oraz przeciwdziałanie atakom odmowy usługi (DoS) skierowanym na warstwę radiową.

Skróty użyte w tym slajdzie:
WLC - Wireless LAN Controller, Dedykowane urządzenie sprzętowe lub wirtualne centralnie zarządzające pracą punktów AP.
NMS - Network Management System, Zintegrowana platforma zarządzania siecią współpracująca z kontrolerem WLC.
GUI - Graphical User Interface, Graficzny interfejs zarządzania kontrolerem WLC umożliwiający globalną zmianę polityk.

12/54

Podział ról w architekturze scentralizowanej: koncepcja Split-MAC

Podział funkcji warstwy MAC pomiędzy punkt dostępowy a kontroler.

Wykład 3: Podział ról w architekturze scentralizowanej: koncepcja Split-MAC

  • Architektura Split-MAC dzieli zadania standardu IEEE 802.11 na dwie części.
  • Funkcje Real-Time MAC realizowane lokalnie w AP: nadawanie/odbiór ramek radiowych, potwierdzenia ACK, szyfrowanie/deszyfrowanie w locie, obsługa priorytetów kolejkowania.
  • Funkcje Non-Real-Time MAC realizowane w kontrolerze WLC: uwierzytelnianie użytkowników 802.1X, zarządzanie zasobami radiowymi (RRM), roaming, terminacja tuneli i filtrowanie ruchu.
  • Zapewnienie maksymalnej efektywności czasowej bez opóźnień na łączach między AP a WLC.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 12: Podział ról w architekturze scentralizowanej: koncepcja Split-MAC

Fundamentem działania scentralizowanej sieci WLAN jest dekompozycja funkcji warstwy łącza danych, określana mianem architektury Split-MAC. Zadania krytyczne czasowo (Real-Time MAC), takie jak potwierdzenia ACK, szyfrowanie ramek i formowanie wiązki, realizowane są bezpośrednio w sprzęcie punktu AP.

Z kolei funkcje zarządcze i kontrolne (Management/Control MAC), w tym obsługa zapytań uwierzytelniania 802.1X, terminacja sesji klienckich, translacja polityk VLAN i koordynacja roamingu, są przetwarzane centralnie w jednostce WLC. Pozwala to na zachowanie wysokiej wydajności radiowej przy pełnej kontroli sieci.

Precyzyjny podział funkcji w koncepcji Split-MAC pozwala na optymalne wykorzystanie zasobów obliczeniowych. Zadania wymagające natychmiastowej odpowiedzi w czasie mikrosekund, takie jak generowanie potwierdzeń ACK, obsługa ramek sterujących RTS/CTS czy szyfrowanie danych algorytmami AES-CCMP i GCMP, realizowane są bezpośrednio w układach sprzętowych punktu dostępowego, co eliminuje konieczność przesyłania krytycznych czasowo ramek przez łącza szkieletowe do kontrolera.

W architekturze Split-MAC podział ten określa się mianem Real-Time MAC (dla AP) oraz Non-Real-Time MAC (dla kontrolera WLC). Podział ten odzwierciedla ograniczenia opóźnień w sieciach pakietowych: gdyby potwierdzenia odbioru ACK lub retransmisje na poziomie warstwy 2 musiały być koordynowane przez kontroler poprzez sieć szkieletową IP, zmienność opóźnień pakietów uniemożliwiłaby dotrzymanie rygorystycznych szczelin czasowych SIFS (Short Interframe Space), wynoszących zaledwie kilkanaście mikrosekund.

Skróty użyte w tym slajdzie:
Split-MAC - Podział funkcji MAC, Architektura dzieląca zadania warstwy MAC pomiędzy lekki punkt AP (Real-time MAC) a kontroler WLC.
Lightweight AP - Lekki punkt dostępowy, Punkt AP realizujący wyłącznie funkcje krytyczne czasowo, takie jak szyfrowanie i filtrowanie ramek.
WLC - Wireless LAN Controller, Węzeł realizujący centralne uwierzytelnianie, roaming, polityki QoS i inspekcję ruchu.
13/54

Protokoły komunikacji kontroler-AP: standard CAPWAP

Standaryzacja protokołu sterowania i tunelowania ruchu radiowego.

Wykład 3: Protokoły komunikacji kontroler-AP: standard CAPWAP

  • Protokół CAPWAP (Control and Provisioning of Wireless Access Points) według IETF RFC 5415 oraz RFC 5416.
  • Specyfikacja portów transportowych: port UDP 5246 dla kanału sterowania (CAPWAP Control) oraz port UDP 5247 dla tunelu danych użytkowników (CAPWAP Data).
  • Bezpieczeństwo płaszczyzny sterowania: szyfrowanie DTLS (Datagram Transport Layer Security) z obustronnym uwierzytelnianiem certyfikatami X.509.
  • Płaszczyzna danych: dane przesyłane są tunelem nieszyfrowanym lub opcjonalnie szyfrowanym DTLS w przypadku danych wrażliwych.
  • Niezawodny transport i separacja ruchu bezprzewodowego przez infrastrukturę szkieletową L3.
Protokół CAPWAP (zdefiniowany w IETF RFC 5415 oraz RFC 5416) realizuje komunikację między AP a WLC przy użyciu dwóch portów UDP: portu 5246 (sterowanie z szyfrowaniem DTLS) oraz portu 5247 (tunel danych).
Ilustracja techniczna do slajdu 13: Protokoły komunikacji kontroler-AP: standard CAPWAP

Komunikacja pomiędzy lekkimi punktami AP a kontrolerem WLC odbywa się za pośrednictwem ustandaryzowanego protokołu CAPWAP (RFC 5415 i RFC 5416). Protokół ten wykorzystuje dwa odrębne tunele transportowe oparte na pakietach UDP: kanał sterowania (CAPWAP Control) na porcie 5246 oraz kanał danych (CAPWAP Data) na porcie 5247.

Kanał sterowania jest bezwzględnie szyfrowany za pomocą protokołu DTLS (Datagram Transport Layer Security) z wykorzystaniem wzajemnego uwierzytelniania certyfikatami X.509 zapisanymi w układach kryptograficznych urządzeń. Gwarantuje to odporność na podsłuch i próby przejęcia kontroli nad punktami AP w kampusie.

W architekturze CAPWAP kluczowym mechanizmem utrzymania spójności sesji jest protokół detekcji awarii łącza (Keepalive), oparty na cyklicznej wymianie pakietów Echo Request i Echo Response. W przypadku braku odpowiedzi w zdefiniowanym oknie czasowym punkt dostępowy uznaje kontroler za nieosiągalny i natychmiast uruchamia procedurę przełączania na zapasowy kontroler WLC lub przechodzi w autonomiczny tryb pracy awaryjnej (FlexConnect Standalone Mode), zachowując łączność w lokalnej podsieci.

Z punktu widzenia bezpieczeństwa tunel sterujący CAPWAP Control wykorzystuje protokół DTLS (Datagram Transport Layer Security) z uwierzytelnianiem dwustronnym opartym na certyfikatach X.509 zainstalowanych fabrycznie w układach kryptograficznych punktu dostępowego (Manufacturer Installed Certificate - MIC) oraz na kontrolerze WLC. Zapobiega to podszywaniu się pod autoryzowane punkty dostępowe oraz próbom wstrzykiwania fałszywych poleceń konfiguracyjnych do infrastruktury uczelnianej.

Skróty użyte w tym slajdzie:
CAPWAP - Control and Provisioning of Wireless Access Points, Standard IETF RFC 5415/5416 tunelowania ruchu między AP a kontrolerem.
DTLS - Datagram Transport Layer Security, Kryptograficzny protokół szyfrowania kanału sterującego UDP 5246.
UDP - User Datagram Protocol, Protokół transportowy warstwy 4 wykorzystywany przez tunele CAPWAP (porty 5246 i 5247).

14/54

Tryby tunelowania ruchu: przełączanie scentralizowane a lokalne

Wybór ścieżki przesyłania danych użytkownika z punktu dostępowego.

Wykład 3: Tryby tunelowania ruchu: przełączanie scentralizowane a lokalne

  • Tryb scentralizowany (Centralized / Local Mode): cały ruch użytkowników jest enkapsulowany w tunel CAPWAP Data i przesyłany do kontrolera; kontroler rozpakowuje ramki i wprowadza je do odpowiedniego VLAN-u w rdzeniu.
  • Wada trybu scentralizowanego: obciążenie łączy dosyłowych do kontrolera ruchem lokalnym.
  • Tryb przełączania lokalnego (Local Switching / FlexConnect): punkt dostępowy lokalnie mostkuje ruch użytkowników bezpośrednio do odpowiedniego VLAN-u na przełączniku dostępowym.
  • Rekomendacja dla rozległych kampusów: stosowanie Local Switching w celu odciążenia szkieletu i zachowania łączności lokalnej przy awarii łącza do WLC.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 14: Tryby tunelowania ruchu: przełączanie scentralizowane a lokalne

Architektura zarządzana w chmurze (Cloud-Managed WLAN) stanowi ewolucję modelu kontrolerowego, w której fizyczny kontroler WLC w serwerowni kampusowej zostaje zastąpiony przez skalowalną platformę w chmurze publicznej lub prywatnej.

W modelu tym płaszczyzna zarządzania (Management Plane) znajduje się w chmurze, natomiast płaszczyzna danych (Data Plane) jest przełączana lokalnie bezpośrednio na poziomie punktów dostępowych (Local Switching). Rozwiązanie to znacznie upraszcza wdrożenia w odległych lokalizacjach i filiach uczelni.

Decyzja o wyborze trybu Central Switching lub Local Switching (FlexConnect) ma fundamentalne znaczenie dla wymiarowania przepustowości rdzenia sieci kampusowej. W trybie centralnym całe pasmo generowane przez stacje bezprzewodowe obciąża łącza nadrzędne prowadzące do kontrolera WLC, co w przypadku standardu Wi-Fi 6 może prowadzić do zatorów na interfejsach kontrolera, podczas gdy przełączanie lokalne pozwala odciążyć szkielet i skierować ruch bezpośrednio do najbliższego przełącznika dystrybucyjnego.

Skróty użyte w tym slajdzie:
Centralized Switching - Przełączanie centralne, Tryb tunelowania całego ruchu użytkowników tunelem CAPWAP do centralnego kontrolera WLC.
Local Switching - Przełączanie lokalne, Tryb kierowania ruchu użytkowników bezpośrednio do lokalnego przełącznika L2 (np. w filiach FlexConnect).
WAN - Wide Area Network, Łącze rozległe odciążane dzięki zastosowaniu przełączania lokalnego w odległych lokalizacjach.

15/54

Architektura chmurowa i rozproszona

Nowoczesne warianty zarządzania bez dedykowanego kontrolera sprzętowego w infrastrukturze własnej.

Wykład 3: Architektura chmurowa i rozproszona

  • Cloud-Managed WLAN: płaszczyzna zarządzania (Management Plane) przeniesiona do chmury dostawcy, płaszczyzna danych (Data Plane) w 100% lokalna w punkcie dostępowym.
  • Brak fizycznego kontrolera na terenie kampusu: redukcja kosztów zasilania, chłodzenia i sprzętu.
  • Koncepcja Mobility Express / Virtual Controller: jeden z punktów dostępowych pełni dynamicznie funkcję wirtualnego kontrolera dla pozostałych jednostek.
  • Kryteria wyboru: wymogi bezpieczeństwa (przetwarzanie danych lokalnie) a prostota zarządzania przez przeglądarkę WWW.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 15: Architektura chmurowa i rozproszona

Wybór architektury WLAN w kampusie zależy od wymagań dotyczących opóźnień, suwerenności danych oraz dostępności łączy zewnętrznych. Model centralny WLC zapewnia najniższe opóźnienia w roamingu i pełną kontrolę nad ruchem wewnątrz uczelnianego centrum danych.

Model chmurowy eliminuje konieczność zakupu i utrzymywania redundantnych kontrolerów sprzętowych, jednak wymaga stałej łączności z chmurą w celu rekonfiguracji. W praktyce nowoczesne kampusy często stosują model hybrydowy: centralne punkty AP w głównym kampusie oraz chmurowe w akademikach i stacjach terenowych.

Architektura zarządzana z chmury (Cloud-Managed) opiera się na separacji płaszczyzny zarządzania i telemetrii od lokalnej płaszczyzny danych użytkownika, która nigdy nie opuszcza terenu uczelni. W przypadku czasowej utraty łączności z Internetem punkty dostępowe zachowują pełną zdolność przełączania pakietów oraz lokalnego uwierzytelniania stacji, co gwarantuje nieprzerwaną pracę laboratoriów dydaktycznych nawet podczas awarii łączy operatora telekomunikacyjnego.

Skróty użyte w tym slajdzie:
Cloud Managed - Zarządzanie z chmury, Model, w którym płaszczyzna zarządzania zlokalizowana jest w chmurze, a forwarding danych odbywa się lokalnie.
API - Application Programming Interface, Programistyczny interfejs komunikacji z chmurowym kontrolerem sieci bezprzewodowej.
SaaS - Software as a Service, Model subskrypcyjny oprogramowania kontrolera radiowego w chmurze.

16/54

Dobór sprzętu radiowego: punkty dostępowe (AP) wewnętrzne

Kryteria inżynierskie selekcji urządzeń dla wnętrz budynków dydaktycznych.

Wykład 3: Dobór sprzętu radiowego: punkty dostępowe (AP) wewnętrzne

  • Zastosowanie: korytarze, sale laboratoryjne, biura, sale audytoryjne.
  • Konstrukcja: estetyczne obudowy montowane na sufitach podwieszanych lub ścianach, zintegrowane anteny wielokierunkowe.
  • Konfiguracja torów radiowych (MIMO): 2x2:2 dla biur o małym natężeniu ruchu, 4x4:4 lub 8x8:8 dla auli wykładowych.
  • Porty sieciowe: dedykowane porty Ethernet mGig (2,5 Gb/s lub 5 Gb/s) z zasilaniem PoE w celu uniknięcia wąskiego gardła 1 Gb/s przy standardzie Wi-Fi 6/7.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 16: Dobór sprzętu radiowego: punkty dostępowe (AP) wewnętrzne

Wewnętrzne punkty dostępowe (Indoor AP) projektowane są z myślą o estetycznym montażu sufitowym lub ściennym w salach wykładowych, laboratoriach i korytarzach. Wyposażone są w zintegrowane anteny wielokierunkowe o charakterystyce dookólnej (Omnidirectional).

W środowiskach akademickich kluczowy jest dobór punktów AP posiadających dedykowane moduły radiowe do skanowania pasma i detekcji zagrożeń (Security Sensor) oraz wspierających technologię formowania wiązki (Beamforming), co poprawia stosunek sygnału do szumu u odległych klientów.

Ze względu na wysokie zagregowane przepływy generowane przez nowoczesne układy radiowe Wi-Fi 6 i Wi-Fi 7 (wielostrumieniowe konfiguracje 4x4:4 lub 8x8:8), wewnętrzne punkty dostępowe wyposaża się w porty mGig (Multi-Gigabit Ethernet) wspierające prędkości 2,5 Gb/s oraz 5 Gb/s w standardzie IEEE 802.3bz. Zapobiega to powstawaniu wąskich gardeł na fizycznym łączu miedzianym łączącym punkt dostępowy z przełącznikiem warstwy dostępu.

Skróty użyte w tym slajdzie:
MIMO - Multiple Input Multiple Output, Technologia wieloantenowa zwiększająca przepustowość dzięki równoległym strumieniom przestrzennym.
PoE+ - Power over Ethernet Plus, Standard IEEE 802.3at dostarczający zasilanie do zaawansowanych punktów AP wieloantenowych.
mGig - Multi-Gigabit Ethernet, Port przewodowy 2,5G/5G w punkcie AP eliminujący wąskie gardło łącza 1 Gb/s.

17/54

Punkty dostępowe zewnętrzne i przemysłowe

Wyposażenie radiowe dla terenów otwartych kampusu.

Wykład 3: Punkty dostępowe zewnętrzne i przemysłowe

  • Lokalizacja: dziedzińce uczelniane, tereny rekreacyjne, boiska, ciągi komunikacyjne między budynkami.
  • Wymagania środowiskowe: odporność na wilgoć, pył i skrajne temperatury (certyfikat szczelności co najmniej IP67 / NEMA 4X, zakres temperatur od -40 do +65 stopni Celsjusza).
  • Ochrona odgromowa: konieczność stosowania odgromników gazowych i prawidłowego uziemienia masztów antenowych.
  • Złącza antenowe typu N umożliwiające podłączenie zewnętrznych anten sektorowych lub parabolicznych.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 17: Punkty dostępowe zewnętrzne i przemysłowe

Zewnętrzne punkty dostępowe (Outdoor AP) oraz urządzenia klasy przemysłowej muszą sprostać rygorystycznym warunkom środowiskowym: skrajnym temperaturom, opadom atmosferycznym oraz wyładowaniom elektrostatycznym. Obudowy tych urządzeń spełniają normy szczelności IP67 lub NEMA 4X.

Punkty te instalowane są na elewacjach budynków, dziedzińcach kampusowych oraz stadionach uniwersyteckich. Zazwyczaj wymagają zewnętrznych odgromników gazowych w torze antenowym oraz doprowadzenia zasilania w standardzie wysokiej mocy PoE+ (IEEE 802.3at) ze względu na wbudowane grzałki wewnętrzne.

Prawidłowe wdrożenie punktów zewnętrznych wymaga ścisłego przestrzegania zasad ochrony przeciwprzepięciowej. Poza montażem odgromników gazowych konieczne jest zapewnienie wyrównania potencjałów masztów antenowych z głównym uziemieniem budynku oraz zastosowanie ekranowanego okablowania skrętkowego kategorii 6A (F/UTP lub S/FTP) z uziemionymi gniazdami RJ-45, co zabezpiecza układy wejściowe torów radiowych przed prądami indukowanymi przez pobliskie wyładowania atmosferyczne.

Skróty użyte w tym slajdzie:
IP67 - Ingress Protection 67, Norma szczelności obudowy gwarantująca całkowitą pyłoszczelność i odporność na zanurzenie w wodzie.
SPD - Surge Protective Device, Ochronnik przeciwprzepięciowy zabezpieczający kabel miedziany łączący zewnętrzny AP z budynkiem.
UV - Ultraviolet, Odporność tworzywa obudowy punktu zewnętrznego na promieniowanie słoneczne.

18/54

Charakterystyka anten: anteny dookólne a anteny kierunkowe

Kształtowanie wiązki radiowej w zależności od środowiska.

Wykład 3: Charakterystyka anten: anteny dookólne a anteny kierunkowe

  • Antena dookólna (Omnidirectional): promieniowanie w kształcie obwarzanka (torus) równomiernie we wszystkich kierunkach w płaszczyźnie poziomej (zysk typowo 2-5 dBi).
  • Zastosowanie anten dookólnych: typowe pokoje, korytarze, sale o regularnych proporcjach.
  • Antena kierunkowa (Directional / Patch / Sector): skupianie energii w wąskim kącie przestrzennym (zysk od 8 do 14 dBi).
  • Zastosowanie anten kierunkowych: aule o wysokich sufitach (instalacja na ścianach szczytowych), długie tunele, łącza bezprzewodowe punkt-punkt (Point-to-Point) między budynkami.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 18: Charakterystyka anten: anteny dookólne a anteny kierunkowe

Anteny stanowią kluczowy element pasywny toru radiowego, decydujący o kształcie i zasięgu komórki transmisyjnej. Zysk energetyczny anteny (wyrażany w dBi) nie oznacza wzmocnienia mocy sygnału, lecz jego przestrzenne skupienie w określonym kierunku kosztem innych płaszczyzn.

W wysokich aulach i przestrzeniach otwartych powszechnie stosuje się anteny kierunkowe (kierunkowe panele patch lub anteny sektorowe), które skupiają wiązkę na sektorze widowni, minimalizując odbicia od metalowych konstrukcji dachu i eliminując zakłócenia sąsiednich komórek.

Wybór między anteną dookólną a kierunkową determinuje również poziom zjawiska wielodrogowości (Multipath Fading). Podczas gdy w starszych standardach odbicia sygnału od ścian i stropów powodowały interferencje międzysymbolowe (ISI), nowoczesne punkty dostępowe wykorzystujące technologię MIMO i kodowanie czasowo-przestrzenne przekształcają składowe odbite w zysk dywersyfikacji przestrzennej, pod warunkiem zachowania odpowiedniej separacji polaryzacyjnej elementów promieniujących anteny.

Skróty użyte w tym slajdzie:
dBi - Decybele izotropowe, Jednostka zysku energetycznego anteny w odniesieniu do hipotetycznego promiennika izotropowego.
HPBW - Half Power Beamwidth, Kąt połowy mocy wiązki antenowej określający szerokość wiązki promieniowania.
Omni - Antena dookólna, Antena promieniująca równomiernie w płaszczyźnie poziomej (360 stopni).
Patch - Antena sektorowa/kierunkowa, Antena kierunkowa skupiająca energię w wyznaczonym sektorze auli lub korytarza.

19/54

Kiedy stosować router bezprzewodowy, a kiedy dedykowany AP z WLC

Rozróżnienie między rynkiem konsumenckim a rozwiązaniami klasy Enterprise.

Wykład 3: Kiedy stosować router bezprzewodowy, a kiedy dedykowany AP z WLC

  • Router bezprzewodowy (SOHO Wi-Fi Router): w jednej obudowie zintegrowano radio AP, przełącznik L2, router NAT, prostą zaporę ogniową i serwer DHCP.
  • Dyskwalifikacja routera konsumenckiego w kampusie: brak obsługi centralnego zarządzania, brak wsparcia dla roamingu 802.11r, brak obsługi 802.1X z serwerem RADIUS, niestabilność przy więcej niż 30 klientach.
  • Profesjonalny punkt dostępowy z kontrolerem: wyspecjalizowana platforma radiowa zdolna do stabilnej obsługi 150-250 klientów na jeden tor radiowy, pełna integracja z VLAN, QoS i systemami bezpieczeństwa.
  • Zasada projektowa: w sieci kampusowej bezwzględnie stosujemy dedykowane punkty dostępowe zarządzane przez kontroler WLC.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 19: Kiedy stosować router bezprzewodowy, a kiedy dedykowany AP z WLC

Proces planowania pokrycia radiowego (Site Survey) jest fundamentalnym etapem projektowym, który decyduje o sukcesie lub porażce całego wdrożenia WLAN. Projektowanie sieci bezprzewodowej bez rzetelnych pomiarów prowadzi nieuchronnie do powstawania martwych stref zasięgu oraz zatorów pojemnościowych.

Nowoczesny proces inżynierski obejmuje trzy komplementarne fazy: komputerowe modelowanie predykcyjne na etapie koncepcji, weryfikację pomiarową w obiekcie przed instalacją okablowania oraz audyt powykonawczy zatwierdzający osiągnięcie założonych parametrów SLA.

Routery konsumenckie typu SOHO projektowane są do obsługi kilkunastu urządzeń domowych w jednej niesegmentowanej domenie rozgłoszeniowej, co całkowicie dyskwalifikuje je w infrastrukturze kampusowej. Brak sprzętowego wsparcia dla protokołu 802.1X, brak możliwości integracji z uczelnianymi serwerami RADIUS/Active Directory oraz brak obsługi standardów roamingu 802.11r/k/v uniemożliwiają budowę bezpiecznego środowiska dla studentów i pracowników naukowych.

Skróty użyte w tym slajdzie:
SOHO - Small Office Home Office, Segment małych biur, w którym dopuszczalne są proste zintegrowane routery bezprzewodowe.
WLC - Wireless LAN Controller, Centralny kontroler niezbędny w instalacjach kampusowych powyżej kilku punktów dostępowych.
TCO - Total Cost of Ownership, Całkowity koszt posiadania i obsługi infrastruktury bezprzewodowej.

20/54

Planowanie pokrycia radiowego: proces badania propagacji (Site Survey)

Inżynierska metodyka projektowania sieci bezprzewodowej.

Wykład 3: Planowanie pokrycia radiowego: proces badania propagacji (Site Survey)

  • Definicja Site Survey: proces pomiarowy i analityczny mający na celu wyznaczenie optymalnej liczby, typów i lokalizacji punktów dostępowych.
  • Ryzyko projektowania bez pomiarów: powstawanie martwych stref (brak sygnału) lub nadmierne zagęszczenie powodujące wzajemne zakłócenia i spadek przepustowości.
  • Uwzględnienie specyfiki materiałowej ścian, sufitów i wyposażenia wnętrz.
  • Trzyetapowy proces inżynierski: modelowanie przedwdrożeniowe, pomiary weryfikacyjne i audyt powykonawczy.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 20: Planowanie pokrycia radiowego: proces badania propagacji (Site Survey)

Badanie predykcyjne (Predictive Site Survey) polega na zbudowaniu cyfrowego bliźniaka budynku w specjalistycznym oprogramowaniu inżynierskim (np. Ekahau AI Pro, Hamina). Na zwymiarowane rzuty architektoniczne nanosi się właściwości tłumienia ścian, stropów i przeszkód.

Zaawansowane algorytmy symulacji propagacji fal radiowych pozwalają na wstępne wyznaczenie optymalnej liczby, typów i lokalizacji punktów AP. Pozwala to na precyzyjne zaplanowanie tras kablowych i gniazd zasilających PoE na etapie budowy lub remontu obiektu.

Pominięcie badania propagacji radiowej skutkuje zazwyczaj powstawaniem zjawiska nadmiernego nakładania się komórek (Over-Cell Coverage) lub powstawaniem martwych stref (Dead Zones). Właściwie przeprowadzony proces Site Survey uwzględnia nie tylko geometrię budynku, lecz także współczynniki tłumienia materiałów konstrukcyjnych, przewidywane tłumienie wprowadzane przez obecność ludzi w salach (do 3 dB na osobę) oraz rozmieszczenie szyb zespolonych odbijających fale radiowe.

Skróty użyte w tym slajdzie:
Site Survey - Badanie propagacji radiowej, Procedura inżynierska analizy propagacji fal i doboru optymalnych lokalizacji punktów AP.
CAD - Computer-Aided Design, Plany budowlane w formacie wektorowym wykorzystywane w oprogramowaniu do modelowania radiowego.
RF - Radio Frequency, Środowisko radiowe poddawane pomiarom i symulacji.

21/54

Rodzaje badań radiowych: symulacja przedwdrożeniowa (Predictive Survey)

Projektowanie w wyspecjalizowanym oprogramowaniu komputerowym.

Wykład 3: Rodzaje badań radiowych: symulacja przedwdrożeniowa (Predictive Survey)

  • Narzędzia symulacyjne: profesjonalne pakiety oprogramowania (np. Ekahau AI Pro, Hamina Network Designer).
  • Wprowadzanie planów architektonicznych obiektów w formacie wektorowym lub rastrowym ze skalowaniem odległości.
  • Definiowanie właściwości tłumiennych przegród: ściany gipsowo-kartonowe (1-2 dB), cegła (3-5 dB), beton zbrojony (10-15 dB), szkło zespolone (3-8 dB).
  • Symulacja propagacji 3D z uwzględnieniem stropów międzykondygnacyjnych i charakterystyk promieniowania anten.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 21: Rodzaje badań radiowych: symulacja przedwdrożeniowa (Predictive Survey)

Pomiary w terenie dzielą się na badania aktywne i pasywne. W badaniu pasywnym analizator nasłuchuje ramek sygnalizacyjnych (Beacon) rozsyłanych przez punkty dostępowe, rejestrując poziom sygnału RSSI, szum tła oraz identyfikatory BSSID na wszystkich dostępnych kanałach.

W badaniu aktywnym stacja pomiarowa łączy się z siecią testową (często w układzie AP-on-a-Stick) i generuje realny ruch danych. Pozwala to na bezpośredni pomiar strat pakietów, opóźnień RTT, rozrzutu opóźnień (jitter) oraz maksymalnej przepustowości łącza (np. za pomocą narzędzia iperf3).

Kluczem do wiarygodności modelu predykcyjnego jest kalibracja środowiskowa. Polega ona na wykonaniu wstępnych pomiarów tłumienności rzeczywistych przegród budowlanych w obiekcie i skorygowaniu domyślnych współczynników materiałowych w oprogramowaniu symulacyjnym. Dopiero po takiej kalibracji silnik symulacyjny generuje wiarygodne mapy poziomów sygnału RSSI, stosunku sygnału do szumu (SNR) oraz predykcji indeksów modulacji i kodowania MCS.

Skróty użyte w tym slajdzie:
Predictive Survey - Symulacja komputerowa, Badanie predykcyjne bazujące na modelowaniu matematycznym tłumienia ścian na planach obiektu.
dBm - Decybelomiliwat, Logarytmiczna jednostka poziomu mocy odniesiona do 1 miliwata wykorzystywana na mapach ciepła.
Heatmap - Mapa ciepła, Graficzna wizualizacja rozkładu natężenia sygnału radiowego w budynku.

22/54

Pomiary pasywne i aktywne w obiekcie (Site Survey on-site)

Fizyczna weryfikacja parametrów propagacyjnych na terenie kampusu.

Wykład 3: Pomiary pasywne i aktywne w obiekcie (Site Survey on-site)

  • Metoda AP on a Stick (APoaS): tymczasowe umieszczenie punktu dostępowego na teleskopowym statywie na docelowej wysokości montażu i zasilenie z baterii.
  • Pomiary pasywne (Passive Survey): urządzenie pomiarowe rejestruje wszystkie sygnały radiowe, poziom RSSI, szumy i identyfikatory BSSID w każdym punkcie korytarza i sal.
  • Pomiary aktywne (Active Survey): stacja pomiarowa łączy się z AP i mierzy rzeczywistą przepływność (iperf), opóźnienia pakietów (RTT) oraz wskaźnik utraty ramek.
  • Lokalizacja źródeł zakłóceń nie-Wi-Fi (kuchenki mikrofalowe, czujniki ruchu, aparatura medyczna) za pomocą analizatora widma (Spectrum Analyzer).
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 22: Pomiary pasywne i aktywne w obiekcie (Site Survey on-site)

Badanie walidacyjne po wdrożeniu (Post-Deployment Survey) to formalny audyt odbiorczy infrastruktury bezprzewodowej. Inżynier weryfikuje w warunkach rzeczywistych, czy sieć spełnia rygorystyczne kryteria projektowe: minimalny poziom sygnału RSSI, odpowiedni odstęp SNR oraz redundancję komórek.

W trakcie audytu generowane są mapy ciepła (Heatmaps) obrazujące pokrycie sygnałem w pasmach 2,4 GHz, 5 GHz i 6 GHz, poziom zakłóceń współkanałowych oraz obszary płynnego przełączania klientów w roamingu. Wyniki stanowią formalną dokumentację odbiorową dla inwestora.

Zastosowanie techniki AP on a Stick (APoaS) pozwala zweryfikować zachowanie fali radiowej w najtrudniejszych strefach architektonicznych, takich jak żelbetowe klatki schodowe, aule ze szklanymi fasadami czy magazyny książek. Rejestracja parametrów jittera i strat pakietów podczas testów aktywnych pozwala wykryć obecność ukrytych zakłóceń elektromagnetycznych pochodzących od urządzeń medycznych lub aparatury laboratoryjnej.

Skróty użyte w tym slajdzie:
Passive Survey - Pomiar pasywny, Pomiar polegający na nasłuchiwaniu wszystkich beaconów i zakłóceń we wszystkich pasmach bez łączenia z siecią.
Active Survey - Pomiar aktywny, Pomiar polegający na skojarzeniu stacji pomiarowej z siecią i testowaniu realnej przepustowości (iperf) oraz strat pakietów.
Spectrum Analyzer - Analizator widma, Urządzenie sprzętowe identyfikujące źródła zakłóceń niesystemowych (kuchenki mikrofalowe, radary).

23/54

Walidacja powykonawcza (Post-Deployment Validation Survey)

Ostateczny audyt wdrożonej infrastruktury radiowej.

Wykład 3: Walidacja powykonawcza (Post-Deployment Validation Survey)

  • Wymóg inżynierski: przeprowadzenie pełnego pomiaru po zamontowaniu i uruchomieniu wszystkich docelowych punktów dostępowych.
  • Weryfikacja założeń projektowych: czy w każdym punkcie audytorium poziom sygnału RSSI spełnia zdefiniowany próg (np. min. -65 dBm).
  • Sprawdzenie ciągłości roamingu podczas marszu po budynku z aktywnym połączeniem głosowym VoIP.
  • Generowanie oficjalnego raportu odbiorczego z mapami cieplnymi (Heatmaps) pokrycia sygnałem oraz mapami rozkładu SNR.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 23: Walidacja powykonawcza (Post-Deployment Validation Survey)

Bilans łącza radiowego (Link Budget) to kalkulacja uwzględniająca wszystkie zyski i straty sygnału na drodze od nadajnika do odbiornika. Bilans musi uwzględniać moc wyjściową radia nadajnika, tłumienie złączy i kabli koncentrycznych, zysk anteny nadawczej oraz czułość odbiornika.

W sieci kampusowej inżynier musi pamiętać o zjawisku asymetrii mocy: profesjonalny punkt AP może nadawać z mocą 20-30 dBm, podczas gdy miniaturowy smartfon użytkownika dysponuje mocą zaledwie 10-12 dBm. Projekt musi być zawsze wymiarowany pod kątem słabszego łącza zwrotnego (Uplink).

Powykonawczy audyt walidacyjny zamyka proces inwestycyjny i dostarcza obiektywnych metryk potwierdzających spełnienie warunków umowy. Inżynier weryfikuje m.in. poziom sygnału na granicy komórek (standardowo minimum -65 dBm dla pasma 5 GHz), stosunek SNR powyżej 25 dB oraz wymagany poziom redundancji komórek (Second AP Coverage), gwarantujący bezprzerwane działanie sieci w przypadku awarii pojedynczego punktu dostępowego.

Skróty użyte w tym slajdzie:
Validation Survey - Walidacja powykonawcza, Pomiary weryfikujące zgodność zrealizowanego wdrożenia z pierwotnymi założeniami projektowymi.
APoS - AP on a Stick, Tymczasowy maszt pomiarowy wykorzystywany do fizycznej weryfikacji propagacji pojedynczego AP w obiekcie.
SLA - Service Level Agreement, Formalne potwierdzenie spełnienia parametrów zasięgu dla inwestora.

24/54

Tłumienie fal radiowych przez materiały budowlane

Fizyczne zjawiska pochłaniania i odbicia fal elektromagnetycznych.

Wykład 3: Tłumienie fal radiowych przez materiały budowlane

  • Zależność tłumienia od częstotliwości: fale o wyższej częstotliwości (5 GHz i 6 GHz) podlegają znacznie większemu tłumieniu w materiałach niż fale 2,4 GHz.
  • Tłumienie typowych przegród w budynkach uczelnianych:
  • - Drzwi drewniane: 2-3 dB.
  • - Ściana z karton-gipsu na profilu stalowym: 3-5 dB.
  • - Ściana z cegły pełnej 24 cm: 8-12 dB.
  • - Ściana nośna z żelbetu: 15-25 dB (niemal całkowite wytłumienie sygnału 5 GHz).
  • - Okna z powłoką niskoemisyjną (metalizowaną): 10-15 dB.
  • Wniosek: sygnał radiowy 5 GHz rzadko przenika efektywnie przez więcej niż jedną ścianę nośną.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 24: Tłumienie fal radiowych przez materiały budowlane

Propagacja fal radiowych wewnątrz budynków kampusowych podlega silnemu tłumieniu przez przegrody budowlane. Wartość tłumienia zależy od gęstości i grubości materiału oraz od częstotliwości fali - wyższe częstotliwości (5 GHz i 6 GHz) ulegają znacznie szybszemu tłumieniu niż 2,4 GHz.

Lekkie ścianki gipsowo-kartonowe tłumią sygnał o około 2-3 dB, tradycyjna ściana z cegły o 6-10 dB, natomiast stropy żelbetowe i szyby zespolone z powłoką termoizolacyjną mogą tłumić falę o 20-30 dB, stanowiąc barierę nie do pokonania dla sygnału radiowego.

Znajomość charakterystyki tłumiennej materiałów budowlanych pozwala uniknąć błędów polegających na próbie pokrycia zasięgiem kilku pomieszczeń za pomocą jednego punktu dostępowego umieszczonego na korytarzu. Nowoczesne drzwi przeciwpożarowe czy ściany nośne z betonu zbrojonego wprowadzają tłumienie przekraczające 12-15 dB w paśmie 5 GHz, co powoduje spadek mocy sygnału o ponad 95 procent i wymusza stosowanie punktów AP wewnątrz sal dydaktycznych.

Skróty użyte w tym slajdzie:
dB - Decybel, Jednostka logarytmiczna wyrażająca tłumienność przegród budowlanych.
G-K - Płyta gipsowo-kartonowa, Lekka przegroda budowlana o niskim tłumieniu (1-3 dB).
Żelbet - Beton zbrojony, Przegroda konstrukcyjna o bardzo wysokim tłumieniu fal radiowych (10-20 dB).

25/54

Bilans łącza radiowego (Link Budget)

Matematyczny bilans mocy w torze bezprzewodowym.

Wykład 3: Bilans łącza radiowego (Link Budget)

  • Równanie bilansu mocy: Moc odebrana (dBm) = Moc nadajnika (dBm) + Zysk anteny nadawczej (dBi) - Tłumienie kabli (dB) - Tłumienie wolnej przestrzeni (FSPL) - Tłumienie przeszkód (dB) + Zysk anteny odbiorczej (dBi).
  • Tłumienie wolnej przestrzeni (Free Space Path Loss - FSPL): naturalne rozpraszanie energii fali wraz z kwadratem odległości.
  • Pojęcie EIRP (Equivalent Isotropically Radiated Power): efektywna moc wypromieniowana izotropowo (ściśle regulowana przepisami prawa).
  • Konieczność zachowania symetrii łącza: punkt dostępowy o dużej mocy nie zapewni poprawnej transmisji, jeśli smartfon użytkownika nadaje z mocą zaledwie 10-15 mW.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 25: Bilans łącza radiowego (Link Budget)

W zamkniętych pomieszczeniach sygnał radiowy dociera do odbiornika wieloma drogami na skutek odbić od ścian, podłóg i mebli. Zjawisko to nosi nazwę propagacji wielodrogowej (Multipath Propagation) i w starszych standardach powodowało interferencje destrukcyjne i zaniki sygnału.

Nowoczesne standardy Wi-Fi wykorzystują zjawisko wielodrogowości na swoją korzyść dzięki technologii MIMO (Multiple Input Multiple Output). Zastosowanie wielu torów nadawczo-odbiorczych pozwala na jednoczesne przesyłanie odrębnych strumieni przestrzennych (Spatial Streams), znacznie zwielokrotniając przepustowość.

Matematyczny bilans łącza radiowego (Link Budget) pozwala inżynierowi obliczyć poziom mocy docierającej do odbiornika na podstawie równania uwzględniającego moc nadajnika, zyski anten, straty w złączach i kablach oraz tłumienie wolnej przestrzeni (FSPL). Obliczenia te muszą uwzględniać asymetrię łącza wynikającą z faktu, że urządzenia mobilne (smartfony, tablety) dysponują znacznie mniejszą mocą nadawczą i niższym zyskiem anten niż punkt dostępowy.

W praktyce laboratoryjnej obliczenia bilansu łącza radiowego zapisuje się w postaci równania zysków i strat mocy wyrażonych w decybelach: Prx = Ptx + Gtx - Ltx - FSPL + Grx - Lrx. Student planujący łącze w kampusie musi pamiętać, że podwojenie odległości w wolnej przestrzeni oznacza czterokrotny spadek gęstości mocy sygnału (spadek o 6 dB), a każda kolejna ściana z cegły lub żelbetu pochłania znaczną część energii, drastycznie zmniejszając dostępny margines mocy na wejściu odbiornika stacji klienckiej.

Skróty użyte w tym slajdzie:
EIRP - Equivalent Isotropically Radiated Power, Moc wypromieniowana przez antenę z uwzględnieniem mocy nadajnika i zysku anteny.
FSPL - Free Space Path Loss, Tłumienie fali w wolnej przestrzeni zależne od odległości i częstotliwości.
RSSI - Received Signal Strength Indicator, Poziom mocy sygnału odbieranego na wejściu odbiornika stacji klienckiej.

26/54

Wskaźniki jakości sygnału: RSSI oraz SNR

Kluczowe metryki decydujące o stabilności i przepływności połączenia.

Wykład 3: Wskaźniki jakości sygnału: RSSI oraz SNR

  • RSSI (Received Signal Strength Indicator): moc sygnału odbieranego wyrażana w decybelach w odniesieniu do 1 miliwata (dBm).
  • Skala RSSI: wartości ujemne; im bliżej zera, tym silniejszy sygnał (np. -40 dBm doskonały, -65 dBm próg dla głosu i wideo, -75 dBm akceptowalny dla danych, -85 dBm na granicy zerwania).
  • Poziom szumu (Noise Floor): tło zakłóceń elektromagnetycznych w otoczeniu (typowo od -90 do -95 dBm).
  • SNR (Signal-to-Noise Ratio): różnica między poziomem sygnału a szumem wyrażona w dB (np. RSSI -65 dBm przy szumie -95 dBm daje SNR = 30 dB).
  • Wymóg dla modulacji wysokich rzędów: SNR co najmniej 25-30 dB dla osiągnięcia najwyższych prędkości Wi-Fi 6.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 26: Wskaźniki jakości sygnału: RSSI oraz SNR

Kluczowymi wskaźnikami jakościowymi łącza radiowego są moc odbierana RSSI (Received Signal Strength Indicator) oraz stosunek sygnału do szumu SNR (Signal-to-Noise Ratio). Wartość RSSI mierzona jest w wartościach ujemnych decybeli w odniesieniu do miliwata (dBm).

W projektach kampusowych przyjmuje się podstawową zasadę: minimalny poziom sygnału na granicy komórki dla transmisji danych wynosi -67 dBm, natomiast dla usług wrażliwych na opóźnienia (głos VoWLAN, wideokonferencje) wymagany jest poziom co najmniej -65 dBm przy wartości SNR nie mniejszej niż 25 dB.

Wskaźnik RSSI określa jedynie całkowitą moc odebranego sygnału, nie informując o jego czystości. Dopiero stosunek sygnału do szumu (SNR), wyrażany jako różnica między wartością RSSI a poziomem szumu tła (Noise Floor), definiuje maksymalny możliwy do uzyskania indeks modulacji i kodowania (MCS). Osiągnięcie najwyższych prędkości transmisji w modulacji 1024-QAM (Wi-Fi 6) wymaga utrzymania wartości SNR na poziomie przekraczającym 30-35 dB.

Różnica między RSSI a SNR staje się szczególnie widoczna w warunkach silnych zakłóceń elektromagnetycznych. Stacja odbiorcza może raportować relatywnie wysoki poziom sygnału RSSI na poziomie -60 dBm, lecz jeśli w tym samym kanale poziom szumów i interferencji wynosi -65 dBm, uzyskana wartość SNR wyniesie zaledwie 5 dB, co uniemożliwi jakąkolwiek stabilną transmisję danych i wymusi spadek do najniższej modulacji BPSK ze stopą kodowania 1/2.

Skróty użyte w tym slajdzie:
RSSI - Received Signal Strength Indicator, Wskaźnik mocy sygnału wyrażany w dBm; standardem kampusowym dla głosu jest RSSI > -65 dBm.
SNR - Signal-to-Noise Ratio, Stosunek mocy sygnału użytecznego do szumu tła wyrażany w dB; wymagany SNR > 25 dB.
Noise Floor - Poziom szumów, Poziom zakłóceń elektromagnetycznych tła, typowo od -90 dBm do -95 dBm.

27/54

Pojęcie marginesu zaniku (Fade Margin) i unikanie czarnych dziur radiowych

Projektowanie odporności na fluktuacje środowiskowe.

Wykład 3: Pojęcie marginesu zaniku (Fade Margin) i unikanie czarnych dziur radiowych

  • Definicja Fade Margin: naddatek mocy sygnału ponad minimalną czułość odbiornika, kompensujący zmienne warunki propagacji.
  • Czynniki zmienne w czasie: obecność tłumu ludzi (ciało ludzkie składa się w 70% z wody i tłumi fale 2,4/5 GHz o 3-5 dB), otwieranie/zamykanie drzwi pożarowych.
  • Zalecany margines zaniku: projektowanie sieci z zapasem co najmniej 10-15 dB ponad minimalny próg działania aplikacji.
  • Czarne dziury radiowe (Coverage Holes): obszary bez wystarczającego sygnału; funkcja Coverage Hole Detection (CHD) w kontrolerze WLC automatycznie zwiększająca moc sąsiednich AP.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 27: Pojęcie marginesu zaniku (Fade Margin) i unikanie czarnych dziur radiowych

Warunki propagacji fal radiowych w obiekcie ulegają ciągłym zmianom na skutek ruchu ludzi, otwierania drzwi oraz pojawiania się tymczasowych przeszkód. Z tego względu w bilansie łącza należy bezwzględnie uwzględnić margines zaniku (Fade Margin) wynoszący zazwyczaj od 10 do 15 dB.

Zapewnienie odpowiedniego marginesu gwarantuje, że chwilowe pogorszenie warunków propagacji nie spowoduje zerwania połączenia ani znacznego spadku prędkości kodowania MCS (Modulation and Coding Scheme), chroniąc sieć przed powstawaniem tzw. czarnych dziur radiowych.

Margines zaniku (Fade Margin) stanowi bufor bezpieczeństwa chroniący łącze przed chwilowymi wahaniami mocy sygnału wywołanymi przemieszczaniem się ludzi, otwieraniem drzwi czy zmianami wilgotności powietrza. Standard inżynierski nakazuje zachowanie marginesu zaniku na poziomie 10-15 dB ponad próg czułości odbiornika, co zapobiega nagłemu zrywaniu sesji transmisji w dynamicznie zmieniającym się środowisku uniwersyteckim.

Skróty użyte w tym slajdzie:
Fade Margin - Margines zaniku, Rezerwa mocy sygnału (zazwyczaj 10-15 dB) kompensująca zmienne tłumienie wywołane obecnością ludzi.
Blackout - Czarne dziury radiowe, Obszary braku zasięgu uniemożliwiające komunikację urządzeń mobilnych.
RRM - Radio Resource Management, Mechanizm automatycznej optymalizacji mocy i kanałów radiowych przez kontroler WLC.

28/54

Pasma radiowe i ich specyfika: pasmo 2,4 GHz

Charakterystyka najstarszego, silnie obciążonego pasma radiowego.

Wykład 3: Pasma radiowe i ich specyfika: pasmo 2,4 GHz

  • Zakres częstotliwości: 2400-2483,5 MHz (pasmo nielicencjonowane ISM).
  • Wymogi regulacyjne UKE i norma zharmonizowana ETSI EN 300 328.
  • Maksymalna dopuszczalna moc promieniowana izotropowo: limit 100 mW (20 dBm) EIRP.
  • Właściwości fizyczne: dobra propagacja, wysoki zasięg, stosunkowo niskie tłumienie przez ściany.
  • Krytyczne ograniczenie: tylko trzy wzajemnie nienakładające się kanały (1, 6, 11 przy szerokości 20 MHz).
  • Źródła zakłóceń: kuchenki mikrofalowe, moduły Bluetooth, aparatura przemysłowa ISM.
  • Rekomendacja kampusowa: pasmo rezerwowe dla IoT i urządzeń starszych, zakaz dla ruchu o wysokiej gęstości.
Eksploatacja pasm radiowych WLAN w kampusie podlega rygorystycznym regulacjom Urzędu Komunikacji Elektronicznej (UKE) oraz normom zharmonizowanym ETSI (EN 300 328, EN 301 893, EN 303 687).
Ilustracja techniczna do slajdu 28: Pasma radiowe i ich specyfika: pasmo 2,4 GHz

Eksploatacja pasma 2,4 GHz (2400-2483,5 MHz) podlega ścisłym regulacjom Urzędu Komunikacji Elektronicznej (UKE) oraz zharmonizowanej normie europejskiej ETSI EN 300 328. Maksymalna dopuszczalna moc promieniowana izotropowo wynosi 100 mW (20 dBm) EIRP.

Ze względu na duży zasięg, przenikanie przez przeszkody oraz obecność zakłóceń od urządzeń Bluetooth i kuchenek mikrofalowych, pasmo to charakteryzuje się bardzo wysokim poziomem szumu. W nowoczesnym kampusie pasmo 2,4 GHz traktowane jest jako pasmo rezerwowe dla prostych sensorów IoT oraz starszych urządzeń.

Fizyczna specyfika pasma 2,4 GHz sprawia, że fale o tej długości z łatwością przenikają przez przeszkody budowlane, co wbrew pozorom stanowi wadę w gęstych środowiskach kampusowych. Duży promień propagacji powoduje, że sygnały z odległych sal nakładają się na siebie, wywołując zakłócenia współkanałowe i uniemożliwiając gęste upakowanie komórek radiowych. Dodatkowym utrudnieniem jest obecność urządzeń niesieciowych pracujących w paśmie ISM, takich jak kuchenki mikrofalowe, moduły Bluetooth czy bezprzewodowe systemy prezentacji wideo.

Skróty użyte w tym slajdzie:
ISM - Industrial, Scientific and Medical, Pojęcie pasma nielicencjonowanego 2,4 GHz współdzielonego z wieloma urządzeniami.
EIRP - Equivalent Isotropically Radiated Power, Maksymalna moc nadawania w paśmie 2,4 GHz ograniczona w Polsce do 100 mW (20 dBm).
BLE - Bluetooth Low Energy, Technologia krótkiego zasięgu pracująca w tym samym paśmie 2,4 GHz i generująca zakłócenia.

29/54

Planowanie kanałów w paśmie 2,4 GHz: reguła kanałów nienakładających się

Zasady alokacji częstotliwości w celu eliminacji zakłóceń współkanałowych.

Wykład 3: Planowanie kanałów w paśmie 2,4 GHz: reguła kanałów nienakładających się

  • Szerokość pojedynczego kanału: 20 MHz, jednak odstęp między środkami kolejnych kanałów wynosi zaledwie 5 MHz.
  • W konsekwencji kanały sąsiadujące numerycznie (np. kanał 1 i kanał 2) nakładają się na siebie w 75% i powodują wzajemne zakłócenia.
  • Reguła trzech kanałów nienakładających się w Europie: kanał 1 (2412 MHz), kanał 6 (2437 MHz) oraz kanał 11 (2462 MHz), opcjonalnie kanał 13 przy ścisłej kontroli.
  • Wzór komórkowy: sąsiadujące punkty dostępowe muszą bezwzględnie pracować na różnych kanałach z tej trójki (układ plastra miodu).
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 29: Planowanie kanałów w paśmie 2,4 GHz: reguła kanałów nienakładających się

W paśmie 2,4 GHz szerokość pojedynczego kanału wynosi 20 MHz (lub 22 MHz w starszych standardach), podczas gdy odstęp pomiędzy kolejnymi numerami kanałów wynosi zaledwie 5 MHz. Skutkiem tego kanały silnie na siebie zachodzą, generując niszczące zakłócenia międzykanałowe ACI.

W europejskim planie częstotliwości istnieją dokładnie trzy kanały wzajemnie nienakładające się: kanał 1 (2412 MHz), kanał 6 (2437 MHz) oraz kanał 11 (2462 MHz). Projektant sieci kampusowej musi rygorystycznie przestrzegać reguły stosowania wyłącznie tych trzech kanałów w układzie plastra miodu.

W europejskim planie częstotliwości dopuszczone są kanały od 1 do 13, jednak zachowanie wzajemnej ortogonalności pozwala na jednoczesne wykorzystanie jedynie trzech kanałów nienakładających się: 1, 6 oraz 11 (lub w niektórych projektach europejskich 1, 5, 9 i 13 przy węższym odstępie). Projektowanie siatki komórek w paśmie 2,4 GHz przypomina układanie heksagonalnej mozaiki, w której żadne dwie sąsiednie komórki nie mogą pracować na tym samym kanale, co w wielokondygnacyjnych budynkach wymusza wyłączenie radia 2,4 GHz na części punktów dostępowych.

Skróty użyte w tym slajdzie:
Channels 1, 6, 11 - Kanały nienakładające się, Jedyny zalecany zestaw trzech kanałów o szerokości 20 MHz pracujących bez interferencji w Europie.
Channel 14 - Kanał 14, Kanał dozwolony wyłącznie w Japonii, zabroniony w prawie europejskim.
CCI - Co-Channel Interference, Zjawisko wzajemnego blokowania się punktów AP pracujących na tym samym kanale.

30/54

Pasmo 5 GHz: zalety i charakterystyka

Podstawa wydajnej komunikacji w nowoczesnych sieciach kampusowych.

Wykład 3: Pasmo 5 GHz: zalety i charakterystyka

  • Zakres częstotliwości: od 5150 MHz do 5725 MHz (i wyżej zależnie od regulacji krajowych).
  • Dostępność spektrum: w Europie do 19 niezależnych, nienakładających się kanałów o szerokości 20 MHz.
  • Właściwości propagacji: wyższe tłumienie przez przeszkody budowlane ułatwiające budowę małych komórek.
  • Znaczna redukcja zakłóceń współkanałowych (CCI) i możliwość gęstego rozmieszczania AP w salach wykładowych.
  • Podstawa projektowania sieci dużej gęstości (High Density) w kampusie.
Eksploatacja pasm radiowych WLAN w kampusie podlega rygorystycznym regulacjom Urzędu Komunikacji Elektronicznej (UKE) oraz normom zharmonizowanym ETSI (EN 300 328, EN 301 893, EN 303 687).
Ilustracja techniczna do slajdu 30: Pasmo 5 GHz: zalety i charakterystyka

Pasmo 5 GHz stanowi fundament wydajnej łączności w środowiskach kampusowych. W odróżnieniu od pasma 2,4 GHz, w paśmie 5 GHz dostępnych jest w Europie aż do 19 niezależnych, nienakładających się kanałów o podstawowej szerokości 20 MHz.

Mniejszy zasięg fal o częstotliwości 5 GHz oraz ich wyższe tłumienie przez ściany stają się w kampusie istotną zaletą: pozwalają na projektowanie mniejszych komórek radiowych, znacznie redukują zakłócenia współkanałowe CCI i umożliwiają wielokrotne ponowne wykorzystanie tych samych częstotliwości w budynku.

Wyższa częstotliwość fali w paśmie 5 GHz wiąże się z większym tłumieniem w wolnej przestrzeni oraz znacznie słabszą penetracją ścian działowych i stropów. Z punktu widzenia projektanta sieci o wysokiej pojemności jest to cecha wysoce pożądana, ponieważ pozwala na naturalną izolację komórek radiowych między salami dydaktycznymi, redukuje zjawisko nakładania się sygnałów i umożliwia wielokrotne wykorzystanie tych samych kanałów w obrębie jednego skrzydła budynku.

Skróty użyte w tym slajdzie:
UNII - Unlicensed National Information Infrastructure, Zestaw pasm częstotliwości w zakresie 5 GHz dedykowany dla systemów szerokopasmowych.
EIRP - Equivalent Isotropically Radiated Power, Moc dopuszczalna do 200 mW w UNII-1 oraz do 1000 mW w UNII-2/2e.
OFDM - Orthogonal Frequency-Division Multiplexing, Wielodostęp z ortogonalnym podziałem częstotliwości stosowany w 802.11a/n/ac.

31/54

Podział pasma 5 GHz na pasma UNII oraz mechanizmy DFS i TPC

Uwarunkowania prawne i interoperacyjność z systemami radarowymi.

Wykład 3: Podział pasma 5 GHz na pasma UNII oraz mechanizmy DFS i TPC

  • Regulacje UKE oraz norma europejska ETSI EN 301 893 dla pasma 5 GHz.
  • Podział pasma 5 GHz w Europie:
  • UNII-1 (kanały 36-48): moc maksymalna 200 mW (23 dBm) EIRP, praca wyłącznie wewnątrz budynków, brak wymogu DFS.
  • UNII-2 oraz UNII-2 Extended (kanały 52-140): dopuszczalna moc do 1000 mW (30 dBm) EIRP.
  • Bezwzględny wymóg mechanizmów DFS (Dynamic Frequency Selection) oraz TPC (Transmit Power Control) w pasmach UNII-2.
  • Ochrona radarów meteorologicznych i wojskowych (procedura CAC - Channel Availability Check trwająca 60 s lub 10 min na kanałach pogodowych).
  • Zdarzenie DFS: nakaz natychmiastowego zwolnienia kanału przez AP i przejścia na inny kanał w czasie poniżej 10 s.
Eksploatacja pasm radiowych WLAN w kampusie podlega rygorystycznym regulacjom Urzędu Komunikacji Elektronicznej (UKE) oraz normom zharmonizowanym ETSI (EN 300 328, EN 301 893, EN 303 687).
Ilustracja techniczna do slajdu 31: Podział pasma 5 GHz na pasma UNII oraz mechanizmy DFS i TPC

Pasmo 5 GHz dzieli się na podpasma UNII o zróżnicowanych uwarunkowaniach prawnych. Zgodnie z normą ETSI EN 301 893, pasmo UNII-1 (kanały 36-48) dopuszcza moc do 200 mW EIRP wyłącznie wewnątrz budynków. Z kolei pasma UNII-2 oraz UNII-2 Extended (kanały 52-140) dopuszczają moc do 1000 mW (30 dBm) EIRP.

Warunkiem korzystania z pasm UNII-2 jest bezwzględny obowiązek implementacji mechanizmów DFS (Dynamic Frequency Selection) oraz TPC (Transmit Power Control). Punkt AP musi stale nasłuchiwać obecności radarów meteorologicznych i wojskowych; w przypadku wykrycia impulsu radarowego AP musi w czasie 10 sekund zwolnić kanał i przejść na inną częstotliwość.

Implementacja mechanizmu DFS nakłada na punkty dostępowe obowiązek ciągłego monitorowania kanałów radarowych przed rozpoczęciem emisji (procedura Channel Availability Check trwająca co najmniej 60 sekund) oraz natychmiastowego opuszczenia kanału w przypadku detekcji impulsu radiolokacyjnego. W warunkach kampusowych zlokalizowanych w pobliżu lotnisk lub stacji meteorologicznych zjawisko to może powodować nagłe, niekontrolowane przełączenia kanałów i chwilowe przerwy w transmisji, co inżynier musi uwzględnić w planie RRM.

W europejskim planie podziału pasma 5 GHz kanały z zakresu UNII-2 (od 52 do 64) oraz UNII-2 Extended (od 100 do 140) podlegają rygorystycznym procedurom DFS. Jeśli punkt dostępowy wykryje sygnał radaru meteorologicznego na kanale 120-128, ma obowiązek natychmiast wyłączyć nadawanie i przejść na inny kanał, a czas blokady powrotu na dany kanał (Non-Occupancy Period) wynosi standardowo 30 minut, co wymusza staranne planowanie częstotliwości w pobliżu lotnisk.

Skróty użyte w tym slajdzie:
DFS - Dynamic Frequency Selection, Mechanizm ciągłego monitorowania kanału pod kątem obecności impulsów radarowych.
TPC - Transmit Power Control, Mechanizm automatycznego ograniczania mocy nadawania w celu ochrony systemów satelitarnych.
NOP - Non-Occupancy Period, Wymagany przepisami 30-minutowy okres zakazu powrotu na kanał po wykryciu radaru.

32/54

Nowe pasmo 6 GHz: standard Wi-Fi 6E oraz Wi-Fi 7

Istotne rozszerzenie pasma radiowego dla sieci bezprzewodowych.

Wykład 3: Nowe pasmo 6 GHz: standard Wi-Fi 6E oraz Wi-Fi 7

  • Zakres częstotliwości: 5945-6425 MHz (w Europie tzw. dolne pasmo 6 GHz).
  • Podstawa prawna: Decyzja wykonawcza Komisji (UE) 2021/1067 oraz norma ETSI EN 303 687.
  • Aż 480 MHz nowego, czystego spektrum: miejsce na 24 kanały 20 MHz lub szerokie bloki 80/160/320 MHz.
  • Tryby pracy w Europie: tryb LPI (Low Power Indoor) z limitem 200 mW (23 dBm) EIRP oraz SP (Standard Power z systemem AFC).
  • Całkowity brak starszych urządzeń (Legacy Free) - wyłącznie klienci Wi-Fi 6E oraz Wi-Fi 7.
  • Eliminacja wymogu DFS: brak radarów i brak ryzyka wymuszonej zmiany kanałów.
Eksploatacja pasm radiowych WLAN w kampusie podlega rygorystycznym regulacjom Urzędu Komunikacji Elektronicznej (UKE) oraz normom zharmonizowanym ETSI (EN 300 328, EN 301 893, EN 303 687).
Ilustracja techniczna do slajdu 32: Nowe pasmo 6 GHz: standard Wi-Fi 6E oraz Wi-Fi 7

Pasmo 6 GHz (5945-6425 MHz w Europie, tzw. dolne pasmo 6 GHz udostępnione decyzją wykonawczą Komisji Europejskiej 2021/1067 i normą ETSI EN 303 687) stanowi istotny postęp technologiczny w sieciach WLAN. Udostępnia aż 480 MHz całkowicie nowego, czystego spektrum radiowego wolnego od jakichkolwiek starszych urządzeń Wi-Fi.

W Europie urządzenia Wi-Fi 6E oraz Wi-Fi 7 pracują w paśmie 6 GHz w trybie LPI (Low Power Indoor) z maksymalną mocą nadawania ograniczoną do 200 mW (23 dBm) EIRP. Brak konieczności obsługi mechanizmów DFS pozwala na bezpieczne stosowanie szerokich kanałów 80, 160, a w Wi-Fi 7 nawet 320 MHz.

Wprowadzenie pasma 6 GHz (od 5945 MHz do 6425 MHz w Europie według regulacji UKE i CEPT) udostępnia dodatkowe 480 MHz czystego widma, całkowicie pozbawionego starych urządzeń pracujących w standardach 802.11b/g/a/n/ac. Brak konieczności wstecznej kompatybilności eliminuje narzut związany z ochroną wolniejszych stacji, co pozwala na pełne wykorzystanie zaawansowanych mechanizmów modulacji oraz zestawianie ultraszerokich kanałów transmisyjnych bez ryzyka degradacji parametrów sieci.

Skróty użyte w tym slajdzie:
LPI - Low Power Indoor, Tryb pracy w paśmie 6 GHz o mocy do 200 mW dedykowany wyłącznie do wnętrz budynków.
AFC - Automated Frequency Coordination, Centralny system koordynacji częstotliwości wymagany dla urządzeń zewnętrznych standardowej mocy.
PSC - Preferred Scanning Channels, Wyznaczone kanały preferowane ułatwiające szybkie skanowanie pasma 6 GHz przez stacje.

33/54

Szerokość kanałów radiowych i ryzyko zakłóceń współkanałowych

Dylemat inżynierski: maksymalna prędkość pojedynczego klienta a pojemność całej sieci.

Wykład 3: Szerokość kanałów radiowych i ryzyko zakłóceń współkanałowych

  • Możliwość łączenia kanałów (Channel Bonding): 20 MHz, 40 MHz, 80 MHz, 160 MHz (oraz 320 MHz w Wi-Fi 7).
  • Złudzenie prędkości: kanał 80 MHz podwaja przepustowość pojedynczego użytkownika w pustym pokoju, ale zużywa cztery kanały 20 MHz z puli.
  • Zjawisko Co-Channel Interference (CCI): gdy dwa sąsiednie punkty dostępowe pracują na tym samym kanale, muszą współdzielić czas antenowy, co znacznie obniża wydajność obu komórek.
  • Złota zasada inżynierska w kampusach: w audytoriach i budynkach o dużej gęstości stosujemy wyłącznie kanały 20 MHz lub maksymalnie 40 MHz w paśmie 5 GHz.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 33: Szerokość kanałów radiowych i ryzyko zakłóceń współkanałowych

Łączenie sąsiednich kanałów radiowych (Channel Bonding) w bloki 40, 80 lub 160 MHz pozwala na zwielokrotnienie prędkości transmisji, jednak w środowisku kampusowym niesie ze sobą istotne ryzyko inżynierskie. Wraz z poszerzaniem kanału znacznie maleje liczba dostępnych unikalnych pasm.

W gęstych obiektach uczelnianych standardem inżynierskim jest stosowanie kanałów o szerokości 20 MHz (lub maksymalnie 40 MHz w paśmie 5 GHz). Stosowanie kanałów 80 lub 160 MHz prowadzi do natychmiastowego nakładania się komórek radiowych i degradacji sieci na skutek zakłóceń współkanałowych.

W inżynierii sieci kampusowych istnieje fundamentalny kompromis między maksymalną przepustowością pojedynczej stacji a pojemnością całego systemu. Szeroki kanał 80 MHz lub 160 MHz zapewnia imponujące wyniki w testach jednostkowych w pustej sali, lecz w pełnym audytorium drastycznie zmniejsza liczbę dostępnych kanałów ortogonalnych, prowadząc do zatorów współkanałowych. Dlatego w gęstych instalacjach akademickich standardem projektowym pozostają kanały o szerokości 20 MHz lub 40 MHz.

Skróty użyte w tym slajdzie:
20/40/80/160 MHz - Szerokość kanałów, Szerokości pasma w Wi-Fi; w środowiskach kampusowych High Density zaleca się kanały 20 lub 40 MHz.
SNR - Signal-to-Noise Ratio, Pogorszenie stosunku sygnału do szumu o 3 dB przy każdym podwojeniu szerokości kanału.
CCI - Co-Channel Interference, Drastyczny wzrost interferencji współkanałowej przy agregacji kanałów do 80/160 MHz.

34/54

Standard IEEE 802.11ax (Wi-Fi 6): technologia OFDMA

Zmiana sposobu gospodarowania zasobami radiowymi w locie.

Wykład 3: Standard IEEE 802.11ax (Wi-Fi 6): technologia OFDMA

  • Tradycyjny OFDM: pojedynczy pakiet zajmuje całą szerokość kanału (20 MHz) na cały czas trwania transmisji, nawet jeśli przesyła 50 bajtów danych.
  • OFDMA (Orthogonal Frequency Division Multiple Access): podział kanału na małe podkanały częstotliwościowe zwane jednostkami zasobów (Resource Units - RU).
  • Obsługa wielu użytkowników jednocześnie: punkt dostępowy może w jednej ramce radiowej przesłać dane równolegle do kilkunastu różnych klientów.
  • Znaczna redukcja opóźnień (Latency) i eliminacja zatorów przy setkach urządzeń przesyłających drobne pakiety (IoT, VoIP, czat).
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 34: Standard IEEE 802.11ax (Wi-Fi 6): technologia OFDMA

Standard IEEE 802.11ax (Wi-Fi 6) istotnie zmienił transmisję bezprzewodową poprzez wprowadzenie technologii OFDMA (Orthogonal Frequency Division Multiple Access), zaczerpniętej z telefonii komórkowej 4G/5G LTE. Zamiast przesyłać pakiet do jednego użytkownika na całej szerokości kanału, kanał jest dzielony na mniejsze podnośne.

Podnośne grupowane są w tzw. jednostki zasobów (Resource Units - RU). Pozwala to punktowi AP na równoległą obsługę nawet kilkudziesięciu stacji klienckich w pojedynczym cyklu transmisyjnym, redukując opóźnienia i narzut rywalizacji o dostęp do medium w zatłoczonych aulach.

Mechanizm OFDMA zastępuje tradycyjną rywalizację pakietową deterministycznym przydziałem jednostek zasobów (RU) zarządzanym przez algorytm planisty (Scheduler) w punkcie dostępowym. Pozwala to na jednoczesne przesyłanie małych ramek kontrolnych, zapytań DNS czy pakietów protokołów czasu rzeczywistego (np. transmisji głosu) do wielu stacji roboczych w ramach jednej szczeliny czasowej, co radykalnie obniża opóźnienia i przeciwdziała zjawisku wygłodzenia buforów transmisyjnych.

Kluczową zaletą technologii OFDMA w Wi-Fi 6 jest elastyczność alokacji jednostek RU. W kanale o szerokości 20 MHz punkt dostępowy może podzielić pasmo na 9 jednostek po 26 podnośnych każda, co pozwala na jednoczesną transmisję do 9 różnych stacji o niskich wymaganiach pasmowych (np. czujników telemetrycznych czy stacji przesyłających pakiety ACK). Gdy stacja rozpoczyna pobieranie dużego pliku, planista przydziela jej natychmiast pełną jednostkę 242 podnośnych, optymalizując czas antenowy w czasie rzeczywistym.

Skróty użyte w tym slajdzie:
OFDMA - Orthogonal Frequency-Division Multiple Access, Wielodostęp ortogonalny dzielący kanał na mniejsze podkanały dla wielu stacji jednocześnie.
RU - Resource Unit, Jednostka zasobów przydzielana indywidualnym stacjom klienckim w transmisji OFDMA.
QAM - Quadrature Amplitude Modulation, Modulacja 1024-QAM zapewniająca 25% wzrost prędkości w warunkach wysokiego SNR.

35/54

Standard IEEE 802.11ax: MU-MIMO oraz mechanizm kolorowania BSS

Kolejne filary wydajności standardu Wi-Fi 6.

Wykład 3: Standard IEEE 802.11ax: MU-MIMO oraz mechanizm kolorowania BSS

  • Dwukierunkowe MU-MIMO: obsługa wieloantenowej transmisji do wielu użytkowników jednocześnie zarówno w łączu w dół (Downlink), jak i w górę (Uplink).
  • Mechanizm kolorowania BSS (BSS Coloring): logiczne oznaczanie ramek numerycznym kolorem przypisanym do danego punktu dostępowego.
  • Rozwiązanie problemu rywalizacji przestrzennej: stacja robocza, widząc ramkę o innym kolorze i niskiej mocy, może rozpocząć własne nadawanie równolegle (Spatial Reuse).
  • Mechanizm Target Wake Time (TWT): planowanie harmonogramu wybudzania modułów radiowych, znacznie redukujące zużycie baterii w urządzeniach mobilnych i czujnikach IoT.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 35: Standard IEEE 802.11ax: MU-MIMO oraz mechanizm kolorowania BSS

Kolejną innowacją Wi-Fi 6 jest mechanizm kolorowania BSS (BSS Coloring). Każdej komórce radiowej przypisywany jest numeryczny znacznik barwny (od 1 do 63). Gdy stacja nasłuchuje transmisji na swoim kanale, analizuje kod koloru w nagłówku radiowym.

Jeżeli wykryty pakiet pochodzi z obcej, odległej komórki (inny kolor), stacja może zignorować ten sygnał i rozpocząć własną transmisję z obniżoną mocą (Spatial Reuse). Mechanizm ten pozwala na znaczne podniesienie efektywności wykorzystania widma w gęstych instalacjach kampusowych.

Zastosowanie kolorowania BSS (BSS Coloring) wprowadza nową definicję progu detekcji nośnej (CCA). Gdy odbiornik wykryje transmisję z identyfikatorem innego koloru, może podnieść próg czułości odbiornika dla sygnału interferującego (mechanizm Spatial Reuse Parameter), uznając go za akceptowalny szum tła. Umożliwia to równoległe nadawanie dwóm stacjom w sąsiednich salach na tym samym kanale częstotliwościowym, podwajając sumaryczną efektywność wykorzystania pasma.

Skróty użyte w tym slajdzie:
MU-MIMO - Multi-User Multiple Input Multiple Output, Równoczesna transmisja przestrzenna do wielu stacji roboczych w łączu w dół i w górę.
BSS Coloring - Kolorowanie komórek BSS, 6-bitowy znacznik numeryczny pozwalający odróżnić ramki własnej sieci od zakłóceń sąsiednich komórek.
SR - Spatial Reuse, Mechanizm ponownego wykorzystania przestrzennego pasma bez czekania na zwolnienie medium.

36/54

Standard IEEE 802.11be (Wi-Fi 7): operacje wielołączowe MLO

Najnowocześniejsze rozwiązania łączności radiowej.

Wykład 3: Standard IEEE 802.11be (Wi-Fi 7): operacje wielołączowe MLO

  • Technologia Multi-Link Operation (MLO): możliwość jednoczesnego agregowania przez klienta transmisji w dwóch lub trzech pasmach (np. 5 GHz + 6 GHz).
  • Korzyści MLO: skokowy wzrost przepustowości, natychmiastowe przełączenie na inne pasmo bez zerwania transmisji w razie zakłóceń, opóźnienia poniżej 5 ms.
  • Modulacja 4096-QAM (4K-QAM): kodowanie 12 bitów w jednym symbolu (wzrost przepustowości o 20% względem 1024-QAM w Wi-Fi 6 w warunkach wysokiego SNR).
  • Kanały o szerokości 320 MHz w paśmie 6 GHz pozwalające osiągać przepływności rzędu kilkudziesięciu Gb/s.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 36: Standard IEEE 802.11be (Wi-Fi 7): operacje wielołączowe MLO

Nowy standard IEEE 802.11be (Wi-Fi 7) wprowadza mechanizm operacji wielołączowych MLO (Multi-Link Operation). Umożliwia on stacji klienckiej jednoczesne wysyłanie i odbieranie danych na kilku odrębnych pasmach i kanałach radiowych (np. 5 GHz i 6 GHz).

W połączeniu z modulacją 4096-QAM oraz ultraszerokimi kanałami 320 MHz, Wi-Fi 7 pozwala osiągać szczytowe przepustowości przekraczające 30 Gb/s oraz niskie opóźnienia rzędu pojedynczych milisekund, spełniając wymagania zaawansowanych laboratoriów badawczych i systemów AR/VR.

Operacje wielołączowe MLO (Multi-Link Operation) w standardzie Wi-Fi 7 rewolucjonizują niezawodność łącza radiowego. Urządzenie klienckie może utrzymywać jednoczesne powiązanie na pasmach 5 GHz i 6 GHz, rozdzielając pakiety danych w zależności od chwilowego obciążenia i poziomu zakłóceń w każdym kanale. W przypadku gwałtownego zaniku sygnału na jednej częstotliwości transmisja natychmiast kontynuowana jest na drugim łączu bez konieczności renegocjacji sesji, co eliminuje mikroprzerwy transmisyjne.

Warto zaznaczyć, że MLO występuje w dwóch podstawowych wariantach: asynchronicznym (STR - Simultaneous Transmit and Receive) oraz synchronicznym (NSTR - Non-Simultaneous Transmit and Receive). W wariancie STR urządzenie może jednocześnie nadawać w paśmie 5 GHz i odbierać w paśmie 6 GHz bez wzajemnych zakłóceń wewnętrznych, co stawia niezwykle wysokie wymagania przed filtrami radiowymi w torach wysokiej częstotliwości (w.cz.) punktów dostępowych i stacji abonenckich.

Skróty użyte w tym slajdzie:
MLO - Multi-Link Operation, Możliwość jednoczesnej transmisji danych przez stację w pasmach 2,4, 5 i 6 GHz.
4096-QAM - Modulacja 4K-QAM, Zaawansowana modulacja oferująca przesył 12 bitów w jednym symbolu.
320 MHz - Szerokość kanału 320 MHz, ultraszerokie pasmo transmisyjne dostępne wyłącznie w zakresie częstotliwości 6 GHz.

37/54

Roaming w sieci kampusowej: proces przełączania klienta

Zapewnienie ciągłości transmisji w ruchu.

Wykład 3: Roaming w sieci kampusowej: proces przełączania klienta

  • Pojęcie roamingu: proces, w którym urządzenie klienckie zmienia punkt dostępowy, z którym jest powiązane, zachowując aktywną sesję sieciową i adres IP.
  • Niezależność decyzji klienta: w klasycznym standardzie 802.11 to stacja robocza (karta sieciowa klienta), a nie punkt dostępowy, decyduje, kiedy i do którego AP się przełączyć.
  • Zjawisko Sticky Client (lepki klient): urządzenie uporczywie utrzymuje połączenie z odległym AP o słabym sygnale (-82 dBm), ignorując mijany po drodze AP o doskonałym sygnale (-50 dBm).
  • Konieczność inżynierskiego wspomagania roamingu przez infrastrukturę kontrolera.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 37: Roaming w sieci kampusowej: proces przełączania klienta

Roaming w sieci bezprzewodowej to proces samoczynnego przełączania powiązania stacji klienckiej z jednego punktu dostępowego do innego punktu AP o lepszych parametrach sygnału, w trakcie przemieszczania się użytkownika po terenie kampusu.

Kluczowym faktem inżynierskim jest to, że decyzję o przełączeniu podejmuje zawsze stacja kliencka, a nie infrastruktura sieciowa. Rola kontrolera i punktów AP polega na wspomaganiu i sterowaniu zachowaniem klienta za pomocą standardów IEEE 802.11k/v/r.

Zjawisko lepkiego klienta (Sticky Client) wynika z faktu, że algorytmy roamingu wbudowane w karty sieciowe użytkowników wykazują dużą histerezę i niechętnie opuszczają skojarzony punkt dostępowy, dopóki sygnał nie spadnie poniżej krytycznego poziomu (np. -75 dBm lub -80 dBm). W efekcie student przemieszczający się po korytarzu pozostaje połączony z odległym punktem AP z minimalną prędkością modulacji, blokując cenny czas antenowy innym stacjom, co infrastruktura musi aktywnie korygować za pomocą protokołów 802.11k/v.

Skróty użyte w tym slajdzie:
Roaming - Przełączanie stacji, Proces płynnej zmiany punktu AP przez poruszającą się stację bez zrywania sesji aplikacyjnych.
VoWLAN - Voice over Wireless LAN, Transmisja głosu przez Wi-Fi wymagająca czasu przełączenia roamingu poniżej 50 ms.
BSSID - Basic Service Set Identifier, Adres nowego punktu AP wybierany przez algorytm roamingu stacji.

38/54

Fazy roamingu: skanowanie, uwierzytelnianie i reasocjacja

Przebieg czasowy przełączenia radiowego.

Wykład 3: Fazy roamingu: skanowanie, uwierzytelnianie i reasocjacja

  • Faza 1: Skanowanie kanałów (Scanning) - klient wysyła ramki Probe Request na kolejnych częstotliwościach w poszukiwaniu lepszego sygnału (pochłania do 80-90% czasu całego roamingu).
  • Faza 2: Uwierzytelnianie (Authentication) - wymiana ramek Open System Authentication z nowym punktem dostępowym.
  • Faza 3: Reasocjacja (Reassociation) - wysłanie ramki Reassociation Request i odebranie potwierdzenia z nowego AP.
  • Wpływ na aplikacje czasu rzeczywistego: tradycyjny pełny proces ponownego uwierzytelniania w sieci 802.1X trwa 500-1200 ms, co powoduje zerwanie rozmowy VoIP lub wideokonferencji.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 38: Fazy roamingu: skanowanie, uwierzytelnianie i reasocjacja

Klasyczny proces roamingu składa się z trzech faz: skanowania pasma w poszukiwaniu lepszego punktu AP, uwierzytelnienia oraz reasocjacji. Faza skanowania jest najbardziej czasochłonna - stacja musi po kolei nasłuchiwać każdego kanału, co może zająć od 200 do nawet 500 ms.

W tym czasie transmisja pakietów ulega zamrożeniu. W przypadku korzystania z bezpiecznego uwierzytelniania 802.1X pojawia się konieczność pełnej renegocjacji kluczy z serwerem RADIUS, co łącznie powoduje przerwy sięgające sekundy i zrywanie połączeń głosowych.

Faza skanowania kanałów w poszukiwaniu alternatywnych punktów dostępowych może odbywać się w trybie aktywnym (wysyłanie ramek Probe Request) lub pasywnym (nasłuchiwanie ramek Beacon). Skanowanie aktywne na kanałach objętych procedurą DFS jest zabronione przez prawo radiowe przed upewnieniem się o braku radarów, co zmusza kartę sieciową do długiego nasłuchu pasywnego i dodatkowo wydłuża czas przełączenia, chyba że infrastruktura udostępni klientowi gotową listę sąsiadów w ramach standardu IEEE 802.11k.

Skróty użyte w tym slajdzie:
Probe Request - Ramka żądania sondowania, Ramka wysyłana przez stację w celu wyszukania dostępnych punktów AP w otoczeniu.
Authentication - Uwierzytelnianie brzegowe, Wymiana pakietów uwierzytelniających przed podłączeniem do nowego AP.
Reassociation - Reasocjacja, Formalne przeniesienie sesji stacji ze starego punktu AP do nowego punktu AP.

39/54

Roaming w warstwie 2 (L2 Roaming) w obrębie kontrolera

Przełączanie stacji wewnątrz jednej domeny rozgłoszeniowej.

Wykład 3: Roaming w warstwie 2 (L2 Roaming) w obrębie kontrolera

  • Warunek L2 Roaming: oba punkty dostępowe są przypisane do tego samego kontrolera i tego samego VLAN-u użytkowników.
  • Klient po przełączeniu do nowego AP zachowuje ten sam adres IP, tę samą maskę podsieci i bramę domyślną.
  • Kontroler WLC aktualizuje tablicę powiązań i wysyła nieproszoną ramkę ARP (gratuitous ARP) do przełącznika przewodowego w celu zaktualizowania tablicy MAC adresu stacji.
  • Czas trwania: z reguły poniżej 50 ms przy braku konieczności pełnej renegocjacji kluczy kryptograficznych.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 39: Roaming w warstwie 2 (L2 Roaming) w obrębie kontrolera

Roaming w warstwie 2 (L2 Roaming) zachodzi wtedy, gdy stacja przełącza się pomiędzy punktami AP przypisanymi do tej samej wirtualnej sieci VLAN i tej samej podsieci IP. Urządzenie zachowuje swój dotychczasowy adres IP i parametry bramy domyślnej.

W architekturze scentralizowanej kontroler WLC aktualizuje tablicę powiązań i wysyła do przełącznika przewodowego ramkę rozgłoszeniową GARP (Gratuitous ARP). Powoduje to natychmiastowe przestawienie tablicy CAM przełącznika na nowy port bez zakłóceń w transmisji danych.

Przy roamingu w warstwie 2 kluczową rolę odgrywa determinizm aktualizacji tablic przełączania w infrastrukturze przewodowej. Gdy stacja reasocjuje się z nowym punktem AP podłączonym do innego portu przełącznika dystrybucyjnego, punkt dostępowy lub kontroler natychmiast emituje ramkę GARP. Przełącznik L2, odbierając tę ramkę, natychmiast przepisuje adres MAC klienta w tablicy CAM na właściwy interfejs, zapobiegając błędnemu kierowaniu pakietów do starej lokalizacji użytkownika.

Skróty użyte w tym slajdzie:
L2 Roaming - Roaming warstwy 2, Przełączanie stacji pomiędzy punktami AP przypisanymi do tego samego kontrolera i VLAN-u.
VLAN - Virtual Local Area Network, Identyfikator sieci lokalnej, który pozostaje niezmienny podczas roamingu L2.
CAM - Content-Addressable Memory, Tablica przełącznika aktualizowana natychmiast po przeniesieniu portu klienta.

40/54

Roaming w warstwie 3 (L3 Roaming): tunele mobilności

Obsługa przemieszczania się między różnymi podsieciami IP.

Wykład 3: Roaming w warstwie 3 (L3 Roaming): tunele mobilności

  • Problem: użytkownik przechodzi z budynku Wydziału A (podsieć 10.1.0.0/16) do budynku Wydziału B (podsieć 10.2.0.0/16).
  • Gdyby klient pobrał nowy adres IP z DHCP, wszystkie otwarte połączenia TCP (sesje SSH, strumieniowanie wideo, pobieranie plików) uległyby natychmiastowemu zerwaniu.
  • Rozwiązanie L3 Roaming: koncepcja kontrolera macierzystego (Anchor / Home Controller) oraz kontrolera obcego (Foreign Controller).
  • Tunelowanie mobilności: ruch klienta w nowym budynku jest enkapsulowany w tunel CAPWAP/EoIP i przesyłany do pierwotnego kontrolera; klient zachowuje swój oryginalny adres IP w obcej podsieci.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 40: Roaming w warstwie 3 (L3 Roaming): tunele mobilności

Gdy kampus podzielony jest na odrębne podsieci w różnych budynkach, przemieszczanie się użytkownika wymaga roamingu w warstwie 3 (L3 Roaming). Zmiana podsieci spowodowałaby utratę adresu IP i zerwanie wszystkich aktywnych sesji TCP aplikacji.

Aby temu zapobiec, kontrolery WLC zestawiają dynamiczne tunele mobilności (Mobility Tunnels). Pierwotny kontroler (Anchor WLC) zachowuje adres IP klienta i tuneluje ruch do nowego kontrolera (Foreign WLC), gwarantując pełną przezroczystość dla aplikacji użytkownika kosztem asymetrii routingu.

W roamingu L3 ruch przychodzący do stacji klienckiej z Internetu dociera do kontrolera macierzystego (Anchor), który enkapsuluje pakiety w tunelu mobilności (np. EoIP lub CAPWAP Data) i przesyła je do kontrolera obcego (Foreign), obsługującego bieżącą komórkę użytkownika. Taki mechanizm trójkątnego trasowania (Triangle Routing) pozwala zachować niezmieniony adres IP sesji, lecz wprowadza dodatkowe opóźnienia i asymetrię przepływów, dlatego współczesne projekty kampusowe preferują rozległe sieci L2 zorientowane na centralne punkty dystrybucyjne lub wirtualizację EVPN-VXLAN.

Skróty użyte w tym slajdzie:
L3 Roaming - Roaming warstwy 3, Przełączanie stacji pomiędzy kontrolerami i podsieciami z zachowaniem adresu IP.
Anchor WLC - Kontroler kotwiczący, Kontroler macierzysty stacji, w którym zainicjowano pierwotne połączenie IP.
Foreign WLC - Kontroler obcy, Kontroler docelowy, do którego stacja przeniosła się fizycznie podczas wędrówki po kampusie.
EoIP - Ethernet over IP, Tunel transmisyjny przesyłający pakiety pomiędzy Anchor a Foreign WLC.

41/54

Standard IEEE 802.11r (Fast BSS Transition)

Protokół błyskawicznego bezpiecznego roamingu.

Wykład 3: Standard IEEE 802.11r (Fast BSS Transition)

  • Standard IEEE 802.11r eliminuje wąskie gardło renegocjacji kluczy z serwerem RADIUS przy roamingu.
  • Nowa hierarchia kluczy kryptograficznych: klucz nadrzędny PMK-R0 oraz klucze komórek PMK-R1 generowane w kontrolerze.
  • Wstępne uwierzytelnianie kluczy do sąsiednich AP przed wykonaniem fizycznego przełączenia stacji.
  • Redukcja procedury przełączania do 4 ramek FT (Fast Transition), skracająca czas roamingu poniżej 50 ms.
  • Dwa tryby działania: FT-Over-the-Air (bezpośrednia wymiana ramek z nowym AP) oraz FT-Over-the-DS (przez dotychczasowy AP i szkielet).
  • Kluczowy wymóg dla bezprzewodowej telefonii VoWLAN i wideokonferencji w kampusie.
Standard IEEE 802.11r (Fast BSS Transition) redukuje czas roamingu poniżej 50 ms poprzez wstępną dystrybucję kluczy PMK-R1 i eliminację pełnej renegocjacji z serwerem RADIUS, gwarantując ciągłość połączeń VoWLAN.
Ilustracja techniczna do slajdu 41: Standard IEEE 802.11r (Fast BSS Transition)

Standard IEEE 802.11r (Fast BSS Transition - FT) eliminuje wąskie gardło ponownego uwierzytelniania w sieciach korporacyjnych. Podczas pierwszego logowania generowana jest dwupoziomowa hierarchia kluczy kryptograficznych: klucz nadrzędny PMK-R0 oraz klucze komórek PMK-R1.

Klucze PMK-R1 są wstępnie dystrybuowane do sąsiednich punktów AP przez kontroler. Podczas roamingu stacja wymienia zaledwie 4 ramki FT bez odpytywania serwera RADIUS, skracając czas przełączenia poniżej 50 ms i zapewniając bezstratny roaming dla telefonii VoWLAN.

Standard IEEE 802.11r optymalizuje proces negocjacji kryptograficznej poprzez hierarchiczny model kluczy. Klucz główny PMK (Pairwise Master Key) wygenerowany podczas wstępnego logowania do sieci 802.1X służy do wyprowadzenia klucza nadrzędnego PMK-R0, z którego z kolei generowane są unikalne klucze PMK-R1 dla poszczególnych punktów dostępowych. Podczas przemieszczania stacja wymienia z nowym punktem AP zaledwie 4 ramki FT, eliminując potrzebę komunikacji z serwerem RADIUS i skracając przerwę do wartości poniżej 50 ms.

Warto zestawić mechanizm FT (Fast BSS Transition) w standardzie 802.11r z dwoma trybami wdrożeniowymi: Over-the-Air oraz Over-the-DS. W trybie Over-the-Air stacja komunikuje się z docelowym AP bezpośrednio przez fale radiowe przed przełączeniem, natomiast w trybie Over-the-DS ramki reasocjacji przesyłane są za pośrednictwem dotychczasowego AP przez przewodowy system dystrybucyjny, co gwarantuje pewniejszą łączność w warunkach gwałtownego zaniku sygnału radiowego na krawędzi komórki.

Skróty użyte w tym slajdzie:
FT - Fast BSS Transition, Standard szybkiego roamingu eliminujący renegocjację kluczy 802.1X z serwerem RADIUS.
PMK-R0 - Pairwise Master Key Level 0, Klucz nadrzędny pierwszego poziomu generowany wspólnie z kontrolerem mobilności.
PMK-R1 - Pairwise Master Key Level 1, Klucz drugiego poziomu dystrybuowany bezpośrednio do punktów AP w domenie mobilności.

42/54

Standard IEEE 802.11k (Radio Resource Measurement)

Optymalizacja fazy skanowania kanałów.

Wykład 3: Standard IEEE 802.11k (Radio Resource Measurement)

  • Problem tradycyjnego skanowania: klient musi przeszukać kilkadziesiąt kanałów w pasmach 2,4, 5 i 6 GHz, marnując czas i energię baterii.
  • Zasada działania 802.11k: punkt dostępowy wysyła do klienta uporządkowany raport sąsiedztwa (Neighbor Report).
  • Raport zawiera dokładną listę najlepszych sąsiednich punktów dostępowych wraz z numerami kanałów, na których pracują.
  • Klient sonduje wyłącznie 2-3 wskazane kanały, co skraca fazę poszukiwania nowego AP z kilkuset milisekund do ułamka sekundy.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 42: Standard IEEE 802.11k (Radio Resource Measurement)

Standard IEEE 802.11k (Radio Resource Measurement) pozwala punktom dostępowym na przesyłanie stacjom klienckim ustrukturyzowanych raportów sąsiedztwa (Neighbor Reports). Raport zawiera listę pobliskich punktów AP wraz z ich numerami kanałów.

Dzięki temu stacja kliencka, planując przełączenie, nie musi skanować całego pasma radiowego (co zajmuje setki milisekund), lecz natychmiast odpytuje wyłącznie wskazane w raporcie kanały sąsiadów, skracając czas poszukiwania nowego AP o ponad 80%.

Mechanizm Radio Resource Measurement (IEEE 802.11k) drastycznie ogranicza narzut fazy skanowania. Punkt dostępowy przesyła do stacji klienckiej zoptymalizowaną ramkę Neighbor Report, zawierającą listę sąsiednich punktów dostępowych wraz z informacją o używanych przez nie kanałach radiowych oraz parametrach sygnału. Dzięki temu stacja nie musi przeszukiwać kilkudziesięciu częstotliwości w obu pasmach, lecz kieruje zapytania sondażowe wyłącznie do wyselekcjonowanych komórek na wskazanych kanałach.

Skróty użyte w tym slajdzie:
RRM - Radio Resource Measurement, standard raportowania parametrów radiowych przez stacje klienckie.
Neighbor Report - Raport sąsiadów, czyli lista rekomendowanych punktów AP przekazywana przez AP stacji w celu uniknięcia skanowania całego pasma.
Beacon Report - Raport sygnałów Beacon, czyli pomiary jakości sygnałów odbieranych przez klienta przesyłane do kontrolera.

43/54

Standard IEEE 802.11v (Wireless Network Management)

Infrastrukturalne sterowanie stacjami roboczymi.

Wykład 3: Standard IEEE 802.11v (Wireless Network Management)

  • Mechanizm BSS Transition Management (BTM): kontroler sieciowy wykrywa, że dany klient jest połączony z przeciążonym AP ze słabym sygnałem.
  • Wysłanie ramki BTM Request: infrastruktura sugeruje stacji roboczej przeniesienie się na konkretny, wskazany punkt dostępowy o lepszych parametrach.
  • Skuteczne rozwiązanie problemu lepkiego klienta (Sticky Client).
  • Równoważenie obciążenia (Load Balancing): równomierne rozkładanie setek studentów w auli pomiędzy kilka zainstalowanych punktów dostępowych.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 43: Standard IEEE 802.11v (Wireless Network Management)

Standard IEEE 802.11v (Wireless Network Management) rozszerza kontrolę infrastruktury nad urządzeniami abonenckimi poprzez mechanizm BSS Transition Management (BTM). Kontroler WLC może wysłać do stacji żądanie przełączenia na inny punkt AP.

Mechanizm ten wykorzystywany jest do aktywnego równoważenia obciążenia (Load Balancing) oraz sterowania pasmem (Band Steering). Pozwala to na wymuszenie przejścia stacji z przeciążonego pasma 2,4 GHz na czyste pasma 5 GHz lub 6 GHz, optymalizując pojemność sieci.

Protokół IEEE 802.11v umożliwia sieci aktywne zarządzanie zachowaniem stacji roboczej za pomocą mechanizmu BSS Transition Management (BTM). Kontroler sieci, analizując poziom obciążenia komórek oraz parametry telemetryczne raportowane przez punkty dostępowe, może wysłać do klienta polecenie przełączenia się do konkretnego, mniej obciążonego punktu AP. Pozwala to na płynne równoważenie obciążenia w audytoriach i skuteczne eliminowanie zjawiska uwięzionych, lepkich klientów.

Skróty użyte w tym slajdzie:
BTM - BSS Transition Management, Mechanizm rekomendowania stacji optymalnego punktu AP przez sieć infrastrukturalną.
DMS - Directed Multicast Service, Konwersja transmisji grupowej (multicast) na ramki pojedyncze (unicast) dla oszczędności pasma radiowego.
TWT - Target Wake Time, Zarządzanie czasem wybudzania modułów radiowych dla oszczędności baterii stacji IoT.

44/54

Separacja ruchu bezprzewodowego: technika Multi-SSID

Wielousługowa sieć radiowa oparta na wspólnych punktach dostępowych.

Wykład 3: Separacja ruchu bezprzewodowego: technika Multi-SSID

  • Idea Multi-SSID: pojedynczy fizyczny punkt dostępowy rozgłasza jednocześnie kilka niezależnych sieci logicznych (np. do 8-16 SSID na jeden tor radiowy).
  • Wydzielenie stref funkcjonalnych w kampusie uczelnianym:
  • - SSID dla studentów i pracowników: sieć bezpieczna, pełny dostęp do zasobów wewnętrznych.
  • - SSID eduroam: globalna sieć akademicka dla społeczności naukowej.
  • - SSID dla gości (Guest): odizolowany dostęp wyłącznie do publicznego Internetu.
  • - SSID techniczny / IoT: ukryty identyfikator dla czujników, kamer i automatyki budynkowej.
  • Ostrzeżenie projektowe: każdy rozgłaszany SSID generuje ciągłe ramki Beacon; rozgłaszanie więcej niż 3-4 SSID na jednym AP znacznie marnuje czas antenowy (Airtime Consumption).
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 44: Separacja ruchu bezprzewodowego: technika Multi-SSID

W kampusie akademickim pojedynczy punkt AP musi obsługiwać całkowicie odmienne grupy użytkowników: pracowników administracji, kadrę naukową, studentów, gości oraz urządzenia IoT. Realizowane jest to za pomocą technologii Multi-SSID.

Każdy punkt dostępowy emuluje kilka wirtualnych interfejsów radiowych (Virtual AP), rozgłaszając odrębne identyfikatory SSID pod różnymi adresami BSSID. Należy jednak pamiętać, że każdy rozgłaszany SSID generuje stały narzut ramek Beacon, dlatego zaleca się ograniczenie liczby SSID do maksymalnie 3-4.

Rozgłaszanie wielu identyfikatorów SSID na jednym fizycznym punkcie dostępowym wiąże się ze stałym kosztem transmisyjnym. Każdy BSSID wysyła co 102,4 ms ramkę Beacon z najniższą prędkością podstawową, zajmując medium radiowe i redukując czas dostępny na transfer danych użytkowników. W środowiskach akademickich dobrą praktyką inżynierską jest redukcja liczby sieci do 3: eduroam dla społeczności uczelnianej, sieci dedykowanej dla urządzeń IoT oraz sieci gościnnej opartej na portalu przechwytującym.

Skróty użyte w tym slajdzie:
Multi-SSID - Wielokrotne identyfikatory sieci, Rozgłaszanie wielu niezależnych sieci bezprzewodowych z jednego fizycznego punktu AP.
Beacon - Ramka sygnalizacyjna, Ramka rozgłaszana okresowo dla każdego aktywnego identyfikatora SSID (narzut pasma).
BSSID - Basic Service Set Identifier, Unikalny wirtualny adres MAC przypisywany do każdego identyfikatora SSID na punkcie AP.

45/54

Mapowanie identyfikatorów SSID na wirtualne sieci lokalne (VLAN)

Integracja warstwy radiowej z infrastrukturą przewodową.

Wykład 3: Mapowanie identyfikatorów SSID na wirtualne sieci lokalne (VLAN)

  • Połączenie warstwy bezprzewodowej ze strukturą 802.1Q przełącznika dostępowego.
  • Każdy SSID jest powiązany z unikalnym numerem VLAN (np. SSID eduroam -> VLAN 100, SSID Guest -> VLAN 200, SSID IoT -> VLAN 300).
  • Punkt dostępowy podłączony do przełącznika portem magistralnym (Trunk Port) lub portem hybrydowym.
  • Ramki radiowe po odebraniu przez AP są oznaczane odpowiednim znacznikiem 802.1Q i wprowadzane do sieci kablowej.
  • Gwarancja pełnej izolacji ruchu różnych grup użytkowników od punktu wejścia do sieci.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 45: Mapowanie identyfikatorów SSID na wirtualne sieci lokalne (VLAN)

Ruch z każdego identyfikatora SSID musi być ściśle odseparowany w warstwie przewodowej. Realizuje się to poprzez mapowanie profili SSID na dedykowane identyfikatory sieci wirtualnych VLAN (IEEE 802.1Q).

Port przełącznika dostępowego podłączony do punktu AP konfiguruje się jako port magistralny (Trunk) z dozwolonymi sieciami VLAN, bądź jako port dostępowy z tunelowaniem CAPWAP do kontrolera WLC, gdzie ruch jest rozpinany do właściwych interfejsów SVI w rdzeniu sieci.

Prawidłowa konfiguracja portu przełącznika łączącego punkt dostępowy wymaga ustawienia łącza w tryb magistrali 802.1Q (Trunk). Ramki przesyłane w kanale CAPWAP Data w trybie Local Switching są znakowane odpowiednimi identyfikatorami VLAN odpowiadającymi poszczególnym sieciom SSID. Niezwykle istotne jest również wydzielenie odrębnego, natywnego lub tagowanego VLAN-u zarządzającego (Management VLAN) przeznaczonego wyłącznie do komunikacji punktu dostępowego z kontrolerem i systemami monitoringu.

Skróty użyte w tym slajdzie:
802.1Q - Standard znakowania ramek VLAN, Wstawianie 4-bajtowego nagłówka znacznika VLAN do ramek przesyłanych łączem dosyłowym Trunk.
Voice VLAN - Dedykowany VLAN dla głosu, Wydzielona podsieć dla bezprzewodowej telefonii VoIP z priorytetem QoS.
Guest VLAN - Podsieć dla gości, Całkowicie izolowany segment sieci bez dostępu do zasobów wewnętrznych kampusu.

46/54

Bezpieczeństwo i izolacja stacji bezprzewodowych (Client Isolation)

Ochrona użytkowników przed atakami wewnątrz tego samego punktu dostępowego.

Wykład 3: Bezpieczeństwo i izolacja stacji bezprzewodowych (Client Isolation)

  • Zagrożenie w otwartej sieci Wi-Fi: podsłuchiwanie ruchu, ataki typu Man-in-the-Middle (ARP Spoofing) oraz skanowanie portów między podłączonymi urządzeniami w tym samym BSS.
  • Mechanizm Client Isolation (izolacja klientów): zablokowanie bezpośredniej komunikacji radiowej między stacjami skojarzonymi z tym samym punktem dostępowym.
  • Działanie: punkt dostępowy odrzuca ramki, których docelowym adresem MAC jest inna bezprzewodowa stacja kliencka w tym samym VLAN-ie.
  • Ruch może być kierowany wyłącznie w górę (do bramy domyślnej i Internetu).
  • Obowiązkowy standard konfiguracji w sieciach dla gości, otwartych hotspotach i sieciach studenckich.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 46: Bezpieczeństwo i izolacja stacji bezprzewodowych (Client Isolation)

W otwartych sieciach akademickich i studenckich kluczowym mechanizmem ochrony jest izolacja klientów (Client Isolation / PSPF - Public Secure Packet Forwarding). Funkcja ta blokuje bezpośrednią komunikację w warstwie 2 pomiędzy stacjami podłączonymi do tego samego AP lub kontrolera.

Uniemożliwia to złośliwym użytkownikom skanowanie komputerów innych studentów, podsłuchiwanie ruchu za pomocą ataków ARP Spoofing oraz rozprzestrzenianie się robaków sieciowych i oprogramowania ransomware wewnątrz współdzielonej podsieci bezprzewodowej.

Funkcja izolacji klientów (Client Isolation lub Private VLAN) jest bezwzględnym wymogiem bezpieczeństwa w publicznych sieciach kampusowych. Blokuje ona bezpośrednią komunikację w warstwie 2 pomiędzy stacjami roboczymi powiązanymi z tym samym punktem dostępowym lub kontrolerem. Uniemożliwia to złośliwym użytkownikom skanowanie portów innych urządzeń, podsłuchiwanie ruchu za pomocą zatruwania tablic ARP (ARP Spoofing) czy propagację złośliwego oprogramowania w sieci studenckiej.

Skróty użyte w tym slajdzie:
PSPF - Public Secure Packet Forwarding, Funkcja blokowania bezpośredniej łączności pomiędzy stacjami bezprzewodowymi w tym samym VLAN-ie.
ARP Spoofing - Zatruwanie tablicy ARP, Atak podsłuchu ruchu lateralnego eliminowany przez mechanizm izolacji stacji.
PVLAN - Private VLAN, Przewodowy odpowiednik izolacji bezprzewodowej w warstwie dostępu przełącznika.

47/54

Sieć dla gości: portal przechwytujący (Captive Portal)

Organizacja bezpiecznego i kontrolowanego dostępu gościnnego.

Wykład 3: Sieć dla gości: portal przechwytujący (Captive Portal)

  • Koncepcja Captive Portal: po połączeniu z otwartą siecią Wi-Fi ruch HTTP/HTTPS użytkownika jest przechwytywany i przekierowywany na stronę powitalną.
  • Wymóg akceptacji regulaminu korzystania z sieci uczelnianej (ochrona prawna instytucji).
  • Opcje autoryzacji: kod SMS, tymczasowe konto wydawane na recepcji konferencji, logowanie przez portale społecznościowe.
  • Automatyczne ograniczenia: limitowanie przepustowości na użytkownika (np. 10 Mb/s pobierania / 2 Mb/s wysyłania), ograniczenie czasu sesji (np. 4 godziny) oraz blokada portów innych niż WWW/DNS na zaporze.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 47: Sieć dla gości: portal przechwytujący (Captive Portal)

Sieć bezprzewodowa dla gości konferencyjnych i odwiedzających kampus wymaga wdrożenia mechanizmu portalu przechwytującego (Captive Portal). Po skojarzeniu stacji ruch HTTP/HTTPS jest przekierowywany na stronę logowania z akceptacją regulaminu.

Z punktu widzenia architektury bezpieczeństwa ruch gościnny powinien być wyprowadzany do Internetu za pośrednictwem dedykowanego kontrolera w strefie DMZ (Guest Anchor WLC) z całkowitym pominięciem wewnętrznych zasobów uczelnianych i rygorystycznym filtrowaniem przez zaporę ogniową.

Architektura portalu gościnnego (Captive Portal) łączy mechanizmy przełączania warstwy 2 z manipulacją ruchem w warstwie 3 i 4. Dopóki nieautoryzowany użytkownik nie zaakceptuje regulaminu lub nie poda kodu dostępu, kontroler WLC lub brama brzegowa przechwytuje wszystkie zapytania HTTP/HTTPS i przekierowuje je na wewnętrzny serwer uwierzytelniający za pomocą reguł translacji adresów NAT i fałszowania odpowiedzi DNS, izolując gościa od zasobów wewnętrznych uczelni.

Skróty użyte w tym slajdzie:
Captive Portal - Portal przechwytujący, Strona WWW wymuszająca uwierzytelnienie lub akceptację regulaminu przed dopuszczeniem do sieci.
HTTP/HTTPS Redirect - Przekierowanie przeglądarki, Mechanizm przechwytywania zapytań DNS i HTTP gościa przez kontroler WLC.
RADIUS - Remote Authentication Dial-In User Service, Serwer bazodanowy weryfikujący kody dostępu i konta tymczasowe gości.

48/54

Uwierzytelnianie w sieci uczelnianej: ogólnoświatowa sieć eduroam

Standard bezpiecznej tożsamości akademickiej oparty na IEEE 802.1X.

Wykład 3: Uwierzytelnianie w sieci uczelnianej: ogólnoświatowa sieć eduroam

  • Idea eduroam (education roaming): międzynarodowa federacja bezpiecznego dostępu do sieci akademickiej.
  • Architektura oparta na standardzie IEEE 802.1X, protokole EAP (EAP-TTLS/PAP lub PEAP-MSCHAPv2) oraz szyfrowaniu WPA2/WPA3-Enterprise.
  • Rola konsorcjum PIONIER oraz Poznańskiego Centrum Superkomputerowo-Sieciowego (PCSS) jako operatora Krajowego Serwera RADIUS (eduroam.pl).
  • Zasada działania hierarchicznego RADIUS Proxy: zapytanie autoryzacyjne wędruje do uczelni macierzystej użytkownika.
  • Ujednolicenie tożsamości: student loguje się własnym uczelnianym loginem (np. user@pwr.edu.pl) w dowolnym ośrodku akademickim.
  • Pełna separacja ruchu eduroam do dedykowanego VLAN-u z bezpośrednim wyjściem do sieci Internet.
Federacja eduroam (eduroam.pl) bazuje na standardzie IEEE 802.1X, protokole EAP oraz hierarchicznej infrastrukturze RADIUS Proxy koordynowanej w Polsce przez konsorcjum PIONIER.
Ilustracja techniczna do slajdu 48: Uwierzytelnianie w sieci uczelnianej: ogólnoświatowa sieć eduroam

Podstawowym standardem uwierzytelniania w sieciach uczelnianych jest ogólnoświatowa federacja eduroam (eduroam.pl). Umożliwia ona studentom i pracownikom bezpieczny dostęp do Internetu w tysiącach instytucji akademickich na całym świecie przy użyciu własnego loginu i hasła.

Architektura eduroam bazuje na standardzie IEEE 802.1X, szyfrowaniu WPA2/WPA3-Enterprise oraz protokołach EAP-TTLS/PAP lub PEAP-MSCHAPv2. Uwierzytelnianie realizowane jest przez hierarchiczną strukturę serwerów RADIUS Proxy koordynowaną w Polsce przez konsorcjum PIONIER / PCSS.

Globalna federacja eduroam opiera się na hierarchicznej strukturze serwerów RADIUS powiązanych protokołem RADIUS/TLS lub RadSec. Student logujący się na obcej uczelni podaje identyfikator w formacie login@instytucja.pl. Lokalny serwer RADIUS rozpoznaje domenę obcą i za pośrednictwem krajowego serwera proxy (w Polsce zarządzanego przez PCSS) bezpiecznie przekazuje zapytanie uwierzytelniające do macierzystej uczelni studenta, zapewniając bezpieczne szyfrowanie WPA2/WPA3-Enterprise z protokołem EAP-TLS lub PEAP.

Dla zapewnienia prywatności tożsamości użytkowników w federacji eduroam stosuje się technikę ukrywania tożsamości zewnętrznej (Outer Identity). W pierwszej, nieszyfrowanej fazie negocjacji EAP stacja wysyła ogólny identyfikator 'anonymous@instytucja.pl', który służy serwerom proxy wyłącznie do prawidłowego skierowania pakietu do serwera domowego. Dopiero po zestawieniu bezpiecznego tunelu TLS następuje bezpieczna weryfikacja prawdziwego identyfikatora studenta (Inner Identity), co chroni przed podsłuchem danych osobowych w przestrzeni publicznej.

Skróty użyte w tym slajdzie:
eduroam - Education Roaming, Międzynarodowa federacja bezpiecznego dostępu do sieci dla środowiska akademickiego.
802.1X - Standard uwierzytelniania portowego, Protokół kontroli dostępu z wykorzystaniem bezpiecznego serwera RADIUS.
EAP-TTLS - EAP Tunneled Transport Layer Security, Metoda uwierzytelniania zestawiająca bezpieczny tunel TLS dla ochrony haseł studentów.
PEAP - Protected Extensible Authentication Protocol, Popularna metoda uwierzytelniania użytkowników domenowych Active Directory.

49/54

Wysoka dostępność sieci WLAN: redundancja kontrolerów WLC

Zapewnienie ciągłości pracy warstwy zarządzania radiowego.

Wykład 3: Wysoka dostępność sieci WLAN: redundancja kontrolerów WLC

  • Kontroler WLC jako centralny element systemu stanowi potencjalny pojedynczy punkt awarii (SPOF).
  • Topologia redundancji N+1: jeden kontroler zapasowy obsługuje awarię dowolnego z N kontrolerów podstawowych w różnych lokalizacjach.
  • Topologia redundancji N+N: kontrolery pracują w parach, każdy z nich jest w stanie przejąć pełne obciążenie partnera.
  • Lista kontrolerów w punktach dostępowych: konfiguracja Primary WLC, Secondary WLC oraz Tertiary WLC na każdym punkcie dostępowym.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 49: Wysoka dostępność sieci WLAN: redundancja kontrolerów WLC

Awaria centralnego kontrolera sieci bezprzewodowej w dużym kampusie zakłóca pracę tysięcy użytkowników. Z tego względu infrastruktura WLC musi być projektowana z wykorzystaniem rozwiązań wysokiej dostępności (High Availability).

Tradycyjne modele redundancji N+1 lub N+N zakładały obecność kontrolera zapasowego, do którego punkty AP łączyły się po awarii węzła głównego. Wiązało się to jednak z przerwą w transmisji trwającą od kilkudziesięciu sekund do kilku minut na czas reasocjacji punktów i klientów.

W architekturze wysokiej dostępności WLC stosuje się model redundancji N+1 lub 1:1 SSO. W modelu N+1 kontroler zapasowy obsługuje wiele kontrolerów podstawowych, lecz przełączenie punktów AP wymaga ponownego nawiązania sesji CAPWAP i reasocjacji klientów, co trwa od 30 do 90 sekund. Jest to rozwiązanie ekonomiczne dla rozproszonych filii uczelni, lecz w głównych węzłach kampusowych standardem pozostaje bezprzerwowy klaster Stateful Switchover.

Skróty użyte w tym slajdzie:
HA - High Availability, Architektura wysokiej dostępności eliminująca pojedynczy punkt awarii kontrolera WLC.
N+1 - Redundancja kontrolerów N+1, Schemat nadmiarowości z jednym zapasowym kontrolerem rezerwowym dla wielu kontrolerów aktywnych.
AP Failover - Przełączenie awaryjne AP, Proces nawiązywania nowego tunelu CAPWAP przez punkty AP po awarii kontrolera głównego.

50/54

Kontrolery redundantne w trybie Stateful Switchover (SSO)

Mechanizm bezprzerwowego przełączenia kontrolerów w ułamku sekundy.

Wykład 3: Kontrolery redundantne w trybie Stateful Switchover (SSO)

  • Architektura WLC HA SSO (Active-Standby Pair): dwa fizyczne kontrolery spięte bezpośrednim kablem redundantnym (Redundancy Port).
  • Ciągła synchronizacja stanu w czasie rzeczywistym: tablica aktywnych punktów dostępowych, bazy danych klientów, klucze sesyjne PMK.
  • Kontroler rezerwowy Standby posiada ten sam wirtualny adres IP i ten sam adres MAC co kontroler aktywny.
  • W razie awarii kontrolera Active rolę przejmuje jednostka Standby w czasie krótszym niż sekunda: brak rozłączenia tuneli CAPWAP, brak konieczności ponownego logowania klientów.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 50: Kontrolery redundantne w trybie Stateful Switchover (SSO)

Współczesnym standardem redundancji w kampusie jest technologia WLC HA Stateful Switchover (SSO). Dwa kontrolery łączą się dedykowanym, bezpośrednim łączem Redundancy Link (RL) i synchronizują stan w czasie rzeczywistym w układzie Active-Standby.

Kontroler zapasowy posiada identyczną konfigurację oraz stale zaktualizowaną bazę aktywnych sesji AP i klientów. W przypadku awarii kontrolera aktywnego przełączenie ról następuje w czasie poniżej 100 ms, bez zerwania tuneli CAPWAP i bez zauważalnej przerwy w ruchu dla użytkowników.

Technologia WLC Stateful Switchover (SSO) opiera się na ciągłej, mikrosekundowej replikacji bazy danych sesji za pośrednictwem dedykowanego łącza Redundancy Port (RP). Kontroler rezerwowy (Standby-Hot) utrzymuje identyczne stany maszyn stanów protokołu CAPWAP oraz tablic asocjacji klientów. W przypadku braku sygnału Keepalive na łączu RP przejęcie roli aktywnej następuje bez resetowania punktów dostępowych i bez rozłączania sesji użytkowników, co gwarantuje ciągłość transmisji danych.

W architekturze WLC HA SSO kontrolery wymieniają między sobą pakiety synchronizacyjne przez dedykowany interfejs Redundancy Port (RP) z częstotliwością kilkuset herców. Dodatkowo wykorzystuje się pomocniczy port Redundancy Management Interface (RMI) w celu eliminacji zjawiska Split-Brain (sytuacji, w której po uszkodzeniu kabla RP oba kontrolery uznają się za aktywne i zaczną konkurować o ten sam adres IP w sieci kampusowej).

Skróty użyte w tym slajdzie:
SSO - Stateful Switchover, Bezprzerwowa synchronizacja stanów sesji AP i klientów pomiędzy parą kontrolerów w czasie rzeczywistym.
RP - Redundancy Port, Dedykowany fizyczny port połączeniowy parujący dwa kontrolery WLC w jeden klaster HA.
RL - Redundancy Link, Bezpośrednie łącze transmisyjne synchronizujące tablice stanów z opóźnieniem poniżej 10 ms.

51/54

Tryb awaryjny punktów dostępowych przy utracie łączności z kontrolerem

Zabezpieczenie przed przerwaniem kabla do serwerowni głównej.

Wykład 3: Tryb awaryjny punktów dostępowych przy utracie łączności z kontrolerem

  • Zastosowanie w architekturze FlexConnect / Local Switching.
  • Utrata łączności z WLC (CAPWAP Heartbeat Failure): punkt dostępowy automatycznie przechodzi w tryb autonomiczny (FlexConnect Standalone Mode).
  • Ciągłość działania: klienci podłączeni lokalnie nadal mogą transmitować dane w sieci lokalnej i korzystać z Internetu.
  • Lokalne uwierzytelnianie: obsługa sieci WPA2/WPA3 Pre-Shared Key w trybie awaryjnym.
  • Automatyczny powrót do trybu centralnego po przywróceniu łączności z kontrolerem.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 51: Tryb awaryjny punktów dostępowych przy utracie łączności z kontrolerem

W odległych obiektach kampusu lub akademikach stosuje się tryb pracy hybrydowej punktów AP (np. Cisco FlexConnect). W normalnych warunkach ruch sterujący podlega kontrolerowi WLC, a ruch danych jest przełączany lokalnie do przełącznika.

W przypadku całkowitej utraty łączności ze szkieletem kampusowym lub kontrolerem, punkty AP przechodzą w autonomiczny tryb awaryjny (Standalone Mode). Zapewnia to studentom i pracownikom nieprzerwany dostęp do lokalnych zasobów i lokalnego łącza internetowego.

W trybie awaryjnym punkt dostępowy FlexConnect, po utracie łączności z kontrolerem WLC, lokalnie podtrzymuje przekazywanie ruchu dla sieci mapowanych lokalnie do podsieci przełącznika dostępowego. Jeśli sieć wykorzystuje klucze współdzielone WPA2/WPA3-PSK lub lokalny serwer RADIUS 802.1X na terenie wydziału, nowi użytkownicy mogą się nadal skutecznie uwierzytelniać i uzyskiwać dostęp do lokalnych laboratoriów, co zapobiega paraliżowi zajęć dydaktycznych.

Skróty użyte w tym slajdzie:
FlexConnect - Tryb hybrydowy punktu AP, Tryb pracy umożliwiający lokalne przełączanie ruchu stacji po utracie łączności z centralnym WLC.
Standalone Mode - Tryb autonomiczny awaryjny, Stan pracy punktu AP, w którym podtrzymuje on ruch w lokalnym VLAN-ie pomimo awarii kontrolera.
WAN Outage - Awaria łącza rozległego, Sytuacja odcięcia oddziału od centralnej serwerowni kampusowej.

52/54

Zasilanie punktów dostępowych przez PoE i bilansowanie mocy

Wymiarowanie zasilania przełączników pod kątem nowoczesnych AP.

Wykład 3: Zasilanie punktów dostępowych przez PoE i bilansowanie mocy

  • Wymagania energetyczne współczesnych punktów dostępowych: zaawansowane AP Wi-Fi 6E i Wi-Fi 7 z radiami 4x4 i procesorami wielordzeniowymi pobierają moc od 25 W do 45 W.
  • Niewystarczająca moc klasycznego standardu PoE 802.3af (15,4 W): punkt dostępowy podłączony do starego przełącznika wyłącza pasmo 6 GHz lub ogranicza liczbę torów radiowych MIMO.
  • Wymóg stosowania przełączników dostępowych wspierających PoE+ (802.3at - 30 W) lub PoE++ (802.3bt - 60 W).
  • Precyzyjny bilans budżetu mocy szafy IDF: przełącznik 48 portów z 24 punktami dostępowymi Wi-Fi 6E wymaga zasilacza o budżecie PoE co najmniej 750-1000 W.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 52: Zasilanie punktów dostępowych przez PoE i bilansowanie mocy

Nowoczesne punkty dostępowe Wi-Fi 6 i Wi-Fi 7 dysponujące 4 lub 8 torami radiowymi, interfejsami mGig oraz koprocesorami AI charakteryzują się wysokim poborem energii, sięgającym 25-40 W. Wymaga to zasilania w standardzie PoE+ (802.3at - 30 W) lub PoE++ (802.3bt - 60/90 W).

Podłączenie punktu AP do starszego przełącznika PoE (802.3af - 15,4 W) powoduje automatyczne wyłączenie części modułów radiowych (np. pasma 6 GHz), ograniczenie liczby strumieni MIMO lub zmniejszenie mocy nadawania, co znacznie obniża wydajność komórki radiowej.

Wymiarowanie budżetu mocy przełączników warstwy dostępu musi uwzględniać profil poboru energii nowoczesnych punktów dostępowych Wi-Fi 6E i Wi-Fi 7 w standardzie IEEE 802.3bt. Przełącznik o 48 portach z budżetem PoE rzędu 740 W nie jest w stanie zasilić pełną mocą 48 punktów klasy enterprise pobierających po 35-40 W. Inżynier musi dokładnie obliczyć bilans energetyczny szafy IDF i w razie konieczności skonfigurować dynamiczne zarządzanie mocą PoE oparte na protokole LLDP-MED.

Przy projektowaniu zasilania PoE istotnym zagadnieniem jest zjawisko spadku napięcia na rezystancji żył kabla skrętkowego przy maksymalnej dopuszczalnej odległości 100 metrów. Standard IEEE 802.3bt Typ 4 dostarcza na wyjściu portu przełącznika moc do 90 W przy napięciu około 52-57 V DC, jednak z powodu strat cieplnych na przewodach do punktu dostępowego dociera gwarantowane 71,3 W mocy, co projektant musi uwzględnić w bilansie energetycznym całej instalacji.

Skróty użyte w tym slajdzie:
PoE+ - Power over Ethernet Plus, Standard IEEE 802.3at dostarczający do 30 W mocy z przełącznika, wymagany przez punkty Wi-Fi 6.
LLDP-MED - LLDP for Media Endpoint Devices, Protokół precyzyjnej negocjacji poboru mocy przez punkt AP.
Power Budget - Budżet mocy przełącznika, Całkowita moc zasilacza przełącznika dostępna do podziału na wszystkie porty PoE.

53/54

Podsumowanie najważniejszych zagadnień wykładu

Synteza wiedzy o projektowaniu sieci bezprzewodowych.

Wykład 3: Podsumowanie najważniejszych zagadnień wykładu

  • Sieci WLAN w kampusie wymagają projektowania pod kątem pojemności (High Density), a nie tylko zasięgu.
  • Architektura scentralizowana z kontrolerami WLC i protokołem CAPWAP stanowi standard inżynierski na uczelni.
  • Site Survey (symulacyjny i pomiarowy) jest obowiązkowym elementem procesu projektowego eliminującym martwe strefy i zakłócenia.
  • Pasmo 2,4 GHz posiada zaledwie trzy kanały nienakładające się (1, 6, 11); rdzeń transmisji stanowi pasmo 5 GHz oraz czyste, nielicencjonowane pasmo 6 GHz.
  • Płynny roaming w ruchu gwarantują standardy IEEE 802.11r/k/v oraz tunele mobilności L3.
  • Separacja Multi-SSID z mapowaniem na VLAN-y zapewnia izolację gości i bezpieczne uwierzytelnianie eduroam oparte na IEEE 802.1X.
  • Nowoczesne AP Wi-Fi 6/7 wymagają przełączników z portami mGig (2,5G/5G) oraz zasilania PoE+ / PoE++.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 53: Podsumowanie najważniejszych zagadnień wykładu

Projektowanie sieci bezprzewodowej w kampusie to zintegrowana dyscyplina inżynierska łącząca fizykę propagacji fal, mechanizmy jakościowe i bezpieczeństwo. Kluczem do sukcesu jest odejście od projektowania pod kątem zasięgu na rzecz projektowania zorientowanego na pojemność (Capacity Planning).

Zastosowanie architektury scentralizowanej WLC, standaryzacja bezpiecznego roamingu IEEE 802.11k/v/r, rygorystyczna separacja VLAN oraz wdrożenie bezpiecznej federacji eduroam tworzą stabilne i skalowalne środowisko teleinformatyczne dla nowoczesnej uczelni wyższej.

Podsumowując zagadnienia sieci bezprzewodowych, należy podkreślić, że sukces wdrożenia zależy od ścisłej synergii warstwy radiowej i przewodowej. Poprawnie zaplanowana siatka komórek radiowych o kontrolowanej mocy, brak zakłóceń współkanałowych w pasmach 5 GHz i 6 GHz, stabilne zasilanie PoE+ oraz redundancja szkieletu i kontrolerów WLC tworzą infrastrukturę zdolną sprostać wymaganiom nowoczesnego e-learningu i badań naukowych.

Skróty użyte w tym slajdzie:
WLAN - Wireless Local Area Network, Nowoczesna infrastruktura łączności radiowej w kampusie.
WLC - Wireless LAN Controller, Centralny element zarządzania pokryciem, bezpieczeństwem i roamingiem.
CAPWAP - Standard tunelowania, Protokół bezpiecznego transportu ruchu użytkowników przez szkielet L3.
802.11ax/be - Generacje Wi-Fi 6 i Wi-Fi 7, Najnowsze standardy zapewniające wysoką wydajność w środowiskach High Density.

54/54

Zapowiedź kolejnego wykładu: wysoka dostępność i redundancja

Przejście do kolejnego modułu programu studiów.

Wykład 3: Zapowiedź kolejnego wykładu: wysoka dostępność i redundancja

  • Temat kolejnego spotkania: projektowanie wysokiej dostępności (HA) i łączy nadmiarowych w sieci kampusowej.
  • Kluczowe zagadnienia: eliminacja pojedynczych punktów awarii SPOF, ewolucja STP (RSTP, MSTP), agregacja łączy LACP i multichassis (MLAG/vPC), protokoły redundancji bramy FHRP (VRRP/HSRP).
  • Zagadnienia infrastrukturalne: redundancja zasilania gwarantowanego (UPS, agregaty, zasilanie AC i DC) oraz dublowanie tras kablowych.
  • Zadanie do przemyślenia: co stanie się z siecią uczelnianą, gdy koparka przetnie główny kabel światłowodowy wchodzący do rektoratu.
Projektowanie architektury radiowej wymaga zachowania zgodności z zaleceniami Cisco Validated Design (CVD) oraz wytycznymi Wi-Fi Alliance w zakresie pojemności i niezawodności.
Ilustracja techniczna do slajdu 54: Zapowiedź kolejnego wykładu: wysoka dostępność i redundancja

Wykład poświęcony sieciom bezprzewodowym stanowił kluczowy element warstwy dostępu abonenckiego. Kolejny moduł programowy koncentruje się na projektowaniu wysokiej dostępności (High Availability) i redundancji w całej infrastrukturze kampusowej.

W kolejnym wykładzie szczegółowej analizie poddane zostaną protokoły pierwszej bramy (FHRP: HSRP, VRRP), mechanizmy agregacji łączy LACP, ewolucja drzewa rozpinającego (RSTP, MSTP) oraz architektura dwutorowego zasilania serwerowni i szaf teletechnicznych.

Zrozumienie mechanizmów transmisji radiowej i ograniczeń medium współdzielonego tworzy solidny punkt wyjścia do analizy niezawodności całego systemu sieciowego. W kolejnym wykładzie uwaga zostanie przeniesiona na warstwę przełączania i trasowania w szkielecie kampusowym, gdzie kluczowe znaczenie ma eliminacja pętli w warstwie 2, szybka zbieżność protokołów RSTP i MSTP, redundancja bram domyślnych VRRP oraz wielotorowe zasilanie gwarantowane szaf teletechnicznych.

Skróty użyte w tym slajdzie:
HA - High Availability, Tematyka kolejnego spotkania poświęconego odporności szkieletu kampusowego na awarie.
STP - Spanning Tree Protocol, Protokoły eliminacji pętli w warstwie 2.
LACP - Link Aggregation Control Protocol, Technologie agregacji łączy transmisyjnych.
FHRP - First Hop Redundancy Protocol, Mechanizmy redundancji bramy domyślnej.

Podgląd okładki książki