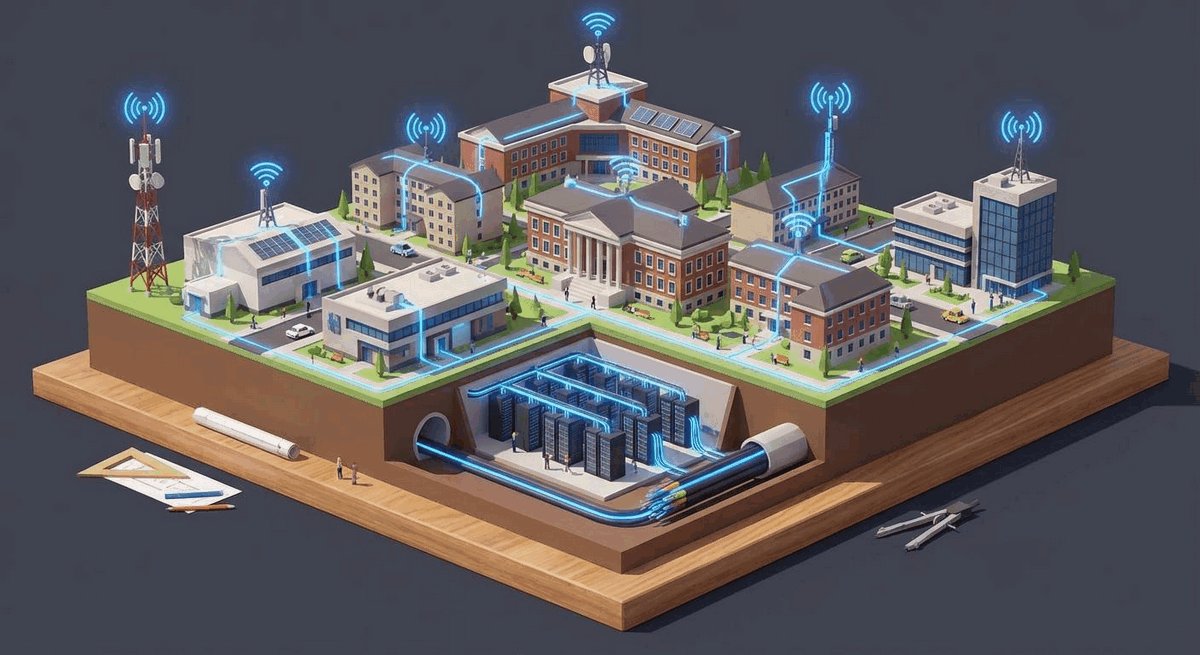
Koncepcja wielowarstwowego pancerza bezpieczeństwa teleinformatycznego.
Wykład 10: Strategia obrony w głąb (Defense in Depth) w sieci kampusowej
- Filozofia Defense in Depth: założenie, że żaden pojedynczy mechanizm bezpieczeństwa (choćby najdroższa zapora sieciowa) nie jest w 100% skuteczny.
- Projektowanie warstwowe: jeśli intruz przełamie jedno zabezpieczenie, natychmiast napotyka kolejną, niezależną barierę ochronną.
- Warstwy obrony w kampusie:
- Bezpieczeństwo fizyczne: kontrola dostępu do serwerowni MDF i szaf IDF.
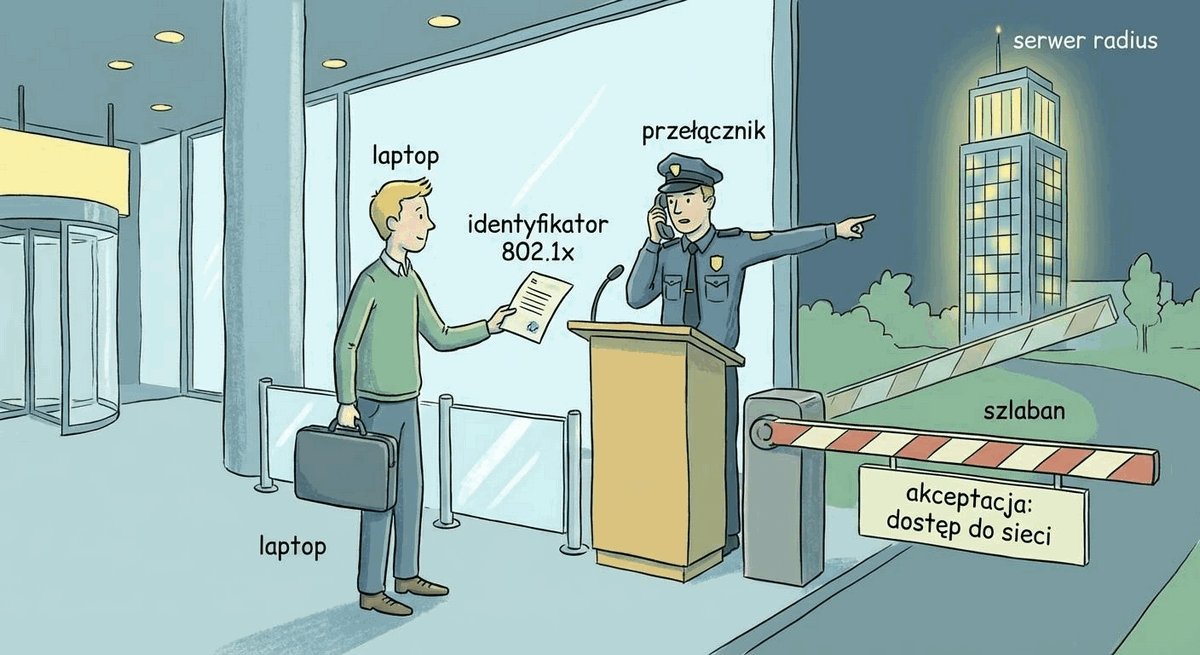
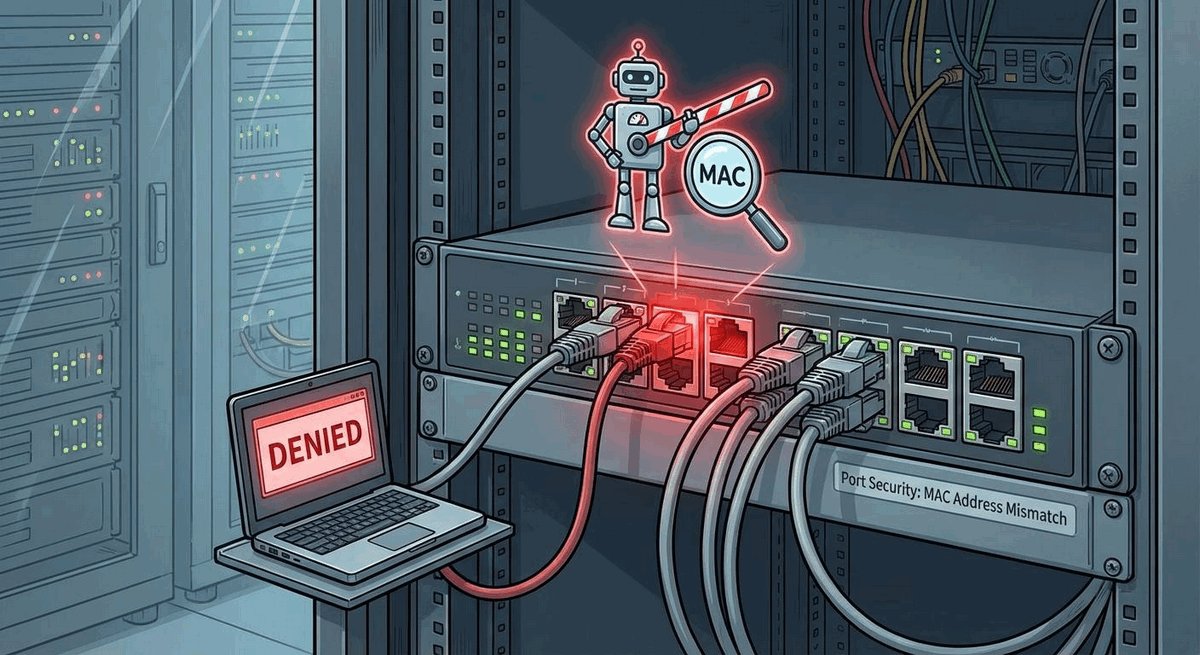
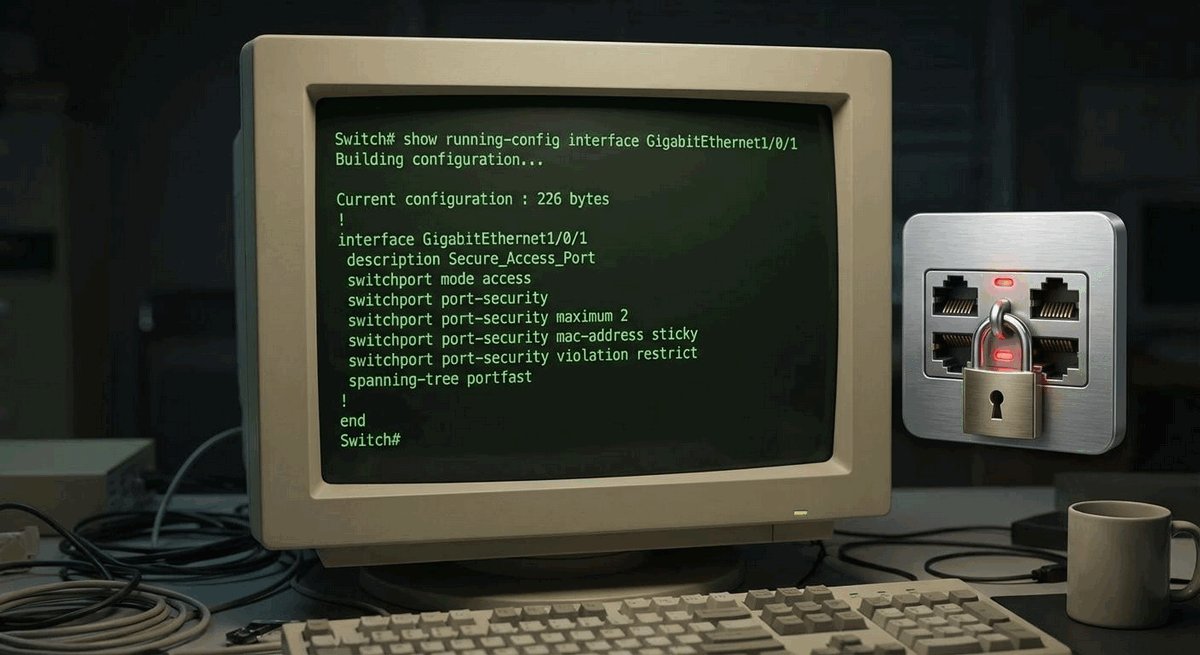
- Bezpieczeństwo warstwy 2: 802.1X, Port Security, DHCP Snooping, DAI.
- Bezpieczeństwo sieciowe: segmentacja VLAN, zapory wewnętrzne ISFW, zapory brzegowe, listy ACL.
- Bezpieczeństwo transportu i aplikacji: inspekcja NGFW, IPS, ochrona DNS RPZ, szyfrowanie TLS 1.3.
- Bezpieczeństwo hosta i tożsamości: antywirus EDR, uwierzytelnianie MFA, audyt logów.
Strategia obrony w głąb (Defense in Depth) zakłada budowę wielowarstwowego pancerza sieciowego, uniemożliwiającego kompromitację całego środowiska po przełamaniu pojedynczego zabezpieczenia brzegowego.
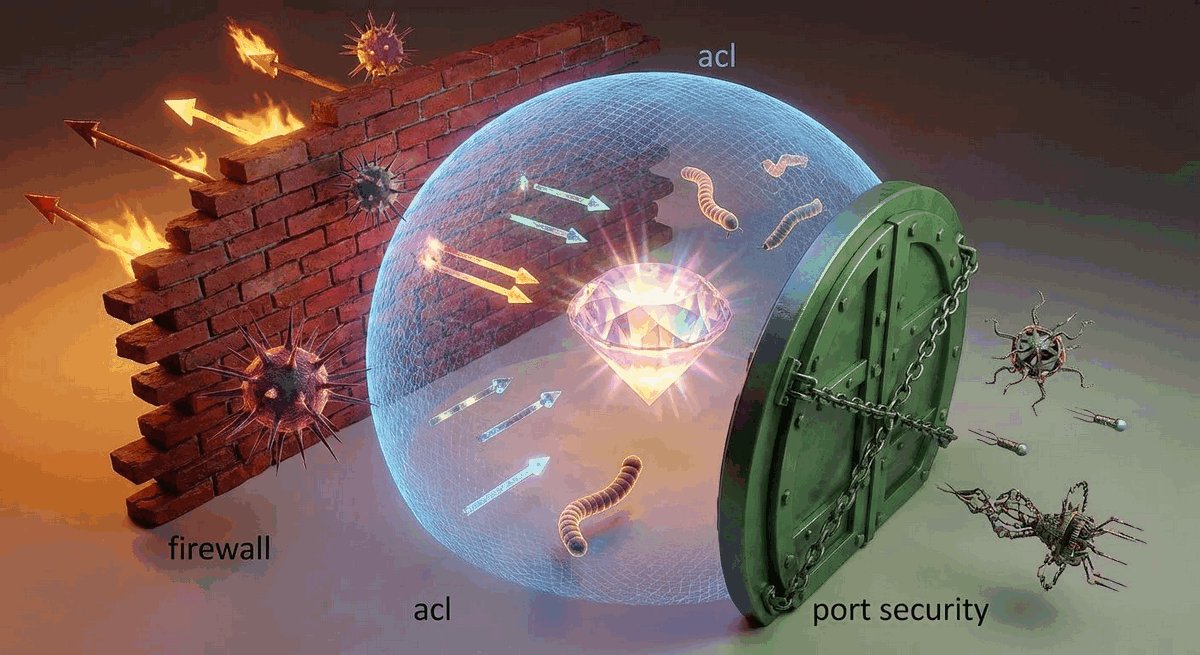
Strategia obrony w głąb (Defense in Depth) zakłada budowę wielowarstwowego systemu zabezpieczeń, w którym kompromitacja pojedynczego mechanizmu obronnego nie prowadzi do natychmiastowego przejęcia kontroli nad całą siecią kampusową.
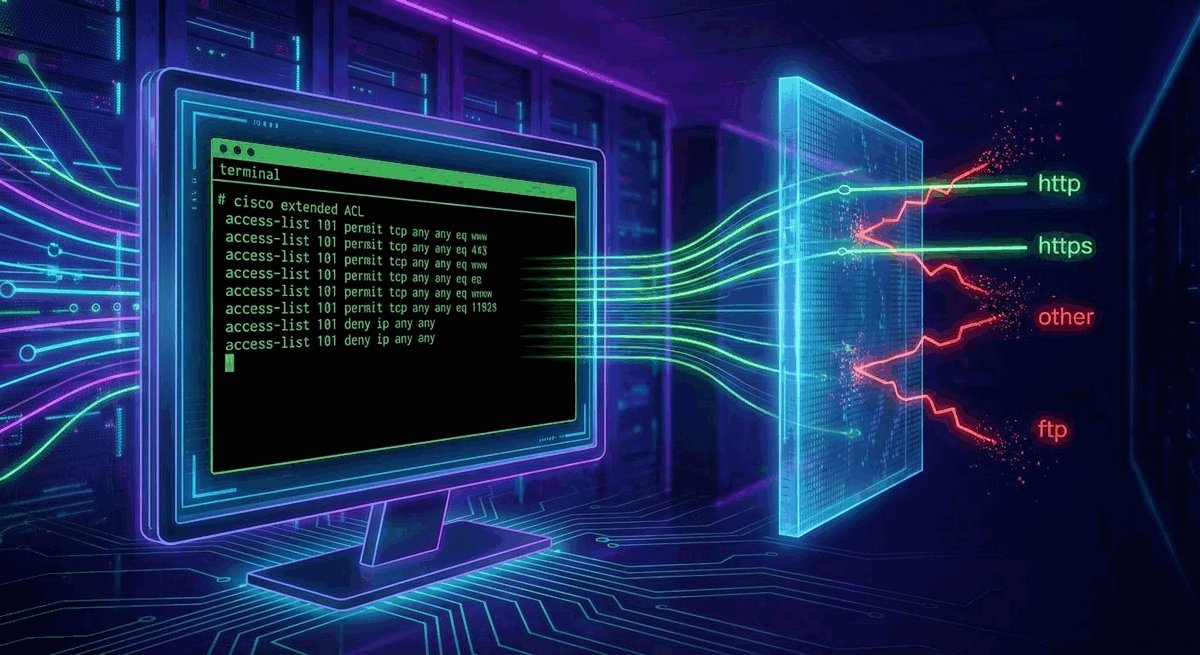
Kolejne linie obrony obejmują: fizyczne bezpieczeństwo węzłów i szaf rackowych, kontrolę dostępu do medium w warstwie 2 (802.1X, DAI), bezstanową filtrację ACL w warstwie 3, stanowe zapory sieciowe NGFW w warstwach 4-7, aż po ochronę stacji końcowych (EDR) i ciągły monitoring telemetryczny.
W praktyce inżynierskiej koncepcja Defense in Depth oznacza eliminację jakichkolwiek pojedynczych punktów odporności. Jeżeli atakujący zdoła przełamać zabezpieczenia portu dostępowego poprzez sfałszowanie adresu MAC, napotka kolejną barierę w postaci dynamicznej inspekcji ARP (DAI) oraz zapory ISFW segmentującej ruch między wydziałami. Taka architektura zmusza potencjalnego intruza do pokonywania kolejnych, niezależnych warstw ochronnych, co drastycznie wydłuża czas ataku i zwiększa prawdopodobieństwo jego wykrycia przez systemy monitoringu telemetrycznego.
Równie istotnym aspektem strategii obrony w głąb jest redundancja mechanizmów uwierzytelniania i kontroli integralności danych. Awaria jednego z elementów, na przykład modułu antywirusowego w locie na zaporze NGFW, nie paraliżuje działania całej infrastruktury, ponieważ ruch jest równolegle filtrowany przez listy ACL w przełącznikach dystrybucyjnych oraz systemy EDR zainstalowane bezpośrednio na serwerach aplikacyjnych uczelni.
Skróty użyte w tym slajdzie:
Defense in Depth (Defense in Depth Architecture) - Strategia wielowarstwowej obrony infrastruktury obejmująca bezpieczeństwo fizyczne, sieciowe, hostów i danych.
SPOF (Single Point of Failure) - Pojedynczy punkt awarii mogący sparaliżować funkcjonowanie całego systemu teleinformatycznego.