Wykład 5: Wirtualne sieci lokalne (VLAN), zaawansowana segmentacja i routing między-VLAN

1/54

Wirtualne sieci lokalne (VLAN), zaawansowana segmentacja i routing między-VLAN

Slajd tytułowy definiujący zakres wykładu poświęconego segmentacji logicznej i routingowi L3.

Wykład 5: Wirtualne sieci lokalne (VLAN), zaawansowana segmentacja i routing między-VLAN

  • Tytuł wykładu i kontekst inżynierski: logiczna separacja ruchu sieciowego i integracja z routingiem wielowarstwowym.
  • Zakres zagadnień: od standardu IEEE 802.1Q i portów magistralnych, przez Private VLAN i izolację portów, po dynamiczne przypisywanie VLAN, integrację z WLAN i routing L3.
  • Rozwinięcie prezentacji o zaawansowane mechanizmy separacji wymagane w kampusie wielobudynkowym.
  • Miejsce w programie: fundament organizacji logicznej warstwy dostępu i dystrybucji.
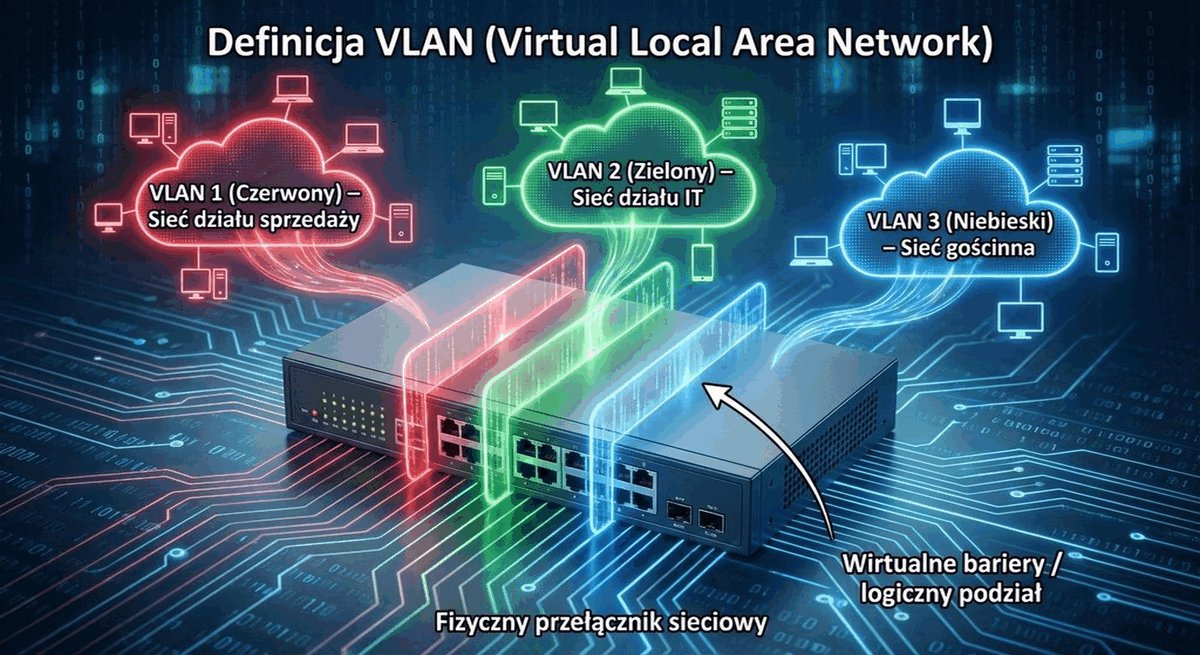
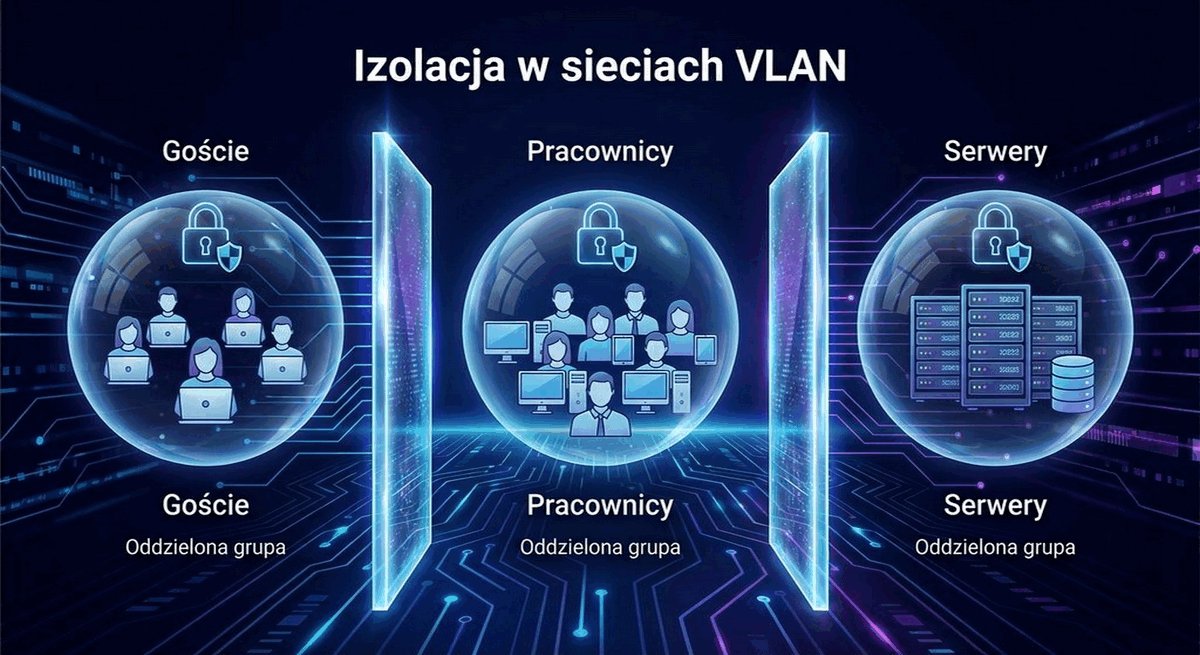
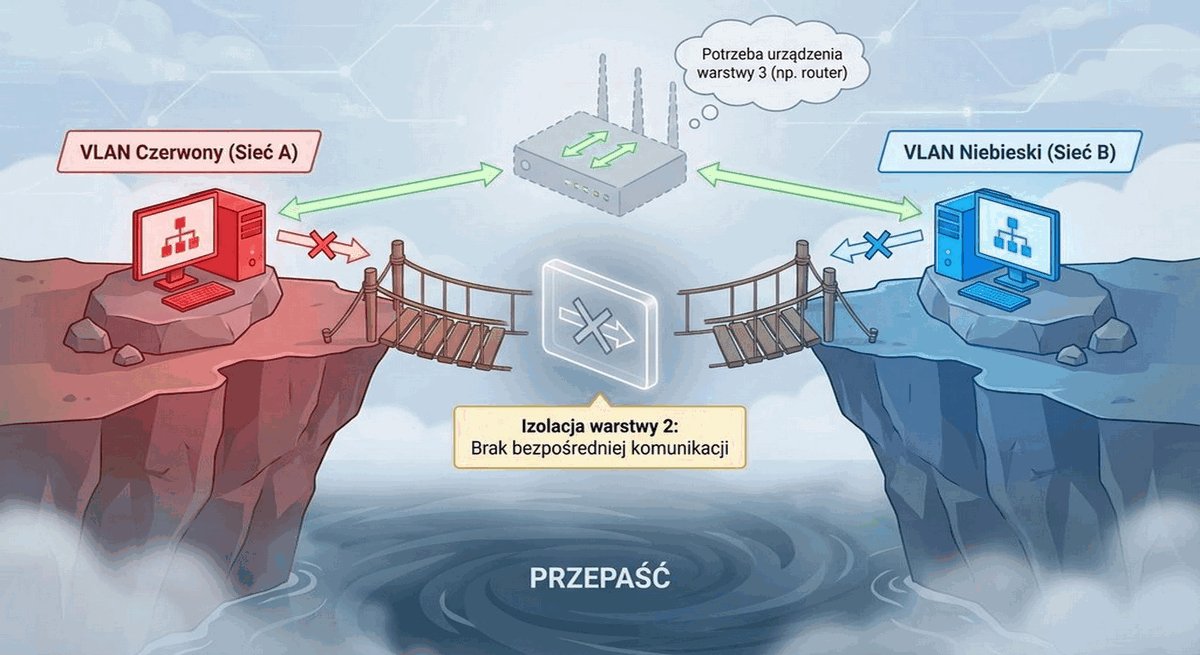
Wirtualna sieć lokalna (Virtual Local Area Network, VLAN) to logicznie wyodrębniona domena rozgłoszeniowa w obrębie fizycznej infrastruktury przełączników sieciowych, umożliwiająca separację ruchu bez względu na fizyczne położenie urządzeń końcowych.
Ilustracja techniczna do slajdu 1: Wirtualne sieci lokalne (VLAN), zaawansowana segmentacja i routing między-VLAN

Segmentacja logiczna infrastruktury teleinformatycznej z wykorzystaniem wirtualnych sieci lokalnych (VLAN) jest podstawą projektowania nowoczesnych sieci kampusowych. Pozwala na uniezależnienie logicznej topologii sieci od fizycznego rozmieszczenia okablowania strukturalnego oraz przełączników w budynkach.

Wdrożenie technologii VLAN w warstwie 2 i integracja z routingiem warstwy 3 modelu OSI umożliwia skuteczne ograniczenie propagacji ruchu rozgłoszeniowego, separację środowisk o odmiennych poziomach zaufania oraz precyzyjne egzekwowanie polityk bezpieczeństwa na granicy domen sieciowych.

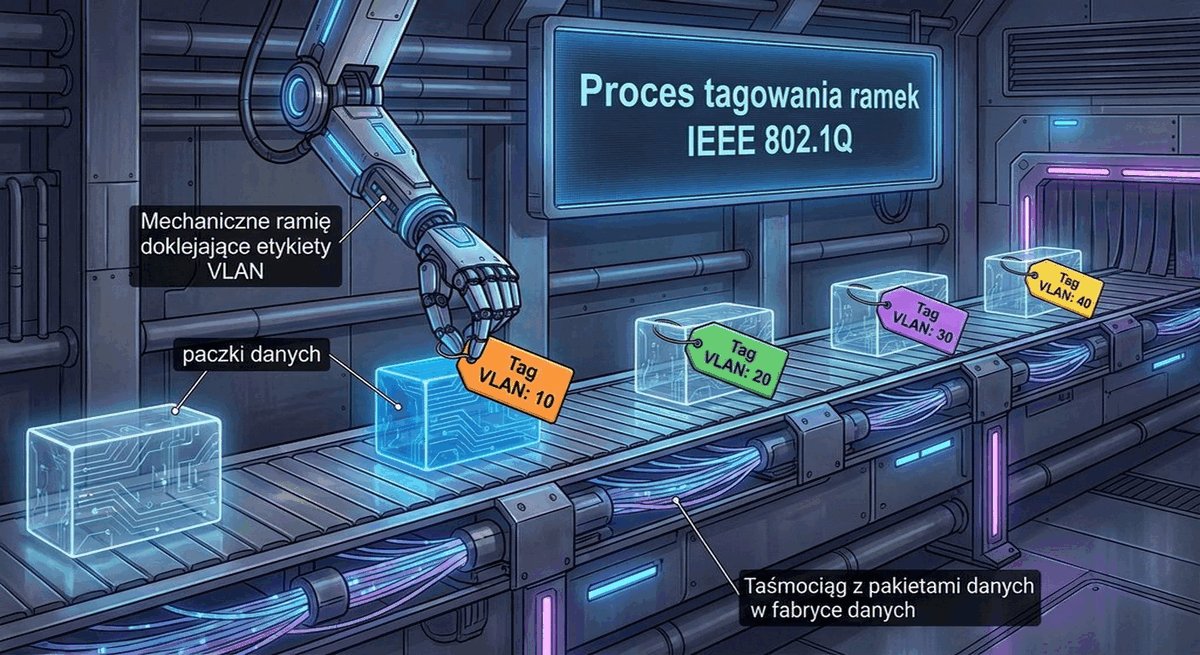
W praktyce inżynierskiej segmentacja VLAN nie ogranicza się jedynie do odseparowania działów administracji od laboratoriów dydaktycznych, lecz stanowi fundament pod budowę środowisk wielousługowych. Współczesne instalacje kampusowe integrują w jednej infrastrukturze fizycznej transmisję danych użytkowników, telefonię VoIP, systemy monitoringu wizyjnego IP oraz automatykę budynkową BMS. Zastosowanie dedykowanych sieci wirtualnych dla każdego z tych podsystemów pozwala na precyzyjne dopasowanie parametrów jakościowych QoS (Quality of Service) oraz minimalizację wektorów potencjalnych ataków sieciowych.

Warto podkreślić, że współczesna inżynieria kampusowa coraz częściej łączy klasyczne wirtualne sieci lokalne ze standaryzowaną wirtualizacją nakładkową opartą na protokole VXLAN (Virtual Extensible LAN) oraz płaszczyźnie sterowania BGP EVPN. Choć na poziomie dostępowym stacja robocza nadal komunikuje się ze zwykłym portem 802.1Q, w szkielecie sieci pakiety są enkapsulowane w nagłówki UDP. Rozwiązanie to pozwala na elastyczne przenoszenie domen rozgłoszeniowych ponad trasowanym szkieletem warstwy 3 bez negatywnych konsekwencji związanych z rozciąganiem klasycznego drzewa rozpinającego Spanning Tree.

Skróty użyte w tym slajdzie:
VLAN (Virtual Local Area Network) - Logiczna sieć lokalna wydzielona w ramach fizycznej infrastruktury przełączników warstwy 2.
OSI (Open Systems Interconnection) - Siedmiowarstwowy model odniesienia komunikacji sieciowej ISO/IEC 7498-1.
L2 (Layer 2 (Data Link Layer)) - Warstwa łącza danych odpowiedzialna za bezpośrednią transmisję ramek na podstawie adresów fizycznych MAC.
L3 (Layer 3 (Network Layer)) - Warstwa sieciowa odpowiedzialna za logiczne adresowanie pakietów (IPv4/IPv6) oraz routing międzysieciowy.
IEEE (Institute of Electrical and Electronics Engineers) - Międzynarodowa organizacja inżynierska opracowująca standardy sieciowe z rodziny 802.

2/54

Cel i agenda wykładu

Przedstawienie harmonogramu wykładu i kluczowych zagadnień.

Wykład 5: Cel i agenda wykładu

  • Część 1: fundamenty VLAN i ramka ze znacznikiem IEEE 802.1Q.
  • Część 2: porty dostępowe (Access) i magistralne (Trunk) oraz pojęcie Native VLAN.
  • Część 3: separacja portów i technologia Private VLAN (PVLAN) w akademikach i laboratoriach.
  • Część 4: integracja sieci VLAN ze środowiskiem bezprzewodowym WLAN.
  • Część 5: dynamiczne przypisywanie VLAN (Dynamic VLAN per MAC, 802.1X, RADIUS).
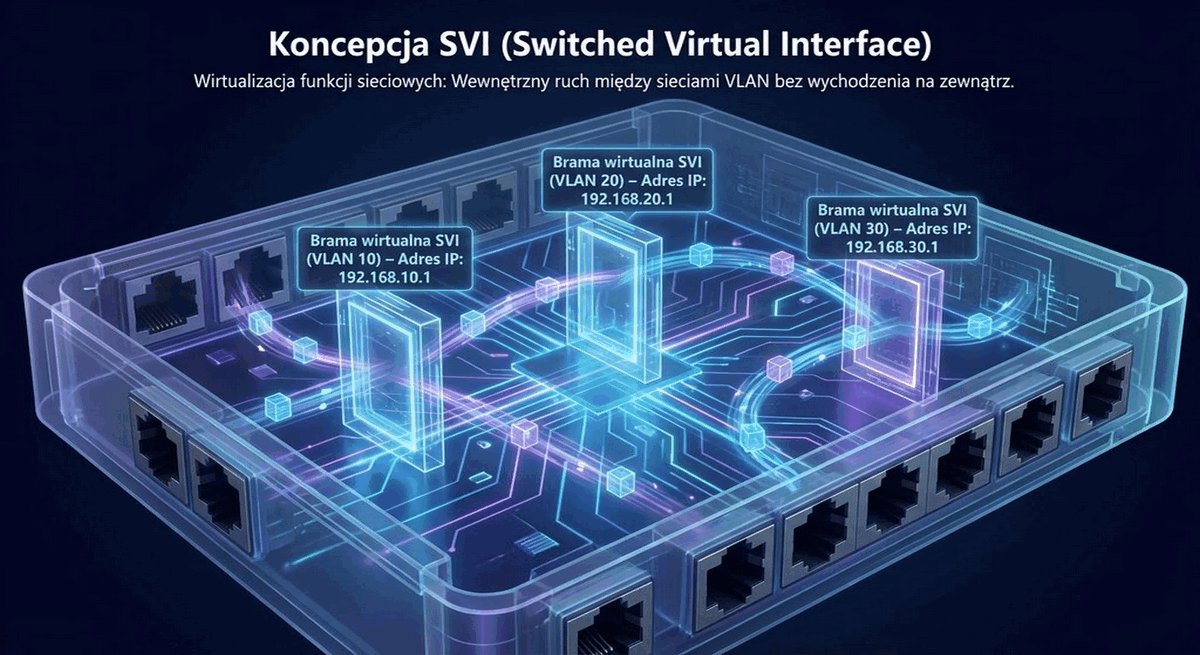
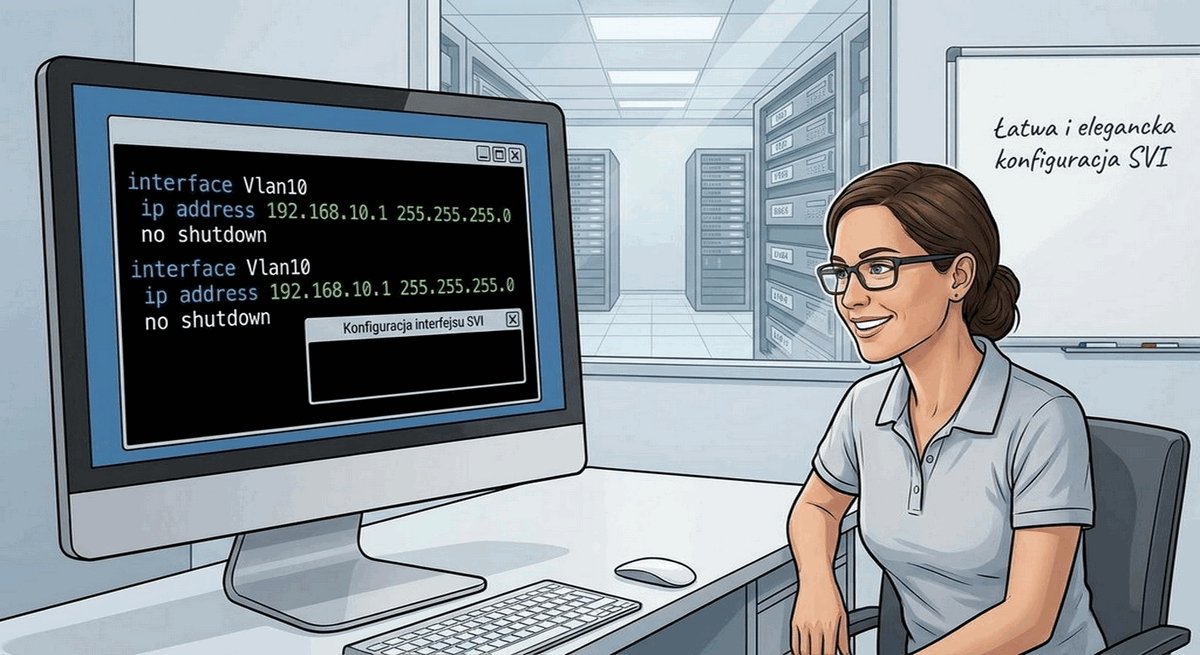
  • Część 6: routing między-VLAN - router-on-a-stick a przełączniki wielowarstwowe L3 (SVI, routed ports).
  • Część 7: zasady projektowania schematu VLAN i podsieci w kampusie.
  • Część 8: bezpieczeństwo sieci VLAN (VLAN hopping, ochrona DTP, utwardzanie konfiguracji).
  • Część 9: podsumowanie wykładu i wnioski inżynierskie.
Plan wykładu systematyzuje proces poznawczy: rozpoczyna się od analizy problemów płaskiej sieci L2, przez standardy tagowania 802.1Q i architekturę Private VLAN, po technologie routingu wielowarstwowego i utwardzanie konfiguracji.
Ilustracja techniczna do slajdu 2: Cel i agenda wykładu

Ten wykład przedstawia całościowe spojrzenie inżynierskie na problematykę wirtualizacji sieci lokalnych: od fizycznych i logicznych ograniczeń płaskich domen L2, przez standard znakowania ramek IEEE 802.1Q i zaawansowaną izolację Private VLAN, aż po architekturę routingu między-VLAN.

Szczegółowej analizie poddano mechanizmy dynamicznego przypisywania użytkowników do podsieci z wykorzystaniem standardu IEEE 802.1X oraz serwerów RADIUS, a także sprzętową akcelerację routingu w układach ASIC/TCAM przełączników wielowarstwowych oraz wektory ataków na protokoły warstwy łącza danych.

Struktura wykładu kładzie szczególny nacisk na przejście od warstwy koncepcyjnej do implementacji sprzętowej w środowiskach wielowarstwowych. Studenci poznają nie tylko reguły konfiguracji poszczególnych technologii w systemach sieciowych klasy enterprise, lecz przede wszystkim zrozumieją kompromisy inżynierskie pomiędzy prostotą topologii a jej podatnością na awarie. Pozwoli to wykształcić umiejętność krytycznej oceny gotowych projektów sieciowych pod kątem zgodności z normami bezpieczeństwa teleinformatycznego.

Skróty użyte w tym slajdzie:
VID (VLAN Identifier) - 12-bitowe pole w nagłówku 802.1Q określające przynależność ramki do konkretnej sieci wirtualnej (zakres 1-4094).
TPID (Tag Protocol Identifier) - 16-bitowe pole identyfikujące typ protokołu tagowania (dla IEEE 802.1Q wynosi stałą wartość 0x8100).
PVLAN (Private VLAN) - Technologia zaawansowanej separacji urządzeń abonenckich w ramach tej samej podsieci i wspólnego VLAN-u nadrzędnego.
WLAN (Wireless Local Area Network) - Lokalna sieć bezprzewodowa oparta na standardach z rodziny IEEE 802.11.
RADIUS (Remote Authentication Dial-In User Service) - Protokół sieciowy klasy AAA (RFC 2865) służący do centralnego uwierzytelniania, autoryzacji i rozliczania.
SVI (Switched Virtual Interface) - Logiczny interfejs warstwy 3 na przełączniku wielowarstwowym zapewniający routing dla powiązanego VLAN-u.
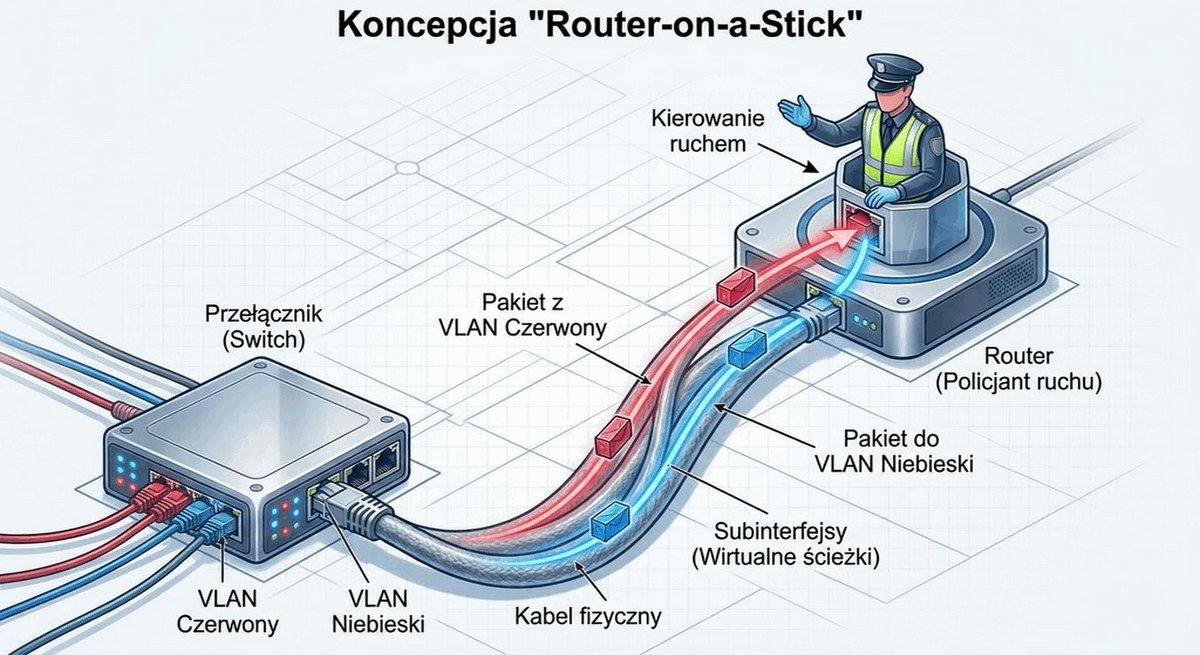
ROAS (Router-on-a-Stick) - Architektura routingu między-VLAN wykorzystująca pojedynczy fizyczny interfejs routera podzielony na podinterfejsy logiczne.

3/54

Normy techniczne i standardy odniesienia

Zestawienie międzynarodowych dokumentów normalizacyjnych.

Wykład 5: Normy techniczne i standardy odniesienia

  • Standard mostkowania i sieci wirtualnych: IEEE 802.1Q-2022, Bridges and Bridged Networks.
  • Standard uwierzytelniania w warstwie 2: IEEE 802.1X-2020, Port-Based Network Access Control.
  • Standard atrybutów autoryzacji sieciowej: IETF RFC 2868, RADIUS Attributes for Tunnel Protocol Support (VLAN Assignment).
  • Standardy routingu wielowarstwowego: IETF RFC 1812, Requirements for IP Version 4 Routers.
  • Wytyczne projektowe Cisco Validated Designs dla sieci kampusowych.
Normy techniczne IEEE (IEEE 802.1Q, IEEE 802.1X) oraz dokumenty IETF (RFC 2868, RFC 3580) stanowią międzynarodowy fundament standaryzacji segmentacji logicznej oraz dynamicznego przypisywania użytkowników do sieci.
Ilustracja techniczna do slajdu 3: Normy techniczne i standardy odniesienia

Projektowanie segmentacji kampusowej wymaga ścisłego przestrzegania międzynarodowych norm IEEE oraz specyfikacji IETF RFC. Standard IEEE 802.1Q-2022 definiuje uniwersalny format mostkowania i znakowania ramek, zastępując historyczne, własnościowe rozwiązania producentów.

W obszarze uwierzytelniania i kontroli dostępu do portów kluczową rolę odgrywa norma IEEE 802.1X powiązana z dokumentami IETF RFC 2868 oraz RFC 3580 określającymi atrybuty tunelowania RADIUS dla sieci VLAN. Standardy te uzupełniają zalecenia Cisco Validated Design (CVD) oraz krajowe regulacje z zakresu ochrony danych osobowych i cyberbezpieczeństwa.

Warto podkreślić ewolucję normy IEEE 802.1Q, która w swojej najnowszej skonsolidowanej wersji IEEE 802.1Q-2022 wchłonęła wcześniejsze standardy, w tym protokoły drzewa rozpinającego (802.1D, 802.1w, 802.1s) oraz mostkowanie w centrach danych. Z kolei standard IEEE 802.1X w połączeniu z protokołem EAP (Extensible Authentication Protocol) stanowi dziś fundament koncepcji zerowego zaufania (Zero Trust) w warstwie dostępu, gdzie tożsamość urządzenia lub użytkownika determinuje dynamiczne przypisanie do określonego segmentu sieciowego.

Skróty użyte w tym slajdzie:
IETF (Internet Engineering Task Force) - Międzynarodowy komitet inżynierski odpowiedzialny za standaryzację protokołów internetowych w formie dokumentów RFC.
RFC (Request for Comments) - Formalny dokument techniczny publikowany przez IETF definiujący standardy i protokoły sieciowe.
PKN (Polski Komitet Normalizacyjny) - Krajowa jednostka normalizacyjna odpowiedzialna za zatwierdzanie i publikację Polskich Norm (PN).
CVD (Cisco Validated Design) - Oficjalny zbiór zweryfikowanych architektur i najlepszych praktyk projektowych dla sieci kampusowych.

4/54

Problem płaskiej sieci warstwy 2: wspólna domena rozgłoszeniowa

Przypomnienie ograniczeń braku segmentacji logicznej w kampusie.

Wykład 5: Problem płaskiej sieci warstwy 2: wspólna domena rozgłoszeniowa

  • Wspólna domena rozgłoszeniowa (Broadcast Domain): każdy pakiet rozgłoszeniowy trafia do wszystkich urządzeń wpiętych do przełączników.
  • Zagrożenia wydajnościowe: niepotrzebne obciążenie interfejsów sieciowych tysięcy komputerów, spadek przepustowości.
  • Zagrożenia bezpieczeństwa: każdy użytkownik może uruchomić analizator pakietów (np. Wireshark) i podsłuchiwać nieszyfrowany ruch w podsieci.
  • Brak izolacji awarii: błąd karty sieciowej lub pętla w jednym pokoju paraliżuje całą uczelnię.
  • Wniosek: konieczność fizycznego lub logicznego podziału infrastruktury na odrębne segmenty.
Płaska sieć (Flat Network) to topologia ethernetowa, w której wszystkie urządzenia współdzielą pojedynczą domenę rozgłoszeniową, co w dużych sieciach kampusowych prowadzi do przeciążenia procesorów stacji roboczych masowym ruchem rozgłoszeniowym BUM.
Ilustracja techniczna do slajdu 4: Problem płaskiej sieci warstwy 2: wspólna domena rozgłoszeniowa

Płaska sieć warstwy 2 (Flat Network), pozbawiona podziału na wirtualne segmenty, tworzy pojedynczą, rozległą domenę rozgłoszeniową obejmującą wszystkie podłączone urządzenia końcowe i porty przełączników. W kampusie z tysiącami hostów model ten prowadzi do zapaści wydajnościowej.

Każda ramka rozgłoszeniowa (np. zapytanie ARP, anonsy usług sieciowych) musi zostać powielona przez przełączniki na każdy port w sieci i obsłużona programowo przez procesor każdej stacji roboczej. Generuje to stały szum transmisyjny, drenuje pasmo łączy szkieletowych i uniemożliwia jakąkolwiek izolację incydentów bezpieczeństwa.

Oprócz degradacji wydajności procesorów stacji roboczych, sieć płaska wykazuje krytyczną podatność na zjawisko burzy rozgłoszeniowej (Broadcast Storm). Wystarczy przypadkowe spięcie dwóch portów kablem krosowym przez użytkownika lub awaria mechanizmu wykrywania pętli, aby pakiety rozgłoszeniowe krążyły w nieskończoność, doprowadzając do natychmiastowego nasycenia łączy i paraliżu operacyjnego całego kampusu. Brak podziału na mniejsze segmenty uniemożliwia również lokalizację źródła awarii bez czasochłonnego odłączania całych pionów dystrybucyjnych.

Skróty użyte w tym slajdzie:
MAC (Media Access Control) - Fizyczny 48-bitowy adres unikalny przypisany do interfejsu sieciowego w warstwie łącza danych.
CAM (Content Addressable Memory) - Szybka pamięć asocjacyjna przełącznika przechowująca tablicę powiązań adresów MAC z portami fizycznymi.
ARP (Address Resolution Protocol) - Protokół warstwy 2 (RFC 826) służący do mapowania logicznego adresu IPv4 na adres fizyczny MAC.
NIC (Network Interface Card) - Fizyczna karta sieciowa zainstalowana w urządzeniu końcowym realizująca interfejs warstwy 1 i 2.

5/54

Koncepcja wirtualnej sieci lokalnej (VLAN)

Definicja logicznego podziału przełącznika fizycznego.

Wykład 5: Koncepcja wirtualnej sieci lokalnej (VLAN)

  • Pojęcie VLAN (Virtual Local Area Network): logicznie wydzielona sieć lokalna w obrębie jednego lub wielu fizycznych przełączników.
  • Zasada działania: przełącznik traktuje każdy VLAN jako całkowicie odrębny przełącznik wirtualny.
  • Izolacja w warstwie 2: stacja w VLAN 10 nie może bezpośrednio komunikować się ze stacją w VLAN 20 na poziomie ramek Ethernet, nawet jeśli są wpięte do sąsiednich gniazd tego samego przełącznika.
  • Relacja VLAN do podsieci IP: w standardowym projektowaniu inżynierskim każdemu numerowi VLAN odpowiada dokładnie jedna podsieć IP (relacja 1:1).
Independent VLAN Learning (IVL) to znormalizowany w IEEE 802.1Q mechanizm uczenia się adresów MAC, w którym przełącznik prowadzi całkowicie niezależną tablicę komutacji dla każdego identyfikatora VLAN, gwarantując izolację ruchu L2.
Ilustracja techniczna do slajdu 5: Koncepcja wirtualnej sieci lokalnej (VLAN)

Wirtualna sieć lokalna (VLAN) dzieli fizyczny przełącznik na poziomie logicznym na wiele niezależnych jednostek komutacyjnych. Przełącznik implementuje mechanizm Independent VLAN Learning (IVL), utrzymując odrębną tablicę adresów fizycznych MAC dla każdego identyfikatora VLAN.

Stacje robocze podłączone do portów przypisanych do odmiennych sieci VLAN nie mogą komunikować się ze sobą bezpośrednio w warstwie 2, nawet jeśli fizycznie znajdują się w tym samym module przełącznika. Izolacja ta jest egzekwowana sprzętowo w krzemie przełącznika z pełną prędkością interfejsów (line-rate).

Z inżynierskiego punktu widzenia kluczową cechą architektury VLAN jest ścisła relacja jeden do jednego (1:1) pomiędzy identyfikatorem VLAN a podsiecią protokołu internetowego (IPv4 oraz IPv6). Choć teoretycznie możliwe jest przypisanie wielu podsieci do jednego VLAN-u (tzw. IP multinetting), w projektowaniu sieci kampusowych uznaje się to za błąd architektoniczny, który utrudnia zarządzanie bramami domyślnymi i zaciera granice polityk bezpieczeństwa egzekwowanych na przełącznikach warstwy 3.

Skróty użyte w tym slajdzie:
PDU (Protocol Data Unit) - Jednostka danych protokołu określana w warstwie 2 jako ramka (Frame), a w warstwie 3 jako pakiet (Packet).
ASIC (Application-Specific Integrated Circuit) - Wyspecjalizowany układ scalony realizujący sprzętowe przełączanie ramek z pełną prędkością łącza (line-rate).
LAN (Local Area Network) - Lokalna sieć komputerowa łącząca stacje robocze i serwery na ograniczonym obszarze geograficznym.

6/54

Korzyści z wdrożenia VLAN: redukcja domen rozgłoszeniowych

Optymalizacja ruchu transmisyjnego w skali całego obiektu.

Wykład 5: Korzyści z wdrożenia VLAN: redukcja domen rozgłoszeniowych

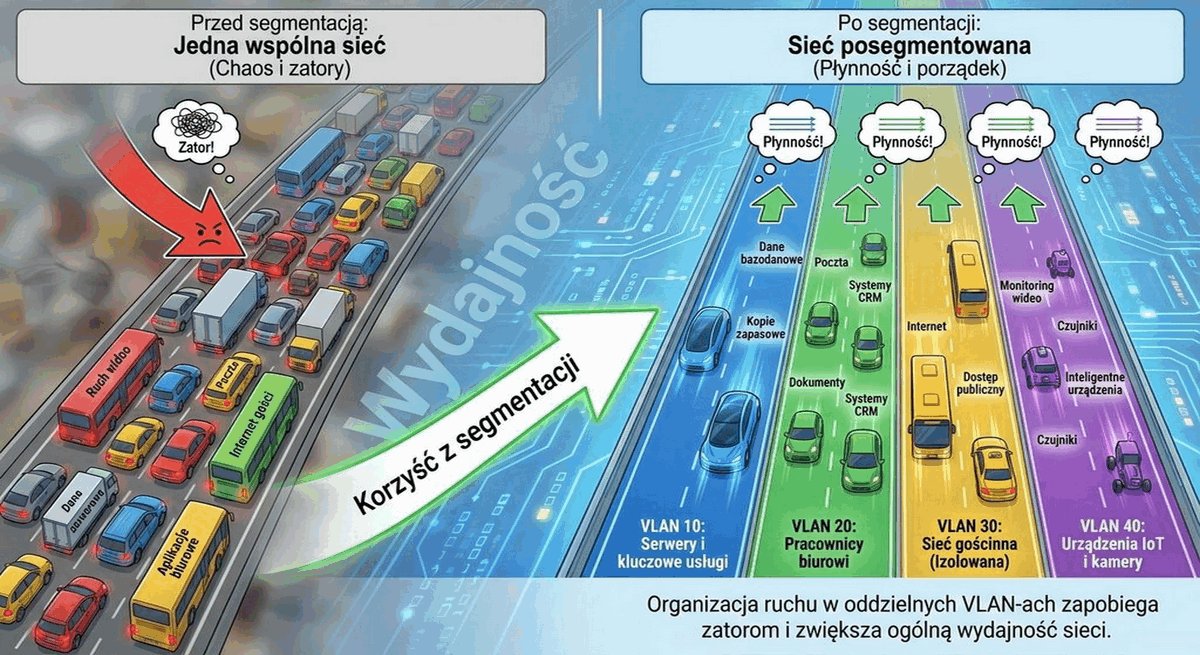
  • Ograniczenie zasięgu rozgłoszeń: ramka broadcast (np. zapytanie ARP, DHCP Discover) jest powielana wyłącznie na porty należące do tego samego VLAN-u.
  • Wyciszenie sieci: stacje robocze nie przetwarzają zbędnego szumu rozgłoszeniowego generowanego przez inne wydziały czy urządzenia IoT.
  • Uwolnienie pasma transmisyjnego na łączach dosyłowych.
  • Możliwość precyzyjnego skalowania liczby stacji roboczych w kampusie.
Domena rozgłoszeniowa (Broadcast Domain) to logiczny obszar sieci, w którym każda stacja odbiera ramki rozgłoszeniowe nadane przez dowolnego innego członka domeny; wdrożenie VLAN pozwala na jej kontrolowane ograniczenie do maksymalnie 250-500 hostów.
Ilustracja techniczna do slajdu 6: Korzyści z wdrożenia VLAN: redukcja domen rozgłoszeniowych

Główną korzyścią techniczną z implementacji VLAN w kampusie jest drastyczna redukcja rozmiaru pojedynczej domeny rozgłoszeniowej. Zgodnie z najlepszymi praktykami inżynierskimi pojedyncza domena rozgłoszeniowa powinna liczyć maksymalnie od 250 do 500 aktywnych urządzeń końcowych.

Zmniejszenie liczby stacji w domenie ogranicza zalewanie sieci ruchem typu BUM (Broadcast, Unknown unicast, Multicast). Przekłada się to bezpośrednio na mniejsze zużycie pamięci buforowej w przełącznikach, redukcję przerw w przetwarzaniu na procesorach hostów oraz eliminację ryzyka powstawania zjawiska ARP Storm.

Projektując rozmiar domen rozgłoszeniowych, inżynier sieciowy kieruje się zasadą ograniczania liczby hostów w pojedynczym segmencie do maksymalnie 250-500 urządzeń (najczęściej maska /24 lub /23). Pozwala to zachować optymalne proporcje pomiędzy ruchem użytecznym a narzutem protokołów sygnalizacyjnych, takich jak ARP w IPv4 czy NDP (Neighbor Discovery Protocol) w IPv6. Mniejsza domena rozgłoszeniowa oznacza także krótszy czas stabilizacji tablic routingu i filtrów bezpieczeństwa w przypadku awarii węzła dostępowego.

Skróty użyte w tym slajdzie:
BUM (Broadcast, Unknown unicast, Multicast) - Kategoria ruchu sieciowego zalewającego wszystkie aktywne porty w ramach danej domeny rozgłoszeniowej.
CPU (Central Processing Unit) - Procesor główny urządzeń sieciowych odpowiedzialny za zadania płaszczyzny sterowania (Control Plane).
MTU (Maximum Transmission Unit) - Maksymalny rozmiar jednostki danych protokołu (dla standardowego Ethernetu wynosi 1500 bajtów).
QoS (Quality of Service) - Zbiór mechanizmów gwarantujących priorytetyzację i zarządzanie pasmem dla ruchu krytycznego.

7/54

Korzyści z wdrożenia VLAN: zwiększenie bezpieczeństwa i izolacja

Wykorzystanie segmentacji jako podstawowej bariery ochronnej.

Wykład 5: Korzyści z wdrożenia VLAN: zwiększenie bezpieczeństwa i izolacja

  • Hermetyczna izolacja grup użytkowników o różnym poziomie zaufania.
  • Brak możliwości bezpośredniego skanowania portów stacji administracji przez studentów z sal laboratoryjnych.
  • Ochrona serwerów i urządzeń infrastruktury technicznej (kamery, centrale HVAC, automatyka budynkowa BMS).
  • Wymuszenie przechodzenia ruchu między segmentami przez urządzenie trasujące (router lub przełącznik L3), gdzie można wdrożyć reguły filtrowania (ACL) lub inspekcję zaporową.
Segmentacja bezpieczeństwa to architektura polegająca na logicznym rozdzieleniu zasobów o zróżnicowanym stopniu zaufania (np. studenci, administracja, systemy BMS) w odrębnych podsieciach i filtrowaniu ruchu na zaporach ogniowych i listach ACL.
Ilustracja techniczna do slajdu 7: Korzyści z wdrożenia VLAN: zwiększenie bezpieczeństwa i izolacja

Wdrożenie sieci VLAN stanowi pierwszą linię obrony w architekturze Defense-in-Depth sieci kampusowej. Umożliwia logiczne odseparowanie krytycznych zasobów uczelnianych (systemy dziekanatowe, serwery bazodanowe, telemetria BMS) od stacji ogólnodostępnych w laboratoriach i sieciach gościnnych.

Ponieważ ruch pomiędzy odrębnymi sieciami VLAN nie może być przekazywany w warstwie 2, wszelka komunikacja międzypodsieciowa musi zostać skierowana do urządzenia warstwy 3 (routera, przełącznika wielowarstwowego lub zapory ogniowej NGFW). Pozwala to na pełną inspekcję pakietów i egzekwowanie restrykcyjnych list kontroli dostępu ACL.

Bariera w warstwie 2 stanowi kluczowy element zapobiegania atakom typu Man-in-the-Middle (MitM) opartym na fałszowaniu odpowiedzi ARP (ARP Poisoning). W sieci bez segmentacji złośliwy host może bez przeszkód przechwytywać ruch pomiędzy innymi stacjami a serwerami uczelnianymi. Umieszczenie krytycznych zasobów, takich jak serwery dziekanatu czy bazy danych, w odrębnym VLAN-ie zmusza cały ruch przychodzący do przejścia przez zaporę sieciową lub listy kontroli dostępu (ACL), gdzie każdy pakiet jest poddawany drobiazgowej inspekcji.

Skróty użyte w tym slajdzie:
ACL (Access Control List) - Lista kontroli dostępu filtrująca pakiety na interfejsach sieciowych na podstawie nagłówków L2-L4.
DMZ (Demilitarized Zone) - Wydzielony logicznie segment sieci przeznaczony dla serwerów publicznych o podwyższonym rygorze bezpieczeństwa.
IDS (Intrusion Detection System) - System detekcji anomalii i prób naruszenia bezpieczeństwa w monitorowanym ruchu sieciowym.
IPS (Intrusion Prevention System) - System aktywnego blokowania zidentyfikowanych ataków i złośliwego ruchu w czasie rzeczywistym.
NGFW (Next-Generation Firewall) - Zaawansowana zapora sieciowa analizująca ruch do warstwy 7 aplikacji włącznie z kontrolą tożsamości.

8/54

Korzyści z wdrożenia VLAN: elastyczność organizacji

Niezależność logicznej struktury sieci od geograficznego rozmieszczenia portów.

Wykład 5: Korzyści z wdrożenia VLAN: elastyczność organizacji

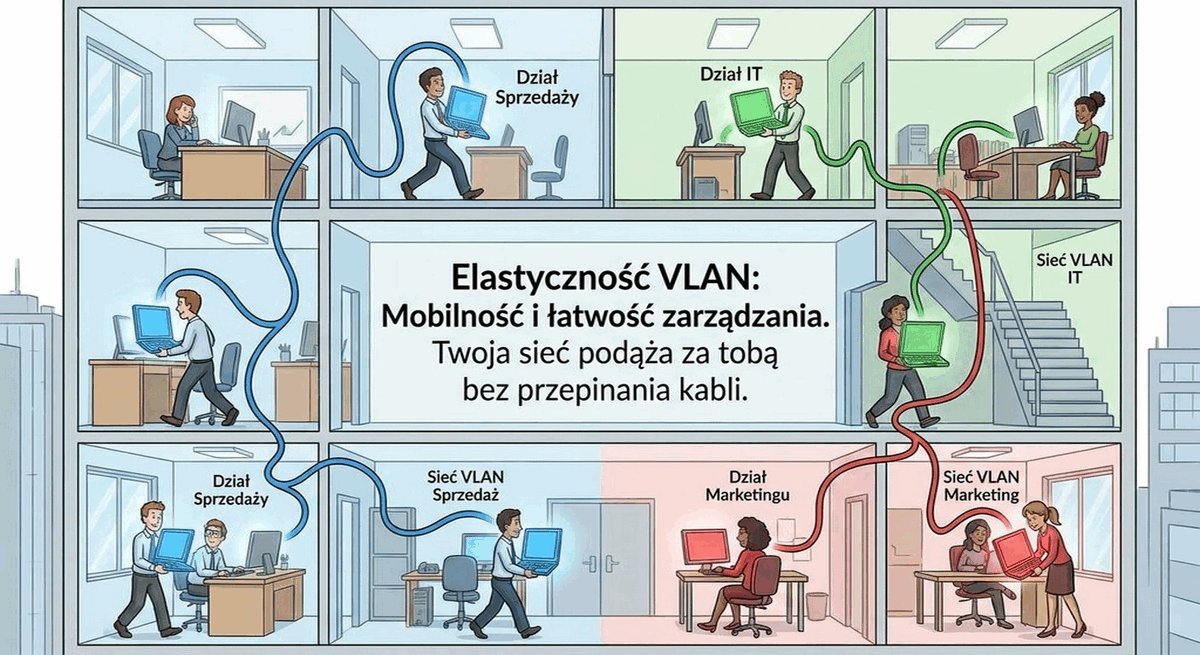
  • Grupowanie użytkowników według kryteriów funkcjonalnych (np. pracownicy dziekanatu, studenci, goście, laboratoria fizyczne), a nie lokalizacji biurka.
  • Pracownicy tego samego działu pracujący w różnych pokojach lub na różnych piętrach należą do tej samej sieci logicznej i współdzielą te same zasoby.
  • Łatwość relokacji: zmiana przypisania pokoju do innego działu wymaga jedynie zmiany konfiguracji portu na przełączniku bez konieczności przełączania kabli w szafie krosowniczej.
Elastyczność organizacyjna sieci VLAN to właściwość pozwalająca na przynależność stacji do określonej grupy logicznej na podstawie profilu użytkownika, a nie fizycznego gniazda ściennego RJ-45 w budynku kampusu.
Ilustracja techniczna do slajdu 8: Korzyści z wdrożenia VLAN: elastyczność organizacji

Sieci VLAN uniezależniają strukturę organizacyjną instytucji od fizycznego układu pomieszczeń i okablowania pionowego w budynkach kampusu. Pracownicy tego samego instytutu lub katedry mogą pracować w różnych skrzydłach obiektu, a mimo to należeć do wspólnej podsieci logicznej.

Elastyczność ta ułatwia migrację personelu, rekonfigurację zespołów badawczych oraz wdrażanie dedykowanych podsieci tematycznych bez konieczności fizycznego krosowania kabli na panelach krosowniczych w szafach teleinformatycznych IDF.

W realiach uczelnianych elastyczność ta ma ogromne znaczenie podczas reorganizacji instytutów badawczych lub tworzenia tymczasowych zespołów projektowych. Pracownik naukowy przenoszący się do innego skrzydła budynku zachowuje dostęp do swoich zasobów serwerowych bez konieczności krosowania nowych kabli w szafach dystrybucyjnych. Administrator dokonuje jedynie zmiany logicznego przypisania portu na przełączniku dostępowym za pomocą systemu zarządzania lub interfejsu wiersza poleceń (CLI).

Skróty użyte w tym slajdzie:
ID (Identifier) - Identyfikator liczbowy przypisywany zasobom sieciowym, takim jak VLAN ID lub User ID.
HR (Human Resources) - Dział kadr i płac wymagający rygorystycznej separacji logicznej danych wrażliwych od sieci ogólnej.
IT (Information Technology) - Infrastruktura informatyczna oraz pion techniczny zarządzający systemami sieciowymi.
VoIP (Voice over Internet Protocol) - Technologia przesyłania skompresowanego głosu i telekonferencji przez pakiety IP.

9/54

Typy portów na przełączniku: port dostępowy (Access Port)

Konfiguracja portu przeznaczonego dla urządzeń końcowych.

Wykład 5: Typy portów na przełączniku: port dostępowy (Access Port)

  • Definicja Access Port: port przełącznika skonfigurowany do obsługi ruchu należącego do dokładnie jednego numeru VLAN.
  • Przeznaczenie: podłączanie komputerów stacjonarnych, laptopów, drukarek sieciowych, serwerów jednoprocesorowych.
  • Format ramki na kablu: stacja robocza wysyła i odbiera standardowe ramki Ethernet bez jakichkolwiek dodatkowych znaczników (ramki nietagowane).
  • Rola przełącznika: w momencie wpłynięcia ramki na port access przełącznik wewnętrznie przypisuje jej identyfikator VLAN (VID) danego portu.
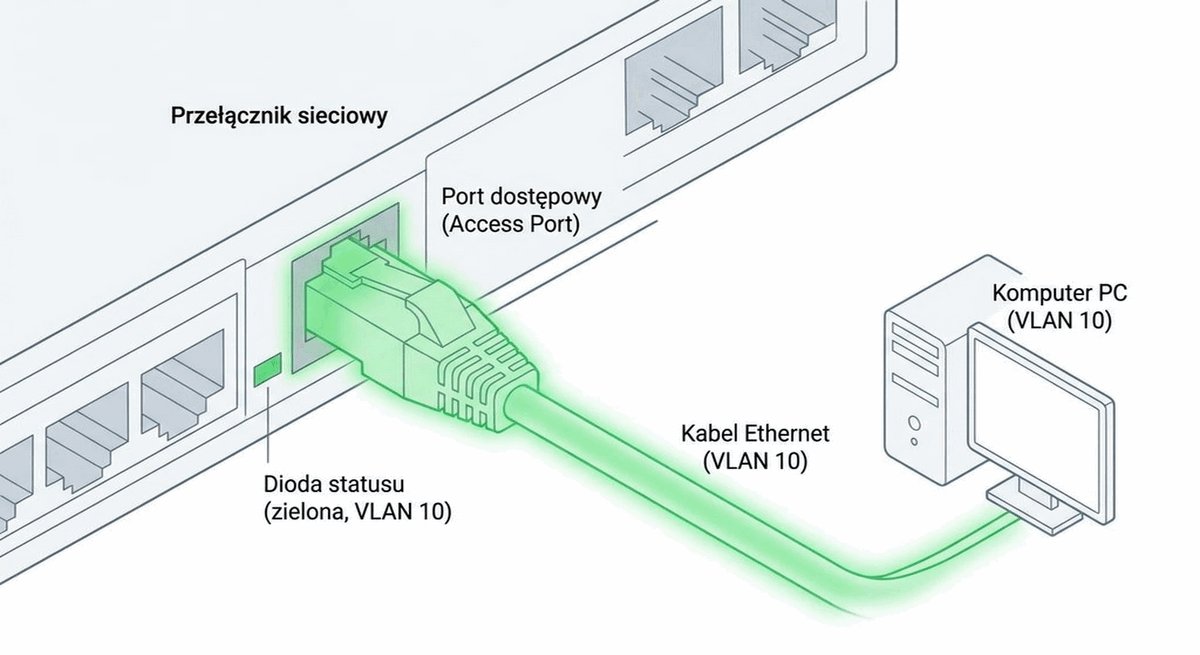
Port dostępowy (Access Port) to interfejs przełącznika sieciowego przypisany do obsługi dokładnie jednej wirtualnej sieci lokalnej (oraz opcjonalnie pomocniczego Voice VLAN dla telefonii IP), przesyłający ramki w postaci nietagowanej.
Ilustracja techniczna do slajdu 9: Typy portów na przełączniku: port dostępowy (Access Port)

Port dostępowy (Access Port) to interfejs przełącznika sieciowego dedykowany do bezpośredniego podłączania urządzeń końcowych (komputerów PC, drukarek, kamer monitoringu IP). Standardowo port ten przypisany jest do obsługi dokładnie jednej sieci VLAN.

W środowiskach kampusowych powszechnie stosuje się rozszerzenie w postaci portu hybrydowego z obsługą Voice VLAN (Auxiliary VLAN). Rozwiązanie to pozwala na podłączenie telefonu VoIP ze zintegrowanym przełącznikiem L2, przekazując ruch komputera w VLAN-ie danych nietagowanym, a pakiety głosowe w tagowanym VLAN-ie głosu z priorytetyzacją CoS 5 / DSCP 46 EF.

Szczególnym wariantem portu dostępowego jest port z obsługą Voice VLAN, określany również mianem portu hybrydowego dostępowego. Umożliwia on podłączenie telefonu VoIP, który we własnym zakresie pełni rolę 2-portowego miniprzełącznika dla komputera stacjonarnego. W takiej konfiguracji ramki pochodzące z telefonu są znakowane znacznikiem Voice VLAN z podwyższonym priorytetem CoS (Class of Service), natomiast ruch generowany przez stację roboczą pozostaje nietagowany i trafia do standardowego VLAN-u danych (Data VLAN).

Skróty użyte w tym slajdzie:
Access (Access Port) - Port przełącznika przypisany do pojedynczej sieci VLAN, obsługujący wyłącznie ramki nietagowane dla stacji końcowej.
PVID (Port VLAN Identifier) - Identyfikator sieci VLAN domyślnie przypisywany nietagowanemu ruchowi wpływającemu na dany port przełącznika.
CoS (Class of Service) - 3-bitowe pole (PCP) w nagłówku 802.1Q definiujące 8 klas priorytetu w warstwie 2.
DSCP (Differentiated Services Code Point) - 6-bitowe pole w nagłówku IP służące do zaawansowanej klasyfikacji jakości usług QoS.

10/54

Konfiguracja portu dostępowego na przełączniku kampusowym

Przykładowe reguły konfiguracyjne i polecenia weryfikacyjne.

Wykład 5: Konfiguracja portu dostępowego na przełączniku kampusowym

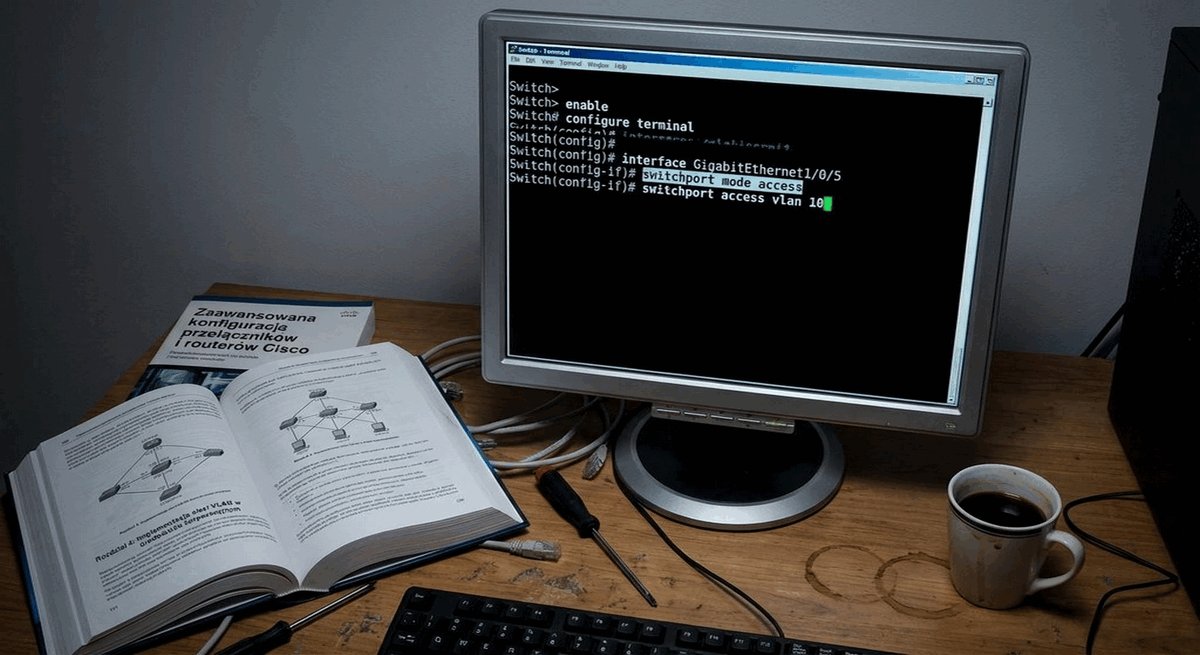
  • Procedura konfiguracji na przełączniku (standard Cisco IOS / CLI branżowe):
  • Utworzenie VLAN-u: `vlan 10`, nadanie etykiety słownej: `name Studenci_Lab`.
  • Przejście do interfejsu: `interface GigabitEthernet0/1`.
  • Wymuszenie trybu dostępowego: `switchport mode access`.
  • Przypisanie do konkretnego VLAN-u: `switchport access vlan 10`.
  • Weryfikacja stanu: analiza poleceń `show vlan brief` oraz `show interface GigabitEthernet0/1 switchport`.
Konfiguracja portu dostępowego wymaga jawnego przypisania VLAN-u poleceniem switchport access vlan, blokady ramek DTP (switchport nonegotiate), zaufania do QoS VoIP oraz włączenia zabezpieczeń STP (portfast edge i bpduguard enable).
Ilustracja techniczna do slajdu 10: Konfiguracja portu dostępowego na przełączniku kampusowym

Konfiguracja portu dostępowego w systemie Cisco IOS-XE wymaga przestrzegania rygorystycznych standardów utwardzania. Obok jawnego przypisania VLAN-u danych poleceniem switchport access vlan oraz VLAN-u głosu poleceniem switchport voice vlan, inżynier musi zablokować dynamiczną negocjację magistrali dyrektywą switchport nonegotiate.

W celu ochrony przed pętlami i optymalizacji czasu przełączania portu na interfejsach brzegowych wdraża się polecenia spanning-tree portfast edge oraz spanning-tree bpduguard enable. W przypadku obsługi aparatów VoIP kluczowe jest również wdrożenie makra auto qos voip cisco-phone chroniącego znaczniki QoS przed wyzerowaniem.

Poza podstawową deklaracją przynależności do sieci wirtualnej, bezpieczna konfiguracja portu dostępowego musi zawierać funkcję BPDU Guard w połączeniu z trybem PortFast (lub Edge Port). Mechanizmy te eliminują czas oczekiwania na przejście portu w stan przekazywania (Forwarding) dla urządzeń końcowych, a jednocześnie natychmiast blokują port (przełączają w stan err-disable) w momencie wykrycia nieautoryzowanego przełącznika rozsyłającego ramki BPDU drzewa rozpinającego Spanning Tree.

Skróty użyte w tym slajdzie:
CLI (Command Line Interface) - Tekstowy interfejs wiersza poleceń służący do konfiguracji i diagnostyki urządzeń sieciowych.
IOS (Internetwork Operating System) - System operacyjny urządzeń sieciowych firmy Cisco (oraz jego nowożytna wersja modułowa IOS-XE).
STP (Spanning Tree Protocol) - Protokół drzewa rozpinającego (IEEE 802.1D) eliminujący pętle w warstwie 2 poprzez blokowanie nadmiarowych portów.
DTP (Dynamic Trunking Protocol) - Własnościowy protokół Cisco automatycznie negocjujący stan magistrali trunk między przełącznikami.
BPDU (Bridge Protocol Data Unit) - Specjalne ramki kontrolne protokołu STP wymieniane pomiędzy przełącznikami w celu wyboru mostu głównego.

11/54

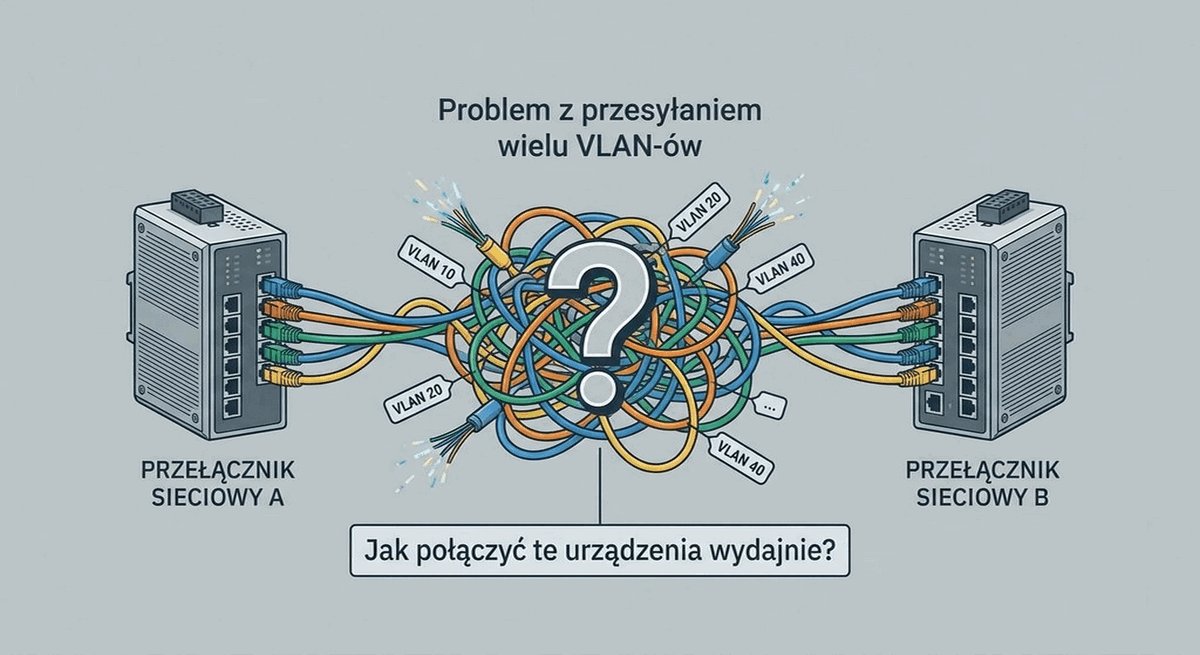
Problem łączenia przełączników: obsługa wielu VLAN-ów

Wyzwanie przesyłania ruchu wielu odizolowanych podsieci między szafami.

Wykład 5: Problem łączenia przełączników: obsługa wielu VLAN-ów

  • Sytuacja: w budynku A mamy VLAN 10, VLAN 20 i VLAN 30; w budynku B znajdują się komputery należące do tych samych VLAN-ów.
  • Rozwiązanie prymitywne: połączenie przełączników trzema osobnymi kablami (po jednym dedykowanym kablu dla każdego VLAN-u).
  • Dyskwalifikacja metody prymitywnej: przy 50 VLAN-ach w kampusie brakowałoby portów i kabli na same połączenia międzyprzełącznikowe.
  • Konieczność inżynierska: przesyłanie ruchu wszystkich sieci VLAN przez jedno wspólne łącze fizyczne o wysokiej przepływności.
Łączenie przełączników wieloma kablami to naiwna i nieskalowalna metoda realizacji połączeń międzywęzłowych, wymagająca prowadzenia oddzielnego kabla fizycznego dla każdego zdefiniowanego VLAN-u.
Ilustracja techniczna do slajdu 11: Problem łączenia przełączników: obsługa wielu VLAN-ów

W środowisku z wieloma przełącznikami naturalną potrzebą jest obsługa wielu różnych sieci VLAN w różnych węzłach infrastruktury. Zastosowanie dedykowanego łącza fizycznego dla każdego oddzielnego VLAN-u prowadziłoby do błyskawicznego wyczerpania dostępnych portów i traktów światłowodowych.

Łączenie przełączników za pomocą dziesiątek równoległych kabli generuje ogromne koszty inwestycyjne, komplikuje topologię drzewa rozpinającego STP oraz drastycznie obniża niezawodność całej sieci kampusowej z uwagi na zwielokrotnienie punktów awarii.

Próba realizacji połączeń międzyprzełącznikowych metodą dedykowanych łączy dla każdego VLAN-u prowadzi do szybkiego wyczerpania dostępnych portów światłowodowych i miedzianych w punktach dystrybucyjnych. Ponadto zarządzanie taką plątaniną łączy fizycznych jest skrajnie podatne na błędy ludzkie przy krosowaniu. Wprowadzenie protokołu magistralnego pozwoliło zredukować liczbę fizycznych połączeń do redundantnej pary łączy zbiorczych o wysokiej przepustowości (np. 10G/25G/40G), na których ruch wielu podsieci jest logicznie multipleksowany.

Skróty użyte w tym slajdzie:
ISL (Inter-Switch Link) - Historyczny, własnościowy protokół Cisco tagowania ramek magistralnych zastąpiony standardem IEEE 802.1Q.
Trunk (Trunk Port) - Port magistralny przełącznika przesyłający ruch z wielu sieci VLAN za pomocą znaczników nagłówka 802.1Q.
SFP (Small Form-factor Pluggable) - Kompaktowy moduł nadawczo-odbiorczy instalowany w portach urządzeń sieciowych dla łączy 1 Gb/s.
DAC (Direct Attach Copper) - Kabel miedziany twinax ze zintegrowanymi końcówkami SFP+/QSFP służący do łączenia urządzeń w szafie rack.

12/54

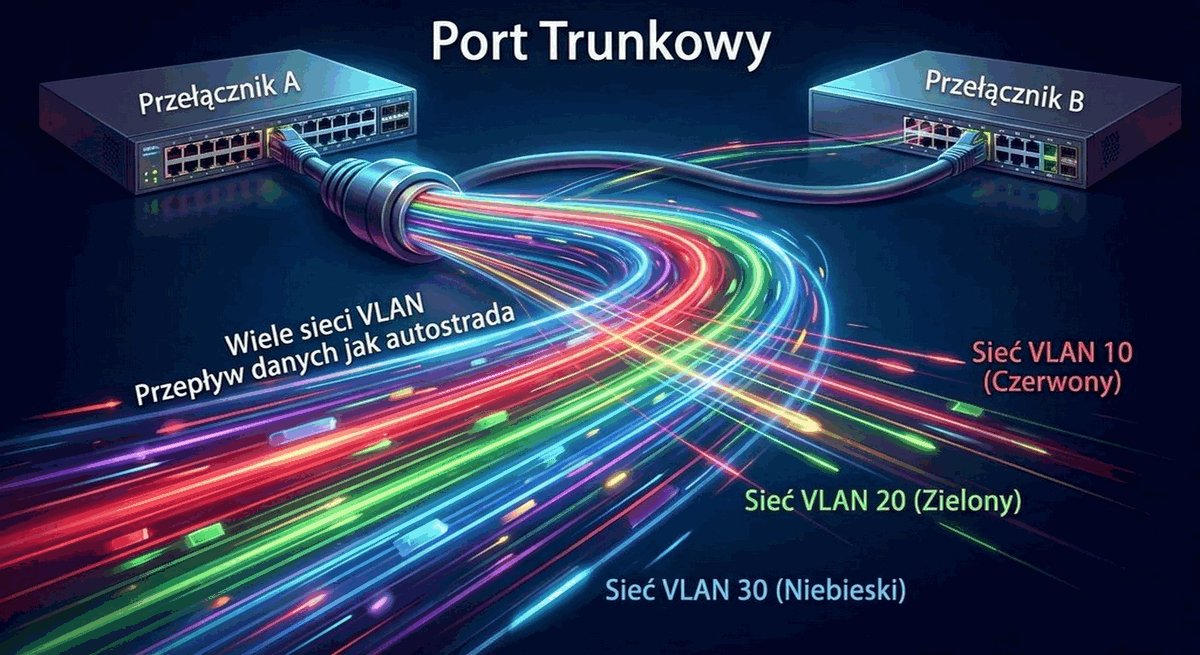
Rozwiązanie: port magistralny (Trunk Port)

Zasada działania autostrady dla wielu sieci wirtualnych.

Wykład 5: Rozwiązanie: port magistralny (Trunk Port)

  • Definicja Trunk Port (magistrala VLAN): port przełącznika skonfigurowany do jednoczesnego przesyłania ruchu pochodzącego z wielu różnych sieci VLAN.
  • Zastosowanie: łącza między przełącznikami (Switch-to-Switch), łącza między przełącznikiem a routerem lub kontrolerem sieci bezprzewodowej WLC.
  • Problem rozróżniania ramek: jak przełącznik odbierający ramkę z łącza magistralnego ma wiedzieć, do którego VLAN-u ona należy?
  • Konieczność dodania do ramki jednoznacznego identyfikatora numerycznego (tagowanie ramek).
Port magistralny (Trunk Port) to interfejs przełącznika zdolny do jednoczesnego przesyłania ruchu wielu sieci VLAN za pośrednictwem pojedynczego łącza fizycznego dzięki mechanizmowi znakowania ramek (VLAN Tagging).
Ilustracja techniczna do slajdu 12: Rozwiązanie: port magistralny (Trunk Port)

Rozwiązaniem problemu transmisji wielu podsieci logicznych jest port magistralny (Trunk Port). Stanowi on łącze wielousługowe zdolne do jednoczesnego przesyłania ruchu dziesiątek lub setek różnych sieci VLAN za pośrednictwem pojedynczego łącza fizycznego lub wiązki agregowanej LAG.

Przełącznik nadawczy analizuje przynależność ramki i dodaje do niej specjalny nagłówek identyfikacyjny (tag). Przełącznik odbiorczy odczytuje identyfikator, usuwa znacznik i przekazuje oczyszczoną ramkę ethernetową wyłącznie do odpowiednich portów docelowych w danym VLAN-ie.

Port magistralny działa w sposób w pełni przezroczysty dla stacji końcowych. Ramka opuszczająca komputer nie posiada żadnego znacznika. Dopiero przełącznik dostępowy, wprowadzając ją na magistralę w kierunku warstwy dystrybucji, dodaje odpowiednią etykietę VLAN. Po dotarciu do przełącznika docelowego znacznik jest usuwany przed wysłaniem ramki przez port dostępowy do adresata. Dzięki temu urządzenia klienckie nie muszą posiadać kart sieciowych ani sterowników obsługujących protokoły tagowania.

Skróty użyte w tym slajdzie:
SFP+ (Enhanced Small Form-factor Pluggable) - Standard modułów optycznych i miedzianych o przepustowości 10 Gb/s.
LACP (Link Aggregation Control Protocol) - Otwarty standard agregacji łączy fizycznych (IEEE 802.1AX / 802.3ad) w logiczny interfejs wiązki Port-Channel.

13/54

Standard tagowania ramek: IEEE 802.1Q

Uniwersalny, międzynarodowy standard znakowania ramek w sieciach Ethernet.

Wykład 5: Standard tagowania ramek: IEEE 802.1Q

  • Standard IEEE 802.1Q (zastąpił historyczny, własnościowy protokół Cisco ISL).
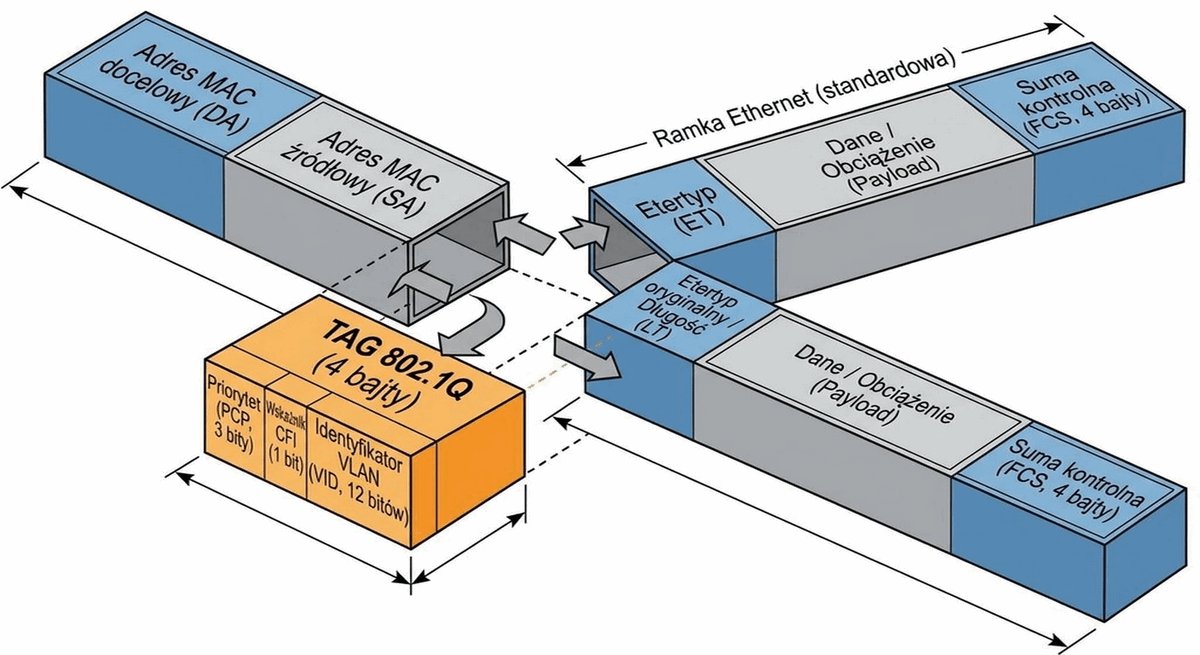
  • Zasada działania: przełącznik wysyłający ramkę przez łącze trunk wstawia do jej nagłówka dodatkowe 4 bajty informacji o przynależności do VLAN-u.
  • Przełącznik odbierający odczytuje identyfikator VLAN, usuwa 4-bajtowy znacznik i przekazuje oryginalną ramkę na właściwy port docelowy.
  • Proces całkowicie przezroczysty dla urządzeń końcowych (hosty nie widzą znaczników 802.1Q).
Standard IEEE 802.1Q to powszechny, znormalizowany protokół znakowania ramek ethernetowych, wstawiający 4-bajtowy znacznik identyfikacyjny pomiędzy polem adresu MAC źródła a polem typu protokołu EtherType.
Ilustracja techniczna do slajdu 13: Standard tagowania ramek: IEEE 802.1Q

Standard IEEE 802.1Q stanowi międzynarodowy, powszechnie akceptowany protokół znakowania ramek na łączach magistralnych. Wyparł on całkowicie historyczny, własnościowy protokół ISL (Inter-Switch Link) firmy Cisco, który charakteryzował się wysokim narzutem 30 bajtów enkapsulacji.

Zaletą standardu 802.1Q jest wewnętrzne wstawianie 4-bajtowego nagłówka tagu bezpośrednio w strukturę ramki Ethernet II (pomiędzy adresem MAC źródła a polem typu EtherType), co gwarantuje pełną interoperacyjność urządzeń sieciowych różnych producentów.

Wprowadzenie standardu IEEE 802.1Q w 1998 roku zakończyło erę zamkniętych protokołów własnościowych, takich jak Cisco ISL (Inter-Switch Link). ISL hermetyzował całą ramkę Ethernet w dodatkowy 26-bajtowy nagłówek i 4-bajtową sumę kontrolną FCS, co generowało znaczny narzut transmisyjny. W przeciwieństwie do niego, 802.1Q wstawia jedynie 4-bajtowy znacznik wewnątrz pierwotnej ramki i ponownie przelicza sprzętowo sumę kontrolną FCS (Frame Check Sequence), co zapewnia wysoką efektywność komutacji i kompatybilność między różnymi producentami sprzętu.

Rozwinięciem standardu IEEE 802.1Q w sieciach operatorskich oraz rozległych kampusach międzyuczelnianych jest technologia podwójnego tagowania ramek IEEE 802.1ad, powszechnie nazywana QinQ (lub VLAN Stacking). Mechanizm ten pozwala dostawcy usług na dodanie drugiego, zewnętrznego znacznika Service VLAN (S-VLAN z EtherType 0x88A8), wewnątrz którego przenoszony jest nienaruszony znacznik klienta Customer VLAN (C-VLAN z EtherType 0x8100). Dzięki temu uczelnia może przesyłać własne sieci wirtualne przez publiczną infrastrukturę miejską bez ryzyka kolizji przestrzeni adresowej VLAN.

Skróty użyte w tym slajdzie:
TCI (Tag Control Information) - 16-bitowe pole informacyjne znacznika 802.1Q składające się z pól PCP, DEI oraz VID.
PCP (Priority Code Point) - 3-bitowe pole w nagłówku 802.1Q określające priorytet ramki w ramach mechanizmów IEEE 802.1p CoS.
DEI (Drop Eligible Indicator) - 1-bitowe pole informujące o podatności ramki na odrzucenie w przypadku wystąpienia zatoru w buforach przełącznika.
14/54

Szczegółowa anatomia 4-bajtowego nagłówka IEEE 802.1Q

Struktura bitowa znacznika VLAN wstawianego między polem Source MAC a polem EtherType.

Wykład 5: Szczegółowa anatomia 4-bajtowego nagłówka IEEE 802.1Q

  • Pole TPID (Tag Protocol Identifier - 16 bitów): stała wartość szesnastkowa 0x8100 identyfikująca ramkę jako otagowaną w standardzie 802.1Q.
  • Pole TCI (Tag Control Information - 16 bitów), dzielące się na trzy podpola:
  • PCP (Priority Code Point - 3 bity): priorytet jakości usług w warstwie 2 (standard IEEE 802.1p, 8 poziomów priorytetu od 0 do 7).
  • DEI (Drop Eligible Indicator - 1 bit): flaga dopuszczalności odrzucenia ramki w warunkach zatoru w buforach.
  • VID (VLAN Identifier - 12 bitów): numer identyfikacyjny wirtualnej sieci LAN (2 do potęgi 12, czyli 4096 możliwych wartości).
  • Wpływ na rozmiar ramki: zwiększenie maksymalnego rozmiaru ramki Ethernet z 1518 do 1522 bajtów (oraz ponowne przeliczenie sumy kontrolnej FCS).
Nagłówek IEEE 802.1Q o długości 4 bajtów składa się z 16-bitowego znacznika TPID (0x8100) oraz 16-bitowego pola TCI zawierającego priorytet PCP (3 bity), znacznik odrzucania DEI (1 bit) oraz 12-bitowy identyfikator sieci VID.
Ilustracja techniczna do slajdu 14: Szczegółowa anatomia 4-bajtowego nagłówka IEEE 802.1Q

Nagłówek IEEE 802.1Q o długości 4 bajtów (32 bity) składa się z dwóch kluczowych bloków: 16-bitowego identyfikatora TPID (o stałej wartości szesnastkowej 0x8100 identyfikującej ramkę tagowaną) oraz 16-bitowego pola kontrolnego TCI (Tag Control Information).

W skład pola TCI wchodzą: 3-bitowe pole PCP (Priority Code Point, definiujące 8 klas jakości usług według IEEE 802.1p), 1-bitowe pole DEI (Drop Eligible Indicator, oznaczające pakiety podatne na odrzucenie w razie zatorów) oraz 12-bitowe pole VID (VLAN Identifier) kodujące właściwy numer sieci wirtualnej.

Z punktu widzenia analizy pakietowej w programie Wireshark, wstawienie 4-bajtowego tagu pomiędzy pole Source MAC a pierwotne pole EtherType zmienia maksymalny rozmiar ramki Ethernet ze standardowych 1518 bajtów na 1522 bajty (tzw. baby giant frames). Współczesne przełączniki ethernetowe bez problemu akceptują te powiększone ramki w sprzętowych buforach MAC bez konieczności włączania obsługi ramek Jumbo, co gwarantuje bezstratne przekazywanie ruchu magistralnego.

Skróty użyte w tym slajdzie:
CRC (Cyclic Redundancy Check) - Algorytm kontrolny weryfikujący integralność ramki w polu FCS warstwy łącza danych.
FCS (Frame Check Sequence) - 4-bajtowe pole sumy kontrolnej umieszczane na końcu każdej ramki Ethernet do wykrywania błędów transmisji.

15/54

Zakresy identyfikatorów VLAN: standardowy i rozszerzony

Podział przestrzeni numeracyjnej 12-bitowego pola VID.

Wykład 5: Zakresy identyfikatorów VLAN: standardowy i rozszerzony

  • Wartości zarezerwowane: VID 0 (oznacza ramkę niosącą wyłącznie priorytet 802.1p bez numeru VLAN) oraz VID 4095 (zarezerwowany).
  • Zakres standardowy (Standard Range): od 1 do 1005.
  • VLAN 1: domyślny VLAN fabryczny na przełącznikach (Default VLAN), nie może zostać usunięty.
  • VLAN 1002 - 1005: historyczne numery zarezerwowane dla technologii Token Ring i FDDI.
  • Zakres rozszerzony (Extended Range): od 1006 do 4094.
  • Przeznaczony dla dużych sieci kampusowych i centrów danych.
  • Nowoczesne przełączniki kampusowe domyślnie obsługują pełen zakres od 1 do 4094.
Identyfikator VLAN (VID) to 12-bitowe pole pozwalające na zaadresowanie do 4094 unikalnych sieci wirtualnych, dzielonych na zakres standardowy (1-1005, baza vlan.dat) oraz zakres rozszerzony (1006-4094).
Ilustracja techniczna do slajdu 15: Zakresy identyfikatorów VLAN: standardowy i rozszerzony

Dwanaście bitów pola VID pozwala na zakodowanie 4096 unikalnych identyfikatorów VLAN. Wartości skrajne 0 oraz 4095 są zarezerwowane przez standard i nie mogą być przydzielane użytkownikom (wartość 0 oznacza ramkę niosącą wyłącznie priorytet CoS bez tożsamości VLAN).

Przestrzeń identyfikatorów dzieli się na zakres standardowy (VLAN 1-1005, przechowywany w pamięci nieulotnej w pliku bazy vlan.dat) oraz zakres rozszerzony (VLAN 1006-4094, wykorzystywany w dużych środowiskach operatorskich i kampusowych, zapisywany w pliku running-config).

Warto zauważyć, że obsługa zakresu rozszerzonego (VLAN 1006-4094) wymagała historycznie w przełącznikach Cisco przełączenia protokołu VTP (VLAN Trunking Protocol) w tryb przezroczysty (Transparent) lub przejścia na nowszą wersję VTPv3. We współczesnych sieciach kampusowych dobrą praktyką inżynierską jest całkowite wyłączenie VTP lub pozostawienie go w trybie Transparent i definiowanie sieci wirtualnych lokalnie lub za pośrednictwem systemów automatyzacji (np. Ansible, Python Netmiko), co zapobiega przypadkowemu nadpisaniu bazy VLAN w całej domenie.

Skróty użyte w tym slajdzie:
VTP (VLAN Trunking Protocol) - Własnościowy protokół Cisco służący do automatycznej synchronizacji bazy danych VLAN w ramach wspólnej domeny.
MSTP (Multiple Spanning Tree Protocol) - Protokół (IEEE 802.1s) mapujący wiele instancji VLAN na zredukowaną liczbę drzew STP w celu oszczędzania CPU.
PVST+ (Per-VLAN Spanning Tree Plus) - Własnościowy protokół Cisco uruchamiający osobną instancję drzewa rozpinającego dla każdej sieci VLAN.
NVRAM (Non-Volatile Random-Access Memory) - Pamięć nieulotna przechowująca plik konfiguracji startowej (startup-config) przełącznika.
Flash (Flash Memory) - Pamięć półprzewodnikowa przechowująca obrazy systemu operacyjnego oraz bazę danych sieci VLAN (plik vlan.dat).

16/54

Pojęcie Native VLAN: obsługa ruchu nietagowanego na łączach trunk

Specyfika transmisji ramek bez znacznika przez magistralę 802.1Q.

Wykład 5: Pojęcie Native VLAN: obsługa ruchu nietagowanego na łączach trunk

  • Definicja Native VLAN: dokładnie jeden numer VLAN przypisany do portu magistralnego, dla którego ramki są przesyłane bez wstawiania 4-bajtowego znacznika 802.1Q.
  • Geneza: zapewnienie wstecznej kompatybilności ze starymi urządzeniami nieobsługującymi tagowania 802.1Q oraz obsługa protokołów sterujących (CDP, LLDP).
  • Zasada działania: jeśli przełącznik odbierze na porcie trunk ramkę nietagowaną, automatycznie przypisuje ją wewnętrznie do swojego Native VLAN.
  • Domyślna konfiguracja: fabrycznie Native VLAN na wszystkich przełącznikach to VLAN 1.
Native VLAN to wyznaczona w standardzie IEEE 802.1Q wirtualna sieć lokalna, której ramki są przesyłane przez łącze magistralne w postaci nietagowanej (Untagged), zapewniając kompatybilność wsteczną.
Ilustracja techniczna do slajdu 16: Pojęcie Native VLAN: obsługa ruchu nietagowanego na łączach trunk

Koncepcja Native VLAN w standardzie IEEE 802.1Q określa wyznaczoną sieć wirtualną, której ramki są przesyłane przez magistralę trunk w postaci surowej, czyli bez wstawionego 4-bajtowego znacznika tagującego (Untagged Frames).

Mechanizm ten wprowadzono w celu zachowania wstecznej kompatybilności z urządzeniami nieobsługującymi standardu 802.1Q oraz dla bezproblemowej transmisji protokołów sterowania warstwy 2 (np. klasyczne ramki BPDU, pakiety CDP i LLDP). Domyślnie we wszystkich urządzeniach rolę Native VLAN pełni VLAN 1.

W środowiskach operatorskich i kampusowych protokoły warstwy kontrolnej, takie jak STP (Spanning Tree Protocol) czy CDP (Cisco Discovery Protocol), często korzystają z identyfikatora Native VLAN do wymiany informacji sygnalizacyjnych między bezpośrednio połączonymi węzłami. Niezgodność konfiguracji Native VLAN po obu stronach łącza magistralnego (tzw. Native VLAN Mismatch) prowadzi do natychmiastowego wygenerowania alarmów przez protokoły wykrywania błędów i może skutkować niekontrolowanym wyciekiem ruchu lub blokadą łącza przez mechanizm Type-Length-Value (TLV) w protokole PVST+.

Skróty użyte w tym slajdzie:
Untagged (Untagged Frame) - Ramka ethernetowa pozbawiona 4-bajtowego nagłówka IEEE 802.1Q przesyłana na łączu trunk w ramach Native VLAN.
CDP (Cisco Discovery Protocol) - Własnościowy protokół warstwy 2 służący do automatycznego wykrywania sąsiednich urządzeń Cisco.
LLDP (Link Layer Discovery Protocol) - Otwarty protokół wykrywania urządzeń sąsiednich w warstwie 2 zdefiniowany w normie IEEE 802.1AB.

17/54

Zagrożenia związane z Native VLAN i zasady bezpieczeństwa

Krytyczne reguły inżynierskie dotyczące konfiguracji magistrali.

Wykład 5: Zagrożenia związane z Native VLAN i zasady bezpieczeństwa

  • Zagrożenie Native VLAN Mismatch: sytuacja, gdy przełącznik A ma na trunku Native VLAN 10, a przełącznik B ma Native VLAN 20.
  • Skutek niezgodności: ramki z VLAN 10 po przejściu przez trunk trafiają bez wiedzy administratora do VLAN 20 (wyciek ruchu między podsieciami, błędy STP).
  • Złota zasada inżynierska 1: zawsze zmieniaj Native VLAN z domyślnego VLAN 1 na dedykowany, nieużywany numer (np. VLAN 999 - tzw. Blackhole / Dead VLAN).
  • Złota zasada inżynierska 2: Native VLAN musi być identyczny na obu końcach każdego łącza magistralnego.
  • Opcja bezpieczeństwa: włączenie wymuszenia tagowania nawet Native VLAN (`vlan dot1q tag native`).
Bezpieczeństwo Native VLAN wymaga bezwzględnej zmiany domyślnego VLAN 1 na dedykowany, nieużywany identyfikator (np. 999 Blackhole VLAN), co eliminuje podatność na błędy Native VLAN Mismatch oraz atak Double Tagging.
Ilustracja techniczna do slajdu 17: Zagrożenia związane z Native VLAN i zasady bezpieczeństwa

Pozostawienie domyślnej konfiguracji Native VLAN (VLAN 1) na łączach magistralnych stanowi poważną lukę bezpieczeństwa. Niezgodność konfiguracji Native VLAN po obu stronach łącza (Native VLAN Mismatch) prowadzi do samorzutnego wycieku ruchu między różnymi podsieciami bez pośrednictwa routera.

Co więcej, przebywanie użytkownika w sieci Native VLAN magistrali umożliwia przeprowadzenie ataku Double Tagging. Z tego względu kanonem inżynierskim jest zmiana Native VLAN na dedykowany, nieprzypisany do żadnych portów roboczych numer (tzw. Blackhole / Dead VLAN, np. 999) oraz opcjonalne włączenie globalnego tagowania ruchu Native VLAN.

Standardowym zaleceniem utwardzania infrastruktury kampusowej jest dedykowanie nieużywanego identyfikatora VLAN (np. VLAN 999 o nazwie 'VLAN-Blackhole' lub 'VLAN-Dummy') jako Native VLAN na wszystkich magistralach trunk oraz wykluczenie go z listy dozwolonych sieci (dyrektywą switchport trunk allowed vlan remove). Dodatkowo na przełącznikach dystrybucyjnych i rdzeniowych rekomenduje się włączenie dyrektywy globalnej vlan dot1q tag native, która wymusza tagowanie bezwzględnie wszystkich ramek, eliminując podatność na ataki typu VLAN Hopping.

Skróty użyte w tym slajdzie:
DoS (Denial of Service) - Atak sieciowy mający na celu wyczerpanie zasobów i uniemożliwienie świadczenia usług uprawnionym użytkownikom.
Hopping (VLAN Hopping) - Wektor ataku polegający na przesyłaniu pakietów do innych sieci VLAN z pominięciem mechanizmów autoryzacji L3.
Blackhole (Blackhole VLAN) - Nieużywana, odizolowana sieć VLAN (np. VLAN 999), na którą kierowany jest niechciany lub nietagowany ruch.

18/54

Konfiguracja i weryfikacja portu magistralnego (Trunk)

Praktyczne polecenia konfiguracyjne i filtrowanie dozwolonych VLAN-ów.

Wykład 5: Konfiguracja i weryfikacja portu magistralnego (Trunk)

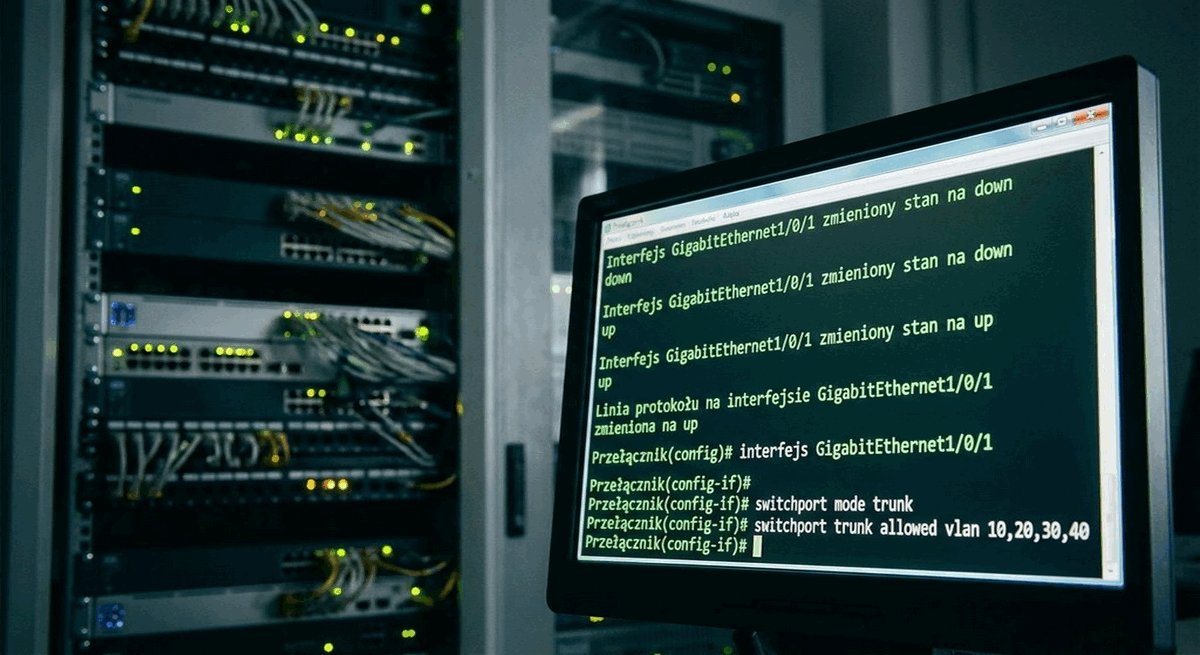
  • Konfiguracja portu trunkowego (utwardzona magistrala dystrybucyjna):
  • Ustawienie opisu: `description MAGISTRALA_TRUNK_DO_DYSTRYBUCJI`.
  • Ustawienie enkapsulacji: `switchport trunk encapsulation dot1q`.
  • Wymuszenie trybu trunk: `switchport mode trunk`.
  • Wyłączenie negocjacji DTP: `switchport nonegotiate`.
  • Zmiana Native VLAN na Blackhole: `switchport trunk native vlan 999`.
  • Kluczowa dyrektywa bezpieczeństwa: przycinanie dozwolonych VLAN-ów `switchport trunk allowed vlan 10,20,30`.
  • Aktywacja interfejsu: `no shutdown`.
  • Ostrzeżenie projektowe: domyślnie port trunk przepuszcza wszystkie VLAN-y od 1 do 4094; brak jawnego ograniczenia dozwolonych numerów rozprzestrzenia zbędny ruch rozgłoszeniowy po całym kampusie.
Utwardzona magistrala trunk wymaga zdefiniowania enkapsulacji 802.1Q, wymuszenia stałego trybu trunk z blokadą DTP (switchport nonegotiate) oraz jawnego ograniczenia listy dozwolonych VLAN-ów dyrektywą switchport trunk allowed vlan.
Ilustracja techniczna do slajdu 18: Konfiguracja i weryfikacja portu magistralnego (Trunk)

Konfiguracja utwardzonej magistrali trunk w systemie Cisco IOS wymaga jawnego określenia dozwolonych sieci VLAN za pomocą dyrektywy switchport trunk allowed vlan (tzw. VLAN Pruning). Domyślnie port trunk przepuszcza pełen zakres VLAN 1-4094, rozgłaszając zbędny ruch po całym szkielecie.

Prawidłowy szablon konfiguracyjny obejmuje: switchport mode trunk, blokadę negocjacji switchport nonegotiate, przeniesienie ruchu nietagowanego switchport trunk native vlan 999 oraz ścisłą listę dozwolonych VLAN-ów roboczych.

Podstawową regułą higieny konfiguracyjnej na portach magistralnych jest bezwzględne wyłączenie protokołu DTP (Dynamic Trunking Protocol) poprzez polecenie switchport nonegotiate. Dynamiczna negocjacja trybu pracy portu stwarza poważne ryzyko bezpieczeństwa, gdyż intruz dysponujący oprogramowaniem generującym ramki DTP może wymusić zestawienie magistrali na porcie dostępowym. Do weryfikacji poprawności konfiguracji magistrali służy polecenie show interfaces trunk, które pozwala sprawdzić stan negocjacji, przypisany Native VLAN oraz listę sieci dozwolonych i aktywnych w drzewie STP.

Skróty użyte w tym slajdzie:
Encapsulation (VLAN Encapsulation) - Metoda dodawania nagłówka identyfikującego VLAN na porcie magistralnym (standard dot1q).
Pruning (VLAN Pruning) - Mechanizm ograniczania przesyłania zbędnego ruchu rozgłoszeniowego i multicastowego na łączach magistralnych.

19/54

Separacja portów na poziomie warstwy 2: funkcja Port Isolation

Blokowanie komunikacji między urządzeniami w tym samym VLAN-ie bez tworzenia nowych podsieci.

Wykład 5: Separacja portów na poziomie warstwy 2: funkcja Port Isolation

  • Problem: w pracowni studenckiej lub sieci domów studenckich 100 komputerów znajduje się w jednym VLAN-ie; nie chcemy, aby studenci mogli bezpośrednio atakować lub skanować komputery sąsiadów.
  • Rozwiązanie: funkcja Port Isolation (w nomenklaturze Cisco: Private VLAN Edge / Protected Port).
  • Zasada działania: porty oznaczone jako chronione (Protected) nie mogą przesyłać jakiegokolwiek ruchu między sobą w warstwie 2.
  • Ruch z portu chronionego może być kierowany wyłącznie do portu niechronionego (np. portu dosyłowego do bramy domyślnej/routera).
  • Prosta konfiguracja jednym poleceniem: `switchport protected` na interfejsach dostępowych.
Izolacja portów (Port Isolation / Protected Ports) to lokalna funkcja przełącznika blokująca bezpośrednią wymianę ramek L2 pomiędzy wyznaczonymi portami brzegowymi w obrębie tego samego VLAN-u.
Ilustracja techniczna do slajdu 19: Separacja portów na poziomie warstwy 2: funkcja Port Isolation

Funkcja izolacji portów (Port Isolation / Private VLAN Edge / Protected Ports) to lekki mechanizm warstwy 2 zapobiegający bezpośredniej wymianie ruchu pomiędzy wyznaczonymi portami dostępowymi należącymi do tego samego numeru VLAN na pojedynczym przełączniku.

Port chroniony (Protected Port) nie może przesyłać żadnego ruchu (ani unicast, ani broadcast/multicast) do innego portu chronionego. Może komunikować się wyłącznie z portami niechronionymi (np. portem dosyłowym do routera). Ograniczeniem tej technologii jest jej lokalny zasięg - działa ona wyłącznie w obrębie jednego fizycznego przełącznika.

Chociaż funkcja izolacji portów (Protected Ports) jest niezwykle prosta we wdrożeniu i nie wymaga tworzenia dodatkowych podsieci IP, jej zasięg działania ogranicza się wyłącznie do lokalnego przełącznika fizycznego. Oznacza to, że dwa porty chronione na tym samym urządzeniu nie mogą się komunikować, ale stacja podłączona do portu chronionego na przełączniku A może swobodnie przesyłać ramki do stacji na porcie chronionym na przełączniku B, jeśli ruch przechodzi przez magistralę trunk. Ograniczenie to sprawia, że w rozległych kampusach rozwiązanie to ustępuje miejsca zaawansowanej architekturze Private VLAN.

Skróty użyte w tym slajdzie:
Port Isolation (Port Isolation / Private Port) - Funkcja warstwy 2 blokująca bezpośrednią komunikację pomiędzy wybranymi portami w tym samym VLAN-ie.
Protected Port (Protected Port) - Implementacja izolacji portów w przełącznikach Cisco uniemożliwiająca przekazywanie ramek między dwoma chronionymi portami.

20/54

Zaawansowana izolacja: koncepcja Private VLAN (PVLAN)

Ustrukturyzowany mechanizm mikro-segmentacji w warstwie 2.

Wykład 5: Zaawansowana izolacja: koncepcja Private VLAN (PVLAN)

  • Ograniczenie prostego Port Isolation: funkcja działa tylko lokalnie w obrębie jednego fizycznego przełącznika.
  • Standard branżowy Private VLAN (PVLAN): zaawansowany mechanizm pozwalający na podział pojedynczego VLAN-u głównego na odizolowane poddomeny rozciągające się na wiele przełączników.
  • Oszczędność przestrzeni adresowej: setki odizolowanych urządzeń współdzielą jedną wspólną podsieć IP i jedną wspólną bramę domyślną.
  • Hierarchiczna struktura: podział na VLAN główny (Primary VLAN) oraz VLAN-y pomocnicze (Secondary VLANs).
Private VLAN (PVLAN) to zaawansowana technologia warstwy 2 umożliwiająca podział pojedynczej domeny rozgłoszeniowej i wspólnej podsieci IP na odizolowane poddomeny przy zachowaniu wspólnej bramy domyślnej.
Ilustracja techniczna do slajdu 20: Zaawansowana izolacja: koncepcja Private VLAN (PVLAN)

Technologia Private VLAN (PVLAN) stanowi standaryzowane i skalowalne rozwinięcie idei izolacji portów na całą domenę przełączników kampusowych. Pozwala na partycjonowanie pojedynczej domeny rozgłoszeniowej i wspólnej podsieci IP na wyizolowane poddomeny L2.

Rozwiązanie to pozwala znacznie ograniczyć zużycie przestrzeni adresowej IPv4 (brak konieczności dzielenia sieci na małe podsieci /29 lub /30 dla każdego abonenta) przy zachowaniu stuprocentowej separacji ruchu stacji roboczych na poziomie sprzętowym.

Architektura Private VLAN rozwiązuje problem lokalności Protected Ports poprzez wprowadzenie logicznego powiązania pomiędzy nadrzędną siecią VLAN a wyspecjalizowanymi podsieciami drugorzędnymi (Secondary VLANs) na poziomie całej domeny przełączanej. Dzięki temu zasada izolacji hostów jest zachowana niezależnie od tego, czy stacje robocze są wpięte do tego samego przełącznika dostępowego, czy do różnych urządzeń w innych budynkach, o ile łącza magistralne przenoszą odpowiednio skojarzone identyfikatory pod-VLAN-ów.

Z punktu widzenia projektowania sprzętowego, obsługa Private VLAN wymaga wsparcia ze strony mikrokodu i pamięci TCAM przełącznika. Przełącznik nie może przekazywać ramek pomiędzy portami Isolated na podstawie samej tablicy MAC, lecz musi stosować dwupoziomowe reguły filtrujące: port wejściowy może przesłać ramkę do portu wyjściowego tylko wtedy, gdy para pod-VLAN-ów jest powiązana w tablicy asocjacji. W tańszych urządzeniach krawędziowych funkcja ta jest nieobecna, co wymusza stosowanie prostszej izolacji portów (Protected Ports) na poziomie pojedynczego przełącznika.

Skróty użyte w tym slajdzie:
Primary VLAN (VLAN główny) - Główny identyfikator sieci w architekturze PVLAN niosący ruch z portów typu promiscuous do wszystkich portów podrzędnych.
Secondary VLAN (VLAN pomocniczy) - Podrzędna sieć wirtualna (typu Isolated lub Community) stowarzyszona z nadrzędną Primary VLAN.
Community (Community VLAN) - Podsieć w architekturze PVLAN umożliwiająca komunikację między urządzeniami w danej grupie roboczej oraz z bramą domyślną.
Isolated (Isolated VLAN) - Podsieć w architekturze PVLAN całkowicie blokująca wzajemną komunikację pomiędzy podłączonymi do niej stacjami roboczymi.

21/54

Architektura PVLAN: Primary VLAN oraz Secondary VLANs

Struktura relacji pomiędzy sieciami nadrzędnymi i podrzędnymi.

Wykład 5: Architektura PVLAN: Primary VLAN oraz Secondary VLANs

  • Primary VLAN (VLAN główny): nadrzędny identyfikator reprezentujący całą domenę PVLAN na zewnątrz; z nim jest powiązana brama domyślna IP.
  • Secondary VLANs (VLAN-y pomocnicze): wewnętrzne podsieci logiczne definiujące reguły izolacji w warstwie 2.
  • Wszystkie pakiety opuszczające PVLAN w stronę routera są widziane jako pochodzące z Primary VLAN.
  • Dwa wyspecjalizowane typy VLAN-ów pomocniczych: Isolated VLAN oraz Community VLAN.
Architektura Private VLAN opiera się na relacji logicznej pomiędzy nadrzędną siecią Primary VLAN (widoczną dla routera L3) a powiązanymi podrzędnymi sieciami Secondary VLANs (Isolated oraz Community).
Ilustracja techniczna do slajdu 21: Architektura PVLAN: Primary VLAN oraz Secondary VLANs

Architektura Private VLAN opiera się na relacji pomiędzy nadrzędną siecią VLAN (Primary VLAN) a podrzędnymi sieciami wirtualnymi (Secondary VLANs). Z punktu widzenia warstwy 3 (routera, serwera DHCP, bramy SVI) cała infrastruktura funkcjonuje jako pojedynczy Primary VLAN z jedną podsiecią IP.

Wewnątrz warstwy 2 ruch jest jednak separowany za pomocą pod-VLAN-ów Secondary. Pakiety wchodzące portami abonenckimi są oznaczane identyfikatorami podrzędnymi, natomiast odpowiedź z bramy domyślnej jest anonsowana w VLAN-ie nadrzędnym.

Kluczowym elementem działania PVLAN jest to, że stacje końcowe nie mają świadomości funkcjonowania w pod-VLAN-ie. Z punktu widzenia konfiguracji protokołu IP wszystkie urządzenia (zarówno w sieci Isolated, jak i Community) otrzymują adresację z tej samej puli nadrzędnej (Primary VLAN) i współdzielą tę samą bramę domyślną. Mechanizm ten eliminuje konieczność marnotrawienia cennej przestrzeni adresowej na małe podsieci z dedykowanymi adresami sieciowymi i rozgłoszeniowymi dla odizolowanych hostów.

Skróty użyte w tym slajdzie:
Promiscuous (Promiscuous Port) - Port w architekturze PVLAN podłączony do routera, zapory sieciowej lub serwera, uprawniony do komunikacji ze wszystkimi portami.
Secondary (Secondary Association) - Logiczne powiązanie podrzędnych sieci Isolated i Community z głównym identyfikatorem Primary VLAN.

22/54

Typy pod-VLAN-ów w PVLAN: Isolated VLAN a Community VLAN

Definicja reguł komunikacji wewnątrz grup logicznych.

Wykład 5: Typy pod-VLAN-ów w PVLAN: Isolated VLAN a Community VLAN

  • Isolated VLAN: porty przypisane do tego VLAN-u są całkowicie odizolowane od siebie w warstwie 2; host w porcie isolated nie może wysłać ani jednego pakietu do innego hosta w tym samym isolated VLAN.
  • W danym Primary VLAN może istnieć tylko jeden Isolated VLAN.
  • Community VLAN: porty przypisane do tego samego Community VLAN mogą swobodnie komunikować się ze sobą, ale są całkowicie odizolowane od innych grup Community oraz od portów Isolated.
  • W danym Primary VLAN może istnieć wiele niezależnych grup Community.
Podrzędna sieć Isolated VLAN całkowicie blokuje komunikację pomiędzy przypisanymi do niej portami, natomiast sieć Community VLAN zezwala na bezpośrednią wymianę ruchu wyłącznie pomiędzy członkami tej samej grupy roboczej.
Ilustracja techniczna do slajdu 22: Typy pod-VLAN-ów w PVLAN: Isolated VLAN a Community VLAN

W architekturze PVLAN wyróżnia się dwa typy podrzędnych sieci VLAN (Secondary VLANs): Isolated VLAN oraz Community VLAN. Każda implementacja PVLAN może posiadać dokładnie jeden Isolated VLAN oraz wiele niezależnych sieci Community VLAN.

W sieci Isolated VLAN porty abonenckie są całkowicie odizolowane od siebie. Z kolei w ramach danego Community VLAN stacje mogą komunikować się swobodnie między sobą (np. w obrębie zespołu laboratoryjnego), lecz pozostają niewidoczne dla członków innych grup Community oraz portów Isolated.

W ramach jednej sieci Primary VLAN inżynier może zdefiniować dokładnie jedną podsieć Isolated VLAN oraz wiele niezależnych podsieci Community VLAN. Taki elastyczny podział idealnie sprawdza się w środowiskach mieszanych, gdzie część użytkowników wymaga całkowitej separacji (np. goście konferencyjni w sieci Isolated), podczas gdy inne grupy (np. zespoły laboratoryjne pracujące nad wspólnym projektem badawczym) potrzebują swobodnej wymiany danych w obrębie własnej podgrupy Community bez możliwości podglądania pracy innych zespołów.

Skróty użyte w tym slajdzie:
Broadcast Domain (Broadcast Domain) - Obszar logiczny sieci, w którym wszystkie urządzenia odbierają ramki rozgłoszeniowe wysłane przez dowolnego hosta.
Peer-to-Peer (Peer-to-Peer Isolation) - Całkowita blokada bezpośredniej wymiany danych pomiędzy urządzeniami abonenckimi w warstwie 2.

23/54

Typy portów w architekturze Private VLAN: Promiscuous Port

Port uprzywilejowany dla bramy domyślnej i serwerów wspólnych.

Wykład 5: Typy portów w architekturze Private VLAN: Promiscuous Port

  • Definicja Promiscuous Port (port P): port mogący komunikować się ze wszystkimi portami w całej strukturze Private VLAN.
  • Zastosowanie: podłączenie routera, przełącznika L3 pełniącego rolę bramy domyślnej, serwera kopii zapasowych lub wspólnej drukarki sieciowej.
  • Ruch wchodzący na port promiscuous może zostać przekazany do portów Isolated oraz Community.
  • Ruch ze wszystkich portów Isolated i Community może swobodnie trafiać do portu promiscuous.
Port nadrzędny (Promiscuous Port) w architekturze PVLAN to interfejs podłączony do bramy domyślnej (routera lub zapory ogniowej), uprawniony do dwukierunkowej komunikacji ze wszystkimi portami Isolated i Community.
Ilustracja techniczna do slajdu 23: Typy portów w architekturze Private VLAN: Promiscuous Port

Port nadrzędny (Promiscuous Port) w architekturze Private VLAN to interfejs przeznaczony do podłączania urządzeń współdzielonych przez wszystkich użytkowników sieci, w szczególności routera domyślnego, interfejsu zapory ogniowej NGFW lub serwerów centralnych.

Port Promiscuous ma unikalne uprawnienie do dwukierunkowej komunikacji ze wszystkimi typami portów podrzędnych w danej domenie PVLAN: może nadawać i odbierać ramki zarówno do portów Isolated, jak i do dowolnych portów Community.

W topologii kampusowej port Promiscuous jest typowo konfigurowany na interfejsie łączącym przełącznik z bramą domyślną (routerem lub zaporą ogniową) bądź z kluczowymi serwerami infrastrukturalnymi, takimi jak DHCP i DNS. Dzięki asocjacji portu nadrzędnego z siecią Primary oraz wszystkimi sieciami Secondary, router odbiera pakiety ze wszystkich stacji, przetwarza je zgodnie z regułami routingu i zapory sieciowej, a następnie odsyła ruch zwrotny do odpowiedniego pod-VLAN-u za pośrednictwem tego samego portu Promiscuous.

Skróty użyte w tym slajdzie:
Default Gateway (Default Gateway) - Adres logiczny routera lub interfejsu SVI stanowiący węzeł wyjściowy dla ruchu kierowanego poza lokalną podsieć.
Firewall (Network Firewall) - Urządzenie zabezpieczające filtrujące przepływ pakietów pomiędzy segmentami na podstawie reguł polityki bezpieczeństwa.

24/54

Typy portów w architekturze Private VLAN: Isolated Port

Port krawędziowy o maksymalnym stopniu izolacji.

Wykład 5: Typy portów w architekturze Private VLAN: Isolated Port

  • Definicja Isolated Port (port I): port podłączony do stacji roboczej wymagającej pełnej izolacji.
  • Reguła transmisji: port Isolated może przesyłać ruch wyłącznie do portu Promiscuous.
  • Całkowity brak komunikacji z innymi portami Isolated.
  • Całkowity brak komunikacji z portami Community.
  • Idealne odwzorowanie gniazdka sieciowego w pokoju akademika lub publicznej strefie internetowej.
Port izolowany (Isolated Port) to interfejs abonencki PVLAN mogący komunikować się wyłącznie z nadrzędnym portem Promiscuous, pozbawiony możliwości wysyłania ramek do jakichkolwiek innych portów podrzędnych.
Ilustracja techniczna do slajdu 24: Typy portów w architekturze Private VLAN: Isolated Port

Port izolowany (Isolated Port) to interfejs podrzędny PVLAN dedykowany do obsługi stacji klienckich wymagających maksymalnego poziomu ochrony i separacji. Pakiety nadane przez port Isolated mogą trafić wyłącznie do portu Promiscuous.

Jakakolwiek próba wysłania ramki do innego portu Isolated lub portu Community jest sprzętowo blokowana w układzie ASIC przełącznika. Eliminuje to całkowicie ryzyko podsłuchu pakietów, zatruwania tablic ARP oraz ataków typu Man-in-the-Middle pomiędzy sąsiadującymi stacjami.

Konfiguracja portu jako Isolated (switchport mode private-vlan host oraz przypisanie do odpowiedniej pary Primary-Isolated) wymusza sprzętową blokadę komutacji ramek w układzie ASIC przełącznika. Ramka przychodząca na port Isolated może zostać przekazana wyłącznie na port typu Promiscuous. Wszelki ruch skierowany do innego portu Isolated lub Community jest natychmiast odrzucany w warstwie 2, co uniemożliwia intruzowi skanowanie portów sąsiednich komputerów czy rozprzestrzenianie złośliwego oprogramowania w sieci akademickiej.

Skróty użyte w tym slajdzie:
Ingress (Ingress Traffic) - Ruch sieciowy wpływający na dany port przełącznika z urządzenia zewnętrznego.
Egress (Egress Traffic) - Ruch sieciowy opuszczający dany port przełącznika w kierunku urządzenia zewnętrznego.

25/54

Typy portów w architekturze Private VLAN: Community Port

Port dozwolonej komunikacji wewnątrzgrupowej.

Wykład 5: Typy portów w architekturze Private VLAN: Community Port

  • Definicja Community Port (port C): port podłączony do stacji roboczej należącej do określonej komórki organizacyjnej.
  • Reguła transmisji: port Community może komunikować się z innymi portami w tym samym Community VLAN oraz z portami Promiscuous.
  • Brak możliwości komunikacji z innymi grupami Community.
  • Brak możliwości komunikacji z portami Isolated.
  • Zastosowanie: zespół badawczy realizujący wspólny projekt w jednym laboratorium.
Port grupy Community (Community Port) to interfejs PVLAN mogący wymieniać ramki L2 z innymi portami w obrębie tej samej grupy Community oraz z portem Promiscuous, z zachowaniem pełnej izolacji od pozostałych grup.
Ilustracja techniczna do slajdu 25: Typy portów w architekturze Private VLAN: Community Port

Port grupy Community (Community Port) umożliwia utworzenie wyodrębnionej podgrupy roboczej wewnątrz architektury PVLAN. Urządzenia wpięte do portów powiązanych z tym samym numerem Community VLAN wymieniają ramki L2 bezpośrednio między sobą.

Jednocześnie zachowana jest pełna izolacja od innych grup Community oraz od portów Isolated. Wszystkie porty Community mają zagwarantowany dostęp do nadrzędnego portu Promiscuous, co umożliwia im korzystanie ze wspólnej bramy domyślnej do Internetu.

Porty typu Community łączą zalety izolacji i współpracy grupowej. Stacje przypisane do tej samej grupy Community mogą komunikować się bezpośrednio w warstwie 2 z pełną prędkością przełączania, co jest kluczowe np. przy lokalnej wymianie dużych zbiorów danych pomiarowych. Jednocześnie żaden pakiet nie może bezpośrednio dotrzeć do stacji w innej grupie Community ani w sieci Isolated bez pośrednictwa routera warstwy 3 podłączonego do portu Promiscuous, który egzekwuje reguły filtrowania ruchu.

Skróty użyte w tym slajdzie:
Workgroup (Workgroup) - Logiczna grupa użytkowników lub serwerów realizująca wspólne zadania i wymagająca bezpośredniej łączności L2.

26/54

Zastosowanie Private VLAN w kampusie: akademiki i domy studenckie

Rozwiązanie problemu bezpieczeństwa w środowisku o zerowym zaufaniu.

Wykład 5: Zastosowanie Private VLAN w kampusie: akademiki i domy studenckie

  • Specyfika sieci akademickiej: tysiące urządzeń należących do studentów (laptopy, smartfony, konsole, serwery domowe).
  • Ryzyko w klasycznym VLAN: rozprzestrzenianie się wirusów, ataki ARP Spoofing, próby włamań między pokojami, niekontrolowany ruch P2P.
  • Wdrożenie PVLAN: wszystkie pokoje w akademiku przypisane do portów Isolated w ramach jednego Primary VLAN-u z jedną podsiecią /20 lub /21.
  • Rezultat: żaden student nie widzi komputera sąsiada w warstwie 2; każdy ma wyłącznie dostęp do bramy domyślnej i Internetu; drastyczna redukcja liczby incydentów bezpieczeństwa.
Zastosowanie Private VLAN w akademikach eliminuje zjawisko bocznego rozprzestrzeniania się zagrożeń sieciowych (robaki, podsłuch ARP) pomiędzy pokojami studentów przy zachowaniu wspólnej podsieci IP i bramy wyjściowej.
Ilustracja techniczna do slajdu 26: Zastosowanie Private VLAN w kampusie: akademiki i domy studenckie

Wdrożenie Private VLAN stanowi wzorcową praktykę projektową w sieciach domów studenckich i akademików kampusowych. W środowisku tym setki studentów podłączają prywatne laptopy, serwery i konsole do wspólnej infrastruktury sieciowej.

Zastosowanie pojedynczego VLAN-u z portami typu Isolated chroni stacje studentów przed bocznym rozprzestrzenianiem się złośliwego oprogramowania (robaki sieciowe, ransomware), skanowaniem portów oraz próbami przejęcia sesji przez nieuprawnionych współlokatorów.

Domy studenckie stanowią jedno z najbardziej wymagających środowisk pod względem bezpieczeństwa teleinformatycznego ze względu na setki prywatnych, niezarządzanych urządzeń (laptopów, smartfonów, konsol do gier i urządzeń IoT). Wdrożenie Private VLAN w konfiguracji Isolated eliminuje zjawisko nieautoryzowanego udostępniania zasobów, chroni przed podsłuchem pakietów rozgłoszeniowych oraz blokuje infekcje robakami sieciowymi penetrującymi lokalną podsieć, drastycznie redukując liczbę zgłoszeń awaryjnych trafiających do uczelnianego helpdesku.

Skróty użyte w tym slajdzie:
Dormitory (Student Dormitory Network) - Specyficzne środowisko sieci akademickiej charakteryzujące się dużą gęstością niezarządzanych urządzeń studenckich.
BYOD (Bring Your Own Device) - Model organizacyjny dopuszczający podłączanie prywatnych urządzeń użytkowników do infrastruktury sieciowej.
IoT (Internet of Things) - Kategoria urządzeń autonomicznych (sensory, drukarki, sterowniki) o ograniczonych mechanizmach obrony własnej.

27/54

Zastosowanie Private VLAN: laboratoria studenckie i punkty publiczne

Ochrona stanowisk dydaktycznych i kiosków informacyjnych.

Wykład 5: Zastosowanie Private VLAN: laboratoria studenckie i punkty publiczne

  • Laboratoria dydaktyczne ogólnego dostępu: komputery laboratoryjne wpięte do portów Isolated, co uniemożliwia infekowanie sąsiednich stanowisk z pendrive'a.
  • Punkty informacyjne (Infokioski), terminale biblioteczne i automaty biletowe na terenie kampusu: pełna izolacja od reszty sieci.
  • Kamery monitoringu wizyjnego IP: umieszczenie kamer w portach Isolated zapobiega przejęciu obrazu z innych kamer w razie fizycznego wpięcia się intruza w kabel kamery na elewacji budynku.
Wdrożenie PVLAN w laboratoriach dydaktycznych zabezpiecza stanowiska komputerowe przed ingerencją studentów w sąsiednie stacje robocze przy jednoczesnym współdzieleniu zasobów sieciowych (serwery laboratoryjne, drukarki).
Ilustracja techniczna do slajdu 27: Zastosowanie Private VLAN: laboratoria studenckie i punkty publiczne

W laboratoriach studenckich i ogólnodostępnych punktach informacyjnych (InfoKioski, biblioteki) technologia PVLAN eliminuje możliwość ingerencji użytkowników w sąsiednie stanowiska przy zachowaniu dostępu do serwerów wydziałowych i drukarek sieciowych.

Drukarki i serwery lokalne podłącza się do portów Promiscuous lub dedykowanych portów Community, co umożliwia wszystkim studentom zlecanie wydruków przy jednoczesnej wzajemnej niewidoczności komputerów studenckich.

W salach ćwiczeń komputerowych oraz bibliotecznych kioskach informacyjnych funkcja PVLAN zapewnia niezmienne środowisko operacyjne, uniemożliwiając studentom manipulowanie stacjami kolegów podczas zajęć lub egzaminów laboratoryjnych. Ruch dozwolony jest jedynie w kierunku serwera egzaminacyjnego i bramy sieciowej. Jeśli laboratorium wymaga okresowej pracy w podgrupach, administrator może dynamicznie przekonfigurować wybrane porty do podsieci Community, zachowując pełną kontrolę nad bezpieczeństwem pozostałych stanowisk dydaktycznych.

Skróty użyte w tym slajdzie:
Kiosk (Kiosk / Public Terminal) - Publicznie dostępna stacja robocza podlegająca maksymalnemu rygorowi izolacji sieciowej.
DAI (Dynamic ARP Inspection) - Funkcja bezpieczeństwa przełącznika weryfikująca poprawność pakietów ARP na podstawie bazy DHCP Snooping.
DHCP (Dynamic Host Configuration Protocol) - Protokół automatycznej konfiguracji parametrów sieciowych stacji roboczych (RFC 2131).

28/54

Wdrażanie sieci VLAN w środowisku bezprzewodowym WLAN

Przeniesienie segmentacji logicznej do medium radiowego.

Wykład 5: Wdrażanie sieci VLAN w środowisku bezprzewodowym WLAN

  • Brak fizycznych kabli nie zwalnia z obowiązku segmentacji.
  • Integracja: kontroler sieci bezprzewodowej WLC oraz punkty dostępowe muszą być w pełni zintegrowane z architekturą 802.1Q sieci przewodowej.
  • Węzeł dystrybucyjny przełącza pakiety radiowe dokładnie według tych samych reguł co pakiety ze stacji stacjonarnych.
  • Konieczność zachowania spójności numeracji podsieci i polityk bezpieczeństwa między siecią kablową a radiową.
Integracja WLAN z architekturą VLAN polega na łączeniu punktów dostępowych z przełącznikami łączami trunk, co pozwala na bezproblemowe mostkowanie wielu bezprzewodowych domen bezpieczeństwa do sieci przewodowej.
Ilustracja techniczna do slajdu 28: Wdrażanie sieci VLAN w środowisku bezprzewodowym WLAN

Integracja infrastruktury bezprzewodowej WLAN z przewodową siecią kampusową opiera się na elastycznym mapowaniu logicznym. Punkty dostępowe (Access Points) są podłączane do przełączników dostępowych najczęściej za pośrednictwem portów magistralnych (Trunk).

Pozwala to punktowi AP na obsługę wielu sieci wirtualnych i bezproblemowe tagowanie ruchu radiowego generowanego przez użytkowników powiązanych z odmiennymi profilami bezpieczeństwa i identyfikatorami sieci.

W środowiskach kampusowych punkty dostępowe łączą się zazwyczaj z portem przełącznika dostępowego skonfigurowanym jako magistrala trunk w standardzie 802.1Q. Pozwala to na tagowanie ruchu pochodzącego z różnych sieci bezprzewodowych już na poziomie punktu dostępowego AP lub hermetyzację ruchu w bezpieczny tunel CAPWAP (Control and Provisioning of Wireless Access Points) kierowany do centralnego kontrolera WLC. Wybór modelu zależy od skali kampusu, pojemności łączy dosyłowych oraz wymagań dotyczących roamingu użytkowników.

Skróty użyte w tym slajdzie:
AP (Access Point) - Punkt dostępowy zapewniający stacjom bezprzewodowym łączność radiową z siecią przewodową.
WLC (Wireless LAN Controller) - Centralny kontroler zarządzający konfiguracją, roamingiem i politykami bezpieczeństwa punktów dostępowych.
CAPWAP (Control and Provisioning of Wireless Access Points) - Protokół tunelowania (RFC 5415/5416) ruchu sterującego i danych pomiędzy AP a kontrolerem WLC.

29/54

Mapowanie identyfikatorów SSID na dedykowane sieci VLAN

Praktyczny model separacji usług bezprzewodowych.

Wykład 5: Mapowanie identyfikatorów SSID na dedykowane sieci VLAN

  • Mapowanie 1:1: identyfikator SSID na numer VLAN na kontrolerze WLC:
  • SSID `Pracownicy`: mapowany na VLAN 100 (podsieć kadry, dostęp do systemów uczelni).
  • SSID `eduroam`: mapowany na VLAN 110 (studenci i goście akademiccy, dostęp do zasobów dydaktycznych).
  • SSID `Goście`: mapowany na VLAN 200 (dostęp wyłącznie do Internetu, brak routingu do sieci wewnętrznej).
  • SSID `IoT_Automatyka`: mapowany na VLAN 300 (czujniki, sterowniki sal).
  • Punkt dostępowy lub kontroler taguje ramki odpowiednim znacznikiem 802.1Q przed przesłaniem ich do przełącznika dystrybucyjnego.
Mapowanie SSID na dedykowane VLAN-y zapewnia automatyczną separację ruchu sieci eduroam, sieci gościnnych z portalem Captive Portal oraz odizolowanych podsieci dla infrastruktury automatyki budynkowej IoT.
Ilustracja techniczna do slajdu 29: Mapowanie identyfikatorów SSID na dedykowane sieci VLAN

Powszechnym modelem architektonicznym w kampusie jest jednoznaczne mapowanie rozgłaszanych identyfikatorów sieci bezprzewodowej (SSID) na dedykowane sieci VLAN w infrastrukturze przewodowej.

Przykładowo, federacyjna sieć eduroam jest powiązana z chronionym VLAN-em akademickim, sieć Kampus-Gość trafia do odizolowanego VLAN-u z portalem Captive Portal i bezpośrednim wyjściem do Internetu, a ukryte sieci automatyki kierowane są do odrębnych podsieci IoT.

Projektując sieć bezprzewodową, inżynier musi uwzględnić ograniczenia wydajnościowe pasma radiowego: anonsowanie zbyt dużej liczby identyfikatorów SSID (powyżej 3-4 na jedno radio) drastycznie obniża czas antenowy (Airtime) przez nadmiarowe ramki sygnalizacyjne Beacon. Z tego powodu powszechnie stosuje się integrację z IEEE 802.1X, gdzie pojedynczy rozgłaszany SSID (np. uczelniany 'eduroam') dynamicznie kieruje pracowników do VLAN-u kadry, a studentów do VLAN-u studenckiego, redukując narzut radiowy do minimum.

Skróty użyte w tym slajdzie:
SSID (Service Set Identifier) - Alfanumeryczna nazwa logiczna rozgłaszana przez sieć bezprzewodową identyfikująca dany profil dostępu.
BSSID (Basic Service Set Identifier) - Fizyczny adres MAC modułu radiowego punktu dostępowego dla konkretnej rozgłaszanej sieci SSID.
WPA3 (Wi-Fi Protected Access 3) - Współczesny standard bezpieczeństwa sieci bezprzewodowych wykorzystujący algorytm SAE i szyfrowanie GCMP-256.

30/54

Architektura VLAN dla WLAN: ruch centralny a ruch lokalny

Wpływ trybu pracy punktów dostępowych na topologię sieci VLAN.

Wykład 5: Architektura VLAN dla WLAN: ruch centralny a ruch lokalny

  • Tryb centralny (Local Mode): VLAN-y bezprzewodowe istnieją fizycznie wyłącznie w serwerowni MDF, gdzie wpięty jest kontroler WLC; przełączniki dostępowe w budynkach nie muszą mieć skonfigurowanych VLAN-ów bezprzewodowych.
  • Tryb FlexConnect / Local Switching: VLAN-y bezprzewodowe muszą być fizycznie skonfigurowane na przełącznikach dostępowych i doprowadzone portem trunk do każdego punktu dostępowego.
  • Kryterium projektowe: wielkość kampusu i przepustowość łączy międzybudynkowych determinują wybór punktu terminacji VLAN-ów bezprzewodowych.
Model przełączania lokalnego (Local Switching / FlexConnect) w sieciach WLAN zdejmuje narzut z kontrolera WLC, terminując ruch użytkowników bezpośrednio w lokalnych sieciach VLAN przełącznika warstwy dostępu.
Ilustracja techniczna do slajdu 30: Architektura VLAN dla WLAN: ruch centralny a ruch lokalny

Architektura WLAN w kampusie definiuje dwa podstawowe modele przekazywania ruchu: ruch centralny (Centralized Switching) oraz ruch lokalny (Local Switching / FlexConnect). W modelu centralnym cały ruch z punktów AP jest kapsułkowany w tunelach CAPWAP i transportowany do centralnego kontrolera WLC.

Z kolei w modelu Local Switching punkt dostępowy lokalnie zdejmuje nagłówek radiowy 802.11, przekształca go w ramkę Ethernet 802.3 i wstrzykuje bezpośrednio do odpowiedniego VLAN-u na lokalnym przełączniku warstwy dostępu, odciążając szkielet sieci.

Wybór pomiędzy tunelem centralnym (Central Switching) a komutacją lokalną (FlexConnect / Local Switching) to klasyczny dylemat inżynierski. Model centralny doskonale sprawdza się przy bezszwowym roamingu L3 i inspekcji ruchu na centralnych zaporach UTM, lecz tworzy wąskie gardło transmisyjne na kontrolerze WLC. Model lokalny z kolei odciąża szkielet sieci i pozwala na autonomiczne działanie sieci Wi-Fi w oddziałach zamiejscowych nawet w przypadku awarii łącza WAN do głównego centrum danych uczelni.

Skróty użyte w tym slajdzie:
Central Switching (Centralized / Tunnel Switching) - Architektura WLAN, w której cały ruch od klientów jest kapsułkowany w tunelu CAPWAP do kontrolera WLC.
Local Switching (Local / Distributed Switching) - Model pracy AP (np. FlexConnect), w którym pakiety klientów są mostkowane bezpośrednio do lokalnego przełącznika L2.
FlexConnect (Cisco FlexConnect) - Tryb pracy punktów dostępowych umożliwiający lokalne przełączanie ruchu w oddziałach przy zachowaniu centralnego zarządzania.

31/54

Separacja ruchu administracyjnego punktów dostępowych

Ochrona płaszczyzny sterowania urządzeń radiowych.

Wykład 5: Separacja ruchu administracyjnego punktów dostępowych

  • Zasada podwójnego VLAN-u dla punktu dostępowego:
  • VLAN zarządzający (AP Management VLAN): podsieć, z której punkt dostępowy pobiera własny adres IP do komunikacji CAPWAP z kontrolerem (ruch nietagowany na porcie AP).
  • VLAN-y użytkowników (Client VLANs): podsieci, do których trafia ruch stacji bezprzewodowych skojarzonych z różnymi SSID (ruch tagowany 802.1Q).
  • Bezwzględny zakaz umieszczania ruchu klientów w tym samym VLAN-ie co adresy zarządzania punktów dostępowych.
Dedykowany VLAN zarządzania (Management VLAN) dla punktów dostępowych AP izoluje ruch administracyjny infrastruktury radiowej od danych użytkowników, uniemożliwiając nieautoryzowany dostęp do interfejsów IP urządzeń sieciowych.
Ilustracja techniczna do slajdu 31: Separacja ruchu administracyjnego punktów dostępowych

Właściwe zarządzanie infrastrukturą AP wymaga bezwzględnej separacji ruchu danych użytkowników od ruchu kontrolnego i administracyjnego punktów dostępowych. Punkty AP powinny pobierać adresy IP z dedykowanego VLAN-u zarządzania (AP Management VLAN).

Segment ten jest ściśle chroniony regułami zapór ogniowych, uniemożliwiając użytkownikom sieci Wi-Fi wysyłanie pakietów do interfejsów IP samych punktów dostępowych oraz próby przejęcia kontroli nad tunelami sterującymi CAPWAP.

Krytycznym aspektem bezpieczeństwa jest umieszczenie interfejsów zarządzających AP (Management IP) w ściśle izolowanym VLAN-ie administracyjnym (Out-of-Band lub dedykowanym VLAN-ie infrastruktury bezprzewodowej), całkowicie odciętym od dostępu dla studentów i gości. Punkty dostępowe nie powinny posiadać adresów IP w podsieciach użytkowników. Dodatkowo w tunelach CAPWAP stosuje się szyfrowanie warstwy kontrolnej i opcjonalnie danych za pomocą DTLS (Datagram Transport Layer Security), uniemożliwiając podsłuch ruchu szkieletowego.

Skróty użyte w tym slajdzie:
OOBM (Out-of-Band Management) - Dedykowana, odizolowana fizycznie lub logicznie sieć służąca wyłącznie do zarządzania urządzeniami infrastruktury.
Management VLAN (Management VLAN) - Sieć wirtualna przeznaczona wyłącznie dla interfejsów administracyjnych przełączników, routerów i punktów AP.
SNMPv3 (Simple Network Management Protocol version 3) - Bezpieczna wersja protokołu monitorowania urządzeń obsługująca szyfrowanie i uwierzytelnianie (RFC 3414).

32/54

Statyczne a dynamiczne przypisywanie do sieci VLAN

Ewolucja metod przydziału portów do podsieci logicznych.

Wykład 5: Statyczne a dynamiczne przypisywanie do sieci VLAN

  • Przypisanie statyczne (Port-Based VLAN): administrator ręcznie konfiguruje numer VLAN na stałe dla danego portu fizycznego przełącznika.
  • Wada przypisania statycznego: brak elastyczności; jeśli pracownik przeniesie się ze swoim laptopem do innej sali, musi prosić dział IT o zmianę konfiguracji portu w gniazdku ściennym.
  • Przypisanie dynamiczne (Dynamic VLAN Assignment): port fizyczny jest dynamicznie przełączany do odpowiedniego VLAN-u w momencie podłączenia urządzenia na podstawie tożsamości użytkownika lub adresu MAC.
  • Zapewnienie pełnej mobilności użytkowników w sieci przewodowej.
Dynamiczne przypisywanie do sieci VLAN (Dynamic VLAN Assignment) eliminuje konieczność ręcznej rekonfiguracji portów przełącznika, przypisując użytkownika do właściwej podsieci w momencie podłączenia kabla.
Ilustracja techniczna do slajdu 32: Statyczne a dynamiczne przypisywanie do sieci VLAN

Statyczne przypisywanie portów do sieci VLAN sprawdza się wyłącznie w przypadku urządzeń stacjonarnych o stałym przeznaczeniu. W nowoczesnym kampusie akademickim z tysiącami mobilnych użytkowników podejście to generuje ogromny narzut administracyjny.

Wymusza ono ręczną rekonfigurację portów przełącznika za każdym razem, gdy użytkownik zmienia salę lub podłącza inne urządzenie. Odpowiedzią na to wyzwanie jest wdrożenie dynamicznego przypisywania do sieci VLAN (Dynamic VLAN Assignment).

Statyczny przydział portów generuje znaczny koszt operacyjny (OPEX) w instytucjach o dużej rotacji personelu lub elastycznym modelu pracy. Prowadzi również do zjawiska tzw. 'VLAN Sprawl' oraz błędów konfiguracyjnych, gdy opuszczone gniazdo zachowuje wysokie uprawnienia dostępowe. Przejście na model dynamiczny przenosi reguły przyznawania uprawnień z poziomu fizycznego portu na poziom centralnej bazy tożsamości użytkowników, zapewniając spójność polityk bezpieczeństwa w całej infrastrukturze.

Skróty użyte w tym slajdzie:
Static VLAN (Static VLAN Assignment) - Ręczne i stałe przypisanie portu fizycznego przełącznika do określonego identyfikatora VLAN.
Dynamic VLAN (Dynamic VLAN Assignment) - Automatyczne przypisanie stacji roboczej do sieci VLAN na podstawie tożsamości użytkownika lub certyfikatu.
VMPS (VLAN Management Policy Server) - Przestarzały protokół Cisco automatycznie przypisujący sieci VLAN na podstawie bazy adresów MAC.

33/54

Dynamiczne przypisywanie VLAN: mechanizm Dynamic VLAN per MAC

Autoryzacja portu na podstawie fizycznego adresu karty sieciowej.

Wykład 5: Dynamiczne przypisywanie VLAN: mechanizm Dynamic VLAN per MAC

  • Mechanizm VMPS (VLAN Management Policy Server) lub bazy MAC-to-VLAN.
  • Zasada działania: przełącznik po wykryciu ramki odczytuje adres Source MAC i odpytuje centralną bazę danych o przypisany numer VLAN.
  • Automatyczna zmiana konfiguracji portu dostępowego na wskazany VLAN.
  • Ograniczenie bezpieczeństwa: podatność na podszywanie się pod adres fizyczny (MAC Spoofing) - adres MAC można łatwo zmienić w systemie operacyjnym.
  • Konieczność zastosowania silniejszego mechanizmu kryptograficznego opartego na tożsamości użytkownika.
Dynamiczny przydział VLAN per MAC (VMPS) to historyczny mechanizm bazujący na adresach sprzętowych kart sieciowych, współcześnie zastąpiony przez bezpieczną autoryzację tożsamości w standardzie IEEE 802.1X.
Ilustracja techniczna do slajdu 33: Dynamiczne przypisywanie VLAN: mechanizm Dynamic VLAN per MAC

Wczesne implementacje dynamicznego przydziału VLAN opierały się na protokole VMPS (VLAN Management Policy Server) oraz adresach fizycznych kart sieciowych (MAC-based VLAN). Po wykryciu nowego adresu MAC przełącznik odpytywał bazę danych i konfigurował port.

Mechanizm ten jest współcześnie uważany za przestarzały i niebezpieczny ze względu na trywialną możliwość podszycia się pod dozwolony adres fizyczny (MAC Spoofing). Został całkowicie wyparty przez standard uwierzytelniania IEEE 802.1X.

Główną wadą rozwiązania opartego wyłącznie na adresach MAC (VMPS - VLAN Management Policy Server lub lokalne tablice MAC-to-VLAN) jest brak jakiegokolwiek mechanizmu kryptograficznego uwierzytelniania. Atakujący może w kilka sekund zmienić programowo adres MAC swojej karty sieciowej (MAC Spoofing) na adres drukarki sieciowej lub komputera administracji i natychmiast uzyskać dostęp do chronionego segmentu. Z tego względu mechanizm ten został całkowicie wyparty przez standard IEEE 802.1X.

Skróty użyte w tym slajdzie:
MAB (MAC Authentication Bypass) - Mechanizm dostępowy weryfikujący adres MAC urządzenia w bazie RADIUS dla sprzętu nieobsługującego suplikanta 802.1X.
VQP (VLAN Query Protocol) - Własnościowy protokół komunikacji pomiędzy klientem a serwerem bazy danych VMPS.

34/54

Integracja dynamicznego przypisywania VLAN ze standardem IEEE 802.1X

Wzorzec kontroli dostępu do portu przewodowego.

Wykład 5: Integracja dynamicznego przypisywania VLAN ze standardem IEEE 802.1X

  • Standard IEEE 802.1X: uwierzytelnianie użytkownika przed przyznaniem jakiegokolwiek dostępu do sieci.
  • Trzy elementy architektury:
  • Suplikant: oprogramowanie klienckie na stacji roboczej (wbudowane w Windows/Linux/macOS).
  • Authenticator: przełącznik dostępowy blokujący port dla ruchu danych.
  • Authentication Server: centralny serwer RADIUS (np. FreeRADIUS, Cisco ISE).
  • Port przełącznika pozostaje w stanie Unauthorized do momentu pomyślnej weryfikacji loginu i hasła lub certyfikatu.
Standard IEEE 802.1X blokuje port dostępowy do momentu pomyślnego uwierzytelnienia tożsamości użytkownika (suplikanta) za pośrednictwem protokołu EAP i serwera uwierzytelniającego RADIUS.
Ilustracja techniczna do slajdu 34: Integracja dynamicznego przypisywania VLAN ze standardem IEEE 802.1X

Architektura IEEE 802.1X realizuje uwierzytelnianie użytkownika przed przyznaniem mu jakiegokolwiek dostępu do zasobów sieciowych. Port przełącznika pozostaje w stanie zablokowanym (Unauthorized), przepuszczając wyłącznie ramki protokołu EAPoL (EAP over LAN).

Po pomyślnej weryfikacji tożsamości (np. za pomocą certyfikatu cyfrowego X.509 w metodzie EAP-TLS lub poświadczeń domenowych PEAP-MSCHAPv2) serwer uwierzytelniający przekazuje do przełącznika dyrektywę dynamicznego przestawienia portu do odpowiedniego VLAN-u.

W architekturze IEEE 802.1X przełącznik dostępowy pełni funkcję autentykatora (Authenticator), blokując wszelki ruch IP użytkownika (Supplicant) z wyjątkiem ramek EAPOL (EAP over LAN). Dopiero po wymianie komunikatów z serwerem uwierzytelniającym RADIUS i uzyskaniu odpowiedzi RADIUS Access-Accept, port przełącznika zostaje logicznie otwarty i w locie przestawiony do określonego VLAN-u wskazanego przez parametry tunelowania serwera.

Proces uwierzytelniania w standardzie IEEE 802.1X opiera się na ramkach EAPOL wymienianych pomiędzy stacją roboczą a portem przełącznika. W zależności od wymagań bezpieczeństwa stosuje się różne metody EAP: od lekkiego protokołu PEAP-MSCHAPv2 opartego na loginie i haśle domenowym, po najbardziej odporny protokół EAP-TLS wymagający certyfikatów kryptograficznych po obu stronach. Dopóki serwer RADIUS nie odeśle komunikatu Access-Accept, interfejs przełącznika znajduje się w stanie Unauthorized i filtruje każdy pakiet warstwy wyższej.

Skróty użyte w tym slajdzie:
EAP (Extensible Authentication Protocol) - Uniwersalny szkielet protokołu uwierzytelniania (RFC 3748) wykorzystywany w standardzie 802.1X.
EAP-TLS (EAP-Transport Layer Security) - Najbezpieczniejsza metoda uwierzytelniania 802.1X (RFC 5216) oparta na obustronnych certyfikatach X.509.
PEAP (Protected Extensible Authentication Protocol) - Protokół tworzący szyfrowany tunel TLS, wewnątrz którego następuje uwierzytelnienie użytkownika loginem i hasłem.
Supplicant (802.1X Supplicant) - Oprogramowanie klienckie zainstalowane na urządzeniu końcowym uczestniczące w procesie uwierzytelniania.
Authenticator (802.1X Authenticator) - Przełącznik dostępowy pośredniczący w wymianie komunikatów pomiędzy suplikantem a serwerem uwierzytelniającym.

35/54

Rola serwera RADIUS i atrybuty RFC 2868

Mechanizm przekazywania informacji o przypisaniu sieci z serwera do przełącznika.

Wykład 5: Rola serwera RADIUS i atrybuty RFC 2868

  • Protokół RADIUS (Remote Authentication Dial-In User Service) według RFC 2865 i RFC 2868.
  • Pakiet Access-Accept: po pomyślnym uwierzytelnieniu serwer RADIUS odsyła do przełącznika pakiet akceptacji zawierający standardowe atrybuty RADIUS zdefiniowane w RFC 2868:
  • Tunnel-Type (atrybut 64) = VLAN (wartość 13).
  • Tunnel-Medium-Type (atrybut 65) = 802 (wartość 6).
  • Tunnel-Private-Group-ID (atrybut 81) = numer lub nazwa VLAN-u (np. `10` lub `Dziekanat`).
  • Działanie przełącznika: odebranie pakietu powoduje natychmiastowe, dynamiczne przypisanie portu do wskazanego VLAN-u na czas trwania sesji.
Zgodnie ze specyfikacjami RFC 2868 i RFC 3580 serwer RADIUS przekazuje przełącznikowi trzy atrybuty: Tunnel-Type = 13, Tunnel-Medium-Type = 6 oraz Tunnel-Private-Group-ID, określających docelowy VLAN.
Ilustracja techniczna do slajdu 35: Rola serwera RADIUS i atrybuty RFC 2868

Integracja standardu IEEE 802.1X z centralnym serwerem RADIUS (np. Cisco ISE, FreeRADIUS) bazuje na specyfikacjach IETF RFC 2868 oraz RFC 3580. W pakiecie akceptacji Access-Accept serwer przesyła trzy atrybuty RADIUS.

Atrybuty te obejmują: Tunnel-Type = 13 (VLAN), Tunnel-Medium-Type = 6 (802) oraz Tunnel-Private-Group-ID zawierający docelowy numer VID lub nazwę sieci VLAN. Zapewnia to pełną interoperacyjność urządzeń różnych producentów.

Standaryzacja atrybutów tunelowania w dokumencie IETF RFC 2868 gwarantuje interoperacyjność pomiędzy serwerami różnych producentów a przełącznikami sieciowymi w heterogenicznym kampusie. Pakiet Access-Accept zawiera trójkę atrybutów: Tunnel-Type (wartość 13 oznaczająca VLAN), Tunnel-Medium-Type (wartość 6 oznaczająca 802) oraz Tunnel-Private-Group-ID przechowujący numeryczny identyfikator VLAN lub jego symboliczną nazwę tekstową, co umożliwia przełącznikowi bezbłędne przypisanie interfejsu.

Skróty użyte w tym slajdzie:
Tunnel-Type (Tunnel-Type Attribute) - Atrybut RADIUS o numerze 64 definiujący typ tunelowania (wartość 13 oznacza VLAN).
Tunnel-Medium-Type (Tunnel-Medium-Type Attribute) - Atrybut RADIUS o numerze 65 określający rodzaj nośnika (wartość 6 oznacza IEEE 802).
Tunnel-Private-Group-ID (Tunnel-Private-Group-ID Attribute) - Atrybut RADIUS o numerze 81 przekazujący żądany identyfikator lub nazwę sieci VLAN.

36/54

Dynamiczne przypisywanie VLAN w praktyce uczelnianej

Scenariusz wdrożenia jednolitej polityki dostępowej w całym kampusie.

Wykład 5: Dynamiczne przypisywanie VLAN w praktyce uczelnianej

  • To samo gniazdko w sali seminaryjnej obsługuje różne grupy:
  • Wykładowca podłącza laptopa, loguje się kontem domenowym, a serwer RADIUS przydziela VLAN 50 (Kadra).
  • Student podłącza swój komputer i podaje dane uczelniane, a serwer RADIUS przydziela VLAN 110 (Studenci).
  • Nieautoryzowane urządzenie bez poświadczeń powoduje, że przełącznik przypisuje port do odizolowanego VLAN-u gościnnego (Guest VLAN) z ograniczonym dostępem.
  • Całkowita eliminacja konieczności ręcznego przestawiania portów przez administratorów.
Wdrożenie 802.1X z dynamicznym VLAN-em w salach seminaryjnych pozwala na współdzielenie tych samych gniazd RJ-45 przez studentów (przypisanie do VLAN studenckiego) oraz kadrę akademicką (przypisanie do VLAN pracowniczego).
Ilustracja techniczna do slajdu 36: Dynamiczne przypisywanie VLAN w praktyce uczelnianej

Praktyczne wdrożenie dynamicznych VLAN-ów na uczelni pozwala na unifikację konfiguracji wszystkich gniazd sieciowych RJ-45 w salach dydaktycznych i audytoriach. Wszystkie porty mają identyczny, bazowy profil konfiguracyjny 802.1X.

Gdy do gniazda podłączy się student, serwer RADIUS przydziela mu VLAN studencki z dostępem do Internetu i systemów e-learningowych. Gdy w tym samym gnieździe autoryzuje się wykładowca, port jest automatycznie przełączany do chronionego VLAN-u pracowniczego.

Wdrożenie dynamicznych VLAN-ów w połączeniu z systemami klasy NAC (Network Access Control, np. Cisco ISE, PacketFence czy Aruba ClearPass) pozwala na egzekwowanie zaawansowanych polityk bezpieczeństwa kontekstowego. Serwer autoryzacyjny może uzależnić przydział sieci VLAN nie tylko od loginu studenta, lecz również od stanu bezpieczeństwa jego komputera (sprawdzenie aktualności systemu operacyjnego i programu antywirusowego - tzw. Posture Assessment), kierując niezabezpieczone stacje do odizolowanego VLAN-u kwarantanny.

Skróty użyte w tym slajdzie:
Eduroam (Education Roaming) - Międzynarodowa federacja bezpiecznego dostępu do sieci bezprzewodowych dla środowiska akademickiego.
LDAP (Lightweight Directory Access Protocol) - Protokół (RFC 4511) dostępu do centralnych baz usług katalogowych użytkowników.
Active Directory (Microsoft Active Directory) - Usługa katalogowa przechowująca tożsamości, grupy i uprawnienia użytkowników w środowisku korporacyjnym.
RBAC (Role-Based Access Control) - Model kontroli dostępu przydzielający uprawnienia sieciowe na podstawie pełnionej roli organizacyjnej.
ISE (Identity Services Engine) - Zaawansowana platforma kontroli dostępu firmy Cisco realizująca polityki NAC, RADIUS i TACACS+.

37/54

Zastosowanie dynamicznych VLAN-ów w nowoczesnych biurach

Koncepcja współdzielonych biurek (Hot-Desking) i sal wielofunkcyjnych.

Wykład 5: Zastosowanie dynamicznych VLAN-ów w nowoczesnych biurach

  • Architektura elastycznego kampusu: pracownicy nie mają przypisanych stałych biurek.
  • Użytkownik siada przy dowolnym wolnym stanowisku na terenie kampusu, podłącza stację dokującą i natychmiast uzyskuje dostęp do swojej sieci wydziałowej, dysków sieciowych i drukarek.
  • Izolacja urządzeń obcych i gościnnych w dedykowanych strefach kwarantanny w razie braku zgodności z polityką antywirusową (Posture Assessment).
W biurach typu Hot-Desking dynamiczne przypisywanie VLAN pozwala na swobodne przemieszczanie się pracowników pomiędzy salami i piętrami przy zachowaniu stałych praw dostępu do zasobów departamentowych.
Ilustracja techniczna do slajdu 37: Zastosowanie dynamicznych VLAN-ów w nowoczesnych biurach

W nowoczesnych biurach korporacyjnych i kampusowych przestrzeniach typu Hot-Desking dynamiczne przypisywanie VLAN-ów eliminuje konieczność dedykowania fizycznych biurek dla konkretnych działów. Pracownik loguje się do sieci w dowolnym miejscu kampusu.

Co więcej, zaawansowane serwery polityk AAA mogą przydzielać użytkownika do odmiennych sieci VLAN w zależności od stanu bezpieczeństwa stacji końcowej (mechanizm Posture Assessment sprawdzający obecność aktualnego antywirusa i poprawek systemu operacyjnego).

W środowiskach typu Hot-Desking dynamiczne przypisywanie VLAN-ów eliminuje konieczność ręcznego przepinania kabli w szafach teleinformatycznych podczas rotacji pracowników między stanowiskami. Użytkownik logując się na dowolnym biurku w budynku, automatycznie otrzymuje dostęp do zasobów swojego działu, z zachowaniem właściwych reguł QoS dla połączeń wideo i telefonii softphone. Pozwala to na maksymalne wykorzystanie przestrzeni biurowej przy jednoczesnym zachowaniu ścisłej dyscypliny w warstwie bezpieczeństwa sieciowego.

Skróty użyte w tym slajdzie:
Hot-desking (Hot-desking / Clean Desk) - Model organizacji biura polegający na elastycznym korzystaniu ze współdzielonych stanowisk pracy.
NAC (Network Access Control) - System całościowej kontroli i weryfikacji tożsamości oraz stanu bezpieczeństwa urządzeń wpuszczanych do sieci.
dACL (Downloadable Access Control List) - Dynamicznie pobierana z serwera RADIUS lista ACL aplikowana bezpośrednio na porcie użytkownika.
CoA (Change of Authorization) - Mechanizm protokołu RADIUS (RFC 5176) umożliwiający natychmiastową zmianę atrybutów aktywnej sesji klienta.
Zero Trust (Zero Trust Architecture) - Model bezpieczeństwa sieciowego oparty na zasadzie braku domyślnego zaufania (NIST SP 800-207).

38/54

Konieczność komunikacji między sieciami VLAN: routing między-VLAN

Przejście z warstwy 2 (przełączanie) do warstwy 3 (routing).

Wykład 5: Konieczność komunikacji między sieciami VLAN: routing między-VLAN

  • Problem: skuteczna izolacja w warstwie 2 uniemożliwia jakąkolwiek komunikację między VLAN-ami bez udziału urządzenia warstwy 3.
  • Potrzeba biznesowa: studenci muszą wysyłać zadania na serwer laboratoryjny w innym VLAN-ie, komputery pracowników muszą komunikować się z bazą danych USOS.
  • Pojęcie Inter-VLAN Routing: proces przekazywania pakietów sieciowych pomiędzy różnymi sieciami VLAN na podstawie adresów IP warstwy 3.
  • Urządzenie pośredniczące musi posiadać interfejs logiczny w każdym ze skomunikowanych VLAN-ów.
Routing między-VLAN (Inter-VLAN Routing) to proces przekazywania pakietów IP pomiędzy odrębnymi logicznie sieciami wirtualnymi realizowany w warstwie 3 modelu OSI przez routery lub przełączniki wielowarstwowe L3.
Ilustracja techniczna do slajdu 38: Konieczność komunikacji między sieciami VLAN: routing między-VLAN

Skuteczna izolacja warstwy 2 wymusza konieczność wdrożenia mechanizmów kontrolowanej wymiany informacji pomiędzy wybranymi sieciami VLAN. Ruch pomiędzy stacjami roboczymi a serwerami plików lub bramą internetową wymaga realizacji funkcji routingu międzypodsieciowego (Inter-VLAN Routing).

Z punktu widzenia warstwy sieciowej każda wirtualna sieć VLAN stanowi odrębną podsieć IP z własnym prefiksem adresowym i dedykowanym adresem bramy domyślnej (Default Gateway).

Wprowadzenie segmentacji VLAN bez jednoczesnego wdrożenia wydajnego routingu między-VLAN sparaliżowałoby funkcjonowanie instytucji, uniemożliwiając stacjom dostęp do wspólnych zasobów kampusowych: serwerów pocztowych, baz danych, platform e-learningowych oraz bramy do sieci Internet. Zadaniem inżyniera sieciowego jest zaprojektowanie takiego mechanizmu trasowania, który zapewni minimalne opóźnienia pakietów (latency) przy jednoczesnym zachowaniu pełnej kontroli przepływu na zaporach sieciowych.

Skróty użyte w tym slajdzie:
Inter-VLAN (Inter-VLAN Routing) - Proces przesyłania pakietów pomiędzy odrębnymi sieciami wirtualnymi za pośrednictwem urządzenia warstwy 3.
Gateway (Default Gateway Router) - Węzeł pośredniczący odpowiadający na zapytania ARP dla adresów docelowych leżących poza siecią lokalną.

39/54

Metoda historyczna: zewnętrzny router z wieloma interfejsami

Tradycyjny sposób łączenia podsieci z początków technologii VLAN.

Wykład 5: Metoda historyczna: zewnętrzny router z wieloma interfejsami

  • Zasada działania: zewnętrzny router połączony z przełącznikiem tyloma niezależnymi kablami, ile jest sieci VLAN.
  • Port 1 przełącznika (VLAN 10) wpięty do interfejsu GigabitEthernet0/0 routera.
  • Port 2 przełącznika (VLAN 20) wpięty do interfejsu GigabitEthernet0/1 routera.
  • Dyskwalifikacja metody: routery mają ograniczoną liczbę interfejsów fizycznych; rażące marnotrawstwo portów i kabli, brak skalowalności.
Historyczna metoda tradycyjnego routingu z dedykowanymi interfejsami fizycznymi dla każdego VLAN-u charakteryzowała się brakiem skalowalności i wysokimi kosztami sprzętowymi, co doprowadziło do jej wycofania.
Ilustracja techniczna do slajdu 39: Metoda historyczna: zewnętrzny router z wieloma interfejsami

Historyczna metoda realizacji routingu między-VLAN polegała na podłączeniu zewnętrznego routera do przełącznika za pomocą wielu niezależnych kabli fizycznych - po jednym interfejsie ethernetowym dla każdego obsługiwanego VLAN-u.

Podejście to charakteryzowało się skrajną nieefektywnością ekonomiczną i techniczną. Wraz ze wzrostem liczby podsieci w kampusie konieczne było instalowanie dodatkowych kart sieciowych w routerze, co szybko doprowadziło do porzucenia tej koncepcji.

Klasyczne podejście z dedykowanymi interfejsami routera dla każdego VLAN-u szybko natrafiło na barierę skalowalności fizycznej. Typowy router brzegowy dysponował zaledwie kilkoma portami ethernetowymi, a każdy dodatkowy moduł interfejsowy wiązał się z bardzo wysokimi kosztami zakupu. Ponadto w przypadku konieczności wydzielenia kilkunastu lub kilkudziesięciu sieci wirtualnych, fizyczne doprowadzenie takiej liczby kabli do jednego routera stawało się niemożliwe z przyczyn przestrzennych i konstrukcyjnych.

Skróty użyte w tym slajdzie:
Legacy Routing (Legacy Multi-Interface Routing) - Klasyczna metoda routingu między-VLAN wymagająca dedykowanego interfejsu fizycznego dla każdej podsieci.
Subnet (IP Subnet) - Logiczna podsieć IP wydzielona z większej przestrzeni adresowej za pomocą maski podsieci.

40/54

Metoda Router-on-a-Stick: pojedyncze łącze trunk

Koncepcja wirtualnych subinterfejsów na routerze.

Wykład 5: Metoda Router-on-a-Stick: pojedyncze łącze trunk

  • Architektura Router-on-a-Stick (router na patyku): fizyczne połączenie przełącznika z routerem za pomocą jednego kabla pracującego w trybie trunk (IEEE 802.1Q).
  • Koncepcja subinterfejsów (Subinterfaces): podział jednego fizycznego interfejsu routera na wiele logicznych interfejsów wirtualnych (np. G0/0.10, G0/0.20, G0/0.30).
  • Każdy subinterfejs jest powiązany z konkretnym znacznikiem 802.1Q i ma własny adres IP będący bramą domyślną dla danego VLAN-u.
  • Router odbiera otagowaną ramkę, zdejmuje nagłówek L2, podejmuje decyzję o trasowaniu L3, nakłada nowy nagłówek L2 z innym znacznikiem VLAN i odsyła pakiet tym samym kablem do przełącznika.
Architektura Router-on-a-Stick (ROAS) realizuje routing między-VLAN za pośrednictwem pojedynczego łącza magistralnego trunk 802.1Q łączącego przełącznik z logicznymi podinterfejsami zewnętrznego routera.
Ilustracja techniczna do slajdu 40: Metoda Router-on-a-Stick: pojedyncze łącze trunk

Ewolucją klasycznego podejścia stała się metoda Router-on-a-Stick (ROAS). W architekturze tej zewnętrzny router jest połączony z przełącznikiem za pomocą pojedynczego, fizycznego łącza magistralnego (Trunk) pracującego w standardzie IEEE 802.1Q.

Pojedynczy fizyczny interfejs routera zostaje logicznie podzielony na wirtualne podinterfejsy (Subinterfaces). Każdy podinterfejs odpowiada za terminację określonego identyfikatora VLAN i pełni rolę bramy domyślnej dla danej podsieci.

Metoda Router-on-a-Stick stanowiła krok milowy w kierunku oszczędności portów fizycznych i uproszczenia okablowania. Zamiast wielu kabli zastosowano pojedyncze łącze magistralne 802.1Q wpięte do interfejsu gigabitowego routera. Na routerze tworzy się logiczne subinterfejsy (np. GigabitEthernet0/0.10, GigabitEthernet0/0.20), z których każdy posiada własny adres IP pełniący funkcję bramy domyślnej dla danej podsieci i dokonuje dehermetyzacji oraz ponownego tagowania pakietów w locie.

Skróty użyte w tym slajdzie:
Subinterface (Logical Subinterface) - Wirtualny podinterfejs tworzony na fizycznym porcie routera skojarzony z konkretnym znacznikiem 802.1Q.

41/54

Konfiguracja metody Router-on-a-Stick

Przykładowe reguły konfiguracyjne na routerze brzegowym.

Wykład 5: Konfiguracja metody Router-on-a-Stick

  • Konfiguracja subinterfejsów (Cisco IOS):
  • Włączenie portu fizycznego bez adresu IP: `interface GigabitEthernet0/0`, `no shutdown`.
  • Utworzenie subinterfejsu: `interface GigabitEthernet0/0.10`.
  • Powiązanie ze znacznikiem VLAN: `encapsulation dot1Q 10`.
  • Nadanie adresu IP bramy: `ip address 192.168.10.1 255.255.255.0`.
  • Powtórzenie procedury dla kolejnych subinterfejsów (G0/0.20, G0/0.30 itd.).
  • Konfiguracja portu po stronie przełącznika: bezwzględnie jako `switchport mode trunk`.
Konfiguracja metody ROAS w systemie Cisco IOS wymaga utworzenia wirtualnych podinterfejsów z przypisaną enkapsulacją encapsulation dot1q <VID> oraz adresem IP stanowiącym bramę domyślną danej podsieci.
Ilustracja techniczna do slajdu 41: Konfiguracja metody Router-on-a-Stick

Konfiguracja metody Router-on-a-Stick w systemie Cisco IOS polega na aktywacji interfejsu głównego poleceniem no shutdown (bez przypisywania mu adresu IP) oraz utworzeniu logicznych podinterfejsów, np. GigabitEthernet0/0.10.

Na każdym podinterfejsie inżynier definiuje powiązanie ze znacznikiem VLAN za pomocą dyrektywy encapsulation dot1q <VID> oraz przypisuje właściwy logiczny adres IP bramy podsieci dyrektywą ip address.

Warto zwrócić uwagę na kolejność poleceń w systemie Cisco IOS: próba przypisania adresu IP (ip address) przed zdefiniowaniem typu enkapsulacji (encapsulation dot1q vlan-id) zakończy się komunikatem błędu. Router musi najpierw dowiedzieć się, który znacznik 802.1Q ma obsługiwać dany interfejs logiczny, aby poprawnie skonstruować wewnętrzne struktury buforowania i filtrowania ramek. Błędem często popełnianym przez początkujących inżynierów jest również zapomnienie o administracyjnym włączeniu (no shutdown) nadrzędnego interfejsu fizycznego.

Skróty użyte w tym slajdzie:
Dot1Q (IEEE 802.1Q Encapsulation) - Polecenie konfiguracyjne określające typ enkapsulacji ramek magistralnych na podinterfejsie routera.

42/54

Ograniczenia metody Router-on-a-Stick

Analiza wąskich gardeł transmisyjnych w dużych kampusach.

Wykład 5: Ograniczenia metody Router-on-a-Stick

  • Analiza inżynierska ograniczeń ROAS (Problem One-Armed Router / Hairpinning): cały ruch przesyłany pomiędzy różnymi sieciami VLAN (inter-VLAN) musi fizycznie pokonać to samo łącze transmisyjne dwukrotnie: najpierw w stronę routera (ingress), a po przetworzeniu tablicy routingu i zamianie nagłówka L2 z powrotem w dół magistrali (egress).
  • Redukcja efektywnej przepustowości o 50%: pojedyncze łącze 1 Gb/s jest w stanie obsłużyć maksymalnie 500 Mb/s realnego transferu międzypodsieciowego, wywołując zwielokrotnienie opóźnień RTT.
  • Obciążenie procesora routera: tradycyjne routery są zoptymalizowane pod kątem zaawansowanych funkcji WAN/QoS/VPN, a nie masowego trasowania pakietów w sieci lokalnej.
  • Wniosek: metoda Router-on-a-Stick sprawdza się w małych sieciach lub oddziałach, ale jest całkowicie niewydolna w szkieletach kampusowych.
Ograniczenie metody Router-on-a-Stick (zjawisko One-Armed Router / Hairpinning) polega na dwukrotnym pokonywaniu magistrali przez pakiety między-VLAN, co redukuje efektywną przepustowość łącza do 50% i generuje opóźnienia.
Ilustracja techniczna do slajdu 42: Ograniczenia metody Router-on-a-Stick

Mimo prostoty konfiguracyjnej architektura Router-on-a-Stick ma krytyczne wady inżynierskie. Zjawisko jednorękiego routera (One-Armed Router / Hairpinning) polega na tym, że cały ruch między-VLAN musi dwukrotnie pokonać to samo łącze fizyczne (w górę do routera i z powrotem w dół do przełącznika).

Powoduje to spadek efektywnej przepustowości magistrali o 50% (łącze 1 Gb/s obsłuży maksymalnie 500 Mb/s ruchu), zwielokrotnienie opóźnień pakietów RTT oraz obciążenie procesora routera, co dyskwalifikuje ROAS w rdzeniu i dystrybucji sieci kampusowej.

Oprócz ograniczenia pasma magistrali (tzw. zjawisko 'hairpinning' lub 'one-armed router', w którym ruch wchodzi i wychodzi tym samym fizycznym kablem), metoda ta wprowadza istotne opóźnienia spowodowane programową obróbką pakietów w procesorze CPU routera. W dużych sieciach kampusowych, gdzie wymiana danych między laboratoriami i serwerami generuje przepływy rzędu kilkudziesięciu gigabitów na sekundę, router zewnętrzny natychmiast ulega przeciążeniu buforów i zaczyna gubić pakiety, co dyskwalifikuje to rozwiązanie ze szkieletu sieci.

Skróty użyte w tym slajdzie:
Hairpinning (Hairpinning / One-Armed Routing) - Niekorzystne zjawisko przesyłania pakietów tam i z powrotem przez to samo łącze transmisyjne.
Throughput (Network Throughput) - Rzeczywista przepustowość mierzona w jednostkach bitów na sekundę na danym łączu sieciowym.
RTT (Round Trip Time) - Czas potrzebny na przesłanie pakietu od nadawcy do odbiorcy i powrót potwierdzenia.

43/54

Nowoczesna metoda kampusowa: przełączniki wielowarstwowe L3

Integracja sprzętowego przełączania i routingu w jednym urządzeniu.

Wykład 5: Nowoczesna metoda kampusowa: przełączniki wielowarstwowe L3

  • Multilayer Switches (przełączniki L3): urządzenia łączące funkcje przełącznika warstwy 2 z funkcjami routera warstwy 3.
  • Routing wewnątrz obudowy: pakiety przemieszczają się między sieciami VLAN z pełną prędkością matrycy przełączającej (Switch Fabric) bez opuszczania urządzenia.
  • Brak zewnętrznych kabli do routera na potrzeby routingu lokalnego.
  • Przepustowość rzędu setek milionów pakietów na sekundę (Mpps) bez dodatkowych opóźnień.
  • Standard branżowy dla warstwy dystrybucji i rdzenia w sieciach kampusowych.
Przełącznik wielowarstwowy warstwy 3 (Multilayer Switch - MLS) integruje funkcje przełączania L2 oraz sprzętowego routingu L3 w wyspecjalizowanych układach ASIC, zapewniając line-rate routing bez wąskich gardeł transmisyjnych.
Ilustracja techniczna do slajdu 43: Nowoczesna metoda kampusowa: przełączniki wielowarstwowe L3

Współczesnym standardem projektowania sieci kampusowych jest routing realizowany bezpośrednio na przełącznikach wielowarstwowych warstwy 3 (Multilayer Switches - MLS). Urządzenia te integrują w jednej obudowie funkcje szybkiego przełączania L2 oraz routingu L3.

Przekazywanie pakietów pomiędzy sieciami VLAN odbywa się wewnątrz matrycy przełączającej za pośrednictwem dedykowanych układów ASIC, co pozwala na osiągnięcie gigabitowych i multigigabitowych przepustowości routingu przy opóźnieniach rzędu mikrosekund.

Przełączniki wielowarstwowe (Multilayer Switches - MLS) łączą zalety komutacji ramkowej w warstwie 2 z pełną funkcjonalnością routera warstwy 3. Zastosowanie dedykowanych układów scalonych ASIC (Application-Specific Integrated Circuit) pozwala na jednoczesne podejmowanie decyzji o trasowaniu pakietu IP, przepisywaniu nagłówków Ethernet (zmniejszenie TTL, zmiana docelowego adresu MAC) oraz weryfikacji list ACL z pełną przepustowością portów (line-rate), eliminując opóźnienia i wąskie gardła transmisyjne.

W przełącznikach wielowarstwowych operacja routingu jest w całości zintegrowana z procesem komutacji w tzw. jednocyklowej ścieżce przetwarzania (One-Pass Forwarding). Oznacza to, że układ ASIC w trakcie odczytywania nagłówka ramki jednocześnie weryfikuje adres docelowy IP w tablicy FIB, odczytuje nowy docelowy adres MAC z tablicy Adjacency, zmniejsza licznik TTL, przelicza sumę kontrolną nagłówka IP i kieruje pakiet do bufora portu wyjściowego bez angażowania jednostki centralnej procesora.

Skróty użyte w tym slajdzie:
MLS (Multilayer Switch) - Przełącznik wielowarstwowy realizujący przełączanie ramek L2 oraz routing pakietów L3 z prędkością sprzętową.
Line-rate (Line-rate Forwarding) - Zdolność urządzenia do przetwarzania i przekazywania ruchu bez utraty pakietów przy maksymalnym nasyceniu portów.

44/54

Wirtualne interfejsy przełącznika: Switched Virtual Interface (SVI)

Logiczne interfejsy warstwy 3 na przełączniku wielowarstwowym.

Wykład 5: Wirtualne interfejsy przełącznika: Switched Virtual Interface (SVI)

  • Pojęcie SVI (lub interfejs RVI / VLAN Interface): logiczny interfejs IP powiązany z danym numerem VLAN wewnątrz przełącznika wielowarstwowego.
  • Interfejs SVI pełni rolę bramy domyślnej (Default Gateway) dla wszystkich stacji roboczych podłączonych do danego VLAN-u.
  • Reguła Autostate: interfejs SVI osiąga stan up/up, gdy co najmniej jeden port fizyczny przypisany do danego VLAN-u znajduje się w stanie przekazywania (Spanning Tree Forwarding).
  • Funkcja Autostate: automatyczne przełączanie interfejsu SVI w stan down przy braku aktywnych urządzeń w danym segmencie.
Switched Virtual Interface (SVI) to logiczny interfejs IP warstwy 3 powiązany z daną siecią VLAN wewnątrz przełącznika wielowarstwowego, pełniący rolę bramy domyślnej dla podłączonych stacji roboczych.
Ilustracja techniczna do slajdu 44: Wirtualne interfejsy przełącznika: Switched Virtual Interface (SVI)

Podstawowym elementem routingu na przełącznikach warstwy 3 jest wirtualny interfejs przełącznika - Switched Virtual Interface (SVI). Stanowi on logiczny interfejs warstwy 3 powiązany bezpośrednio z określonym numerem VLAN wewnątrz przełącznika.

Interfejs SVI funkcjonuje w strukturze przełącznika dokładnie tak samo jak fizyczny interfejs routera: ma własny adres IP, maskę podsieci, uczestniczy w procesach routingu IGP oraz stanowi bramę domyślną dla wszystkich stacji roboczych podłączonych do danego VLAN-u.

Interfejs SVI stanowi logiczny punkt styku pomiędzy domeną przełączaną warstwy 2 (określonym VLAN-em) a silnikiem routingu warstwy 3 wewnątrz przełącznika wielowarstwowego. Dla stacji roboczych podłączonych do portów dostępowych tego VLAN-u, adres IP przypisany do interfejsu SVI jest domyślną bramą sieciową (Default Gateway). Ponadto na interfejsach SVI inżynier może aktywować mechanizmy redundancji bramy, takie jak protokoły HSRP, VRRP czy GLBP, zapewniając bezprzerwowe przełączanie ruchu w przypadku awarii jednego z przełączników dystrybucyjnych.

Skróty użyte w tym slajdzie:
Autostate (SVI Autostate Feature) - Algorytm przełącznika ustalający stan operacyjny interfejsu SVI na podstawie dostępności portów w danym VLAN-ie.
SVI Exclude (Switchport Autostate Exclude) - Dyrektywa wyłączająca wybrany port fizyczny z algorytmu sprawdzania dostępności interfejsu SVI.

45/54

Konfiguracja interfejsów SVI na przełączniku dystrybucyjnym L3

Procedura uruchamiania routingu wielowarstwowego.

Wykład 5: Konfiguracja interfejsów SVI na przełączniku dystrybucyjnym L3

  • Kroki konfiguracyjne (Cisco IOS):
  • Globalne włączenie routingu IP: `ip routing` (kluczowe polecenie aktywujące funkcje L3 przełącznika).
  • Utworzenie interfejsu SVI dla VLAN 10: `interface Vlan10`.
  • Przypisanie adresu IP bramy: `ip address 10.1.10.1 255.255.255.0`, `no shutdown`.
  • Utworzenie interfejsu SVI dla VLAN 20: `interface Vlan20`.
  • Przypisanie adresu IP bramy: `ip address 10.1.20.1 255.255.255.0`, `no shutdown`.
  • Przełącznik automatycznie dodaje obie podsieci do swojej tablicy routingu jako podsieci bezpośrednio połączone (connected) i natychmiast rozpoczyna sprzętowy routing między nimi.
Reguła Autostate wprowadza interfejs SVI w stan up/up w chwili pojawienia się aktywnego portu w danym VLAN-ie; stosowanie switchport autostate exclude na portach SPAN zapobiega fałszywemu podtrzymywaniu stanu up.
Ilustracja techniczna do slajdu 45: Konfiguracja interfejsów SVI na przełączniku dystrybucyjnym L3

Stan operacyjny interfejsu SVI podlega tzw. regule Autostate: interfejs przechodzi w stan up/up tylko wtedy, gdy w danym VLAN-ie przynajmniej jeden port fizyczny znajduje się w stanie przekazywania (Spanning Tree Forwarding).

Kluczową praktyką inżynierską jest stosowanie dyrektywy switchport autostate exclude na portach dedykowanych do monitoringu (docelowe porty SPAN) oraz portach serwisowych, aby zapobiec sztucznemu podtrzymywaniu stanu up interfejsu SVI po utracie łączności przez właściwe stacje robocze.

Praktycznym wyzwaniem przy wdrażaniu interfejsów SVI jest eliminacja niepożądanych zmian stanu łącza (flapping) wywoływanych przez awarie pojedynczych portów brzegowych. Zastosowanie komendy switchport autostate exclude na portach monitorujących, łączach do serwerów testowych lub analizatorów ruchu zapobiega fałszywemu przechodzeniu interfejsu SVI w stan 'down'. Pozwala to utrzymać stabilność tablic routingu protokołów dynamicznych (takich jak OSPF czy EIGRP) anonsujących podsieć w szkieletowej warstwie kampusu.

Skróty użyte w tym slajdzie:
HSRP (Hot Standby Router Protocol) - Własnościowy protokół Cisco zapewniający redundancję bramy domyślnej w warstwie 3.
VRRP (Virtual Router Redundancy Protocol) - Otwarty protokół redundancji bramy domyślnej zdefiniowany w dokumencie IETF RFC 5798.
OSPF (Open Shortest Path First) - Wewnętrzny protokół routingu dynamicznego stanu łącza (RFC 2328) powszechnie stosowany w kampusach.

46/54

Porównanie portów przełączanych (Switched) i trasowanych (Routed)

Dwa sposoby konfiguracji interfejsów fizycznych na przełączniku L3.

Wykład 5: Porównanie portów przełączanych (Switched) i trasowanych (Routed)

  • Port przełączany (Switched Port / Layer 2 Port): domyślny tryb portu (`switchport`); port operuje w warstwie 2, wymaga przypisania do VLAN-u, uczestniczy w Spanning Tree.
  • Port trasowany (Routed Port / Layer 3 Port): port przekształcony w dedykowany interfejs routera poleceniem `no switchport`.
  • Cechy portu trasowanego: bezpośrednie przypisanie adresu IP do portu fizycznego (brak powiązania z VLAN), całkowite wyłączenie protokołu Spanning Tree na tym łączu.
  • Zastosowanie portów trasowanych: łącza punkt-punkt (Point-to-Point /30 lub /31) łączące przełączniki dystrybucyjne z przełącznikami rdzeniowymi kampusu.
Dyrektywa no switchport przekształca port przełącznika w port trasowany L3 (Routed Port) z bezpośrednim adresem IP, eliminując narzut procesów STP i umożliwiając budowę łączy tranzytowych Point-to-Point do rdzenia.
Ilustracja techniczna do slajdu 46: Porównanie portów przełączanych (Switched) i trasowanych (Routed)

Przełącznik wielowarstwowy L3 oferuje dwa rodzaje portów: porty przełączane (Switched Ports) oraz porty trasowane (Routed Ports). Domyślnie wszystkie porty pracują w trybie przełączania L2 (jako Access lub Trunk).

Wydanie dyrektywy no switchport przekształca interfejs w port trasowany L3. Port taki zostaje odpięty od procesów STP i bazy VLAN, umożliwiając bezpośrednie przypisanie adresu IP i budowę dedykowanych magistral tranzytowych Point-to-Point (/30 lub /31) w stronę rdzenia sieci.

Wybór pomiędzy portami magistralnymi z interfejsami SVI a czystymi portami trasowanymi (Routed Ports) definiuje architekturę całego kampusu. Nowoczesny model 'Routed Access' zakłada przeniesienie granicy warstwy 3 bezpośrednio do przełączników dostępowych w szafach piętrowych, eliminując protokół Spanning Tree (STP) na łączach dosyłowych do dystrybucji i zastępując go natywnym równoważeniem obciążenia ECMP (Equal-Cost Multi-Path) w warstwie IP. Podejście to radykalnie upraszcza diagnostykę sieci i skraca czas konwergencji po awarii łącza do kilkudziesięciu milisekund.

Skróty użyte w tym slajdzie:
Switchport (Switchport Command) - Dyrektywa CLI przełączająca port fizyczny w tryb pracy przełączania ramek warstwy 2.
Routed Port (No Switchport) - Port fizyczny przełącznika L3 skonfigurowany bezpośrednio z adresem IP działający jako port routera.
Point-to-Point (Point-to-Point Link) - Dedykowane łącze punkt-punkt łączące dwa urządzenia warstwy 3 (zazwyczaj podsieć /30 lub /31).
IGP (Interior Gateway Protocol) - Protokół routingu dynamicznego działający wewnątrz pojedynczego systemu autonomicznego (np. OSPF, IS-IS).

47/54

Sprzętowa realizacja routingu na przełącznikach L3

Architektura Cisco Express Forwarding (CEF) oraz pamięć TCAM.

Wykład 5: Sprzętowa realizacja routingu na przełącznikach L3

  • Ograniczenie tradycyjnego routingu procesorowego (Process Switching): procesor musiał analizować nagłówek każdego pakietu.
  • Architektura CEF (Cisco Express Forwarding): rozdzielenie płaszczyzny sterowania (Control Plane) od płaszczyzny danych (Data Plane).
  • Tablica FIB (Forwarding Information Base): lustrzane odbicie tablicy routingu zoptymalizowane pod kątem błyskawicznego przeszukiwania.
  • Pamięć TCAM (Ternary Content Addressable Memory): wyspecjalizowana pamięć sprzętowa wyszukująca adres IP docelowy, maskę podsieci, reguły list ACL i etykiety QoS w pojedynczym cyklu zegara matrycy ASIC.
Technologia Cisco Express Forwarding (CEF) realizuje line-rate routing pakietów w krzemie dzięki sprzętowym tablicom FIB oraz Adjacency Table załadowanym do ultraszybkiej pamięci asocjacyjnej TCAM przełącznika L3.
Ilustracja techniczna do slajdu 47: Sprzętowa realizacja routingu na przełącznikach L3

Wysoka wydajność przełączników wielowarstwowych wynika ze sprzętowej realizacji routingu w technologii Cisco Express Forwarding (CEF). Tradycyjny proces programowego przeszukiwania tablicy routingu (RIB) przez procesor został zastąpiony dwiema strukturami sprzętowymi.

Tablica FIB (Forwarding Information Base) oraz tablica sąsiedztwa Adjacency Table są wgrywane bezpośrednio do ultraszybkiej pamięci asocjacyjnej TCAM (Ternary Content Addressable Memory), co pozwala przełącznikowi na podjęcie decyzji o przekazaniu pakietu w pojedynczym cyklu zegara.

Architektura CEF rozdziela płaszczyznę sterowania (Control Plane), zarządzaną przez procesor główny przełącznika, od płaszczyzny danych (Data Plane), realizowanej w wyspecjalizowanych układach ASIC. Tablica FIB zawiera wstępnie skompilowane prefiksy sieciowe, a tablica Adjacency przechowuje gotowe nagłówki warstwy 2 dla kolejnych przeskoków (Next-Hop). Równolegle pamięć asocjacyjna TCAM (Ternary Content-Addressable Memory) umożliwia przeszukiwanie list kontroli dostępu ACL oraz reguł QoS w dokładnie jednym cyklu zegarowym, niezależnie od liczby zdefiniowanych wpisów filtrujących.

Skróty użyte w tym slajdzie:
CEF (Cisco Express Forwarding) - Mechanizm sprzętowego przekazywania pakietów L3 oparty na tablicy FIB i tablicy sąsiedztwa (Adjacency).
FIB (Forwarding Information Base) - Sprzętowa tablica przekazywania pakietów generowana z tablicy routingu IP zoptymalizowana pod kątem szybkiego wyszukiwania.
Adjacency Table (Adjacency Table) - Tablica sąsiedztwa przechowująca gotowe nagłówki warstwy 2 (MAC docelowy) dla kolejnych skoków pakietu.
TCAM (Ternary Content Addressable Memory) - Wyspecjalizowana pamięć sprzętowa przełączników L3 umożliwiająca błyskawiczne przeszukiwanie tablic routingu, ACL i QoS.

48/54

Projektowanie spójnego planu numeracji VLAN w kampusie

Hierarchiczny i czytelny schemat adresowy dla administratorów.

Wykład 5: Projektowanie spójnego planu numeracji VLAN w kampusie

  • Zasada korelacji numeracji: powiązanie numeru budynku, numeru piętra i funkcji użytkownika w identyfikatorze VLAN oraz w trzecim oktecie adresu IP.
  • Przykład inżynierski: schemat czterocyfrowy `BBYF`:
  • BB = numer budynku (np. 12 dla Wydziału Informatyki).
  • Y = numer piętra (np. 1 dla pierwszego piętra).
  • F = funkcja sieci (np. 1 dla studentów, 2 dla pracowników, 3 dla VoIP, 4 dla IoT).
  • VLAN 1211: budynek 12, piętro 1, studenci - podsieć 10.12.11.0/24.
  • Znaczne ułatwienie diagnostyki i automatyzacji reguł na zaporach sieciowych.
Spójny plan numeracji sieci w kampusie wiąże identyfikator VLAN z trzecim oktetem podsieci IPv4 (np. VLAN 10 odpowiada podsieci 10.1.10.0/24), co znacznie upraszcza diagnostykę i umożliwia agregację tras (Route Summarization).
Ilustracja techniczna do slajdu 48: Projektowanie spójnego planu numeracji VLAN w kampusie

Prawidłowe zaprojektowanie planu numeracji VLAN i powiązanej adresacji IP decyduje o skalowalności całego kampusu. Najlepszą praktyką inżynierską jest zachowanie bezpośredniej, czytelnej korelacji pomiędzy numerem identyfikatora VID a trzecim oktetem podsieci IPv4.

Przykładowo, w podsieci 10.20.0.0/16 identyfikator VLAN 10 mapuje się na podsieć 10.20.10.0/24 (studenci), VLAN 20 na 10.20.20.0/24 (pracownicy), a VLAN 30 na 10.20.30.0/24 (telefonia VoIP). Ułatwia to diagnostykę i pozwala na agregację tras (Route Summarization).

Wzorcowy plan adresacji zakłada ścisłą korelację pomiędzy numerem budynku, kondygnacją, identyfikatorem VLAN a oktetami adresów IP. Przykładowo w schemacie 10.B.V.0/24 oktet B koduje numer budynku (np. budynek A = 10, budynek B = 20), a oktet V odzwierciedla funkcję i numer VLAN (np. VLAN 10 dla komputerów pracowników, VLAN 20 dla laboratoriów, VLAN 30 dla sieci Wi-Fi, VLAN 99 dla zarządzania). Taka struktura ułatwia administratorom natychmiastową identyfikację źródła problemu w logach sieciowych i pozwala na bezbłędne stosowanie agregacji tras (Route Summarization).

Skróty użyte w tym slajdzie:
CIDR (Classless Inter-Domain Routing) - Bezklasowy system adresacji IP (RFC 4632) eliminujący sztywny podział na klasy adresowe A, B, C.

49/54

Zasada lokalności L2: unikanie rozciągania VLAN-ów między budynkami

Fundamentalna reguła stabilności sieci kampusowej.

Wykład 5: Zasada lokalności L2: unikanie rozciągania VLAN-ów między budynkami

  • Błąd projektowy: rozciąganie tego samego VLAN-u (np. VLAN 10) za pomocą magistrali trunk przez cały kampus do 10 różnych budynków.
  • Konsekwencje błędu: ogromna domena Spanning Tree, awaria w jednym budynku wywołuje przeliczanie topologii w całym kampusie, łatwe rozprzestrzenianie się burz rozgłoszeniowych i ataków L2.
  • Złota zasada inżynierska: Local VLANs Only - każda sieć VLAN jest hermetycznie zamykana w obrębie danego budynku (terminowana na przełącznikach dystrybucyjnych).
  • Komunikacja między budynkami odbywa się wyłącznie w warstwie 3 (trasowanie pakietów przez rdzeń sieci).
Zasada lokalności L2 (Local VLAN Principle) nakazuje zamykanie zasięgu sieci VLAN w granicach pojedynczego budynku i przesyłanie ruchu międzybudynkowego wyłącznie z użyciem routingu L3 i technologii ECMP.
Ilustracja techniczna do slajdu 49: Zasada lokalności L2: unikanie rozciągania VLAN-ów między budynkami

Jedną z najważniejszych reguł projektowych nowoczesnego kampusu jest zasada lokalności warstwy 2 (Local VLAN Principle). Należy bezwzględnie unikać tzw. rozciągania sieci VLAN (VLAN Spanning) pomiędzy odległymi budynkami za pośrednictwem magistral światłowodowych.

Każdy budynek powinien posiadać własne, lokalne instancje sieci VLAN terminowane na przełącznikach dystrybucyjnych L3 danego obiektu. Transmisja między budynkami musi odbywać się wyłącznie z użyciem routingu L3 i technologii ECMP, co izoluje awarie i eliminuje pętle STP.

Rozciąganie sieci VLAN warstwy 2 pomiędzy różnymi budynkami kampusu (tzw. 'Spanned VLANs') to jeden z najpoważniejszych błędów projektowych w inżynierii sieciowej. Skutkuje ono powstaniem olbrzymiej, niestabilnej domeny Spanning Tree, w której awaria pojedynczego kabla międzybudynkowego lub błąd mostkowania paraliżuje pracę wielu obiektów jednocześnie. Zgodnie z wytycznymi Cisco CVD każda sieć VLAN powinna być ograniczona do pojedynczego budynku (lub nawet pojedynczej szafy dystrybucyjnej), a komunikacja międzyobiektowa musi odbywać się wyłącznie za pośrednictwem routingu warstwy 3.

Wzorcowa architektura kampusowa Cisco Routed Access całkowicie eliminuje konieczność uruchamiania protokołów drzewa rozpinającego (STP/RSTP) na łączach magistralnych pomiędzy szafami dystrybucyjnymi a węzłami rdzeniowymi. Każdy przełącznik dostępowy staje się węzłem routingu OSPF lub EIGRP, anonsującym jedynie lokalne podsieci przypisane do swoich portów. W przypadku przecięcia światłowodu konwergencja sieci zachodzi w czasie rzędu milisekund dzięki technologii BFD (Bidirectional Forwarding Detection) i natywnemu trasowaniu IP.

Skróty użyte w tym slajdzie:
Failure Domain (Failure Domain) - Obszar sieci bezpośrednio dotknięty skutkami awarii pojedynczego komponentu lub protokołu.
ECMP (Equal-Cost Multi-Path) - Mechanizm równomiernego rozkładania ruchu pomiędzy równorzędne ścieżki routingu o jednakowym koszcie.

50/54

Zagrożenia bezpieczeństwa i ataki na VLAN: atak typu Switch Spoofing

Podszywanie się stacji roboczej pod przełącznik w celu przejęcia magistrali.

Wykład 5: Zagrożenia bezpieczeństwa i ataki na VLAN: atak typu Switch Spoofing

  • Protokół DTP (Dynamic Trunking Protocol): własnościowy mechanizm Cisco automatycznie negocjujący tryb trunk między przełącznikami.
  • Mechanizm ataku: intruz podłącza laptopa z oprogramowaniem wysyłającym fałszywe pakiety DTP w trybie `dynamic desirable`; nieutwardzony port przełącznika przechodzi w tryb trunk.
  • Skutek ataku: intruz uzyskuje dostęp do wszystkich sieci VLAN doprowadzonych do przełącznika i może podsłuchiwać cały ruch magistrali.
  • Środek zaradczy: bezwzględne wyłączenie negocjacji DTP poleceniem `switchport nonegotiate` oraz jawne wymuszenie trybu `switchport mode access` na wszystkich portach użytkowników.
Atak typu Switch Spoofing polega na wymuszeniu magistrali trunk przez stację intruza za pomocą fałszywych ramek DTP; obroną jest bezwzględne wyłączenie negocjacji dyrektywą switchport nonegotiate.
Ilustracja techniczna do slajdu 50: Zagrożenia bezpieczeństwa i ataki na VLAN: atak typu Switch Spoofing

Atak typu Switch Spoofing polega na podszyciu się stacji roboczej pod przełącznik sieciowy. Atakujący wykorzystuje oprogramowanie emulujące ramki protokołu DTP (np. Yersinia) i wysyła do przełącznika żądanie zestawienia magistrali trunk w trybie dynamic desirable.

Jeśli port przełącznika nie został zabezpieczony, następuje utworzenie magistrali, co daje intruzowi dostęp do wszystkich sieci VLAN doprowadzonych do danego urządzenia. Obroną jest bezwzględne wydanie polecenia switchport nonegotiate oraz jawne wymuszenie trybu access.

Skuteczną ochroną przed atakiem typu Switch Spoofing jest twarda konfiguracja każdego portu brzegowego. Porty przeznaczone dla stacji roboczych, drukarek czy punktów dostępowych muszą mieć bezwzględnie ustawiony statyczny tryb dostępowy (switchport mode access) oraz wyłączoną negocjację DTP (switchport nonegotiate). Administratorzy powinni również monitorować komunikaty syslog pod kątem prób negocjacji magistrali trunk z portów użytkowników, co pozwala na natychmiastowe wykrycie obecności nieautoryzowanych narzędzi hakerskich (np. pakietu Yersinia).

Skróty użyte w tym slajdzie:
Switch Spoofing (Switch Spoofing Attack) - Atak polegający na emulowaniu przez stację roboczą zachowania przełącznika i wymuszeniu magistrali trunk przez DTP.
Yersinia (Yersinia Network Tool) - Znane narzędzie do testów penetracyjnych analizujące podatności protokołów warstwy 2 (DTP, STP, CDP, DHCP).
Nonegotiate (Switchport Nonegotiate) - Polecenie trwale blokujące wysyłanie ramek negocjacyjnych DTP na interfejsie przełącznika.

51/54

Zagrożenia bezpieczeństwa: atak podwójnego tagowania (Double Tagging)

Jednokierunkowy przeskok między sieciami VLAN (VLAN Hopping).

Wykład 5: Zagrożenia bezpieczeństwa: atak podwójnego tagowania (Double Tagging)

  • Mechanizm ataku Double Tagging: intruz wysyła ramkę z dwoma znacznikami 802.1Q (zewnętrzny znacznik = Native VLAN przełącznika, wewnętrzny znacznik = numer atakowanego VLAN-u ofiary).
  • Działanie pierwszego przełącznika: widząc ramkę z Native VLAN, zdejmuje zewnętrzny tag (zgodnie ze specyfikacją 802.1Q) i przesyła ramkę magistralą bez zmian.
  • Działanie drugiego przełącznika: odczytuje pozostawiony wewnętrzny tag i wprowadza pakiet bezpośrednio do sieci ofiary z pominięciem jakiegokolwiek routera i zapory.
  • Środki zaradcze: zmiana Native VLAN na nieużywany numer, nakaz tagowania Native VLAN oraz zakaz umieszczania portów użytkowników w Native VLAN.
Atak podwójnego tagowania (Double Tagging) wykorzystuje mechanizm Native VLAN do jednokierunkowego przesłania ramki do innej podsieci; neutralizuje go zmiana Native VLAN na nieużywany numer (np. 999) i tagowanie ruchu Native VLAN.
Ilustracja techniczna do slajdu 51: Zagrożenia bezpieczeństwa: atak podwójnego tagowania (Double Tagging)

Atak podwójnego tagowania (Double Tagging) wykorzystuje mechanizm Native VLAN na magistralach 802.1Q. Intruz wysyła spreparowaną ramkę zawierającą dwa nagłówki 802.1Q: zewnętrzny z numerem Native VLAN oraz wewnętrzny z numerem docelowej sieci ofiary.

Pierwszy przełącznik zdejmuje zewnętrzny tag (jako Native) i wysyła ramkę dalej magistralą; kolejny przełącznik odczytuje wewnętrzny tag i dostarcza pakiet do odizolowanego VLAN-u. Atak jest skuteczny tylko wtedy, gdy intruz nadaje w Native VLAN magistrali, a komunikacja ma charakter ściśle jednokierunkowy.

Mechanizm ataku Double Tagging opiera się na tym, że pierwszy przełącznik analizuje wyłącznie zewnętrzny znacznik 802.1Q. Jeśli znacznik ten odpowiada sieci Native VLAN portu magistralnego, przełącznik usuwa go przed wysłaniem ramki dalej bez wstawiania nowego tagu. Drugi przełącznik odbiera ramkę z zachowanym tagiem wewnętrznym i przekazuje ją do docelowego VLAN-u ofiary. Atak ten jest z natury jednokierunkowy, lecz pozwala intruzowi na wysyłanie złośliwych pakietów UDP lub zapytań DNS do chronionych serwerów. Pełne zabezpieczenie polega na całkowitym wycofaniu sieci Native VLAN z obsługi ruchu użytkowników.

Skróty użyte w tym slajdzie:
Double Tagging (802.1Q Double Tagging Attack) - Atak polegający na wstrzyknięciu ramki z dwoma nagłówkami 802.1Q w celu ominięcia segmentacji L2.
Stripping (VLAN Tag Stripping) - Operacja usunięcia zewnętrznego znacznika VLAN wykonywana przez przełącznik na łączu magistralnym dla Native VLAN.
One-way attack (One-Way Communication) - Charakterystyka ataku podwójnego tagowania uniemożliwiająca atakującemu odebranie ruchu zwrotnego.

52/54

Dobre praktyki utwardzania konfiguracji VLAN na przełącznikach

Katalog obowiązkowych zaleceń inżynierskich dla bezpiecznego kampusu.

Wykład 5: Dobre praktyki utwardzania konfiguracji VLAN na przełącznikach

  • Zalecenie 1: nigdy nie używaj domyślnego VLAN 1 do przesyłania danych użytkowników ani do zarządzania przełącznikami.
  • Zalecenie 2: przypisz dedykowany, nieużywany VLAN (np. 999) jako Native VLAN na wszystkich łączach magistralnych.
  • Zalecenie 3: jawnie wyłącz negocjację DTP na wszystkich portach dostępowych i magistralnych.
  • Zalecenie 4: ściśle ograniczaj dozwolone VLAN-y na magistralach za pomocą `switchport trunk allowed vlan`.
  • Zalecenie 5: wszystkie nieużywane porty fizyczne przełącznika przypisz do martwego VLAN-u (Blackhole VLAN) i administracyjnie wyłącz (`shutdown`).
  • Zalecenie 6: wdrażaj Private VLAN w strefach o podwyższonym ryzyku (akademiki, strefy gościnne).
  • Zalecenie 7: na portach dostępowych stosuj nowoczesną składnię STP (`spanning-tree portfast edge` oraz `spanning-tree bpduguard enable`), wyłącz DTP (`switchport nonegotiate`) oraz chroń priorytety QoS telefonii VoIP (`auto qos voip cisco-phone`).
Utwardzanie konfiguracji przełącznika (Switch Hardening) to zbiór dobrych praktyk eliminujących VLAN 1 z transmisji użytkowników, blokujących DTP, wymuszających portfast edge, bpduguard enable oraz izolujących nieużywane porty w Blackhole VLAN.
Ilustracja techniczna do slajdu 52: Dobre praktyki utwardzania konfiguracji VLAN na przełącznikach

Utwardzanie (Hardening) infrastruktury VLAN wymaga wdrożenia kompleksowego zestawu reguł konfiguracyjnych: eliminacji domyślnego VLAN 1 z transmisji użytkowników, przypisania martwego identyfikatora Native VLAN (np. 999), zablokowania protokołu DTP na wszystkich portach oraz stosowania list dozwolonych VLAN-ów.

Wszystkie nieużywane porty fizyczne przełącznika należy administracyjnie wyłączyć (shutdown) i przypisać do izolowanego Blackhole VLAN. Na portach brzegowych obligatoryjnie wdraża się funkcje portfast edge, bpduguard enable oraz ochronę priorytetów QoS telefonii VoIP.

Procedura utwardzania powinna zostać ujęta w formie standardowego szablonu konfiguracyjnego (Golden Configuration Template) wdrażanego automatycznie na każdym nowym urządzeniu w kampusie. Obejmuje ona: przypisanie wszystkich nieużywanych interfejsów do wyizolowanego VLAN-u 'Blackhole' i ich wyłączenie (shutdown), globalną aktywację protokołu RSTP/MSTP z funkcją Root Guard na portach dosyłowych oraz BPDU Guard i PortFast na portach dostępowych, wdrożenie DHCP Snooping i Dynamic ARP Inspection (DAI), a także zabezpieczenie konsoli zarządzania poprzez SSHv2, SNMPv3 i listy ACL dla interfejsów VTY.

Skróty użyte w tym slajdzie:
Hardening (Switch Port Hardening) - Zbiór procedur i konfiguracji mających na celu maksymalne zabezpieczenie portów przełącznika przed atakami L2.
Root Guard (STP Root Guard) - Mechanizm uniemożliwiający przejęcie roli mostu głównego STP przez nieautoryzowane urządzenie wpięte do portu.
BPDU Guard (STP BPDU Guard) - Funkcja natychmiastowo wyłączająca port (stan err-disable) po wykryciu nieoczekiwanej ramki BPDU.

53/54

Podsumowanie najważniejszych zagadnień wykładu

Kluczowe wnioski dotyczące wirtualnych sieci lokalnych i routingu L3.

Wykład 5: Podsumowanie najważniejszych zagadnień wykładu

  • VLAN to fundamentalne narzędzie segmentacji logicznej redukujące domeny rozgłoszeniowe i izolujące grupy użytkowników.
  • Standard IEEE 802.1Q realizuje tagowanie ramek na łączach magistralnych (Trunk) za pomocą 4-bajtowego nagłówka.
  • Technologia Private VLAN (PVLAN) umożliwia zaawansowaną mikro-segmentację (porty Promiscuous, Isolated, Community), stanowiąc wzorzec dla akademików i laboratoriów.
  • W sieciach WLAN mapowanie SSID na VLAN zapewnia separację gości, studentów i automatyki budynkowej.
  • Standard IEEE 802.1X z serwerem RADIUS (atrybuty RFC 2868) pozwala na w pełni dynamiczne przypisywanie VLAN-ów na podstawie tożsamości użytkownika.
  • Nowoczesny routing między-VLAN w kampusie realizują przełączniki wielowarstwowe L3 za pomocą interfejsów SVI ze sprzętowym przyspieszeniem CEF/TCAM.
  • Projektowanie bezpiecznej sieci wymaga zamykania domen L2 w obrębie budynków oraz utwardzania portów przeciwko atakom VLAN Hopping i Switch Spoofing.
Całościowa segmentacja sieci kampusowej integruje wirtualne sieci VLAN, zaawansowaną izolację Private VLAN, dynamiczną autoryzację IEEE 802.1X oraz sprzętowy routing L3 w odporną i skalowalną architekturę teleinformatyczną.
Ilustracja techniczna do slajdu 53: Podsumowanie najważniejszych zagadnień wykładu

Podsumowując, zintegrowana segmentacja sieci kampusowej opiera się na harmonijnej współpracy mechanizmów warstwy 2 i 3. Wirtualne sieci VLAN zapewniają kontrolę nad domenami rozgłoszeniowymi i podstawową separację zasobów.

Z kolei technologie Private VLAN, dynamiczna autoryzacja IEEE 802.1X/RADIUS oraz sprzętowy routing międzypodsieciowy na przełącznikach warstwy 3 z interfejsami SVI i portami trasowanymi tworzą bezpieczną, wysoce skalowalną i deterministyczną infrastrukturę teleinformatyczną.

Zrozumienie synergii pomiędzy przełączaniem warstwy 2 a routingiem warstwy 3 jest kluczowym warunkiem projektowania niezawodnych sieci kampusowych. Współczesny inżynier sieciowy nie traktuje sieci VLAN jako prostego narzędzia do 'cięcia kabli', lecz jako element wielowarstwowej strategii bezpieczeństwa i optymalizacji pasma transmisyjnego. Dojrzała architektura kampusowa minimalizuje zasięg domen rozgłoszeniowych, separuje ruch wrażliwy za pomocą mechanizmów Private VLAN i IEEE 802.1X oraz powierza zadanie routingu między-VLAN wyspecjalizowanym przełącznikom wielowarstwowym o architekturze sprzętowej CEF.

Skróty użyte w tym slajdzie:
Segmentation (Network Segmentation) - Dzielenie infrastruktury sieciowej na mniejsze odizolowane domeny w celu zwiększenia wydajności i bezpieczeństwa.

54/54

Zapowiedź kolejnego wykładu: adresacja IPv4/IPv6 i usługi sieciowe w kampusie

Wskazanie kolejnego etapu kursu inżynierskiego.

Wykład 5: Zapowiedź kolejnego wykładu: adresacja IPv4/IPv6 i usługi sieciowe w kampusie

  • Temat kolejnego spotkania: adresacja IPv4 i IPv6 oraz kluczowe usługi sieciowe w kampusie.
  • Kluczowe zagadnienia: projektowanie przestrzeni adresowej VLSM, planowanie prefiksów IPv6 (/48 i /64), usługi DHCP z agentem pośredniczącym (DHCP Relay) i DHCP Snooping.
  • Zaawansowane usługi infrastruktury: serwery DNS (buforujące, filtrujące RPZ, szyfrowany DoH/DoT), serwery plików SMB/NFS oraz konteneryzacja usług sieciowych w Dockerze.
  • Zadanie do przemyślenia: dlaczego bez agenta DHCP Relay serwer DHCP w serwerowni nie jest w stanie przydzielić adresów komputerom w odległym budynku.
Kolejny moduł dydaktyczny (Wykład 6) przedstawi zasady projektowania i implementacji adresacji logicznej IPv4 oraz IPv6, podsieciowanie VLSM, agregację CIDR oraz kluczowe usługi sieciowe: DHCP, DNS i bezstanową autokonfigurację SLAAC.
Ilustracja techniczna do slajdu 54: Zapowiedź kolejnego wykładu: adresacja IPv4/IPv6 i usługi sieciowe w kampusie

Wykład poświęcony sieciom VLAN, zaawansowanej segmentacji i routingowi między-VLAN zamyka blok zagadnień dotyczących strukturyzacji warstwy łącza danych. Kolejny moduł dydaktyczny przenosi punkt ciężkości na warstwę sieciową (L3).

Wykład 6 poświęcony będzie szczegółowym regułom planowania i implementacji adresacji logicznej IPv4 oraz IPv6 w sieci kampusowej, zaawansowanym technikom podsieciowania VLSM, agregacji tras (CIDR) oraz infrastrukturze usług sieciowych: DHCP, DNS i bezstanowej autokonfiguracji SLAAC.

Wykład 6 stanowi bezpośrednią kontynuację omawianych zagadnień, przenosząc punkt ciężkości z warstwy łącza danych na warstwę sieciową i aplikacyjną. Studenci poznają zasady wymiarowania przestrzeni adresowej z wykorzystaniem masek o zmiennej długości (VLSM), architekturę wdrożenia protokołu IPv6 w modelu Dual-Stack, a także mechanizmy automatycznej konfiguracji hostów (DHCPv4, DHCPv6, SLAAC) oraz fundamenty usług DNS w kampusie akademickim. Wiedza ta pozwoli na stworzenie kompletnego, działającego ekosystemu sieciowego od kabla aż po usługi użytkownika.

Skróty użyte w tym slajdzie:
IPv4 (Internet Protocol version 4) - Czwarta wersja protokołu internetowego wykorzystująca 32-bitowe adresowanie logiczne (RFC 791).
IPv6 (Internet Protocol version 6) - Szósta wersja protokołu internetowego z 128-bitową przestrzenią adresową i uproszczonym nagłówkiem (RFC 8200).
DNS (Domain Name System) - Hierarchiczny system nazewnictwa tłumaczący nazwy mnemoniczne domen na binarne adresy IP (RFC 1034/1035).
SLAAC (Stateless Address Autoconfiguration) - Mechanizm bezstanowej autokonfiguracji adresów IPv6 stacji klienckich (RFC 4862).

Podgląd okładki książki