Cel slajdu: Wprowadzenie do inżynierii cyberbezpieczeństwa oraz zarządzania infrastrukturą sieci kampusowej, uzasadnienie konieczności obrony wielowarstwowej.
Część 5: Bezpieczeństwo i zarządzanie siecią kampusową
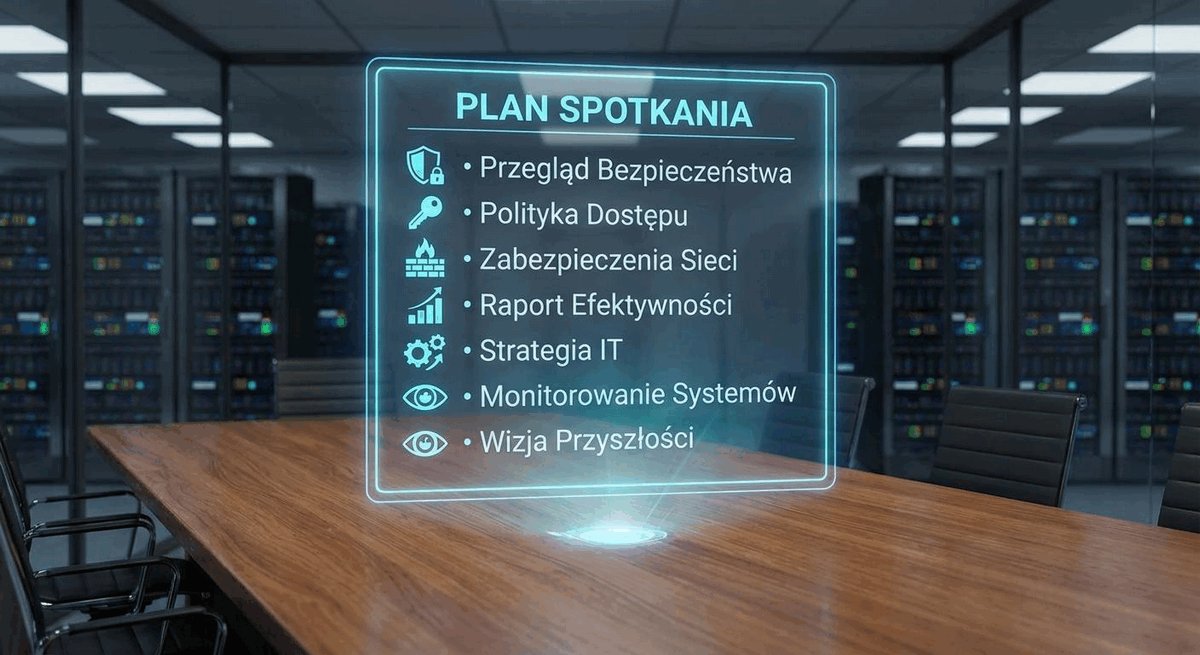
Piąta, zamykająca część cyklu poświęcona jest inżynierii bezpieczeństwa oraz utrzymaniu i zarządzaniu infrastrukturą kampusową:
- Wektory zagrożeń i model Zero Trust: odejście od zaufania obwodowego na rzecz ciągłej weryfikacji tożsamości urządzeń i użytkowników.
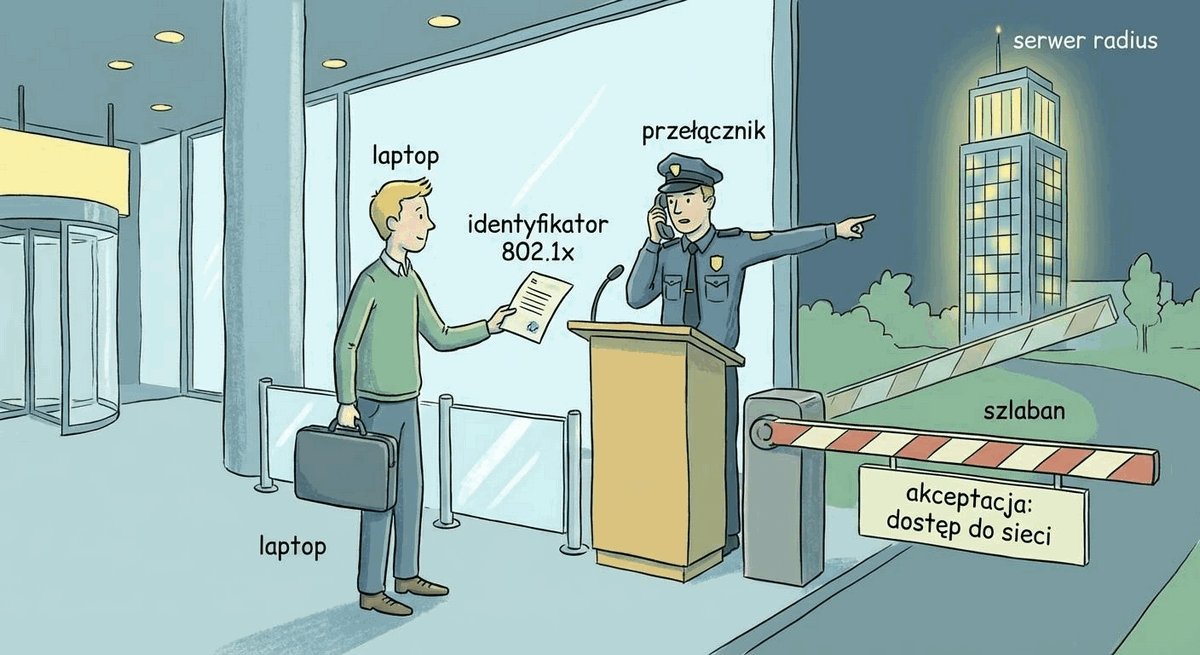
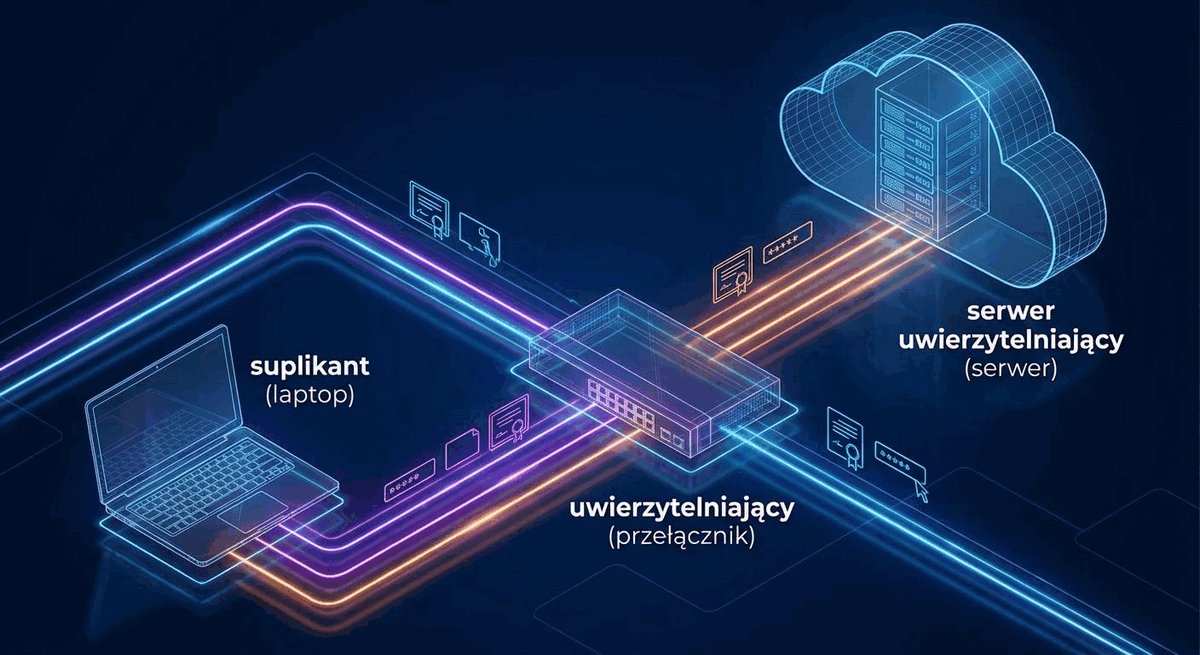
- Kontrola dostępu do sieci: standard IEEE 802.1X, architektura serwerów AAA (RADIUS/TACACS+) oraz dynamiczne przypisywanie VLAN i dACL.
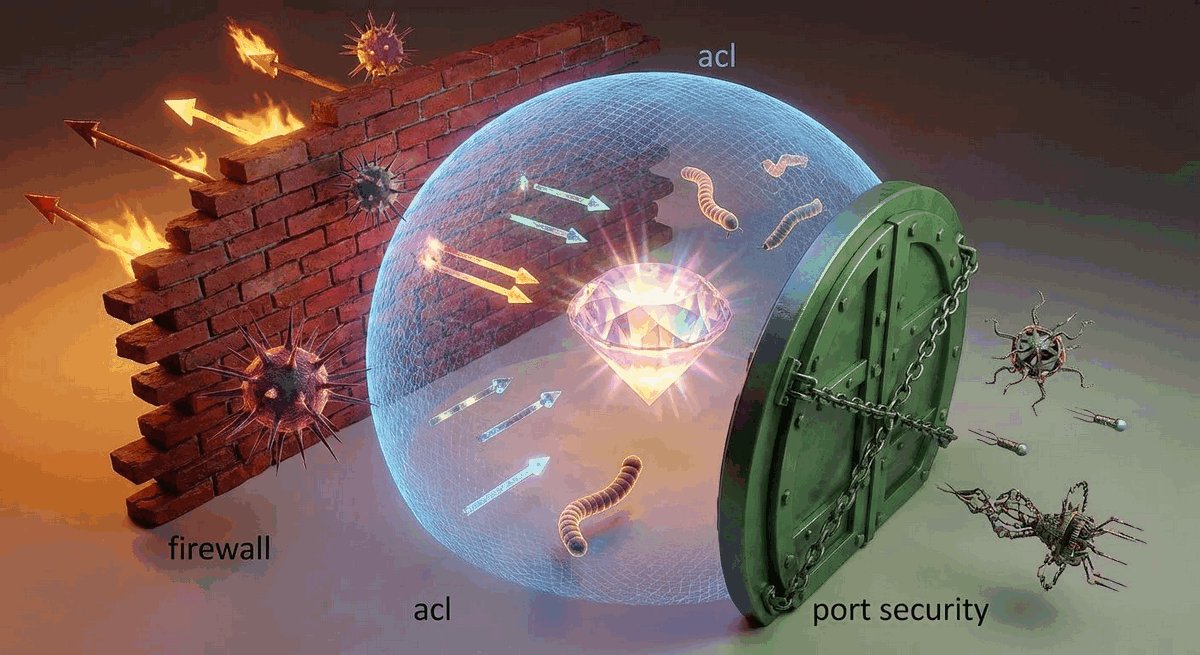
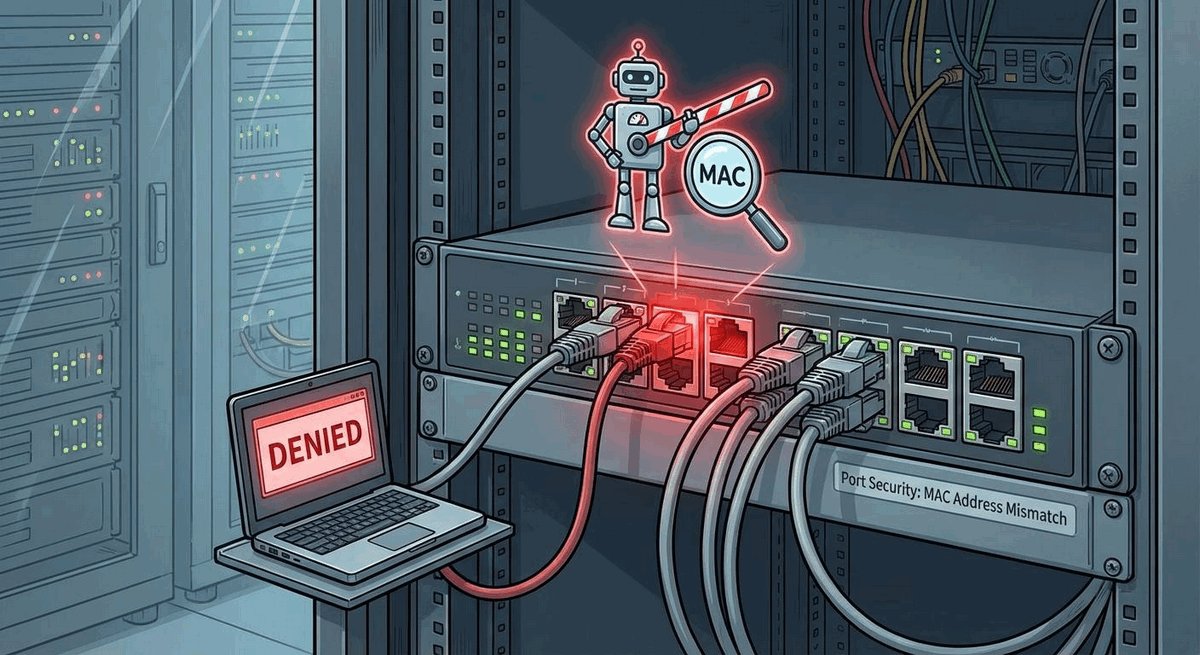
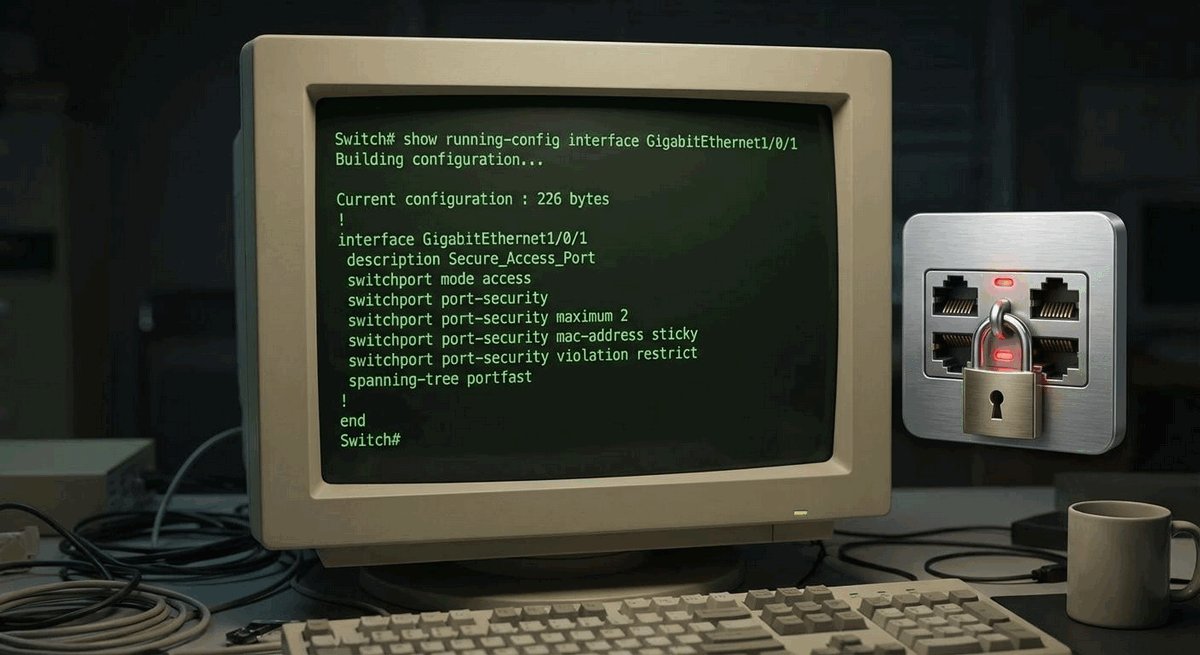
- Sprzętowa ochrona warstwy 2: mechanizmy Port Security, DHCP Snooping, Dynamic ARP Inspection (DAI) oraz IP Source Guard (IPSG).
- Bezpieczeństwo sieci bezprzewodowej: standardy WPA3-Enterprise, ochrona ramek zarządzających 802.11w (PMF) oraz detekcja Rogue AP.
- Ochrona płaszczyzn sieciowych: mechanizmy CoPP i MPP zabezpieczające procesor przełącznika.
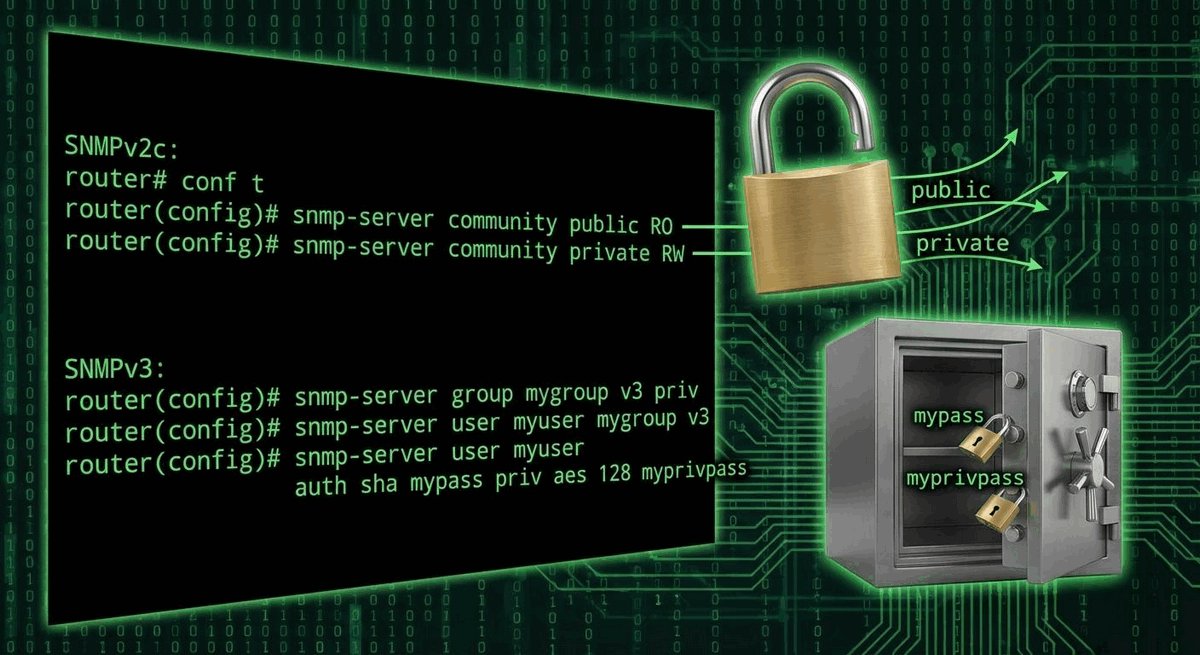
- Nadzór i audyt: wdrożenie bezpiecznego protokołu SNMPv3, centralnego serwera Syslog, analizy przepływów NetFlow oraz synchronizacji czasu NTP.
Paradygmat inżynierski: Bezpieczeństwo sieci nie jest produktem, lecz ciągłym procesem inżynierskim. Prawidłowo zaprojektowana sieć kampusowa zakłada, że atakujący może uzyskać fizyczny dostęp do gniazda ściennego, i neutralizuje zagrożenie na pierwszym porcie dostępowym.
Cyberbezpieczeństwo sieci kampusowej: Zintegrowany zespół rozwiązań technicznych, organizacyjnych i kryptograficznych zabezpieczających zasoby sieciowe, stacje użytkowników oraz urządzenia aktywne przed nieautoryzowanym dostępem, przerwami w działaniu i wyciekiem danych poufnych.