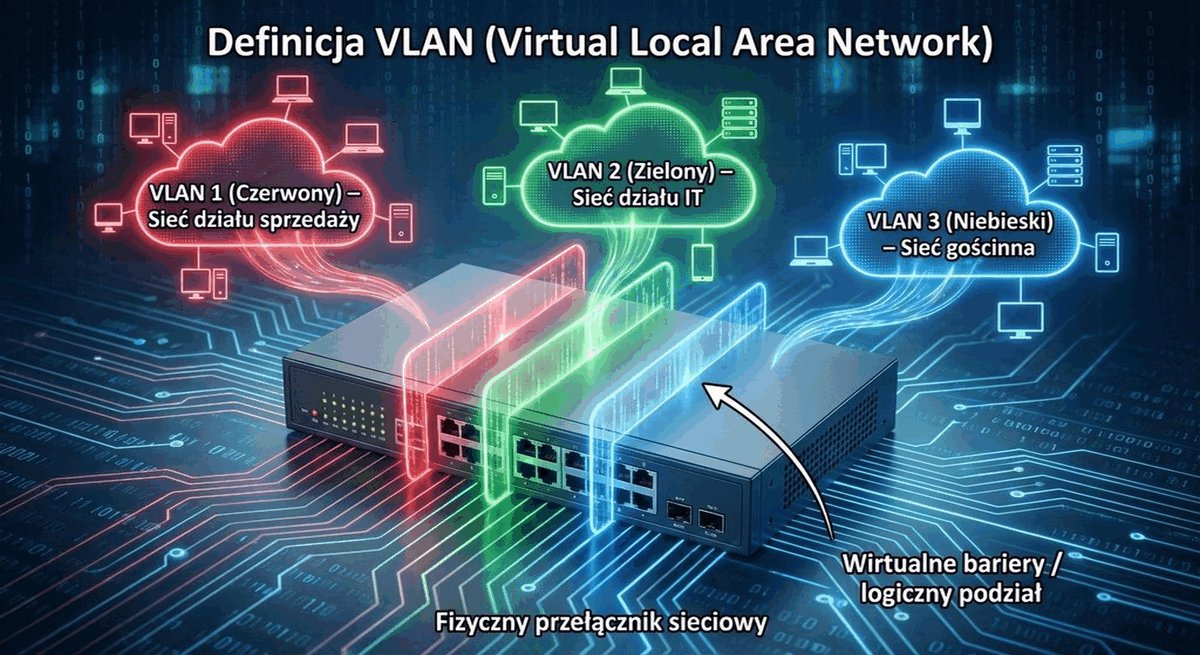
Cel slajdu: Wprowadzenie do logicznej struktury sieci kampusowej, segmentacji domen rozgłoszeniowych za pomocą sieci VLAN oraz routingu między-VLAN-owego.
Część 4: Segmentacja sieci, wirtualizacja i routing w kampusie
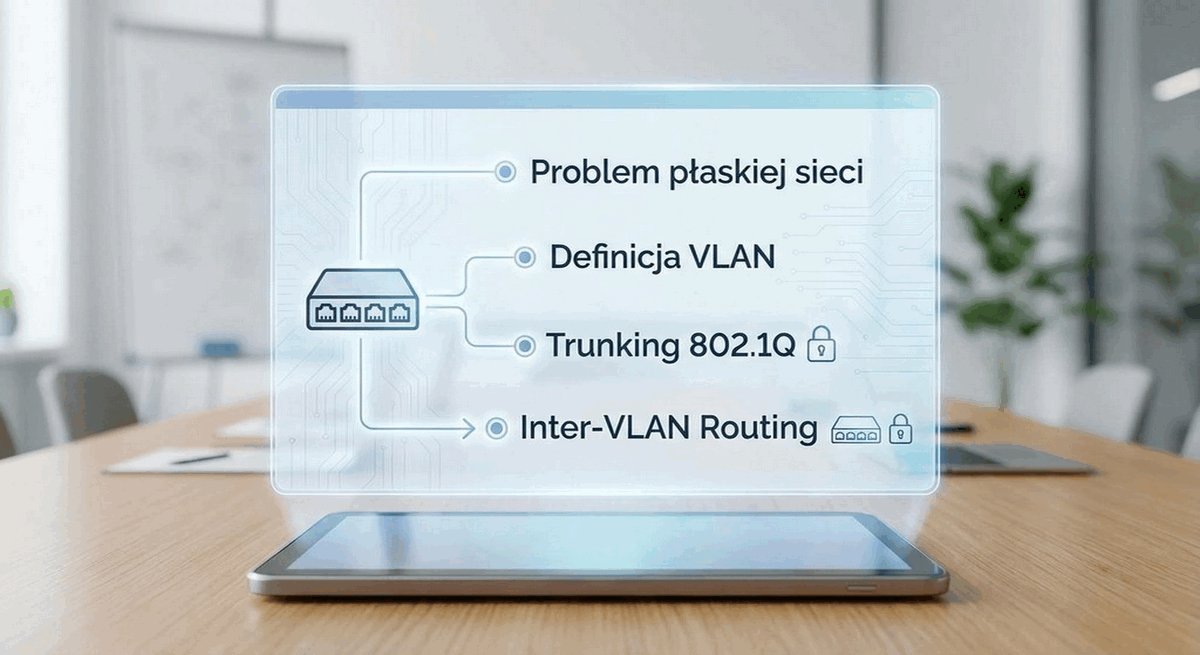
Czwarta część cyklu poświęcona jest logicznej strukturze i architekturze warstwy 3 w kampusie:
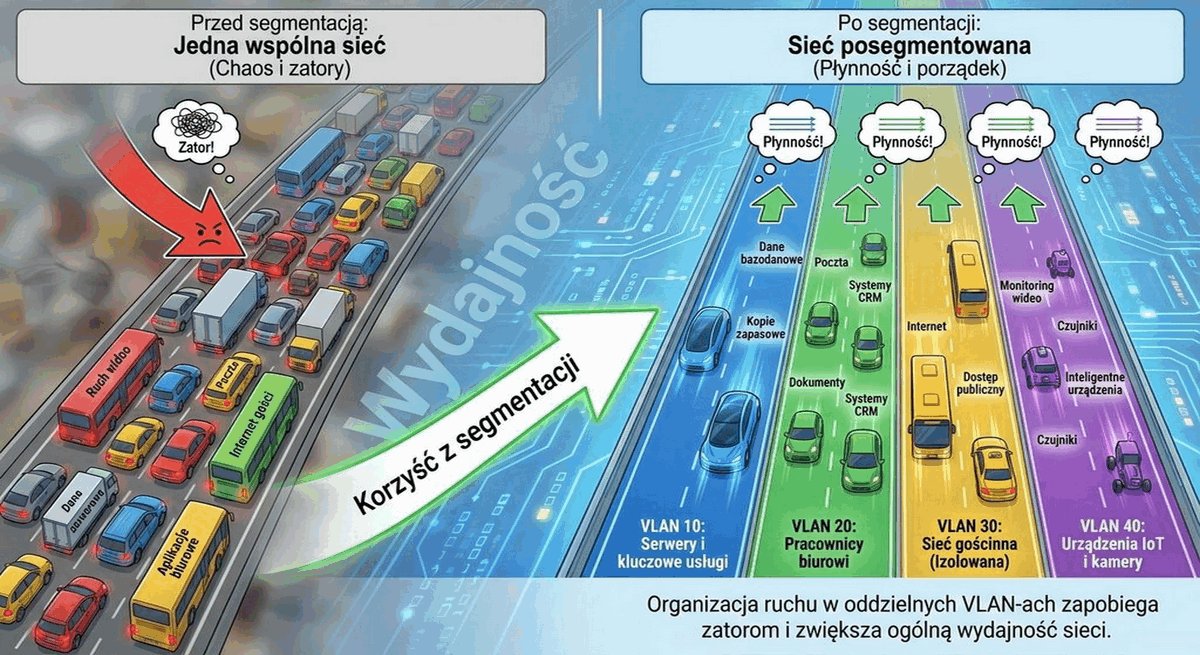
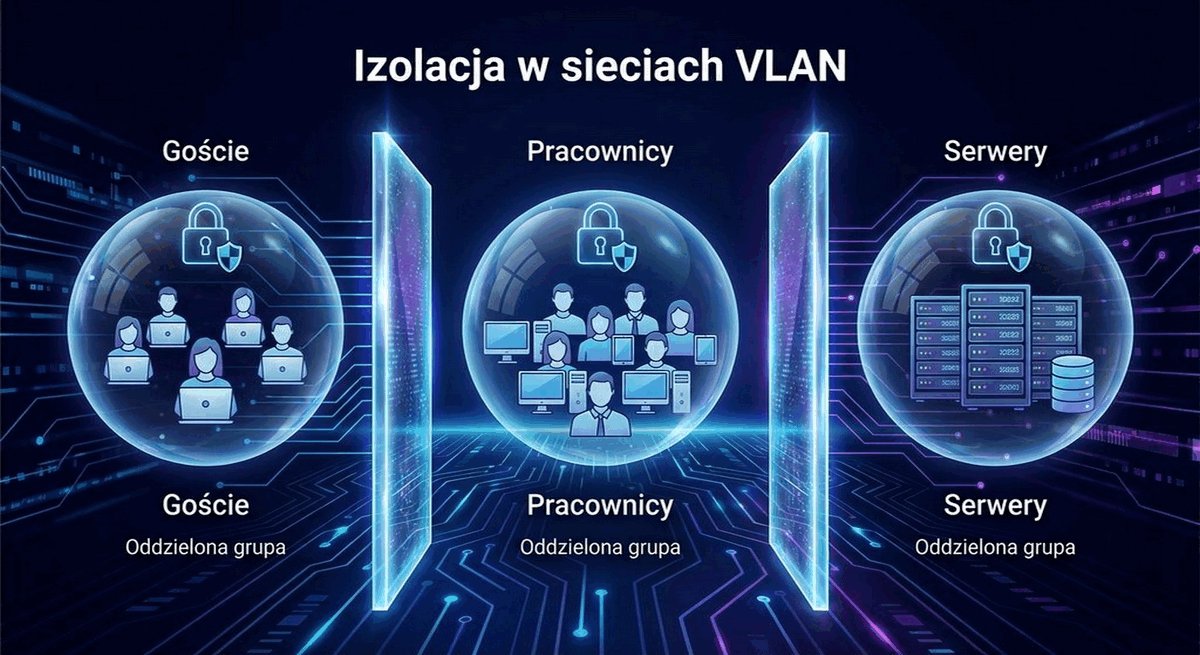
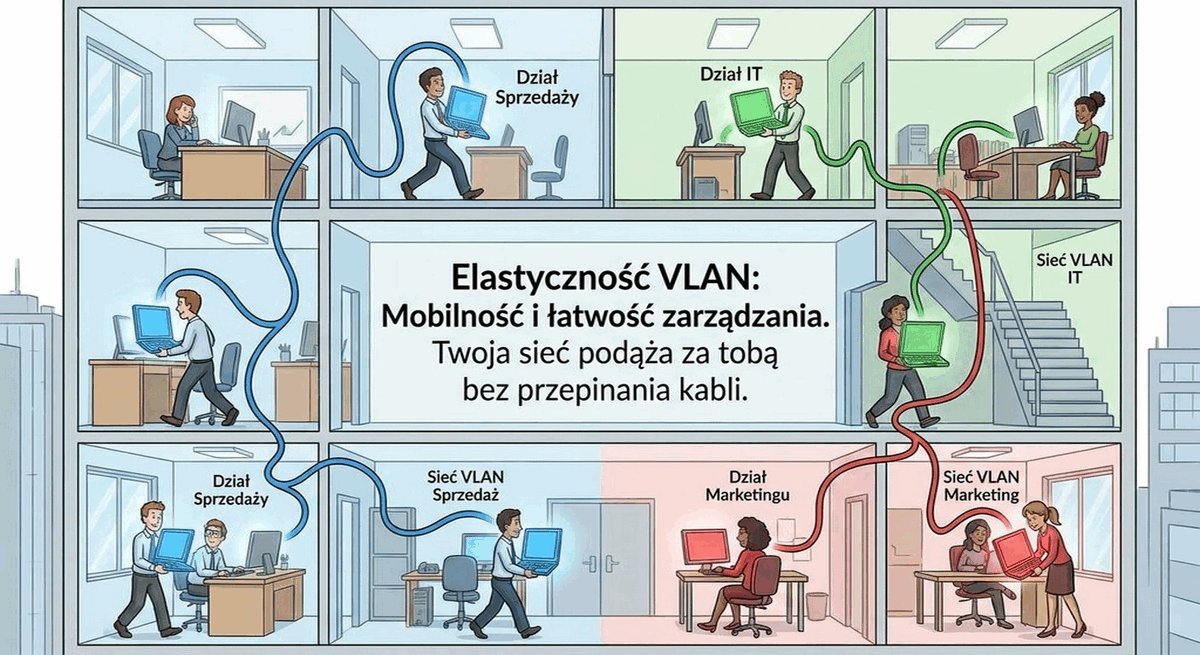
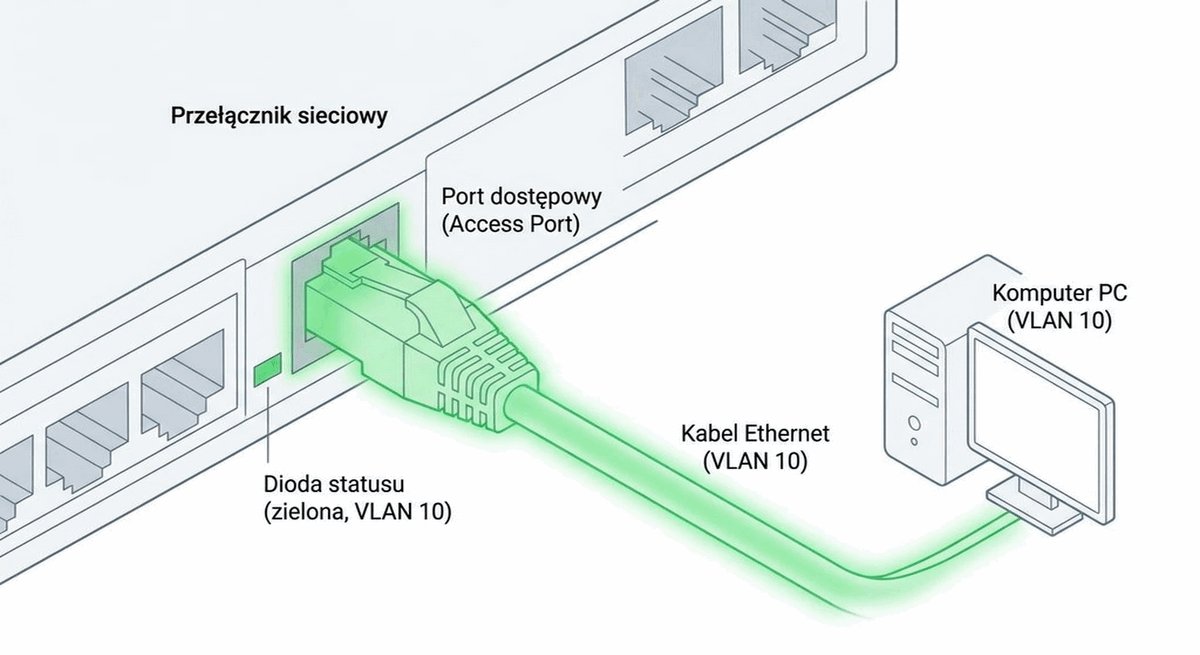
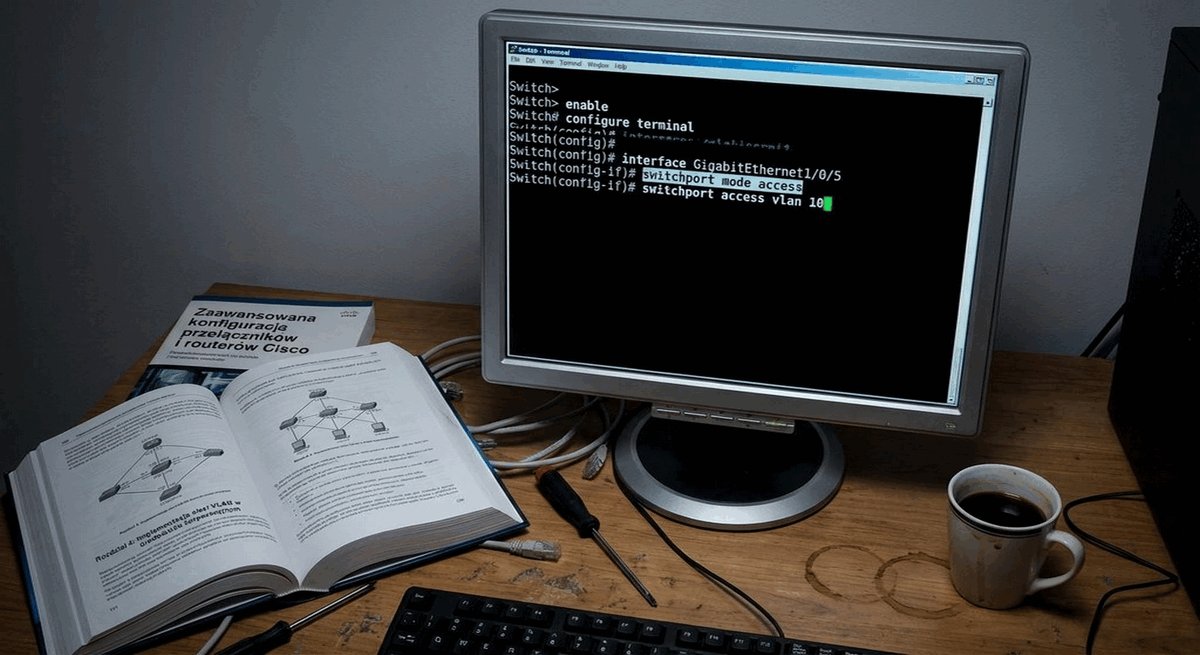
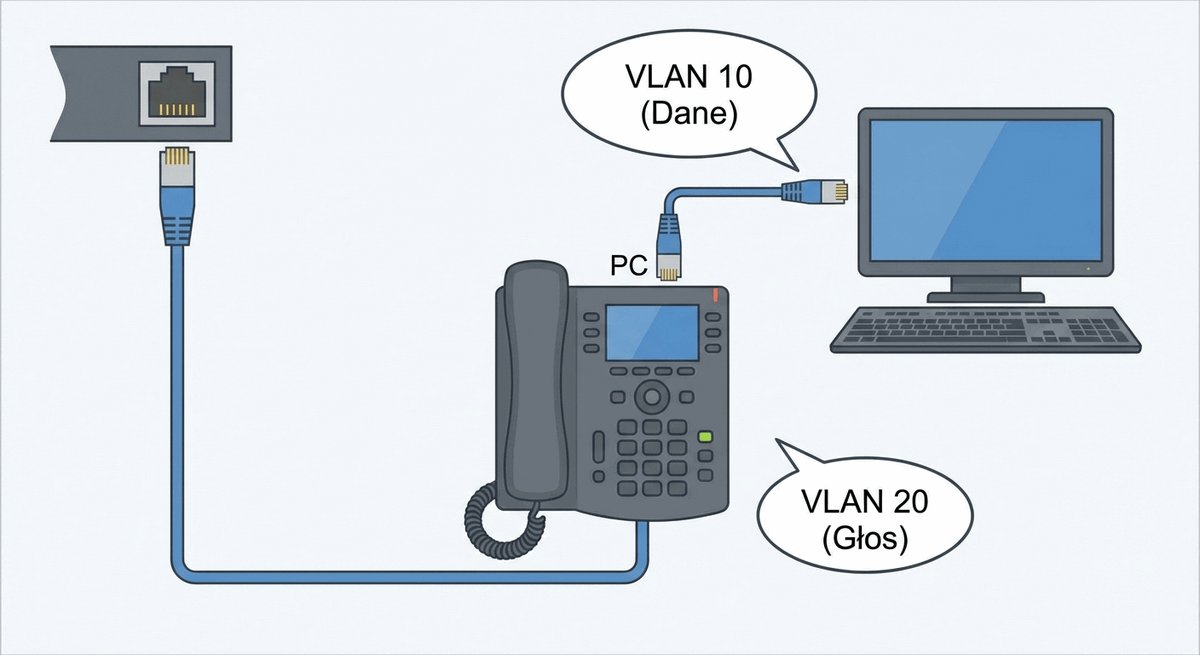
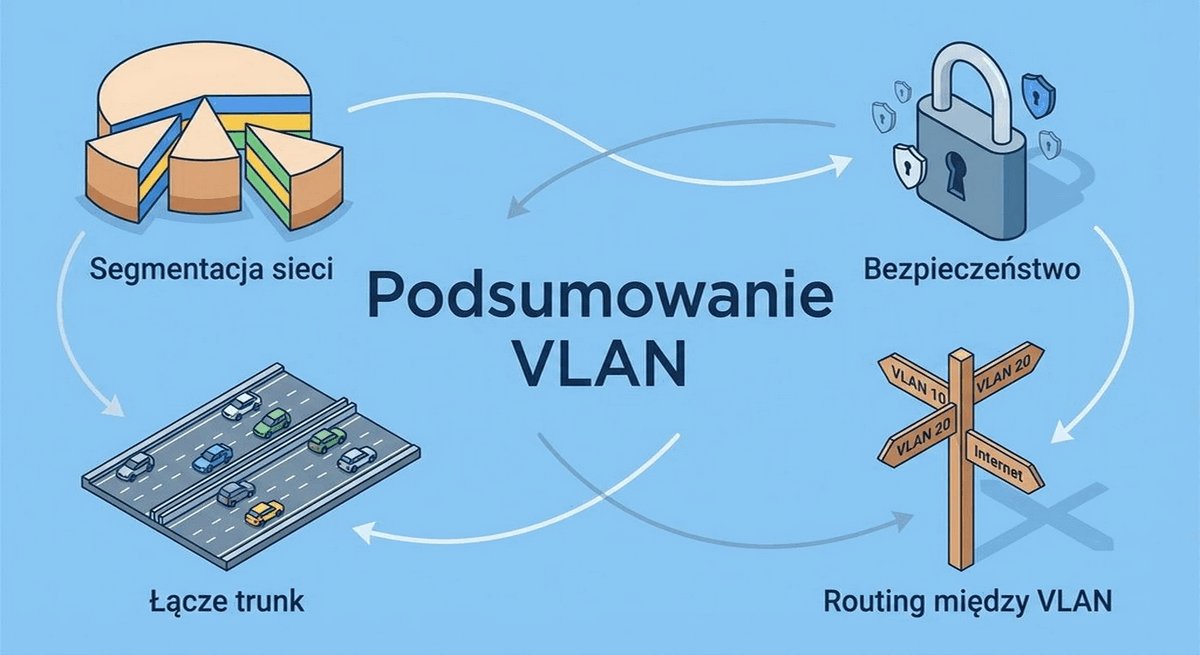
- Wirtualizacja warstwy łącza danych: implementacja sieci VLAN (IEEE 802.1Q) oraz izolacja ruchu użytkowników.
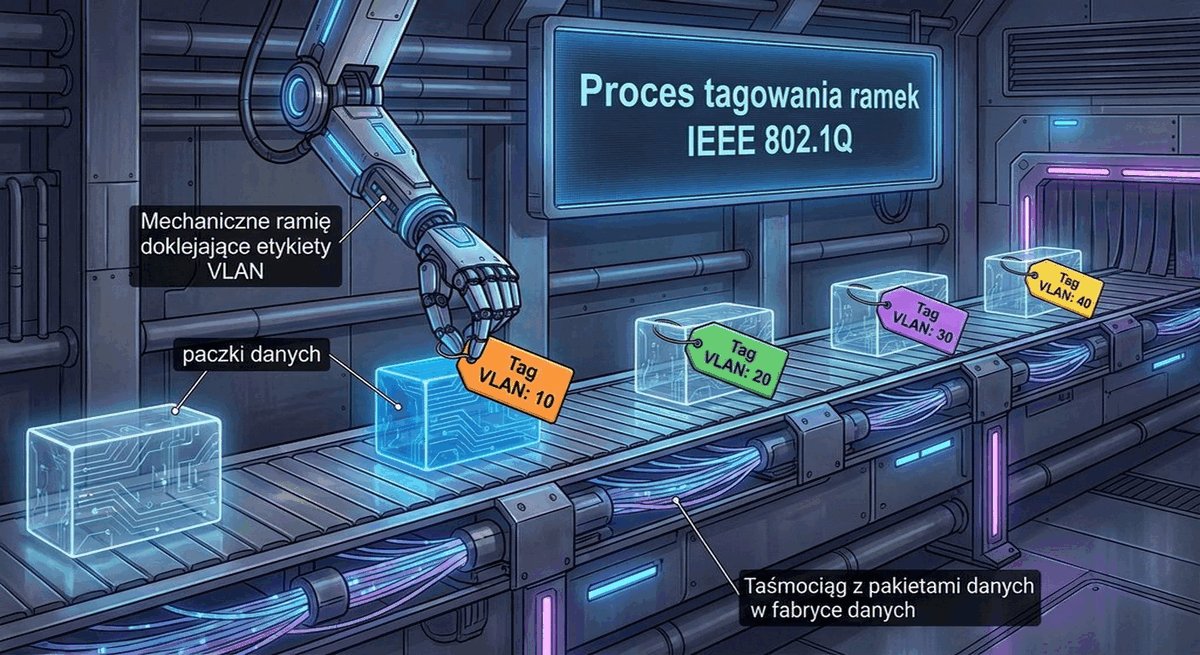
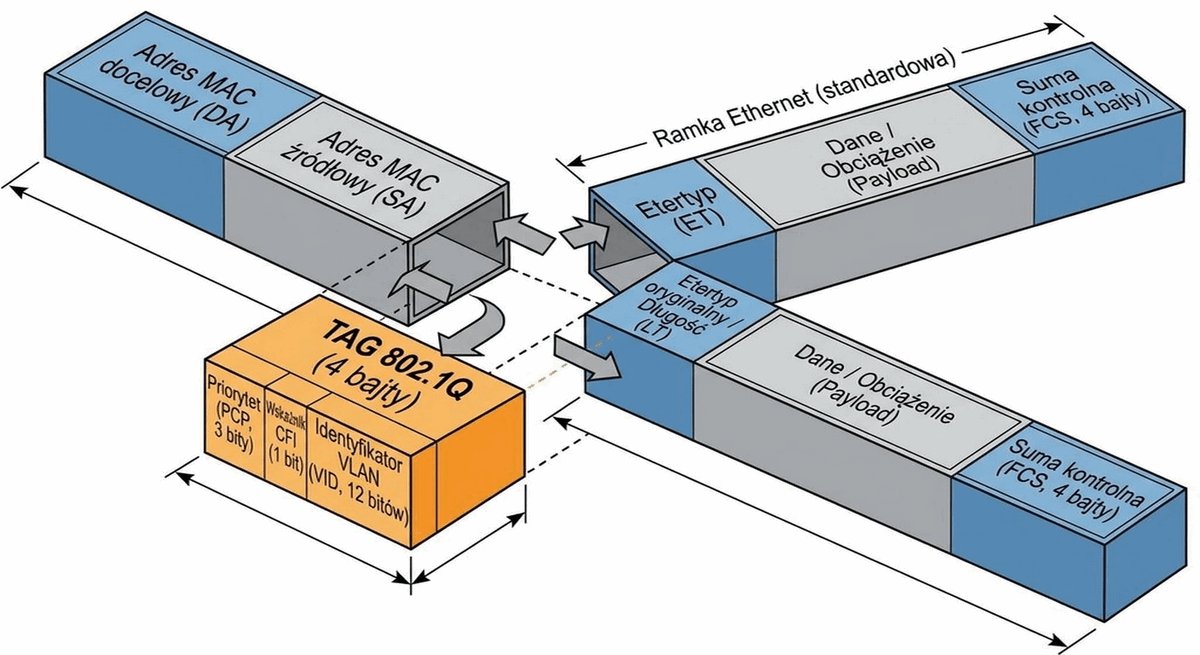
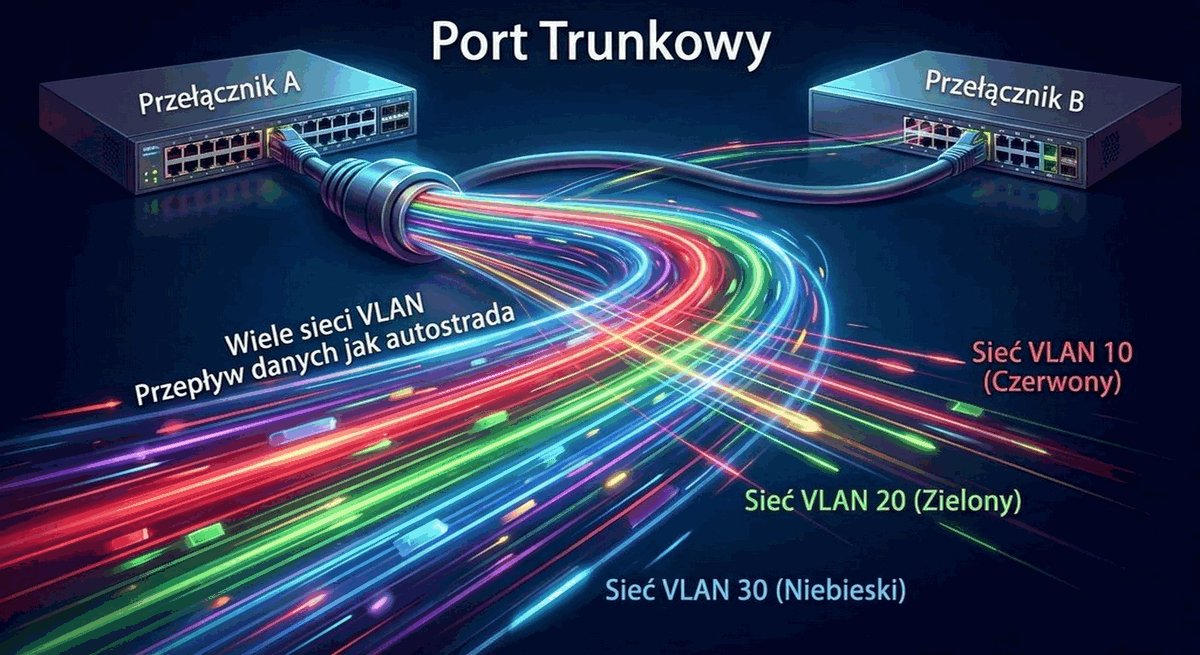
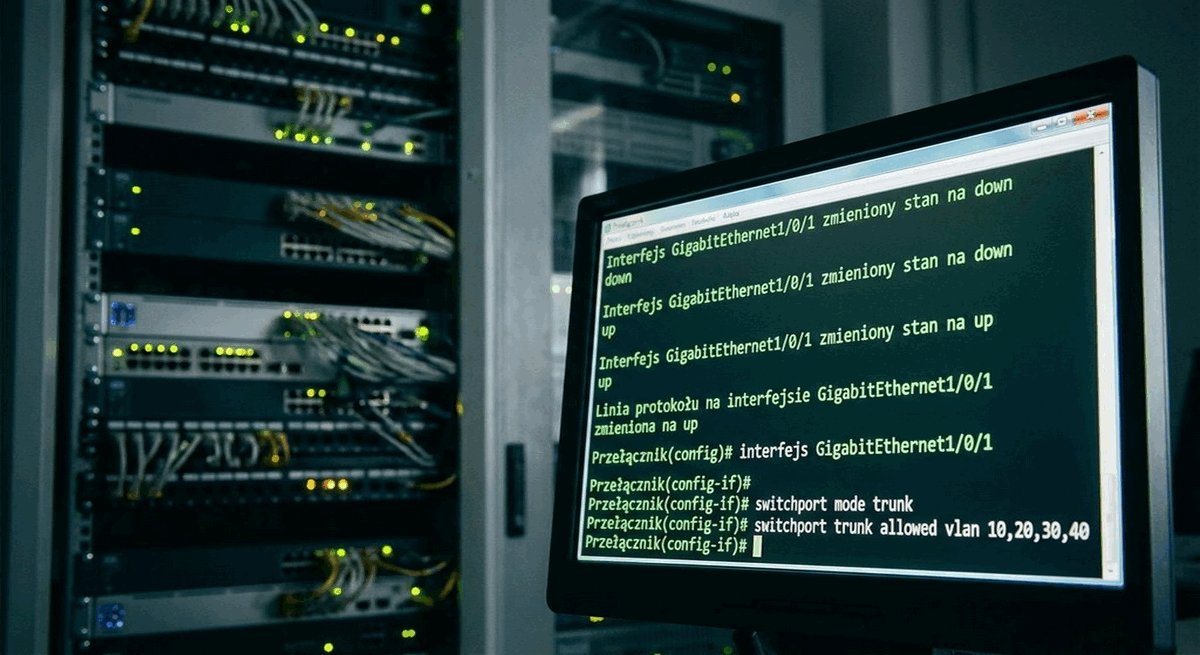
- Łącza magistralne (Trunk): tagowanie ramek, zarządzanie ruchem nietagowanym (Native VLAN) i ochrona przed atakami VLAN Hopping.
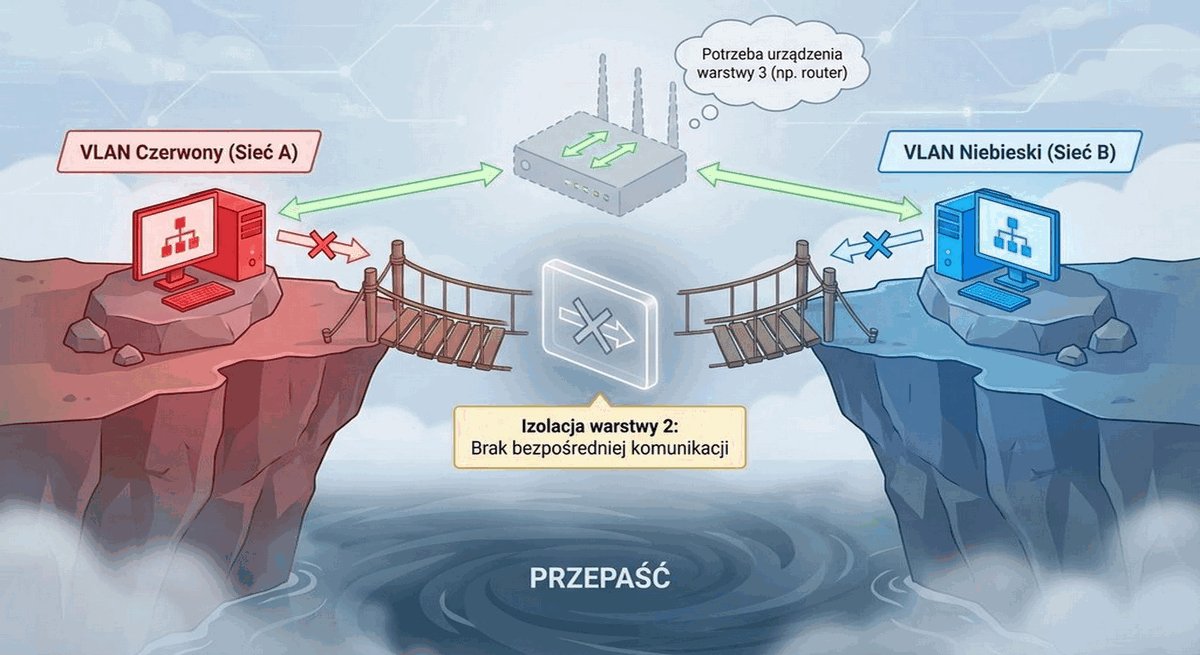
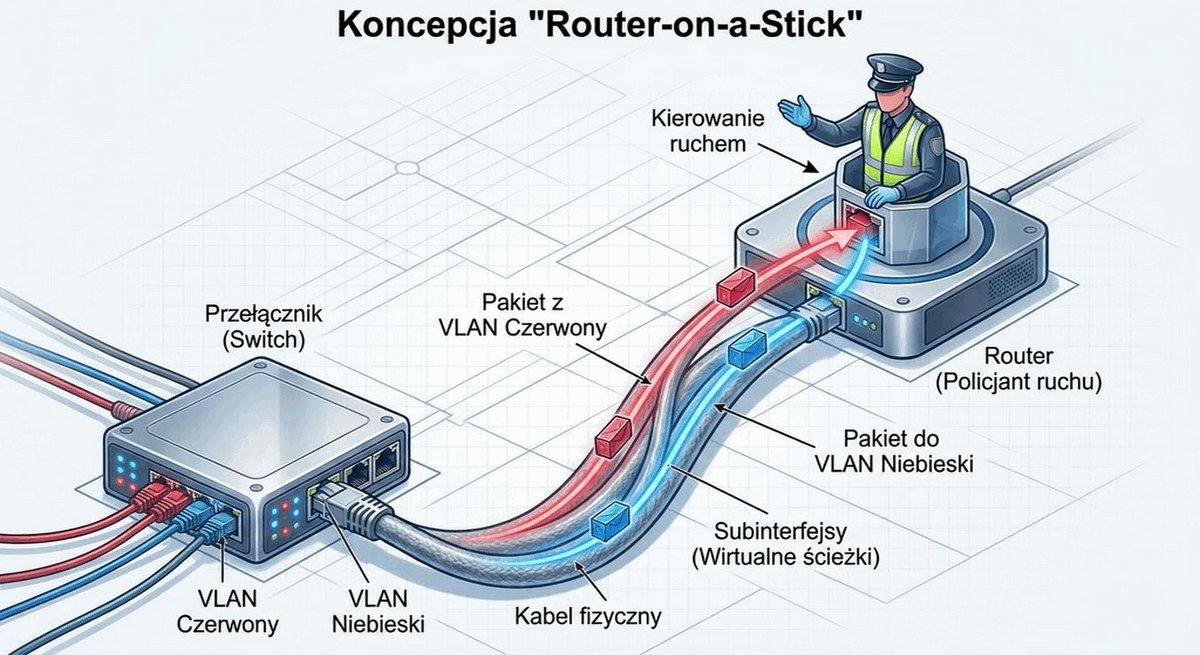
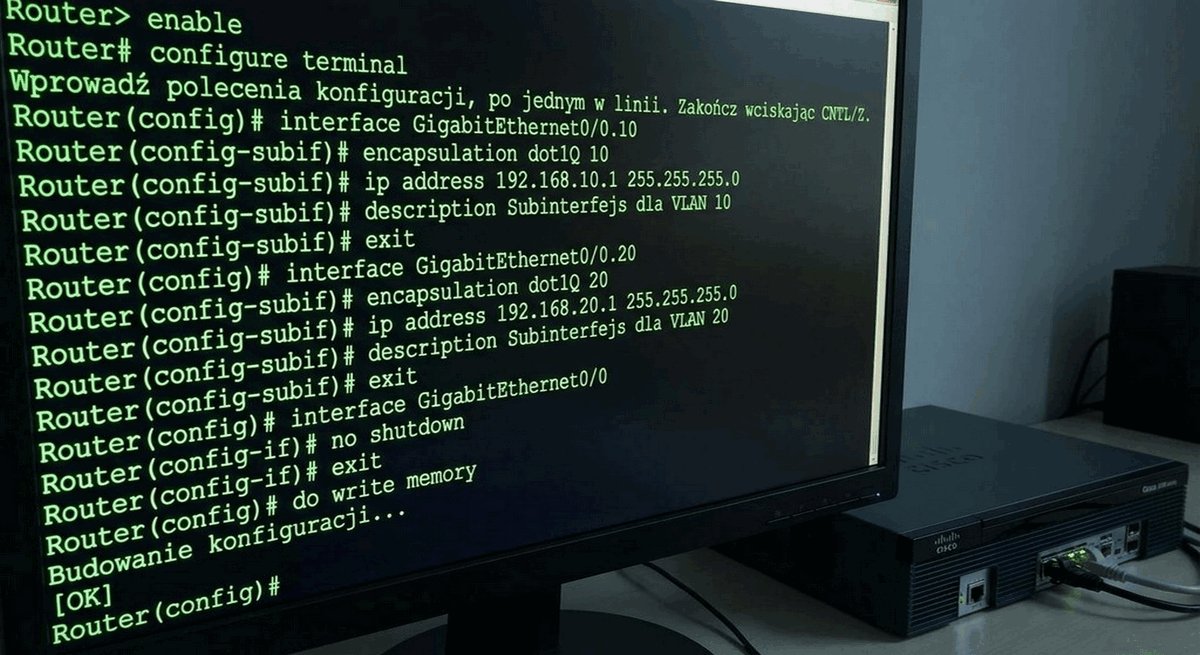
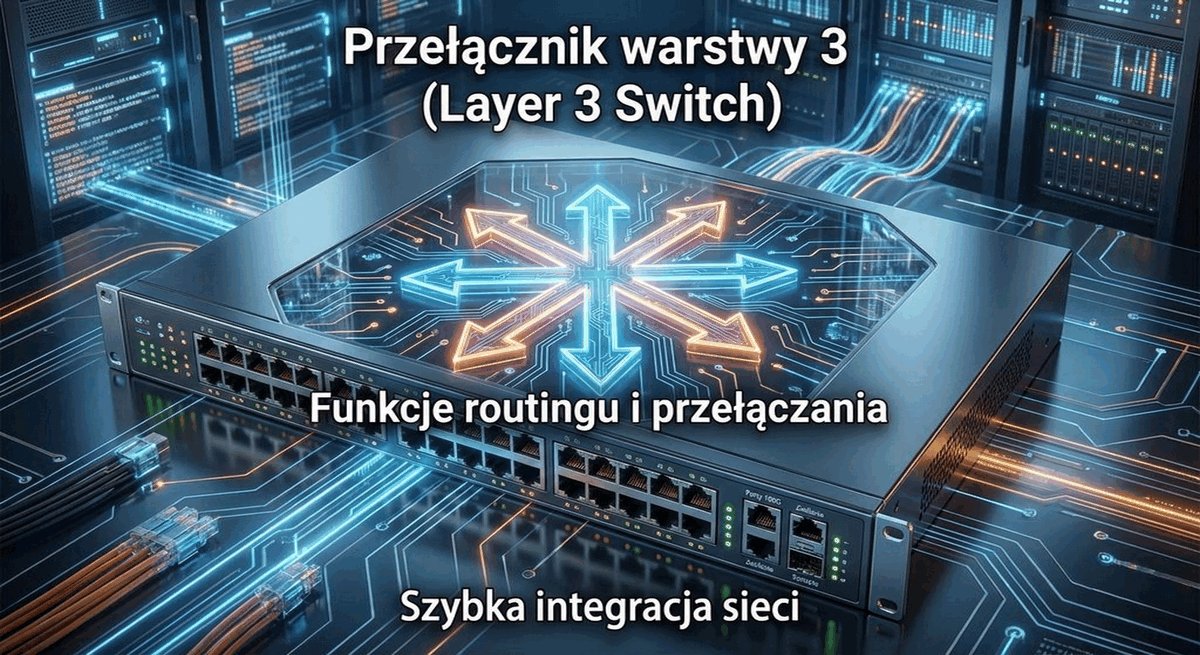
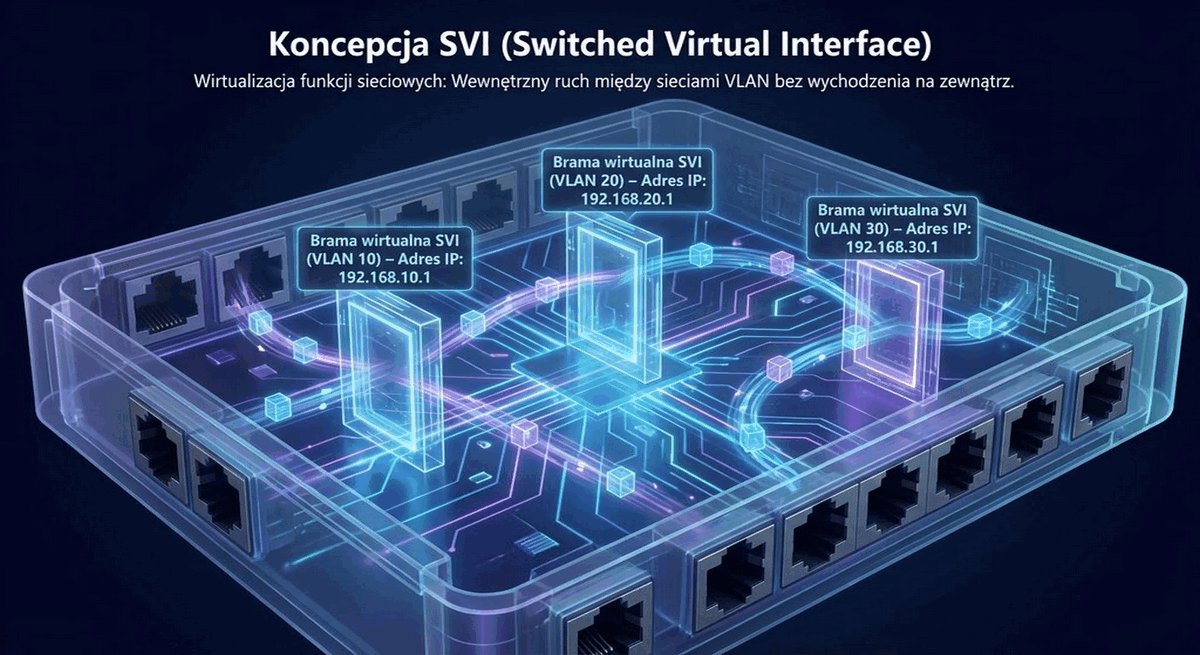
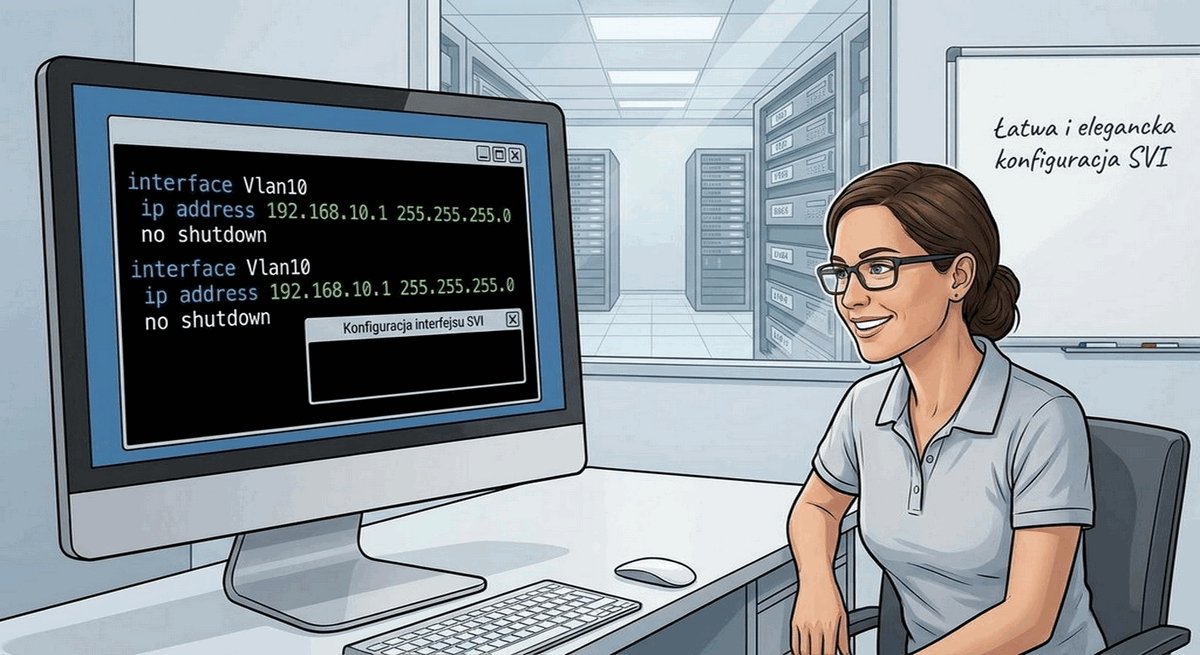
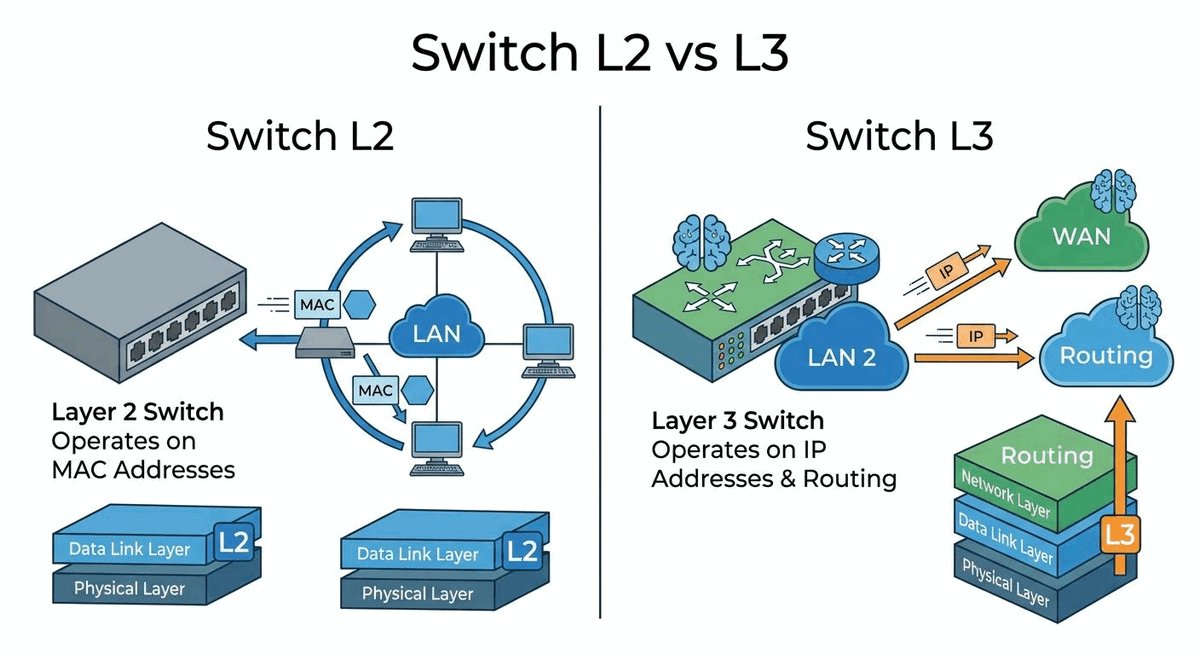
- Routing między sieciami VLAN (Inter-VLAN): ewolucja od Router-on-a-Stick do przełączania wielowarstwowego z wykorzystaniem interfejsów SVI.
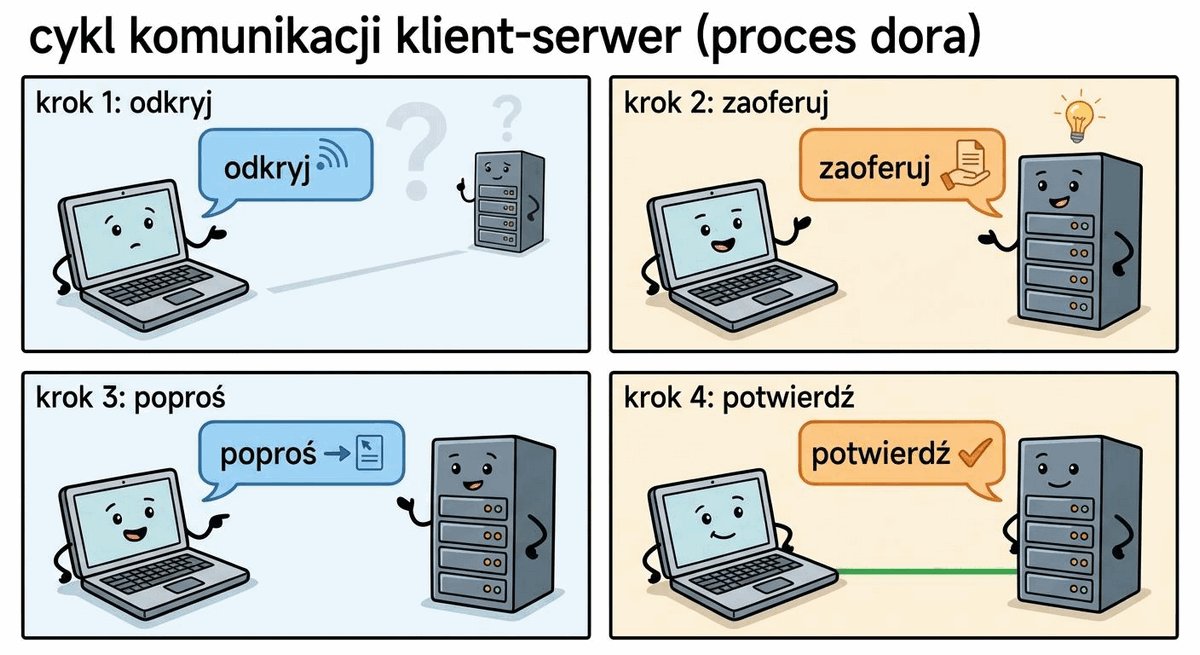
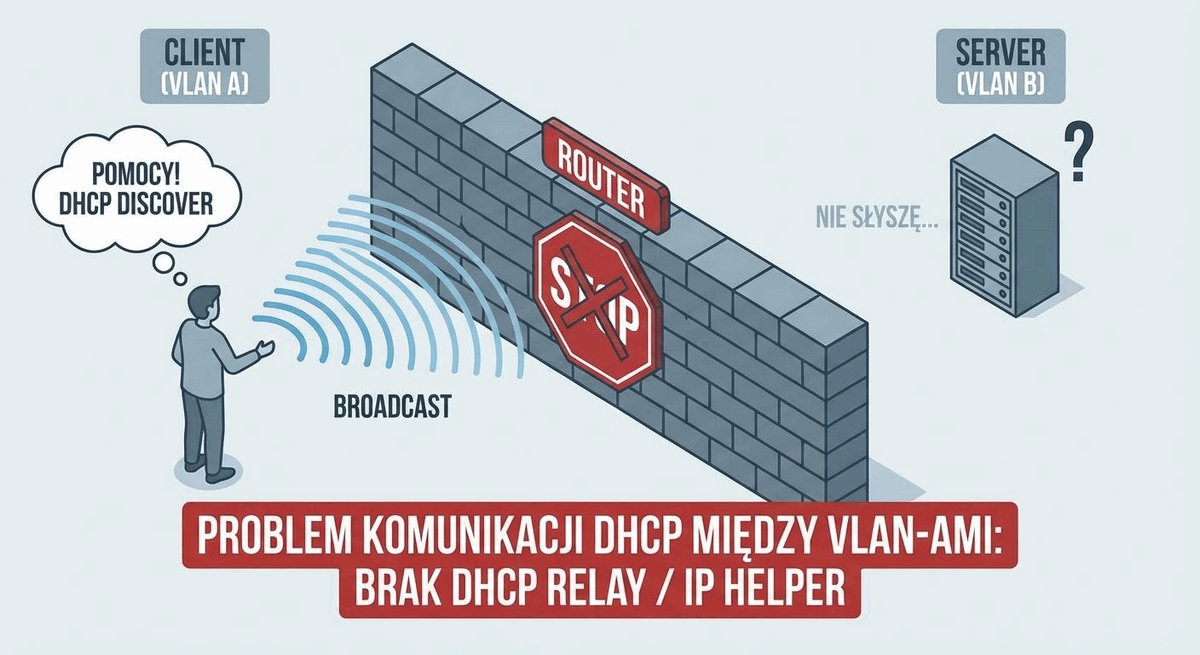
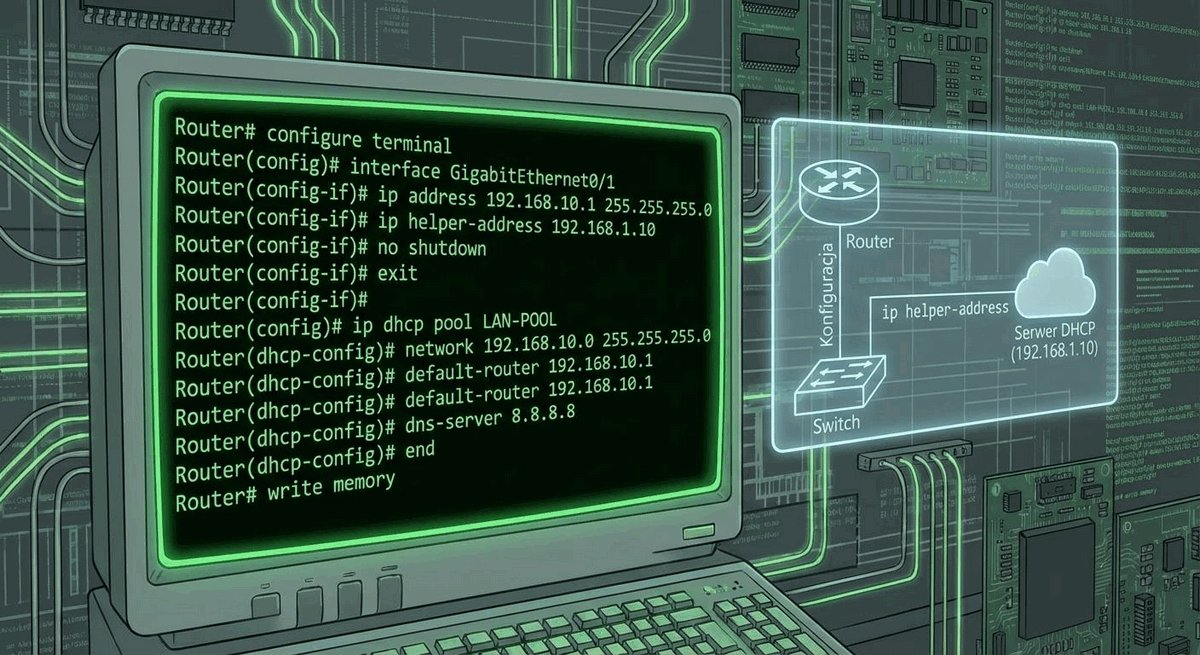
- Infrastruktura usług sieciowych: hierarchiczne adresowanie IPv4/IPv6, mechanizm DHCP Relay (ip helper-address) i architektura DNS.
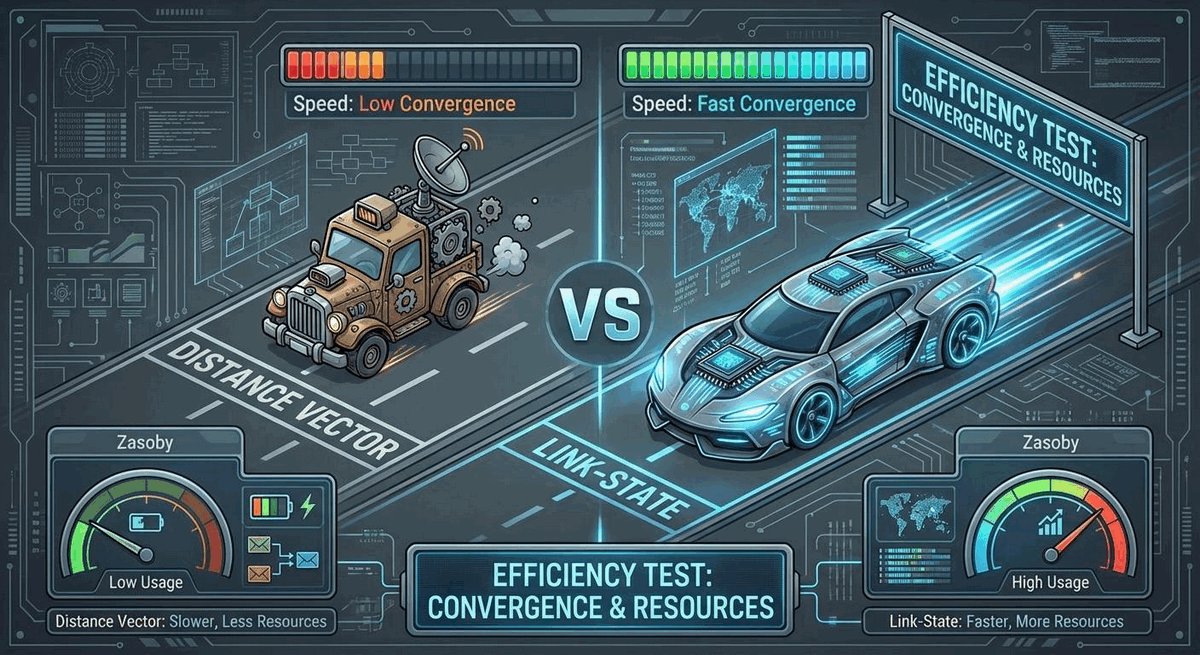
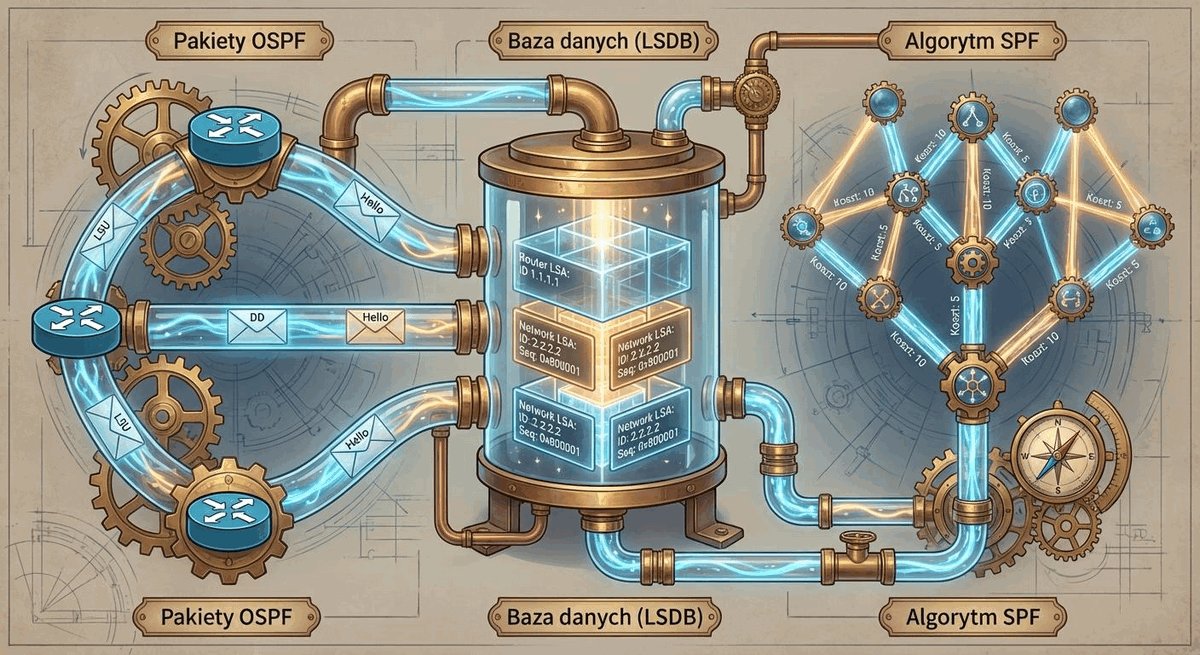
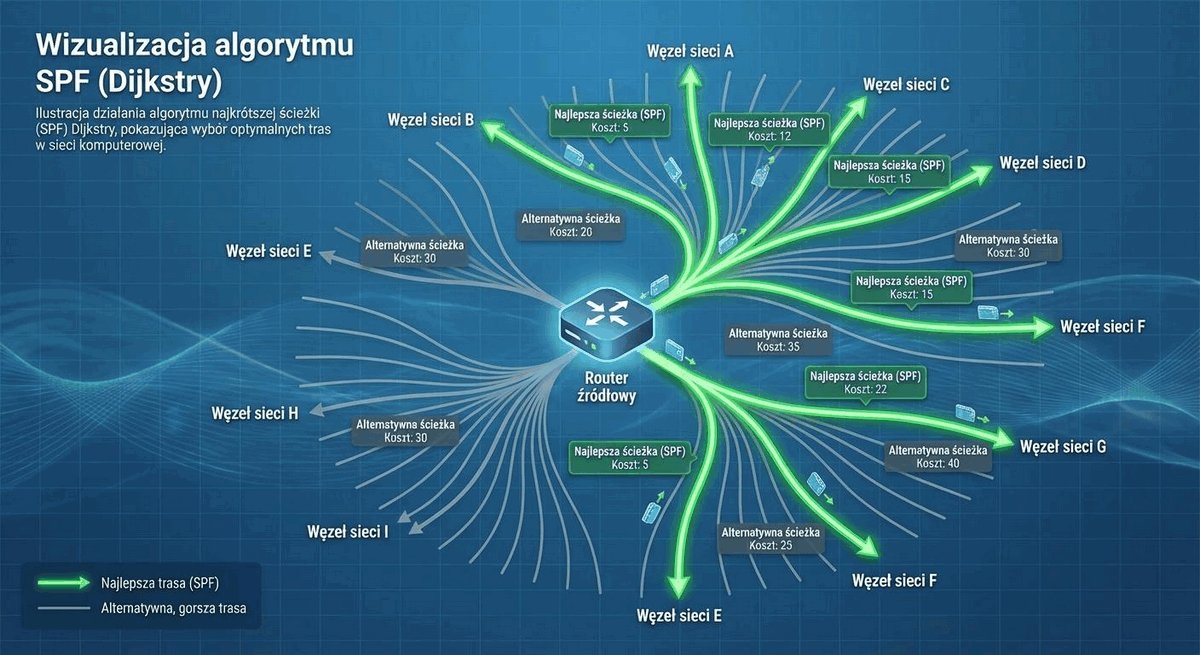
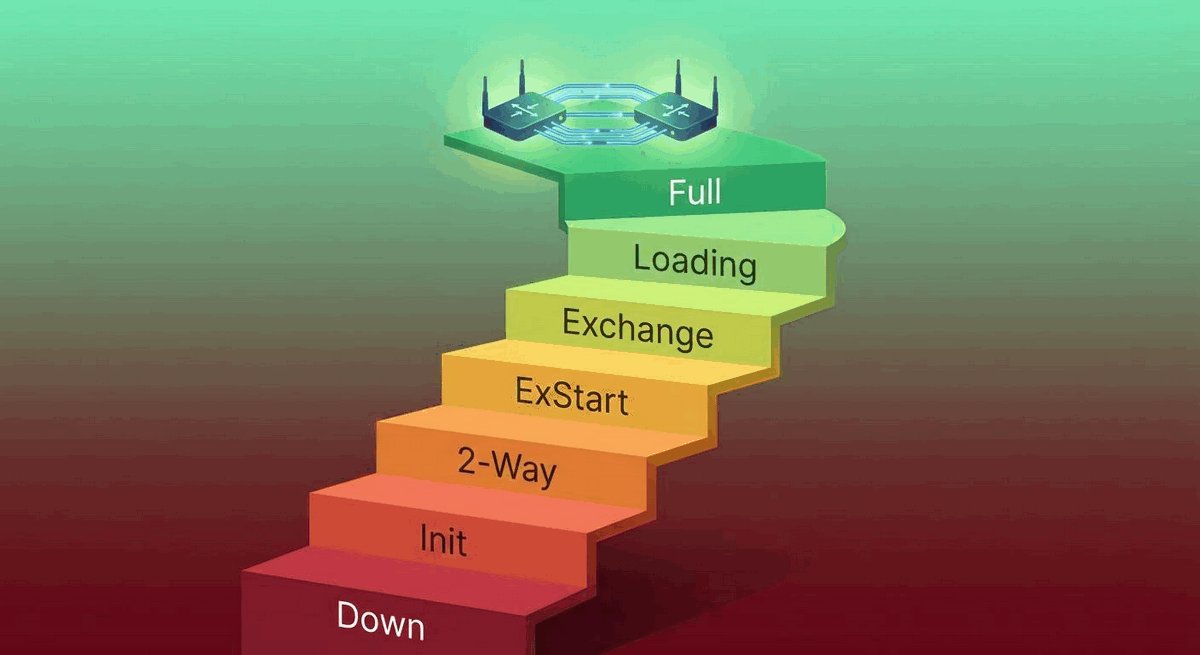
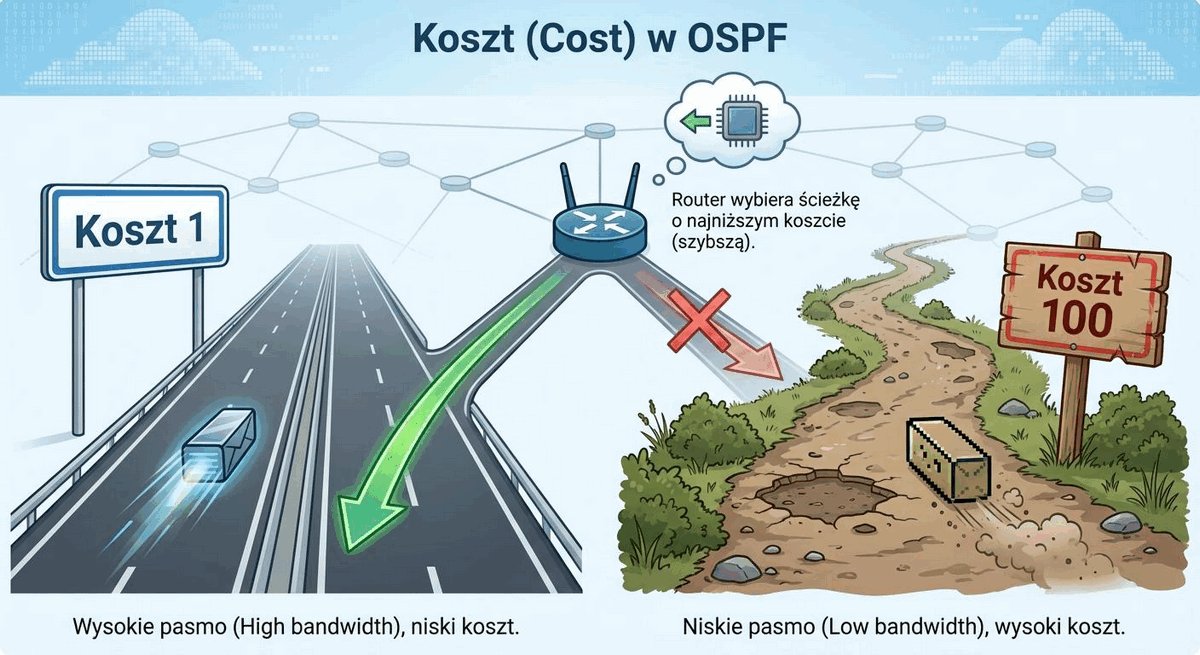
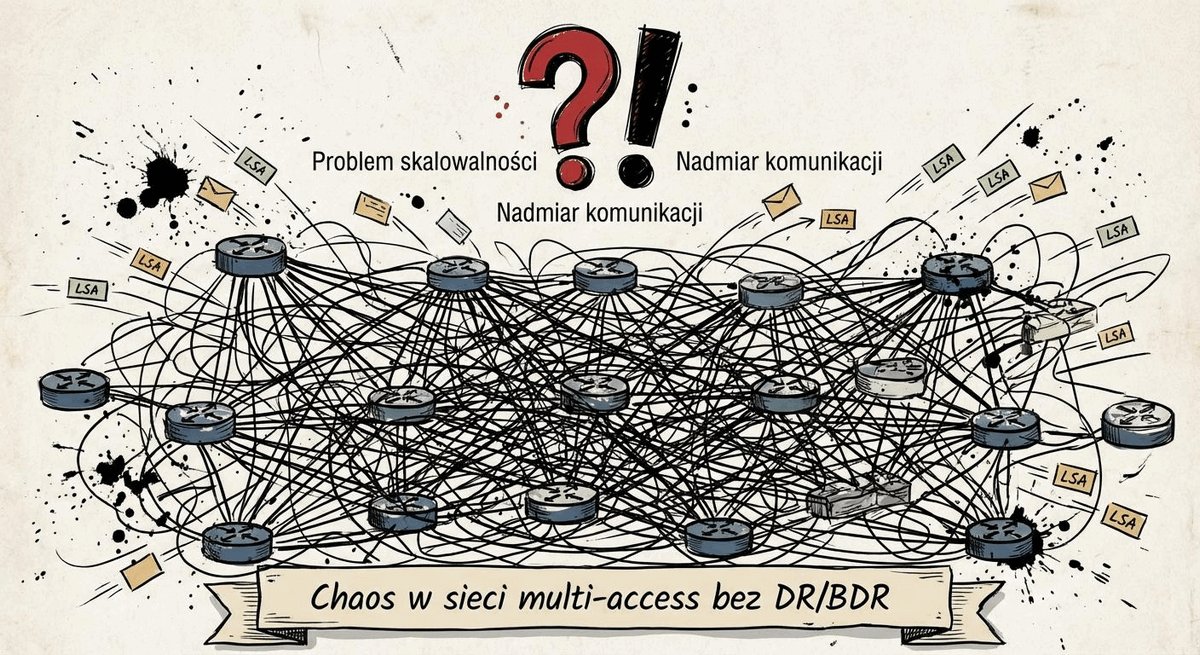
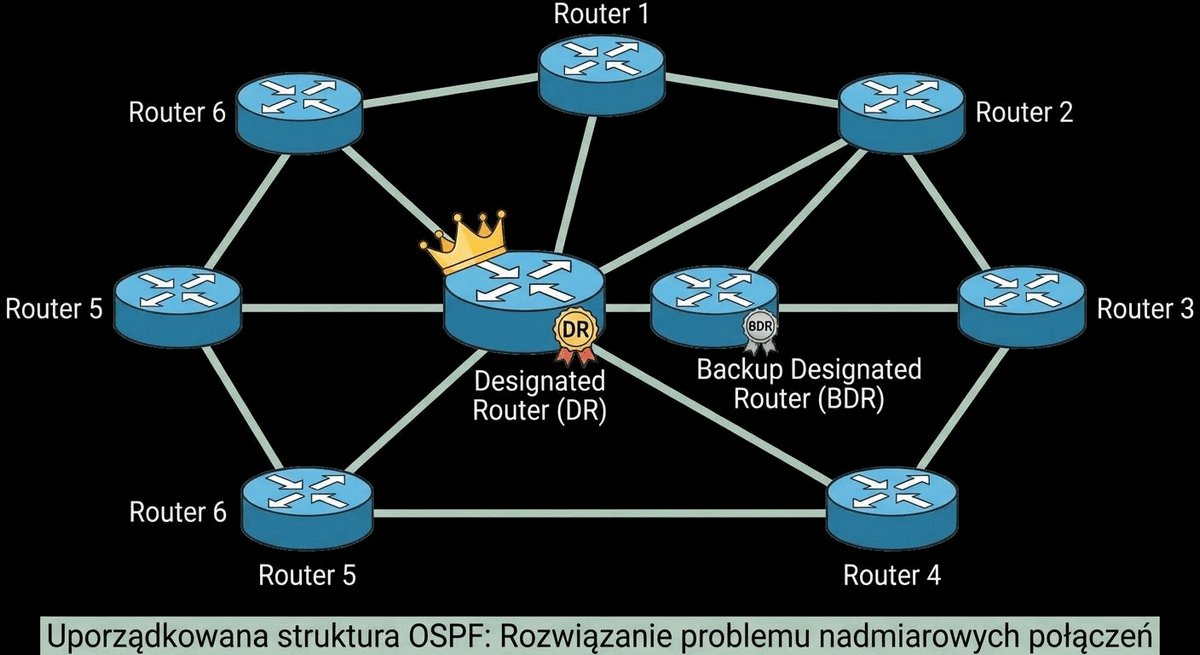
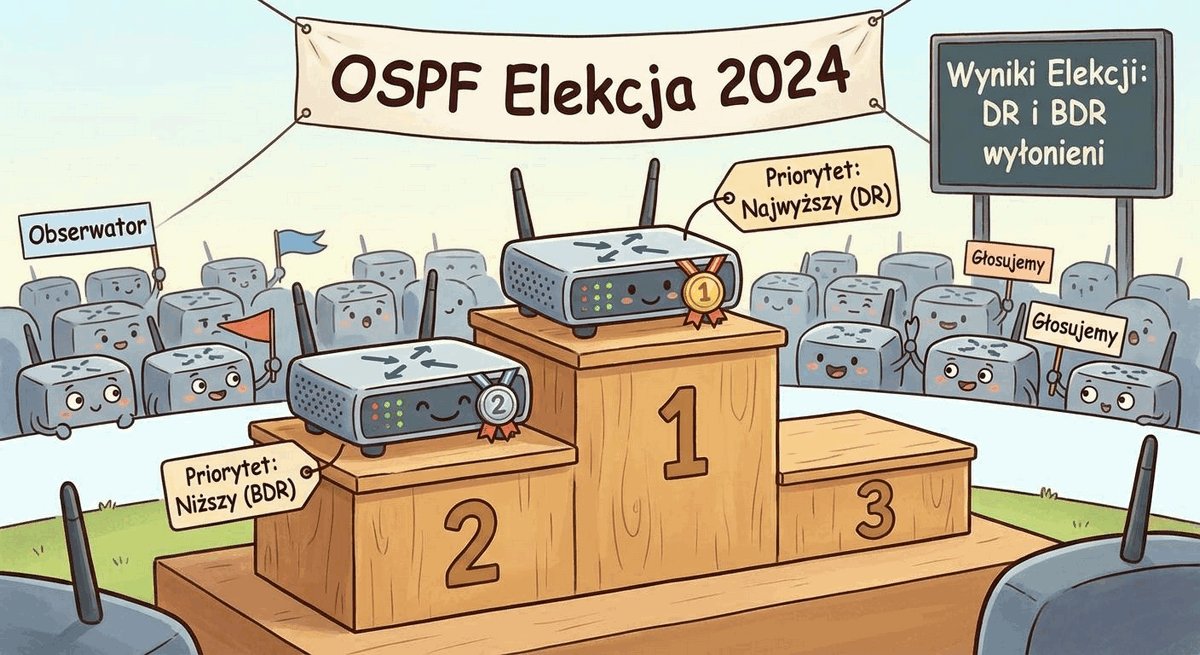
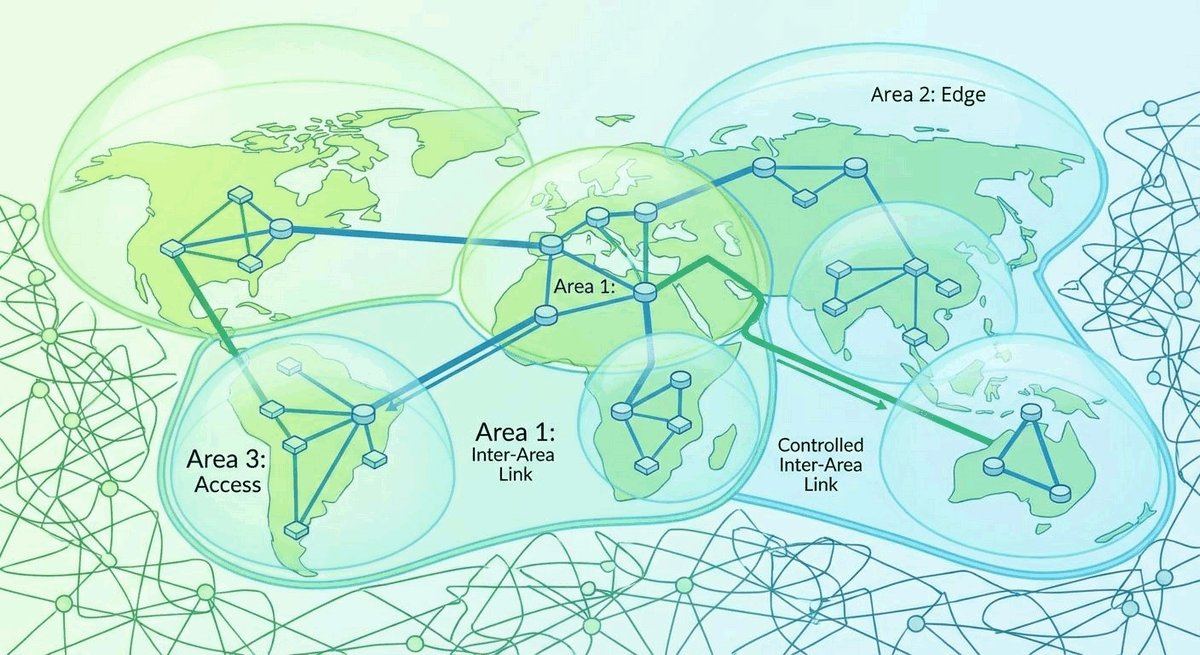
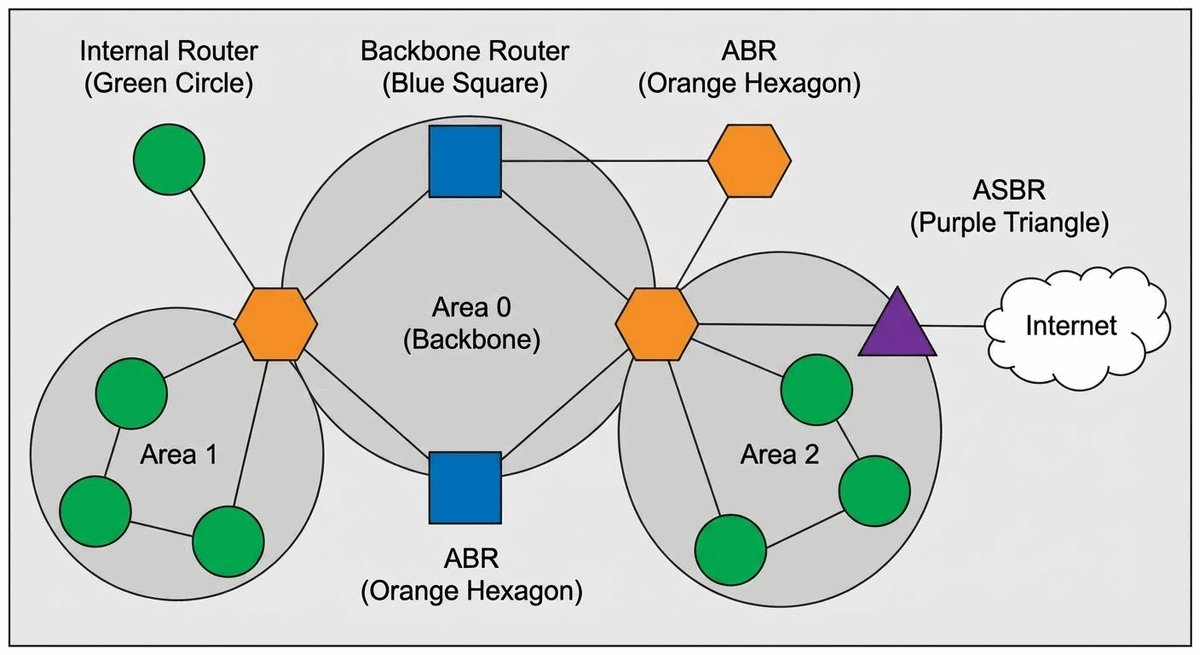
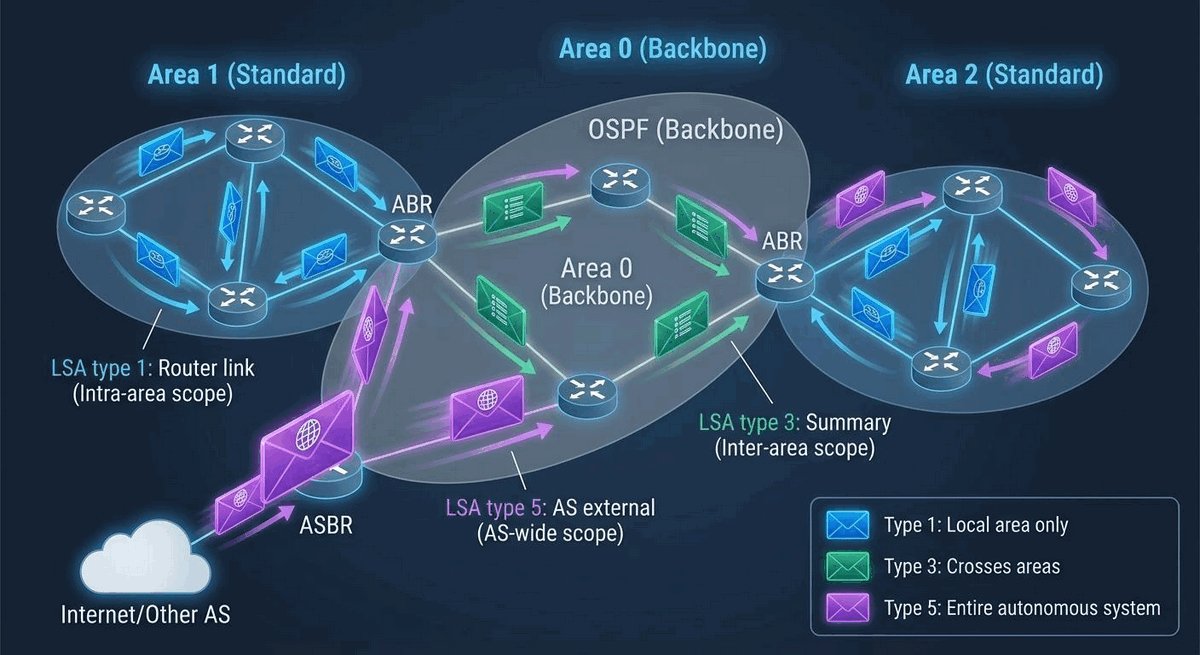
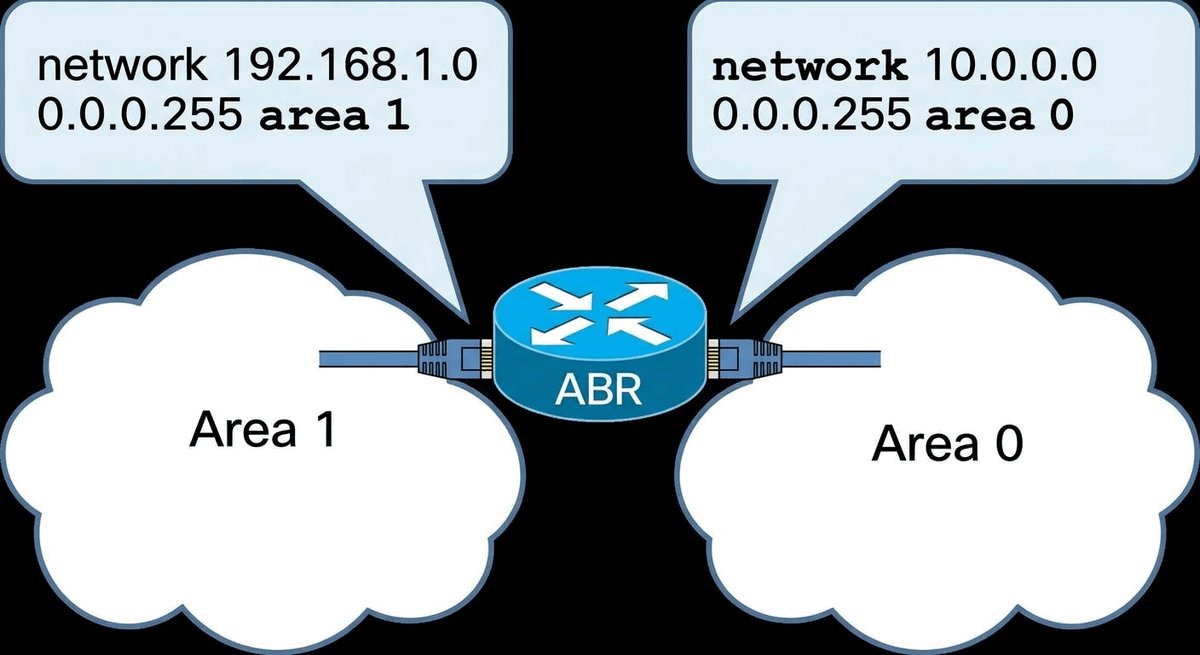
- Routing dynamiczny w kampusie: zaawansowane projektowanie protokołu OSPF w topologiach Single-Area i Multi-Area.
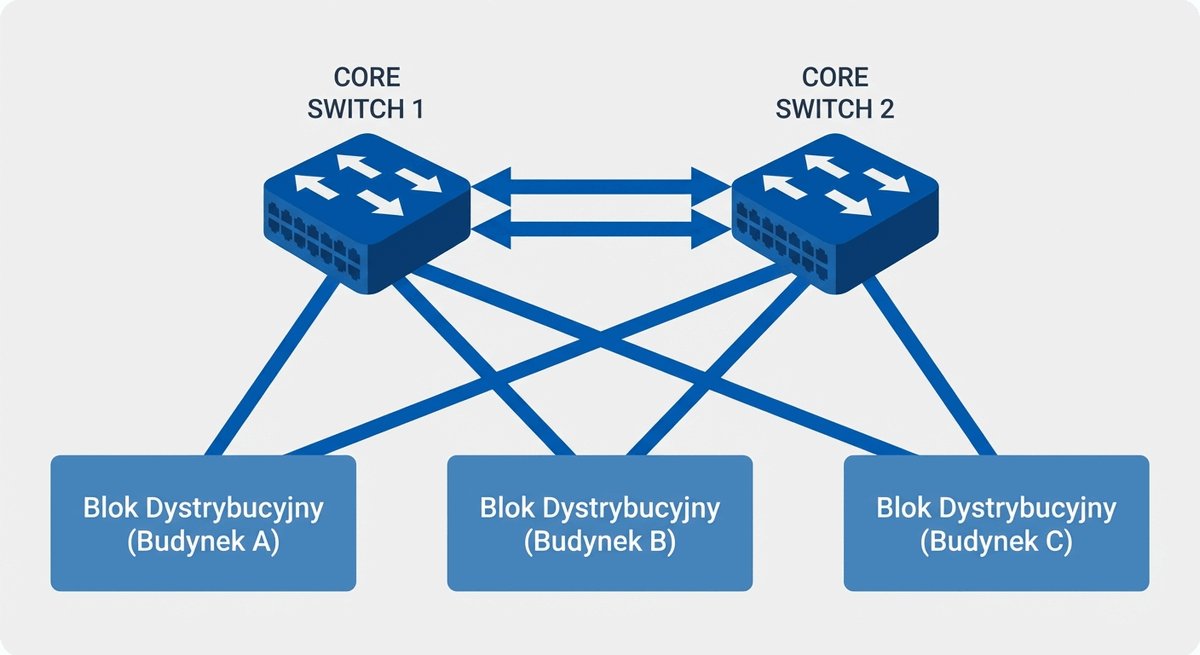
Zasada inżynierska: Fizyczna topologia sieci kampusowej musi być prosta i modularna, natomiast elastyczność i bezpieczeństwo realizuje się w warstwie logicznej poprzez precyzyjną segmentację VLAN i kontrolowany routing L3.
Segmentacja logiczna sieci: Proces podziału jednolitej fizycznej infrastruktury teleinformatycznej na niezależne, logicznie odizolowane domeny rozgłoszeniowe i strefy bezpieczeństwa, kontrolowane za pomocą reguł routingu i list dostępu.