1/54
Projektowanie i wymiarowanie sieci klasy „campus”
Cel slajdu: Wprowadzenie do inżynierii sieci kampusowych (CAN), określenie ich specyfiki na tle sieci LAN, MAN i WAN oraz nakreślenie metodyki projektowania w perspektywie wieloletniej.

Część 1: Architektura i projektowanie sieci kampusowej

Część ta otwiera cykl poświęcony inżynierii sieci kampusowych (Campus Area Network – CAN). Omawiamy fundamentalne koncepcje architektoniczne, relacje sieci kampusowej do pozostałych klas sieci oraz trójwarstwowy model hierarchiczny.

  • Architektura sieciowa: podział na wyspecjalizowane warstwy dostępu, dystrybucji i rdzenia gwarantujący skalowalność i łatwość zarządzania.
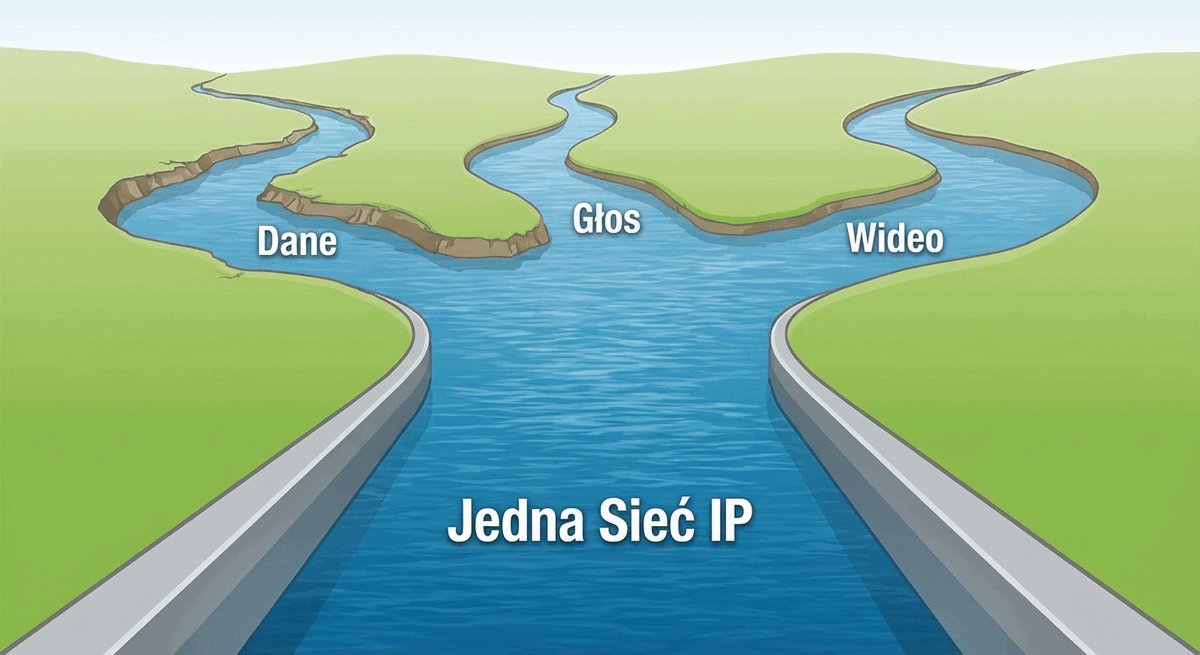
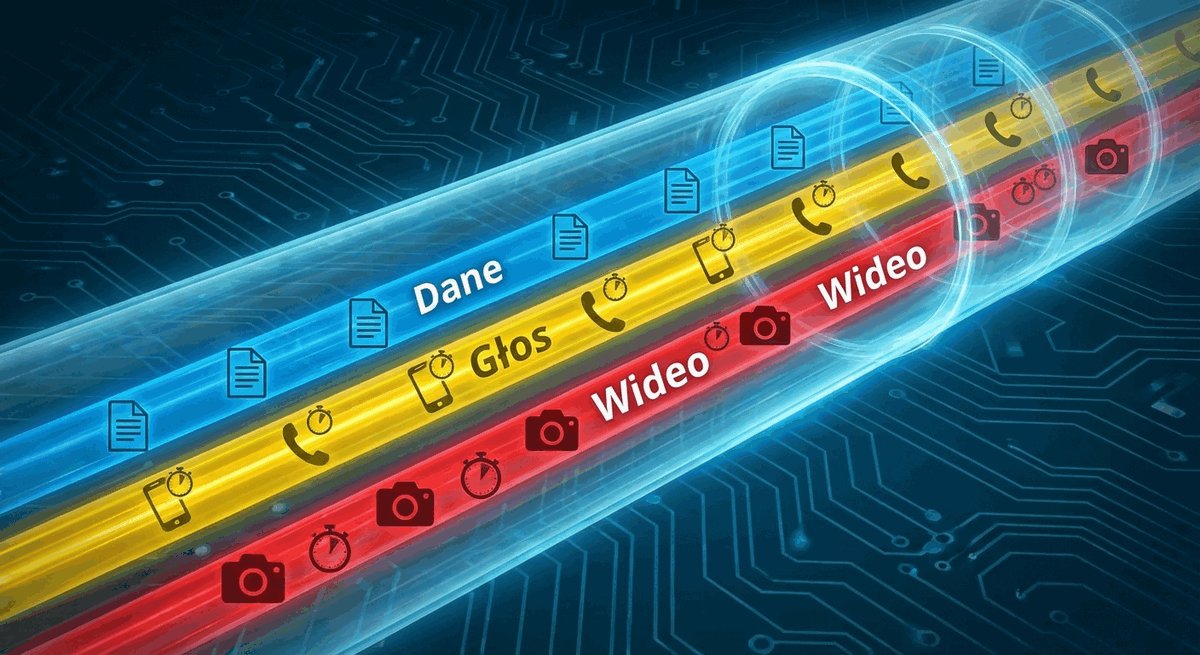
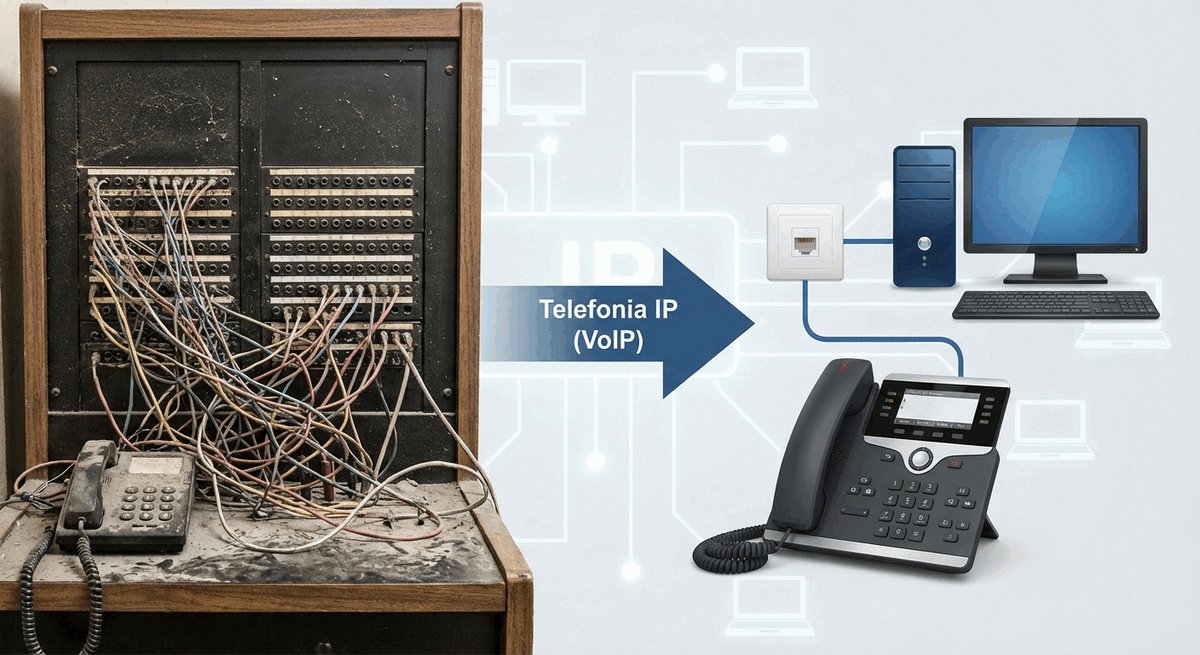
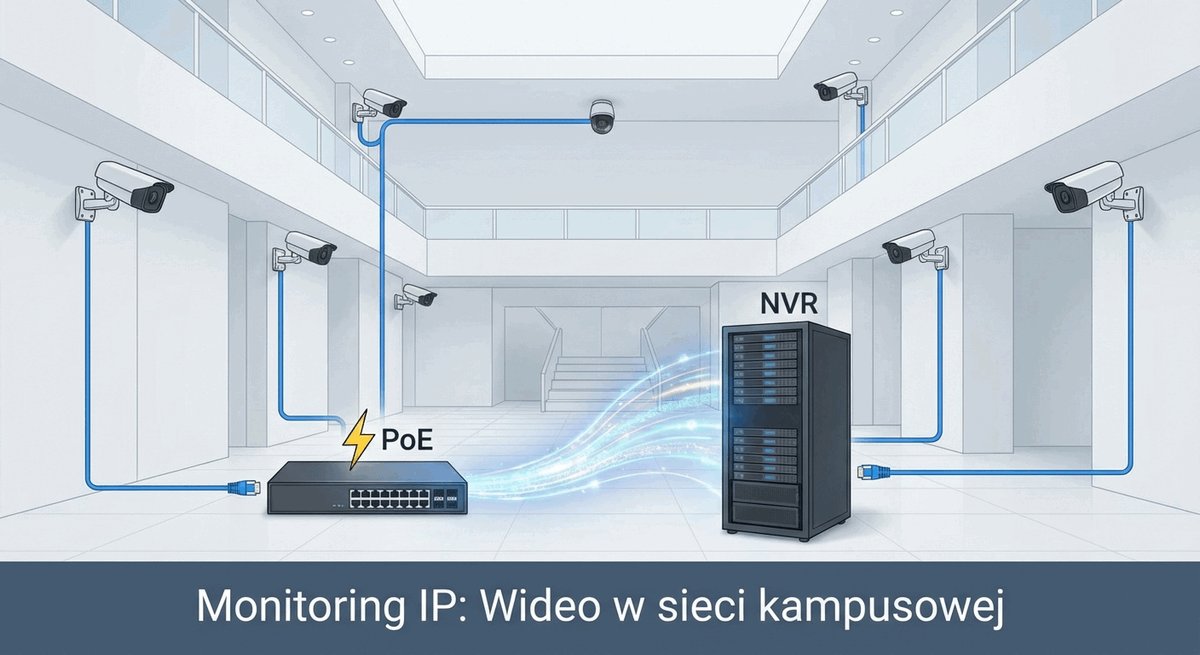
  • Konwergencja usług: jednoczesny transport danych komputerowych, telefonii IP oraz monitoringu wizyjnego w jednym medium transmisyjnym.
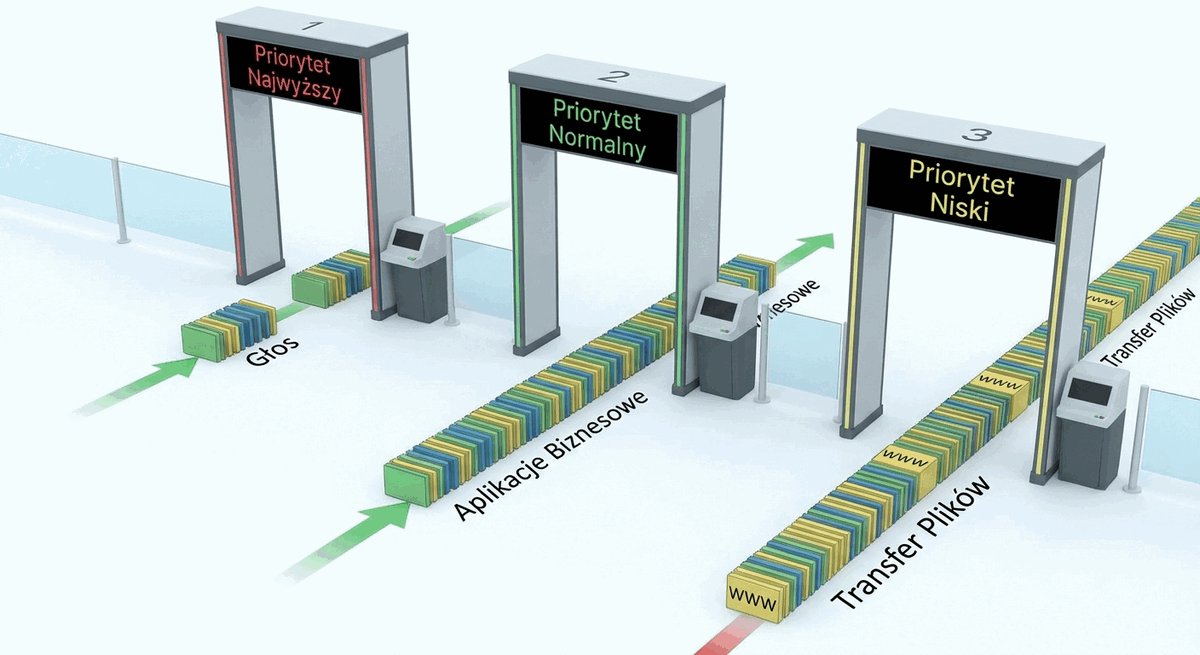
  • Inżynieria jakości usług (QoS): deterministyczne traktowanie wrażliwych strumieni pakietów w warunkach okresowego przeciążenia łączy.
  • Perspektywa planowania: wymiarowanie pasma i redundancji z uwzględnieniem 5–10-letniego horyzontu rozwoju organizacji.
Kluczowe przesłanie inżynierskie: Projektowanie sieci kampusowej to całościowy proces inżynierski, w którym topologia fizyczna, struktura logiczna oraz mechanizmy redundancji tworzą zintegrowane środowisko o wysokiej dostępności.
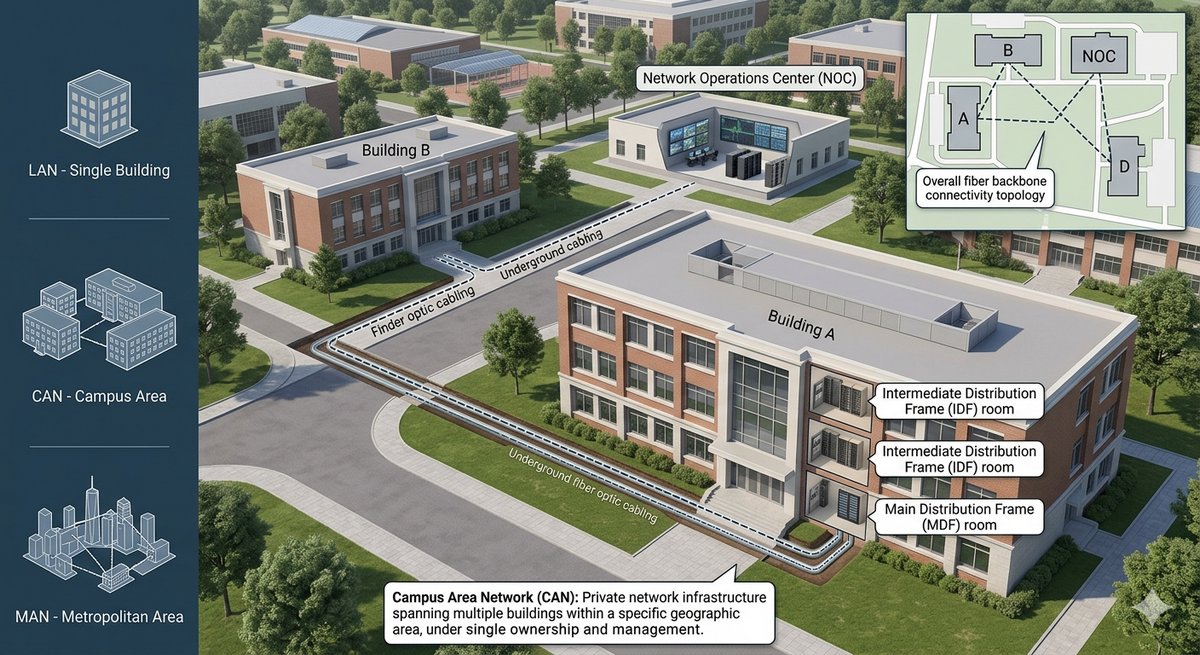
Sieć kampusowa (Campus Area Network – CAN): Zintegrowana infrastruktura teleinformatyczna łącząca wiele budynków na wspólnym terenie geograficznym, zarządzana autonomicznie przez jedną instytucję, zapewniająca wysoką przepustowość, znikome opóźnienia i konwergencję usług.
Projektowanie i wymiarowanie sieci klasy „campus”

Projektowanie sieci kampusowej wymaga całościowego podejścia inżynierskiego, wykraczającego poza zwykłe łączenie urządzeń przełączających. Inżynier musi zbilansować bieżące wymagania transmisyjne z planowanym rozwojem organizacji w horyzoncie 5–10 lat. Kluczowe jest zrozumienie, że kampus to zbiór połączonych sieci lokalnych rozmieszczonych w jednym lub wielu budynkach na wspólnym terenie, zarządzanych przez jedną instytucję.

Wymiarowanie sieci obejmuje kalkulację przepustowości łączy magistralnych, dobór wydajności matryc przełączających urządzeń oraz zapewnienie redundancji na poziomie zasilania i tras transmisyjnych. Odpowiednie zaplanowanie struktury fizycznej i logicznej minimalizuje koszty operacyjne (OPEX) oraz zapobiega powstawaniu wąskich gardeł w przyszłości.

Skróty użyte w tym slajdzie:
CAN – Campus Area Network (sieć kampusowa) – sieć teleinformatyczna łącząca budynki i obiekty jednej instytucji na ograniczonym obszarze (np. uczelnia, kompleks biurowy, szpital).
LAN – Local Area Network (lokalna sieć komputerowa) – sieć łącząca urządzenia na ograniczonym obszarze (np. w pokoju, na piętrze lub w budynku).
MAN – Metropolitan Area Network (miejska sieć komputerowa) – sieć o zasięgu miejskim łącząca punkty na obszarze aglomeracji.
WAN – Wide Area Network (rozległa sieć komputerowa) – sieć o zasięgu regionalnym, krajowym lub globalnym, łącząca oddziały przez łącza operatorskie.
QoS – Quality of Service (jakość usług) – zespół mechanizmów zapewniających gwarantowane parametry transmisji (opóźnienie, jitter, pasmo) dla priorytetowych pakietów.
OPEX – Operating Expenses (wydatki operacyjne) – bieżące koszty eksploatacji, serwisu, zasilania, chłodzenia i administrowania infrastrukturą sieciową.

2/54
Literatura i źródła normatywne
Cel slajdu: Zapoznanie z kanonem normatywnym ISO/IEC, IEEE oraz dokumentami RFC stanowiącymi inżynierską podstawę standaryzacji i certyfikacji sieci kampusowych.

Literatura oraz zalecenia projektowe

Podstawę merytoryczną tej części stanowią literatura techniczna oraz międzynarodowe dokumenty standaryzacyjne i normy:

Norma techniczna: Formalny dokument przyjęty w drodze konsensusu przez uznaną jednostkę standaryzacyjną, określający precyzyjne parametry, metody pomiarowe i wytyczne konstrukcyjne zapewniające powtarzalną jakość i kompatybilność urządzeń.

Studiowanie inżynierii sieciowej wymaga stałego konfrontowania literatury podręcznikowej z aktualnymi dokumentami normalizacyjnymi IEEE, ISO/IEC oraz RFC publikowanymi przez IETF. Podręczniki przedstawiają koncepcje ogólne i metodykę, natomiast standardy techniczne definiują precyzyjne parametry fizyczne, formaty ramek i reguły transmisji.

Warto zwrócić uwagę na opracowania Cisco Validated Designs (CVD), które reprezentują sprawdzone w praktyce wzorce architektoniczne dla sieci kampusowych różnej skali. Stanowią one branżowy punkt odniesienia przy doborze topologii i reguł nadsubskrypcji pasma.

Skróty użyte w tym slajdzie:
ISO – International Organization for Standardization – Międzynarodowa Organizacja Normalizacyjna tworząca standardy techniczne.
IEC – International Electrotechnical Commission – Międzynarodowa Komisja Elektrotechniczna standaryzująca technologie elektryczne i elektroniczne.
IEEE – Institute of Electrical and Electronics Engineers – organizacja inżynierska opracowująca m.in. standardy IEEE 802 dla sieci Ethernet i Wi-Fi.
RFC – Request for Comments – seria numerowanych dokumentów technicznych definiujących protokoły i standardy funkcjonowania Internetu.
IETF – Internet Engineering Task Force – międzynarodowy komitet inżynierski odpowiedzialny za architekturę i protokoły stosu TCP/IP.
ITU-T – International Telecommunication Union – sektor standaryzacji telekomunikacji Międzynarodowego Związku Telekomunikacyjnego ONZ.
CVD – Cisco Validated Design – zestaw certyfikowanych i zweryfikowanych laboratoryjnie wzorców projektowych dla inżynierów sieciowych.

3/54
Agenda części 1
Cel slajdu: Przedstawienie zakresu i struktury merytorycznej modułu: od podstaw taksonomii sieciowej, przez modele hierarchiczne, po konwergencję usług i jakość obsługi ruchu.

Plan spotkania

W trakcie tej części omówimy następujące zagadnienia inżynierskie:

  • Taksonomia sieciowa: definicja sieci typu Campus oraz jej odróżnienie od sieci LAN, MAN i WAN.
  • Skalowanie i typologia: projektowanie od małego biura (Small Campus) po kampus wieloobiektowy (Large Campus).
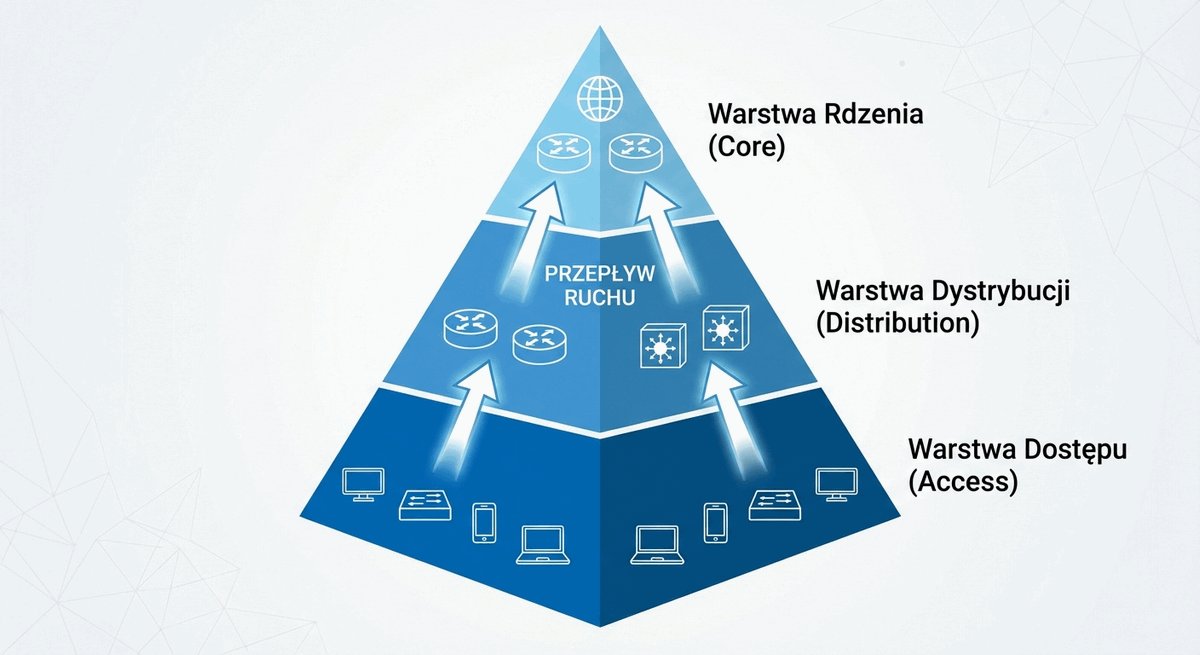
  • Model hierarchiczny: podział na warstwę dostępu (Access), dystrybucji (Distribution) oraz rdzenia (Core).
  • Topologie szkieletu: architektura rdzenia zapadniętego (Collapsed Core) a pełny model trójwarstwowy.
  • Konwergencja usług: zintegrowany transport danych, telefonii VoIP oraz monitoringu wizyjnego IP.
  • Fundamenty inżynierii QoS: klasyfikacja, znakowanie (PCP w L2, DSCP w L3) oraz klasy obsługi wg RFC 4594.
Architektura sieci (Network Architecture): Całościowy plan strukturalny określający fizyczny układ urządzeń, medium transmisyjne, logikę trasowania pakietów oraz reguły bezpieczeństwa i priorytetyzacji ruchu w środowisku teleinformatycznym.
Agenda części 1

Plan tej części ułożono w sposób odzwierciedlający metodykę procesu projektowego. Rozpoczynamy od umiejscowienia sieci kampusowej w taksonomii sieci teleinformatycznych, aby uniknąć częstych nieporozumień pojęciowych.

W dalszej części przechodzimy do analizy modeli strukturalnych, które pozwalają opanować złożoność sieci poprzez dekompozycję zadań na poszczególne warstwy funkcjonalne. Część końcowa skupia się na wymogach stawianych infrastrukturze przez współczesne aplikacje multimedialne.

Skróty użyte w tym slajdzie:
PCP – Priority Code Point – 3-bitowe pole w nagłówku ramki IEEE 802.1Q określające priorytet obsługi w warstwie 2 (od 0 do 7).
DSCP – Differentiated Services Code Point – 6-bitowe pole w nagłówku pakietu IP definiujące klasę obsługi pakietu w architekturze DiffServ.
VoIP – Voice over IP – technologia przesyłania sygnału mowy w postaci pakietów danych z wykorzystaniem protokołu IP.
DiffServ – Differentiated Services – architektura zapewniania jakości usług (QoS) w sieciach IP oparta na klasyfikacji i znakowaniu pakietów na brzegu sieci.

4/54
Definicja sieci typu Campus i jej relacja do LAN, MAN i WAN
Cel slajdu: Zdefiniowanie sieci kampusowej (CAN) oraz precyzyjne określenie jej granic i relacji własnościowych w stosunku do LAN, MAN i WAN.

Czym jest sieć kampusowa?

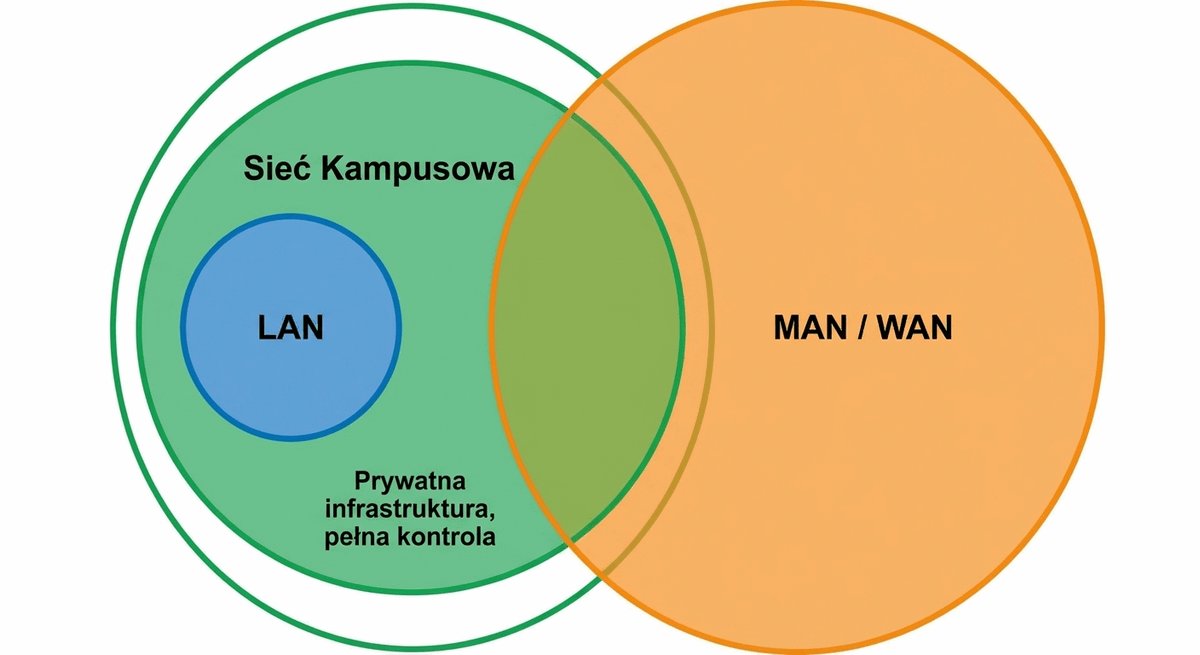
Sieć kampusowa zajmuje unikalne miejsce w taksonomii sieci teleinformatycznych, łącząc cechy sieci lokalnych i metropolitalnych:

  • Własność infrastruktury: okablowanie strukturalne oraz urządzenia aktywne są najczęściej własnością jednej instytucji, co eliminuje opłaty abonamentowe za ruch wewnętrzny.
  • Spójna domena administracyjna: jednolita polityka bezpieczeństwa, spójny plan adresacji IP oraz centralne zarządzanie użytkownikami.
  • Wysoka przepustowość szkieletu: łącza światłowodowe 10 Gb/s, 40 Gb/s lub 100 Gb/s łączące budynki na dystansach od kilkuset metrów do kilku kilometrów.
  • Niskie opóźnienia: czas propagacji pakietów wewnątrz kampusu nie przekracza zazwyczaj 1–2 milisekund.
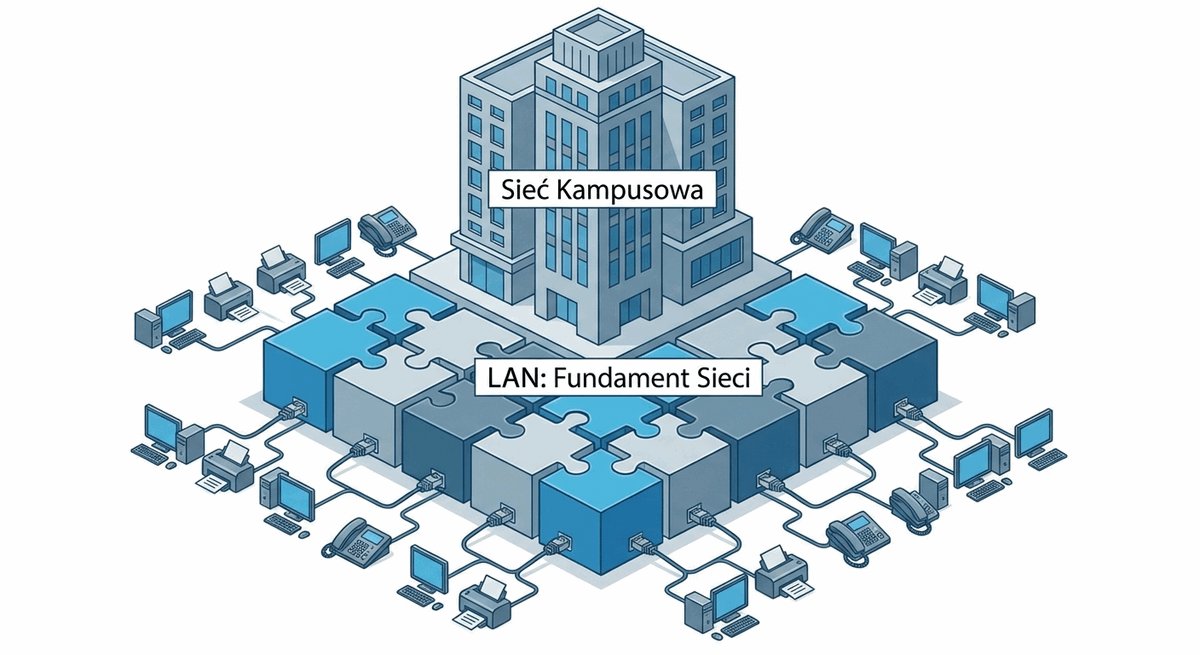
Kluczowa cecha: Kampus to zbiór autonomicznych sieci LAN połączonych wspólnym, prywatnym szkieletem transmisyjnym pod jednolitym zarządem technicznym.
Domena administracyjna (Administrative Domain): Wydzielony logicznie i fizycznie obszar zasobów sieciowych podlegający jednolitej polityce technicznej, konfiguracyjnej i bezpieczeństwa, zarządzany przez jeden zespół inżynierski.
Definicja sieci typu Campus i jej relacja do LAN, MAN i WAN

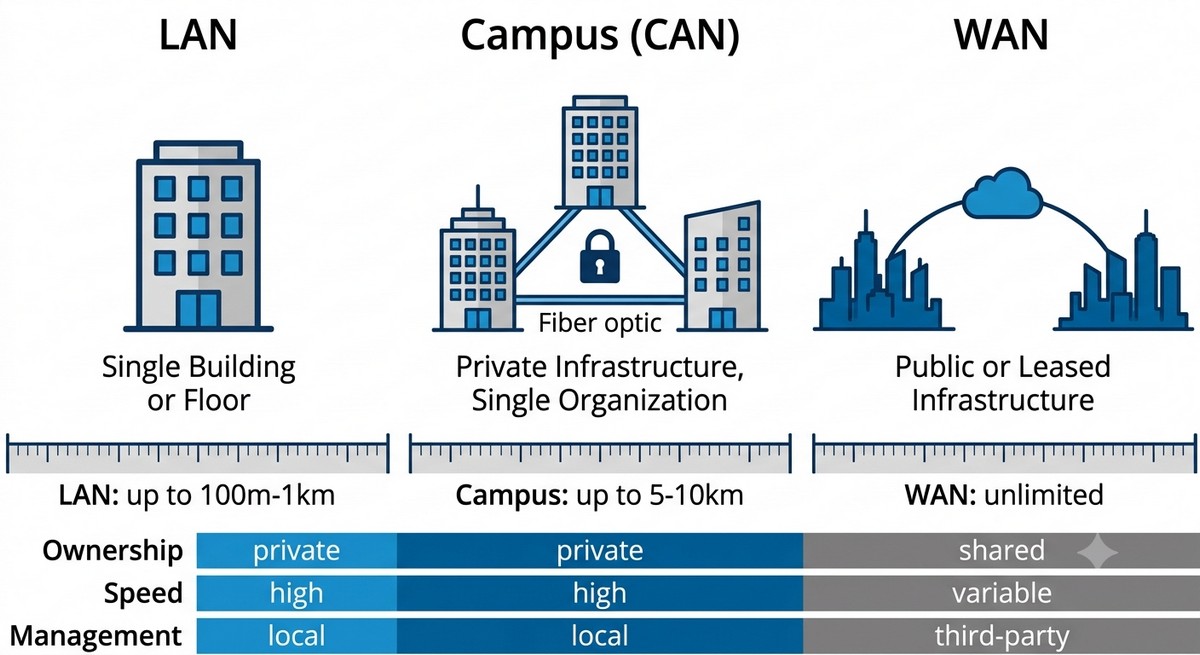
W literaturze inżynierskiej sieć kampusowa (CAN) jest często definiowana jako struktura pośrednia pomiędzy klasycznym LAN a MAN. Kluczowym kryterium rozróżniającym nie jest jednak sam zasięg geograficzny, lecz aspekt własnościowy i zarządczy.

W sieci kampusowej instytucja posiada pełną kontrolę nad warstwą fizyczną (własne trasy kablowe, kanalizacja teletechniczna – z uwzględnieniem przepisów ustawy z dnia 12 lipca 2024 r. – Prawo komunikacji elektronicznej (Dz.U. 2024 poz. 1221)) oraz logiczną (własne przełączniki, routery, polityki bezpieczeństwa). Pozwala to na projektowanie łączy o bardzo dużej przepustowości bez ponoszenia cyklicznych kosztów dzierżawy pasma od zewnętrznych operatorów telekomunikacyjnych.

Skróty użyte w tym slajdzie:
CAN – Campus Area Network – sieć teleinformatyczna łącząca obiekty instytucji na wspólnym terenie.
ISP – Internet Service Provider – zewnętrzny dostawca świadczący usługi dostępu do sieci Internet.
GbE – Gigabit Ethernet – standard transmisji w sieci Ethernet z przepływnością 1 Gb/s.
SLA – Service Level Agreement – umowa określająca gwarantowane parametry dostępności i jakości usług telekomunikacyjnych.

5/54
Sieć lokalna jako podstawowy komponent kampusu
Cel slajdu: Wyjaśnienie roli pojedynczej sieci LAN jako elementarnej komórki budulcowej kampusu oraz ograniczeń technicznych skłaniających do budowy hierarchii.

Podstawa: Local Area Network (LAN)

Pojedyncza sieć lokalna (LAN) stanowi najmniejszą funkcjonalną jednostkę architektoniczną kampusu:

  • Zasięg fizyczny: obejmuje ograniczone obszary, takie jak pojedyncze pomieszczenie, piętro lub kondygnacja budynku biurowego.
  • Wspólna domena rozgłoszeniowa: w klasycznej postaci wszystkie hosty należą do tej samej domeny rozgłoszeniowej warstwy 2.
  • Przełączanie Ethernet: urządzenia komunikują się bezpośrednio za pośrednictwem przełączników warstwy 2 zgodnie ze standardami rodziny IEEE 802.3 (Katalog Polskich Norm PKN (grupa IEEE 802)) na podstawie adresów fizycznych MAC.
  • Bariery skalowalności: wraz ze wzrostem liczby stacji rośnie narzut pakietów rozgłoszeniowych (ARP, DHCP) oraz ryzyko niestabilności tablic przełączania.
Local Area Network (LAN): Sieć teleinformatyczna o ograniczonym zasięgu geograficznym, łącząca urządzenia końcowe z wykorzystaniem protokołów warstwy łącza danych (głównie Ethernet) w celu bezpośredniej wymiany informacji.
Sieć lokalna jako podstawowy komponent kampusu

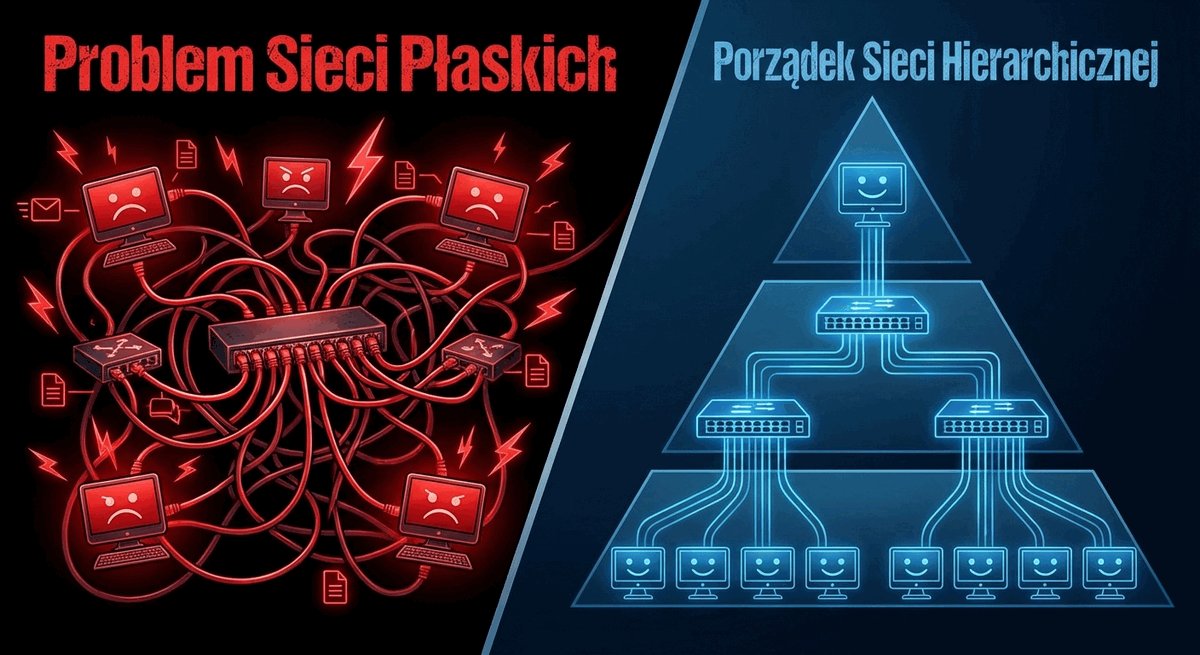
Historycznie sieć kampusowa wyewoluowała z łączenia odrębnych sieci LAN powstających w poszczególnych katedrach lub działach przedsiębiorstwa. Brak planowania strukturalnego prowadził do powstawania tzw. sieci płaskich (Flat Networks), w których tysiące stacji roboczych znajdowały się w jednej wspólnej domenie rozgłoszeniowej.

Współczesna inżynieria sieci kampusowych traktuje LAN jako ściśle zdefiniowaną domenę dostępową (często tożsamą z pojedynczym VLAN-em), która jest izolowana od innych domen na poziomie przełączników dystrybucyjnych.

Skróty użyte w tym slajdzie:
MAC – Media Access Control – 48-bitowy unikalny adres fizyczny karty sieciowej stosowany w warstwie 2.
ARP – Address Resolution Protocol – protokół odwzorowujący 32-bitowe adresy IPv4 na 48-bitowe adresy fizyczne MAC.
DHCP – Dynamic Host Configuration Protocol – protokół automatycznej konfiguracji parametrów sieciowych stacji roboczych.
STP – Spanning Tree Protocol – protokół blokujący nadmiarowe pętle w topologiach warstwy 2.

6/54
Relacja sieci kampusowej do sieci metropolitalnych MAN
Cel slajdu: Omówienie relacji pomiędzy kampusem a siecią metropolitalną oraz metod łączenia odległych obiektów miejskich z użyciem łączy własnych i dzierżawionych.

Rozszerzenie skali: Metropolitan Area Network (MAN)

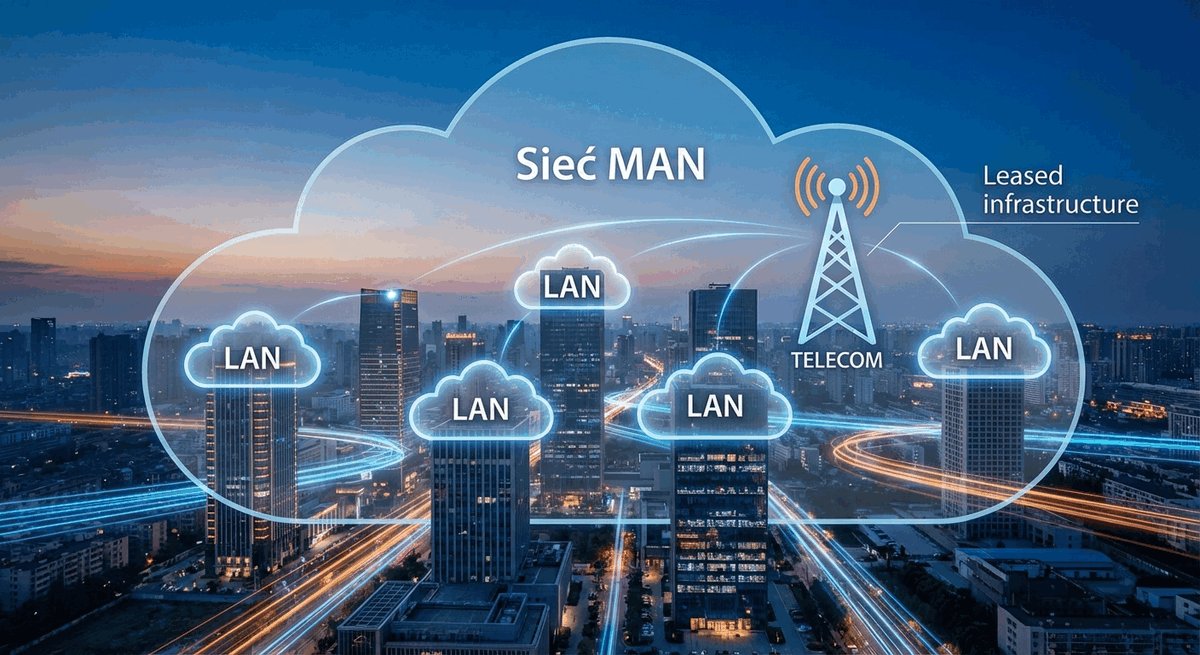
Gdy obiekty organizacji są rozproszone na terenie całego miasta, infrastruktura kampusowa łączy się z siecią metropolitalną:

  • Skala geograficzna: zasięg od kilku do kilkudziesięciu kilometrów, obejmujący wiele dzielnic aglomeracji miejskiej.
  • Modele transmisyjne: wykorzystanie dzierżawionych ciemnych włókien (Dark Fiber), kanałów zwielokrotnienia falowego (CWDM/DWDM) lub usług operatorskich Carrier Ethernet.
  • Podział odpowiedzialności: łącza przebiegają w pasie drogowym lub kanalizacji obcej (rejestrowanej przez Urząd Komunikacji Elektronicznej (rejestry i pasma radiowe)), co wymaga umów SLA i zewnętrznego serwisu.
  • Szyfrowanie magistral: konieczność stosowania szyfrowania sprzętowego (np. MACsec) na traktach opuszczających teren strzeżony kampusu.
Metropolitan Area Network (MAN): Wysokoprzepustowa sieć telekomunikacyjna obejmująca obszar miasta lub aglomeracji, łącząca rozproszone lokalizacje jednej lub wielu organizacji za pośrednictwem infrastruktury miejskiej.
Relacja sieci kampusowej do sieci metropolitalnych MAN

Częstym błędem projektowym jest traktowanie oddalonych obiektów miejskich jako zwykłych przedłużeń lokalnych sieci LAN. Przesyłanie nietagowanego ruchu L2 przez miejskie łącza transmisyjne prowadzi do rozszerzania domen awaryjnych.

W poprawnie zaprojektowanym kampusie połączenia metropolitalne realizowane są w warstwie 3 (routing IP), co zapewnia izolację problemów transmisyjnych, dynamiczny wybór tras zapasowych oraz możliwość precyzyjnego kształtowania ruchu (QoS) na styku z siecią miejską.

Skróty użyte w tym slajdzie:
MAN – Metropolitan Area Network – miejska sieć telekomunikacyjna o zasięgu aglomeracyjnym.
DWDM – Dense Wavelength Division Multiplexing – gęste zwielokrotnienie z podziałem długości fali, pozwalające przesyłać dziesiątki kanałów optycznych w jednym włóknie.
CWDM – Coarse Wavelength Division Multiplexing – tańszy wariant zwielokrotnienia falowego o szerszych odstępach międzykanałowych.
MACsec – Media Access Control Security (IEEE 802.1AE) – standard kryptograficzny szyfrujący ramki na poziomie warstwy 2 z prędkością łącza.

7/54
Relacja sieci kampusowej do sieci rozległych WAN
Cel slajdu: Wyjaśnienie granicy styku (Enterprise Edge) między siecią kampusową a siecią rozległą WAN oraz różnic w bilansie pasma i opóźnień.

Globalny zasięg: Wide Area Network (WAN)

Sieć kampusowa łączy się ze światem zewnętrznym poprzez dedykowany blok styku (Enterprise Edge):

  • Zasięg globalny: połączenia międzyregionalne, międzyoddziałowe oraz bezpośredni dostęp do sieci Internet i chmur publicznych.
  • Asymetria przepustowości: przepustowości łączy WAN (np. 1–10 Gb/s) są wielokrotnie niższe niż wewnętrznego szkieletu kampusu (40–100 Gb/s).
  • Wyższe opóźnienia: opóźnienia rzędu 10–100 ms i zmienny jitter wymuszają stosowanie zaawansowanych mechanizmów buforowania i kolejkowania QoS.
  • Wymóg zapory i kontroli: styk WAN stanowi główną granicę bezpieczeństwa chronioną przez zapory ogniowe NGFW i systemy IPS.
Wide Area Network (WAN): Rozległa sieć telekomunikacyjna o zasięgu krajowym, kontynentalnym lub globalnym, łącząca punkty abonenckie za pośrednictwem infrastruktury zewnętrznych operatorów telekomunikacyjnych licencjonowanych m.in. przez Urząd Komunikacji Elektronicznej (rejestry i pasma radiowe).
Relacja sieci kampusowej do sieci rozległych WAN

Granica pomiędzy CAN a WAN jest miejscem najgwałtowniejszej zmiany parametrów transmisyjnych. Podczas gdy wewnątrz kampusu pasmo jest tanie i obfite, łącza WAN generują stałe, wysokie koszty operacyjne.

Z tego względu na styku WAN implementuje się zaawansowane mechanizmy kształtowania ruchu (Traffic Shaping), kompresji, optymalizacji protokołu TCP oraz technologie programowo definiowanych sieci rozległych (SD-WAN), które dynamicznie dobierają optymalną ścieżkę dla ruchu krytycznego.

Skróty użyte w tym slajdzie:
WAN – Wide Area Network – sieć rozległa łącząca odległe lokalizacje geograficzne.
NGFW – Next-Generation Firewall – zaawansowana zapora sieciowa integrująca filtrowanie pakietów z inspekcją aplikacji i systemem IPS.
IPS – Intrusion Prevention System – system aktywnego wykrywania i blokowania intruzów w ruchu sieciowym.
SD-WAN – Software-Defined Wide Area Network – programowo sterowana sieć rozległa optymalizująca wykorzystanie wielu łączy operatorskich.

8/54
Usytuowanie i specyfika infrastrukturalna sieci kampusowej
Cel slajdu: Przedstawienie cech wyróżniających sieć kampusową: własność okablowania, duża gęstość portów, niskie opóźnienia oraz niezależność od opłat abonamentowych za ruch wewnętrzny.

Gdzie znajduje się sieć kampusowa?

Specyfika inżynierska sieci kampusowej wynika z unikalnego połączenia skali i własności infrastruktury:

  • Wysoka gęstość punktów dostępowych: setki szaf dystrybucyjnych (IDF) obsługujących tysiące gniazd RJ-45 oraz punktów Wi-Fi.
  • Prywatna infrastruktura kablowa: własne kanalizacje teletechniczne i kable światłowodowe gwarantują brak kosztów per-gigabit wewnątrz kampusu.
  • Deterministyczne środowisko: pełna kontrola nad architekturą przełączników eliminuje nieprzewidywalne opóźnienia i ograniczenia pasma.
  • Wysokie wymagania dostępności: konieczność zapewnienia redundantnych tras kablowych w terenie, wchodzących do budynków odrębnymi przyłączami.
Infrastruktura prywatna (Private Infrastructure): Układ pasywny i aktywny sieci teleinformatycznej wzniesiony, sfinansowany i eksploatowany bezpośrednio przez instytucję, zapewniający pełną niezależność transmisyjną i operacyjną od podmiotów trzecich.
Usytuowanie i specyfika infrastrukturalna sieci kampusowej

W instalacjach kampusowych przekraczających granice działki własnej lub krzyżujących się z drogami publicznymi konieczne jest stosowanie przepisów ustawy z dnia 12 lipca 2024 r. – Prawo komunikacji elektronicznej (Dz.U. 2024 poz. 1221) oraz uzyskanie zgody zarządcy drogi na zajęcie pasa drogowego zgodnie z ustawą o drogach publicznych. Doziemne trasy międzybudynkowe wykonuje się bezwzględnie z użyciem dielektrycznych kabli światłowodowych.

Z tego względu w relacjach międzybudynkowych bezwzględnie stosuje się światłowody dielektryczne, eliminujące problem pętli mas i przepięć elektrycznych, oraz projektuje się trasy redundantne prowadzone odrębnymi wykopami kablowymi.

Skróty użyte w tym slajdzie:
IDF – Intermediate Distribution Frame – pośredni (zwykle piętrowy lub budynkowy) punkt dystrybucyjny w okablowaniu strukturalnym.
MDF – Main Distribution Frame – główny punkt dystrybucyjny w obiekcie lub kampusie.
SMF – Single-Mode Fiber – światłowód jednomodowy o rdzeniu 9 µm stosowany na długich trasach międzybudynkowych.
MMF – Multi-Mode Fiber – światłowód wielomodowy (OM3/OM4) stosowany na krótkich dystansach wewnątrz budynków.

9/54
Zestawienie porównawcze: LAN, CAN, MAN i WAN
Cel slajdu: Syntetyczne zestawienie cech technicznych sieci lokalnych, kampusowych, metropolitalnych i rozległych w tabeli parametrów inżynierskich.

Tabela charakterystyk sieci

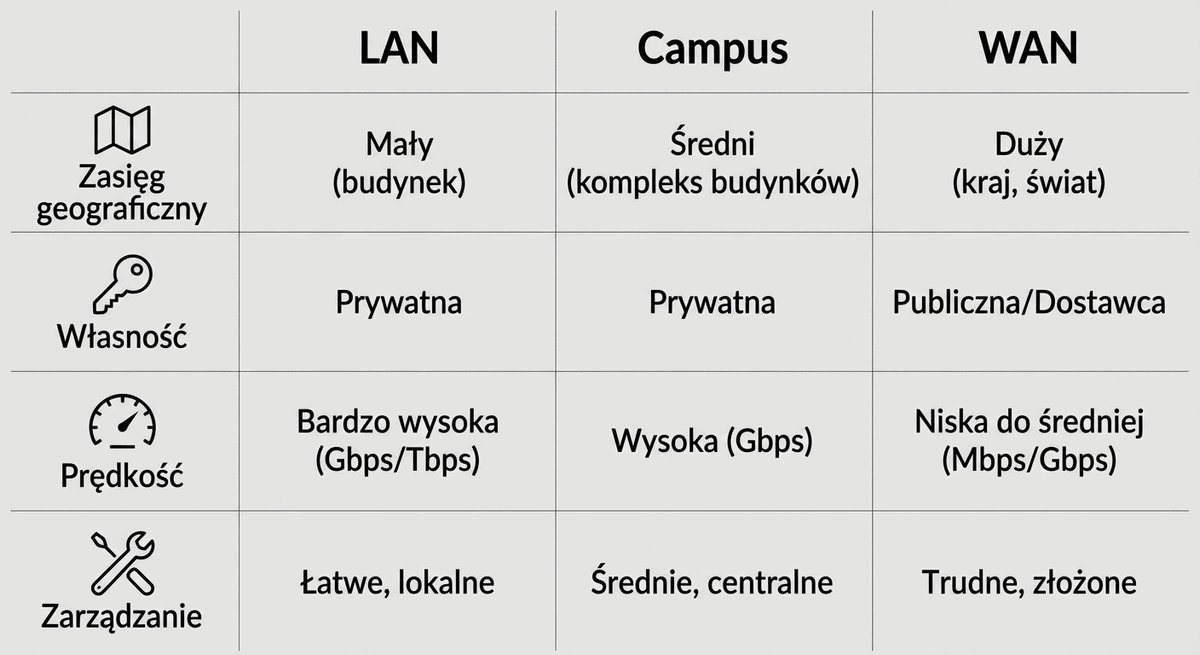
Zestawienie parametrów technicznych decydujących o metodyce projektowania poszczególnych klas sieci:

Cecha / Parametr LAN CAN (Kampus) MAN WAN
Zasięg typowy Do 100 m (budynek) Do 5–10 km (teren) Do 50 km (miasto) Krajowy / Globalny
Własność medium Własność pełna Własność pełna Operator / Ciemne włókno Usługa operatorska
Przepustowość 1–10 Gb/s 10–100 Gb/s 1–10 Gb/s 100 Mb/s – 10 Gb/s
Opóźnienia (RTT) < 1 ms 1–2 ms 2–10 ms 10–150 ms
Koszt pasma Znikomy (CAPEX) Znikomy (CAPEX) Umiarkowany (OPEX) Wysoki (OPEX)
Nadsubskrypcja pasma (Oversubscription): Stosunek sumarycznej przepustowości wszystkich portów dostępowych podłączonych do węzła do łącznej przepustowości łączy wychodzących (uplink) w głąb szkieletu sieci.
Zestawienie porównawcze: LAN, CAN, MAN i WAN

Z zestawienia wynika fundamentalna zasada wymiarowania sieci kampusowej: inwestycja w wydajną warstwę fizyczną (światłowody jednomodowe, pojemne trasy kablowe) ma charakter jednorazowy (CAPEX), a zapewnia niemal nieograniczony potencjał rozbudowy pasma w przyszłości.

W przypadku sieci WAN każde zwiększenie przepustowości pociąga za sobą natychmiastowy i trwały wzrost opłat abonamentowych (OPEX). Dlatego w kampusie optymalizuje się architekturę pod kątem wygody i niezawodności, a w WAN – pod kątem maksymalnej efektywności utylizacji pasma.

Skróty użyte w tym slajdzie:
RTT – Round Trip Time – dwukierunkowy czas przejścia pakietu w sieci teleinformatycznej.
CAPEX – Capital Expenditures – nakłady inwestycyjne ponoszone na zakup urządzeń i budowę infrastruktury.
OPEX – Operating Expenses – stałe koszty operacyjne ponoszone na utrzymanie sieci i abonamenty operatorskie.
CAN – Campus Area Network – zintegrowana sieć teleinformatyczna łącząca obiekty instytucji na wspólnym obszarze geograficznym.

10/54
Rola sieci kampusowej w strukturze nowoczesnej organizacji
Cel slajdu: Wyjaśnienie roli kampusu jako krytycznego kręgosłupa cyfrowego przedsiębiorstwa decydującego o ciągłości operacyjnej i bezpieczeństwie przetwarzania danych.

Kręgosłup cyfrowy przedsiębiorstwa

Współczesna organizacja nie może funkcjonować bez nieprzerwanie działającej infrastruktury teleinformatycznej:

  • Centralny punkt integracji: sieć kampusowa łączy pracowników, systemy produkcyjne, laboratoria oraz serwery lokalnego centrum danych.
  • Koszty przestoju (Downtime): każda minuta paraliżu sieci oznacza wymierne straty finansowe, wstrzymanie procesów decyzyjnych lub zagrożenie bezpieczeństwa.
  • Platforma dla innowacji: nowoczesne usługi (praca hybrydowa, analityka wideo, Internet Rzeczy) wymagają stabilnej, redundantnej magistrali danych.
  • Fundament bezpieczeństwa: sieć stanowi pierwszą linię obrony przed wyciekiem danych i atakami sieciowymi dzięki mikrosegmentacji.
Ciągłość działania (Business Continuity): Zdolność organizacji do utrzymania nieprzerwanej realizacji procesów statutowych lub biznesowych podczas awarii technicznych, katastrof fizycznych czy cyberataków.
Rola sieci kampusowej w strukturze nowoczesnej organizacji

Rola sieci w przedsiębiorstwie przeszła fundamentalną ewolucję: od narzędzia pomocniczego służącego do wymiany plików i współdzielenia drukarek, do środowiska o znaczeniu krytycznym (Mission Critical).

Współczesny inżynier projektujący sieć kampusową musi rozmawiać językiem wymagań biznesowych organizacji: dostępności usług (SLA), minimalizacji ryzyka operacyjnego oraz zgodności z regulacjami prawnymi: rozporządzeniem RODO, wytycznymi CSIRT NASK / CERT Polska oraz ustawą z dnia 5 lipca 2018 r. o krajowym systemie cyberbezpieczeństwa (Dz.U. 2018 poz. 1660) wdrażającą wymogi unijnej dyrektywy NIS 2.

Skróty użyte w tym slajdzie:
SLA – Service Level Agreement – umowa określająca gwarantowane wskaźniki dostępności i jakości działania infrastruktury IT.
Downtime – czas niedostępności systemu informatycznego spowodowany awarią lub pracami konserwacyjnymi.
RODO – Rozporządzenie o Ochronie Danych Osobowych (UE 2016/679) nakładające wymogi bezpieczeństwa na przetwarzanie danych w sieci.
KSC – Krajowy System Cyberbezpieczeństwa – ramy prawne wdrażające europejską dyrektywę NIS w Polsce.

11/54
Zapewnienie niezawodnej łączności jako misja krytyczna
Cel slajdu: Zdefiniowanie wymogów w zakresie dostępności, determinizmu transmisyjnego oraz odporności na zakłócenia w środowisku kampusowym.

Fundament komunikacji teleinformatycznej

Niezawodność sieci kampusowej opiera się na trzech filarach inżynierskich:

  • Eliminacja pojedynczych punktów awarii (SPOF): dublowanie zasilaczy w przełącznikach, parowanie urządzeń szkieletowych oraz redundantne trasy kablowe.
  • Determinizm transmisyjny: przewidywalne parametry pracy (stałe opóźnienia, brak gubienia pakietów) niezależnie od lokalizacji użytkownika w kampusie.
  • Szybka rekonwergencja: zdolność protokołów routingu i przełączania do automatycznego ominięcia uszkodzonego komponentu w czasie poniżej 1 sekundy.
  • Niezależność zasilania: integracja szaf dystrybucyjnych z centralnymi lub lokalnymi zasilaczami awaryjnymi (UPS).
Wysoka dostępność (High Availability – HA): Cecha projektowa infrastruktury sieciowej polegająca na eliminacji pojedynczych punktów awarii (SPOF) poprzez dublowanie komponentów sprzętowych i łączy, zapewniająca niemal nieprzerwaną pracę systemu (zob. Baza wiedzy o Krajowym Systemie Cyberbezpieczeństwa (Ministerstwo Cyfryzacji)).
Zapewnienie niezawodnej łączności jako misja krytyczna

Pojęcie niezawodności w sieci kampusowej jest nierozerwalnie związane z architekturą zasilania i chłodzenia. Statystyki pokazują, że ponad połowa awarii w warstwie dystrybucyjnej wynika z problemów z zasilaniem energetycznym, a nie z uszkodzeń samej elektroniki sieciowej.

Dlatego poprawny inżyniersko projekt kampusu musi obejmować koordynację międzybranżową: doprowadzenie zasilania z dwóch niezależnych faz/rozdzielnic, dobór zasilaczy UPS z redundancją N+1 oraz monitorowanie temperatury w punktach dystrybucyjnych.

Skróty użyte w tym slajdzie:
HA – High Availability – architektura projektowa zapewniająca wysoką dostępność systemu teleinformatycznego.
SPOF – Single Point of Failure – pojedynczy punkt awarii, którego uszkodzenie paraliżuje działanie całego środowiska lub jego części.
UPS – Uninterruptible Power Supply – zasilacz bezprzerwowy podtrzymujący pracę urządzeń sieciowych w razie zaniku zasilania sieciowego.
MTBF – Mean Time Between Failures – średni czas bezawaryjnej pracy urządzenia wyrażany w setkach tysięcy godzin.

12/54
Wsparcie procesów operacyjnych i biznesowych
Cel slajdu: Przedstawienie różnorodnych systemów i aplikacji korzystających z sieci kampusowej: systemy uczelniane i korporacyjne, IoT, automatyka budynkowa (BMS).

Narzędzie realizacji celów organizacji

Nowoczesna sieć kampusowa obsługuje zróżnicowane strumienie danych wspierające procesy statutowe:

  • Systemy zarządcze: centralne bazy danych, systemy ERP, dziekanaty elektroniczne, systemy CRM i poczta elektroniczna.
  • Praca grupowa i edukacja: wideokonferencje wysokiej rozdzielczości, systemy e-learningowe oraz strumieniowanie zajęć na żywo.
  • Systemy badawcze i laboratoryjne: przesyłanie wielogigabajtowych zbiorów danych z aparatury pomiarowej do klastrów obliczeniowych (HPC).
  • Automatyka budynkowa (BMS) i IoT: sterowanie oświetleniem, klimatyzacją, czujnikami obecności i kontrolą dostępu RFID.
Konwergencja operacyjna (IT/OT Convergence): Integracja tradycyjnych systemów informatycznych (IT) z systemami sterowania automatyką budynkową i przemysłową (OT) w ramach jednej spójnej, bezpiecznie posegmentowanej infrastruktury sieciowej.
Wsparcie procesów operacyjnych i biznesowych

Różnorodność aplikacji korzystających z sieci kampusowej wymusza odejście od traktowania całego ruchu jako jednolitej masy bitów (Best Effort). Przesłanie pliku z kopią zapasową nie może odbywać się kosztem zakłócenia wykładu online czy opóźnienia sygnału z systemu przeciwpożarowego.

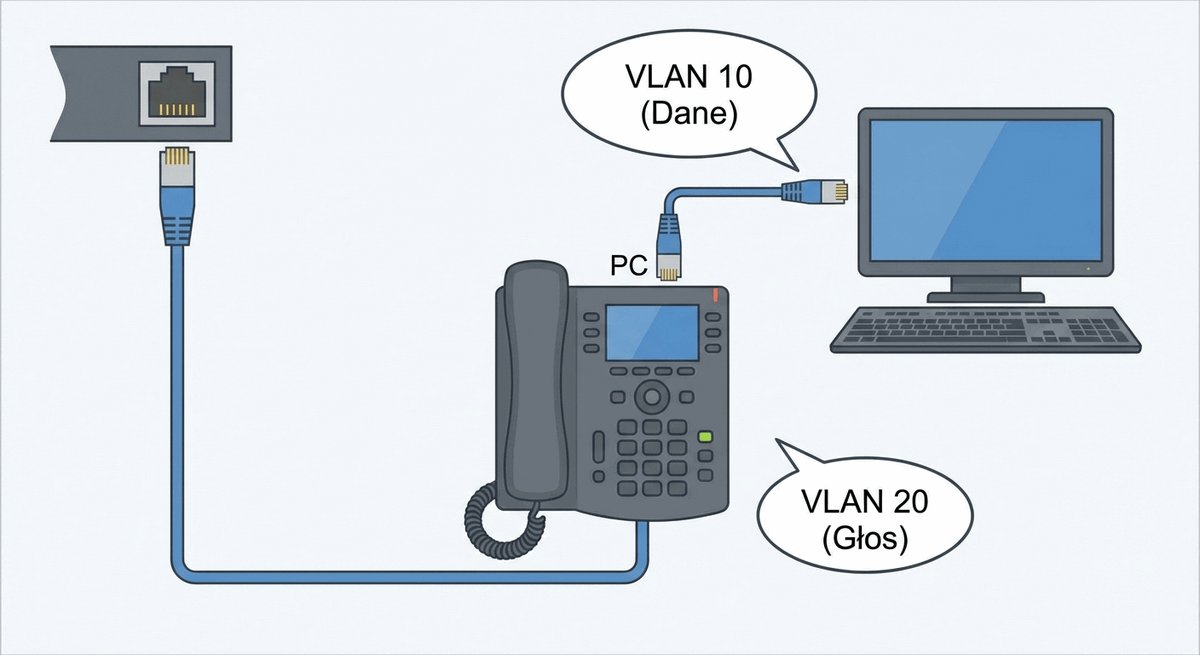
Zdolność sieci do jednoczesnej i bezkolizyjnej obsługi tak odmiennych procesów zależy bezpośrednio od prawidłowego wdrożenia segmentacji logicznej (VLAN) oraz priorytetyzacji pakietów (QoS).

Skróty użyte w tym slajdzie:
ERP – Enterprise Resource Planning – zintegrowany system informatyczny zarządzania zasobami instytucji.
CRM – Customer Relationship Management – system zarządzania relacjami z klientami lub interesariuszami.
BMS – Building Management System – zintegrowany system zarządzania automatyką i instalacjami technicznymi budynku.
HPC – High Performance Computing – klastry komputerowe o wysokiej mocy obliczeniowej do zadań naukowych i inżynierskich.
RFID – Radio-Frequency Identification – technologia identyfikacji radiowej stosowana w elektronicznej kontroli dostępu.

13/54
Bezpieczny i kontrolowany dostęp do zasobów
Cel slajdu: Omówienie zasady zerowego zaufania (Zero Trust) oraz mechanizmów kontroli tożsamości i praw dostępu na brzegu sieci kampusowej.

Brama do danych i usług

W erze powszechnej mobilności brzeg sieci kampusowej musi egzekwować ścisłą kontrolę dostępu:

  • Uwierzytelnianie tożsamości: weryfikacja użytkownika i stacji przed dopuszczeniem do transmisji (standard IEEE 802.1X, protokół EAP-TLS).
  • Dynamiczne przydzielanie uprawnień: automatyczne przypisywanie do właściwego VLAN-u i polityki ACL na podstawie tożsamości z serwera RADIUS.
  • Izolacja ruchu gościnnego: odseparowanie gości i prywatnych urządzeń (BYOD) od wrażliwych serwerów wewnętrznych.
  • Ochrona przed podsłuchem: separacja portów w ramach tego samego VLAN-u za pomocą mechanizmów Private VLAN (PVLAN).
Kontrola dostępu do sieci (Network Access Control – NAC): Zintegrowany system bezpieczeństwa wymuszający uwierzytelnienie tożsamości użytkownika oraz weryfikację stanu ochrony stacji roboczej przed udzieleniem dostępu do określonych segmentów sieci.
Bezpieczny i kontrolowany dostęp do zasobów

W tradycyjnym modelu bezpieczeństwa brzeg fizyczny budynku wyznaczał granicę zaufania. We współczesnym kampusie, gdzie tysiące użytkowników łączy się przez Wi-Fi, a gniazda ethernetowe znajdują się w ogólnodostępnych salach dydaktycznych, model ten jest bezużyteczny.

Wdraża się koncepcję Zero Trust Network Access (ZTNA) oraz wytyczne cyberbezpieczeństwa (Baza wiedzy o Krajowym Systemie Cyberbezpieczeństwa (Ministerstwo Cyfryzacji)): każde urządzenie jest domyślnie traktowane jako niezaufane, dopóki nie przejdzie pomyślnej autoryzacji certyfikatem kryptograficznym lub poświadczeniami domenowymi.

Skróty użyte w tym slajdzie:
NAC – Network Access Control – centralny system zarządzania politykami dostępu urządzeń do sieci.
802.1X – standard IEEE definiujący mechanizmy kontroli dostępu do portów z wykorzystaniem serwera uwierzytelniającego.
RADIUS – Remote Authentication Dial-In User Service – protokół komunikacji między przełącznikiem dostępowym a serwerem tożsamości.
EAP-TLS – Extensible Authentication Protocol – Transport Layer Security – najbezpieczniejszy wariant uwierzytelniania oparty na certyfikatach X.509.
BYOD – Bring Your Own Device – model podłączania prywatnych smartfonów i laptopów użytkowników do wydzielonych sieci organizacji.

14/54
Typologia i skala implementacji: wprowadzenie
Cel slajdu: Wprowadzenie kryteriów klasyfikacji sieci kampusowych w zależności od wielkości, liczby użytkowników, rozproszenia geograficznego i wymagań HA.

Brak jednego uniwersalnego rozwiązania

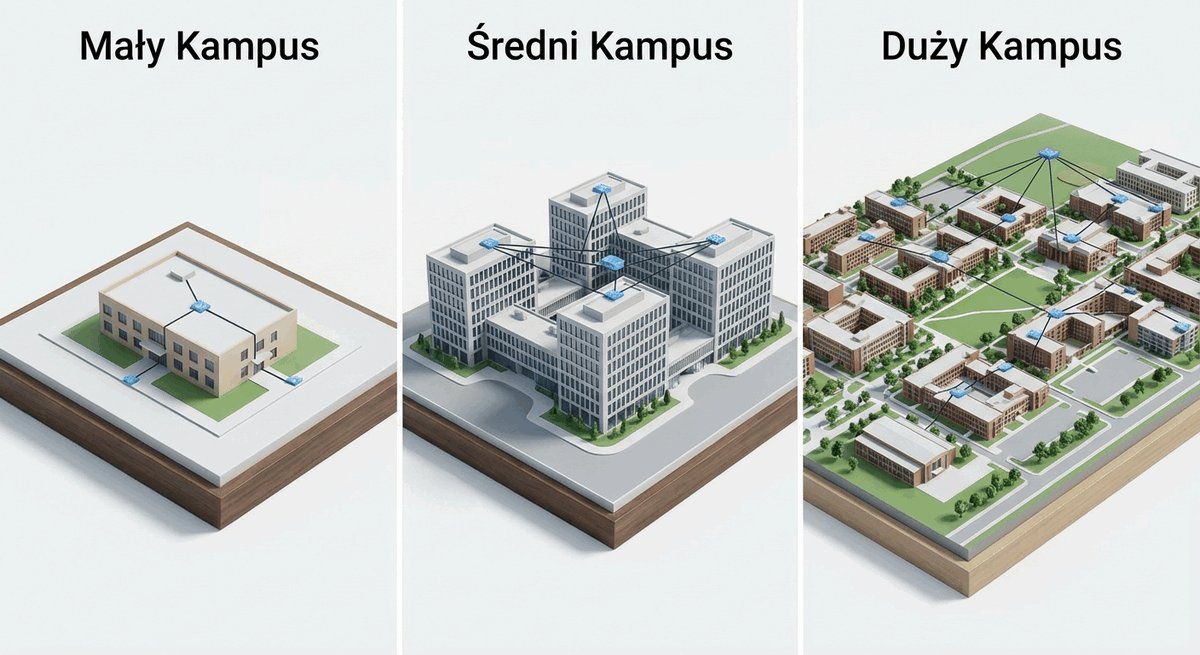
Dobór architektury sieci kampusowej jest bezpośrednią funkcją skali i profilu organizacji:

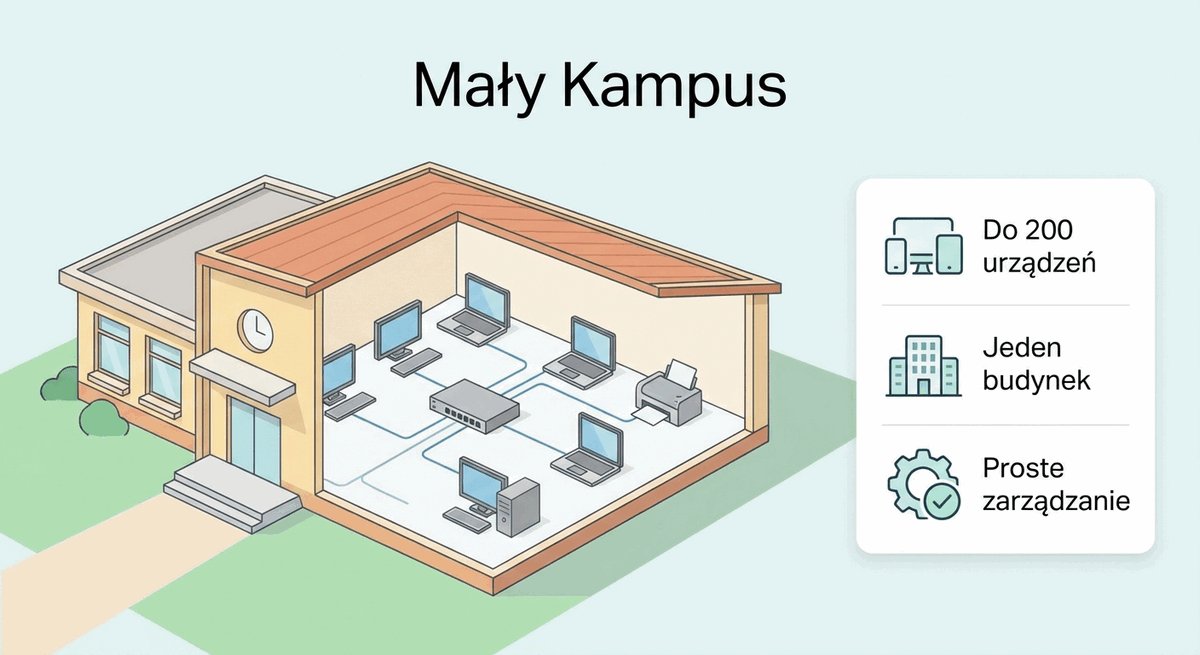
  • Mały kampus (Small Campus): do 200–500 użytkowników, 1–2 budynki, uproszczona architektura dwuwarstwowa (Collapsed Core).
  • Średni kampus (Medium Campus): 500–2000 użytkowników, zespół kilku budynków, wydzielona warstwa dystrybucji budynkowej.
  • Duży kampus (Large Campus): powyżej 2000–5000 użytkowników, kilkanaście lub kilkadziesiąt obiektów, pełny model trójwarstwowy z niezależnym rdzeniem.
  • Kryteria doboru: budżet CAPEX/OPEX, stopień krytyczności usług, gęstość portów oraz planowana dynamika rozwoju instytucji.
Wymiarowanie sieci (Network Sizing): Proces obliczeń inżynierskich określający optymalną liczbę przełączników, pojemność matryc komutacyjnych, liczbę i typ portów oraz przepustowość magistral na podstawie profilu ruchu i liczby stacji.
Typologia i skala implementacji: wprowadzenie

Projektant sieci musi unikać dwóch skrajności: przewymiarowania (Over-engineering), które marnotrawi środki budżetowe na niepotrzebnie drogie platformy szkieletowe, oraz niedowymiarowania (Under-engineering), które paraliżuje rozwój instytucji już po 2–3 latach eksploatacji.

Zastosowanie modularnego podejścia pozwala na rozpoczęcie wdrożenia od modelu Collapsed Core i płynne przejście do pełnej struktury trójwarstwowej w miarę dobudowywania kolejnych obiektów w kampusie.

Skróty użyte w tym slajdzie:
CAN – Campus Area Network – sieć teleinformatyczna łącząca obiekty instytucji na wspólnym terenie.
CAPEX – Capital Expenditures – wydatki inwestycyjne ponoszone na zakup infrastruktury i wdrożenie systemu.
OPEX – Operating Expenditures – bieżące koszty operacyjne ponoszone na utrzymanie i eksploatację sieci.
SLA – Service Level Agreement – umowa gwarantująca uzgodniony poziom dostępności i parametrów jakościowych usług.
15/54
Mały kampus (Small Campus): specyfika i profil wymagań
Cel slajdu: Charakterystyka małego kampusu (do 200–500 użytkowników, 1–2 budynki) pod kątem budżetu, prostoty zarządzania i doboru urządzeń.

Charakterystyka małego kampusu

Profil techniczny małego kampusu determinuje specyfikę rozwiązań inżynierskich:

  • Skala i zasięg: pojedynczy budynek lub 2–3 blisko położone obiekty, do kilkuset aktywnych gniazd abonenckich.
  • Ograniczone zasoby kadrowe: brak całodobowego zespołu administratorów wymusza prostotę konfiguracji i bezobsługowość.
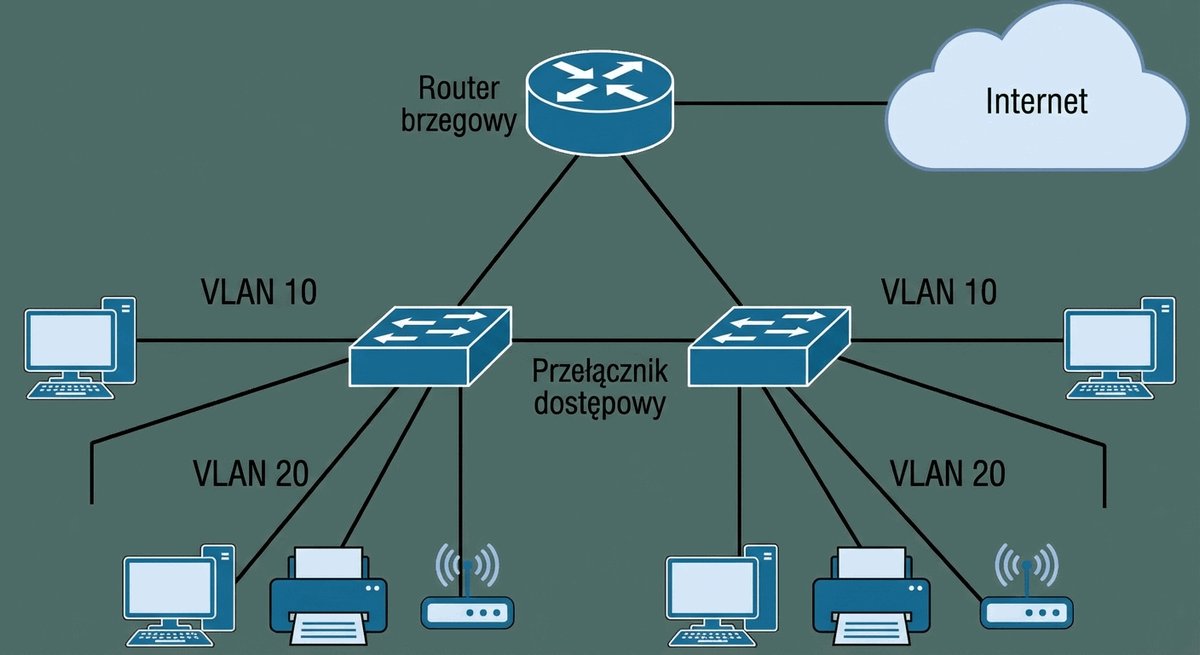
  • Konsolidacja funkcji: para przełączników wielowarstwowych realizuje jednocześnie funkcje routingu między VLAN, kontroli dostępu i rdzenia szkieletowego.
  • Łącza pionowe: połączenia przełączników dostępowych do rdzenia realizowane za pomocą łączy 1 Gb/s lub 10 Gb/s (SFP+).
Mały kampus (Small Campus): Zwarta infrastruktura teleinformatyczna obsługująca do kilkuset użytkowników na niewielkim obszarze, zoptymalizowana pod kątem minimalizacji kosztów zakupu i prostoty zarządzania bez utraty redundancji.
Mały kampus (Small Campus): specyfika i profil wymagań

W małym kampusie pokusą projektanta jest zastosowanie tanich przełączników niezarządzalnych lub urządzeń klasy SOHO/SMB. Jest to fundamentalny błąd: brak obsługi protokołu SNMP, brak wsparcia dla VLAN-ów i brak zabezpieczeń Port Security uniemożliwia jakąkolwiek diagnostykę i kontrolę incydentów.

Właściwym podejściem jest wdrożenie przełączników klasy Enterprise o stałej konfiguracji portów (Fixed Configuration Switches) połączonych w logiczny stos (Stacking) z redundantnym zasilaniem.

Skróty użyte w tym slajdzie:
SFP+ – Enhanced Small Form-factor Pluggable – moduł optyczny zapewniający transfer 10 Gb/s w sieciach Ethernet.
SOHO – Small Office / Home Office – segment najprostszych urządzeń sieciowych przeznaczonych do małych biur.
SMB – Small and Medium Business – sektor małych i średnich przedsiębiorstw o standardowych wymaganiach IT.
SNMP – Simple Network Management Protocol – standardowy protokół monitorowania stanu i parametrów pracy urządzeń sieciowych.

16/54
Topologia małego kampusu: architektura Collapsed Core
Cel slajdu: Wyjaśnienie zasady działania i budowy topologii rdzenia zapadniętego (Collapsed Core), łączącej warstwę rdzenia i dystrybucji w jednej parze przełączników.

Model dwuwarstwowy (rdzeń zwinięty)

W małym kampusie standardem branżowym jest model dwuwarstwowy (Collapsed Core):

  • Zwinięcie warstw: funkcje warstwy dystrybucji (routing między VLAN, ACL) oraz rdzenia (szybkie przełączanie) realizuje ta sama para urządzeń.
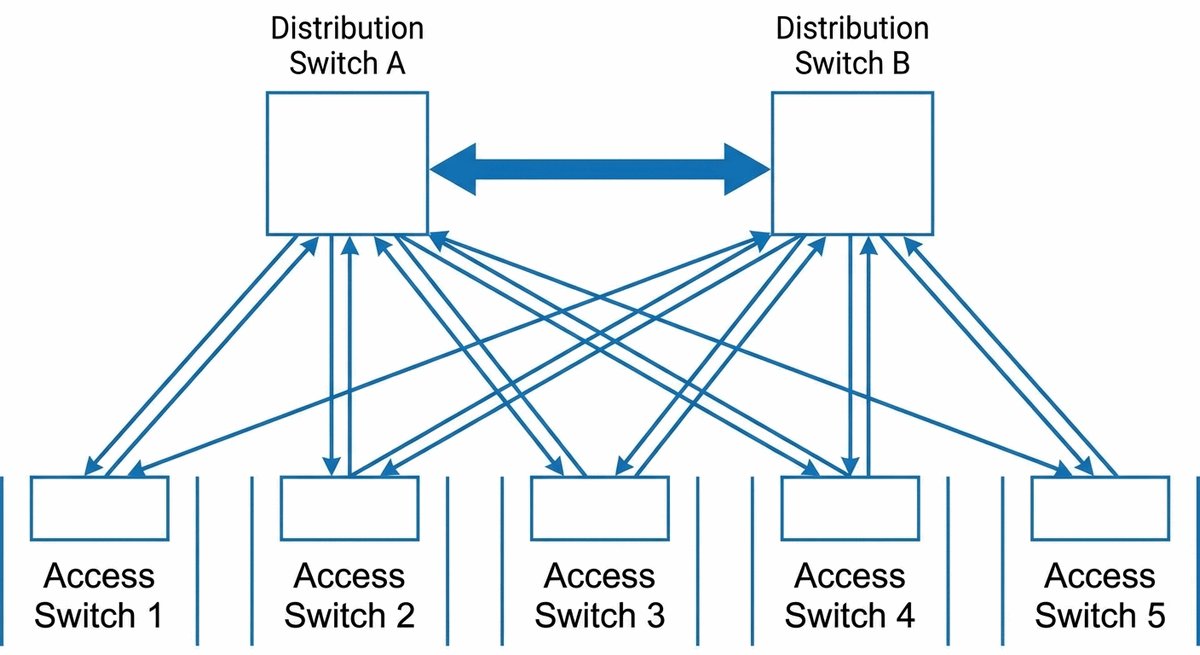
  • Podwójne połączenia (Dual-Homing): każdy przełącznik dostępowy posiada dwa niezależne łącza uplink – po jednym do każdego przełącznika rdzeniowego.
  • Redundancja logiczna: wykorzystanie agregacji łączy wieloobudowowej (np. Cisco StackWise lub vPC) eliminuje blokowanie portów przez protokół STP.
  • Korzyści ekonomiczne: mniejsza liczba urządzeń fizycznych oznacza niższy pobór prądu, mniejsze zapotrzebowanie na chłodzenie i niższe koszty zakupu.
Rdzeń zapadnięty (Collapsed Core): Dwuwarstwowa architektura sieciowa, w której warstwy dystrybucji i rdzenia zostały skonsolidowane w jednej parze przełączników wielowarstwowych realizujących jednocześnie zadania routingu i szybkiego przekazywania ruchu.
Topologia małego kampusu: architektura Collapsed Core

Topologia Collapsed Core reprezentuje doskonały kompromis pomiędzy kosztem a niezawodnością. Dzięki połączeniu przełączników rdzeniowych w jeden logiczny węzeł (za pomocą technologii StackWise lub wirtualnych domen klastrowych), przełączniki dostępowe widzą rdzeń jako pojedyncze urządzenie.

Pozwala to na skonfigurowanie łączy uplink w standardzie LACP (EtherChannel) obejmującym łącza do obu fizycznych przełączników rdzeniowych. W efekcie oba łącza aktywnie przesyłają ruch, podwajając dostępną przepustowość, a awaria jednego z nich nie powoduje rekonfiguracji drzewa STP.

Skróty użyte w tym slajdzie:
Dual-Homing – technika projektowa polegająca na podłączaniu urządzenia dostępowego dwoma niezależnymi łączami do dwóch odrębnych węzłów nadrzędnych.
LACP – Link Aggregation Control Protocol – standard IEEE 802.1AX automatycznie łączący porty fizyczne w jedną magistralę logiczną.
vPC – Virtual Port Channel – technologia firmy Cisco umożliwiająca tworzenie łączy zagregowanych do dwóch niezależnych przełączników fizycznych.
StackWise – technologia sprzętowego łączenia wielu przełączników w jeden logiczny system zarządzany wspólnym adresem IP.

17/54
Średni kampus (Medium Campus): charakterystyka i podział budynkowy
Cel slajdu: Analiza wymagań kampusu średniej wielkości (kilka budynków, do 2000–5000 użytkowników) uzasadniająca rozdzielenie warstw dystrybucji i rdzenia.

Wymagania sieci o średniej skali

Wzrost skali kampusu do kilku obiektów wymusza modyfikację podejścia architektonicznego:

  • Złożoność topologiczna: kompleks 3–8 budynków połączonych trasami światłowodowymi, od 500 do 2000 stacji roboczych.
  • Konieczność podziału: model Collapsed Core staje się wąskim gardłem z powodu niewystarczającej liczby portów światłowodowych w centralnym węźle.
  • Dedykowana dystrybucja budynkowa: w każdym budynku instaluje się parę przełączników dystrybucyjnych agregujących ruch z poszczególnych pięter.
  • Łącza magistralne: magistrale budynkowe pracują z prędkościami 10 Gb/s lub 25 Gb/s, łącząc budynki z centralnym szkieletem.
Węzeł dystrybucji budynkowej (Building Distribution): Wyspecjalizowany zespół przełączników warstwy 3 zlokalizowany w głównym punkcie teletechnicznym budynku (MDF), agregujący ruch ze wszystkich szaf piętrowych danego obiektu i kierujący go do rdzenia kampusu.
Średni kampus (Medium Campus): charakterystyka i podział budynkowy

W średnim kampusie kluczowym wyzwaniem staje się zarządzanie domenami rozgłoszeniowymi. Pozostawienie pojedynczych VLAN-ów rozciągniętych pomiędzy wieloma budynkami prowadzi do przenoszenia problemów z warstwy 2 (np. pętli STP czy burz rozgłoszeniowych) na cały kampus.

Dlatego w średnim kampusie warstwa dystrybucji budynkowej przejmuje rolę granicy warstwy 3: każdy budynek posiada własną, wydzieloną przestrzeń adresową i unikalne identyfikatory VLAN, a ruch międzybudynkowy jest w całości trasowany w warstwie sieciowej.

Skróty użyte w tym slajdzie:
MDF – Main Distribution Frame – główny punkt dystrybucyjny w budynku skupiający tory światłowodowe i kable pionowe.
VLAN – Virtual Local Area Network – logiczna sieć wirtualna izolująca ruch w warstwie 2.
STP – Spanning Tree Protocol – protokół zapobiegający pętlom w warstwie łącza danych.
L3 – Layer 3 – warstwa sieciowa modelu ISO/OSI odpowiadająca za trasowanie pakietów na podstawie adresów IP.

18/54
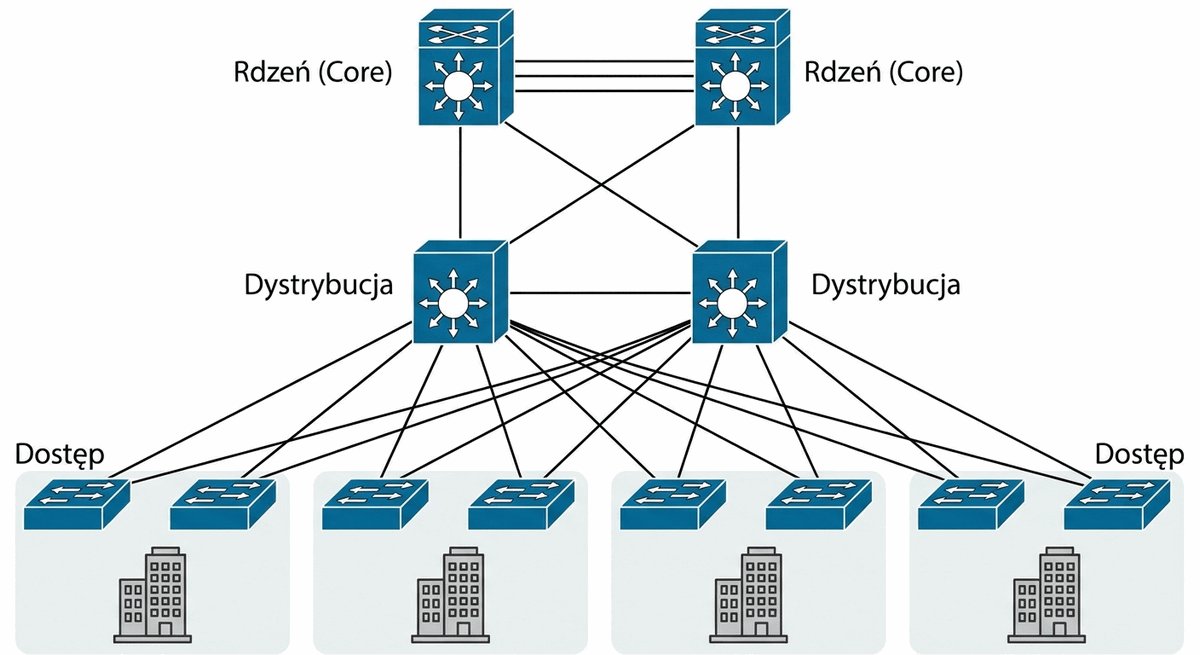
Topologia średniego kampusu: wprowadzenie dedykowanej dystrybucji
Cel slajdu: Przedstawienie hierarchicznej struktury średniego kampusu z niezależną warstwą dystrybucji w każdym budynku agregującą ruch z pięter.

Przejście do pełnej hierarchii

Hierarchiczna topologia średniego kampusu zapewnia przejrzysty przepływ strumieni danych:

  • Trzy poziomy urządzeń: przełączniki dostępowe na piętrach → dystrybucja budynkowa w MDF → centralny rdzeń szkieletowy.
  • Agregacja pasma: ruch z kilkunastu szaf piętrowych (IDF) jest sumowany w węźle dystrybucyjnym budynku i przesyłany dalej łączem uplink.
  • Izolacja awarii: awaria przełącznika piętrowego lub pętla kablowa zostaje powstrzymana w danym budynku i nie zagraża pozostałym obiektom.
  • Wysoka odporność: każdy budynek połączony jest z centralnym szkieletem co najmniej dwoma niezależnymi trasami światłowodowymi.
Agregacja ruchu (Traffic Aggregation): Proces koncentracji wielu wolniejszych strumieni danych pochodzących z przełączników brzegowych w mniejszą liczbę magistrali transmisyjnych o wielokrotnie wyższej przepustowości kierowanych do szkieletu sieci.
Topologia średniego kampusu: wprowadzenie dedykowanej dystrybucji

Wprowadzenie dedykowanej warstwy dystrybucji drastycznie upraszcza zarządzanie okablowaniem światłowodowym w kampusie. Zamiast prowadzić kable z każdego piętra każdego budynku do centralnej serwerowni (co wymagałoby gigantycznych wiązek kablowych i szaf ODF), do centrum zbiegają się wyłącznie magistrale budynkowe.

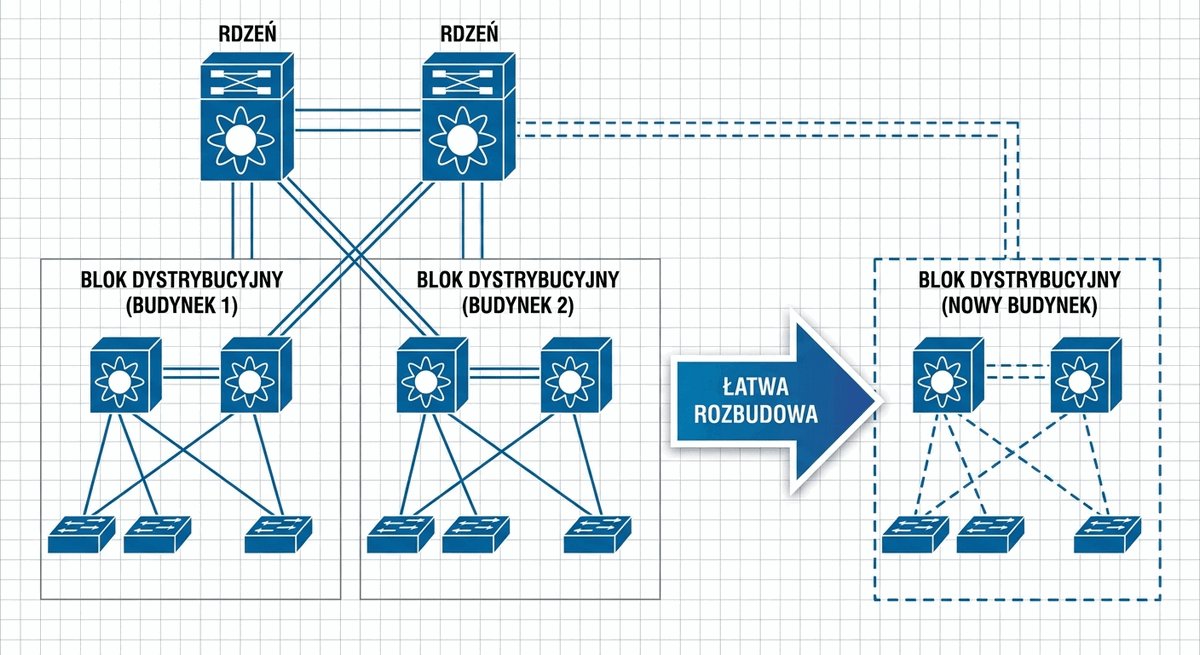
Pozwala to na modularne planowanie rozwoju: powstanie nowego obiektu wymaga jedynie doprowadzenia kabla światłowodowego z centrali do nowej dystrybucji budynkowej, bez konieczności rekonfiguracji dotychczasowych połączeń.

Skróty użyte w tym slajdzie:
ODF – Optical Distribution Frame – światłowodowa szafa lub przełącznica krosowa służąca do organizacji i przełączania włókien optycznych.
IDF – Intermediate Distribution Frame – punkt dystrybucyjny na piętrze obsługujący stacje robocze w danym skrzydle budynku.
MDF – Main Distribution Frame – główny punkt dystrybucyjny budynku skupiający okablowanie pionowe z punktów IDF oraz łącza magistralne.

19/54
Duży kampus (Large Campus): kampus wieloobiektowy i modularność
Cel slajdu: Analiza wyzwań dużego kampusu (wiele obiektów, >5000 użytkowników) i omówienie koncepcji powtarzalnych bloków budynkowych (Building Blocks).

Architektura dla dużej skali

Duży kampus to rozległy organizm teleinformatyczny obsługujący tysiące użytkowników w kilkunastu lub kilkudziesięciu budynkach:

  • Złożoność środowiska: od 2000 do ponad 20 000 aktywnych portów abonenckich, dziesiątki szaf MDF/IDF oraz setki punktów dostępowych Wi-Fi.
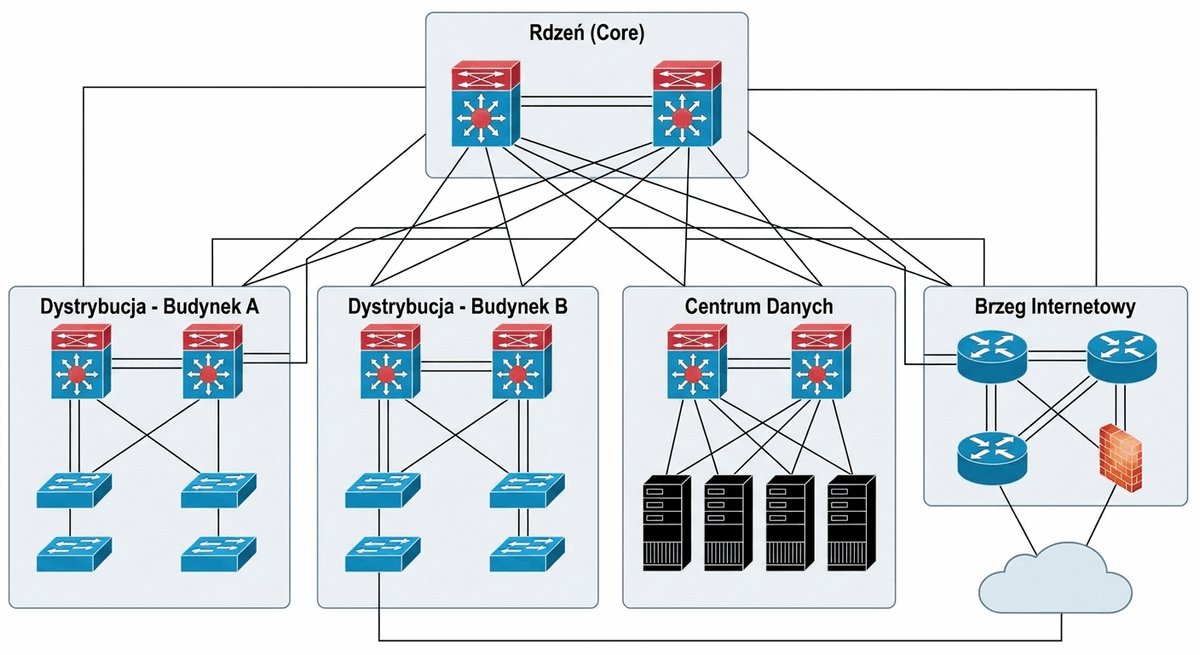
  • Zasada modularności blokowej: sieć dzielona jest na powtarzalne moduły (Building Blocks, Data Center Block, Services Block, Enterprise Edge).
  • Niezależny szkielet rdzeniowy (Core): dedykowana warstwa ultraszybkich przełączników modularnych łącząca wszystkie bloki.
  • Deterministyczne trasy kablowe: pełna redundancja geometryczna tras światłowodowych w gruncie (odrębne wjazdy do budynków).
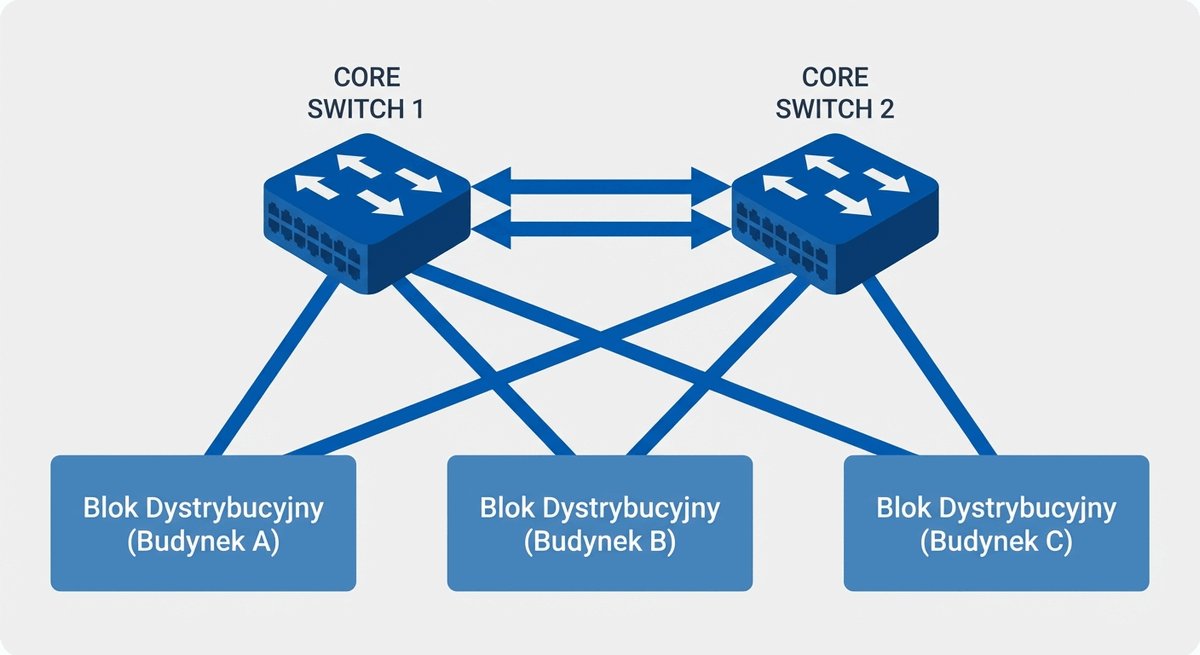
Modularny blok budynkowy (Building Block): Zestandaryzowana, powtarzalna jednostka architektoniczna dużej sieci kampusowej, zawierająca warstwę dostępową oraz parę przełączników dystrybucji podłączoną redundantnie do rdzenia.
Duży kampus (Large Campus): kampus wieloobiektowy i modularność

W dużych sieciach kampusowych kluczowe jest zachowanie rygorystycznej modularności. Projektuje się powtarzalne bloki budynkowe (Building Blocks), blok centrum danych (Data Center Block), blok usług wspólnych (Services Block) oraz blok styku z siecią zewnętrzną (Enterprise Edge).

Taka struktura umożliwia szeroką rozbudowę kampusu o kolejne obiekty bez konieczności rekonfiguracji istniejącego szkieletu.

Skróty użyte w tym slajdzie:
DC – Data Center – wyspecjalizowany obiekt mieszczący serwery, macierze dyskowe i aplikacje instytucji.
DMZ – Demilitarized Zone (strefa zdemilitaryzowana) – podsieć izolująca usługi publiczne od zasobów wewnętrznych organizacji.
NOC – Network Operations Center – centrum zarządzania i ciągłego monitorowania infrastruktury sieciowej.
Edge – styk sieci kampusowej z operatorami WAN i Internetem.

20/54
Topologia dużego kampusu: pełna trójwarstwowa struktura
Cel slajdu: Zrozumienie pełnej trójwarstwowej architektury (Core – Distribution – Access) i jej przewagi w skalowaniu wielkich infrastruktur.

Klasyczna trójwarstwowa architektura

W dużym kampusie trójwarstwowy model hierarchiczny realizowany jest w sposób pełny i bezkompromisowy:

  • Dedykowana warstwa rdzenia (Core Layer): wydajne przełączniki modularne chassis realizujące wyłącznie szybki routing warstwy 3.
  • Warstwy dystrybucji budynkowych (Building Distribution): agregacja ruchu z pięter, egzekwowanie list ACL, filtrowanie i polityki QoS.
  • Warstwy dostępu (Access Layer): bezpośrednie podłączenie stacji roboczych, zasilanie PoE oraz uwierzytelnianie IEEE 802.1X.
  • Niezależne ścieżki transmisyjne: pełna redundancja geometryczna tras światłowodowych eliminująca pojedyncze punkty awarii (SPOF).
Pełny model trójwarstwowy (Three-Tier Hierarchical Model): Referencyjna architektura projektowa dzieląca sieć kampusową na trzy ściśle wyodrębnione warstwy: dostępu (Access), dystrybucji (Distribution) oraz rdzenia (Core), gwarantująca maksymalną skalowalność i separację domen awarii.
Topologia dużego kampusu: pełna trójwarstwowa struktura

W pełnej architekturze trójwarstwowej żadne urządzenie końcowe ani serwer nie jest podłączany bezpośrednio do warstwy rdzenia. Rdzeń stanowi wysoce zoptymalizowaną, stabilną magistralę transportową.

Dzięki rozdzieleniu warstw, modyfikacja reguł bezpieczeństwa (ACL) lub rekonfiguracja VLAN-ów w danym budynku nie wpływa na stabilność trasowania w rdzeniu ani w pozostałych częściach kampusu.

Skróty użyte w tym slajdzie:
ASIC – Application-Specific Integrated Circuit – wyspecjalizowany układ scalony realizujący sprzętowe przełączanie pakietów z prędkością łącza (Line-Rate).
TCAM – Ternary Content-Addressable Memory – szybka pamięć asocjacyjna stosowana w przełącznikach do natychmiastowego przeszukiwania tablic ACL i QoS w jednym cyklu zegara.
ECMP – Equal-Cost Multi-Path – technologia równoważenia obciążenia ruchem pomiędzy wieloma równorzędnymi trasami w warstwie 3.
LAG – Link Aggregation Group – logiczna grupa zagregowanych łączy fizycznych zapewniająca zwielokrotnienie przepustowości i redundancję.

21/54
Czynniki determinujące projekt i skalowalność sieci
Cel slajdu: Prezentacja kryteriów inżynierskich branych pod uwagę przy doborze topologii: gęstość portów, profil aplikacji, redundancja i budżet TCO.

Kryteria doboru architektury

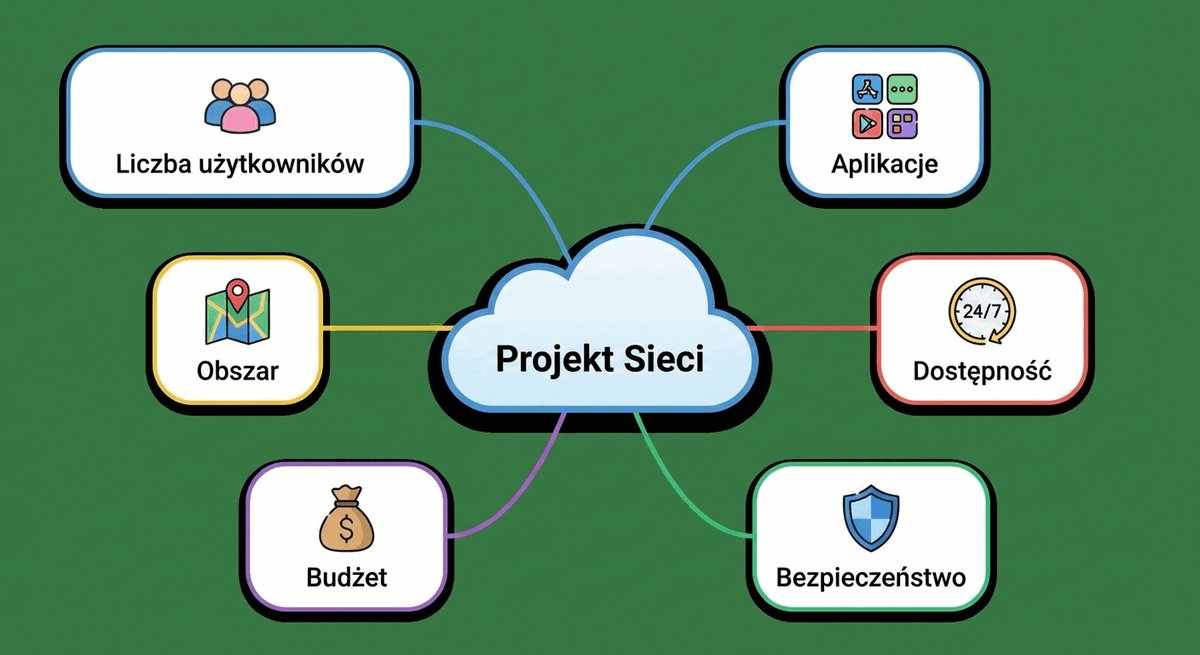
Projekt inżynierski sieci kampusowej musi wynikać z precyzyjnej analizy czynników wejściowych:

  • Liczba i gęstość punktów abonenckich: kalkulacja liczby gniazd RJ-45, zagęszczenia punktów Wi-Fi oraz urządzeń automatyki IoT/BMS.
  • Charakterystyka przepływu ruchu: relacja ruchu lokalnego w budynku do ruchu skierowanego do centrum danych i Internetu.
  • Wymagania dostępności i odporności (SLA): dopuszczalny czas przestoju (Downtime) determinujący stopień dublowania sprzętu i zasilania.
  • Ekonomia i cykl życia (TCO): całkowity koszt posiadania obejmujący nakłady inwestycyjne (CAPEX) oraz koszty serwisu i energii (OPEX).
Skalowalność sieci (Network Scalability): Zdolność infrastruktury teleinformatycznej do płynnego przyłączania nowych użytkowników, budynków i zaawansowanych usług bez konieczności kosztownej wymiany urządzeń szkieletowych czy zmian w strukturze adresacji.
Czynniki determinujące projekt i skalowalność sieci

Doświadczony projektant wymiaruje infrastrukturę pasywną (okablowanie) na 15–20 lat, natomiast infrastrukturę aktywną (przełączniki) na 5–7 lat. Projekt tras kablowych musi przewidywać minimum 30–50% zapasu wolnych włókien światłowodowych i przestrzeni w korytach kablowych.

Zaniechanie tej zasady prowadzi do konieczności przeprowadzania kosztownych prac budowlanych przy każdej modernizacji technologicznej kampusu.

Skróty użyte w tym slajdzie:
TCO – Total Cost of Ownership – całkowity koszt posiadania infrastruktury w pełnym cyklu życia.
CAPEX – Capital Expenditures – początkowe nakłady inwestycyjne na zakup sprzętu i budowę sieci.
OPEX – Operating Expenses – koszty eksploatacji, energii, klimatyzacji i wsparcia serwisowego.
ROI – Return on Investment – zwrot z nakładów poniesionych na modernizację infrastruktury IT.

22/54
Problem sieci o strukturze płaskiej (Flat Networks)
Cel slajdu: Wskazanie dysfunkcji sieci płaskich (jedna domena L2): burze rozgłoszeniowe (broadcast storms), niestabilność tablic MAC i ryzyko paraliżu.

Dlaczego prosta sieć to nie zawsze dobra sieć?

Sieć płaska (jedna wielka domena warstwy 2) napotyka bariery skalowalności już przy kilkudziesięciu przełącznikach:

  • Pojedyncza duża domena rozgłoszeniowa: każdy pakiet typu broadcast (ARP, DHCP) dociera do wszystkich hostów, obciążając ich procesory.
  • Ryzyko burz rozgłoszeniowych (Broadcast Storms): przypadkowa pętla kablowa lub awaria karty sieciowej paraliżuje całą organizację w ułamki sekund.
  • Niestabilność drzewa rozpinającego (STP): każda zmiana stanu pojedynczego portu wywołuje przeliczenia topologii w całym kampusie.
  • Brak izolacji bezpieczeństwa: stacja zainfekowana złośliwym oprogramowaniem ma bezpośredni dostęp L2 do komputerów w innych budynkach.
Burza rozgłoszeniowa (Broadcast Storm): Zjawisko lawinowej cyrkulacji i niekontrolowanego powielania ramek rozgłoszeniowych w sieci warstwy 2, prowadzące do pełnego wysycenia pasma łączy i zawieszenia matryc przełączających.
Problem sieci o strukturze płaskiej (Flat Networks)

W sieciach płaskich brak jest mechanizmu TTL (Time to Live) na poziomie ramek Ethernet. O ile pakiet IP w warstwie 3 posiada licznik przeskoczonych routerów i po wyzerowaniu TTL zostaje odrzucony, o tyle ramka warstwy 2 w zapętlonej topologii krąży w nieskończoność.

Jedynym inżynierskim rozwiązaniem tego problemu jest podział kampusu na małe, odizolowane domeny warstwy 2 (VLAN) i łączenie ich za pomocą routingu warstwy 3 na poziomie dystrybucji.

Skróty użyte w tym slajdzie:
TTL – Time to Live – pole w nagłówku pakietu IP ograniczające czas jego życia w sieci i zapobiegające nieskończonemu krążeniu.
ARP – Address Resolution Protocol – protokół rozgłoszeniowy mapujący adresy logiczne IP na fizyczne adresy MAC.
STP – Spanning Tree Protocol – protokół drzewa rozpinającego zapobiegający pętlom w warstwie 2.
CPU – Central Processing Unit – jednostka centralna procesora w urządzeniach sieciowych i stacjach końcowych.

23/54
Idea wielowarstwowego modelu hierarchicznego
Cel slajdu: Wyjaśnienie zasady „dziel i zwyciężaj” w sieciach kampusowych: prostota zarządzania, lokalizacja awarii i optymalizacja przepływu ruchu.

Zasada podziału zadań: dziel i zwyciężaj

Model hierarchiczny dekomponuje złożoną sieć kampusową na wyspecjalizowane warstwy:

  • Dekompozycja problemu: każda warstwa realizuje ściśle określone funkcje techniczne i nie ingeruje w zadania pozostałych warstw.
  • Ograniczenie domen awarii: błędy konfiguracji, pętle L2 czy ataki sieciowe są powstrzymywane na granicy najbliższej warstwy dystrybucji.
  • Uproszczenie rozbudowy: dołączenie nowego budynku lub skrzydła polega na wpięciu nowego bloku dystrybucyjnego do istniejącego rdzenia.
  • Optymalizacja kosztowa: drogie interfejsy o dużej gęstości instaluje się na dostępie, a zaawansowany routing i tablice TCAM – w dystrybucji i rdzeniu.
Dekompozycja funkcjonalna sieci: Metodologia inżynierska polegająca na rozbiciu całościowej infrastruktury teleinformatycznej na niezależne moduły i warstwy o jednoznacznie zdefiniowanych rolach i interfejsach komunikacyjnych.
Idea wielowarstwowego modelu hierarchicznego

Hierarchiczna budowa sieci umożliwia precyzyjne planowanie przepływów danych. W modelu hierarchicznym ruch pomiędzy użytkownikami tego samego budynku zamyka się na poziomie dystrybucji budynkowej, nie obciążając centralnego rdzenia.

Rdzeń sieci obsługuje wyłącznie ruch międzybudynkowy oraz ruch skierowany do centrum danych i sieci zewnętrznej, co pozwala na optymalne wykorzystanie dostępnych zasobów sprzętowych (zob. wytyczne Cisco Validated Designs – Campus Network Design Guides).

Skróty użyte w tym slajdzie:
L2 – Layer 2 – warstwa łącza danych modelu ISO/OSI (przełączanie ramek na podstawie tablic MAC).
L3 – Layer 3 – warstwa sieciowa modelu ISO/OSI (routing pakietów na podstawie tablic tras IP).
ACL – Access Control List – lista kontroli dostępu filtrująca ruch na podstawie adresów i portów.
TCAM – Ternary Content Addressable Memory – pamięć sprzętowa przełączników do błyskawicznego przeszukiwania reguł.

24/54
Warstwa dostępu (Access Layer): zadania i charakterystyka
Cel slajdu: Zdefiniowanie roli warstwy dostępu jako bezpiecznego interfejsu pomiędzy użytkownikami końcowymi a strukturą szkieletową kampusu.

Brama wejściowa do środowiska kampusowego

Warstwa dostępu stanowi bezpośredni punkt styku użytkowników i urządzeń z siecią:

  • Podłączanie urządzeń końcowych: komputery PC, laptopy, telefony VoIP, kamery przemysłowe IP, drukarki i punkty dostępowe Wi-Fi.
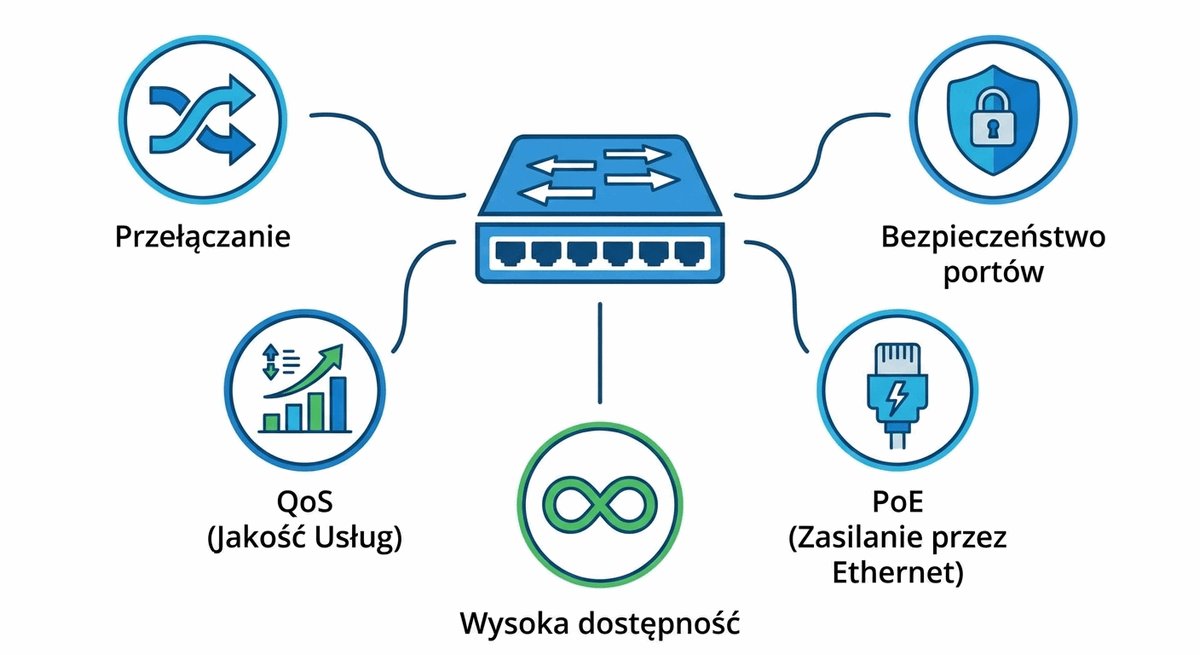
  • Zasilanie Power over Ethernet (PoE): dostarczanie zasilania elektrycznego do urządzeń sieciowych bezpośrednio przez skrętkę miedzianą.
  • Wymuszanie tożsamości (802.1X): weryfikacja uprawnień użytkownika przed odblokowaniem portu fizycznego przełącznika.
  • Klasyfikacja na brzegu (Edge Marking): znakowanie ramek priorytetem QoS CoS/DSCP w punkcie ich wprowadzania do sieci.
Warstwa dostępu (Access Layer): Najniższa warstwa hierarchii sieciowej, do której bezpośrednio podłączane są urządzenia końcowe, realizująca funkcje zasilania PoE, segmentacji VLAN oraz brzegowego egzekwowania polityk bezpieczeństwa.
Warstwa dostępu (Access Layer): zadania i charakterystyka

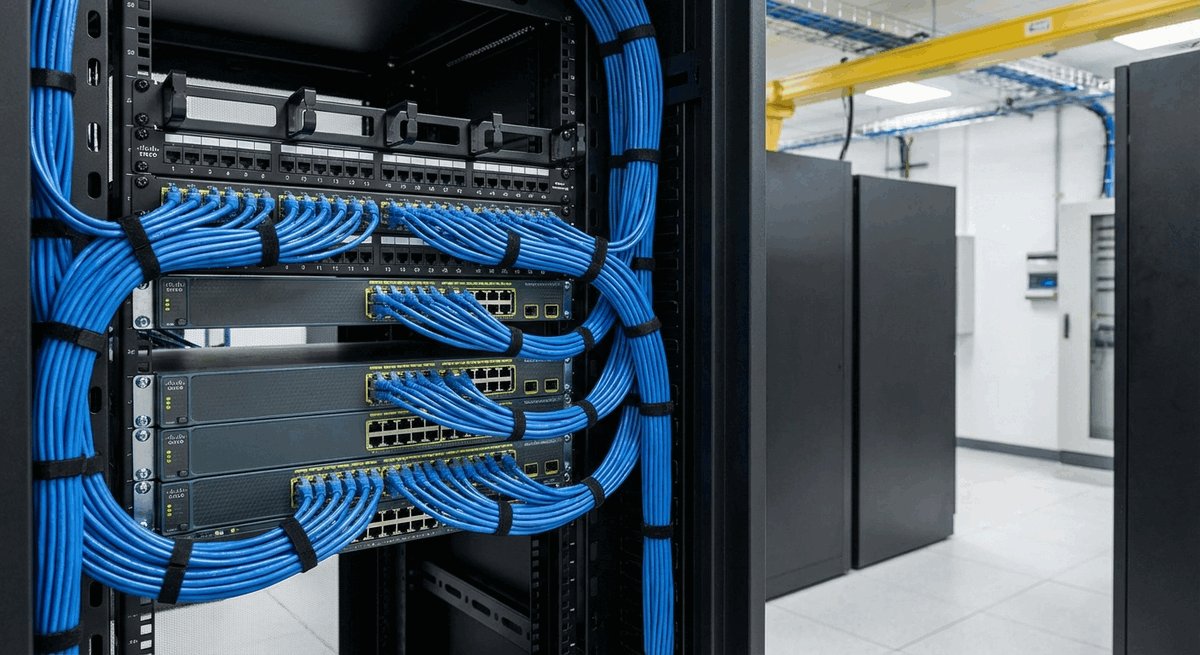
Warstwa dostępu jest najbardziej rozproszonym i najliczniejszym elementem sieci kampusowej. W typowym średnim kampusie przełączniki dostępowe stanowią od 80% do 90% wszystkich urządzeń aktywnych.

Z tego względu krytyczne znaczenie ma łatwość ich masowego wdrażania (Zero-Touch Provisioning), niski pobór energii elektrycznej, cicha praca (w szafach piętrowych blisko biur) oraz zaawansowane mechanizmy ochrony przed błędami użytkowników.

Skróty użyte w tym slajdzie:
PoE – Power over Ethernet – technologia zasilania urządzeń końcowych przez standardową skrętkę komputerową.
VoIP – Voice over IP – telefonia internetowa przesyłająca głos w pakietach IP.
AP – Access Point – punkt dostępowy sieci bezprzewodowej Wi-Fi.
CCTV – Closed-Circuit Television – system telewizji dozorowej i monitoringu wizyjnego IP.
802.1X – standard IEEE portowej kontroli dostępu do sieci.

25/54
Główne funkcje i mechanizmy warstwy dostępu
Cel slajdu: Usystematyzowanie technicznych zadań przełączników dostępowych: segmentacja VLAN, Port Security, kontrola 802.1X, znakowanie CoS/DSCP.

Zadania inżynierskie na brzegu sieci

Nowoczesny przełącznik warstwy dostępu realizuje szereg zaawansowanych mechanizmów ochronnych:

  • Segmentacja VLAN: separacja ruchu stacji roboczych, telefonii VoIP, gości i systemów automatyki w odrębnych sieciach wirtualnych.
  • Kontrola portów (Port Security): ograniczanie liczby dozwolonych adresów MAC na porcie fizycznym do zdefiniowanego limitu (np. 1–2).
  • Ochrona przed pętlami: mechanizmy STP PortFast (błyskawiczne przejście w Forwarding) oraz BPDU Guard (blokada obcych przełączników).
  • Ochrona protokołów infrastrukturalnych: DHCP Snooping (blokada fałszywych serwerów DHCP) oraz Dynamic ARP Inspection (ochrona przed spoofingiem).
Port Security: Mechanizm bezpieczeństwa przełącznika warstwy dostępu ograniczający liczbę i adresy fizyczne MAC stacji uprawnionych do transmisji danych przez dany port, zapobiegający nieautoryzowanemu podłączaniu urządzeń.
Główne funkcje i mechanizmy warstwy dostępu

Warstwa dostępu musi być projektowana z założeniem, że jest to środowisko wrogie. Użytkownicy mogą przypadkowo lub celowo wpinać domowe routery, generować pętle kablowe czy uruchamiać narzędzia do podsłuchu pakietów.

Dlatego pasywna rola przełącznika dostępowego należy do przeszłości: każde urządzenie brzegowe musi aktywnie filtrować pakiety ARP, weryfikować komunikaty DHCP oraz natychmiastowo wyłączać port w przypadku wykrycia anomalii (tryb err-disable).

Skróty użyte w tym slajdzie:
Port Security – funkcja ochrony portu przełącznika przed nieautoryzowanymi adresami MAC.
DHCP Snooping – mechanizm przełącznika weryfikujący i filtrujący pakiety protokołu DHCP z niezaufanych portów.
DAI – Dynamic ARP Inspection – mechanizm weryfikacji poprawności pakietów ARP na podstawie bazy DHCP Snooping.
CoS – Class of Service – 3-bitowe pole priorytetu w nagłówku ramki 802.1Q w warstwie 2.
26/54
Dobór i architektura przełączników dostępowych
Cel slajdu: Omówienie kryteriów doboru sprzętu dostępowego: przepustowość matrycy (wire-speed), buforowanie pakietów, budżet mocy PoE oraz łączenie w stosy (stacking).

Cechy sprzętowe przełącznika dostępowego

Kryteria inżynierskiego doboru platformy przełączającej dla warstwy dostępu:

  • Konstrukcja nieblokująca (Non-blocking): matryca komutacyjna o przepustowości równej sumie maksymalnych prędkości wszystkich portów (Wire-speed).
  • Budżet mocy PoE (PoE Power Budget): sumaryczna moc zasilacza (np. 370 W, 740 W, 1440 W) zapewniająca zasilanie dla punktów Wi-Fi 6/7 i kamer PTZ.
  • Wsparcie dla Multi-Gigabit (mGig): porty 2,5 Gb/s i 5 Gb/s (IEEE 802.3bz) eliminujące wąskie gardła dla nowoczesnych punktów dostępowych Wi-Fi.
  • Łączenie w stosy (Stacking): sprzętowa magistrala łącząca do 8–9 przełączników w jeden logiczny węzeł zarządzany wspólnym adresem IP.
Przełączanie z prędkością łącza (Wire-speed Switching): Zdolność układów ASIC przełącznika do przetwarzania i komutacji ramek z maksymalną teoretyczną prędkością medium na wszystkich portach jednocześnie, bez buforowania i gubienia pakietów.
Dobór i architektura przełączników dostępowych

Łączenie przełączników dostępowych w stos (Stacking) za pomocą dedykowanych kabli magistralnych (np. Cisco StackWise) niesie fundamentalne korzyści inżynierskie. Stos przełączników posiada wspólną płaszczyznę sterowania (Control Plane) i zarządzania (Management Plane).

Z punktu widzenia projektanta stos eliminuje konieczność uruchamiania protokołu STP pomiędzy przełącznikami w tej samej szafie oraz pozwala na wyprowadzenie redundantnych łączy uplink z różnych jednostek fizycznych stosu w ramach jednej logicznej grupy LACP (Cross-Stack EtherChannel).

Skróty użyte w tym slajdzie:
LACP – Link Aggregation Control Protocol – standard IEEE 802.3ad/802.1AX agregacji łączy fizycznych w jeden logiczny kanał.
ASIC – Application-Specific Integrated Circuit – wyspecjalizowany układ scalony realizujący sprzętowe przełączanie ramek w przełącznikach.
mGig – Multi-Gigabit Ethernet (IEEE 802.3bz) – standard transmisji 2,5 Gb/s oraz 5 Gb/s po istniejącym okablowaniu Cat 5e/Cat 6.
Mpps – Million Packets Per Second – jednostka wydajności przekazywania pakietów przez przełącznik.

27/54
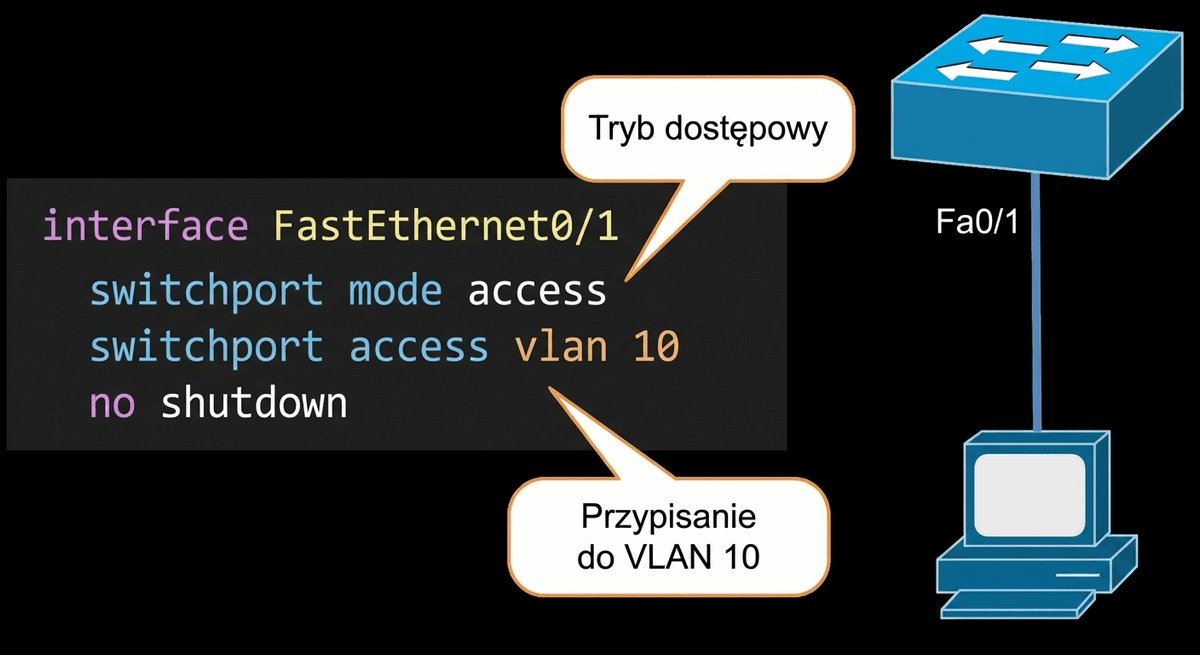
Konfiguracja portu dostępowego dla stacji roboczej
Cel slajdu: Przeanalizowanie poprawnej konfiguracji portu dostępowego Cisco IOS z aktywnymi zabezpieczeniami Port Security, STP PortFast i BPDU Guard.

Przykład implementacji w Cisco IOS

Wzorcowa inżynierska konfiguracja portu dostępowego dedykowanego dla stacji roboczej:

interface GigabitEthernet1/0/1
 description Stacja-Robocza-Biuro-102
 switchport mode access
 switchport access vlan 10
 spanning-tree portfast edge
 spanning-tree bpduguard enable
 switchport port-security
 switchport port-security maximum 2
 switchport port-security violation restrict
 switchport port-security mac-address sticky
 no shutdown
  • PortFast & BPDU Guard: natychmiastowe podniesienie łącza i ochrona przed podłączeniem nieautoryzowanego przełącznika.
  • Sticky MAC: automatyczne zapamiętanie pierwszego podłączonego adresu MAC w konfiguracji urządzenia.
BPDU Guard: Mechanizm ochronny protokołu STP, który natychmiast wyłącza port w stan err-disabled w przypadku odebrania ramki BPDU, zabezpieczając sieć przed podłączeniem obcego mostu lub przełącznika.
Konfiguracja portu dostępowego dla stacji roboczej

Wdrożenie dyrektywy spanning-tree portfast bez włączenia bpduguard jest poważnym błędem sztuki inżynierskiej. PortFast pomija stany Listening i Learning, przechodząc od razu do stanu Forwarding.

Wpięcie w taki port przełącznika domowego z pętlą kablową może wywołać burzę rozgłoszeniową, zanim protokół STP zdąży zareagować. Włączenie BPDU Guard sprawia, że wpięcie nieautoryzowanego przełącznika przez pracownika powoduje natychmiastowe zablokowanie portu i wysłanie alertu Syslog/SNMP.

Skróty użyte w tym slajdzie:
BPDU – Bridge Protocol Data Unit – ramka kontrolna przesyłana przez przełączniki w celu wyznaczenia topologii drzewa rozpinającego STP.
PortFast – funkcja przyspieszająca aktywację portu dostępowego STP z pominięciem stanów pośrednich.
CLI – Command Line Interface – tekstowy interfejs linii poleceń służący do konfiguracji urządzeń sieciowych.
IOS – Internetwork Operating System – sieciowy system operacyjny urządzeń firmy Cisco.

28/54
Wymagania dotyczące okablowania stanowisk roboczych
Cel slajdu: Przedstawienie zasad projektowania punktów abonenckich (TO) wg ISO/IEC 11801 i PN-EN 50173: kategoria okablowania, długości traktów, rezerwy.

Zasady projektowania punktów abonenckich

Projekt okablowania poziomego musi uwzględniać normy ISO/IEC 11801 i PN-EN 50173:

  • Punkty abonenckie: Zgodnie z normą PN-EN 50173-2 w każdym punkcie abonenckim (TO – Telecommunications Outlet) wymagana jest instalacja minimum dwóch niezależnych łączy (gniazd RJ-45) kategorii co najmniej 6 lub 6A, z zachowaniem maksymalnej długości toru trwałego (Permanent Link) równej 90 m.
  • Kategoria skrętki (Cat 6A): standard dla nowych instalacji kampusowych, gwarantujący transmisję 10GBASE-T do 100 metrów oraz wsparcie dla PoE++.
  • Maksymalna długość toru: 90 metrów kabla stałego (Permanent Link) + 10 metrów patchcordów w szafie i przy biurku (Channel Link = 100 m).
  • Rezerwa tras kablowych: koryta kablowe i przepusty ścienne projektowane z minimum 40% wolnej przestrzeni na przyszłą rozbudowę.
Punkt abonencki (Telecommunications Outlet – TO): Zunifikowane, stałe zakończenie okablowania poziomego w obszarze roboczym, wyposażone w gniazda modułowe RJ-45 określonej kategorii, służące do przyłączania urządzeń użytkownika.
Wymagania dotyczące okablowania stanowisk roboczych

W nowoczesnych projektach kampusowych punkt abonencki nie ogranicza się wyłącznie do biurka pracownika. Zgodnie z polskimi przepisami budowlanymi (Rozporządzenie w sprawie warunków technicznych, jakim powinny odpowiadać budynki (Dz.U. 2012 poz. 1289)) projektuje się dedykowane punkty teletechniczne i sufitowe dla punktów dostępowych Wi-Fi (często podwójne gniazda Cat 6A z myślą o Wi-Fi 7 i zasilaniu PoE++) oraz punkty dla kamer CCTV i automatyki budynkowej.

Zastosowanie okablowania ekranowanego (F/UTP lub S/FTP) kategorii 6A jest rekomendowane ze względu na ograniczenie przesłuchu obcego (Alien Crosstalk) przy gęstym upakowaniu wiązek kablowych przewodzących prąd PoE.

Skróty użyte w tym slajdzie:
TO – Telecommunications Outlet – gniazdo abonenckie okablowania strukturalnego.
RJ-45 – 8-pozycyjne złącze modularne powszechnie stosowane w sieciach Ethernet.
Cat 6A – kategoria okablowania miedzianego o paśmie do 500 MHz umożliwiająca transmisję 10 Gb/s na dystansie 100 m.
F/UTP – Foiled / Unshielded Twisted Pair – skrętka czteroparowa z ogólnym ekranem foliowym wokół wszystkich par.

29/54
Warstwa dystrybucji (Distribution Layer): zadania i rola w kampusie
Cel slajdu: Określenie roli warstwy dystrybucji jako centrum polityk, routingu między VLAN i bufora chroniącego rdzeń przed nadmiernym ruchem rozgłoszeniowym.

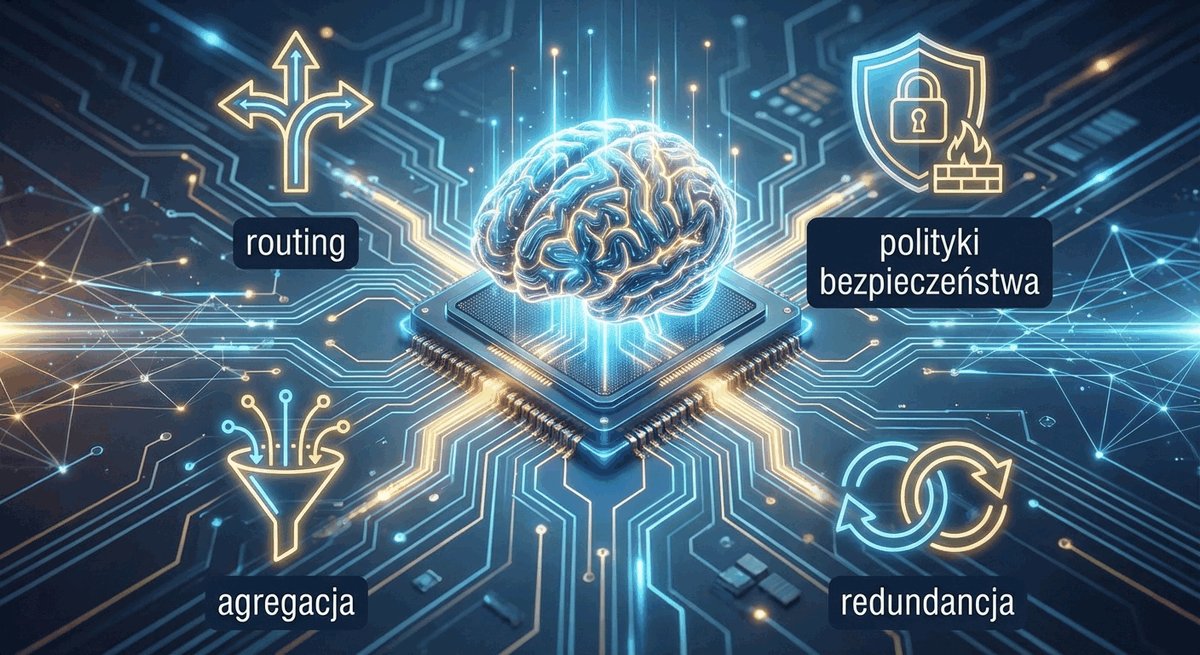
Mózg i centrum polityk w bloku budynkowym

Warstwa dystrybucji stanowi strategiczne serce każdego bloku budynkowego w kampusie:

  • Agregacja łączy dostępowych: koncentracja połączeń światłowodowych schodzących się ze wszystkich szaf piętrowych budynku (IDF).
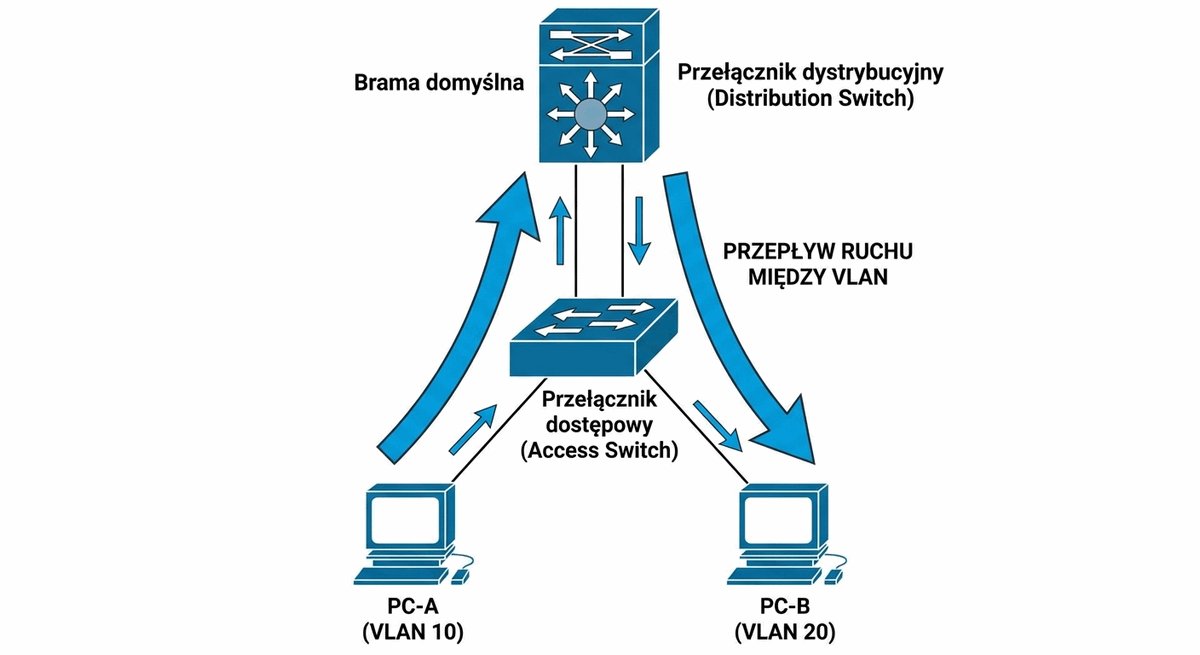
  • Centrum routingu między-VLAN: przełączniki wielowarstwowe terminują podsieci i realizują trasowanie pakietów z prędkością sprzętową.
  • Egzekwowanie polityk bezpieczeństwa: filtracja ruchu między działami, pracownikami i studentami za pomocą list ACL.
  • Granica izolacji awarii: zapobieganie przenikaniu problemów warstwy 2 (np. pętli STP) ze skrzydeł budynku do szkieletu rdzeniowego.
Warstwa dystrybucji (Distribution Layer): Pośrednia warstwa hierarchii kampusowej agregująca łącza z przełączników dostępowych, realizująca trasowanie pakietów między podsieciami, egzekwowanie list kontroli dostępu (ACL) oraz translację priorytetów QoS.
Warstwa dystrybucji (Distribution Layer): zadania i rola w kampusie

Warstwa dystrybucji jest miejscem, w którym podejmuje się najwięcej decyzji inżynierskich dotyczących sterowania ruchem. To tutaj definiuje się domyślne bramy (Default Gateways) dla stacji roboczych, uruchamia protokoły redundancji FHRP oraz konfiguruje agregację tras (Route Summarization).

Prawidłowe zaprojektowanie dystrybucji budynkowej pozwala ukryć złożoność topologiczną budynku przed centralnym rdzeniem sieci.

Skróty użyte w tym slajdzie:
SVI – Switch Virtual Interface – wirtualny interfejs routingu na przełączniku warstwy 3.
FHRP – First Hop Redundancy Protocol – protokoły redundancji bramy domyślnej w sieciach IP.
HSRP – Hot Standby Router Protocol – własnościowy protokół redundancji bramy firmy Cisco.
VRRP – Virtual Router Redundancy Protocol – standardowy protokół redundancji bramy (RFC 5798).

30/54
Główne funkcje warstwy dystrybucji
Cel slajdu: Szczegółowy przegląd zadań technicznych dystrybucji: agregacja tras, DHCP Relay (IP Helper), firewalling na listach ACL i redundancja bram domyślnych.

Kluczowe zadania techniczne

Zakres odpowiedzialności inżynierskiej przełączników dystrybucyjnych obejmuje:

  • Trasowanie i agregacja podsieci: rozgłaszanie zagregowanych prefiksów IP (CIDR) do protokołu dynamicznego routingu OSPF.
  • Pośrednictwo DHCP (DHCP Relay / IP Helper): przechwytywanie zapytań rozgłoszeniowych od stacji i przesyłanie ich unicastem do serwera DHCP.
  • Zarządzanie jakością usług (QoS): kolejkowanie pakietów na łączach uplink oraz mapowanie etykiet CoS (L2) na wartości DSCP (L3).
  • Redundancja na pierwszym przeskoku: utrzymywanie wirtualnego adresu bramy (HSRP/VRRP) na parze przełączników dystrybucyjnych.
Pośrednik DHCP (DHCP Relay Agent): Funkcja routera lub przełącznika wielowarstwowego przechwytująca pakiety rozgłoszeniowe DHCP Discover/Request od klientów w podsieci lokalnej i przesyłająca je jednoadresowo (unicast) do centralnego serwera DHCP.
Główne funkcje warstwy dystrybucji

Funkcja DHCP Relay (w systemach Cisco konfigurowana poleceniem ip helper-address) ma fundamentalne znaczenie dla skalowalności kampusu. Bez niej w każdym pojedynczym VLAN-ie musiałby pracować fizyczny serwer DHCP lub interfejs routera musiałby przepuszczać pakiety broadcast.

DHCP Relay pozwala na konsolidację usług w bezpiecznym centrum danych oraz umożliwia wstrzykiwanie opcji Option 82, precyzyjnie informującej serwer o numerze portu i przełącznika, z którego nadeszło żądanie.

Skróty użyte w tym slajdzie:
DHCP – Dynamic Host Configuration Protocol – protokół automatycznej konfiguracji adresów IP stacji roboczych.
CIDR – Classless Inter-Domain Routing – bezklasowe trasowanie pakietów oparte na maskach o zmiennej długości.
OSPF – Open Shortest Path First – hierarchiczny protokół routingu stanu łącza.
Unicast – transmisja jednoadresowa skierowana do dokładnie jednego odbiorcy w sieci.

31/54
Urządzenia i parametry warstwy dystrybucji
Cel slajdu: Wymagania sprzętowe dla platform dystrybucyjnych: wielkość tablic FIB/TCAM, zasilacze redundantne, przepustowość matrycy i łącza 10G/25G/40G.

Wymagania sprzętowe dla przełączników dystrybucyjnych

Dobór urządzeń dystrybucyjnych wymaga weryfikacji kluczowych parametrów wydajnościowych:

  • Sprzętowe tablice routingu (FIB i TCAM): pamięć o pojemności obsługującej tysiące tras IP oraz setki reguł list ACL bez spowalniania komutacji.
  • Interfejsy uplink i downlink: gęste obsadzenie portami 10 Gb/s (SFP+) i 25 Gb/s (SFP28) do łączy piętrowych oraz 40 Gb/s / 100 Gb/s (QSFP) do rdzenia.
  • Pełna redundancja podzespołów: wymienne podczas pracy (Hot-Swap) zasilacze 230V AC z podziałem obciążenia oraz moduły wentylatorów N+1.
  • Wysoka wydajność matrycy: zdolność przełączania liczona w setkach gigabitów lub terabitach na sekundę (Tb/s).
Pamięć TCAM (Ternary Content Addressable Memory): Wyspecjalizowana pamięć sprzętowa przełączników wielowarstwowych umożliwiająca jednoczesne przeszukiwanie całych tablic reguł (ACL, QoS, routing) w jednym cyklu zegarowym, kluczowa dla przełączania pakietów z prędkością łącza.
Urządzenia i parametry warstwy dystrybucji

Przełączniki dystrybucyjne muszą charakteryzować się znacznie głębszymi buforami pakietów (Packet Buffers) niż przełączniki dostępowe. Węzeł dystrybucyjny agreguje ruch z wielu łączy o różnej prędkości (np. koncentruje strumienie z portów 1G na łączach uplink 10G/40G).

W sytuacji chwilowych skoków obciążenia (tzw. Microbursts) zbyt mały bufor prowadzi do gwałtownego odrzucania ramek (Tail Drop) i drastycznego spadku wydajności transmisji protokołu TCP.

Skróty użyte w tym slajdzie:
FIB – Forwarding Information Base – skompilowana tablica przekazywania pakietów używana przez przełącznik w warstwie sprzętowej.
QSFP+ – Quad Small Form-factor Pluggable Plus – moduł optyczny zapewniający transfer 40 Gb/s (4 x 10 Gb/s).
Hot-Swap – funkcja bezpiecznej wymiany podzespołu (np. zasilacza, wentylatora) podczas normalnej pracy urządzenia pod napięciem.
Tb/s – terabit na sekundę – jednostka szybkości transmisji równa 1 000 000 000 000 bitów na sekundę.

32/54
Granice domen rozgłoszeniowych i routing między-VLAN
Cel slajdu: Wyjaśnienie korzyści z terminowania sieci wirtualnych VLAN na poziomie przełączników dystrybucyjnych (izolacja domen L2 od szkieletu rdzeniowego).

Separacja i kontrolowana komunikacja

Terminowanie sieci VLAN w warstwie dystrybucji tworzy wyraźną granicę domenową:

  • Lokalny zasięg VLAN-ów: sieci wirtualne warstwy 2 kończą się na parze przełączników dystrybucyjnych danego budynku.
  • Koniec domen rozgłoszeniowych: pakiety rozgłoszeniowe (ARP) generowane w jednym budynku nigdy nie trafiają do szkieletu rdzeniowego ani innych obiektów.
  • Izolacja awarii STP: błąd drzewa rozpinającego lub pętla kablowa na piętrze zostaje stłumiona w węźle dystrybucyjnym.
  • Ruch międzybudynkowy jako czysty L3: w rdzeniu sieci kampusowej nie przesyła się nietagowanych ramek L2, lecz wyłącznie trasowane pakiety IP.
Granica warstwy 2 i 3 (L2/L3 Boundary): Punkt w architekturze sieciowej, w którym kończy się przełączanie ramek w obrębie domeny rozgłoszeniowej warstwy 2, a dalszy transport danych odbywa się wyłącznie na drodze trasowania pakietów IP w warstwie 3.
Granice domen rozgłoszeniowych i routing między-VLAN

Złotą zasadą projektowania nowoczesnych sieci kampusowych jest: „Route where you can, switch where you must” (Trasuj tam, gdzie to możliwe, przełączaj tylko tam, gdzie to konieczne). Rozciąganie VLAN-ów pomiędzy budynkami (tzw. Spaghetti VLANs) to anachronizm, który jest główną przyczyną awarii o zasięgu ogólnokampusowym.

Terminowanie VLAN-ów w dystrybucji budynkowej sprawia, że cały szkielet kampusu bazuje na protokole OSPF, gwarantującym zbieżność po awarii w czasie kilkuset milisekund.

Skróty użyte w tym slajdzie:
SVI – Switch Virtual Interface – wirtualny interfejs warstwy 3 na przełączniku wielowarstwowym pełniący funkcję bramy domyślnej dla danej sieci VLAN.
RIB – Routing Information Base – główna tablica routingu w pamięci RAM zawierająca wszystkie trasy wyuczone przez protokoły dynamiczne.
FIB – Forwarding Information Base – zoptymalizowana tablica przekazywania pakietów pobierana z RIB i wgrywana bezpośrednio do pamięci układów ASIC.
MTU – Maximum Transmission Unit – maksymalny rozmiar jednostki danych (PDU) przesyłanej w pojedynczej ramce bez fragmentacji.

33/54
Konfiguracja interfejsów SVI na przełączniku dystrybucyjnym
Cel slajdu: Praktyczna konfiguracja interfejsów wirtualnych SVI jako domyślnych bram dla podsieci użytkowników wraz z routingiem statycznym lub dynamicznym.

Wirtualne interfejsy przełącznika (SVI)

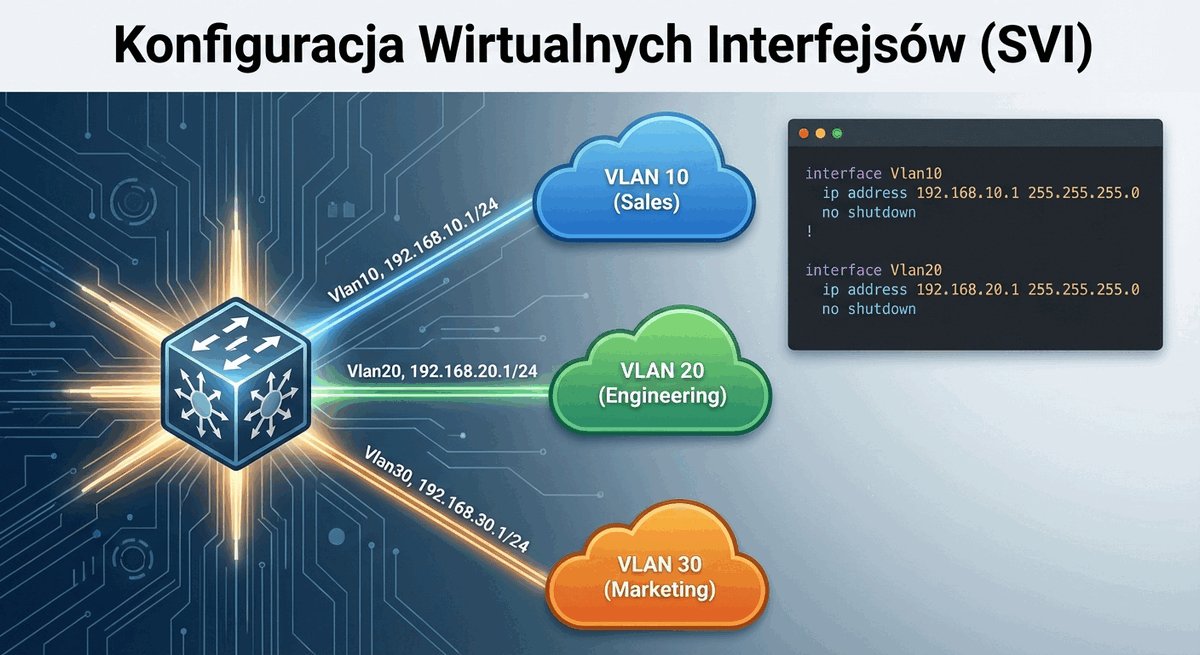
Konfiguracja interfejsu SVI tworzy bramę domyślną dla podłączonego segmentu użytkowników:

ip routing
!
interface Vlan10
 description Brama-Dzial-Inzynierski
 ip address 10.10.10.1 255.255.255.0
 ip helper-address 10.0.0.50
 no shutdown
!
interface Vlan20
 description Brama-Telefonia-VoIP
 ip address 10.10.20.1 255.255.255.0
 ip helper-address 10.0.0.50
 no shutdown
Wirtualny interfejs przełącznika (Switch Virtual Interface – SVI): Logiczny interfejs warstwy 3 skonfigurowany wewnątrz przełącznika wielowarstwowego, reprezentujący całą podsieć powiązaną z określonym numerem VLAN i pełniący funkcję jej domyślnej bramy (Default Gateway).
Konfiguracja interfejsów SVI na przełączniku dystrybucyjnym

Interfejs SVI istnieje dopóki przynajmniej jeden fizyczny port przypisany do danego VLAN-u znajduje się w stanie UP (jest to tzw. reguła Autostate). W konfiguracjach redundantnych na przełącznikach dystrybucyjnych tworzy się wirtualny adres IP bramy z wykorzystaniem protokołów HSRP lub VRRP.

Dzięki temu stacje robocze posiadają wpisany jeden adres bramy domyślnej (Virtual IP), a ruch jest płynnie obsługiwany przez aktywny przełącznik dystrybucyjny bez konieczności rekonfiguracji hostów w razie awarii.

Skróty użyte w tym slajdzie:
SVI – Switch Virtual Interface – logiczny interfejs routingu IP skojarzony z numerem VLAN.
Default Gateway – brama domyślna w sieci IP, do której host przesyła pakiety kierowane poza podsieć lokalną.
IP Helper – mechanizm przekierowania pakietów rozgłoszeniowych UDP (np. DHCP, TFTP) jako pakietów jednoadresowych.
HSRP – Hot Standby Router Protocol – protokół redundancji bramy domyślnej.

34/54
Wymiarowanie łączy pionowych i wskaźnik nadsubskrypcji
Cel slajdu: Inżynierska metodyka kalkulacji przepustowości magistral budynkowych (uplink) oraz doboru współczynnika nadsubskrypcji w warstwie dostępu i dystrybucji.

Projektowanie przepustowości traktów budynkowych

Wymiarowanie magistral pionowych opiera się na wyliczeniu wskaźnika nadsubskrypcji:

  • Formuła nadsubskrypcji: stosunek sumy pasm portów dostępowych (Downlink) do zagregowanego pasma łączy wychodzących (Uplink).
  • Standard dla warstwy dostępu: dopuszczalny współczynnik wynosi typowo 20:1 w typowym biurze lub 10:1 w środowisku intensywnego transferu (laboratoria).
  • Przykład kalkulacji: przełącznik 48 portów 1 Gb/s (48 Gb/s) ze zdublowanym łączem uplink 2 x 10 Gb/s (20 Gb/s) → wskaźnik 48:20 = 2,4:1 (bardzo wysoki komfort transmisyjny).
  • Standard dla dystrybucji: nadsubskrypcja na łączach do rdzenia nie powinna przekraczać 4:1.
Współczynnik nadsubskrypcji (Oversubscription Ratio): Relacja matematyczna łącznej przepustowości portów wejściowych obsługujących użytkowników do sumarycznej przepustowości łączy magistralnych wyprowadzających ruch w głąb szkieletu sieci.
Wymiarowanie łączy pionowych i wskaźnik nadsubskrypcji

Projektowanie sieci bez nadsubskrypcji (stosunek 1:1) w warstwie dostępu byłoby ekonomicznie nieuzasadnione: stacje robocze nigdy nie wykorzystują pełnej przepustowości portu 1 Gb/s jednocześnie przez dłuższy czas. Ruch w sieci ma charakter impulsowy (Bursty Traffic).

Zadaniem inżyniera jest zbilansowanie współczynnika nadsubskrypcji z wielkością buforów przełącznika oraz konfiguracją mechanizmów QoS, które zagwarantują pierwszeństwo pakietom krytycznym w momentach szczytowego zapotrzebowania na pasmo.

Skróty użyte w tym slajdzie:
CIR – Committed Information Rate – gwarantowana przepustowość pasma zapewniana użytkownikowi lub usłudze w kanale transmisyjnym.
PIR – Peak Information Rate – maksymalna chwilowa przepustowość szczytowa dopuszczalna przy braku przeciążenia sieci.
CoS – Class of Service – 3-bitowe pole priorytetyzacji ramki w warstwie 2 definiowane w standardzie IEEE 802.1p/802.1Q.
QoS – Quality of Service – zbiór technik zarządzania ruchem gwarantujących wymagane parametry opóźnień, jittera i przepustowości.

35/54
Warstwa rdzenia (Core Layer): szkielet o wysokiej przepustowości
Cel slajdu: Przedstawienie zasad konstrukcji rdzenia sieci kampusowej: maksymalna prędkość, zerowe opóźnienia, brak filtracji pakietów i brak manipulacji nagłówkami.

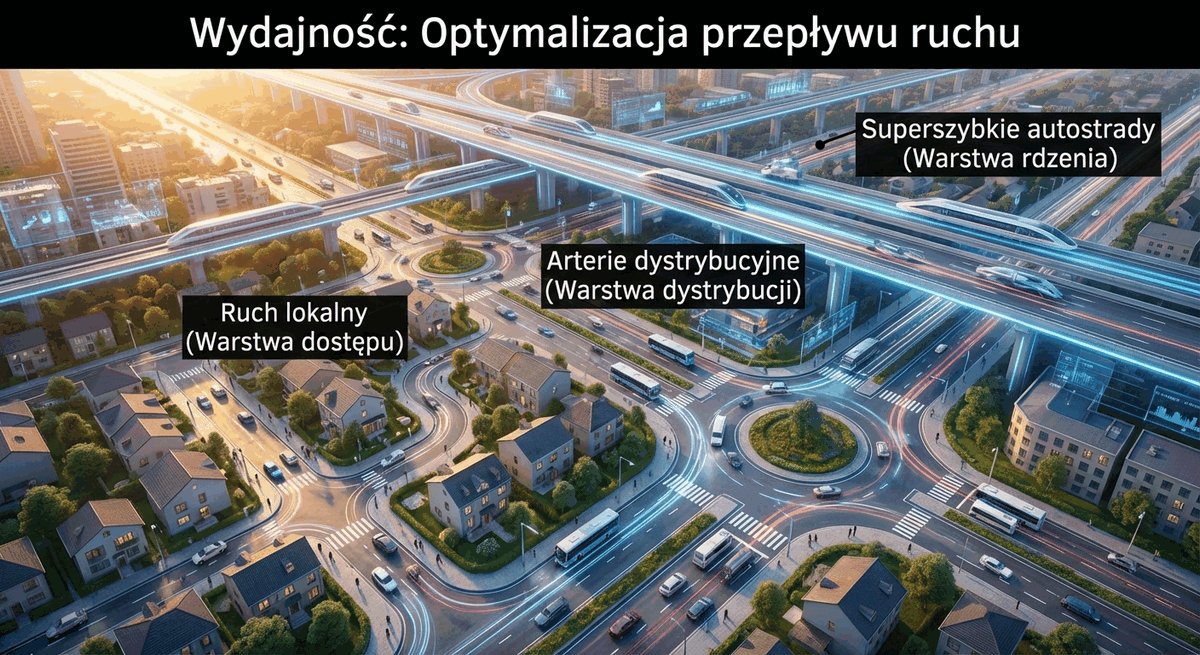
Autostrada informacyjna kampusu

Warstwa rdzenia pełni funkcję centralnej magistrali transportowej całego kampusu:

  • Główna misja techniczna: ultraszybkie, bezkolizyjne i bezbłędne przesyłanie strumieni pakietów pomiędzy węzłami dystrybucyjnymi.
  • Złota zasada projektowa rdzenia: brak filtracji listami ACL, brak inspekcji pakietów, brak translacji NAT oraz brak terminowania VLAN-ów stacji.
  • Deterministyczny routing L3: pełne wykorzystanie protokołów routingu dynamicznego OSPF/IS-IS z mechanizmem równoważenia ECMP.
  • Magistrale szkieletowe: łącza światłowodowe o prędkościach 40 Gb/s lub 100 Gb/s łączące węzły szkieletowe w topologii siatki.
Warstwa rdzenia (Core Layer): Centralny szkielet sieci kampusowej łączący poszczególne bloki dystrybucyjne, centrum danych oraz styk zewnętrzny z najwyższą możliwą prędkością komutacji i minimalnym opóźnieniem.
Warstwa rdzenia (Core Layer): szkielet o wysokiej przepustowości

Rdzeń sieci kampusowej projektuje się według zasady: „KISS – Keep It Simple, Stupid”. Wszelka złożoność logiczna (polityki dostępu, mikrosegmentacja, inspekcja bezpieczeństwa, translacje adresów) musi być spychana na brzegi sieci (warstwa dystrybucji i dostępu).

W rdzeniu przełącznik nie może tracić cykli zegarowych na analizowanie zawartości pakietów. Zadaniem rdzenia jest natychmiastowe przerzucenie pakietu z portu wejściowego na port wyjściowy z wykorzystaniem tablicy CEF.

Skróty użyte w tym slajdzie:
OSPF – Open Shortest Path First – protokół routingu dynamicznego stanu łącza realizujący deterministyczne trasowanie pakietów w szkielecie rdzenia.
ECMP – Equal-Cost Multi-Path – równoczesne wykorzystanie wielu tras o tym samym koszcie metryki routingu.
NAT – Network Address Translation – translacja prywatnych adresów IP na publiczne adresy rutowalne.
CEF – Cisco Express Forwarding – zoptymalizowana sprzętowa architektura przełączania pakietów IP.

36/54
Funkcje i zasady projektowania warstwy rdzenia
Cel slajdu: Wyjaśnienie reguły „czystego rdzenia” (Pure Core): zakaz filtracji ACL, brak inspekcji pakietów, wyłącznie szybki routing sprzętowy L3.

Zasady konstrukcyjne szkieletu

Konstrukcja warstwy rdzenia opiera się na rygorystycznych regułach inżynierskich:

  • Brak jakichkolwiek urządzeń końcowych: do przełączników rdzeniowych nie podłącza się komputerów, drukarek ani serwerów.
  • Wyłącznie łącza punkt-punkt (Point-to-Point): połączenia pomiędzy węzłami rdzenia a dystrybucją realizowane są jako podsieci /30 lub /31 w warstwie 3.
  • Optymalizacja wielkości ramki (Jumbo Frames): włączenie obsługi MTU 9000–9216 bajtów na magistralach rdzeniowych redukuje narzut nagłówków.
  • Szybka detekcja awarii (BFD): protokół BFD zintegrowany z OSPF wykrywa zanik sygnału i wymusza przełączenie tras w czasie poniżej 50 ms.
Cisco Express Forwarding (CEF): Wysokoefektywna architektura przełączania warstwy 3 oddzielająca płaszczyznę sterowania od płaszczyzny danych za pomocą pamięciowej tablicy przekazywania (FIB) i tablicy sąsiedztwa (Adjacency Table) realizowanych sprzętowo w układach ASIC.
Funkcje i zasady projektowania warstwy rdzenia

Wdrożenie ramek o powiększonym rozmiarze (Jumbo Frames, MTU 9000 lub 9216 bajtów) w warstwie rdzenia drastycznie odciąża procesory urządzeń szkieletowych i serwerów centrum danych przy transmisjach dużych wolumenów danych.

Przesłanie 9000 bajtów w jednej ramce zamiast w sześciu standardowych ramkach 1500 bajtów oznacza sześciokrotnie mniejszą liczbę przerwań systemowych (Interrupts) oraz eliminację narzutu nagłówków protokołów.

Skróty użyte w tym slajdzie:
Jumbo Frame – ramka Ethernet o rozmiarze MTU przekraczającym standardowe 1500 bajtów (najczęściej do 9000–9216 bajtów).
MTU – Maximum Transmission Unit – maksymalny rozmiar jednostki danych przesyłanej w warstwie sieciowej.
BFD – Bidirectional Forwarding Detection – protokół detekcji uszkodzeń łączy o czasie reakcji liczonym w milisekundach.
ASIC – Application-Specific Integrated Circuit – specjalizowany procesor sprzętowy komutujący pakiety w przełącznikach.

37/54
Urządzenia i przepustowości w warstwie rdzenia
Cel slajdu: Dobór platform sprzętowych dla rdzenia kampusu: przełączniki modularne chassis z podwójnymi procesorami Supervisor i portami 40G/100G.

Platformy sprzętowe rdzenia kampusowego

Warstwa rdzenia wymaga platform o najwyższej niezawodności i przepustowości:

  • Architektura modułowa (Chassis): wymienne karty liniowe, zasilacze redundantne oraz podwójne moduły zarządzające (Supervisor Engines).
  • Bezprzerwowa praca (Stateful Switchover – SSO): natychmiastowe przejęcie kontroli przez zapasowy procesor sterujący bez restartu protokołów L3.
  • Wysoka gęstość portów 40G/100G: interfejsy optyczne QSFP+/QSFP28 zapewniające terabitowe przepustowości matrycy komutacyjnej.
  • Chłodzenie i zasilanie redundantne: zasilacze w konfiguracji 1+1 lub N+1 podłączone do niezależnych torów zasilania gwarantowanego (UPS).
Przełącznik modularny (Chassis Switch): Wysokowydajna platforma szkieletowa oparta na wspólnej magistrali pasywnej, umożliwiająca instalację wymiennych kart liniowych, zasilaczy oraz redundantnych procesorów sterujących z funkcją wymiany podczas pracy (Hot-Swap).
Urządzenia i przepustowości w warstwie rdzenia

Wybór pomiędzy przełącznikiem modułowym (Chassis) a stosem przełączników o stałej konfiguracji (Fixed Configuration) zależy od budżetu i wymagań dostępności.

W dużych kampusach przełączniki modułowe są standardem ze względu na redundancję procesorów Supervisor, możliwość bezprzerwowej aktualizacji oprogramowania (ISSU) oraz wieloletnią żywotność platformy, w której wymienia się jedynie karty liniowe na nowsze standardy prędkości (np. przejście z 10G na 40G i 100G).

Skróty użyte w tym slajdzie:
SSO – Stateful Switchover – mechanizm redundancji procesorów sterujących synchronizujący stan sesji i tablic routingu w czasie rzeczywistym.
ISSU – In-Service Software Upgrade – procedura aktualizacji oprogramowania przełącznika bez przerywania przekazywania ruchu sieciowego.
QSFP28 – Quad Small Form-factor Pluggable 28 – interfejs optyczny zapewniający przepływność 100 Gb/s (4 kanały po 25 Gb/s).
Supervisor Engine – główny procesor zarządzający i płaszczyzna sterowania w modularnym przełączniku szkieletowym.

38/54
Topologie połączeń rdzenia: podwójna gwiazda i pełna siatka
Cel slajdu: Porównanie geometrii połączeń szkieletu kampusowego: podwójna gwiazda (Dual-Star), częściowa siatka (Partial-Mesh) i pełna siatka (Full-Mesh).

Układy geometryczne szkieletu

Projektowanie fizycznych i logicznych połączeń szkieletu rdzeniowego:

  • Podwójna gwiazda (Dual-Star): każdy węzeł dystrybucji budynkowej połączony jest dwoma łączami do dwóch centralnych węzłów rdzeniowych (optymalny koszt światłowodów).
  • Pełna siatka (Full-Mesh): każdy węzeł szkieletowy połączony z każdym innym – najwyższa odporność na wielokrotne awarie, lecz wysoki koszt tras kablowych.
  • Częściowa siatka (Partial-Mesh): kompromis inżynierski łączący wybrane węzły dystrybucyjne dodatkowymi traktami światłowodowymi.
  • Deterministyczne trasowanie: protokół OSPF automatycznie równoważy ruch na obu ramionach gwiazdy (ECMP) przy normalnej pracy.
Topologia podwójnej gwiazdy (Dual-Star): Geometria połączeń szkieletowych, w której każdy punkt dystrybucyjny posiada dwa niezależne fizycznie łącza światłowodowe wprowadzone do dwóch odrębnych przełączników rdzenia, zapewniająca pełną redundancję przy zoptymalizowanym zużyciu włókien.
Topologie połączeń rdzenia: podwójna gwiazda i pełna siatka

Topologia podwójnej gwiazdy (Dual-Star) jest najczęściej wybieranym rozwiązaniem w dużych kampusach uczelnianych i korporacyjnych. Zapewnia ona odporność na awarię dowolnego pojedynczego kabla światłowodowego lub przełącznika rdzeniowego.

Kluczowe z punktu widzenia budowlanego jest, aby dwa kable łączące budynek z węzłami rdzenia były prowadzone fizycznie różnymi trasami w terenie (np. odrębnymi wykopami kablowymi po dwóch stronach ulicy) i wprowadzane do budynku przez odrębne przepusty teletechniczne.

Skróty użyte w tym slajdzie:
Dual-Star – topologia podwójnej gwiazdy zapewniająca redundancję połączeń do dwóch centralnych węzłów.
Full-Mesh – pełna siatka połączeń, w której każdy węzeł posiada bezpośrednie łącze do wszystkich pozostałych.
Partial-Mesh – częściowa siatka łącząca bezpośrednio tylko najważniejsze węzły sieci.
ECMP – Equal-Cost Multi-Path – technika równomiernego podziału ruchu na wiele równorzędnych tras routingu.

39/54
Model dwuwarstwowy (Collapsed Core) vs model trójwarstwowy
Cel slajdu: Kryteria inżynierskiego wyboru pomiędzy architekturą dwuwarstwową (Collapsed Core) a trójwarstwową w funkcji skali kampusu, budżetu i planów rozwoju.

Porównanie architektur projektowych

Kryteria decyzyjne doboru modelu hierarchicznego dla sieci kampusowej:

Kryterium projektowe Model dwuwarstwowy (Collapsed Core) Pełny model trójwarstwowy
Skala wdrożenia 1–3 budynki, do 1000–2000 portów > 3–5 budynków, > 2000–5000 portów
Koszt zakupu (CAPEX) Niższy (brak dedykowanych przełączników rdzenia) Wyższy (wymaga dedykowanych platform chassis)
Koszty bieżące (OPEX) Mniejszy pobór mocy i prostszy nadzór Wyższy pobór mocy, wymagany zespół inżynierów
Skalowalność i rozwój Ograniczona liczbą portów światłowodowych Praktycznie nieograniczona modularność blokowa
Izolacja problemów Średnia (wspólne urządzenia routingu i szkieletu) Pełna (każda warstwa stanowi odrębną barierę)
Całkowity koszt posiadania (Total Cost of Ownership – TCO): Wskaźnik ekonomiczny obejmujący pełną sumę wydatków kapitałowych (CAPEX – zakup sprzętu, okablowanie) oraz wieloletnich kosztów operacyjnych (OPEX – zasilanie, chłodzenie, umowy serwisowe, modernizacje) w całym cyklu życia infrastruktury sieciowej.
Model dwuwarstwowy (Collapsed Core) vs model trójwarstwowy

Częstym błędem początkujących inżynierów jest automatyczne forsowanie pełnego modelu trójwarstwowego w małych lub średnich instytucjach. Generuje to niepotrzebne koszty zakupu i utrzymania dedykowanych przełączników rdzeniowych, które w małej skali pracują przy znikomej utylizacji pasma.

Z kolei wdrożenie modelu Collapsed Core w dużym kampusie wieloobiektowym prowadzi do przeciążenia centralnych węzłów gigantyczną liczbą tras światłowodowych i reguł bezpieczeństwa. Wybór architektury musi wynikać z rzetelnej analizy wymagań i skali obiektu.

Skróty użyte w tym slajdzie:
TCO – Total Cost of Ownership – całkowity koszt posiadania infrastruktury IT.
CAPEX – Capital Expenditures – początkowe wydatki inwestycyjne.
OPEX – Operating Expenses – stałe wydatki na eksploatację i utrzymanie systemu.
Collapsed Core – model dwuwarstwowy konsolidujący warstwy dystrybucji i rdzenia.

40/54
Nowoczesne architektury kampusowe: sieci nakładkowe i fabric
Cel slajdu: Wprowadzenie do nowoczesnych paradygmatów: Software-Defined Access (SDA), enkapsulacja VXLAN i oddzielenie sieci podkładowej (Underlay) od nakładkowej (Overlay).

Ewolucja w kierunku Software-Defined Access

Architektura SDA (Software-Defined Access) rozdziela płaszczyznę danych od sterowania: płaszczyzna nakładkowa (Overlay) wykorzystuje enkapsulację VXLAN (RFC 7348) do wirtualizacji warstwy 2 w warstwie 3, natomiast płaszczyzna sterowania opiera się na protokole LISP (RFC 6830) lub BGP EVPN (RFC 8365).

  • Rozdział płaszczyzn (Underlay vs Overlay): fizyczna sieć podkładowa (Underlay) działa w czystym L3, a usługi wirtualne (Overlay) tunelowane są protokołem VXLAN.
  • Eliminacja ograniczeń warstwy 2: brak konieczności stosowania protokołu STP w szkielecie dzięki trasowaniu enkapsulowanych pakietów IP.
  • Mobilność tożsamości: użytkownik zachowuje swój adres IP, uprawnienia i segmentację niezależnie od tego, do którego portu lub punktu Wi-Fi w kampusie się podłączy.
  • Centralna automatyzacja: zarządzanie siecią za pośrednictwem centralnego kontrolera (np. Cisco Catalyst Center) na podstawie polityk opartych na tożsamości.
Sieć nakładkowa (Overlay Network): Wirtualna topologia logiczna tworzona ponad fizyczną infrastrukturą transmisyjną (Underlay) za pomocą protokołów tunelowania i enkapsulacji (np. VXLAN z protokołem BGP EVPN), zapewniająca pełną elastyczność adresacji i izolację ruchu.
Nowoczesne architektury kampusowe: sieci nakładkowe i fabric

Architektury typu Campus Fabric (np. Cisco SD-Access) stanowią odpowiedź na problem rozproszonej mobilności użytkowników. W klasycznej sieci przeniesienie pracownika do innego budynku wymagało rekonfiguracji portów i zmiany adresacji IP.

W sieci nakładkowej cała infrastruktura szkieletowa stanowi stabilny Underlay L3, a tunele VXLAN tworzą wirtualne domeny rozgłoszeniowe i strefy mikrosegmentacji dostępne w dowolnym gnieździe w kampusie. Pozwala to na pełną automatyzację i egzekwowanie polityk bezpieczeństwa na podstawie tożsamości użytkownika (Group-Based Policy).

Skróty użyte w tym slajdzie:
SDA – Software-Defined Access – technologia programowo definiowanego dostępu w sieciach kampusowych.
VXLAN – Virtual Extensible LAN – protokół enkapsulacji pakietów warstwy 2 w pakietach UDP warstwy 3 (port UDP 4789).
EVPN – Ethernet VPN – protokół sterowania płaszczyzną kontrolną w sieciach nakładkowych oparty na BGP.
LISP – Locator/ID Separation Protocol – protokół rozdzielający tożsamość hosta od jego fizycznej lokalizacji w sieci.

41/54
Idea konwergencji usług w jednolitej sieci kampusowej
Cel slajdu: Zrozumienie procesu konsolidacji odrębnych historycznie instalacji (telefonia analogowa, telewizja CCTV, BMS) w jedną spójną sieć IP/Ethernet.

Jedna wspólna infrastruktura transmisyjna

Konwergencja to zastąpienie izolowanych instalacji kablowych jedną uniwersalną siecią IP:

  • Koniec silosów technologicznych: eliminacja odrębnych kabli telefonicznych, kabli koncentrycznych CCTV oraz dedykowanych magistrali automatyki.
  • Wspólne medium transmisyjne: zunifikowane okablowanie strukturalne (skrętka miedziana Cat 6A i światłowody jednomodowe OS2).
  • Zasilanie przez sieć danych: standardy PoE/PoE+/PoE++ eliminują konieczność doprowadzania gniazd 230V do telefonów, kamer, zamków i sensorów.
  • Jednolite procedury zarządzania: wspólny system monitorowania stanu łączy, kopii zapasowych oraz polityk bezpieczeństwa teleinformatycznego.
Konwergencja sieciowa (Network Convergence): Proces integracji różnorodnych usług komunikacyjnych (dane komputerowe, telefonia głosowa, strumienie wideo, sygnalizacja automatyki budynkowej) w ramach jednej zunifikowanej infrastruktury pakietowej opartej na protokołach IP i Ethernet.
Idea konwergencji usług w jednolitej sieci kampusowej

Przejście na sieć konwergentną przynosi olbrzymie oszczędności, ale diametralnie zmienia wymagania stawiane projektantowi. W sieci zintegrowanej awaria szkieletu powoduje jednoczesny paraliż komputerów, telefonii wewnętrznej, systemu kontroli dostępu do drzwi oraz monitoringu wizyjnego.

Z tego względu sieć konwergentna musi być bezwzględnie projektowana przy wykorzystaniu technologii wysokiej dostępności (HA), zasilania gwarantowanego (UPS) oraz rygorystycznie skonfigurowanej inżynierii jakości usług (QoS).

Skróty użyte w tym slajdzie:
IP – Internet Protocol – podstawowy protokół warstwy sieciowej stosu TCP/IP.
PoE – Power over Ethernet – zasilanie urządzeń prądem stałym przesyłanym przez skrętkę komputerową.
CCTV – Closed-Circuit Television – system monitoringu wizyjnego i telewizji przemysłowej.
BMS – Building Management System – zintegrowany system automatyki i sterowania budynkiem.

42/54
Trzy podstawowe strumienie ruchu: dane, głos i wideo
Cel slajdu: Analiza wymagań transmisyjnych poszczególnych rodzajów ruchu: dane (tolerancja opóźnień, nietolerancja strat), głos (wymóg <150 ms opóźnienia), wideo (duże pasmo i mały jitter).

Zróżnicowana charakterystyka transmisyjna

W sieci konwergentnej współistnieją trzy odmienne strumienie o sprzecznych wymaganiach:

  • Tradycyjny ruch danych (Data Traffic): toleruje opóźnienia i jitter, lecz wymaga 100% bezbłędności (protokół TCP retransmituje zagubione pakiety).
  • Transmisja głosu w czasie rzeczywistym (Voice/VoIP): małe pakiety wysyłane w równych odstępach (co 20 ms); skrajna wrażliwość na opóźnienia i jitter, brak retransmisji (UDP/RTP).
  • Strumienie wideo (Video Traffic): wysokie zapotrzebowanie na stałe pasmo (od kilku do kilkudziesięciu Mb/s per kamera), wrażliwość na utratę pakietów powodującą artefakty obrazu.
  • Sygnalizacja sterująca (Control Plane): znikoma objętość bitowa, lecz krytyczny priorytet (pakiety routingu OSPF, STP, BFD).
Zmienność opóźnienia (Jitter): Fluktuacja czasu docierania kolejnych pakietów strumienia danych do stacji odbiorczej w stosunku do oczekiwanego interwału czasowego, powodująca degradację jakości dźwięku i obrazu w transmisjach czasu rzeczywistego.
Trzy podstawowe strumienie ruchu: dane, głos i wideo

Zrozumienie odmienności strumieni danych jest fundamentem inżynierii ruchu. Pakiet głosowy zawiera zaledwie 20 milisekund zarejestrowanego dźwięku. Jeśli dotrze do odbiornika zbyt późno (z opóźnieniem powyżej 150–200 ms), zostaje bezpowrotnie odrzucony jako bezużyteczny.

Z kolei przy przesyłaniu plików (np. przez protokół HTTP lub SMB) opóźnienie rzędu 500 ms jest dla użytkownika niezauważalne, natomiast zgubienie pojedynczego bitu wymusza retransmisję segmentu TCP. Dlatego traktowanie wszystkich pakietów jednakowo (metoda FIFO) prowadzi do degradacji usług czasu rzeczywistego.

Skróty użyte w tym slajdzie:
Jitter – zmienność opóźnienia pakietów w transmisji sieciowej.
Latency – opóźnienie czasowe potrzebne na przebycie drogi pakietu od źródła do celu.
Packet Loss – procentowy wskaźnik zagubionych pakietów w transmisji.
RTP – Real-time Transport Protocol – protokół warstwy aplikacji służący do przesyłania strumieni multimedialnych czasu rzeczywistego.
UDP – User Datagram Protocol – bezpołączeniowy protokół transportowy niegwarantujący dostarczenia pakietów.

43/54
Konwergencja telefonii IP (VoIP) w kampusie
Cel slajdu: Parametry i protokoły telefonii VoIP (SIP, RTP) oraz inżynierskie limity jakościowe określone w zaleceniu ITU-T G.114.

Przeniesienie głosu do pakietowej sieci danych

Wdrożenie telefonii Voice over IP wymaga spełnienia rygorystycznych limitów transmisyjnych:

  • Limit opóźnienia w jedną stronę (One-way Latency): zgodnie z rekomendacją ITU-T G.114 nie może przekraczać 150 ms (wartość powyżej 200 ms uniemożliwia swobodną rozmowę).
  • Limit zmienności opóźnienia (Jitter): maksymalna dopuszczalna fluktuacja wynosi poniżej 30 ms.
  • Wskaźnik utraty pakietów (Packet Loss): straty pakietów głosowych muszą wynosić poniżej 1%.
  • Oddzielenie płaszczyzny sterowania: protokół SIP odpowiada za zestawianie połączeń (sygnalizacja), a protokół RTP za bezpośredni przesył próbek głosu.
Rekomendacja ITU-T G.114: Międzynarodowy standard inżynierski ITU-T określający dopuszczalne czasy propagacji sygnału w jedną stronę dla systemów telekomunikacyjnych, definiujący próg 150 ms jako granicę komfortowej komunikacji głosowej.
Konwergencja telefonii IP (VoIP) w kampusie

W sieci kampusowej o dobrze zaprojektowanym szkielecie światłowodowym opóźnienia wewnętrzne rzadko przekraczają 5–10 ms, a jitter nie przekracza kilku milisekund. Zagrożenie dla jakości VoIP pojawia się w momentach przeciążenia łączy dystrybucyjnych lub styku z siecią WAN.

Jeśli na łączu o przepustowości 1 Gb/s rozpocznie się pobieranie wielkich zbiorów danych, bufory przełącznika zapełniają się w ułamki sekund. Pakiety głosu utknęłyby w kolejce za pakietami danych, powodując gwałtowny skok opóźnienia. Rozwiązaniem jest nadanie pakietom VoIP bezwzględnego pierwszeństwa (Priority Queuing).

Skróty użyte w tym slajdzie:
VoIP – Voice over IP – technologia cyfrowej transmisji głosu przez sieci pakietowe IP.
SIP – Session Initiation Protocol – protokół sygnalizacyjny służący do zestawiania, modyfikowania i kończenia sesji multimedialnych.
RTP – Real-time Transport Protocol – standard transmisji strumieni audio/wideo w czasie rzeczywistym.
ITU-T – sektor standaryzacji telekomunikacji agencji ONZ.

44/54
Konfiguracja portu dla telefonu VoIP i komputera PC
Cel slajdu: Prezentacja technologii Voice VLAN pozwalającej na współdzielenie jednego gniazda fizycznego przez telefon IP i stację roboczą z zachowaniem separacji ruchu w warstwie 2.

Dwa urządzenia na jednym fizycznym porcie przełącznika

Technologia Voice VLAN pozwala na podłączenie telefonu IP i komputera PC jednym kablem:

interface GigabitEthernet1/0/5
 description Telefon-VoIP-i-Stacja-Biuro-105
 switchport mode access
 switchport access vlan 10
 switchport voice vlan 20
 spanning-tree portfast edge
 spanning-tree bpduguard enable
 trust device cisco-phone
 auto qos voip cisco-phone
 no shutdown
  • Wewnętrzny mikro-przełącznik: telefon IP posiada wbudowany 3-portowy przełącznik komutujący ruch własny i stacji roboczej.
  • Separacja ramek: ruch komputera jest nietagowany (Data VLAN 10), a ruch telefonu znakowany tagiem 802.1Q (Voice VLAN 20, CoS 5).
Voice VLAN (Auxiliary VLAN): Wyspecjalizowana sieć wirtualna konfigurowana na porcie dostępowym obok standardowego VLAN-u danych, służąca do logicznej separacji i priorytetowej obsługi ruchu telefonii IP przesyłanego z tagiem 802.1Q.
Konfiguracja portu dla telefonu VoIP i komputera PC

Zastosowanie funkcji Voice VLAN przynosi olbrzymie oszczędności inwestycyjne w okablowaniu strukturalnym kampusu. Zamiast doprowadzać na każde biurko dwóch odrębnych kabli miedzianych (jednego dla telefonu, drugiego dla komputera), wystarczy jeden tor kablowy i jeden port w przełączniku dostępowym.

Telefon IP komunikuje się z przełącznikiem za pomocą protokołu CDP (Cisco Discovery Protocol) lub otwartego standardu LLDP-MED (ANSI/TIA-1057), automatycznie otrzymując informację o numerze Voice VLAN oraz zapotrzebowaniu na moc zasilania PoE.

Skróty użyte w tym slajdzie:
CDP – Cisco Discovery Protocol – protokół wykrywania bezpośrednio podłączonych urządzeń sieciowych firmy Cisco.
LLDP-MED – Link Layer Discovery Protocol – Media Endpoint Discovery – otwarty standard wymiany parametrów z urządzeniami multimedialnymi.
CoS – Class of Service – 3-bitowe pole priorytetu w nagłówku ramki IEEE 802.1Q.
802.1Q – standard IEEE definiujący znakowanie ramek Ethernet i obsługę wirtualnych sieci VLAN.

45/54
Konwergencja systemów monitoringu wizyjnego IP
Cel slajdu: Wymagania sieciowe monitoringu CCTV IP: ciągły ruch strumieniowy, kodeki H.264/H.265, zasilanie kamer przez PoE/PoE+ i separacja w dedykowanym VLAN.

Transmisja wideo w infrastrukturze kampusowej

Integracja kamer dozorowych IP stawia specyficzne wyzwania przed siecią kampusową:

  • Ruch asymetryczny o charakterze ciągłym: kamery generują nieprzerwany strumień danych w kierunku rejestratorów NVR (od 4 do 20 Mb/s per kamera 4K).
  • Kompresja wideo (H.264 / H.265): oszczędność pasma okupiona skokami przepływności przy pojawieniu się dynamicznego ruchu w kadrze (ramki I-Frame).
  • Wymagania zasilania (PoE / PoE+): kamery zewnętrzne z grzałkami i mechanizmami obrotu PTZ wymagają zasilania o mocy 30 W (802.3at) do 60 W (802.3bt).
  • Dedykowana segmentacja bezpieczeństwa: kamery muszą być bezwzględnie umieszczone w odrębnym VLAN-ie z blokadą bezpośredniego dostępu do stacji użytkowników.
Sieciowy rejestrator wideo (Network Video Recorder – NVR): Wyspecjalizowana platforma serwerowo-pamięciowa odbierająca, rejestrująca i analizująca cyfrowe strumienie wideo z kamer IP za pośrednictwem sieci pakietowej w trybie ciągłym 24/7/365.
Konwergencja systemów monitoringu wizyjnego IP

Projektowanie sieci kampusowej z uwzględnieniem monitoringu CCTV wymaga rzetelnego bilansu mocy zasilaczy PoE w szafach dystrybucyjnych. Podłączenie 24 kamer PoE+ (30 W każda) do przełącznika 24-portowego wymaga zasilacza o mocy minimum 720 W.

Z punktu widzenia bezpieczeństwa kamery IP są częstym celem ataków (ze względu na rzadko aktualizowane oprogramowanie układowe). Dlatego na poziomie warstwy dystrybucji stosuje się restrykcyjne listy ACL, zezwalające kamerom wyłącznie na wysyłanie strumienia RTSP do ściśle określonych adresów IP rejestratorów NVR.

Skróty użyte w tym slajdzie:
NVR – Network Video Recorder – sieciowy rejestrator wideo archiwizujący nagrania z kamer IP.
PTZ – Pan-Tilt-Zoom – kamera przemysłowa wyposażona w zdalny mechanizm obrotu, pochylenia i zoomu optycznego.
RTSP – Real Time Streaming Protocol – sieciowy protokół sterowania transmisją strumieni multimedialnych.
PoE+ – standard IEEE 802.3at dostarczający do 30 W mocy zasilania na port przełącznika.

46/54
Korzyści operacyjne i biznesowe z konwergencji usług
Cel slajdu: Podsumowanie zysków z wdrożenia sieci konwergentnej: redukcja okablowania, wspólny system zasilania awaryjnego (UPS), jednolite zarządzanie i niższe koszty TCO.

Dlaczego organizacje integrują usługi?

Wdrożenie zintegrowanej sieci konwergentnej generuje wymierne korzyści inżynierskie i ekonomiczne:

  • Redukcja nakładów inwestycyjnych (CAPEX): jedna zunifikowana instalacja okablowania strukturalnego zamiast trzech odrębnych sieci kablowych.
  • Wspólna ochrona zasilania gwarantowanego: podtrzymanie zasilacza UPS w węźle dystrybucyjnym zabezpiecza jednocześnie komputery, telefony i kamery.
  • Elastyczność adaptacji przestrzeni: dowolne gniazdo RJ-45 w biurze może w ułamku sekundy stać się portem dla komputera, telefonu, kamery lub punktu Wi-Fi.
  • Konsolidacja zespołu inżynierskiego (OPEX): jeden zespół sieciowy monitoruje całą infrastrukturę za pomocą wspólnych narzędzi NMS.
Ekonomia skali w infrastrukturze teleinformatycznej: Zjawisko obniżenia jednostkowego kosztu zakupu, wdrożenia i wieloletniego utrzymania portu sieciowego osiągane dzięki konsolidacji wielu odrębnych instalacji technologicznych na wspólnej platformie sprzętowo-kablowej.
Korzyści operacyjne i biznesowe z konwergencji usług

Przejście na sieć konwergentną radykalnie skraca czas uruchamiania nowych stanowisk i usług w kampusie. W klasycznym modelu podłączenie nowego telefonu wymagało wizyty technika telekomunikacyjnego i krosowania w centrali PABX.

W sieci IP telefon podłącza się do dowolnego gniazdka, a aparat automatycznie pobiera konfigurację i numer wewnętrzny z centrali programowej (Call Manager). Zmniejsza to koszty operacyjne (OPEX) instytucji o 40–60% w skali 5 lat.

Skróty użyte w tym slajdzie:
PABX – Private Automatic Branch Exchange – tradycyjna abonencka centrala telefoniczna.
NMS – Network Management System – zintegrowany system informatyczny do monitorowania i zarządzania siecią.
UPS – Uninterruptible Power Supply – zasilacz bezprzerwowy podtrzymujący pracę urządzeń.
PDU – Power Distribution Unit – listwa dystrybucji zasilania montowana w szafach RACK.

47/54
Wyzwania i wymagania transmisyjne konwergentnego kampusu
Cel slajdu: Identyfikacja ryzyk sieci konwergentnej: ryzyko zatorów buforów, degradacja głosu przez duże transfery danych oraz konieczność wdrożenia mechanizmów QoS.

O czym musi pamiętać projektant sieci konwergentnej?

Konwergencja usług wprowadza poważne wyzwania inżynierskie w zakresie współdzielenia zasobów:

  • Zjawisko zagłodzenia pasma (Bandwidth Starvation): intensywny transfer plików (TCP) potrafi wysycić łącze i wyprzeć krytyczne pakiety głosu (VoIP).
  • Wyczerpanie buforów przełącznika (Buffer Exhaustion): nagłe skoki ruchu prowadzą do zapełnienia kolejek i odrzucania ramek w węzłach pośrednich.
  • Wymóg priorytetyzacji bezwzględnej: pakiety sygnalizacji i głosu muszą być wysyłane przed pakietami danych, niezależnie od obciążenia portu.
  • Konieczność inżynierii QoS: wdrożenie spójnej polityki jakości usług jest warunkiem koniecznym poprawnego działania sieci konwergentnej.
Wyczerpanie bufora (Buffer Overrun / Buffer Exhaustion): Stan przepełnienia pamięci buforowej interfejsu wyjściowego urządzenia sieciowego wywołany chwilowym napływem pakietów z prędkością wyższą niż przepustowość łącza, skutkujący bezpowrotnym odrzucaniem nadmiarowych danych (Tail Drop).
Wyzwania i wymagania transmisyjne konwergentnego kampusu

Projektant sieci konwergentnej musi pamiętać, że zwiększenie przepustowości łączy (np. przejście z 1G na 10G) nie rozwiązuje problemu jakości usług, a jedynie przesuwa wąskie gardło w inny punkt topologii.

Zjawisko tzw. Microbursts (trwających ułamki milisekund skoków ruchu generowanych przez aplikacje rozproszone) potrafi chwilowo zapchać nawet łącze 10 Gb/s. Bez skonfigurowanych kolejek o ścisłym priorytecie (Strict Priority Queueing), pakiety telefoniczne zostaną odrzucone, co wywoła trzaski i przerwy w rozmowie.

Skróty użyte w tym slajdzie:
Tail Drop – najprostszy algorytm zarządzania kolejką polegający na odrzucaniu wszystkich pakietów nadsyłanych po całkowitym zapełnieniu bufora.
TCP – Transmission Control Protocol – połączeniowy protokół transportowy gwarantujący bezbłędne dostarczenie danych.
RED – Random Early Detection – algorytm statystycznego, wczesnego odrzucania pakietów w celu uniknięcia synchronizacji TCP.
WRED – Weighted Random Early Detection – zaawansowany wariant algorytmu RED uwzględniający wagi klas QoS.

48/54
Rola mechanizmów Quality of Service (QoS) w kampusie
Cel slajdu: Zdefiniowanie fundamentów inżynierii QoS: determinizm obsługi pakietów krytycznych, gwarancja pasma, ograniczanie jitteru i kolejkowanie priorytetowe.

Zarządzanie priorytetami w warunkach przeciążenia

Mechanizmy Quality of Service zapewniają determinizm obsługi ruchu w sieci kampusowej:

  • Istota QoS: mechanizmy QoS nie tworzą nowego pasma, lecz decydują, które pakiety mają pierwszeństwo w sytuacji wystąpienia zatoru transmisyjnego.
  • Cztery narzędzia inżynierskie QoS:
    1. Klasyfikacja: identyfikacja rodzaju ruchu na porcie wejściowym przełącznika dostępowego.
    2. Znakowanie (Marking): ustawienie etykiety priorytetu w nagłówku ramki (PCP) lub pakietu (DSCP).
    3. Kolejkowanie (Queueing): podział bufora wyjściowego na odrębne kolejki priorytetowe (np. LLQ, CBWFQ).
    4. Formowanie i limitowanie (Policing/Shaping): kontrola dopuszczalnej przepływności strumieni.
  • Gwarancja SLA: zapewnienie stabilnych parametrów dla systemów medycznych, alarmowych i wideokonferencji.
Jakość usług (Quality of Service – QoS): Zbiór technologii, protokołów i algorytmów sieciowych umożliwiających zróżnicowane traktowanie poszczególnych strumieni danych na podstawie ich wymagań technicznych i znaczenia biznesowego w sytuacji ograniczonej pojemności medium.
Rola mechanizmów Quality of Service (QoS) w kampusie

W architekturze kampusowej stosuje się model usług zróżnicowanych (Differentiated Services – DiffServ). Zgodnie z tym modelem cała złożona operacja inspekcji i klasyfikacji pakietów (często na podstawie list ACL lub inspekcji portów aplikacji) wykonywana jest jednokrotnie – na porcie przełącznika dostępowego.

Tam pakiet otrzymuje odpowiedni znacznik DSCP w nagłówku IP. Przełączniki dystrybucyjne i rdzeniowe nie badają już zawartości pakietu, lecz podejmują natychmiastowe decyzje o kolejkowaniu wyłącznie na podstawie odczytanej wartości DSCP (tzw. Per-Hop Behavior – PHB).

Skróty użyte w tym slajdzie:
QoS – Quality of Service – zarządzanie jakością i priorytetami transmisji w sieci.
LLQ – Low Latency Queueing – algorytm kolejkowania o niskim opóźnieniu gwarantujący bezwzględny priorytet dla pakietów głosu.
CBWFQ – Class-Based Weighted Fair Queueing – algorytm podziału pasma pomiędzy zdefiniowane klasy ruchu.
PHB – Per-Hop Behavior – sposób traktowania pakietu na pojedynczym węźle sieciowym w architekturze DiffServ.

49/54
Klasyfikacja i znakowanie ruchu w warstwie 2 i 3 (PCP i DSCP)
Cel slajdu: Szczegółowa analiza pól nagłówkowych używanych do oznaczania priorytetu pakietów: 3-bitowe pole PCP (802.1Q w warstwie 2) oraz 6-bitowe pole DSCP (nagłówek IP w warstwie 3).

Jak sieć rozpoznaje priorytet pakietu?

Inżynieria znakowania operuje na dwóch poziomach modelu sieciowego:

  • Warstwa 2 (IEEE 802.1Q – pole PCP / CoS):
    • 3-bitowe pole w nagłówku VLAN, definiujące 8 klas priorytetu (wartości od 0 do 7).
    • Istnieje wyłącznie na łączach magistralnych (Trunk); ramki nietagowane na portach Access nie posiadają pola CoS.
    • Wartość CoS 5 jest powszechnie zarezerwowana dla strumieni telefonii głosowej.
  • Warstwa 3 (Nagłówek IPv4/IPv6 – pole DSCP):
    • 6-bitowe pole (dawne pole ToS w IPv4, Traffic Class w IPv6), definiujące 64 klasy obsługi.
    • Znakowanie zachowywane przez routery i przełączniki warstwy 3 w całej drodze pakietu przez kampus i sieć rozległą.
Differentiated Services Code Point (DSCP): Sześciobitowe pole w nagłówku pakietu protokołu IP (zdefiniowane w IETF RFC 2474 – Definition of the Differentiated Services Field (DS Field)) definiujące jedną z 64 precyzyjnych klas obsługi pakietu (Per-Hop Behavior) w architekturze zapewniania jakości usług DiffServ.
Klasyfikacja i znakowanie ruchu w warstwie 2 i 3 (PCP i DSCP)

Znakowanie w warstwie 2 (CoS/PCP) ma charakter czysto lokalny: znika w momencie, gdy ramka zostanie zroutowana przez przełącznik wielowarstwowy lub router, ponieważ nowy nagłówek Ethernet nie dziedziczy automatycznie tagu 802.1Q z poprzedniego łącza.

Dlatego standardem inżynierskim jest mapowanie wartości CoS na wartości DSCP w punkcie wejścia do sieci (Access) oraz znakowanie nagłówka IP. Znakowanie DSCP jest integralną częścią pakietu IP i podróżuje z nim bez zmian przez całą sieć kampusową, a także przez sieci WAN.

Skróty użyte w tym slajdzie:
PCP – Priority Code Point – 3-bitowe pole priorytetu w nagłówku ramki IEEE 802.1Q.
CoS – Class of Service – klasa obsługi w warstwie 2 tożsama z wartością pola PCP.
DSCP – Differentiated Services Code Point – 6-bitowe pole priorytetu w nagłówku pakietu IP.
ToS – Type of Service – historyczne pole w nagłówku IPv4 zastąpione przez pole Differentiated Services (DS).

50/54
Zasady projektowania klas usług QoS wg RFC 4594
Cel slajdu: Prezentacja standardu IETF RFC 4594 określającego referencyjny podział ruchu kampusowego na klasy usług: Telefonia (EF), Wideo (AF41), Sygnalizacja (CS3) i Best Effort.

Rekomendowane klasy DiffServ w sieci kampusowej

Standard IETF RFC 4594 – Configuration Guidelines for DiffServ Service Classes definiuje spójny model podziału ruchu na klasy usług:

Klasa aplikacji Wartość DSCP Zalecane kolejkowanie Przeznaczenie
Telefonia (Voice) EF (DSCP 46) Strict Priority (LLQ) Strumienie mowy VoIP (RTP)
Wideo interaktywne AF41 (DSCP 34) Gwarantowane pasmo (CBWFQ) Wideokonferencje, e-learning
Sygnalizacja połączeń CS3 (DSCP 24) Wysoki priorytet bez buforowania Pakiety sygnalizacyjne SIP, H.323
Ruch krytyczny biznesowo AF21 (DSCP 18) Gwarantowane pasmo z WRED Systemy ERP, transakcyjne bazy danych
Ruch standardowy (Best Effort) DF / CS0 (DSCP 0) Domyślne kolejkowanie FIFO Przeglądanie WWW, poczta elektroniczna
Standard RFC 4594 (Configuration Guidelines for DiffServ Service Classes): Dokument normatywny IETF określający uniwersalne zasady kategoryzacji, znakowania i obsługi kolejkowej poszczególnych klas ruchu w sieciach IP, stanowiący międzynarodowy fundament inżynierii QoS.
Zasady projektowania klas usług QoS wg RFC 4594

Wdrożenie wytycznych RFC 4594 zapobiega częstemu zjawisku „inflacji priorytetów”, w którym administratorzy bezrefleksyjnie przypisują najwyższy priorytet (Expedited Forwarding – EF) wszystkim aplikacjom zgłaszanym przez użytkowników jako ważne.

Kolejka bezwzględnego priorytetu (Priority Queue / LLQ) musi być ściśle ograniczona (policing) do maksymalnie 20–30% całkowitej przepustowości łącza. Umieszczenie w niej zbyt dużego wolumenu ruchu doprowadziłoby do całkowitego zablokowania obsługi pozostałych klas w momentach obciążenia.

Skróty użyte w tym slajdzie:
EF – Expedited Forwarding (DSCP 46) – klasa ekspresowa o minimalnym opóźnieniu i jitterze dedykowana dla głosu.
AF – Assured Forwarding – rodzina klas o gwarantowanej przepustowości i określonym prawdopodobieństwie odrzucenia (np. AF41, AF21).
CS – Class Selector – wstecznie kompatybilne klasy DiffServ odpowiadające dawnym wartościom IP Precedence (np. CS3, CS0).
FIFO – First-In, First-Out – podstawowa kolejka bez priorytetów obsługująca pakiety w kolejności nadejścia.

51/54
Podsumowanie architektury i projektowania sieci kampusowej
Cel slajdu: Syntetyczna reasumpcja zasad dobrego projektowania: modularność, hierarchia, separacja warstw L2/L3, wysoka dostępność oraz zintegrowane mechanizmy QoS.

Kluczowe wnioski i wytyczne inżynierskie

Podsumowanie najważniejszych zasad omawianych w tej części:

  • Hierarchia jest podstawą skalowalności: trójwarstwowy model hierarchiczny skutecznie rozdziela zadania i zapobiega rozrastaniu się domen awarii.
  • Ruch L2 wyłącznie lokalnie: sieci wirtualne VLAN należy bezwzględnie terminować na poziomie dystrybucji, a szkielet rdzeniowy opierać na czystym routingu L3.
  • Modularność blokowa: projektowanie kampusu w postaci powtarzalnych bloków budynkowych pozwala na swobodną rozbudowę bez rekonfiguracji rdzenia.
  • Konwergencja wymaga QoS: integracja danych, głosu i wideo w jednym medium transmisyjnym jest możliwa wyłącznie przy wdrożeniu deterministycznej polityki jakości usług wg RFC 4594.
Dobra praktyka projektowa w sieciach kampusowych: Zbiór zweryfikowanych w praktyce reguł inżynierskich nakazujący projektowanie sieci na podstawie standaryzowanych modułów, separację domen awaryjnych, symetryczną redundancję sprzętową oraz deterministyczne trasowanie ruchu.
Podsumowanie architektury i projektowania sieci kampusowej

Podsumowując zagadnienia modułu wprowadzającego, należy pamiętać, że poprawnie zaprojektowana sieć kampusowa to system samoleczący się. Awaria dowolnego pojedynczego łącza światłowodowego, zasilacza czy przełącznika musi być automatycznie kompensowana przez protokoły wysokiej dostępności (LACP, OSPF, BFD) w czasie niezauważalnym dla użytkownika końcowego.

Inwestycja w rzetelne zaprojektowanie infrastruktury fizycznej i logicznej na etapie koncepcyjnym przynosi wielokrotny zwrot w postaci obniżenia kosztów operacyjnych (OPEX) przez kolejną dekadę.

Skróty użyte w tym slajdzie:
CAN – Campus Area Network – sieć teleinformatyczna łącząca obiekty na wspólnym terenie.
HA – High Availability – architektura zapewniająca wysoką dostępność systemu teleinformatycznego.
SVI – Switch Virtual Interface – wirtualny interfejs routingu na przełączniku wielowarstwowym.
QoS – Quality of Service – zespół mechanizmów zapewniających zróżnicowaną jakość obsługi ruchu.

52/54
Pytania i odpowiedzi
Cel slajdu: Otwarta sesja dyskusyjna pozwalająca na analizę wątpliwości technicznych, pytań wdrożeniowych oraz weryfikację założeń projektowych.

Sesja Q&A

Przestrzeń na pytania i analizę wątpliwości technicznych dotyczących przedstawionych zagadnień:

  • Wybór topologii: kryteria decyzyjne przejścia z architektury Collapsed Core do pełnego modelu trójwarstwowego.
  • Wymiarowanie łączy: praktyczne wyznaczanie współczynników nadsubskrypcji w warunkach intensywnego ruchu Wi-Fi.
  • Zarządzanie domenami L2: metody unikania rozciągania sieci VLAN pomiędzy budynkami w środowiskach wieloobiektowych.
  • Wdrożenie QoS: kolejność konfiguracji znakowania i kolejkowania pakietów na brzegu sieci kampusowej.
Weryfikacja założeń projektowych: Etap procesu inżynierskiego polegający na krytycznej analizie bilansu przepustowości, topologii fizycznej i konfiguracji logicznej w celu wykrycia wąskich gardeł przed przystąpieniem do zakupów i montażu urządzeń.
Pytania i odpowiedzi

Sesja pytań i odpowiedzi stanowi istotny element warsztatu inżynierskiego. W praktyce projektowej inżynier musi nieustannie konfrontować teoretyczne modele z ograniczeniami budżetowymi, przestrzennymi i organizacyjnymi inwestora.

Umiejętność uzasadnienia wyboru droższego rozwiązania (np. redundantnych tras światłowodowych zamiast pojedynczej gwiazdy) poprzez kalkulację kosztów potencjalnego przestoju (Downtime) decyduje o sukcesie projektu inżynierskiego.

Skróty użyte w tym slajdzie:
Q&A – Questions and Answers (pytania i odpowiedzi) – interaktywna sesja dyskusyjna wyjaśniająca zagadnienia techniczne.
RFP – Request for Proposal – zapytanie ofertowe określające wymagania techniczne dla dostawców infrastruktury sieciowej.
BOM – Bill of Materials – szczegółowe zestawienie materiałowe urządzeń, modułów i okablowania w projekcie technicznym.

53/54
Zapowiedź kolejnej części
Cel slajdu: Wprowadzenie do tematyki części 2: warstwa fizyczna, standardy okablowania miedzianego i światłowodowego, zasilanie PoE oraz infrastruktura szaf RACK.

Część 2: Medium transmisyjne i infrastruktura fizyczna kampusu

W kolejnej części przejdziemy do inżynierii warstwy fizycznej sieci kampusowej:

  • Okablowanie strukturalne: normy ISO/IEC 11801 i ANSI/TIA-568, podsystemy okablowania oraz kategorie skrętek miedzianych (Cat 6A).
  • Tory światłowodowe: charakterystyka włókien jednomodowych (OS2) i wielomodowych (OM3/OM4), typy złączy i spawy łukowe.
  • Inżynieria zasilania PoE: standardy IEEE 802.3af/at/bt (do 90 W), bilansowanie mocy zasilaczy i odprowadzanie ciepła z wiązek kablowych.
  • Infrastruktura szaf RACK: dobór szaf teletechnicznych, zasilanie awaryjne (UPS), chłodzenie precyzyjne oraz certyfikacja torów transmisyjnych miernikami dynamicznymi.
Pasywna infrastruktura kablowa (Passive Cabling Infrastructure): Fizyczny system przewodów miedzianych, włókien światłowodowych, paneli krosowych, gniazd abonenckich i tras kablowych, stanowiący medium transmisyjne projektowane na cykl eksploatacji wynoszący od 15 do 25 lat.
Zapowiedź kolejnej części

Warstwa fizyczna jest fundamentem całej piramidy teleinformatycznej. Błędnie zaprojektowane lub wadliwie wykonane okablowanie strukturalne generuje błędy CRC, retransmisje i niewytłumaczalne spadki wydajności, których nie da się naprawić żadną konfiguracją logiczną przełączników.

W kolejnej części szczegółowo omówimy procedury pomiarowe, interpretację wykresów reflektometrycznych (OTDR) oraz kryteria certyfikacji torów transmisyjnych zgodnie z międzynarodowymi normami ISO/IEC i CENELEC.

Skróty użyte w tym slajdzie:
OTDR – Optical Time Domain Reflectometer – reflektometr optyczny służący do precyzyjnej diagnostyki tłumienia i uszkodzeń światłowodów.
CRC – Cyclic Redundancy Check – cykliczna kontrola nadmiarowa wykrywająca błędy transmisji w ramkach Ethernet.
RACK – zunifikowany standard 19-calowych szaf instalacyjnych dla sprzętu teleinformatycznego.
PoE++ – standard IEEE 802.3bt (Typ 3 i 4) dostarczający do 60 W lub 90 W mocy zasilania przez 4 pary skrętki.

54/54
Dziękuję za uwagę
Cel slajdu: Zakończenie modułu wprowadzającego, zachęta do samodzielnego studiowania norm i literatury oraz przygotowanie do kolejnych zajęć projektowych.

Koniec części 1

Dziękuję za udział w części wprowadzającej do inżynierii sieci kampusowych.

  • Podsumowanie wiedzy: zachęcam do ponownego przeanalizowania omówionych modeli architektonicznych i definicji normatywnych.
  • Dokumentacja źródłowa: normy ISO/IEC 11801, standardy IEEE 802.3 oraz dokumenty RFC są dostępne poprzez łącza na slajdzie literatury.
  • Przygotowanie do części 2: zaleca się powtórzenie zagadnień dotyczących kategorii okablowania miedzianego i parametrów transmisyjnych światłowodów.
Dewiza inżyniera sieciowego: Solidna wiedza o standardach fizycznych i modelach hierarchicznych to jedyna gwarancja zaprojektowania bezpiecznej, skalowalnej i niezawodnej sieci kampusowej.
Kultura inżynierska w teleinformatyce: Zbiór zasad zawodowych nakazujący projektowanie i wdrażanie systemów sieciowych na podstawie obowiązujących norm międzynarodowych, rzetelną dokumentację powykonawczą oraz dbałość o bezpieczeństwo i wieloletnią skalowalność rozwiązań.
Dziękuję za uwagę

Zakończenie pierwszej części kursu stanowi zamknięcie etapu koncepcyjnego. Zrozumienie relacji pomiędzy warstwami hierarchicznymi oraz uwarunkowań konwergencji usług pozwala na przejście do szczegółowych zagadnień wykonawczych i konfiguracyjnych w kolejnych częściach.

Prezentacja oraz odnośniki do norm i dokumentów RFC są dostępne w zasobach kursu. Zaleca się powtórzenie zagadnień przed kolejnymi zajęciami, ze szczególnym uwzględnieniem różnic pomiędzy modelami Collapsed Core a pełnym trójwarstwowym.

Skróty użyte w tym slajdzie:
CAN – Campus Area Network – sieć kampusowa łącząca budynki instytucji na wspólnym obszarze.
IEEE – Institute of Electrical and Electronics Engineers – wiodące stowarzyszenie inżynierskie tworzące standardy sieciowe.
ISO – International Organization for Standardization – Międzynarodowa Organizacja Normalizacyjna.
IETF – Internet Engineering Task Force – organizacja rozwijająca protokoły Internetu.

Podgląd