Te zadania musisz wykonać w realnym środowisku sprzętowym albo skorzystać z wirtualizacji (VirtualBox, GNS3, EVE-NG itp)
Objętość sprawozdania ok. 15-20 stron A4 (Times New Roman 12 pkt, odstęp 1,5 wiersza, marginesy 2,5 cm), strona tytułowa (autor, temat, cel, zakres), szczegółowy opis zagadnienia teoretycznego, dokumentacja techniczna: schematy logiczne i fizyczne, ilustracje (fotografie infrastruktury w przypadku realnego sprzętu, zrzuty ekranu w przypadku symulatorów czy VM), tabele adresacji i zestawienia urządzeń, dokładny opis i uzasadnienie konfiguracji każdego z urządzeń, rozdział poświęcony napotkanym problemom i sposobom ich rozwiązania, spis treści, spis tabel i ilustracji, bibliografia techniczna.
Jeśli dołączasz fotografie czy konfiguracje realnego sprzętu, środowiska pamiętaj o RODO - usuń dane identyfikacyjne oraz podobne.
Wysyłaj w postaci opisu w PDF plus ewentualne załączniki (np. konfiguracje, listingi), całość możesz spakować do ZIP.
Spis treści zadań
- Redundantny Rdzeń Sieci z EtherChannel i MSTP
- Hierarchiczny Routing Multi-area OSPF z Sumaryzacją
- Zabezpieczanie Warstwy Dostępu: 802.1X i Port Security
- Zaawansowane Adresowanie VLSM i Usługi DHCP Relay
- Restrykcyjna Kontrola Ruchu Inter-VLAN za pomocą rozszerzonych ACL
- Redundancja Bramy Domyślnej FHRP z Monitorowaniem Łączy
- System Monitorowania SNMPv3 i Centralizacja Logów
- Implementacja Środowiska Dual-Stack IPv4/IPv6
- Zarządzanie Brzegiem Sieci: Redystrybucja i Routing Statyczny
- Zintegrowany Projekt Skalowalnej Sieci Kampusu Akademickiego
W2 Model Hierarchiczny, W4 Wysoka Dostępność, Redundancja, MSTP, LACP.
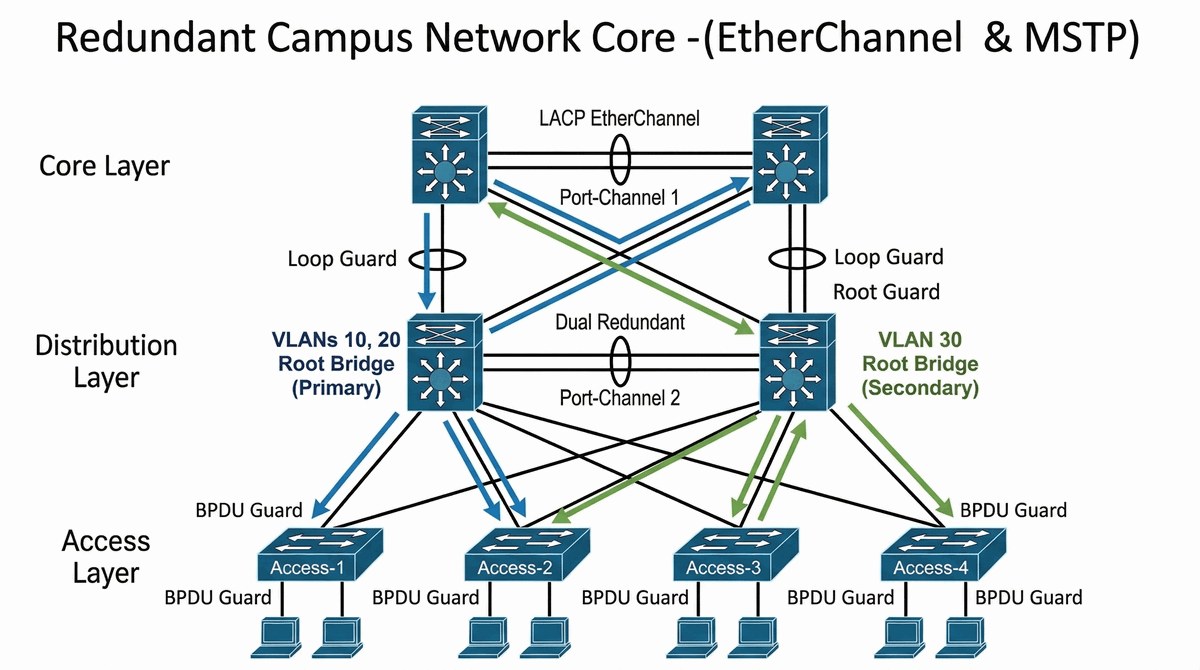
Celem projektu jest zaprojektowanie i wdrożenie wysokodostępnego rdzenia oraz warstwy dystrybucyjnej sieci kampusowej z pełną eliminacją pojedynczych punktów awarii. Zakres obejmuje implementację agregacji łączy przy użyciu protokołu LACP w celu zwiększenia przepustowości i niezawodności połączeń między przełącznikami, konfigurację protokołu MSTP do równoważenia obciążenia między różnymi grupami VLAN oraz wdrożenie mechanizmów ochrony przed pętlami sieciowymi.
Zaprojektowanie i wdrożenie wysokodostępnego rdzenia oraz warstwy dystrybucyjnej sieci kampusowej. Należy wyeliminować pojedyncze punkty awarii (SPOF) poprzez dublowanie połączeń i urządzeń, jednocześnie optymalizując wykorzystanie dostępnego pasma. Sieć powinna obsługiwać minimum 8 różnych VLAN-ów z wydzieloną segmentacją ruchu głosowego, danych i zarządzania. Projekt wymaga szczegółowej analizy przepływu ruchu między budynkami oraz doboru odpowiednich urządzeń zapewniających line-rate na portach agregacyjnych. Należy uwzględnić przyszłą rozbudowę sieci o kolejne budynki dydaktyczne. Kluczowe jest odpowiednie skonfigurowanie protokołu STP w celu uniknięcia pętli broadcast storm oraz zapewnienie optymalnych ścieżek dla ruchu między VLANami. Wymagane jest zastosowanie agregacji łączy dla zwiększenia przepustowości i redundancji, a także odpowiednie rozmieszczenie root bridge dla poszczególnych instancji MSTP.
- Implementacja agregacji łączy (EtherChannel) przy użyciu protokołu LACP (minimum 2x1Gbps na łącze).
- Konfiguracja protokołu MSTP (Multiple Spanning Tree) w celu równoważenia obciążenia (Load Balancing) dla różnych grup VLAN.
- Zapewnienie ochrony przed pętlami (Loop Guard, Root Guard, BPDU Guard na portach dostępowych).
- Uzasadnienie doboru urządzeń pod kątem wydajności magistrali przełączającej.
Firma zgłasza przestoje podczas awarii pojedynczego przełącznika w warstwie dystrybucji. Należy przebudować sieć tak, aby przełączenie na zapasowy węzeł było niezauważalne dla użytkowników końcowych.
- Zaplanuj topologię sieci z pełną redundancją - każdy przełącznik warstwy dystrybucji musi mieć co najmniej dwa fizyczne połączenia do rdzenia, aby wyeliminować pojedyncze punkty awarii (SPOF).
- Skonfiguruj EtherChannel (LACP) między parami przełączników używając
channel-group X mode activena obu końcach - tryb active zapewnia negocjację LACP i jest zalecany w środowisku produkcyjnym. - Upewnij się, że wszystkie interfejsy członkowskie EtherChannel mają identyczne ustawienia: ten sam tryb (trunk/access), tę samą prędkość i tryb duplex, przed włączeniem do grupy kanałowej.
- Skonfiguruj Port-Channel jako interfejs logiczny dopiero po dodaniu fizycznych portów do grupy - nie konfiguruj VLANów bezpośrednio na portach członkowskich.
- Włącz MSTP globalnie komendą
spanning-tree mode mst, a następnie przejdź do trybu konfiguracyjnego komendąspanning-tree mst configuration. - Zdefiniuj nazwę regionu MST poleceniem
name NAZWA(ta sama na wszystkich przełącznikach w regionie) i ustaw identyczny numer rewizji poleceniemrevision NUMER. - Przypisz VLANy do instancji MST poleceniem
instance NUMER vlan VLAN-ID-LISTA- dla równoważenia obciążenia przypisz różne zakresy VLAN do różnych instancji (np. VLAN 1-100 do MSTI 1, VLAN 101-200 do MSTI 2). - Skonfiguruj priorytet mostu (bridge priority) dla każdej instancji osobno - niższy priorytet = większe szanse na bycie root bridge. Użyj
spanning-tree mst NUMER root primary/secondary. - Włącz ochronę Root Guard na portach łączących z przełącznikami niższego poziomu komendą
spanning-tree guard rootna interfejsie, aby zapobiec atakom na topologię STP. - Włącz BPDU Guard na portach dostępowych komendą
spanning-tree portfastispanning-tree bpduguard enable- zablokuje nieautoryzowane przełączniki przed dołączeniem do sieci. - Skonfiguruj Loop Guard komendą
spanning-tree loopguard defaultglobalnie lubspanning-tree guard loopna konkretnym porcie, aby wykryć utracę BPDU i zablokować port w przypadku pętli jednokierunkowej. - Zweryfikuj konfigurację poleceniami:
show etherchannel summary(status EtherChannel),show spanning-tree mst(topologia MST),show spanning-tree mst interface(szczegóły portów).
W7 Podstawy Routingu, W8 OSPF Podstawy, W9 OSPF Wieloobszarowy.
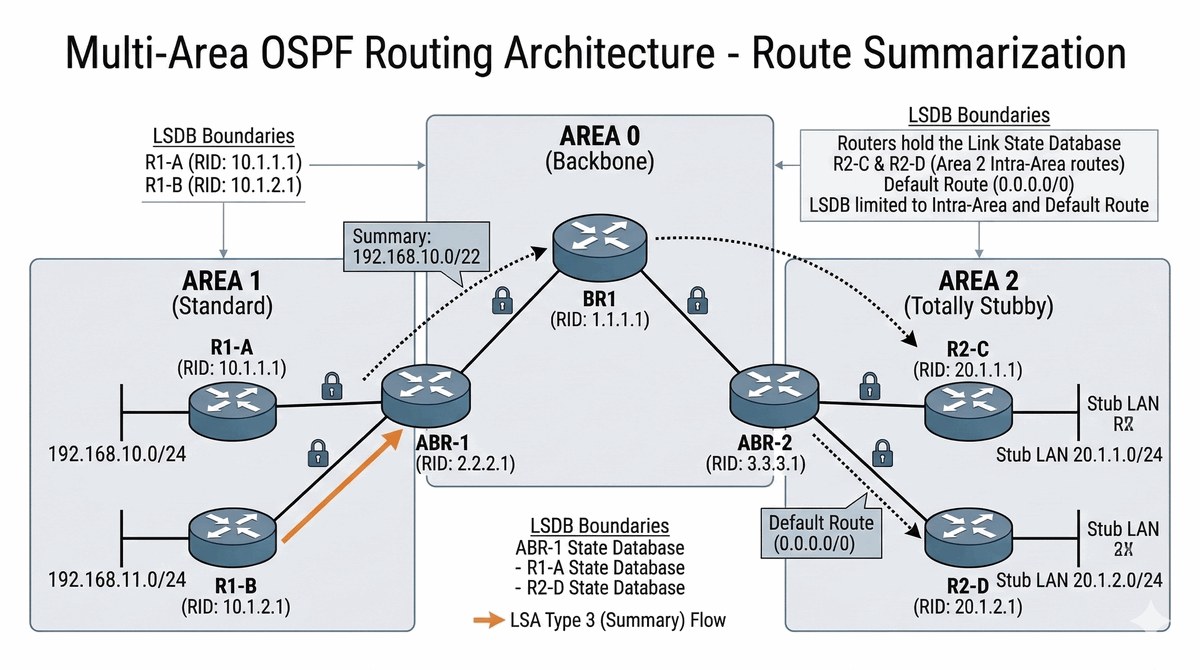
Celem projektu jest zbudowanie skalowalnej infrastruktury routingu dynamicznego dla rozproszonego kampusu z optymalizacją bazy danych LSDB i stabilizacją procesu routingu. Zakres obejmuje konfigurację wielobszarowego protokołu OSPF z podziałem na obszary (Backbone, Standard, Totally Stubby), implementację sumaryzacji tras na ruterach ABR oraz uwierzytelnianie wymiany informacji routingowych między urządzeniami.
Budowa skalowalnej infrastruktury routingu dynamicznego dla rozproszonego kampusu. Projekt musi uwzględniać podział na obszary w celu optymalizacji bazy danych LSDB oraz stabilizacji procesu routingu. Należy zaprojektować hierarchiczną strukturę obszarów zapewniającą separację ruchu wewnętrznego od tranzytowego oraz minimalizację liczby LSA wymienianych między obszarami. Kluczowe jest właściwe rozmieszczenie ABR i ASBR w topologii oraz zapewnienie ciągłości działania w przypadku awarii pojedynczego routera. Wymagana jest analiza wpływu zmian topologii na czas zbieżności OSPF. Należy odpowiednio skonfigurować stubby area tak, aby routery wewnętrzne otrzymywały trasę domyślną od ABR, a jednocześnie nie były zalewane LSA Type 4 i 5. Wymagane jest właściwe skonfigurowanie sumaryzacji na granicach obszarów, co zmniejszy rozmiar tablicy routingu.
- Konfiguracja co najmniej trzech obszarów: Area 0 (Backbone), Area 1 (Standard) oraz Area 2 (Totally Stubby Area).
- Implementacja sumaryzacji tras na ruterach ABR w celu zmniejszenia tablic routingu w rdzeniu sieci.
- Konfiguracja uwierzytelniania OSPF (MD5/SHA) pomiędzy ruterami.
- Definicja kosztów interfejsów w oparciu o ich realną przepustowość (Reference Bandwidth).
- Zaplanuj podział sieci na obszary OSPF - Area 0 (Backbone) musi łączyć wszystkie obszary, pozostałe obszary łączą się do backbone przez ABR-y. Zaprojektuj ciągły przestrzeń adresową dla ułatwienia sumaryzacji.
- Skonfiguruj proces OSPF poleceniem
router ospf PROCES-IDi przypisz unikalny router-id (np. adres IP interfejsu loopback). - Włącz OSPF na interfejsach komendą
ip ospf NUMER area IDw trybie konfiguracyjnym interfejsu dla każdego segmentu sieci. - Na ABR skonfiguruj Area 1 jako Standard Stub komendą
area 1 stub- wymaga to na wszystkich routerach w obszarze. Stub blokuje LSA Type 4 i 5. - Na ABR skonfiguruj Area 2 jako Totally Stubby komendą
area 2 stub no-summary- tylko na ABR, nie na routerach wewnętrznych obszaru. Blokuje LSA Type 3, 4 i 5. - Skonfiguruj sumaryzację tras na ABR komendą
area AREA-ID range ADRES MASKAw trybie konfiguracyjnym OSPF - agreguje wszystkie trasy z obszaru w pojedynczy LSA Type 3. - Włącz uwierzytelnianie OSPF komendą
area ID authentication message-digest(dla MD5) na wszystkich interfejsach w obszarze - wymaga identycznego klucza na wszystkich routerach. - Skonfiguruj koszty interfejsów w oparciu o przepustowość łączy - użyj
ip ospf cost WARTOSClub zmień Reference Bandwidth komendąauto-cost reference-bandwidth Mbps. - Zweryfikuj LSDB poleceniem
show ip ospf databaseaby sprawdzić typy LSA w każdym obszarze. W Fully Stubby Area nie będzie LSA Type 3, 4, 5. - Sprawdź tablice routingu komendą
show ip route ospf- w Totally Stubby obszarach będzie tylko trasa domyślna do ABR plus trasy wewnątrzobszarowe. - Przetestuj konwergencję po awarii łącza - użyj
clear ip ospf processi mierz czas zbieżności poleceniemshow ip ospf neighbor. - Do dokumentacji dołącz zrzuty ekranowe: tablic routingu z każdego routera, wyniki
show ip ospf databasedla każdego obszaru, wyniki testów łączności po symulowanej awarii.
Wymagana szczegółowa analiza zawartości tablic routingu oraz bazy danych LSDB na każdym z ruterów funkcyjnych (Internal, ABR).
W10 Bezpieczeństwo Sieci, Port Security, 802.1X, RADIUS.
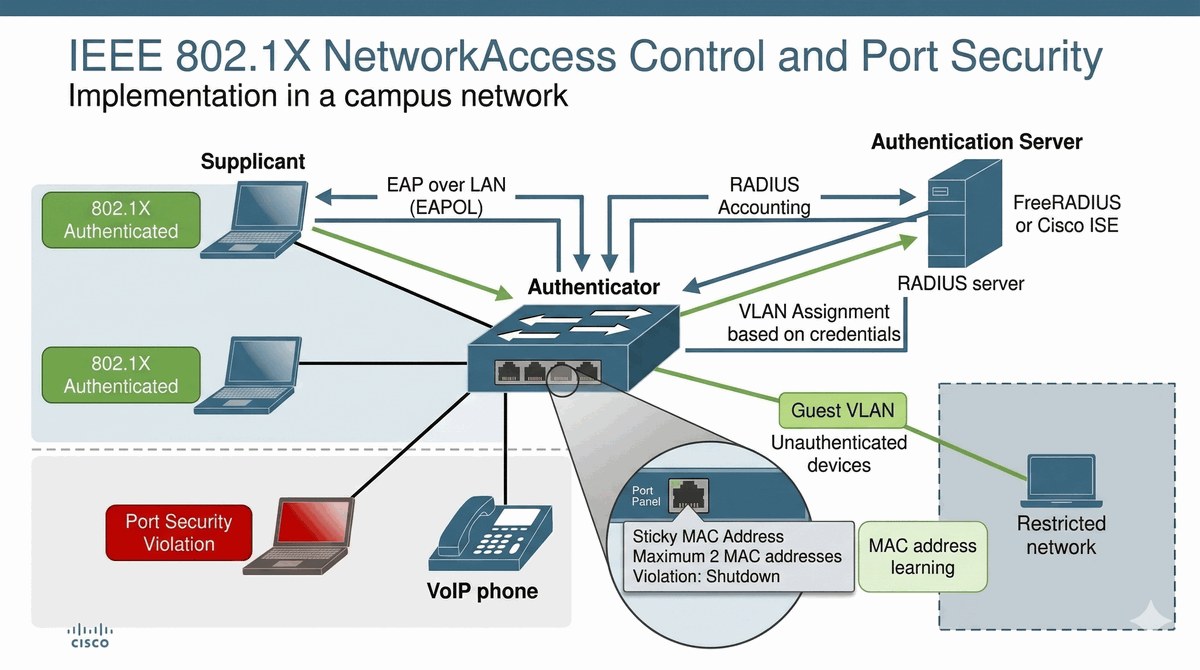
Celem projektu jest wdrożenie kompleksowego systemu kontroli dostępu do sieci w budynkach biurowych kampusu zapewniającego, że tylko autoryzowane urządzenia i użytkownicy mogą przesyłać dane. Zakres obejmuje implementację uwierzytelniania IEEE 802.1X z wykorzystaniem serwera RADIUS, konfigurację Port Security na przełącznikach warstwy dostępowej oraz obsługę sieci gościnnej dla urządzeń nieprzechodzących uwierzytelnienia.
Wdrożenie kompleksowego systemu kontroli dostępu do sieci w budynkach biurowych kampusu. Celem jest zapewnienie, że tylko autoryzowane urządzenia i użytkownicy mogą przesyłać dane. System musi obsługiwać różne typy urządzeń końcowych - komputery stacjonarne, laptopy, urządzenia IoT oraz drukarki sieciowe. Wymagana jest segmentacja użytkowników uwierzytelnianych kartą studencką lub poświadczeniami z domeny. Należy zapewnić izolację ruchu między działami oraz ochronę przed nieautoryzowanym podłączeniem do gniazd sieciowych. Kluczowe jest skonfigurowanie odpowiednich akcji naruszenia - port powinien być blokowany lub ograniczany po wykryciu nieautoryzowanego urządzenia. Wymagane jest tak, aby skonfigurowanie re-autentykacji co określony czas w celu zapewnienia ciągłego bezpieczeństwa. Należy zapewnić obsługę urządzeń starszego typu które nie wspierają 802.1X poprzez odpowiednio skonfigurowany Guest VLAN.
- Implementacja IEEE 802.1X z wykorzystaniem serwera uwierzytelniającego (np. FreeRADIUS lub Cisco ISE).
- Konfiguracja mechanizmu Port Security na przełącznikach (Sticky MAC, Maximum Limit 1-2).
- Implementacja Guest VLAN dla urządzeń, które nie przeszły uwierzytelnienia.
- Definicja akcji naruszenia bezpieczeństwa (Violation Shutdown/Restrict).
- Zainstaluj i skonfiguruj serwer RADIUS (np. FreeRADIUS lub Cisco ISE) - wymaga skonfigurowanego klienta (urządzenia Cisco) z wspólnym secretem oraz użytkowników w bazie danych.
- Włącz AAA globalnie komendą
aaa new-modelna każdym urządzeniu Cisco. - Skonfiguruj serwer RADIUS poleceniem
radius-server host ADRES key SEKRETna każdym przełączniku/ruterze. - Zdefiniuj metodę uwierzytelniania 802.1X komendą
aaa authentication dot1x default group radius. - Włącz kontrolę systemu dot1x komendą
dot1x system-auth-controlglobalnie na urządzeniu. - Skonfiguruj interfejsy dostępowe jako porty uwierzytelniające komendami:
switchport mode access,authentication port-control auto,dot1x pae authenticator. - Skonfiguruj Port Security dla dodatkowej ochrony:
switchport port-security,switchport port-security maximum 2,switchport port-security violation restrict. - Włącz tryb Sticky MAC komendą
switchport port-security stickyaby zapamiętać dozwolone adresy MAC - przydatne w środowisku z known workstations. - Skonfiguruj Guest VLAN dla urządzeń nieprzechodzących 802.1X:
dot1x guest-vlan VLAN-IDna interfejsie - nieautoryzowani użytkownicy trafiają do izolowanego VLAN. - Zdefiniuj akcje naruszenia bezpieczeństwa:
dot1x violation-mode restrictivelubshutdown- restrictive przekazuje pakiety z naruszeniem, shutdown blokuje port. - Skonfiguruj re-autentykację komendą
dot1x timeout reauth-period SEKUNDY(domyślnie 3600) i włącz autoauthentication periodicdla regularnych kontroli. - Testuj: podłącz nieautoryzowane urządzenie - powinno zostać przeniesione do Guest VLAN. Podłącz autoryzowanego użytkownika - powinien mieć dostęp do sieci zgodnej z poświadczeniami.
- Zweryfikuj:
show dot1x,show dot1x interface,show authentication sessions- logi z serwera RADIUS powinny pokazywać próby uwierzytelnienia.
Dokumentacja musi zawierać logi z prób nieautoryzowanego dostępu oraz potwierdzenie poprawnego przypisania VLAN na podstawie poświadczeń użytkownika.
W6 Adresowanie IP, VLSM, DHCP, Helper-address.
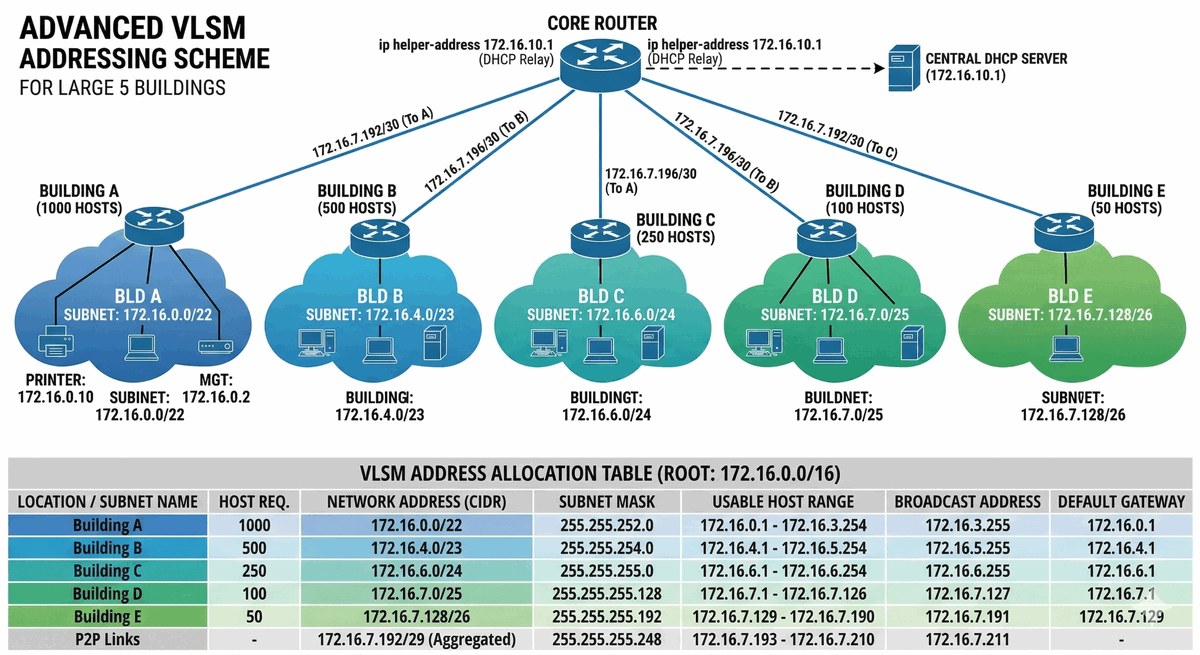
Celem projektu jest opracowanie efekywnego schematu adresacji IP dla pięciobudynkowego kampusu o zróżnicowanej liczbie hostów z maksymalną optymalizacją wykorzystania przestrzeni adresowej. Zakres obejmuje zastosowanie techniki VLSM do podziału sieci prywatnej na podsieci o odpowiednich wielkościach, wdrożenie centralnego serwera DHCP z mechanizmem Relay oraz skonfigurowanie statycznych rezerwacji adresów dla urządzeń sieciowych.
Zaprojektowanie schematu adresacji dla kampusu składającego się z 5 budynków, z których każdy posiada inną liczbę hostów (od 50 do 1000). Należy maksymalnie zoptymalizować wykorzystanie przestrzeni adresowej. Projekt wymaga podziału przestrzeni adresowej w sposób umożliwiający łatwą sumaryzację tras na routerach ABR oraz zachowanie rezerw na przyszłą rozbudowę. Szczególną uwagę należy poświęcić urządzeniom o stałych adresach IP drukarkom sieciowym panelom sterowania i serwerom, które muszą mieć zarezerwowane adresy poza pulą DHCP. Wymagane jest odpowiednie skonfigurowanie pul DHCP dla każdego budynku z uwzględnieniem adresów bramy domyślnej, serwerów DNS i serwerów WINS. Należy tak zaplanować adresację, aby adresy IP poszczególnych budynków były wciągłe dla ułatwienia monitorowania i rozwiązywania problemów. Kluczowe jest również odpowiednie skonfigurowanie czasu dzierżawy (lease time) adresów DHCP w zależności od charakteru użytkowania każdego budynku.
- Opracowanie planu adresacji przy użyciu techniki VLSM dla sieci prywatnych (RFC 1918).
- Wdrożenie centralnego serwera DHCP oraz konfiguracja mechanizmu DHCP Relay (Helper Address) na ruterach warstwy dystrybucyjnej.
- Zapewnienie wykluczeń adresów (Exclusions) dla urządzeń sieciowych i serwerów.
- Konfiguracja statycznych rezerwacji adresów dla drukarek sieciowych i paneli sterowania.
- Określ wymagania dla każdego budynku: liczba hostów, urządzenia specjalne (serwery, drukarki, panele sterowania), planowany wzrost. Przykład: Budynek A = 1000, B = 500, C = 200, D = 100, E = 50 hostów.
- Wybierz bazową sieć prywatną z RFC 1918 - dla dużego campusu zalecana np. 10.0.0.0/8 - podziel na /22, /23, /24, /25, /26, /27 zgodnie z potrzebami.
- Oblicz największy wymagany blok podsieci - dla 1000 hostów potrzebujesz /22 (1022 adresy użytkowe). Zawsze dodaj 10% rezerwy na przyszły wzrost.
- Zastosuj VLSM - zacznij od największych podsieci (Budynek A: /22 = 10.0.0.0/22), potem mniejsze (/23 = 10.0.4.0/23, /24, /25, /26). Zachowaj ciągłość adresów dla ułatwienia sumaryzacji.
- Skonfiguruj serwer DHCP (Windows Server, Linux ISC DHCP, lub Cisco IOS) - utwórz zakresy (scope) dla każdego budynku z odpowiednią maską i bramą domyślną.
- Zdefiniuj Wykluczenia (Exclusions) dla urządzeń o stałych adresach: serwery, drukarki sieciowe, panele sterowania - wyklucz je z zakresu DHCP, aby nie zostały przypisane innym urządzeniom.
- Skonfiguruj rezerwacje stałych adresów (IP Reservations) - użyj identyfikatora klienta (MAC) lub DUID dla IPv6, aby przypisać stałe adresy do konkretnych urządzeń.
- Na routerach warstwy dystrybucji skonfiguruj DHCP Relay (IP Helper) na każdym interfejsu VLAN komendą:
ip helper-address ADRES-SERWERA-DHCP- przekierowuje broadcast DHCP do centralnego serwera. - Skonfiguruj opcje DHCP: domyślna brama (option 3), serwer DNS (option 6), nazwa domeny (option 15), serwer WINS (option 44) dla pełnej konfiguracji klientów.
- Utwórz tabelę adresacji: sieć/maska, zakres użytkowy (pierwszy IP - ostatni IP), adres rozgłoszeniowy, brama domyślna dla każdego VLANu.
- Zweryfikuj przydział adresów:
show ip dhcp bindingna serwerze Cisco, lub logi DHCP na Windows/Linux - sprawdź czy adresy są przydzielane zgodnie z oczekiwaniami. - Przetestuj: odłącz klienta od sieci, sprawdź czy otrzymuje adres z właściwego zakresu; podłącz urządzenie z wykluczonym adresem - powinno mieć stały adres IP.
Wymagana kompletna tabela adresacji uwzględniająca: adres sieci, maskę, zakres użytkowy, adres rozgłoszeniowy oraz bramę domyślną dla każdej podsieci.
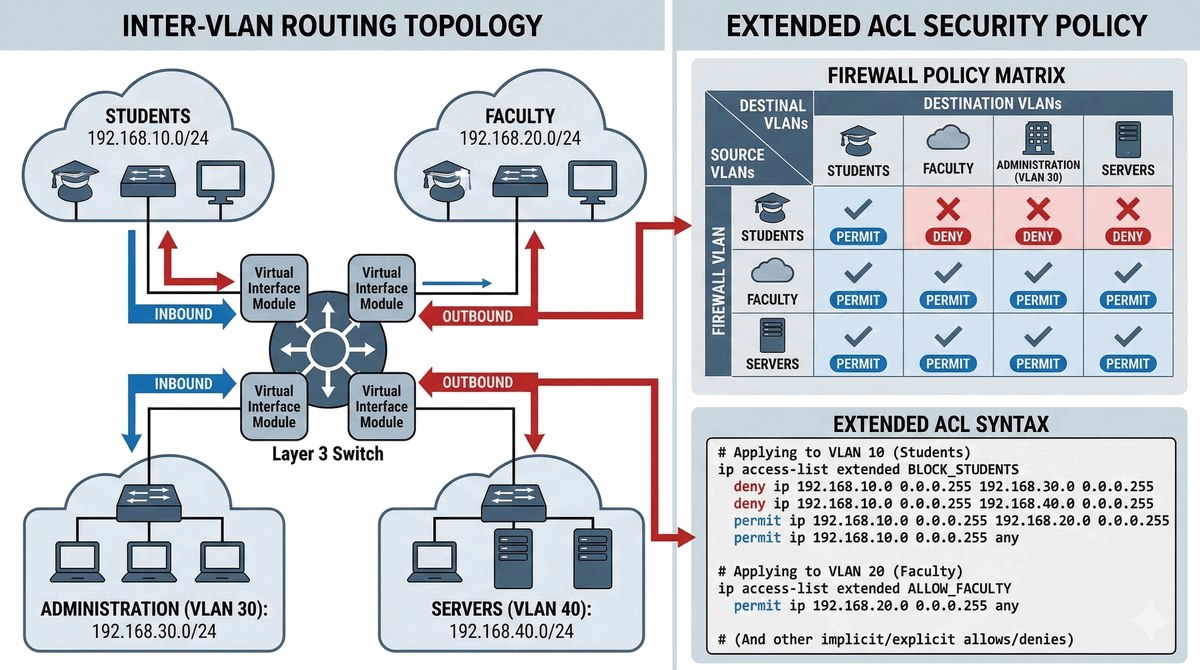
W5 VLANs, W10 Filtrowanie ruchu, Extended ACLs.
Celem projektu jest stworzenie polityki bezpieczeństwa izolującej segmenty sieci o różnym przeznaczeniu z ściśle kontrolowanym routingiem między VLANami. Zakres obejmuje implementację routingu między VLANami na przełączniku L3 lub ruterze, zastosowanie rozszerzonych list ACL do filtrowania niepożądanego ruchu między segmentami oraz skonfigurowanie zezwoleń dla konkretnych usług zgodnie z polityką bezpieczeństwa.
Stworzenie polityki bezpieczeństwa izolującej segmenty sieci o różnym przeznaczeniu (Studenci, Wykładowcy, Administracja, Serwery). Routing między VLANami musi być ściśle kontrolowany. Wymagana jest szczegółowa analiza przepływu ruchu między segmentami oraz zdefiniowanie jasnych zasad kommunikacji. Polityka musi uwzględniać logowanie prób nieautoryzowanego dostępu oraz alertowanie administratorów w czasie rzeczywistym. Należy zadbać o to, aby reguły ACL nie blokowały niezbędnych usług (DNS, NTP, aktualizacje Windows). Kluczowe jest odpowiednie umieszczenie ACL na właściwych interfejsach - filtrowanie powinno odbywać się jak najbliżej źródła ruchu. Wymagane jest przetestowanie każdej reguły ACL oraz udokumentowanie wszystkich wyjątków i uzasadnień biznesowych. Należy zapewnić że reguły ACL są tworzone w kolejności od najbardziej specyficznych do najbardziej ogólnych.
- Implementacja Inter-VLAN Routing na przełączniku L3 (SVI) lub ruterze (Router-on-a-Stick).
- Zastosowanie rozszerzonych list ACL (Extended Access Control Lists) blokujących niepożądany ruch (np. zakaz dostępu studentów do sieci zarządzającej).
- Konfiguracja zezwoleń dla konkretnych usług (np. tylko HTTP/HTTPS do serwerów aplikacji).
- Zastosowanie ACL na właściwych interfejsach i w odpowiednich kierunkach (Inbound/Outbound).
- Zdefiniuj politykę bezpieczeństwa na papierze - określ kto może komunikować się z kim i jakimi protokołami. Przykład: Studenci mogą tylko do Internetu, Wykładowcy mogą do sieci szkoleniowej, Administracja ma pełny dostęp do serwerów.
- Utwórz osobne VLANy dla każdej grupy: Studenci (VLAN 10), Wykładowcy (VLAN 20), Administracja (VLAN 30), Serwery (VLAN 100), Zarządzanie (VLAN 5).
- Skonfiguruj Inter-VLAN Routing włączając routing IP na przełączniku L3 lub używając routera "Router-on-a-Stick" z subinterfejsami na porcie trunk.
- Utwórz rozszerzoną ACL komendą
ip access-list extended NAZWA- sekwencyjna lista reguł permit/deny zaczyna się od góry. - Dodaj reguły filtrujące w kolejności od najbardziej specyficznych do najbardziej ogólnych - ACL ma niejawne "deny any any" na końcu.
- Przykład bloku studentów do sieci zarządzającej:
deny ip 10.0.10.0 0.0.0.255 10.0.5.0 0.0.0.255(gdzie VLAN 5 to zarządzanie). - Zezwól tylko na HTTP/HTTPS do serwerów aplikacji:
permit tcp any host ADRES-SERWERA eq 80ipermit tcp any host ADRES-SERWERA eq 443. - Zastosuj ACL na właściwym interfejsie i w odpowiednim kierunku - dla filtrowania ruchu przychodzącego do VLAN użyj
ip access-group NAZWA inna SVI. - Użyj komentarzy w ACL dla dokumentacji:
NAZWA remark Block students from management network- pomaga zrozumieć cel każdej reguły. - Zastosuj zasadę najmniejszego przywileju - domyślnie wszystko blokuj, potem jawnie zezwalaj na potrzebne usługi.
- Przetestuj każdą regułę - ping z sieci studenckiej do zarządzania powinien być zablokowany; ping do serwera WWW powinien przejść.
- Zweryfikuj:
show ip access-listspokazuje liczniki dopasowań każdej reguły;show ip interfacepokazuje applied ACL. - Po zakończeniu testów wyłącz logowanie blokowanych pakietów komendą
deny ip any any log- tylko do diagnostyki, nie na produkcji.
Każda reguła w liście ACL musi posiadać komentarz wyjaśniający jej cel biznesowy i techniczny.
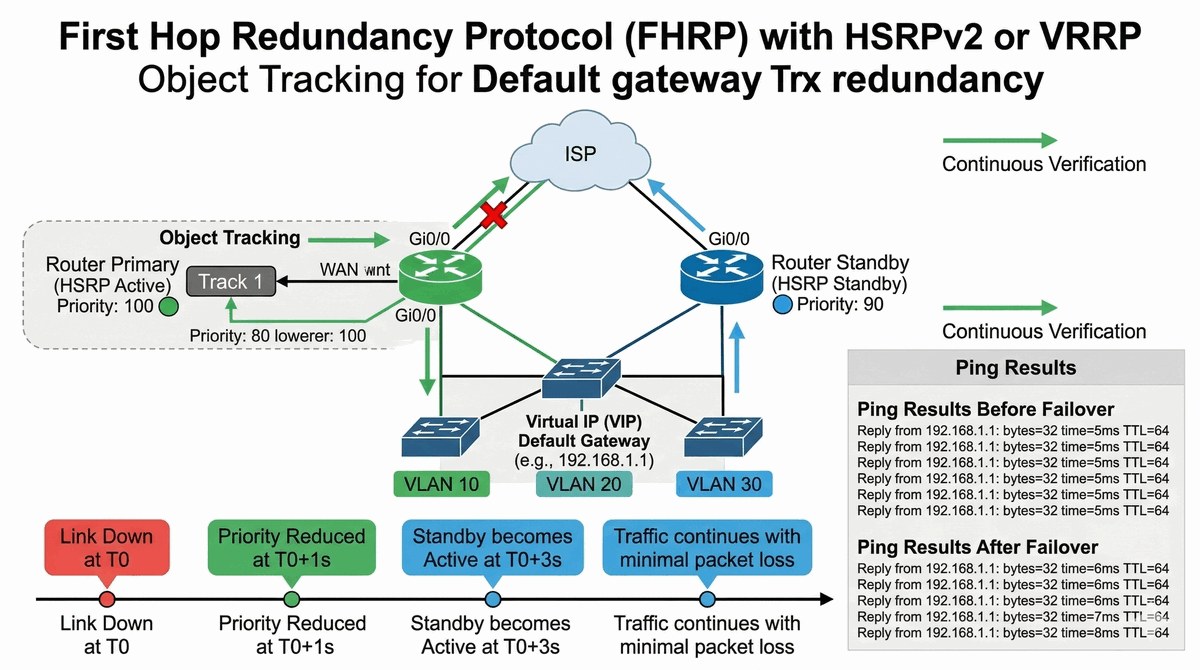
W4 Wysoka Dostępność, FHRP, HSRP, Wykład 7 Routing.
Celem projektu jest zapewnienie wysokiej niezawodności wyjścia z sieci lokalnej do Internetu poprzez wdrożenie dwóch ruterów brzegowych pracujących w trybie wysokiej dostępności. Zakres obejmuje implementację protokołu HSRP lub VRRP na ruterach brzegowych, konfigurację mechanizmu Object Tracking do dynamicznej zmiany priorytetu w zależności od stanu łącza WAN oraz synchronizację stanów urządzeń w celu uniknięcia problemów z routingiem asymetrycznym.
Zapewnienie niezawodności wyjścia z sieci lokalnej do Internetu (ISP) przy użyciu dwóch ruterów brzegowych pracujących w trybie wysokiej dostępności. Sieć musi automatycznie przełączać się na zapasowe łącze WAN w przypadku awarii głównego łącza bez widocznej przerwy dla użytkowników. Należy zapewnić monitorowanie kondycji obu łączy WAN oraz skonfigurować odpowiednie metryki routingu dla optymalnego wykorzystania obu połączeń. Wymagane jest przeprowadzenie testów obciążeniowych i symulacji awarii. Kluczowe jest odpowiednie skonfigurowanie Object Tracking tak, aby priorytet HSRP/VRRP był dynamicznie obniżany gdy łącze WAN przestanie działać, ale jednocześnie było przywracany gdy łącze wróci do działania. Wymagane jest skonfigurowanie authentication dla HSRP/VRRP w celu uniknięcia ataków man-in-the-middle. Należy tak skonfigurować czas Hello i Hold Timer aby zapewnić szybką detekcję awarii bez generowania fałszywych przełączeń.
- Implementacja protokołu HSRPv2 lub VRRP (Virtual Router Redundancy Protocol).
- Konfiguracja mechanizmu Object Tracking – brama główna powinna obniżać swój priorytet w przypadku utraty łączności z dostawcą ISP.
- Synchronizacja stanów pomiędzy urządzeniami w celu uniknięcia problemów z routingiem asymetrycznym.
- Konfiguracja Load Sharingu dla różnych grup VLAN (Active/Standby na przemian).
- Podłącz dwa rutery brzegowe do operatorów ISP (lub dwóch różnych interfejsów tego samego ISP) - zapewnij fizyczną redundancję WAN.
- Skonfiguruj HSRPv2 komendą
standby version 2lub VRRP komendąvrrp version 3- VRRP jest standardem IEEE, HSRP jest Cisco-proprietary. - Skonfiguruj wirtualny adres IP wspólny dla obu routerów na tym samym substracie co interfejsy LAN:
standby GRUP number ip ADRES(HSRP) lubvrrp GRUP ip ADRES(VRRP). - Przypisz priorytety: router aktywny ma wyższy priorytet (np. 100 vs 90). Użyj
standby GRUP priority 100(HSRP) lubvrrp GRUP priority 100(VRRP). - Skonfiguruj Object Tracking do monitorowania łącza WAN:
track 1 interface SE0/0 line-protocol- tworzy obiekt śledzący stan linii. - Połącz tracking z HSRP/VRRP:
standby GRUP track 1 decrement 20(HSRP) lubvrrp GRUP track 1 decrement 20(VRRP) - obniża priorytet gdy łącze WAN padnie. - Skonfiguruj preemption (opcjonalne):
standby GRUP preempt- pozwala routerowi przejąć rolę Active gdy wróci łącze. - Skonfiguruj Load Sharing dla różnych VLAN używając różnych grup HSRP/VRRP - np. dla VLAN 10 router R1 jest Active, dla VLAN 20 router R2 jest Active.
- Na interfejsach WAN skonfiguruj statyczne trasy do sieci ISP z różnymi metrykami dla zapewnienia asymetrycznego routingu gdy oba łącza działają.
- Synchronizuj stany używając tego samego klucza authentication:
standby GRUP authentication HASŁO(HSRP/VRRP). - Przetestuj: wyłącz interfejs WAN na routerze Active - nastąpi przełączenie; użyj
pingz hosta w sieci LAN i mierz czas przełączenia (typowo <1s dla HSRP/VRRP). - Dokumentuj czas zbieżności i liczbę utraconych pakietów po awarii łącza WAN - użyj ciągłego pingu z parametrem -t w Windows.
- Zweryfikuj:
show standby brief(HSRP),show vrrp brief(VRRP) pokazują stany grup i priorytety.
Praca musi zawierać testy symulujące awarię łącza WAN oraz prezentować czas zbieżności i liczbę utraconych pakietów (np. wynik komendy ping).
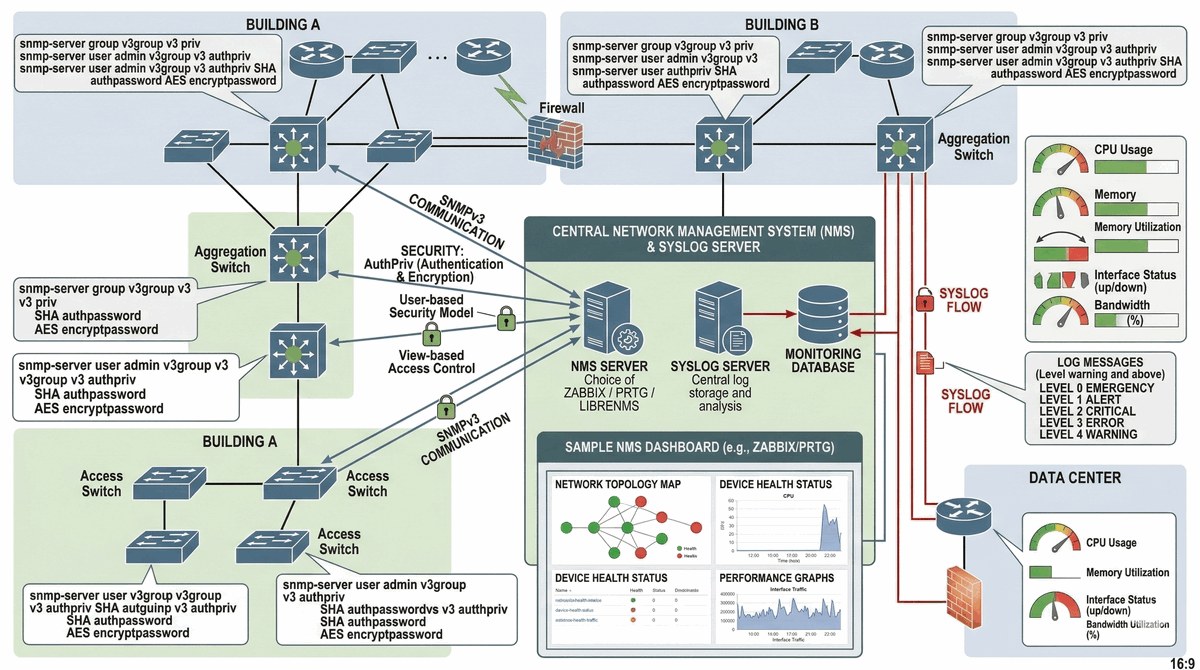
W10 Zarządzanie Siecią, SNMP, Syslog, NMS.
Celem projektu jest zaprojektowanie i uruchomienie systemu nadzoru nad aktywną infrastrukturą sieciową kampusu zapewniającego wgląd w wydajność oraz szybką reakcję na awarie. Zakres obejmuje konfigurację bezpiecznego protokołu SNMPv3 na wszystkich urządzeniach, wdrożenie centralnego serwera Syslog do agregacji logów oraz integrację z systemem monitorowania NMS do wizualizacji parametrów wydajnościowych.
Zaprojektowanie i uruchomienie systemu nadzoru nad aktywną infrastrukturą sieciową kampusu, zapewniającego wgląd w wydajność i szybką reakcję na awarie. System monitorowania musi zapewniać ciągły podgląd do parametrów wszystkich urządzeń sieciowych oraz alertowanie w przypadku przekroczenia progów. Wymagana jest konfiguracja pułapek SNMP dla kluczowych zdarzeń takich jak wyłączenie interfejsu, wysokie CPU czy przegrzanie urządzenia. Należy zapewnić centralizację logów w jednym miejscu oraz ich archiwizację. Kluczowe jest skonfigurowanie odpowiednich progów alertów aby uniknąć fałszywych alarmów, a jednocześnie wykrywać realne problemy. Wymagane jest stworzenie dashboardów wizualizujących aktualny stan sieci oraz historycznych wykresów obciążenia. Należy tak skonfigurować SNMPv3 aby zapewnić szyfrowanie i uwierzytelnianie komunikacji z agentami.
- Konfiguracja bezpiecznego protokołu SNMPv3 (AuthPriv) na wszystkich urządzeniach sieciowych.
- Wdrożenie centralnego serwera Syslog i przekierowanie logów o poziomie krytyczności "Warning" i wyższym.
- Monitorowanie obciążenia procesorów (CPU) i wykorzystania pamięci RAM za pomocą zapytań SNMP.
- Konfiguracja powiadomień (Traps) w przypadku zmiany stanu interfejsów (up/down).
- Zainstaluj serwer Syslog (np. syslog-ng, Rsyslog na Linux lub Kiwi Syslog, SolarWinds) - skonfiguruj nasłuchiwanie na porcie UDP 514.
- Skonfiguruj serwer NMS do monitorowania (np. Zabbix, PRTG, LibreNMS, Cisco Prime) - upewnij się że rozumie SNMPv3 i potrafi odbierać trap-y.
- Włącz SNMPv3 na każdym urządzeniu Cisco: najpierw utwórz view komendą
snmp-server view NAZWA iso included- podstawa dla wszystkich OID. - Utwórz grupę SNMPv3 z uwierzytelnianiem i prywatnością:
snmp-server group GRUPA v3 priv read NAZWA- "priv" oznacza szyfrowanie. - Utwórz użytkownika SNMP:
snmp-server user UZYTKOWNIK GRUPA v3 auth sha HASŁO-AUTH priv aes 128 HASŁO-PRIV- silne uwierzytelnianie (SHA) i szyfrowanie (AES). - Skonfiguruj SNMP Trap-y:
snmp-server enable trapsdla różnych kategorii (snmp, config, entity, interface). Włącz typy: linkUp, linkDown, coldStart, warmStart. - Skonfiguruj źródło logów:
logging source-interface INTERFEJSilogging host ADRES-SERVERA SYSLOG- określa skąd wysyłane są logi. - Ustaw poziom logowania:
logging trap warnings(lub wyższy) - loguje warning, error, critical, alert, emergency do Syslog. - Monitoruj CPU i RAM używając zapytań SNMP: OID .1.3.6.1.4.1.9.2.1 (cpmCPUTotal5min) i .1.3.6.1.4.1.9.2.1 (cpmMemoryUsed) - skonfiguruj w NMS.
- Skonfiguruj Traps dla interfejsów:
snmp-server enable traps linkUp linkDown- powiadomienie gdy interfejs zmieni stan. - Dodaj serwer jako host SNMP:
snmp-server host ADRES trap version 3 priv UZYTKOWNIK- określa odbiorcę trap-ów. - Zintegruj Syslog z NMS - w Zabbix dodaj hosta syslog jako "SMTP trap" receiver, w PRTG skonfiguruj "Syslog Receiver".
- Przetestuj: wyłącz/włącz interfejs - powinieneś otrzymać trap i log; odczytaj CPU używając SNMP walk z NMS.
- Utwórz wykresy wydajności w NMS dla CPU, RAM, interfejsów (wykorzystanie pasma). Dołącz zrzuty ekranowe do dokumentacji.
W dokumentacji należy przedstawić przykładowe logi z serwera Syslog oraz wykresy wydajności wygenerowane przez system NMS (np. Zabbix, PRTG, LibreNMS).
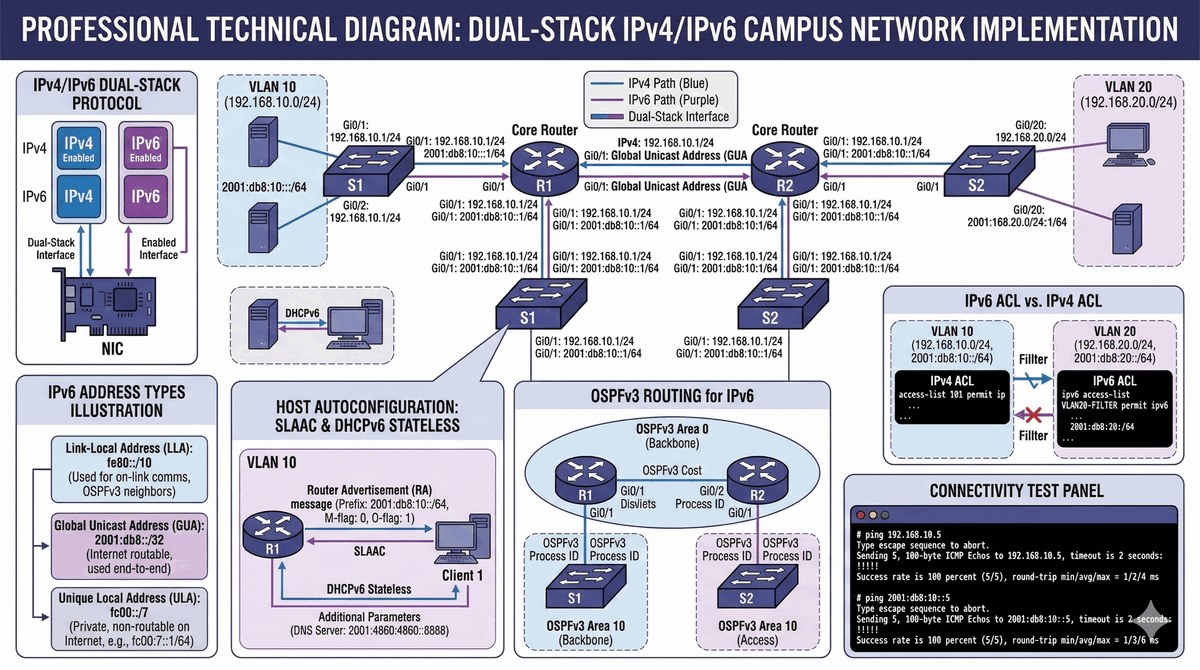
W6 Adresowanie IPv6, GUA, SLAAC, DHCPv6.
Celem projektu jest przystosowanie istniejącej infrastruktury IPv4 do obsługi protokołu IPv6 bez przerywania dostępności usług w sieci kampusowej. Zakres obejmuje planowanie adresacji IPv6 z wykorzystaniem GUA i Link-Local, wdrożenie autokonfiguracji SLAAC oraz DHCPv6 dla stacji końcowych, konfigurację routingu OSPFv3 oraz implementację list ACL dla ruchu IPv6.
Przystosowanie istniejącej infrastruktury IPv4 do obsługi protokołu IPv6 bez przerywania dostępności usług. Projekt obejmuje planowanie adresacji oraz routing. Należy zapewnić współistnienie obu protokołów (dual-stack) na wszystkich urządzeniach sieciowych. Wymagana jest migracja etapowa bez przestoju usług oraz zachowanie dotychczasowej polityki bezpieczeństwa dla ruchu IPv6. Szczególną uwagę należy poświęcić serwerom DNS obsługującym rekordy AAAA. Wymagane jest skonfigurowanie adresacji IPv6 w sposób hierarchiczny umożliwiający sumaryzację. Należy tak zaplanować prefixy IPv6 dla poszczególnych budynków aby zachować ciągłość przestrzeni adresowej. Kluczowe jest skonfigurowanie RDNSS (Recursive DNS Server) w router advertisements aby hosty otrzymywały adres serwera DNS automatycznie. Wymagane jest przetestowanie łączności IPv6 end-to-end między wszystkimi budynkami.
- Adresacja interfejsów przy użyciu Global Unicast Addresses (GUA) oraz Link-Local.
- Wdrożenie autokonfiguracji SLAAC dla stacji końcowych oraz DHCPv6 Stateless dla parametrów dodatkowych (DNS).
- Konfiguracja protokołu routingu OSPFv3 dla IPv6.
- Implementacja reguł filtrowania ruchu IPv6 (IPv6 ACLs) analogicznych do tych w IPv4.
- Włącz routing IPv6 globalnie:
ipv6 unicast-routingna każdym routerze/switchu L3 - konieczne dla przesyłania pakietów IPv6. - Przypisz adresy GUA (Global Unicast Address) do interfejsów:
ipv6 address PREFIX/EUI-64lub bez eui-64 dla adresów statycznych. - Automatycznie generowany jest Link-Local address (fe80::/10) dla każdego interfejsu - nie wymaga konfiguracji, używany do komunikacji lokalnej.
- Skonfiguruj SLAAC na interfejsach routera: na routerze R1 w sieci, domyślnie wysyła RA z prefixem - hosty automatycznie tworzą adres z prefixu i własnego ID (EUI-64 lub losowe).
- Włącz DHCPv6 Stateless dla dodatkowych opcji:
ipv6 nd other-config-flag- informuje hosty by używały DHCPv6 do DNS, nie do adresu. - Lub włącz DHCPv6 Stateful:
ipv6 nd managed-config-flag- wymusza pobieranie adresu z serwera DHCPv6. - Utwórz pulę DHCPv6:
ipv6 dhcp pool NAZWA, dodaj DNS:dns-server ADRES, domenę:domain-name DOMENA. - Przypisz pulę do interfejsu:
ipv6 nd prefix NAZWA- DHCPv6 będzie odpowiadał na żądania z tego interfejsu. - Skonfiguruj OSPFv3: włącz proces
ipv6 router ospf ID, przypisz router-id. Na interfejsie:ipv6 ospf ID area AREA. - Utwórz IPv6 ACL:
ipv6 access-list NAZWAz regułami (analogiczne do IPv4):permit tcp any any eq 80,deny ipv6 any any. - Zastosuj ACL na interfejsie:
ipv6 traffic-filter NAZWA inlubout- filtruje ruch IPv6 na porcie. - Przetestuj łączność end-to-end: ping z hosta w jednym budynku do hosta w innym używając adresu IPv6.
- Zweryfikuj:
show ipv6 interface(adresy),show ipv6 route(tablica routingu),show ipv6 neighbors(tablica sąsiedztwa NDP). - Do dokumentacji dołącz: zrzuty adresów IPv6 na hostach, zrzuty tablicy routingu IPv6, wyniki ping IPv6 między budynkami.
Należy wykazać poprawną łączność typu end-to-end przy użyciu protokołu IPv6 pomiędzy hostami w różnych budynkach.
W7 Routing Statyczny, W9 ASBR, Redystrybucja.
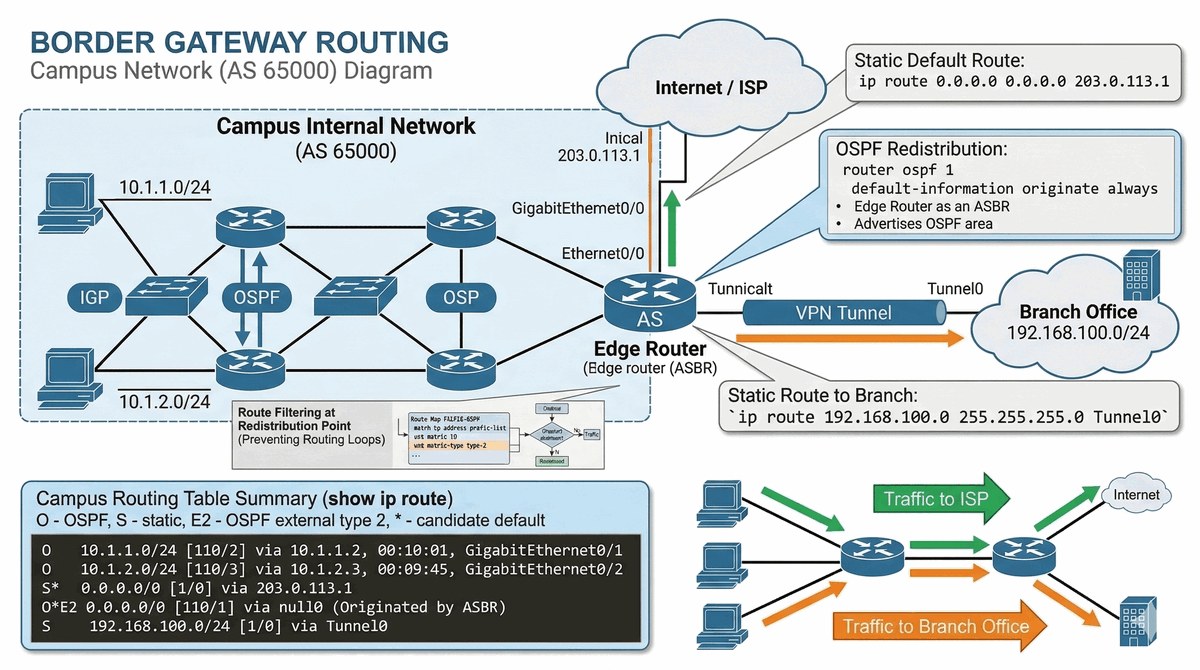
Celem projektu jest integracja wewnętrznej sieci kampusu opartej na OSPF z zewnętrznymi systemami za pomocą routingu statycznego i mechanizmów redystrybucji tras. Zakres obejmuje konfigurację domyślnej trasy statycznej do bramy ISP, redystrybucję trasy domyślnej do domeny OSPF, zapewnienie łączności z filią poprzez tunel VPN oraz filtrowanie tras podczas redystrybucji w celu uniknięcia pętli routingu.
Integracja sieci wewnętrznej kampusu (opartej na OSPF) z zewnętrznymi systemami za pomocą routingu statycznego i mechanizmów redystrybucji tras. Wymagana jest konfiguracja wielu punktów salida WAN do różnych providerów oraz zarządzanie trasami publicznymi. Szczególną uwagę należy poświęcić uniknięciu pętli routingu przy redystrybucji oraz zapewnieniu odpowiednich metryk dla tras redystrybuowanych. Należy zadbać o bezpieczeństwo brzegu sieci poprzez filtrowanie nieautoryzowanych tras. Wymagane jest skonfigurowanie trasy domyślnej do Internetu oraz redystrybucja tej trasy do wewnętrznej domeny OSPF metodą kontrolowaną. Kluczowe jest użycie Route Map dla filtrowania tras podczas redystrybucji - należy jawnie określić które trasy są redystrybuowane a które nie. Wymagane jest skonfigurowanie tunelu VPN do filii oraz zapewnienie łączności przez ten tunel z wykorzystaniem routingu statycznego. Należy unikać asymetrycznego routingu który może powodować problemy z śledzeniem połączeń.
- Konfiguracja domyślnej trasy statycznej (Default Route) do bramy ISP.
- Redystrybucja trasy domyślnej do domeny OSPF (Default Information Originate).
- Zapewnienie łączności z filią firmy poprzez tunel VPN (statyczny routing nad interfejsem tunelowym).
- Filtrowanie tras podczas redystrybucji przy użyciu Route Maps w celu uniknięcia pętli routingu.
- Skonfiguruj domyślną trasę statyczną do ISP:
ip route 0.0.0.0 0.0.0.0 ADRES-BRAMY-ISPna routerze brzegowym. - Redystrybuuj trasę domyślną do OSPF: w trybie router OSPF użyj
default-information originate- wprowadza trasę domyślną do domeny OSPF. - Lub użyj Route Map dla kontrolowanej redystrybucji: utwórz ACL
access-list 1 permit 0.0.0.0, następnie route-maproute-map TO-OSPF permit 10 match ip address 1. - Skonfiguruj tunel VPN do filii jeśli wymagane: utwórz interfejs tunelowy komendą
interface Tunnel NUMER, przypisz adresy IP, skonfiguruj źródło i cel tunelu. - Skonfiguruj routing statyczny dla sieci za tunelem:
ip route ADRES-SIECI-FILII MASKA Tunnel NUMER- ruch do filii idzie przez tunel. - Redystrybuuj trasy statyczne do OSPF (jeśli filia ma być widoczna w campus):
redistribute static subnetsw trybie router OSPF. - Użyj Route Map do filtrowania tras podczas redystrybucji:
redistribute static route-map FILTR-tras- kontroluje które trasy są wprowadzane. - Zdefiniuj Route Map:
route-map FILTR-tras permit 10 match ip address prefix-list SIECI-FILII- filtruje tylko określone prefiksy. - Utwórz Prefix List:
ip prefix-list SIECI-FILII permit ADRES/MASK- dokładne dopasowanie prefiksu do redystrybucji. - Unikaj pętli routingu: upewnij się, że trasy nie są redystrybuowane z powrotem do źródła. Sumaryzacja na ABR może tego wymagać.
- Skonfiguruj metryki dla redystrybuowanych tras:
redistribute static metric 10 metric-type 1- wpływa na wybór ścieżki przez OSPF. - Zweryfikuj:
show ip route(trasa domyślna w tabeli),show ip ospf database external(LSA Type 5),show ip route ospf(trasy OSPF). - Utwórz schemat przepływu tras - pokaż punkty redystrybucji na diagramie sieci i wpływ na tablice routingu wewnętrznych routerów.
Wymagany schemat przepływu tras z oznaczeniem punktów redystrybucji oraz analiza wpływu na tablicę routingu ruterów wewnętrznych.
W1-W10 Synteza całego materiału szkoleniowego.
Celem projektu jest zaprojektowanie od podstaw pełnej architektury sieciowej dla nowoczesnej wielobudynkowej uczelni akademickiej z integracją wszystkich aspektów technik sieciowych. Zakres obejmuje implementację trójwarstwowej struktury hierarchicznej z pełną redundancją, wielobszarowego routingu OSPF z bezpiecznym brzegiem sieci, segmentację użytkowników z restrykcyjnym filtrowaniem ACL oraz wdrożenie usług sieciowych (DHCP, DNS, NTP, SNMP) w formie zintegrowanego systemu.
Złożone zadanie polegające na zaprojektowaniu od podstaw pełnej architektury sieciowej dla nowoczesnej uczelni. Projekt musi łączyć w sobie wszystkie aspekty poruszane na wykładach. Wymagane jest pogłębione studium przypadku uwzględniające specyfikę uczelni - budynki dydaktyczne, biurowe, laboratorium komputerowe, sieć dla gości oraz segment zarządzający. Każda warstwa sieci musi spełniać rygorystyczne wymagania wydajności i niezawodności charakterystyczne dla środowiska akademickiego. Projekt musi obejmować wszystkie warstwy modelu hierarchicznego - Core, Distribution i Access z pełną redundancją. Należy zaprojektować min. 8 VLAN do segmentacji różnych grup użytkowników i usług. Kluczowe jest wdrożenie wszystkich usług sieciowych jako zintegrowanego systemu - DHCP, DNS, NTP i SNMP. Wymagane jest skonfigurowanie bezpieczeństwa na każdej warstwie - od fizycznej po aplikacyjną. Każdy komponent musi być udokumentowany i posiadać uzasadnienie techniczne.
- Zaprojektuj topologię trójwarstwową: Core (przełączniki o wysokiej przepustowości L3), Distribution (przełączniki L3 z funkcjami routingu, ACL), Access (przełączniki L2 z PoE dla urządzeń końcowych).
- Zapewnij pełną redundancję: dwie ścieżki do każdego przełącznika dystrybucji, podwójne łącza do rdzenia, redundantne zasilacze w urządzeniach.
- Zaimplementuj LACP (EtherChannel) dla agregacji łączy między warstwami - min. 2x1Gbps na połączenie, użyj trybu active.
- Skonfiguruj MSTP z wieloma instancjami dla Load Balancingu: podziel VLANy na grupy, różne przełączniki będą root dla różnych instancji.
- Zaimplementuj OSPF Multi-area: Area 0 dla rdzenia, obszary dla każdego budynku, ABR na warstwie dystrybucji. Użyj sumaryzacji na ABR.
- Skonfiguruj bezpieczny brzeg: ACL na interfejsach WAN, filtrowanie ruchu wchodzącego/wychodzącego, ochrona przed atakami (ACL deny specjalne).
- Utwórz min. 8 VLAN: dla różnych grup użytkowników (studenci, wykładowcy, goście, administracja, serwery, zarządzanie, drukarki, IoT).
- Zastosuj ACL dla segmentacji: studenci mają ograniczony dostęp, wykładowcy mają dostęp do materiałów, serwery są izolowane w DMZ, zarządzanie tylko z VLAN zarządzającego.
- Skonfiguruj usługi sieciowe:
- DHCP: centralny serwer z helper-address na każdym VLANie dystrybucji, wykluczenia dla serwerów i urządzeń stałych.
- DNS: serwer DNS dla sieci wewnętrznej, warunkowe forwardery do ISP.
- NTP: synchronizacja czasu z zewnętrznego serwera, źródło dla switchy/rutery.
- SNMPv3: monitoring z NMS, pułapki (traps) dla kluczowych zdarzeń.
- Skonfiguruj HSRP/VRRP na bramach domyślnych: redundancja dla wszystkich VLAN, Object Tracking dla łączy WAN.
- Zaimplementuj 802.1X na portach dostępowych: uwierzytelnianie użytkowników, RADIUS, Guest VLAN.
- Skonfiguruj Syslog i SNMPv3: centralizacja logów, monitoring wydajności (CPU, RAM, interfejsy), alerty.
- Utwórz kompletną dokumentację: schematy logiczne i fizyczne, tabele adresacji, listingi konfiguracji wszystkich urządzeń, wyniki testów.
- Przetestuj wszystkie scenariusze awarii: wyłącz pojedyncze łącze, wyłącz przełącznik, awaria WAN - wszystkie powinny być niezauważalne dla użytkowników.
