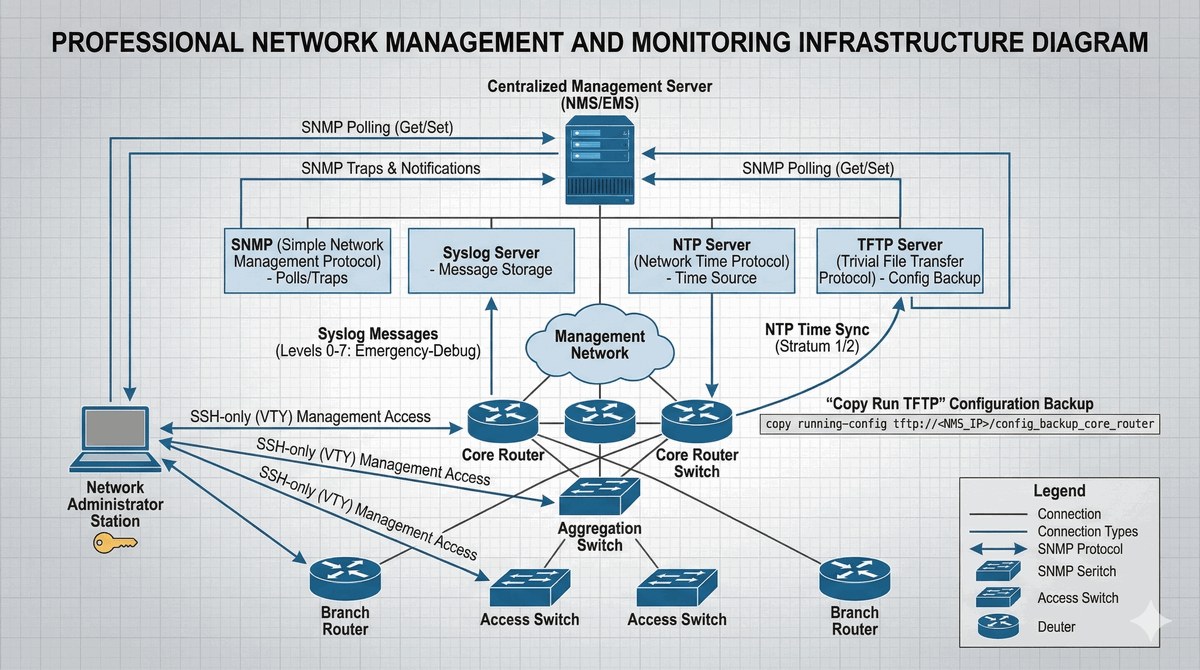
- Dokumentacja (referat): objętość 20-25 stron A4, czcionka Times New Roman 12 pkt, interlinia 1.5.
- Struktura: strona tytułowa, spis treści, cel, zakres, szczegółowy opis zagadnienia, ilustracje (ew. tabele, diagramy itp), spis ilustracji i tabel.
- Technika: kompletny plik projektu `.pkt` z działającą konfiguracją, własne schematy logiczne i fizyczne, tabele adresacji i konfiguracji.
- Analiza: opis i uzasadnienie każdego kroku konfiguracji, analiza napotkanych problemów oraz ich rozwiązania.
- Bibliografia: minimum 7 źródeł technicznych (dokumentacja Cisco, RFC, podręczniki akademickie).
Wyślij w postaci pliku PDF (opracowanie) oraz pliku PKT zawierającego działającą infrastrukturę.
Spis zadań projektowych
- Redundancja szkieletu sieci w warstwie 2 (STP, LACP)
- Hierarchiczna segmentacja VLAN i Routing Między-VLAN
- Zaawansowany schemat adresacji VLSM i usługi DHCP/DNS
- Dynamiczna wymiana tras OSPF w topologii siatkowej
- Skalowanie infrastruktury - OSPF Multi-Area i sumaryzacja
- Zabezpieczanie brzegu sieci firmowej (Extended ACL, NAT/PAT)
- Kontrola dostępu do infrastruktury LAN (Port Security, DHCP Snooping)
- Administrowanie scentralizowaną siecią bezprzewodową WLAN (WLC)
- Współistnienie protokołów: Implementacja Dual-Stack IPv4/IPv6
- Nadzór nad infrastrukturą: SNMP, Syslog i zarządzanie plikami
Nie wszystkie funkcje opisane w projektach są w pełni wspierane w Cisco Packet Tracer. Przed rozpoczęciem pracy sprawdź sekcję "Ograniczenia Cisco Packet Tracer" w każdym projekcie. Główne znane problemy:
- Projekt 08 (WLC): Guest Network i dynamiczne interfejsy VLAN mogą nie działać; użyj interfejsu bez tagowania
- Projekt 09 (IPv6/Dual-Stack): OSPFv3 wymaga użycia
ipv6 router ospf 1zamiastrouter ospfv3; DHCPv6 Stateful może nie działać poprawnie - Projekt 10 (SNMP/Syslog/NTP): SNMPv3 nie jest wspierany (użyj v2c); NTP i Syslog mogą działać niestabilnie
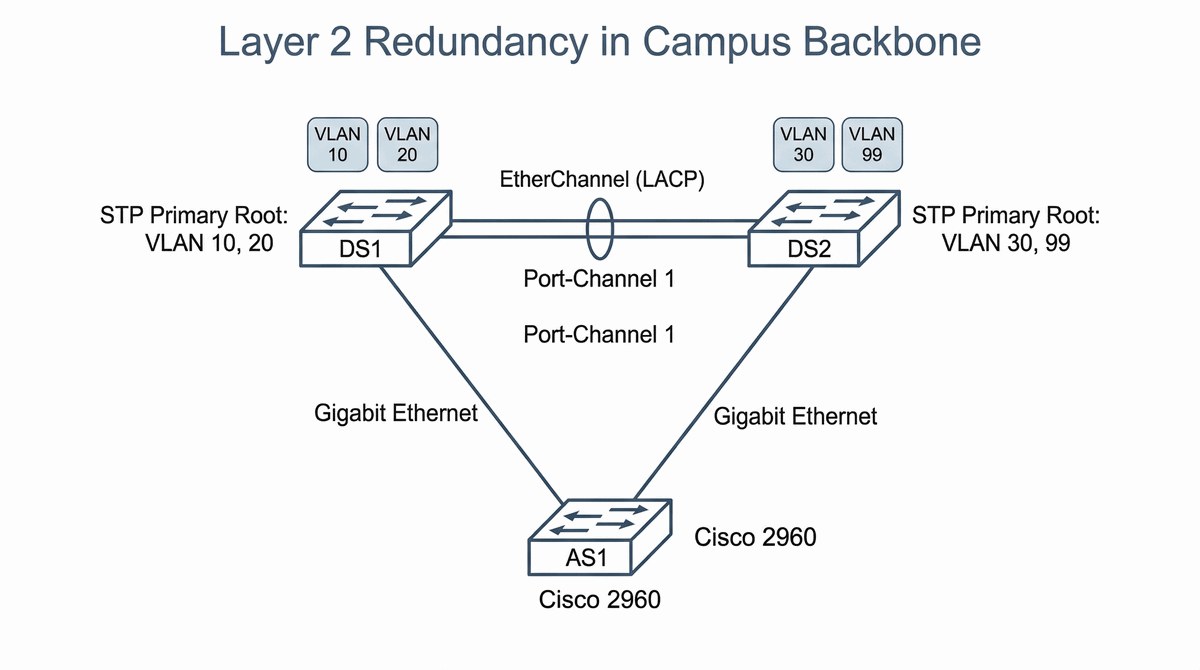
W1 Model hierarchiczny sieci campus. W4 Wysoka dostępność i redundancja łączy.
Celem projektu jest zaprojektowanie wysokodostępnego bloku dystrybucyjnego sieci kampusowej z wykorzystaniem przełączników Cisco 2960. Zadaniem studenta jest wyeliminowanie pojedynczego punktu awarii (SPOF) poprzez implementację redundantnych połączeń fizycznych oraz konfigurację protokołów warstwy 2. Projekt wymaga skonfigurowania protokołu Rapid PVST+ w celu zapewnienia szybkiej konwergencji oraz ręcznego określenia root bridge dla wybranych VLAN-ów. Kluczowym elementem jest również implementacja agregacji łączy LACP (EtherChannel) w celu zwiększenia przepustowości i zapewnienia redundancji logicznej. W ramach projektu należy zweryfikować stany portów (Blocking, Forwarding) oraz przeanalizować zachowanie sieci w przypadku awarii jednego z łączy fizycznych.
- Użycie co najmniej trzech przełączników Cisco 2960 połączonych w pętlę fizyczną.
- Konfiguracja protokołu Rapid Per-VLAN Spanning Tree Plus (Rapid PVST+) w celu skrócenia czasu konwergencji.
- Ręczne wymuszenie wyboru Root Bridge (Primary oraz Secondary) dla zdefiniowanych grup VLAN-ów poprzez modyfikację priorytetu (spanning-tree vlan X priority Y).
- Implementacja agregacji łączy LACP (EtherChannel) pomiędzy przełącznikami (minimum 2 porty na kanał) w celu zwiększenia przepustowości oraz redundancji logicznej.
- Weryfikacja stanów portów (Blocking, Forwarding) oraz ról (Root, Designated).
- Utworzenie topologii fizycznej zawierającej minimum 3 przełączniki Cisco 2960 połączone w pętlę za pomocą łączy gigabitowych (kable copper straight-through), tworząc redundantną strukturę szkieletu sieci.
- Przypisanie przełączników do odpowiednich ról: Distribution Switch 1 (DS1), Distribution Switch 2 (DS2) oraz Access Switch (AS1) - połączenia krosowe między DS1-DS2 (pętla) oraz DS-AS.
- Utworzenie co najmniej 4 sieci VLAN na każdym przełączniku: VLAN 10 (Management - 192.168.10.0/24), VLAN 20 (Sales - 192.168.20.0/24), VLAN 30 (Engineering - 192.168.30.0/24), VLAN 99 (Native - 192.168.99.0/24).
- Ręczne wymuszenie roli Root Bridge dla VLANów parzystych (10, 20) na przełączniku DS1 poprzez ustawienie priorytetu
spanning-tree vlan 10,20 priority 24576(wartość niższa niż domyślna 32768). - Wymuszenie roli Secondary Root Bridge dla tych samych VLANów na przełączniku DS2 poprzez
spanning-tree vlan 10,20 priority 28672. - Przypisanie DS2 jako Primary Root dla VLANów nieparzystych (30, 99) z priorytetem 24576, a DS1 jako Secondary z priorytetem 28672.
- Konfiguracja PortFast na portach access (użytkownicy końcowi) poleceniem
spanning-tree portfastdla natychmiastowego przejścia do stanu Forwarding. - Konfiguracja BPDU Guard na portach PortFast poleceniem
spanning-tree bpduguard enabledla ochrony przed atakami BPDU. - Implementacja LACP (Link Aggregation Control Protocol) na łączach między przełącznikami dystrybucyjnymi: utworzenie EtherChannel z minimum 2 portów na kanał.
- Konfiguracja LACP w trybie Active-Active na obu przełącznikach:
channel-group 1 mode activena interfejsach odpowiednich. - Konfiguracja UplinkFast na przełącznikach access dla szybszej konwergencji przy awarii łącza nadrzędnego.
- Sprawdzenie Root Guard na portach switchport mode trunk - zabezpieczenie przed nieautoryzowanym Root Bridge.
W dokumentacji należy zawrzeć analizę procesu wyboru mostu głównego, opis działania protokołu LACP oraz tabelę stanów STP przed i po symulowanej awarii jednego z łączy fizycznych. Wymagane są zrzuty ekranu z komend `show spanning-tree` oraz `show etherchannel summary`.
- Skonfiguruj trzy przełączniki Cisco 2960 w topologii trójkąta z redundantnymi połączeniami między wszystkimi parami przełączników (każdy z każdym).
- Na każdym przełączniku włącz tryb Rapid PVST+ poleceniem
spanning-tree mode rapid-pvstw trybie globalnej konfiguracji. - Zdefiniuj co najmniej 4 sieci VLAN (np. VLAN 10, 20, 30, 99 dla zarządzania) na każdym przełączniku poleceniami
vlan Xorazname NAZWA. - Ustaw priorytet mostu głównego (Root Bridge) dla wybranych VLAN na przełączniku S1 poleceniem
spanning-tree vlan X priority 4096dla VLAN 10 i 20. - Ustaw drugi przełącznik (S2) jako zapasowy Root Bridge dla pozostałych VLAN poleceniem
spanning-tree vlan X priority 8192. - Skonfiguruj agregację LACP na portach łączących przełączniki: najpierw włącz tryb
channel-group X mode activena każdym porcie fizycznym po obu stronach. - Na interfejsie Port-Channel skonfiguruj trunking IEEE 802.1Q poleceniem
switchport mode trunkiswitchport trunk allowed vlan X,Y,Z. - Zweryfikuj stan STP komendą
show spanning-tree vlan X— sprawdź rola (Root/Designated/Alternate) i stan (Fwd/Blk) każdego portu. - Zweryfikuj EtherChannel komendą
show etherchannel summary— porty powinny mieć stanSU(Layer2 port bundled). - Symuluj awarię jednego łącza fizycznego (wyłącz port
shutdown) i zaobserwuj przejęcie ruchu przez port zapasowy bez utraty łączności.
! Konfiguracja Rapid PVST+ na przełączniku DS1
DS1#configure terminal
DS1(config)#spanning-tree mode rapid-pvst
DS1(config)#spanning-tree vlan 10,20 priority 24576
DS1(config)#spanning-tree vlan 30,99 priority 28672
! Konfiguracja PortFast i BPDU Guard na portach access
DS1(config)#interface range GigabitEthernet 0/1 - 12
DS1(config-if-range)#switchport mode access
DS1(config-if-range)#spanning-tree portfast
DS1(config-if-range)#spanning-tree bpduguard enable
DS1(config-if-range)#exit
! Konfiguracja LACP EtherChannel między DS1 a DS2
DS1(config)#interface range GigabitEthernet 0/23 - 24
DS1(config-if-range)#switchport trunk encapsulation dot1q
DS1(config-if-range)#switchport mode trunk
DS1(config-if-range)#channel-group 1 mode active
DS1(config-if-range)#exit
DS1(config)#interface Port-channel 1
DS1(config-if)#switchport trunk native vlan 99
DS1(config-if)#end
! Weryfikacja STP
DS1#show spanning-tree vlan 10
DS1#show spanning-tree summary
DS1#show etherchannel summary
DS1#show etherchannel port-channel
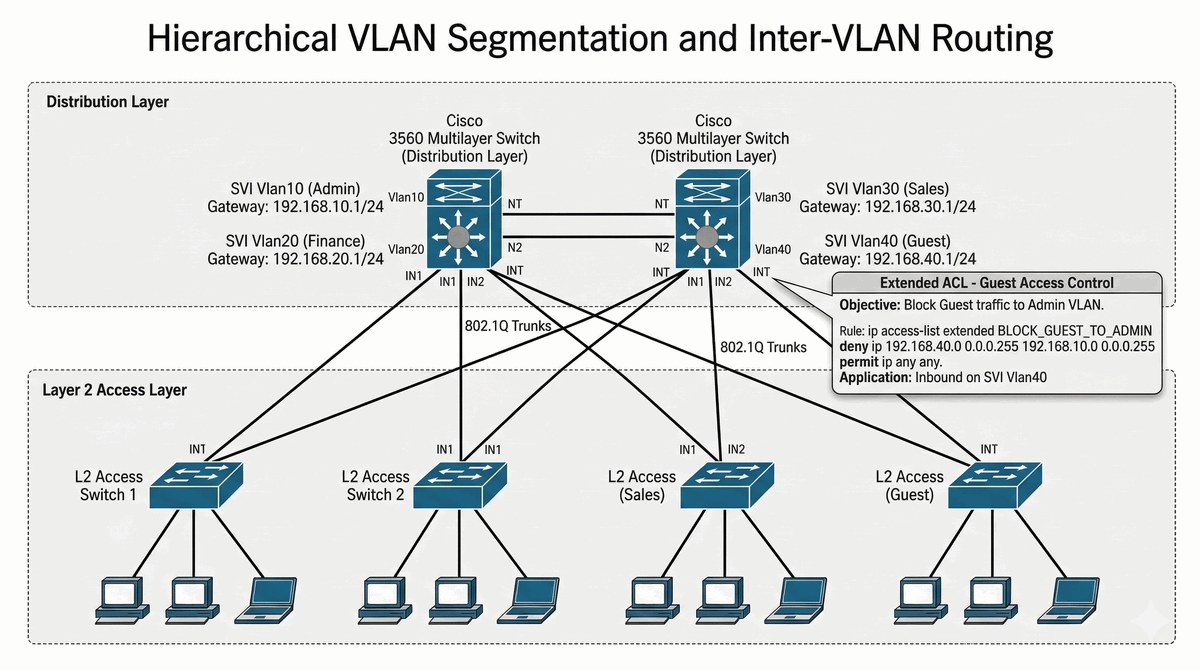
W2 Model hierarchiczny. W5 VLAN i Routing Między-VLAN.
Celem projektu jest zaprojektowanie sieci dla wielopiętrowego budynku biurowego z wykorzystaniem przełącznika warstwy 3 (Multilayer Switch). Zadaniem studenta jest logiczna separacja działów firmy (Administracja, IT, Pracownicy, Goście) poprzez implementację osobnych VLAN-ów przy jednoczesnym zachowaniu kontrolowanej komunikacji między nimi. Projekt wymaga konfiguracji interfejsów SVI (Switched Virtual Interface) jako bram domyślnych dla każdej sieci VLAN oraz funkcji DHCP Relay umożliwiającej centralizację serwera DHCP. Kluczowym elementem jest również implementacja list ACL ograniczających dostęp użytkowników z VLANu "Goście" do zasobów VLANu "Administracja" w celu zapewnienia bezpieczeństwa sieci.
- Stworzenie 4 segmentów VLAN (np. VLAN 10-40) i przypisanie portów Access na przełącznikach końcowych.
- Konfiguracja magistral Trunk (IEEE 802.1Q) z ograniczoną listą dozwolonych VLAN-ów (vlan allowed).
- Implementacja interfejsów SVI (Switched Virtual Interface) na przełączniku L3 jako bram domyślnych dla każdej sieci.
- Konfiguracja funkcji DHCP Relay (ip helper-address) na interfejsach SVI, wskazującej na serwer DHCP znajdujący się w wydzielonym VLAN-ie IT.
- Stworzenie podstawowych list ACL ograniczających dostęp użytkowników z VLANu "Goście" do zasobów VLANu "Administracja".
- Utworzenie topologii z 2 przełącznikami L3 (np. 3560-24PS) pełniącymi rolę rdzenia dystrybucyjnego oraz minimum 2 przełącznikami access (2960).
- Zdefiniowanie 4 sieci VLAN zgodnie z strukturą organizacyjną: VLAN 10 (Administracja - 192.168.10.0/24), VLAN 20 (IT - 192.168.20.0/24), VLAN 30 (Pracownicy - 192.168.30.0/24), VLAN 40 (Goście - 192.168.40.0/24).
- Przypisanie adresów IP do interfejsów SVI (Switched Virtual Interface) na przełączniku L3: dla VLAN10 - 192.168.10.1, VLAN20 - 192.168.20.1, VLAN30 - 192.168.30.1, VLAN40 - 192.168.40.1.
- Konfiguracja portów Access na przełącznikach access z odpowiednimi VLANami:
switchport mode access+switchport access vlan X. - Konfiguracja portów Trunk (IEEE 802.1Q) na łączach między przełącznikami:
switchport trunk encapsulation dot1q+switchport mode trunk. - Ograniczenie listy dozwolonych VLAN na trunkach:
switchport trunk allowed vlan 10,20,30,40,99(gdzie VLAN 99 to native). - Ustawienie natywnego VLAN na portach trunk:
switchport trunk native vlan 99. - Włączenie routingu IP na przełączniku L3:
ip routing. - Konfiguracja DHCP Relay (ip helper-address) na interfejsach SVI dla VLANów użytkowników:
ip helper-address 192.168.20.10(adres serwera DHCP w VLAN IT). - Utworzenie serwera DHCP na urządzeniu lub maszynie wirtualnej z pulami dla każdego VLANu.
- Konfiguracja rozszerzonych list ACL (Extended ACL) dla izolacji VLANu Goście od Administracji: ACL numer 100 blokujący ruch z 192.168.40.0/24 do 192.168.10.0/24.
- Zastosowanie ACL na interfejsach SVI:
ip access-group ACL-NAME indla VLAN Goście. - Konfiguracja Inter-VLAN Routing poprzez włączenie protokołu routingu (opcjonalnie OSPF) na interfejsach L3.
- Zabezpieczenie portów: wyłączenie DTP na portach access
switchport nonegotiate, włączenie Port Security z limitem 1 adresu MAC.
Należy opisać zalety routingu na przełączniku L3 w porównaniu do metody Router-on-a-Stick. Dokumentacja musi zawierać tabelę adresacji IP, schemat logiczny oraz uzasadnienie polityki bezpieczeństwa wprowadzonej przez ACL.
- Utwórz topologię z przełącznikiem warstwy 3 (np. Cisco 2960-48TC-L lub Catalyst 3750) jako rdzeniem oraz przełącznikami dostępowymi.
- Skonfiguruj 4 sieci VLAN: VLAN 10 (Administracja), VLAN 20 (IT), VLAN 30 (Pracownicy), VLAN 40 (Goście) poleceniami
vlan Xiname NAZWA. - Na przełącznikach dostępowych przypisz porty access do odpowiednich VLAN poleceniami
switchport mode accessiswitchport access vlan X. - Skonfiguruj trunki IEEE 802.1Q między przełącznikami poleceniem
switchport mode trunkna portach łączących. - Na przełączniku L3 utwórz interfejsy SVI dla każdego VLAN poleceniem
interface vlan Xi przypisz adresy IP (np. 192.168.10.1/24 dla VLAN 10). - Włącz routing IP na przełączniku L3 poleceniem
ip routingw trybie globalnej konfiguracji. - Skonfiguruj DHCP Relay na każdym interfejsie SVI poleceniem
ip helper-address ADRES_DHCPwskazującym na serwer DHCP. - Utwórz rozszerzoną listę ACL blokującą ruch z VLAN 40 (Goście) do VLAN 10 (Administracja):
access-list 101 deny ip 192.168.40.0 0.0.0.255 192.168.10.0 0.0.0.255. - Zastosuj ACL na interfejsie VLAN 40 poleceniem
ip access-group 101 inw trybie interfejsu vlan. - Zweryfikuj routing komendą
show ip route— powinny być widoczne trasy do wszystkich podsieci VLAN. - Przetestuj łączność między VLAN poleceniem
pingz hosta w jednym VLAN do hosta w innym VLAN. - Zweryfikuj działanie ACL — hosty z VLAN Goście nie powinny mieć dostępu do zasobów VLAN Administracja.
! Konfiguracja VLAN na przełączniku L3 (Dist-1)
Dist-1#configure terminal
Dist-1(config)#vlan 10
Dist-1(config-vlan)#name Administracja
Dist-1(config-vlan)#exit
Dist-1(config)#vlan 20
Dist-1(config-vlan)#name IT
Dist-1(config-vlan)#exit
Dist-1(config)#vlan 30
Dist-1(config-vlan)#name Pracownicy
Dist-1(config-vlan)#exit
Dist-1(config)#vlan 40
Dist-1(config-vlan)#name Goście
Dist-1(config-vlan)#exit
! Konfiguracja SVI z adresami IP (Inter-VLAN Routing)
Dist-1(config)#ip routing
Dist-1(config)#interface Vlan10
Dist-1(config-if)#ip address 192.168.10.1 255.255.255.0
Dist-1(config-if)#no shutdown
Dist-1(config-if)#exit
Dist-1(config)#interface Vlan20
Dist-1(config-if)#ip address 192.168.20.1 255.255.255.0
Dist-1(config-if)#ip helper-address 192.168.20.10
Dist-1(config-if)#no shutdown
Dist-1(config-if)#exit
! Konfiguracja Extended ACL dla izolacji Gości od Administracji
Dist-1(config)#ip access-list extended ACL-GOŚCIE-BLOKADA
Dist-1(config-ext-nacl)#deny ip 192.168.40.0 0.0.0.255 192.168.10.0 0.0.0.255
Dist-1(config-ext-nacl)#permit ip any any
Dist-1(config-ext-nacl)#exit
Dist-1(config)#interface Vlan40
Dist-1(config-if)#ip access-group ACL-GOŚCIE-BLOKADA in
Dist-1(config-if)#end
! Weryfikacja routingu
Dist-1#show ip route
Dist-1#show vlan
Dist-1#show interface Vlan10
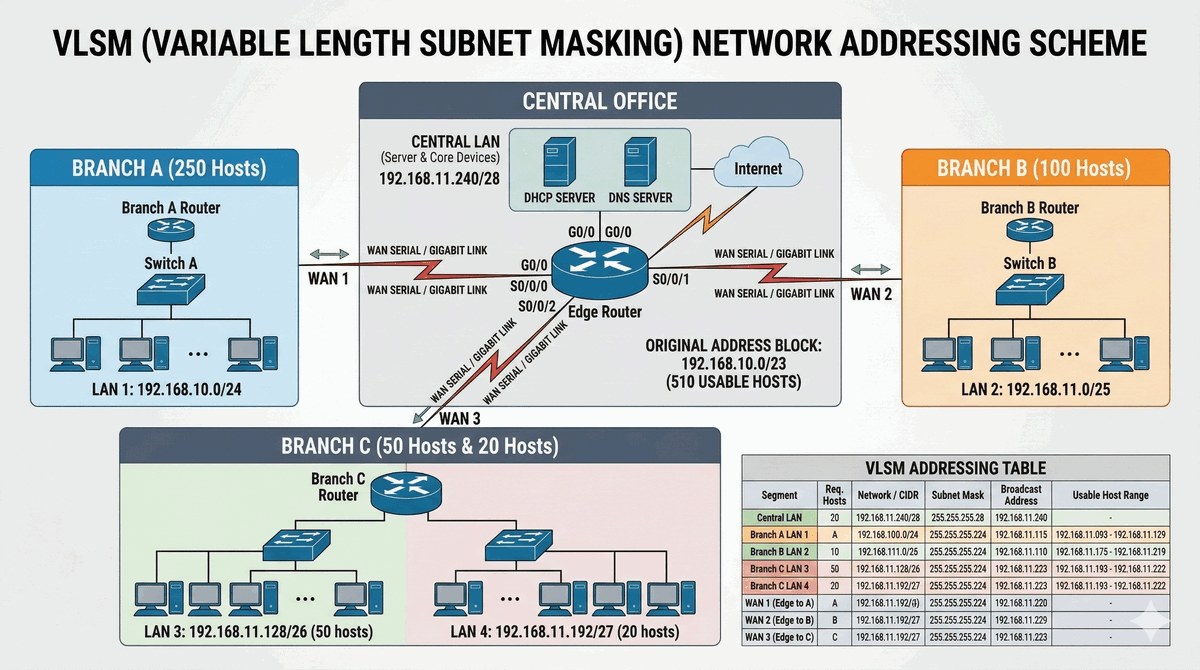
W6 Adresacja IPv4, VLSM, DHCP, DNS.
Celem projektu jest opracowanie kompleksowego projektu adresacji dla przedsiębiorstwa o rozproszonej strukturze obejmującej centralę oraz trzy oddziały. Zadaniem studenta jest optymalne wykorzystanie przestrzeni adresowej poprzez zastosowanie techniki VLSM (Variable Length Subnet Mask), która umożliwia efektywne dzielenie sieci na podsieci o różnych rozmiarach. Kluczowym elementem projektu jest automatyzacja konfiguracji urządzeń końcowych poprzez implementację serwera DHCP z wieloma pulami adresów oraz konfigurację serwera DNS z poprawnymi rekordami typu A. Projekt wymaga również zapewnienia routingu statycznego pomiędzy lokalizacjami w celu uzyskania pełnej łączności w rozproszonej infrastrukturze.
- Wyliczenie schematu VLSM (Variable Length Subnet Mask) dla puli 192.168.10.0/23 dla potrzeb: Oddział A (100 hostów), Oddział B (50 hostów), Oddział C (20 hostów), Centrala (250 hostów) oraz łączy WAN (/30).
- Konfiguracja routera brzegowego jako serwera DHCP z wieloma pulami (pools), wykluczeniem adresów statycznych (excluded-address) oraz konfiguracją domeny i adresu DNS.
- Implementacja serwera DNS z poprawnymi rekordami typu A (np. www.firma.pl, poczta.firma.pl).
- Zapewnienie routingu statycznego (Static Route) pomiędzy lokalizacjami w celu uzyskania pełnej łączności.
- Analiza wymagań i podział przestrzeni adresowej 192.168.10.0/23 (510 adresów dostępnych) zgodnie z metodologią VLSM - rozpocznij od największego zapotrzebowania.
- Obliczenie adresacji dla Centrali (250 hostów): wymagana sieć /24 (254 hosty) - adres 192.168.10.0/24, zakres 192.168.10.1-192.168.10.254, broadcast 192.168.10.255.
- Obliczenie adresacji dla Oddziału A (100 hostów): wymagana sieć /25 (126 hostów) - adres 192.168.11.0/25, zakres 192.168.11.1-192.168.11.126, broadcast 192.168.11.127.
- Obliczenie adresacji dla Oddziału B (50 hostów): wymagana sieć /26 (62 hosty) - adres 192.168.11.128/26, zakres 192.168.11.129-192.168.11.190, broadcast 192.168.11.191.
- Obliczenie adresacji dla Oddziału C (20 hostów): wymagana sieć /27 (30 hostów) - adres 192.168.11.192/27, zakres 192.168.11.193-192.168.11.222, broadcast 192.168.11.223.
- Przydzielenie adresów dla łączy WAN (4 routery x 2 łącza = 8 adresów): sieci /30 dla każdego łącza point-to-point.
- Konfiguracja routera brzegowego jako serwera DHCP: utworzenie puli dla każdego VLANu:
ip dhcp pool NAZWA. - Konfiguracja excluded-address dla adresów bram domyślnych i serwerów:
ip dhcp excluded-address 192.168.10.1 192.168.10.10. - Ustawienie bramy domyślnej w puli DHCP:
default-router 192.168.X.1. - Konfiguracja serwera DNS w puli DHCP:
dns-server 192.168.20.10(adres serwera DNS). - Konfiguracja nazwy domeny:
domain-name firma.pl. - Utworzenie serwera DNS (może być na routerze lub osobnym urządzeniu) z rekordami typu A: www.firma.pl, poczta.firma.pl, serwer.firma.pl.
- Konfiguracja reverse DNS (PTR) dla odpowiednich adresów IP.
- Implementacja routing statyczny między lokalizacjami:
ip route 192.168.20.0 255.255.255.0 192.168.11.2(trasa do oddziału). - Konfiguracja trasy domyślnej na każdym routerze:
ip route 0.0.0.0 0.0.0.0 [next-hop].
Sercem dokumentacji musi być szczegółowa tabela wyliczeń VLSM (adres sieci, maska, zakres, broadcast). Należy również opisać proces DORA protokołu DHCP oraz sposób rozwiązywania nazw przez protokół DNS (analiza zrzutów z narzędzia Simulation Mode).
- Oblicz schemat VLSM dla puli 192.168.10.0/23: najpierw wyodrębnij największą podsieć (Centrala 250 hostów = /24, adresy 192.168.10.0-192.168.10.255).
- Dla Oddziału A (100 hostów) użyj podsieci /25 (192.168.11.0-192.168.11.127, adresy 192.168.11.1-192.168.11.126).
- Dla Oddziału B (50 hostów) użyj podsieci /26 (192.168.11.128-192.168.11.191, adresy 192.168.11.129-192.168.11.190).
- Dla Oddziału C (20 hostów) użyj podsieci /27 (192.168.11.192-192.168.11.223, adresy 192.168.11.193-192.168.11.222).
- Dla łączy WAN (/30) wyodrębnij podsieci /30: (192.168.11.224-192.168.11.227 itd.) dla każdego połączenia router-router.
- Skonfiguruj router brzegowy jako serwer DHCP: najpierw wyklucz adresy statyczne poleceniem
ip dhcp excluded-address POCZĄTEK_KONIEC. - Utwórz pulę DHCP dla każdego oddziału poleceniem
ip dhcp pool NAZWA_PULI, następnienetwork ADRES_PODSIEĆ MASKA. - Skonfiguruj bramę domyślną poleceniem
default-router ADRES_GATEWAYi serwer DNSdns-server ADRES_DNS. - Skonfiguruj domenę poleceniem
ip domain-name FIRMAPLw globalnej konfiguracji. - Skonfiguruj serwer DNS z rekordami A (www.firma.pl, poczta.firma.pl wskazujące na odpowiednie adresy IP serwerów).
- Skonfiguruj routing statyczny na routerach do wszystkich znanych podsieci poleceniem
ip route ADRES_PODSIEĆ MASKA ADRES_NASTĘPNEGO_SKOKU. - Zweryfikuj tablice routingu komendą
show ip route— powinny być widoczne wszystkie trasy statyczne. - Przetestuj działanie DHCP — hosty powinny otrzymać adresy z odpowiednich puli po wykonaniu
ipconfig /releaseiipconfig /renew. - Zweryfikuj rozwiązywanie nazw DNS komendą
nslookup www.firma.plz hosta klienta.
! Konfiguracja serwera DHCP na routerze brzegowym
Edge#configure terminal
Edge(config)#ip dhcp pool CENTRALA
Edge(dhcp-config)#network 192.168.10.0 255.255.255.0
Edge(dhcp-config)#default-router 192.168.10.1
Edge(dhcp-config)#dns-server 192.168.20.10
Edge(dhcp-config)#domain-name firma.pl
Edge(dhcp-config)#exit
Edge(config)#ip dhcp excluded-address 192.168.10.1 192.168.10.10
Edge(config)#ip dhcp pool ODDZIAL_A
Edge(dhcp-config)#network 192.168.11.0 255.255.255.128
Edge(dhcp-config)#default-router 192.168.11.1
Edge(dhcp-config)#dns-server 192.168.20.10
Edge(dhcp-config)#exit
Edge(config)#ip dhcp excluded-address 192.168.11.1 192.168.11.10
! Konfiguracja routingu statycznego
Edge(config)#ip route 192.168.11.0 255.255.255.128 203.0.113.2
Edge(config)#ip route 0.0.0.0 0.0.0.0 203.0.113.1
! Weryfikacja DHCP
Edge#show ip dhcp binding
Edge#show ip dhcp pool
Edge#show ip dhcp conflict
Edge#show ip route
W7 Klasyfikacja protokołów routingu. W8 OSPF Jednoobszarowy.
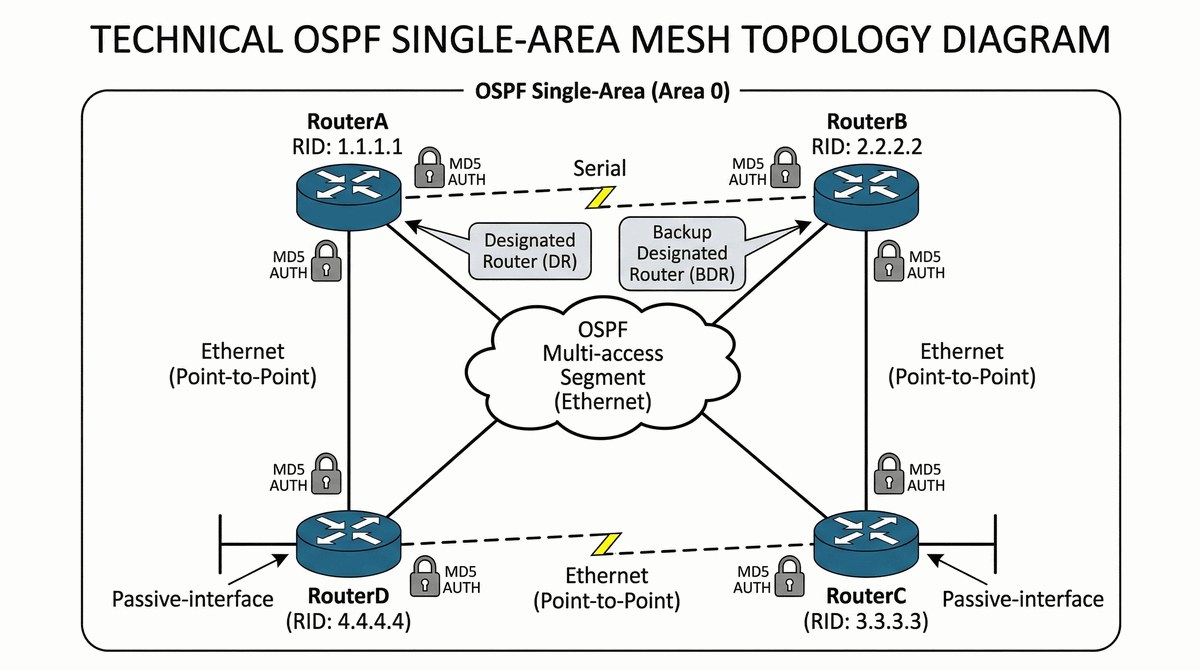
Celem projektu jest zapewnienie automatycznej i bezawaryjnej wymiany tras w sieci o topologii siatki (mesh) łączącej cztery lokalizacje z wykorzystaniem protokołu OSPFv2. Zadaniem studenta jest implementacja hierarchicznego routingu w jednym obszarze (Area 0) oraz optymalizacja ścieżek poprzez odpowiednią konfigurację metryki cost. Projekt wymaga skonfigurowania uwierzytelniania MD5 dla sesji OSPF w celu zabezpieczenia procesu wymiany informacji routingu przed atakami. Kluczowym elementem jest również monitorowanie roli routerów DR/BDR w segmentach broadcast oraz analiza stanów sąsiedztwa (Full, 2WAY). W ramach projektu należy uzyskać pełną łączność pomiędzy wszystkimi lokalizacjami oraz zweryfikować tablicę routingu z wpisami O i O IA.
- Uruchomienie procesu OSPFv2 na 4 routerach w Area 0.
- Ustawienie unikalnych Router ID (ręcznie) dla każdego urządzenia.
- Konfiguracja Passive-Interface na interfejsach prowadzących do sieci LAN użytkowników.
- Modyfikacja metryki OSPF (cost) w celu wymuszenia ruchu przez łącza o wyższej przepustowości (korekta `auto-cost reference-bandwidth`).
- Konfiguracja uwierzytelniania MD5 dla sesji OSPF pomiędzy routerami.
- Monitorowanie roli DR/BDR w segmentach współdzielonych.
- Utworzenie topologii typu full mesh lub partial mesh z 4 routerami (np. 2911 lub 1941) połączonymi szeregowo przez łącza serialowe lub gigabitowe.
- Przydzielenie adresów IP do interfejsów routerów (np. RouterA: 192.168.1.1/30, RouterB: 192.168.1.2/30 itd.) tworząc spójny schemat adresacji dla sieci szkieletowej.
- Włączenie protokołu OSPFv2 na każdym routerze:
router ospf [process-id](np. process-id 1). - Ręczna konfiguracja Router ID (RID) dla każdego routera:
router-id 1.1.1.1(dla RouterA),2.2.2.2(RouterB) itd. - Ogłoszenie sieci do OSPF w Area 0:
network [adres sieci] [wildcard-mask] area 0- używając wildcard mask zamiast CIDR (np. 0.0.0.255 dla /24). - Konfiguracja Passive-Interface na interfejsach LAN (do użytkowników):
passive-interface GigabitEthernet0/0- zapobiega wysyłaniu pakietów hello do hostów. - Pozostawienie interfejsów WAN jako nie-pasywnych dla nawiązywania sąsiedztwa OSPF.
- Modyfikacja metryki OSPF (cost) na wybranych interfejsach dla wymuszenia trasy:
ip ospf cost [wartość](1-65535, niższy koszt = preferowana trasa). - Zmiana auto-cost reference-bandwidth dla interfejsów Gigabit:
auto-cost reference-bandwidth 10000(Mbps) - dla poprawnego liczenia kosztów. - Konfiguracja uwierzytelniania MD5 dla sesji OSPF: najpierw utworzenie key chain:
key chain OSPF-KEY, potem klucz:key 1,key-string [haslo]. - Włączenie uwierzytelniania na interfejsie:
ip ospf authentication key-chain OSPF-KEYorazip ospf authentication message-digest. - Weryfikacja wyboru DR (Designated Router) i BDR (Backup DR): komenda
show ip ospf interfacena każdym routerze w segmencie multi-access. - Sprawdzenie tabeli sąsiedztwa:
show ip ospf neighbor- powinny widnieć stany "Full" dla wszystkich sąsiadów. - Analiza tablicy routingu:
show ip route- trasy OSPF oznaczone literą "O" (intra-area). - Testowanie zbieżności: symulacja awarii łącza (shutdown) i sprawdzenie czy trasa jest automatycznie aktualizowana.
- Weryfikacja bazy LSDB:
show ip ospf database- wyświetla LSA Type 1 (Router LSA). - Debugowanie procesu OSPF:
debug ip ospf adj(do obserwacji nawiązywania sąsiedztwa - używać ostrożnie).
Opis algorytmu SPF (Dijkstra), analiza stanów sąsiedztwa (Full, 2WAY) oraz szczegółowa analiza tablicy routingu (O, O IA itp.). Należy dołączyć logi z `debug ip ospf adj` (opcjonalnie) dokumentujące nawiązywanie relacji.
- Utwórz topologię mesh z 4 routerami połączonymi w pełnej siatce (każdy z każdym) lub w topologii pierścienia.
- Włącz routing IPv4 poleceniem
ip routingw trybie globalnej konfiguracji na każdym routerze. - Uruchom proces OSPF poleceniem
router ospf 1na każdym routerze. - Przypisz unikalny Router ID dla każdego routera ręcznie poleceniem
router-id X.X.X.X(np. 1.1.1.1, 2.2.2.2, 3.3.3.3, 4.4.4.4). - Ogłoś sieci LAN i WAN do OSPF poleceniem
network ADRES_WILDCARD area 0— użyj notacji wildcard (np. 192.168.10.0 0.0.0.255 area 0). - Skonfiguruj interfejty LAN jako pasywne (nie będą trasami OSPF) poleceniem
passive-interface defaulta potemno passive-interface INTERFEJSdla WAN. - Skonfiguruj uwierzytelnianie MD5 na interfejsach WAN: najpierw
ip ospf authentication message-digestna interfejsie, potemip ospf message-digest-key X md5 HASŁO. - Zmodyfikuj koszt interfejsu dla wpływania na wybór ścieżki poleceniem
ip ospf cost WARTOSĆ(np. 10 dla szybszych łączy, 100 dla wolniejszych). - Zweryfikuj sąsiedztwo komendą
show ip ospf neighbor— powinno być widoczne sąsiedztwo w stanie Full. - Sprawdź tablicę routingu komendą
show ip route ospf— powinny być wpisy typu O (intra-area) i O IA (inter-area). - Zweryfikuj LSDB komendą
show ip ospf database— sprawdź typy LSA (Router LSA, Network LSA). - Przetestuj łączność komendą
pingmiędzy wszystkimi routerami — każdy powinien być osiągalny.
! Konfiguracja OSPF na routerze A
RouterA#configure terminal
RouterA(config)#router ospf 1
RouterA(config-router)#router-id 1.1.1.1
RouterA(config-router)#network 192.168.1.0 0.0.0.3 area 0
RouterA(config-router)#network 192.168.1.4 0.0.0.3 area 0
RouterA(config-router)#network 192.168.10.0 0.0.0.255 area 0
RouterA(config-router)#passive-interface GigabitEthernet0/0
RouterA(config-router)#exit
! Konfiguracja MD5 authentication dla OSPF
RouterA(config)#key chain OSPF-KEY
RouterA(config-keychain)#key 1
RouterA(config-keychain-key)#key-string Cisco123
RouterA(config-keychain-key)#exit
RouterA(config)#interface GigabitEthernet 0/1
RouterA(config-if)#ip ospf authentication key-chain OSPF-KEY
RouterA(config-if)#ip ospf authentication message-digest
RouterA(config-if)#exit
! Modyfikacja metryki OSPF (opcjonalnie)
RouterA(config)#interface GigabitEthernet 0/2
RouterA(config-if)#ip ospf cost 10
RouterA(config-if)#exit
! Weryfikacja OSPF
RouterA#show ip ospf neighbor
RouterA#show ip ospf interface
RouterA#show ip ospf database
RouterA#show ip route
W9 Wielobszarowy OSPF (LSA types, ABR, ASBR).
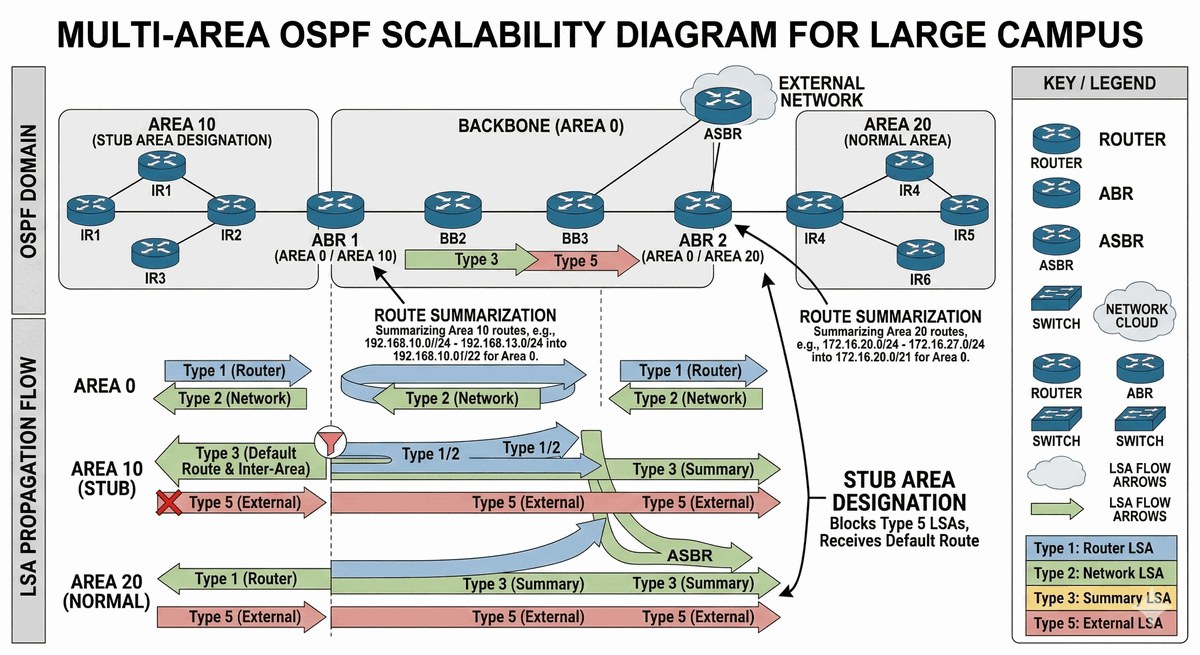
Celem projektu jest zaprojektowanie hierarchicznej struktury routingu dla rozległego kampusu uczelnianego lub dużego zakładu przemysłowego z wykorzystaniem wielobszarowego protokołu OSPF. Zadaniem studenta jest fizyczny i logiczny podział sieci na Area 0 (Backbone) oraz minimum dwa obszary brzegowe, co pozwala na redukcję bazy danych LSDB na poszczególnych routerach. Projekt wymaga konfiguracji routerów ABR (Area Border Router) oraz implementacji sumaryzacji tras na routerach brzegowych dla prefiksów wychodzących z obszarów do szkieletu. Kluczowym elementem jest ograniczenie rozprzestrzeniania się awarii (flappingu tras) poprzez zastosowanie odpowiedniej hierarchii obszarów. W ramach projektu należy przeanalizować różne typy komunikatów LSA (Typ 1, 2, 3) oraz zweryfikować korzyści z sumaryzacji w postaci redukcji tablicy routingu w Area 0.
- Fizyczny i logiczny podział sieci na Area 0 (Backbone) oraz minimum dwa obszary brzegowe (np. Area 10 i Area 20).
- Konfiguracja routerów ABR (Area Border Router) i weryfikacja ich roli.
- Wdrożenie sumaryzacji tras (Route Summarization) na routerach ABR dla prefiksów wychodzących z obszarów brzegowych do szkieletu.
- Konfiguracja trasy domyślnej na routerze brzegowym (ISP-facing) i jej propagacja za pomocą `default-information originate`.
- Analiza bazy danych LSDB pod kątem różnych typów komunikatów LSA (Typ 1, 2, 3).
- Utworzenie hierarchicznej topologii OSPF z Area 0 (Backbone) oraz minimum dwoma obszarami brzegowymi (np. Area 10 i Area 20) - wymaga minimum 4 routerów.
- Router pełniący rolę Backbone Router - podłączony bezpośrednio do Area 0, połączony z oboma ABR.
- Konfiguracja ABR (Area Border Router) na routerze łączącym Area 0 z Area 10 - ogłasza sieci z obu obszarów.
- Konfiguracja drugiego ABR łączącego Area 0 z Area 20.
- Utworzenie Internal Router w Area 10 z przynajmniej 2 sieciami LAN (np. 192.168.10.0/24, 192.168.11.0/24).
- Utworzenie drugiego Internal Router w Area 20 z sieciami LAN (np. 192.168.20.0/24, 192.168.21.0/24).
- Włączenie OSPF na wszystkich routerach z odpowiednimi numerami obszarów:
network [adres] [wildcard] area [numer-area]. - Konfiguracja Router ID na każdym routerze dla jednoznacznej identyfikacji.
- Implementacja sumaryzacji tras (Route Summarization) na ABR dla Area 10:
area 10 range 192.168.10.0 255.255.252.0(sumaryzacja 4 sieci /24 do /22). - Implementacja sumaryzacji na drugim ABR dla Area 20:
area 20 range 192.168.20.0 255.255.252.0. - Konfiguracja trasy domyślnej na routerze brzegowym (ISP-facing):
ip route 0.0.0.0 0.0.0.0 [interface]. - Propagacja trasy domyślnej do obszarów OSPF:
default-information originate alwaysna routerze brzegowym. - Konfiguracja Stub Area lub NSSA (Not So Stubby Area) dla obszarów brzegowych:
area 10 stub(blokuje LSA Type 5). - Weryfikacja redukcji LSDB w obszarach Stub: porównanie
show ip ospf databasew Area 10 vs Area 0. - Analiza różnych typów LSA: Type 1 (Router), Type 2 (Network), Type 3 (Summary), Type 4 (Summary ASBR), Type 5 (External).
- Sprawdzenie efektywności sumaryzacji: mniej wpisów w tablicy routingu routerów w Area 0 po sumaryzacji.
Szczegółowe wyjaśnienie ról routerów (Internal, Backbone, ABR), analiza korzyści z sumaryzacji (redukcja tablicy routingu w Area 0) oraz schemat przepływu LSA pomiędzy obszarami.
- Utwórz topologię z minimum 5 routerami: 1 router w Area 0 (backbone), 2 routery w Area 10 (oddział A), 2 routery w Area 20 (oddział B).
- Połącz wszystkie obszary przez routery ABR — każdy ABR musi mieć interfejs w Area 0 i w swoim obszarze brzegowym.
- Skonfiguruj Area 0 na interfejsach backbone-routerów poleceniem
network ADRES area 0dla wszystkich połączeń szkieletowych. - Skonfiguruj Area 10 na interfejsach routerów oddziału A poleceniem
network ADRES area 10. - Skonfiguruj Area 20 na interfejsach routerów oddziału B poleceniem
network ADRES area 20. - Na każdym ABR skonfiguruj sumaryzację tras wychodzących z obszaru do Area 0 poleceniem
area 10 range ADRES_PODSIEĆ MASKA. - Skonfiguruj trasę domyślną na routerze brzegowym (łączącym się z ISP) poleceniem
default-information originate alwaysw trybie routera OSPF. - Na ABR ustaw interfejsy obszarów brzegowych jako pasywne dla LAN (aby nie wysyłać LSA do sieci lokalnych) poleceniem
passive-interface INTERFEJS. - Zweryfikuj role ABR komendą
show ip ospf border-routers— sprawdź typy routerów (ABR/ASBR). - Sprawdź LSDB w każdym obszarze komendą
show ip ospf database summary— porównaj liczbę wpisów w Area 0 i obszarach brzegowych. - Porównaj tablice routingu w różnych obszarach — w Area 0 powinny być widoczne tylko sumaryczne wpisy do sieci z obszarów brzegowych.
- Przetestuj łączność end-to-end — ping z hosta w Area 10 do hosta w Area 20 powinien przejść przez ABR.
⚠️ UWAGA: Cisco Packet Tracer ma ograniczenia dla OSPF Multi-Area:
- Ręczna sumaryzacja (area range) może działać niestabilnie w PT
- Stub Area i NSSA mogą nie działać poprawnie - OSPF może tracić trasy
- Virtual Link NIE jest wspierany w Packet Tracer
- Multi-Area OSPF może działać niestabilnie - trasy mogą zniknąć po pewnym czasie
- Wymagane jest ręczne skonfigurowanie Router-ID
Zalecenia: Użyj prostszej topologii z Area 0 i bezpośrednim połączeniem wszystkich obszarów do Area 0. Unikaj Stub Area i NSSA w PT jeśli to możliwe.
! Konfiguracja OSPF Multi-Area na ABR (Router brzegowy)
ABR1#configure terminal
ABR1(config)#router ospf 1
ABR1(config-router)#router-id 1.1.1.1
ABR1(config-router)#network 192.168.1.0 0.0.0.3 area 0
ABR1(config-router)#network 192.168.10.0 0.0.3.255 area 10
ABR1(config-router)#exit
! Sumaryzacja tras na ABR dla Area 10
ABR1(config)#router ospf 1
ABR1(config-router)#area 10 range 192.168.10.0 255.255.252.0
ABR1(config-router)#exit
! Konfiguracja Stub Area dla Area 10
ABR1(config)#router ospf 1
ABR1(config-router)#area 10 stub
ABR1(config-router)#exit
! Propagacja trasy domyślnej
ABR1(config)#router ospf 1
ABR1(config-router)#default-information originate always
ABR1(config-router)#exit
ABR1(config)#ip route 0.0.0.0 0.0.0.0 Serial0/0/0
! Weryfikacja OSPF Multi-Area
ABR1#show ip ospf border-routers
ABR1#show ip ospf database
ABR1#show ip ospf database summary 192.168.10.0
ABR1#show ip route
W2 Translacja adresów. W10 Listy ACL i bezpieczeństwo brzegu.
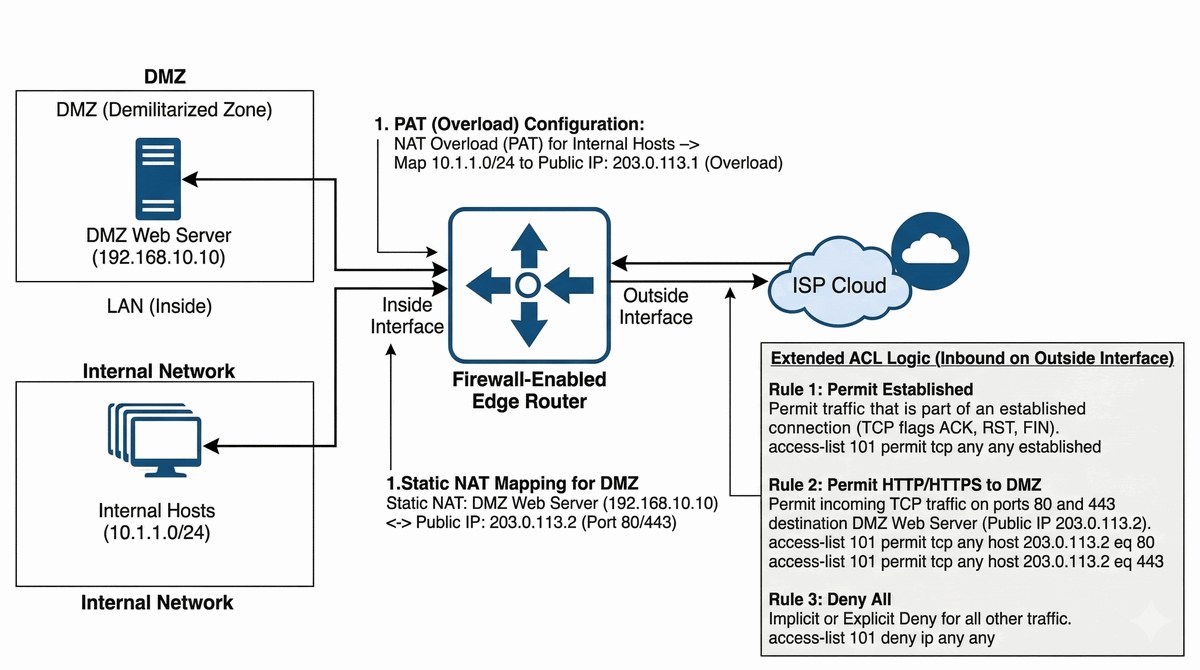
Celem projektu jest zapewnienie bezpiecznego dostępu do Internetu użytkownikom sieci wewnętrznej oraz ochrona zasobów lokalnych przed atakami z sieci publicznej przy użyciu routera brzegowego (Edge Router). Zadaniem studenta jest konfiguracja translacji PAT (Port Address Translation) umożliwiającej dostęp wielu użytkowników do Internetu przy użyciu jednego publicznego adresu IP. Projekt wymaga wdrożenia Static NAT w celu udostępnienia wewnętrznego serwera WWW użytkownikom z Internetu poprzez mapowanie portów 80/443. Kluczowym elementem jest implementacja rozszerzonych list ACL (Extended ACL) blokujących cały ruch przychodzący z wyjątkiem odpowiedzi na sesje zainicjowane wewnątrz oraz ruchu do serwera WWW. W ramach projektu należy również zablokować ruch ICMP (ping) do routera brzegowego oraz ograniczyć dostęp do wiersza poleceń VTY za pomocą dedykowanego ACL dla administratora.
- Konfiguracja PAT (Port Address Translation) — translacja całej sieci LAN na jeden publiczny adres IP routera (overload).
- Wdrożenie Static NAT w celu udostępnienia wewnętrznego serwera WWW użytkownikom z Internetu (mapowanie portów 80/443).
- Stworzenie rozszerzonych list ACL (Extended ACL) blokujących cały ruch przychodzący, z wyjątkiem odpowiedzi na sesje zainicjowane wewnątrz (established) oraz ruchu do serwera WWW.
- Zablokowanie ruchu typu ICMP (ping) skierowanego do routera brzegowego w celu ukrycia infrastruktury.
- Ograniczenie dostępu do wiersza poleceń routera (VTY) za pomocą ACL (dedykowany host administratorem).
- Utworzenie topologii z routerem brzegowym (Edge) połączonym z Internetem (symulowanym przez zewnętrzny router ISP) oraz siecią LAN wewnętrzną.
- Konfiguracja interfejsów routera: WAN (Outside) z publicznym adresem IP (np. 203.0.113.1/30) oraz LAN (Inside) z prywatnym (np. 192.168.1.0/24).
- Włączenie NAT na routerze brzegowym:
ip nat insidena interfejsie LAN,ip nat outsidena interfejsie WAN. - Konfiguracja PAT (Port Address Translation - overload):
ip nat inside source list 1 interface [wan-interface] overload. - Utworzenie listy ACL numer 1 określającej sieci wewnętrzne:
access-list 1 permit 192.168.1.0 0.0.0.255. - Konfiguracja Static NAT dla wewnętrznego serwera WWW:
ip nat inside source static tcp 192.168.1.10 80 203.0.113.1 80. - Dodanie Static NAT dla HTTPS (port 443):
ip nat inside source static tcp 192.168.1.10 443 203.0.113.1 443. - Utworzenie rozszerzonej ACL (Extended ACL 100) blokującej niechciany ruch przychodzący:
access-list 100 deny ip any any. - Zmodyfikowanie ACL 100 aby zezwolić na ruch established (odpowiedzi na sesje wychodzące):
access-list 100 permit tcp any any established. - Dodanie wyjątku dla serwera WWW:
access-list 100 permit tcp any host 203.0.113.1 eq 80orazeq 443. - Zastosowanie ACL na interfejsie WAN (inbound):
ip access-group 100 in. - Zablokowanie ICMP (ping) na interfejsie WAN:
access-list 101 deny icmp any any echo-replylub kompletne wyłączenie odpowiedzi na icmp. - Wyłączenie odpowiedzi na broadcast ping:
no ip directed-broadcastna interfejsach. - Ograniczenie dostępu do VTY (telnet/SSH): utworzenie ACL dla zarządzania:
access-list 10 permit 192.168.1.0 0.0.0.255. - Zastosowanie ACL na liniach VTY:
access-class 10 in. - Włączenie SSH (zamiast Telnet): generowanie klucza RSA:
crypto key generate rsa, konfiguracja VTY:transport input ssh.
Opis terminologii NAT (Inside/Outside Local/Global), analiza tablicy translacji (`show ip nat translations`) oraz wyjaśnienie logiki działania list ACL (reguła Implicit Deny). Dokumentacja musi zawierać testy "penetrowania" sieci z zewnątrz.
- Skonfiguruj interfejs WAN routera (np. Serial lub GigabitEthernet) jako Outside Local poleceniem
ip nat outside. - Skonfiguruj interfejsy LAN routera jako Inside Local poleceniem
ip nat insidena każdym interfejsie LAN. - Utwórz listę ACL dla sieci wewnętrznej:
access-list 1 permit 192.168.10.0 0.0.0.255(dostosuj do swojej sieci). - Skonfiguruj PAT (NAT Overload) poleceniem
ip nat inside source list 1 interface WAN overload— mapuje całą sieć na adres interfejsu WAN. - Skonfiguruj Static NAT dla serwera WWW:
ip nat inside source static TCP 192.168.10.100 80 interface WAN 80. - Skonfiguruj Static NAT dla HTTPS:
ip nat inside source static TCP 192.168.10.100 443 interface WAN 443. - Utwórz Extended ACL zezwalający na odpowiedzi na sesje zainicjowane wewnątrz oraz blokujący pozostały ruch przychodzący: najpierw
access-list 101 permit tcp any any established(zezwala na odpowiedzi). - Dodaj permit dla ruchu do serwera WWW:
access-list 101 permit tcp any host ADRES_WAN eq 80ieq 443. - Na końcu dodaj
access-list 101 deny ip any any(explicit deny). - Zastosuj ACL na interfejsie WAN jako inbound:
ip access-group 101 in. - Zablokuj ICMP (ping) przychodzący na interfejsie WAN:
access-list 102 deny icmp any any+permit ip any any+ip access-group 102 in. - Ogranicz dostęp VTY: utwórz ACL dla admina
access-list 99 permit host ADRES_IP_ADMINA any, potemline vty 0 4iaccess-class 99 in. - Włącz SSH zamiast Telnet na VTY: w trybie linii
transport input sshilogin local. - Zweryfikuj translacje NAT komendą
show ip nat translations— pokaże aktywne sesje translation. - Zweryfikuj statystyki NAT komendą
show ip nat statistics— liczba translacji, hit/miss counters. - Przetestuj ping z hosta wewnętrznego do Internetu — powinien działać przez PAT.
- Przetestuj dostęp do serwera WWW z zewnątrz — użyj publicznego adresu IP routera na porcie 80.
! Konfiguracja interfejsów NAT
Edge#configure terminal
Edge(config)#interface GigabitEthernet 0/0
Edge(config-if)#ip nat inside
Edge(config-if)#ip address 192.168.1.1 255.255.255.0
Edge(config-if)#exit
Edge(config)#interface GigabitEthernet 0/1
Edge(config-if)#ip nat outside
Edge(config-if)#ip address 203.0.113.1 255.255.255.252
Edge(config-if)#exit
! Konfiguracja PAT (Overload)
Edge(config)#access-list 1 permit 192.168.1.0 0.0.0.255
Edge(config)#ip nat inside source list 1 interface GigabitEthernet 0/1 overload
! Konfiguracja Static NAT dla serwera WWW
Edge(config)#ip nat inside source static tcp 192.168.1.10 80 203.0.113.1 80
Edge(config)#ip nat inside source static tcp 192.168.1.10 443 203.0.113.1 443
! Konfiguracja Extended ACL 100 (bezpieczeństwo)
Edge(config)#access-list 100 permit tcp any host 203.0.113.1 eq 80
Edge(config)#access-list 100 permit tcp any host 203.0.113.1 eq 443
Edge(config)#access-list 100 permit tcp any any established
Edge(config)#access-list 100 deny ip any any
Edge(config)#interface GigabitEthernet 0/1
Edge(config-if)#ip access-group 100 in
Edge(config-if)#exit
! Blokada ICMP i SSH
Edge(config)#no ip directed-broadcast
Edge(config)#access-list 10 permit 192.168.1.0 0.0.0.255
Edge(config)#line vty 0 4
Edge(config-line)#access-class 10 in
Edge(config-line)#transport input ssh
Edge(config-line)#exit
Edge(config)#crypto key generate rsa modulus 2048
! Weryfikacja NAT
Edge#show ip nat translations
Edge#show ip nat statistics
Edge#show access-lists 100
W10 Bezpieczeństwo warstwy 2 (Switching Security).
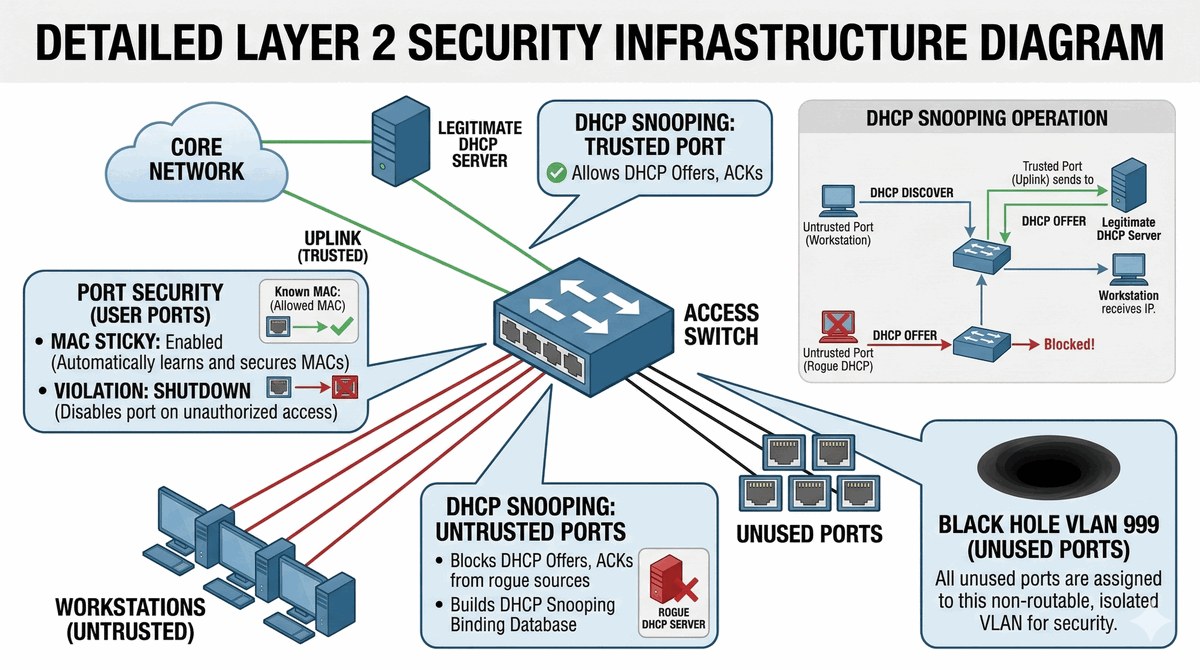
Celem projektu jest zabezpieczenie przełączników krawędziowych przed powszechnymi atakami w warstwie 2, takimi jak podszywanie się pod serwer DHCP (rogue DHCP server) czy nieautoryzowane wpięcie urządzenia do wolnego gniazdka sieciowego. Zadaniem studenta jest implementacja funkcji Port Security ograniczającej liczbę adresów MAC na porcie do jednego z trybem nauki sticky oraz akcją shutdown w przypadku naruszenia. Projekt wymaga konfiguracji DHCP Snooping z wyodrębnieniem portów zaufanych (trusted) dla łącza do routera/serwera oraz portów niezaufanych dla użytkowników. Kluczowym elementem jest zabezpieczenie magistrali Trunk poprzez wyłączenie protokołu DTP oraz przeniesienie nieużywanych portów do nieaktywnego VLANu "Black Hole". W ramach projektu należy zweryfikować blokadę portu po wpięciu urządzenia o nieautoryzowanym adresie MAC.
- Wdrożenie Port Security: ograniczenie liczby adresów MAC na port do 1, tryb nauki sticky, akcja naruszenia shutdown.
- Konfiguracja DHCP Snooping: wskazanie portów zaufanych (trusted - łącze do routera/serwera) oraz niezaufanych (użytkownicy).
- Zabezpieczenie magistrali Trunk (wyłączenie DTP - Dynamic Trunking Protocol komendą switchport nonegotiate).
- Przeniesienie wszystkich nieużywanych portów przełącznika do nieaktywnego VLANu "Black Hole" i ich fizyczne wyłączenie (shutdown).
- Utworzenie topologii z przełącznikiem krawędziowym (np. 2960) podłączonym do routera oraz do stacji roboczych użytkowników.
- Konfiguracja Port Security na portach access: włączenie trybu:
switchport port-security. - Ustawienie maksymalnej liczby adresów MAC na porcie:
switchport port-security maximum 1. - Konfiguracja trybu nauki adresów MAC:
switchport port-security violation restrictlubshutdown(rekomendowane shutdown dla produkcji). - Włączenie sticky learning (zapamiętywanie):
switchport port-security mac-address sticky. - Sprawdzenie konfiguracji port security:
show port-security interface [interface]. - Weryfikacja nauczonych adresów MAC:
show port-security address. - Konfiguracja DHCP Snooping: włączenie globalne na przełączniku:
ip dhcp snooping. - Włączenie DHCP Snooping dla wybranych VLANów:
ip dhcp snooping vlan 10,20,30. - Oznaczenie portu trusted (do routera/serwera DHCP):
ip dhcp snooping trustna porcie uplink. - Pozostawienie portów access jako untrusted (domyślnie) - blokowanie nieautoryzowanych serwerów DHCP.
- Konfiguracja limitu rate dla DHCP Snooping:
ip dhcp snooping limit rate 10(pakiety na sekundę). - Zabezpieczenie portów Trunk: wyłączenie DTP:
switchport nonegotiatena portach trunk. - Zmiana natywnego VLAN na portach trunk:
switchport trunk native vlan 99(VLAN bezpieczny). - Utworzenie VLAN Black Hole (np. VLAN 999) dla nieużywanych portów:
vlan 999. - Przeniesienie nieużywanych portów do Black Hole VLAN:
switchport access vlan 999. - Wyłączenie fizycznie nieużywanych portów:
shutdownna wszystkich nieużywanych portach.
Wyjaśnienie zagrożeń typu CAM Table Overflow oraz DHCP Spoofing. Dokumentacja musi prezentować zrzuty ekranu pokazujące blokadę portu po wpięciu urządzenia o nieautoryzowanym adresie MAC.
- Włącz DHCP Snooping globalnie na przełączniku poleceniem
ip dhcp snoopingw trybie globalnej konfiguracji. - Włącz DHCP Snooping dla wybranych VLAN poleceniem
ip dhcp snooping vlan X,Ylub na wszystkich:ip dhcp snooping vlan 1 10 20 30. - Skonfiguruj port łączący z routerem/serwerem DHCP jako zaufany (trusted) poleceniem
ip dhcp snooping trustw trybie interfejsu. - Pozostałe porty użytkowników pozostaw jako niezaufane (domyślnie nie są zaufane) — mogą wysyłać tylko DISCOVER.
- Włącz Rate Limiting na portach użytkowników, aby zapobiec atakom DHCP:
ip dhcp snooping limit rate 10(pakiety na sekundę). - Włącz Port Security na portach dostępowych poleceniem
switchport port-securityw trybie interfejsu. - Ustaw maksymalną liczbę adresów MAC na porcie:
switchport port-security maximum 1(tylko jedno urządzenie). - Skonfiguruj tryb nauki sticky, aby automatycznie zapisać adres MAC:
switchport port-security mac-address sticky. - Ustaw akcję naruszenia na shutdown (domyślnie) lub restrict:
switchport port-security violation restrict. - Zabezpiecz trunki: wyłącz DTP poleceniem
switchport nonegotiatena portach trunk. - Ustaw tryb trunk jawnie na portach trunk:
switchport mode trunkiswitchport trunk allowed vlan X,Y. - Utwórz VLAN "Black Hole" (np. VLAN 999) i przenieś nieużywane porty:
switchport access vlan 999ishutdown. - Zweryfikuj DHCP Snooping komendą
show ip dhcp snooping— sprawdź stan globalny i per VLAN. - Zweryfikuj bindings DHCP Snooping komendą
show ip dhcp snooping binding— pokazuje nauczone adresy MAC. - Zweryfikuj Port Security komendą
show port-security interface X— pokazuje adresy MAC i statystyki naruszeń. - Przetestuj naruszenie: podłącz nieautoryzowane urządzenie — port powinien zostać wyłączony (error-disabled).
- Odblokuj port po naruszeniu: najpierw
shutdown, potemno shutdownna porcie lub użyjerrdisable recovery cause psecure-violation.
! Konfiguracja Port Security na przełączniku access
AccessSwitch#configure terminal
AccessSwitch(config)#interface GigabitEthernet 0/1
AccessSwitch(config-if)#switchport mode access
AccessSwitch(config-if)#switchport port-security
AccessSwitch(config-if)#switchport port-security maximum 1
AccessSwitch(config-if)#switchport port-security violation shutdown
AccessSwitch(config-if)#switchport port-security mac-address sticky
AccessSwitch(config-if)#exit
! Konfiguracja DHCP Snooping
AccessSwitch(config)#ip dhcp snooping
AccessSwitch(config)#ip dhcp snooping vlan 10,20,30
! Port trusted (uplink do routera)
AccessSwitch(config)#interface GigabitEthernet 0/24
AccessSwitch(config-if)#ip dhcp snooping trust
AccessSwitch(config-if)#exit
! Rate limiting dla DHCP
AccessSwitch(config)#interface range GigabitEthernet 0/1 - 12
AccessSwitch(config-if-range)#ip dhcp snooping limit rate 10
AccessSwitch(config-if-range)#exit
! Zabezpieczenie portów Trunk
AccessSwitch(config)#interface range GigabitEthernet 0/23 - 24
AccessSwitch(config-if-range)#switchport nonegotiate
AccessSwitch(config-if-range)#switchport trunk native vlan 99
AccessSwitch(config-if-range)#exit
! Black Hole VLAN dla nieużywanych portów
AccessSwitch(config)#vlan 999
AccessSwitch(config-vlan)#name BlackHole
AccessSwitch(config-vlan)#exit
AccessSwitch(config)#interface range GigabitEthernet 0/13 - 22
AccessSwitch(config-if-range)#switchport mode access
AccessSwitch(config-if-range)#switchport access vlan 999
AccessSwitch(config-if-range)#shutdown
AccessSwitch(config-if-range)#exit
! Weryfikacja
AccessSwitch#show port-security interface GigabitEthernet 0/1
AccessSwitch#show port-security address
AccessSwitch#show ip dhcp snooping
W3 Komponenty LAN/WLAN. W10 IEEE 802.1X.
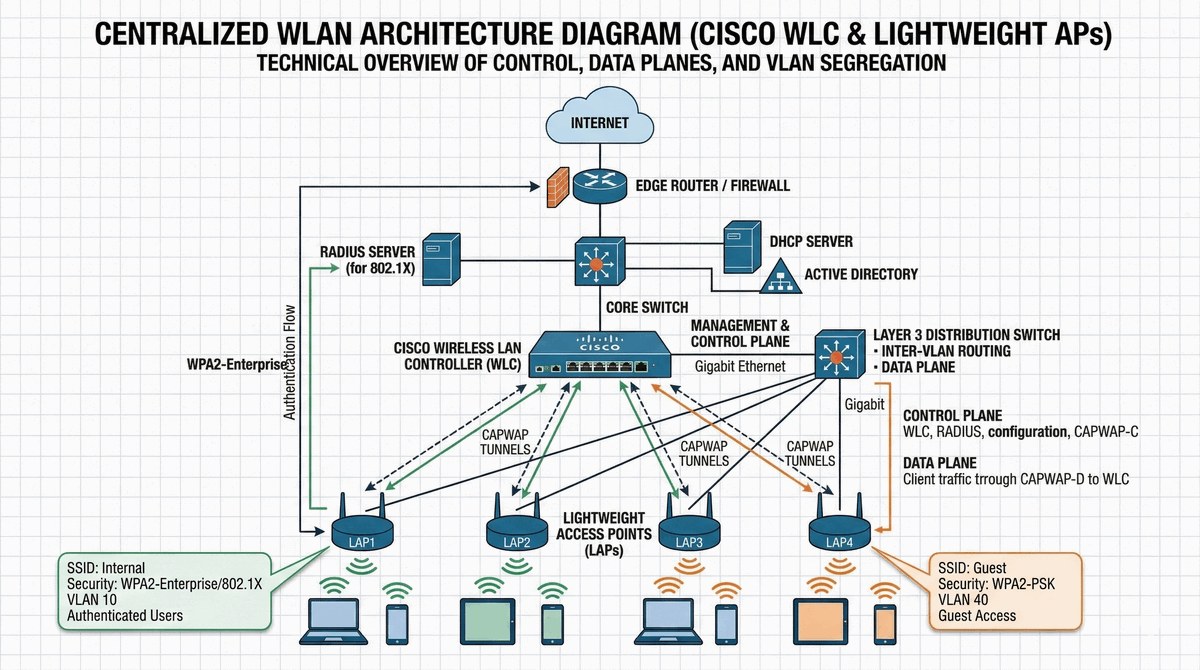
Celem projektu jest zintegrowanie profesjonalnej infrastruktury Wi-Fi z siecią kampusową przy użyciu kontrolera sieci bezprzewodowej (Wireless LAN Controller). Zadaniem studenta jest konfiguracja kontrolera WLC 2504/3504 oraz dwóch punktów dostępowych Lightweight AP (LAP), które zarządzane są centralnie przez kontroler. Projekt wymaga utworzenia dwóch oddzielnych sieci WLAN (SSID): "Internal" zabezpieczonej WPA2 dla pracowników oraz "Guest" dla gości z dostępem ograniczonym. Kluczowym elementem jest implementacja protokołu CAPWAP tworzącego tunele pomiędzy AP a kontrolerem oraz mapowanie sieci WLAN do różnych VLANów na kontrolerze. W ramach projektu należy zapewnić routing pomiędzy siecią bezprzewodową a zasobami przewodowymi oraz zweryfikować listę podłączonych AP i klientów w interfejsie GUI kontrolera WLC.
- Konfiguracja kontrolera WLC 2504/3504 oraz dwóch punktów dostępowych typu Lightweight AP (LAP).
- Stworzenie dwóch oddzielnych sieci WLAN (SSID): "Internal" (zabezpieczona WPA2) oraz "Guest" (otwarta lub z prostym hasłem).
- Mapowanie sieci WLAN do różnych interfejsów VLAN na kontrolerze.
- Konfiguracja protokołu CAPWAP i weryfikacja tuneli między AP a kontrolerem.
- Zapewnienie routingu pomiędzy siecią bezprzewodową a zasobami przewodowymi (Switch L3 lub Router).
- Utworzenie topologii z kontrolerem WLAN (WLC 2504 lub 3504) oraz minimum dwoma punktami dostępowymi LAP (Lightweight AP).
- Podłączenie kontrolera do przełącznika sieci przewodowej przez interfejs Management (np. GigabitEthernet 1/0/1).
- Konfiguracja adresu IP na interfejsie Management WLC (np. 192.168.1.200/24) - ten adres służy do komunikacji z AP.
- Podłączenie punktów dostępowych do przełącznika w tym samym VLANie co Management WLC.
- Konfiguracja SSID "Internal" (sieć wewnętrzna): włączenie WLAN w interfejsie WLC, nadanie nazwy SSID.
- Konfiguracja zabezpieczeń WPA2 Enterprise dla SSID Internal: wybór WPA2, AES, 802.1X.
- Utworzenie interfejsu VLAN dla SSID Internal na WLC: mapowanie WLAN ID do VLAN (np. VLAN 10).
- Konfiguracja SSID "Guest" (sieć gości): oddzielne WLAN, opcjonalnie WPA2-PSK lub otwarta z filtrem MAC.
- Mapowanie SSID Guest do innego VLAN (np. VLAN 40 - Goście) na kontrolerze.
- Konfiguracja CAPWAP: automatyczne nawiązanie tunelu między AP a kontrolerem - AP automatycznie wykrywają kontroler przez broadcast.
- Weryfikacja rejestracji AP na kontrolerze: komenda
show ap join summaryna WLC. - Sprawdzenie statusu AP:
show ap config general [ap-name]- widoczny model, typ, status. - Konfiguracja kanałów i mocy na AP: wybór nie nakładających się kanałów (1, 6, 11 dla 2.4GHz), ustawienie mocy na auto lub ręcznie.
- Podłączenie przełącznika L3 lub routera do sieci przewodowej dla routingu między WLAN a LAN.
- Konfiguracja routingu na przełączniku L3: interfejsy SVI dla VLAN WLAN (np. VLAN 10, VLAN 40), bramy domyślne.
⚠️ UWAGA: Cisco Packet Tracer ma następujące ograniczenia dla tego projektu:
- Funkcja Guest Network (sieć gości) nie jest w pełni wspierana w Packet Tracer
- Interfejsy dynamiczne (tagging VLAN) na WLC mogą działać niestabilnie
- DHCP na WLC może powodować problemy w niektórych wersjach PT
- Zaleca się używanie interfejsu bez tagowania VLAN dla zarządzania WLC
- Zarządzanie WLC przez HTTPS może nie działać poprawnie - użyj HTTP do pierwszej konfiguracji
- Sieć WLAN nie będzie działać jeśli port przełącznika do WLC jest skonfigurowany jako trunk z tagiem VLAN
W przypadku problemów z WLC w Packet Tracer, użyj uproszczonej konfiguracji z interfejsem access (bez trunk) lub rozważ alternatywną symulację z prostszym routerem bezprzewodowym.
Opis architektury Split-MAC, protokołu CAPWAP oraz korzyści ze stosowania kontrolera w dużych sieciach kampusowych. Należy dołączyć zrzuty ekranu z interfejsu GUI kontrolera WLC prezentujące listę podłączonych AP i klientów.
- Skonfiguruj kontroler WLC (2504/3504) — ustaw interfejs zarządzania (Management Interface) z adresem IP w sieci LAN.
- Utwórz interfejs AP-Manager na tym samym VLAN co zarządzanie lub na dedykowanym VLAN (np. VLAN 60 dla AP).
- Skonfiguruj sieć VLAN na switchu łączącym WLC poleceniem
vlan Xiname NAZWA. - Skonfiguruj port trunk między switchem a WLC (tagowanie VLAN 4 - zarządzanie, VLAN 60 - AP-Manager).
- Włącz DHCP na routerze/switchu dla sieci, w której będą AP (AP potrzebują adresu IP z DHCP).
- Skonfiguruj serwer DNS z wpisem
cisco-capwap-controllerwskazującym na adres IP WLC (opcjonalnie zamiast DHCP option 43). - W interfejsie GUI WLC utwórz sieć WLAN "Internal": SSID = "Internal", Security = WPA2 Personal/Enterprise, VLAN = 10 (pracownicy).
- W interfejsie GUI WLC utwórz sieć WLAN "Guest": SSID = "Guest", Security = Open (brak hasła), VLAN = 20 (goście).
- Skonfiguruj MAP (Management VLAN) na każdym AP w interfejsie WLC lub pozostaw domyślnie (AP pobierze VLAN z sieci szkieletowej).
- Podłącz punkty dostępowe LAP do switchy — używaj portów access (nie trunk), AP nie obsługują tagowania 802.1Q.
- Upewnij się, że AP otrzymają adresy IP z serwera DHCP w sieci zarządzania.
- Po włączeniu AP powinny automatycznie wykryć WLC przez CAPWAP (UDP 5246/5247) i dołączyć.
- Zweryfikuj dołączenie AP w GUI WLC: Wireless > All APs — lista skonfigurowanych i połączonych AP.
- Sprawdź szczegóły AP komendą
show ap config general X— model, WLC association, uptime. - Zweryfikuj tunele CAPWAP komendą
show capwap summary— stan tuneli między AP a WLC. - Skonfiguruj ruch WiFi dla sieci "Internal" — klient powinien otrzymać adres z puli VLAN 10 i mieć dostęp do sieci przewodowej.
- Skonfiguruj ruch WiFi dla sieci "Guest" — klient powinien mieć dostęp tylko do Internetu (izolacja od sieci LAN).
- Przetestuj łączność WiFi: ping z klienta bezprzewodowego do bramy domyślnej i hosta w innej podsieci.
⚠️ UWAGA: Cisco Packet Tracer ma następujące ograniczenia dla tego projektu:
- Funkcja Guest Network (sieć gości) nie jest w pełni wspierana w Packet Tracer
- Interfejsy dynamiczne (tagging VLAN) mogą działać niestabilnie
- DHCP na WLC może powodować problemy w niektórych wersjach PT
- Zaleca się używanie interfejsu bez tagowania VLAN dla zarządzania
W przypadku problemów z WLC w Packet Tracer, użyj uproszczonej konfiguracji bez wielu VLAN lub rozważ symulację bezprzewodową z prostszym routerem bezprzewodowym (wireless router) jako alternatywę.
! Konfiguracja WLC - tworzenie WLAN (SSID)
WLC#configure terminal
WLC(config)#wlan profile-name Internal
WLC(config-wlan)#ssid Internal
WLC(config-wlan)#security wpa wpa2 enable
WLC(config-wlan)#security wpa wpa2 aes enable
WLC(config-wlan)#security 802.1X enable
WLC(config-wlan)#interface name VLAN10
WLC(config-wlan)#exit
WLC(config)#wlan profile-name Guest
WLC(config-wlan)#ssid Guest
WLC(config-wlan)#security wpa wpa2 psk ascii CiscoGuest123
WLC(config-wlan)#interface name VLAN40
WLC(config-wlan)#exit
! Konfiguracja interfejsów VLAN na WLC
WLC(config)#interface manage-interface
WLC(config-if)#ip address 192.168.1.200 255.255.255.0
WLC(config-if)#interface vlan10
WLC(config-if)#ip address 192.168.10.254 255.255.255.0
WLC(config-if)#interface vlan40
WLC(config-if)#ip address 192.168.40.254 255.255.255.0
WLC(config-if)#exit
! Konfiguracja przełącznika - podłączenie WLC i AP
Switch#configure terminal
Switch(config)#vlan 10
Switch(config-vlan)#name Internal
Switch(config-vlan)#exit
Switch(config)#vlan 40
Switch(config-vlan)#name Guest
Switch(config-vlan)#exit
Switch(config)#interface GigabitEthernet 1/0/1
Switch(config-if)#switchport mode trunk
Switch(config-if)#switchport trunk allowed vlan 10,40
Switch(config-if)#exit
! Weryfikacja na WLC
WLC#show wlan summary
WLC#show ap join summary
WLC#show ap config general
WLC#show client summary
W6 Adresacja IPv4 vs IPv6. W7 Routing IPv6.
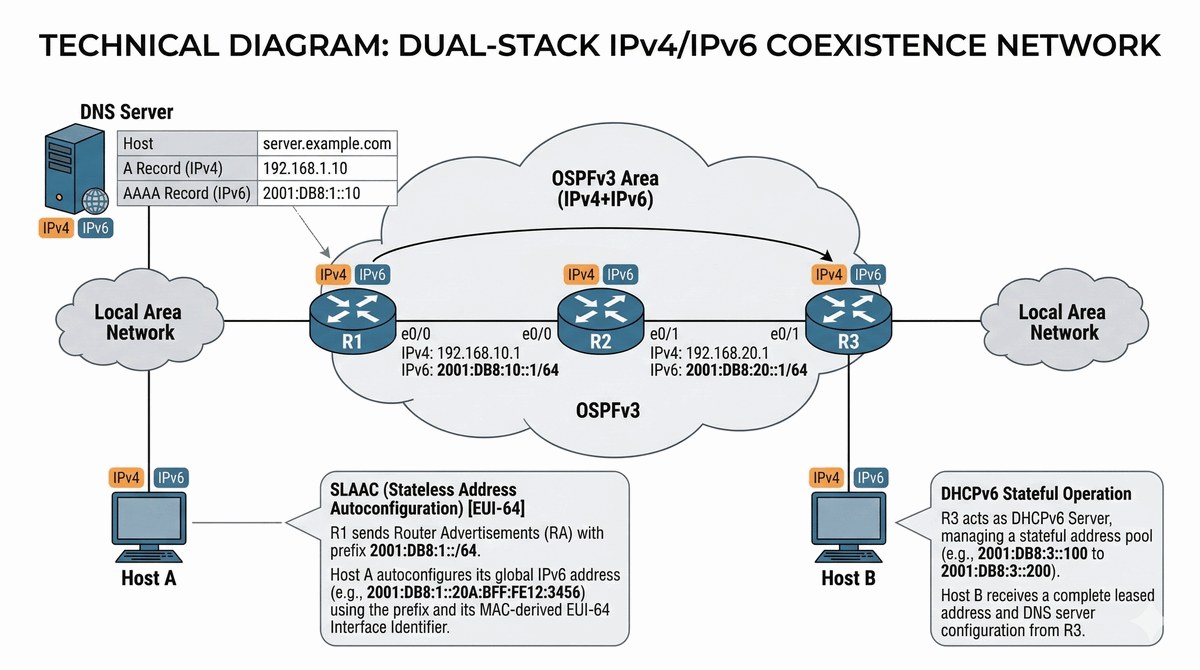
Celem projektu jest przygotowanie infrastruktury kampusowej do pełnej obsługi nowoczesnego protokołu IPv6 bez zakłócania istniejącego ruchu IPv4. Zadaniem studenta jest implementacja równoległej adresacji IPv6 (Global Unicast) na wszystkich interfejsach routerów i hostów przy jednoczesnym zachowaniu działającej sieci IPv4. Projekt wymaga skonfigurowania mechanizmu SLAAC (Stateless Address Autoconfiguration) dla stacji roboczych oraz uruchomienia protokołu routingu OSPFv3 dla obsługi sieci IPv6. Kluczowym elementem jest zapewnienie poprawnego działania rekordu AAAA na serwerach DNS oraz weryfikacja łączności za pomocą komend ping6 i ipv6 traceroute. W ramach projektu należy przeanalizować strukturę nagłówka IPv6 oraz rolę protokołu NDP (Neighbor Discovery Protocol) w porównaniu do ARP w IPv4.
- Równoległa adresacja IPv6 (Global Unicast) na wszystkich interfejsach routerów i hostów.
- Konfiguracja mechanizmu SLAAC (Stateless Address Autoconfiguration) dla stacji roboczych.
- Uruchomienie protokołu routingu OSPFv3 dla obsługi sieci IPv6 (aktywacja ipv6 unicast-routing).
- Zapewnienie poprawnego działania rekordu AAAA na serwerach DNS.
- Weryfikacja łączności za pomocą komend `ping6` oraz `ipv6 traceroute`.
- Utworzenie topologii z minimum 3 routerami połączonymi szeregło w sieci szkieletowej (może być oparta na istniejącej topologii z zadania OSPF).
- Włączenie IPv6 routing globalnie na każdym routerze:
ipv6 unicast-routing. - Konfiguracja adresów IPv6 Global Unicast na interfejsach routerów: format adresu 2001:DB8:XXX::/64 (sieć) lub /126 dla łączy point-to-point.
- Przykładowa adresacja: RouterA: 2001:DB8:1::1/64, RouterB: 2001:DB8:1::2/64 dla łącza A-B.
- Konfiguracja adresów link-local (opcjonalnie ręcznie):
ipv6 address FE80::1 link-local- ważne dla sąsiedztwa OSPFv3. - Uruchomienie OSPFv3 na każdym routerze:
ipv6 router ospf [process-id]. - Przypisanie Router ID dla OSPFv3:
router-id [ipv4-address](np. 1.1.1.1). - Ogłoszenie sieci IPv6 w OSPFv3 Area 0:
ipv6 network [adres] area 0. - Konfiguracja SLAAC na interfejsach routerów dla hostów: adresy automatycznie nadawane przez router (prefix + EUI-64).
- Włączenie DHCPv6 (Stateful) na routerze jako serwerze dla jednego z segmentów:
ipv6 dhcp pool NAZWA, dodanie DNS i domeny. - Konfiguracja DHCPv6 Relay (opcjonalnie) na routerze pośredniczącym.
- Konfiguracja adresacji IPv6 na hostach (stacjach roboczych): tryb automatyczny SLAAC lub DHCPv6.
- Weryfikacja adresów IPv6 na hostach:
show ipv6 interface,ipv6config(Windows). - Sprawdzenie tablicy routingu IPv6:
show ipv6 route- trasy OSPF oznaczone literą "O". - Konfiguracja AAAA records na serwerze DNS dla domeny firma.pl: www.firma.pl -> adres IPv6.
- Testowanie łączności IPv6:
ping ipv6 [adres],traceroute ipv6 [adres]. - Testowanie rozwiązywania nazw DNS dla IPv6:
nslookup www.firma.pl- powinny zwracać adresy IPv4 i IPv6. - Weryfikacja Dual-Stack: jednoczesna łączność IPv4 i IPv6 między hostami - oba protokoły muszą działać niezależnie.
Porównanie struktur nagłówka IPv4 i IPv6, opis mechanizmu generowania Interface ID (EUI-64) oraz rola protokołu Neighbor Discovery Protocol (NDP). Analiza wyższości routingu IPv6 nad IPv4 pod kątem wydajności (brak fragmentacji przez routery).
- Włącz routing IPv6 globalnie poleceniem
ipv6 unicast-routingw trybie konfiguracji na każdym routerze. - Włącz CEF IPv6 poleceniem
ipv6 cefdla lepszej wydajności (opcjonalnie). - Skonfiguruj adresy IPv6 Global Unicast na interfejsach WAN:
ipv6 address 2001:DB8:X::1/64. - Skonfiguruj adresy IPv6 na interfejsach LAN: użyj notacji /64 dla sieci lokalnych (np. 2001:DB8:10::1/64).
- Włącz SLAAC na interfejsach LAN — adresy będą automatycznie generowane metodą EUI-64 (opcjonalnie dodaj polecenie
ipv6 address autoconfig). - Skonfiguruj router OSPFv3: najpierw
ipv6 router ospf 1(UWAGA: w PT użyj tego polecenia zamiastrouter ospfv3 1), potemrouter-id X.X.X.X(jak w OSPFv2). - Włącz OSPFv3 dla IPv6 na interfejsach:
ipv6 ospf 1 area 0na każdym interfejsie WAN.
⚠️ UWAGA: Cisco Packet Tracer ma następujące ograniczenia dla IPv6 i OSPFv3:
- Protokół router ospfv3 NIE jest wspierany - użyj zamiast tego polecenia
ipv6 router ospf 1 - Protokół OSPFv3 w PT może działać niestabilnie (trasy znikają losowo)
- Funkcja ip ospf network point-to-point wymagana na każdym interfejsie dla poprawnego działania
- Protokół DHCPv6 Stateful może nie działać poprawnie - PC mogą otrzymywać nieprawidłowy adres bramy
- Protokół HSRPv6 nie jest wspierany w Packet Tracer dla SVI
- Router-ID musi być skonfigurowany ręcznie
Zalecane obejście: Użyj ipv6 router ospf 1 zamiast router ospfv3 1. Jeśli występują problemy z OSPFv3, rozważ użycie statycznych tras IPv6 jako fallback.
show ipv6 interface — pokazuje adresy link-local, globalne i stany.show ipv6 route — wpisy typu O (OSPF), S (statyczne).show ospfv3 neighbor — stany Full/2-Way.ping ipv6 ADRES lub ping6 ADRES.traceroute ipv6 ADRES lub tracert -6 (Windows).nslookup -type=AAAA www.firma.pl z hosta.! Włączenie IPv6 routing Router#configure terminal Router(config)#ipv6 unicast-routing ! Konfiguracja adresów IPv6 na interfejsach Router(config)#interface GigabitEthernet 0/0 Router(config-if)#ipv6 address 2001:DB8:1::1/64 Router(config-if)#ipv6 address FE80::1 link-local Router(config-if)#no shutdown Router(config-if)#exit Router(config)#interface GigabitEthernet 0/1 Router(config-if)#ipv6 address 2001:DB8:2::1/64 Router(config-if)#ipv6 address FE80::2 link-local Router(config-if)#no shutdown Router(config-if)#exit ! Konfiguracja OSPFv3 Router(config)#ipv6 router ospf 1 Router(config-router)#router-id 1.1.1.1 Router(config-router)#exit Router(config)#interface GigabitEthernet 0/0 Router(config-if)#ipv6 ospf 1 area 0 Router(config-if)#exit Router(config)#interface GigabitEthernet 0/1 Router(config-if)#ipv6 ospf 1 area 0 Router(config-if)#exit ! Konfiguracja SLAAC i DHCPv6 Router(config)#ipv6 dhcp pool SLAAC-POOL Router(config-dhcp)#dns-server 2001:DB8:10::10 Router(config-dhcp)#domain-name firma.pl Router(config-dhcp)#exit Router(config)#interface GigabitEthernet 0/2 Router(config-if)#ipv6 address 2001:DB8:10::1/64 Router(config-if)#ipv6 nd prefix default infinite Router(config-if)#ipv6 dhcp server SLAAC-POOL Router(config-if)#exit ! Weryfikacja IPv6 Router#show ipv6 interface Router#show ipv6 route Router#show ipv6 ospf neighbor Router#show ipv6 dhcp binding Router#ping ipv6 2001:DB8:2::2
W10 Zarządzanie siecią (NMS, SNMP, Syslog, TFTP).
Celem projektu jest zaimplementowanie profesjonalnego systemu monitoringu i zarządzania dla całej aktywnej infrastruktury sieciowej kampusu. Zadaniem studenta jest konfiguracja agenta SNMP (v2c) na routerach i przełącznikach z odpowiednimi ciągami community (RO/RW) umożliwiającego monitorowanie urządzeń. Projekt wymaga wdrożenia centralnego serwera Syslog do globalnego gromadzenia logów zdarzeń ze wszystkich urządzeń oraz konfiguracji serwera NTP zapewniającego precyzyjną synchronizację czasu niezbędną do korelacji logów. Kluczowym elementem jest implementacja serwera TFTP i automatyzacja kopii zapasowych plików startup-config z każdego urządzenia sieciowego. W ramach projektu należy zabezpieczyć dostęp administracyjny poprzez protokół SSHv2 z wyłączeniem nieszyfrowanego Telnetu.
- Konfiguracja agenta SNMP (v2c) na routerach i przełącznikach z odpowiednimi ciągami communit (RO/RW).
- Wdrożenie centralnego serwera Syslog i skierowanie do niego logów zdarzeń ze wszystkich urządzeń (ustawienie poziomu logging trap).
- Konfiguracja serwera NTP (Network Time Protocol) w celu precyzyjnej synchronizacji czasu (niezbędne do korelacji logów).
- Implementacja serwera TFTP i wykonanie kopii zapasowej pliku startup-config z każdego urządzenia sieciowego.
- Zabezpieczenie dostępu administracyjnego poprzez protokół SSHv2 (wyłączenie Telnetu).
- Utworzenie topologii z minimum 3 urządzeniami sieciowymi (routery/przełączniki) oraz serwerem zarządzania (może być PC z oprogramowaniem np. PRTG, SolarWinds lub prosty serwer SNMP).
- Konfiguracja SNMPv2c (Community Strings) na każdym urządzeniu: ustawienie read-only community:
snmp-server community public RO. - Konfiguracja read-write community (dla pełnego zarządzania):
snmp-server community private RW. - Przypisanie kontakt administratora i lokalizacji:
snmp-server contact admin@firma.pl,snmp-server location Serwerownia-A. - Konfiguracja docelowego hosta SNMP (trap receiver):
snmp-server host [IP] version 2c public. - Włączenie trapów SNMP dla zdarzeń:
snmp-server enable traps(np. linkUp, linkDown, config changes). - Konfiguracja serwera Syslog (np. na routerze lub osobnym serwerze) do centralizacji logów.
- Ustawienie źródła logów na urządzeniach:
logging host [IP-serwera-syslog] transport udp port 514. - Konfiguracja poziomu ważności logów:
logging trap [level](0-Emergency do 7-Debugging, domyślnie 6-Informational). - Włączenie synchronizacji czasu:
service timestamps log datetime. - Konfiguracja NTP (Network Time Protocol): wskazanie serwera NTP:
ntp server [IP-serwera-NTP]. - Synchronizacja czasu na wszystkich urządzeniach do wspólnego serwera NTP (np. pool.ntp.org lub lokalny serwer).
- Konfiguracja TFTP jako serwera plików do backupu konfiguracji.
- Uruchomienie TFTP na serwerze zarządzania:
tftp-server flash:IOS.bin(opcjonalnie). - Wykonanie backupu konfiguracji startup-config z każdego urządzenia:
copy startup-config tftp:+ adres serwera TFTP. - Zabezpieczenie dostępu administracyjnego: wyłączenie Telnet, włączenie SSHv2.
- Generowanie klucza RSA dla SSH:
crypto key generate rsa modulus 2048. - Konfiguracja linii VTY z dostępem tylko przez SSH:
transport input ssh,transport output ssh. - Weryfikacja działania SNMP: użycie komendy
snmpwalkz serwera zarządzania do odczytu MIB. - Weryfikacja logów Syslog: sprawdzenie napływających logów z urządzeń na serwerze Syslog.
- Test NTP:
show ntp associations- powinien pokazywać synchronizację. - Test TFTP: kopiowanie pliku z powrotem z serwera TFTP:
copy tftp: startup-config.
Dokładne wyjaśnienie struktury bazy MIB oraz operacji SNMP (Get/Trap). Analiza poziomów ważności komunikatów Syslog (Emergency do Debugging) oraz uzasadnienie konieczności synchronizacji NTP. Dokumentacja powinna zawierać min. 25 stron analizy.
- Skonfiguruj community string RO (tylko do odczytu):
snmp-server community public RO— użyj niestandardowego stringa w produkcji. - Skonfiguruj community string RW (do odczytu i zapisu):
snmp-server community private RW— użyj tylko gdy konieczne. - Ogranicz dostęp SNMP do konkretnego NMS przez ACL: najpierw
access-list 10 permit host ADRES_NMS, potemsnmp-server community public RO 10. - Skonfiguruj lokalizację urządzenia:
snmp-server location SALA_X, BUDYNEK_Y— ułatwia identyfikację w NMS. - Skonfiguruj dane kontaktowe (opcjonalnie):
snmp-server contact admin@firma.pl— dane kontaktowe admina. - Skonfiguruj hosta dla pułapek SNMP:
snmp-server host ADRES_NMS version 2c public— wyślij traps do NMS. - Włącz pułapki systemowe:
snmp-server enable traps— włącz wszystkie typy pułapek (bgp, ospf, snmp, config itd.). - Skonfiguruj źródło trapów na loopback dla stabilności:
snmp-server trap-source loopback 0— trap zawsze z tego samego IP. - Skonfiguruj serwer Syslog:
logging host ADRES_SYSLOGw trybie globalnym (użyj UDP 514). - Ustaw poziom logowania:
logging trap warnings— wyślij tylko ostrzeżenia i błędy (0-4 wg skali syslog). - Skonfiguruj źródło logów:
logging source-interface loopback 0— logi zawsze z tego samego IP. - Włącz znacznik czasu w logach:
service timestamps log datetime— dodaj timestamp do każdego logu. - Skonfiguruj serwer NTP: najpierw wskaż serwer NTP
ntp server ADRES_NTP— synchronizacja czasu. - Skonfiguruj NTP na loopback jako source (opcjonalnie):
ntp source loopback 0. - Włącz uwierzytelnianie NTP (opcjonalnie):
ntp authenticate+ntp authentication-key 1 md5 KLUCZ. - Skonfiguruj serwer TFTP: wskaż lokalizację
tftp-server SCIEŻKA_PLIKOV— katalog na serwerze TFTP. - Ogranicz TFTP przez ACL:
snmp-server tftp-server-list 20+access-list 20 permit host ADRES_TFTP. - Włącz SSH zamiast Telnet: w trybie globalnym
ip domain-name FIRMAPL, potemcrypto key generate rsa(1024 bitów). - Skonfiguruj SSH: w trybie linii VTY
transport input sshilogin local(logowanie hasłami lokalnymi). - Utwórz użytkownika admina:
username admin privilege 15 secret HASŁO— użytkownik z pełnymi uprawnieniami. - Ogranicz dostęp VTY przez ACL:
access-list 99 permit host ADRES_ADMIN+line vty 0 4+access-class 99 in. - Wyłącz Telnet na VTY: w trybie linii
transport input ssh(tylko SSH, bez Telnet). - Pobierz konfigurację przez TFTP:
copy running-config tftp— zapisz startup-config na serwerze TFTP. - Załaduj konfigurację przez TFTP:
copy tftp running-config— przywróć z serwera TFTP. - Weryfikuj SNMP komendą
show snmp— status SNMP, community strings, Engines. - Weryfikuj syslog komendą
show logging— bufor logów, źródło, poziom. - Weryfikuj NTP komendą
show ntp associations— synchronizacja z serwerem NTP.
⚠️ UWAGA: Cisco Packet Tracer ma następujące ograniczenia dla tego projektu:
- SNMPv3 NIE jest wspierany w Packet Tracer (tylko v1 i v2c)
- Serwer Syslog nie jest dostępny jako osobne urządzenie w PT - użyj PC z oprogramowaniem symulującym Syslog
- Serwer NTP może nie działać poprawnie w PT - synchronizacja może być niestabilna
- Serwer TFTP jest dostępny w PT jako typ urządzenia (Server) - konfiguracja wymaga dodatkowych kroków
- Funkcja
snmp-server tftp-server-listnie jest wspierana - Uwierzytelnianie NTP (md5) może nie działać
Uproszczenie: W PT użyj SNMPv2c (community strings) zamiast v3. Dla NTP i Syslog, testuj z krótkim interwałem i sprawdzaj ręcznie wyniki.
! Konfiguracja SNMPv2c
Device#configure terminal
Device(config)#snmp-server community public RO
Device(config)#snmp-server community private RW
Device(config)#snmp-server contact admin@firma.pl
Device(config)#snmp-server location Serwerownia-A
Device(config)#snmp-server host 192.168.1.100 version 2c public
Device(config)#snmp-server enable traps
Device(config)#snmp-server enable traps linkDown linkUp
! Konfiguracja Syslog
Device(config)#logging host 192.168.1.100 transport udp port 514
Device(config)#logging trap informational
Device(config)#logging source-interface GigabitEthernet 0/0
Device(config)#service timestamps log datetime msec
! Konfiguracja NTP
Device(config)#ntp server pool.ntp.org
Device(config)#ntp server 192.168.1.100 prefer
Device(config)#clock timezone CET 1 0
! Konfiguracja SSH (zamiast Telnet)
Device(config)#ip domain-name firma.pl
Device(config)#crypto key generate rsa modulus 2048
Device(config)#username admin privilege 15 secret Cisco123
Device(config)#line vty 0 4
Device(config-line)#login local
Device(config-line)#transport input ssh
Device(config-line)#transport output ssh
Device(config-line)#exit
! Backup konfiguracji przez TFTP
Device#copy running-config tftp://192.168.1.100/device-config.cfg
Device#copy startup-config tftp://192.168.1.100/device-startup.cfg
! Weryfikacja
Device#show snmp community
Device#show snmp host
Device#show logging
Device#show ntp associations
Device#show ntp status