Do wykonania jedno z poniższych zadań. Są to zadania opisowe w postaci referatu (nie prezentacji ze slajdami!). Te zadania nie wymagają zbudowania środowiska sieciowego, używania maszyn wirtualnych, konfiguracji programów itp.
Wymagania formalne dla wszystkich referatów
Praca powinna zawierać treść zadania, wstęp, rozwinięcie i zakończenie.
Objętość ok. 20 stron A4 (Times New Roman 12 pkt, odstęp 1,5 wiersza, marginesy 2,5 cm z każdej strony), strona tytułowa (autor, temat, kierunek, rok akademicki), spis treści, adekwatne ilustracje, co najmniej 2 własne schematy blokowe lub diagramy, co najmniej 1 tabela porównawcza, spis ilustracji na końcu dokumentu, bibliografia z minimum 5 źródłami (podręczniki, dokumentacja techniczna, artykuły naukowe — nie wyłącznie Wikipedia). Tekst musi być napisany samodzielnie — praca jest sprawdzana pod kątem plagiatu i AI-generated content. Wysyłaj w postaci pliku PDF.
Spis tematów projektowych
- Analiza porównawcza modeli hierarchicznych sieci campus
- Dobór mediów transmisyjnych i okablowania strukturalnego
- Metody zapewnienia wysokiej dostępności (High Availability)
- Logiczna segmentacja sieci z wykorzystaniem VLAN
- Strategia adresowania IPv4 z wykorzystaniem VLSM
- Rola usług DHCP i DNS w infrastrukturze kampusowej
- Routing statyczny a dynamiczny w sieciach lokalnych
- Charakterystyka protokołu OSPF w konfiguracji jednoobszarowej
- Skalowalność sieci dzięki wieloobszarowemu OSPF
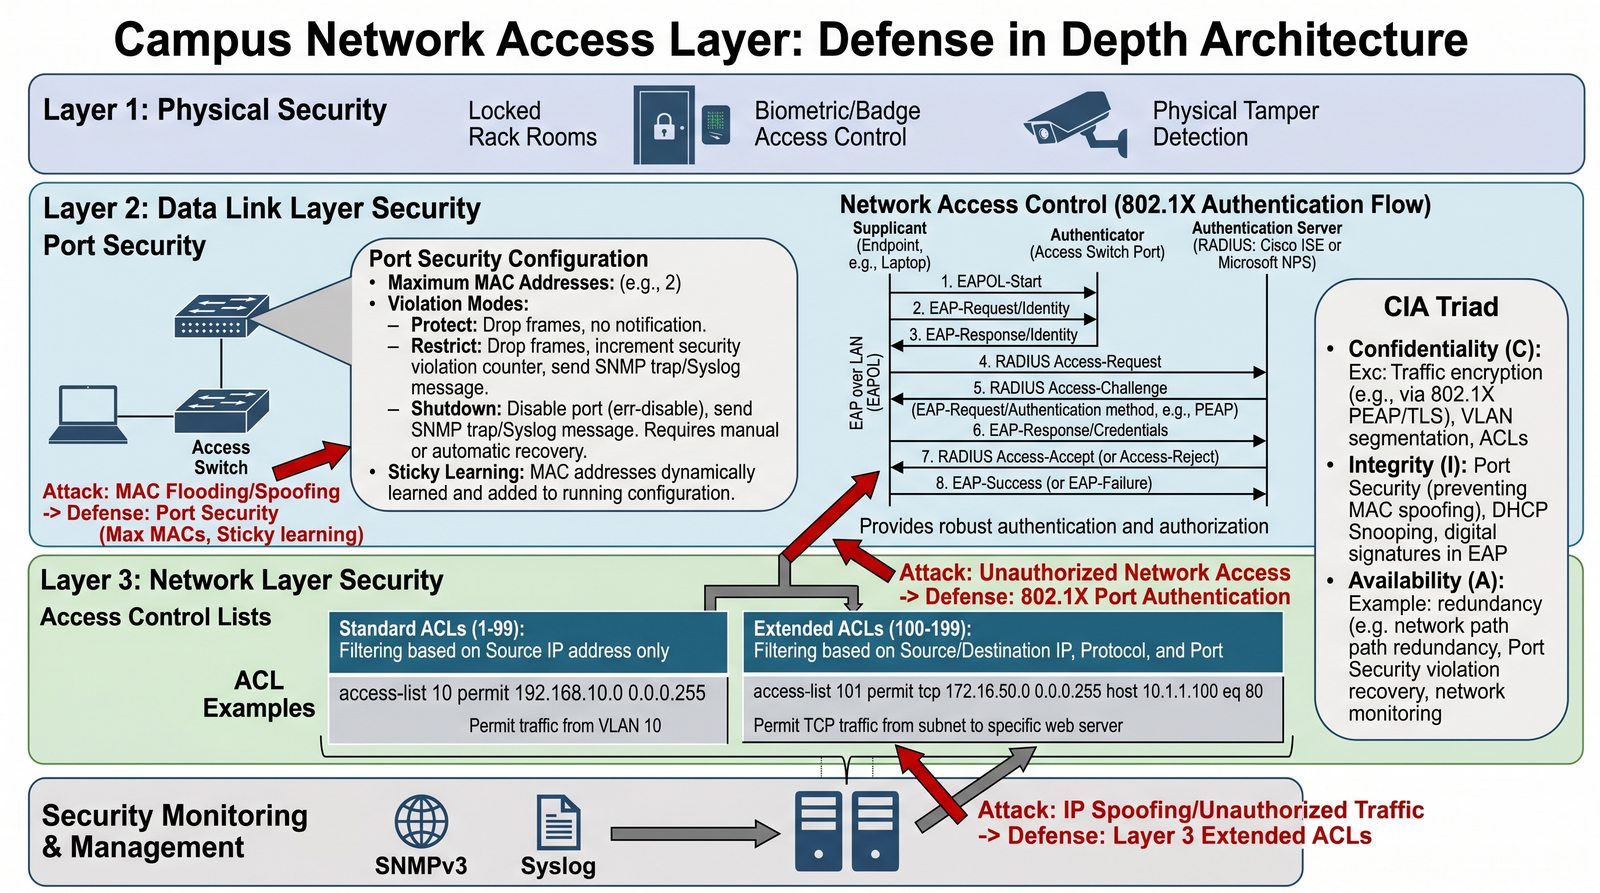
- Wielowarstwowe zabezpieczenie warstwy dostępowej sieci (Obrona w głąb)
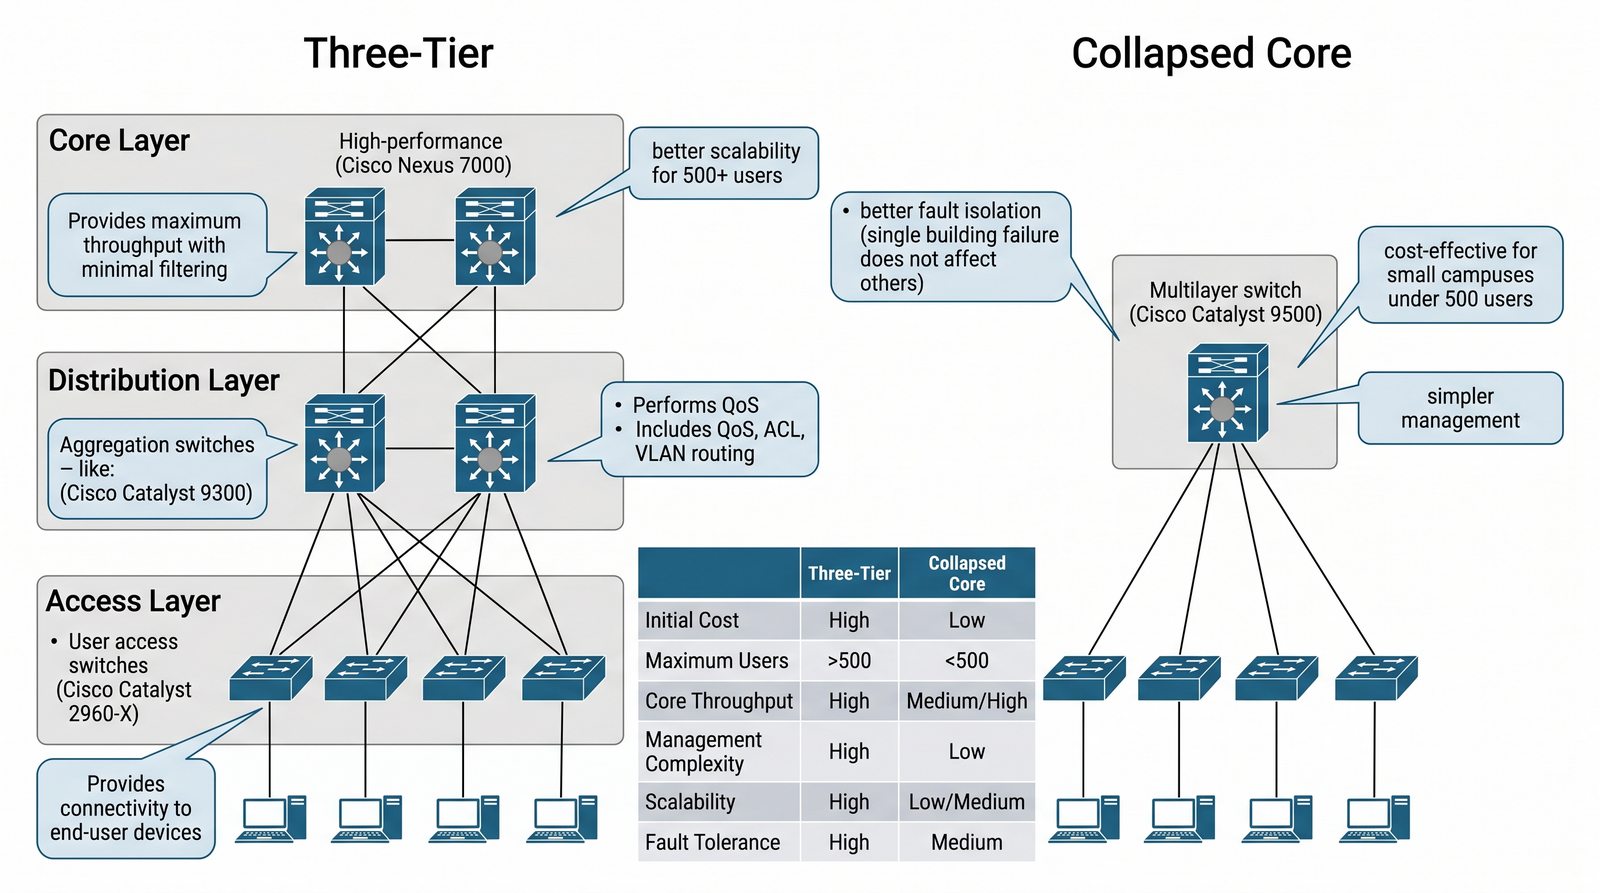
W2 Model hierarchiczny sieci (Core, Distribution, Access), Model 2-warstwowy (Collapsed Core).
Celem zadania jest szczegółowe opisanie idei warstwowej budowy sieci kampusowej. Student powinien wyjaśnić różnice między klasycznym modelem 3-warstwowym a uproszczonym modelem 2-warstwowym, wskazując na przypadki użycia każdego z nich. Zadanie wymaga scharakteryzowania trzech głównych warstw: dostępu odpowiedzialnej za przyłączenie użytkowników końcowych, dystrybucji pełniącej funkcję agregacji i polityk sieciowych oraz rdzenia zapewniającego szybkie przesyłanie pakietów między segmentami. Należy również przedstawić kryteria decydujące o wyborze modelu Collapsed Core w małych i średnich sieciach campus, gdzie funkcje rdzenia i dystrybucji łączy się w jednym urządzeniu. Projekt powinien zawierać analizę kosztów, skalowalności oraz odporności na awarie obu modeli hierarchicznych.
W nowoczesnych sieciach campus nie stosuje się topologii płaskiej ze względu na brak skalowalności i trudności w zarządzaniu. Model hierarchiczny pozwala na logiczny podział funkcji urządzeń w trzech głównych warstwach. Warstwa dostępu (Access) odpowiada za przyłączenie użytkowników końcowych i realizuje funkcje takie jak Power over Ethernet (PoE) oraz kontrolę dostępu do portów. Warstwa dystrybucji (Distribution) pełni funkcję agregacji połączeń z warstwy dostępu, implementuje polityki sieciowe (QoS, filtrowanie ACL) oraz realizuje routing między podsieciami VLAN. Rdzeń sieci (Core) zapewnia szybkie przesyłanie pakietów między segmentami sieci, charakteryzując się najwyższą przepustowością i minimalnym opóźnieniem. W mniejszych kampusach stosuje się model uproszczony (Collapsed Core), w którym funkcje rdzenia i dystrybucji pełni jedno urządzenie wielowarstwowe, co redukuje koszty i upraszcza zarządzanie przy zachowaniu odpowiedniej wydajności dla sieci o kilkuset użytkownikach.
- Definicja i geneza modelu hierarchicznego.
- Charakterystyka warstwy dostępu: funkcjonalności i typowy sprzęt.
- Warstwa dystrybucji jako centrum polityk sieciowych.
- Warstwa Core: wymagania wydajnościowe i topologia.
- Model uproszczony (Collapsed Core): kiedy rezygnujemy z dedykowanego rdzenia?
- Porównanie kosztów i skalowalności obu modeli (tabela).
- Zacznij od zdefiniowania podstawowych pojęć: hierarchia sieci, warstwa dostępu, dystrybucji i rdzenia — to fundamenty, bez których dalsza analiza będzie niezrozumiała.
- Przygotuj schematy blokowe obu modeli (3-warstwowego i 2-warstwowego) — wizualizacja pomoże Ci i czytelnikowi zrozumieć różnice funkcjonalne między warstwami.
- Przeanalizuj sprzęt sieciowy odpowiedni dla każdej warstwy: przełączniki warstwy 2 dla dostępu (np. Cisco Catalyst 2960-X), przełączniki wielowarstwowe dla dystrybucji (np. Cisco Catalyst 9300), routery i przełączniki rdzeniowe o wysokiej przepustowości.
- Opisz szczegółowo funkcje każdej warstwy, ze szczególnym uwzględnieniem QoS, ACL i agregacji na warstwie dystrybucji oraz przesyłania pakietów bez filtrowania na rdzeniu.
- Przedstaw kryteria wyboru między modelami: liczba użytkowników (poniżej 500 — zwykle Collapsed Core), planowany wzrost, budżet oraz wymagania dotyczące niezawodności i przepustowości.
- Zbierz dane kosztowe dla obu modeli — porównaj ceny przełączników, routerów, licencji oprogramowania i kosztów utrzymania przez okres 3-5 lat.
- Przeanalizuj odporność na awarie: w modelu 3-warstwowym awaria rdzenia wpływa tylko na jeden budynek, podczas gdy w Collapsed Core awaria jednego urządzenia paraliżuje całą sieć.
- Opisz praktyczne scenariusze zastosowań: duże uniwersytety z wieloma budynkami stosują model 3-warstwowy, mniejsze placówki (szkoły, biurowce) mogą skutecznie używać modelu 2-warstwowego.
- Przygotuj tabelę porównawczą z kolumnami: -model, koszt początkowy, maksymalna liczba użytkowników, przepustowość rdzenia, złożoność zarządzania, skalowalność, odporność na awarie.
- Zakończ konkluzją wynikającą z analizy — który model jest bardziej opłacalny dla jakiego typu organizacji i dlaczego, poprzyj to konkretnymi argumentami z Twojej analizy.
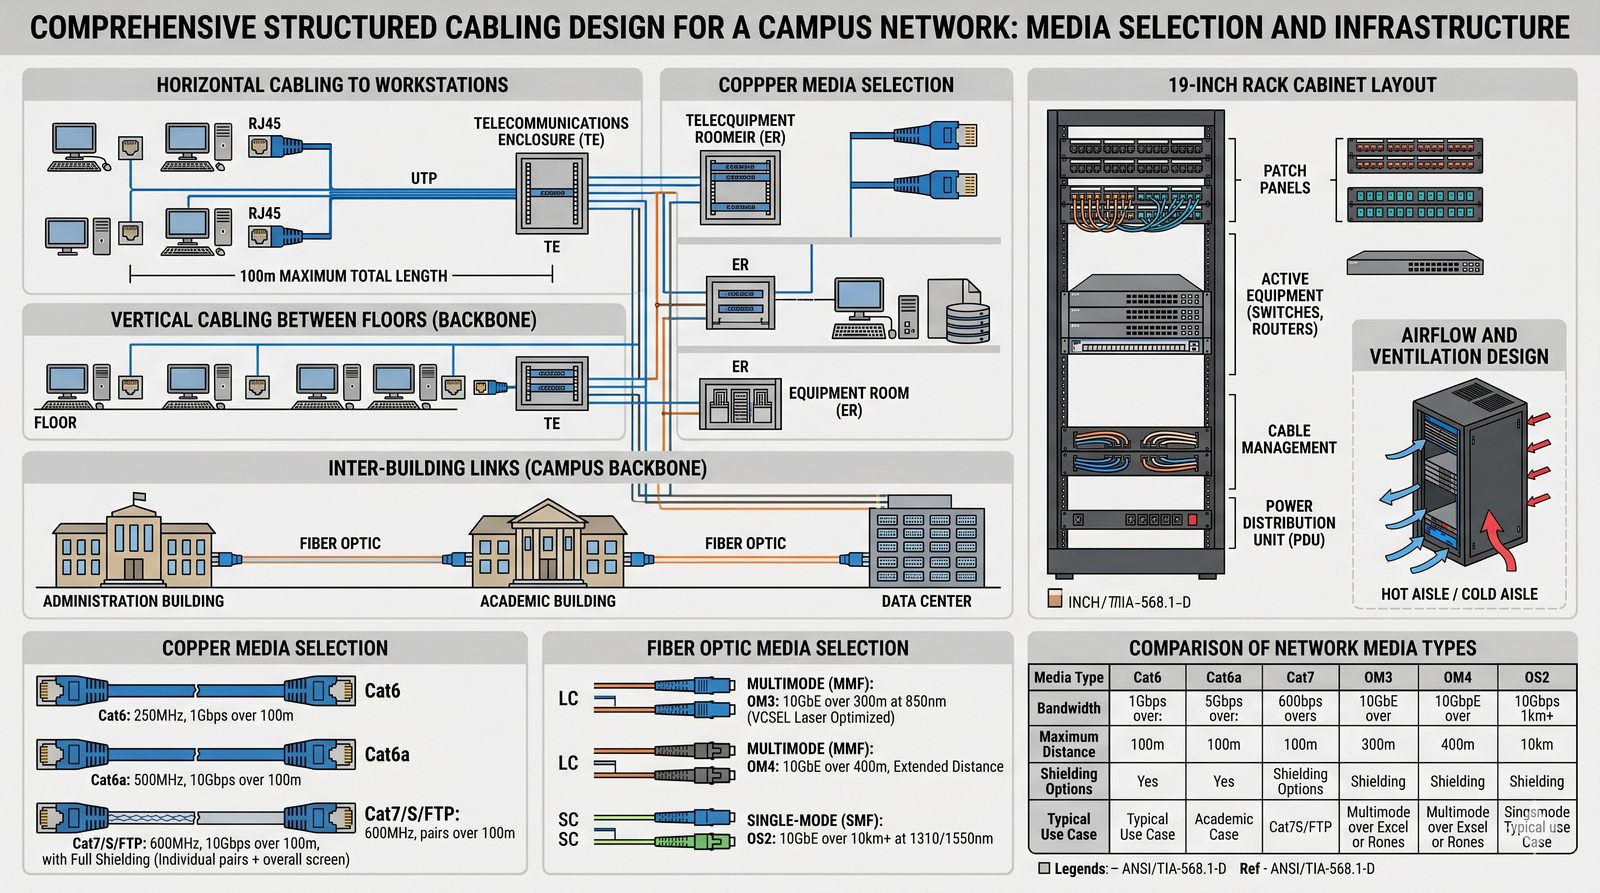
W3 Elementy pasywne sieci, kable miedziane (skrętka), światłowody (MM, SM), szafy RACK.
Opracowanie kompendium wiedzy na temat fizycznej warstwy sieci kampusowej. Zadaniem studenta jest opisanie standardów okablowania oraz uzasadnienie wyboru konkretnych mediów dla różnych odcinków sieci, uwzględniając połączenia poziome do stanowisk roboczych, połączenia pionowe między piętrami oraz łącza między budynkami. Należy scharakteryzować kable copper twisted pair kategorii 6, 6a i 7 oraz światłowody wielomodowe OM3/OM4 i jednomodowe OS2, przedstawiając ich parametry transmisji i ograniczenia zasięgu. Projekt powinien obejmować również zasady projektowania okablowania strukturalnego zgodnego z normami TIA/EIA oraz praktyczne wskazówki dotyczące organizacji szaf RACK i doboru osprzętu pasywnego.
Warstwa pasywna stanowi fundamentalną bazę każdej sieci komputerowej, determinując jej realne możliwości przepustowe i niezawodność eksploatacyjną. Skrętka miedziana kategorii 6 (Cat 6) zapewnia przepustowość do 1 Gbps na odległość do 100 metrów w typowym okablowaniu poziomym, natomiast kategoria 6a (Cat 6a) rozszerza tę przepustowość do 10 Gbps na identycznym dystansie, co jest kluczowe dla współczesnych aplikacji wymagających wysokiej przepustowości. Światłowody wielomodowe OM3 i OM4, pracujące przy długości fali 850 nm, umożliwiają transmisję 10 Gbps na odległości odpowiednio 300 i 400 metrów, co czyni je idealnym medium dla połączeń między budynkami w obrębie kampusu. Światłowody jednomodowe OS2 osiągają zasięg dziesiątek kilometrów przy tej samej przepustowości 10 Gbps, stanowiąc optymalne rozwiązanie dla łączy szkieletowych między głównymi węzłami sieci. Standard okablowania strukturalnego TIA/EIA-568 definiuje hierarchiczną strukturę obejmującą okablowanie pionowe (szkieletowe) między piętrami i budynkami oraz okablowanie poziome do stanowisk roboczych, zapewniając spójność i możliwość rozbudowy infrastruktury przez wiele lat.
- Klasyfikacja mediów transmisyjnych w sieciach LAN.
- Okablowanie miedziane: kategorie, ekranowanie i ograniczenia zasięgu.
- Technologie światłowodowe: od MM do SM (porównanie parametrów w tabeli).
- Struktura okablowania: okablowanie pionowe (szkieletowe) i poziome (do stanowisk roboczych).
- Osprzęt pasywny: panele krosowe, gniazda, organizery.
- Dobre praktyki w wymiarowaniu szaf RACK.
- Rozpocznij od podstawowej klasyfikacji mediów transmisyjnych: skrętka UTP/STP dla połączeń poziomych (do 100m), światłowód wielomodowy dla połączeń między budynkami w obrębie kampusu, światłowód jednomodowy dla łączy szkieletowych na duże odległości.
- Zbadaj i opisz parametry techniczne kabli: Cat6 (250 MHz, 1 Gbps/100m), Cat6a (500 MHz, 10 Gbps/100m), Cat7/7a (600 MHz, 10 Gbps/100m) oraz różnice w ekranowaniu (S/FTP, F/FTP, U/FTP).
- Dla światłowodów przygotuj tabelę porównawczą: OM3 (10GbE/300m, 850nm, Laser), OM4 (10GbE/400m, dłuższy zasięg przy 40/100GbE), OS2 (10GbE/10km+, single-mode, 1310/1550nm).
- Zdefiniuj strukturę okablowania zgodną z ANSI/TIA-568-C.0: kabela główna (backbone) między piętrami/budynkami oraz kabela pozioma do stanowisk roboczych (max 90m + 5+5m patchcordy).
- Opisz osprzęt pasywny: panele krosowe 19-calzowe (patch panele Cat6/Cat6a), gniazda modularne, organizery kablowe, kasetki światłowodowe (LC/SC/MPO), Adaptery FMT.
- Przedstaw zasady projektowania szaf RACK: wentylacja (kuchnia zimna/gorąca), planowanie rozkładu (patch panele na górze, aktywne urządzenia na środku, zarządzanie kablami w dole), dystans od ściany, nośność stelaża.
- Opisz testowanie okablowania: reflektometria czasowa (OTDR) dla światłowodów, testery kablowe (Fluke Networks) dla miedzi, pomiary długości, tłumienia, przesłuchu (NEXT), laboratoryjne wymagania norm.
- Uwzględnij aspekty bezpieczeństwa: zgodność z normami przeciwpożarowymi (kabli LSZH - Low Smoke Zero Halogen), oznaczenia ogniowe, strefy ewakuacyjne, odległości od źródeł ciepła.
- Podaj praktyczny przykład dla typowego budynku akademickiego: 3 kondygnacje, 50 stanowisk na piętrze budynku, łącze szkieletowe OM4 między piętrami, połączenia poziome Cat6a do stanowisk.
- Zakończ wnioskami dotyczącymi wyboru mediów dla konkretnych zastosowań, uwzględniając koszty, przepustowość, zasięg i łatwość instalacji.
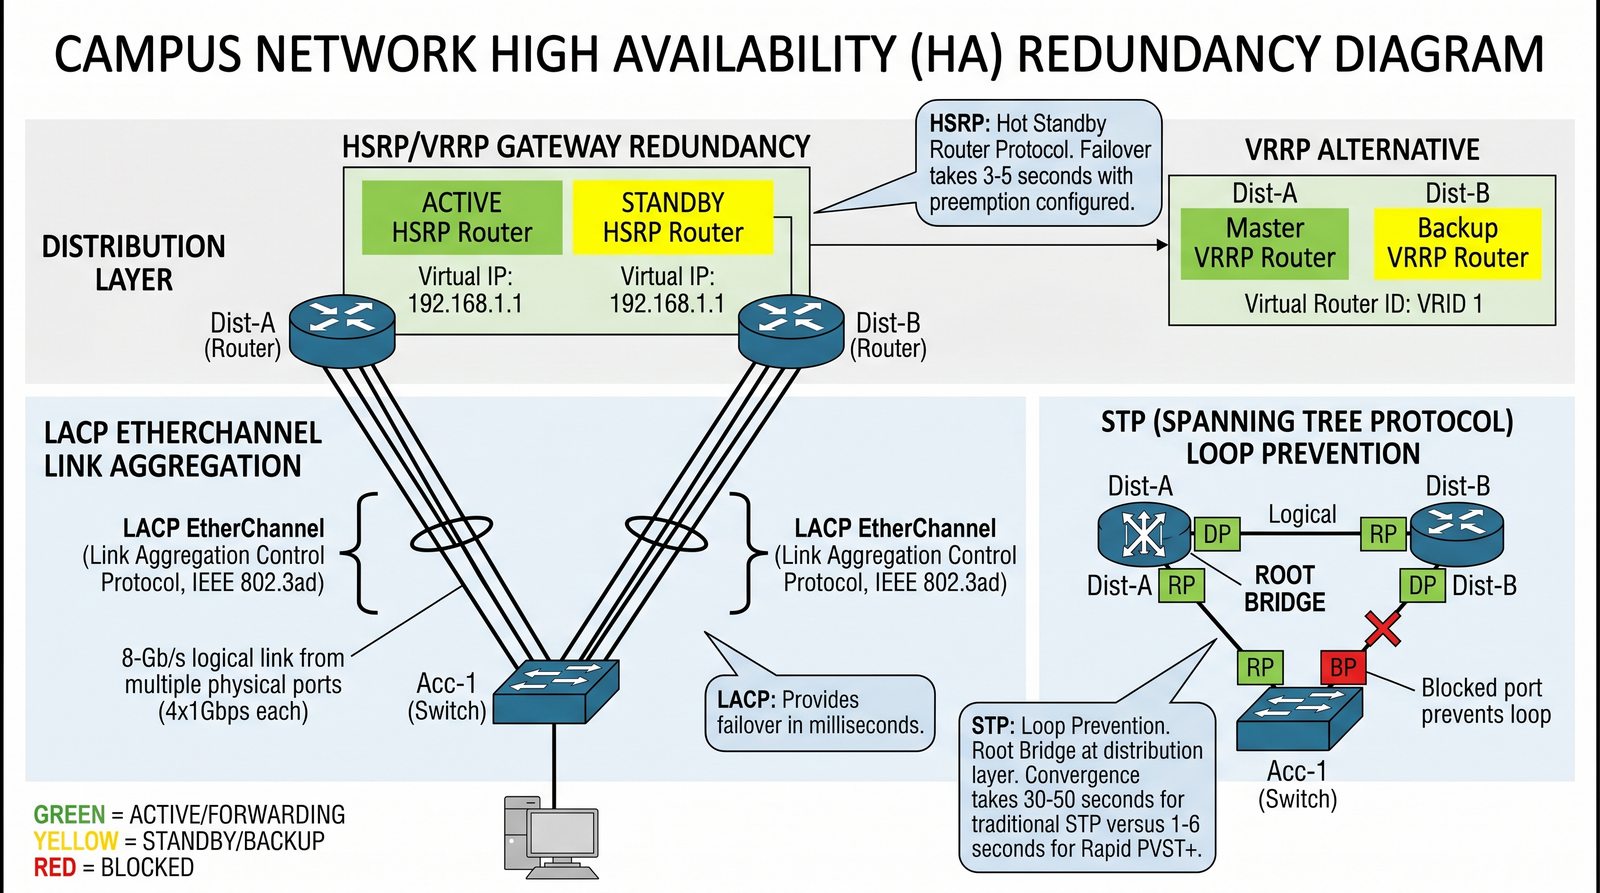
W4 Wysoka dostępność, redundancja łącz (EtherChannel), redundancja bramy (HSRP, VRRP).
Wyjaśnienie koncepcji eliminowania pojedynczych punktów awarii (SPOF) w sieci campus. Student ma opisać mechanizmy zapewniające ciągłą pracę infrastruktury sieciowej nawet w przypadku uszkodzenia kabla, modułu lub całego urządzenia. Zadanie obejmuje szczegółową analizę agregacji łączy za pomocą protokołu LACP/EtherChannel, która zwiększa przepustowość i tworzy zapasową ścieżkę w warstwie drugiej. Należy przedstawić także protokoły redundancji bramy domyślnej, takie jak HSRP i VRRP, które pozwalają wielu routerom współdzielić jeden wirtualny adres IP i zapewniają bezprzerwowe działanie sieci w przypadku awarii głównego urządzenia. Projekt powinien uwzględniać praktyczne aspekty projektowania topologii nadmiarowych bez pętli warstwy drugiej z wykorzystaniem protokołu STP.
Sieć kampusowa musi zapewniać ciągłość działania usług, ponieważ każda minuta przestoju generuje straty finansowe i operacyjne, szczególnie w środowisku akademickim obsługującym tysiące użytkowników. Kluczowym elementem strategii wysokiej dostępności jest eliminacja pojedynczych punktów awarii (Single Point of Failure, SPOF), czyli każdego komponentu, którego uszkodzenie powoduje przerwę w działaniu sieci. Agregacja łączy za pomocą protokołu LACP (Link Aggregation Control Protocol) lub technologii EtherChannel zwiększa przepustowość poprzez łączenie wielu fizycznych portów w jeden logiczny interfejs, jednocześnie zapewniając redundantną ścieżkę w warstwie drugiej w przypadku awarii pojedynczego łącza. Protokoły redundancji bramy domyślnej, takie jak HSRP (Hot Standby Router Protocol) firmy Cisco czy VRRP (Virtual Router Redundancy Protocol) będący standardem IEEE, pozwalają wielu routerom współdzielić jeden wirtualny adres IP, co gwarantuje bezprzerwowe działanie sieci w przypadku awarii głównego urządzenia. Protokół STP (Spanning Tree Protocol) zapobiega pętlom warstwy drugiej w topologiach nadmiarowych, jednak jego tradycyjna implementacja wydłuża czas zbieżności sieci po awarii.
- Znaczenie High Availability w biznesie i edukacji.
- Agregacja łączy za pomocą LACP: zasada działania i korzyści.
- Protokoły First Hop Redundancy Protocol (FHRP) - przegląd.
- Szczegółowa charakterystyka HSRP: stany routerów, adres wirtualny.
- Porównanie HSRP vs VRRP (tabela).
- Projektowanie topologii nadmiarowych bez pętli warstwy 2 (rola STP).
- Rozpocznij od wyjaśnienia pojęcia Single Point of Failure (SPOF) — każdy element infrastruktury, którego awaria powoduje przerwę w działaniu sieci, musi być zidentyfikowany i zduplikowany.
- Zdefiniuj kluczowe technologie HA: agregacja łączy (LACP/EtherChannel) dla redundancji i zwiększenia przepustowości, protokoły FHRP (HSRP/VRRP/GLBP) dla redundancji bramy domyślnej, STP dla zapobiegania pętlom.
- Szczegółowo opisz proces konfiguracji LACP: tryby (active/passive), minimalna/maksymalna liczba portów w kanale (np. 2-8), protokół PAgP (Cisco) vs LACP (IEEE 802.3ad) — różnice i interoperacyjność.
- Opisz stany HSRP: Active (obsługuje ruch), Standby (oczekuje), Listen (nasłuchuje), priorytet (domyślnie 100), preempcja — konieczność skonfigurowania dla szybkiego przełączenia.
- Przygotuj tabelę porównawczą HSRP vs VRRP: producent (Cisco vs IETF), obsługa wielu urządzeń w grupie (tylko VRRP), wsparcie IPv6, interoperacyjność — kiedy użyć którego protokołu.
- Wyjaśnij rolę STP w topologiach nadmiarowych: korzeń (root bridge), porty designated/blocked, koszt ścieżki, Fast PortFast dla portów dostępowych, BPDU Guard/BPDU Filter dla bezpieczeństwa.
- Opisz ulepszenia STP: Rapid PVST+ (RSTP), MSTP (Multiple STP) — konwergencja w sekundach zamiast 30-50 sekund w klasycznym STP.
- Przedstaw topologię referencyjną: podwójne połączenia od dostępu do obu dystrybucji, podwójne połączenia między dystrybucją a rdzeniem — wszystkie redundanckie ścieżki aktywne przez LACP.
- Oblicz czas zbieżności dla różnych scenariuszy awarii: awaria łącza (milisekundy przez LACP), awaria przełącznika (sekundy przez HSRP z preempcją), awaria rdzenia (minuty przez STP).
- Zakończ konkluzją: wartość RTO (Recovery Time Objective) dla sieci akademickiej i jakie technologie zapewniają wymagany poziom dostępności.
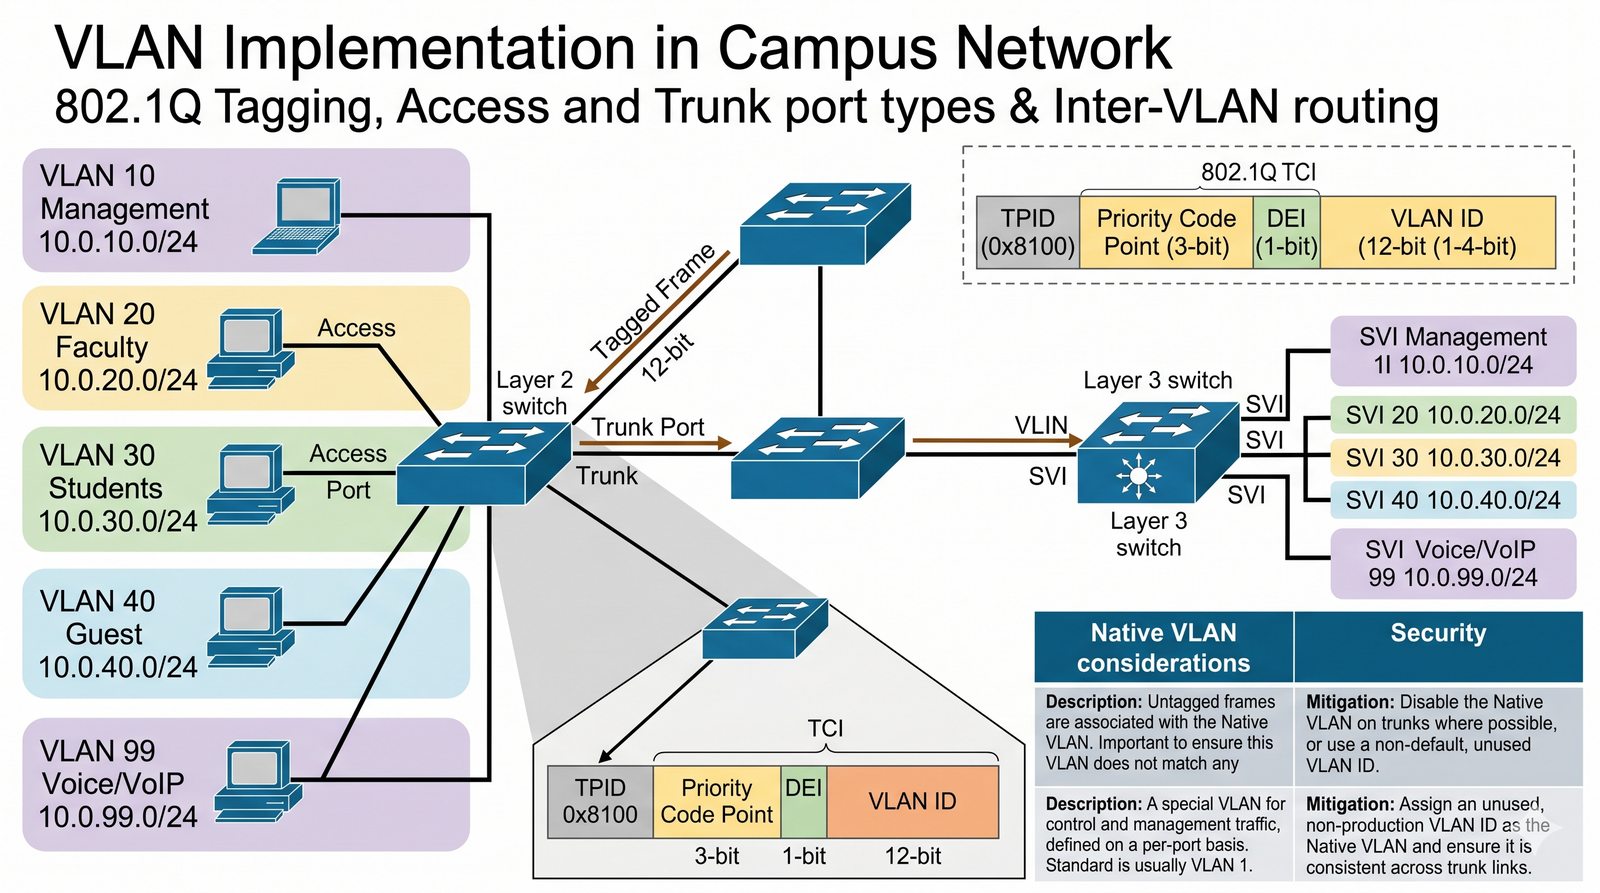
W5 Sieci wirtualne VLAN, tagowanie 802.1Q, porty Access i Trunk, Routing między VLANami.
Opisanie metod podziału fizycznej infrastruktury na logiczne segmenty. Student powinien uzasadnić potrzebę izolacji ruchu w kampusie, w tym oddzielenie sieci studentów od sieci administracji oraz wyodrębnienie sieci zarządzania i gości. Należy opisać techniczne aspekty realizacji podziału sieci, w tym standard 802.1Q tagowania ramki, różnicę między portami dostępowymi a portami łączącymi (Trunk) oraz konieczność stosowania routingu między VLAN. Projekt powinien zawierać praktyczny przykład planu VLAN dla rzeczywistego środowiska akademickiego, uwzględniający różne grupy użytkowników i usług.
VLAN (Virtual Local Area Network) umożliwia tworzenie oddzielnych domen rozgłoszeniowych na jednym fizycznym przełączniku, co pozwala na logiczną izolację ruchu między różnymi grupami użytkowników bez konieczności prowadzenia oddzielnych okablowań. Tagowanie ramki zgodne ze standardem IEEE 802.1Q dodaje 4-bajtowy nagłówek zawierający identyfikator VLAN (VID) w zakresie 1-4094, umożliwiając przesyłanie ruchu wielu sieci VLAN przez pojedyncze łącze fizyczne między przełącznikami. Porty dostępowe (Access) pracują w trybie niezatagowanym i przypisują cały ruch przychodzący do jednego konkretnego VLAN, natomiast porty łączące (Trunk) przenoszą ruch wielu VLAN jednocześnie, zachowując znaczniki dla każdej ramki. Komunikacja między różnymi sieciami VLAN wymaga urządzenia warstwy trzeciej, którym może być router lub przełącznik warstwy 3 realizujący routing między-VLAN (Inter-VLAN Routing), co stanowi podstawowy mechanizm segmentacji ruchu w nowoczesnych sieciach-campus.
- Koncepcja domeny rozgłoszeniowej i jej ograniczenia.
- Zalety stosowania VLAN: bezpieczeństwo, wydajność, zarządzanie.
- Anatomia ramki tagowanej standardem 802.1Q.
- Typy portów na przełączniku: dostępowe oraz łączące (Trunk).
- Metody routingu między sieciami VLAN: ROAS a przełączanie warstwy 3 (SVI).
- Przykład planu VLAN dla kampusu akademickiego (tabela).
- Zacznij od wytłumaczenia pojęcia domeny rozgłoszeniowej (broadcast domain) — dlaczego duże domeny powodują problemy: burze broadcastowe, wolniejsza praca, ryzyko bezpieczeństwa.
- Opisz numerację VLAN: zakres zwykły (1-1005), zakres rozszerzony (1006-4094) — normalnie używaj 1-1001, 1002-1005 zarezerwowane dla Token Ring/FDDI.
- Szczegółowo przedstaw ramkę 802.1Q: TPID (2 bajty: 0x8100), TCI (2 bajty: PCP-3b, DEI-1b, VID-12b), etykieta tagu, etykieta oryginalnego Ethertype — pokażesz w schemacie.
- Wyjaśnij różnicę między portami: Access (jeden VLAN, brak tagu, domyślnie VLAN 1), Trunk (wiele VLAN, tag 802.1Q obowiązkowy), Native VLAN (bez tagu na Trunku, musi być zgodny na obu końcach).
- Opisz metody routingu między VLAN: Router on a Stick (RoAS) — subinterfejsy na routerze z dot1q encapsulation, Layer 3 Switch z SVI (Switch Virtual Interface) dla każdego VLAN.
- Przygotuj rzeczywisty plan VLAN dla uczelni: VLAN 10 (zarządzanie/sprzęt), VLAN 20 (wykładowcy), VLAN 30 (studenci), VLAN 40 (goście), VLAN 50 (serwery), VLAN 99 (voice/phone) — konkretne adresy IP.
- Uzasadnij podział: izolacja ruchu studentów od administracji, separacja sieci gościnnych, QoS dla VoIP (znaczniki DSCP/CoS w VLANach voice).
- Wytłumacz konsekwencje bez routingu: urządzenia w różnych VLAN nie widzą się warstwy 2, potrzebny L3 do komunikacji między segmentami.
- Opisz typowe problemy: niepasujące Native VLAN (VLAN hopping), zbyt wiele VLAN na porcie Trunk (przepełnienie tabeli MAC), Private VLAN dla dodatkowej izolacji między użytkownikami.
- Zakończ wnioskami: każdy segment sieci powinien mieć dedykowany VLAN, routing między VLAN powinien być kontrolowany ACL, zarządzanie VLAN przez VTP/DTP (z ostrożnością dla bezpieczeństwa).
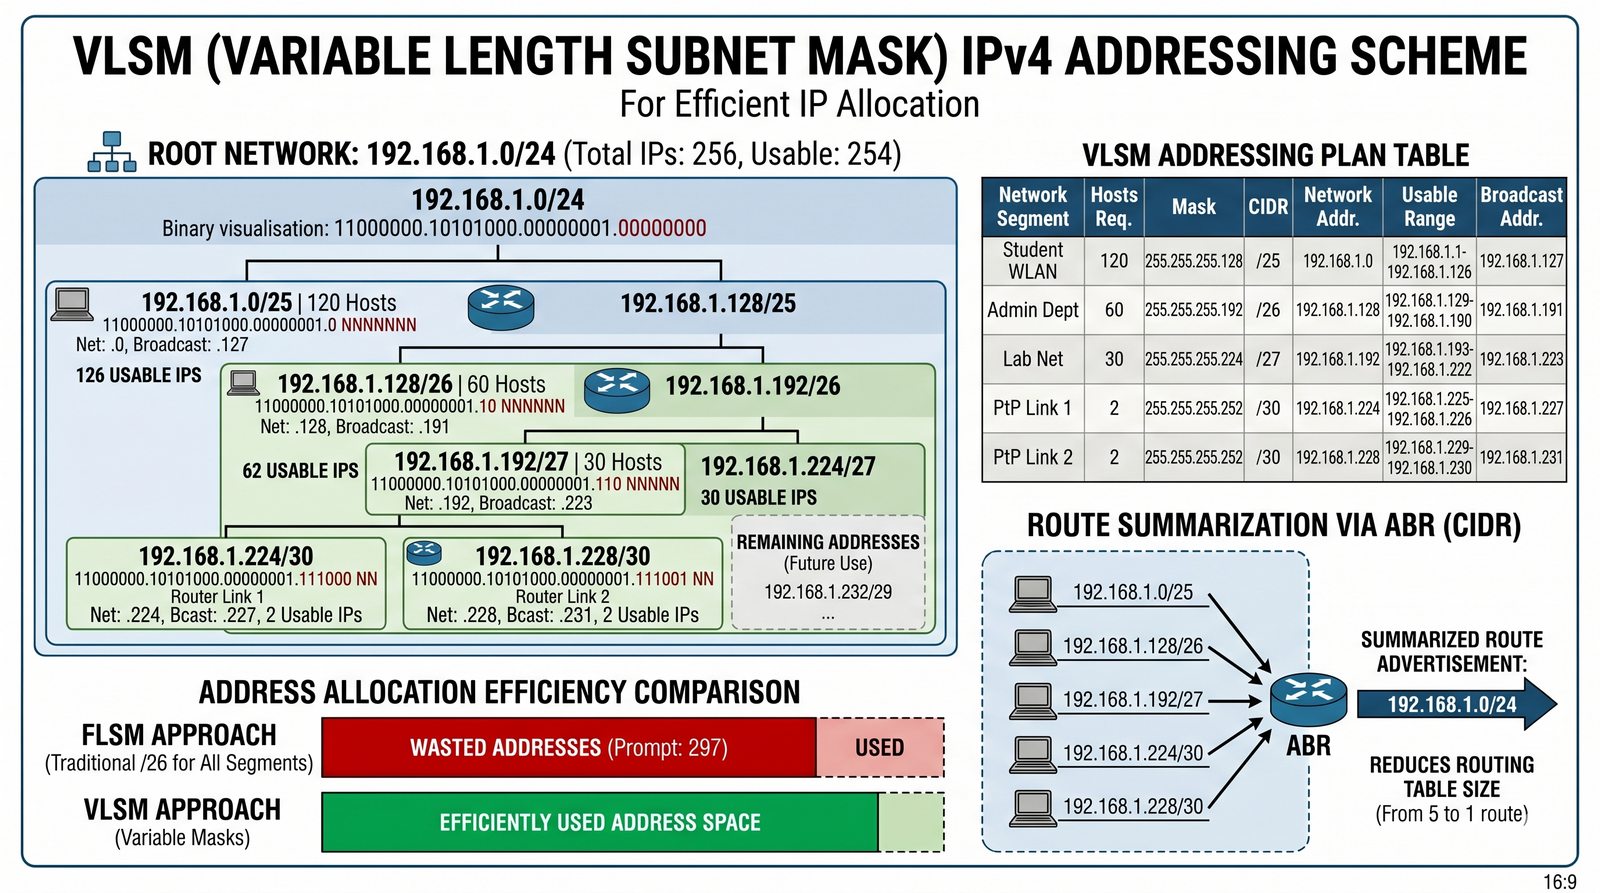
W6 Adresowanie IP, klasy adresów, podsieci, VLSM (maska podsieci o zmiennej długości, Variable Length Subnet Mask).
Wyjaśnienie zasad efektywnego planowania przestrzeni adresowej IPv4 w sieciach kampusowych z wykorzystaniem techniki VLSM. Student ma opisać tę metodę jako narzędzie do optymalizacji wykorzystania dostępnych adresów IP i redukcji marnotrawstwa występującego w tradycyjnym subnettingu stałomaskowym. Należy przedstawić algorytm projektowania podsieci o zmiennej długości maski, rozpoczynając od największych segmentów i kontynuując do mniejszych, takich jak łącza point-to-point między routerami. Projekt powinien wyjaśniać korzyści wynikające z agregacji tras (route summarization), która zmniejsza rozmiar tablic routingu i poprawia wydajność sieci.
Tradycyjny subnetting stałomaskowy (Fixed Length Subnet Mask, FLSM) przypisuje wszystkim podsieciom identyczną wielkość, co prowadzi do znaczącego marnotrawstwa adresów IP, szczególnie w sieciach z różnym zapotrzebowaniem na liczbę hostów. Technika VLSM (Variable Length Subnet Mask) umożliwia dopasowanie maski podsieci do rzeczywistej liczby wymaganych hostów, rozpoczynając od największego segmentu i kontynuując do coraz mniejszych podsieci, co maksymalizuje wykorzystanie dostępnej przestrzeni adresowej. Typowy podział obejmuje podsieci /24 dla głównych segmentów użytkowników (około 254 hostów), /25 dla mniejszych grup (128 hostów), /26 dla zespołów roboczych (62 hosty), a nawet /30 dla połączeń point-to-point między routerami, gdzie potrzebne są tylko dwa adresy. Agregacja tras (Route Summarization) pozwala na zredukowanie rozmiaru tablic routingu poprzez ogłoszenie jednego wspólnego prefiksu dla wielu podsieci, co jest możliwe dzięki hierarchicznej strukturze VLSM i zmniejsza obciążenie procesora routerów oraz przepustowość sterowania. W sieciach akademickich często wykorzystuje się prywatne adresy IP zgodne z RFC 1918, najczęściej z przestrzeni 10.0.0.0/8 lub 172.16.0.0/12, które mogą być dowolnie subnettowane dla wewnętrznych potrzeb instytucji.
- Struktura adresu IPv4 i rola maski podsieci.
- Adresy prywatne (RFC 1918) - zakresy i zastosowanie.
- Problem marnotrawstwa adresów w stałomaskowej adresacji (FLSM).
- Algorytm projektowania podsieci z użyciem VLSM.
- Korzyści dla routingu: sumaryzacja tras (agregacja).
- Przykładowy arkusz adresacji dla 3 działów o różnej liczbie hostów (tabela).
- Wyjaśnij podstawy: adres IPv4 składa się z części sieciowej i hostsowej, maska podsieci (/0-/32) określa podział — to kluczowe dla zrozumienia VLSM.
- Zdefiniuj adresy prywatne (RFC 1918): 10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16 — możesz używać dowolnie w sieci wewnętrznej, publiczny jest tylko Internet.
- Pokaż problem FLSM: jeśli masz sieć /24 z segmentami 50, 25, 12 hostów, tradycyjne subnetting daje 3 podsieci /26 po 62 hosty — marnotrawstwo adresów: 3×(62-50)+3×(62-25)+3×(62-12)=36+111+150=297 adresów!
- Przedstaw algorytm VLSM: krok 1 - posortuj segmenty malejąco, krok 2 - znajdź największą podsieć, krok 3 - dla każdego segmentu dobierz maskę zapewniającą wymaganą liczbę hostów +2 adresy.
- Oblicz konkretny przykład: główna sieć 192.168.1.0/24, segmenty: 120, 60, 30, 2, 2 hosty — pokaż wszystkie obliczenia krok po kroku.
- Dla 120 hostów: potrzeba 122 adresy, następna potęga 2 to 128, /25 (126 użytecznych) → 192.168.1.0/25, pozostałe: 192.168.1.128/25.
- Dla 60 hostów: z przestrzeni 192.168.1.128/25 potrzeba 62 → /26 (62 użyteczne) → 192.168.1.128/26, pozostałe: 192.168.1.192/26.
- Dla 30 hostów: z przestrzeni 192.168.1.192/26 potrzeba 32 → /27 (30 użyteczne) → 192.168.1.192/27, pozostałe: 192.168.1.224/27.
- Dla łączy point-to-point: /30 (2 użyteczne) → 192.168.1.224/30, 192.168.1.228/30 — w praktyce łącza router-router nie potrzebują więcej adresów.
- Wyjaśnij sumaryzację: ABR ogłasza pojedynczy prefiks dla wielu podsieci — zmniejsza tablice routingu, redukuje ruch LSA, upraszcza zarządzanie.
W6 Usługi sieciowe, DHCP (DORA), DNS, DHCP Relay (IP Helper).
Charakterystyka usług niezbędnych do poprawnego funkcjonowania nowoczesnej sieci z punktu widzenia użytkownika końcowego. Opis automatyzacji konfiguracji hostów za pomocą protokołu DHCP oraz systemu nazw domenowych DNS. Należy wyjaśnić mechanizm DORA (Discover, Offer, Request, Acknowledge), rolę dzierżawy adresu oraz znaczenie opcji DHCP dla prawidłowej pracy stacji roboczych. W odniesieniu do DNS trzeba przedstawić hierarchiczną strukturę od serwerów root przez TLD po serwery autorytatywne oraz najważniejsze typy rekordów (A, AAAA, MX, CNAME). Projekt powinien uwzględniać specyfikę dużych sieci, w tym funkcję DHCP Relay (IP Helper) umożliwiającą obsługę wielu VLAN przez pojedynczy serwer.
DHCP (Dynamic Host Configuration Protocol) automatyzuje proces konfiguracji adresacji IP na stacjach roboczych, eliminując błędy ręcznego wpisywania adresów i znacząco redukując obciążenie administracyjne w sieciach obsługujących setki lub tysiące urządzeń. Proces DORA (Discover, Offer, Request, Acknowledge) składa się z czterech komunikatów: klient rozgłasza żądanie Discover, serwer odpowiada propozycją adresu Offer, klient akceptuje ofertę Request, a serwer potwierdza przydzielenie Acknowledge, ustanawiając dzierżawę (Lease) na określony czas. Parametr Lease Time (czas dzierżawy) determinuje okres ważności przydzielonego adresu, po którym klient musi odnowić dzierżawę lub zwrócić adres do puli dostępnych adresów, co jest szczególnie istotne w środowiskach z dynamicznie zmieniającą się liczbą użytkowników. W wielovlanowych sieciach campus niezbędny jest DHCP Relay Agent (konfigurowany jako ip helper-address na przełącznikach warstwy 3), który przekierowuje komunikaty DHCP między VLANami, umożliwiając centralizację serwera DHCP na jednym urządzeniu. DNS pełni funkcję rozproszonej "książki telefonicznej" sieci, tłumacząc symboliczne nazwy domenowe na adresy IP poprzez hierarchiczną strukturę rozpoczynającą od serwerów root, przez domeny najwyższego poziomu (TLD), po serwery autorytatywne dla konkretnych domen. Najważniejsze typy rekordów DNS obejmują rekordy A mapujące nazwy na adresy IPv4, rekordy AAAA dla IPv6, rekordy MX wskazujące serwery pocztowe oraz rekordy CNAME tworzące aliasy, bez których niemożliwe byłoby funkcjonowanie współczesnych usług webowych i pocztowych w infrastrukturze akademickiej.
- Zasada działania DHCP: szczegółowy opis procesu DORA.
- Dzierżawa adresu (Lease time) i jej parametry.
- DHCP Relay Agent: po co stosujemy ip helper-address?
- Struktura hierarchiczna systemu DNS (Root, TLD, Autorytatywne).
- Typy rekordów DNS (A, AAAA, MX, CNAME) i ich funkcje.
- Bezpieczeństwo usług DHCP i DNS (zagrożenia i ochrona).
- Rozpocznij od wyjaśnienia procesu DORA: Discover (broadcast do 255.255.255.255), Offer (server proponuje adres), Request (klient wybiera), Acknowledge (server potwierdza) — to podstawa, którą musisz rozumieć.
- Wyjaśnij parametry DHCP: adres IP, maska, brama domyślna, DNS (opcjonalnie serwer WINS), Lease Time (np. 8h dla laptopów, 24h dla urządzeń stacjonarnych), Router ID.
- Opisz scenariusz DHCP Relay: w wielovlanowej sieci router nie widzi broadcastów z innych VLAN — konfiguracja ip helper-address na SVI/interface routingu przekierowuje DHCP do centralnego serwera.
- Zdefiniuj hierarchię DNS: root servers (.) → TLD (.com, .edu, .pl) → authoritative (domena.edu.pl) → strefa właściciela — rozproszone, cache, lookup łańcuchowy.
- Opisz typy rekordów DNS: A (IPv4), AAAA (IPv6), MX (Mail Exchange, priorytet), CNAME (alias), PTR (reverse DNS), SOA (Start of Authority), NS (Name Server).
- Wyjaśnij query DNS: rekursywny (serwer szuka za klienta), iteracyjny (serwer zwraca najbliższy autorytet), forwarder (serwer przekierowuje do zewnętrznego).
- Opisz zagrożenia: DHCP Starvation (klient żąda wszystkich adresów), Rogue DHCP (fałszywy serwer rozdaje złe parametry), DNS Spoofing, DDoS na serwery DNS.
- Przedstaw zabezpieczenia: DHCP Snooping (porty trusted/untrusted na przełączniku), Dynamic ARP Inspection (DAI), Port Security, DNSSEC (podpisy cyfrowe), Rate Limiting na serwerach.
- Przygotuj przykład konfiguracji w sieci akademickiej: serwer DHCP na VLAN zarządzanie z pulami dla każdego VLAN studenckiego, serwery DNS (primary + secondary) w odizolowanej strefie DMZ.
- Zakończ wnioskami: prawidłowa konfiguracja DHCP i DNS jest krytyczna dla działania sieci — awaria tych usług oznacza brak dostępu dla wszystkich użytkowników jednocześnie.
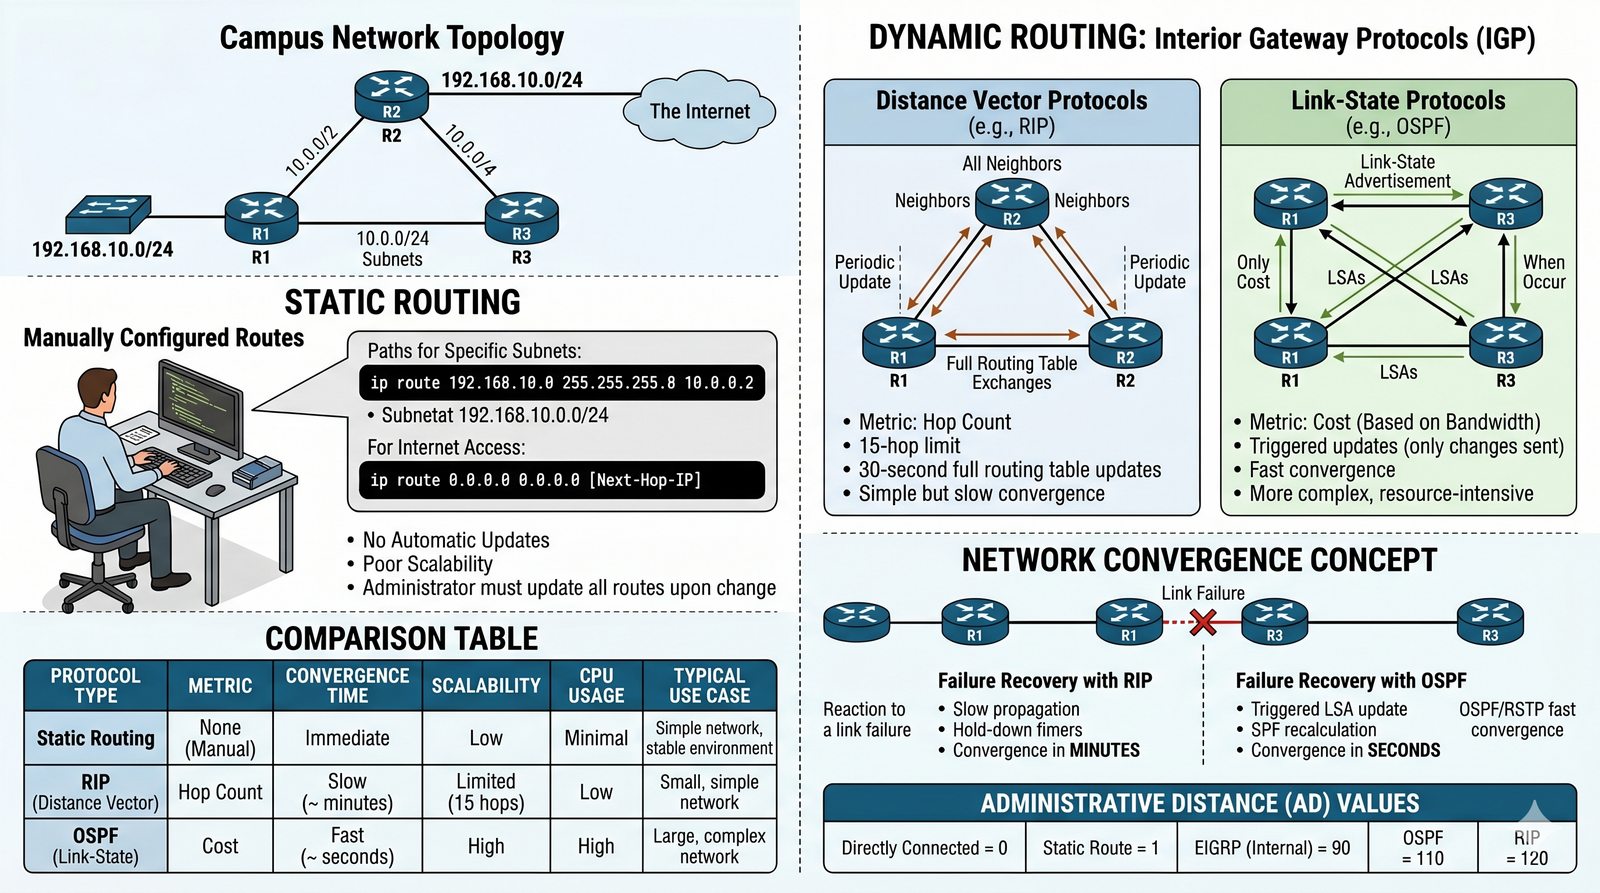
W7 Podstawy routingu, trasy statyczne, trasa domyślna, protokoły dynamiczne (IGP).
Analiza metod budowania tablic routingu w urządzeniach warstwy trzeciej. Student powinien wskazać wady i zalety ręcznego konfigurowania ścieżek statycznych względem automatycznej wymiany informacji przez protokoły routingu dynamicznego. Należy przedstawić charakterystykę tras statycznych, w tym trasy domyślnej (default route), oraz wyjaśnić ich zastosowanie w małych sieciach o prostej topologii. Drugą część zadania stanowi przegląd protokołów IGP (Interior Gateway Protocol), w tym porównanie rodzin wektora odległości (Distance Vector) i stanu łącza (Link-State). Projekt powinien zawierać analizę pojęcia zbieżności sieci (network convergence) i jej znaczenia dla ciągłości działania infrastruktury.
Routing stanowi fundamentalny proces warstwy trzeciej, polegający na wyborze optymalnej ścieżki dla pakietów danych między źródłem a celem w oparciu o informacje zawarte w tablicy routingu. Trasy statyczne są konfigurowane ręcznie przez administratora sieci, co zapewnia pełną kontrolę nad przepływem ruchu i minimalne obciążenie procesora routera, jednak wymagają ręcznej rekonfiguracji w przypadku zmiany topologii sieci lub awarii łączy. Trasa domyślna (0.0.0.0/0 lub default route) stanowi "ostatnią deskę ratunku" dla pakietów nieznanych lokalnie, kierując je do bramy wiodącej, najczęściej do dostawcy usług internetowych. Protokoły routingu dynamicznego automatycznie wymieniają informacje o topologii sieci między routerami i dostosowują tablice routingu do aktualnego stanu łączy, co jest niezbędne w rozległych sieciach campus o złożonej strukturze. Rodzina Distance Vector (wektor odległości), do której należą protokoły RIP i IGRP, wymienia między routerami jedynie wektory odległości, natomiast rodzina Link-State (stan łącza), reprezentowana przez OSPF i IS-IS, propaguje pełne informacje o topologii sieci, co zapewnia szybszą zbieżność, ale wymaga większej mocy obliczeniowej. Pojęcie zbieżności sieci (Network Convergence) oznacza stan, w którym wszystkie routery posiadają spójne i aktualne informacje o topologii, co jest kluczowe dla zapewnienia ciągłości działania infrastruktury.
- Anatomia tablicy routingu: sieć docelowa, metryka, dystans administracyjny.
- Routing statyczny: charakterystyka i scenariusze użycia (np. trasa domyślna).
- Klasyfikacja protokołów routingu dynamicznego: IGP i EGP.
- Rodziny protokołów: Wektor Odległości oraz Stan Łącza.
- Porównanie obu metod pod kątem skalowalności i stabilności (tabela).
- Pojęcie zbieżności sieci (network convergence) i jej znaczenie.
- Rozpocznij od anatomii tablicy routingu: Destination (sieć docelowa), Mask (maska), Next Hop (następny przeskok), Interface (wyjście), Metric (koszt), AD (dystans administracyjny) — podstawowa wiedza niezbędna.
- Wyjaśnij routing statyczny: ip route [sieć] [maska] [next-hop/interfejs] — proste, przewidywalne, małe obciążenie CPU, ale wymaga ręcznej konfiguracji po awarii.
- Opisz trasę domyślną: ip route 0.0.0.0 0.0.0.0 [gateway] — "ostatnią deskę ratunku", używana gdy nie ma trasy do konkretnej sieci, typowa dla bramy ISP.
- Zdefiniuj protokoły IGP vs EGP: IGP (RIP, OSPF, EIGRP) dla wewnątrz AS, EGP (BGP) dla między AS (Internet) — nie myl, to fundamentalna różnica.
- Klasyfikuj protokoły: Distance Vector (RIP, IGRP) — wysyłają tablice sąsiadom, wolna konwergencja, pętle; Link State (OSPF, IS-IS) — wysyłają LSA, szybka konwergencja, większe LSDB; Hybrid (EIGRP) — najlepsze z obu.
- Wyjaśnij zbieżność sieci: stan gdy wszystkie routery mają spójne tablice routingu po zmianie topologii — czas mierzony w sekundach (OSPF RSTP) do minut (RIP).
- Przygotuj tabelę porównawczą: RIP (15 hopów, co 30s aktualizacje, proste), OSPF (koszt łącza, triggered updates, skalowalne), EIGRP (unikalny, szybki, ale Cisco-proprietary).
- Opisz scenariusz użycia routingu statycznego: małe sieci (<10 routerów), stałe trasy (do ISP), backup dla protokołów dynamicznych (floating static).
- Wyjaśnij AD (Administrative Distance): wartość określająca zaufanie do źródła trasy (bezpośrednio podłączone=0, static=1, EIGRP=90, OSPF=110, RIP=120) — mniejsze = większe zaufanie.
- Zakończ rekomendacją: dla sieci akademickich z co najmniej 3 routerami użyj OSPF jako IGP — warto poznać, jest najbardziej uniwersalny i powszechny.
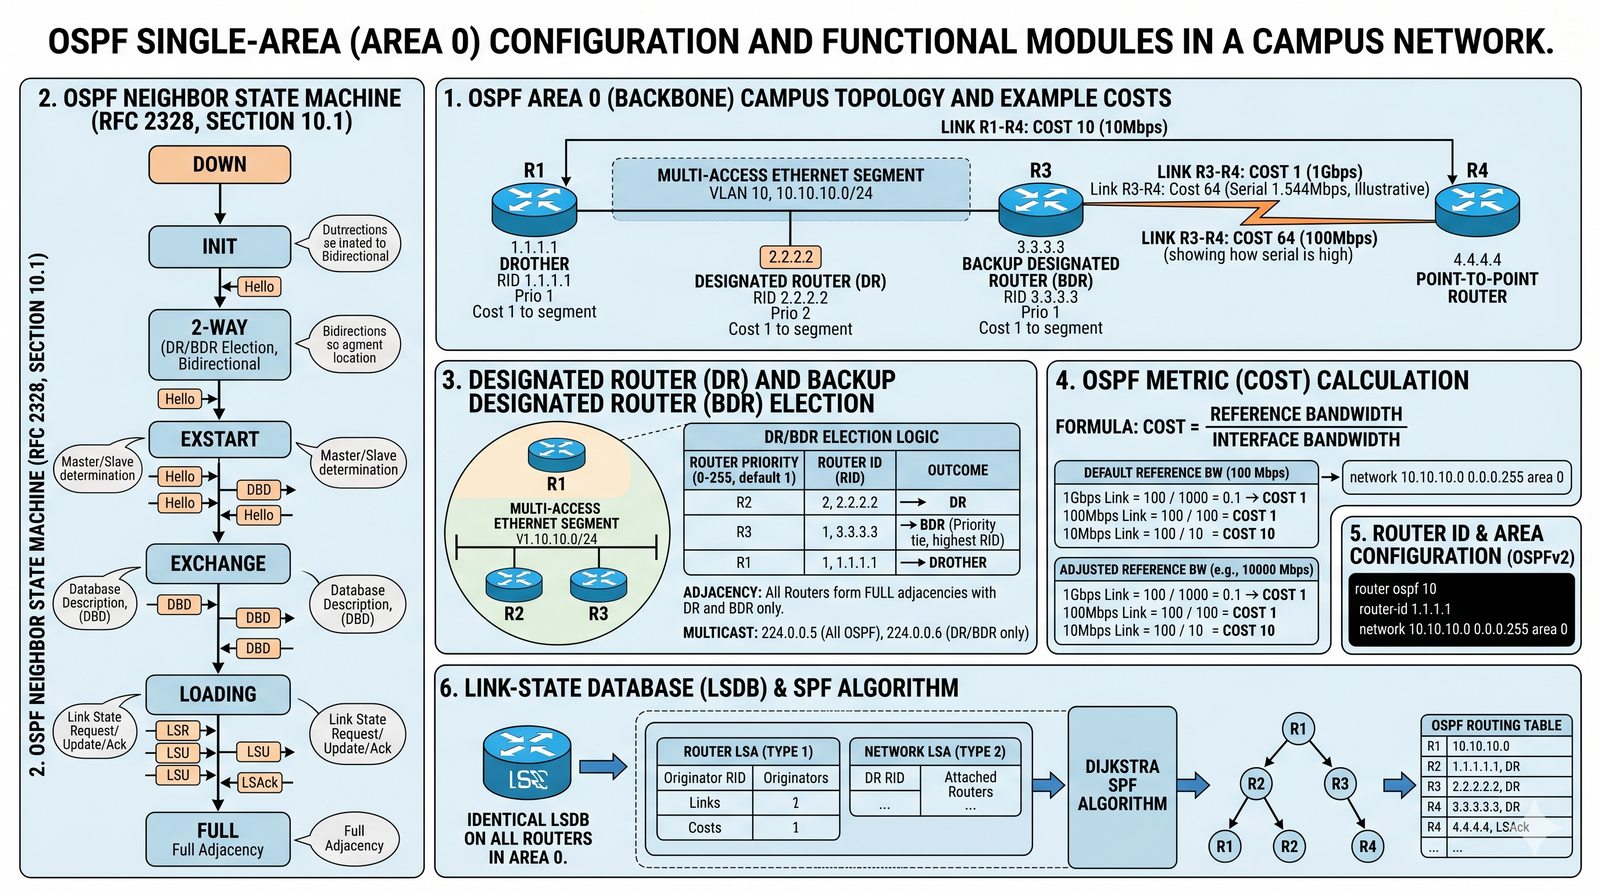
W8 Protokół OSPF, algorytm SPF (Dijkstry), Stany sąsiedztwa, Role DR/BDR.
Dogłębne opisanie działania najpopularniejszego protokołu routingu typu link-state wewnątrz sieci kampusowych. Student powinien wyjaśnić, w jaki sposób routery wymieniają informacje o topologii sieci i obliczają najkrótsze drogi do destination przy użyciu algorytmu Dijkstry (SPF). Należy przedstawić mechanizm nawiązywania sąsiedztwa, w tym pakiety Hello i stany adjacencji (Down, Init, 2-Way, ExStart, Exchange, Loading, Full). Projekt powinien zawierać szczegółowy opis wyboru Designated Router (DR) i Backup Designated Router (BDR) w sieciach wielodostępowych Ethernet oraz wyjaśnienie metryki OSPF opartej na koszcie łącza obliczanym na podstawie przepustowości.
OSPF (Open Shortest Path First) stanowi najpopularniejszy protokół routingu typu link-state wewnątrz domeny autonomicznej, wykorzystujący algorytm Dijkstry (Shortest Path First, SPF) do obliczania najkrótszych ścieżek do wszystkich destynacji na podstawie skumulowanego kosztu łącza. W konfiguracji jednoobszarowej wszystkie routery OSPF przynależą do tego samego obszaru (zazwyczaj Area 0, zwanego backbone), co oznacza, że posiadają identyczną bazę danych topologii (Link-State Database, LSDB) zawierającą pełny obraz sieci. Komunikaty Hello służą do nawiązywania i utrzymywania sąsiedztwa między routerami OSPF, przechodząc przez sekwencję stanów: Down, Init, 2-Way, ExStart, Exchange, Loading aż do Full, który oznacza ustanowioną pełną adjacencję i wymianę informacji LSA. W sieciach wielodostępowych (Broadcast Multi-Access) Ethernet wybierany jest Designated Router (DR) pełniący rolę centralnego punktu wymiany informacji LSA oraz Backup Designated Router (BDR) jako zapasowe urządzenie, co eliminuje pełną siatkę połączeń między wszystkimi routerami. Metryka OSPF opiera się na koszcie łącza (cost), który jest obliczany jako referencyjna przepustowość podzielona przez przepustowość interfejsu, domyślnie 100 Mbps podzielone przez przepustowość łącza, co pozwala na preferowanie szybszych ścieżek w procesie wyboru trasy.
- Zalety protokołów Link-State nad Distance Vector.
- Struktura bazy danych LSDB i rola pakietów LSA.
- Przegląd stanów sąsiedztwa: od Down do Full.
- Metryka OSPF: obliczanie kosztu łącza na podstawie przepustowości.
- Rola Designated Router (DR) i Backup Designated Router (BDR).
- Konfiguracja podstawowa: router-id i komenda network (teoretycznie).
- Wyjaśnij zasadę działania OSPF: protokół link-state, każdy router zna pełną topologię (LSDB), algorytm Dijkstry oblicza najkrótszą ścieżkę — to klucz do zrozumienia.
- Zdefiniuj pojęcia: LSDB (Link-State Database) — baza topologii identyczna dla wszystkich routerów w obszarze, LSA (Link-State Advertisement) — pakiety opisujące łącza, SPT (Shortest Path Tree) — drzewo najkrótszych ścieżek.
- Opisz proces nawiązywania sąsiedztwa (adjacency): Down (brak kontaktu) → Init (widzi Hello) → 2-Wy (dwustronne) → ExStart (master/slave) → Exchange (wymiana DBD) → Loading (request LSA) → Full (pełna adjacencja).
- Wyjaśnij wybór DR/BDR na multi-access (Ethernet): priorytet (0-255, domyślnie 1), najwyższy RID wygrywa, DR zbiera i rozsyła LSA, BDR czeka w gotowości — zmniejsza LSA flooding z n×(n-1)/2 do n+M(2) relacji.
- Oblicz metrykę OSPF: Cost = Reference Bandwidth / Interface Bandwidth (domyślnie Ref=100Mbps) — 1Gbps=1, 100Mbps=1, 10Mbps=10 — mniejszy koszt = lepsza ścieżka, można zmienić referencję (np. auto-cost reference-bw 10G).
- Opisz typy sieci OSPF: Broadcast (Ethernet, Point-to-Point, Frame Relay) — wymaga DR/BDR; Point-to-Point (serial, nie potrzebuje DR/BDR, szybsza zbieżność).
- Wyjaśnij LSA Type 1 (Router LSA) i Type 2 (Network LSA) w jednym obszarze: Type1 — każdy router wysyła informacje o swoich łączach; Type2 — DR wysyła listę routerów w segmencie.
- Podaj komendy IOS: router ospf [pid], network [addr] [wildcard] area [id], interface: ip ospf priority [0-255], ip ospf cost [1-65535] — praktyczne przykłady.
- Przygotuj schemat procesu Dijkstry: odległość początkowa = nieskończoność, dla każdego sąsiada oblicz Distance+Cost, jeśli mniejsza to aktualizuj — pokaż na przykładzie sieci 4 węzłów.
- Zakończ: OSPF w konfiguracji jednoobszarowej sprawdza się w małych i średnich sieciach (<50 routerów), dla większych przejdź do wieloobszarowego (Zadanie 09).
W9 Multi-area OSPF, Typy routerów (ABR, ASBR), Typy obszarów, Agregacja LSA.
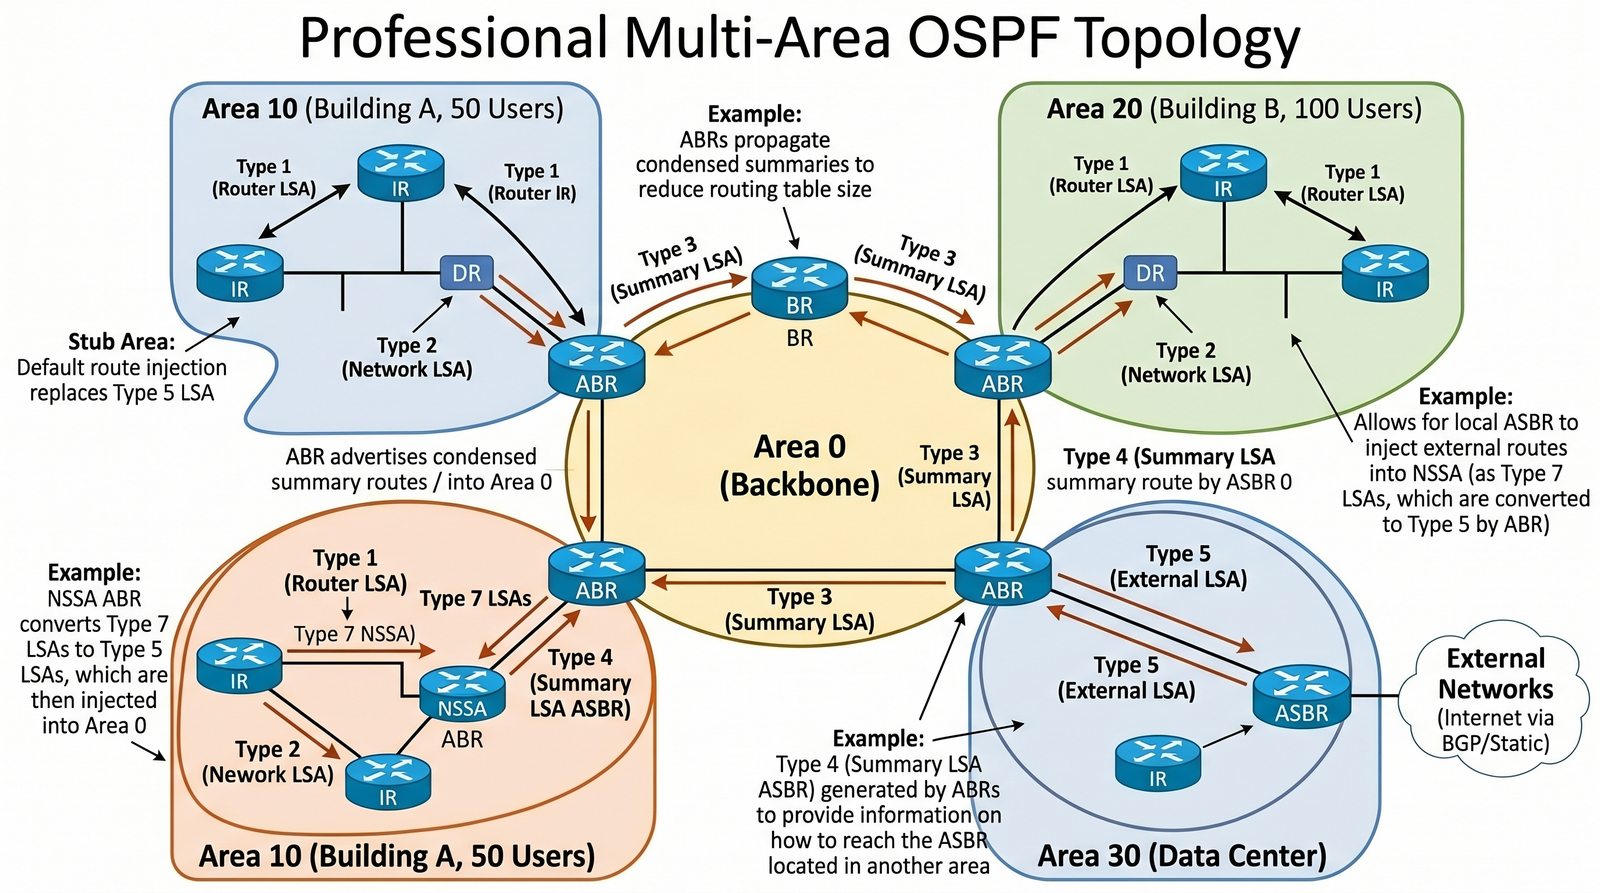
Wyjaśnienie, w jaki sposób protokół OSPF radzi sobie z bardzo dużymi sieciami poprzez hierarchiczną strukturę obszarów. Zadaniem studenta jest opisanie korzyści płynących z podziału sieci na wiele obszarów, w tym zmniejszenia rozmiaru bazy danych LSA (LSDB) i ograniczenia propagacji zmian topologicznych. Należy scharakteryzować rolę obszaru 0 (backbone) jako rdzenia szkieletowego, funkcje routerów granicznych obszaru (ABR) oraz sposób wstrzykiwania tras zewnętrznych przez router ASBR. Projekt powinien wyjaśniać typy ogłoszeń LSA (1-5) w kontekście wielu obszarów oraz omawiać zasady projektowania obszarów specjalnych, takich jak Stub i NSSA.
W wielkich sieciach campus liczących setki routerów pojedynczy obszar OSPF staje się niewydajny ze względu na rozmiar bazy danych LSDB, obciążenie związane z częstym przeliczaniem algorytmu SPF oraz znaczący ruch sterowania generowany podczas synchronizacji topologii. Hierarchiczna struktura wieloobszarowego OSPF rozwiązuje te problemy poprzez podział sieci na mniejsze obszary, z których każdy utrzymuje lokalną bazę LSDB i wymienia informacje tylko z obszarem 0 (backbone). Obszar 0 (Backbone Area) pełni rolę szkieletu sieci OSPF, przez który przepływa cały ruch między obszarami, i musi być ciągły (każdy obszar musi mieć bezpośrednie połączenie do area 0). Routery ABR (Area Border Router) łączące co najmniej dwa obszary sumują trasy z jednego obszaru przed ogłoszeniem do drugiego, redukując rozmiar tablic routingu w poszczególnych obszarach. Routery ASBR (Autonomous System Boundary Router) wstrzykują trasy zewnętrzne (np. z Internetu lub innego protokołu) do infrastruktury OSPF, rozpowszechniając je jako LSA typu 5 do wszystkich obszarów. Typy ogłoszeń LSA obejmują: LSA typu 1 (Router LSA) rozsyłane w obrębie obszaru, LSA typu 2 (Network LSA) generowane przez DR w sieciach wielodostępowych, LSA typu 3 (Summary LSA) propagowane przez ABR, LSA typu 4 (Summary LSA ASBR) wskazujące lokalizację ASBR oraz LSA typu 5 (External LSA) rozpowszechniane na cały AS.
- Problemy z wydajnością OSPF w wielkich sieciach jednoobszarowych.
- Zasady podziału na obszary i wymóg ciągłości Area 0.
- Role routerów: wewnętrzne (Internal), szkieletowe (Backbone), ABR i ASBR.
- Typy ogłoszeń LSA (1-5) w kontekście wielu obszarów.
- Korzyści: mniejsza tablica routingu i rzadsze przeliczanie SPF.
- Krótki opis obszarów specjalnych (Stub, NSSA) - opcjonalnie.
- Rozpocznij od wytłumaczenia problemu skalowalności w jednoobszarowym OSPF: każdy router ma pełną bazę LSDB → setki routerów = tysiące LSA → dużo CPU na SPF + dużo pamięci + LSA flooding przy każdej zmianie.
- Wyjaśnij zasadę podziału na obszary: mniejszy obszar = mniejsza LSDB = szybszy SPF = mniejszy ruch sterowania — główna korzyść, ale Area 0 musi być ciągły fizycznie.
- Zdefiniuj role routerów: Internal Router (IR, cały w jednym obszarze), Backbone Router (BR, przynajmniej jeden interfejs w Area 0), ABR (Area Boundary Router, łączy 2+ obszarów), ASBR (AS Boundary Router, łączy z innym AS/protokołem).
- Opisz LSA Type 3 (Summary LSA): ABR generuje dla sieci z jednego obszaru ogłaszane do innego — podsumowanie (agregacja) zmniejsza liczbę wpisów w tablicy routingu.
- Opisz LSA Type 4 (Summary ASBR): ABR generuje informację jak dotrzeć do ASBR dla innych obszarów — potrzebny bo routers w innym obszarze nie zna lokalizacji ASBR z Type 1.
- Opisz LSA Type 5 (External LSA): ASBR generuje dla tras zewnętrznych (np. static, connected, BGP) — rozsyłane do wszystkich obszarów (chyba że obszar jest Stub).
- Wyjaśnij Stub Area: nie przyjmuje Type 5 (trasy zewnętrzne), otrzymuje default route 0.0.0.0/0 od ABR — mniejsza LSDB, używane dla obszarów bez ASBR.
- Wyjaśnij NSSA (Not-So-Stubby Area): jak Stub + pozwala na lokalny ASBR (Type 7 LSA), ABR konwertuje Type 7 → Type 5 — używane gdy obszar potrzebuje ogłaszać trasy zewnętrzne, ale chce być "stub" dla reszty.
- Opisz zasady projektowania: Area 0 (backbone) w centrum, obszary dostępowe na brzegu, każdy obszar ma fizyczne połączenie do Area 0, unikanie rozłączonych obszarów (virtual link ostateczność).
- Podaj przykład dla uczelni: Area 0 (rdzeń), Area 10 (budynek A), Area 20 (budynek B), Area 30 (serwerownia z ASBR do Internetu) — zilustruj schematem.
W10 Bezpieczeństwo sieci, Obrona w głąb (Defense in Depth), Port Security, 802.1X, listy ACL (Access Control Lists).
Opracowanie strategii zabezpieczenia punktu styku użytkownika z siecią poprzez wielowarstwowe podejście do ochrony infrastruktury kampusowej. Student ma opisać filozofię obrony w głąb zakładającą, że żadne pojedyncze zabezpieczenie nie jest wystarczające i bezpieczeństwo musi być realizowane na wielu poziomach. Należy szczegółowo przedstawić techniki ochrony portów przełącznika (Port Security), uwierzytelnianie na poziomie portu z wykorzystaniem standardu 802.1X oraz filtrowanie ruchu za pomocą list kontroli dostępu (ACL). Projekt powinien podkreślać rolę prewencji i ciągłego monitorowania oraz odnosić się do zasad triadы CIA (Confidentiality, Integrity, Availability) w kontekście ochrony danych i usług sieciowych.
Filozofia obrony w głąb (Defense in Depth) zakłada, że bezpieczeństwo nie może opierać się na pojedynczym zabezpieczeniu, lecz musi być realizowane na wielu niezależnych warstwach, tak aby awaria jednej warstwy nie kompromitowała całej infrastruktury. Port Security stanowi podstawowe zabezpieczenie warstwy 2 na przełącznikach, pozwalające na ograniczenie liczby dozwolonych adresów MAC na porcie lub przypisanie konkretnych adresów MAC, a w przypadku naruszenia polityki - podjęcie działań takich jak wyłączenie portu (shutdown) lub ograniczenie ruchu. Uwierzytelnianie 802.1X (EAP - Extensible Authentication Protocol) realizuje kontrolę dostępu na poziomie portu, wykorzystując trójstronny model składający się z suplikanta (urządzenia końcowego), autentykatora (przełącznika) oraz serwera RADIUS przeprowadzającego autentykację i autoryzację użytkownika, co umożliwia centralizowane zarządzanie dostępem do sieci na podstawie poświadczeń użytkownika. Listy kontroli dostępu (ACL - Access Control Lists) w warstwie 3 umożliwiają filtrowanie ruchu na podstawie kryteriów takich jak adres źródłowy, docelowy, protokół i port, przy czym wyróżnia się listy standardowe (filtrujące tylko adres źródłowy) oraz rozszerzone (pozwalające na szczegółową kontrolę). Model CIA (Confidentiality, Integrity, Availability) definiuje trzy fundamentalne cele bezpieczeństwa informacji: poufność (zapewnienie, że dane są dostępne tylko dla upoważnionych), integralność (gwarancja, że dane nie zostały zmodyfikowane) oraz dostępność (zapewnienie, że upoważnieni użytkownicy mają dostęp do zasobów), które powinny być uwzględniane przy projektowaniu każdej warstwy zabezpieczeń.
- Filozofia obrony w głąb: warstwy zabezpieczeń.
- Zabezpieczanie warstwy 2: Port Security (MAC filtering, stany naruszenia).
- Uwierzytelnianie 802.1X: Suplikant, Autentykator i serwer RADIUS.
- Filtrowanie ruchu: Standardowe i Rozszerzone listy ACL.
- Zarządzanie siecią a bezpieczeństwo: rola SNMP i Syslog.
- Zasady CIA (Poufność, Integralność, Dostępność) w sieci campus.
- Wytłumacz filozofię Defense in Depth: żadne pojedyncze zabezpieczenie nie jest wystarczające — atakujący musi pokonać wiele warstw, aby osiągnąć cel; każda warstw kupuje czas na detekcję i reakcję.
- Zdefiniuj warstwy zabezpieczeń: fizyczna (szafy zamknięte, kontrol dostępu), linkowa (Port Security, MAC filtering), sieciowa (ACL, filtrowanie VLAN), transportowa (TLS/SSL), aplikacji (uwierzytelnianie, autoryzacja).
- Opisz Port Security: max secure addr [count], violation [protect|restrict|shutdown], sticky learning — zapobiega atakom MAC flooding i nieautoryzowanym urządzeniom.
- Wyjaśnij 802.1X: trzy komponenty — Supplicant (klient, np. Windows Network Access Manager), Authenticator (switch), Authentication Server (RADIUS, np. Cisco ISE, Microsoft NPS) — EAPOL do autent-y-kacji.
- Opisz standardowe listy ACL (1-99, 1300-1999) — filtrują tylko source IP; rozszerzone (100-199, 2000-2699) — source/dest IP, protocol, port, flagi TCP, established (dla odpowiedzi).
- Podaj przykłady ACL: "permit ip any any" ( Implicit deny all na końcu), "permit tcp host 192.168.1.0 0.0.0.255 any eq 80" (HTTP), "permit udp any any eq 53" (DNS), "deny ip 10.0.0.0 0.255.255.255 any" (prywatne). Używaj wildcard mask, nie zwykłej maski!
- Wyjaśnij model CIA: Confidentiality (szyfrowanie, ACL, segmentacja VLAN), Integrity (CRC, podpisy DM, wersjonowanie, DMI), Availability (redundancja, load balancing, monitoring, Backup/Recovery).
- Opisz narzędzia monitorowania: SNMP (v2c/v3 trap, gets), Syslog (kopia logów do isolated server), NetFlow/IPFIX (analiza ruchu), CDP/LLDP disable (bezpieczeństwo odkrywania)
- Przedstaw scenariusz ataku i obrony: atakujący podłącza nieautoryzowany laptop → Port Security blokuje (max MAC exceeded) → Syslog wysyła alert → NOC reaguje — przykład wielowarstwowej obrony.
- Zakończ wnioskami: Security to proces, nie produkt — ciągłe monitorowanie, aktualizacja polityk, szkolenie użytkowników, audyty bezpieczeństwa są niezbędne.